सोमवार की सुबह मेहमानों के आने से पहले ही शुरू हो जाती है। होटल की शिफ्ट बदलने के समय, नाइट टीम साइन आउट करती है, डे टीम आती है, और स्टाफ के तीन लैपटॉप captive portal पर अटके रह जाते हैं क्योंकि किसी ने शेयर्ड WiFi पासवर्ड बदल दिया था और बैक-ऑफिस के व्हाइटबोर्ड को अपडेट करना भूल गया था। एक कर्मचारी पुराना टिकट ढूंढता है, दूसरा सुपरवाइजर से पूछता है, और तीसरा हार मानकर पर्सनल हॉटस्पॉट का इस्तेमाल करने लगता है।
यह WiFi कवरेज की समस्या नहीं है। यह पहचान (identity) की समस्या है। सिंगल साइन-ऑन, या SSO, कर्मचारियों को उनकी मौजूदा कार्य पहचान के साथ प्रमाणित करने देता है और बिना किसी अन्य साझा पासवर्ड प्रॉम्प्ट के कर्मचारी नेटवर्क तक पहुंच प्रदान करता है। यह मार्गदर्शिका बताती है कि Purple द्वारा प्रबंधित कर्मचारी SSID पर सिंगल साइन ऑन को कैसे सक्षम करें, सही पहचान प्रदाता चुनें, फेडरेशन कॉन्फ़िगर करें, परिणाम का परीक्षण करें, और कुछ गलत होने पर रोलआउट को सुरक्षित रखें।
स्टाफ़ नेटवर्क को सिंगल साइन-ऑन की आवश्यकता क्यों है
साझा की गई प्री-शेयर्ड कुंजियाँ पूर्वानुमेय तरीकों से विफल हो जाती हैं। कर्मचारी उन्हें स्टिकी नोट्स पर लिखते हैं, उन्हें टिकटिंग सिस्टम में पेस्ट करते हैं, रेडियो पर उन्हें दोहराते हैं, और किसी के व्यवसाय छोड़ने के बाद भी उनका उपयोग करना जारी रखते हैं। एक स्थल एक एक्सेस समस्या को हल करने के लिए कुंजी बदल सकता है, लेकिन इससे अगली शिफ्ट परिवर्तन पर लॉगिन अनुरोधों की एक नई कतार बन जाती है।
ऑपरेशनल कॉस्ट छोटी-मोटी बाधाओं के रूप में सामने आती है। चेक-इन के दौरान एक रिसेप्शनिस्ट रिसेट का इंतजार करता है, एक नर्स का वर्कस्टेशन को फिर से कनेक्ट करने में समय बर्बाद होता है, और एक रिटेल सुपरवाइजर हेल्पडेस्क को कॉल करता है क्योंकि एक हैंडहेल्ड डिवाइस स्टाफ SSID से कनेक्ट नहीं हो पा रहा है। इन देरी को व्यक्तिगत रूप से मापना कठिन है, लेकिन ये तब-तब दोहराई जाती हैं जब भी नेटवर्क पूरे वर्कफोर्स को केवल एक अकाउंट की तरह ट्रीट करता है।
SSO एक्सेस की इकाई को साझा पासवर्ड से बदलकर व्यक्तिगत आइडेंटिटी में बदल देता है। एक कर्मचारी संगठन के आइडेंटिटी प्रदाता के माध्यम से साइन इन करता है, और नेटवर्क उस व्यक्ति या उनके समूह से जुड़ी एक्सेस पॉलिसी लागू करता है। जब कर्मचारी विभाग बदलता है, तो उनकी समूह सदस्यता उनके साथ बदल सकती है। जब वे छोड़ते हैं, तो डायरेक्टरी खाते को अक्षम करने से हर किसी के द्वारा उपयोग किए जाने वाले पासवर्ड को बदले बिना एक्सेस हटाया जा सकता है।
UK के सार्वजनिक-क्षेत्र के संगठनों के लिए, विखंडन की समस्या राष्ट्रीय स्तर पर पहले से ही दिखाई दे रही है। GOV.UK's authentication and digital identity guidance ने 2021 में सरकार भर में अनुमानित 121 single sign-on समाधानों के साथ-साथ लगभग 191 खाता सेटअप विधियों और 44 साइन-इन विधियों की सूचना दी थी। GOV.UK One Login को एक सामान्य ऑथेंटिकेशन परत के रूप में बनाया गया था, और उसी अपडेट में बताया गया था कि जुलाई 2023 तक अपनी पहचान साबित करने के लिए 1.5 मिलियन से अधिक लोगों द्वारा इसका उपयोग किया गया था, जबकि इसके साथी ऐप को 2 मिलियन बार डाउनलोड किया गया था।
स्टाफ़ SSID को क्या लागू करना चाहिए
Purple द्वारा प्रबंधित स्टाफ नेटवर्क वेन्यू को वायरलेस एक्सेस के साथ वर्क आइडेंटिटी को जोड़ने के लिए एक व्यावहारिक स्थान देता है। identity-based networking approach स्टाफ एक्सेस को गेस्ट एक्सेस से अलग करता है और नेटवर्क पॉलिसी को नोटिसबोर्ड पर प्रिंट किए गए क्रेडेंशियल के बजाय ऑथेंटिकेटेड आइडेंटिटी को फॉलो करने की अनुमति देता है।
यह सुविधा से कहीं अधिक मायने रखता है:
- हैंडओवर: कर्मचारी पिछली शिफ्ट से चाबी मांगने के बजाय अपने स्वयं के कार्य क्रेडेंशियल्स का उपयोग कर सकते हैं।
- ऑफबोर्डिंग: डायरेक्टरी को अक्षम करने से प्रत्येक सहकर्मी को दोबारा कनेक्ट करने के लिए मजबूर किए बिना एक्सेस को हटाया जा सकता है।
- ऑडिटेबिलिटी: नेटवर्क इवेंट्स को किसी अनाम PSK के बजाय लोगों या ग्रुप्स से जोड़ा जा सकता है।
- सेगमेंटेशन: ग्रुप्स को उनके रोल के लिए उपयुक्त स्टाफ SSIDs, VLANs, या Captive Portal नीतियों से मैप किया जा सकता है।
- कम्प्लायंस स्वच्छता: संवेदनशील क्रेडेंशियल्स के हेल्पडेस्क टिकटों या साझा किए गए दस्तावेजों में दिखाई देने की संभावना कम होती है।
SSO एक लचीले वायरलेस डिज़ाइन, डिवाइस मैनेजमेंट, या समझदारी भरे एक्सेस कंट्रोल्स की आवश्यकता को समाप्त नहीं करता है। यह शेयर्ड-क्रेडेंशियल ट्रैप को हटा देता है, जो आमतौर पर स्टाफ़ WiFi को प्रबंधनीय बनाने का सबसे छोटा रास्ता है।
स्टाफ़ SSO को संचालित करने वाले ऑथेंटिकेशन फ़्लो
आपके द्वारा चुना गया फ्लो इस बात पर निर्भर करता है कि प्रमाणीकरण कहां होता है और आपका नेटवर्क उपकरण क्या समझता है। आइडेंटिटी प्रदाता दावा जारी कर सकता है, लेकिन एक्सेस पॉइंट को अभी भी यह तय करने के लिए एक तंत्र की आवश्यकता होती है कि क्या कोई डिवाइस SSID में शामिल हो सकता है।
SAML 2.0 सामान्य एंटरप्राइज वर्कहॉर्स है। Entra ID और Okta एक हस्ताक्षरित एसर्शन (signed assertion) जारी कर सकते हैं जिसमें एक स्थिर पहचानकर्ता, ईमेल एड्रेस और ग्रुप की जानकारी शामिल होती है। सर्विस प्रोवाइडर उस एसर्शन को वैलिडेट करता है और ऑथेंटिकेटेड सेशन बनाता है। SAML उन संगठनों के अनुकूल है जो SaaS एप्लिकेशन्स के लिए पहले से ही इसका उपयोग करते हैं और एक डायरेक्टरी को सोर्स ऑफ ट्रुथ बनाए रखना चाहते हैं।
OpenID Connect, या OIDC, आधुनिक JSON-आधारित टोकन का उपयोग करता है। यह Google Workspace और नए एप्लिकेशन्स के लिए विशेष रूप से उपयुक्त है, और ट्रबलशूटिंग के दौरान इसके टोकन स्ट्रक्चर की जांच करना आसान हो सकता है। पुराने वायरलेस प्लेटफॉर्म हमेशा सीधे OIDC को सपोर्ट नहीं करते हैं, इसलिए एक्सेस पॉइंट द्वारा निर्णय लागू करने से पहले फ्लो को अभी भी एक ब्रोकर या गेटवे की आवश्यकता हो सकती है।
RADIUS पहचान और एंटरप्राइज WiFi के बीच सेतु बना हुआ है। एक 802.1X प्रमाणीकरणकर्ता, जो आम तौर पर एक्सेस पॉइंट या वायरलेस कंट्रोलर होता है, प्रमाणीकरण अनुरोधों को एक RADIUS सेवा पर भेजता है। वह सेवा Cloud RADIUS, Microsoft NPS, एक ऑन-प्रिमाइसेस RADIUS सर्वर, या एक प्रबंधित प्रदाता हो सकती है। यहां तक कि जहां उपयोगकर्ता SAML पहचान प्रदाता से शुरू करता है, RADIUS आमतौर पर पहचान प्रणाली और वायरलेस बुनियादी ढांचे के बीच स्थित होता है।
प्रमाणपत्र-आधारित प्रमाणीकरण उच्च-विश्वास कनेक्शन स्थापित करने के लिए एक मशीन प्रमाणपत्र और कभी-कभी एक उपयोगकर्ता प्रमाणपत्र का उपयोग करता है। अस्पताल, प्रयोगशालाएं और ट्रेडिंग वातावरण मैनेज्ड उपकरणों के लिए इस दृष्टिकोण को पसंद कर सकते हैं क्योंकि प्रमाणपत्र किसी कर्मचारी द्वारा टाइप किए जाने के बजाय डिवाइस पॉलिसी द्वारा जारी किया जाता है। इसमें अधिक तैयारी की आवश्यकता होती है, विशेष रूप से प्रमाणपत्र नामांकन, नवीनीकरण और निरसन के संबंध में, लेकिन यह इंटरैक्टिव पासवर्ड प्रविष्टि पर निर्भरता को कम करता है।
स्टाफ़ SSO ऑथेंटिकेशन फ़्लो पर एक नज़र
| फ्लो | सर्वोत्तम अनुकूल | विशिष्ट IdP | स्टाफ UX |
|---|---|---|---|
| SAML 2.0 | एंटरप्राइज फेडरेशन और समूह-आधारित एक्सेस | Entra ID या Okta | ब्राउज़र साइन-इन, फिर एक प्रमाणित सत्र |
| OIDC | आधुनिक अनुप्रयोग और JSON-आधारित एकीकरण | Google Workspace या एक OIDC-सक्षम IdP | टोकन-आधारित फेडरेशन के साथ परिचित वेब प्रमाणीकरण |
| RADIUS | 802.1X वायरलेस एक्सेस और लीगेसी नेटवर्क उपकरण | Cloud RADIUS, NPS, या एक प्रबंधित प्रदाता | नेटवर्क प्रमाणीकरण के बाद डिवाइस SSID से जुड़ता है |
| सर्टिफिकेट-आधारित प्रमाणीकरण | प्रबंधित डिवाइस और उच्च-विश्वास वाले वातावरण | निर्देशिका एकीकरण के साथ एंटरप्राइज PKI | आमतौर पर सर्टिफिकेट नामांकन के बाद मूक रहता है |
एक Purple स्टाफ SSID इन परतों को एक साथ जोड़ सकता है। IdP पहचान स्थापित करता है, जहाँ आवश्यक हो वहाँ RADIUS नेटवर्क प्रमाणीकरण की मध्यस्थता करता है, एक्सेस पॉइंट परिणाम को लागू करता है, और Purple डैशबोर्ड प्रशासकों को साइन-इन इवेंट का एक परिचालन दृश्य प्रदान करता है। यदि MFA आपके डिज़ाइन का हिस्सा है, तो इसे नेटवर्क सेगमेंटेशन के प्रतिस्थापन के बजाय एक पहचान नियंत्रण के रूप में मानें। Networking2000 का MFA अवलोकन यह तय करते समय उपयोगी पृष्ठभूमि है कि SSO फ्लो के आसपास दूसरा कारक कैसे फिट बैठता है।
व्यावहारिक नियम: SAML का उपयोग तब करें जब आपके एंटरप्राइज एप्लिकेशन पहले से ही इस पर निर्भर हों, मॉडर्न वेब-आधारित इंटीग्रेशन के लिए OIDC, 802.1X लागू करने के लिए RADIUS, और सर्टिफिकेट्स का उपयोग तब करें जब डिवाइस में पहचान का एक मजबूत प्रमाण होना आवश्यक हो।
सही आइडेंटिटी प्रोवाइडर चुनना
सही पहचान प्रदाता आमतौर पर वह होता है जिसे आपका संगठन पहले से ही अच्छी तरह से संचालित करता है। किसी फीचर सूची से चयन करने पर एक तकनीकी रूप से शानदार डिज़ाइन तैयार हो सकता है जिसे वेन्यू मैनेजर प्रशासित नहीं कर सकते और सर्विस डेस्क समझ नहीं पाता है।
Microsoft Entra ID उन संपत्तियों के लिए सबसे सही है जो Microsoft 365 के इर्द-गिर्द बनी हैं। कंडीशनल एक्सेस, डायरेक्टरी ग्रुप, डिवाइस कॉन्टेक्स्ट और मौजूदा एडमिनिस्ट्रेटर स्किल्स, ये सभी स्टाफ नेटवर्क पॉलिसी का समर्थन कर सकते हैं। मैनेज्ड एंडपॉइंट्स और रीजनल Microsoft एस्टेट वाले अस्पताल अक्सर अपने अन्य वर्कफोर्स सर्विसेज की तरह ही ऑथेंटिकेशन से जुड़े निर्णय भी उसी कंट्रोल प्लेन के अंदर रखना पसंद करते हैं।
Google Workspace वहाँ अच्छी तरह से काम करता है जहाँ डायरेक्टरी पहले से ही Google में मौजूद है और व्यवसाय किसी अन्य पहचान प्लेटफ़ॉर्म को शामिल करने से बचना चाहता है। होटल, रिटेलर्स और छोटे हॉस्पिटैलिटी ग्रुप्स जिन्होंने Google को अपना मानक बनाया है, वे इसके एडमिनिस्ट्रेशन को परिचित और इसके यूजर लाइफसाइकल को सरल पा सकते हैं।
Okta उन संगठनों के लिए उपयुक्त है जिन्हें बदलते ऐप्स, अधिग्रहित व्यवसायों या कई डायरेक्टरीज़ में एक व्यापक फेडरेशन लेयर की आवश्यकता होती है। जब एक हॉस्पिटैलिटी समूह बढ़ रहा हो या अलग-अलग संपत्तियों को एकीकृत कर रहा हो, तो SCIM, विस्तृत समूह नियम और स्वच्छ SAML मेटाडेटा एक्सचेंज अप्रयुक्त सुविधाओं की एक लंबी सूची की तुलना में अधिक मायने रख सकते हैं।
एक ऑन-प्रिमाइसेस Active Directory और NPS जोड़ी का अभी भी एक स्थान है। यह वहां समझदारी भरा हो सकता है जहां वायरलेस एस्टेट पहले से ही 802.1X पर निर्भर है, डायरेक्टरी स्थानीय है, WAN उपलब्धता सीमित है, या संगठन के पास मजबूत Windows इन्फ्रास्ट्रक्चर कौशल हैं। यह पैचिंग, सर्टिफिकेट मैनेजमेंट, रिडंडेंसी और मॉनिटरिंग के लिए अधिक जिम्मेदारी भी पैदा करता है।
Purple स्टाफ़ SSO के लिए IdP डिसीजन मैट्रिक्स
| IdP | ताकत | ध्यान दें | विशिष्ट स्थल |
|---|---|---|---|
| Entra ID | कंडीशनल एक्सेस, Microsoft 365 संरेखण, परिपक्व ग्रुप प्रशासन | लाइसेंसिंग और पॉलिसी जटिलता के लिए विशेषज्ञ प्रशासन की आवश्यकता हो सकती है | अस्पताल या बहु-क्षेत्रीय संपदा |
| Google Workspace | मौजूदा Google निर्देशिका, परिचित प्रशासन, सरल कार्यबल संरेखण | नेटवर्क प्रमाणीकरण के लिए एक अतिरिक्त RADIUS या फेडरेशन लेयर की आवश्यकता हो सकती है | पहले से ही Google का उपयोग करने वाला होटल या रिटेल ग्रुप |
| Okta | लचीला फेडरेशन, SCIM, सटीक ग्रुप, मिश्रित वातावरण के लिए समर्थन | अनुबंध संरचना और प्रति-सीट लागतों की सावधानीपूर्वक समीक्षा की आवश्यकता है | तेजी से बढ़ता आतिथ्य (hospitality) ग्रुप |
| Active Directory plus NPS | स्थापित 802.1X और स्थानीय Windows वातावरण के लिए अत्यधिक उपयुक्त | संचालित करने, सुरक्षित करने और अत्यधिक उपलब्ध बनाने के लिए अधिक बुनियादी ढांचा | परिपक्व ऑन-प्रिमाइसेस IT वाला स्थल |
एक्सेस पॉलिसी ही वह जगह है जहां विकल्प बिल्कुल स्पष्ट हो जाता है। यह जांचें कि क्या प्रोवाइडर विश्वसनीय ग्रुप क्लेम्स को दिखा सकता है, क्या वे क्लेम्स स्टाफ रोल या VLANs से मैप हो सकते हैं, MFA कैसे लागू किया जाता है, और कोई डिसेबल किया गया अकाउंट ऑथेंटिकेशन कितनी जल्दी बंद करता है। इसके साथ ही यह भी मूल्यांकन करें कि क्या कोई नॉन-IT वेन्यू मैनेजर एडमिनिस्ट्रेशन स्क्रीन को इतनी अच्छी तरह समझ सकता है कि वह किसी नए जुड़ने वाले कर्मचारी या डिपार्टमेंट ट्रांसफर को संभाल सके।
पहचान और एक्सेस मैनेजमेंट व्यावसायिक प्रणालियों को कैसे प्रभावित करता है, इस पर व्यापक दृष्टिकोण के लिए, Kushan Business Solutions' IAM resources वायरलेस ऑथेंटिकेशन से परे उपयोगी संदर्भ प्रदान करते हैं। व्यावहारिक सिफारिश सरल बनी हुई है: प्रदाता के फीचर विवरणिका के बजाय अपनी डायरेक्टरी वास्तविकता के साथ शुरुआत करें।
Purple मानक फेडरेशन मेटाडेटा का उपयोग करता है, इसलिए IdP परिवर्तन का मतलब वायरलेस रीबिल्ड नहीं होना चाहिए। सटीक माइग्रेशन के लिए अभी भी परीक्षण की आवश्यकता है, लेकिन आइडेंटिटी कनेक्शन को बदलना आम तौर पर एक नियंत्रित कॉन्फ़िगरेशन अभ्यास है। प्रदाताओं को बदलने से पहले नेटवर्क पॉलिसी, समूह नामकरण और फ़ॉलबैक पथ को प्रलेखित रखें। जिन टीमों को एक मैनेज्ड RADIUS परत की आवश्यकता है, वे RADIUS को बाद के विचार के रूप में मानने के बजाय आइडेंटिटी प्लेटफ़ॉर्म के साथ उपलब्ध Cloud RADIUS प्रदाताओं की समीक्षा करें।
Purple कंसोल और डायरेक्टरी पर SSO कॉन्फ़िगर करना
फ़ेडरेशन तब अधिक विश्वसनीयता से सफल होता है जब Purple कनेक्शन बनाने से पहले पहचान प्रदाता (identity provider) को तैयार कर लिया जाता है। आम गलती दोनों कंसोल को खोलना और पहले यह तय किए बिना कि कौन सा आइडेंटिफायर, क्लेम नेम और सर्टिफिकेट आधिकारिक होगा, मानों को इधर-उधर कॉपी करना है।
एंटरप्राइज़ एप्लिकेशन तैयार करें
Microsoft Entra ID, Okta, या Google Workspace में एप्लिकेशन बनाएं। जब स्टाफ़ नेटवर्क इंटीग्रेशन के लिए एक अशन (assertion) की आवश्यकता हो, तो SAML 2.0 चुनें, फिर Purple द्वारा प्रदान किए गए सर्विस प्रोवाइडर मानों को रिकॉर्ड करें:
- ACS URL, जिसे assertion consumer service URL भी कहा जाता है, को IdP के उत्तर या साइन-ऑन URL फ़ील्ड में कॉपी करें।
- Entity ID को IdP के आइडेंटिफायर या ऑडियंस फ़ील्ड में कॉपी करें।
- NameID को उस स्थिर कर्मचारी आइडेंटिफायर पर सेट करें जिसकी इंटीग्रेशन द्वारा अपेक्षा की जाती है। ईमेल अक्सर व्यावहारिक होता है, लेकिन रोलआउट के बीच में फॉर्मेट न बदलें।
- आवश्यक एट्रिब्यूट्स जारी करें, आमतौर पर ईमेल, डिस्प्ले नाम और ग्रुप।
- पूरी वर्कफोर्स के बजाय एक पायलट ग्रुप असाइन करें।
- IdP से फेडरेशन मेटाडेटा और साइनिंग सर्टिफिकेट डाउनलोड करें।
OIDC के लिए, इंटीग्रेशन द्वारा प्रदान किए गए अनुसार जारीकर्ता (issuer), क्लाइंट आइडेंटिफायर, ऑथराइजेशन एंडपॉइंट, टोकन एंडपॉइंट और क्लाइंट सीक्रेट को रिकॉर्ड करें। सीक्रेट्स को स्वीकृत पासवर्ड मैनेजर में रखें, किसी टिकट या साझा स्प्रेडशीट में नहीं।
Purple में प्रोवाइडर जोड़ें
Purple पोर्टल खोलें और Authentication > Identity Providers > Add पर जाएं। डिज़ाइन के आधार पर SAML 2.0 या OIDC चुनें, फिर IdP मेटाडेटा आयात करें या अनुरोधित एंडपॉइंट्स को मैन्युअल रूप से दर्ज करें। नए पहचान प्रदाता को कर्मचारी RADIUS क्षेत्र या कैप्टिव-पोर्टल प्रोफाइल से बांधें, और सहेजने से पहले समूह-से-नीति मैपिंग का चयन करें।
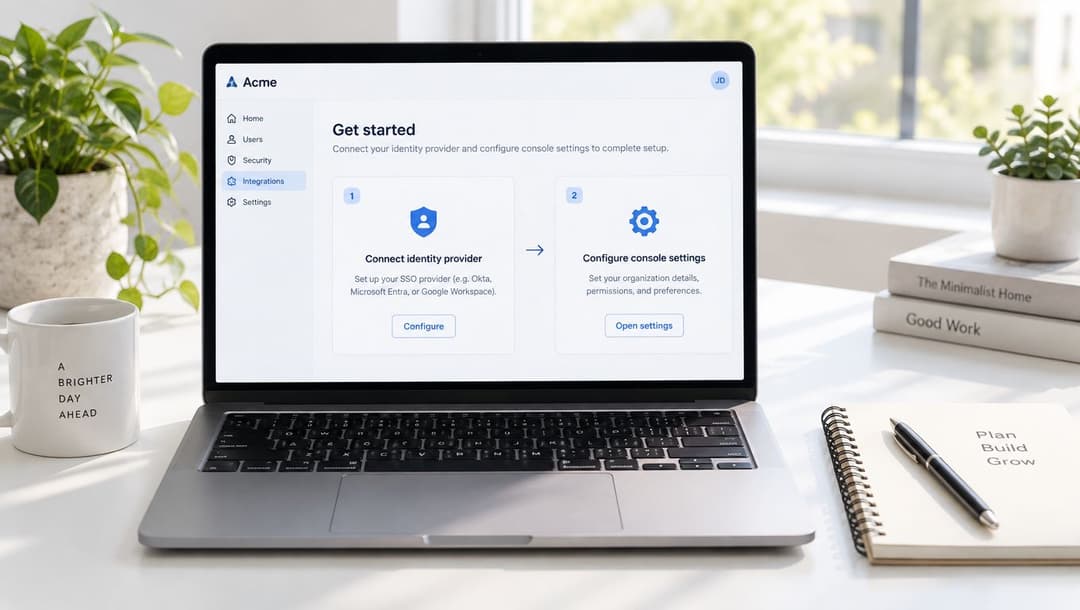
कंसोल की प्रलेखित डिफ़ॉल्ट क्लॉक-स्क्यू टॉलरेंस का उपयोग करें जब तक कि आपकी सुरक्षा पॉलिसी अधिक सख्त मान की मांग न करे। किसी असफल एसेर्शन को पास कराने के लिए स्थानीय टॉलरेंस का आविष्कार न करें। इसके बजाय IdP, RADIUS सेवा और नेटवर्क उपकरणों पर समय के स्रोत को ठीक करें।
कॉन्फ़िगरेशन क्रम: IdP एप्लिकेशन बनाएं और असाइन करें, क्लेम मैप करें, मेटाडेटा एक्सपोर्ट करें, इसे Purple में इंपोर्ट करें, स्टाफ़ प्रोफाइल को बाइंड करें, पायलट अकाउंट के साथ टेस्ट करें, फिर प्रोडक्शन पॉलिसी सक्षम करें।
सफल न होने वाले पहले प्रयासों में दो त्रुटियों की हिस्सेदारी सबसे बड़ी होती है। पहली है IdP में पहचानकर्ता (identifier) URI और Purple द्वारा अपेक्षित Entity ID के बीच बेमेल होना। दूसरी है ऐसे मेटाडेटा को आयात करना जो हस्ताक्षरित नहीं है या जिसके हस्ताक्षर को रीफ्रेश के बाद सत्यापित नहीं किया जा सकता है। केस और अंतिम वर्णों सहित सटीक स्ट्रिंग की जांच करें, और उत्पादन से पहले यह स्थापित करें कि प्रमाणपत्र रोटेशन को कैसे मंजूरी दी जाएगी।
यदि साइट अभी भी Windows डोमेन बुनियादी ढांचे पर निर्भर है, तो निर्देशिका डिज़ाइन को फेडरेशन डिज़ाइन से अलग करें। डोमेन नियंत्रक को बढ़ावा देने के Monro Cloud के स्पष्टीकरण जैसी मार्गदर्शिका अंतर्निहित Active Directory कार्य को स्पष्ट करने में मदद कर सकती है, लेकिन यह SSO कॉन्फ़िगरेशन या नेटवर्क परीक्षण का स्थान नहीं लेती है।
अंत में, Purple की कनेक्टर लाइब्रेरी में प्रासंगिक इंटीग्रेशन विकल्पों की जाँच करें। पहले बदलाव को सीमित रखें। एक स्टाफ ग्रुप, एक SSID पॉलिसी, एक नामित टेस्ट वेन्यू और एक प्रलेखित फ़ॉलबैक होने से समस्या निवारण (troubleshooting) एक साथ पूरे एस्टेट में बदलाव करने की तुलना में बहुत आसान हो जाता है।
स्टाफ़ साइन-इन फ़्लो का परीक्षण और सत्यापन करना
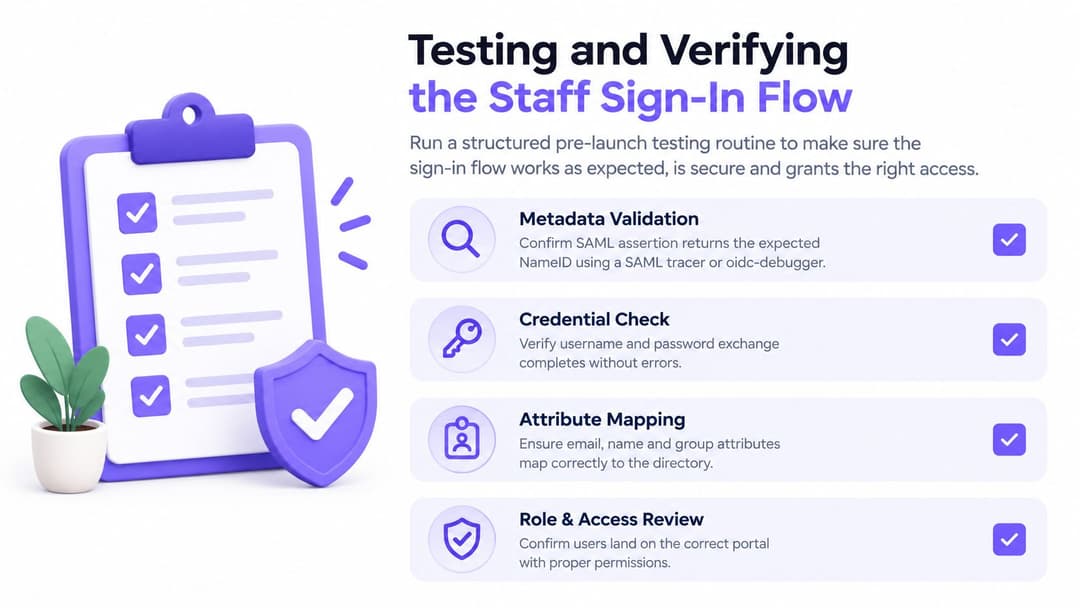
केवल एडमिनिस्ट्रेटर के पहले से ऑथेंटिकेटेड ब्राउज़र से टेस्ट न करें। कैश्ड IdP सेशन एक टूटे हुए फ़ेडरेशन को भी ठीक दिखा सकते हैं। एक प्राइवेट ब्राउज़र विंडो, एक क्लीन टेस्ट अकाउंट और एक ऐसे क्रम का उपयोग करें जो एसेर्शन, नेटवर्क निर्णय और यूजर के अंतिम अनुभव की जाँच करता हो।
मेटाडेटा सत्यापन के साथ शुरुआत करें। प्रतिक्रिया का निरीक्षण करने और अपेक्षित NameID format, ऑडियंस URI, जारीकर्ता, हस्ताक्षर और समूह दावों की पुष्टि करने के लिए SAML ट्रेसर या OIDC डीबगर का उपयोग करें। RADIUS-backed प्रवाह के लिए, पुष्टि करें कि ब्रोकर पहचान प्राप्त करता है और पॉलिसी मैपिंग के लिए आवश्यक विशेषताओं के साथ स्वीकार या अस्वीकार का निर्णय लौटाता है।
डिवाइस और नेटवर्क संदर्भ द्वारा परीक्षण करें
यह मानने के बजाय कि एक सफल ब्राउज़र परीक्षण पूरे एस्टेट को कवर करता है, विभिन्न प्रकार के एंडपॉइंट के खिलाफ प्रवाह चलाएं:
- मैनेज्ड लैपटॉप: कॉर्पोरेट VLAN पर डोमेन से जुड़े डिवाइस का उपयोग करें और पुष्टि करें कि अपेक्षित स्टाफ पॉलिसी लागू होती है।
- BYOD फ़ोन: गेस्ट SSID से कनेक्ट करें और सत्यापित करें कि स्टाफ क्रेडेंशियल दुर्घटनावश व्यापक नेटवर्क एक्सेस प्रदान नहीं करते हैं।
- साझा कियोस्क: एक क्लीन ब्राउज़र सेशन के साथ Captive Portal का परीक्षण करें, फिर साइन आउट करें और दूसरे स्टाफ खाते के साथ दोहराएं।
- निरसन पथ: परीक्षण खाते को बदलें या अक्षम करें और पुष्टि करें कि एक नया प्रमाणीकरण प्रयास विफल हो जाता है और मौजूदा सेशन कॉन्फ़िगर किए गए लाइफटाइम का पालन करते हैं।
पासवर्ड या अकाउंट की स्थिति बदलने के बाद सेशन की अवधि और जबरन री-ऑथेंटिकेशन की जांच करें। 802.1X के लिए, RADIUS एकाउंटिंग पैकेट्स का निरीक्षण करें और पुष्टि करें कि एक्सेस पॉइंट अपेक्षित स्टार्ट, स्टॉप और आइडेंटिटी इवेंट्स को रिकॉर्ड करता है।
ट्रांजैक्शन के दोनों पक्षों को सहसंबंधित (correlate) करें
पहचान प्रदाता लॉग्स और Purple इवेंट स्ट्रीम को एक साथ पढ़ें। Entra साइन-इन लॉग्स, Okta सिस्टम लॉग और Google Admin ऑडिट डेटा में ऑथेंटिकेशन अनुरोध, पॉलिसी परिणाम और यूजर पहचान दिखनी चाहिए। Purple को संबंधित अनुरोध और नेटवर्क परिणाम दिखाना चाहिए।
जहां भी उपलब्ध हो, दोनों प्रणालियों से कोरिलेशन ID रिकॉर्ड करें। व्यस्त शिफ्ट के दौरान केवल एक टाइमस्टैम्प अक्सर बहुत अस्पष्ट होता है, जबकि एक साझा पहचानकर्ता आपको वायरलेस एसोसिएशन की समस्या से एक अस्वीकृत समूह दावे को अलग करने की अनुमति देता है। कॉन्फ़िगरेशन बदलने से पहले सफल ट्रेस को कैप्चर करें, ताकि सर्विस डेस्क के पास तुलना के लिए एक ज्ञात-अच्छा उदाहरण हो।
रोलबैक योजनाएं और सामान्य विफलताओं का निवारण (Troubleshooting)
मंगलवार को सुबह 09:00 बजे, एक 220 कमरों वाला होटल एक पायलट समूह के लिए SSO सक्षम करता है। पहला एडमिनिस्ट्रेटर सफलतापूर्वक साइन इन करता है। दस मिनट बाद, हाउसकीपिंग, रिसेप्शन और फूड सर्विस से हेल्पडेस्क टिकट आने लगते हैं। कुछ उपयोगकर्ताओं को अंतहीन रीडायरेक्ट दिखाई देता है, अन्य IdP तक पहुंचते हैं लेकिन गलत स्टाफ पॉलिसी पर पहुंच जाते हैं, और एक पुराना लैपटॉप कनेक्शन को पूरी तरह से अस्वीकार कर देता है।
प्रतिक्रिया एक ही बार में हर नियंत्रण को अक्षम करने की नहीं होनी चाहिए। स्थानीय RADIUS क्षेत्र को फ़ॉलबैक के रूप में सक्षम रखें, Captive Portal प्रोफ़ाइल को दो क्लिक में वापस पासवर्ड ऑथेंटिकेशन पर ले जाएं, और केवल तभी SAML कनेक्शन को अक्षम करें यदि पायलट अभी भी प्रमाणित नहीं हो पा रहा है। यह क्रम स्टाफ को काम पर बनाए रखता है जबकि फेडरेशन को अलग किया जाता है।
सामान्य SSO विफलता मोड और उनके समाधान
| लक्षण | संभावित कारण | समाधान |
|---|---|---|
| Assertion तुरंत अस्वीकार कर दिया गया | सिस्टम के बीच Clock skew | IdP, RADIUS सेवा, कंट्रोलर और एक्सेस पॉइंट पर समय सिंक्रोनाइज़ेशन की जाँच करें। इसे सामान्य रूप से बढ़ाने के बजाय प्रलेखित Purple टॉलरेंस का उपयोग करें। |
| साइन-इन वापस पोर्टल पर लूप करता है | Captive-portal कुकी IdP सत्र के साथ टकराती है | पोर्टल सत्र को साफ़ करें, निजी विंडो में परीक्षण करें, और कैप्टिव-पोर्टल प्रोफ़ाइल पर रीडायरेक्ट और कुकी व्यवहार की समीक्षा करें। |
| उपयोगकर्ता प्रमाणित होता है लेकिन कोई स्टाफ एक्सेस नहीं मिलता है | लापता या गलत नाम वाला ग्रुप क्लेम | Purple ग्रुप मैपिंग के साथ assertion की तुलना करें, फिर IdP क्लेम को ठीक करें और पायलट खाते के साथ पुनः परीक्षण करें। |
| प्रमाणपत्र परिवर्तन के बाद SAML कनेक्शन विफल हो जाता है | समाप्त, अविश्वसनीय, या गलत तरीके से आयातित साइनिंग प्रमाणपत्र | वर्तमान IdP मेटाडेटा निर्यात करें, साइनिंग प्रमाणपत्र को मान्य करें, और नए मेटाडेटा को Purple पहचान-प्रदाता रिकॉर्ड में आयात करें। |
| Assertion हस्ताक्षर अस्वीकार कर दिया गया है | असमर्थित या बेमेल साइनिंग एल्गोरिदम | IdP साइनिंग एल्गोरिदम को एकीकरण आवश्यकताओं के साथ संरेखित करें और सत्यापित मेटाडेटा को पुनः आयात करें। |
| केवल कुछ उपयोगकर्ता विफल होते हैं | गलत एप्लिकेशन असाइनमेंट या ग्रुप सदस्यता | नेटवर्क बदलने से पहले उपयोगकर्ता के IdP एप्लिकेशन असाइनमेंट, ग्रुप सदस्यता और पॉलिसी मैपिंग की जाँच करें। |
जब तक नया पथ डिवाइस जांच को पास न कर ले और सपोर्ट टीम यह न जान ले कि विफलता की पहचान कैसे करनी है, तब तक पुराने रियल्म को न हटाएं। रोलबैक एक असफल प्रोजेक्ट नहीं है। यह एक सामान्य नियंत्रण है जो ऑथेंटिकेशन के काम को वेन्यू आउटेज बनने से रोकता है।
सर्टिफिकेट की समाप्ति विशेष ध्यान देने योग्य है क्योंकि यह वायरलेस एस्टेट में बिना किसी बदलाव के आ सकती है। सर्टिफिकेट के मालिक, नवीनीकरण प्रक्रिया और आयात स्थान को रिकॉर्ड करें। मेटाडेटा रीफ्रेश के लिए, सक्रिय कनेक्शन को बदलने से पहले फ़ाइल और उसके हस्ताक्षर को सत्यापित करें, फिर एक क्लीन सेशन से SP-initiated प्रवाह का परीक्षण करें।
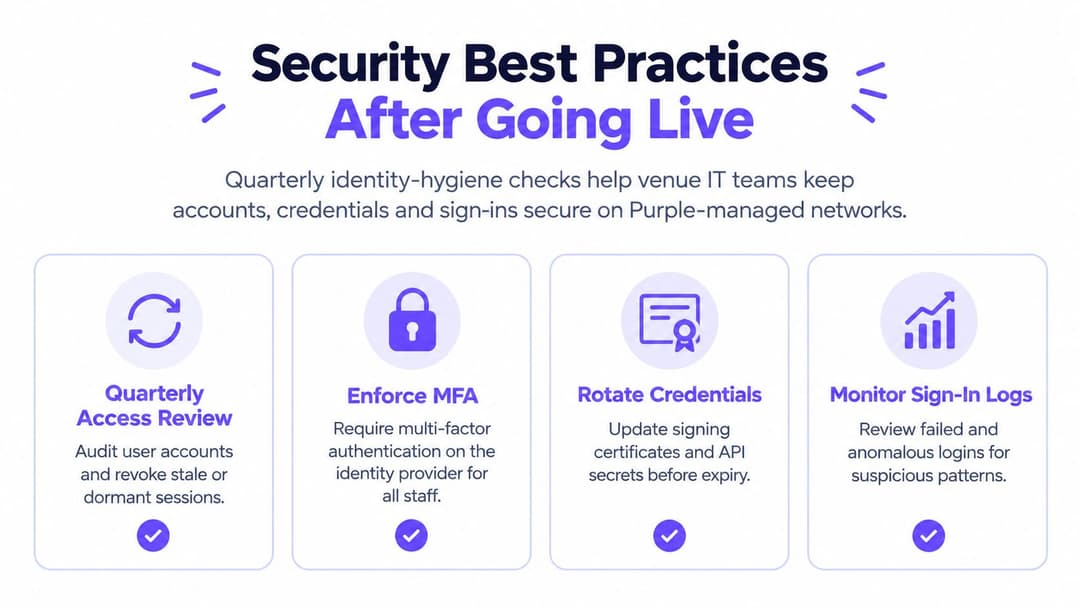
लाइव होने के बाद सुरक्षा से जुड़े सर्वोत्तम अभ्यास
SSO केवल उतना ही मजबूत होता है जितना उसके पीछे का पहचान लाइफसाइकल। एक केंद्रीय लॉगिन नियंत्रण में सुधार कर सकता है, लेकिन यदि एडमिनिस्ट्रेटर निष्क्रिय खातों को छोड़ देते हैं, डायरेक्टरी एट्रिब्यूट्स को अधिक साझा करते हैं, या किसी साझा सेवा पहचान को सामान्य पॉलिसी को बायपास करने की अनुमति देते हैं, तो यह जोखिम को भी केंद्रित कर सकता है।
आइडेंटिटी और नेटवर्क टीमों के साथ त्रैमासिक समीक्षा चलाएं। पुष्टि करें कि शामिल होने वाले, स्थानांतरित होने वाले और छोड़ने वाले कर्मचारी सही स्टाफ समूहों में दिखाई दे रहे हैं, निष्क्रिय खातों को अब नेटवर्क एक्सेस नहीं मिल रहा है, और समूह परिवर्तन बिना किसी मैन्युअल कॉपी करने के स्टाफ पॉलिसी तक पहुंच रहे हैं। SaaS को सुरक्षित रूप से उपयोग करने पर NCSC मार्गदर्शन क्लाउड संदर्भों में पासवर्ड को क्लाउड में सिंक करने के बजाय पूर्ण आइडेंटिटी फेडरेशन की सिफारिश करता है, जो स्टाफ नेटवर्क एकीकरण के लिए एक उपयोगी डिज़ाइन सिद्धांत है।
हर तिमाही में जांचने योग्य कंट्रोल्स
- फिशिंग-प्रतिरोधी MFA का उपयोग करें: IdP खातों के लिए FIDO2 सुरक्षा कुंजी या प्लेटफ़ॉर्म पासकी की आवश्यकता रखें जहाँ प्लेटफ़ॉर्म और डिवाइस एस्टेट उनका समर्थन करते हैं। SMS या केवल-पासवर्ड वाले एक्सेस को एक संगतता अपवाद के रूप में मानें, न कि लक्षित स्थिति के रूप में।
- सत्र दृढ़ता को सीमित करें: IdP सत्र के जीवनकाल को इस तरह सेट करें ताकि Purple पुन: प्रमाणीकरण कॉर्पोरेट नीति का पालन करे। लॉगआउट, ब्राउज़र बंद होने, पासवर्ड बदलने और खाता अक्षम होने के बाद क्या होता है, इसका परीक्षण करें।
- जस्ट-इन-टाइम एक्सेस की समीक्षा करें: पुराने असाइनमेंट के लिए अस्थायी कर्मचारियों और अतिथि भूमिकाओं का ऑडिट करें। नेटवर्क कंसोल के भीतर मैन्युअल सूची पर भरोसा करने के बजाय स्रोत निर्देशिका पर एक्सेस हटा दें।
- इवेंट स्ट्रीम पर नज़र रखें: Purple डैशबोर्ड में फेडरेशन त्रुटियों और असामान्य साइन-इन पैटर्न की निगरानी करें, फिर उन्हें IdP लॉग के साथ सहसंबद्ध करें।
- न्यूनतम दावों को जारी करें: केवल वे विशेषताएँ भेजें जिनकी स्टाफ नीति को आवश्यकता है, आमतौर पर ईमेल, डिस्प्ले नाम और समूह। अनावश्यक निर्देशिका डेटा का वायरलेस असर्टन में कोई स्थान नहीं है।
- ट्रस्ट मटेरियल को रोटेट करें: समाप्ति से पहले साइनिंग सर्टिफिकेट और API सीक्रेट को नवीनीकृत करें, प्रतिस्थापन का परीक्षण करें, और पिछले सर्टिफिकेट को केवल स्वीकृत संक्रमण विंडो के लिए उपलब्ध रखें।
- साझा पहचान हटाएं: जहाँ भी कोई प्रबंधित डिवाइस या नामित उपयोगकर्ता कार्य कर सकता है, वहाँ साझा सेवा खातों को अक्षम करें। यदि कोई अपवाद रहता है, तो उसके मालिक और समीक्षा तिथि का दस्तावेजीकरण करें।
UK के पहचान कार्यक्रम दर्शाते हैं कि ऑथेंटिकेशन के साथ-साथ एडॉप्शन और पुन: उपयोग क्यों मायने रखते हैं। 2026 GOV.UK digital identity sectoral analysis ने बताया कि 77% उत्तरदाताओं ने कम से कम एक डिजिटल पहचान उपयोग मामला पूरा किया था, जबकि 20% लोग जिन्होंने डिजिटल पहचान सेवा का उपयोग किया था, उन्होंने एक पुन: प्रयोज्य पहचान प्रस्तुत करने की सूचना दी। वेन्यू IT के लिए सबक व्यावहारिक है: एक लॉगिन उपयोगी है, लेकिन सुसंगत पुन: उपयोग, आश्वासन, सुगमता और लाइफसाइकल नियंत्रण यह निर्धारित करते हैं कि SSO वास्तविक सेवाओं में काम करता है या नहीं।
NCSC पहचान और पहुंच प्रबंधन मार्गदर्शन खातों को अक्षम करने और उस निर्णय को जुड़ी हुई सेवाओं पर लागू करने के महत्व पर भी प्रकाश डालता है। उस लागूकरण का परीक्षण जारी रखें। SSO एक बार का कॉन्फ़िगरेशन नहीं है। इसका मूल्य तब दिखाई देता है जब निर्देशिका (directory) परिवर्तन और कर्मचारी नेटवर्क नीतियां पूरी तरह से तालमेल में रहती हैं।
Purple कर्मचारी WiFi प्रमाणीकरण प्रदान करता है जो Microsoft Entra ID, Google Workspace, Okta, और SAML 2.0 जैसे पहचान प्रदाताओं को प्रबंधित नेटवर्क एक्सेस से जोड़ता है, जिसमें नीति और प्रमाणीकरण घटनाओं को इसके प्लेटफॉर्म के माध्यम से नियंत्रित किया जाता है। अपने होटलों, अस्पतालों, रिटेल साइटों, या अन्य स्थानों के लिए एक पहचान-फेडरेटेड कर्मचारी SSID का मूल्यांकन करने के लिए Purple पर जाएं, और एक परीक्षण किए गए रोलबैक पथ के साथ एक पायलट की योजना बनाएं।