WiFi auto connect के बारे में सबसे आम सलाह इसे बंद करने की है। यह खुले सार्वजनिक हॉटस्पॉट के लिए समझदारी भरा है, लेकिन यह एक एंटरप्राइज नेटवर्क के लिए अधूरी सलाह है। किसी प्रबंधित डिवाइस का किसी विश्वसनीय, प्रमाणपत्र-आधारित सेवा से स्वचालित रूप से जुड़ना, स्टाफ के किसी सदस्य को SSID चुनने, पोर्टल स्वीकार करने और एक साझा पासवर्ड टाइप करने के लिए कहने की तुलना में अधिक सुरक्षित हो सकता है।
महत्वपूर्ण सवाल यह नहीं है कि स्वचालित कनेक्शन सक्षम है या नहीं। बल्कि यह है कि डिवाइस को किसमें शामिल होने के लिए अधिकृत किया गया है, नेटवर्क अपनी पहचान कैसे साबित करता है, और एडमिनिस्ट्रेटर एक्सेस को कैसे रद्द करते हैं। ओपन ऑटो-जॉइन उपयोगकर्ता के निर्णय पर निर्भर करता है। सुरक्षित रोमिंग पहचान, एन्क्रिप्शन, नीति और बुनियादी ढांचे पर निर्भर करती है। ये दोनों बहुत अलग ऑपरेटिंग मॉडल हैं।
ऑटो कनेक्ट सुरक्षा मिथक पर पुनर्विचार
उपभोक्ता मार्गदर्शन आमतौर पर स्वचालित जुड़ाव को समस्या के रूप में देखता है। वास्तव में, जोखिम किसी डिवाइस को केवल इसलिए अज्ञात या अनएन्क्रिप्टेड नेटवर्क में शामिल होने की अनुमति देने से आता है क्योंकि उसका नाम जाना-पहचाना लगता है। वही हैंडसेट तब खतरनाक हो सकता है जब वह स्वचालित रूप से किसी खुले हॉटस्पॉट में शामिल हो जाता है और अत्यधिक नियंत्रित हो सकता है जब वह स्वचालित रूप से किसी प्रबंधित WPA-Enterprise सेवा में शामिल हो जाता है।
UK सार्वजनिक-क्षेत्र के दिशानिर्देश बताते हैं कि जब WiFi सक्षम होता है, तो डिवाइस लगातार उपलब्ध नेटवर्क की खोज करते हैं। Government Property Agency का WiFi गोपनीयता दिशानिर्देश भी यह रेखांकित करता है कि क्यों अनुमत सेटिंग्स डिवाइसों को अनपेक्षित खुले नेटवर्क की ओर ले जा सकती हैं। ICO की व्यावहारिक सिफारिश खुले WiFi के लिए ऑटो-कनेक्ट को अक्षम करने की है, न कि एक श्रेणी के रूप में सुरक्षित, प्रमाणित रोमिंग को अस्वीकार करने की।
यह अंतर वेन्यू ऑपरेटरों के लिए मायने रखता है। "इसे बंद करें" एक उपयोगी उपभोक्ता वर्कअराउंड है जब दूसरा विकल्प एक फोन का किसी क्लोन किए गए कैफे या होटल SSID से जुड़ना होता है। यह एक संपूर्ण एंटरप्राइज़ रणनीति नहीं है। कर्मचारियों को रिसेप्शन क्षेत्रों, वार्डों, मंजिलों, इमारतों या परिवहन सुविधाओं के बीच घूमते समय कनेक्टिविटी की आवश्यकता होती है, और मेहमान उम्मीद करते हैं कि जब भी वे वापस आएं, तो बिना ऑनबोर्डिंग प्रक्रिया दोहराए उनकी एक्सेस फिर से शुरू हो जाए।
सुरक्षा सीमा नेटवर्क के भीतर होनी चाहिए
एक सुरक्षित ऑटो-कनेक्ट डिज़ाइन नेटवर्क को डिवाइस द्वारा भरोसा किए जाने से पहले खुद को साबित करने के लिए मजबूर करता है। डिवाइस प्रमाणीकरण सर्वर के प्रमाणपत्र को सत्यापित करता है, अपना स्वयं का क्रेडेंशियल प्रस्तुत करता है, और एक्सेस केवल तभी प्राप्त करता है जब पहचान नीति इसकी अनुमति देती है। EAP/TLS के साथ, वह क्रेडेंशियल एक पुन: प्रयोज्य पासवर्ड के बजाय एक प्रमाणपत्र हो सकता है।
यह दृष्टिकोण ऑपरेटर की जिम्मेदारी को बदल देता है। अब आप नकली SSID की पहचान करने या नेटवर्क वैध था या नहीं, यह याद रखने के लिए प्रत्येक विज़िटर पर निर्भर नहीं हैं। आप यह परिभाषित कर रहे हैं कि किन पहचानों, डिवाइसों और प्रमाणीकरण विधियों को रोमिंग की अनुमति है।
व्यावहारिक नियम: कभी भी "ऑटो-कनेक्ट सक्षम" को सुरक्षा निर्णय न बनाएं। प्रमाणित, एन्क्रिप्टेड, नीति-नियंत्रित ऑटो-कनेक्ट को निर्णय बनाएं।
इसीलिए यह enterprise WiFi security guide सेटिंग को अक्षम करने के एक सामान्य निर्देश की तुलना में अधिक उपयोगी है। आर्किटेक्चर यह निर्धारित करता है कि सुविधा हमले की सतह का विस्तार करती है या कनेक्शन प्रक्रिया से जोखिम भरे उपयोगकर्ता कार्यों को हटाती है।
क्या काम करता है और क्या नहीं
एक परिचित नाम वाले ओपन नेटवर्क, दीवार पर छपा हुआ एक साझा पासवर्ड, और एक Captive Portal फ़ॉलबैक को तैनात करना आसान है। वे विश्वसनीय ऑटो-रोमिंग के लिए खराब आधार भी हैं। वे उपयोगकर्ता पर बहुत अधिक जिम्मेदारी छोड़ते हैं और क्रेडेंशियल को उसके इच्छित दर्शकों से परे साझा किए जाने पर एक्सेस का ऑडिट करना कठिन बनाते हैं।
एक प्रबंधित प्रोफ़ाइल, सर्टिफिकेट सत्यापन, एन्क्रिप्टेड एसोसिएशन, और केंद्रीय निरसन प्रक्रिया के लिए अधिक योजना की आवश्यकता होती है। वे एक अधिक मजबूत परिणाम प्रदान करते हैं क्योंकि डिवाइस को नेटवर्क के बारे में विजुअल अनुमान लगाने की आवश्यकता नहीं होती है। यह ऑपरेटर द्वारा बनाई गई नीति का पालन करता है।
निर्बाध नेटवर्क एक्सेस का विकास
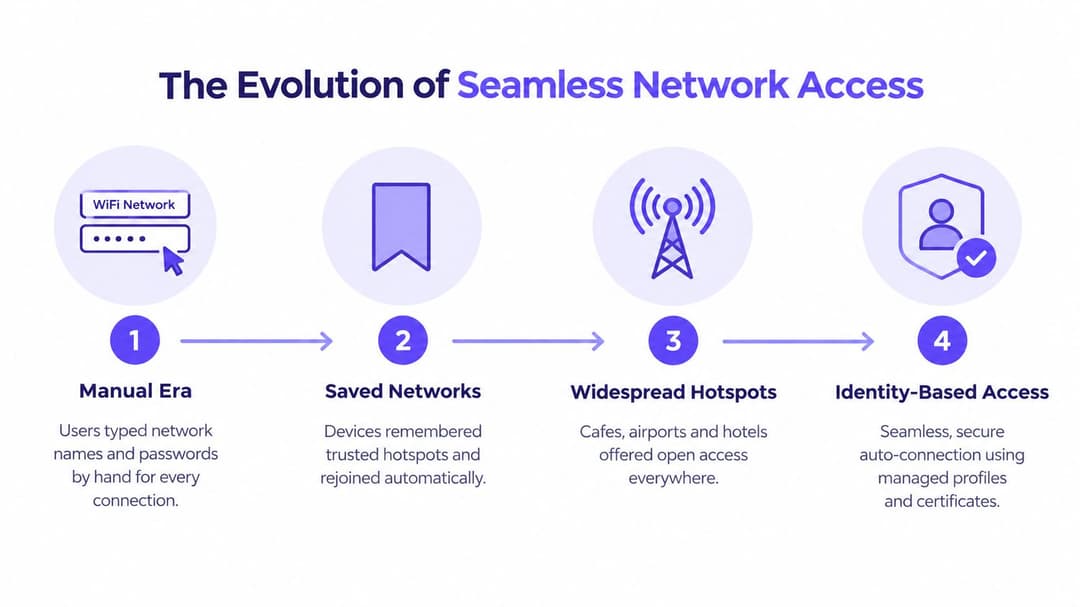
पब्लिक WiFi एक पहचान प्रणाली के रूप में शुरू नहीं हुआ था। शुरुआती परिनियोजन में उपयोगकर्ताओं से एक नेटवर्क नाम चुनने, पासवर्ड दर्ज करने और अक्सर एक ब्राउज़र-आधारित पोर्टल पूरा करने के लिए कहा जाता था। वह मॉडल कभी-कभार एक्सेस के लिए काम करता था, लेकिन इसने हर कनेक्शन चरण को ग्राहक के हाथों में छोड़ दिया।
2010 के दशक की शुरुआत में UK हॉटस्पॉट बाजार का तेजी से विस्तार हुआ। Ofcom द्वारा रिपोर्ट किए गए सार्वजनिक हॉटस्पॉट्स की संख्या जून 2013 तक के वर्ष में लगभग 16,000 से बढ़कर 34,000 हो गई, जबकि बाद के अनुमानों के अनुसार 2015 तक यह कुल संख्या 44,804 हो गई थी, साथ ही उस वर्ष के जून में 3.3 पेटाबाइट सार्वजनिक WiFi डेटा उपयोग दर्ज किया गया था। ये आंकड़े सार्वजनिक हॉटस्पॉट विस्तार की UK कवरेज में रिपोर्ट किए गए हैं।
अधिक नेटवर्क का अर्थ था अधिक सहेजे गए प्रोफ़ाइल। एक फोन जिसने किसी होटल, स्टेशन, कैफ़े या रिटेल नेटवर्क को याद रखा था, वह जब भी वही नाम देखता तो फिर से कनेक्ट होने का प्रयास कर सकता था। 2013 में उद्धृत एक अलग यूके उपभोक्ता सर्वेक्षण में, ब्रिटिश WiFi हॉटस्पॉट उपयोगकर्ताओं द्वारा उपयोग किए जाने वाले 58% मोबाइल डिवाइस स्वचालित रूप से सार्वजनिक हॉटस्पॉट से कनेक्ट हो गए, जबकि केवल एक-तिहाई उपयोगकर्ताओं ने कहा कि उन्होंने कनेक्ट करने से पहले सुरक्षा पर विचार किया था। सर्वेक्षण में 1,641 ब्रिटिश वयस्कों को शामिल किया गया था, जैसा कि यूके सार्वजनिक WiFi सुरक्षा अवलोकन में वर्णित है।
पुराने मॉडल ने घर्षण क्यों पैदा किया
Captive Portal ने एक व्यावसायिक और परिचालन संबंधी समस्या का समाधान किया। वेन्यू अपनी शर्तें प्रस्तुत कर सकते थे, ईमेल पता एकत्र कर सकते थे, या किसी विज़िटर से किसी तीसरे पक्ष के माध्यम से प्रमाणित करने के लिए कह सकते थे। लेकिन पोर्टल ने कनेक्शन प्रक्रिया में एक नाजुक बाधा भी उत्पन्न की। उपयोगकर्ताओं को सही SSID ढूंढना पड़ता था, रीडायरेक्ट की प्रतीक्षा करनी पड़ती थी, एक फ़ॉर्म पूरा करना पड़ता था, और डिवाइस द्वारा सत्र भूल जाने या एक्सेस पॉइंट्स के बीच जाने पर इस प्रक्रिया को दोहराना पड़ता था।
एक पोर्टल में अभी भी गेस्ट एंगेजमेंट के लिए जगह हो सकती है, लेकिन इसे मजबूत नेटवर्क प्रमाणीकरण के साथ भ्रमित नहीं किया जाना चाहिए। यह अक्सर एक ओपन एसोसिएशन के साथ शुरू होता है और बाद में ब्राउज़र में सार्थक एक्सेस निर्णय लागू करता है। यह अनुक्रम रोमिंग के लिए अजीब है और उपयोगकर्ताओं को पोर्टल तक पहुँचने से पहले भ्रामक नेटवर्क नामों के संपर्क में ला सकता है।
पहचान (identity) तार्किक अगला कदम क्यों बनी
हॉटस्पॉट संपत्तियों के विकास ने बार-बार मैन्युअल प्रविष्टि को अव्यवहारिक बना दिया। ऑपरेटरों को नेटवर्क क्षमताओं की खोज करने, यह निर्धारित करने के लिए कि क्या उनके क्रेडेंशियल स्वीकार किए गए थे, और पृष्ठभूमि में प्रमाणित करने के लिए उपकरणों की आवश्यकता थी। उपयोगकर्ताओं को मोबाइल रोमिंग के समान अनुभव की आवश्यकता थी, जहां सेवा हर एक्सेस पॉइंट पर रुकने के बजाय उनके चलते रहने पर भी जारी रहे।
इसका परिणाम network-name trust (नेटवर्क-नाम पर भरोसा) से बदलकर identity-based trust (पहचान-आधारित भरोसा) पर जाना है। सहेजा हुआ SSID कहता है, "मैंने यह नाम पहले देखा है।" एक प्रबंधित Passpoint प्रोफ़ाइल कहती है, "मेरे पास इस सेवा के क्रेडेंशियल हैं, और मैं केवल तभी शामिल होऊँगी जब नेटवर्क आवश्यक प्रमाणीकरण शर्तों को पूरा करेगा।" यह स्वचालित एक्सेस के लिए एक ठोस और मजबूत आधार है।
EE एक यूके WiFi-Auto सेवा का वर्णन करता है जिसमें संगत iOS 13 या बाद के संस्करण और Android 11 या बाद के संस्करण वाले डिवाइस समर्थित हॉटस्पॉट का पता लगा सकते हैं और 150,000 से अधिक यूके हॉटस्पॉट पर कनेक्ट हो सकते हैं, जैसा कि इसके WiFi कवरेज और स्वचालित कनेक्शन मार्गदर्शन में बताया गया है। यह कार्यान्वयन पृष्ठभूमि प्रमाणीकरण के व्यावसायिक मूल्य को दर्शाता है, लेकिन एंटरप्राइज़ ऑपरेटरों को अभी भी यह नियंत्रित करने की आवश्यकता है कि कौन से प्रोफ़ाइल जारी किए जाते हैं और किन नेटवर्क पर भरोसा किया जाता है।
Zero Click रोमिंग के पीछे की मुख्य तकनीकें
तीन तकनीकें अक्सर एक ही बातचीत में दिखाई देती हैं, लेकिन वे एक्सेस की समस्या के विभिन्न हिस्सों का समाधान करती हैं। Passpoint स्वचालित खोज और प्रमाणीकरण को संभालता है। OpenRoaming पहचानों और भाग लेने वाले नेटवर्क के लिए एक फेडरेशन मॉडल प्रदान करता है। iPSK उन परिवेशों में व्यक्तिगत क्रेडेंशियल लाता है जिन्हें अभी भी प्री-शेयर-की दृष्टिकोण की आवश्यकता होती है।
Passpoint और ANQP
Passpoint, जिसे Hotspot 2.0 के रूप में भी जाना जाता है, 802.11u नेटवर्क खोज और Access Network Query Protocol, या ANQP का उपयोग करता है। संबद्ध होने से पहले, एक संगत उपकरण समर्थित प्रमाणीकरण विधियों, डोमेन विवरण, स्थान की जानकारी, और रोमिंग संबंधों जैसी जानकारी के लिए एक्सेस नेटवर्क से क्वेरी कर सकता है।
डिवाइस उन नेटवर्क विवरणों की तुलना अपने इंस्टॉल किए गए क्रेडेंशियल्स से करता है। यदि पॉलिसी मेल खाती है, तो यह EAP over 802.1X के माध्यम से ऑथेंटिकेट करता है और एक पारंपरिक Captive Portal प्रस्तुत किए बिना एक एन्क्रिप्टेड WPA2-Enterprise या WPA3-Enterprise सेवा में शामिल हो जाता है। एडमिनिस्ट्रेटर को अपने वायरलेस कंट्रोलर और आइडेंटिटी प्लेटफॉर्म दस्तावेज़ीकरण के साथ-साथ Passpoint implementation guidance की समीक्षा करनी चाहिए।
OpenRoaming और iPSK
OpenRoaming इस विचार को एक संगठन से आगे बढ़ाता है। एक भाग लेने वाला पहचान प्रदाता किसी उपयोगकर्ता या प्रबंधित डिवाइस को भाग लेने वाले नेटवर्क पर प्रमाणित करने की अनुमति दे सकता है, जो फेडरेशन की विश्वसनीयता और नीति व्यवस्था के अधीन है। यह मॉडल हवाई अड्डों, परिवहन संपदाओं, आतिथ्य समूहों, शिक्षा नेटवर्क और अन्य परिवेशों के लिए उपयुक्त है जहाँ उपयोगकर्ता संगठनात्मक सीमाओं को पार करते हैं।
iPSK एक अलग रास्ता अपनाता है। नेटवर्क एक सामान्य SSID प्रसारित कर सकता है जबकि व्यवस्थापक व्यक्तिगत उपयोगकर्ताओं, उपकरणों, कमरों, किरायेदारों, या परिचालन समूहों को विशिष्ट प्री-शेयर्ड कुंजियाँ असाइन करता है। उन कुंजियों को स्वतंत्र रूप से निरस्त किया जा सकता है, जो पूरे स्थान द्वारा साझा किए जाने वाले एक पासवर्ड की तुलना में एक स्पष्ट सुधार है। iPSK प्रमाणपत्र-आधारित EAP की तुलना में अभी भी कम अभिव्यंजक है क्योंकि क्रेडेंशियल अभी भी एक कुंजी ही है, लेकिन यह उन लीगेसी उपकरणों के लिए व्यावहारिक पहचान पृथक्करण प्रदान कर सकता है जो पूर्ण प्रमाणपत्र वर्कफ़्लो का समर्थन नहीं करते हैं।
| प्रोटोकॉल | प्रमाणीकरण विधि (Authentication method) | सर्वोत्तम उपयोग का मामला | क्लाइंट सेटअप |
|---|---|---|---|
| Passpoint | EAP क्रेडेंशियल, जिसमें प्रमाणपत्र या SIM-आधारित पहचान शामिल है | प्रबंधित या भाग लेने वाले स्थानों पर सुरक्षित स्वचालित रोमिंग | एक Passpoint प्रोफ़ाइल इंस्टॉल करें या समर्थित पहचान पात्रता का उपयोग करें |
| OpenRoaming | Passpoint-आधारित नेटवर्क प्रमाणीकरण के साथ फ़ेडरेटेड पहचान | भाग लेने वाले ऑपरेटरों और पहचान प्रदाताओं के बीच बहु-स्थान पहुंच | उपयोगकर्ता या डिवाइस एक संगत रोमिंग क्रेडेंशियल प्राप्त करता है |
| iPSK | व्यक्तिगत, प्रतिसंहरणीय (revocable) पूर्व-साझा कुंजियाँ | अतिथि, किरायेदार, IoT, और लीगेसी-डिवाइस विभाजन (segmentation) | ऑनबोर्डिंग या डिवाइस प्रबंधन के माध्यम से एक अद्वितीय कुंजी वितरित करें |
सही स्टैक का चयन करना
EAP-TLS के साथ Passpoint का उपयोग तब करें जब संगठन डिवाइस समूह को नियंत्रित करता हो और उसे मजबूत डिवाइस पहचान की आवश्यकता हो। OpenRoaming पर तब विचार करें जब सेवा को एक संपत्ति से आगे बढ़ाना हो और संघ (federation) उपयोगकर्ता अनुभव का हिस्सा हो। iPSK का उपयोग वहां करें जहां उपकरण प्रमाणपत्र-आधारित प्रमाणीकरण का समर्थन नहीं कर सकते हैं, लेकिन इसे आपसी प्रमाणपत्र सत्यापन के समकक्ष न मानें।
वायरलेस हार्डवेयर को भी चयनित सुविधाओं का समर्थन करना चाहिए। ज़ीरो-क्लिक रोमिंग का वादा करने से पहले एक्सेस पॉइंट, कंट्रोलर, RADIUS या क्लाउड प्रमाणीकरण सेवा, डिवाइस प्रबंधन प्रणाली, और क्लाइंट ऑपरेटिंग सिस्टम में संगतता की पुष्टि करें।
स्पूफ़्ड नेटवर्क के खतरे को निष्क्रिय करना
क्लासिक ईविल ट्विन हमला इसलिए सफल होता है क्योंकि उपयोगकर्ता और डिवाइस अक्सर SSID को एक पहचान मानते हैं। एक हमलावर वैध नेटवर्क नाम की नकल कर सकता है, ट्रांसमिशन पावर बढ़ा सकता है, या एक नकली एक्सेस पॉइंट रख सकता है जहां आगंतुक वास्तविक सेवा की उम्मीद करते हैं। एक डिवाइस जो स्वचालित रूप से खुले नेटवर्क से जुड़ता है, उसके पास मूल से नकल को अलग करने का कोई विश्वसनीय तरीका नहीं होता है।
उपयोगकर्ता-अनुभव के नजरिए से यह समस्या सैद्धांतिक नहीं है। सार्वजनिक WiFi पहचान पर सर्वेक्षण कवरेज के अनुसार, हालिया UK रिपोर्टिंग कहती है कि 32% UK वयस्कों को यह भरोसा नहीं था कि वे एक सुरक्षित सार्वजनिक WiFi नेटवर्क और एक नकली नेटवर्क के बीच अंतर पहचान सकते हैं। किसी भी स्थान को सुरक्षा के लिए आगंतुकों पर इस बात पर निर्भर नहीं रहना चाहिए कि वे सूक्ष्म नेटवर्क विवरणों का विश्लेषण करें, जिन्हें कई लोग आत्मविश्वास से नहीं आंक सकते।
म्युचुअल ऑथेंटिकेशन निर्णय को बदल देता है
प्रमाणपत्र-आधारित डिज़ाइन क्लाइंट को संवेदनशील क्रेडेंशियल भेजने से पहले नेटवर्क को सत्यापित करने का एक तरीका प्रदान करता है। EAP-TLS के साथ, प्रमाणीकरण सेवा डिवाइस प्रमाणपत्र को सत्यापित करती है जबकि डिवाइस सर्वर प्रमाणपत्र को सत्यापित करता है। डिवाइस केवल इसलिए शामिल नहीं होता क्योंकि SSID मेल खाता है। यह इसलिए शामिल होता है क्योंकि प्रमाणीकरण विनिमय इसकी ट्रस्ट नीति को संतुष्ट करता है।
WPA3-Enterprise एन्क्रिप्शन और प्रमाणीकरण ढांचा प्रदान कर सकता है, जबकि EAP-TLS प्रमाणपत्र-आधारित पहचान विनिमय की आपूर्ति करता है। सटीक संयोजन क्लाइंट समूह और नेटवर्क उपकरण से मेल खाना चाहिए, लेकिन सिद्धांत सुसंगत रहता है: डिवाइस को सेवा को प्रमाणित करना चाहिए, और सेवा को डिवाइस को प्रमाणित करना चाहिए।
यह ओपन ऑटो-जॉइन वातावरण में सबसे कमजोर कड़ी को हटा देता है, जो कि नकली नेटवर्क का पता लगाने की उपयोगकर्ता की क्षमता है। यह एक्सेस रद्दीकरण (access revocation) को परिचालन रूप से सार्थक भी बनाता है। यदि कोई कर्मचारी छोड़ता है, तो एक एडमिनिस्ट्रेटर एक्सेस पॉइंट्स, नोटिसबोर्ड और व्यक्तिगत उपकरणों पर साझा पासवर्ड खोजने के बजाय प्रमाणपत्र को रद्द कर सकता है या निर्देशिका से पहचान को हटा सकता है।
एन्क्रिप्शन को पूर्ण सुरक्षा समझने की भूल न करें
वायरलेस एन्क्रिप्शन क्लाइंट और एक्सेस पॉइंट के बीच कनेक्शन की सुरक्षा करता है। यह एंडपॉइंट सुरक्षा, एप्लिकेशन-लेयर एन्क्रिप्शन, नेटवर्क सेगमेंटेशन, लॉगिंग, या समझदारी से डेटा हैंडलिंग को प्रतिस्थापित नहीं करता है। एक प्रमाणपत्र-आधारित WiFi सेवा एक मजबूत एक्सेस नियंत्रण है, न कि एक पूर्ण सुरक्षा कार्यक्रम।
स्थल ऑपरेटरों के लिए, व्यावहारिक डिज़ाइन लेयर्ड (परतदार) है। कर्मचारियों और प्रबंधित एंडपॉइंट्स के लिए प्रमाणीकृत एंटरप्राइज़ वायरलेस का उपयोग करें। अतिथि एक्सेस (guest access) को परिचालन प्रणालियों से अलग रखें। यदि मार्केटिंग या शर्तों की स्वीकृति के लिए Captive Portal अभी भी आवश्यक है, तो विश्वसनीय एक्सेस के आधार के रूप में एक ओपन नेटवर्क का उपयोग करने के बजाय इसे जानबूझकर खंडित की गई अतिथि सेवा पर रखें।
नेटवर्क हार्डवेयर के साथ पहचान प्लेटफ़ॉर्म को तैनात करना
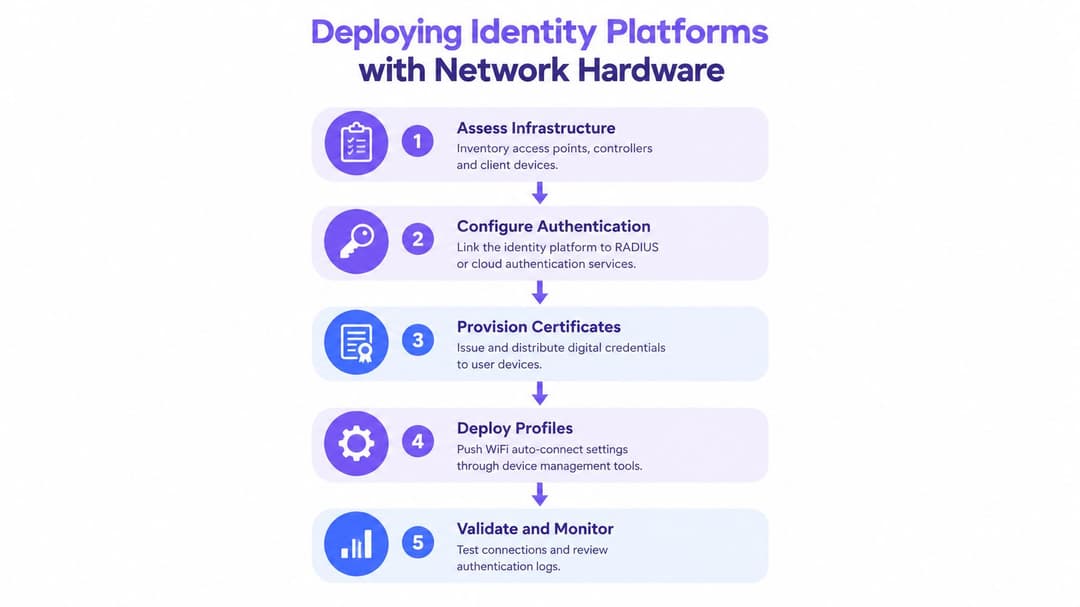
एक सफल परिनियोजन पहचान प्रवाह से शुरू होता है, न कि SSID नाम से। यह तय करें कि किसे एक्सेस की आवश्यकता है, वे किन डिवाइस का उपयोग करते हैं, क्रेडेंशियल कैसे जारी किए जाते हैं, और कौन सी घटना एक्सेस को रद्द करती है। केवल तभी वायरलेस टीम को उन नीतियों को एक्सेस पॉइंट्स, कंट्रोलर और नेटवर्क सेगमेंट में मैप करना चाहिए।
इन्वेंट्री से शुरुआत करें
एक्सेस पॉइंट मॉडल, कंट्रोलर संस्करण, ऑथेंटिकेशन सेवाएं, डिवाइस प्रबंधन टूल और क्लाइंट ऑपरेटिंग सिस्टम रिकॉर्ड करें। Meraki, Aruba, Ruckus, Mist, और UniFi परिवेश इस बात में भिन्न हो सकते हैं कि वे Passpoint, RADIUS, VLAN असाइनमेंट, सर्टिफिकेट हैंडलिंग और रोमिंग नियंत्रणों को कैसे प्रदर्शित करते हैं। यह मानकर न चलें कि उत्पाद डेटाशीट में दिखाई गई कोई सुविधा वर्तमान कंट्रोलर रिलीज़ में सक्षम है या प्रत्येक क्लाइंट प्रकार के लिए उपलब्ध है।
डिवाइस श्रेणियों को शुरुआत में ही अलग करें:
- प्रबंधित कर्मचारी डिवाइस: ये EAP-TLS और केंद्रीय रूप से पुश किए गए प्रोफाइल के लिए सबसे उपयुक्त विकल्प हैं।
- अतिथि स्मार्टफोन: ये Passpoint या एक संघीकृत सेवा का उपयोग कर सकते हैं जहां उपयोगकर्ता के पास एक संगत क्रेडेंशियल है।
- लीगेसी उपकरण: जहां प्रमाणपत्र व्यावहारिक नहीं हैं, वहां iPSK व्यक्तिगत कुंजी और विभाजन प्रदान कर सकता है।
- परिचालन और IoT डिवाइस: इन्हें प्रतिबंधात्मक नीतियों, पूर्वानुमानित ऑनबोर्डिंग और स्पष्ट स्वामित्व की आवश्यकता होती है।
पहचान को एक्सेस पॉलिसी से लिंक करें
आइडेंटिटी सर्विस को संगठन की निर्देशिका, जैसे Microsoft Entra ID, Google Workspace, या Okta से कनेक्ट करें, या एक RADIUS सेवा का उपयोग करें जो प्रासंगिक EAP पद्धति को लागू कर सके। परिभाषित करें कि किन समूहों को कौन सा प्रोफ़ाइल मिलता है और प्रत्येक समूह को क्या नेटवर्क एक्सेस प्राप्त होता है। एक अस्पताल कर्मचारी, एक ठेकेदार, एक निवासी और एक आगंतुक को केवल इसलिए समान अनुमतियां नहीं मिलनी चाहिए क्योंकि वे एक ही एक्सेस पॉइंट से प्रवेश करते हैं।
वायरलेस कंट्रोलर को प्रमाणीकरण परिणाम प्राप्त करना चाहिए और उचित VLAN, भूमिका, फ़ायरवॉल नीति, या माइक्रो-सेगमेंट को लागू करना चाहिए। उस मैपिंग को डॉक्युमेंटेड रखें। समस्या निवारण तब कठिन हो जाता है जब पहचान प्लेटफ़ॉर्म "स्वीकृत" कहता है लेकिन कंट्रोलर एक अप्रत्याशित भूमिका असाइन करता है।
प्रोविज़निंग, परीक्षण और निरसन (revoke)
प्रोफ़ाइल, विश्वसनीय प्रमाणपत्र श्रृंखला और ऑटो-जॉइन नीति स्थापित करने के लिए डिवाइस प्रबंधन का उपयोग करें। प्रत्येक महत्वपूर्ण क्लाइंट श्रेणी पर ऑनबोर्डिंग का परीक्षण करें, जिसमें वे डिवाइस भी शामिल हैं जिन्होंने पहले उसी SSID को विभिन्न सुरक्षा सेटिंग्स के साथ सहेजा है। एक पुराना खुला प्रोफ़ाइल भ्रमित करने वाला व्यवहार पैदा कर सकता है, भले ही नया एंटरप्राइज सेवा सही ढंग से कॉन्फ़िगर किया गया हो।
किसी होटल, परिसर, शॉपिंग सेंटर, या स्वास्थ्य सेवा क्षेत्र में सेवा का विस्तार करने से पहले एक नियंत्रित क्षेत्र में इसका परीक्षण करें। एक्सेस पॉइंट्स के बीच हैंडओवर, पीक ऑक्यूपेंसी के दौरान प्रमाणीकरण, सर्टिफिकेट रिन्यूअल, डायरेक्ट्री परिवर्तन, और प्रमाणीकरण सेवा के लिए कनेक्टिविटी के नुकसान का परीक्षण करें।
एक व्यावहारिक identity-based networking approach में परिचालन दृश्यता भी शामिल होनी चाहिए। ऑथेंटिकेशन विफलताओं, प्रोफाइल इंस्टॉलेशन की स्थिति, सर्टिफिकेट की समाप्ति, अप्रत्याशित क्लाइंट प्रकारों और रोमिंग व्यवहार की समीक्षा करें। "यह मेरे परीक्षण लैपटॉप पर कनेक्ट हो रहा है" इतना ही काफी नहीं है। सेवा तब भी विश्वसनीय रहनी चाहिए जब उपयोगकर्ता स्थान बदलते हैं, डिवाइस स्लीप मोड में जाते हैं, सर्टिफिकेट रिन्यू होते हैं, और स्टाफ की भूमिकाएं बदलती हैं।
व्यावसायिक प्रभाव और मल्टी-टेनेंट अलगाव (Multi Tenant Isolation)
सुरक्षित ऑटो-कनेक्ट केवल हेल्पडेस्क से कहीं अधिक को प्रभावित करता है। हर अतिरिक्त पोर्टल प्रॉम्प्ट एक विज़िट को बाधित करता है, स्टाफ सदस्य को देरी कराता है, या किसी गेस्ट को इसके बजाय मोबाइल डेटा का उपयोग करने के लिए प्रोत्साहित करता है। एक होटल, रिटेल एस्टेट, अस्पताल, ट्रांसपोर्ट हब, या आवासीय संपत्ति में, ऑपरेटर एक एकल कनेक्शन इवेंट के बजाय लोगों के निरंतर प्रवाह को प्रबंधित कर रहा होता है।
व्यावसायिक मूल्य नियंत्रण को कमजोर किए बिना अनावश्यक बाधाओं को दूर करने से आता है। लौटने वाला मेहमान एक स्वीकृत पहचान प्रोफ़ाइल के माध्यम से फिर से जुड़ सकता है। एक कर्मचारी क्रेडेंशियल दोबारा दर्ज किए बिना परिचालन क्षेत्रों के बीच आ-जा सकता है। एक संपत्ति प्रबंधक निवासियों, ठेकेदारों और सुविधाओं की टीमों को साझा भौतिक बुनियादी ढांचे पर अलग-अलग एक्सेस नीतियां दे सकता है।
एक एस्टेट, कई ट्रस्ट ज़ोन
मल्टी-टेनेंट वायरलेस का मतलब कई पासवर्ड वाला एक फ्लैट नेटवर्क नहीं है। इसका मतलब है कि ऑपरेटर अलग पहचान और ट्रैफ़िक नीतियां परिभाषित करता है, फिर उन्हें एक्सेस और नेटवर्क लेयर्स पर लागू करता है।
एक उपयोगी मॉडल में शामिल हो सकते हैं:
- निवासी या दीर्घकालिक अतिथि: अन्य किरायेदारों और भवन प्रणालियों से अलगाव के साथ व्यक्तिगत पहुंच।
- कर्मचारी और सुविधाएं टीमें: प्रबंधित प्रमाणपत्र, निर्देशिका-आधारित निरसन (revocation), और स्वीकृत आंतरिक सेवाओं तक पहुंच।
- अल्पकालिक अतिथि: उपयुक्त ऑनबोर्डिंग और शर्तों की प्रक्रिया के साथ केवल-इंटरनेट पहुंच।
- ठेकेदार: समय-सीमित या समूह-विशिष्ट क्रेडेंशियल जिन्हें हर दूसरे उपयोगकर्ता की पहुंच को बदले बिना हटाया जा सकता है।
- डिवाइस और भवन प्रणालियां: डिवाइस की पहचान और स्वीकृत गंतव्यों के आधार पर प्रतिबंधित नीतियां।
सटीक सेगमेंटेशन तंत्र कंट्रोलर, फ़ायरवॉल, प्रमाणीकरण सेवा, और परिचालन आवश्यकताओं पर निर्भर करता है। सिद्धांत स्थिर है: पहचान ही एक्सेस का निर्धारण करे, न कि भौतिक निकटता या साझा पासवर्ड का ज्ञान।
सही परिणामों को मापें
केवल कनेक्शन की संख्या से परियोजना का मूल्यांकन करने से बचें। इस बात पर नज़र रखें कि क्या कर्मचारी पासवर्ड रीसेट का अनुरोध करना बंद कर देते हैं, क्या मेहमान ऑनबोर्डिंग चरणों को कम पूरा करते हैं, क्या रोमिंग इच्छित संपदा में काम करती है, और क्या व्यवस्थापक तुरंत एक्सेस रद्द कर सकते हैं। मार्केटिंग या ऑक्यूपेंसी विश्लेषण के लिए कनेक्शन डेटा का उपयोग करने से पहले प्रथम-पक्ष सहमति और गोपनीयता आवश्यकताओं की समीक्षा करें।
एक Captive Portal वहां उपयोगी रह सकता है जहां ऑपरेटर को स्पष्ट नियम स्वीकृति या स्वैच्छिक अतिथि जुड़ाव की आवश्यकता होती है। इसे प्रत्येक उपयोगकर्ता पर तब बाध्य नहीं किया जाना चाहिए जब एक विश्वसनीय पहचान प्रोफ़ाइल उसी घर्षण के बिना एन्क्रिप्टेड एक्सेस प्रदान कर सकती है। एक दोहरी-सेवा डिज़ाइन दोनों आवश्यकताओं का समर्थन कर सकती है, बशर्ते ऑपरेटर सुरक्षा नीतियों को स्पष्ट रूप से अलग रखे और किसी सुविधाजनक अतिथि मार्ग को आंतरिक प्रणालियों में जाने का मार्ग न बनने दे।
सामान्य प्रमाणीकरण विफलताओं का निवारण करना
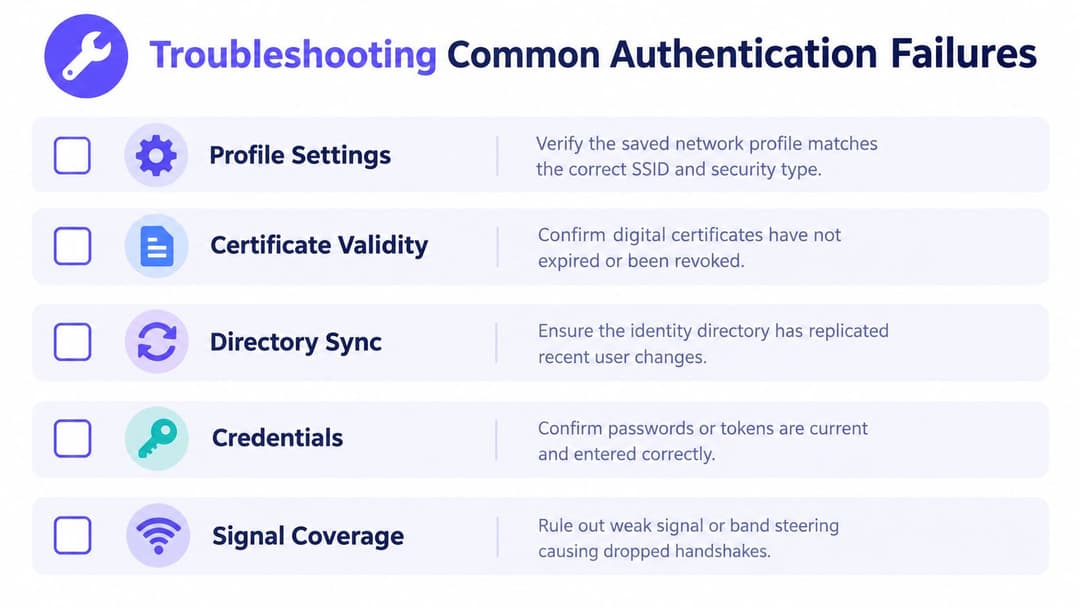
जब WiFi ऑटो कनेक्ट विफल हो जाता है, तो यादृच्छिक रूप से रेडियो सेटिंग्स बदलने के बजाय क्लाइंट और पहचान विनिमय से शुरुआत करें। एक उपकरण SSID को पूरी तरह से देख सकता है और फिर भी इसे अस्वीकार कर सकता है क्योंकि प्रोफ़ाइल गलत सुरक्षा प्रकार निर्दिष्ट करती है, प्रमाणपत्र समाप्त हो गया है, या प्रमाणीकरण सर्वर एक अविश्वसनीय श्रृंखला प्रस्तुत करता है।
पहले क्लाइंट प्रोफ़ाइल की जाँच करें
पुष्टि करें कि इंस्टॉल की गई प्रोफ़ाइल इच्छित SSID, डोमेन, प्रमाणीकरण विधि, विश्वसनीय प्रमाणपत्र प्राधिकारी और सर्वर सत्यापन नियमों को संदर्भित करती है। पुरानी सहेजी गई प्रोफ़ाइल्स की तलाश करें जो एक ओपन नेटवर्क या पिछले WPA सेटअप का उपयोग करती हैं। प्रबंधित उपकरणों पर, जांचें कि क्या किसी मोबाइल डिवाइस प्रबंधन नीति ने वर्तमान प्रोफ़ाइल को ओवरराइट कर दिया है या स्वचालित जुड़ाव को अवरुद्ध कर दिया है।
यदि डिवाइस नेटवर्क को देखता है लेकिन कभी प्रमाणीकरण शुरू नहीं करता है, तो विज्ञापित Passpoint और ANQP जानकारी का निरीक्षण करें। हो सकता है कि एक्सेस पॉइंट अपेक्षित रोमिंग कंसोर्टियम, डोमेन, NAI क्षेत्र, या प्रमाणीकरण क्षमता का प्रसारण नहीं कर रहा हो। एक कंट्रोलर कॉन्फ़िगरेशन परिवर्तन उन तत्वों को हटा सकता है, भले ही सामान्य WiFi उपलब्ध रहे।
प्रमाणीकरण लेनदेन का पालन करें
RADIUS लॉग को आपको यह बताना चाहिए कि क्या अनुरोध आया था, कौन सी पहचान प्रस्तुत की गई थी, और सर्वर ने इसे क्यों अस्वीकार कर दिया। सामान्य कारणों में एक समाप्त या रद्द किया गया प्रमाणपत्र, एक गायब मध्यवर्ती प्रमाणपत्र, एक ऐसी पहचान जो निर्देशिका से सिंक्रनाइज़ नहीं हुई है, एक असमर्थित EAP विधि, या अनुमत समूह से बाहर का उपकरण शामिल है।
एक नियंत्रित परीक्षण खाते और एक ज्ञात-अच्छे डिवाइस का उपयोग करें। अनुमान लगाने के बजाय एक सफल ट्रांजेक्शन की तुलना विफलता से करें। यदि प्रमाणीकरण सफल होता है लेकिन क्लाइंट के पास कोई उपयोगी कनेक्टिविटी नहीं है, तो वापस दी गई भूमिका, VLAN, फ़ायरवॉल नीति और पता असाइनमेंट का अलग से निरीक्षण करें। एक सफल पहचान विनिमय सही नेटवर्क प्राधिकरण परिणाम की गारंटी नहीं देता है।
रोमिंग और फ़ॉलबैक व्यवहार की जाँच करें
बार-बार होने वाले टाइमआउट के कारण कुछ मोबाइल ऑपरेटिंग सिस्टम भविष्य के ऑटो-जॉइन प्रयासों को दबा सकते हैं। जाँच करें कि हैंडशेक पूरा होने से पहले डिवाइस को बैंड या एक्सेस पॉइंट्स के बीच निर्देशित किया जा रहा है या नहीं, विशेष रूप से वेन्यू के किनारों पर। अत्यधिक आक्रामक रोमिंग थ्रेसहोल्ड अस्थिरता पैदा कर सकते हैं, जबकि अत्यधिक रूढ़िवादी सेटिंग्स एक क्लाइंट को कमजोर एक्सेस पॉइंट से जुड़े रख सकती हैं।
विफल एंटरप्राइज़ ऑथेंटिकेशन को उपयोगकर्ताओं को उसी नाम के किसी खुले नेटवर्क की ओर धकेलने न दें। सुरक्षित सेवा को एक विशिष्ट नीति दें और फ़ॉलबैक प्रयासों की निगरानी करें। बैटरी प्रभाव की भी समीक्षा करें, क्योंकि लगातार स्कैनिंग और खराब तरीके से ट्यून की गई रोमिंग नीतियां ऑथेंटिकेशन सही होने पर भी डिवाइस की दक्षता को कम कर सकती हैं।
प्रशासक की चेकलिस्ट: प्रोफ़ाइल, प्रमाणपत्र, निर्देशिका स्थिति, RADIUS प्रतिक्रिया, ANQP विज्ञापन, प्राधिकरण भूमिका, और रेडियो स्थितियों को उसी क्रम में सत्यापित करें।
उद्देश्य हर विफलता को अदृश्य बनाना नहीं है। इसका उद्देश्य प्रत्येक विफलता को साझा क्रेडेंशियल्स पर वापस लौटे बिना निदान योग्य, सीमित और पुनर्प्राप्ति योग्य बनाना है।
Purple सुरक्षित अतिथि, कर्मचारियों और बहु-किरायेदार WiFi auto connect के लिए Passpoint, OpenRoaming, SecurePass, पहचान एकीकरण और iPSK विकल्प प्रदान करता है। यह जानने के लिए कि इसका पहचान-आधारित नेटवर्किंग प्लेटफ़ॉर्म आपके मौजूदा वायरलेस हार्डवेयर के साथ कैसे काम कर सकता है और कमजोर साझा-पासवर्ड वर्कफ़्लो को बदल सकता है, Purple पर जाएं।