
Starlink पर Captive Portal कैसे सेटअप करें: रिमोट और समुद्री स्थानों के लिए एक गाइड
यह गाइड विस्तार से बताती है कि नेटिव Starlink हार्डवेयर को कैसे बाईपास करें और एंटरप्राइज़ राउटिंग उपकरणों का उपयोग करके क्लाउड-मैनेज्ड captive portal को कैसे एकीकृत करें। आप सीखेंगे कि CGNAT सीमा को कैसे पार करें, VLAN सेगमेंटेशन लागू करें, सैटेलाइट बैंडविड्थ बाधाओं को प्रबंधित करें, और विनियामक अनुपालन सुनिश्चित करें।
Video overview
इस गाइड को सुनें
पॉडकास्ट ट्रांसक्रिप्ट देखें
हमारी मुख्य श्रृंखला का हिस्सा: Captive Portal गाइड →
Starlink maritime and remote captive portal sizer
Model satellite WAN backhaul, calculate per-user bandwidth QoS, prevent metered data quota depletion, and generate bypass mode gateway configurations for Peplink, Cisco Meraki, and Fortinet.
Charter yacht or passenger vessel requiring high-speed dual-dish bonding, maritime bypass mode, crew vs guest VLAN isolation, and PMS folio billing integration.
Satellite data allowance audit
- Monthly Priority pool: 2,000 GB across 2 terminals
- Projected monthly consumption: 1,500 GB (50 GB/day over 30 operating days, about 645 MB per guest per day).
- Estimated overage exposure: Within the Priority pool (no overage)
- What the portal avoids: $5,600/month - the gap between unshaped demand (3.2x this projection) and the 0 GB still billable after a 3.5 Mbps cap and a per-device daily allowance.
- Overage is priced at an assumed $2.00/GB. Starlink rates differ by plan family and region - replace it with your own contract rate before quoting these figures.
QoS bandwidth allocation
Starlink terminal bypass and gateway architecture
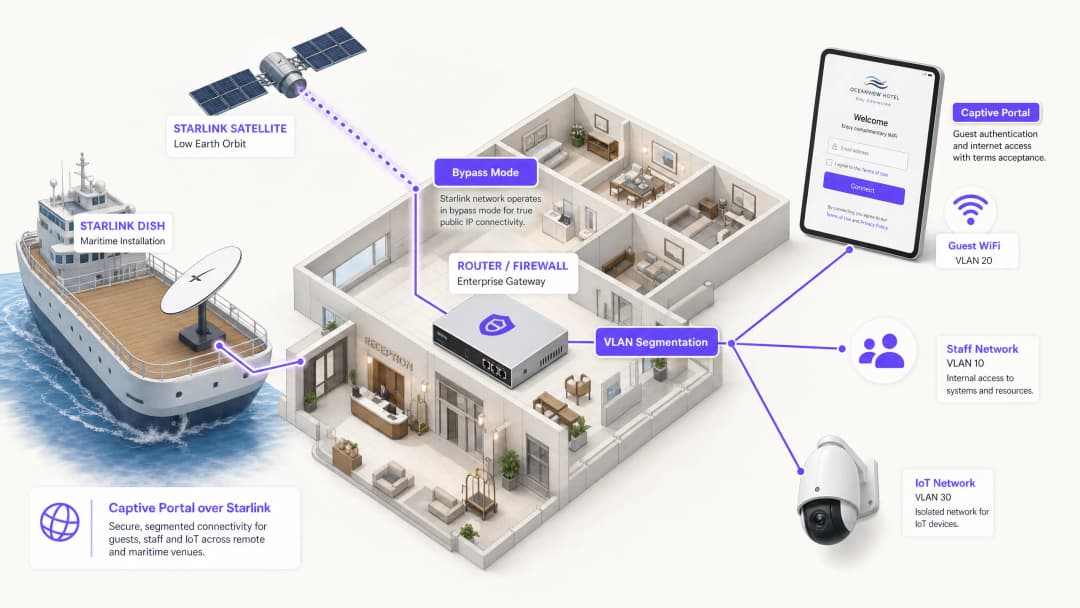
Starlink standard user terminals (Gen 2 Actuated, Gen 3 Standard, and Flat High Performance) include a consumer WiFi router that does not support Layer 2 VLAN tagging, RADIUS authentication, or external captive portal redirection. To deploy Purple:
- Enable Starlink bypass mode: In the Starlink mobile app under Settings > Advanced, toggle Bypass Mode. This disables the built-in router, shutting down native WiFi and NAT to deliver raw Layer 2 bridging to the Ethernet port.
- Ethernet adapter connection: Connect the Starlink Ethernet Adapter (Gen 2) or direct RJ45 WAN port (Gen 3 / Flat High Performance) into the WAN port of your enterprise gateway (Peplink Balance 310X).
- Handle Carrier-Grade NAT (CGNAT): Starlink assigns WAN IPs in the
100.64.0.0/10shared space. Because Purple is cloud-hosted, splash interception occurs locally on your gateway and forwards outbound authentication requests over HTTPS/RADIUS, requiring zero inbound port forwards. - VLAN segmentation: Configure
VLAN 10for vessel operations/corporate POS andVLAN 20(/24 (254 IPs)) for guest WiFi. Apply client isolation so passengers cannot scan fellow guest devices.
Tiered access and monetisation models
- Free basic tier: throttled to 3.5 Mbps down / 1 Mbps up with a 645 MB daily allowance - the same figure the quota projection uses - suitable for email, messaging and basic web access.
- VIP / premium voucher tier: High-priority 10 Mbps Down / 3 Mbps Up with unlimited browsing, billable via Stripe credit card or PMS room folio charge.
- Crew and staff profiles: Dedicated SSID tagged to VLAN 30 with 24/7 unmetered access and DSCP prioritisation for operational communications (VoIP, WhatsApp Calling).
Walled garden and CNA behaviour
- Apple and Android CNA probes: leave
captive.apple.com,connectivitycheck.gstatic.comandmsftconnecttest.comOUT of the walled garden. The gateway intercepting those probes is what tells the device the network is captive and opens the splash. Allow them and the probe succeeds, the device concludes it already has internet, and the guest never sees a login page - the most common cause of a satellite portal that appears not to work. - Purple cloud endpoints: allow
portal.purplewifi.netand*.purple.aion ports 80 and 443, and the OAuth domains if social sign-in is enabled. - Legal terms and data privacy: Collect GDPR / CCPA compliant guest marketing consent, providing visitor footfall analytics even in remote offshore locations.
# =========================================================
# Peplink Balance / MAX HD4 multi-WAN and captive portal setup
# Starlink Bypass WAN + Purple Cloud Splash Integration
# =========================================================

# 1. Starlink WAN configuration (Bypass Mode into WAN 1 & WAN 2)
# Protocol: DHCP Client (Starlink CGNAT 100.64.0.0/10)
# MTU: 1500 (MSS Clamping: 1460)
# Health Check: DNS Lookup to 1.1.1.1 & 8.8.8.8 (Interval: 5s, Timeout: 2s)

# 2. Outbound Policy - Bandwidth & Least-Cost Steering
Rule 10: Destination = Mission_Critical_Ops -> Enforce Starlink_WAN1 (Priority 1)
Rule 20: Destination = Guest_VLAN_20 -> Weighted Balance (Starlink_WAN1: 50, Starlink_WAN2: 50)
Rule 30: When In-Port / Near Shore (Cellular Available) -> Spillover Guest_VLAN_20 to LTE_WAN3

# 3. Captive portal and Purple splash settings
# VLAN 20 guest scope: 10.20.0.0/24 (/24 (254 IPs))
# Gateway 10.20.0.1, DHCP pool 10.20.0.10 - 10.20.0.250
Captive Portal: Enabled
Mode: External Web Portal
Portal URL: https://portal.purplewifi.net/splash
Authentication: RADIUS Server (Purple Cloud AAA)
Primary RADIUS: radius1.purplewifi.net (Port 1812 Auth, Port 1813 Acct)
Secondary RADIUS: radius2.purplewifi.net (Port 1812 Auth, Port 1813 Acct)
RADIUS Secret: [YOUR_PURPLE_RADIUS_SECRET]
Shared Secret Encryption: Enabled (RFC 2865 / RFC 2866)

# 4. Walled garden: pre-auth allowed hosts
# Portal hosts only, plus the OAuth domains if social sign-in is enabled.
# Never allow the OS connectivity probes (captive.apple.com,
# connectivitycheck.gstatic.com, msftconnecttest.com). The gateway must keep
# intercepting them: that redirect is what tells the phone the network is
# captive and opens the splash. Allowed through, the probe succeeds over
# satellite, the device decides it is online and no portal ever appears.
Allowed Domains:
  - *.purplewifi.net
  - *.purple.ai
  - accounts.google.com
  - appleid.apple.com

# 5. Bandwidth QoS & Rate Limiting Per Guest Client
Downlink Limit: 3.5 Mbps
Uplink Limit: 1 Mbps
Session Duration Limit: 1440 mins (24 hours)
Max Daily Data Allowance: 645 MB per device
# That figure is the per-guest daily volume this sizing assumes at a
# 3.5 Mbps cap. Setting it lower than the model assumes
# re-queues guests for voucher re-auth via the Purple API; setting it higher
# invalidates the quota projection on the Bandwidth & quota tab.
कार्यकारी सारांश
Starlink उन स्थानों पर 220 Mbps कनेक्टिविटी प्रदान करता है जहाँ फाइबर नहीं पहुँच सकता, जिससे दूरस्थ और समुद्री स्थलों के लिए नेटवर्किंग का परिदृश्य पूरी तरह से बदल जाता है। हालाँकि, सार्वजनिक रूप से उपयोग किए जाने वाले वातावरणों के लिए केवल कनेक्टिविटी ही काफी नहीं है। जब आप मेहमानों, यात्रियों या चालक दल के लिए Starlink तैनात करते हैं, तो आपको प्रमाणीकरण, एक्सेस नियंत्रण, GDPR-अनुपालक सहमति और बैंडविड्थ प्रबंधन को लागू करना होगा। मूल Starlink राउटर इनमें से कोई भी सुविधा प्रदान नहीं करता है।
यह गाइड विस्तार से बताती है कि कैसे मूल Starlink हार्डवेयर को बाईपास करें और एंटरप्राइज़ राउटिंग उपकरणों का उपयोग करके क्लाउड-प्रबंधित Captive Portal को एकीकृत करें। आप सीखेंगे कि कैरियर ग्रेड NAT (CGNAT) की सीमाओं को कैसे पार किया जाए, VLAN सेगमेंटेशन कैसे लागू किया जाए, सैटेलाइट बैंडविड्थ की सीमाओं को कैसे प्रबंधित किया जाए और नियामक अनुपालन कैसे सुनिश्चित किया जाए।
इस आर्किटेक्चर को लागू करके, स्थल ऑपरेटर एक अप्रबंधित इंटरनेट पाइप को एक सुरक्षित, खंडित नेटवर्क में बदल देते हैं जो फर्स्ट-पार्टी डेटा कैप्चर करता है और मुख्य व्यावसायिक बुनियादी ढांचे की रक्षा करता है।
तकनीकी गहन विश्लेषण
CGNAT की सीमा
Starlink पर Captive Portal तैनात करते समय प्राथमिक तकनीकी बाधा कैरियर ग्रेड NAT (CGNAT) है। मानक Starlink डिश एक प्रोप्रायटरी राउटर से जुड़ती है जो DHCP और NAT को संभालती है। डिफ़ॉल्ट रूप से, आपके उपकरण को असाइन किया गया WAN IP पता 100.64.0.0/10 श्रेणी के अंतर्गत आता है। चूंकि यह एक सार्वजनिक IP पता नहीं है, इसलिए आपका राउटर इंटरनेट से आने वाले कनेक्शन प्राप्त नहीं कर सकता है।
मानक Captive Portal आर्किटेक्चर अक्सर यह मान लेते हैं कि उपयोगकर्ताओं को प्रमाणित करने या एक्सेस नियंत्रण सूचियों को अपडेट करने के लिए क्लाउड पोर्टल आपके नेटवर्क तक वापस पहुंच सकता है। CGNAT के साथ, आने वाले कनेक्शन विफल हो जाते हैं।
इसे हल करने के लिए, आपको Starlink डिश को बाईपास मोड (जिसे अक्सर ब्रिज मोड कहा जाता है) में कॉन्फ़िगर करना होगा। बाईपास मोड में, Starlink राउटर के कार्य अक्षम हो जाते हैं, और डिश सीधे आपके एंटरप्राइज़ राउटर के WAN पोर्ट पर CGNAT पता भेजती है। इसके बाद आपका एंटरप्राइज़ राउटर राउटिंग लेयर पर पूरा नियंत्रण ले लेता है।

रिवर्स टनल आर्किटेक्चर
भले ही एंटरप्राइज़ राउटर ट्रैफ़िक को संभाल रहा हो, CGNAT की आने वाली कनेक्शनों पर लगी रोक बनी रहती है। इसका समाधान एक रिवर्स टनल आर्किटेक्चर है। आपका राउटर क्लाउड पोर्टल पर एक आउटबाउंड कनेक्शन स्थापित करता है और इसे लगातार बनाए रखता है। सभी प्रमाणीकरण ट्रैफ़िक इसी स्थापित टनल के माध्यम से प्रवाहित होते हैं। क्लाउड इन्फ्रास्ट्रक्चर को कभी भी आने वाले कनेक्शन को शुरू करने की आवश्यकता नहीं होती है।
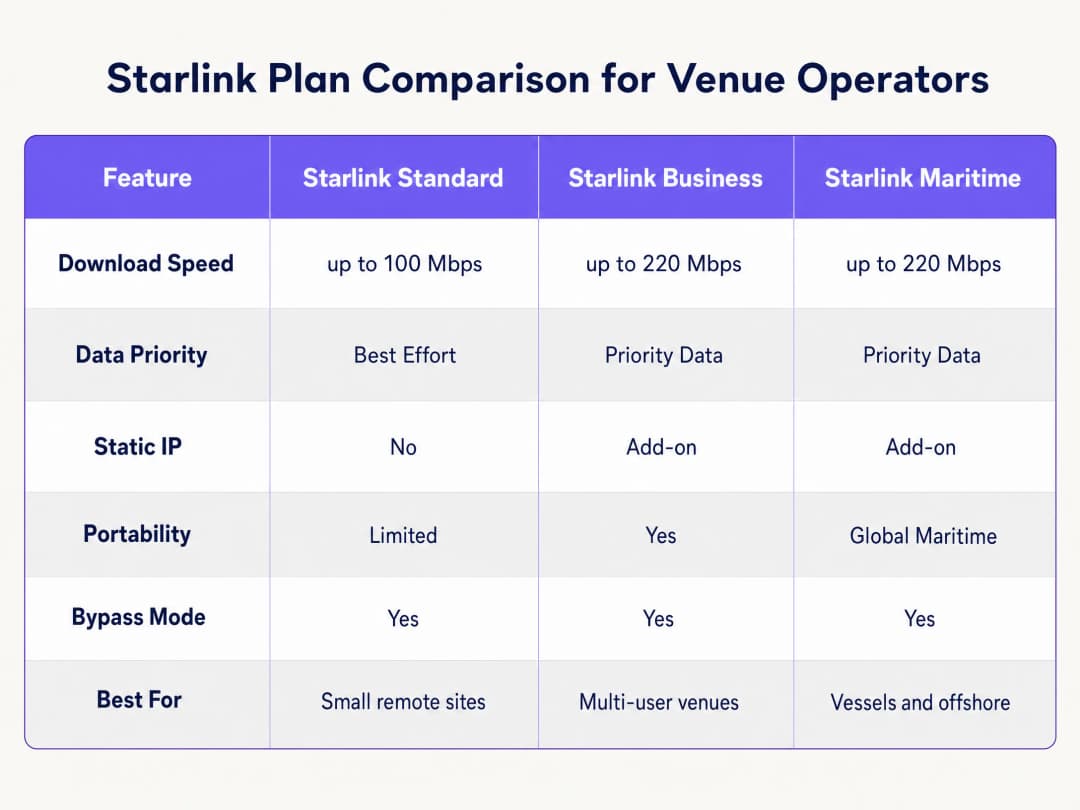
Purple का क्लाउड ओवरले आर्किटेक्चर इसे मूल रूप से संभालता है। आपको मैन्युअल VPN टनल कॉन्फ़िगर करने की आवश्यकता नहीं है। यदि आपके परिनियोजन (deployment) को लीगेसी ऑन-प्रिमाइसेस RADIUS सर्वर या सख्त IP अनुमति सूची (allowlisting) के लिए एक स्टेटिक IP की आवश्यकता है, तो Starlink Business और Maritime प्लान एक सशुल्क ऐड-ऑन के रूप में स्टेटिक IP प्रदान करते हैं।
बैंडविड्थ की सीमाएँ और ट्रैफ़िक शेपिंग
सैटेलाइट बैंडविड्थ एक साझा, सीमित संसाधन है। 4K वीडियो स्ट्रीम करने वाला एक अकेला उपयोगकर्ता लगातार 25 Mbps की खपत कर सकता है। 220 Mbps Starlink कनेक्शन को साझा करने वाले 50 यात्रियों वाले जहाज पर, एक उपयोगकर्ता कुल क्षमता का 11% उपभोग कर सकता है।
आपको आक्रामक ट्रैफ़िक शेपिंग के माध्यम से Captive Portal और राउटर स्तर पर इसका समाधान करना होगा:
- प्रति-डिवाइस सीमाएँ: व्यक्तिगत अतिथि डिवाइस को 5 Mbps डाउनलोड और 2 Mbps अपलोड तक सीमित करें।
- उचित-उपयोग नीतियां (Fair-use policies): दैनिक डेटा भत्ते लागू करें (जैसे, प्रति 24 घंटे में 2GB)।
- एप्लिकेशन नियंत्रण: वीडियो स्ट्रीमिंग और पीयर-टू-पीयर फ़ाइल साझाकरण की तुलना में वेब ब्राउज़िंग और मैसेजिंग प्रोटोकॉल को प्राथमिकता दें।
- स्तरित एक्सेस (Tiered access): बुनियादी कनेक्टिविटी के लिए एक निःशुल्क स्तर और स्ट्रीमिंग के लिए एक सशुल्क प्रीमियम स्तर प्रदान करें, जिससे WiFi बुनियादी ढांचे को लागत केंद्र से राजस्व स्रोत में बदला जा सके।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
कार्यान्वयन गाइड
एंटरप्राइज़ हार्डवेयर का उपयोग करके Starlink पर एक सुरक्षित Captive Portal को तैनात करने के लिए इन चरणों का पालन करें।
चरण 1: Bypass मोड सक्षम करें
- Starlink हार्डवेयर स्थापित करें और मूल राउटर का उपयोग करके कनेक्टिविटी सत्यापित करें।
- Starlink मोबाइल एप्लिकेशन खोलें और Settings पर जाएं।
- Bypass Starlink WiFi router चुनें और पुष्टि करें।
- Starlink ईथरनेट एडाप्टर को अपने एंटरप्राइज़ राउटर (Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme, या Fortinet) के WAN पोर्ट से कनेक्ट करें।
नोट: यदि Starlink डिश फ़ैक्टरी रीसेट से गुज़रती है, तो Bypass मोड स्वचालित रूप से अक्षम हो जाता है। इसे अपनी साइट रनबुक में दस्तावेज़ित करें और अपने राउटर के WAN इंटरफ़ेस पर एक मॉनिटरिंग अलर्ट कॉन्फ़िगर करें।
चरण 2: VLAN सेगमेंटेशन कॉन्फ़िगर करें
आपको अपने मुख्य व्यावसायिक सिस्टम से अतिथि ट्रैफ़िक को अलग करना होगा। अपने कोर स्विच और एक्सेस पॉइंट पर कम से कम तीन VLAN कॉन्फ़िगर करें:
- VLAN 10 (स्टाफ़): POS सिस्टम, बैक-ऑफिस एप्लिकेशन और प्रबंधन ट्रैफ़िक ले जाता है।
- VLAN 20 (अतिथि): केवल-इंटरनेट सेगमेंट जो Captive Portal पर रीडायरेक्ट करता है।
- VLAN 30 (IoT): कैमरों, स्मार्ट थर्मोस्टेट और बिल्डिंग मैनेजमेंट सिस्टम के लिए पृथक नेटवर्क।
सभी इंटर-VLAN रूटिंग को ब्लॉक करने के लिए फ़ायरवॉल नियम कॉन्फ़िगर करें। VLAN 20 पर एक अतिथि डिवाइस कभी भी VLAN 10 पर POS टर्मिनल को पिंग करने में सक्षम नहीं होना चाहिए। यह सेगमेंटेशन PCI-DSS अनुपालन के लिए एक सख्त आवश्यकता है।
चरण 3: क्लाउड Captive Portal तैनात करें
- VLAN 20 पर अतिथि SSID प्रसारित करने के लिए अपने एक्सेस पॉइंट कॉन्फ़िगर करें।
- प्रमाणीकरण विधि को बाहरी RADIUS पर सेट करें या विक्रेता के API एकीकरण का उपयोग करें।3. प्रमाणीकरण सर्वर को Purple के क्लाउड इन्फ्रास्ट्रक्चर पर इंगित करें।
- प्रमाणीकरण पूरा होने से पहले Purple के डोमेन पर ट्रैफ़िक की अनुमति देने के लिए वॉल्ड गार्डन (allowlist) को कॉन्फ़िगर करें।
- Purple पोर्टल में स्प्लैश पेज डिज़ाइन करें, यह सुनिश्चित करते हुए कि ब्रांडिंग आपके स्थान के अनुकूल हो और सेवा की शर्तें स्पष्ट रूप से प्रदर्शित हों।
चरण 4: यूज़र फ़्लो का परीक्षण करें
iOS और Android दोनों डिवाइस पर प्रमाणीकरण फ़्लो का परीक्षण करें। Apple का Captive Network Assistant (CNA) और Android का नेटवर्क प्रोब अलग-अलग तरह से व्यवहार करते हैं। सत्यापित करें कि स्प्लैश पेज 10 सेकंड के भीतर लोड हो जाए और प्रमाणीकरण के तुरंत बाद डिवाइस को इंटरनेट एक्सेस मिल जाए।
सर्वोत्तम प्रथाएं
- HTTPS इंटरसेप्ट: सुनिश्चित करें कि आपका राउटर HTTPS इंटरसेप्शन को सही ढंग से संभालता है। आधुनिक डिवाइस डिफ़ॉल्ट रूप से HTTPS का उपयोग करते हैं। यदि राउटर HTTPS अनुरोधों को आसानी से रीडायरेक्ट नहीं कर सकता है, तो मेहमानों को पोर्टल पर पहुंचने से पहले प्रमाणपत्र त्रुटियों का सामना करना पड़ेगा।
- सत्र कीपअलाइव: Starlink का लो अर्थ ऑर्बिट (LEO) नक्षत्र 20 से 40 मिलीसेकंड की लेटेंसी प्रदान करता है, लेकिन सैटेलाइट हैंडऑफ़ के दौरान संक्षिप्त स्पाइक्स होते हैं। असमय डिस्कनेक्शन को रोकने के लिए अपने Captive Portal सत्र के कीपअलाइव अंतराल को 60 सेकंड या उससे कम पर सेट करें।
- ऑफ़लाइन कैशिंग: सक्रिय सत्रों को स्थानीय रूप से कैश करने के लिए अपने राउटर को कॉन्फ़िगर करें। यदि Starlink कनेक्शन अस्थायी रूप से टूट जाता है, तो जो मेहमान पहले से प्रमाणित हैं, वे कनेक्टिविटी बहाल होने पर फिर से लॉग इन करने के लिए मजबूर होने के बजाय ऑनलाइन रहेंगे।
समस्या निवारण और जोखिम शमन
| विफलता का प्रकार | मूल कारण | शमन |
|---|---|---|
| Captive Portal लोड होने में विफल | गलत वॉल्ड गार्डन कॉन्फ़िगरेशन | सत्यापित करें कि सभी आवश्यक Purple डोमेन और CDN एंडपॉइंट राउटर पर प्री-प्रमाणीकरण अनुमति सूची (allowlist) में जोड़े गए हैं। |
| डबल NAT त्रुटियां | बाईपास मोड अक्षम है | Starlink ऐप की जांच करके पुष्टि करें कि बाईपास मोड सक्रिय है। बिजली के उतार-चढ़ाव या मैन्युअल रीसेट ने डिश को डिफ़ॉल्ट सेटिंग्स पर वापस ला दिया होगा। |
| मेहमानों के लिए धीमी गति | अप्रतिबंधित बैंडविड्थ | प्रति-डिवाइस बैंडविड्थ सीमाएं (जैसे, 5 Mbps) लागू करें और फ़ायरवॉल पर BitTorrent जैसे उच्च-बैंडविड्थ अनुप्रयोगों को ब्लॉक करें। |
| सुरक्षा ऑडिट विफलता | इंटर-VLAN रूटिंग सक्षम है | यह सुनिश्चित करने के लिए फ़ायरवॉल नियमों का ऑडिट करें कि गेस्ट VLAN से ट्रैफ़िक स्टाफ या प्रबंधन VLAN पर रूट न हो सके। |
ROI और व्यावसायिक प्रभाव
Starlink पर एक प्रबंधित Captive Portal तैनात करना एक साधारण इंटरनेट कनेक्शन को एक मापने योग्य व्यावसायिक संपत्ति में बदल देता है।
Starlink मैरीटाइम को 220 Mbps पर चलाने वाले 120-केबिन क्रूज जहाज के लिए, साधारण एक्सेस से कोई व्यावसायिक रिटर्न नहीं मिलता है। Cisco Meraki एक्सेस पॉइंट्स और Purple के Captive Portal को तैनात करके, ऑपरेटर सामान्य यात्रियों के लिए 2GB दैनिक भत्ता लागू कर सकता है, जबकि 10GB प्रीमियम टियर को अपसेल कर सकता है। परिणामस्वरूप प्राप्त होने वाला WiFi राजस्व Starlink के $250+ मासिक सदस्यता शुल्क को कवर करता है। इसके अलावा, पोर्टल पूरी तरह से अनुपालन करने वाले फ़र्स्ट-पार्टी ईमेल डेटा को कैप्चर करता है, जिससे भविष्य की यात्राओं के लिए ऑपरेटर की डायरेक्ट मार्केटिंग सूची का विस्तार होता है।एक दूरस्थ होटल परिवेश में, सख्त बैंडविड्थ नीतियों के साथ एक पोर्टल तैनात करने से धीमे WiFi के संबंध में मेहमानों की शिकायतें 60% तक कम हो जाती हैं, क्योंकि भारी डेटा उपयोग करने वाले उपयोगकर्ताओं को सैटेलाइट लिंक पर एकाधिकार करने से रोक दिया जाता है।
मुख्य परिभाषाएं
Bypass Mode
एक कॉन्फ़िगरेशन सेटिंग जो नेटिव Starlink राउटर के DHCP और NAT कार्यों को अक्षम करती है, जिससे WAN IP सीधे तीसरे पक्ष के एंटरप्राइज़ राउटर पर पास हो जाता है।
डबल NAT और राउटिंग संघर्षों से बचने के लिए Starlink डिश के साथ एंटरप्राइज़ नेटवर्किंग उपकरण को एकीकृत करते समय आवश्यक।
CGNAT (Carrier Grade NAT)
एकल सार्वजनिक IP पते को एकाधिक ग्राहकों के बीच साझा करने के लिए ISP द्वारा उपयोग की जाने वाली एक विधि। ग्राहक के राउटर को एक निजी IP पता प्राप्त होता है (आमतौर पर 100.64.0.0/10)।
Starlink डिफ़ॉल्ट रूप से CGNAT का उपयोग करता है, जो इंटरनेट से इनबाउंड कनेक्शन को रोकता है और क्लाउड प्रबंधन के लिए रिवर्स टनल आर्किटेक्चर की आवश्यकता होती है।
VLAN (Virtual Local Area Network)
एक लॉजिकल सबनेटवर्क जो विभिन्न भौतिक LAN के उपकरणों के संग्रह को समूहित करता है।
सुरक्षा और अनुपालन सुनिश्चित करते हुए, अतिथि WiFi ट्रैफ़िक को कर्मचारियों और IoT नेटवर्क से अलग करने के लिए उपयोग किया जाता है।
Captive Portal
एक वेब पेज जिसे सार्वजनिक एक्सेस नेटवर्क के उपयोगकर्ता को एक्सेस दिए जाने से पहले देखने और बातचीत करने के लिए बाध्य होना पड़ता है।
सेवा की शर्तों को लागू करने, मार्केटिंग डेटा एकत्र करने और अतिथि WiFi नेटवर्क पर उपयोगकर्ताओं को प्रमाणित करने के लिए उपयोग किया जाता है।
Walled Garden
एक सीमित वातावरण जो पूरी तरह से प्रमाणित होने से पहले वेब सामग्री और सेवाओं तक उपयोगकर्ता की पहुंच को नियंत्रित करता है।
अतिथि उपकरणों को पूर्ण इंटरनेट एक्सेस दिए जाने से पहले क्लाउड captive portal और प्रमाणीकरण सर्वर तक पहुंचने की अनुमति देने के लिए आवश्यक।
RADIUS
एक नेटवर्किंग प्रोटोकॉल जो नेटवर्क सेवा का उपयोग करने और कनेक्ट करने वाले उपयोगकर्ताओं के लिए केंद्रीकृत प्रमाणीकरण, प्राधिकरण और लेखांकन प्रबंधन प्रदान करता है।
उपयोगकर्ता क्रेडेंशियल सत्यापित करने के लिए क्लाउड captive portal के साथ संवाद करने के लिए एंटरप्राइज़ एक्सेस पॉइंट्स द्वारा उपयोग किया जाने वाला अंतर्निहित प्रोटोकॉल।
Traffic Shaping
भारी उपयोगकर्ताओं या विलंबता के प्रति संवेदनशील अनुप्रयोगों के प्रभाव को कम करने के लिए नेटवर्क ट्रैफ़िक का हेरफेर और प्राथमिकताकरण।
वीडियो स्ट्रीमिंग जैसी उच्च-बैंडविड्थ गतिविधियों पर वेब ब्राउज़िंग को प्राथमिकता देने के लिए Starlink नेटवर्क पर आवश्यक।
फर्स्ट-पार्टी डेटा
वह जानकारी जिसे कोई कंपनी सीधे अपने ग्राहकों से एकत्र करती है और उसकी मालिक होती है।
यह captive portal लॉगिन प्रक्रिया के माध्यम से एकत्र किया जाता है (जैसे, ईमेल पते) और इसका उपयोग डायरेक्ट मार्केटिंग और लॉयल्टी अभियानों के लिए किया जाता है।
हल किए गए उदाहरण
220 Mbps पर Starlink Maritime चलाने वाले 120-कैबिन वाले क्रूज जहाज को जहाज के संचालन को प्रभावित किए बिना यात्रियों को WiFi प्रदान करने की आवश्यकता है। उन्हें कनेक्शन से कमाई करने और मार्केटिंग डेटा एकत्र करने के लिए एक तंत्र की आवश्यकता है।
ऑपरेटर पूरे जहाज में तीन सख्त VLAN: चालक दल, यात्री और जहाज प्रणालियों के साथ Cisco Meraki एक्सेस पॉइंट्स तैनात करता है। Purple का captive portal ईमेल या PMS के साथ एकीकृत कैबिन नंबर लुकअप के माध्यम से यात्री प्रमाणीकरण को संभालता है। प्रत्येक यात्री को 2GB का दैनिक भत्ता मिलता है। प्रीमियम श्रेणी के यात्री 10GB का आवंटन खरीद सकते हैं। पोर्टल यात्रा के बाद की मार्केटिंग के लिए फर्स्ट-पार्टी ईमेल डेटा एकत्र करता है।
बिना फाइबर इंफ्रास्ट्रक्चर वाला एक रिमोट हाइलैंड होटल 150 Mbps पर Starlink Business चलाता है। मेहमान अक्सर शाम के समय धीमी गति की शिकायत करते हैं, और होटल को यह जानकारी नहीं होती कि नेटवर्क का उपयोग कौन कर रहा है।
होटल मुख्य भवन और बाहरी भवनों में HPE Aruba एक्सेस पॉइंट्स तैनात करता है। वे Starlink डिश को Bypass Mode में कॉन्फ़िगर करते हैं और इसे Aruba गेटवे से कनेक्ट करते हैं। मेहमान Purple के पोर्टल पर ईमेल के माध्यम से प्रमाणित होते हैं। होटल प्रति-डिवाइस 5 Mbps की सख्त बैंडविड्थ सीमा लागू करता है और पीक उपयोग के समय की निगरानी के लिए Purple के एनालिटिक्स का उपयोग करता है।
अभ्यास प्रश्न
Q1. एक रिमोट माइनिंग कैंप ने Starlink Business को तैनात किया है। उन्होंने Starlink राउटर से एक Cisco Meraki MX फ़ायरवॉल को कनेक्ट किया है। मेहमान WiFi से कनेक्ट हो सकते हैं, लेकिन captive portal पेज टाइम आउट हो जाता है और लोड होने में विफल रहता है। इसका सबसे संभावित कारण क्या है?
संकेत: विचार करें कि Starlink हार्डवेयर डिफ़ॉल्ट रूप से रूटिंग को कैसे संभालता है और ट्रैफिक को प्रभावी ढंग से प्रबंधित करने के लिए Meraki फ़ायरवॉल को क्या आवश्यकता होती है।
मॉडल उत्तर देखें
Starlink डिश को Bypass Mode में नहीं रखा गया है। परिणामस्वरूप, नेटवर्क डबल NAT (Starlink राउटर और Meraki फ़ायरवॉल दोनों Network Address Translation करने का प्रयास कर रहे हैं) से पीड़ित है। एडमिनिस्ट्रेटर को Bypass Mode को सक्षम करने के लिए Starlink ऐप का उपयोग करना चाहिए, जिससे Meraki फ़ायरवॉल सीधे CGNAT IP प्राप्त कर सके और रूटिंग और captive portal इंटरसेप्शन को प्रबंधित कर सके।
Q2. आप Starlink का उपयोग करके एक होटल के लिए captive portal तैनात कर रहे हैं। आपने Bypass Mode और VLAN सेगमेंटेशन को कॉन्फ़िगर किया है। परीक्षण के दौरान, आप देखते हैं कि Apple डिवाइस उपयोगकर्ता को तुरंत लॉग इन करने के लिए प्रेरित करते हैं, लेकिन कुछ Android डिवाइस पर तब सर्टिफिकेट एरर दिखाई देती है जब उपयोगकर्ता प्रमाणित करने से पहले किसी सुरक्षित वेबसाइट पर जाने का प्रयास करता है। आप इसे कैसे हल करेंगे?
संकेत: सोचें कि आधुनिक ब्राउज़र शुरुआती कनेक्शन अनुरोधों को कैसे संभालते हैं और राउटर को उन्हें सुरक्षित रूप से रोकने के लिए क्या करना चाहिए।
मॉडल उत्तर देखें
एंटरप्राइज़ राउटर को captive portal रीडायरेक्ट के लिए HTTPS इंटरसेप्शन को सही ढंग से संभालने के लिए कॉन्फ़िगर नहीं किया गया है। आधुनिक ब्राउज़र डिफ़ॉल्ट रूप से HTTPS का उपयोग करते हैं। जब उपयोगकर्ता प्रमाणित करने से पहले किसी HTTPS साइट पर जाने का प्रयास करता है, तो राउटर ट्रैफ़िक को रोकता है और अपना खुद का सर्टिफिकेट प्रस्तुत करता है, जिसे ब्राउज़र अमान्य मानकर अस्वीकार कर देता है। आपको यह सुनिश्चित करना होगा कि राउटर की captive portal सेटिंग्स रीडायरेक्ट के लिए एक वैध SSL सर्टिफिकेट का उपयोग करने के लिए कॉन्फ़िगर की गई हैं, या OS-लेवल नेटवर्क प्रोब्स (जैसे Apple का CNA) पर निर्भर रहें जो पोर्टल को स्वचालित रूप से ट्रिगर करने के लिए HTTP एंडपॉइंट्स का उपयोग करते हैं।
Q3. एक समुद्री ऑपरेटर शिकायत करता है कि उनका Starlink मैरीटाइम कनेक्शन (220 Mbps) हर शाम अनुपयोगी हो जाता है। वे वर्तमान में एक खुला, पासवर्ड-मुक्त गेस्ट नेटवर्क प्रदान करते हैं। इस समस्या को हल करने के लिए आपको एंटरप्राइज़ राउटर और captive portal पर कौन से तीन विशिष्ट कॉन्फ़िगरेशन लागू करने चाहिए?
संकेत: इस बात पर ध्यान केंद्रित करें कि व्यक्तिगत उपयोगकर्ता कितना डेटा उपभोग कर सकते हैं और महत्वपूर्ण ट्रैफ़िक प्रकारों को प्राथमिकता कैसे दी जाए।
मॉडल उत्तर देखें
- व्यक्तिगत उपयोगकर्ताओं को ट्रैक और प्रबंधित करने के लिए प्रमाणीकरण की आवश्यकता वाला एक captive portal लागू करें। 2. किसी एक उपयोगकर्ता को कनेक्शन पर एकाधिकार करने से रोकने के लिए प्रति-डिवाइस बैंडविड्थ सीमा (जैसे, 5 Mbps डाउन / 2 Mbps अप) लागू करें। 3. वेब ब्राउज़िंग और मैसेजिंग प्रोटोकॉल को प्राथमिकता देने के लिए फ़ायरवॉल पर ट्रैफ़िक शेपिंग नियम लागू करें, जबकि वीडियो स्ट्रीमिंग और P2P फ़ाइल शेयरिंग जैसे उच्च-बैंडविड्थ एप्लिकेशन को धीमा या ब्लॉक करें।
अक्सर पूछे जाने वाले प्रश्न
Why does Starlink require an external gateway router in bypass mode for enterprise captive portals?
Starlink user terminals (Standard Gen 2, Gen 3, and Flat High Performance Maritime) include a basic residential-grade router without support for external splash page redirection, 802.1Q VLAN tagging, RADIUS AAA (RFC 2865/2866), or walled garden domain whitelisting. Enabling Starlink Bypass Mode disables native NAT and WiFi routing, bridging the Layer 2 WAN handoff directly into an enterprise security gateway - such as Peplink Balance, Cisco Meraki MX, or Fortinet FortiGate - which handles captive portal interception, traffic shaping, and guest isolation.
How does Starlink Carrier-Grade NAT (CGNAT) affect external captive portal redirection?
Standard Starlink satellite plans assign WAN IP addresses from the private CGNAT pool (100.64.0.0/10), which prevents hosting local inbound HTTP/HTTPS listening services without dynamic DNS or port forwarding. Purple operates as a cloud-hosted captive portal, meaning guests resolve the splash page via external HTTPS requests initiated outbound from the gateway. Because client authorization occurs over outbound RADIUS or cloud API webhooks, CGNAT does not impact portal redirection or authentication flows.
How do you prevent guest WiFi users from exhausting Starlink Maritime or Priority satellite data quotas?
Starlink Maritime and Priority plans feature metered priority data pools (such as 50 GB to 5 TB per month), with steep per-gigabyte overage charges or throughput throttling upon exhaustion. To protect satellite quotas, enterprise gateways running Purple enforce strict per-user bandwidth caps (e.g., 3 Mbps downlink / 1 Mbps uplink), session data allowances (e.g., 500 MB per day), Layer 7 application filtering blocking 4K video streaming and torrents, and separate QoS priority queues that reserve 40% of satellite backhaul for mission-critical vessel navigation and staff operations.
Can a captive portal on Starlink integrate with maritime Property Management Systems (PMS)?
Yes. Purple integrates directly with hospitality and maritime PMS platforms - including Oracle Hospitality Opera and FCS - allowing guests on cruise ships, ferries, and luxury charter yachts to authenticate using their cabin number and surname. The gateway passes guest credentials securely to Purple cloud services, which query the vessel PMS to verify active folio reservations, apply billing tiers to the guest account, or unlock complimentary high-speed tiers for VIP passengers.
Which domains must be whitelisted in the Starlink walled garden for seamless smartphone captive portal popups?
Allow the portal and its dependencies, and nothing else: the Purple splash and CDN hosts (*.purplewifi.net, *.purple.ai), the RADIUS endpoints, and the OAuth identity provider domains (Google, Facebook, Apple ID) plus their CRL and OCSP endpoints if social onboarding is enabled. Do not allow the operating system connectivity probes - captive.apple.com, connectivitycheck.gstatic.com, msftconnecttest.com. The gateway has to intercept those probes, because it is the redirect they receive that tells iOS, Android and Windows the network is captive and opens the Captive Network Assistant. Allow them through and the probe succeeds, the device concludes it already has internet access, and the login page never appears.
How does multi-WAN SD-WAN bond Starlink satellite backhaul with coastal 4G/5G cellular connectivity?
Maritime vessels and remote venues frequently combine Starlink with multi-SIM cellular routers (such as Peplink MAX HD4 or Cradlepoint) to minimize satellite data spend. Using SD-WAN bonding and least-cost routing algorithms, the gateway steers high-bandwidth guest traffic onto terrestrial 4G/5G LTE connections when operating within 20 nautical miles of coastline, seamlessly failing over to Starlink satellite backhaul when navigating offshore or beyond cellular range without dropping active guest sessions.
इस श्रृंखला में आगे पढ़ें
Ubiquiti UniFi गेस्ट पोर्टल रीडायरेक्ट नहीं हो रहा: कारण और समाधान
यह गाइड अतिथि स्थिति, रीडायरेक्ट, प्री-ऑथराइजेशन रूट और कंट्रोलर ऑथराइजेशन का क्रमवार पालन करके UniFi guest portal रीडायरेक्ट विफलता का पता लगाती है। यह वेन्यू IT टीमों को guest-network बनाम Hotspot के भ्रम, बाहरी पोर्टल हैंड-ऑफ़, वर्तमान UniFi OS अकाउंट आवश्यकताओं और DNS आइसोलेशन परीक्षण को हल करने के लिए एक विश्वसनीय तरीका प्रदान करती है।
Cisco Meraki splash page नहीं चल रहा है: एक ट्रबलशूटिंग फ्लोचार्ट
यह व्यावहारिक डे-टू गाइड यह पहचानती है कि Cisco Meraki splash फ्लो कहाँ विफल हुआ है: क्लाइंट ऑथराइजेशन, HTTP रीडायरेक्ट की शुरुआत, walled-garden रीचैबिलिटी या RADIUS साइन-ऑन। यह वेन्यू IT टीमों को एक नियंत्रित साक्ष्य पथ प्रदान करता है, ताकि वे लाइव एस्टेट में बड़े बदलाव किए बिना Guest WiFi को बहाल कर सकें।
एंटरप्राइज गेस्ट WiFi सेटअप गाइड: VLAN सेगमेंटेशन, सुरक्षा, और Captive Portals
यह तकनीकी गाइड IT टीमों को दिखाती है कि VLAN Segmentation, फ़ायरवॉल पॉलिसी और एक Captive Portal का उपयोग करके Guest WiFi को एक नियंत्रित इंटरनेट-एक्सेस सेवा के रूप में कैसे सेट किया जाए। यह यह भी बताती है कि कैसे Purple के रजिस्ट्रेशन फॉर्म और ऑनबोर्डिंग नियंत्रण स्टाफ, भुगतान और परिचालन प्रणालियों के चारों ओर की सीमा को कमजोर किए बिना एक आनुपातिक विज़िटर अनुभव का समर्थन करते हैं।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।