
Cloud-managed WiFi समाधान: व्यावसायिक परिनियोजन गाइड | Purple
मल्टी-टेनेंट और व्यावसायिक भवनों में क्लाउड-प्रबंधित WiFi परिनियोजित करें। आर्किटेक्चर की तुलना करें, iPSK और VLAN आइसोलेशन को कॉन्फ़िगर करें, और TCO तथा एमेनिटी ROI को मॉडल करें।
Video overview
इस गाइड को सुनें
पॉडकास्ट ट्रांसक्रिप्ट देखें
हमारी मुख्य श्रृंखला का हिस्सा: मल्टी-टेनेंट WiFi गाइड →
Cloud-managed WiFi architecture & ROI calculator
Model access point density, WAN uplink capacity, tenant isolation security, and 3-year TCO savings when deploying cloud-managed WiFi across multi-tenant properties, offices, and commercial estates.
1. Property & deployment parameters
High-density residential housing, build-to-rent (BTR), and student accommodation requiring private personal area networks (PANs) per apartment.
2. Architectural sizing and ROI projection
Enterprise zero-trust (iPSK)- Deploy Identity PSK (iPSK) per unit to create private Personal Area Networks (PANs) on a single unified SSID.
- Use cloud Zero-Touch Provisioning (ZTP) to ship pre-configured APs directly to properties for plug-and-play field installation.
- Configure Layer 2 client isolation with selective mDNS proxying so residents can cast to local media streamers without seeing neighbours.
Consult with a Purple Enterprise WiFi Architect
Get custom engineering validation for your property estate, including RF AP placement surveys, cloud controller migration blueprints, and automated tenant iPSK provisioning.
कार्यकारी सारांश (Executive summary)
बिल्ड-टू-रेंट (BTR) और मल्टी-ड्वेलिंग यूनिट (MDU) क्षेत्रों में, हाई-परफॉर्मेंस इंटरनेट अब कोई वैकल्पिक अपग्रेड नहीं है - यह सबसे महत्वपूर्ण उपयोगिता है। निवासियों को अपने खुद के ब्रॉडबैंड अनुबंधों को खोजने और उपभोक्ता-श्रेणी के राउटर स्थापित करने के लिए मजबूर करने का पारंपरिक मॉडल गंभीर रेडियो फ्रीक्वेंसी (RF) व्यवधान पैदा करता है, मूव-इन में देरी करता है, और राजस्व का बड़ा नुकसान करता है।
क्लाउड-प्रबंधित WiFi समाधान आवासीय ऑपरेटरों के लिए आधुनिक मानक का प्रतिनिधित्व करते हैं। फिजिकल एक्सेस पॉइंट्स से प्रबंधन प्लेन को अलग करके, आप साइट पर महंगे कंट्रोलर हार्डवेयर को तैनात किए बिना अपने पूरे पोर्टफोलियो में सिंगल-पेन-ऑफ-ग्लास दृश्यता प्राप्त करते हैं। Purple 80,000+ से अधिक लाइव स्थानों पर 99.999% अपटाइम के साथ काम करता है, जो 350 मिलियन अद्वितीय उपयोगकर्ताओं को सेवा प्रदान करता है और 2024 में 440 मिलियन लॉगिन दर्ज करता है (Purple आंतरिक डेटा, 2024)।
महत्वपूर्ण रूप से, जब Identity Pre-Shared Key (iPSK) तकनीक के साथ जोड़ा जाता है, तो एक क्लाउड-प्रबंधित नेटवर्क आपको एक वास्तविक "तुरंत-सक्रिय" अनुभव प्रदान करने की अनुमति देता है। निवासी रहने आते हैं, एक अद्वितीय क्रेडेंशियल का उपयोग करके तुरंत कनेक्ट होते हैं, और एक निजी, सुरक्षित नेटवर्क का आनंद लेते हैं जो उनके सभी स्मार्ट उपकरणों का समर्थन करता है। यह दृष्टिकोण रिक्ति अवधि को कम करता है, एक मापने योग्य किराया प्रीमियम की मांग करता है, और एक उपयोगिता लागत को शुद्ध परिचालन आय चालक में बदल देता है।
Technical deep-dive
Cloud architecture vs on-premise controllers
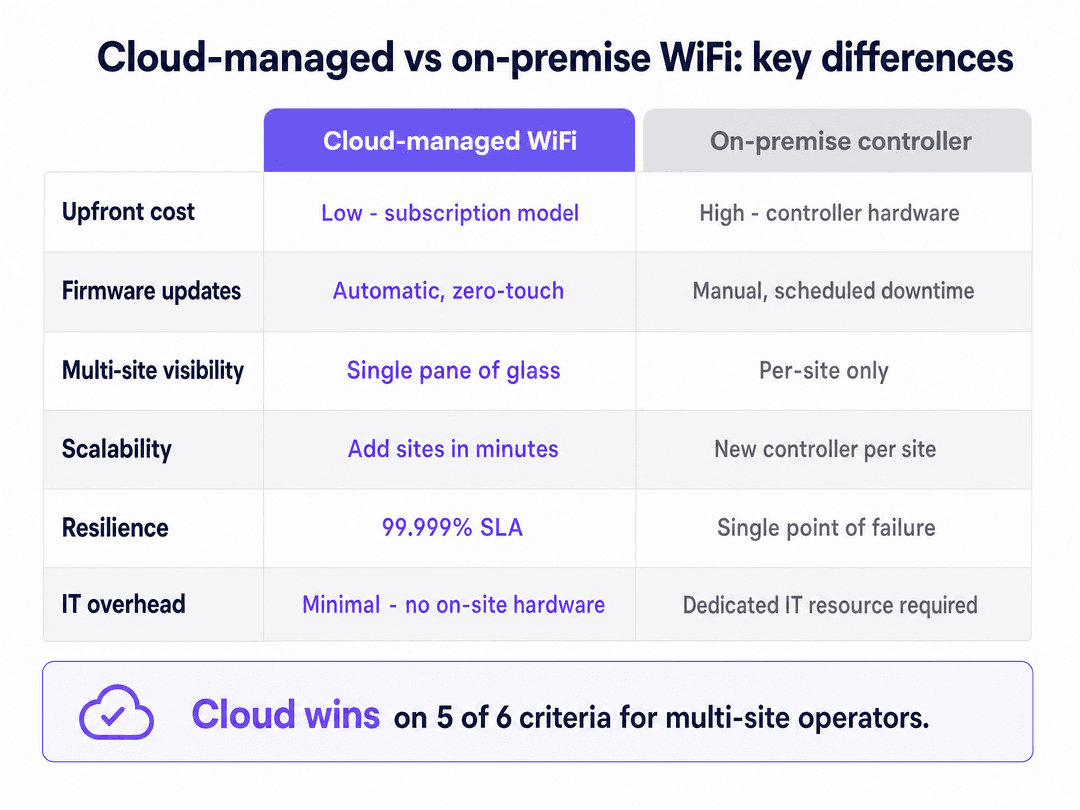
Enterprise WiFi आर्किटेक्चर में बुनियादी बदलाव आया है। ऐतिहासिक रूप से, एंटरप्राइज-ग्रेड नेटवर्क को डिप्लॉय करने के लिए ट्रैफ़िक को मैनेज करने, पॉलिसियों को लागू करने और एक्सेस पॉइंट्स के बीच रोमिंग को कोऑर्डिनेट करने के लिए ऑन-प्रिमाइसेस वायरलेस LAN कंट्रोलर (WLCs) की आवश्यकता होती थी। इस मॉडल के लिए प्रति बिल्डिंग समर्पित IT रिसोर्सेज की आवश्यकता होती थी और इसके कारण कम्यूनिकेशन रूम में सिंगल पॉइंट ऑफ़ फेलियर का जोखिम बना रहता था।
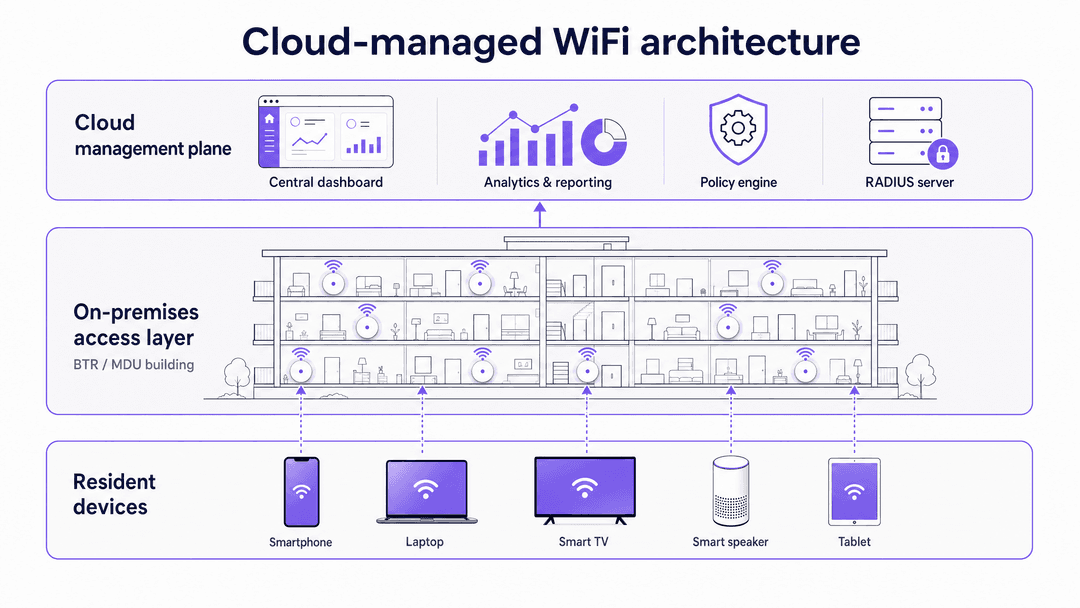
क्लाउड-मैनेज्ड WiFi सॉल्यूशंस कंट्रोल और मैनेजमेंट प्लेन्स को होस्टेड डेटा सेंटर्स में ट्रांसफर कर देते हैं। एक्सेस पॉइंट्स (APs) लोकल रूप से डेटा प्लेन को हैंडल करते हैं। यदि क्लाउड कंट्रोलर का कनेक्शन टूट जाता है, तो APs लोकल ट्रैफ़िक को रूट करना जारी रखते हैं और कैश्ड पॉलिसी का उपयोग करके ज्ञात डिवाइसेज को ऑथेंटिकेट करते हैं। यह आर्किटेक्चर 99.999% अपटाइम प्रदान करता है और नेटवर्क आर्किटेक्ट्स को एक सेंट्रल डैशबोर्ड से दर्जनों संपत्तियों को मैनेज करने की अनुमति देता है।
WiFi as a Service मार्केट के 2025 में $9.27 बिलियन से बढ़कर 2030 तक $21.96 बिलियन होने का अनुमान है, जो 18.8% की CAGR दर से बढ़ेगा (MarketsandMarkets, 2025)। क्लाउड-मैनेज्ड WLAN सर्विसेज ने 2024 में सालाना आधार पर 6% रेवेन्यू ग्रोथ दर्ज की, जो व्यापक नेटवर्किंग मार्केट से काफी बेहतर प्रदर्शन है (650 Group, 2024)।
The iPSK requirement for multi-tenant environments
BTR प्रॉपर्टी में सबसे बड़ी टेक्निकल चुनौती बड़े पैमाने पर टेनेंट आइसोलेशन (किरायेदारों को अलग रखना) की होती है। आपके पास एक ही फिजिकल इंफ्रास्ट्रक्चर को साझा करने वाले सैकड़ों घर होते हैं।
मानक WPA2/WPA3-Personal पूरे नेटवर्क के लिए एक ही प्री-शेयर्ड की (PSK) का उपयोग करता है। यह MDU के लिए बुनियादी तौर पर असुरक्षित है: एक भी पासवर्ड लीक होने पर पूरी बिल्डिंग खतरे में पड़ जाती है, और निवासी एक ही नेटवर्क सेगमेंट पर एक-दूसरे के डिवाइसेज को देख सकते हैं। इसके विपरीत, IEEE 802.1X के साथ WPA3-Enterprise बेहतरीन सुरक्षा प्रदान करता है लेकिन रेजिडेंशियल सेटिंग्स में विफल हो जाता है क्योंकि स्मार्ट टीवी, गेमिंग कंसोल और IoT डिवाइसेज यूजरनेम और पासवर्ड ऑथेंटिकेशन का समर्थन नहीं करते हैं - उनके पास इस फ्लो को पूरा करने के लिए कोई ब्राउज़र या कीबोर्ड नहीं होता है।
इसका समाधान है Identity Pre-Shared Key (iPSK), जिसे वेंडर्स द्वारा PPSK (HPE Aruba) या पर्सनल प्राइवेट नेटवर्क (Cisco Meraki) भी कहा जाता है। iPSK नेटवर्क को प्रत्येक निवासी के लिए एक यूनिक पासवर्ड जारी करने की अनुमति देता है। RADIUS सर्वर उस विशिष्ट पासवर्ड को एक समर्पित वर्चुअल लोकल एरिया नेटवर्क (VLAN) से जोड़ता है।
जब कोई निवासी अपनी यूनिक की का उपयोग करके अपने स्मार्टफोन, लैपटॉप और स्मार्ट स्पीकर को कनेक्ट करता है, तो नेटवर्क उन्हें एक प्राइवेट एरिया नेटवर्क (PAN) में समूहीकृत कर देता है। निवासी के डिवाइसेज आपस में मूल रूप से कनेक्ट हो सकते हैं और कम्यूनिकेट कर सकते हैं - जिससे सीमलेस कास्टिंग और स्मार्ट होम कंट्रोल संभव होता है - जबकि वे बिल्डिंग के अन्य सभी निवासियों से पूरी तरह से अलग रहते हैं। iPSK चलाने वाली 200-यूनिट की बिल्डिंग आम तौर पर एक साथ 3,000 से 5,000 के बीच कनेक्टेड डिवाइसेज को मैनेज करती है (Purple आंतरिक डेटा, 2024)।
Hardware and physical layer design
फिजिकल लेयर के लिए, WiFi 6 (IEEE 802.11ax) बेसलाइन स्टैंडर्ड है। WiFi 6 में ऑर्थोगोनल फ्रीक्वेंसी डिवीजन मल्टीपल एक्सेस (OFDMA) पेश किया गया है, जो चैनलों को सब-चैनलों में विभाजित करके एक ही AP को एक साथ कई डिवाइसों के साथ संवाद करने की अनुमति देता है। यह उच्च-घनत्व वाले वातावरणों में परफॉर्मेंस में नाटकीय रूप रूप से सुधार करता है जहां पुराने WiFi 5 एक्सेस पॉइंट क्लाइंट्स को क्रमिक रूप से कतार में रखते थे।
AP प्लेसमेंट बहुत महत्वपूर्ण है और अक्सर इसे गलत तरीके से संभाला जाता है। कॉरिडोर में AP रखने का पुराना तरीका सिग्नल को फायर-रेटेड दरवाजों और बाथरूमों को पार करने के लिए मजबूर करता है, जिससे गंभीर एटेन्युएशन (सिग्नल का कमजोर होना) होता है। सर्वोत्तम अभ्यास इन-रूम प्लेसमेंट को निर्धारित करता है - आमतौर पर प्रति यूनिट एक AP, या प्रति दो यूनिट पर एक AP - जो Cat 6A केबलिंग के माध्यम से PoE स्विच से हार्डवायर्ड होता है। हर AP को वायर्ड किया जाना चाहिए; एंटरप्राइज आवासीय परिनियोजन के लिए मेश बैकहॉल अनुपयुक्त है।
कार्यान्वयन गाइड
चरण 1: RF प्लानिंग और साइट सर्वे
केबल बिछाने का काम शुरू करने से पहले, Ekahau या iBwave जैसे टूल्स का उपयोग करके एक प्रिडिक्टिव RF सर्वे करें। MDU में, को-चैनल इंटरफेरेंस परफॉर्मेंस के लिए प्राथमिक खतरा है। नॉन-ओवरलैपिंग चैनलों को अधिकतम करने के लिए 2.4 GHz बैंड पर 20 MHz चैनलों और 5 GHz बैंड पर 40 MHz चैनलों को कॉन्फ़िगर करें। परिनियोजन से पहले अपनी चैनल योजना का दस्तावेजीकरण करें और RF वातावरण बदलने के साथ त्रैमासिक रूप से इसकी समीक्षा करें।
चरण 2: हार्डवेयर और सॉफ्टवेयर ओवरले का चयन करें
प्रामाणिक सूची से एंटरप्राइज-ग्रेड एक्सेस पॉइंट तैनात करें: Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme Networks, या Fortinet। iPSK ऑथेंटिकेशन, निवासी ऑनबोर्डिंग फ्लो और एनालिटिक्स को प्रबंधित करने के लिए Purple का हार्डवेयर-अज्ञेयवादी क्लाउड ओवरले लागू करें। Purple का सॉफ्टवेयर ओवरले बिना हार्डवेयर बदलने की आवश्यकता के सभी आठ वेंडरों पर चलता है।
चरण 3: अपने VLAN आर्किटेक्चर को डिज़ाइन करें
कुछ भी कॉन्फ़िगर करने से पहले अपने नेटवर्क सेगमेंट का मैप तैयार करें। एक मानक BTR परिनियोजन के लिए न्यूनतम चार VLAN की आवश्यकता होती है: एक Resident WiFi VLAN (प्रति-निवासी iPSK आइसोलेशन), एक Guest WiFi VLAN (Captive Portal का उपयोग करने वाले आगंतुकों, डिलीवरी ड्राइवरों और कॉन्ट्रैक्टर्स के लिए), एक Building Systems VLAN (CCTV, एक्सेस कंट्रोल, BMS), और एक Management VLAN (AP मैनेजमेंट ट्रैफिक, सभी यूजर ट्रैफिक से अलग)। परिनियोजन शुरू होने से पहले इस आर्किटेक्चर को स्वीकृत और प्रलेखित करवाएं।
चरण 4: निवासी लाइफसाइकिल को स्वचालित करें
WiFi प्रबंधन प्लेटफॉर्म को अपने प्रॉपर्टी मैनेजमेंट सॉफ्टवेयर (PMS) के साथ एकीकृत करें। जब एक लीज पर हस्ताक्षर किए जाते हैं, तो सिस्टम एक iPSK उत्पन्न करता है और इसे स्वचालित रूप से निवासी को ईमेल कर देता है। जब किरायेदारी समाप्त होती है, तो सिस्टम किसी अन्य निवासी को प्रभावित किए बिना उस विशिष्ट की (key) को रद्द कर देता है। यह मैन्युअल पासवर्ड प्रबंधन को पूरी तरह से समाप्त कर देता है और यह सुनिश्चित करता है कि हर किरायेदारी संक्रमण के दौरान नेटवर्क सुरक्षित रहे।
चरण 5: इंटरनेट अपलिंक का आकार सही ढंग से निर्धारित करें
पीक समवर्ती (peak concurrency) के समय प्रति यूनिट 5 से 10 Mbps समर्पित लीज्ड-लाइन बैंडविड्थ प्रदान करें। बिल्डिंग अपलिंक के लिए कंटेंडेड ब्रॉडबैंड उत्पादों का उपयोग न करें। एक लीज्ड लाइन सममित (symmetrical) बैंडविड्थ, एक गारंटीकृत SLA और एक ही सर्किट पर अन्य ग्राहकों के साथ कोई विवाद नहीं प्रदान करती है। 80% ऑक्यूपेंसी वाले 200-यूनिट की बिल्डिंग के लिए, न्यूनतम 800 Mbps से 1.6 Gbps की प्रतिबद्ध बैंडविड्थ की योजना बनाएं।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
सर्वोत्तम प्रथाएं
लॉबी, जिम और को-वर्किंग स्पेस जैसे सामान्य क्षेत्रों में Guest WiFi के लिए, विज़िटर डेटा और सहमति प्राप्त करने के लिए Captive Portal के साथ एक अलग SSID तैनात करें। यह निवासी iPSK नेटवर्क से अलग है और इसे अपने स्वयं के VLAN पर होना चाहिए। Purple का WiFi Analytics प्लेटफॉर्म इस डेटा लेयर को आपके CRM और मार्केटिंग टूल से जोड़ता है, जिससे आप यह समझ सकते हैं कि निवासी और विज़िटर आपके साझा स्थानों का उपयोग कैसे करते हैं।
IoT और स्मार्ट होम डिवाइस जो प्रारंभिक सेटअप के लिए ब्लूटूथ या अस्थायी स्थानीय नेटवर्क का उपयोग करते हैं, उनके लिए यह सुनिश्चित करें कि आपका निवासी VLAN कॉन्फ़िगरेशन डिवाइस को अपनी पेयरिंग प्रक्रिया को पूरा करने की अनुमति देता है। अधिकांश स्मार्ट होम डिवाइस को कंट्रोलिंग ऐप के समान लॉजिकल नेटवर्क पर होना आवश्यक है, जिसे iPSK मूल रूप से संभालता है। विभिन्न उपयोग मामलों में SSID आर्किटेक्चर के विस्तृत विवरण के लिए Three SSIDs to rule them all: guest, Passpoint, and IoT WiFi देखें।
सुरक्षा अनुपालन के लिए, सुनिश्चित करें कि आपका बिल्डिंग सिस्टम VLAN सभी निवासी ट्रैफ़िक से फ़ायरवॉल द्वारा सुरक्षित है। यदि आप संपत्ति पर कहीं भी कार्ड भुगतान प्रोसेस करते हैं (पार्किंग, सुविधा बुकिंग), तो PCI-DSS के लिए आवश्यक है कि भुगतान सिस्टम निवासियों या मेहमानों के लिए सुलभ किसी भी नेटवर्क सेगमेंट से अलग रहें। GDPR और Cyber Essentials आवश्यकताओं को पूरा करने के लिए न्यूनतम 90 दिनों के लिए सभी नेटवर्क एक्सेस के ऑडिट लॉग बनाए रखें।
समस्या निवारण और जोखिम शमन
Chromecast की समस्या। यदि निवासी अपने टीवी पर कास्ट नहीं कर पा रहे हैं, तो सत्यापित करें कि उनके विशिष्ट VLAN के भीतर क्लाइंट आइसोलेशन अक्षम है, जबकि VLANs के बीच इसे लागू रखा गया है। iPSK प्रति-निवासी बबल बनाता है, लेकिन कास्टिंग को काम करने के लिए VLAN कॉन्फ़िगरेशन को इंट्रा-VLAN डिवाइस खोज की अनुमति देनी चाहिए।
गेमिंग कंसोल पर Strict NAT। PlayStation, Xbox और Nintendo Switch को ऑनलाइन मल्टीप्लेयर के लिए Open या Type 2 NAT की आवश्यकता होती है। सुनिश्चित करें कि निवासी VLANs के लिए आपके फ़ायरवॉल नियम UPnP और CGNAT को सही ढंग से संभालते हैं। हमले की संभावना को कम करने के लिए विश्व स्तर पर NAT को कड़ा करने से निवासियों के लिए गेमिंग बाधित होगी और महत्वपूर्ण संख्या में सहायता टिकट उत्पन्न होंगे।
अनाधिकृत एक्सेस पॉइंट (Rogue access points)। निवासी अपनी आदत के कारण अपने स्वयं के राउटर प्लग इन कर सकते हैं, जिससे व्यवधान और सुरक्षा कमियाँ पैदा हो सकती हैं। अपने क्लाउड कंट्रोलर पर रॉग AP डिटेक्शन सक्षम करें। जब किसी रॉग AP का पता चलता है, तो सिस्टम आपकी केंद्रीय IT टीम को सचेत करता है और नेटवर्क से समस्या उत्पन्न करने वाले डिवाइस के MAC एड्रेस को स्वचालित रूप से ब्लॉक कर सकता है।बड़े पैमाने पर उपभोक्ता हार्डवेयर। सबसे आम परिनियोजन विफलता शुरुआती लागतों को कम करने के लिए उपभोक्ता-ग्रेड मेश हार्डवेयर का उपयोग करना है। उपभोक्ता हार्डवेयर में 200-यूनिट वाली इमारत में प्रति घर 15 से 25 उपकरणों को संभालने की प्रोसेसिंग शक्ति नहीं होती है, और यह iPSK अलगाव के लिए आवश्यक VLAN क्षमताओं का समर्थन नहीं करता है। BTR परिनियोजन के लिए प्रामाणिक विक्रेता सूची से उद्यम-ग्रेड हार्डवेयर पर कोई समझौता नहीं किया जा सकता है।
ROI और व्यावसायिक प्रभाव
एक सुविधा के रूप में प्रबंधित WiFi को तैनात करने से मापने योग्य रिटर्न मिलता है। उद्योग के मानक प्रीमियम, तुरंत चालू होने वाली कनेक्टिविटी की पेशकश करने वाली इमारतों के लिए प्रति माह $20 से $40 प्रति यूनिट किराए के प्रीमियम का संकेत देते हैं (नेशनल अपार्टमेंट एसोसिएशन, 2024)। प्रबंधित WiFi वाली इमारतों में रिक्ति अवधि भी 5 से 10 दिन कम हो जाती है, क्योंकि इकाइयाँ रहने के दिन ही तुरंत रहने के लिए तैयार होती हैं।
व्यावसायिक मामले की गणना करते समय, स्वामित्व वाले हार्डवेयर पर एक प्रबंधित सॉफ़्टवेयर ओवरले की प्रति-दरवाजा लागत की तुलना सुविधा शुल्क द्वारा उत्पन्न राजस्व से करें। यह मॉडल उन ऑपरेटरों के लिए लगातार NOI-सकारात्मक है जो बुनियादी ढांचे पर नियंत्रण बनाए रखते हैं, न कि इसे खुदरा ब्रॉडबैंड प्रदाता को आउटसोर्स करते हैं, जो इसके बजाय मूल्य प्राप्त करता है।
मिश्रित-उपयोग वाले विकासों का प्रबंधन करने वाले retail और hospitality ऑपरेटरों के लिए, वही क्लाउड-प्रबंधित बुनियादी ढांचा निवासी और वाणिज्यिक किरायेदार कनेक्टिविटी दोनों की सेवा करता है, जिसमें Purple का Multi-Tenant WiFi प्रत्येक व्यवसाय के ट्रैफ़िक को उतनी ही सुरक्षित रूप से अलग करता है जितना कि यह व्यक्तिगत घरों को अलग करता है। Transport हब और healthcare सुविधाएं जो Purple के प्लेटफ़ॉर्म का उपयोग करती हैं, उन्हें उसी हार्डवेयर-अज्ञेयवादी आर्किटेक्चर से लाभ होता है, जिसमें Purple के ISO 27001, GDPR, CCPA, और Cyber Essentials प्रमाणपत्र सभी परिनियोजनों को कवर करते हैं।
श्रेणीबद्ध सेवा मॉडल और राजस्व वृद्धि
एक क्लाउड-प्रबंधित प्लेटफ़ॉर्म बिना हार्डवेयर बदलावों के श्रेणीबद्ध सेवा वितरण को सक्षम बनाता है। आप एक आधार गति पर एक मानक आवासीय श्रेणी, और उच्च थ्रूपुट पर एक प्रीमियम श्रेणी (गेमर श्रेणी या वर्क फ्रॉम होम श्रेणी के रूप में विपणन) की पेशकश कर सकते हैं, जिसमें गति नीति को क्लाउड कंट्रोलर के माध्यम से VLAN स्तर पर लागू किया जाता है। डैशबोर्ड में एक निवासी को मानक से प्रीमियम में अपग्रेड करने में कुछ सेकंड लगते हैं और इसके लिए किसी इंजीनियर के दौरे की आवश्यकता नहीं होती है। यह मॉडल एक फ्लैट सुविधा लागत को एक श्रेणीबद्ध राजस्व धारा में बदल देता है।
Purple का प्लेटफ़ॉर्म प्रति-VLAN QoS नीतियों के माध्यम से इसका समर्थन करता है, जिससे ऑपरेटरों को प्रति निवासी खंड में डाउनलोड और अपलोड दर सीमाएँ निर्धारित करने की अनुमति मिलती है। PMS एकीकरण के साथ संयुक्त होने पर, श्रेणी अपग्रेड निवासियों द्वारा निवासी पोर्टल के माध्यम से स्वयं-सेवा किए जा सकते हैं, जिसमें बिलिंग संपत्ति प्रबंधन प्रणाली द्वारा संभाली जाती है।
अनुपालन और डेटा निवास
क्लाउड-प्रबंधित WiFi प्लेटफ़ॉर्म जो निवासी पहचान डेटा को संभालते हैं, उन्हें UK और EU में GDPR, और कैलिफ़ोर्निया में CCPA का पालन करना चाहिए। Purple डेटा को EU, UK, या US क्षेत्रों में संग्रहीत करता है, जिन्हें प्रावधान के समय चुना जाता है। निवासी-पहचान योग्य नेटवर्क लॉग को केवल सुरक्षा और संचालन के लिए आवश्यक समय तक ही रखा जाना चाहिए - आवासीय परिनियोजन के लिए छह महीने एक सामान्य सीमा है।
मिश्रित-उपयोग वाले विकास (mixed-use developments) जिसमें रिटेल या खाद्य और पेय पदार्थ किरायेदार कार्ड भुगतान संसाधित करते हैं, उनके लिए PCI-DSS अनुपालन की आवश्यकता होती है कि भुगतान टर्मिनल निवासियों या मेहमानों के लिए सुलभ किसी भी नेटवर्क सेगमेंट से अलग हों। बिल्डिंग सिस्टम VLAN को सभी निवासी और अतिथि ट्रैफ़िक से फ़ायरवॉल किया जाना चाहिए, जिसमें डिस्ट्रीब्यूशन स्विच लेयर पर एक्सेस कंट्रोल लिस्ट (ACLs) लागू होनी चाहिए।
Purple के पास ISO 27001, GDPR, CCPA, Cyber Essentials, और B Corp प्रमाणपत्र हैं। ये प्रमाणपत्र सभी डिप्लॉयमेंट पर लागू होते हैं और ड्यू डिलिजेंस प्रक्रियाओं में समीक्षा के लिए उपलब्ध हैं।
मिश्रित-उपयोग वाले BTR विकास के लिए नेटवर्क डिज़ाइन
आधुनिक BTR विकास तेजी से आवासीय इकाइयों को ग्राउंड-फ्लोर रिटेल, को-वर्किंग स्पेस और खाद्य और पेय आउटलेट के साथ जोड़ रहे हैं। एक सिंगल क्लाउड-मैनेज्ड WiFi प्लेटफ़ॉर्म एक ही हार्डवेयर एस्टेट से इन सभी उपयोग के मामलों को पूरा कर सकता है, जिसमें VLAN और SSID नीति द्वारा लॉजिकल पृथक्करण लागू किया जाता है।
आवासीय मंजिलों के लिए, ऊपर वर्णित iPSK मल्टी-टेनेंट WiFi आर्किटेक्चर को डिप्लॉय करें। कमर्शियल ग्राउंड फ्लोर के लिए, एक कैप्टिव पोर्टल (captive portal) के साथ एक अलग Guest WiFi SSID डिप्लॉय करें, जिससे रिटेल खरीदारों और को-वर्किंग सदस्यों को अपनी ब्रांडिंग और डेटा कैप्चर फ्लो के साथ एक अलग नेटवर्क अनुभव मिल सके। Purple का प्लेटफ़ॉर्म एक ही क्लाउड डैशबोर्ड से दोनों SSIDs को प्रबंधित करता है, जिसमें प्रत्येक ज़ोन के लिए अलग एनालिटिक्स व्यू होते हैं।
उन को-वर्किंग सदस्यों के लिए जिन्हें बार-बार आने-जाने के दौरान लगातार, क्रेडेंशियल-आधारित एक्सेस की आवश्यकता होती है, Purple का SecurePass ऐड-ऑन EAP-TLS के माध्यम से सर्टिफिकेट-आधारित ऑथेंटिकेशन प्रदान करता है, जिससे सदस्यों के लिए कैप्टिव पोर्टल पूरी तरह से समाप्त हो जाता है जबकि दैनिक आगंतुकों के लिए यह बना रहता है। यह उस एंटरप्राइज WiFi अनुभव को दर्शाता है जिसकी कॉर्पोरेट किरायेदार उम्मीद करते हैं, बिना किसी अलग नेटवर्क इंफ्रास्ट्रक्चर की आवश्यकता के।
मुख्य डिज़ाइन सिद्धांत यह है कि प्रत्येक उपयोगकर्ता आबादी - निवासी, रिटेल खरीदार, को-वर्किंग सदस्य, बिल्डिंग स्टाफ, और IoT डिवाइस - अपनी खुद की एक्सेस पॉलिसी के साथ अपने VLAN पर स्थित होती है। क्लाउड कंट्रोलर इन नीतियों को बिल्डिंग में प्रत्येक एक्सेस पॉइंट पर लगातार लागू करता है, चाहे आपने किसी भी वेंडर का हार्डवेयर डिप्लॉय किया हो।
मुख्य परिभाषाएं
Identity Pre-Shared Key (iPSK)
एक सुरक्षा तंत्र जो एक ही SSID पर व्यक्तिगत उपयोगकर्ताओं या उपकरणों को अद्वितीय WiFi पासवर्ड प्रदान करता है, और RADIUS प्रमाणीकरण के माध्यम से प्रत्येक को एक विशिष्ट VLAN पर रूट करता है। विक्रेता इसे PPSK (HPE Aruba) या पर्सनल प्राइवेट नेटवर्क (Cisco Meraki) के रूप में विपणन करते हैं।
जटिल 802.1X प्रमाणपत्र बुनियादी ढांचे की आवश्यकता के बिना किरायेदार आइसोलेशन प्रदान करने के लिए MDU और BTR परिनियोजन के लिए आवश्यक है। हेडलेस IoT हार्डवेयर सहित सभी उपभोक्ता उपकरणों का समर्थन करता है।
Virtual Local Area Network (VLAN)
एक तार्किक सबनेटवर्क जो उपकरणों के एक संग्रह को समूहित करता है, उनके ट्रैफ़िक को उसी भौतिक नेटवर्क इंफ्रास्ट्रक्चर पर मौजूद अन्य उपकरणों से अलग करता है।
निवासी ट्रैफ़िक को भवन प्रणालियों से अलग करने और व्यक्तिगत निवासियों को एक-दूसरे से अलग रखने के लिए BTR परिनियोजन में उपयोग किया जाता है। जब भुगतान प्रणालियाँ भौतिक बुनियादी ढाँचे को साझा करती हैं, तो PCI DSS अनुपालन के लिए भी यह आवश्यक होता है।
Cloud management plane
होस्ट किया गया इंफ्रास्ट्रक्चर जो नेटवर्क कॉन्फ़िगरेशन, पॉलिसी प्रवर्तन, फर्मवेयर अपडेट और मॉनिटरिंग को संभालता है - उन भौतिक एक्सेस पॉइंट्स से अलग जो रेडियो ट्रैफ़िक को संभालते हैं।
IT टीमों को ऑन-साइट कंट्रोलर हार्डवेयर के बिना दूरस्थ रूप से कई संपत्तियों का प्रबंधन करने की अनुमति देता है। ज़ीरो-टच प्रोविज़निंग को सक्षम बनाता है: साइट पर एक AP भेजें, इसे प्लग इन करें, और यह खुद को कॉन्फ़िगर कर लेता है।
Private Area Network (PAN)
एक व्यक्तिगत नेटवर्क वातावरण जहां एक विशिष्ट उपयोगकर्ता के उपकरण एक-दूसरे के साथ सुरक्षित रूप से संचार कर सकते हैं, जबकि वे उसी भौतिक नेटवर्क पर मौजूद अन्य सभी उपयोगकर्ताओं से पूरी तरह अलग रहते हैं।
एक साझा भवन में निवासियों को कास्टिंग डिवाइस, स्मार्ट स्पीकर और स्मार्ट होम ऑटोमेशन का सुरक्षित रूप से उपयोग करने की अनुमति देने के लिए iPSK द्वारा गतिशील रूप से बनाया गया है।
IEEE 802.1X
पोर्ट-आधारित नेटवर्क एक्सेस कंट्रोल के लिए एक IEEE मानक, जो नेटवर्क एक्सेस देने से पहले उपयोगकर्ता नाम और पासवर्ड या डिजिटल प्रमाणपत्र (EAP-TLS, PEAP) के माध्यम से मजबूत प्रमाणीकरण की मांग करता है।
कर्मचारियों और एंटरप्राइज़ नेटवर्क के लिए अत्यधिक सुरक्षित, लेकिन आम तौर पर उन आवासीय IoT उपकरणों के लिए अनुपयुक्त है जिनमें क्रेडेंशियल प्रस्तुत करने की क्षमता नहीं होती है। iPSK अनुकूलता सीमाओं के बिना एक समकक्ष सुरक्षा परिणाम प्रदान करता है।
Captive portal
एक वेब पेज जिसे नेटवर्क तक पहुंच दिए जाने से पहले एक उपयोगकर्ता को देखना और इंटरैक्ट करना आवश्यक होता है। आमतौर पर सार्वजनिक WiFi नेटवर्क पर शर्तों की स्वीकृति, डेटा कैप्चर और भुगतान के लिए उपयोग किया जाता है।
फर्स्ट-पार्टी डेटा और सहमति एकत्र करने के लिए रिटेल खरीदारों और होटल मेहमानों के लिए उपयुक्त है। स्थायी निवासियों के लिए गलत है क्योंकि बिना स्क्रीन वाले (headless) IoT उपकरण ब्राउज़र-आधारित प्रमाणीकरण प्रवाह को पूरा नहीं कर सकते हैं।
Orthogonal Frequency Division Multiple Access (OFDMA)
WiFi 6 (IEEE 802.11ax) की एक विशेषता जो एक ही एक्सेस पॉइंट को रिसोर्स यूनिट नामक छोटे उप-चैनलों में चैनलों को विभाजित करके एक साथ कई क्लाइंट्स को सेवा देने की अनुमति देती है।
उच्च-घनत्व वाले MDU वातावरण में प्रदर्शन बनाए रखने के लिए महत्वपूर्ण है जहां प्रति घर 15 से 25 उपकरण एक ही एक्सेस पॉइंट पर एयरटाइम के लिए प्रतिस्पर्धा करते हैं।
RADIUS (Remote Authentication Dial-In User Service)
एक नेटवर्किंग प्रोटोकॉल जो नेटवर्क से कनेक्ट होने वाले उपयोगकर्ताओं के लिए केंद्रीकृत प्रमाणीकरण, प्राधिकरण और लेखांकन (AAA) प्रदान करता है। iPSK परिनियोजन में, RADIUS सर्वर प्रत्येक अद्वितीय प्री-शेयर्ड की को एक विशिष्ट VLAN से मैप करता है।
iPSK के पीछे का प्रमाणीकरण इंजन। क्लाउड-प्रबंधित परिनियोजन में, RADIUS सर्वर ऑन-प्रिमाइसेस के बजाय क्लाउड में चलता है, जिससे संचार कक्ष में हार्डवेयर पर निर्भरता समाप्त हो जाती है।
हल किए गए उदाहरण
एक प्रॉपर्टी डेवलपर 250-यूनिट वाले बिल्ड-टू-रेंट टावर के लिए नेटवर्क डिज़ाइन को अंतिम रूप दे रहा है। वे केबल बिछाने की लागत को बचाने के लिए केंद्रीय गलियारों में एक्सेस पॉइंट स्थापित करने की योजना बना रहे हैं और पूरी इमारत के लिए एक मानक WPA3-Personal पासवर्ड का उपयोग करने का इरादा रखते हैं, जिसे किसी निवासी के बाहर जाने पर मासिक रूप से बदल दिया जाएगा।
डेवलपर को निर्माण शुरू होने से पहले भौतिक और तार्किक दोनों परतों को फिर से डिज़ाइन करना होगा। भौतिक रूप से, AP को गलियारों से हटाकर यूनिट के अंदर स्थापित किया जाना चाहिए - प्रति दो यूनिट में कम से कम एक AP - ताकि फायर-रेटेड दरवाजों और संलग्न बाथरूम की दीवारों के कारण सिग्नल की गुणवत्ता में होने वाली कमी से बचा जा सके। तार्किक रूप से, एकल WPA3-Personal पासवर्ड को क्लाउड-प्रबंधित iPSK परिनियोजन के साथ बदला जाना चाहिए। 250 इकाइयों में से प्रत्येक को एक समर्पित VLAN से जुड़ी एक विशिष्ट कुंजी प्राप्त होती है, जो निवासी की गोपनीयता सुनिश्चित करती है और मासिक रूप से पूरी इमारत के पासवर्ड को बदले बिना स्मार्ट होम उपकरणों का समर्थन करती है। PMS एकीकरण लीज पर हस्ताक्षर करने के समय कुंजी निर्माण और बाहर जाने पर उसे रद्द करने की प्रक्रिया को स्वचालित करता है। इन-यूनिट AP प्लेसमेंट के लिए केबल बिछाने की लागत 12 महीनों के भीतर £20 से £40 प्रति यूनिट मासिक एमेनिटी प्रीमियम द्वारा वसूल हो जाती है।
एक छात्र आवास ऑपरेटर 400 बिस्तरों वाले विकास में सितंबर में नए छात्रों के प्रवेश की तैयारी कर रहा है। उनके पास एक क्लाउड-प्रबंधित नेटवर्क है लेकिन वर्तमान में छात्रों को हर 24 घंटे में एक Captive Portal के माध्यम से लॉग इन करना पड़ता है। छात्र शिकायत कर रहे हैं कि उनके गेमिंग कंसोल और स्मार्ट स्पीकर कनेक्ट नहीं होंगे, और IT हेल्पडेस्क पर काम का अत्यधिक बोझ है।
ऑपरेटर को Captive Portal (अतिथि WiFi मॉडल) से iPSK (मल्टी-टेनेंट मॉडल) में स्थानांतरित होना चाहिए। Captive Portals को प्रमाणित करने के लिए एक ब्राउज़र की आवश्यकता होती है, जिससे वे कंसोल और स्मार्ट स्पीकर जैसे बिना स्क्रीन वाले हेडलेस उपकरणों के साथ असंगत हो जाते हैं। ऑपरेटर को आगमन से पहले प्रत्येक छात्र को एक अद्वितीय iPSK जारी करना चाहिए - उनके आवास की पुष्टि के साथ ईमेल किया गया - ताकि प्रवेश के दिन, छात्र अपने सभी उपकरणों को ठीक उसी तरह कनेक्ट कर सकें जैसे वे घर पर करते हैं। उपकरण पूरे शैक्षणिक वर्ष के लिए लगातार जुड़े रहते हैं। क्लाउड कंट्रोलर छात्र रिकॉर्ड सिस्टम से CSV आयात के माध्यम से थोक में सितंबर समूह के प्रावधानों को संभालता है, जिससे हेल्पडेस्क की कतार पूरी तरह से समाप्त हो जाती है।
अभ्यास प्रश्न
Q1. आप एक BTR ऑपरेटर के लिए IT निदेशक हैं जो एक नए 150-यूनिट वाले प्रोजेक्ट में WiFi तैनात कर रहे हैं। ऑपरेशन्स टीम मार्केटिंग के लिए निवासियों के ईमेल पते एकत्र करने के लिए एक captive portal का उपयोग करना चाहती है। आप उन्हें क्या सलाह देते हैं?
संकेत: उन डिवाइस प्रकारों पर विचार करें जिन्हें निवासी लाएंगे - स्मार्ट टीवी, कंसोल, स्मार्ट स्पीकर - और captive portals उपयोगकर्ताओं को कैसे प्रमाणित करते हैं।
मॉडल उत्तर देखें
निवासियों के लिए captive portal का उपयोग न करने की सलाह दें। captive portals को प्रमाणीकरण प्रवाह को पूरा करने के लिए एक ब्राउज़र की आवश्यकता होती है, जो बिना स्क्रीन वाले (headless) IoT उपकरणों (स्मार्ट स्पीकर, कंसोल, स्मार्ट टीवी) को बाधित करता है क्योंकि वे लॉगिन पेज को रेंडर नहीं कर सकते हैं। इसके बजाय, निवासियों के लिए एक iPSK आर्किटेक्चर तैनात करें और लीज पर हस्ताक्षर करते समय निवासियों के विवरण को कैप्चर करने के लिए इसे PMS के साथ एकीकृत करें। captive portal को विशेष रूप से लॉबी, जिम और को-वर्किंग स्पेस में आने वाले अस्थायी आगंतुकों के लिए आरक्षित रखें, जहां डेटा कैप्चर और सहमति संग्रह उपयुक्त हैं।
Q2. एक 200-यूनिट वाली BTR बिल्डिंग के एक निवासी ने रिपोर्ट की है कि वे अपने PlayStation 5 पर ऑनलाइन मल्टीप्लेयर नहीं खेल पा रहे हैं, और उन्हें 'Strict NAT' या 'NAT Type 3' त्रुटि मिल रही है। नेटवर्क iPSK और प्रति-निवासी VLAN आइसोलेशन का उपयोग करता है। संभावित कॉन्फ़िगरेशन समस्या क्या है और आप इसे कैसे हल करेंगे?
संकेत: देखें कि आउटबाउंड ट्रैफ़िक निवासी VLAN से इंटरनेट पर कैसे बाहर निकलता है, विशेष रूप से NAT और UPnP कॉन्फ़िगरेशन।
मॉडल उत्तर देखें
निवासी VLANs को नियंत्रित करने वाले फ़ायरवॉल नियम संभवतः गेमिंग ट्रैफ़िक के लिए बहुत अधिक प्रतिबंधात्मक हैं। PlayStation ऑनलाइन मल्टीप्लेयर के लिए Open या Type 2 NAT की आवश्यकता होती है। आपको Carrier-Grade NAT (CGNAT) कॉन्फ़िगरेशन को समायोजित करना होगा और निवासी VLAN श्रेणी के लिए UPnP को सक्षम करना होगा ताकि गेमिंग ट्रैफ़िक के लिए आवश्यक पोर्ट की अनुमति दी जा सके। NAT को वैश्विक स्तर पर ढीला न करें - निवासियों के बीच अलगाव बनाए रखने के लिए इस बदलाव को विशेष रूप से निवासी VLAN सबनेट पर लागू करें।
Q3. लागत कम करने के लिए, एक ठेकेदार 120-यूनिट वाले छात्र आवास ब्लॉक के केवल हॉलवे में WiFi 6 एक्सेस पॉइंट लगाने का प्रस्ताव करता है, जिसमें उन्हें हर 15 मीटर पर रखा जाएगा। आपको इस डिज़ाइन को क्यों अस्वीकार कर देना चाहिए, और इसके बजाय आपको क्या निर्देश देना चाहिए?
संकेत: हॉलवे AP और कमरों के भीतर मौजूद उपकरणों के बीच की भौतिक बाधाओं और प्रत्येक बाधा के कारण होने वाले सिग्नल नुकसान के बारे में सोचें।
मॉडल उत्तर देखें
डिज़ाइन को अस्वीकार करें क्योंकि हॉलवे में प्लेसमेंट RF सिग्नल को उपयोगकर्ता के डिवाइस तक पहुँचने से पहले भारी, फायर-रेटेड कॉरिडोर दरवाजों और एन-सुइट बाथरूम की दीवारों को पार करने के लिए मजबूर करता है। प्रत्येक फायर डोर के कारण 15 से 20 dB का सिग्नल एटेन्यूएशन होता है, जो उत्कृष्ट और अनुपयोगी कनेक्टिविटी के बीच का अंतर है। इसके बजाय इन-रूम AP प्लेसमेंट निर्दिष्ट करें - प्रति कमरा एक AP या प्रति दो कमरे एक AP - जो छत में या दरवाजे के ऊपर लगा हो, और फ्लोर IDF के लिए Cat 6A के माध्यम से हार्डवायर्ड हो। केबल बिछाने का काम शुरू होने से पहले प्लेसमेंट को सत्यापित करने के लिए Ekahau के साथ एक प्रेडिक्टिव RF सर्वेक्षण करें।
अक्सर पूछे जाने वाले प्रश्न
What is cloud-managed WiFi and how does it differ from on-premises controller architectures?
Cloud-managed WiFi decouples the network control and management planes from physical on-premises controller hardware. Access points connect securely via outbound HTTPS/TLS to a centralized cloud management platform. While control policies, firmware updates, and RF analytics are orchestrated from the cloud, data plane packet forwarding remains local at the edge switch. This eliminates controller hardware single points of failure, reduces remote truck rolls, and provides elastic scalability across distributed estates.
How does Identity PSK (iPSK) isolate tenants in a multi-tenant cloud WiFi deployment?
Identity PSK (also known as MPSK or DPSK) enables network administrators to broadcast a single SSID while assigning a distinct pre-shared key to each tenant or apartment. When a client authenticates, the cloud RADIUS server inspects the passphrase and dynamically steers the client to their specific 802.1Q VLAN. This creates an isolated Personal Area Network (PAN) per residence, preventing neighbor device discovery while eliminating SSID overhead on the RF spectrum.
How do you size Internet WAN bandwidth for multi-tenant cloud-managed WiFi?
Multi-tenant WAN sizing uses a 95th percentile concurrency oversubscription model rather than summing peak client limits. For multi-dwelling units (MDU), plan for 3 to 5 connected endpoints per resident with an average 25% peak concurrency. Allocating 3.5 to 5 Mbps of sustained WAN throughput per active concurrent device ensures smooth 4K streaming and video conferencing without bufferbloat.
How is PCI DSS compliance maintained on cloud-managed wireless networks?
PCI DSS compliance in cloud-managed environments requires strict Layer 2 and Layer 3 segmentation between payment card processing systems and guest or tenant WiFi. Cloud-managed firewalls enforce automated egress filtering, continuous rogue AP detection (WIPS), role-based access control, and centralized audit logging without storing cardholder data in cloud controller telemetry.
How should businesses handle guest onboarding on a cloud-managed network?
Guest traffic should be routed to an isolated DMZ subnet utilizing an enterprise captive portal like Purple. Guests authenticate via self-service SMS, email registration, or social sign-on, accept terms of use, and are granted limited-duration access with client-to-client Layer 2 isolation enforced on the access point, protecting internal corporate systems from guest device probes.
इस श्रृंखला में आगे पढ़ें
Cisco Meraki, HPE Aruba और Ruckus पर iPSK को कैसे डिप्लॉय करें
यह व्यावहारिक गाइड दिखाती है कि Cisco Meraki पर iPSK, HPE Aruba Central पर MPSK और Ruckus SmartZone पर DPSK को कैसे डिप्लॉय किया जाए, जिसमें एक संक्षिप्त UniFi PPSK परिशिष्ट शामिल है। यह की (key) जारी करने, VLAN या पॉलिसी प्लेसमेंट, RADIUS निर्णय प्रवाह और निरसन (revocation) परीक्षणों पर केंद्रित है जो यह प्रमाणित करते हैं कि एक लाइव वेन्यू में डिप्लॉयमेंट काम कर रहा है।
Bulk internet agreement बनाम managed WiFi: आपकी बिल्डिंग के लिए कौन सा मॉडल सही है
प्रॉपर्टी, IT और ऑपरेशन्स लीडर्स के लिए एक व्यावहारिक खरीद संदर्भ जो रेजिडेंट-पेड रिटेल ब्रॉडबैंड, bulk internet agreement और managed WiFi की तुलना करता है। यह US bulk-internet फ्रेमिंग और UK समकक्षों का उपयोग करके स्वामित्व, रेजिडेंट मूव-इन, सुरक्षा, लागत दायरे और कॉन्ट्रैक्ट एग्जिट को स्पष्ट करता है।
अपार्टमेंट WiFi समाधान: व्यवसायों के लिए एक व्यापक गाइड
यह गाइड Build to Rent और multi-dwelling unit संपत्तियों में अपार्टमेंट WiFi समाधानों के लिए आर्किटेक्चर, परिनियोजन और व्यावसायिक मामले को कवर करती है। यह बताती है कि कैसे Identity Pre-Shared Key (iPSK) तकनीक स्मार्ट उपकरणों और IoT का समर्थन करते हुए प्रत्येक निवासी के लिए सुरक्षित, पृथक नेटवर्क बबल बनाती है। प्रॉपर्टी डेवलपर्स, मकान मालिकों और BTR ऑपरेटरों को व्यावहारिक परिनियोजन मार्गदर्शन, ROI डेटा और व्यावहारिक कार्यान्वयन परिदृश्य मिलेंगे।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।