
मल्टी-टेनेंट परिवेशों के लिए VLAN सेगमेंटेशन के सर्वोत्तम अभ्यास
यह गाइड IT प्रबंधकों, नेटवर्क आर्किटेक्ट्स, CTOs और वेन्यू ऑपरेशंस निदेशकों को मल्टी-टेनेंट WiFi परिवेशों में VLAN सेगमेंटेशन को लागू करने के लिए एक आधिकारिक, वेंडर-तटस्थ खाका प्रदान करती है। इसमें IEEE 802.1Q मानक, 802.1X और RADIUS के माध्यम से डायनेमिक VLAN असाइनमेंट, और आतिथ्य, रिटेल, स्टेडियम और सार्वजनिक-क्षेत्र के वेन्यू के लिए चरण-दर-चरण परिनियोजन मार्गदर्शन शामिल है। उचित VLAN सेगमेंटेशन PCI DSS और GDPR अनुपालन, लैटरल मूवमेंट की रोकथाम, और साझा भौतिक बुनियादी ढांचे में उच्च-प्रदर्शन वायरलेस कनेक्टिविटी प्रदान करने के लिए मूलभूत नियंत्रण है।
Video overview
इस गाइड को सुनें
पॉडकास्ट ट्रांसक्रिप्ट देखें
हमारी मुख्य श्रृंखला का हिस्सा: मल्टी-टेनेंट WiFi गाइड →
Multi-tenant WiFi VLAN segmentation architect
Model isolated Layer 2 broadcast domains, Dynamic VLAN Assignment, subnet sizing, and switch trunking for residential MDUs, commercial offices, and mixed-use real estate.
Dynamic RADIUS attributes (RFC 2868 / 3580)
Pass these standard IETF attributes from Cloud RADIUS in the Access-Accept packet to dynamically steer authenticated tenant clients into isolated VLANs without broadcasting multiple SSIDs.
Cisco Meraki switch & AP trunk template
MS Cloud-Managed Switches & MR Access Points
Per-tenant VLAN mechanism: Identity PSK (iPSK) with RADIUS or Group Policies
Trunk form: Switchport mode trunk, allowed VLANs all / native VLAN 999
# Cisco Meraki dashboard configuration (MS switches + MR access points)
# Meraki MS is dashboard-managed: there is no switch CLI to paste into.
# Apply the following in the Meraki dashboard.
#
# Switch > Switch ports > (select AP uplink ports) > Edit:
#   Type:            Trunk
#   Native VLAN:     999 (unused, so untagged frames are discarded)
#   Allowed VLANs:   10,20,25,30,99,101-180
#   RSTP:            Enabled
#   Port isolation:  Disabled (an AP trunk carries many client MACs;
#                    do not apply port security to it)
#
# Wireless > SSIDs:
#   VLAN 10 - Property Staff & Leasing Operations
#   VLAN 20 - Building Operations (HVAC, CCTV, Elevators)
#   VLAN 25 - Smart Infrastructure & Door Access IoT
#   VLAN 30 - Visitor & Shared Amenity WiFi
#   VLAN 99 - Network Infrastructure & AP Management
#   Resident SSID -> WPA2/WPA3-Personal with Identity PSK (iPSK),
#                    per-tenant VLAN from the 101-180 pool
#   Staff SSID    -> WPA3-Enterprise 802.1X, VLAN 10
# Guest SSID -> Open + Purple captive portal, VLAN 30, client isolation ONDeploy automated multi-tenant WiFi with Purple
Eliminate resident WiFi friction and secure your property infrastructure. Speak with Purple's network solutions engineers to deploy automated iPSK onboarding, Cloud RADIUS Dynamic VLAN Assignment, and unified guest WiFi management across your property portfolio.
कार्यकारी सारांश (Executive Summary)
आधुनिक एंटरप्राइज़ भौतिक स्थानों के लिए - जिसमें मल्टी-साइट Retail पोर्टफोलियो और विस्तृत Hospitality संपत्तियों से लेकर उच्च-घनत्व वाले स्टेडियम और Healthcare सुविधाएं शामिल हैं - नेटवर्क सेगमेंटेशन अब एक वैकल्पिक सर्वोत्तम अभ्यास नहीं है; यह एक बुनियादी आर्किटेक्चरल आवश्यकता है। एकल, फ्लैट भौतिक नेटवर्क पर मल्टी-टेनेंट वातावरण का प्रबंधन करना एक गंभीर परिचालन दायित्व है। यह संवेदनशील कॉर्पोरेट डेटा को लैटरल सुरक्षा खतरों के प्रति संवेदनशील बनाता है, ब्रॉडकास्ट कंजेशन के कारण वायरलेस प्रदर्शन को कम करता है, और नियामक अनुपालन ऑडिट को जटिल बनाता है।
Virtual Local Area Networks (VLANs), जो IEEE 802.1Q मानक के तहत परिभाषित हैं, एक साझा भौतिक बुनियादी ढांचे पर विभिन्न उपयोगकर्ता समूहों, टेनेंट संगठनों और डिवाइस प्रकारों को अलग करने के लिए आवश्यक लॉजिकल विभाजन प्रदान करते हैं। विशिष्ट वायरलेस Service Set Identifiers (SSIDs) को समर्पित VLANs से मैप करके, नेटवर्क आर्किटेक्ट वायर्ड स्विच फैब्रिक पर विस्तृत सुरक्षा नीतियों और ट्रैफ़िक नियंत्रण को लागू कर सकते हैं। इसके अलावा, IEEE 802.1X और RADIUS के माध्यम से डायनेमिक VLAN असाइनमेंट जैसी उन्नत तकनीकों को लागू करने से स्थानों को अपने रेडियो फ्रीक्वेंसी (RF) वातावरण को एकल सुरक्षित SSID में समेकित करने की अनुमति मिलती है, जिससे कई SSIDs को ब्रॉडकास्ट करने के कारण होने वाले गंभीर प्रदर्शन व्यवधान को समाप्त किया जा सकता है।
यह गाइड IT प्रबंधकों, नेटवर्क आर्किटेक्ट्स, CTOs और वेन्यू ऑपरेशंस निदेशकों के लिए एक आधिकारिक तकनीकी संदर्भ के रूप में कार्य करती है। यह एक सुरक्षित, स्केलेबल VLAN सेगमेंटेशन आर्किटेक्चर को डिजाइन और लागू करने के लिए वेंडर-न्यूट्रल, व्यावहारिक ब्लूप्रिंट प्रदान करती है। Purple के एंटरप्राइज़ Guest WiFi और WiFi Analytics प्लेटफॉर्म के साथ इन प्रथाओं को एकीकृत करके, संगठन मजबूत Layer 2 अलगाव प्राप्त कर सकते हैं, PCI-DSS और GDPR के साथ अनुपालन को सरल बना सकते हैं, और एक उच्च-प्रदर्शन, सुरक्षित वायरलेस अनुभव प्रदान कर सकते हैं जो वेन्यू ROI को बढ़ाता है।
तकनीकी गहन विश्लेषण (Technical Deep-Dive)
एकल-उपयोगकर्ता नेटवर्क से सुरक्षित मल्टी-टेनेंट आर्किटेक्चर में संक्रमण के लिए एक फ्लैट, अंतर्निहित-विश्वास मॉडल से एक खंडित, ज़ीरो-ट्रस्ट ढांचे में बदलाव की आवश्यकता होती है। इसका उद्देश्य यह सुनिश्चित करना है कि सुरक्षा, प्रदर्शन या गोपनीयता से समझौता किए बिना एक साझा भौतिक बुनियादी ढांचे पर कई स्वतंत्र टेनेंट, गेस्ट नेटवर्क और परिचालन उपकरण सह-अस्तित्व में रह सकें।
802.1Q VLAN टैगिंग प्रोटोकॉल
लॉजिकल नेटवर्क सेगमेंटेशन का आधार Virtual Local Area Network (VLAN) है, जिसे IEEE 802.1Q के तहत मानकीकृत किया गया है। एक मानक ईथरनेट फ्रेम में, एक 802.1Q हेडर सोर्स MAC एड्रेस और ईथरटाइप फ़ील्ड के बीच 4-बाइट टैग सम्मिलित करता है। इस टैग में 12-बिट VLAN Identifier (VID) होता है, जो 4,094 तक अद्वितीय लॉजिकल सेगमेंट का समर्थन करता है (VLAN IDs 1 और 4095 आरक्षित हैं)।
जब एक वायरलेस क्लाइंट एक एक्सेस प्वाइंट (AP) से कनेक्ट होता है, तो AP उस क्लाइंट के ट्रैफ़िक को एक विशिष्ट SSID से जोड़ता है। AP फिर क्लाइंट के वायरलेस फ्रेम को ईथरनेट फ्रेम में इनकैप्सुलेट करता है, स्विच पोर्ट पर भेजने से पहले उन्हें मैप किए गए VLAN ID के साथ टैग करता है। AP से कनेक्ट होने वाले फिजिकल स्विच पोर्ट को एक साथ कई VLAN के ट्रैफ़िक को ले जाने के लिए 802.1Q ट्रंक पोर्ट के रूप में कॉन्फ़िगर किया जाना चाहिए, जबकि सिंगल-टीनेंट वायर्ड डिवाइस से कनेक्ट होने वाले पोर्ट को एक ही VLAN को सौंपे गए एक्सेस पोर्ट के रूप में कॉन्फ़िगर किया जाता है।
कई SSIDs का ओवरहेड और परफॉरमेंस नुकसान
मल्टी-टीनेंट सेगमेंटेशन के लिए एक सामान्य लेकिन त्रुटिपूर्ण तरीका प्रत्येक टीनेंट के लिए एक यूनिक SSID ब्रॉडकास्ट करना है (जैसे, TenantA_WiFi, TenantB_WiFi, TenantC_WiFi)। AP द्वारा ब्रॉडकास्ट किए जाने वाले प्रत्येक SSID को लेगेसी क्लाइंट कंपैटिबिलिटी सुनिश्चित करने के लिए सबसे कम बेसिक मैंडेटरी डेटा दर (अक्सर 1 Mbps या 6 Mbps) पर - आमतौर पर हर 102.4 मिलीसेकंड में - बीकन फ्रेम ट्रांसमिट करना आवश्यक होता है।
जैसे-जैसे SSIDs की संख्या बढ़ती है, मैनेजमेंट ओवरहेड द्वारा उपयोग किया जाने वाला एयरटाइम काफी बढ़ जाता है। एक सिंगल AP पर 8 SSIDs ब्रॉडकास्ट करने से केवल बीकन ओवरहेड के लिए 30% तक उपलब्ध वायरलेस एयरटाइम की खपत हो सकती है, जिससे वास्तविक यूजर डेटा के लिए केवल 70% ही बचता है। शॉपिंग मॉल या कॉन्फ्रेंस सेंटर जैसे हाई-डेंसिटी वाले वातावरण में, इससे हाई लेटेंसी, पैकेट लॉस और गंभीर थ्रूपुट में गिरावट आती है। बेस्ट प्रैक्टिस यह कहती है कि ब्रॉडकास्ट किए जाने वाले SSIDs की संख्या को प्रति रेडियो बैंड अधिकतम 3 से 4 तक सीमित किया जाना चाहिए।
802.1X और RADIUS के माध्यम से डायनेमिक VLAN असाइनमेंट
सख्त टीनेंट आइसोलेशन को बनाए रखते हुए कई SSIDs की सीमाओं को बायपास करने के लिए, नेटवर्क आर्किटेक्ट Dynamic VLAN Assignment (DVA) का उपयोग करते हैं। यह आर्किटेक्चर IEEE 802.1X ऑथेंटिकेशन का उपयोग करके वायरलेस वातावरण को एक सिंगल सुरक्षित SSID (जैसे, Enterprise_Secure) में समेकित करता है।
802.1X फ्रेमवर्क में तीन प्रमुख घटक शामिल हैं:
- सप्लीकेंट: क्लाइंट डिवाइस जो 802.1X का समर्थन करने वाला सॉफ़्टवेयर चला रहा है (जैसे, Windows, macOS, iOS, Android)।
- ऑथेंटिकेटर: वायरलेस AP या वायरलेस LAN कंट्रोलर (WLC) जो अधिकृत होने तक क्लाइंट से सभी नॉन-ऑथेंटिकेशन ट्रैफ़िक को ब्लॉक करता है।
- ऑथेंटिकेशन सर्वर: एक RADIUS सर्वर जो एक आइडेंटिटी स्टोर (जैसे, एक्टिव डायरेक्टरी, LDAP, या क्लाउड आइडेंटिटी प्रोवाइडर्स) के साथ इंटीग्रेटेड होता है।
ऑथेंटिकेशन हैंडशेक के दौरान, क्लाइंट सिंगल सुरक्षित SSID से कनेक्ट होता है और क्रेडेंशियल या क्लाइंट सर्टिफिकेट (EAP-TLS या PEAP के माध्यम से) प्रदान करता है। AP इसे RADIUS सर्वर पर फॉरवर्ड करता है। सफल वेरिफिकेशन पर, RADIUS सर्वर एक Access-Accept संदेश लौटाता है जिसमें विशिष्ट IETF मानक एट्रिब्यूट होते हैं जो AP को क्लाइंट के सेशन को उनके निर्दिष्ट VLAN में डायनेमिक रूप से असाइन करने का निर्देश देते हैं:
- Tunnel-Type (64):
VLANपर सेट (वैल्यू 13) - Tunnel-Medium-Type (65): इसे
802(वैल्यू 6) पर सेट करें - Tunnel-Private-Group-ID (81): इसे विशिष्ट VLAN ID स्ट्रिंग पर सेट करें (जैसे, टेनेंट A के लिए
"101", टेनेंट B के लिए"102")
AP इन एट्रिब्यूट्स को प्राप्त करता है, पोर्ट को अनब्लॉक करता है, और उस क्लाइंट के MAC एड्रेस से आने वाले सभी आगामी ट्रैफ़िक को निर्दिष्ट VLAN पर मैप करता है। यह विभिन्न संगठनों के सैकड़ों उपयोगकर्ताओं को एक ही भौतिक AP पर बिल्कुल समान SSID से कनेक्ट करने की अनुमति देता है, जबकि वे लेयर 2 पर एक-दूसरे से पूरी तरह से अलग रहते हैं। इस आर्किटेक्चर को लागू करने के विस्तृत विवरण के लिए, How to Implement 802.1X Authentication with Cloud RADIUS पर गाइड देखें।
ब्रॉडकास्ट डोमेन रोकथाम और लेयर 2 सुरक्षा
एक भौतिक नेटवर्क को छोटे लॉजिकल VLANs में विभाजित करके, ब्रॉडकास्ट डोमेन को सीमित किया जाता है। ARP, DHCP, और mDNS जैसे मानक नेटवर्क प्रोटोकॉल ब्रॉडकास्ट फ़्रेम पर भरोसा करते हैं जो ब्रॉडकास्ट डोमेन के प्रत्येक डिवाइस पर भेजे जाते हैं। हजारों डिवाइसेज वाले एक बड़े, फ्लैट नेटवर्क पर, यह "चैटर" क्लाइंट डिवाइसेज पर पर्याप्त वायरलेस एयरटाइम और प्रोसेसिंग साइकिल की खपत करता है। ब्रॉडकास्ट को व्यक्तिगत VLAN सबनेट तक सीमित करने से ओवरहेड नाटकीय रूप से कम हो जाता है, ब्रॉडकास्ट स्टॉर्म की रोकथाम होती है, और समग्र नेटवर्क थ्रूपुट बढ़ता है।
इसके अलावा, गेस्ट SSIDs पर क्लाइंट आइसोलेशन (जिसे पीयर-टू-पीयर ब्लॉकिंग भी कहा जाता है) को सक्षम करके लेयर 2 आइसोलेशन को बढ़ाया जाता है। यह एक ही VLAN पर वायरलेस क्लाइंट्स को एक-दूसरे के साथ सीधे संवाद करने से रोकता है, जिससे लैटरल स्कैनिंग, पैकेट स्निफ़िंग, और मैन-इन-द-मिडल हमलों का जोखिम कम होता है।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
कार्यान्वयन गाइड
एक सुरक्षित मल्टी-टेनेंट VLAN आर्किटेक्चर को लागू करने के लिए वायरलेस एज, वायर्ड स्विच फैब्रिक, और कोर फ़ायरवॉल में समन्वित कॉन्फ़िगरेशन की आवश्यकता होती है। निम्नलिखित चरण-दर-चरण परिनियोजन ब्लूप्रिंट वेंडर-न्यूट्रल है और एंटरप्राइज मानकों के अनुरूप है।
चरण 1: लॉजिकल डिज़ाइन और IP सबनेट आवंटन
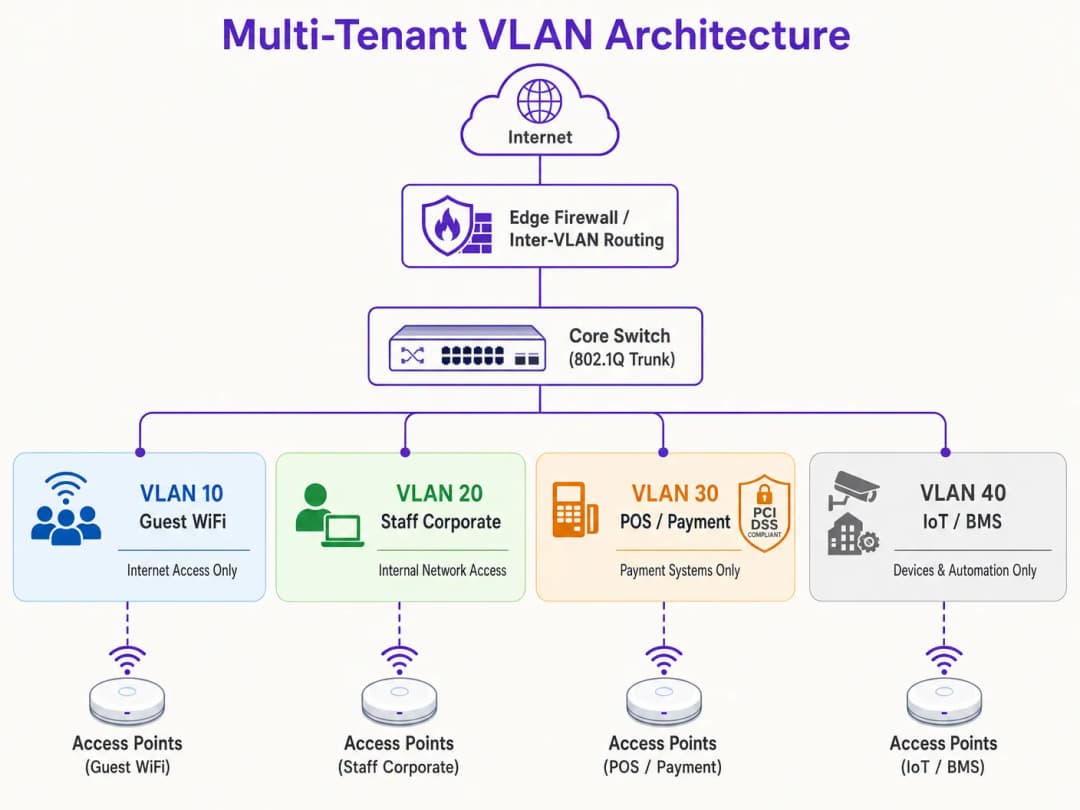
किसी भी हार्डवेयर को कॉन्फ़िगर करने से पहले, एक व्यापक लॉजिकल नेटवर्क मैप स्थापित करें। प्रत्येक ट्रैफ़िक क्लास के लिए अलग VLAN IDs, IP सबनेट, और सुरक्षा क्षेत्र असाइन करें।
| सेगमेंट का नाम | VLAN ID | IP सबनेट / CIDR | सुरक्षा क्षेत्र | प्राथमिक प्रमाणीकरण |
|---|---|---|---|---|
| नेटवर्क मैनेजमेंट | VLAN 10 | 10.10.10.0/24 | मैनेजमेंट | स्टैटिक / आउट-ऑफ-बैंड |
| गेस्ट WiFi (Purple) | VLAN 20 | 172.16.0.0/20 | गेस्ट (केवल इंटरनेट) | ओपन + Captive Portal |
| कॉरपोरेट स्टाफ | VLAN 30 | 10.10.30.0/23 | आंतरिक कॉरपोरेट | WPA3-Enterprise (802.1X) |
| POS / पेमेंट्स | VLAN 40 | 192.168.40.0/24 | PCI-CDE (प्रतिबंधित) | WPA3-Enterprise / MAB |
| IoT / बिल्डिंग सिस्टम | VLAN 50 | 10.10.50.0/24 | IoT (प्रतिबंधित) | WPA3-SAE / डायनेमिक PSK |
महत्वपूर्ण नियम: किसी भी सक्रिय ट्रैफ़िक या मैनेजमेंट के लिए कभी भी VLAN 1 का उपयोग न करें। सभी ट्रंक पोर्ट्स पर VLAN 1 को अक्षम करें और VLAN हॉपिंग हमलों को रोकने के लिए नेटिव VLAN को एक अप्रयुक्त, नॉन-रूटेबल VLAN ID (जैसे, VLAN 999) में बदलें।
चरण 2: वायर्ड स्विच फैब्रिक कॉन्फ़िगरेशन
लॉजिकल VLAN संरचना का समर्थन करने के लिए कोर, डिस्ट्रिब्यूशन और एक्सेस स्विच को कॉन्फ़िगर करें। APs से सीधे जुड़े स्विच पोर्ट में कई VLAN होने चाहिए और उन्हें 802.1Q ट्रंक पोर्ट के रूप में कॉन्फ़िगर किया जाना चाहिए। सुरक्षा जोखिम को कम करने के लिए स्पष्ट रूप से परिभाषित करें कि प्रत्येक ट्रंक पर किन VLAN की अनुमति है। सिंगल वायर्ड डिवाइस (जैसे कि एक स्टेटिक POS टर्मिनल या रिसेप्शनिस्ट का PC) से कनेक्ट होने वाले पोर्ट को एक्सेस मोड पर सेट किया जाना चाहिए और एक ही VLAN में असाइन किया जाना चाहिए।
चरण 3: वायरलेस LAN कंट्रोलर और AP कॉन्फ़िगरेशन
वायरलेस SSIDs को उनके संबंधित VLANs पर मैप करें और एज सुरक्षा नियंत्रणों को कॉन्फ़िगर करें। Guest SSID के लिए, ऑपर्च्यूनिस्टिक वायरलेस एन्क्रिप्शन प्रदान करने के लिए सुरक्षा को Open या WPA3-Enhanced Open (OWE) पर कॉन्फ़िगर करें, Client Isolation सक्षम करें, और GDPR-अनुपालन उपयोगकर्ता ऑनबोर्डिंग और एनालिटिक्स के लिए Purple के क्लाउड-प्रबंधित Captive Portal पर रीडायरेक्ट करें। Corporate SSID के लिए, 802.1X के साथ WPA3-Enterprise कॉन्फ़िगर करें, प्राइमरी और सेकेंडरी RADIUS सर्वर एड्रेस को परिभाषित करें, और निर्बाध रोमिंग के लिए 802.11r Fast BSS Transition और ऑपर्च्यूनिस्टिक की कैशिंग सक्षम करें। IoT डिवाइस के लिए, एक मजबूत, रोटेटेड पासफ़्रेज़ के साथ WPA3-SAE तैनात करें, या अलग-अलग डिवाइसों को विशिष्ट कुंजियाँ असाइन करने और उन्हें गतिशील रूप से सब-VLANs में मैप करने के लिए Multi-PSK (MPSK) लागू करें।
चरण 4: कोर फ़ायरवॉल और इंटर-VLAN राउटिंग पॉलिसी
एक VLAN आर्किटेक्चर की सुरक्षा पूरी तरह से इंटर-VLAN राउटिंग को नियंत्रित करने वाले फ़ायरवॉल नियमों पर निर्भर करती है। फ़ायरवॉल पर एक सख्त Default-Deny नीति लागू की जानी चाहिए, जिसमें केवल स्पष्ट रूप से अनुमत ट्रैफ़िक को ही अनुमति दी जाए।

Guest ज़ोन (VLAN 20) के लिए, पोर्ट 80 और 443 पर WAN के लिए आउटबाउंड ट्रैफ़िक की अनुमति दें, और DNS और DHCP सेवाओं के लिए UDP ट्रैफ़िक की अनुमति दें। आंतरिक सबनेट के सभी ट्रैफ़िक को अस्वीकार करें। POS ज़ोन (VLAN 40) के लिए, केवल पोर्ट 443 पर निर्दिष्ट भुगतान गेटवे IP पतों पर आउटबाउंड TCP ट्रैफ़िक की अनुमति दें, और अन्य सभी VLANs से आने-जाने वाले सभी ट्रैफ़िक को अस्वीकार करें। IoT ज़ोन (VLAN 50) के लिए, केवल विशिष्ट निर्माता अपडेट सर्वर और स्थानीय प्रबंधन नियंत्रकों के लिए आउटबाउंड ट्रैफ़िक की अनुमति दें, और अन्य सभी आंतरिक और बाहरी ट्रैफ़िक को अस्वीकार करें।
सर्वोत्तम प्रथाएं
दीर्घकालिक स्थिरता, उच्च प्रदर्शन और कड़ी सुरक्षा सुनिश्चित करने के लिए, इन उद्योग-मानक VLAN डिज़ाइन सिद्धांतों का पालन करें।
मैनेजमेंट प्लेन आइसोलेशन गैर-परक्राम्य है। नेटवर्क प्रबंधन VLAN पर अंतिम-उपयोगकर्ता ट्रैफ़िक की अनुमति कभी न दें। APs, स्विच, राउटर और WLCs को एक समर्पित, अत्यधिक प्रतिबंधित प्रबंधन VLAN पर अपना IP पता प्राप्त करना चाहिए। इस VLAN तक पहुंच अधिकृत व्यवस्थापक उपकरणों तक ही सीमित होनी चाहिए, आदर्श रूप से एक सुरक्षित VPN या भौतिक कंसोल पोर्ट के माध्यम से। यदि कोई हमलावर प्रबंधन प्लेन तक पहुंच प्राप्त कर लेता है, तो उसका संपूर्ण नेटवर्क इन्फ्रास्ट्रक्चर पर प्रभावी नियंत्रण हो जाता है।
Standardised VLAN Schema मल्टी-साइट ऑपरेटरों के लिए आवश्यक है। मल्टी-साइट पोर्टफोलियो का प्रबंधन करने वाले संगठनों के लिए - जैसे कि 500 स्टोर्स वाली रिटेल चेन या 50 संपत्तियों वाला एक होटल ब्रांड - एक टेम्पलेटेड VLAN schema लागू करें जो हर साइट पर लगातार लागू हो। VLAN ID से मिलान करने के लिए IP address में लगातार तीसरे ऑक्टेट का उपयोग करना रिमोट ट्रबलशूटिंग, WLC टेम्पलेट परिनियोजन, और पूरे एस्टेट में फ़ायरवॉल नियम प्रबंधन को सरल बनाता है। यह दृष्टिकोण नई साइटों को ऑनबोर्ड करने के लिए आवश्यक समय को भी नाटकीय रूप से कम करता है।
DHCP Lease Time Optimisation IP address समाप्त होने से रोकता है। हाई-डेंसिटी वाले वातावरण में, DHCP lease times को सावधानीपूर्वक प्रबंधित किया जाना चाहिए। Guest WiFi सेगमेंट के लिए, जहां उपयोगकर्ता अक्सर आते-जाते रहते हैं, DHCP Lease Time को 1 से 2 घंटे पर सेट करें। आंतरिक कॉर्पोरेट नेटवर्क के लिए, 8 से 24 घंटे का मानक लीज समय उपयुक्त है। सुनिश्चित करें कि स्थानीय DNS सर्वर गेस्ट नेटवर्क के संपर्क में न आएं; आंतरिक सर्वर लोड को कम करने के लिए सार्वजनिक, फ़िल्टर किए गए DNS रिज़ॉल्वर्स का उपयोग करने के लिए गेस्ट VLANs को कॉन्फ़िगर करें।
Compliance Alignment को पहले दिन से ही आर्किटेक्चर में शामिल किया जाना चाहिए। PCI-DSS आवश्यकता 1.2 कार्डधारक डेटा वातावरण (CDE) और अन्य नेटवर्क के बीच ट्रैफ़िक को प्रतिबंधित करने के लिए फ़ायरवॉल की स्थापना को अनिवार्य बनाती है। एक समर्पित VLAN पर POS टर्मिनलों को अलग करके, वेन्यू के बाकी नेटवर्क को कठोर और महंगे PCI अनुपालन मूल्यांकन से बाहर रखा गया है। GDPR के "प्राइवेसी बाय डिजाइन" सिद्धांत को गेस्ट उपयोगकर्ता ट्रैफ़िक को अलग करके और Purple के captive portal के माध्यम से सहमति प्रबंधित करके संतुष्ट किया जाता है। WPA3 को अपनाने में सभी SSIDs में तेजी लाई जानी चाहिए, क्योंकि WPA3-Personal का साइमल्टेनियस ऑथेंटिकेशन ऑफ इक्वल्स (SAE) प्रोटोकॉल WPA2-PSK में मौजूद ऑफलाइन डिक्शनरी अटैक भेद्यता को समाप्त करता है। एक्सेस कंट्रोल आर्किटेक्चर पर अधिक मार्गदर्शन के लिए, 10 Best Network Access Control (NAC) Solutions for 2026 देखें।
-
ट्रबलशूटिंग और जोखिम शमन
एक अत्यंत सावधानीपूर्वक डिज़ाइन किए गए VLAN आर्किटेक्चर में भी परिचालन संबंधी समस्याएं आ सकती हैं। निम्नलिखित सबसे आम विफलता के तरीके और उनके तकनीकी समाधान हैं।
VLAN Leakage and Misconfigured Trunk Ports परिनियोजन के बाद सपोर्ट टिकटों का सबसे लगातार मूल कारण है। इसका लक्षण यह है कि वायरलेस क्लाइंट किसी विशिष्ट SSID के लिए सफलतापूर्वक प्रमाणित हो जाते हैं लेकिन IP address प्राप्त करने में विफल रहते हैं। इसका मूल कारण यह है कि AP से जुड़ा स्विच पोर्ट गलत तरीके से कॉन्फ़िगर किया गया है: या तो लक्षित VLAN को 802.1Q ट्रंक पर अनुमति नहीं है, या VLAN को स्विच के स्थानीय डेटाबेस में नहीं बनाया गया है। स्विच ट्रंक कॉन्फ़िगरेशन को सत्यापित करें और सुनिश्चित करें कि स्विच पोर्ट पर अनुमत VLAN सूची AP पर कॉन्फ़िगर किए गए SSIDs से मेल खाती है। किसी भी बदलाव के बाद हमेशा स्विच कॉन्फ़िगरेशन का ऑडिट करें और कमीशनिंग के दौरान उन्हें मान्य करें।
DHCP Relay Failures तब होती हैं जब एक नए बनाए गए VLAN में Layer 3 इंटरफ़ेस पर कॉन्फ़िगर किया गया संबंधित IP Helper Address नहीं होता है। चूंकि DHCP अनुरोध ब्रॉडकास्ट पैकेट होते हैं, इसलिए वे रिले एजेंट के बिना VLAN सीमाओं को पार नहीं कर सकते। यदि DHCP सर्वर क्लाइंट्स की तुलना में किसी भिन्न VLAN पर स्थित है, तो राउटर या Layer 3 स्विच को सेंट्रलाइज्ड DHCP सर्वर की ओर इशारा करते हुए एक IP Helper Address के साथ कॉन्फ़िगर किया जाना चाहिए।
RADIUS Certificate Expiration एक अदृश्य जोखिम है जो एक ही समय में पूरे एंटरप्राइज़ नेटवर्क को विफल कर सकता है। इसका लक्षण यह है कि सभी 802.1X-प्रमाणित क्लाइंट अचानक कनेक्ट होने में विफल हो जाते हैं, और क्लाइंट डिवाइसों पर सर्टिफिकेट संबंधी चेतावनी त्रुटियां दिखाई देती हैं। ऐसे स्वचालित मॉनिटरिंग अलर्ट लागू करें जो सर्टिफिकेट समाप्त होने से 30 दिन पहले शुरू हो जाएं, और मैन्युअल चूक को रोकने के लिए स्वचालित सर्टिफिकेट रिन्यूअल पाइपलाइन स्थापित करें।
SSID Proliferation and RF Congestion उत्कृष्ट सिग्नल स्ट्रेंथ और हाई-स्पीड बैकहॉल के बावजूद हाई लेटेंसी और धीमी गति के रूप में प्रकट होता है। इसका मूल कारण मैनेजमेंट ओवरहेड और को-चैनल इंटरफेरेंस के कारण अत्यधिक चैनल उपयोग है। SSIDs को समेकित करें, Dynamic VLAN Assignment पर स्विच करें, उच्च-घनत्व वाले क्षेत्रों में APs के एक सबसेट पर 2.4 GHz रेडियो को अक्षम करें, और ड्यूल-बैंड क्लाइंट्स को क्लीनर 5 GHz और 6 GHz बैंड पर धकेलने के लिए बैंड स्टीयरिंग लागू करें।
-
ROI और व्यावसायिक प्रभाव
एक मजबूत VLAN सेगमेंटेशन रणनीति लागू करने से वेन्यू ऑपरेटरों और एंटरप्राइज़ संगठनों के लिए महत्वपूर्ण, मापने योग्य व्यावसायिक मूल्य प्राप्त होता है।
PCI Audit Scope Minimisation सीधे लागत बचत प्रदान करता है। क्रेडिट कार्ड भुगतान प्रोसेस करने वाले वेन्यू के लिए, एक फ्लैट नेटवर्क पूरे इंफ्रास्ट्रक्चर को PCI-DSS अनुपालन के दायरे में ला देता है। इसका मतलब है कि प्रत्येक स्विच, AP, सर्वर और ऑफिस PC का ऑडिट किया जाना चाहिए, जिससे अनुपालन मूल्यांकन, पेनेट्रेशन टेस्टिंग और प्रशासनिक ओवरहेड में सालाना हजारों पाउंड का खर्च आता है। नेटवर्क को सेगमेंट करके और कार्डधारक डेटा वातावरण को सख्त फ़ायरवॉल नियंत्रणों के साथ एक समर्पित POS VLAN में अलग करके, ऑडिट का दायरा केवल उसी VLAN तक सीमित हो जाता है। दायरे में इस कमी से अनुपालन लागत में 70% तक की कमी आ सकती है और गैर-अनुपालन दंड के जोखिम को भारी रूप से कम किया जा सकता है।
Breach Cost Mitigation सबसे अधिक मूल्यवान सुरक्षा परिणाम है। गंभीर डेटा ब्रीच का मुख्य कारण लेटरल मूवमेंट होता है, जहाँ एक हमलावर कम-सुरक्षा वाले डिवाइस तक पहुंच प्राप्त करता है और उच्च-मूल्य वाले डेटाबेस या POS सिस्टम से समझौता करने के लिए एक फ्लैट नेटवर्क पर नेविगेट करता है। VLAN सेगमेंटेशन, सख्त इंटर-VLAN फ़ायरवॉल नियमों के साथ मिलकर, इस खतरे को पूरी तरह से समाप्त कर देता है। यदि VLAN 50 पर किसी IoT डिवाइस से समझौता किया जाता है, तो हमलावर उसी लॉजिकल सेगमेंट के भीतर फंस जाता है। ब्रीच का प्रभाव क्षेत्र न्यूनतम हो जाता है, जिससे संवेदनशील कॉर्पोरेट संपत्तियों की रक्षा होती है।Guest Analytics and Revenue Monetisation नेटवर्क को एक लागत केंद्र से एक रणनीतिक संपत्ति में बदल देता है। एक उचित रूप से खंडित नेटवर्क स्थल ऑपरेटरों को आंतरिक सुरक्षा को खतरे में डाले बिना सुरक्षित रूप से उच्च गुणवत्ता वाले Guest WiFi की पेशकश करने की अनुमति देता है। एक समर्पित VLAN के माध्यम से अतिथि ट्रैफ़िक को Purple के प्लेटफ़ॉर्म पर रूट करके, स्थल एक ब्रांडेड कैप्टिव पोर्टल के माध्यम से मूल्यवान फ़र्स्ट-पार्टी ग्राहक डेटा कैप्चर कर सकते हैं, जो सीधे CRM और मार्केटिंग ऑटोमेशन प्लेटफ़ॉर्म के साथ एकीकृत होता है। यह लक्षित मार्केटिंग अभियानों को सक्षम बनाता है, ग्राहक वफादारी बढ़ाता है, और ऑपरेटरों को टियर वाले बैंडविड्थ अपग्रेड और कैप्टिव पोर्टल स्प्लैश पेज पर विज्ञापन के माध्यम से अपने वायरलेस बुनियादी ढांचे से कमाई करने की अनुमति देता है। एनालिटिक्स व्यावसायिक परिणामों को कैसे संचालित करते हैं, इस बारे में अधिक जानकारी के लिए, Purple का WiFi Analytics प्लेटफ़ॉर्म दस्तावेज़ देखें।
संदर्भ
- Cisco Wireless APs: 2026 Guide to Products & Deployment
- 10 Best Network Access Control (NAC) Solutions for 2026
- WiFi in Schools: The 2026 Administrator & IT Guide
- How to Implement 802.1X Authentication with Cloud RADIUS
- Purple Guest WiFi Platform
- Purple WiFi Analytics Platform
- Hospitality WiFi Solutions
- Retail WiFi Solutions
- Transport WiFi Solutions
मुख्य परिभाषाएं
VLAN (Virtual Local Area Network)
नेटवर्क उपकरणों का एक तार्किक समूह जो इस तरह से संचार करते हैं जैसे कि वे एक ही भौतिक LAN पर हों, चाहे उनका भौतिक स्थान कुछ भी हो। IEEE 802.1Q के तहत परिभाषित, VLAN ईथरनेट फ्रेम हेडर में एम्बेडेड 12-बिट VLAN आइडेंटिफायर (VID) का उपयोग करके एक एकल भौतिक स्विच फैब्रिक को कई पृथक ब्रॉडकास्ट डोमेन में विभाजित करते हैं।
IT टीमें साझा भौतिक बुनियादी ढांचे पर गेस्ट, स्टाफ, POS और IoT ट्रैफ़िक को अलग करने के लिए प्राथमिक तंत्र के रूप में VLAN का उपयोग करती हैं। VLAN के बिना, सभी डिवाइस एक ही ब्रॉडकास्ट डोमेन साझा करते हैं, जिससे सुरक्षा और प्रदर्शन के जोखिम पैदा होते हैं।
802.1Q Trunk Port
एक स्विच पोर्ट जिसे प्रत्येक ईथरनेट फ्रेम को उसके संबंधित VLAN ID के साथ टैग करके एक साथ कई VLAN के लिए ट्रैफ़िक ले जाने के लिए कॉन्फ़िगर किया गया है। ट्रंक पोर्ट स्विचों के बीच और एक्सेस पॉइंट्स तक टैग किए गए फ़्रेम ले जाता है, जबकि एक्सेस पोर्ट केवल एक VLAN के लिए अनटैग किए गए फ़्रेम ले जाते हैं।
नेटवर्क इंजीनियर एक्सेस पॉइंट से जुड़े स्विच इंटरफेस और स्विच के बीच अपलिंक पोर्ट पर ट्रंक पोर्ट कॉन्फ़िगर करते हैं। एक गलत कॉन्फ़िगर किया गया ट्रंक पोर्ट - जहाँ अनुमत VLAN सूची में आवश्यक VLAN शामिल नहीं है - परिनियोजन के बाद कनेक्टिविटी विफलताओं का सबसे आम कारण है।
Dynamic VLAN Assignment (DVA)
एक आर्किटेक्चर जो वायरलेस क्लाइंट को उनके प्रमाणित क्रेडेंशियल के आधार पर एक विशिष्ट VLAN में गतिशील रूप से असाइन करने के लिए IEEE 802.1X प्रमाणीकरण और एक RADIUS सर्वर का उपयोग करता है, न कि उस SSID के आधार पर जिससे वे जुड़े थे। RADIUS सर्वर AP को यह निर्देश देने के लिए Access-Accept संदेश में standard IETF एट्रिब्यूट्स (Tunnel-Type, Tunnel-Medium-Type, Tunnel-Private-Group-ID) भेजता है कि उसे कौन सा VLAN असाइन करना है।
DVA बहु-किराएदार (multi-tenant) इमारतों के लिए अनुशंसित दृष्टिकोण है जहाँ कई SSID प्रसारित करने से RF प्रदर्शन प्रभावित होगा। यह एक एकल SSID को उनके बीच पूर्ण लेयर 2 अलगाव के साथ कई किराएदार संगठनों की सेवा करने की अनुमति देता है।
RADIUS (Remote Authentication Dial-In User Service)
एक क्लाइंट-सर्वर नेटवर्किंग प्रोटोकॉल जो नेटवर्क एक्सेस के लिए केंद्रीकृत प्रमाणीकरण, प्राधिकरण और लेखांकन (AAA) प्रबंधन प्रदान करता है। WiFi संदर्भ में, वायरलेस कंट्रोलर RADIUS क्लाइंट के रूप में कार्य करता है, जो वायरलेस क्लाइंट से प्रमाणीकरण अनुरोधों को RADIUS सर्वर पर अग्रेषित करता है, जो पहचान स्टोर (Active Directory, LDAP, आदि) के विरुद्ध क्रेडेंशियल्स को सत्यापित करता है और VLAN असाइनमेंट सहित प्राधिकरण एट्रिब्यूट्स वापस करता है।
RADIUS एंटरप्राइज WiFi सुरक्षा की रीढ़ है। IT टीमें Dynamic VLAN Assignment और सर्टिफिकेट-आधारित प्रमाणीकरण सहित प्रति-उपयोगकर्ता और प्रति-डिवाइस नेटवर्क नीतियों को लागू करने के लिए RADIUS सर्वर (जैसे Microsoft NPS, FreeRADIUS, या क्लाउड RADIUS सेवाएं) तैनात करती हैं।
PCI DSS (Payment Card Industry Data Security Standard)
सुरक्षा मानकों का एक सेट जिसे यह सुनिश्चित करने के लिए डिज़ाइन किया गया है कि क्रेडिट कार्ड की जानकारी स्वीकार, संसाधित, संग्रहीत या प्रसारित करने वाली सभी कंपनियां एक सुरक्षित वातावरण बनाए रखें। PCI DSS आवश्यकता 1 नेटवर्क सुरक्षा नियंत्रणों की स्थापना और रखरखाव को अनिवार्य करती है, जिसमें फ़ायरवॉल शामिल हैं जो कार्डधारक डेटा वातावरण (CDE) और अन्य नेटवर्क के बीच ट्रैफ़िक को प्रतिबंधित करते हैं।
POS टर्मिनल या भुगतान प्रसंस्करण प्रणाली वाले वेन्यू ऑपरेटरों को PCI DSS का अनुपालन करना होगा। उचित VLAN विभाजन CDE को एक समर्पित VLAN में अलग करता है, जिससे PCI ऑडिट का दायरा पूरे नेटवर्क के बजाय केवल उस सेगमेंट और उसे नियंत्रित करने वाली फ़ायरवॉल नीतियों तक सीमित हो जाता है।
ब्रॉडकास्ट डोमेन
सभी नेटवर्क उपकरणों का वह समूह जो समूह में किसी भी एक उपकरण द्वारा भेजे गए ब्रॉडकास्ट फ़्रेम को प्राप्त करेगा। एक सपाट, अविभाजित नेटवर्क पर, सभी उपकरण एक ही ब्रॉडकास्ट डोमेन साझा करते हैं। VLAN नेटवर्क को छोटे ब्रॉडकास्ट डोमेन में विभाजित करते हैं, जिससे ब्रॉडकास्ट ट्रैफ़िक (ARP, DHCP, mDNS) केवल उस VLAN के भीतर के उपकरणों तक सीमित रहता है।
सैकड़ों या हजारों जुड़े उपकरणों वाले उच्च-घनत्व वाले स्थानों में, एक एकल बड़ा ब्रॉडकास्ट डोमेन भारी मात्रा में ब्रॉडकास्ट ट्रैफ़िक उत्पन्न करता है जो वायरलेस एयरटाइम की खपत करता है और प्रदर्शन को कम करता है। VLAN के माध्यम से ब्रॉडकास्ट डोमेन आकार को कम करना एक प्राथमिक प्रदर्शन अनुकूलन तकनीक है।
WPA3-Enterprise
वर्तमान एंटरप्राइज-ग्रेड WiFi सुरक्षा मानक, जो प्रति-उपयोगकर्ता या प्रति-डिवाइस प्रमाणीकरण के लिए IEEE 802.1X प्रमाणीकरण और EAP (एक्स्टेंसिबल ऑथेंटिकेशन प्रोटोकॉल) का उपयोग करता है। WPA3-Enterprise 128-बिट (मानक) या 192-बिट (उच्च-सुरक्षा मोड) क्रिप्टोग्राफ़िक सुरक्षा प्रदान करता है और WPA2 के 4-वे हैंडशेक से जुड़ी कमजोरियों को समाप्त करता है।
IT टीमों को सभी कॉर्पोरेट और विनियमित SSID (कर्मचारी, POS) पर WPA3-Enterprise तैनात करना चाहिए। इसके लिए एक RADIUS सर्वर और या तो क्लाइंट सर्टिफिकेट (EAP-TLS) या यूजरनेम/पासवर्ड क्रेडेंशियल (PEAP) की आवश्यकता होती है। WPA3-Enterprise, PCI DSS-अनुपालन वाले वायरलेस परिनियोजन के लिए आवश्यक प्रमाणीकरण मानक है।
क्लाइंट आइसोलेशन (पियर-टू-पियर ब्लॉकिंग)
एक वायरलेस एक्सेस पॉइंट फ़ीचर जो एक ही SSID से जुड़े डिवाइसों को लेयर 2 पर एक-दूसरे से सीधे संवाद करने से रोकता है। सक्षम होने पर, सभी इंटर-क्लाइंट ट्रैफ़िक को AP पर ब्लॉक कर दिया जाता है, जिससे यह दूसरे डिवाइस तक पहुँचने से पहले फ़ायरवॉल को पार करने के लिए मजबूर होता है।
सभी गेस्ट WiFi SSIDs पर क्लाइंट आइसोलेशन एक अनिवार्य कॉन्फ़िगरेशन है। इसके बिना, गेस्ट नेटवर्क पर कोई दुर्भावनापूर्ण उपयोगकर्ता उसी SSID पर अन्य गेस्ट डिवाइसों को स्कैन, जांच और उन पर हमला कर सकता है। यह GDPR अनुपालन के लिए भी एक आवश्यकता है, क्योंकि यह एक गेस्ट को दूसरे गेस्ट के अनएन्क्रिप्टेड ट्रैफ़िक को बीच में रोकने से रोकता है।
MAC Authentication Bypass (MAB)
एक फ़ॉलबैक ऑथेंटिकेशन मैकेनिज्म जो 802.1X ऑथेंटिकेशन करने में असमर्थ डिवाइसों (जैसे प्रिंटर, स्मार्ट टीवी और IoT सेंसर) को अपने MAC एड्रेस का उपयोग करके नेटवर्क पर ऑथेंटिकेट करने की अनुमति देता है। RADIUS सर्वर अधिकृत डिवाइसों के MAC एड्रेस के साथ पहले से पॉप्युलेटेड होता है और एक सफल MAB अनुरोध पर उचित VLAN असाइनमेंट लौटाता है।
IT टीमें मल्टी-टेनेंट परिवेशों में IoT और लीगेसी डिवाइसों के लिए MAB का उपयोग करती हैं। चूंकि MAC एड्रेस को स्पूफ़ किया जा सकता है, इसलिए MAB को हमेशा असाइन किए गए VLAN पर सख्त फ़ायरवॉल ACLs के साथ जोड़ा जाना चाहिए, जिससे डिवाइस की नेटवर्क पहुंच केवल उन्हीं विशिष्ट बाहरी सेवाओं तक सीमित हो सके जिनकी उसे आवश्यकता है।
Native VLAN
एक 802.1Q ट्रंक पोर्ट पर अनटैग्ड ट्रैफ़िक को असाइन किया गया VLAN। अधिकांश स्विचों पर डिफ़ॉल्ट रूप से, VLAN 1 ही native VLAN होता है। ट्रंक पोर्ट पर आने वाले अनटैग्ड फ़्रेम native VLAN को असाइन किए जाते हैं। यह VLAN हॉपिंग के लिए एक जाना-माना अटैक वेक्टर है, जहाँ एक हमलावर अपने VLAN से बाहर निकलने के लिए डबल-टैग्ड फ़्रेम भेजता है।
सबसे अच्छा अभ्यास यह है कि सभी ट्रंक पोर्ट्स पर native VLAN को एक अप्रयुक्त, नॉन-रूटेबल VLAN ID (जैसे, VLAN 999) में बदल दिया जाए और यह सुनिश्चित किया जाए कि VLAN 1 में कोई भी सक्रिय डिवाइस असाइन न हो। यह किसी भी PCI DSS-अनुपालन वाले नेटवर्क डिज़ाइन में एक अनिवार्य हार्डनिंग चरण है।
हल किए गए उदाहरण
12 संपत्तियों का संचालन करने वाले एक 350-कमरों के होटल समूह को अपने नेटवर्क बुनियादी ढांचे को मजबूत करने की आवश्यकता है। वर्तमान में, प्रत्येक संपत्ति एक ही फ्लैट नेटवर्क चलाती है जो अतिथि कमरों, कर्मचारियों के लैपटॉप, रेस्तरां POS टर्मिनलों, CCTV कैमरों, HVAC नियंत्रकों, और कई समवर्ती कार्यक्रम आयोजित करने वाले एक सम्मेलन केंद्र की सेवा करता है। IT निदेशक ने संकेत दिया है कि पूरा नेटवर्क PCI DSS अनुपालन के दायरे में है, जिससे समूह को ऑडिट शुल्क और उपचारात्मक कार्य में प्रति वर्ष लगभग £45,000 की लागत आती है। नेटवर्क को फिर से कैसे डिजाइन किया जाना चाहिए?
समाधान एक मानकीकृत टेम्पलेट का उपयोग करके सभी 12 संपत्तियों में लगातार तैनात पांच-VLAN आर्किटेक्चर है। VLAN 10 (मैनेजमेंट, 10.XX.10.0/24) केवल स्विच, AP, और WLC प्रबंधन ट्रैफ़िक ले जाता है, जो विशेष रूप से एक समर्पित एडमिन VPN के माध्यम से सुलभ है। VLAN 20 (अतिथि WiFi, 172.16.0.0/20) GDPR-अनुपालन ऑनबोर्डिंग और एनालिटिक्स के लिए Purple के कैप्टिव पोर्टल के माध्यम से सभी अतिथि ट्रैफ़िक को रूट करता है, जिसमें क्लाइंट आइसोलेशन सक्षम है और IP समाप्ति को रोकने के लिए 2-घंटे का DHCP लीज समय है। VLAN 30 (स्टाफ कॉर्पोरेट, 10.XX.30.0/23) क्लाउड RADIUS सेवा के माध्यम से समूह के Azure AD के खिलाफ 802.1X प्रमाणीकरण के साथ WPA3-Enterprise का उपयोग करता है। VLAN 40 (POS/भुगतान, 192.168.40.0/24) एक सख्त रूप से पृथक PCI-CDE सेगमेंट है जिसमें एक डिफ़ॉल्ट-अस्वीकार फ़ायरवॉल नीति है जो केवल भुगतान गेटवे प्रदाता के IP पतों पर आउटबाउंड HTTPS की अनुमति देती है। VLAN 50 (IoT/BMS, 10.XX.50.0/24) सभी CCTV, HVAC, स्मार्ट लॉक और बिल्डिंग मैनेजमेंट उपकरणों को उनके संबंधित प्रबंधन प्लेटफार्मों तक सीमित इग्रैस फ़िल्टरिंग के साथ अलग करता है। सम्मेलन केंद्र को WLC डैशबोर्ड के माध्यम से अस्थायी इवेंट VLANs (VLAN 60-99) के प्रावधान द्वारा नियंत्रित किया जाता है, प्रत्येक में एक कस्टम Purple कैप्टिव पोर्टल और बैंडविड्थ सीमाएं होती हैं। मानकीकृत तीसरे-ऑक्टेट IP योजना (XX = साइट संख्या) NOC टीम को केवल अपने IP पते से किसी भी उपकरण की साइट और सेगमेंट की पहचान करने की अनुमति देती है, जिससे समस्या निवारण का समय नाटकीय रूप से कम हो जाता है।
220 स्टोर वाले एक राष्ट्रीय रिटेल चेन को बड़े पैमाने पर WiFi प्रदर्शन की शिकायतों का सामना करना पड़ रहा है। प्रत्येक स्टोर पर 200 Mbps फाइबर कनेक्शन होने के बावजूद, ग्राहक और कर्मचारी 5 Mbps से कम की गति की रिपोर्ट करते हैं। एक ऑडिट से पता चलता है कि प्रत्येक स्टोर के एक्सेस पॉइंट 9 SSID प्रसारित कर रहे हैं: एक ग्राहकों के लिए, एक कर्मचारियों के लिए, एक POS के लिए, एक CCTV के लिए, एक डिजिटल साइनेज के लिए, एक स्टॉक प्रबंधन हैंडहेल्ड के लिए, एक तीसरे पक्ष के लॉजिस्टिक्स पार्टनर के लिए, एक कॉफी शॉप कंसेशन के लिए, और एक पिछले प्रदाता का पुराना SSID जिसे कभी बंद नहीं किया गया था। सुरक्षा बनाए रखते हुए प्रदर्शन समस्याओं को हल करने के लिए नेटवर्क को कैसे नया रूप दिया जाना चाहिए?
इसका समाधान तीन चरणों का सुदृढ़ीकरण है। चरण 1 (तत्काल): पुराने SSID और शून्य सक्रिय क्लाइंट वाले किसी भी SSID को तुरंत बंद करें। केवल इसी से बीकन ओवरहेड 9 SSID से घटकर 7 रह जाता है। चरण 2 (30-दिवसीय रोलआउट): 802.1X और RADIUS के माध्यम से डायनेमिक VLAN असाइनमेंट का उपयोग करके कर्मचारियों, स्टॉक प्रबंधन हैंडहेल्ड, लॉजिस्टिक्स पार्टनर और डिजिटल साइनेज SSID को एक सिंगल एंटरप्राइज़ SSID में समेकित करें। प्रत्येक उपयोगकर्ता समूह अपने कॉर्पोरेट क्रेडेंशियल या डिवाइस प्रमाणपत्र के साथ प्रमाणित करता है, और RADIUS सर्वर उन्हें उनके समर्पित VLAN (कर्मचारियों के लिए VLAN 30, IoT/हैंडहेल्ड के लिए VLAN 50, लॉजिस्टिक्स के लिए VLAN 60, साइनेज के लिए VLAN 70) में असाइन करने के लिए उपयुक्त टनल-प्राइवेट-ग्रुप-ID विशेषता देता है। इससे SSID की संख्या 7 से घटकर 4 हो जाती है। चरण 3 (60-दिवसीय रोलआउट): कॉफी शॉप कंसेशन को एक अलग Purple कैप्टिव पोर्टल (captive portal) इंस्टेंस के साथ एक समर्पित VLAN पर माइग्रेट करें, और POS और CCTV SSID को उनके संबंधित अलग-अलग VLAN पर समेकित करें। अंतिम आर्किटेक्चर 3 SSID प्रसारित करता है: डायनेमिक VLAN असाइनमेंट के साथ एक एंटरप्राइज़ SSID, Purple के कैप्टिव पोर्टल के माध्यम से एक गेस्ट/ग्राहक WiFi, और एक POS SSID। डुअल-बैंड क्लाइंट्स को 5 GHz पर भेजने के लिए सभी APs पर बैंड स्टीयरिंग सक्षम करें, और किसी भी एकल उपयोगकर्ता को अपलिंक को संतृप्त करने से रोकने के लिए गेस्ट VLAN पर प्रति-क्लाइंट दर सीमित करना (10 Mbps डाउनस्ट्रीम) कॉन्फ़िगर करें।
अभ्यास प्रश्न
Q1. एक कॉन्फ्रेंस सेंटर ऑपरेटर 200 एक्सेस पॉइंट्स के साथ 50,000 वर्ग फुट का स्थल संचालित करता है। वे वर्तमान में 6 SSIDs प्रसारित करते हैं: एक इवेंट सहभागियों के लिए, एक प्रदर्शकों के लिए, एक स्थल कर्मचारियों के लिए, एक AV उपकरणों के लिए, एक कैटरिंग POS टर्मिनलों के लिए, और एक बिल्डिंग मैनेजमेंट सिस्टम के लिए। IT मैनेजर की रिपोर्ट है कि बड़े आयोजनों के दौरान WiFi प्रदर्शन खराब रहता है, जिससे 1 Gbps फाइबर अपलिंक के बावजूद औसत क्लाइंट स्पीड घटकर 3 Mbps से कम हो जाती है। यह स्थल PCI DSS ऑडिट की भी तैयारी कर रहा है। प्रदर्शन और अनुपालन दोनों समस्याओं को हल करने के लिए आप वायरलेस आर्किटेक्चर को फिर से कैसे डिज़ाइन करेंगे?
संकेत: इस बात पर विचार करें कि Dynamic VLAN Assignment का उपयोग करके किन SSIDs को समेकित किया जा सकता है, किन ट्रैफ़िक श्रेणियों के PCI DSS निहितार्थ हैं, और SSID बीकन ओवरहेड उच्च-घनत्व वाले वातावरण में प्रदर्शन की समस्या में कैसे योगदान देता है।
मॉडल उत्तर देखें
यह रीडिज़ाइन कॉर्पोरेट सेगमेंट के लिए Dynamic VLAN Assignment का उपयोग करके 6 SSIDs को घटाकर 3 कर देता है। SSID 1 (इवेंट सहभागी): WPA3-Enhanced Open के साथ ओपन SSID, VLAN 20 पर मैप किया गया, GDPR-अनुपालन ऑनबोर्डिंग और प्रति-क्लाइंट रेट लिमिटिंग (10 Mbps डाउनस्ट्रीम) के लिए Purple के कैप्टिव पोर्टल के माध्यम से रूट किया गया। क्लाइंट आइसोलेशन सक्षम किया गया। SSID 2 (एंटरप्राइज सिक्योर): Dynamic VLAN Assignment के साथ 802.1X का उपयोग करने वाला एकल WPA3-Enterprise SSID। प्रदर्शक पंजीकरण के समय जारी किए गए अस्थायी क्रेडेंशियल्स के साथ ऑथेंटिकेट करते हैं और उन्हें VLAN 60 (केवल-इंटरनेट, आइसोलेटेड) पर रखा जाता है। स्थल के कर्मचारी कॉर्पोरेट AD क्रेडेंशियल्स के साथ ऑथेंटिकेट करते हैं और उन्हें VLAN 30 (आंतरिक पहुंच) पर रखा जाता है। AV उपकरण MAC Authentication Bypass का उपयोग करते हैं और उन्हें VLAN 50 (AV मैनेजमेंट सर्वर तक सीमित) पर रखा जाता है। SSID 3 (POS सिक्योर): कैटरिंग POS टर्मिनलों के लिए समर्पित WPA3-Enterprise SSID, VLAN 40 (PCI-CDE) पर मैप किया गया। सख्त फ़ायरवॉल नियम केवल पेमेंट गेटवे पर आउटबाउंड HTTPS की अनुमति देते हैं। बिल्डिंग मैनेजमेंट सिस्टम को जहाँ संभव हो VLAN 50 पर वायर्ड कनेक्शन पर माइग्रेट किया जाता है, या यदि वायरलेस आवश्यक हो तो एक समर्पित IoT SSID पर। SSIDs को 6 से घटाकर 3 करने से बीकन ओवरहेड लगभग 15-20% समाप्त हो जाता है, जिससे उपलब्ध एयरटाइम और क्लाइंट थ्रूपुट में सीधा सुधार होता है। PCI ऑडिट का दायरा VLAN 40 और इसकी फ़ायरवॉल पॉलिसियों तक सीमित हो जाता है, जो PCI DSS आवश्यकता 1.2 और 1.3 को पूरा करता है।
Q2. एक नेटवर्क आर्किटेक्ट एक नए 80-इकाई वाले मिश्रित-उपयोग वाले व्यावसायिक भवन के लिए WiFi इंफ्रास्ट्रक्चर डिजाइन कर रहा है। इस भवन में 15 स्वतंत्र व्यावसायिक किरायेदार, भूतल पर एक कैफे और साझा सह-कार्यशील (co-working) स्थान होंगे। प्रत्येक किरायेदार को अन्य किरायेदारों से पूर्ण नेटवर्क अलगाव (isolation), अपना स्वयं का बैंडविड्थ आवंटन और अपने स्वयं के उपकरणों को जोड़ने की क्षमता की आवश्यकता होती है। भवन का मालिक पूरे इंफ्रास्ट्रक्चर को केंद्रीय रूप से प्रबंधित करना चाहता है और 30 मिनट के भीतर नए किरायेदारों को ऑनबोर्ड करना चाहता है। आप किस आर्किटेक्चर की सिफारिश करेंगे, और प्रमुख डिजाइन निर्णय क्या हैं?
संकेत: समर्पित SSIDs के साथ प्रति-किरायेदार VLANs बनाम एक एकल SSID के साथ Dynamic VLAN Assignment के बीच के लाभ-नुकसान पर विचार करें। तेजी से किरायेदार को ऑनबोर्ड करने और केंद्रीकृत प्रबंधन के लिए परिचालन आवश्यकताओं के बारे में सोचें।
मॉडल उत्तर देखें
अनुशंसित आर्किटेक्चर सभी व्यावसायिक किरायेदारों के लिए एकल एंटरप्राइज SSID के साथ एक Dynamic VLAN Assignment मॉडल है, जिसमें कैफे और सह-कार्यशील स्थानों के लिए एक अलग अतिथि SSID जोड़ा गया है। प्रत्येक किरायेदार को एक अद्वितीय VLAN ID आवंटित की जाती है (जैसे, किरायेदारों के लिए VLAN 101-115, सह-कार्यशील के लिए VLAN 200, कैफे के लिए VLAN 201)। RADIUS सर्वर को एक क्लाउड पहचान प्रदाता के साथ एकीकृत किया गया है जो प्रति-किरायेदार उपयोगकर्ता निर्देशिकाओं का समर्थन करता है। जब किसी नए किरायेदार को ऑनबोर्ड किया जाता है, तो एडमिनिस्ट्रेटर कोर स्विच पर एक नया VLAN बनाता है, नए सबनेट के लिए एक DHCP स्कोप कॉन्फ़िगर करता है, सभी ट्रंक पोर्ट पर अनुमत सूची में VLAN जोड़ता है, पहचान प्रदाता में एक नया किरायेदार समूह बनाता है, और RADIUS सर्वर को उस किरायेदार के उपयोगकर्ताओं के लिए नया VLAN ID वापस करने के लिए कॉन्फ़िगर करता है। इस पूरी प्रक्रिया को टेम्पलेट किया जा सकता है और 30 मिनट से कम समय में पूरा किया जा सकता है। प्रत्येक किरायेदार का VLAN एक डिफॉल्ट-डिनाय (default-deny) इंटर-VLAN फ़ायरवॉल नीति द्वारा अन्य सभी किरायेदार VLANs से अलग किया जाता है। प्रति-किरायेदार बैंडविड्थ नीतियों को QoS प्रोफाइल का उपयोग करके WLC पर लागू किया जाता है, जिससे प्रत्येक किरायेदार को उनके अनुबंधित बैंडविड्थ टियर की गारंटी मिलती है। कैफे और सह-कार्यशील अतिथि SSID VLAN 200 पर Purple के Captive Portal के माध्यम से रूट होता है, जो भवन के मालिक को विज़िटर एनालिटिक्स और एक ब्रांडेड ऑनबोर्डिंग अनुभव प्रदान करता है। प्रमुख डिजाइन निर्णय प्रति-किरायेदार SSIDs के बजाय एक एकल एंटरप्राइज SSID का उपयोग करना है, जिसके लिए 15 SSIDs तक प्रसारित करने की आवश्यकता होगी और इससे उच्च-घनत्व वाले भवन वातावरण में RF प्रदर्शन गंभीर रूप से प्रभावित होगा।
Q3. एक बड़ी रिटेल चेन के एक IT मैनेजर को एक नियमित नेटवर्क ऑडिट के दौरान पता चलता है कि 300 स्टोरों में सभी ट्रंक पोर्ट्स पर VLAN 1 का उपयोग मूल (native) VLAN के रूप में किया जा रहा है, और वायरलेस कंट्रोलर तक पहुँचने के लिए प्रबंधन SSID उसी सबनेट पर है जिस पर अतिथि WiFi नेटवर्क है। सुरक्षा टीम ने इसे एक गंभीर भेद्यता (critical vulnerability) के रूप में चिह्नित किया है। तुरंत कौन से सुधारात्मक कदम उठाए जाने चाहिए, और यदि इन मुद्दों को अनसुलझा छोड़ दिया जाता है तो क्या जोखिम है?
संकेत: उन विशिष्ट हमला वेक्टरों (attack vectors) पर विचार करें जिन्हें मूल VLAN के रूप में VLAN 1 सक्षम करता है (VLAN hopping), और अतिथि नेटवर्क से प्रबंधन ट्रैफ़िक तक पहुँच योग्य होने के निहितार्थों पर विचार करें। जोखिम की गंभीरता के आधार पर सुधार के कदमों को प्राथमिकता दें।
मॉडल उत्तर देखें
प्राथमिकता के क्रम में तत्काल सुधारात्मक कार्रवाई: चरण 1 (गंभीर - उसी दिन): मैनेजमेंट SSID को अलग करें। यदि मैनेजमेंट SSID गेस्ट नेटवर्क से एक्सेस किया जा सकता है, तो उसे पूरी तरह से अक्षम कर दें। सभी वायरलेस कंट्रोलर मैनेजमेंट एक्सेस को एक समर्पित मैनेजमेंट VLAN (जैसे, VLAN 10) पर ले जाएं, जिसका एक्सेस साइट-टू-साइट VPN या समर्पित मैनेजमेंट वर्कस्टेशन के माध्यम से केवल एडमिनिस्ट्रेटर डिवाइसों तक सीमित हो। यह सबसे गंभीर जोखिम को समाप्त करता है: गेस्ट नेटवर्क पर कोई गेस्ट यूजर या हमलावर वायरलेस कंट्रोलर्स तक पहुंच प्राप्त कर सकता है और पूरे वायरलेस इंफ्रास्ट्रक्चर को फिर से कॉन्फ़िगर या अक्षम कर सकता है। चरण 2 (उच्च - 1 सप्ताह के भीतर): सभी ट्रंक पोर्ट पर नेटिव VLAN को VLAN 1 से बदलकर एक अप्रयुक्त, नॉन-रूटेबल VLAN (जैसे, VLAN 999) में बदलें। सुनिश्चित करें कि कोई भी सक्रिय डिवाइस VLAN 1 को असाइन न किया गया हो। यह VLAN हॉपिंग अटैक वेक्टर को कम करता है, जहाँ एक हमलावर अपने VLAN से बचने और दूसरे VLAN के ट्रैफ़िक तक पहुँच प्राप्त करने के लिए डबल-टैग्ड 802.1Q फ़्रेम भेजता है। चरण 3 (मध्यम - 30 दिनों के भीतर): सभी 300 स्टोर्स में एक पूर्ण ट्रंक पोर्ट ऑडिट करें ताकि यह सत्यापित किया जा सके कि प्रत्येक ट्रंक पोर्ट पर अनुमत VLAN सूची स्पष्ट रूप से परिभाषित है और डिज़ाइन दस्तावेज़ों से मेल खाती है। ट्रंक पोर्ट से ऐसे किसी भी VLAN को हटा दें जिनकी उस स्थान पर आवश्यकता नहीं है। इन समस्याओं को अनसुलझा छोड़ने का जोखिम गंभीर है: गेस्ट WiFi नेटवर्क पर एक हमलावर संभावित रूप से वायरलेस कंट्रोलर मैनेजमेंट इंटरफ़ेस तक पहुँच सकता है, SSID कॉन्फ़िगरेशन को संशोधित कर सकता है, प्री-शेयर्ड कीज़ निकाल सकता है, ट्रैफ़िक को रीडायरेक्ट कर सकता है, या पूरे वायरलेस इंफ्रास्ट्रक्चर को अक्षम कर सकता है। VLAN 1 नेटिव VLAN भेद्यता एक हमलावर को गेस्ट VLAN से बचने और POS टर्मिनलों या आंतरिक सर्वर तक पहुँचने की अनुमति दे सकती है, जिसके परिणामस्वरूप गैर-अनुपालन के प्रति माह £100,000 तक के संभावित जुर्माने के साथ PCI DSS का उल्लंघन हो सकता है।
अक्सर पूछे जाने वाले प्रश्न
How do you set up separate networks on a shared internet connection for residents, leasing office staff, and smart building devices?
To isolate different user groups on a shared high-speed uplink without deploying multiple physical networks, configure IEEE 802.1Q VLAN tagging on your core switch and wireless access points. Create dedicated VLANs with private IP subnets: for example, VLAN 10 for Leasing Office Staff (authenticated via 802.1X/WPA3-Enterprise), VLAN 20 for Building Management Systems and IoT (using MAC Authentication Bypass and strict outbound ACLs), VLAN 30 for Public Guest WiFi (with Layer 2 client isolation and a captive portal), and dynamic per-tenant VLANs (VLAN 100-500) for residents using Identity PSK (iPSK) or Dynamic VLAN Assignment. Enforce stateful inter-VLAN firewall rules that prevent traffic between segments while allowing outbound WAN internet access.
What is the difference between SSID-based VLAN tagging and Dynamic VLAN Assignment (DVA)?
SSID-based VLAN tagging binds a specific SSID statically to a single VLAN ID. In multi-tenant environments with dozens or hundreds of tenants, creating separate SSIDs for each tenant creates severe RF management overhead, beacon congestion, and degraded airtime efficiency. Dynamic VLAN Assignment (DVA) solves this by broadcasting a single common SSID. When a user connects and authenticates via 802.1X, the central RADIUS server inspects their identity and returns RFC 2868 and RFC 3580 attributes (Tunnel-Type = VLAN, Tunnel-Medium-Type = 802, Tunnel-Private-Group-ID = VLAN_ID), dynamically steering that client into their dedicated, isolated VLAN without extra broadcast airtime.
How does Layer 2 client isolation prevent lateral movement between tenants?
Layer 2 Client Isolation (also called Private VLAN or station isolation) instructs access points and switch ports to drop direct peer-to-peer unicast, multicast, and broadcast frames between devices connected to the same wireless radio or broadcast domain. This prevents malicious actors or compromised endpoints from running ARP poisoning, port scanning, man-in-the-middle (MITM) attacks, or discovering unencrypted network services on neighboring resident devices. All communication is forced upstream to the Layer 3 default gateway, where stateful firewall rules inspect or block inter-device traffic.
How does VLAN segmentation protect cardholder data (PCI DSS 4.0) in mixed-use retail and office properties?
PCI DSS 4.0 Requirement 1 mandates strict network security controls to isolate the Cardholder Data Environment (CDE) from all untrusted and non-essential networks. By placing Point of Sale (POS) terminals, payment gateways, and merchant hardware on a dedicated, isolated VLAN (e.g., VLAN 40), organizations ensure that tenant devices, corporate office workstations, and public guest WiFi have zero Layer 2 or Layer 3 access to payment systems. Stateful firewall access control lists (ACLs) must restrict ingress and egress traffic exclusively to authorized payment processing endpoints and outbound encrypted TLS channels.
How do you prevent Apple AirPlay, Chromecast, and smart home mDNS traffic from bleeding across tenant units?
Smart home streaming and IoT devices rely on multicast DNS (mDNS) and Simple Service Discovery Protocol (SSDP) on local broadcast domains (224.0.0.251 / UDP 5353). In an unsegmented or flat multi-tenant network, every tenant would see and control every neighboring Apple TV, printer, and smart speaker in the entire building. Isolating each tenant into their own micro-VLAN or using Identity PSK (iPSK) with Personal Area Network (PAN) containment confines multicast and broadcast packets strictly to that tenant's authorized devices, preventing cross-unit casting and privacy breaches.
इस श्रृंखला में आगे पढ़ें
आवासीय भवनों में होटल-शैली का अतिथि WiFi क्यों विफल हो जाता है
आप यह निदान करने में सक्षम होंगे कि BTR ब्लॉक, छात्र हॉलों और MDUs में रहने वाले लोग लगातार WiFi दोषों की रिपोर्ट क्यों करते हैं, और उस प्रमाणीकरण मॉडल को चुन सकेंगे जो उन्हें ठीक करता है। इसका समाधान आपके मौजूदा एक्सेस पॉइंट्स पर प्रति-घर एक iPSK कुंजी है, जिसमें आगंतुकों के लिए एक अलग captive portal नेटवर्क रखा जाता है।
Multi-Tenant कार्यालय भवनों के लिए WiFi नेटवर्क डिजाइन करना
यह गाइड IT मैनेजरों, नेटवर्क आर्किटेक्ट्स और CTOs को multi-tenant कार्यालय भवनों में स्केलेबल, सुरक्षित और पृथक WiFi नेटवर्क डिजाइन करने के लिए एक वेंडर-न्यूट्रल ब्लूप्रिंट प्रदान करती है। इसमें IEEE 802.1Q के तहत VLAN सेगमेंटेशन, 802.1X और RADIUS के माध्यम से डायनेमिक VLAN असाइनमेंट, उच्च-घनत्व वाले वातावरण के लिए RF प्लानिंग, और GDPR और PCI-DSS के तहत अनुपालन संबंधी विचार शामिल हैं। वेन्यू ऑपरेटरों और बिल्डिंग मैनेजरों को डिप्लॉयमेंट से पहले कार्रवाई योग्य आर्किटेक्चर मार्गदर्शन, वास्तविक दुनिया के केस स्टडीज और कॉन्फ़िगरेशन की गलतियों से बचने के उपाय मिलेंगे।
Mean time to innocence: कैसे साबित करें कि समस्या WiFi की नहीं है
Mean time to innocence (MTTI) वह महत्वपूर्ण मीट्रिक है जो यह बताती है कि IT टीमें यह साबित करने में कितना समय खर्च करती हैं कि नेटवर्क की समस्या उनकी गलती नहीं है। यह गाइड मल्टी-टेनेंट वातावरण में आरोप-प्रत्यारोप को समाप्त करने के लिए पांच-चरणों वाली ऑब्जर्वेबिलिटी कार्यप्रणाली का विवरण देती है, जिससे आपसी दोषारोपण की जगह साझा साक्ष्यों को लाया जा सके और mean time to resolution (MTTR) को कम किया जा सके।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।