
Melhores Práticas de Segmentação de VLAN para Ambientes Multi-Tenant
Este guia fornece a gestores de TI, arquitetos de rede, CTOs e diretores de operações de locais um plano de ação autoritário e neutro em relação a fabricantes para implementar a segmentação de VLAN em ambientes WiFi multi-tenant. Cobre a norma IEEE 802.1Q, a Atribuição Dinâmica de VLAN via 802.1X e RADIUS, e orientações de implementação passo a passo para os setores da hotelaria, retalho, estádios e espaços públicos. A segmentação de VLAN adequada é o controlo fundamental para a conformidade com PCI-DSS e GDPR, prevenção de movimentos laterais e fornecimento de conectividade sem fios de alto desempenho em infraestruturas físicas partilhadas.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de WiFi Multi-Tenant →
Multi-tenant WiFi VLAN segmentation architect
Model isolated Layer 2 broadcast domains, Dynamic VLAN Assignment, subnet sizing, and switch trunking for residential MDUs, commercial offices, and mixed-use real estate.
Dynamic RADIUS attributes (RFC 2868 / 3580)
Pass these standard IETF attributes from Cloud RADIUS in the Access-Accept packet to dynamically steer authenticated tenant clients into isolated VLANs without broadcasting multiple SSIDs.
Cisco Meraki switch & AP trunk template
MS Cloud-Managed Switches & MR Access Points
Per-tenant VLAN mechanism: Identity PSK (iPSK) with RADIUS or Group Policies
Trunk form: Switchport mode trunk, allowed VLANs all / native VLAN 999
# Cisco Meraki dashboard configuration (MS switches + MR access points)
# Meraki MS is dashboard-managed: there is no switch CLI to paste into.
# Apply the following in the Meraki dashboard.
#
# Switch > Switch ports > (select AP uplink ports) > Edit:
#   Type:            Trunk
#   Native VLAN:     999 (unused, so untagged frames are discarded)
#   Allowed VLANs:   10,20,25,30,99,101-180
#   RSTP:            Enabled
#   Port isolation:  Disabled (an AP trunk carries many client MACs;
#                    do not apply port security to it)
#
# Wireless > SSIDs:
#   VLAN 10 - Property Staff & Leasing Operations
#   VLAN 20 - Building Operations (HVAC, CCTV, Elevators)
#   VLAN 25 - Smart Infrastructure & Door Access IoT
#   VLAN 30 - Visitor & Shared Amenity WiFi
#   VLAN 99 - Network Infrastructure & AP Management
#   Resident SSID -> WPA2/WPA3-Personal with Identity PSK (iPSK),
#                    per-tenant VLAN from the 101-180 pool
#   Staff SSID    -> WPA3-Enterprise 802.1X, VLAN 10
# Guest SSID -> Open + Purple captive portal, VLAN 30, client isolation ONDeploy automated multi-tenant WiFi with Purple
Eliminate resident WiFi friction and secure your property infrastructure. Speak with Purple's network solutions engineers to deploy automated iPSK onboarding, Cloud RADIUS Dynamic VLAN Assignment, and unified guest WiFi management across your property portfolio.
Resumo Executivo
Para os recintos físicos das empresas modernas - que vão desde portfólios de Retalho multi-site e complexos de Hotelaria em expansão até estádios de alta densidade e instalações de Saúde - a segmentação de rede já não é uma melhor prática opcional; é um requisito arquitetónico fundamental. Gerir um ambiente multi-inquilino numa única rede física plana é uma vulnerabilidade operacional crítica. Expõe dados corporativos confidenciais a ameaças de segurança lateral, degrada o desempenho sem fios devido à congestão de transmissões e complica as auditorias de conformidade regulatória.
As Redes Locais Virtuais (VLANs), definidas sob o padrão IEEE 802.1Q, fornecem o particionamento lógico necessário para isolar grupos de utilizadores distintos, organizações inquilinas e tipos de dispositivos através de uma infraestrutura física partilhada. Ao mapear Identificadores de Conjuntos de Serviços (SSIDs) sem fios específicos para VLANs dedicadas, os arquitetos de rede podem aplicar políticas de segurança granulares e contenção de tráfego na estrutura de switches com fios. Além disso, a implementação de técnicas avançadas como a Atribuição Dinâmica de VLAN via IEEE 802.1X e RADIUS permite que os recintos consolidem o seu ambiente de radiofrequência (RF) num único SSID seguro, eliminando a grave degradação de desempenho causada pela transmissão de múltiplos SSIDs.
Este guia serve como uma referência técnica de autoridade para gestores de TI, arquitetos de rede, CTOs e diretores de operações de recintos. Fornece planos de ação agnósticos em relação a fabricantes para conceber e implementar uma arquitetura de segmentação de VLAN segura e escalável. Ao integrar estas práticas com as plataformas corporativas de Guest WiFi e WiFi Analytics da Purple, as organizações podem alcançar um isolamento robusto de Camada 2, simplificar a conformidade com PCI-DSS e GDPR, e proporcionar uma experiência sem fios segura e de alto desempenho que impulsiona o ROI do recinto.
Análise Técnica Detalhada
A transição de uma rede de ocupação única para uma arquitetura multi-inquilino segura exige uma mudança de um modelo de confiança implícita plano para uma estrutura de confiança zero segmentada. O objetivo é garantir que múltiplos inquilinos independentes, redes de convidados e dispositivos operacionais coexistam numa infraestrutura física partilhada sem comprometer a segurança, o desempenho ou a privacidade.
O Protocolo de Identificação de VLAN 802.1Q
A base da segmentação lógica de rede é a Rede Local Virtual (VLAN), padronizada sob o IEEE 802.1Q. Numa trama Ethernet padrão, um cabeçalho 802.1Q insere uma etiqueta de 4 bytes entre o Endereço MAC de Origem e os campos EtherType. Esta etiqueta contém um Identificador de VLAN (VID) de 12 bits, que suporta até 4.094 segmentos lógicos únicos (os IDs de VLAN 1 e 4095 estão reservados).
Quando um cliente sem fios se liga a um Access Point (AP), o AP associa o tráfego desse cliente a um SSID específico. O AP encapsula então as tramas sem fios do cliente em tramas Ethernet, marcando-as com o VLAN ID mapeado antes de as encaminhar para a porta do comutador (switch). As portas físicas do switch que se ligam aos APs têm de ser configuradas como 802.1Q Trunk Ports para transportar tráfego de múltiplas VLANs em simultâneo, enquanto as portas que se ligam a dispositivos com fios de inquilino único são configuradas como Access Ports atribuídas a uma única VLAN.
O Custo de Desempenho e Sobrecarga de Múltiplos SSIDs
Uma abordagem comum, mas imperfeita, para a segmentação multi-inquilino consiste na transmissão de um SSID exclusivo para cada inquilino (ex. TenantA_WiFi, TenantB_WiFi, TenantC_WiFi). Cada SSID transmitido por um AP tem de transmitir tramas de sinalização (beacons) - normalmente a cada 102,4 milissegundos - à taxa de dados básica obrigatória mais baixa (frequentemente 1 Mbps ou 6 Mbps) para garantir a compatibilidade com dispositivos cliente antigos.
À medida que o número de SSIDs aumenta, o tempo de antena consumido pela sobrecarga de gestão cresce substancialmente. A transmissão de 8 SSIDs num único AP pode consumir até 30% do tempo de antena WiFi disponível apenas para a sobrecarga de beacons, restando apenas 70% para os dados reais dos utilizadores. Em ambientes de alta densidade, como centros comerciais ou centros de conferências, isto resulta em latência elevada, perda de pacotes e degradação acentuada do rendimento. As boas práticas ditam a limitação do número de SSIDs transmitidos a um máximo de 3 a 4 por banda de rádio.
Atribuição Dinâmica de VLAN através de 802.1X e RADIUS
Para contornar as limitações de múltiplos SSIDs mantendo um isolamento rigoroso dos inquilinos, os arquitetos de rede implementam a Atribuição Dinâmica de VLAN (DVA). Esta arquitetura consolida o ambiente sem fios num único SSID seguro (ex. Enterprise_Secure) utilizando a autenticação IEEE 802.1X.
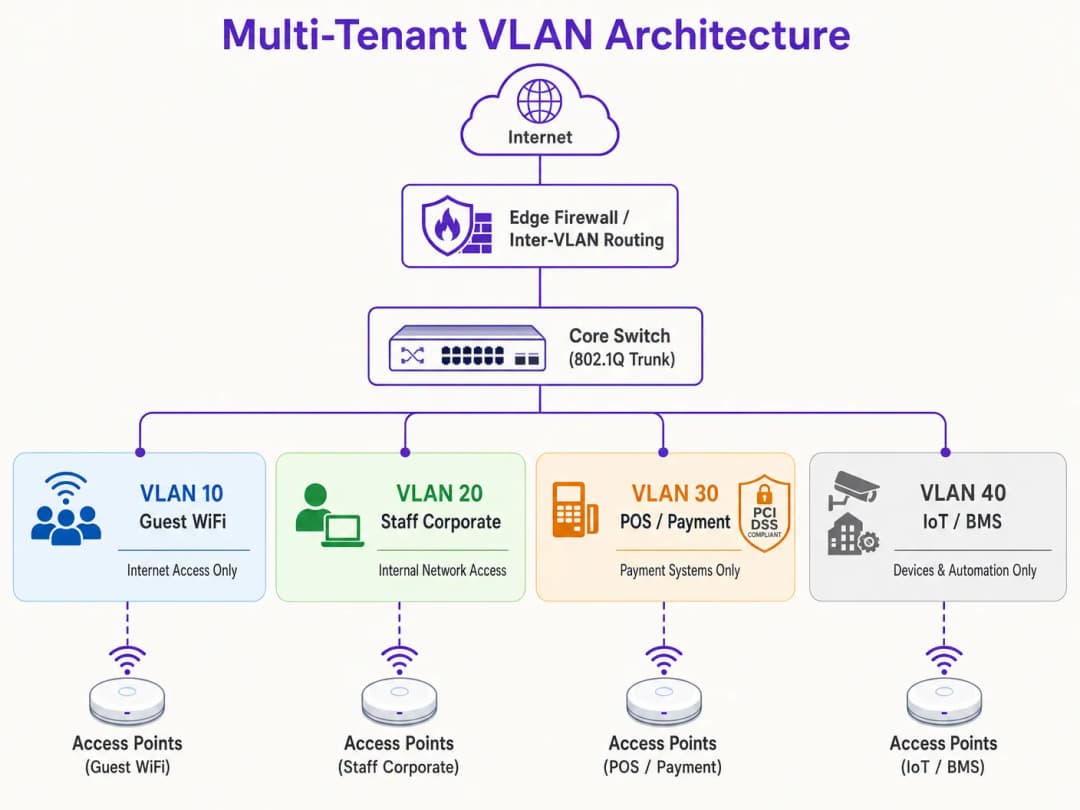
O modelo do 802.1X compreende três componentes principais:
- Supplicant: O dispositivo cliente que executa software compatível com 802.1X (ex. Windows, macOS, iOS, Android).
- Authenticator: O AP sem fios ou o controlador de LAN sem fios (WLC) que bloqueia todo o tráfego do cliente que não seja de autenticação até que este seja autorizado.
- Authentication Server: Um servidor RADIUS (Remote Authentication Dial-In User Service) integrado com um diretório de identidades (ex. Active Directory, LDAP ou fornecedores de identidade na nuvem).
Durante o processo de autenticação (handshake), o cliente liga-se ao único SSID seguro e fornece credenciais ou um certificado de cliente (através de EAP-TLS ou PEAP). O AP encaminha estes dados para o servidor RADIUS. Após a validação bem-sucedida, o servidor RADIUS devolve uma mensagem Access-Accept contendo atributos padrão IETF específicos que instruem o AP a atribuir dinamicamente a sessão do cliente à respetiva VLAN designada:
- Tunnel-Type (64): Definido como
VLAN(Valor 13) - Tunnel-Medium-Type (65): Definido como
802(Valor 6) - Tunnel-Private-Group-ID (81): Definido para a string específica de ID da VLAN (ex.,
"101"para o Tenant A,"102"para o Tenant B)
O AP recebe estes atributos, desbloqueia a porta e mapeia todo o tráfego subsequente do endereço MAC desse cliente para a VLAN especificada. Isto permite que centenas de utilizadores de diferentes organizações se liguem exatamente ao mesmo SSID no mesmo AP físico, permanecendo completamente isolados uns dos outros na Camada 2. Para um guia detalhado sobre como implementar esta arquitetura, consulte o guia sobre Como Implementar Autenticação 802.1X com Cloud RADIUS.
Contenção de Domínio de Broadcast e Segurança de Camada 2
Ao segmentar uma rede física em VLANs lógicas mais pequenas, os domínios de broadcast ficam limitados. Os protocolos de rede padrão como ARP, DHCP e mDNS dependem de tramas de broadcast que são enviadas para todos os dispositivos no domínio de broadcast. Numa rede grande e plana com milhares de dispositivos, esta "conversa" consome tempo de antena sem fios substancial e ciclos de processamento nos dispositivos clientes. Limitar os broadcasts a sub-redes VLAN individuais reduz drasticamente a sobrecarga, previne tempestades de broadcast e aumenta o desempenho global da rede.
Além disso, o isolamento de Camada 2 é reforçado ao ativar o Isolamento de Clientes (também conhecido como Bloqueio Peer-to-Peer) em SSIDs de convidados. Isto impede que os clientes sem fios na mesma VLAN comuniquem diretamente entre si, mitigando o risco de varrimento lateral, interceção de pacotes (packet sniffing) e ataques man-in-the-middle.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.
Guia de Implementação
Implementar uma arquitetura VLAN multi-tenant segura requer uma configuração coordenada em toda a infraestrutura sem fios, switches com fios e firewall principal. O seguinte plano de implementação passo a passo é neutro em relação a fabricantes e está alinhado com os padrões empresariais.
Passo 1: Desenho Lógico e Alocação de Sub-redes IP
Antes de configurar qualquer hardware, estabeleça um mapa de rede lógico abrangente. Atribua IDs de VLAN, sub-redes IP e zonas de segurança distintas a cada classe de tráfego.
| Nome do Segmento | ID da VLAN | Sub-rede IP / CIDR | Zona de Segurança | Autenticação Primária |
|---|---|---|---|---|
| Gestão de Rede | VLAN 10 | 10.10.10.0/24 | Gestão | Estática / Out-of-Band |
| WiFi de Convidados (Purple) | VLAN 20 | 172.16.0.0/20 | Convidados (Apenas Internet) | Aberta + Captive Portal |
| Pessoal Corporativo | VLAN 30 | 10.10.30.0/23 | Corporativa Interna | WPA3-Enterprise (802.1X) |
| POS / Pagamentos | VLAN 40 | 192.168.40.0/24 | PCI-CDE (Restrita) | WPA3-Enterprise / MAB |
| IoT / Sistemas do Edifício | VLAN 50 | 10.10.50.0/24 | IoT (Restrita) | WPA3-SAE / Dynamic PSK |
Regra Crítica: Nunca utilize a VLAN 1 para qualquer tráfego ativo ou gestão. Desative a VLAN 1 em todas as portas trunk e altere a VLAN Nativa para um ID de VLAN não utilizado e não encaminhável (ex., VLAN 999) para evitar ataques de VLAN hopping.
Passo 2: Configuração da Infraestrutura de Switches com Fios
Configure os switches de core, distribuição e acesso para suportar a estrutura lógica de VLAN. As portas do switch ligadas diretamente aos APs devem transportar múltiplas VLANs e devem ser configuradas como portas trunk 802.1Q. Defina explicitamente quais as VLANs permitidas em cada trunk para minimizar a superfície de exposição de segurança. As portas que ligam a dispositivos com fios únicos (como um terminal POS estático ou o PC de um recepcionista) devem ser definidas para o modo de acesso e atribuídas a uma única VLAN.
Passo 3: Controlador LAN Sem Fios e Configuração de AP
Mapeie os SSIDs sem fios para as respetivas VLANs e configure os controlos de segurança de extremidade. Para o Guest SSID, configure a segurança para Aberta ou WPA3-Enhanced Open (OWE) para fornecer encriptação sem fios oportunista, ative o Client Isolation e redirecione para o Captive Portal gerido na nuvem da Purple para integração de utilizadores e análise de dados em conformidade com o GDPR. Para o SSID Corporativo, configure WPA3-Enterprise com 802.1X, defina os endereços dos servidores RADIUS primário e secundário e ative o 802.11r Fast BSS Transition e o Opportunistic Key Caching para um roaming contínuo. Para dispositivos IoT, implemente WPA3-SAE com uma frase de acesso forte e rotativa, ou implemente Multi-PSK (MPSK) para atribuir chaves exclusivas a dispositivos individuais e mapeá-los dinamicamente para sub-VLANs.
Passo 4: Firewall Core e Política de Encaminhamento Inter-VLAN
A segurança de uma arquitetura VLAN depende inteiramente das regras de firewall que regem o encaminhamento inter-VLAN. Deve ser aplicada uma política estrita de Default-Deny na firewall, sendo permitidos apenas fluxos explicitamente autorizados.

Para a Zona Guest (VLAN 20), permita tráfego de saída para a WAN nas portas 80 e 443, e permita tráfego UDP para os serviços DNS e DHCP. Recuse todo o tráfego para sub-redes internas. Para a Zona POS (VLAN 40), permita tráfego TCP de saída apenas para os endereços IP designados do gateway de pagamento na porta 443, e recuse todo o tráfego de e para todas as outras VLANs. Para a Zona IoT (VLAN 50), permita tráfego de saída apenas para servidores de atualização específicos de fabricantes e controladores de gestão local, e recuse todo o outro tráfego interno e externo.
Melhores Práticas
Para garantir estabilidade a longo prazo, elevado desempenho e segurança rigorosa, cumpra estes princípios de design de VLAN padrão do setor.
O Isolamento do Plano de Gestão é inegociável. Nunca permita tráfego de utilizador final na VLAN de gestão da rede. Os APs, switches, routers e WLCs devem obter os seus endereços IP numa VLAN de Gestão dedicada e altamente restrita. O acesso a esta VLAN deve ser limitado a dispositivos de administradores autorizados, idealmente através de uma VPN segura ou de uma porta de consola física. Se um atacante obtiver acesso ao plano de gestão, terá o controlo efetivo de toda a infraestrutura de rede.
Esquema de VLAN Padronizado é essencial para operadores multi-site. Para organizações que gerem portfólios multi-site - como uma cadeia de retalho com 500 lojas ou uma marca hoteleira com 50 propriedades - implemente um esquema de VLAN baseado em modelos aplicado de forma consistente em todos os locais. A utilização de um terceiro octeto consistente no endereço IP para corresponder ao ID da VLAN simplifica a resolução de problemas remota, a implementação de modelos de WLC e a gestão de regras de firewall em todo o património. Esta abordagem também reduz drasticamente o tempo necessário para integrar novos locais.
Otimização do Tempo de Aluguer DHCP (Lease Time) evita o esgotamento de endereços IP. Em ambientes de alta densidade, os tempos de aluguer DHCP devem ser geridos com cuidado. Para o segmento de Guest WiFi, onde os utilizadores entram e saem frequentemente, defina o DHCP Lease Time para 1 a 2 horas. Para redes corporativas internas, é adequado um tempo de aluguer padrão de 8 a 24 horas. Certifique-se de que os servidores DNS locais não estão expostos a redes de convidados; configure as VLANs de convidados para utilizarem resolvedores DNS públicos e filtrados para reduzir a carga nos servidores internos.
Alinhamento de Conformidade deve ser incorporado na arquitetura desde o primeiro dia. O Requisito 1.2 do PCI DSS exige a instalação de firewalls para restringir o tráfego entre o Ambiente de Dados de Titulares de Cartões (CDE) e outras redes. Ao isolar os terminais POS numa VLAN dedicada, o resto da rede do local é excluído da rigorosa e dispendiosa avaliação de conformidade PCI. O princípio de "Privacidade desde o Conceito" do GDPR é satisfeito isolando o tráfego de utilizadores convidados e gerindo o consentimento através do Captive Portal da Purple. A adoção do WPA3 deve ser acelerada em todos os SSIDs, uma vez que o protocolo Simultaneous Authentication of Equals (SAE) do WPA3-Personal elimina a vulnerabilidade de ataque de dicionário offline presente no WPA2-PSK. Para mais orientações sobre arquitetura de controlo de acesso, consulte as 10 Melhores Soluções de Controlo de Acesso à Rede (NAC) para 2026.
-
Resolução de Problemas e Mitigação de Riscos
Mesmo uma arquitetura de VLAN meticulosamente concebida pode encontrar problemas operacionais. Seguem-se os modos de falha mais comuns e as respetivas mitigações técnicas.
Fuga de VLAN e Portas de Trunk Desconfiguradas é a causa raiz mais frequente de pedidos de suporte pós-implementação. O sintoma é os clientes sem fios autenticarem-se com sucesso num SSID específico, mas não conseguirem receber um endereço IP. A causa raiz é que a porta do switch ligada ao AP está desconfigurada: ou a VLAN de destino não é permitida no trunk 802.1Q, ou a VLAN não foi criada na base de dados local do switch. Verifique a configuração do trunk do switch e certifique-se de que a lista de VLANs permitidas na porta do switch corresponde aos SSIDs configurados no AP. Audite sempre as configurações do switch após qualquer alteração e valide-as durante o comissionamento. As Falhas de DHCP Relay ocorrem quando uma VLAN recém-criada não tem um IP Helper Address correspondente configurado na interface Layer 3. Uma vez que os pedidos de DHCP são pacotes de transmissão (broadcast), não conseguem ultrapassar as barreiras da VLAN sem um agente de retransmissão (relay). Se o servidor DHCP residir numa VLAN diferente da dos clientes, o router ou switch Layer 3 deve ser configurado com um IP Helper Address a apontar para o servidor DHCP centralizado.
A Expiração do Certificado RADIUS é um risco silencioso que pode fazer com que toda uma rede empresarial falhe em simultâneo. O sintoma é que todos os clientes autenticados via 802.1X falham repentinamente a ligação, apresentando erros de aviso de certificado nos dispositivos dos clientes. Implemente alertas de monitorização automatizados que sejam acionados 30 dias antes da expiração do certificado e implemente fluxos de renovação automática de certificados para evitar falhas manuais.
A Proliferação de SSID e Congestionamento de RF manifesta-se através de elevada latência e velocidades lentas, apesar de uma excelente força de sinal e de um backhaul de alta velocidade. A causa principal é a utilização excessiva do canal devido a custos de gestão e interferência de co-canal. Consolide os SSIDs, mude para a Atribuição Dinâmica de VLAN, desative o rádio de 2.4 GHz num subconjunto de APs em áreas de alta densidade e force o band steering para direcionar os clientes de banda dupla para as bandas mais limpas de 5 GHz e 6 GHz.
-
ROI e Impacto no Negócio
A implementação de uma estratégia robusta de segmentação de VLAN proporciona um valor comercial significativo e mensurável para operadores de espaços e organizações empresariais.
A Minimização do Âmbito de Auditoria PCI oferece poupanças diretas de custos. Para espaços que processam pagamentos com cartão de crédito, uma rede plana coloca toda a infraestrutura sob o âmbito da conformidade com a norma PCI DSS. Isto significa que cada switch, AP, servidor e PC de escritório tem de ser auditado, custando dezenas de milhares de libras anualmente em avaliações de conformidade, testes de intrusão e custos administrativos. Ao segmentar a rede e isolar o Ambiente de Dados do Titular do Cartão para uma VLAN de POS dedicada com controlos rigorosos de firewall, o âmbito da auditoria fica restrito exclusivamente a essa VLAN. Esta redução de âmbito pode diminuir os custos de conformidade em até 70% e reduzir drasticamente o risco de penalizações por incumprimento.
A Mitigação do Custo de Brechas de Segurança é o resultado de segurança de maior valor. O principal motor de brechas de dados graves é o movimento lateral, onde um atacante obtém acesso a um dispositivo de baixa segurança e navega através de uma rede plana para comprometer bases de dados de elevado valor ou sistemas POS. A segmentação de VLAN, combinada com regras rigorosas de firewall inter-VLAN, elimina completamente este vetor. Se um dispositivo IoT na VLAN 50 for comprometido, o atacante fica preso dentro desse segmento lógico. O raio de impacto da brecha é minimizado, protegendo os ativos corporativos sensíveis.Guest Analytics and Revenue Monetisation transforma a rede de um centro de custo num ativo estratégico. Uma rede devidamente segmentada permite que os operadores de espaços ofereçam, em total segurança, um Guest WiFi de alta qualidade sem colocar em risco a segurança interna. Ao encaminhar o tráfego de convidados através de uma VLAN dedicada para a plataforma da Purple, os espaços podem capturar dados primários valiosos dos clientes através de um portal cativo personalizado, integrado diretamente com plataformas de CRM e automação de marketing. Isto possibilita campanhas de marketing direcionadas, aumenta a fidelização dos clientes e permite aos operadores rentabilizar a sua infraestrutura sem fios através de upgrades de largura de banda em pacotes e publicidade na página splash do portal cativo. Para compreender melhor como a análise de dados impulsiona os resultados de negócio, consulte a documentação da plataforma de WiFi Analytics da Purple.
Referências
- Cisco Wireless APs: 2026 Guide to Products & Deployment
- 10 Best Network Access Control (NAC) Solutions for 2026
- WiFi in Schools: The 2026 Administrator & IT Guide
- How to Implement 802.1X Authentication with Cloud RADIUS
- Purple Guest WiFi Platform
- Purple WiFi Analytics Platform
- Hospitality WiFi Solutions
- Retail WiFi Solutions
- Transport WiFi Solutions
Definições Principais
VLAN (Virtual Local Area Network)
Uma agrupação lógica de dispositivos de rede que comunicam como se estivessem na mesma LAN física, independentemente da sua localização física. Definidas sob a norma IEEE 802.1Q, as VLANs dividem uma única estrutura de switch físico em múltiplos domínios de transmissão isolados utilizando um Identificador de VLAN (VID) de 12 bits incorporado no cabeçalho da trama Ethernet.
As equipas de TI encontram as VLANs como o principal mecanismo para separar o tráfego de convidados, pessoal, POS e IoT numa infraestrutura física partilhada. Sem VLANs, todos os dispositivos partilham um único domínio de transmissão, criando riscos de segurança e de desempenho.
Porta Trunk 802.1Q
Uma porta de switch configurada para encaminhar tráfego de múltiplas VLANs em simultâneo, identificando cada frame Ethernet com o seu respectivo VLAN ID. A porta trunk transporta frames identificados entre switches e para pontos de acesso, enquanto as portas de acesso transportam apenas frames não identificados de uma única VLAN.
Os engenheiros de rede configuram portas trunk nas interfaces dos switches ligadas aos pontos de acesso e portas de uplink entre switches. Uma porta trunk mal configurada - onde a lista de VLANs permitidas não inclui uma VLAN necessária - é a causa mais comum de falhas de conectividade pós-implementação.
Dynamic VLAN Assignment (DVA)
Uma arquitectura que utiliza autenticação IEEE 802.1X e um servidor RADIUS para atribuir dinamicamente um cliente sem fios a uma VLAN específica com base na sua identidade autenticada, em vez de o fazer com base no SSID ao qual se ligou. O servidor RADIUS devolve atributos padrão IETF (Tunnel-Type, Tunnel-Medium-Type, Tunnel-Private-Group-ID) na mensagem Access-Accept para indicar ao AP qual a VLAN a atribuir.
O DVA é a abordagem recomendada para edifícios multinquilino onde a transmissão de múltiplos SSIDs prejudicaria o desempenho de RF. Permite que um único SSID sirva múltiplas organizações inquilinas com total isolamento de Camada 2 entre elas.
RADIUS (Remote Authentication Dial-In User Service)
Um protocolo de rede cliente-servidor que fornece gestão centralizada de Autenticação, Autorização e Auditoria (AAA) para acesso à rede. No contexto de WiFi, o controlador sem fios funciona como o cliente RADIUS, reencaminhando pedidos de autenticação de clientes sem fios para o servidor RADIUS, que valida as credenciais num repositório de identidades (Active Directory, LDAP, etc.) e devolve atributos de autorização, incluindo atribuições de VLAN.
O RADIUS é a espinha dorsal da segurança de WiFi empresarial. As equipas de TI implementam servidores RADIUS (como Microsoft NPS, FreeRADIUS ou serviços RADIUS na nuvem) para aplicar políticas de rede por utilizador e por dispositivo, incluindo Dynamic VLAN Assignment e autenticação baseada em certificados.
PCI-DSS (Payment Card Industry Data Security Standard)
Um conjunto de normas de segurança concebido para garantir que todas as empresas que aceitam, processam, armazenam ou transmitem informações de cartões de crédito mantêm um ambiente seguro. O Requisito 1 do PCI-DSS exige a instalação e manutenção de controlos de segurança de rede, incluindo firewalls que restringem o tráfego entre o Ambiente de Dados do Titular do Cartão (CDE) e outras redes.
Os operadores de espaços com terminais POS ou sistemas de processamento de pagamentos devem cumprir o PCI-DSS. A segmentação adequada de VLANs isola o CDE numa VLAN dedicada, reduzindo o âmbito da auditoria PCI apenas a esse segmento e às políticas de firewall que o regem, em vez de abranger toda a rede.
Domínio de Broadcast
O conjunto de todos os dispositivos de rede que receberão um frame de broadcast enviado por qualquer um dos dispositivos do grupo. Numa rede plana e não segmentada, todos os dispositivos partilham um único domínio de broadcast. As VLANs dividem a rede em domínios de broadcast mais pequenos, confinando o tráfego de broadcast (ARP, DHCP, mDNS) apenas aos dispositivos pertencentes a essa VLAN.
Em espaços de alta densidade com centenas ou milhares de dispositivos ligados, um único domínio de broadcast de grandes dimensões gera volumes enormes de tráfego de broadcast que consome largura de banda sem fios e prejudica o desempenho. Reduzir o tamanho do domínio de broadcast através de VLANs é uma técnica fundamental de optimização de desempenho.
WPA3-Enterprise
O padrão actual de segurança WiFi de nível empresarial, que utiliza autenticação IEEE 802.1X e EAP (Extensible Authentication Protocol) para autenticação por utilizador ou por dispositivo. O WPA3-Enterprise oferece protecção criptográfica de 128 bits (padrão) ou 192 bits (modo de alta segurança) e elimina as vulnerabilidades associadas ao handshake de 4 vias do WPA2.
As equipas de TI devem implementar o WPA3-Enterprise em todos os SSIDs corporativos e regulados (pessoal, POS). Este exige um servidor RADIUS e certificados de cliente (EAP-TLS) ou credenciais de utilizador/palavra-passe (PEAP-MSCHAPv2). O WPA3-Enterprise é o padrão de autenticação exigido para implementações sem fios em conformidade com o PCI-DSS.
Isolamento de Clientes (Bloqueio Peer-to-Peer)
Uma funcionalidade do ponto de acesso sem fios que impede os dispositivos ligados ao mesmo SSID de comunicarem diretamente entre si na Camada 2. Quando ativada, todo o tráfego entre clientes é bloqueado no AP, forçando-o a passar pelo firewall antes de chegar a outro dispositivo.
O isolamento de clientes é uma configuração obrigatória em todos os SSIDs de WiFi de convidados. Sem ele, um utilizador malicioso na rede de convidados pode fazer uma varredura, sondar e atacar outros dispositivos de convidados no mesmo SSID. É também um requisito para a conformidade com o GDPR, pois impede que um convidado intersete o tráfego não encriptado de outro convidado.
MAC Authentication Bypass (MAB)
Um mecanismo de autenticação de contingência que permite que dispositivos incapazes de realizar a autenticação 802.1X (como impressoras, smart TVs e sensores IoT) se autentiquem na rede utilizando o seu endereço MAC. O servidor RADIUS é pré-preenchido com os endereços MAC dos dispositivos autorizados e devolve a atribuição de VLAN apropriada após um pedido MAB bem-sucedido.
As equipas de TI utilizam o MAB para dispositivos IoT e legados em ambientes multi-inquilino. Como os endereços MAC podem ser falsificados, o MAB deve ser sempre combinado com ACLs de firewall estritas na VLAN atribuída, limitando o acesso do dispositivo à rede apenas aos serviços externos específicos de que necessita.
Native VLAN
A VLAN atribuída ao tráfego sem etiqueta numa porta trunk 802.1Q. Por predefinição, na maioria dos switches, a VLAN 1 é a native VLAN. As tramas sem etiqueta que chegam a uma porta trunk são atribuídas à native VLAN. Este é um vetor de ataque bem conhecido para o salto de VLAN, onde um atacante envia tramas com etiqueta dupla para escapar da sua VLAN.
A melhor prática é alterar a native VLAN em todas as portas trunk para um ID de VLAN não utilizado e não encaminhável (por exemplo, VLAN 999) e garantir que nenhum dispositivo ativo está atribuído à VLAN 1. Este é um passo de endurecimento obrigatório em qualquer design de rede em conformidade com PCI-DSS.
Exemplos Práticos
Um grupo hoteleiro de 12 propriedades com 350 quartos no total necessita de consolidar a sua infraestrutura de rede. Atualmente, cada propriedade opera uma única rede plana que atende quartos de hóspedes, portáteis de funcionários, terminais POS de restaurantes, câmaras de CCTV, controladores de AVAC e um centro de conferências com múltiplos organizadores de eventos em simultâneo. O diretor de TI sinalizou que toda a rede está no âmbito da conformidade com o PCI-DSS, custando ao grupo cerca de £45.000 por ano em taxas de auditoria e trabalho de remediação. Como deve a rede ser redesenhada?
A solução é uma arquitetura de cinco VLANs implementada de forma consistente em todas as 12 propriedades através de um modelo padronizado. A VLAN 10 (Gestão, 10.XX.10.0/24) transporta apenas tráfego de gestão de switches, APs e WLC, acessível exclusivamente através de uma VPN de administração dedicada. A VLAN 20 (WiFi de Hóspedes, 172.16.0.0/20) encaminha todo o tráfego de hóspedes através do captive portal da Purple para integração e análise em conformidade com o GDPR, com isolamento de clientes ativado e um tempo de concessão DHCP de 2 horas para evitar a exaustão de IPs. A VLAN 30 (Corporativa de Funcionários, 10.XX.30.0/23) utiliza WPA3-Enterprise com autenticação 802.1X contra o Azure AD do grupo através de um serviço RADIUS na nuvem. A VLAN 40 (POS/Pagamentos, 192.168.40.0/24) é um segmento PCI-CDE estritamente isolado com uma política de firewall de rejeição por omissão que permite apenas HTTPS de saída para os endereços IP do fornecedor do gateway de pagamento. A VLAN 50 (IoT/BMS, 10.XX.50.0/24) isola todos os dispositivos de CCTV, AVAC, fechaduras inteligentes e gestão de edifícios com filtragem de saída restrita às respetivas plataformas de gestão. O centro de conferências é gerido através do aprovisionamento de VLANs de eventos temporárias (VLAN 60-99) através do painel de controlo da WLC, cada uma com um captive portal personalizado da Purple e limites de largura de banda. O esquema de IP padronizado do terceiro octeto (XX = número do site) permite à equipa do NOC identificar o site e o segmento de qualquer dispositivo apenas a partir do seu endereço IP, reduzindo drasticamente o tempo de resolução de problemas.
Uma cadeia de retalho nacional com 220 lojas está a registar queixas generalizadas sobre o desempenho do WiFi. Apesar de ter ligações de fibra de 200 Mbps em cada loja, os clientes e o pessoal reportam velocidades inferiores a 5 Mbps. Uma auditoria revela que os pontos de acesso de cada loja estão a transmitir 9 SSIDs: um para clientes, um para o pessoal, um para POS, um para CCTV, um para sinalização digital, um para dispositivos portáteis de gestão de stock, um para um parceiro de logística terceirizado, um para uma concessão de cafetaria e um SSID legado de um fornecedor anterior que nunca foi desativado. Como deve a rede ser reformulada para resolver os problemas de desempenho e manter a segurança?
A solução é uma consolidação em três fases. Fase 1 (Imediata): Desativar imediatamente o SSID legado e quaisquer SSIDs com zero clientes ativos. Isto, por si só, reduz a sobrecarga de beacons de 9 SSIDs para 7. Fase 2 (implementação em 30 dias): Consolidar os SSIDs do pessoal, dos dispositivos portáteis de gestão de stock, do parceiro de logística e da sinalização digital num único SSID empresarial utilizando Dynamic VLAN Assignment via 802.1X e RADIUS. Cada grupo de utilizadores autentica-se com as suas credenciais corporativas ou certificado de dispositivo, e o servidor RADIUS devolve o atributo Tunnel-Private-Group-ID apropriado para os atribuir à sua VLAN dedicada (VLAN 30 para o pessoal, VLAN 50 para IoT/dispositivos portáteis, VLAN 60 para logística, VLAN 70 para sinalização). Isto reduz o número de SSIDs de 7 para 4. Fase 3 (implementação em 60 dias): Migrar a concessão da cafetaria para uma VLAN dedicada com uma instância separada de captive portal da Purple, e consolidar os SSIDs de POS e CCTV nas suas respetivas VLANs isoladas. A arquitetura final transmite 3 SSIDs: um SSID empresarial com Dynamic VLAN Assignment, um WiFi para convidados/clientes através do captive portal da Purple e um SSID de POS. Ative o band steering em todos os APs para direcionar os clientes de banda dupla para 5 GHz, e configure a limitação de taxa por cliente na VLAN de convidados (10 Mbps de download) para evitar que um único utilizador sature o uplink.
Perguntas de Prática
Q1. O operador de um centro de conferências gere um espaço com 4.600 metros quadrados e 200 pontos de acesso. Atualmente, transmitem 6 SSIDs: um para os participantes do evento, um para os expositores, um para os funcionários do espaço, um para o equipamento AV, um para os terminais POS de restauração e um para os sistemas de gestão do edifício. O gestor de TI relata que o desempenho do WiFi é fraco durante grandes eventos, com velocidades médias de clientes a caírem para menos de 3 Mbps, apesar de uma ligação de fibra de 1 Gbps. O espaço também se está a preparar para uma auditoria PCI-DSS. Como redesenharia a arquitetura sem fios para resolver os problemas de desempenho e conformidade?
Dica: Considere quais os SSIDs que podem ser consolidados utilizando a Atribuição Dinâmica de VLAN, quais as classes de tráfego que têm implicações de PCI-DSS e como a sobrecarga de beacons de SSID contribui para o problema de desempenho num ambiente de alta densidade.
Ver resposta modelo
O redesenho consolida 6 SSIDs em 3 utilizando Atribuição Dinâmica de VLAN para os segmentos corporativos. SSID 1 (Participantes do Evento): SSID aberto com WPA3-Enhanced Open, mapeado para a VLAN 20, encaminhado através do Captive Portal do Purple para uma integração em conformidade com o GDPR e limitação de taxa por cliente (10 Mbps de descida). Isolamento de clientes ativado. SSID 2 (Enterprise Secure): Um único SSID WPA3-Enterprise utilizando 802.1X com Atribuição Dinâmica de VLAN. Os expositores autenticam-se com credenciais temporárias emitidas no registo e são colocados na VLAN 60 (apenas internet, isolada). Os funcionários do espaço autenticam-se com credenciais de AD corporativas e são colocados na VLAN 30 (acesso interno). O equipamento AV utiliza MAC Authentication Bypass e é colocado na VLAN 50 (restrito a servidores de gestão AV). SSID 3 (POS Secure): SSID WPA3-Enterprise dedicado para terminais POS de restauração, mapeado para a VLAN 40 (PCI-CDE). Regras estritas de firewall permitem apenas HTTPS de saída para o gateway de pagamento. Os sistemas de gestão do edifício são migrados para uma ligação com fios na VLAN 50, sempre que possível, ou para um SSID IoT dedicado se for necessária ligação sem fios. Reduzir de 6 para 3 SSIDs elimina aproximadamente 15 a 20% da sobrecarga de beacons, melhorando diretamente o tempo de antena disponível e o rendimento dos clientes. O âmbito da auditoria PCI é reduzido à VLAN 40 e às suas políticas de firewall, cumprindo os Requisitos 1.2 e 1.3 do PCI-DSS.
Q2. Um arquiteto de rede está a desenhar a infraestrutura de WiFi para um novo edifício comercial de uso misto com 80 frações. O edifício irá albergar 15 empresas clientes independentes, um café no rés-do-chão e espaços de co-working partilhados. Cada cliente exige o isolamento total da rede em relação aos outros clientes, a sua própria alocação de largura de banda e a capacidade de ligar os seus próprios dispositivos. O proprietário do edifício pretende gerir toda a infraestrutura de forma centralizada e integrar novos clientes em menos de 30 minutos. Que arquitetura recomendaria e quais são as principais decisões de design?
Dica: Considere as compensações entre VLANs por cliente (tenant) com SSIDs dedicados versus a Atribuição Dinâmica de VLAN com um único SSID. Pense nos requisitos operacionais para uma integração rápida de clientes e gestão centralizada.
Ver resposta modelo
A arquitetura recomendada é um modelo de Atribuição Dinâmica de VLAN com um único SSID empresarial para todos os clientes empresariais, complementado por um SSID de convidados separado para o café e espaços de co-working. A cada cliente é atribuído um ID de VLAN exclusivo (ex. VLAN 101-115 para clientes, VLAN 200 para co-working, VLAN 201 para o café). O servidor RADIUS é integrado com um fornecedor de identidade na cloud que suporta diretórios de utilizadores por cliente. Quando um novo cliente é integrado, o administrador cria uma nova VLAN no switch principal, configura um intervalo DHCP para a nova sub-rede, adiciona a VLAN à lista de permitidas em todas as portas de trunk, cria um novo grupo de clientes no fornecedor de identidade e configura o servidor RADIUS para devolver o novo ID de VLAN para os utilizadores desse cliente. Todo este processo pode ser baseado em modelos e concluído em menos de 30 minutos. A VLAN de cada cliente é isolada de todas as outras VLANs de clientes através de uma política de firewall inter-VLAN de bloqueio por omissão (default-deny). As políticas de largura de banda por cliente são aplicadas no WLC utilizando perfis de QoS, garantindo a cada cliente o seu escalão de largura de banda contratado. O SSID de convidados do café e do co-working encaminha o tráfego através do Captive Portal da Purple na VLAN 200, fornecendo ao proprietário do edifício dados analíticos de visitantes e uma experiência de integração personalizada. A principal decisão de design é utilizar um único SSID empresarial em vez de SSIDs por cliente, o que exigiria a transmissão de até 15 SSIDs e degradaria gravemente o desempenho de RF no ambiente de alta densidade do edifício.
Q3. Um gestor de TI numa grande cadeia de retalho descobre, durante uma auditoria de rotina à rede, que a VLAN 1 está a ser utilizada como VLAN nativa em todas as portas de trunk em 300 lojas, e que o SSID de gestão para aceder aos controladores sem fios está na mesma sub-rede que a rede WiFi de convidados. A equipa de segurança classificou isto como uma vulnerabilidade crítica. Que medidas de remediação imediatas devem ser tomadas e qual é o risco se estes problemas não forem resolvidos?
Dica: Considere os vetores de ataque específicos que a VLAN 1 como VLAN nativa permite (VLAN hopping) e as implicações de o tráfego de gestão estar acessível a partir da rede de convidados. Prioritize as etapas de remediação pela gravidade do risco.
Ver resposta modelo
Resolução imediata por ordem de prioridade: Passo 1 (Crítico - mesmo dia): Isolar o SSID de gestão. Desativar completamente o SSID de gestão se este for acessível a partir da rede de convidados. Mover todo o acesso de gestão do controlador sem fios para uma VLAN de gestão dedicada (ex. VLAN 10) com acesso restrito a dispositivos de administrador através de uma VPN site-to-site ou estações de trabalho de gestão dedicadas. Isto elimina o risco mais crítico: um utilizador convidado ou atacante na rede de convidados obter acesso aos controladores sem fios e reconfigurar ou desativar toda a infraestrutura sem fios. Passo 2 (Alto - dentro de 1 semana): Alterar a VLAN nativa em todas as portas trunk da VLAN 1 para uma VLAN não utilizada e não encaminhável (ex. VLAN 999). Garantir que nenhum dispositivo ativo está atribuído à VLAN 1. Isto mitiga o vetor de ataque de VLAN hopping, onde um atacante envia tramas 802.1Q com dupla etiqueta para escapar da sua VLAN e obter acesso ao tráfego de outra VLAN. Passo 3 (Médio - dentro de 30 dias): Realizar uma auditoria completa às portas trunk em todas as 300 lojas para verificar se a lista de VLANs permitidas em cada porta trunk está explicitamente definida e corresponde à documentação do projeto. Remover quaisquer VLANs das portas trunk que não sejam necessárias nessa localização. O risco de deixar estes problemas por resolver é grave: um atacante na rede WiFi de convidados poderia potencialmente aceder à interface de gestão do controlador sem fios, modificar configurações de SSID, extrair chaves pré-partilhadas, redirecionar tráfego ou desativar toda a infraestrutura sem fios. A vulnerabilidade da VLAN nativa VLAN 1 poderia permitir que um atacante escapasse da VLAN de convidados e acedesse a terminais POS ou servidores internos, resultando numa violação do PCI DSS com potenciais coimas de até £100.000 por mês de não conformidade.
Perguntas frequentes
Como configurar redes separadas numa ligação de internet partilhada para residentes, pessoal do escritório de arrendamento e dispositivos de edifícios inteligentes?
Para isolar diferentes grupos de utilizadores numa ligação partilhada de alta velocidade sem implementar múltiplas redes físicas, configure a marcação de VLAN IEEE 802.1Q no seu switch principal e nos pontos de acesso wireless. Crie VLANs dedicadas com sub-redes IP privadas: por exemplo, VLAN 10 para o Pessoal do Escritório de Arrendamento (autenticado via 802.1X/WPA3-Enterprise), VLAN 20 para Sistemas de Gestão de Edifícios e IoT (utilizando MAC Authentication Bypass e ACLs de saída estritas), VLAN 30 para WiFi de Convidados Público (com isolamento de clientes de Camada 2 e um Captive Portal), e VLANs dinâmicas por inquilino (VLAN 100-500) para residentes que utilizem Identity PSK (iPSK) ou Atribuição Dinâmica de VLAN. Imponha regras de firewall inter-VLAN com deteção de estado que impeçam o tráfego entre segmentos, permitindo ao mesmo tempo o acesso de saída à internet via WAN.
Qual é a diferença entre a etiquetagem de VLAN baseada em SSID e a Atribuição Dinâmica de VLAN (DVA)?
A marcação de VLAN baseada em SSID associa um SSID específico de forma estática a um único ID de VLAN. Em ambientes multi-tenant com dezenas ou centenas de inquilinos, a criação de SSIDs separados para cada inquilino gera uma sobrecarga severa de gestão de RF, congestionamento de beacons e degradação da eficiência do tempo de antena. A Atribuição Dinâmica de VLAN (DVA) resolve isto transmitindo um único SSID comum. Quando um utilizador se liga e autentica via 802.1X, o servidor RADIUS central inspeciona a sua identidade e devolve os atributos RFC 2868 e RFC 3580 (Tunnel-Type = VLAN, Tunnel-Medium-Type = 802, Tunnel-Private-Group-ID = VLAN_ID), direcionando dinamicamente esse cliente para a sua VLAN isolada e dedicada sem tempo de antena de broadcast extra.
Como é que o isolamento de clientes de Camada 2 impede o movimento lateral entre inquilinos?
O Isolamento de Clientes de Camada 2 (também designado por VLAN Privada ou isolamento de estações) instrui os pontos de acesso e portas de switch a descartar tramas unicast, multicast e broadcast diretas de dispositivo para dispositivo (peer-to-peer) que estejam ligados ao mesmo rádio sem fios ou domínio de transmissão. Isto evita que agentes maliciosos ou endpoints comprometidos executem envenenamento de ARP, varrimento de portas, ataques man-in-the-middle (MITM) ou descubram serviços de rede não encriptados em dispositivos residentes vizinhos. Toda a comunicação é forçada no sentido ascendente (upstream) para o gateway predefinido de Camada 3, onde regras de firewall com análise de estado inspecionam ou bloqueiam o tráfego entre dispositivos.
Como é que a segmentação por VLAN protege os dados dos titulares de cartões (PCI-DSS 4.0) em propriedades de escritórios e retalho de utilização mista?
O Requisito 1 da norma PCI-DSS 4.0 exige controlos rigorosos de segurança de rede para isolar o Ambiente de Dados de Titulares de Cartões (CDE) de todas as redes não fidedignas e não essenciais. Ao colocar os terminais de Ponto de Venda (POS), gateways de pagamento e hardware de comerciantes numa VLAN isolada e dedicada (por exemplo, VLAN 40), as organizações garantem que os dispositivos dos inquilinos, as estações de trabalho de escritórios corporativos e o WiFi público de convidados tenham acesso zero de Camada 2 ou Camada 3 aos sistemas de pagamento. As listas de controlo de acesso (ACLs) de firewalls com análise de estado têm de restringir o tráfego de entrada e saída exclusivamente a endpoints autorizados de processamento de pagamentos e canais TLS encriptados de saída.
Como se evita que o tráfego mDNS de Apple AirPlay, Chromecast e de casas inteligentes se dissemine entre as frações dos inquilinos?
Os dispositivos de transmissão de casas inteligentes e de IoT dependem de DNS multicast (mDNS) e do Simple Service Discovery Protocol (SSDP) em domínios de transmissão locais (224.0.0.251 / UDP 5353). Numa rede multi-inquilino plana ou não segmentada, cada inquilino veria e controlaria todas as Apple TV, impressoras e colunas inteligentes vizinhas em todo o edifício. Isolar cada inquilino na sua própria micro-VLAN ou utilizar chaves pré-partilhadas de identidade (iPSK) com contenção de Rede de Área Pessoal (PAN) confina os pacotes multicast e broadcast estritamente aos dispositivos autorizados desse inquilino, evitando transmissões cruzadas entre frações e violações de privacidade.
Continue a ler esta série
Por que o WiFi de convidados de estilo hoteleiro falha em edifícios residenciais
Será capaz de diagnosticar por que os residentes em blocos BTR, residências de estudantes e MDUs continuam a reportar falhas de WiFi, e escolher o modelo de autenticação que as resolve. A resposta é uma chave iPSK por agregado familiar nos seus pontos de acesso existentes, mantendo uma rede de Captive Portal separada para os visitantes.
Conceção de Redes WiFi para Edifícios de Escritórios Multi-Inquilino
Este guia fornece aos gestores de TI, arquitetos de rede e CTOs um plano neutro em termos de fornecedor para conceber redes WiFi escaláveis, seguras e isoladas em edifícios de escritórios multi-inquilino. Aborda a segmentação de VLAN sob IEEE 802.1Q, a Atribuição Dinâmica de VLAN através de 802.1X e RADIUS, o planeamento de RF para ambientes de alta densidade e considerações de conformidade sob GDPR e PCI-DSS. Os operadores de espaços e gestores de edifícios encontrarão orientações de arquitetura práticas, estudos de caso do mundo real e erros de configuração a evitar antes da implementação.
Tempo médio para a inocência: como provar que a culpa não é do WiFi
O tempo médio para a inocência (MTTI) é a métrica crítica que define quanto tempo as equipas de TI passam a provar que um problema de rede não é culpa delas. Este guia detalha uma metodologia de observabilidade em cinco etapas para eliminar o jogo da culpa em ambientes multi-tenant, substituindo a troca de acusações por provas partilhadas para reduzir o tempo médio de resolução (MTTR).
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.