
तकनीकी गाइड
गेस्ट WiFi, एनालिटिक्स, Captive Portals और वेन्यू टेक्नोलॉजी पर गहन, विशेषज्ञों द्वारा तैयार की गई तकनीकी गाइड।
482 guides
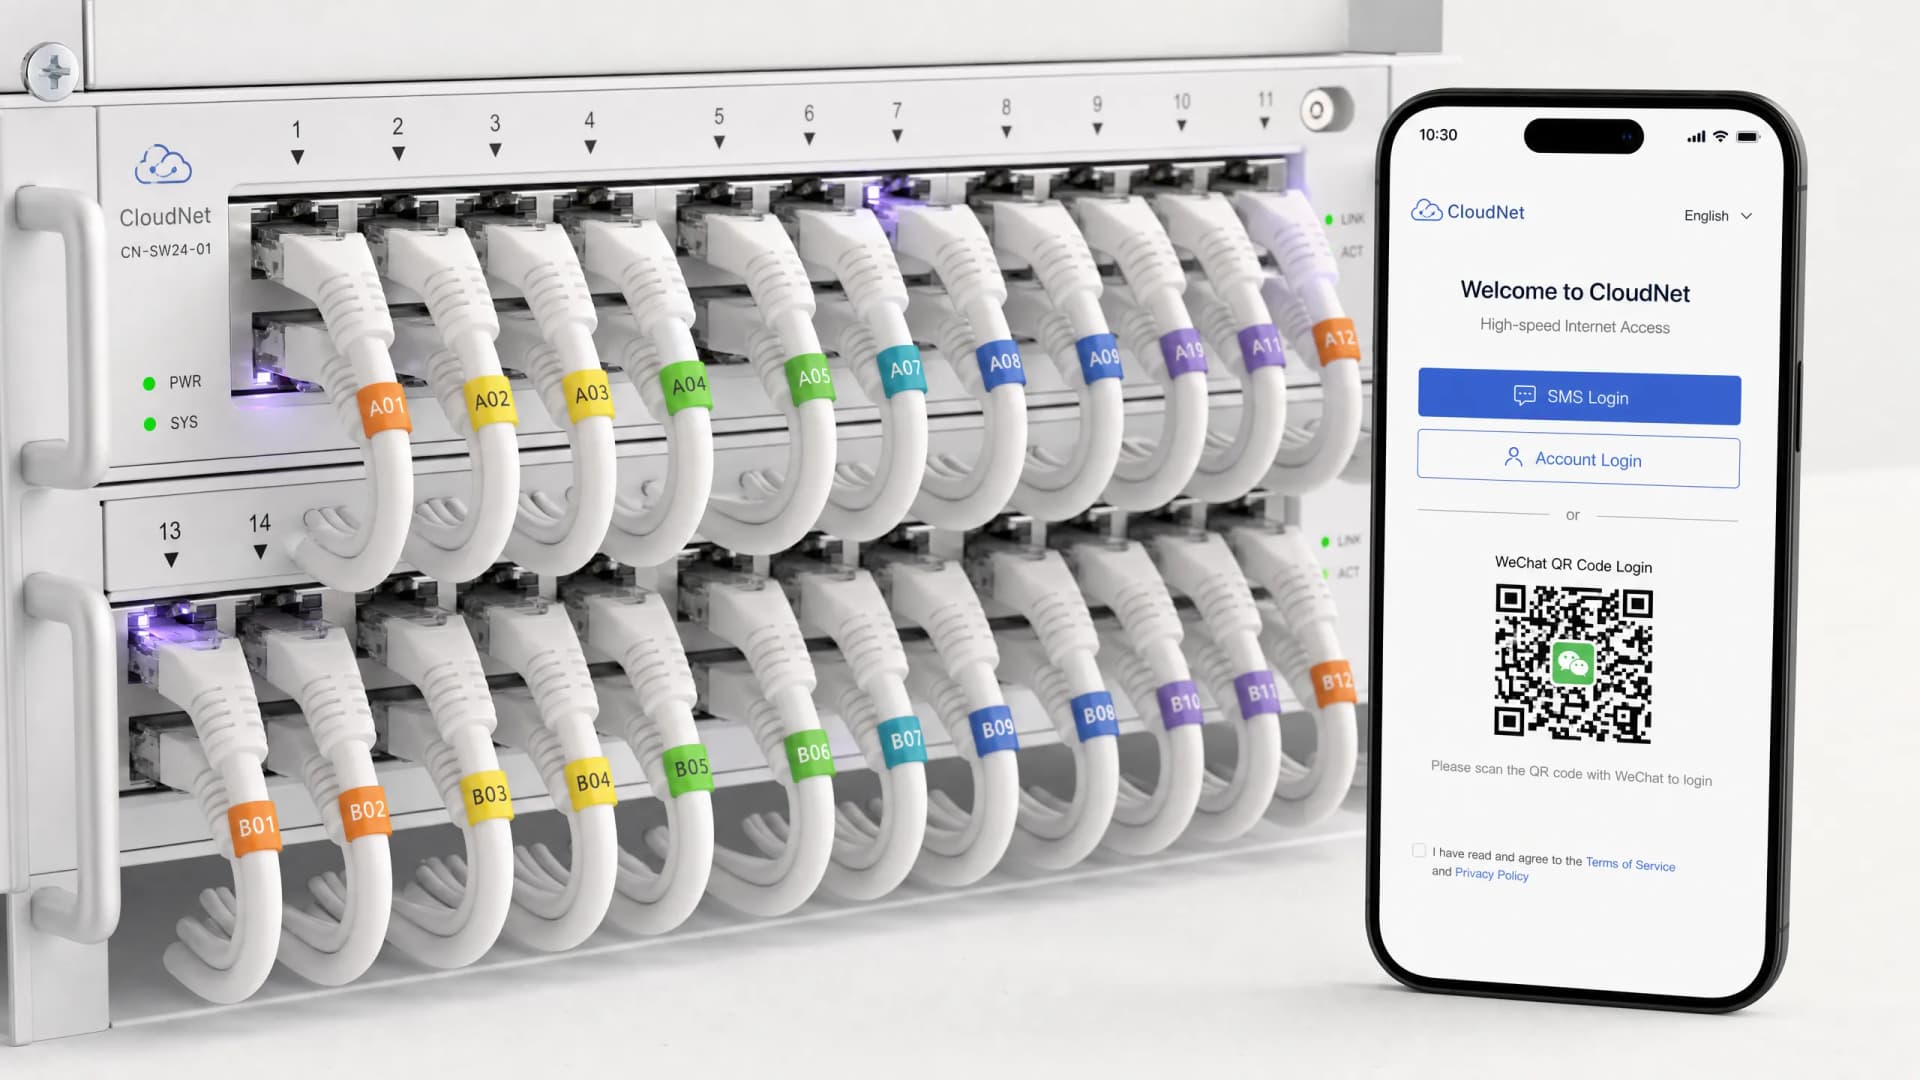
Guest WiFi कैप्टिव पोर्टल के साथ WeChat प्रमाणीकरण को एकीकृत करना
यह गाइड बताती है कि एंटरप्राइज़ guest WiFi कैप्टिव पोर्टल में WeChat OAuth 2.0 प्रमाणीकरण को कैसे एकीकृत किया जाए। इसमें डुअल-प्लेटफ़ॉर्म पंजीकरण आवश्यकताओं, फर्स्ट-पार्टी डेटा कैप्चर के लिए स्कोप चयन, RADIUS Change of Authorization के माध्यम से नेटवर्क प्रवर्तन, और GDPR और चीन के PIPL के अनुपालन को शामिल किया गया है। आतिथ्य, खुदरा और कार्यक्रमों में स्थान ऑपरेटरों को बड़े पैमाने पर WeChat लॉगिन guest wifi को तैनात करने के लिए ठोस कार्यान्वयन कदम, वास्तविक केस स्टडीज और सुरक्षा सुदृढ़ीकरण मार्गदर्शन मिलेगा।
Cisco SUDI को समझना: नेटवर्क एक्सेस कंट्रोल में हार्डवेयर - आधारित डिवाइस पहचान
यह गाइड Cisco SUDI के तकनीकी आर्किटेक्चर का विवरण देती है, और यह स्पष्ट करती है कि कैसे हार्डवेयर - एंकर वाली पहचान नेटवर्क एक्सेस कंट्रोल को सुरक्षित करती है। यह IT लीडर्स के लिए उद्यम स्थलों पर 802.1X EAP-TLS प्रमाणीकरण को तैनात करने और ज़ीरो टच प्रोविज़निंग को स्वचालित करने के लिए व्यावहारिक कार्यान्वयन चरण प्रदान करती है।
Enterprise WiFi सुरक्षा को स्वचालित करना: SCEP प्रमाणपत्र परिनियोजन गाइड
यह तकनीकी गाइड समझाती है कि SCEP certificate deployment का उपयोग करके enterprise WiFi सुरक्षा को कैसे स्वचालित किया जाए। यह कॉर्पोरेट और गेस्ट नेटवर्क पर 802.1X EAP-TLS प्रमाणीकरण को तैनात करने के लिए एक विस्तृत आर्किटेक्चरल ब्लूप्रिंट और कार्यान्वयन चरण प्रदान करता है।
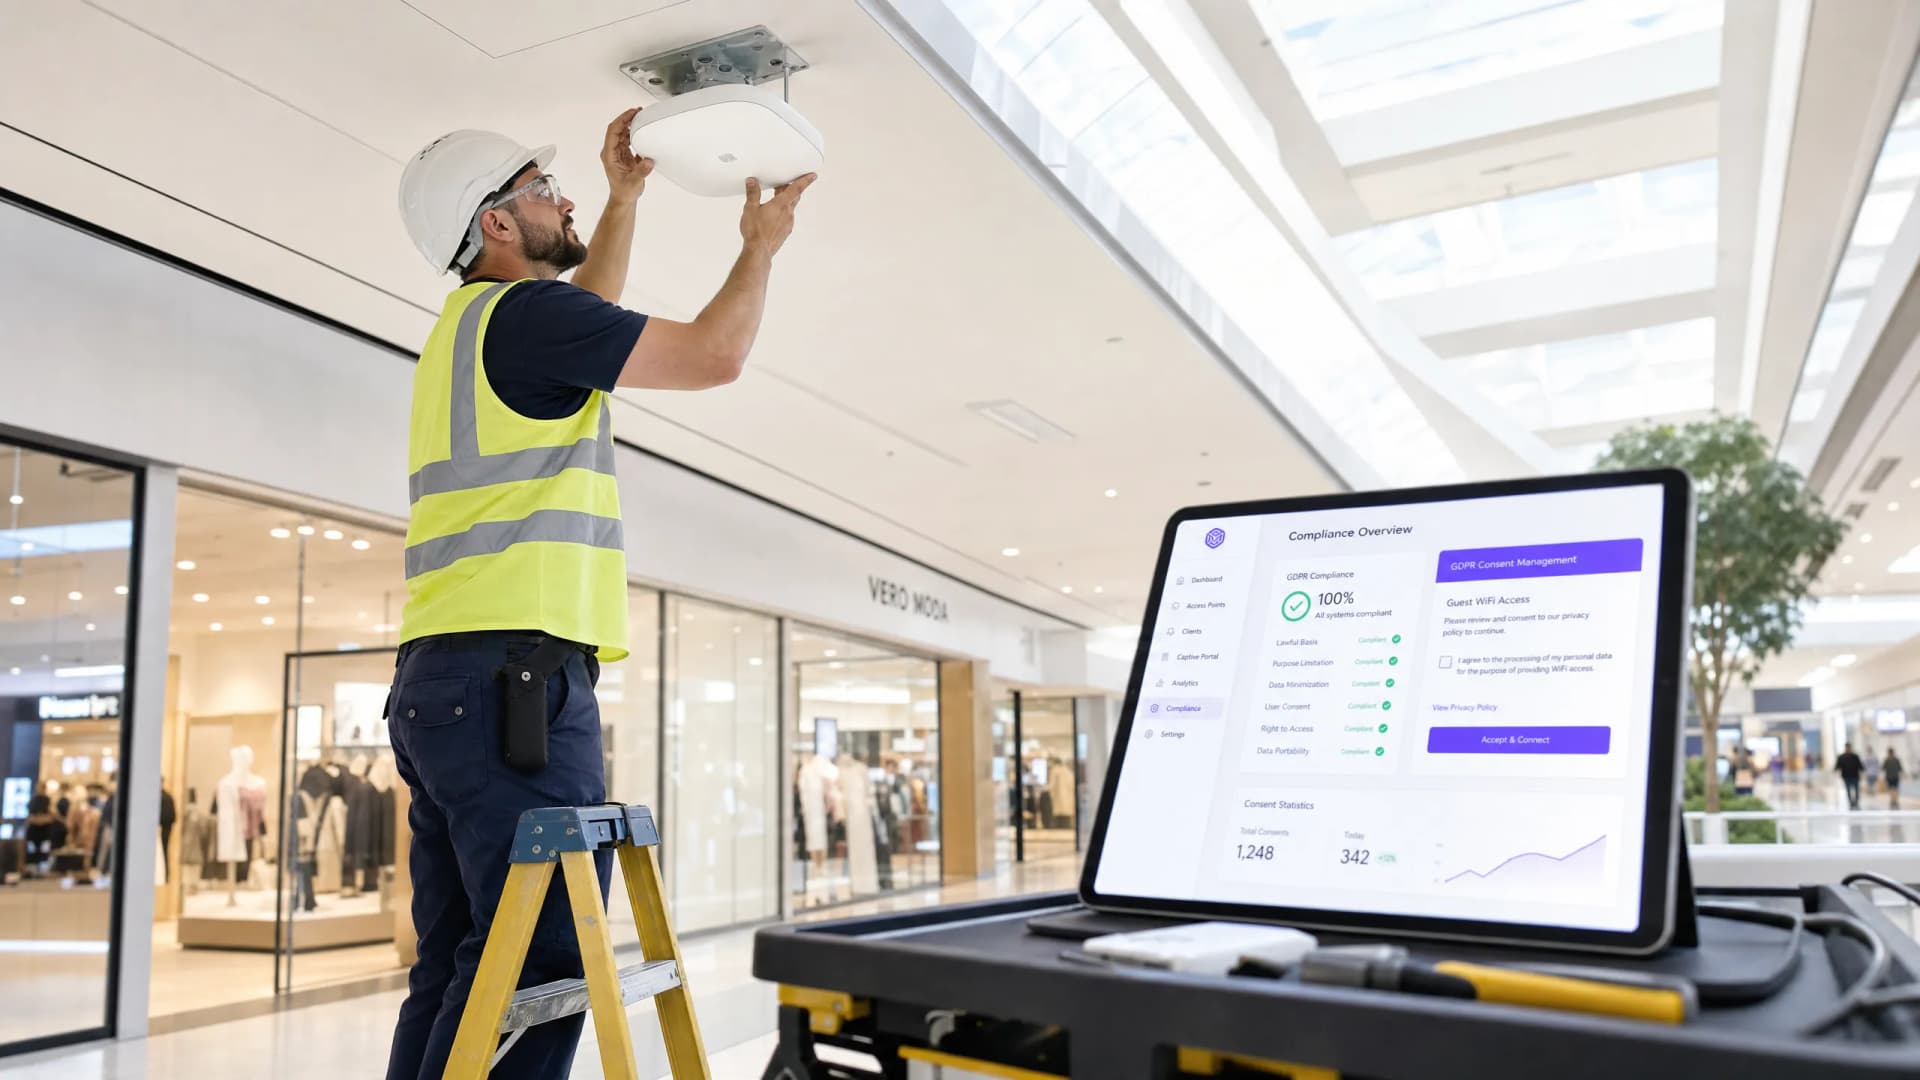
The Compliance Playbook: GDPR और Guest WiFi डेटा प्राइवेसी
यह व्यापक गाइड IT मैनेजरों और वेन्यू ऑपरेटरों को GDPR-compliant guest WiFi नेटवर्क बनाने के लिए एक तकनीकी ढांचा प्रदान करती है। यह सहमति के तंत्र, नेटवर्क सेगमेंटेशन, स्वचालित डेटा रिटेंशन, और अनुपालन को एक कानूनी दायित्व से बदलकर एक मजबूत फ़र्स्ट-पार्टी डेटा एसेट में बदलने का विवरण देती है।
सुरक्षित गेस्ट WiFi कैसे सेटअप करें: एक सुरक्षित एंटरप्राइज कॉन्फ़िगरेशन गाइड
यह आधिकारिक गाइड IT लीडर्स और नेटवर्क आर्किटेक्ट्स को सुरक्षित एंटरप्राइज गेस्ट WiFi को तैनात करने का एक निश्चित खाका प्रदान करती है। इसमें अनुपालन करने वाले फर्स्ट-पार्टी डेटा को कैप्चर करते हुए आंतरिक प्रणालियों की सुरक्षा के लिए आवश्यक आर्किटेक्चर, WPA3 माइग्रेशन, VLAN सेगमेंटेशन और captive portal इंटीग्रेशन शामिल हैं।
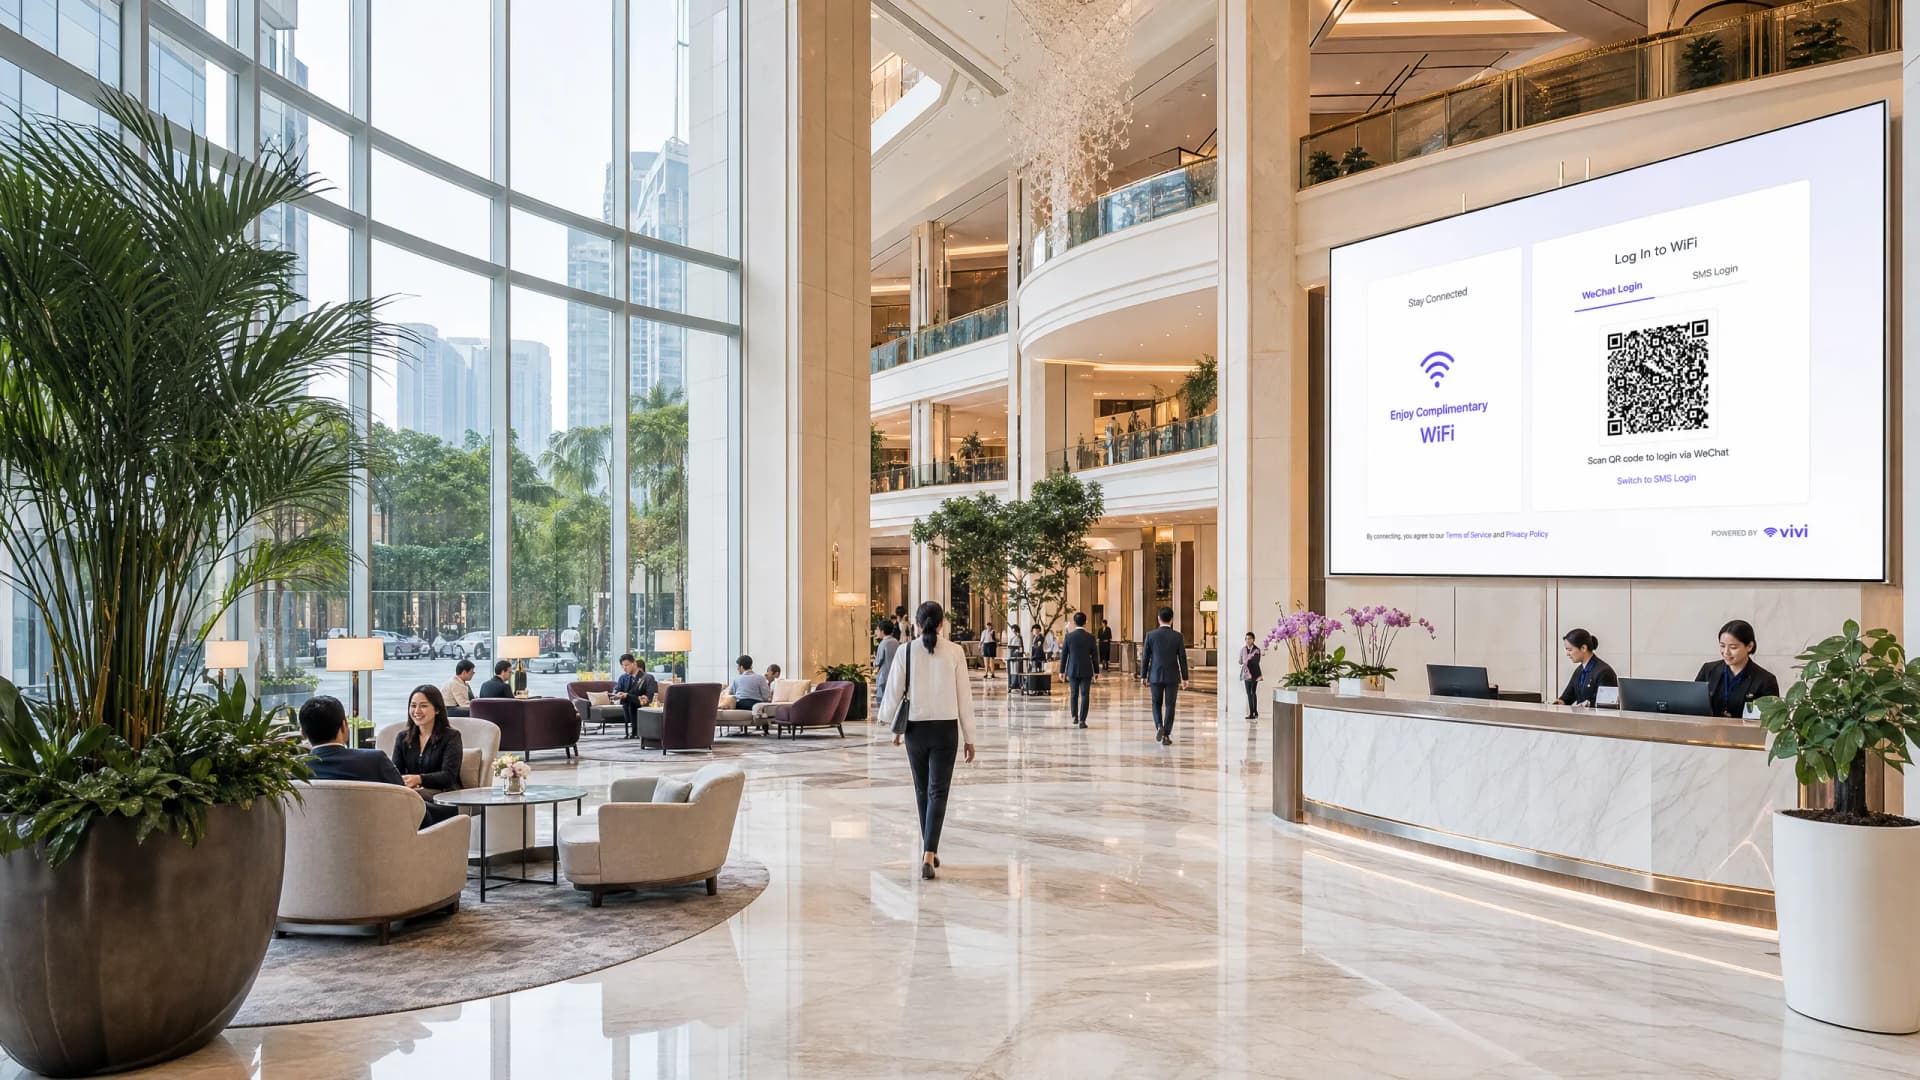
WeChat WiFi Authentication को एकीकृत करना: APAC ग्राहकों के लिए Captive Portal ऑनबोर्डिंग
WeChat के पास 1.41 बिलियन मासिक सक्रिय उपयोगकर्ता हैं, जो इसे विश्व स्तर पर चीनी उपभोक्ताओं के लिए प्राथमिक डिजिटल पहचान बनाता है। यह गाइड बताती है कि APAC स्थानों के लिए एंटरप्राइज़ captive portals में WeChat OAuth 2.0 प्रमाणीकरण को कैसे एकीकृत किया जाए, जिसमें प्लेटफॉर्म पंजीकरण, स्कोप चयन, RADIUS Change of Authorisation प्रवर्तन, और GDPR और चीन के PIPL के साथ दोहरे-ढांचे का अनुपालन शामिल है। इसका उद्देश्य उन IT प्रबंधकों, नेटवर्क आर्किटेक्ट्स और वेन्यू संचालन निदेशकों के लिए है जिन्हें इस तिमाही में कार्रवाई करने की आवश्यकता है।

एंटरप्राइज नेटवर्क कंट्रोलर्स पर कैप्टिव पोर्टल रीडायरेक्शन कॉन्फ़िगर करना
यह आधिकारिक गाइड एंटरप्राइज नेटवर्क कंट्रोलर्स पर कैप्टिव पोर्टल रीडायरेक्शन को लागू करने के लिए आवश्यक तकनीकी आर्किटेक्चर और वेंडर-विशिष्ट कॉन्फ़िगरेशन चरणों का विवरण देती है। यह IT टीमों को वॉल्ड गार्डन कॉन्फ़िगर करने, RADIUS ऑथेंटिकेशन को एकीकृत करने और GDPR और PCI DSS के अनुपालन को सुनिश्चित करने पर व्यावहारिक मार्गदर्शन प्रदान करती है।
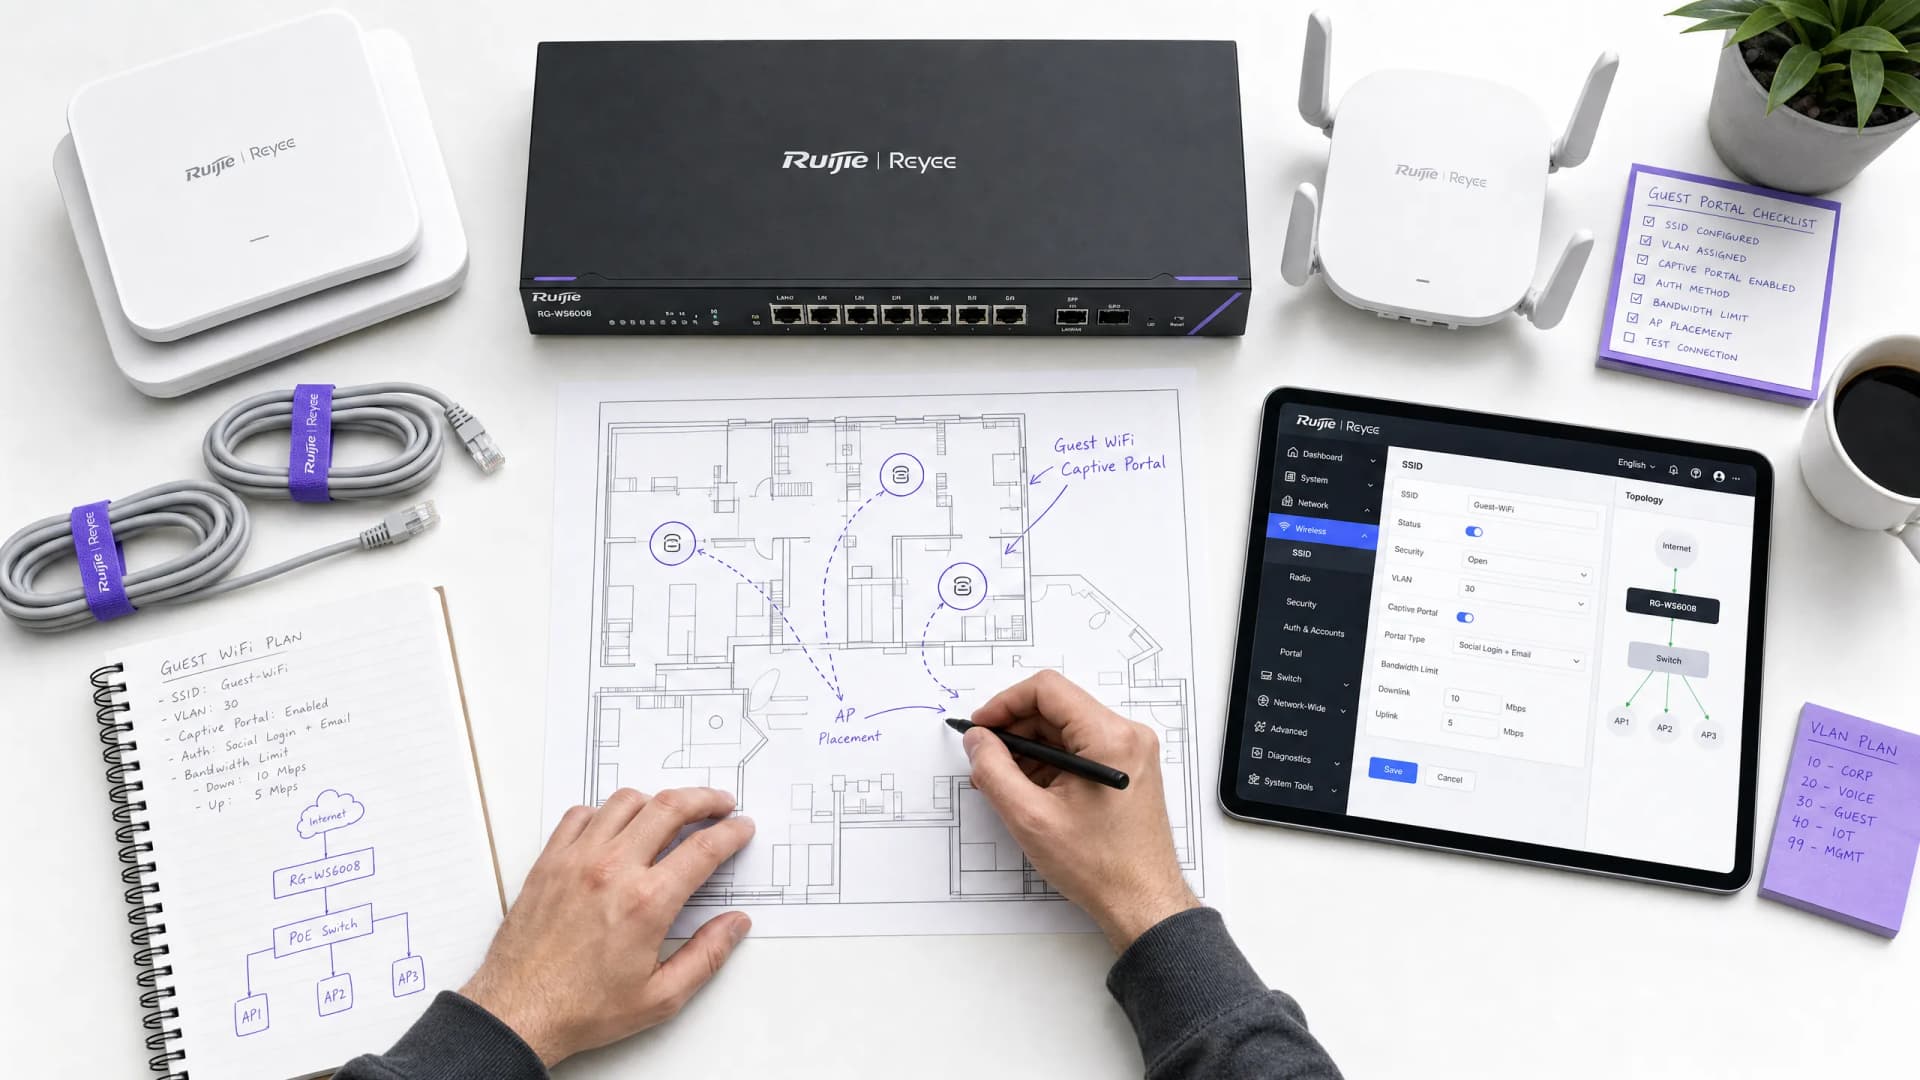
चरण-दर-चरण मार्गदर्शिका: अतिथि WiFi Captive Portals के लिए Ruijie वायरलेस कंट्रोलर को कॉन्फ़िगर करना
यह मार्गदर्शिका एंटरप्राइज-ग्रेड अतिथि WiFi Captive Portals को तैनात करने के लिए Ruijie वायरलेस कंट्रोलर और गेटवे को कॉन्फ़िगर करने के लिए एक संपूर्ण तकनीकी विवरण प्रदान करती है। इसमें VLAN सेगमेंटेशन, WISPr प्रोटोकॉल के माध्यम से बाहरी RADIUS प्रमाणीकरण, वॉल्ड गार्डन कॉन्फ़िगरेशन, और आतिथ्य, खुदरा और सार्वजनिक-क्षेत्र के वातावरण में प्रथम-पक्ष डेटा कैप्चर करने और मापने योग्य व्यावसायिक मूल्य बढ़ाने के लिए Purple के पहचान-आधारित नेटवर्क प्लेटफॉर्म के साथ सहज एकीकरण शामिल है।
सुरक्षित BYOD और 802.1X नेटवर्क ऑथेंटिकेशन के लिए SCEP को कैसे कॉन्फ़िगर करें
यह गाइड सर्टिफिकेट-आधारित 802.1X नेटवर्क ऑथेंटिकेशन को तैनात करने के लिए SCEP को कॉन्फ़िगर करने के लिए एक व्यापक तकनीकी संदर्भ प्रदान करती है। इसमें साझा पासवर्ड से EAP-TLS में आर्किटेक्चरल बदलाव, मोबाइल डिवाइस मैनेजमेंट इंटीग्रेशन, और एंटरप्राइज वातावरण में सुरक्षित BYOD एक्सेस के लिए सख्त नेटवर्क सेगमेंटेशन शामिल है।
स्टाफ WiFi नियम और शर्तें: कानूनी और अनुपालन अनिवार्यताएं
यह गाइड एंटरप्राइज वेन्यू के लिए स्टाफ WiFi नियमों और शर्तों का मसौदा तैयार करने और उन्हें लागू करने की कानूनी और तकनीकी आवश्यकताओं को कवर करती है। यह विवरण देती है कि स्वीकार्य उपयोग नीति (AUP) में क्या शामिल किया जाए, GDPR और PCI DSS आवश्यकताओं को कैसे पूरा किया जाए, और कॉर्पोरेट संपत्तियों की सुरक्षा के लिए पहचान-आधारित प्रमाणीकरण और नेटवर्क सेगमेंटेशन को कैसे तैनात किया जाए। होटलों, खुदरा श्रृंखलाओं, स्टेडियमों और सार्वजनिक क्षेत्र के संगठनों के IT प्रबंधकों, HR टीमों और संचालन निदेशकों को व्यावहारिक मार्गदर्शन मिलेगा जिसे वे इस तिमाही में लागू कर सकते हैं।
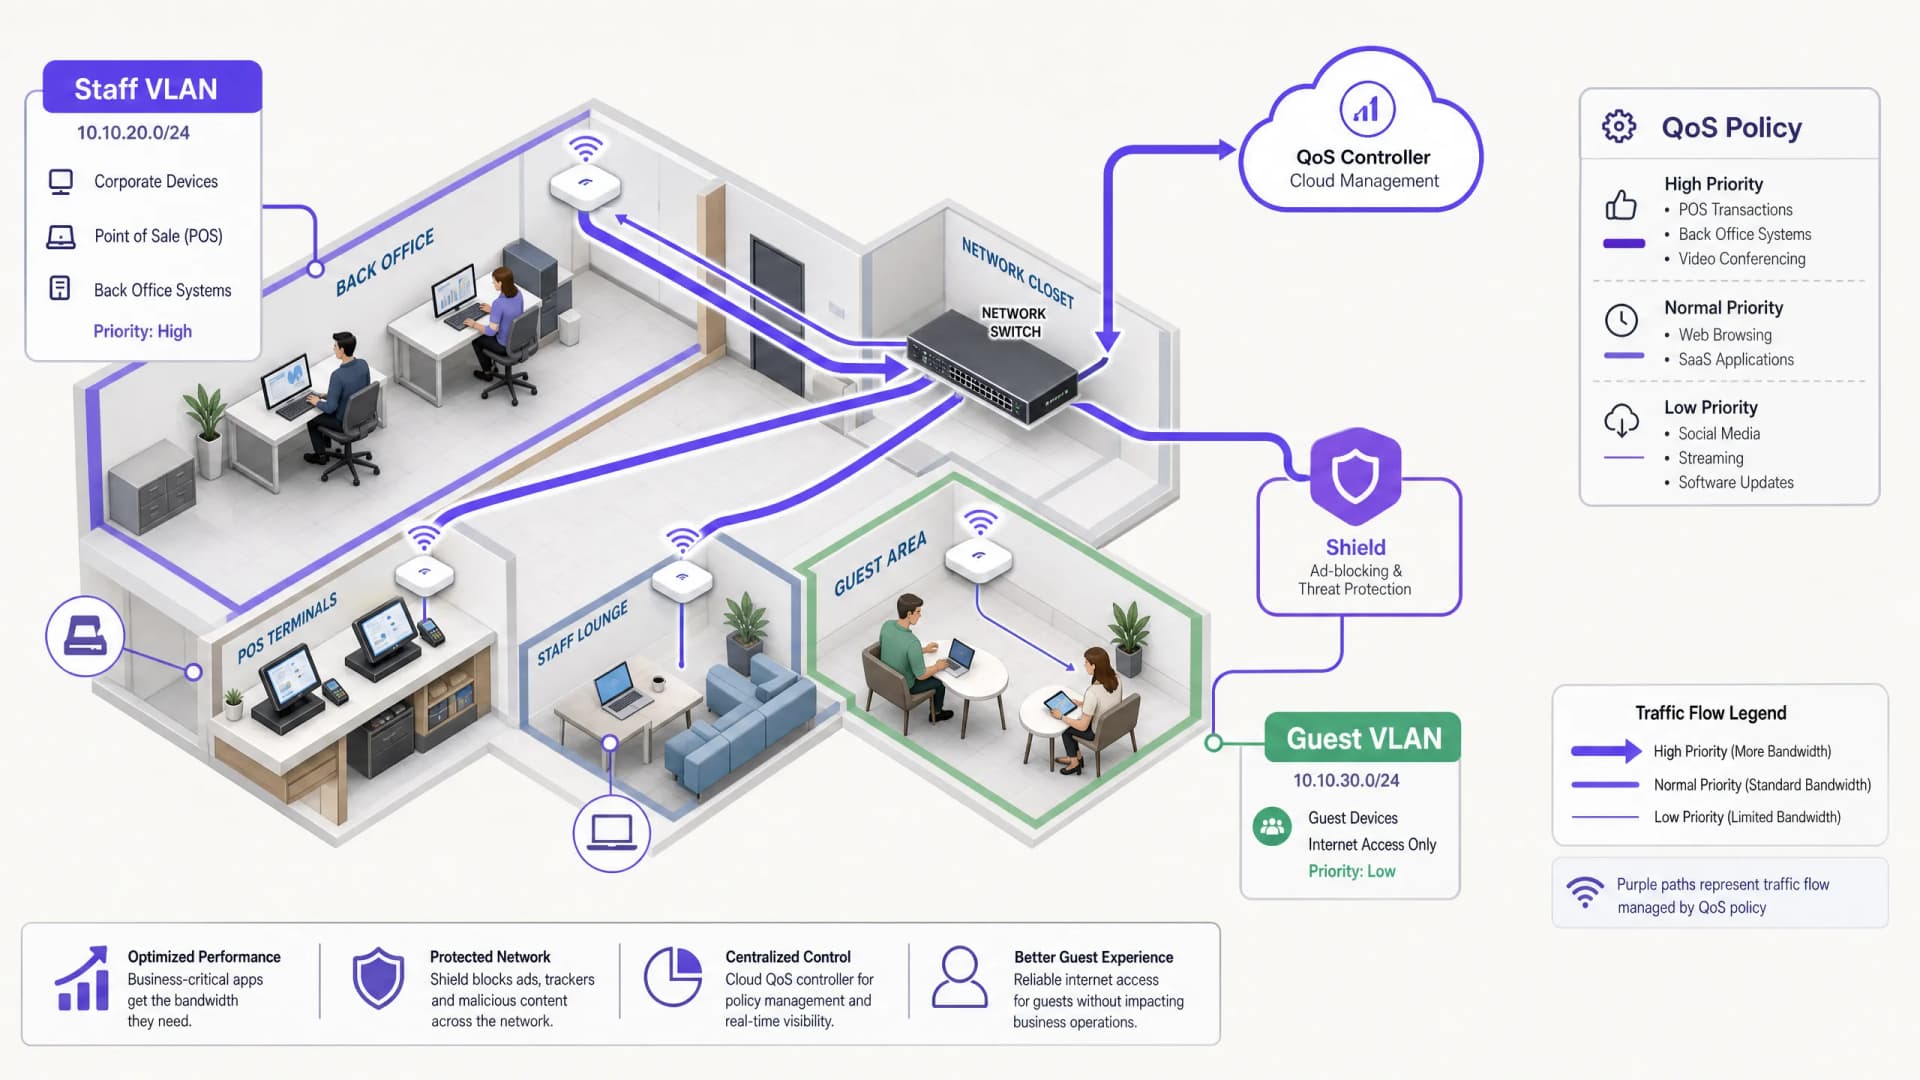
Staff WiFi के लिए बैंडविड्थ प्रबंधित करना: शेपिंग, QoS और ट्रैफ़िक को कम करना
यह गाइड एंटरप्राइज़ स्थानों में staff WiFi के लिए बैंडविड्थ प्रबंधित करने के व्यावहारिक तरीकों का विवरण देती है। इसमें ट्रैफ़िक शेपिंग, QoS कार्यान्वयन, और बुनियादी ढांचे के अपग्रेड की आवश्यकता के बिना Purple Shield को तैनात करने से नेटवर्क लोड कैसे कम होता है, यह शामिल है।
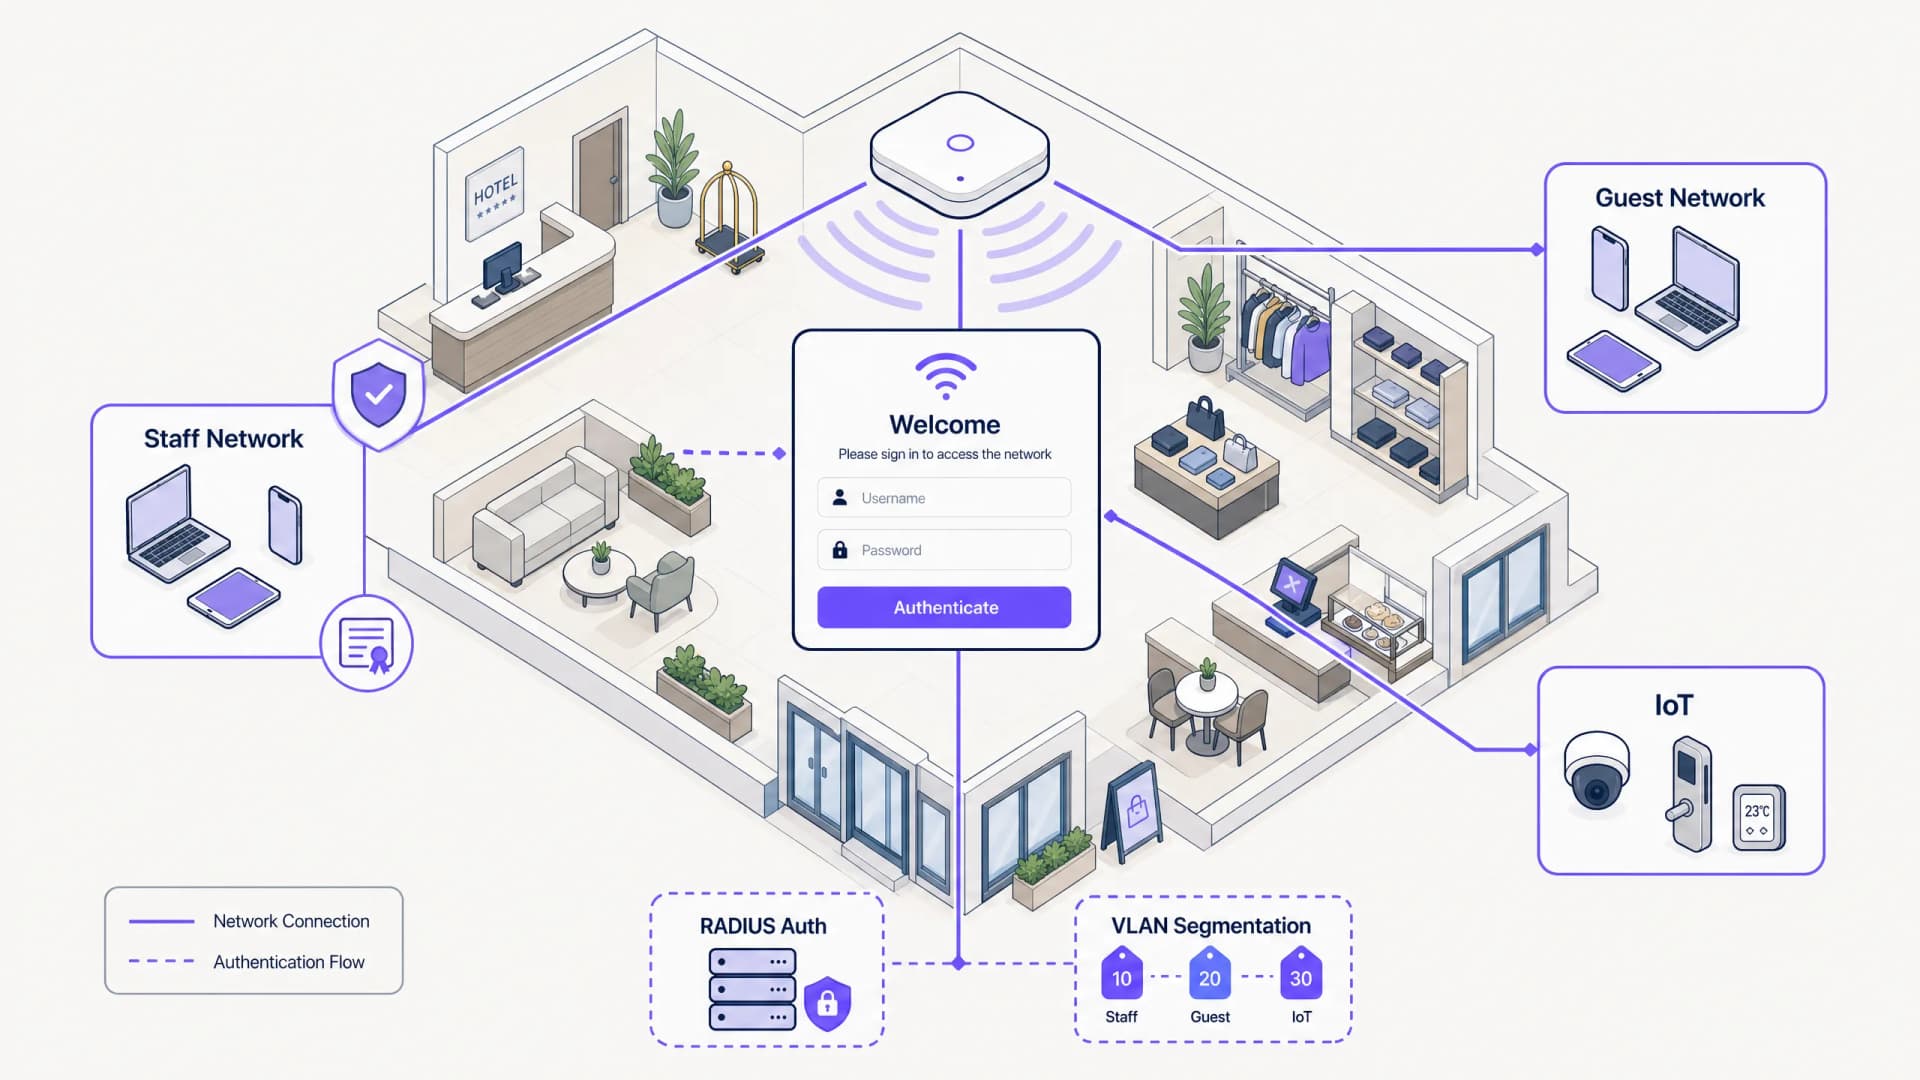
स्टाफ WiFi कैप्टिव पोर्टल: कर्मचारियों को ऑनबोर्ड और प्रमाणित करना
स्टाफ WiFi कैप्टिव पोर्टल को डिज़ाइन और तैनात करने पर IT लीडर्स के लिए एक व्यापक तकनीकी संदर्भ। यह गाइड परिचालन दक्षता बढ़ाने और सुरक्षा जोखिमों को कम करने के लिए EAP-TLS प्रमाणीकरण, BYOD ऑनबोर्डिंग, VLAN सेगमेंटेशन और बैंडविड्थ प्रबंधन को कवर करती है।
Retail के लिए Staff WiFi नीतियां: बैक-ऑफ-हाउस नेटवर्क को सुरक्षित करना
यह गाइड रिटेल बैक-ऑफ-हाउस WiFi नेटवर्क को सुरक्षित करने के लिए महत्वपूर्ण तकनीकी और नीतिगत आवश्यकताओं को कवर करती है - VLAN सेगमेंटेशन और PCI DSS 4.0 अनुपालन से लेकर स्टोर फ्लोर पर कर्मचारियों के BYOD को प्रबंधित करने तक। यह IT प्रबंधकों, नेटवर्क आर्किटेक्ट्स और ऑपरेशन्स डायरेक्टर्स को एक व्यावहारिक, वेंडर-न्यूट्रल ब्लूप्रिंट प्रदान करती है, जिस पर वे इस तिमाही में काम कर सकते हैं।
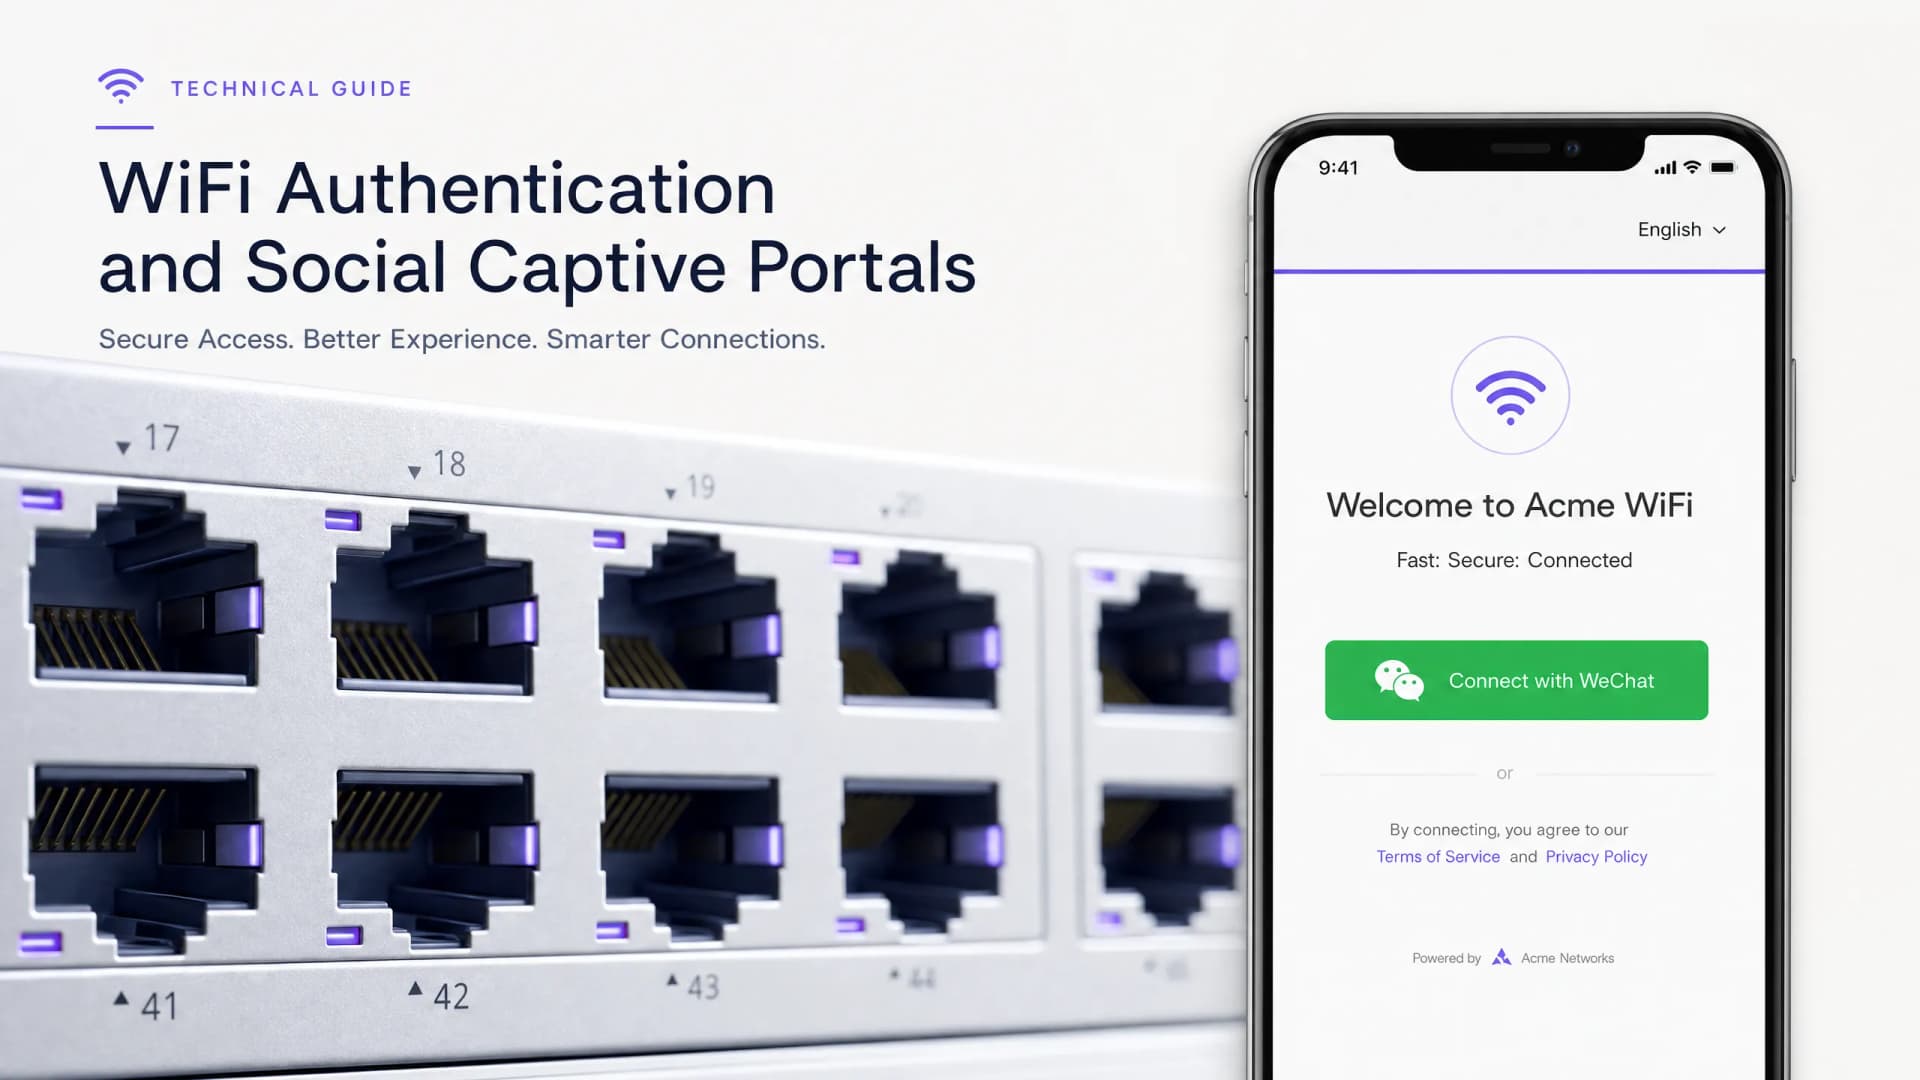
WeChat WiFi लॉगिन को एकीकृत करना: सोशल Captive Portals के माध्यम से जुड़ाव कैप्चर करना
यह मार्गदर्शिका बताती है कि एंटरप्राइज captive portals में WeChat WiFi प्रमाणीकरण को कैसे एकीकृत किया जाए, जिसमें OAuth 2.0 आर्किटेक्चर, RADIUS एकीकरण, और Cisco Meraki, HPE Aruba, और Juniper Mist हार्डवेयर पर चरण-दर-चरण परिनियोजन शामिल है। यह IT प्रबंधकों और नेटवर्क आर्किटेक्ट्स को WeChat के 1.3 बिलियन उपयोगकर्ताओं से प्रथम-पक्ष डेटा प्राप्त करने के लिए एक व्यावहारिक ढांचा प्रदान करता है, साथ ही आधिकारिक खाता फॉलो और लॉगिन के बाद रीडायरेक्ट के माध्यम से जुड़ाव को बढ़ावा देता है।
WiFi GDPR अनुपालन: Captive Portals के माध्यम से अतिथि डेटा को सुरक्षित रूप से कैसे एकत्र करें
यह तकनीकी मार्गदर्शिका IT प्रबंधकों, नेटवर्क आर्किटेक्ट्स और स्थल संचालन निदेशकों को अतिथि WiFi परिनियोजन में GDPR अनुपालन प्राप्त करने के लिए एक व्यावहारिक रूपरेखा प्रदान करती है। इसमें शामिल है कि captive portals व्यक्तिगत डेटा कैसे एकत्र करते हैं, स्पष्ट सहमति कैसे सुरक्षित करते हैं, और स्वचालित डेटा अवधारण नीतियों को कैसे लागू करते हैं जो आपके संगठन को वैश्विक टर्नओवर के 4% तक के नियामक जुर्माने से बचाते हैं। Purple का अतिथि WiFi प्लेटफ़ॉर्म सहमति लॉगिंग से लेकर वन-क्लिक डेटा मिटाने तक, प्रत्येक अनुपालन आवश्यकता के साथ सीधे मेल खाता है।
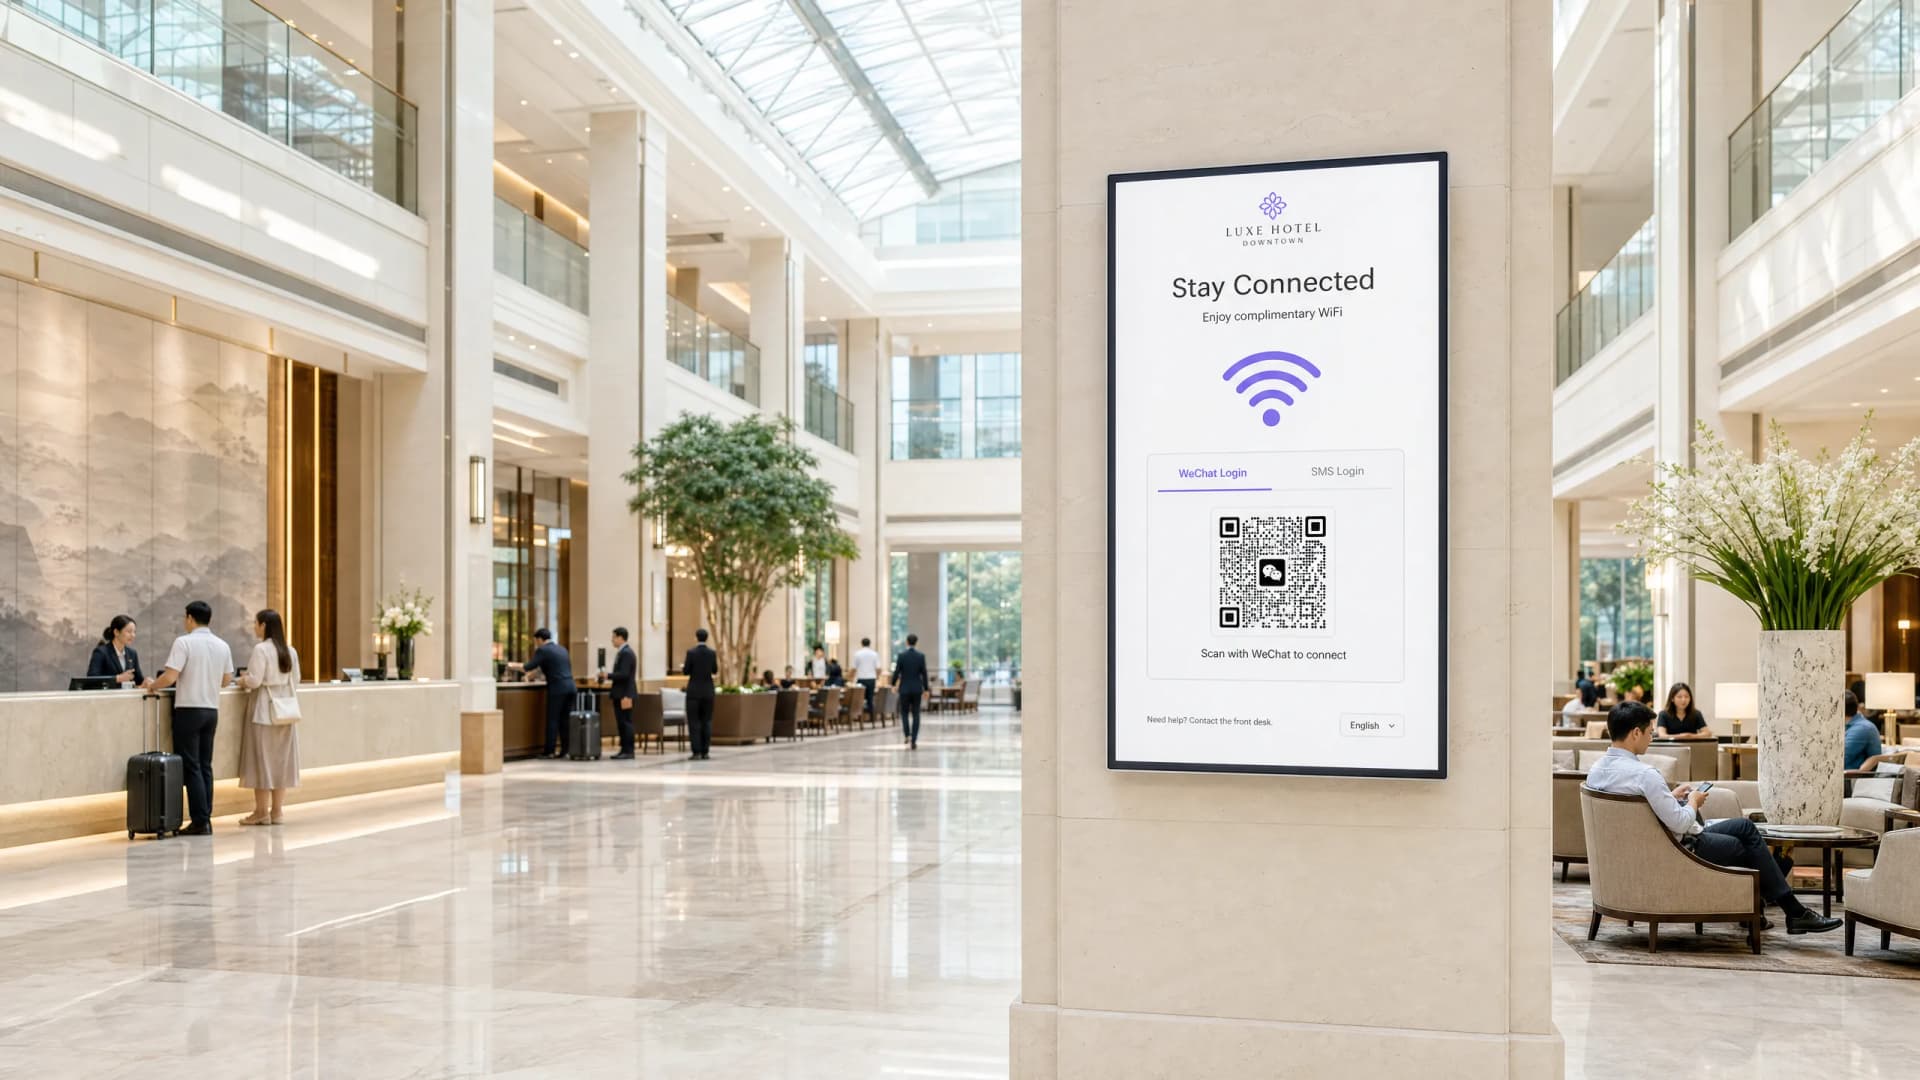
Captive Portals के लिए WeChat OAuth प्रमाणीकरण को कैसे कॉन्फ़िगर करें
यह तकनीकी मार्गदर्शिका बताती है कि captive portals के लिए WeChat OAuth प्रमाणीकरण को कैसे कॉन्फ़िगर किया जाए। यह चीनी आगंतुकों से सुरक्षित रूप से फ़र्स्ट-पार्टी डेटा कैप्चर करने के लिए आवश्यक प्लेटफ़ॉर्म पंजीकरण, OAuth 2.0 फ़्लो, स्कोप चयन और नेटवर्क प्रवर्तन तंत्र का विवरण देता है।
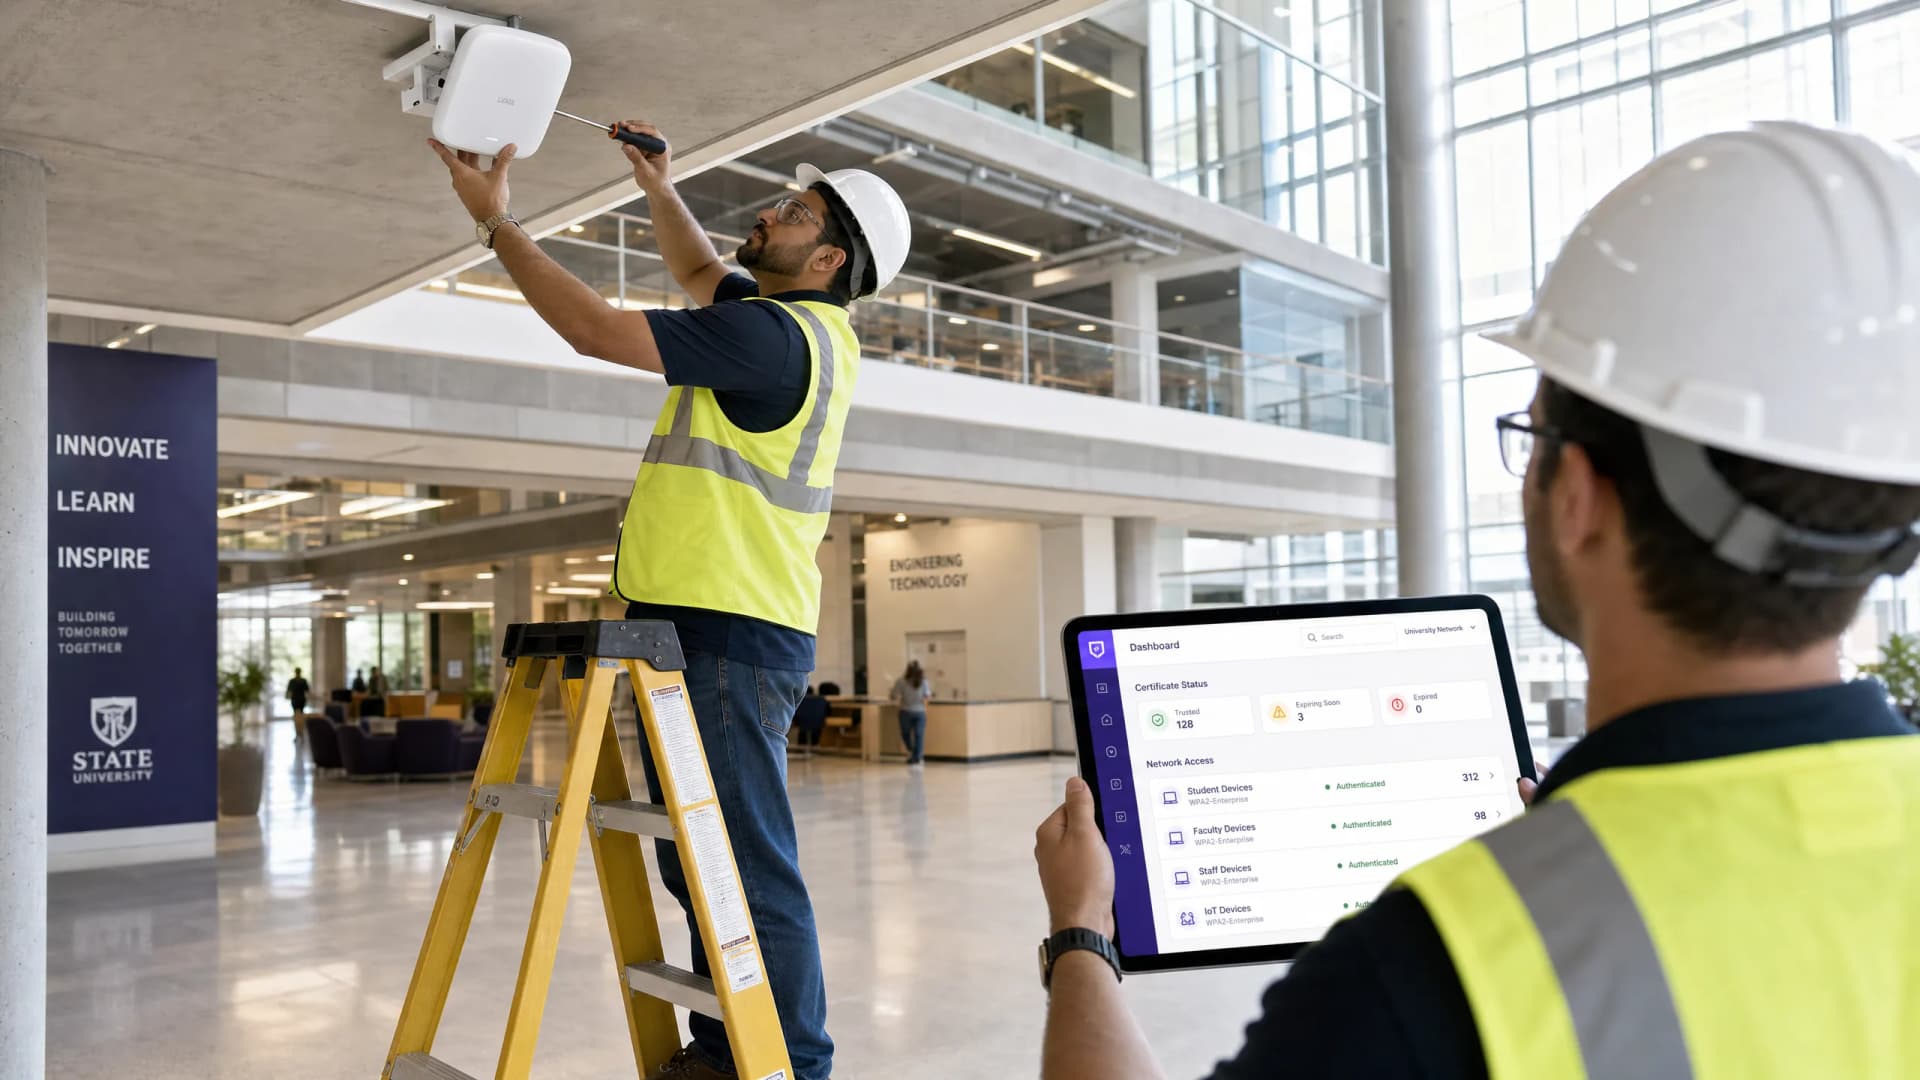
Enterprise SCEP सेटअप गाइड: उच्च शिक्षा और बड़े नेटवर्क के लिए सर्टिफिकेट-आधारित WiFi ऑथेंटिकेशन
यह गाइड SCEP का उपयोग करके सर्टिफिकेट-आधारित WiFi ऑथेंटिकेशन को लागू करने के लिए एक व्यापक तकनीकी रूपरेखा प्रदान करती है। इसमें प्री-शेयर्ड कीज़ से EAP-TLS पर आर्किटेक्चरल ट्रांज़िशन, MDM प्लेटफॉर्म पर परिनियोजन (deployment) क्रम और बड़े पैमाने के नेटवर्क के लिए महत्वपूर्ण जोखिम शमन रणनीतियों को शामिल किया गया है।
Active Directory या ऑन-प्रिमाइसेस सर्वर के बिना Enterprise WiFi ऑथेंटिकेशन
यह गाइड बताती है कि ऑन-प्रिमाइसेस Active Directory, Windows NPS, या RADIUS सर्वर के बिना सुरक्षित WPA2/3-Enterprise WiFi ऑथेंटिकेशन को कैसे डिप्लॉय किया जाए। इसमें क्लाउड आइडेंटिटी प्रोवाइडर्स और 802.1X के बीच प्रोटोकॉल मिसमैच, PEAP-MSCHAPv2 के मुकाबले EAP-TLS के फायदे, और Microsoft Entra ID, Okta, या Google Workspace के साथ MDM-जारी किए गए सर्टिफिकेट्स का उपयोग करके क्लाउड RADIUS को डिप्लॉय करने का तरीका शामिल है। यह उन क्लाउड-फर्स्ट और Mac/Chromebook-हैवी संगठनों के IT लीड्स के लिए लिखा गया है जो ऑन-प्रिमाइसेस इंफ्रास्ट्रक्चर को हटाने के लिए तैयार हैं।
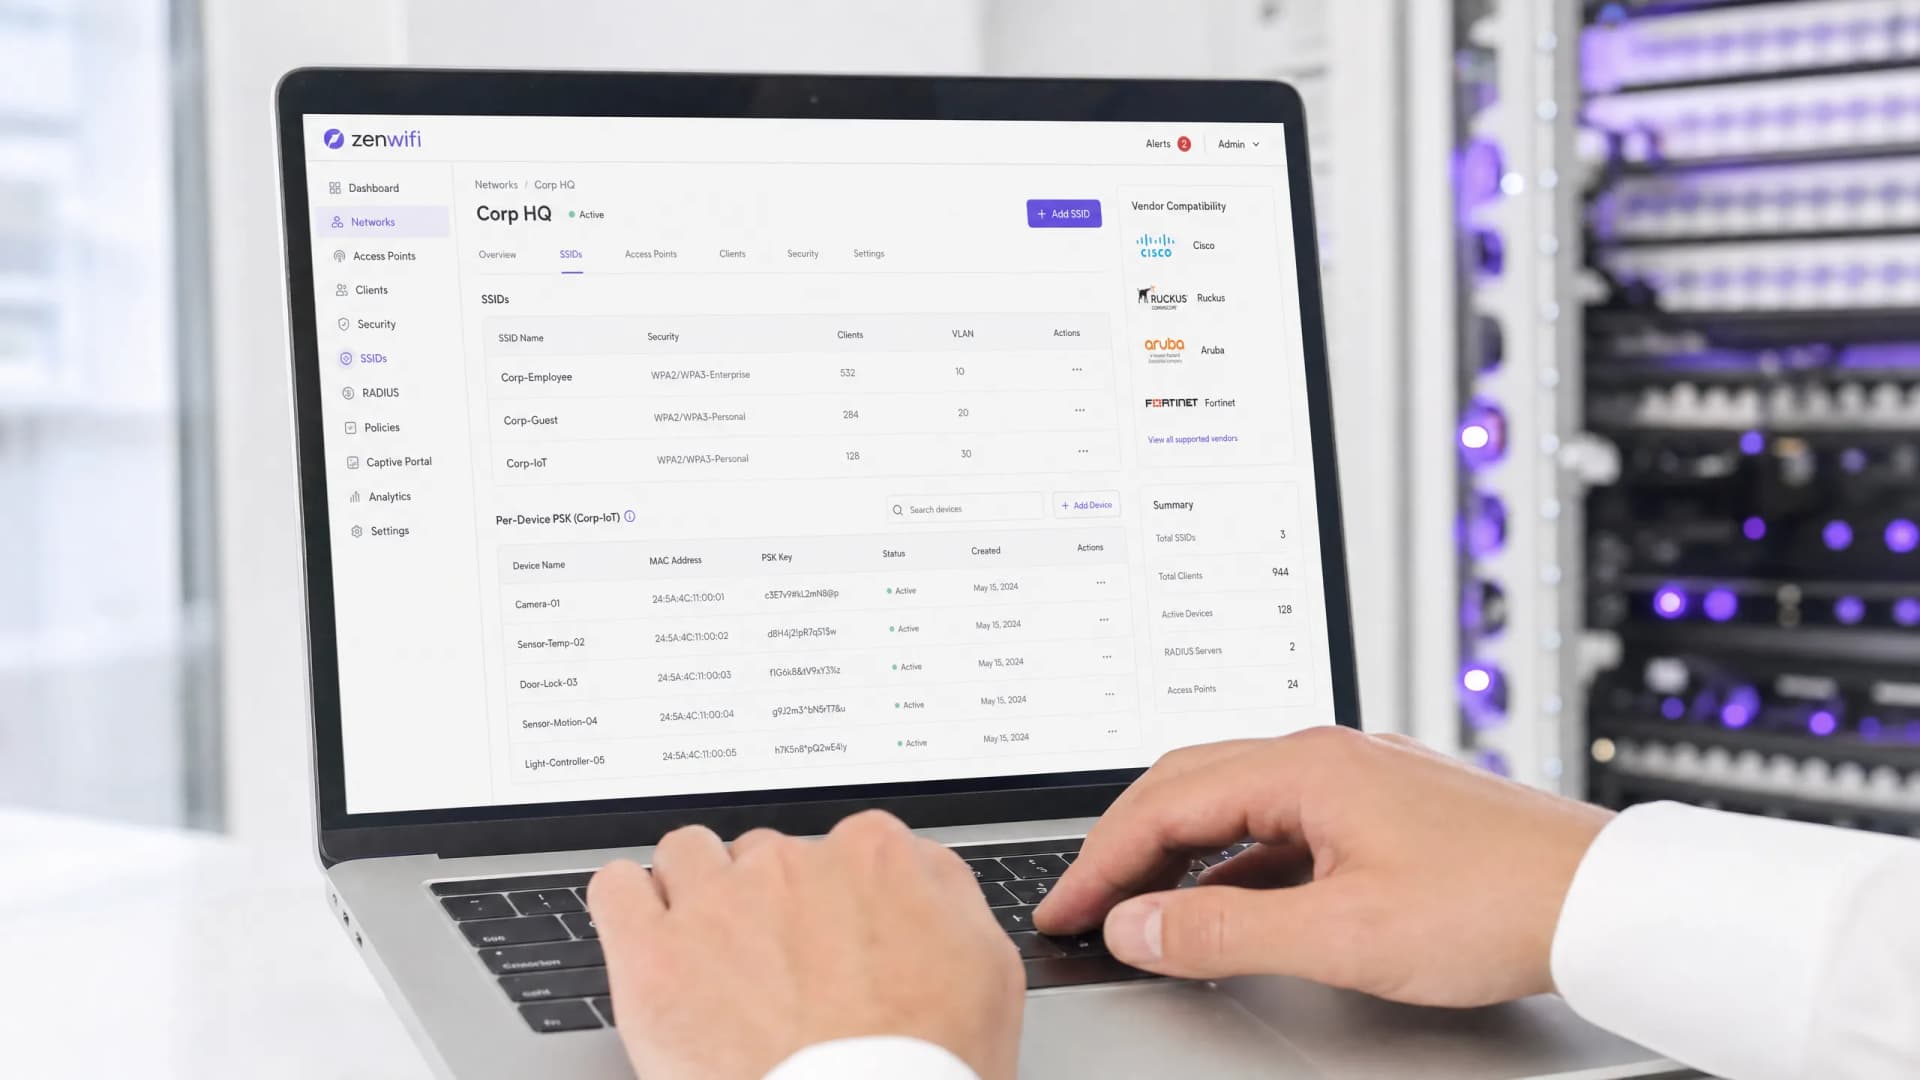
विक्रेता के अनुसार प्रति-डिवाइस PSK: iPSK, DPSK, MPSK और PPSK की तुलना (और WPA3 समर्थन)
Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Extreme, Fortinet और Ubiquiti UniFi में प्रति-डिवाइस PSK कार्यान्वयन की एक व्यापक तुलना। जानें कि WPA3-SAE प्रति-डिवाइस कुंजी रणनीतियों को कैसे प्रभावित करता है और 802.1X पर जाने बनाम ट्रांज़िशन मोड को कब तैनात करना है।
प्रति-डिवाइस PSK (iPSK, DPSK, MPSK) का उपयोग करके WiFi SSID की संख्या कैसे कम करें
यह आधिकारिक तकनीकी संदर्भ गाइड बताती है कि कैसे IT टीमें प्रति-डिवाइस PSK (xPSK) का उपयोग करके कई विशिष्ट उद्देश्यों के लिए बनाए गए नेटवर्क को एक सिंगल SSID में मिलाकर SSID बीकन ओवरहेड के कारण होने वाले WiFi परफॉर्मेंस के नुकसान को समाप्त कर सकती हैं। इसमें Cisco iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK और Ubiquiti UniFi PPSK के वेंडर परिदृश्य को शामिल किया गया है, जिसमें डायनेमिक VLAN असाइनमेंट, IoT ऑनबोर्डिंग और PCI DSS अनुपालन पर व्यावहारिक कार्यान्वयन मार्गदर्शन दिया गया है। हॉस्पिटैलिटी, रिटेल, स्टेडियम और सार्वजनिक क्षेत्र के संगठनों के वेन्यू ऑपरेटरों को इसमें व्यावहारिक आर्किटेक्चर मार्गदर्शन और वास्तविक दुनिया के व्यावहारिक उदाहरण मिलेंगे।
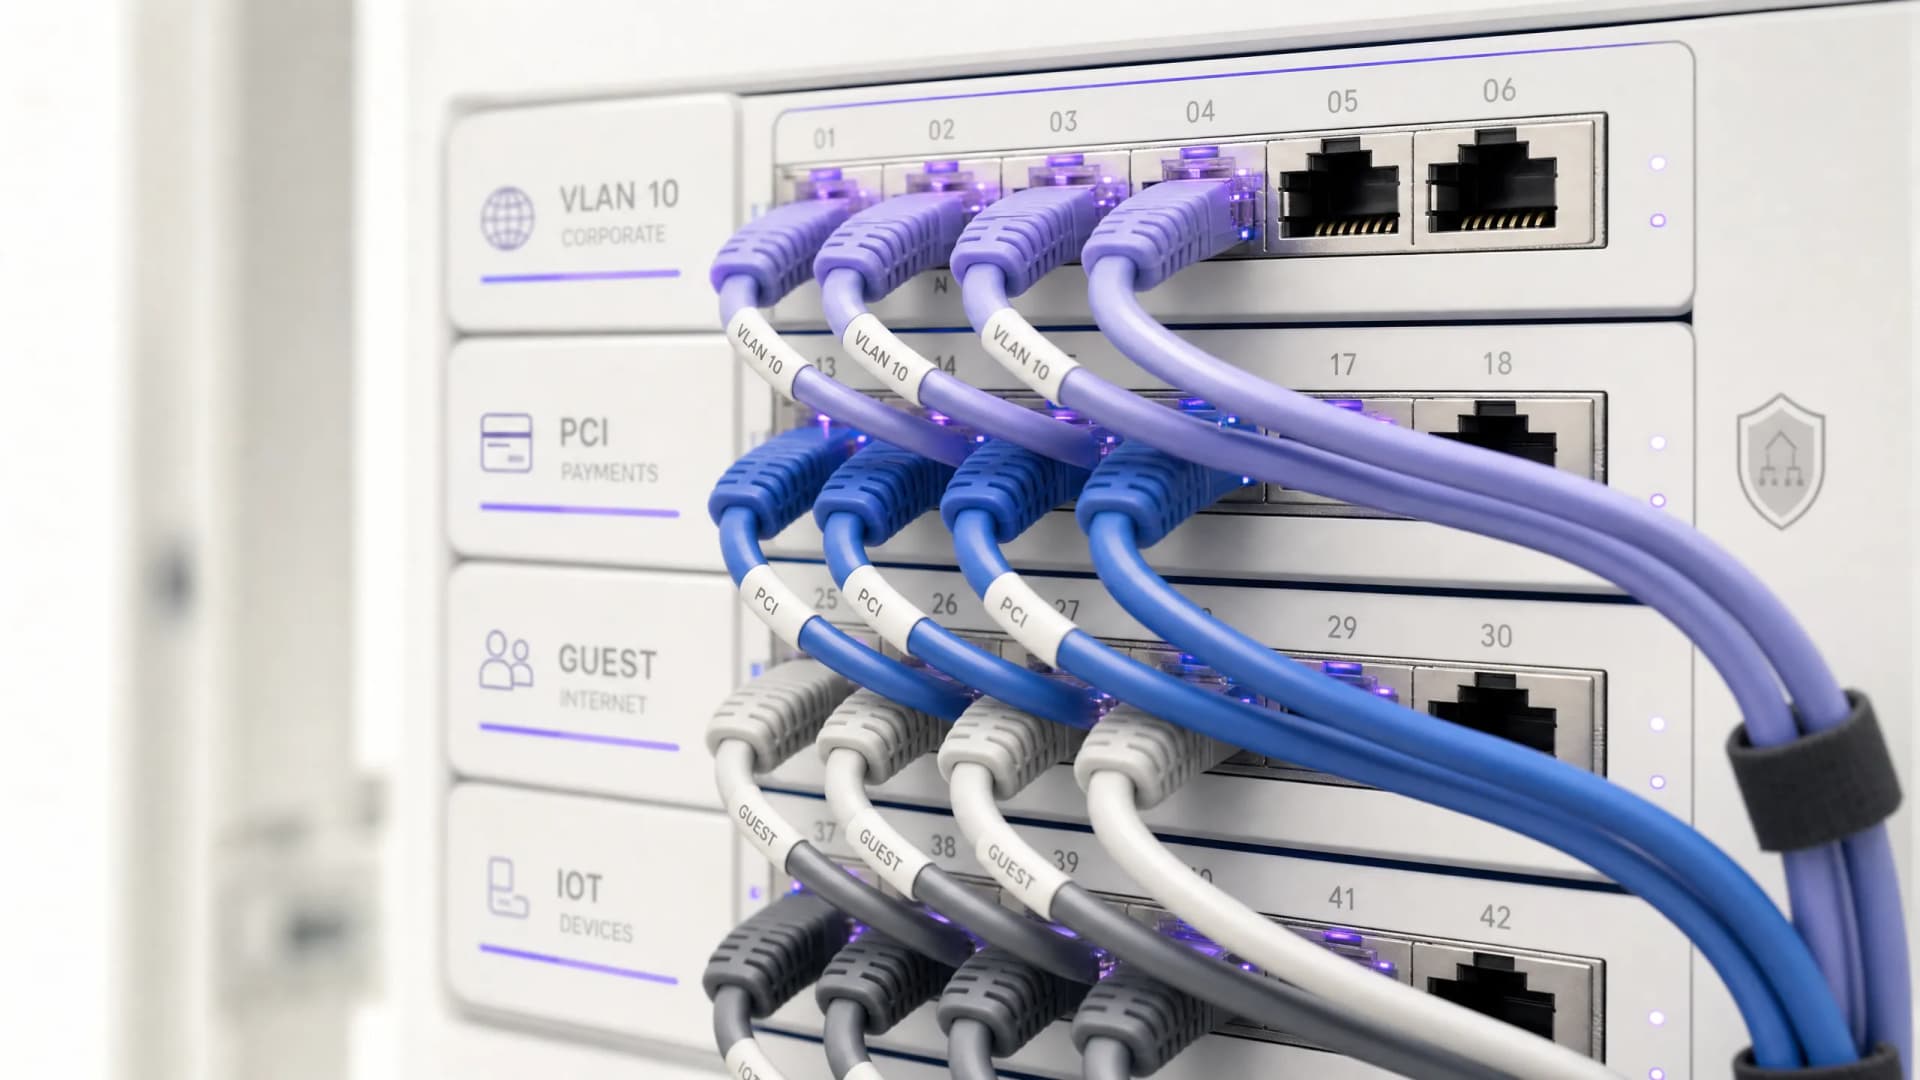
Shared WiFi इंफ्रास्ट्रक्चर के लिए कानूनी और अनुपालन आवश्यकताएं
यह आधिकारिक तकनीकी संदर्भ मार्गदर्शिका साझा WiFi इंफ्रास्ट्रक्चर को तैनात और प्रबंधित करने के लिए महत्वपूर्ण कानूनी, नियामक और आर्किटेक्चरल आवश्यकताओं को रेखांकित करती है। यह IT प्रबंधकों, नेटवर्क आर्किटेक्ट्स और वेन्यू ऑपरेटरों को एंटरप्राइज मानकों का उपयोग करके मजबूत डेटा सुरक्षा, सख्त भुगतान सुरक्षा अनुपालन और उच्च-प्रदर्शन टेनेंट अलगाव सुनिश्चित करने के लिए व्यावहारिक रूपरेखा प्रदान करती है।
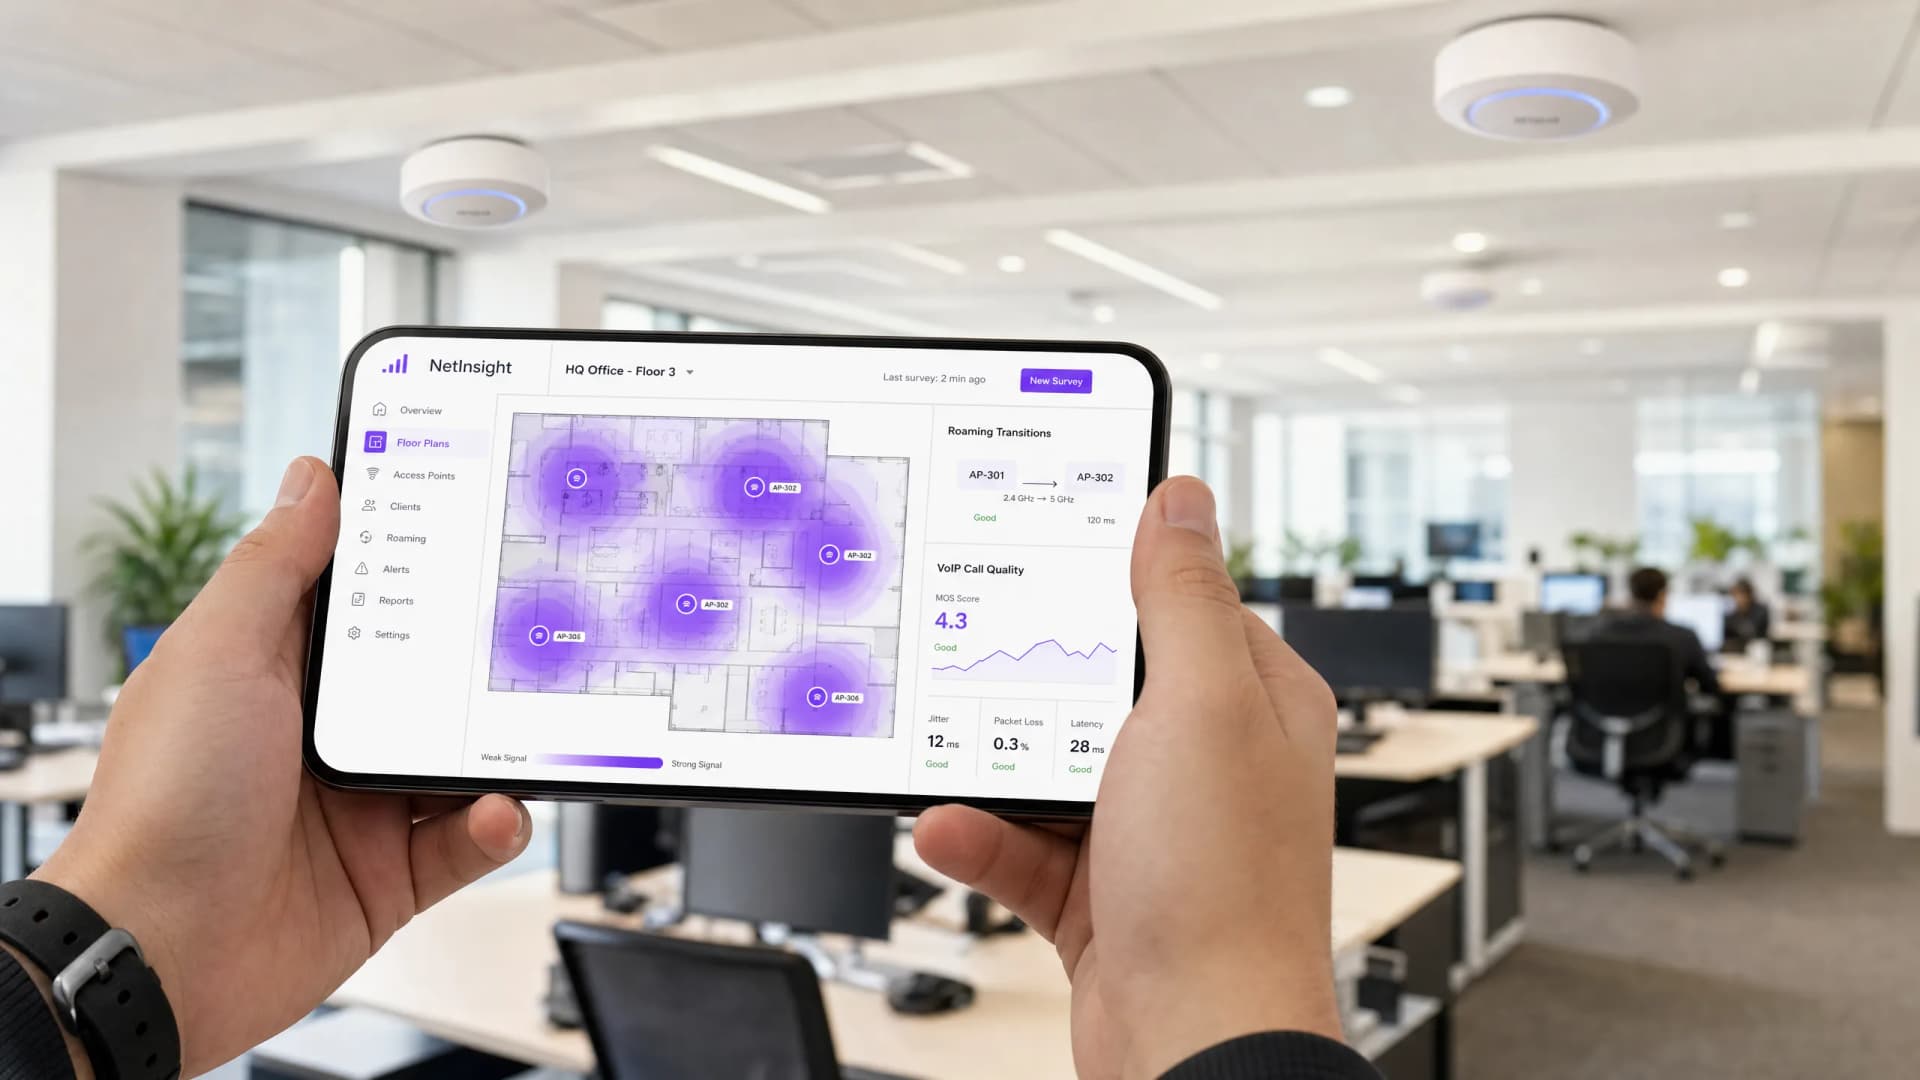
Corporate WiFi पर VoIP और वीडियो कॉल के लिए Roaming अनुकूलन
यह गाइड IT मैनेजरों, नेटवर्क आर्किटेक्ट्स और CTOs को कॉर्पोरेट स्टाफ नेटवर्क पर निर्बाध VoIP और वीडियो कॉल का समर्थन करने के लिए WiFi roaming को अनुकूलित करने के लिए एक व्यापक, वेंडर-तटस्थ खाका प्रदान करती है। इसमें IEEE 802.11k/r/v प्रोटोकॉल स्टैक, WMM QoS कॉन्फ़िगरेशन, RF सेल डिज़ाइन और सब-50ms हैंडऑफ़ लेटेंसी प्राप्त करने के लिए आवश्यक एंड-टू-एंड वायर्ड QoS मैपिंग शामिल है। हॉस्पिटैलिटी, रिटेल, हेल्थकेयर और बड़े-स्थल वाले वातावरण में लागू, इस संदर्भ गाइड में वास्तविक दुनिया के कार्यान्वयन परिदृश्य, समस्या निवारण फ्रेमवर्क और एक मापने योग्य ROI विश्लेषण शामिल हैं।
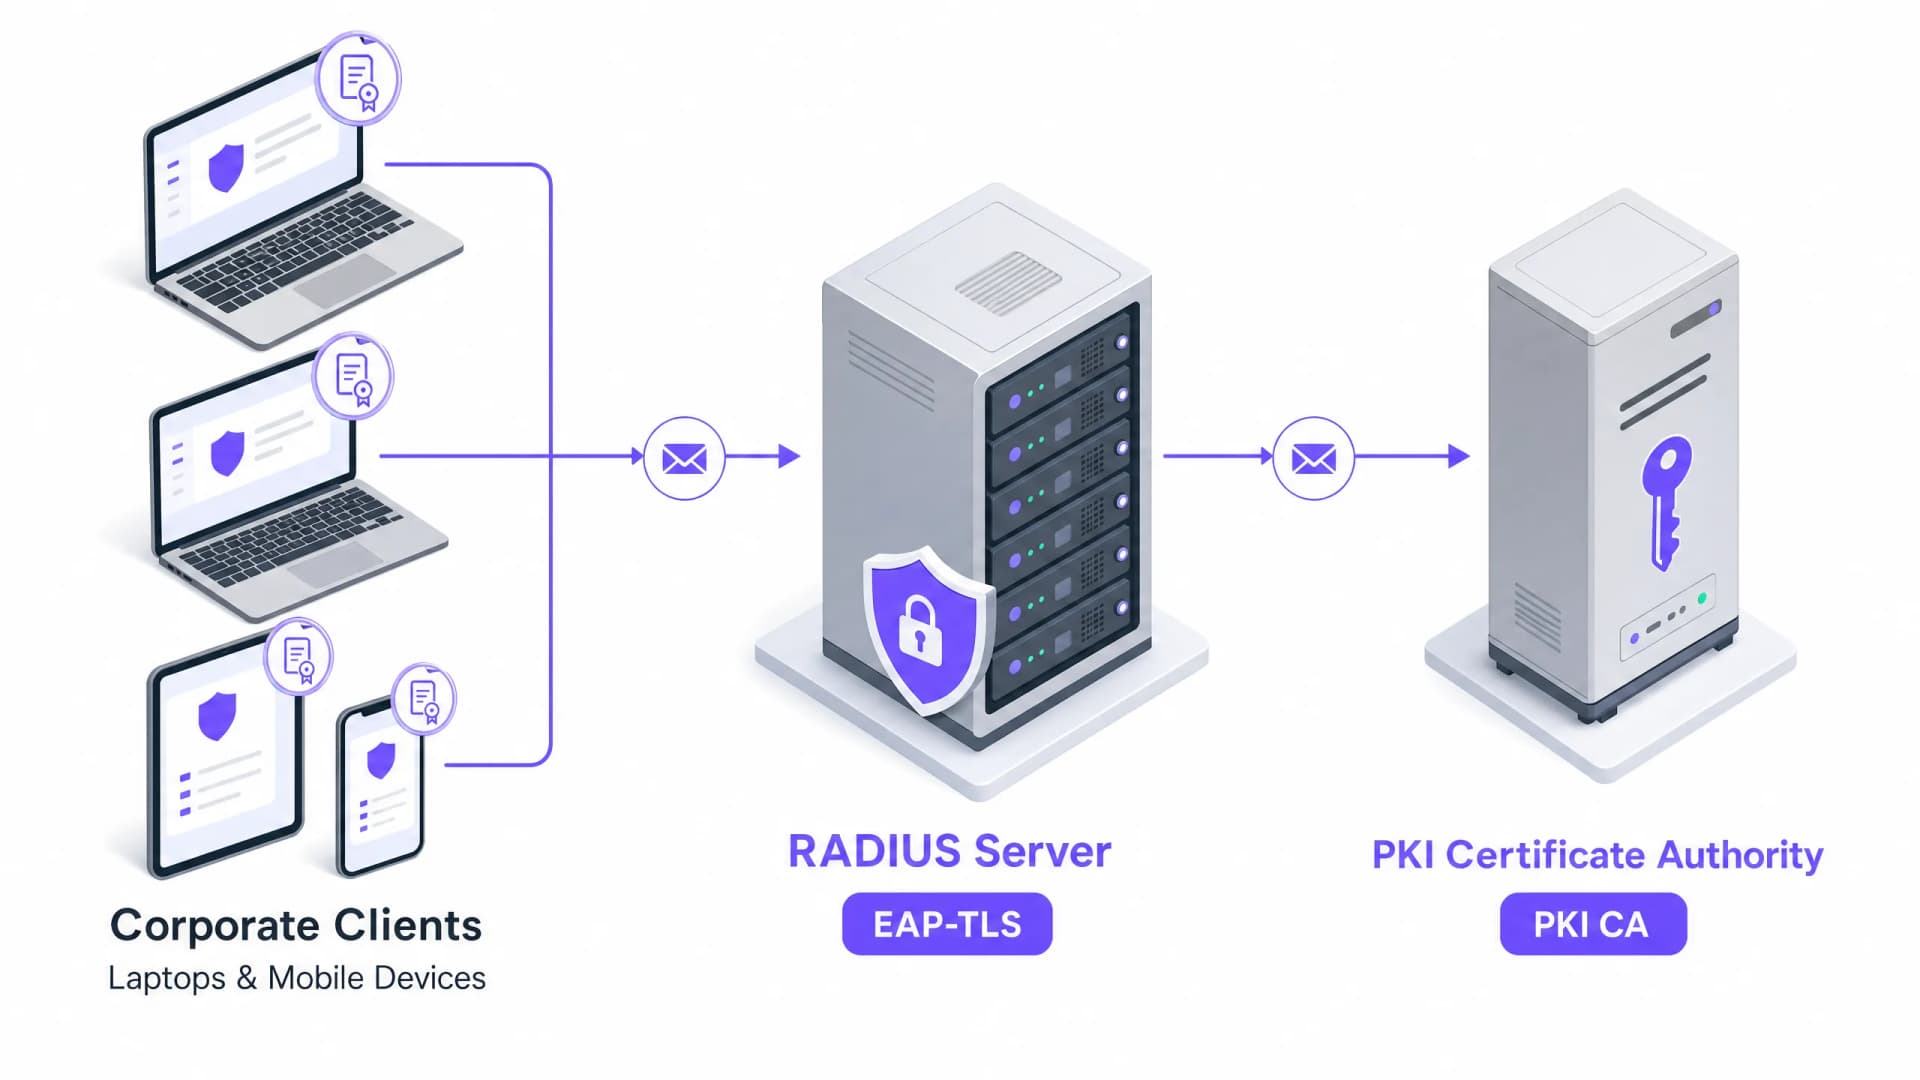
कॉरपोरेट उपकरणों के लिए प्रमाणपत्र-आधारित प्रमाणीकरण (EAP-TLS)
यह आधिकारिक तकनीकी संदर्भ गाइड कॉरपोरेट उपकरणों के लिए EAP-TLS प्रमाणपत्र-आधारित प्रमाणीकरण के आर्किटेक्चर, परिनियोजन और परिचालन सर्वोत्तम प्रथाओं को कवर करती है। IT आर्किटेक्ट्स और स्थल संचालन नेताओं के लिए डिज़ाइन की गई, यह पासवर्ड-आधारित क्रेडेंशियल जोखिमों को समाप्त करने और बहु-साइट उद्यम वातावरण में मजबूत 802.1X नेटवर्क एक्सेस नियंत्रण प्राप्त करने के लिए एक व्यावहारिक रोडमैप प्रदान करती है।
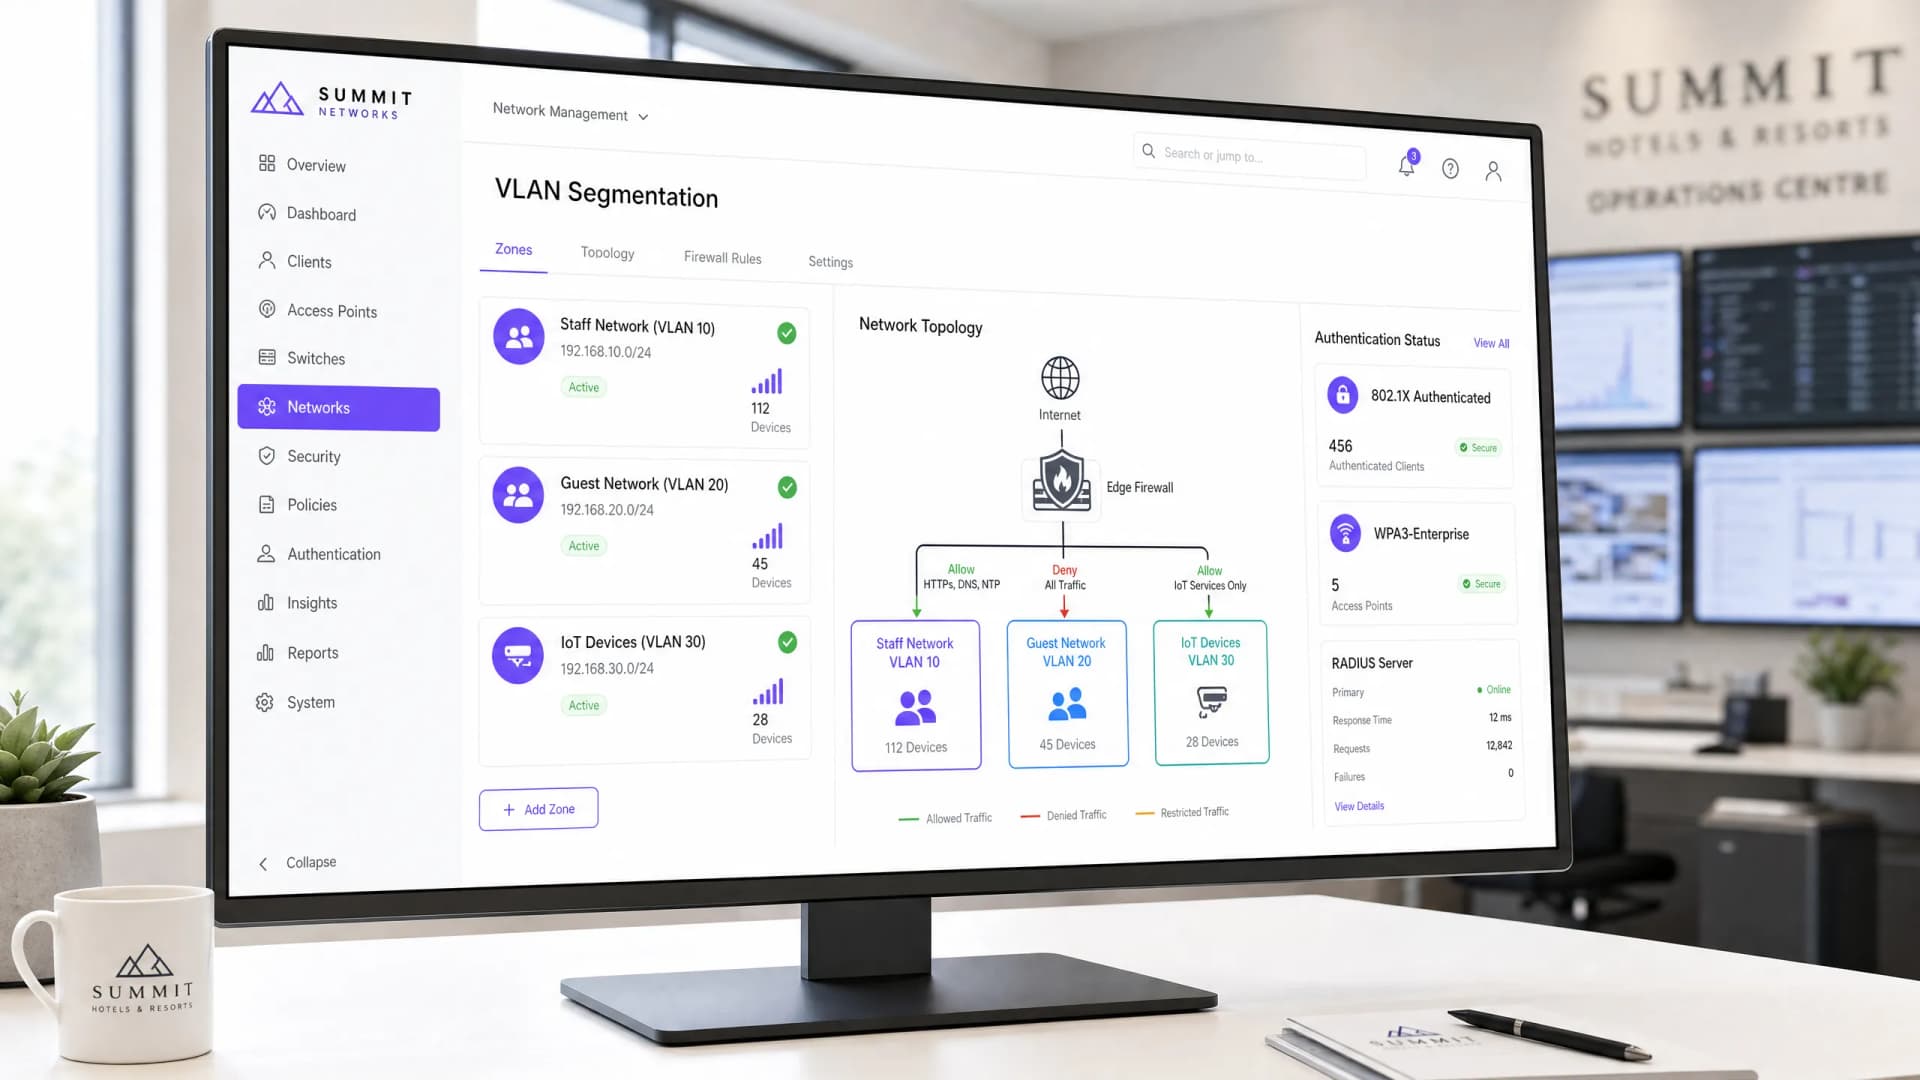
मेहमानों के ट्रैफिक से अलग सुरक्षित Staff WiFi नेटवर्क डिजाइन करना
सुरक्षित, उच्च-प्रदर्शन वाले staff WiFi नेटवर्क को डिजाइन करने पर नेटवर्क आर्किटेक्ट्स और IT लीडर्स के लिए एक प्रामाणिक तकनीकी संदर्भ मार्गदर्शिका। यह अनुपालन मानदंडों (PCI-DSS, GDPR) को पूरा करने और लैटरल मूवमेंट सुरक्षा जोखिमों को समाप्त करने के लिए VLANs, 802.1X प्रमाणीकरण और WPA3-Enterprise का उपयोग करके सार्वजनिक गेस्ट नेटवर्क से परिचालन ट्रैफिक के लॉजिकल और फिजिकल सेगमेंटेशन का विवरण देता है।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
