
तकनीकी गाइड
गेस्ट WiFi, एनालिटिक्स, Captive Portals और वेन्यू टेक्नोलॉजी पर गहन, विशेषज्ञों द्वारा तैयार की गई तकनीकी गाइड।
482 guides
तीनों पर शासन करने के लिए तीन SSIDs: अतिथि, Passpoint, और IoT WiFi सेटअप गाइड
यह तकनीकी गाइड एंटरप्राइज वेन्यू में तीन-SSID WiFi डिज़ाइन को लागू करने के लिए एक निश्चित ब्लूप्रिंट प्रदान करती है। इसमें पूर्ण VLAN सेगमेंटेशन और जीरो-ट्रस्ट नेटवर्क एक्सेस प्राप्त करने के लिए एक ओपन गेस्ट WiFi पोर्टल, ऑटोमेटेड Passpoint ऑनबोर्डिंग, और प्रति-डिवाइस xPSK ऑथेंटिकेशन के कॉन्फ़िगरेशन का विवरण दिया गया है।
Server RADIUS: व्यवसायों के लिए एक व्यापक गाइड
यह गाइड IT प्रबंधकों, नेटवर्क आर्किटेक्ट्स और CTOs को एंटरप्राइज WiFi के लिए server RADIUS प्रमाणीकरण पर एक निश्चित तकनीकी संदर्भ प्रदान करती है। इसमें AAA फ्रेमवर्क, 802.1X आर्किटेक्चर, EAP विधि चयन, क्लाउड बनाम ऑन-प्रिमाइसेस डिप्लॉयमेंट के बीच समझौता, और डायनेमिक VLAN असाइनमेंट शामिल हैं। हॉस्पिटैलिटी, रिटेल, इवेंट्स और सार्वजनिक क्षेत्र के वेन्यू ऑपरेटरों को इसमें व्यावहारिक कार्यान्वयन मार्गदर्शन, वास्तविक दुनिया के केस स्टडीज और असुरक्षित प्री-शेयर्ड कीज़ से एक सुरक्षित, पहचान-आधारित नेटवर्क एक्सेस कंट्रोल आर्किटेक्चर पर माइग्रेट करने के लिए आवश्यक निर्णय फ्रेमवर्क मिलेंगे।
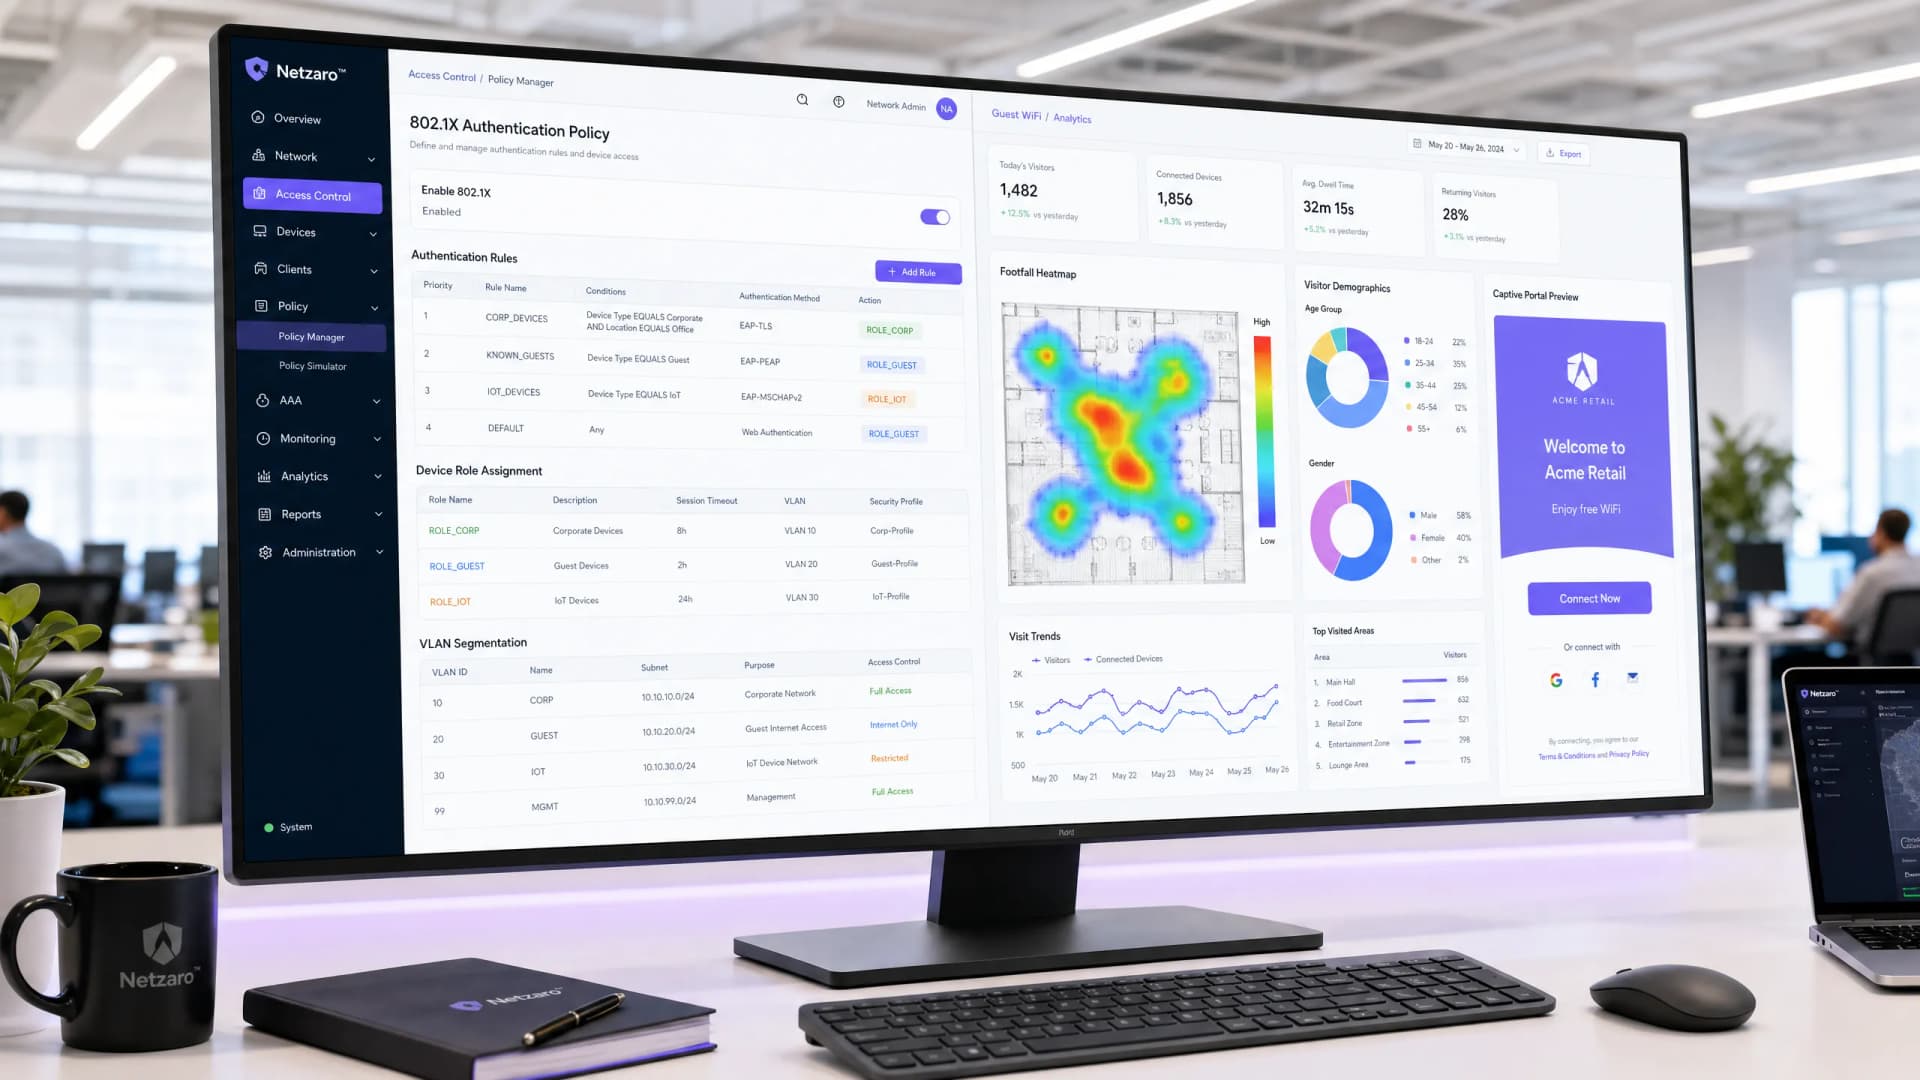
Aruba ClearPass बनाम Purple WiFi: सुविधाओं और सह-तैनाती की तुलना
Aruba ClearPass और Purple WiFi के सह-तैनाती आर्किटेक्चर का विवरण देने वाली एक व्यापक तकनीकी गाइड। इसमें RADIUS प्रॉक्सी कॉन्फ़िगरेशन, डायनेमिक VLAN असाइनमेंट, और एंटरप्राइज़ NAC के साथ सुरक्षित, एनालिटिक्स-संचालित अतिथि नेटवर्क प्रदान करने के सर्वोत्तम अभ्यास शामिल हैं।
Cisco ISE बनाम Purple WiFi: वे कैसे तुलना करते हैं और एक साथ कैसे काम करते हैं
यह गाइड बताती है कि कैसे Cisco ISE और Purple WiFi एंटरप्राइज नेटवर्क में अलग-अलग लेकिन पूरक भूमिकाएं निभाते हैं। यह विस्तार से बताती है कि सुरक्षित 802.1X कॉर्पोरेट एक्सेस के लिए Cisco ISE का उपयोग कैसे करें और साथ ही GDPR-अनुपालन वाले अतिथि WiFi, मार्केटिंग एनालिटिक्स और CRM एकीकरण के लिए Purple का लाभ कैसे उठाएं।
EAP-TLS बनाम EAP-TTLS: आपको कौन सा प्रमाणपत्र-आधारित WiFi प्रोटोकॉल चुनना चाहिए?
यह गाइड IEEE 802.1X के तहत एंटरप्राइज WiFi ऑथेंटिकेशन के लिए EAP-TLS और EAP-TTLS की एक स्पष्ट तुलना प्रदान करती है। यह म्यूचुअल सर्टिफिकेट ऑथेंटिकेशन और सर्वर-ओनली सर्टिफिकेट टनेलिंग के बीच के आर्किटेक्चरल अंतर को समझाती है, और IT प्रबंधकों, नेटवर्क आर्किटेक्ट्स और CISOs को डिवाइस मैनेजमेंट क्षमताओं और अनुपालन आवश्यकताओं के आधार पर एक स्पष्ट निर्णय ढांचा देती है। Purple स्टाफ WiFi के लिए EAP-TLS और EAP-TTLS दोनों ऑथेंटिकेशन पथों का समर्थन करता है, और यह गाइड संगठनों को किसी भी दृष्टिकोण को अपनाने से पहले इन्फ्रास्ट्रक्चर से जुड़े समझौतों को समझने में मदद करती है।
एक 802.1X Supplicant क्या है? क्लाइंट के प्रकार और डिवाइस कॉन्फ़िगरेशन
यह गाइड एंटरप्राइज़ WiFi ऑथेंटिकेशन में 802.1X supplicant की भूमिका को समझाती है। यह तकनीकी आर्किटेक्चर को कवर करती है, नेटिव OS supplicants की तुलना थर्ड-पार्टी क्लाइंट्स से करती है, और EAP-TLS और PEAP को तैनात करने वाली IT टीमों के लिए व्यावहारिक कॉन्फ़िगरेशन मार्गदर्शन प्रदान करती है।
EAP-TLS WiFi प्रमाणीकरण के लिए डिजिटल प्रमाणपत्रों का प्रबंधन
यह तकनीकी संदर्भ मार्गदर्शिका EAP-TLS WiFi प्रमाणीकरण के लिए डिजिटल प्रमाणपत्रों के जीवनचक्र प्रबंधन का विवरण देती है। यह SCEP और MDM एकीकरण का उपयोग करके एंटरप्राइज नेटवर्क पर बड़े पैमाने पर प्रमाणपत्रों को तैनात करने, नवीनीकृत करने और रद्द करने के लिए व्यावहारिक रणनीतियाँ प्रदान करती है।
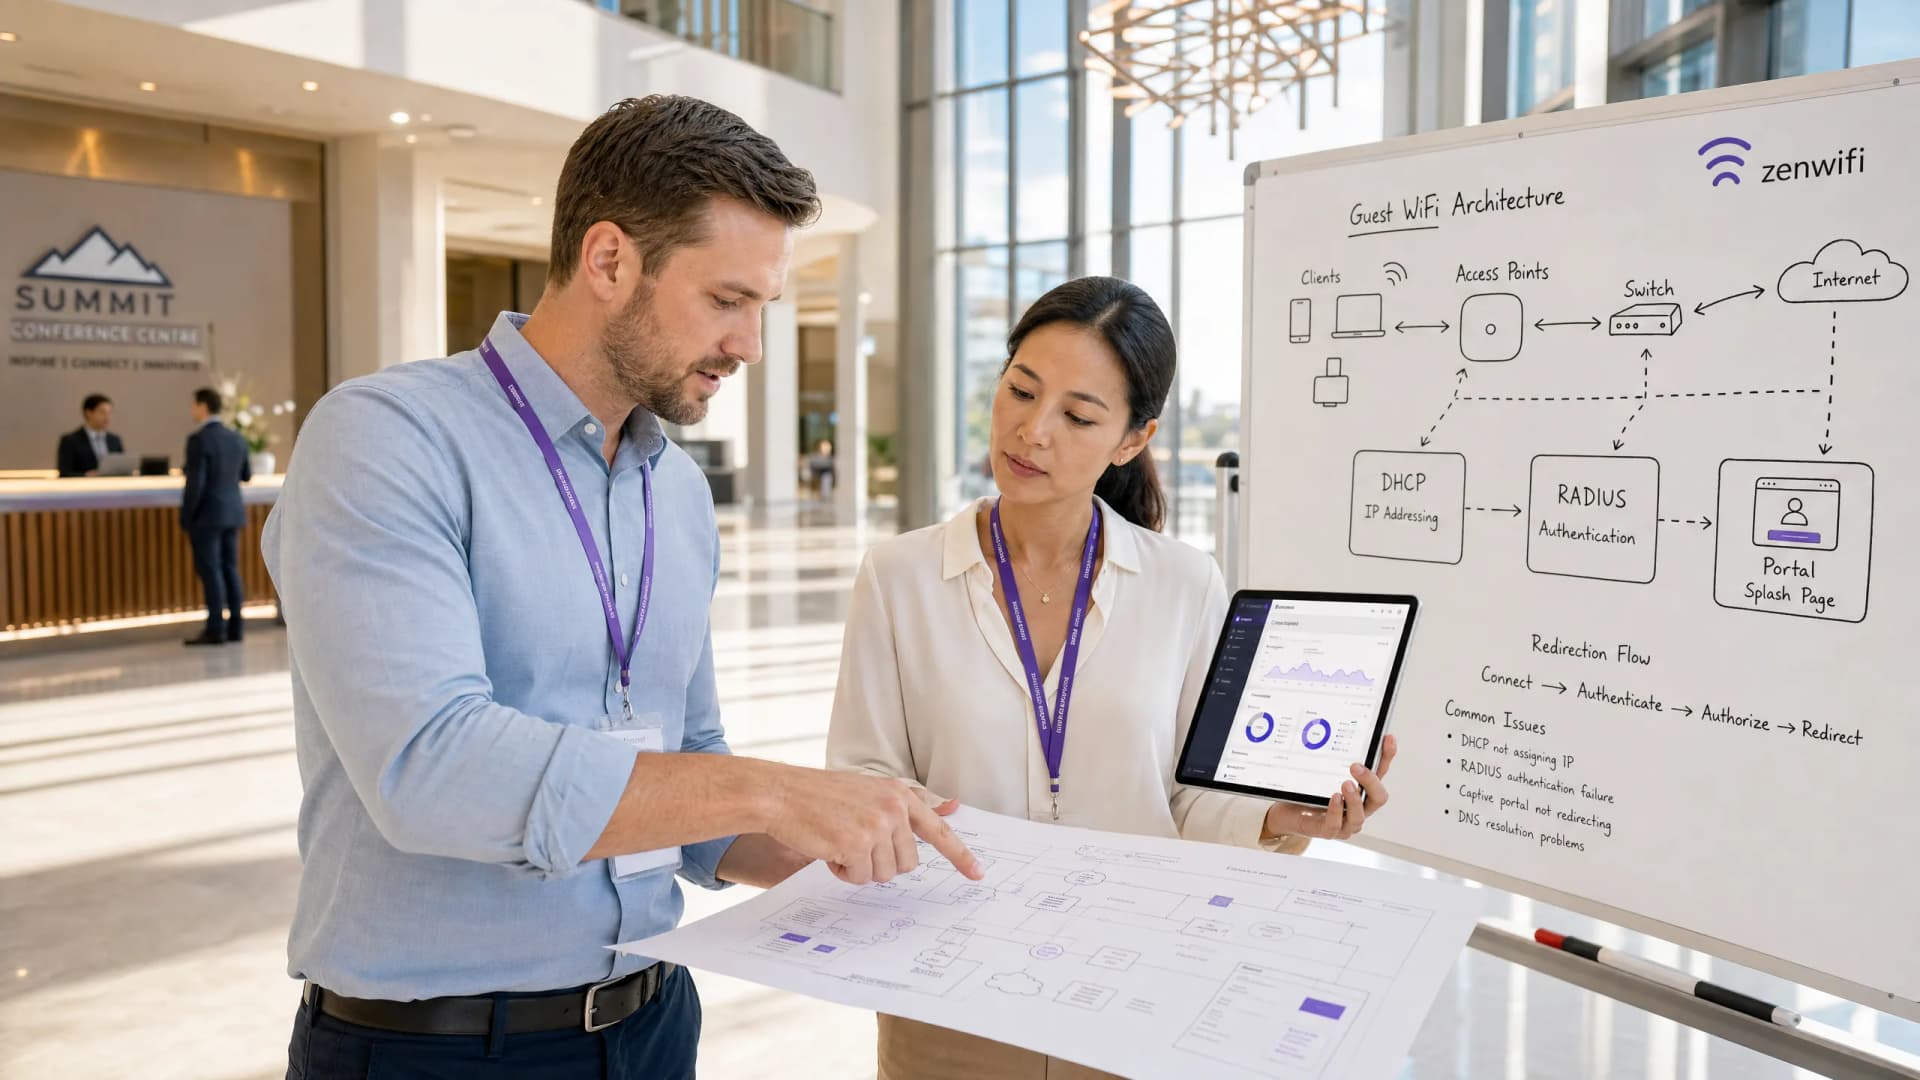
पब्लिक WiFi की समस्याओं को हल करना: 'Connected, No Internet' और स्पैश पेज रीडायरेक्शन विफलताओं को ठीक करना
यह आधिकारिक तकनीकी संदर्भ मार्गदर्शिका captive portal डिटेक्शन के अंतर्निहित यांत्रिकी को समझाती है और उन छह मुख्य विफलता मोड का विवरण देती है जो गेस्ट WiFi को कनेक्ट होने से रोकते हैं। यह IT प्रबंधकों और नेटवर्क आर्किटेक्ट्स को HTTP रीडायरेक्ट समस्याओं, DNS संघर्षों और MAC रैंडमाइजेशन की चुनौतियों को हल करने के लिए एक व्यावहारिक समस्या निवारण ढांचा प्रदान करता है।
कैप्टिव पोर्टल आर्किटेक्चर: सुरक्षा, रीडायरेक्शन और सर्वोत्तम प्रथाएं
एंटरप्राइज कैप्टिव पोर्टल आर्किटेक्चर पर एक निश्चित तकनीकी संदर्भ। यह गाइड सुरक्षित, डेटा-समृद्ध गेस्ट WiFi नेटवर्क तैनात करने वाले IT लीडर्स के लिए नेटवर्क आइसोलेशन, DNS रीडायरेक्शन, RADIUS ऑथेंटिकेशन और सुरक्षा अनुपालन का विश्लेषण करती है।
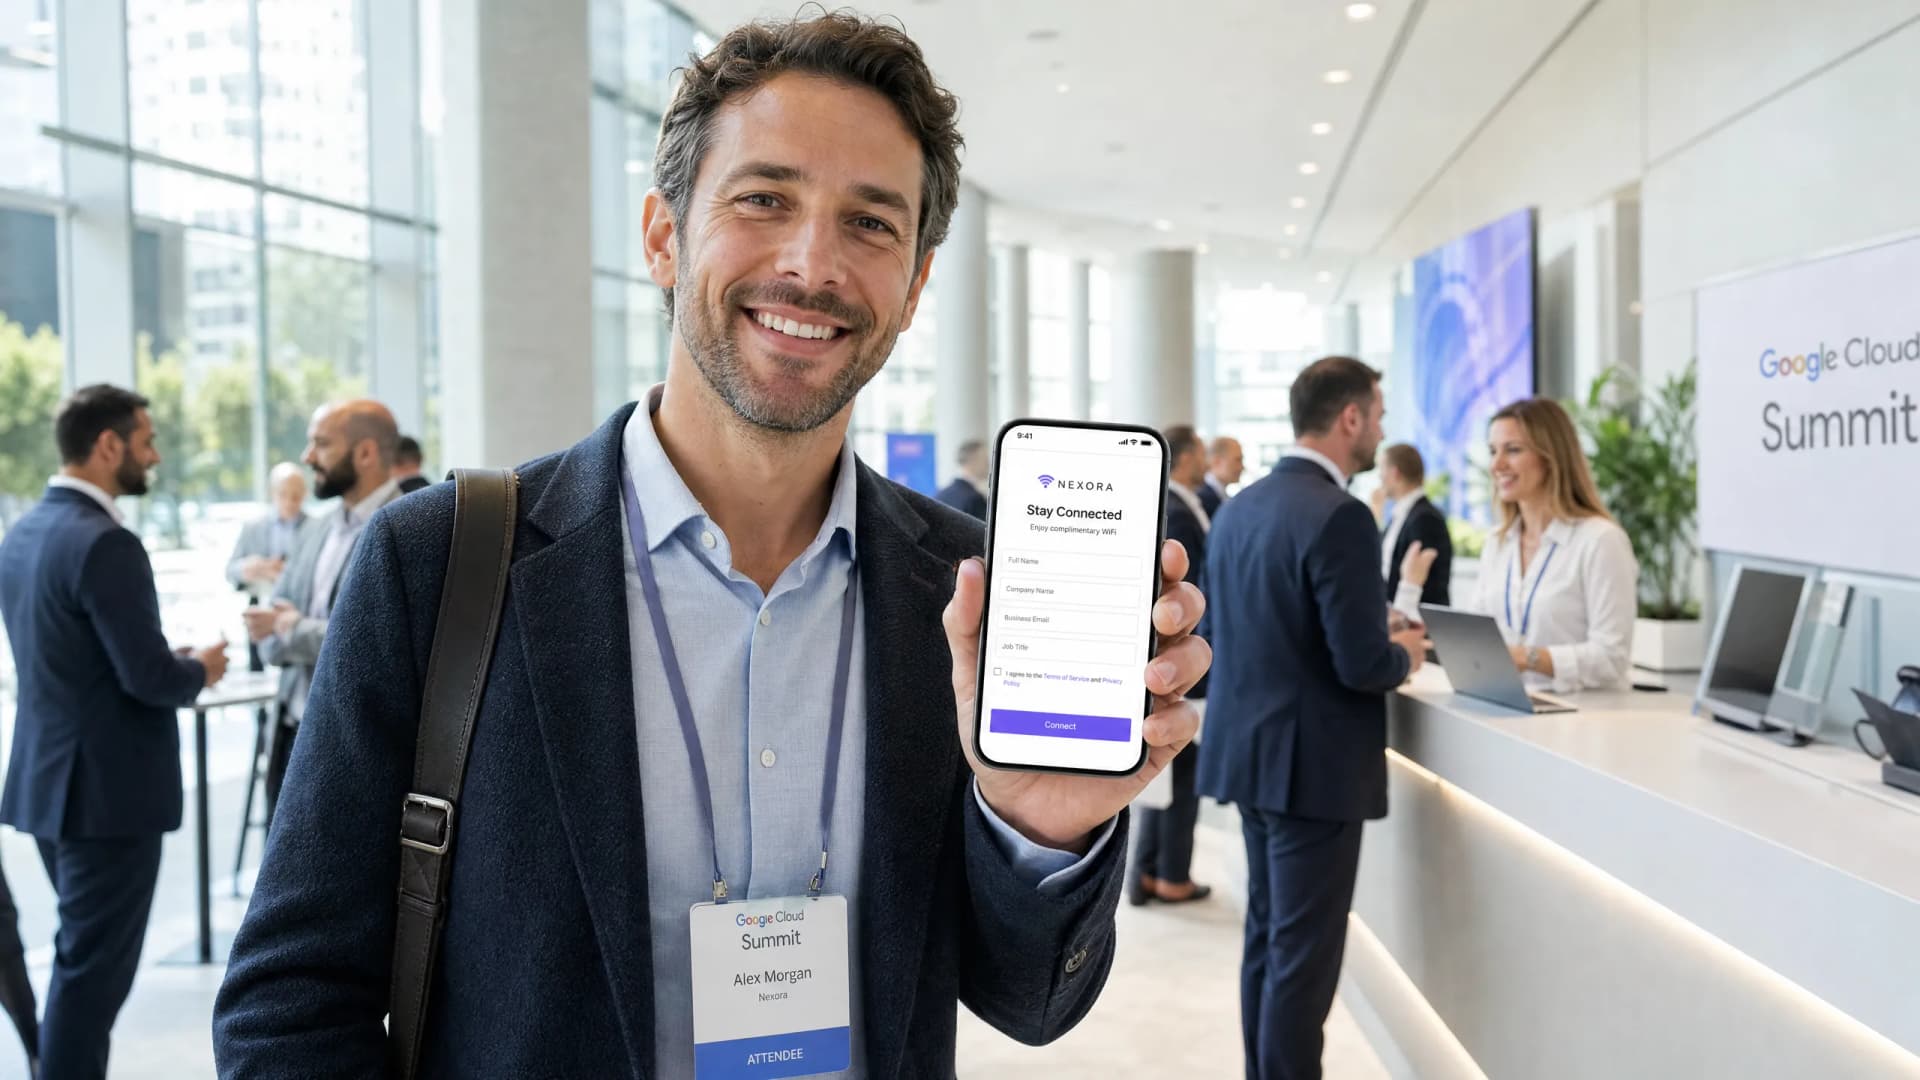
B2B Captive Portals को अनुकूलित करना: कंपनी के नाम और व्यावसायिक डेटा को कैप्चर करना
यह मार्गदर्शिका बताती है कि IT प्रबंधक, नेटवर्क आर्किटेक्ट और वेन्यू ऑपरेशंस डायरेक्टर WiFi लॉगिन के समय व्यावसायिक डेटा - कंपनी के नाम, जॉब टाइटल और व्यावसायिक ईमेल पते कैप्चर करने के लिए B2B captive portals को कैसे कॉन्फ़िगर कर सकते हैं। इसमें VLAN आइसोलेशन और RADIUS ऑथेंटिकेशन से लेकर Salesforce और HubSpot के साथ CRM इंटीग्रेशन तक की पूरी तकनीकी आर्किटेक्चर शामिल है, जिसमें GDPR और CCPA अनुपालन पहले से शामिल है। जो वेन्यू इसे सही ढंग से तैनात करते हैं, वे अपने गेस्ट WiFi नेटवर्क को फर्स्ट-पार्टी डेटा इंजन और ऑटोमेटेड लीड जनरेशन सिस्टम में बदल देते हैं।
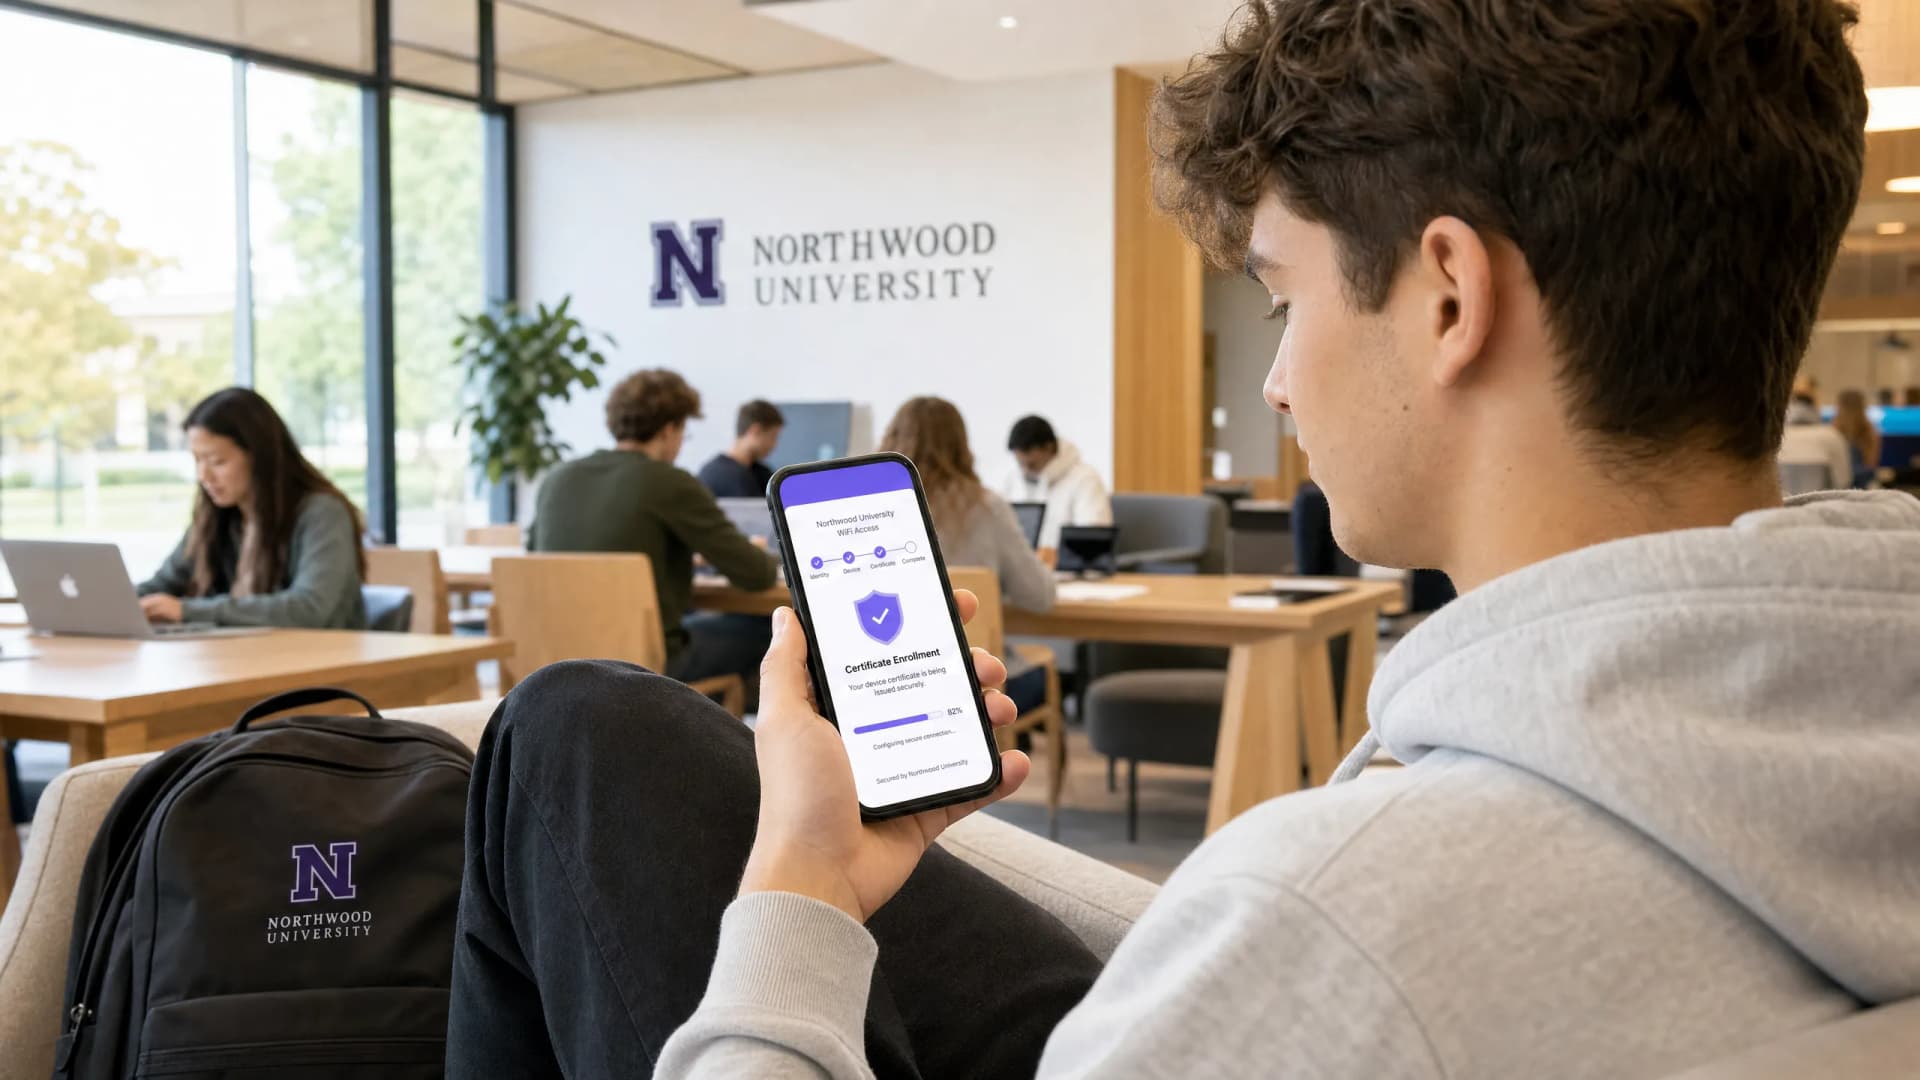
सुरक्षित उच्च शिक्षा BYOD और WiFi प्रमाणीकरण के लिए SCEP को तैनात करना
यह तकनीकी गाइड नेटवर्क आर्किटेक्ट्स और IT प्रबंधकों को उच्च शिक्षा WiFi को सुरक्षित करने के लिए SCEP-आधारित प्रमाणपत्र नामांकन को तैनात करने के लिए एक विक्रेता-तटस्थ खाका प्रदान करती है। यह स्केलेबल BYOD ऑनबोर्डिंग और MDM एकीकरण पर ध्यान केंद्रित करते हुए, कमजोर पासवर्ड-आधारित प्रमाणीकरण से EAP-TLS में संक्रमण का विवरण देती है.
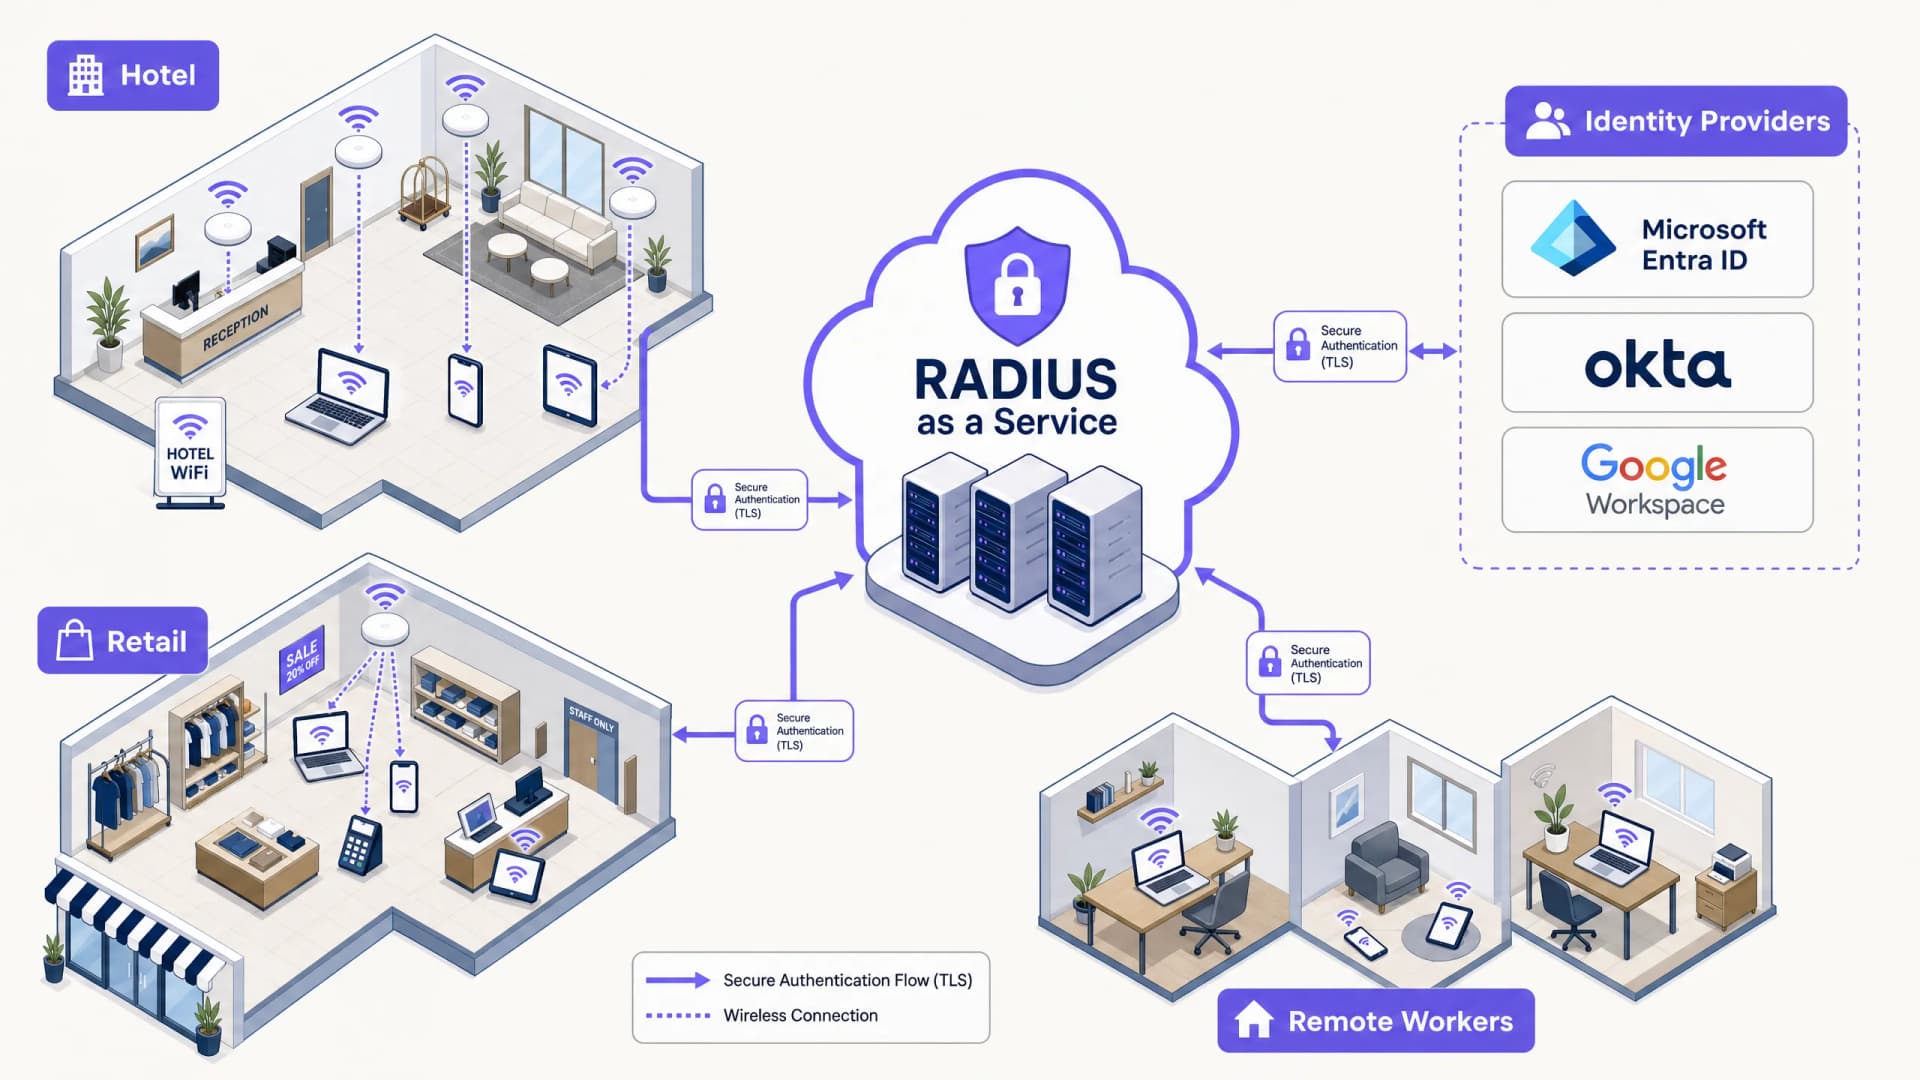
हाइब्रिड वर्कफोर्स के लिए RADIUS as a Service के सुरक्षा लाभ
यह तकनीकी संदर्भ मार्गदर्शिका बताती है कि कैसे RADIUS as a Service वितरित स्थानों पर हाइब्रिड वर्कफोर्स के लिए नेटवर्क एक्सेस को सुरक्षित करता है। इसमें ऑन-प्रिमाइसेस RADIUS इंफ्रास्ट्रक्चर को क्लाउड-प्रबंधित ऑथेंटिकेशन सेवा से बदलने के लिए आर्किटेक्चर, सुरक्षा लाभ और डिप्लॉयमेंट चरणों को शामिल किया गया है। होटलों, रिटेल चेन, स्टेडियमों और सार्वजनिक क्षेत्र के संगठनों के IT प्रबंधकों और नेटवर्क आर्किटेक्ट्स के लिए, यह मार्गदर्शिका इस तिमाही में क्लाउड RADIUS माइग्रेशन का मूल्यांकन करने और उस पर कार्रवाई करने के लिए आवश्यक प्रमाण प्रदान करती है।
Cloud Directories (Azure AD और Google Workspace) के साथ RADIUS as a Service को एकीकृत करना
यह तकनीकी संदर्भ मार्गदर्शिका विवरण देती है कि एंटरप्राइज़ WiFi ऑथेंटिकेशन के लिए क्लाउड डायरेक्टरीज़ - Microsoft Entra ID और Google Workspace - के साथ RADIUS as a Service को कैसे एकीकृत किया जाए। यह ऑन-प्रिमाइसेस NPS से क्लाउड-नेटीव RADIUS में आर्किटेक्चरल बदलाव, सर्टिफिकेट-आधारित EAP-TLS ऑथेंटिकेशन के परिनियोजन, और हॉस्पिटैलिटी, रिटेल और सार्वजनिक क्षेत्र के परिवेशों में वायरलेस एक्सेस को सुरक्षित करने के लिए परिचालन सर्वोत्तम प्रथाओं को कवर करती है। आईटी प्रबंधकों और नेटवर्क आर्किटेक्ट्स के लिए जो पहले से ही क्लाउड पहचान में निवेश कर चुके हैं, यह गाइड डायरेक्टरी प्रबंधन और भौतिक नेटवर्क सुरक्षा के बीच की खाई को पाटती है।
Multi-Tenant कार्यालय भवनों के लिए WiFi नेटवर्क डिजाइन करना
यह गाइड IT मैनेजरों, नेटवर्क आर्किटेक्ट्स और CTOs को multi-tenant कार्यालय भवनों में स्केलेबल, सुरक्षित और पृथक WiFi नेटवर्क डिजाइन करने के लिए एक वेंडर-न्यूट्रल ब्लूप्रिंट प्रदान करती है। इसमें IEEE 802.1Q के तहत VLAN सेगमेंटेशन, 802.1X और RADIUS के माध्यम से डायनेमिक VLAN असाइनमेंट, उच्च-घनत्व वाले वातावरण के लिए RF प्लानिंग, और GDPR और PCI-DSS के तहत अनुपालन संबंधी विचार शामिल हैं। वेन्यू ऑपरेटरों और बिल्डिंग मैनेजरों को डिप्लॉयमेंट से पहले कार्रवाई योग्य आर्किटेक्चर मार्गदर्शन, वास्तविक दुनिया के केस स्टडीज और कॉन्फ़िगरेशन की गलतियों से बचने के उपाय मिलेंगे।
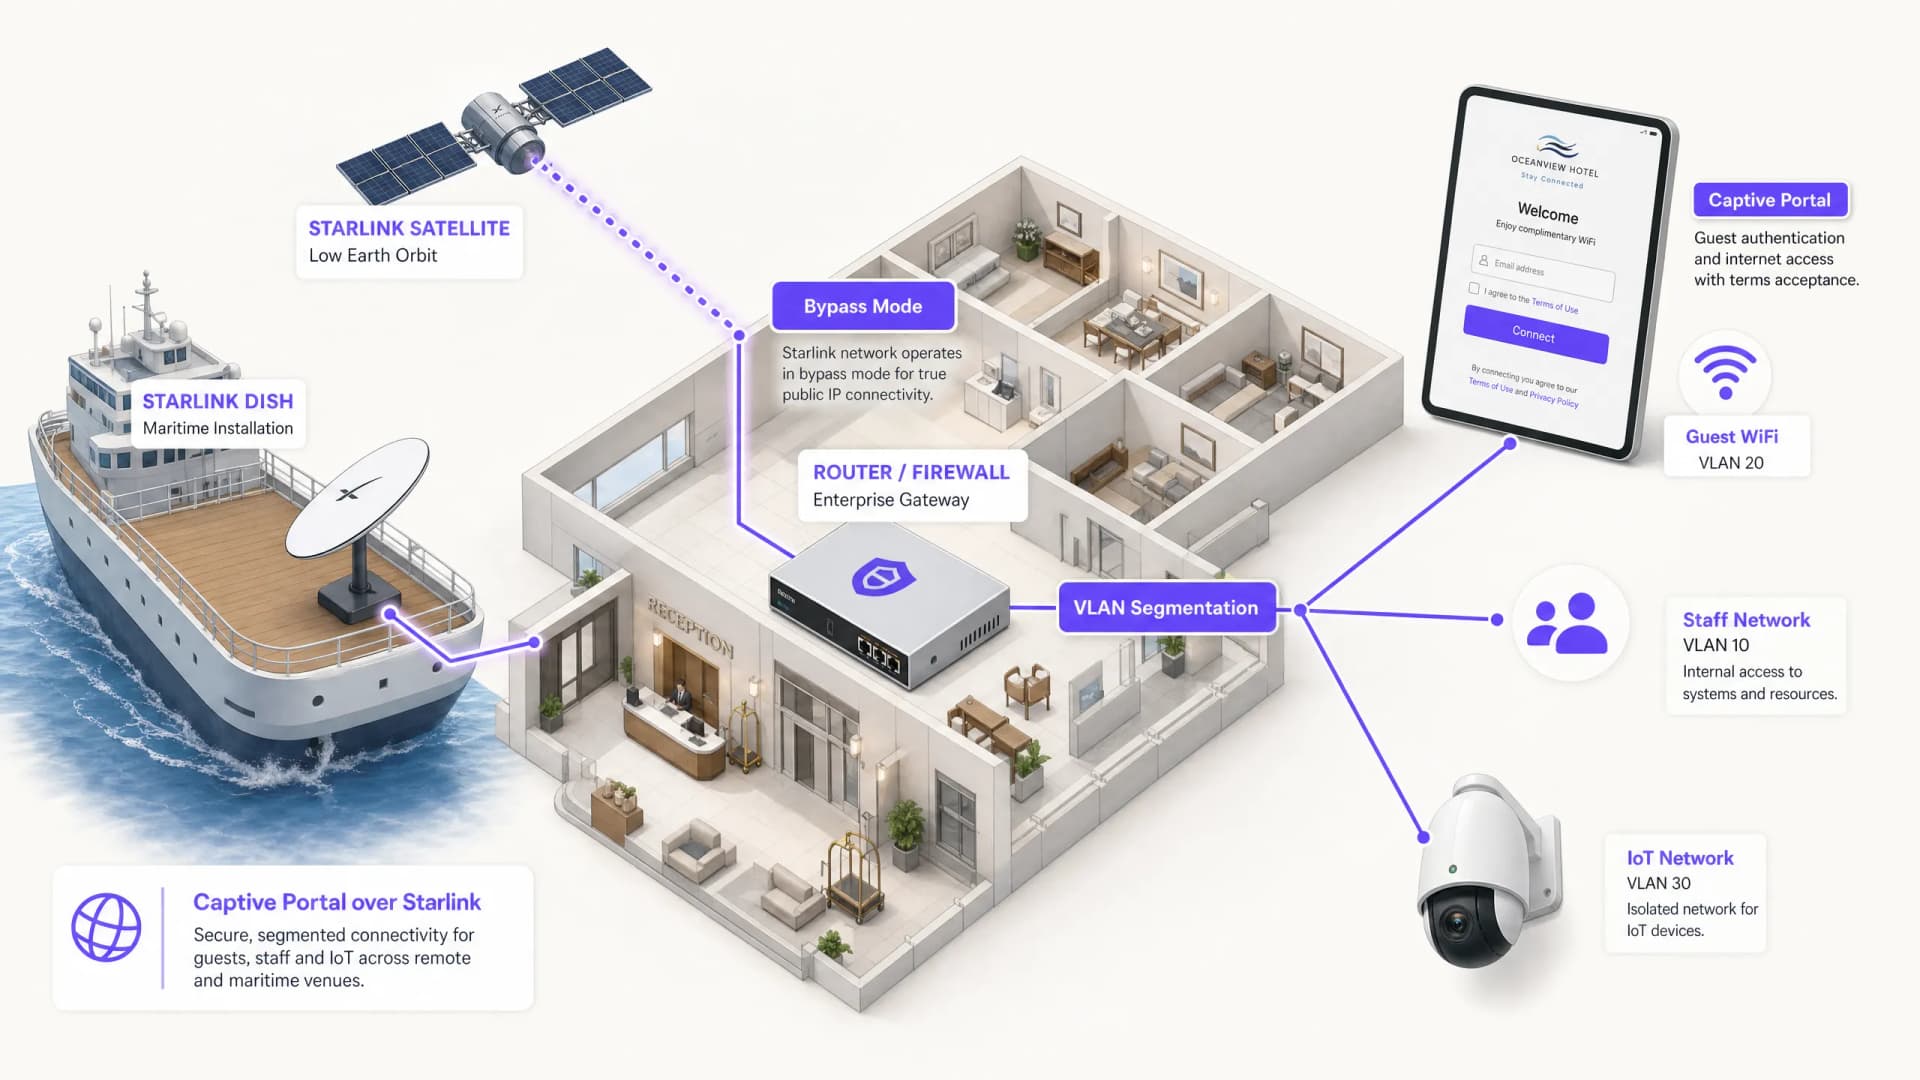
Starlink पर कैप्टिव पोर्टल कैसे सेटअप करें: दूरस्थ और समुद्री स्थानों के लिए एक गाइड
यह गाइड विस्तार से बताती है कि मूल Starlink हार्डवेयर को कैसे बायपास किया जाए और एंटरप्राइज राउटिंग उपकरणों का उपयोग करके क्लाउड-प्रबंधित कैप्टिव पोर्टल को कैसे एकीकृत किया जाए। आप सीखेंगे कि CGNAT की सीमा को कैसे पार किया जाए, VLAN सेगमेंटेशन को कैसे लागू किया जाए, सैटेलाइट बैंडविड्थ की बाधाओं को कैसे प्रबंधित किया जाए और नियामक अनुपालन कैसे सुनिश्चित किया जाए।
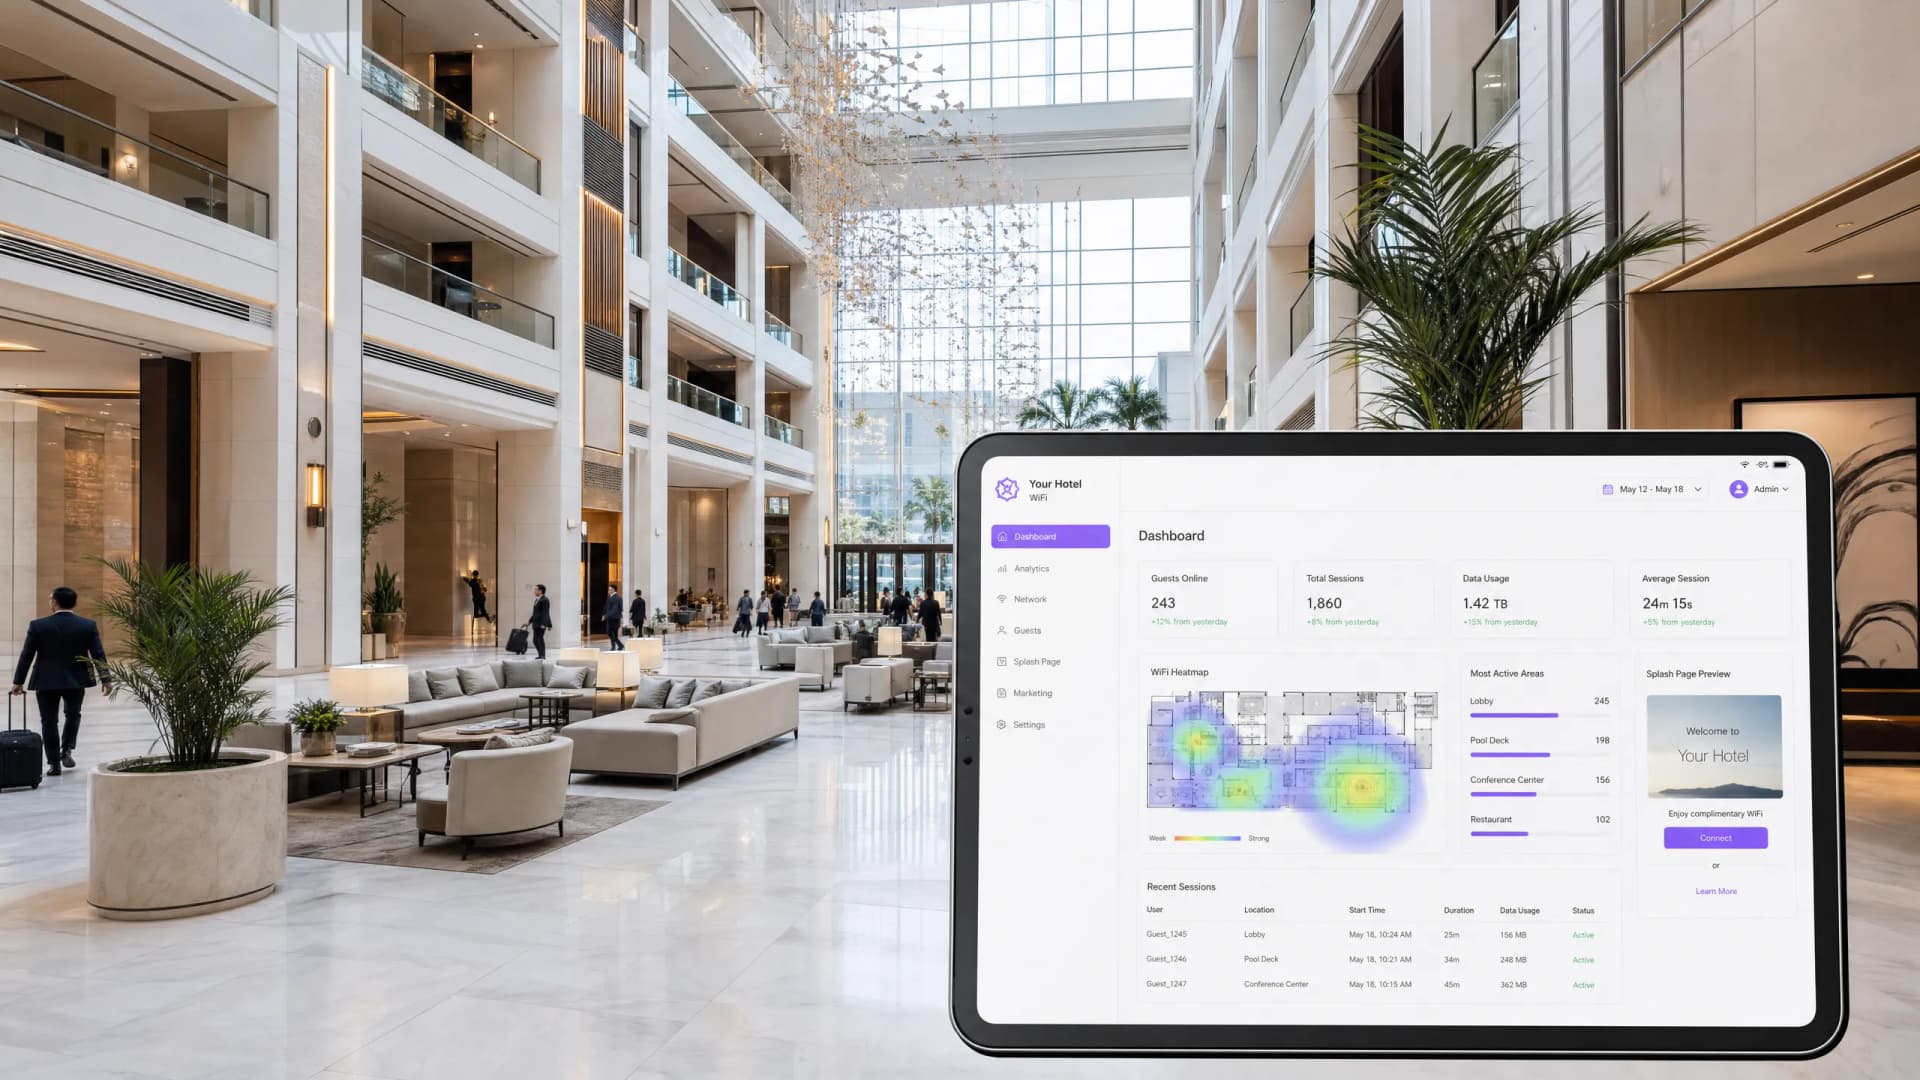
होटल Guest WiFi Management: PMS, Portals, और ब्रांड मानकों को एकीकृत करना
यह तकनीकी मार्गदर्शिका विस्तार से बताती है कि VLAN segmentation, automated session management के लिए PMS integration, और GDPR-compliant डेटा कैप्चर के लिए captive portal अनुकूलन पर ध्यान केंद्रित करते हुए उद्यम-स्तर के होटल WiFi नेटवर्क का निर्माण कैसे किया जाए।
Captive Portal सर्वोत्तम अभ्यास: हाई कन्वर्शन और अनुपालन के लिए डिज़ाइन करना
यह तकनीकी गाइड IT प्रबंधकों, नेटवर्क आर्किटेक्ट्स और वेन्यू ऑपरेशंस डायरेक्टर्स को Captive Portal तैनात करने के लिए एक संपूर्ण ब्लूप्रिंट प्रदान करती है जो उच्च उपयोगकर्ता कन्वर्शन के साथ नेटवर्क सुरक्षा को संतुलित करता है। इसमें VLAN सेगमेंटेशन और RADIUS ऑथेंटिकेशन से लेकर GDPR-अनुरूप सहमति डिज़ाइन और ऑथेंटिकेशन विधि चयन तक का पूरा आर्किटेक्चर शामिल है। 2024 में 80,000+ वेन्यू और 440 मिलियन लॉगिन में Purple के परिचालन अनुभव से तैयार की गई, प्रत्येक सिफारिश वास्तविक परिनियोजन डेटा पर आधारित है।
अधिकतम नेटवर्क सुरक्षा और उपयोगकर्ता रूपांतरण के लिए Captive Portals को कैसे ऑप्टिमाइज़ करें
यह गाइड एंटरप्राइज़ स्थानों पर captive portals को ऑप्टिमाइज़ करने के लिए एक संपूर्ण तकनीकी खाका प्रदान करता है, जिसमें नेटवर्क सेगमेंटेशन आर्किटेक्चर, प्रमाणीकरण विधि चयन, GDPR-अनुरूप सहमति डिज़ाइन और रूपांतरण ऑप्टिमाइज़ेशन शामिल हैं। यह होटल, रिटेल चेन, स्टेडियम और सार्वजनिक क्षेत्र के संगठनों के IT प्रबंधकों, नेटवर्क आर्किटेक्ट्स और CTOs के लिए लिखा गया है जिन्हें फ़र्स्ट-पार्टी डेटा कैप्चर के साथ नेटवर्क सुरक्षा को संतुलित करने की आवश्यकता है। Purple 2024 में 440 मिलियन लॉगिन के साथ 80,000+ स्थानों पर captive portal इन्फ्रास्ट्रक्चर संचालित करता है, और यहाँ दिए गए फ्रेमवर्क उसी परिचालन अनुभव को दर्शाते हैं।
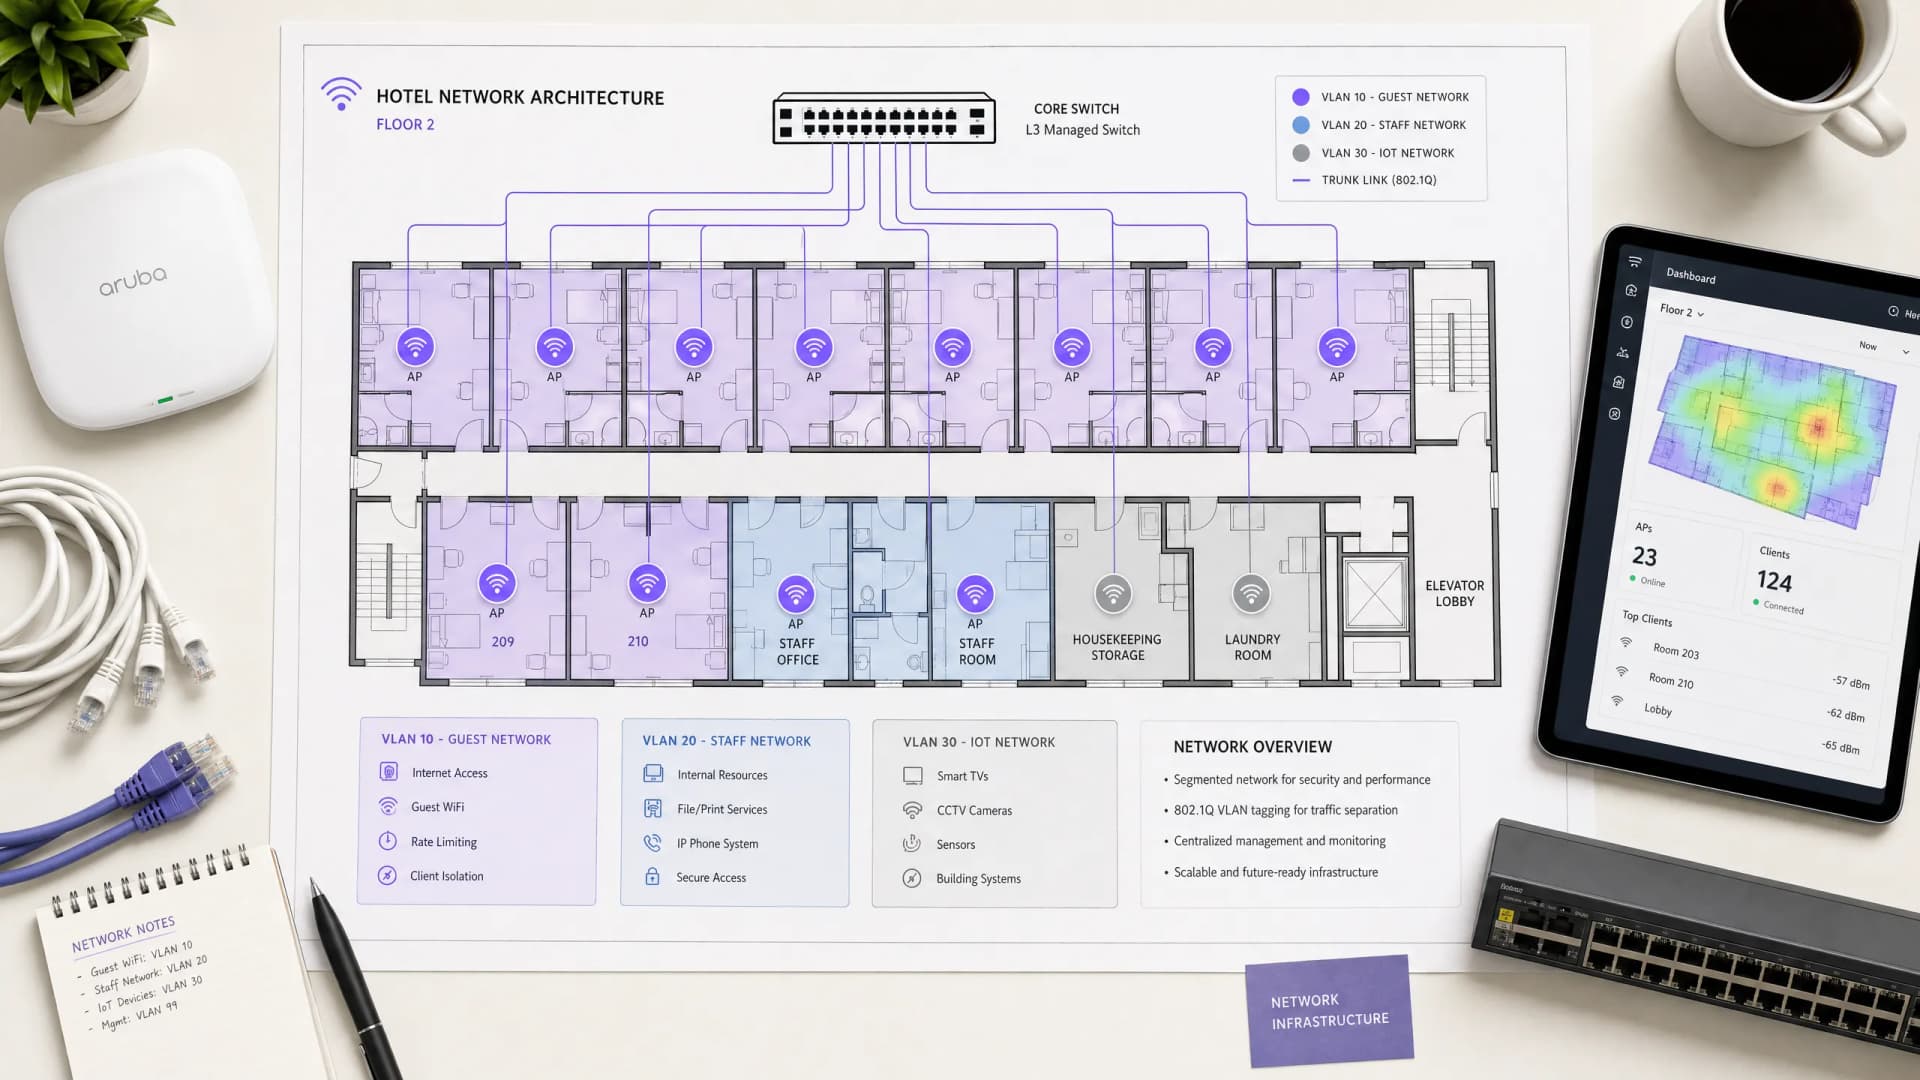
होटल गेस्ट WiFi आर्किटेक्चर: PMS इंटीग्रेशन, Captive Portals, और बैंडविड्थ कंट्रोल
यह गाइड एंटरप्राइज-ग्रेड होटल WiFi नेटवर्क को डिजाइन करने के लिए एक व्यापक ढांचा प्रदान करता है। इसमें VLAN सेगमेंटेशन, FIAS के माध्यम से PMS इंटीग्रेशन, captive portal डिजाइन, और प्रत्येक क्लाइंट के बैंडविड्थ कंट्रोल के लिए तकनीकी आवश्यकताओं का विवरण दिया गया है ताकि सुरक्षा, अनुपालन और सर्वोत्तम प्रदर्शन सुनिश्चित किया जा सके।
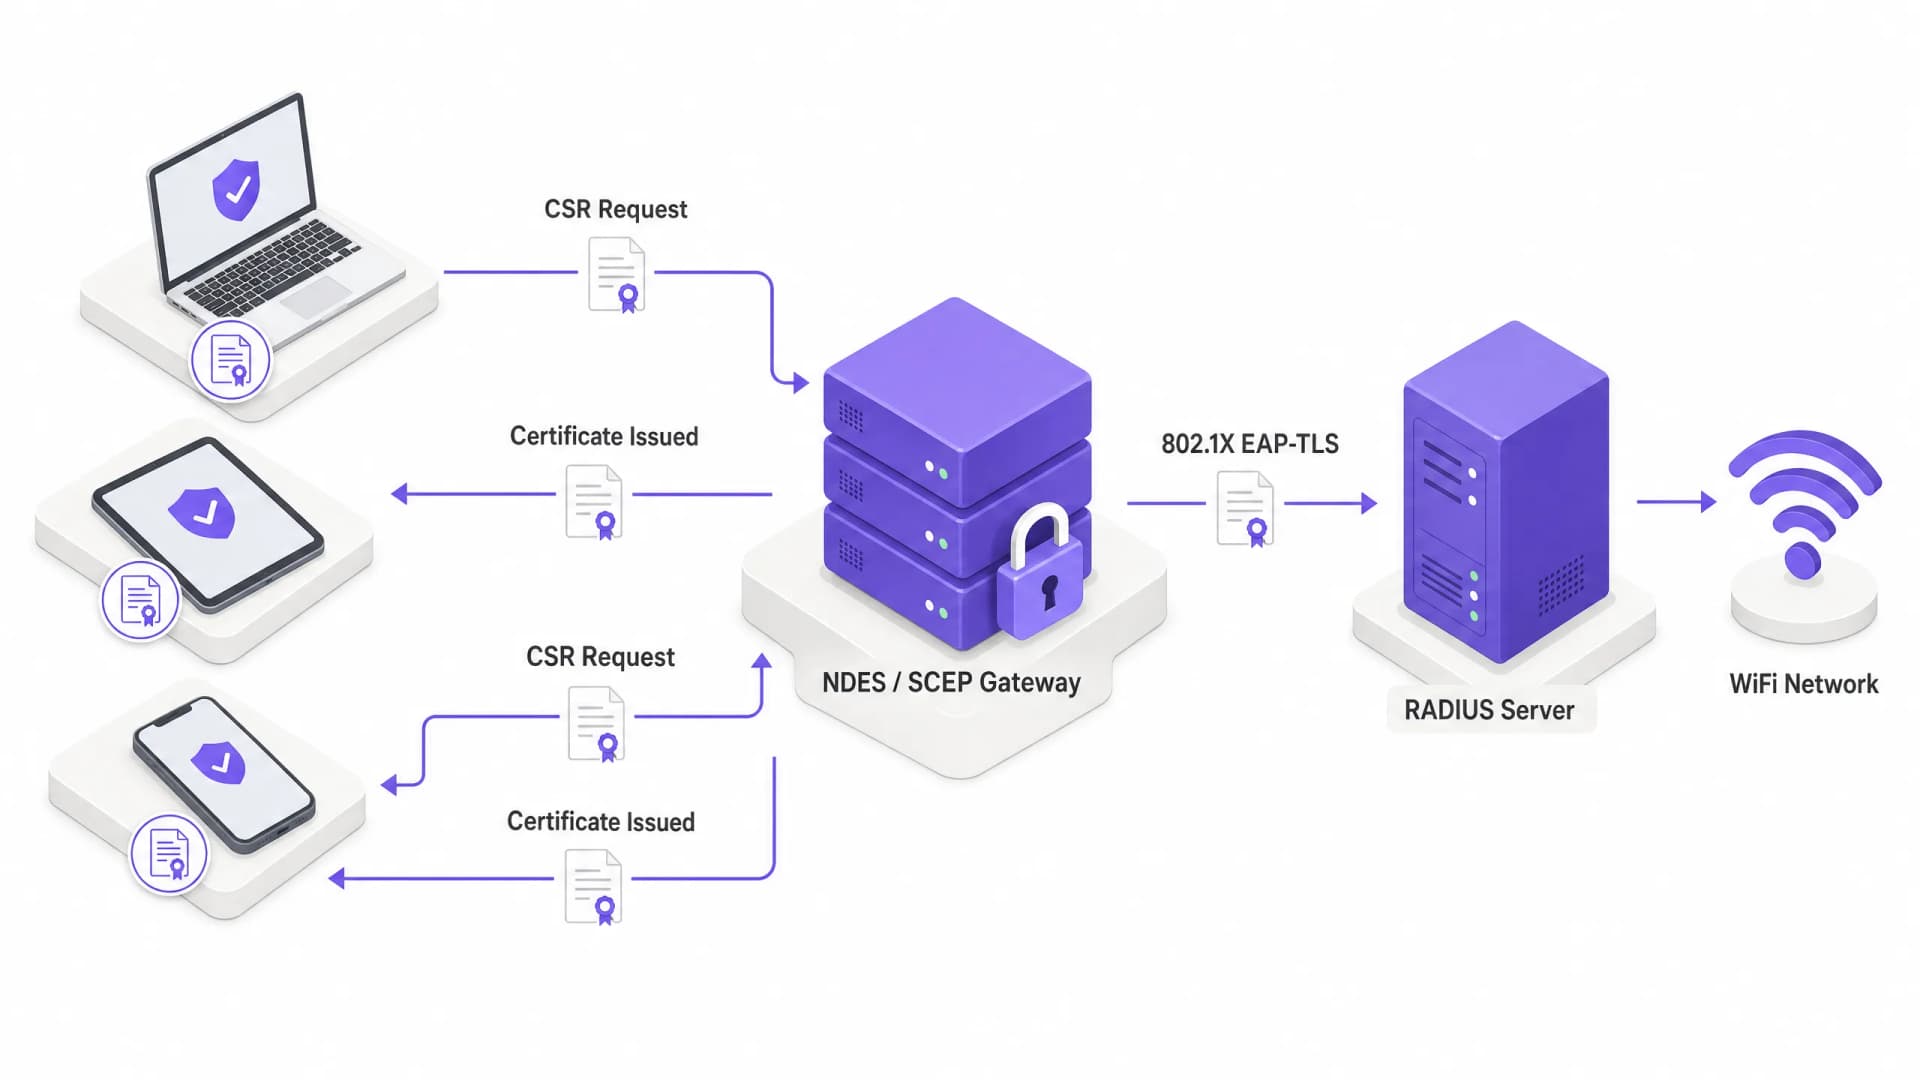
स्वचालित एंटरप्राइज WiFi सर्टिफिकेट नामांकन के लिए SCEP को कैसे कॉन्फ़िगर करें
यह गाइड बताती है कि स्वचालित एंटरप्राइज WiFi सर्टिफिकेट नामांकन के लिए SCEP (सिंपल सर्टिफिकेट एनरोलमेंट प्रोटोकॉल) को कैसे कॉन्फ़िगर किया जाए, जिसमें PKI और NDES से लेकर MDM प्रोफाइल परिनियोजन और RADIUS सत्यापन तक की पूरी आर्किटेक्चर शामिल है। यह उन होटलों, रिटेल चेन, स्टेडियमों, कॉन्फ्रेंस सेंटरों और सार्वजनिक क्षेत्र के संगठनों के IT प्रबंधकों, नेटवर्क आर्किटेक्ट्स और CTOs के लिए है जिन्हें प्री-शेयर्ड कीज़ से आगे बढ़कर स्केलेबल, पहचान-आधारित 802.1X EAP-TLS ऑथेंटिकेशन लागू करने की आवश्यकता है। Purple का हार्डवेयर-अज्ञेयवादी, क्लाउड ओवरले प्लेटफॉर्म सीधे इस आर्किटेक्चर के साथ एकीकृत होता है, जो अतिथि और BYOD WiFi परत प्रदान करता है जो आपके सर्टिफिकेट-ऑथेंटिकेटेड कर्मचारी नेटवर्क के साथ काम करती है।
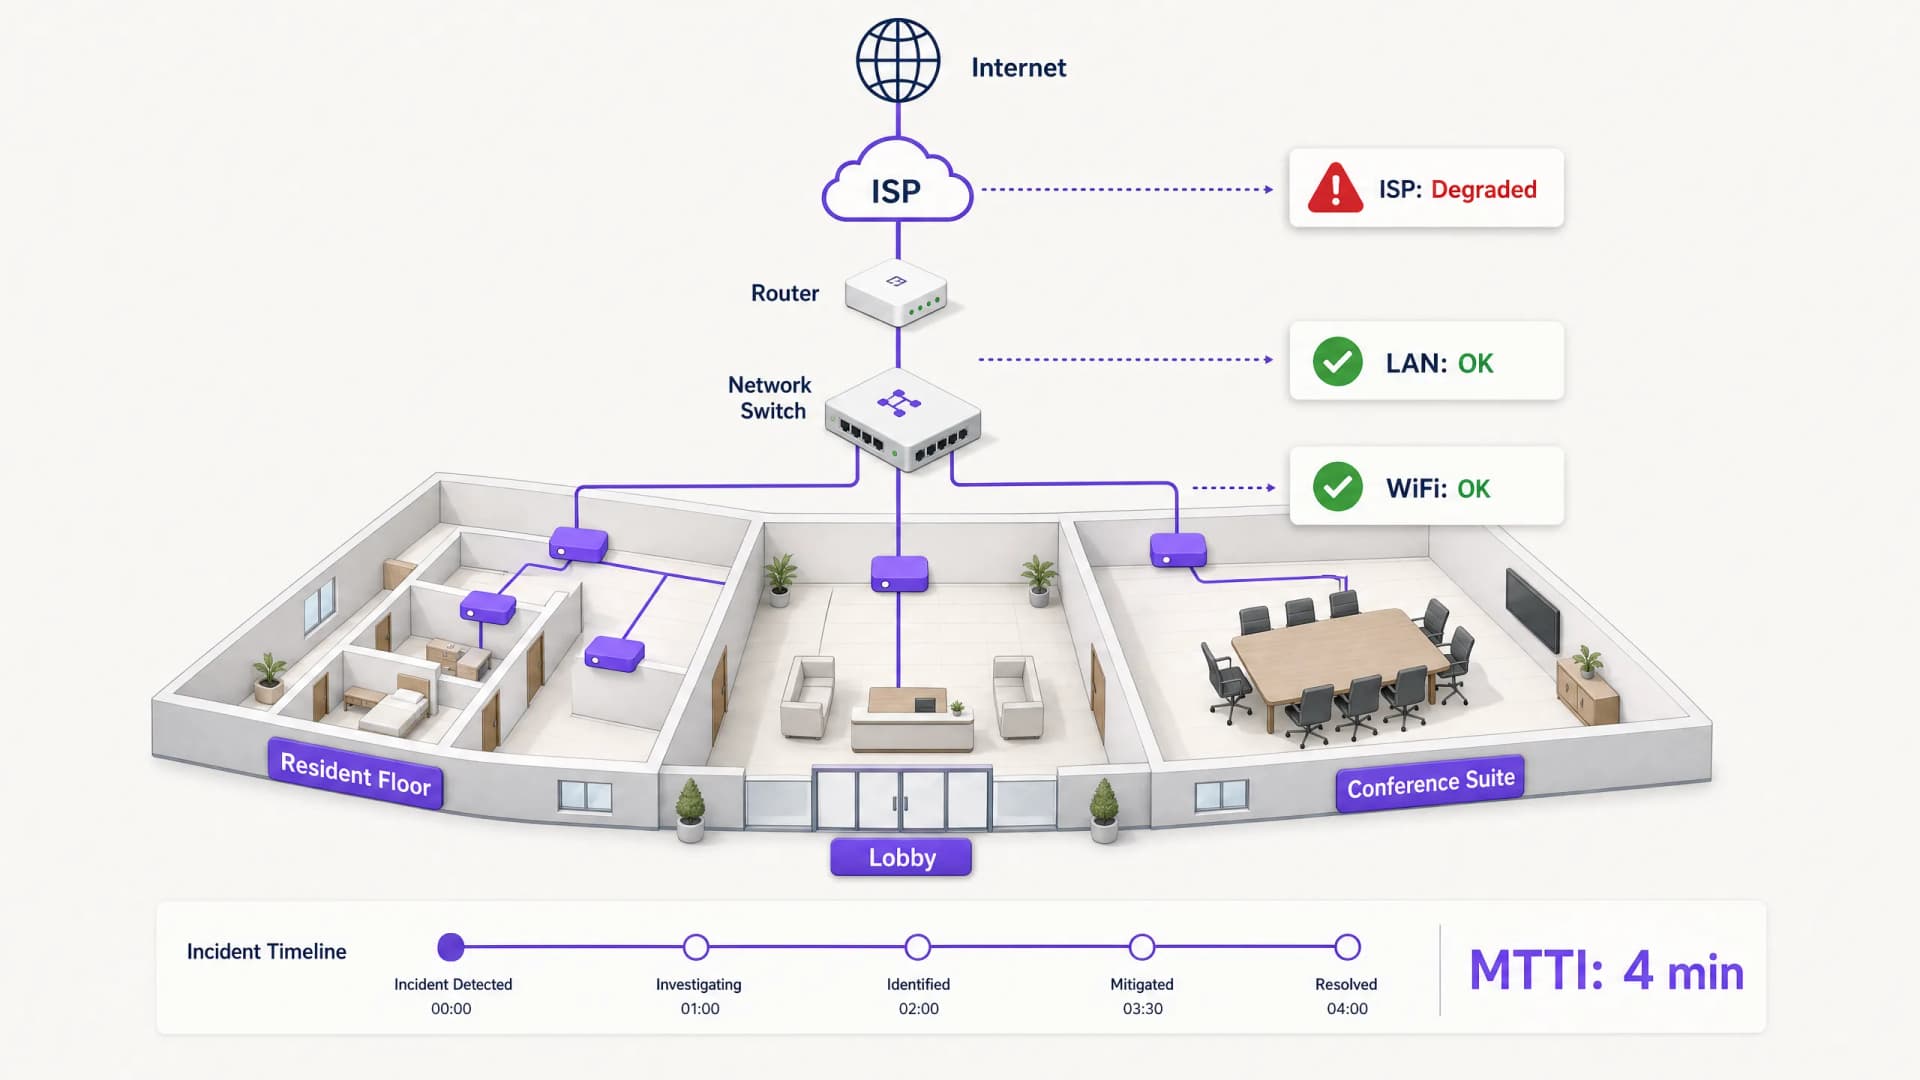
Mean time to innocence: कैसे साबित करें कि समस्या WiFi की नहीं है
Mean time to innocence (MTTI) वह महत्वपूर्ण मीट्रिक है जो यह बताती है कि IT टीमें यह साबित करने में कितना समय खर्च करती हैं कि नेटवर्क की समस्या उनकी गलती नहीं है। यह गाइड मल्टी-टेनेंट वातावरण में आरोप-प्रत्यारोप को समाप्त करने के लिए पांच-चरणों वाली ऑब्जर्वेबिलिटी कार्यप्रणाली का विवरण देती है, जिससे आपसी दोषारोपण की जगह साझा साक्ष्यों को लाया जा सके और mean time to resolution (MTTR) को कम किया जा सके।
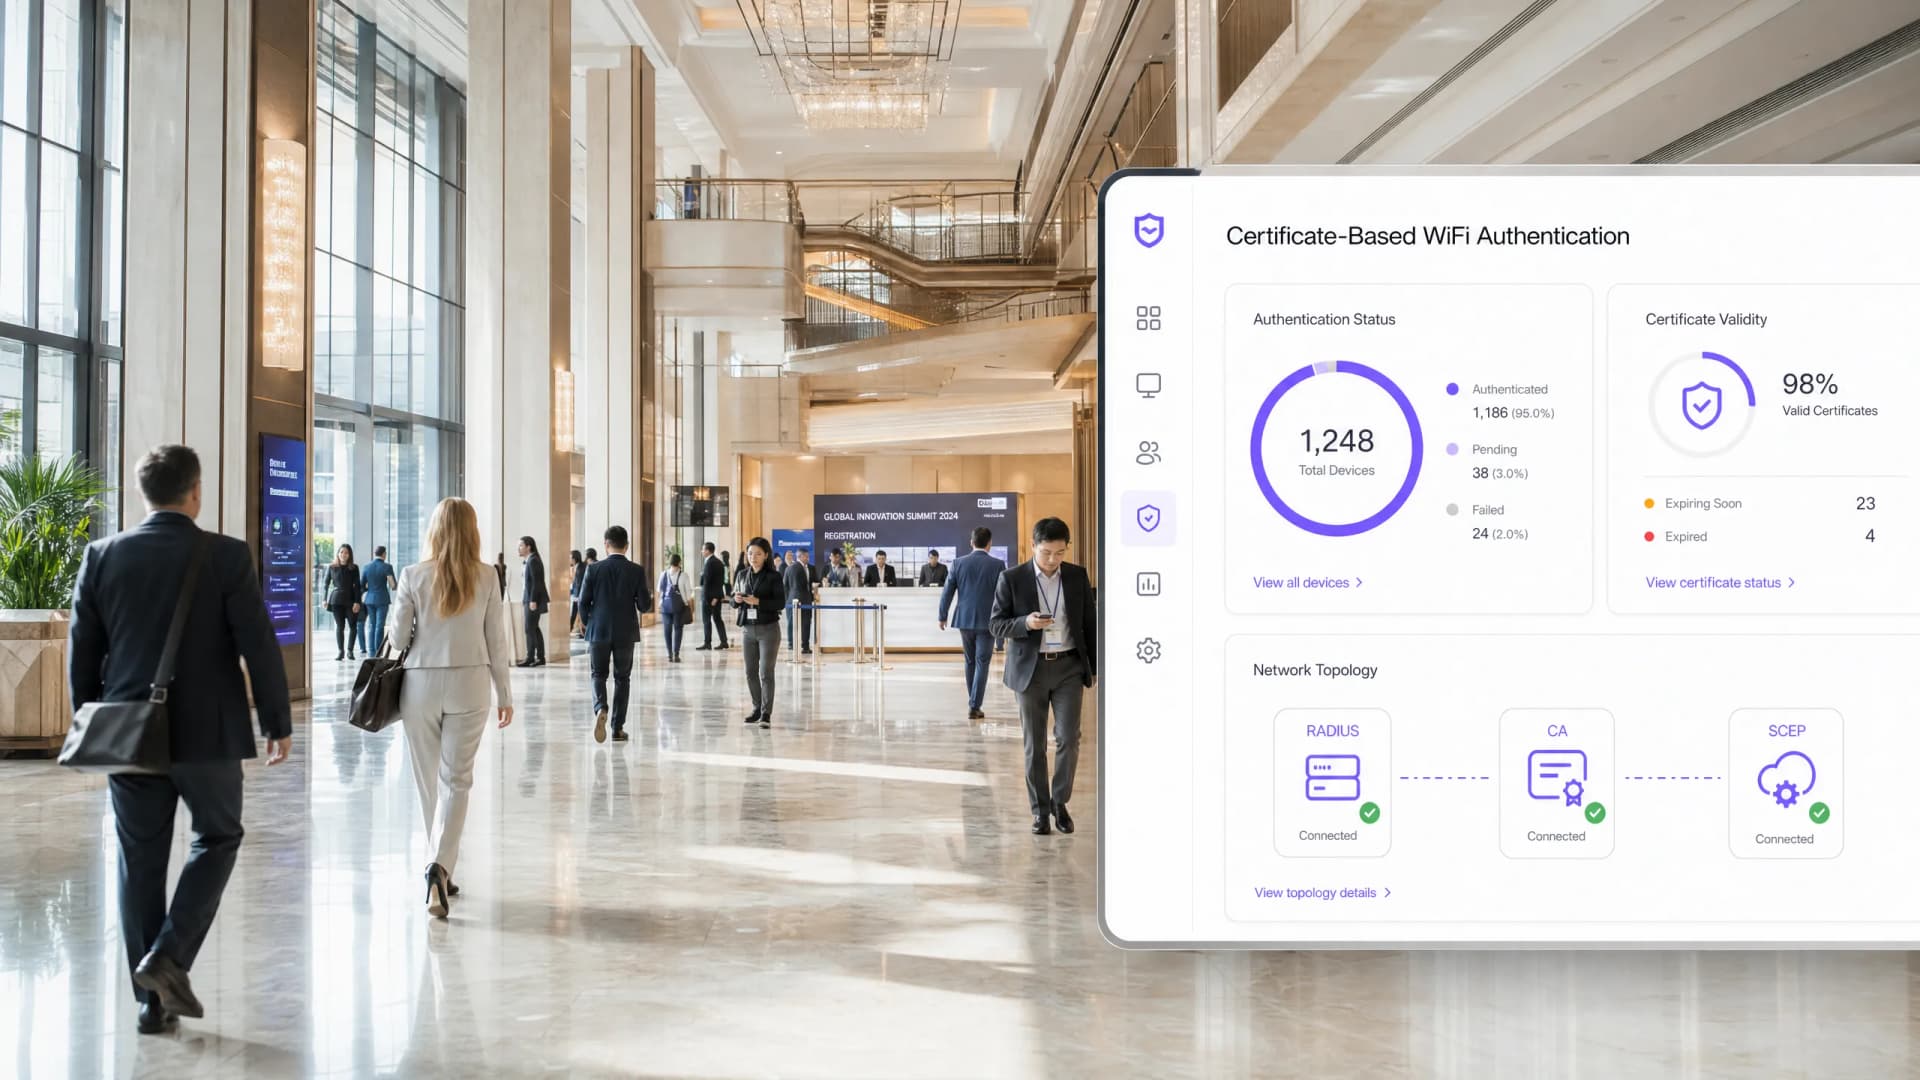
SCEP के लिए एंटरप्राइज गाइड: स्वचालित कैंपस WiFi सुरक्षा के लिए सिंपल सर्टिफिकेट एनरोलमेंट प्रोटोकॉल को लागू करना
यह तकनीकी संदर्भ गाइड SCEP का उपयोग करके एंटरप्राइज WiFi सर्टिफिकेट डिप्लॉयमेंट के लिए एक निश्चित आर्किटेक्चरल ब्लूप्रिंट और चरण-दर-चरण कार्यान्वयन रणनीति प्रदान करती है। इसमें SCEP और PKCS के बीच महत्वपूर्ण अंतर, सफलता के लिए आवश्यक सटीक डिप्लॉयमेंट अनुक्रम, और IT लीडर्स के लिए वास्तविक दुनिया की जोखिम न्यूनीकरण रणनीतियों को शामिल किया गया है।
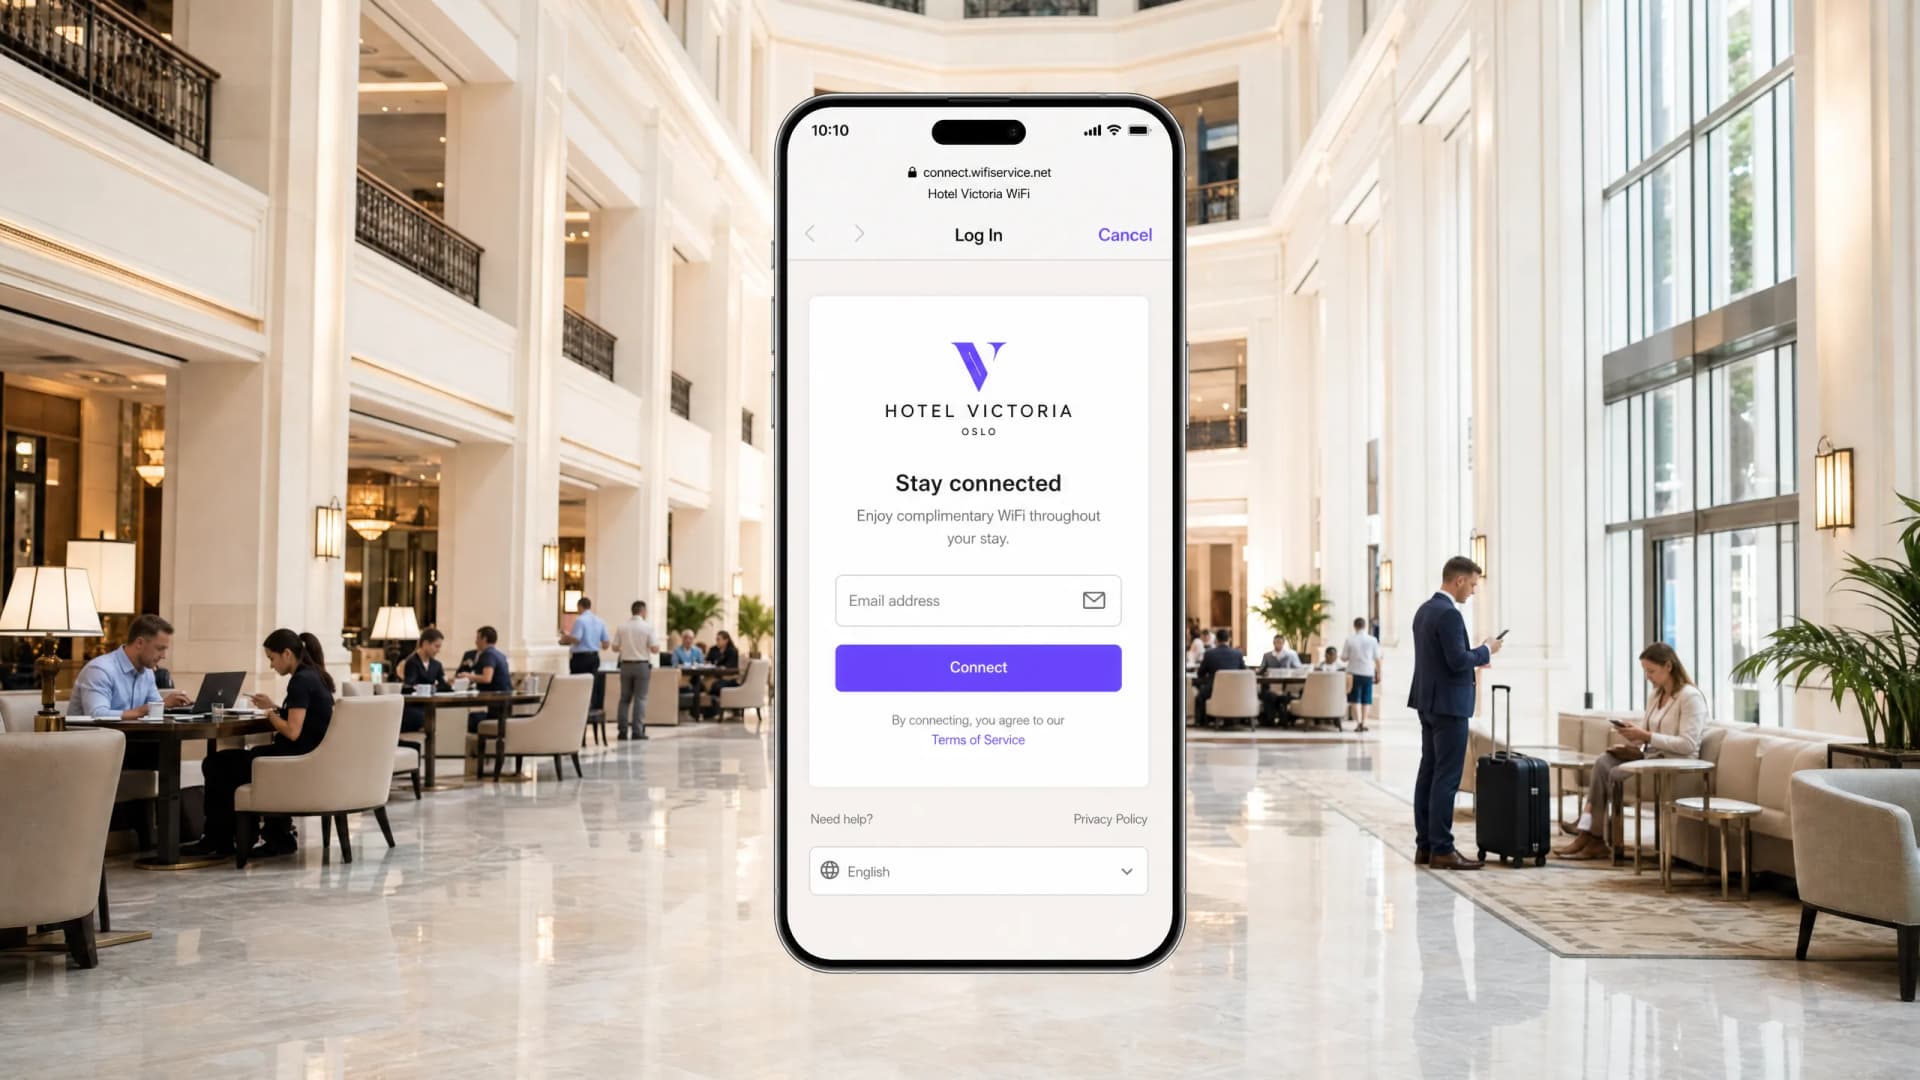
मेरा अतिथि WiFi कनेक्ट क्यों नहीं हो रहा है? Captive Portal समस्याओं का निवारण
यह आधिकारिक तकनीकी संदर्भ मार्गदर्शिका captive portal डिटेक्शन के अंतर्निहित यांत्रिकी की व्याख्या करती है और उन छह प्राथमिक विफलता मोडों का विवरण देती है जो अतिथि WiFi को कनेक्ट होने से रोकते हैं। यह IT प्रबंधकों और नेटवर्क आर्किटेक्ट्स को HTTP रीडायरेक्ट समस्याओं, DNS संघर्षों और MAC रैंडमाइज़ेशन चुनौतियों का समाधान करने के लिए एक व्यावहारिक समस्या निवारण ढांचा प्रदान करता है।
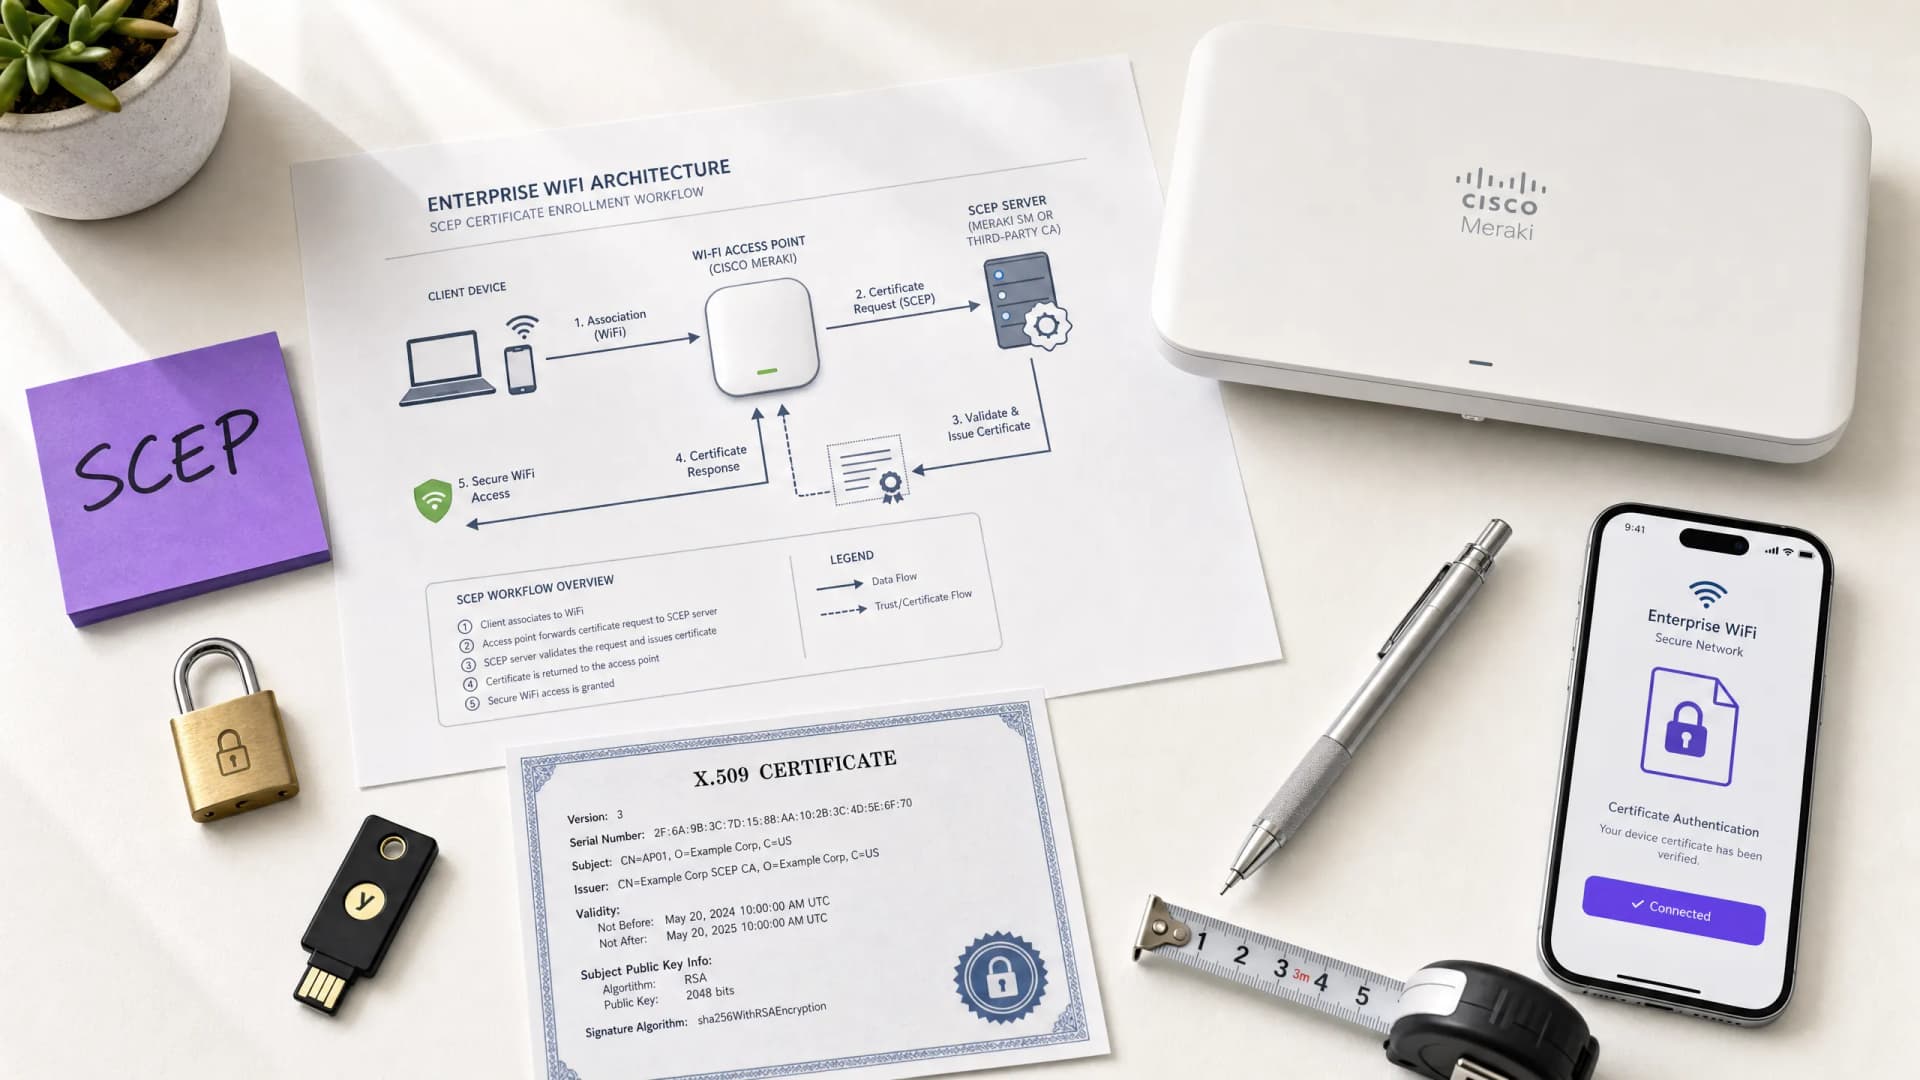
स्वचालित WiFi प्रमाणपत्र नामांकन के लिए SCEP को कैसे लागू करें
यह गाइड बताती है कि एंटरप्राइज वेन्यू में स्वचालित WiFi प्रमाणपत्र नामांकन के लिए SCEP (सिंपल सर्टिफिकेट एनरोलमेंट प्रोटोकॉल) को कैसे लागू किया जाए। इसमें PKI डिज़ाइन और MDM एकीकरण से लेकर अनिवार्य तीन-चरणीय परिनियोजन अनुक्रम तक का पूरा आर्किटेक्चरल ब्लूप्रिंट शामिल है - और IT प्रबंधकों और नेटवर्क आर्किटेक्ट्स को दिखाता है कि साझा क्रेडेंशियल्स को कैसे समाप्त किया जाए, प्रमाणपत्र जीवनचक्र प्रबंधन को स्वचालित किया जाए, और बड़े पैमाने पर PCI DSS और GDPR आवश्यकताओं को पूरा किया जाए।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
