
La verità è semplice: una rete WiFi non protetta è come lasciare la porta d'ingresso della tua azienda spalancata. Una vera strategia di secure wireless networking va ben oltre le semplici password di base. Consiste nel creare un ambiente protetto che verifichi ogni singolo utente e dispositivo, bloccando gli accessi non autorizzati e schermando i tuoi dati sensibili.
Perché una rete wireless sicura non è più un'opzione
Pensate per un momento ai rischi reali di una svista in termini di sicurezza. Per un hotel, potrebbe trattarsi di una violazione dei dati che espone i dettagli di pagamento degli ospiti. In un negozio, potrebbe significare la compromissione delle informazioni di fidelizzazione dei clienti, distruggendo la fiducia che avete lavorato così duramente per costruire e causando danni duraturi al vostro brand.
Questi non sono scenari ipotetici inverosimili; sono pericoli pratici e quotidiani per qualsiasi azienda che offre un accesso wireless.
I giorni in cui si scarabocchiava un'unica password WiFi condivisa su una lavagna o su un cartellino sono ormai un lontano ricordo. Questo metodo obsoleto crea una falla di sicurezza enorme. Chiunque sia in possesso di quella password - dagli ex dipendenti ai vecchi clienti, fino a qualcuno seduto semplicemente nel parcheggio - può accedere alla tua rete. Offre zero visibilità, zero controllo e nessun modo per tracciare un'attività dannosa fino alla sua origine.
Il passaggio alla sicurezza basata sull'identità
Ecco perché il cambiamento fondamentale consiste nell'abbandonare questi sistemi anonimi e condivisi a favore di una sicurezza moderna e basata sull'identità. Questo approccio tratta l'accesso alla rete come una carta d'identità digitale, in cui ogni connessione è legata a un utente o dispositivo specifico e verificato.
OF.Ma non si tratta solo di giocare in difesa; si tratta di costruire un modo più intelligente ed efficiente di gestire la tua attività. Considera solo i vantaggi:
- Protezione avanzata: Verificando ogni utente, blocchi sul nascere gli accessi non autorizzati. Puoi anche definire con precisione assoluta chi può connettersi a quali parti della tua rete.
- Operazioni semplificate: Immagina di automatizzare l'accesso alla rete per il personale utilizzando le loro credenziali di lavoro esistenti. Questo elimina completamente il mal di testa della gestione manuale delle password per i tuoi team IT.
- Esperienza utente migliorata: Ospiti e dipendenti ottengono una connessione fluida e sicura senza dover combattere con pagine di login macchinose o cercare di ricordare chiavi condivise.
Questa mossa strategica si riflette chiaramente nei trend di mercato. Solo nel Regno Unito, il mercato della sicurezza delle reti wireless ha generato 1.436,9 milioni di dollari nel 2023 ed è sulla buona strada per raggiungere i 2.921,6 milioni di dollari entro il 2030. Questa crescita esplosiva dimostra con quanta urgenza le aziende si stiano muovendo per rafforzare la propria infrastruttura wireless contro una marea crescente di minacce.
Una rete wireless sicura è fondamentale per le moderne operazioni aziendali. È la struttura invisibile che supporta le transazioni sicure, protegge i dati dei clienti e consente la produttività del personale. Ignorarla non è un'opzione in un'economia connessa.
In definitiva, l'implementazione di una sicurezza robusta trasforma una precauzione necessaria in un vero e proprio vantaggio strategico. Per comprendere meglio il contesto più ampio della protezione digitale, puoi esplorare le diverse Cyber Security Solutions che aiutano a salvaguardare l'intera azienda. Le sezioni seguenti ti guideranno nella definizione di un framework che non solo protegge i tuoi asset, ma migliora anche l'esperienza di chiunque si connetta.
Comprendere il moderno panorama delle minacce WiFi
Per creare una rete wireless veramente sicura, è necessario innanzitutto avere un quadro chiaro di ciò che si deve affrontare. Le minacce informatiche non sono solo parole d'ordine astratte; sono rischi reali con conseguenze concrete per il vostro business, i vostri dati e la vostra reputazione. Il primo passo per neutralizzarle è pensarle in termini semplici e comprensibili.
Immagina che il WiFi della tua azienda sia come una piazza pubblica in cui si svolgono conversazioni private. Senza la giusta sicurezza, è spaventosamente facile per qualcuno sedersi su una panchina vicina e ascoltare ogni parola. Questa è l'essenza di molti attacchi wireless - sfruttano la natura aperta e di diffusione delle onde radio.
Le minacce comuni spiegate con semplici analogie
Analizziamo alcune delle minacce più comuni che la tua rete affronta ogni giorno. Queste non sono riservate solo alle grandi multinazionali; vengono utilizzate attivamente contro aziende di tutte le dimensioni, dalle caffetterie locali alle grandi catene alberghiere.
Attacchi Man-in-the-Middle (MitM): Immagina questo scenario come un postino che apre la tua posta, la legge e poi risigilla la busta prima che ti venga recapitata. L'attaccante si insinua segretamente tra due parti - come un ospite e la tua rete WiFi - intercettando, leggendo e forse persino modificando la comunicazione senza che nessuna delle due parti lo sappia.
Attacchi Evil Twin: Immagina due bar dall'aspetto identico uno accanto all'altro. Uno è legittimo, ma l'altro è un falso, creato da un criminale per attirare clienti ignari. Un "evil twin" è un access point WiFi fraudolento che imita uno legittimo, inducendo gli utenti a connettersi. Una volta connessi, l'attaccante può rubare password, dettagli finanziari e altri dati sensibili.
Rogue Access Points: Questo accade quando qualcuno - un dipendente ben intenzionato ma mal guidato o un insider malintenzionato - collega un router non autorizzato alla rete aziendale. Questo dispositivo non autorizzato apre una falla nelle tue difese, creando una backdoor che aggira tutte le tue misure di sicurezza e lascia esposti i tuoi sistemi interni.
Packet Sniffing: È come usare un dispositivo di ascolto high-tech per catturare tutti i dati che volano nell'aria. Su una rete non crittografata o scarsamente protetta, i "packet sniffer" possono facilmente aspirare nomi utente, password e altre informazioni inviate in chiaro da utenti ignari.
Questi pericoli aumentano notevolmente quando si utilizzano Captive Portal non sicuri e password condivise. Una sola password compromessa può consegnare a un attaccante le chiavi dell'intero regno, rendendo impossibile tracciare chi sta facendo cosa sulla tua rete.
Le minacce WiFi comuni e il loro impatto aziendale
Per comprendere appieno la posta in gioco, è utile vedere come queste minacce digitali si traducano in problemi aziendali concreti. Per un hotel, un rivenditore o qualsiasi luogo pubblico, le conseguenze possono essere gravi.
Come puoi notare, ciò che inizia come una vulnerabilità tecnica può rapidamente degenerare in una crisi finanziaria e reputazionale.
L'impatto reale sulla tua azienda
Comprendere queste minacce è fondamentale perché il loro impatto è diretto e dannoso. Un attacco riuscito può portare a perdite finanziarie, gravi danni alla reputazione e persino a sanzioni normative.
Una rete WiFi non sicura non è solo un problema tecnico; è una responsabilità aziendale. Ogni password intercettata o dato dei clienti rubato mina direttamente la fiducia ed espone l'organizzazione a rischi significativi.
Fortunatamente, ci sono buone notizie. Una crescente consapevolezza e misure di sicurezza proattive stanno iniziando a invertire la rotta. Dati recenti mostrano una tendenza positiva nel Regno Unito, con un calo degli incidenti di violazione informatica identificati. Ad esempio, il 74% delle grandi imprese ha identificato un attacco, un leggero calo rispetto al 75% dell'anno precedente, mentre le piccole imprese hanno registrato una flessione più significativa, passando dal 49% al 42%.
Questo miglioramento è direttamente collegato a una crescente enfasi sulla cyber hygiene. Oggi, il 72% delle aziende dà priorità alla cybersecurity a livello di consiglio di amministrazione e sta modernizzando attivamente le proprie difese di rete - un passo fondamentale per una rete wireless sicura. Puoi esplorare ulteriori approfondimenti su questi trend di cybersecurity nel Regno Unito e sul loro significato per il mercato. Le soluzioni che discuteremo di seguito sono fondamentali per continuare questo trend positivo e costruire una difesa davvero resiliente.
Le tecnologie alla base di una rete wireless sicura
Ora che abbiamo esaminato le minacce, possiamo passare alle tecnologie che costituiscono la spina dorsale di una rete wireless moderna e sicura. Andare oltre una fragile password condivisa richiede una difesa a più livelli. Questi componenti principali lavorano insieme per garantire che ogni connessione non sia solo crittografata, ma anche adeguatamente autenticata e autorizzata.
È come aggiornare la sicurezza del tuo edificio passando da un'unica chiave facilmente duplicabile a un sistema di controllo accessi avanzato con un addetto alla reception che controlla i documenti di tutti. Questo è esattamente ciò che i moderni protocolli di sicurezza WiFi fanno per la tua rete.
Il nuovo standard di crittografia: WPA3
Per anni, il WPA2 è stato lo standard di riferimento per proteggere il WiFi. Ma con il sofisticarsi degli attacchi, sono emersi i suoi punti deboli. Ciò ha portato allo sviluppo del WPA3, che oggi rappresenta la certificazione di sicurezza obbligatoria per tutti i nuovi dispositivi WiFi. Questo protocollo introduce diversi aggiornamenti cruciali che contrastano direttamente gli attacchi più comuni.
Uno dei suoi maggiori successi è la protezione contro gli attacchi offline con dizionario. Con i protocolli più vecchi, un utaccatore poteva catturare un frammento del traffico di rete e poi usare computer potenti per indovinare la password ripetutamente, in modalità completamente offline. Il protocollo di handshake avanzato di WPA3 rende questa tecnica praticamente impossibile, il che significa che gli aggressori non possono semplicemente forzare l'accesso alla rete tramite attacchi di forza bruta.
WPA3 rafforza le fondamenta stesse della crittografia wireless. Spinge l'intero settore in avanti colmando lacune di sicurezza critiche, rendendo molto più difficile violare la tua rete sia per gli attaccanti occasionali che per quelli determinati.
Una crittografia forte è solo metà della battaglia. Hai comunque bisogno di un modo per verificare chi si sta connettendo. È qui che entra in gioco il livello di sicurezza successivo.
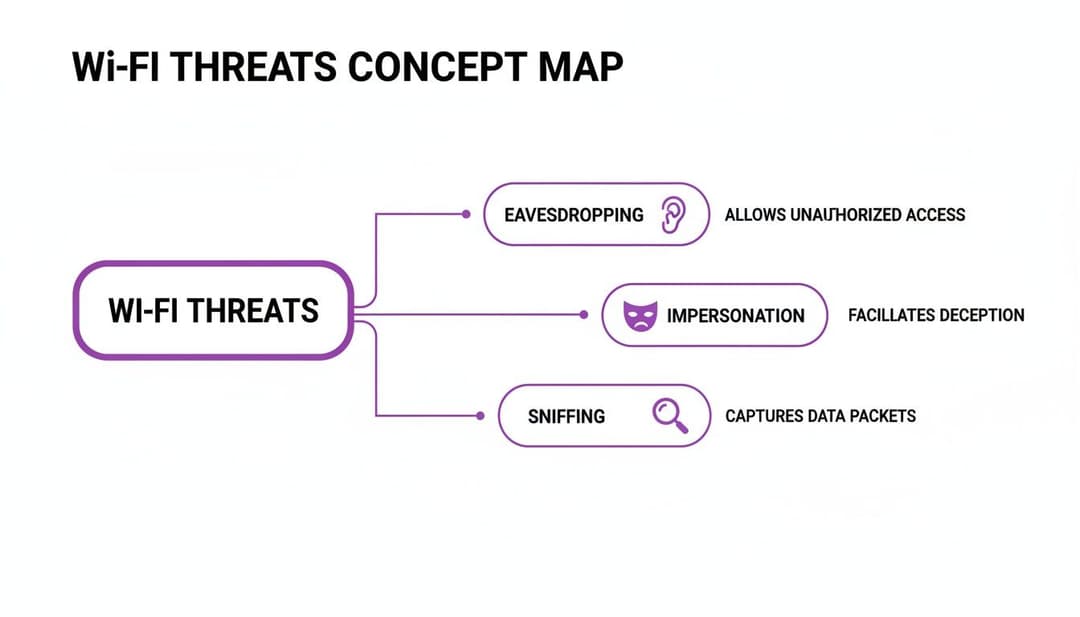
Questa mappa concettuale delinea alcune delle minacce più comuni che le moderne tecnologie di sicurezza sono progettate per prevenire.
Introduzione a 802.1X: il buttafuori digitale
Se WPA3 è la serratura rinforzata e indistruttibile della vostra porta, allora 802.1X è il buttafuori digitale che presidia l'ingresso. Invece di affidarsi a una singola password condivisa tra tutti gli utenti, 802.1X è un framework che costringe ogni dispositivo a presentare le proprie credenziali univoche prima di essere ammesso alla rete.
Ecco una semplice analisi del suo funzionamento:
- Un utente tenta di connettersi alla rete WiFi.
- L'access point (il "buttafuori") lo blocca e richiede le credenziali.
- Queste credenziali non vengono verificate dall'access point stesso, ma vengono passate a un server di autenticazione centrale.
- Questo server, che spesso utilizza un protocollo chiamato RADIUS, verifica le credenziali rispetto a una directory fidata (come un elenco di dipendenti approvati).
- Solo dopo che il server ha dato il via libera, l'utente ottiene l'accesso.
Questo approccio offre un enorme vantaggio in termini di sicurezza. Poiché ogni utente dispone di un login univoco, è possibile concedere o revocare l'accesso ai singoli individui senza influire su nessun altro. Se un dipendente lascia l'azienda, è sufficiente disattivare il suo account e il suo accesso alla rete viene istantaneamente interrotto. Per saperne di più su come le piattaforme moderne gestiscono la sicurezza, puoi leggere la nostra data and security overview completa.
Certificati e SSO per una sicurezza fluida
Sebbene gli accessi con nome utente e password tramite 802.1X siano sicuri, possono comunque risultare un po' macchinosi per gli utenti. Un metodo più avanzato e intuitivo prevede l'uso di certificati digitali. Pensate a un certificato come a una carta d'identità digitale non falsificabile installata sul laptop o sullo smartphone di un dipendente.
Al momento della connessione, il dispositivo presenta automaticamente questo certificato alla rete. Il server di autenticazione verifica che il certificato sia valido e che sia stato emesso da un'autorità attendibile, quindi concede l'accesso, il tutto senza che l'utente debba digitare nulla. Funziona e basta.
Questo processo è spesso combinato con il Single Sign-On (SSO). I dipendenti utilizzano il loro login aziendale principale (come il loro account Microsoft 365 o Google Workspace) per configurare il proprio dispositivo con un certificato. Da quel momento in poi, il loro accesso WiFi è completamente automatico e sicuro. Questo riduce drasticamente i ticket di supporto IT e crea un'esperienza fluida per il personale, migliorando al contempo in modo straordinario il livello di sicurezza della tua rete wireless.
Implementare un'architettura Zero Trust per il tuo WiFi
Mentre tecnologie come WPA3 e 802.1X creano una solida difesa tecnica, una rete wireless sicura davvero moderna richiede un cambiamento fondamentale nel modo in cui concepiamo la fiducia. Questa è la vera essenza di un'architettura Zero Trust. Non si tratta di un singolo componente hardware o software che si può acquistare, ma di una filosofia strategica guidata da una semplice regola: mai fidarsi, verificare sempre.
Questo approccio capovolge completamente il vecchio modello di sicurezza. Per anni ci siamo affidati al metodo "castello e fossato", che partiva dal presupposto che una volta che qualcuno si trovava all'interno del perimetro della rete, fosse affidabile. Zero Trust opera sulla base del presupposto più realistico che le minacce possano esistere sia all'esterno che all'interno della rete in qualsiasi momento.
Pensa a questo come a un edificio governativo ad alta sicurezza. Un dipendente non può semplicemente strisciare il badge una volta all'ingresso principale e poi muoversi liberamente. Deve presentare le proprie credenziali a ogni checkpoint - per accedere al proprio reparto specifico, per entrare in una stanza d'archivio protetta e forse anche per utilizzare determinate apparecchiature. Questo è esattamente il modo in cui il modello Zero Trust dovrebbe operare sulla tua rete WiFi.
I principi fondamentali del WiFi Zero Trust
Applicare questa filosofia significa che ogni singola richiesta di connessione viene trattata come se provenisse da una fonte non attendibile, anche se l'utente è già connesso alla rete. Questa verifica continua si basa su tre pilastri che lavorano in sinergia per creare un ambiente dinamico e altamente sicuro.
- Verifica esplicitamente: Autentica e autorizza sempre in base a tutti i punti dati disponibili. Non si tratta solo di una password; include l'identità dell'utente, lo stato del dispositivo, la posizione e lo specifico servizio a cui si accede.
- Usa l'accesso con privilegi minimi: Concedi agli utenti solo il livello minimo di accesso di cui hanno bisogno per svolgere il proprio lavoro. Un membro del team di marketing non dovrebbe poter accedere alle stesse risorse di rete del reparto finanziario.
- Presumi la violazione: Riconosci che gli aggressori potrebbero essere già all'interno della tua rete. Questo ti costringe a ridurre al minimo il "raggio d'azione" segmentando la rete, crittografando tutto il traffico e monitorando continuamente le attività sospette.
Adottando questo modello, si passa da una difesa statica e basata sul perimetro a una dinamica e costruita attorno all'identità. Questo è assolutamente fondamentale per proteggere i dati nel mondo odierno caratterizzato dal lavoro distribuito e da innumerevoli dispositivi connessi.
Il Zero Trust non consiste nel costruire mura impenetrabili; si tratta di eliminare completamente la fiducia cieca dall'equazione. Verificando continuamente ogni utente e dispositivo a ogni passaggio, si garantisce che anche se una minaccia penetra all'interno, la sua capacità di muoversi e causare danni sia severamente limitata.
Mettere in pratica lo Zero Trust
Quindi, come si traducono questi principi in una strategia pratica di sicurezza wireless? Si comincia con alcune azioni concrete, e una delle più importanti è la segmentazione della rete. Questa è la pratica di dividere la rete in zone più piccole e isolate.
Ad esempio, dovresti sempre creare reti virtuali separate per diversi gruppi di utenti:
- Traffico Guest: mantiene gli utenti pubblici completamente isolati dalle attività aziendali interne.
- Traffico Staff: fornisce ai dipendenti un accesso sicuro basato sull'identità.
- IoT e dispositivi headless: isola elementi come stampanti, termostati intelligenti e telecamere di sicurezza nel loro ambiente sandbox dedicato.
Questa segmentazione garantisce che una violazione in un'area - come una lampadina intelligente compromessa sulla rete IoT - non possa diffondersi lateralmente per infettare i tuoi sistemi critici di cassa o i laptop dei dipendenti.
Il passo successivo consiste nell'automatizzare il controllo degli accessi integrandolo con l'identity provider. Piattaforme come Microsoft Entra ID (precedentemente Azure AD) o Google Workspace fungono da unica fonte di verità per tutte le identità degli utenti. Quando colleghi il tuo sistema WiFi a queste directory, sblocchi una potente automazione.
Ad esempio, quando un nuovo dipendente entra in azienda e viene aggiunto a Entra ID, può ricevere automaticamente le credenziali per accedere al WiFi del personale. Cosa ancora più importante, quando il dipendente lascia l'azienda e il suo account viene disattivato, il suo accesso al WiFi viene revocato istantaneamente e automaticamente. Questo chiude una falla di sicurezza comune e pericolosa senza alcun intervento manuale da parte del team IT, rendendo la tua rete più sicura e le tue operazioni molto più efficienti.
Garantire la sicurezza del WiFi in spazi pubblici e ambienti multi-tenant
I principi di sicurezza che abbiamo trattato sono universali, ma i luoghi aperti al pubblico come hotel, aeroporti e complessi multi-tenant affrontano una serie di problemi molto specifici. Come si fa a offrire un'esperienza sicura e quasi domestica quando migliaia di utenti e dispositivi non attendibili vanno e vengono ogni giorno?
Appendere al muro una singola password condivisa per un intero edificio è un incubo per la sicurezza. Offre zero isolamento degli utenti, il che significa che il dispositivo di un ospite può facilmente spiare quello di un altro. Questo è semplicemente inaccettabile per una moderna rete wireless sicura e crea enormi rischi per la privacy, soprattutto nei luoghi in cui le persone si aspettano riservatezza, come in un hotel o in un complesso residenziale.
Ricreare l'esperienza della rete domestica con iPSK
La soluzione ideale è offrire a ogni utente, o a ogni famiglia, una porzione privata della rete, proprio come a casa. È qui che la tecnologia Individual Pre-Shared Key (iPSK) dimostra tutto il suo valore. Invece di usare una sola password per tutti, l'iPSK consente di generare una chiave univoca per ogni inquilino, ospite o persino per ogni singolo dispositivo.
Quando un utente si connette con la sua iPSK univoca, viene istantaneamente inserito in una bolla di rete sicura. Tutto il suo traffico è completamente isolato da chiunque altro nell'edificio. È il mix perfetto di sicurezza di alto livello e semplicità assoluta.
Un amministratore di condominio può emettere un iPSK univoco per un nuovo residente, valido solo per la durata del contratto di locazione, offrendogli una rete personale per smart TV, laptop e telefoni. Quando il residente si trasferisce, la chiave viene semplicemente disattivata. Si tratta di un isolamento di livello enterprise con una semplicità di tipo domestico.
Il problema dell'autenticazione sui WiFi pubblici
Per gli ospiti più temporanei in luoghi come caffetterie, stadi o centri commerciali, l'attrito del processo di accesso rappresenta un ostacolo enorme. Ci siamo passati tutti: lottare con Captive Portal lenti e macchinosi che possono essere facilmente contraffatti da malintenzionati tramite truffe "evil twin". Questo crea un'esperienza utente scadente e un grave rischio per la sicurezza.
Questa barriera di autenticazione rappresenta un punto dolente comune sia per le strutture che per i visitatori. I clienti si sentono frustrati di fronte a moduli di accesso confusi e le aziende perdono l'opportunità di entrare in contatto con loro perché l'intero processo è troppo farraginoso.
La migliore sicurezza è quella invisibile. In un luogo pubblico, l'obiettivo è far connettere gli ospiti in modo rapido e sicuro, senza costringerli a navigare in pagine di login confuse o a dubitare della legittimità della rete.
Questa sfida ha spinto il settore a sviluppare uno standard globale che rende l'accesso alle reti WiFi pubbliche fluido e altamente sicuro.
OpenRoaming come passaporto WiFi globale
Qui entrano in gioco OpenRoaming e Passpoint, due tecnologie che lavorano in armonia per risolvere definitivamente questo problema. Pensate a OpenRoaming come a un passaporto WiFi globale per il vostro telefono. Un utente autentica il proprio dispositivo una sola volta con un fornitore di identità attendibile (come Purple).
Da quel momento in poi, il loro smartphone si connetterà automaticamente e in modo sicuro a qualsiasi rete abilitata per OpenRoaming, in qualsiasi parte del mondo. Niente più Captive Portal. Niente più password da digitare. E niente più dubbi sul fatto che "Free_Venue_WiFi" sia la rete reale o una trappola. La connessione è crittografata fin dal primo pacchetto.
- Per gli ospiti: Offre un'esperienza del tipo "funziona e basta". Entrano nella vostra struttura e sono istantaneamente online.
- Per le strutture: Offrite una connessione premium e sicura che migliora l'esperienza degli ospiti, eliminando completamente i rischi di sicurezza delle reti aperte.
Questo handshake automatico e crittografato trasforma una massiccia sfida di sicurezza in un vantaggio fluido per l'utente. Consente ai gestori immobiliari e agli operatori alberghieri di offrire un livello di connettività sicura che prima era fuori portata negli ambienti pubblici su larga scala.
Gestite un immobile con diverse esigenze di connettività? Potete scoprire di più su come offrire un'esperienza digitale superiore con soluzioni dedicate per WiFi multi-tenant. Le piattaforme che combinano iPSK per i residenti e OpenRoaming per i visitatori offrono una soluzione completa e moderna.
Il futuro è passwordless e basato sull'identità
Durante questo viaggio attraverso la moderna sicurezza WiFi, dalla crittografia di base fino all'architettura Zero Trust, ogni segnale indica un'unica, potente conclusione. Il futuro del secure wireless networking non consiste nell'inventare password sempre più complesse, ma nell'eliminarle del tutto. Si tratta di costruire un sistema basato sull'identità.
Questo rappresenta un cambiamento radicale di mentalità. Ci stiamo allontanando dall'accesso anonimo e condiviso per muoverci verso un modello in cui ogni singola connessione è legata a un utente o a un dispositivo verificato. Si tratta di un cambiamento che trasforma il WiFi da semplice servizio a potente risorsa strategica, creando un ambiente che è al tempo stesso estremamente sicuro e straordinariamente semplice da gestire.
Il motore che guida l'intera strategia è una piattaforma di identità centralizzata. Funge da cervello dell'operazione, coordinando in modo fluido il metodo di autenticazione corretto per ogni persona e ogni dispositivo che deve connettersi alla rete. È così che si ottengono sia una sicurezza di massimo livello sia l'eccellenza operativa.
Un approccio unificato per ogni connessione
Immagina un'unica piattaforma che gestisce in modo intelligente l'accesso per tutti e per tutto. Questo non è un concetto lontano; è una realtà pratica oggi.
- Per ospiti e visitatori: OpenRoaming offre un accesso istantaneo e crittografato senza alcun attrito. I loro dispositivi si connettono automaticamente e in modo sicuro, proprio come una rete mobile, offrendo un'esperienza davvero premium.
- Per il personale e i dipendenti: Integrandoti con i servizi di directory come Entra ID o Google Workspace, puoi abilitare un accesso sicuro basato su certificati tramite SSO. Ciò significa un onboarding automatico e, cosa altrettanto importante, un offboarding istantaneo - chiudendo completamente la falla di sicurezza lasciata da credenziali residue.
- Per dispositivi legacy e IoT: Le chiavi pre-condivise individuali (iPSK) entrano in gioco per proteggere i dispositivi che non possono gestire la moderna autenticazione, come stampanti, smart TV o sensori degli edifici. Ogni dispositivo riceve la sua password univoca ed è effettivamente isolato nella sua bolla sicura. Per comprendere più a fondo questa tecnologia fondamentale, esplora la nostra guida completa su cos'è l'iPSK e in che modo supporta la sicurezza WiFi basata sull'identità.
Questo approccio unificato prende quelli che un tempo erano problemi di sicurezza complessi e separati e li consolida in un unico sistema gestibile.
L'obiettivo finale è rendere invisibile l'accesso sicuro. Per l'utente finale, la connessione "funziona e basta". Per l'amministratore IT, la sicurezza è automatizzata, basata sull'identità e controllata centralmente.
Questo modello trasforma radicalmente il tuo WiFi da un centro di costo a un prezioso strumento di business. Proteggendo ogni connessione tramite l'identità, non solo difendi la tua organizzazione dalle minacce, ma sblocchi anche preziosi dati proprietari di prima parte. Ottieni informazioni dettagliate su chi utilizza la tua rete, con quale frequenza visita i tuoi spazi e come si sposta al loro interno - il tutto nel pieno rispetto della privacy degli utenti.
È giunto il momento di esaminare attentamente la tua attuale strategia WiFi. Sei ancora bloccato a gestire password condivise obsolete e Captive Portal macchinosi? O sei pronto ad abbracciare un futuro senza password, basato sull'identità e sicuro senza sforzo? Compiere questo passaggio è il passo definitivo per trasformare la tua rete in un motore di sicurezza, semplicità e business intelligence.
Domande frequenti sul networking wireless sicuro
Quando pianifichi una distribuzione wireless per la tua sede, è naturale che sorgano domande specifiche. Ecco alcune risposte chiare ai quesiti che sentiamo più spesso da IT manager, esperti di marketing e operatori.
WPA3 è sufficiente per proteggere il mio WiFi aziendale?
Sebbene il WPA3 rappresenti un enorme passo avanti rispetto al WPA2, offrendo una crittografia molto più forte e una protezione efficace contro determinati attacchi, dovresti considerarlo come uno strato di base e non come l'intero sistema di sicurezza. È come avere una serratura incredibilmente robusta e blindata sulla porta d'ingresso. Quella serratura è fondamentale, ma hai comunque bisogno di un modo per controllare chi riceve la chiave.
Per qualsiasi azienda, in particolare nel settore dell'ospitalità o del retail, il WPA3 dovrebbe sempre essere associato a un metodo di autenticazione basato sull'identità come l'802.1X. Questo garantisce che ogni connessione sia legata a un utente o dispositivo verificato, e non solo a una password anonima condivisa tra molti. È proprio questo approccio stratificato che offre un secure wireless networking davvero affidabile.
Qual è la differenza tra un Captive Portal e OpenRoaming?
Un captive portal è quella pagina web con cui devi interagire quando ti connetti a un WiFi pubblico. È quella che richiede un indirizzo email o di spuntare una casella per accettare i termini di servizio. L'intero processo può essere lento, frustrante per gli utenti e notoriamente vulnerabile ad attacchi di tipo "evil twin", in cui i criminali contraffanno la pagina di login per sottrarre dati.
Al contrario, OpenRoaming offre un'esperienza fondamentalmente diversa e migliore. Consente a un utente di autenticarsi una sola volta con un fornitore attendibile.
Con OpenRoaming, il dispositivo di un ospite si connette automaticamente e in modo sicuro a qualsiasi rete partecipante in tutto il mondo, proprio come il telefono cellulare si connette a una rete partner quando si è all'estero. Non ci sono moduli da compilare né password da inserire; la connessione è fluida e crittografata fin dal primo pacchetto.
Come posso proteggere i dispositivi legacy che non supportano lo standard 802.1X?
Questa è una sfida molto reale per i team IT. Ci sono dispositivi come stampanti, terminali di pagamento o smart TV che devono essere online ma non dispongono di funzionalità di autenticazione moderne. La best practice in questo caso consiste nell'utilizzare una tecnologia chiamata Individual Pre-Shared Key (iPSK).
Invece di utilizzare un'unica password rischiosa per tutti questi dispositivi "headless", l'iPSK consente di generare una chiave unica per ciascuno di essi. Questa chiave garantisce al dispositivo l'accesso solo a una parte specifica e segmentata della rete, isolandolo completamente dai sistemi critici. Se una chiave viene compromessa, basta revocarla e il resto dei dispositivi e la rete principale rimangono protetti. Elimina efficacemente l'enorme pericolo rappresentato da una singola password condivisa.
Pronto a sostituire le password obsolete con una piattaforma di rete sicura e basata sull'identità? Purple rende semplice l'implementazione dell'accesso senza password per ospiti, personale e dispositivi. Scopri come Purple può trasformare il WiFi della tua struttura.



