
Gestione dell'esaurimento degli IP pubblici negli alloggi per studenti
Questa guida fornisce un riferimento tecnico definitivo per gli architetti di rete che distribuiscono CGNAT (Carrier-Grade NAT) e PAT (Port Address Translation) per gestire l'esaurimento degli IPv4 in ambienti densi di alloggi per studenti e WiFi multitenant. Copre l'architettura NAT444, lo spazio di indirizzi condiviso RFC 6598, il dimensionamento della Port Block Allocation, le strategie di logging conformi al GDPR e un percorso di migrazione dual-stack IPv6. La guida è essenziale per qualsiasi operatore che gestisca centinaia o migliaia di dispositivi simultanei su un pool di IP pubblici limitato, fornendo indicazioni di configurazione pratiche, casi di studio reali e analisi del ROI.
Video overview
Ascolta questa guida
Visualizza trascrizione del podcast
Parte della nostra serie principale: Guida al WiFi Multitenant →
Executive Summary
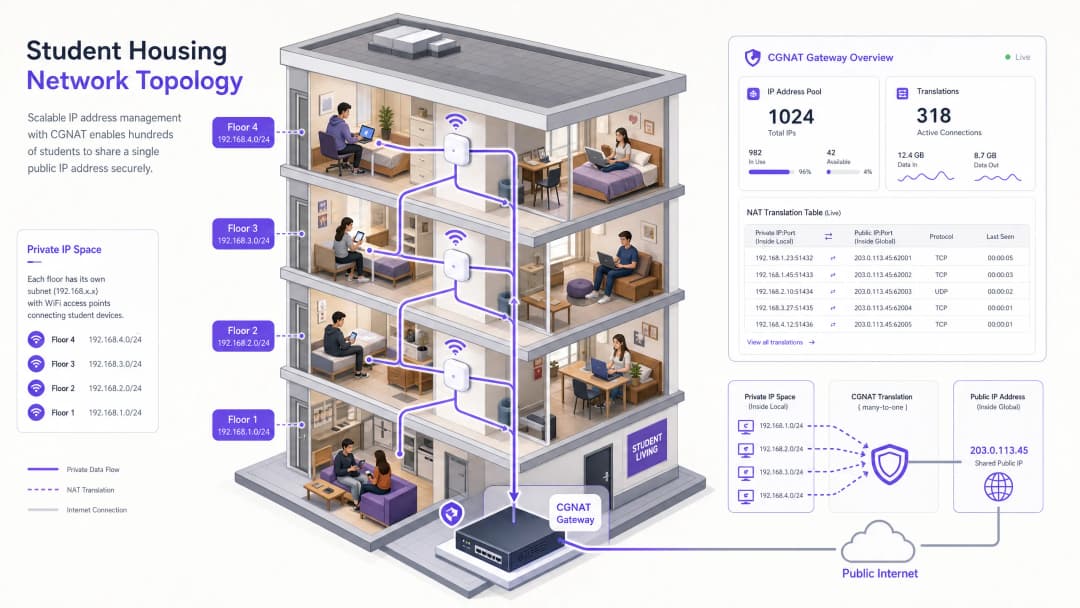
Con l'accelerazione dell'esaurimento degli indirizzi IPv4, i responsabili IT e gli architetti di rete in ambienti multi-tenant ad alta densità - come alloggi per studenti, hospitality e grandi spazi pubblici - si trovano ad affrontare sfide operative significative. Un singolo blocco di alloggi per studenti con 1.000 residenti può generare oltre 7.000 dispositivi connessi tramite IP contemporaneamente. Le architetture standard Port Address Translation (PAT) falliscono a questa scala, causando l'esaurimento delle porte, connessioni interrotte e un'esperienza utente degradata.
Questa guida tecnica di riferimento illustra l'architettura e l'implementazione del Carrier-Grade NAT (CGNAT) utilizzando il modello NAT444 per gestire l'esaurimento degli IP. Sfruttando lo spazio di indirizzamento condiviso RFC 6598 e implementando una Port Block Allocation (PBA) strategica, gli operatori di rete possono raggiungere un'elevata densità di abbonati - fino a 128 utenti per IP pubblico - mantenendo la conformità con il GDPR e le normative sulle intercettazioni legali. Per le strutture che utilizzano piattaforme come Guest WiFi e WiFi Analytics, un'architettura CGNAT robusta garantisce una connettività stabile e una raccolta dati accurata senza le spese in conto capitale (CapEx) necessarie per l'acquisto di ulteriori blocchi IPv4.
Analisi Tecnica Approfondita
Il Problema della Scala negli Alloggi per Studenti
La densità dei dispositivi nei moderni alloggi per studenti è diversa da quasi qualsiasi altro ambiente di rete gestito. Un singolo residente collegherà tipicamente uno smartphone, un computer portatile, una smart TV, una console di gioco e almeno un dispositivo smart home. Con una media da cinque a sette dispositivi per residente, un campus da 1.000 posti letto presenta un carico di sessioni simultanee che fa impallidire persino un hotel di dimensioni analoghe. La sfida è aggravata dai modelli di utilizzo: le ore di punta serali (18:00 - 23:00) registrano un'attività ad alta larghezza di banda quasi simultanea tra gaming, streaming video e social media, tutti con connessioni persistenti in background.
Lo spazio di indirizzamento IPv4 è effettivamente esaurito a livello di Regional Internet Registry (RIR). Il RIPE NCC, che gestisce le assegnazioni in Europa e in Medio Oriente, ha raggiunto la sua politica di assegnazione finale /8 nel 2019. Il costo per l'acquisizione di blocchi IPv4 pubblici aggiuntivi sul mercato libero si aggira ora tra i 40 e i 60 dollari per indirizzo - un CapEx proibitivo per qualsiasi operatore che gestisca centinaia di sottoreti.
Limitazioni del PAT Standard
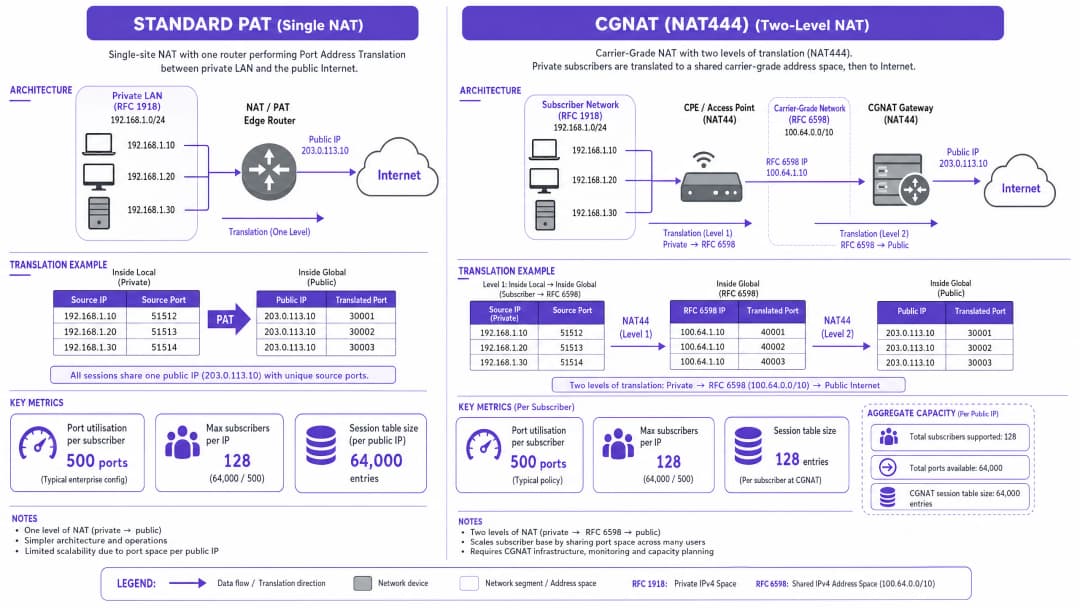
Nelle distribuzioni tradizionali a sito singolo, il Port Address Translation (PAT) mappa un'intera LAN privata (spazio RFC 1918: 10.0.0.0/8, 172.16.0.0/12, 192.168.0.0/16) su un singolo indirizzo IP pubblico. Un singolo indirizzo IPv4 ha 65.535 porte disponibili tra TCP e UDP. Sebbene questo sia sufficiente per un piccolo ufficio, nei densi alloggi per studenti la proliferazione di applicazioni in background - sincronizzazione cloud, piattaforme di messaggistica, servizi di streaming - fa sì che un singolo utente possa facilmente consumare centinaia di porte simultanee. Quando il router edge PAT esaurisce le porte disponibili, le richieste di nuove sessioni vengono scartate in modo silenzioso. Ciò si manifesta con timeout delle applicazioni, chiamate VoIP fallite e un aumento dei ticket di assistenza.
Architettura CGNAT (NAT444)
Per superare le limitazioni del NAT a livello singolo, le reti aziendali devono adottare un'architettura Carrier-Grade NAT, in particolare il modello NAT444. Questo nome si riferisce ai tre livelli di spazio di indirizzamento IPv4 coinvolti nella catena di traduzione.
Livello 1 - Layer CPE / Access Point: Ai dispositivi degli abbonati vengono assegnati indirizzi IP privati dallo spazio RFC 1918 (ad es. 192.168.x.x). L'access point o il customer premises equipment (CPE) esegue la prima traduzione NAT.
Livello 2 - Gateway CGNAT: Il CPE traduce l'indirizzo privato RFC 1918 nello spazio di indirizzamento condiviso RFC 6598 (100.64.0.0/10). Questo spazio intermedio è specificamente riservato all'uso tra l'infrastruttura del fornitore di servizi e il gateway CGNAT. L'uso di RFC 6598 invece di un altro intervallo RFC 1918 previene la sovrapposizione di indirizzi e i conflitti di instradamento in ambienti multi tenant complessi.
Livello 3 - Internet Pubblico: Il gateway CGNAT esegue la traduzione finale dall'indirizzo RFC 6598 a un indirizzo IPv4 pubblico condiviso. Questo è l'indirizzo visibile ai servizi esterni.
Allocazione a blocchi di porte: decisioni di progettazione critiche
La scelta di configurazione più critica in una distribuzione CGNAT è la strategia di allocazione delle porte. Esistono due approcci:
Allocazione dinamica delle porte (DPA): le porte vengono allocate sessione per sessione da un pool condiviso. Questo massimizza l'efficienza di utilizzo delle porte, ma genera una voce di registro per ogni singola configurazione e interruzione della sessione - creando un enorme carico di conformità e infrastruttura su scala.
Allocazione a blocchi di porte (PBA): a ciascun utente viene allocato un blocco contiguo di porte all'avvio della sua prima sessione. Il blocco rimane allocato fino al termine della sessione dell'utente. Questo approccio genera log solo quando un blocco viene allocato e rilasciato, riducendo il volume dei log fino al 98%.
| Parametro di configurazione | Valore consigliato | Logica |
|---|---|---|
| Porte per utente (dimensione blocco PBA) | 500 | Sufficiente per l'uso delle moderne applicazioni web senza esaurimento del pool |
| Sessioni simultanee massime per utente | 2.000 | Impedisce a un singolo dispositivo infetto di esaurire il pool |
| Timeout sessione (TCP stabilito) | 7.440 secondi (RFC 5382) | In linea con le raccomandazioni IETF per il comportamento NAT |
| Timeout sessione (UDP) | 300 secondi | Impedisce alle mappature UDP inattive di consumare spazio sulle porte |
Punto di riferimento del settore: NFWare, un fornitore esperto di CGNAT con installazioni in oltre 100 ISP, consiglia un massimo di 128 utenti per IP pubblico con 500 porte allocate per utente. Andare oltre questo limite - ad esempio, estendendo a 256 utenti per IP con 250 porte ciascuno - aumenta significativamente il rischio di interruzioni delle sessioni durante i picchi di carico.
Dual-Stack IPv6 come percorso di migrazione a lungo termine
CGNAT è una strategia di mitigazione, non una soluzione permanente. La corretta direzione architetturale è una distribuzione Dual-Stack: eseguire IPv6 in modo nativo insieme a IPv4 con CGNAT. I dispositivi moderni e i principali CDN (Google, Netflix, Meta, Cloudflare) preferiscono fortemente l'IPv6 quando disponibile. In un ambiente dual-stack ben configurato, il 60-70% del traffico totale può essere scaricato su IPv6, riducendo drasticamente il carico sul pool CGNAT IPv4 e prolungandone la durata utile effettiva.
Per gli ambienti sanitari e di trasporto in cui il supporto dei dispositivi legacy è fondamentale, il dual-stack fornisce anche un chiaro percorso di migrazione: i dispositivi abilitati per IPv6 migrano in modo nativo, mentre i dispositivi legacy solo IPv4 continuano a funzionare tramite CGNAT senza alcuna interruzione per l'utente.

Guida all'implementazione
Passaggio 1: Controlla la tua attuale allocazione IP e la densità dei dispositivi
Prima di distribuire il CGNAT, stabilisci una linea di base. Raccogli i seguenti dati dai tuoi sistemi di gestione di rete esistenti:
- Numero massimo di dispositivi simultanei per sottorete
- Sessioni medie e di picco per dispositivo
- Percentuale attuale di utilizzo degli IP pubblici
- Configurazioni esistenti dei timeout NAT
Questi dati informano direttamente la dimensione del blocco PBA e i requisiti del pool di IP pubblici.
Passaggio 2: Progetta la rete di transito RFC 6598
Alloca il blocco 100.64.0.0/10 per la rete di transito carrier-grade. Pianifica la sottorete in modo che corrisponda alla topologia del tuo campus - in genere una /24 o /23 per edificio o segmento di livello di accesso. Assicurati che la tua infrastruttura di routing non propaghi i prefissi RFC 6598 verso l'internet pubblico o i partner di peering.
Passaggio 3: Distribuisci e configura i gateway CGNAT
Il gateway CGNAT è in genere un'appliance hardware dedicata o una funzione di rete virtualizzata (VNF) eseguita su hardware server standard. Parametri di configurazione chiave:
- NAT Pool: Assegna il tuo blocco IPv4 pubblico al pool NAT. Assicurati che la dimensione del pool sia adeguata al rapporto abbonato-IP di destinazione.
- Configurazione PBA: Imposta la dimensione del blocco a 500 porte. Configura i blocchi massimi per abbonato a 1 (con l'opzione di estenderlo a 2 se un abbonato esaurisce il blocco iniziale, invece di aumentare la dimensione del blocco di base).
- Logging: Configura l'output syslog verso il tuo SIEM. Con il PBA, ogni voce di log registra: IP interno dell'abbonato, IP pubblico assegnato, inizio del blocco di porte assegnato, fine del blocco, timestamp di allocazione e timestamp di rilascio.
- Limiti di sessione: Applica un massimo di 2.000 sessioni simultanee per abbonato per prevenire abusi.
Passaggio 4: Integra con il livello di identità e autenticazione
Negli ambienti che utilizzano la piattaforma Guest WiFi, l'autenticazione del Captive Portal deve avvenire al o prima del limite del NAT di livello 1. Ciò garantisce che l'identity provider possa mappare accuratamente gli indirizzi MAC e le credenziali utente a indirizzi IP interni univoci prima che il traffico venga aggregato nel pool CGNAT. La piattaforma di Purple gestisce questo aspetto a livello di access point, mantenendo un'associazione chiara tra utente e IP che persiste attraverso la catena di traduzione NAT.
Per le distribuzioni ad accesso senza password - come descritto in How a WiFi Assistant Enables Passwordless Access in 2026 - si applica lo stesso principio: l'associazione dell'identità deve essere stabilita a monte del gateway CGNAT per garantire un'attribuzione accurata delle sessioni.
Passaggio 5: Configura il dual-stack IPv6
Abilita l'IPv6 su tutti gli access point e distribuisci un prefisso /64 per VLAN tramite DHCPv6 o SLAAC. Dichiara le rotte IPv6 tramite il tuo provider a monte. Prima di ridurre le dimensioni del pool NAT IPv4, verifica che il traffico delle principali CDN (Google, Netflix, YouTube) venga risolto in record AAAA e instradato tramite IPv6.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Best Practice
Implementa il Deterministic NAT dove possibile. Il Deterministic NAT utilizza una mappatura algoritmica tra l'indirizzo IP interno di un abbonato e l'IP pubblico e il blocco di porte assegnati. Poiché la mappatura è calcolabile matematicamente, non è necessario mantenere o registrare una tabella delle sessioni - la mappatura può essere decodificata a ritroso su richiesta per scopi di intercettazione legale. Questo rappresenta il gold standard per le implementazioni attente alla conformità.
Distribuisci il carico dei gateway CGNAT. Evita di concentrare tutto il traffico CGNAT attraverso un unico dispositivo. Distribuisci i gateway nel campus o negli edifici per prevenire un singolo punto di vulnerabilità. I gateway distribuiti mitigano anche il rischio legato alla reputazione IP: se un IP pubblico nel pool viene segnalato da una CDN per pattern di traffico sospetti (problemi con i CAPTCHA), solo un sottoinsieme di utenti ne risentirà.
Monitora attivamente la reputazione IP. Abbonati a feed di reputazione IP (ad es. Spamhaus, SURBL) e monitora gli IP del tuo pool NAT pubblico. Mantieni un pool di riserva di IP puliti da ruotare nel caso in cui un indirizzo attivo venga inserito in una blacklist. Questo è particolarmente critico negli alloggi per studenti, dove un piccolo numero di utenti potrebbe svolgere attività che attivano segnalazioni di abuso.
Imponi limiti di sessione per singolo utente. Un limite rigoroso di 2.000 sessioni simultanee per utente impedisce a un singolo dispositivo infetto - ad esempio, uno che partecipa a un attacco DDoS di tipo amplification - di esaurire l'intero blocco di porte allocato a quell'IP pubblico. Per maggiori dettagli sul monitoraggio delle prestazioni di rete, consulta la nostra guida su come misurare la potenza del segnale e la copertura WiFi.
Allineati con lo standard IEEE 802.1X per il controllo degli accessi. L'implementazione dell'autenticazione basata su porta IEEE 802.1X a livello di accesso garantisce che solo i dispositivi autenticati ricevano allocazioni IP. Questo mitiga il rischio che dispositivi non autorizzati consumino le allocazioni delle porte e fornisce una traccia di controllo chiara per scopi di intercettazione legale.
Risoluzione dei problemi e mitigazione del rischio
Oneri di logging e conformità
Nel Regno Unito e in Europa, ai sensi del GDPR e dell'Investigatory Powers Act 2016, gli operatori di rete devono essere in grado di risalire da un indirizzo IP pubblico e da un numero di porta a uno specifico utente in un preciso momento temporale. Questo rappresenta un obbligo legale non negoziabile.
Rischio: Con il CGNAT dinamico, la registrazione di ogni apertura e chiusura di sessione genera terabyte di dati syslog al giorno. Un'implementazione da 1.000 utenti con allocazione dinamica può generare 500 milioni di voci di log al giorno. Ciò sovraccarica l'infrastruttura SIEM, gonfia i costi di archiviazione e rende impraticabili le indagini forensi.
Mitigazione: L'allocazione a blocchi di porte (Port Block Allocation) riduce il volume dei log fino al 98%. Con la PBA, si registrano solo gli eventi di allocazione e rilascio del blocco - in genere due voci di log per sessione utente, anziché centinaia o migliaia. Assicurati che il tuo SIEM conservi questi log per un minimo di 12 mesi per conformarsi ai requisiti di conservazione dei dati del Regno Unito.
Problemi di CAPTCHA e reputazione IP
Quando 128 utenti condividono un unico IP pubblico, il volume di traffico aggregato può attivare limitazioni di velocità o protezioni anti-bot sui principali siti web. Il reCAPTCHA di Google, la gestione dei bot di Cloudflare e sistemi simili utilizzano euristiche basate sull'IP che potrebbero classificare erroneamente un IP CGNAT condiviso come fonte di bot.
Mitigazione: Distribuisci il tuo pool CGNAT su più IP pubblici. Monitora attivamente i punteggi di reputazione. Considera l'implementazione di DNS-over-HTTPS (DoH) o DNS-over-TLS (DoT) per prevenire problemi di reputazione basati sul DNS. Informa gli utenti che la comparsa occasionale di CAPTCHA è un comportamento noto negli ambienti con IP condivisi.
Problemi di Compatibilità delle Applicazioni
Alcune applicazioni - in particolare i protocolli peer-to-peer, alcune implementazioni VoIP e le piattaforme di gioco più obsolete - si affidano a una mappatura persistente delle porte o all'avvio di connessioni in entrata. Queste possono smettere di funzionare in presenza di un doppio NAT.
Mitigazione: Per il VoIP, assicurati che il tuo gateway CGNAT supporti ALG (Application Layer Gateway) per SIP. Per il gaming, considera l'implementazione di un proxy UPnP o di una VLAN dedicata al gaming con un pool NAT separato e meno denso. Per gli ambienti retail in cui i sistemi point-of-sale richiedono connettività in entrata, posiziona tali dispositivi su una VLAN separata che bypassi completamente il livello CGNAT.
ROI e Impatto Aziendale
Risparmio sulle Spese in Conto Capitale (CapEx)
L'implementazione di CGNAT offre un risparmio CapEx immediato e sostanziale. Con una tariffa di mercato di 50 $ per indirizzo IPv4, un'università da 5.000 posti letto che richieda un rapporto dispositivi/IP di 1:1 dovrebbe acquistare circa 35.000 indirizzi IP - per un costo di 1,75 milioni di dollari. Implementando CGNAT con un rapporto di 128:1, lo stesso deployment richiede meno di 300 IP pubblici, riducendo i costi di acquisizione degli IP a circa 15.000 $.
Anche considerando il costo dell'hardware del gateway CGNAT o delle funzioni di rete virtualizzate (in genere tra i 20.000 $ e gli 80.000 $ per un deployment su scala campus), il risparmio netto rimane sostanziale.
Riduzione delle Spese Operative (OpEx)
Una connettività stabile riduce direttamente i costi di gestione dell'helpdesk. Gli eventi di esaurimento delle porte - la principale modalità di errore del PAT standard su larga scala - generano un volume eccessivo di ticket di supporto. Un deployment CGNAT ben configurato con limiti di sessione appropriati e PBA elimina questa modalità di errore, determinando una riduzione stimata del 30-40% del volume di chiamate all'helpdesk relative alla rete.
Vantaggio Competitivo negli Alloggi per Studenti
Nel competitivo mercato degli alloggi per studenti, la qualità della rete è un criterio di selezione primario per i potenziali inquilini. Gli operatori in grado di dimostrare una connettività coerente e ad alto rendimento - convalidata attraverso i pannelli di controllo di WiFi Analytics che mostrano metriche di uptime, qualità della sessione e densità dei dispositivi - ottengono canoni di locazione premium e tassi di occupazione più elevati. Questa stabilità dell'infrastruttura è anche la base per l'implementazione di servizi avanzati basati sulla posizione, come evidenziato in Purple launched offline maps mode for seamless, secure navigation for WiFi hotspots.
Caso di Studio 1: Residenza Universitaria da 800 Posti Letto
Una residenza universitaria da 800 posti letto gestita da un'università del Regno Unito riscontrava problemi cronici di connettività durante le ore di punta serali. Un'indagine ha rivelato che la loro configurazione PAT a livello singolo, che utilizzava una sottorete pubblica /29 (6 IP utilizzabili), esauriva le porte disponibili entro le 19:30 di ogni sera. L'operatore ha implementato una soluzione CGNAT con PBA (500 porte per abbonato, 128 abbonati per IP), è passato a una sottorete pubblica /27 (30 IP utilizzabili) e ha abilitato il dual-stack IPv6. Le metriche post-implementazione hanno mostrato una riduzione del 94% degli incidenti di esaurimento delle porte rispetto al progetto pilota iniziale di allocazione dinamica, una riduzione del 38% dei ticket di helpdesk relativi alla rete e una riduzione del 65% del volume dei log CGNAT. Entro 60 giorni dall'implementazione, il tasso di offload IPv6 ha raggiunto il 62%.
Caso di Studio 2: Operatore PBSA (Alloggi per Studenti Scopo Specifico) da 1.200 Camere
Un operatore privato di PBSA che gestisce tre siti in due città del Regno Unito aveva la necessità di standardizzare la propria architettura di rete prima di aprire un quarto sito. La sua infrastruttura esistente utilizzava un mix di NAT a livello singolo e segmentazione VLAN ad-hoc senza una strategia di logging coerente. È stata implementata un'architettura CGNAT con NAT deterministico in tutti e tre i siti, consentendo una mappatura abbonato-IP calcolabile matematicamente senza il sovraccarico del logging delle sessioni. Questo approccio ha soddisfatto il team legale dell'operatore in merito alla conformità alle intercettazioni legali, ha eliminato i costi di archiviazione SIEM per i log di sessione e ha fornito un modello di architettura coerente per il quarto sito. L'operatore ha inoltre integrato la piattaforma Guest WiFi di Purple per l'autenticazione tramite Captive Portal, stabilendo il collegamento dell'identità a monte del gateway CGNAT per garantire un'attribuzione accurata degli utenti nei report analitici.
Definizioni chiave
CGNAT (Carrier-Grade NAT)
Un'architettura di rete in cui un operatore esegue la Network Address Translation presso un gateway centralizzato, consentendo a più abbonati di condividere un singolo indirizzo IPv4 pubblico. Definito in RFC 6264 e RFC 6888. Noto anche come Large-Scale NAT (LSN) o CGN.
I team IT si scontrano con il CGNAT quando un singolo IP pubblico non è sufficiente per servire tutti i dispositivi su una rete. Negli alloggi per studenti, il CGNAT è il meccanismo primario per gestire l'esaurimento degli IPv4 senza acquistare spazio di indirizzamento pubblico aggiuntivo.
NAT444
Una specifica topologia CGNAT che prevede tre livelli di spazio di indirizzamento IPv4: indirizzi privati dell'abbonato (RFC 1918), indirizzi condivisi carrier-grade (RFC 6598) e indirizzi internet pubblici. Il nome si riferisce alle tre reti IPv4 attraversate.
Il NAT444 è l'architettura standard per le distribuzioni CGNAT in ambienti multi-tenant. Gli architetti di rete devono comprendere il modello a tre livelli per progettare correttamente la rete intermedia ed evitare la sovrapposizione degli indirizzi.
Spazio di Indirizzamento Condiviso RFC 6598
Il blocco di indirizzi IPv4 100.64.0.0/10 (da 100.64.0.0 a 100.127.255.255) riservato da IANA per l'uso nella rete intermedia tra un CPE e un gateway CGNAT. Questo spazio non è instradabile sulla rete internet pubblica ed è specificamente progettato per prevenire conflitti di indirizzi nelle distribuzioni NAT444.
I team IT devono utilizzare lo standard RFC 6598 - non lo RFC 1918 - per la rete CGNAT intermedia. L'uso dello standard RFC 1918 per questo segmento crea rischi di sovrapposizione degli indirizzi quando gli stessi intervalli RFC 1918 sono utilizzati nelle reti degli abbonati.
Port Block Allocation (PBA)
Una strategia di assegnazione delle porte CGNAT in cui un blocco contiguo di porte (ad esempio, 500 porte) viene assegnato a ciascun abbonato per la durata della sua sessione, anziché allocare le porte singolarmente per ciascuna connessione. Definita in RFC 7422.
La PBA è l'approccio consigliato per le distribuzioni CGNAT conformi al GDPR. Riduce l'overhead di logging fino al 98% rispetto all'allocazione dinamica delle porte, rendendo la conformità alle intercettazioni legali operativamente fattibile su scala.
Deterministic NAT
Una configurazione CGNAT in cui l'associazione tra l'indirizzo IP interno di un abbonato e l'IP pubblico e il blocco di porte assegnati viene calcolata in modo algoritmico, senza mantenere una tabella delle sessioni. L'associazione è reversibile matematicamente, consentendo l'identificazione dell'abbonato senza il recupero dei log.
Il Deterministic NAT rappresenta il gold standard per le distribuzioni attente alla conformità. Elimina completamente l'overhead di logging pur soddisfacendo i requisiti di intercettazione legale, poiché l'abbonato può essere identificato da un IP pubblico, una porta e un timestamp utilizzando l'algoritmo noto.
PAT (Port Address Translation)
Una forma di Network Address Translation in cui più indirizzi IP privati vengono mappati su un singolo indirizzo IP pubblico differenziando le connessioni tramite numeri di porta di origine univoci. Chiamata anche NAT overload o NAT molti-a-uno.
La PAT è la NAT a livello singolo standard utilizzata nella maggior parte dei router edge aziendali. È il predecessore del CGNAT ed è insufficiente per ambienti multi-tenant densi a causa dell'esaurimento delle porte su scala.
Tabella delle Sessioni
Una struttura dati gestita da un gateway NAT che registra la mappatura tra indirizzo IP e porta interni (privati) e indirizzo IP e porta esterni (pubblici) per ciascuna connessione attiva. La tabella di sessione rappresenta la risorsa primaria di memoria e di elaborazione consumata dal CGNAT.
Il dimensionamento della tabella delle sessioni è un parametro critico di pianificazione della capacità per i gateway CGNAT. Una distribuzione per 1.000 abbonati con un massimo di 2.000 sessioni per abbonato richiede una capacità della tabella delle sessioni di almeno 2 milioni di voci. Un sottodimensionamento della tabella delle sessioni causa errori di connessione.
Dual-Stack
Una configurazione di rete in cui sia il protocollo IPv4 sia il protocollo IPv6 sono attivi simultaneamente sulla stessa infrastruttura di rete e sui dispositivi terminali. I dispositivi dotati di funzionalità Dual-Stack preferiranno l'IPv6 per le connessioni verso destinazioni abilitate per l'IPv6.
Il Dual-Stack è la strategia di transizione raccomandata per le implementazioni CGNAT. Scaricando il traffico compatibile con IPv6 sul percorso nativo IPv6, il Dual-Stack riduce il carico sul pool IPv4 CGNAT e fornisce un percorso di migrazione verso una rete principalmente basata su IPv6.
Spazio di indirizzamento privato RFC 1918
I tre intervalli di indirizzi IPv4 riservati per l'uso in reti private: 10.0.0.0/8, 172.16.0.0/12 e 192.168.0.0/16. Questi indirizzi non sono instradabili sulla rete internet pubblica e vengono utilizzati per l'indirizzamento interno di rete.
Gli indirizzi RFC 1918 sono utilizzati per l'indirizzamento dei dispositivi degli abbonati nelle distribuzioni CGNAT. I progettisti di rete devono assicurarsi che gli intervalli RFC 1918 utilizzati nelle reti degli abbonati non si sovrappongano a quelli utilizzati nella rete intermedia CGNAT - motivo per cui l'RFC 6598 viene impiegato per il livello intermedio.
Intercettazione legale
L'intercettazione delle comunicazioni legalmente autorizzata da parte delle forze dell'ordine. Nel Regno Unito è regolamentata dall'Investigatory Powers Act 2016. Gli operatori di rete devono essere in grado di identificare l'abbonato associato a uno specifico indirizzo IP pubblico, porta e marca temporale al ricevimento di una richiesta di intercettazione legale.
La conformità con l'intercettazione legale è il fattore principale che guida i requisiti di registrazione dei log per il CGNAT. Gli operatori devono conservare log sufficienti per identificare gli abbonati dai dati relativi a IP pubblico e porta. Il PBA e il Deterministic NAT sono le due architetture che rendono questo fattibile su scala senza sovraccaricare l'infrastruttura di logging.
Esempi pratici
Un blocco di alloggi per studenti da 600 posti letto utilizza attualmente una singola sottorete pubblica /29 (6 IP utilizzabili) con PAT standard. Durante le ore di punta serali (19:00 - 23:00), gli utenti segnalano diffusi problemi di connettività. Il team di rete ha confermato l'esaurimento delle porte sul router PAT. L'operatore dispone di un budget per l'hardware del gateway CGNAT ma non può acquisire ulteriori IP pubblici oltre a una /27 (30 IP utilizzabili). Progettare una distribuzione CGNAT che elimini il problema dell'esaurimento delle porte e supporti la crescita futura fino a 900 posti letto.
Fase 1 - Valutazione di base: Con 600 posti letto a 5 dispositivi per occupante, il numero massimo di dispositivi simultanei è di circa 3.000. A 500 porte per abbonato (PBA), ogni IP pubblico supporta 128 abbonati. Con 30 IP utilizzabili nella /27, la capacità massima teorica di abbonati è di 3.840, sufficiente per 900 posti letto a 4,3 dispositivi per occupante. Fase 2 - Rete intermedia RFC 6598: Allocare 100.64.0.0/20 per la rete intermedia carrier-grade, fornendo 4.096 indirizzi per il traffico da CPE a gateway CGNAT. Sottorete per ala dell'edificio: 100.64.0.0/24, 100.64.1.0/24, ecc. Fase 3 - Dimensionamento del gateway CGNAT: Distribuire un gateway CGNAT con una capacità della tabella delle sessioni di almeno 768.000 voci (3.000 abbonati × 2.000 sessioni massime per abbonato, con il 20% di margine). Configurare PBA con blocchi da 500 porte. Impostare i blocchi massimi per abbonato su 1, con overflow a 2 blocchi consentito per gli abbonati che superano le 500 sessioni simultanee. Fase 4 - Dual-Stack IPv6: Abilitare IPv6 su tutti gli access point. Distribuire i prefissi /64 tramite SLAAC. Puntare a un offload IPv6 del 60% entro 90 giorni, il che riduce efficacemente il carico CGNAT IPv4 a 1.200 abbonati IPv4 simultanei, ampiamente entro la capacità della /27. Fase 5 - Logging: Configurare syslog verso SIEM solo con eventi di assegnazione/rilascio dei blocchi PBA. Conservare i log per un minimo di 12 mesi. Fase 6 - Limiti di sessione: Imporre un massimo di 2.000 sessioni per abbonato sul gateway CGNAT per prevenire abusi.
Un operatore di alloggi per studenti (PBSA) ha distribuito il CGNAT in un sito da 1.000 posti letto utilizzando l'allocazione dinamica delle porte. Il loro team legale ha segnalato che l'attuale approccio di logging genera 400 GB di dati syslog al giorno, il che sta sovraccaricando il SIEM e rendendo impraticabile la risposta alle richieste di intercettazione legale da parte delle forze dell'ordine. Riprogettare la strategia di logging per soddisfare gli obblighi di intercettazione legale del Regno Unito, riducendo al contempo il volume dei log a un livello gestibile.
Step 1 - Migrazione a Port Block Allocation: Sostituire l'allocazione dinamica delle porte con PBA a 500 porte per abbonato. Questo riduce immediatamente gli eventi di log da uno per sessione a uno per assegnazione di blocco e uno per rilascio di blocco. Per un'implementazione da 1.000 utenti con una media di 3 cicli di assegnazione/rilascio di blocchi per utente al giorno, questo genera circa 6.000 voci di log al giorno - una riduzione di oltre il 99% rispetto alla baseline di allocazione dinamica. Step 2 - Schema di Log: Assicurarsi che ogni voce di log PBA acquisisca: (a) indirizzo IP interno dell'abbonato, (b) indirizzo IP pubblico assegnato, (c) inizio e fine del blocco di porte assegnato, (d) timestamp dell'assegnazione del blocco (UTC), (e) timestamp del rilascio del blocco (UTC), (f) identificativo dell'abbonato (indirizzo MAC o nome utente RADIUS). Step 3 - Opzione NAT Deterministico: Se la piattaforma CGNAT lo supporta, migrare al NAT Deterministico. Questo elimina completamente la registrazione dei log per le operazioni di routine, poiché la mappatura è calcolabile matematicamente. Conservare i log PBA solo per i casi di overflow non deterministici. Step 4 - Criteri di Conservazione: Conservare i log per 12 mesi in un archivio log a prova di manomissione (es. storage di oggetti compatibile con S3 write-once). Implementare controlli di accesso in modo che il recupero dei log per richieste di intercettazione legale richieda una doppia autorizzazione. Step 5 - Procedura di Gestione degli Incidenti: Documentare la procedura per rispondere alle richieste di intercettazione legale, inclusa la formula per il calcolo inverso dell'abbonato da un IP pubblico, porta e timestamp in caso di NAT Deterministico.
Un team IT universitario riferisce che gli studenti riscontrano frequenti richieste di CAPTCHA e limitazioni di frequenza da parte di Google, Netflix e piattaforme di gaming. Un'indagine rivela che 200 studenti condividono un singolo indirizzo IP pubblico tramite CGNAT. Al team è stato comunicato che non è possibile acquisire altri IP pubblici a breve termine. Quali mitigazioni immediate possono essere implementate senza modificare l'allocazione degli IP?
Step 1 - Ridurre la Densità degli Abbonati: Il rapporto 200:1 è la causa principale. Anche senza IP pubblici aggiuntivi, verificare se il pool CGNAT viene utilizzato in modo efficiente. Assicurarsi che il dual-stack IPv6 sia completamente abilitato - se il 60% del traffico si sposta su IPv6, il numero effettivo di abbonati IPv4 scende a circa 80 per IP, ampiamente entro la soglia raccomandata di 128:1. Step 2 - Rotazione degli IP: Implementare una politica di rotazione per il pool di IP pubblici. Se il gateway CGNAT lo supporta, configurare la rotazione periodica dell'IP pubblico assegnato a ciascun gruppo di abbonati. Ciò impedisce che un singolo IP accumuli una reputazione negativa persistente. Step 3 - Ottimizzazione DNS: Assicurarsi che i resolver DNS forniti ai client restituiscano preferenzialmente record AAAA. Molti trigger CAPTCHA sono basati su DNS - se un client risolve inutilmente un servizio su un indirizzo IPv4, questo viene instradato attraverso il CGNAT quando potrebbe utilizzare IPv6 in modo nativo. Step 4 - Regolazione del Timeout di Sessione: Ridurre i timeout delle sessioni UDP dal valore predefinito (spesso 300 secondi) a 60 secondi per il traffico UDP non DNS. Questo libera spazio sulle porte più rapidamente e riduce il volume apparente delle sessioni dal punto di vista dei servizi esterni. Step 5 - Comunicare con le Piattaforme Coinvolte: Per problemi persistenti di inserimento in blacklist, inviare richieste di rimozione ai principali database di reputazione IP (Spamhaus, SURBL). Documentare che l'IP è un indirizzo CGNAT condiviso che serve una legittima istituzione educativa.
Domande di esercitazione
Q1. Un campus per alloggi studenteschi da 2.000 posti letto dispone di una subnet pubblica /26 (62 IP utilizzabili). Il team di rete sta pianificando una distribuzione CGNAT. Calcola: (a) il numero massimo di abbonati supportabili al rapporto raccomandato di 128:1, (b) la capacità totale di porte disponibile, (c) la dimensione del blocco PBA raccomandata e (d) se la /26 esistente sia sufficiente o se siano necessari ulteriori IP.
Suggerimento: Inizia con gli IP totali utilizzabili in una /26, quindi applica il rapporto abbonati di 128:1. Confronta il risultato con il numero di dispositivi per un alloggio da 2.000 posti letto calcolando un rapporto realistico di dispositivi per occupante. Prendi in considerazione l'offload dell'IPv6 Dual-Stack nella tua raccomandazione finale.
Visualizza risposta modello
Una /26 fornisce 62 IP pubblici utilizzabili. Con 128 abbonati per IP, la capacità massima del CGNAT IPv4 è di 62 × 128 = 7.936 abbonati. Con 5 dispositivi per occupante, 2.000 posti letto generano circa 10.000 dispositivi simultanei. Senza IPv6, la /26 è insufficiente (7.936 < 10.000). Tuttavia, con l'IPv6 Dual-Stack che raggiunge il 60% di offload, il carico IPv4 effettivo scende a circa 4.000 dispositivi - ampiamente entro la capacità di 7.936 della /26. La dimensione del blocco PBA raccomandata è di 500 porte per abbonato. Capacità totale di porte: 62 IP × 64.000 porte utilizzabili = 3.968.000 porte. A 500 porte per abbonato: 3.968.000 / 500 = 7.936 abbonati al massimo. Raccomandazione: implementare il CGNAT con PBA a 500 porte/abbonato, abilitare l'IPv6 Dual-Stack come prerequisito, e la /26 esistente risulterà sufficiente. Se l'offload IPv6 non può essere garantito al di sopra del 50%, acquisire una /27 aggiuntiva come buffer.
Q2. Un'implementazione CGNAT presso uno studentato da 500 posti letto sta generando problemi di conformità. Il team legale dell'operatore ha ricevuto una richiesta di intercettazione legale da parte delle forze dell'ordine per uno specifico indirizzo IP pubblico (203.0.113.45), porta 51432, al timestamp 2025-11-15 21:47:33 UTC. Il gateway CGNAT è configurato con allocazione dinamica delle porte. Il SIEM contiene 180 giorni di log, ma il team di analisi forense riferisce che l'individuazione dello specifico abbonato dai log richiede più di 4 ore per richiesta. Identificare la causa principale e proporre una soluzione che riduca i tempi di risposta a meno di 15 minuti.
Suggerimento: Il tempo di risposta di 4 ore è un sintomo dell'architettura di logging, non un problema di conservazione dei dati. Considera quali informazioni vengono registrate con l'allocazione dinamica rispetto al PBA, e come il Deterministic NAT cambierebbe completamente il processo di risposta.
Visualizza risposta modello
Causa principale: L'allocazione dinamica delle porte genera una voce di log per sessione. Con 500 utenti × centinaia di sessioni per utente all'ora, il SIEM contiene milioni di voci di log al giorno. L'individuazione di una singola voce per IP, porta e timestamp richiede una ricerca full-text su potenzialmente miliardi di record, da cui il tempo di risposta di 4 ore. Opzione di risoluzione 1 (PBA): Migrare a Port Block Allocation. Con PBA, la voce di log per la porta 51432 registrerebbe l'assegnazione del blocco (es. porte 51001-51500 assegnate all'abbonato 192.168.1.23 alle 21:30:00 UTC, rilasciate alle 23:15:00 UTC). Una singola query indicizzata su IP pubblico + intervallo di porte + timestamp restituisce il risultato in pochi secondi. Tempo di risposta stimato: meno di 2 minuti. Opzione di risoluzione 2 (Deterministic NAT): Se la piattaforma lo supporta, migrare a Deterministic NAT. La porta 51432 può essere ricalcolata matematicamente a ritroso fino all'IP interno dell'abbonato senza alcuna query di log. Tempo di risposta: meno di 30 secondi. Azione immediata: Indicizzare i log SIEM esistenti su (public_ip, port, timestamp) per ridurre il tempo di risposta attuale mentre viene pianificata la migrazione a PBA.
Q3. Un progettista di rete sta definendo l'infrastruttura CGNAT per un nuovo complesso di alloggi per studenti (PBSA) da 800 posti letto. L'ISP a monte ha fornito una sottorete pubblica /27 e ha confermato che il transito IPv6 è disponibile. L'operatore desidera inoltre implementare la piattaforma Purple Guest WiFi per l'autenticazione tramite Captive Portal. Descrivere il corretto posizionamento dell'autenticazione del Captive Portal rispetto al gateway CGNAT e spiegare perché un posizionamento errato crea un rischio di conformità.
Suggerimento: Considerare quali informazioni il Captive Portal deve acquisire (identità dell'utente, MAC del dispositivo, IP interno) e in quale punto della catena di traduzione NAT queste informazioni sono ancora disponibili. Pensare a cosa succede all'indirizzo IP interno dopo il passaggio attraverso il gateway CGNAT.
Visualizza risposta modello
L'autenticazione del Captive Portal deve avvenire al livello o prima del limite NAT di livello 1, ovvero a livello di access point o CPE, prima che il traffico entri nella rete intermedia RFC 6598. Posizionamento corretto: la piattaforma Guest WiFi di Purple autentica l'utente sull'access point. La piattaforma registra l'associazione: identità utente → indirizzo MAC → IP interno RFC 1918 → timestamp. Questa associazione viene stabilita prima che il gateway CGNAT esegua la sua traduzione. Il gateway CGNAT mappa quindi l'IP RFC 1918 su un IP pubblico e un blocco di porte, e il log PBA registra: IP RFC 1918 → IP pubblico → blocco di porte → timestamp. I due record di log possono essere uniti tramite l'IP RFC 1918 e il timestamp per produrre una catena completa: identità utente → IP pubblico + porta. Posizionamento errato (Captive Portal dopo il gateway CGNAT): se l'autenticazione avviene dopo il gateway CGNAT, la piattaforma vede solo l'IP pubblico e la porta, non l'IP interno. Più utenti dietro lo stesso IP CGNAT sono indistinguibili a questo punto. La piattaforma non può creare un'associazione affidabile tra utente e IP, rendendo impossibile l'attribuzione per l'intercettazione legale e violando i requisiti di responsabilizzazione del GDPR. Questo costituisce il rischio di conformità. Con l'architettura di Purple, l'associazione dell'identità viene stabilita a monte del livello CGNAT, garantendo un'attribuzione accurata dell'utente sia nella piattaforma di analisi sia nella catena dei log di conformità.
Continua a leggere questa serie
Progettazione di reti WiFi per edifici per uffici multi-tenant
Questa guida fornisce a responsabili IT, architetti di rete e CTO un modello indipendente dal fornitore per la progettazione di reti WiFi scalabili, sicure e isolate in edifici per uffici multi-tenant. Copre la segmentazione VLAN in conformità a IEEE 802.1Q, l'assegnazione dinamica delle VLAN tramite 802.1X e RADIUS, la pianificazione RF per ambienti ad alta densità e le considerazioni di conformità ai sensi di GDPR e PCI DSS. Gli operatori delle strutture e i gestori degli edifici troveranno linee guida sull'architettura pratiche, casi di studio reali ed errori di configurazione da evitare prima della distribuzione.
Mean time to innocence: come dimostrare che non è colpa del WiFi
Il Mean time to innocence (MTTI) è la metrica critica che definisce il tempo speso dai team IT per dimostrare che un problema di rete non è di loro responsabilità. Questa guida descrive una metodologia di osservabilità in cinque passaggi per eliminare il rimpallo di responsabilità negli ambienti multi-tenant, sostituendo le accuse con prove condivise per ridurre il mean time to resolution (MTTR).
Requisiti legali e di conformità per l'infrastruttura WiFi condivisa
Questa guida di riferimento tecnico autorevole delinea i requisiti legali, normativi e architetturali critici per la distribuzione e la gestione di un'infrastruttura WiFi condivisa. Fornisce ai responsabili IT, agli architetti di rete e ai gestori di sedi framework operativi per garantire una solida protezione dei dati, una rigorosa conformità alla sicurezza dei pagamenti e un isolamento dei tenant ad alte prestazioni utilizzando standard enterprise.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.