
Cos'è l'autenticazione tramite indirizzo MAC? Quando usarla e quando evitarla
Questa guida tecnica di riferimento copre l'autenticazione tramite indirizzo MAC in ambienti WiFi aziendali - come funziona l'autenticazione MAC basata su RADIUS a Livello 2, le sue vulnerabilità di sicurezza intrinseche (inclusi lo spoofing del MAC e l'impatto della randomizzazione MAC a livello di sistema operativo) e i contesti operativi precisi in cui rimane uno strumento valido per la gestione di dispositivi IoT e headless. Fornisce linee guida pratiche per l'implementazione destinate a IT manager e architetti di rete nei settori hospitality, retail, sanità e settore pubblico, con esempi reali, framework decisionali e contesto di integrazione per la piattaforma Purple di guest WiFi e analytics.
Video overview
Ascolta questa guida
Visualizza trascrizione del podcast
Parte della nostra serie principale: Guida alla sicurezza WiFi aziendale →
MAC Authentication vs 802.1X and Passpoint Decision Engine
Model your venue's device inventory to evaluate MAC spoofing risks, assess OS randomisation impact, and configure compensating network controls.
Compensating controls (VLAN segmentation + Layer 2 isolation) effectively restrict the blast radius of spoofed frames.
Guest room smart TVs and cast devices require headless onboarding, but guest smartphones break under legacy MAC caching due to rotating private MACs.
Recommended Architectural Standard
Deploy a Multi-SSID Architecture: 802.1X for corporate laptops, Purple Captive Portal + Passpoint for guests, and MPSK for headless IoT.
Cisco Meraki Configuration Blueprint
- SSID Association: Set SSID to MAC-based access control (no splash page) or Identity PSK (IPSK) without RADIUS.
- Dynamic VLAN: Under Access control, enable RADIUS override and enforce Tunnel-Private-Group-ID.
- Client Isolation: In Bridge mode enable Layer 2 LAN isolation (or use NAT mode) to prevent peer-to-peer scanning, and enable Mandatory DHCP so clients cannot bypass assignment with a static IP.
- Purple Integration: Direct guest traffic to the Purple Cloud Splash Page API using Meraki walled garden IP exemptions.
Need architecture validation for your venue?
Our senior WiFi systems architects can audit your RADIUS infrastructure, review your IoT micro-segmentation policies, and deploy automated Passpoint and guest captive portal authentication.
Executive Summary
Per i leader IT aziendali che gestiscono sedi complesse - dalle ampie strutture alberghiere e catene retail agli stadi e alle strutture del settore pubblico - garantire l'accesso sicuro alla rete per una proliferazione di dispositivi non gestiti è una sfida operativa critica. Sebbene l'autenticazione tramite indirizzo MAC presenti limitazioni fondamentali come protocollo di sicurezza autonomo, rimane un meccanismo di onboarding indispensabile per i dispositivi IoT, l'hardware legacy e i sistemi headless che non possono supportare lo standard 802.1X o i Captive Portal.
Questa guida analizza l'architettura dell'autenticazione MAC basata su RADIUS, valutando la sua utilità operativa rispetto alle sue intrinseche vulnerabilità di sicurezza. Descriviamo in dettaglio quando distribuire l'autenticazione MAC per semplificare le operazioni, quando evitarla per ridurre i rischi e come le moderne piattaforme WiFi aziendali integrano questi controlli per mantenere una sicurezza robusta senza sacrificare la connettività. Il principio cardine: l'autenticazione MAC è un meccanismo di controllo dell'accesso alla rete, non un protocollo di sicurezza. Distribuitela di conseguenza.
Approfondimento Tecnico
Come Funziona l'Autenticazione tramite Indirizzo MAC
L'autenticazione tramite indirizzo MAC opera al Livello 2 del modello OSI. A differenza dello standard IEEE 802.1X - che richiede un supplicant sul dispositivo client per negoziare le credenziali utilizzando metodi EAP come PEAP-MSCHAPv2 o EAP-TLS - l'autenticazione MAC si affida interamente all'indirizzo hardware del dispositivo, che funge sia da identificatore che da credenziale.
Il flusso di autenticazione funziona come segue: quando un dispositivo tenta di associarsi a un access point (AP) wireless, l'AP intercetta la richiesta di associazione ed estrae l'indirizzo MAC del client (l'identificativo univoco a 48 bit assegnato alla scheda di interfaccia di rete (NIC) dal produttore). L'AP, agendo come client RADIUS, inoltra un messaggio di Access-Request al server RADIUS. In una tipica implementazione, l'indirizzo MAC viene inviato sia come nome utente che come password, solitamente formattato senza delimitatori (ad es. A4CF12388E7F), sebbene le implementazioni dei vari fornitori possano variare. Il server RADIUS interroga il proprio backend - tipicamente una directory LDAP, Active Directory o un archivio di identità dedicato - per verificare se l'indirizzo MAC esiste nella allowlist. Se la corrispondenza va a buon fine, viene restituito un messaggio di Access-Accept, l'AP concede l'accesso alla rete e, facoltativamente, può essere assegnata una VLAN specifica. Se la corrispondenza fallisce, viene restituito un Access-Reject e al dispositivo viene rifiutata l'associazione o viene inserito in una VLAN di quarantena limitata.

Limitazioni di Sicurezza e Vulnerabilità
Il difetto fondamentale dell'autenticazione MAC è che gli indirizzi MAC vengono trasmessi in chiaro all'interno dei frame di gestione IEEE 802.11. Qualsiasi utente malintenzionato dotato di uno strumento di analisi dei pacchetti di base - Wireshark, Kismet o simili - può intercettare passivamente gli indirizzi MAC legittimi che comunicano sulla rete senza alcuna intrusione attiva. Una volta identificato un indirizzo MAC legittimo, l'attaccante può utilizzare strumenti come macchanger (Linux) o utility integrate nel sistema operativo per camuffare la propria scheda di rete in modo che corrisponda all'indirizzo intercettato.
Poiché il server RADIUS non esegue alcuna richiesta-risposta crittografica - si limita a verificare se la stringa corrisponde a una voce del database - al dispositivo contraffatto vengono concessi esattamente gli stessi privilegi di rete del dispositivo legittimo. Questo non è un attacco teorico; non richiede conoscenze specialistiche e richiede meno di due minuti per essere eseguito.
Inoltre, l'autenticazione MAC non fornisce alcuna crittografia del payload dei dati. A meno che l'SSID non sia protetto con WPA2-PSK, WPA3-SAE o Opportunistic Wireless Encryption (OWE), tutto il traffico rimane vulnerabile all'intercettazione. L'autenticazione MAC deve quindi essere sempre intesa come una forma di controllo dell'accesso alla rete (NAC), non come un confine di sicurezza.
Un'ulteriore complicazione operativa è emersa con l'adozione diffusa della randomizzazione degli indirizzi MAC. Apple ha introdotto gli indirizzi MAC randomizzati per rete in iOS 14 (2020), seguita da Android in Android 10. Windows 11 abilita la randomizzazione per impostazione predefinita. Quando un dispositivo consumer si connette a una rete, presenta un indirizzo MAC randomizzato ed effimero anziché il suo indirizzo hardware registrato. Ciò compromette direttamente qualsiasi sistema che si affidi all'indirizzo MAC per identificare o autenticare gli utenti di ritorno - incluso il caching MAC utilizzato per aggirare i Captive Portal sulle reti Guest WiFi.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Guida all'implementazione
Quando utilizzare l'autenticazione MAC
L'autenticazione MAC è appropriata solo per classi di dispositivi che non dispongono della capacità di autenticarsi tramite metodi più robusti. I casi d'uso principali sono:
| Classe di dispositivi | Esempi | Logica |
|---|---|---|
| Dispositivi IoT headless | Smart TV, telecamere a circuito chiuso, sensori ambientali | Nessuna capacità di browser o supplicant |
| Tecnologia operativa (OT) | Controller HVAC, BMS, pannelli di controllo per l'accesso alle porte | Protocolli legacy senza supporto 802.1X |
| Terminali POS legacy | Terminali di pagamento al dettaglio più vecchi | Solo WPA2-PSK; il filtraggio MAC aggiunge un secondo livello debole |
| Flotte di dispositivi gestiti | Stampanti, telefoni VoIP, scanner di codici a barre | Indirizzi MAC stabili e noti; amministrati centralmente |
| Attrezzatura temporanea per eventi | Attrezzature AV, tablet per eventi | Implementazione a breve termine e controllata |
Quando evitare l'autenticazione MAC
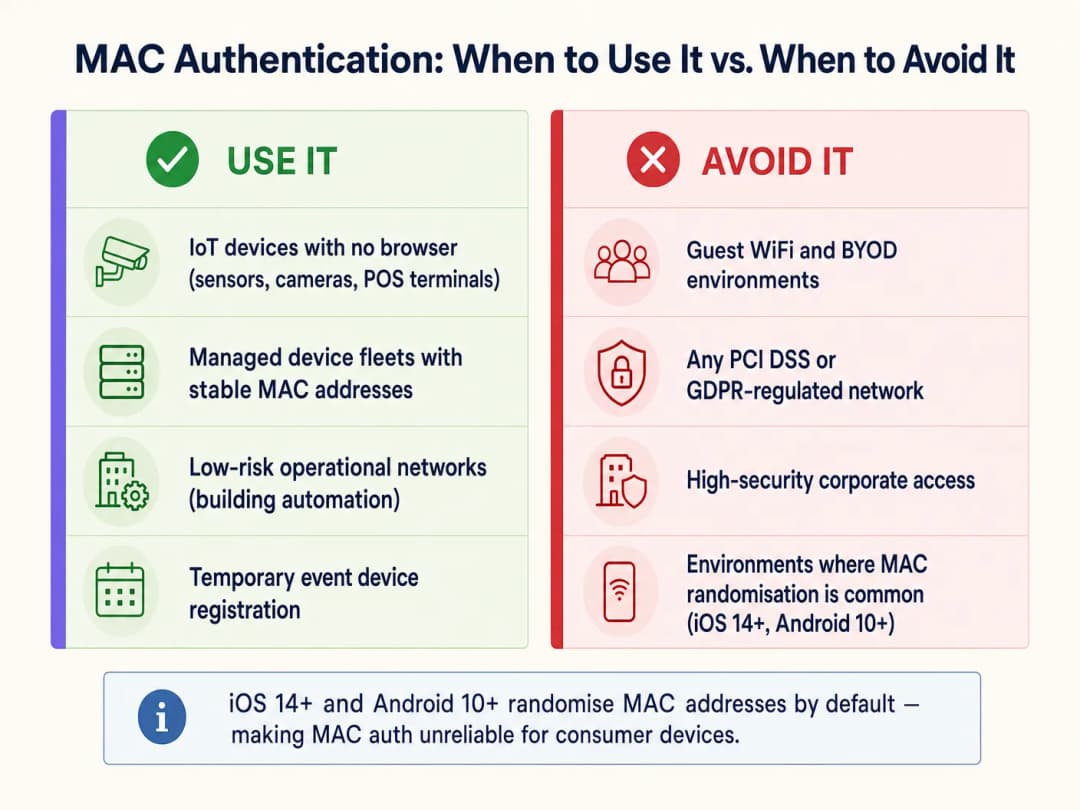
Gli architetti IT devono evitare attivamente l'autenticazione MAC in diversi contesti critici:
Reti Guest WiFi e BYOD. Questo è il problema operativo più significativo che i gestori di location si trovano ad affrontare oggi. I moderni sistemi operativi mobili randomizzano gli indirizzi MAC per impostazione predefinita. Se un'installazione Guest WiFi si affida alla memorizzazione nella cache del MAC per offrire ai visitatori di ritorno una riautenticazione fluida, fallirà per la maggior parte dei dispositivi moderni. Il dispositivo del visitatore presenta un nuovo MAC casuale a ogni visita, la rete lo tratta come un nuovo utente e l'utente è costretto a passare ogni volta attraverso il captive portal. Ciò compromette l'esperienza dell'utente e corrompe i dati sui visitatori di ritorno nelle piattaforme di WiFi Analytics. La soluzione consiste nell'utilizzare Passpoint (Hotspot 2.0) o un captive portal sicuro con token di sessione persistenti.
Reti aziendali ad alta sicurezza. Qualsiasi segmento di rete che gestisce dati aziendali sensibili deve utilizzare, come minimo, 802.1X con EAP-TLS (basato su certificati) o PEAP-MSCHAPv2. Per linee guida dettagliate sull'implementazione, consultare la guida Come configurare il WiFi aziendale su iOS e macOS con 802.1X. L'autenticazione MAC non fornisce alcuna protezione significativa contro le minacce interne o gli attacchi mirati all'infrastruttura aziendale.
Ambienti regolati da PCI DSS. Il requisito 8 di PCI DSS v4.0 impone controlli di autenticazione forti per tutti i sistemi all'interno dell'ambiente dei dati dei titolari di carta (CDE). L'autenticazione MAC non soddisfa la definizione di autenticazione forte e non può fungere da controllo di accesso primario per alcun sistema che tocchi i dati di pagamento. La segmentazione VLAN può isolare i dispositivi autenticati tramite MAC dal CDE, ma la rete di pagamento stessa deve utilizzare 802.1X o un'autenticazione equivalente.
Ambienti di dati regolati dal GDPR. La memorizzazione degli indirizzi MAC come identificatori di dati personali (quali possono essere, ai sensi dell'Articolo 4 del GDPR) richiede una base giuridica e misure di sicurezza adeguate. L'uso di indirizzi MAC come credenziali di autenticazione su reti che trattano dati personali crea rischi sia per la sicurezza che per la conformità.
Best Practice per l'implementazione
Quando si implementa l'autenticazione MAC per le classi di dispositivi che la richiedono, le seguenti pratiche universali non sono negoziabili: Segmentazione VLAN. Non posizionare mai dispositivi autenticati tramite MAC sulla stessa VLAN di utenti aziendali, server o sistemi di pagamento. Assegnali a una VLAN IoT dedicata con ACL del firewall rigorose che limitano l'accesso solo ai servizi specifici di cui hanno bisogno. Questo è il controllo compensativo più importante in assoluto. Per ulteriori indicazioni sull'architettura di sicurezza a livello di rete, consulta Access Point Security: Your 2026 Enterprise Guide e Protect Your Network with Strong DNS and Security.
Combinazione con crittografia WPA2/WPA3. Configura sempre l'SSID con WPA2-PSK o WPA3-SAE per crittografare il payload wireless. L'autenticazione MAC controlla chi può accedere alla rete; la crittografia protegge ciò che trasmettono.
Profilazione dei dispositivi e rilevamento delle anomalie. Implementa soluzioni NAC che integrano la profilazione dei dispositivi. Se un dispositivo si autentica con l'indirizzo MAC di una smart TV registrata ma mostra i modelli di traffico di una workstation Windows (query DNS, traffico SMB, navigazione HTTP), il sistema dovrebbe metterlo in quarantena dinamicamente in attesa di indagini.
Gestione del ciclo di vita della allowlist. Mantieni un ciclo di vita rigoroso per la allowlist dei MAC. I dispositivi dismessi devono essere rimossi tempestivamente. Le voci obsolete rappresentano un vettore di attacco diretto per lo spoofing. Automatizza il processo di audit ove possibile, contrassegnando le voci MAC che non sono state rilevate sulla rete per più di 90 giorni.
SSID separati per classe di dispositivi. Evita di mescolare dispositivi IoT e dispositivi utente sullo stesso SSID. Utilizza SSID dedicati per il traffico IoT, aziendale e guest, ciascuno mappato sulla propria VLAN con le politiche di sicurezza appropriate.
Best Practice
La tabella seguente riassume il metodo di autenticazione consigliato per classe di dispositivi e contesto di conformità:
| Scenario | Metodo di autenticazione consigliato | Ruolo dell'autenticazione MAC |
|---|---|---|
| Laptop e smartphone aziendali | 802.1X (EAP-TLS o PEAP) | Nessuno |
| Smartphone e tablet guest | Captive Portal / Passpoint | Nessuno (la casualità dei MAC lo rende inaffidabile) |
| IoT headless (telecamere, sensori) | Autenticazione MAC + WPA2/3-PSK | Principale (unica opzione praticabile) |
| Terminali POS legacy | Autenticazione MAC + WPA2-PSK + isolamento VLAN | Secondario (controllo compensativo) |
| Dispositivi medici (HIPAA) | 802.1X ove possibile; autenticazione MAC + VLAN rigorosa in caso contrario | Ultima risorsa con segmentazione massima |
| Dispositivi temporanei/per eventi | Autenticazione MAC con accesso VLAN limitato nel tempo | Appropriato per implementazioni controllate a breve termine |
Per le organizzazioni che operano in più settori, inclusi gli hub di Trasporto e le strutture del settore pubblico, il principio rimane coerente: autenticare la classe di dispositivi con il metodo più sicuro che supporta e compensare i metodi più deboli con controlli a livello di rete.
Risoluzione dei problemi e mitigazione del rischio
Sintomo: i dispositivi autenticati tramite MAC riscontrano problemi di connessione intermittenti.
Causa principale: il firmware della scheda di rete (NIC) del dispositivo potrebbe generare indirizzi MAC casuali o amministrati localmente. Verificare che il dispositivo sia configurato per utilizzare il proprio MAC hardware permanente. Controllare i log del server RADIUS alla ricerca di messaggi di Access-Reject e confrontarli con il formato della allowlist (alcuni server RADIUS richiedono il formato separato da due punti AA:BB:CC:DD:EE:FF; altri non richiedono delimitatori).
Sintomo: le metriche relative ai visitatori di ritorno sono in calo nonostante una presenza fisica stabile. Causa principale: la randomizzazione dei MAC sui dispositivi iOS 14+ e Android 10+. I meccanismi di caching dei MAC non sono più affidabili per i moderni dispositivi di consumo. Passare alla ri-autenticazione basata su token di sessione o a Passpoint per ripristinare dati precisi di WiFi Analytics.
Sintomo: dispositivi imprevisti appaiono sulla VLAN IoT. Causa principale: spoofing del MAC o una allowlist non controllata di recente. Implementare la profilazione dei dispositivi per rilevare discrepanze tra il comportamento atteso del dispositivo e i modelli di traffico effettivi. Esaminare i registri di accounting RADIUS alla ricerca di durate delle sessioni o volumi di dati anomali.
Sintomo: degradazione delle prestazioni del server RADIUS durante le ore di punta. Causa principale: volumi elevati di messaggi di Access-Request provenienti da ampie flotte IoT. Implementare il caching proxy RADIUS o un'istanza RADIUS dedicata per l'autenticazione MAC per alleggerire i server di autenticazione primari che gestiscono l'802.1X.
-
ROI e Impatto Aziendale
Implementare l'autenticazione MAC in modo strategico - anziché generalizzato - ha un impatto diretto sull'efficienza operativa e sulla sicurezza. Per una grande struttura ricettiva che gestisce oltre 2.000 dispositivi IoT in camera, l'onboarding automatizzato di smart TV, termostati e telefoni IP tramite una allowlist MAC preconfigurata elimina la necessità di configurazione manuale per singolo dispositivo, riducendo i tempi di implementazione del 60-70% stimato rispetto all'inserimento manuale delle credenziali. I ticket di supporto relativi alla connettività IoT in genere diminuiscono del 35-45% quando i dispositivi vengono assegnati in modo coerente alla VLAN corretta tramite gli attributi RADIUS.
Al contrario, il tentativo di utilizzare l'autenticazione MAC per le reti ospiti produce risultati misurabilmente negativi. Le strutture che si affidano al caching dei MAC per aggirare il Captive Portal registrano un calo dei tassi di identificazione dei visitatori di ritorno dal 70-80% a meno del 20% sulle reti in cui la maggior parte degli utenti dispone di dispositivi iOS o Android moderni. Questo danneggia direttamente il ROI di una Guest WiFi Marketing & Analytics Platform, in cui i dati sui visitatori di ritorno guidano campagne di marketing personalizzate e iniziative di fidelizzazione.
Il caso aziendale è chiaro: investire nel meccanismo di autenticazione corretto per ciascuna classe di dispositivi. L'autenticazione MAC per i dispositivi IoT riduce i costi operativi. I Captive Portal sicuri e Passpoint per i dispositivi degli ospiti proteggono l'integrità degli analytics e la conformità. Le due cose non dovrebbero mai essere confuse.
Definizioni chiave
Indirizzo MAC (Media Access Control Address)
Un identificatore hardware univoco a 48 bit assegnato a un controller di interfaccia di rete (NIC) dal produttore, solitamente rappresentato come sei coppie di cifre esadecimali (es. A4:CF:12:38:8E:7F).
Utilizzato nell'autenticazione MAC sia come nome utente che come password inviati al server RADIUS. La sua trasmissione in chiaro nei frame di gestione 802.11 lo rende facilmente intercettabile.
RADIUS (Remote Authentication Dial-In User Service)
Un protocollo di rete che fornisce una gestione centralizzata di autenticazione, autorizzazione e tracciamento (AAA) per utenti e dispositivi che si connettono a un servizio di rete.
Il componente lato server dell'autenticazione MAC. Riceve i messaggi di Access-Request dall'access point, interroga l'elenco di dispositivi MAC consentiti e restituisce risposte di Access-Accept o Access-Reject.
Spoofing MAC
L'atto di alterare l'indirizzo MAC assegnato in fabbrica a un'interfaccia di rete per impersonare un altro dispositivo sulla rete.
Il principale vettore di attacco contro l'autenticazione MAC. Non richiede strumenti o conoscenze specialistiche - le utility standard del sistema operativo o software gratuiti (es. macchanger su Linux) possono eseguirlo in meno di due minuti.
La randomizzazione dell'indirizzo MAC
Una funzionalità di privacy presente nei moderni sistemi operativi (iOS 14+, Android 10+, Windows 11) che genera un indirizzo MAC casuale temporaneo per singola rete durante la connessione al WiFi, anziché utilizzare l'indirizzo hardware memorizzato sul dispositivo.
Il motivo per cui l'autenticazione MAC e il caching MAC falliscono con i moderni dispositivi consumer sulle reti guest. Influisce direttamente sulle analisi dei visitatori ricorrenti e sui flussi di riautenticazione fluida.
Dispositivo Headless
Un dispositivo informatico che funziona senza monitor, interfaccia grafica utente, tastiera o altre periferiche di input.
Il principale caso d'uso legittimo per l'autenticazione MAC. I dispositivi headless (smart TV, telecamere IP, sensori) non possono interagire con i Captive Portal o inserire credenziali 802.1X, rendendo l'autenticazione MAC l'unico meccanismo di onboarding praticabile.
Segmentazione VLAN
La pratica di suddividere logicamente una rete fisica in più reti virtuali isolate (VLAN), ciascuna con le proprie policy di traffico e regole di firewall.
Il controllo compensativo critico per le implementazioni di autenticazione MAC. Confinando i dispositivi autenticati tramite MAC in una VLAN limitata, l'area di impatto di un attacco di spoofing MAC andato a buon fine viene circoscritta.
IEEE 802.1X
Uno standard IEEE per il controllo dell'accesso alla rete basato su porta che fornisce autenticazione crittografica tramite l'Extensible Authentication Protocol (EAP), richiedendo un supplicant sul dispositivo client, un autenticatore (l'AP) e un server di autenticazione (RADIUS).
L'alternativa sicura all'autenticazione MAC per tutti i dispositivi compatibili. Dovrebbe essere il metodo di autenticazione predefinito per i dispositivi aziendali, gli endpoint gestiti e qualsiasi dispositivo che gestisce dati sensibili.
Passpoint (Hotspot 2.0)
Un programma di certificazione di WiFi Alliance (basato su IEEE 802.11u) che consente l'autenticazione automatica e sicura alle reti WiFi utilizzando certificati digitali o credenziali SIM, senza richiedere l'interazione con un Captive Portal.
La soluzione strategica per sostituire il caching MAC sulle reti guest. Consente una riautenticazione fluida per gli utenti ricorrenti senza fare affidamento sugli indirizzi MAC, risolvendo il problema della randomizzazione del MAC.
Controllo dell'Accesso alla Rete (NAC)
Un approccio alla sicurezza che applica policy ai dispositivi che tentano di accedere alle risorse di rete, inclusi controlli prima dell'accesso (integrità del dispositivo, autenticazione) e monitoraggio dopo l'accesso (comportamento del traffico, rilevamento delle anomalie).
La categoria più ampia in cui rientra l'autenticazione MAC. L'autenticazione MAC è una forma base di NAC; le implementazioni aziendali dovrebbero integrarla con la profilazione dei dispositivi e il rilevamento delle anomalie per ottenere un valore di sicurezza significativo.
WPA3-SAE (Simultaneous Authentication of Equals)
La procedura di handshake di autenticazione utilizzata nella modalità WPA3 Personal, che sostituisce l'handshake a quattro vie di WPA2 con uno scambio di chiavi Dragonfly più sicuro e resistente agli attacchi offline con dizionario.
Lo standard di crittografia consigliato da abbinare all'autenticazione MAC sugli SSID IoT, garantendo che anche se il MAC di un dispositivo viene contraffatto, l'autore dell'attacco necessiti comunque della chiave precondivisa (PSK) corretta per decrittografare il traffico.
Esempi pratici
Una catena di vendita al dettaglio nazionale sta installando 500 nuovi display per segnaletica digitale nei suoi negozi. I display utilizzano un sistema operativo Linux ridotto che non supporta i supplicant 802.1X o le interazioni con il Captive Portal. L'architetto di rete deve connetterli in modo sicuro senza interrompere le reti aziendali o guest.
Implementare un SSID dedicato esclusivamente ai display per segnaletica digitale, protetto con WPA3-SAE (o WPA2-PSK se WPA3 non è supportato dall'hardware del display). Abilitare l'autenticazione tramite indirizzo MAC su questo SSID. Pre-registrare tutti i 500 indirizzi MAC nella whitelist del server RADIUS centrale, ricavati dal manifesto di acquisto dei dispositivi. Configurare il server RADIUS per assegnare tutti i display autenticati a una VLAN IoT dedicata (ad es. VLAN 50). Applicare regole ACL del firewall rigide sulla VLAN 50 che consentano solo il traffico HTTPS in uscita verso l'endpoint cloud del CMS specifico e il server NTP. Bloccare tutte le connessioni in entrata e tutto il traffico laterale verso altre VLAN. Pianificare un audit trimestrale della whitelist RADIUS per rimuovere le voci dei display dismessi.
Un hotel da 400 camere segnala che gli ospiti che ritornano sono costretti a passare attraverso il Captive Portal a ogni visita, nonostante il portale sia configurato per ricordare i dispositivi per 90 giorni tramite il caching dell'indirizzo MAC. La rete guest WiFi ha funzionato in questo modo per tre anni senza problemi, ma i reclami sono aumentati notevolmente negli ultimi 18 mesi.
La causa principale è la randomizzazione dell'indirizzo MAC, introdotta come comportamento predefinito in iOS 14 (settembre 2020) e Android 10. La tempistica di 18 mesi coincide con l'adozione diffusa di queste versioni del sistema operativo da parte degli utenti guest. Il meccanismo di caching del MAC non è più affidabile per i moderni dispositivi consumer. La soluzione immediata consiste nel rimuovere il caching del MAC come meccanismo di ri-autenticazione e sostituirlo con un token di sessione persistente memorizzato nel backend del Captive Portal, associato all'indirizzo email dell'utente o al suo account fedeltà anziché al suo indirizzo MAC. La soluzione a medio termine consiste nell'implementare credenziali Passpoint (Hotspot 2.0), che utilizzano certificati crittografici per identificare gli utenti che ritornano indipendentemente dall'indirizzo MAC, fornendo una ri-autenticazione fluida senza alcuna interazione con il Captive Portal.
Domande di esercitazione
Q1. Un direttore delle operazioni di uno stadio desidera distribuire 200 terminali POS wireless per i venditori di concessioni. I terminali supportano solo WPA2-PSK e l'autenticazione MAC. Il direttore suggerisce di posizionarli sull'SSID aziendale principale per semplificare la gestione di rete. Qual è la tua raccomandazione e quali sono le implicazioni in termini di conformità?
Suggerimento: Considera il Requisito 8 di PCI-DSS (autenticazione forte) e i requisiti di segmentazione di rete per gli ambienti con dati dei titolari di carta.
Visualizza risposta modello
Rifiutare immediatamente la proposta. Il posizionamento dei terminali POS sull'SSID aziendale viola i requisiti di segmentazione della rete PCI-DSS e crea un percorso diretto da un dispositivo soggetto a spoofing del MAC alla rete aziendale. L'architettura corretta consiste nel creare un SSID dedicato per i terminali POS, protetto con WPA2-PSK e autenticazione MAC, mappato su una VLAN POS dedicata. Applicare regole del firewall che consentano solo il traffico in uscita verso il gateway di pagamento tramite HTTPS (porta 443). Bloccare tutto il routing inter-VLAN tra la VLAN POS e le VLAN aziendali o guest. Documentare questa segmentazione per l'audit PCI-DSS QSA. L'autenticazione MAC fornisce un livello di controllo degli accessi di base; la VLAN e le regole del firewall forniscono il confine di sicurezza effettivo.
Q2. La dashboard di WiFi Analytics mostra che i tassi di identificazione dei visitatori di ritorno sono scesi dal 74% al 18% negli ultimi 12 mesi, nonostante il traffico pedonale nei punti vendita sia stabile. La rete utilizza il caching degli indirizzi MAC per escludere il Captive Portal per i visitatori di ritorno. Qual è la causa principale e qual è il percorso di risoluzione?
Suggerimento: Considera la cronologia dei principali aggiornamenti dei sistemi operativi mobile e le relative funzioni di privacy.
Visualizza risposta modello
La causa principale è la randomizzazione degli indirizzi MAC. iOS 14 (settembre 2020) e Android 10 hanno introdotto indirizzi MAC randomizzati per singola rete come funzionalità di privacy predefinita. Man mano che i dispositivi degli utenti guest sono stati aggiornati a queste versioni del sistema operativo, il meccanismo di caching dei MAC ha progressivamente smesso di funzionare, portando la piattaforma di analytics a trattare i visitatori di ritorno come nuovi utenti. Risoluzione immediata: sostituire il caching dei MAC con un sistema di token di sessione persistente, in cui il Captive Portal memorizza un cookie o un token a lungo termine associato all'indirizzo email dell'utente o al suo account fedeltà, consentendo al portale di riconoscere gli utenti di ritorno senza fare affidamento sugli indirizzi MAC. Risoluzione strategica: implementare Passpoint (Hotspot 2.0) per fornire una riautenticazione trasparente e basata su certificati, completamente indipendente dagli indirizzi MAC.
Q3. Un responsabile IT ospedaliero deve connettere 50 pompe di infusione legacy alla rete WiFi clinica. Le pompe non possono gestire i Captive Portal o i supplicant 802.1X. Il responsabile prevede di distribuire un SSID aperto con l'autenticazione MAC come unico controllo degli accessi. Qual è la falla di sicurezza critica e come dovrebbe essere corretta l'architettura?
Suggerimento: L'autenticazione MAC controlla l'accesso; non protegge i dati in transito. Considera i requisiti della norma di sicurezza HIPAA per la crittografia dei dati.
Visualizza risposta modello
La falla critica è l'assenza di crittografia wireless. Un SSID aperto trasmette tutti i dati in chiaro nell'etere. Qualsiasi utente malintenzionato nel raggio d'azione radio può intercettare tutto il traffico proveniente dalle pompe di infusione - inclusi i dati dei pazienti, i comandi di dosaggio e la telemetria dei dispositivi - utilizzando un comune analizzatore di pacchetti. Si tratta di una violazione diretta della norma di sicurezza HIPAA (45 CFR § 164.312(e)(2)(ii) - crittografia delle informazioni sanitarie protette elettroniche, ePHI, in transito). L'architettura corretta deve utilizzare WPA2-PSK (o WPA3-SAE) sull'SSID in aggiunta all'autenticazione MAC, garantendo che il payload wireless sia crittografato. Le pompe devono essere collocate su una VLAN dedicata ai dispositivi clinici, con regole del firewall che limitano il traffico allo specifico sistema informativo clinico con cui comunicano. La chiave PSK deve essere complessa, memorizzata nel sistema di gestione della rete e ruotata secondo una pianificazione definita.
Q4. Il team IT di un centro congressi sta pianificando di implementare l'autenticazione MAC su tutti gli SSID - inclusi la rete guest, la rete espositori e la rete delle apparecchiature AV - per semplificare la gestione con un unico approccio di autenticazione. Valuta questa proposta.
Suggerimento: Considera le diverse classi di dispositivi e tipi di utenti su ciascuna rete, e l'impatto della randomizzazione MAC sulla rete guest.
Visualizza risposta modello
La proposta non è appropriata per due delle tre reti. Per la rete delle apparecchiature AV (dispositivi headless, indirizzi MAC stabili), l'autenticazione MAC è un approccio valido e pratico - da associare a WPA2/WPA3 e a una VLAN dedicata. Per la rete espositori (laptop aziendali, tablet), l'autenticazione MAC è insufficiente; i dispositivi degli espositori supportano lo standard 802.1X e dovrebbero essere associati tramite un certificato sicuro o un metodo basato su credenziali. Per la rete guest (smartphone e tablet consumer), l'autenticazione MAC è decisamente controproducente a causa della randomizzazione MAC - fallirà per la maggior parte dei dispositivi moderni e peggiorerà l'esperienza degli ospiti. L'architettura corretta prevede tre metodi di autenticazione distinti: autenticazione MAC per le apparecchiature AV, 802.1X o un portale sicuro per gli espositori, e un Captive Portal con riautenticazione basata su token di sessione per i guest.
Continua a leggere questa serie
Alternative a Portnox: Cloud RADIUS senza il NAC completo
Sarai in grado di decidere se la tua infrastruttura ha bisogno di un NAC completo o solo di un cloud RADIUS per il WiFi, utilizzando un test di tre domande. Potrai quindi confrontare Portnox, Purple, SecureW2 e JumpCloud su applicazione cablata, controlli di postura, certificati, accesso ospiti e costi di gestione triennali, e pianificare un progetto pilota sito per sito.
Risoluzione dei problemi 802.1X su iOS e macOS: una checklist di distribuzione per Intune, Jamf e Microsoft Entra ID
Utilizza questa checklist per diagnosticare i motivi per cui iPhone, iPad e Mac non riescono a completare l'autenticazione 802.1X su Intune o Jamf Pro. Ogni errore è riconducibile a una di quattro cause: attendibilità del server, certificato di identità, modalità macOS o ambito del gruppo Microsoft Entra ID. Confermerai la causa dai log di eapolclient e RADIUS, applicherai la correzione e pianificherai le future rotazioni dei certificati.
Attendibilità server per profilo WiFi Intune: elenco di controllo dei nomi dei server certificati e della CA radice per Entra ID
Sarai in grado di configurare la convalida lato server di un profilo WiFi Intune in modo che EAP-TLS e PEAP si connettano su Windows, Apple e Android. Associerai i nomi dei server dei certificati al certificato RADIUS, distribuirai la CA radice corretta, allineerai le assegnazioni dei gruppi Entra ID e pianificherai i rinnovi dei certificati prima che interrompano silenziosamente le connessioni.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.