

Wireless Connection Security Architecture Advisor
Evaluate enterprise wireless attack surface, model deauthentication and evil twin risk, compare 802.1X ciphers against OWE, and export controller hardening configurations for zero-trust WiFi.
एक गेस्ट तुमच्या हॉटेलमध्ये चेक-इन करतो, लॉबीमधील WiFi शी जोडला जातो, ईमेल उघडतो, आणि विश्वासार्ह वाटणाऱ्या बनावट ॲक्सेस पॉइंटद्वारे कोणाच्याही नकळत ट्रॅक केला जातो. रिसेप्शनवरील कोणालाही हे दिसत नाही. तुमच्या हेल्प डेस्कला याबद्दल नंतरच समजते, जेव्हा तो गेस्ट विचारतो की साइटवर कनेक्ट झाल्यानंतर त्यांचे खाते का हॅक झाले.
म्हणूनच वायरलेस कनेक्शन सुरक्षितता म्हणजे केवळ ऍक्सेस पॉईंटवरील ड्रॉप-डाऊन मेनूमधून नवीन संक्षेप निवडणे नाही. ही एक ऑपरेशनल समस्या आहे. नेटवर्कने योग्य युझर किंवा डिव्हाइस ओळखणे, प्रवेशाचा योग्य स्तर लागू करणे, ट्रान्झिटमधील ट्रॅफिक सुरक्षित ठेवणे आणि कर्मचाऱ्यांना पर्यायी मार्ग शोधावे लागतील किंवा पाहुणे नेटवर्क वापरणे सोडून देतील इतका अडथळा निर्माण न करता हे सर्व करणे आवश्यक आहे.
वास्तविक ठिकाणी हे अधिक कठीण होते. एखादे हॉस्पिटल बेडसाइड डिव्हाइसेसना कॅफेमधील ग्राहकांप्रमाणे हाताळू शकत नाही. शॉपिंग सेंटरला गेस्ट ॲक्सेस, भाडेकरूंच्या यंत्रणा आणि बॅक-ऑफिस ऑपरेशन्स एकाच वेळी हाताळाव्या लागतात. एखाद्या हॉटेलला कर्मचाऱ्यांचे, ॲडमिनचे आणि स्मार्ट डिव्हाइसेसचे नेटवर्क वेगळे ठेवून पाहुण्यांना जोडण्याची प्रक्रिया सोपी करावी लागते.
चांगली गोष्ट अशी आहे की यातील मूलभूत गोष्टी समजून घेण्यासारख्या आहेत. वायरलेस हल्ले कसे काम करतात, जुनी मानके का अयशस्वी ठरतात आणि आधुनिक ओळख-आधारित प्रवेश कुठे योग्य ठरतो हे एकदा समजले की, मार्ग अधिक स्पष्ट होतो. जर तुम्ही एखाद्या ठिकाणाची, कॅम्पसची किंवा मल्टि-टेनंट प्रॉपर्टीची जबाबदारी सांभाळत असाल, तर ध्येय सोपे आहे. वैध युझर्ससाठी सुरक्षित प्रवेश सोपा करा आणि इतरांसाठी तो कठीण करा.
सार्वजनिक आणि गेस्ट WiFi मधील अदृश्य धोके
वापरकर्त्याच्या दृष्टिकोनातून सार्वजनिक आणि अतिथी WiFi सोपे वाटते. SSID वर टॅप करा, एक पेज स्वीकारा, आणि ऑनलाइन जा. ऑपरेटरच्या दृष्टिकोनातून, हे सहसा एखाद्या युटिलिटीसारखे वाटते. ते उपलब्ध ठेवा, पुरेसे वेगवान ठेवा, आणि ते खंडित होऊ देऊ नका.
हा विचार अत्यंत मर्यादित आहे. गेस्ट ॲक्सेसमुळे एक सामायिक रेडिओ वातावरण तयार होते जिथे अनोळखी लोकांची उपकरणे एकमेकांच्या जवळ असतात, ट्रॅफिक ओपन मीडियामधून प्रवास करतो आणि आक्रमणकर्ते फारशा प्रयत्नांशिवाय विश्वसनीय नेटवर्क नावांची नक्कल करू शकतात. व्यवसायाची समस्या केवळ डेटा चोरीची नसते. ती गमावलेला विश्वास, सपोर्टचा बोजा आणि टाळता येण्याजोग्या घटनेनंतर अनुपालन टीम्सकडून विचारले जाणारे कठीण प्रश्न ही देखील असते.
हॉस्पिटॅलिटी, रिटेल आणि हेल्थकेअर यांसारख्या क्षेत्रांमध्ये, धोके वेगळे पण तितकेच व्यावहारिक आहेत:
- हॉस्पिटॅलिटी टीम्सना काही सेकंदांत सुरू होणारे ऑनबोर्डिंग हवे असते, कारण चेक-इन डेस्क आणि बार स्टाफ WiFi सपोर्टचे काम करू शकत नाहीत.
- रिटेल ऑपरेटर्सना लॉयल्टी, ॲनालिटिक्स आणि मोबाईल एंगेजमेंटसाठी ग्राहक कनेक्टेड हवे असतात, परंतु गेस्ट नेटवर्क अंतर्गत सिस्टीममध्ये प्रवेश मिळवण्याचा मार्ग बनण्याचा धोका ते पत्करू शकत नाहीत.
- हेल्थकेअर संस्थांना अशा वायरलेस ॲक्सेसची आवश्यकता असते जो गोपनीयतेचा आदर करतो, कर्मचाऱ्यांच्या गतिशीलतेला सपोर्ट करतो आणि रुग्ण किंवा अभ्यागतांना शेअर केलेल्या नेटवर्कवर असुरक्षित ठेवत नाही.
गोंधळात टाकणारा एक सामान्य मुद्दा असा आहे: लोकांना वाटते की "फ्री WiFi" चा मुख्य धोका म्हणजे बँडविड्थचा गैरवापर. प्रत्यक्षात, मोठी समस्या ओळखीची आहे. कोण कनेक्ट करत आहे? त्या युजर किंवा डिव्हाइसला कशाचा ऍक्सेस दिला पाहिजे? परिस्थिती बदलल्यावर ऍक्सेस किती वेगाने बदलला किंवा रद्द केला जाऊ शकतो?
पब्लिक WiFi केवळ लॉगिन पेज ब्रँडेड दिसल्यामुळे सुरक्षित होत नाही. सुरक्षा यावर अवलंबून असते की नेटवर्क बॅकएंडला प्रत्येक कनेक्शन कसे ऑथेंटिकेट, एन्क्रिप्ट आणि आयसोलेट करते.
म्हणूनच जुन्या गेस्ट ॲक्सेस पद्धती आता कालबाह्य ठरत आहेत. सामायिक केलेले पासवर्ड्स खूप सहज पसरतात. फ्लॅट नेटवर्क डिझाइन्स लॅटरल मूव्हमेंटसाठी खूप जास्त वाव देतात. पोर्टल-हेवी अनुभवांमुळे वापरकर्ते विचार न करता प्रॉम्प्ट्सवर क्लिक करायला शिकतात. जर तुम्ही अजूनही गेस्ट WiFi कडे तुमच्या सुरक्षा आर्किटेक्चरचा भाग न समजता केवळ एक अतिरिक्त सेवा म्हणून पाहत असाल, तर तुम्ही गरजेपेक्षा जास्त धोका पत्करत आहात.
या समस्येच्या अतिथी बाजूच्या व्यावहारिक पैलूसाठी, Purple चे अतिथींसाठी सुरक्षित WiFi चे मार्गदर्शक उपयुक्त आहे कारण ते अतिथी ॲक्सेसला सुरक्षा आणि अनुभव अशा दोन्ही दृष्टिकोनातून मांडते.
वायरलेस धोक्यांचे स्वरूप समजून घेणे
जेव्हा तुम्ही वायरलेस हल्ल्यांचे वर्गीकरण हल्लेखोर करू इच्छित असलेल्या चार कामांमध्ये करता - ऐकणे (listen), तोतयागिरी करणे (impersonate), व्यत्यय आणणे (disrupt) किंवा अंदाज लावणे (guess) - तेव्हा ते समजणे सर्वात सोपे असते. हे एंटरप्राइझ अतिथी वातावरणात महत्त्वाचे ठरते कारण प्रत्येक काम एका वेगळ्याOperational त्रुटीचा फायदा घेते. खराब आयसोलेट केलेले अतिथी SSID एका प्रकारचे एक्सपोजर तयार करते. पुन्हा वापरलेला सामायिक पासवर्ड दुसरे तयार करतो. अधिकृत नेटवर्कशी जोडले जात असल्याची पडताळणी करू न शकणारे उपकरण तिसरे एक्सपोजर तयार करते.
हॉस्पिटॅलिटी, रिटेल आणि हेल्थकेअरमध्ये, या त्रुटी क्वचितच केवळ तांत्रिक चुका असतात. त्या सामान्यतः उच्च टर्नओव्हर, अनमॅनेज्ड उपकरणे किंवा मिश्रित युझर ग्रुप्ससाठी कधीही डिझाइन न केलेल्या साधनांसह मोठ्या प्रमाणावर ॲक्सेस सुलभ करण्याचा प्रयत्न केल्यामुळे उद्भवतात. सामायिक केलेला अतिथी पासवर्ड देणे सोपे आहे. तसेच तो इच्छित प्रेक्षकांबाहेर शेअर करणेही सोपे आहे. एक Captive Portal ओळखीचा असतो. तो युझर्सना कनेक्ट झाल्यानंतर स्क्रीनवर जे काही दिसेल त्यावर विश्वास ठेवण्यास प्रवृत्त करतो.
इव्हसड्रॉपिंग आणि मॅन इन द मिडल हल्ले
गुप्तपणे पाळत ठेवणे (Eavesdropping) हा सर्वात मूलभूत धोका आहे. जर वायरलेस ट्रॅफिक कमकुवतपणे सुरक्षित असेल, किंवा युझर्स अशा नेटवर्कशी कनेक्ट झाले जे मूळ नेटवर्क नाही, तर जवळील हल्लेखोर खाजगी राहणारा डेटा पाहू शकतात. सार्वजनिक ठिकाणी, यामध्ये सेशन टोकन्स, ब्राउझिंग ऍक्टिव्हिटी, लॉगिनचे प्रयत्न किंवा मोठा हल्ला तयार करण्यात मदत करणारा इतर मेटाडेटा समाविष्ट असू शकतो.
मॅन इन द मिडल हल्ला सक्रिय नियंत्रण जोडतो. हल्लेखोर युझर आणि गंतव्यस्थानाच्या (destination) दरम्यान एक सिस्टीम समाविष्ट करतो, नंतर ट्रॅफिक रिलाय करतो जेणेकरून दोन्ही बाजू सामान्यपणे संवाद साधत असल्यासारखे दिसते. व्यावहारिक समस्या ही विश्वासाची आहे. एन्क्रिप्शन केवळ तेव्हाच मदत करते जेव्हा डिव्हाइसने योग्य नेटवर्कचे प्रमाणीकरण केले असेल आणि मार्ग गुपचूप बदलला गेला नसेल.
हा असा मुद्दा आहे जो अनेक बिगर-तज्ज्ञांच्या लक्षात येत नाही. WiFi सुरक्षा म्हणजे केवळ पॅकेट्स स्क्रॅम्बल करणे नव्हे. तर ते कनेक्शनच्या वेळी ओळख सिद्ध करणे, आणि नंतर कनेक्ट केलेल्या डिव्हाइसच्या क्रिया मर्यादित करणे याबद्दल देखील आहे. या डिझाइन समस्येवर काम करणाऱ्या टीम्ससाठी, प्रत्येक यशस्वी कनेक्शनला सारखीच वागणूक देण्याऐवजी वापरकर्ता, डिव्हाइस आणि संदर्भाच्या आधारावर पॉलिसी लागू करण्यासाठी नेटवर्क ॲक्सेस कंट्रोल सोल्यूशन्स मदत करतात.
इव्हिल ट्विन्स आणि खोटा विश्वास
Evil Twin ॲक्सेस पॉइंट हे एक बनावट नेटवर्क आहे जे वैध नेटवर्कच्या नावाचे अनुकरण करते. याचे उद्दिष्ट सोपे असते - डिव्हाइसला वैध इन्फ्रास्ट्रक्चरऐवजी हल्लेखोराच्या रेडिओशी जोडणे. हॉटेलच्या लॉबीमध्ये किंवा गर्दीच्या क्लिनिकच्या वेटिंग एरियामध्ये, यासाठी फारशा अत्याधुनिकतेची गरज नसते. वापरकर्ते सहसा परिचित SSID च्या आधारावर निवड करतात आणि अनेक डिव्हाइसेस लक्षात ठेवलेल्या नावांवर स्वयंचलितपणे पुन्हा कनेक्ट होतात.
एकदा का असे घडले की, हल्लेखोर बनावट पोर्टल दाखवू शकतो, क्रेडेंशियल्स मिळवू शकतो, प्रमाणपत्र चेतावणींवरील वापरकर्त्याचा विश्वास कमी करू शकतो किंवा कनेक्शन सामान्य दिसण्यासाठी ट्रॅफिक प्रॉक्सी करू शकतो. हा हल्ला यशस्वी होतो कारण वापरकर्त्याला एक परिचित लेबल दिसते, तर सुरक्षिततेचा निर्णय अशा तपशीलांवर अवलंबून असतो ज्यांची वापरकर्ते सहसा तपासणी करत नाहीत.
सामान्य चेतावणी चिन्हांमध्ये खालील गोष्टींचा समावेश होतो:
- ड्युप्लिकेट SSIDs जे वेन्यूच्या अपेक्षित नेटवर्क नावाशी जुळतात
- डिव्हाइसला आधीपासून माहिती असलेल्या नेटवर्कसाठी अनपेक्षित रीकनेक्ट प्रॉम्प्ट्स
- नियमित जॉइन प्रक्रियेदरम्यान दिसणाऱ्या सर्टिफिकेट किंवा ट्रस्ट वॉर्निंग्ज
- चुकीच्या वेळी समोर येणारी पोर्टल पेजेस किंवा ज्यांचे शब्द आणि लेआउट थोडे विसंगत दिसतात
डीऑथेंटिकेशन आणि सक्तीने पुन्हा कनेक्ट करणे
काही वायरलेस हल्ले थेट डेटा चोरी करण्याऐवजी कनेक्शनच्या नियंत्रणावर लक्ष केंद्रित करतात. Deauthentication चा चुकीचा वापर डिव्हाइसला WiFi वरून सक्तीने बाहेर काढतो जेणेकरून त्याला पुन्हा जॉइन व्हावे लागेल. तो रीकनेक्टचा क्षण हल्लेखोरासाठी उपयुक्त ठरतो कारण त्यामुळे गोंधळ निर्माण होतो, वापरकर्त्याने संशयास्पद प्रॉम्प्ट स्वीकारण्याची शक्यता वाढते आणि डिव्हाइसेसना अधिक मजबूत किंवा उपलब्ध दिसणाऱ्या रोग ऍक्सेस पॉईंटकडे वळवले जाऊ शकते.
कार्यात्मक दृष्टीने, यामुळेच वारंवार होणाऱ्या "यादृच्छिक" डिस्कनेक्शनची चौकशी करणे आवश्यक ठरते, विशेषतः गर्दीच्या सार्वजनिक ठिकाणी. एखादे ठिकाण असा विचार करू शकते की ही समस्या गर्दी किंवा हस्तक्षेपाची आहे, जेव्हा की खरी समस्या ही असते की क्लायंटला अस्थिर ठेवण्यासाठी मॅनेजमेंट ट्रॅफिकचा गैरवापर केला जात असतो.
यातील मोठा धडा व्यावहारिक आहे. प्रत्येक सक्तीचे रिकनेक्ट युजरच्या अनुभवावर ताण आणते आणि दबावाखाली असलेले युजर्स चुकीचे विश्वासाचे निर्णय घेतात. मजबूत मॅनेजमेंट फ्रेम प्रोटेक्शन आणि उत्तम क्लायंट ऑनबोर्डिंग ही संधीची विंडो कमी करते.
कमकुवत सामायिक पासवर्ड आणि ब्रूट फोर्स हल्ले
कमकुवत प्री-शेअर्ड की वर होणारे ब्रूट-फोर्स हल्ले एका वेगळ्या कमकुवतपणाला लक्ष्य करतात. हल्लेखोर नेटवर्क असल्याचे ढोंग करत नाही. ते त्या सुरक्षित ठेवणाऱ्या शेअर्ड सिक्रेटचा शोध घेण्याचा प्रयत्न करत असतात. जर पासवर्ड लहान असेल, पुन्हा वापरलेला असेल, अंदाज लावणारा असेल, किंवा अनौपचारिकपणे शेअर केला असेल, तर संपूर्ण नेटवर्कला तीच कमकुवतपणा वारशाने मिळतो.
शेअर केलेले पासवर्ड एकाच वेळी सुरक्षेची समस्या आणि ऑपरेशन्सची समस्या निर्माण करतात. एकदा की पसरली की, ॲक्सेस रद्द करण्याचा अर्थ तो प्रत्येकासाठी बदलणे असा होतो. हॉटेलमध्ये हे गैरसोयीचे आहे, रिटेलमध्ये व्यत्यय आणणारे आहे आणि हेल्थकेअर वातावरणात धोकादायक आहे जिथे कर्मचाऱ्यांची गतिशीलता महत्त्वाची असते. हे एक कारण आहे की आधुनिक एंटरप्राइझ वायरलेस डिझाइन वैयक्तिक, प्रमाणपत्र-आधारित ओळख आणि स्वयंचलित ऑनबोर्डिंगकडे जात आहे. ते मॉडेल हल्ल्याचे क्षेत्र कमी करतात आणि जुन्या गेस्ट आणि कर्मचारी ॲक्सेस पद्धतींमुळे निर्माण होणारे बरेच मॅन्युअल क्लीनअप काढून टाकतात.
वायरलेस सुरक्षा प्रोटोकॉलची उत्क्रांती
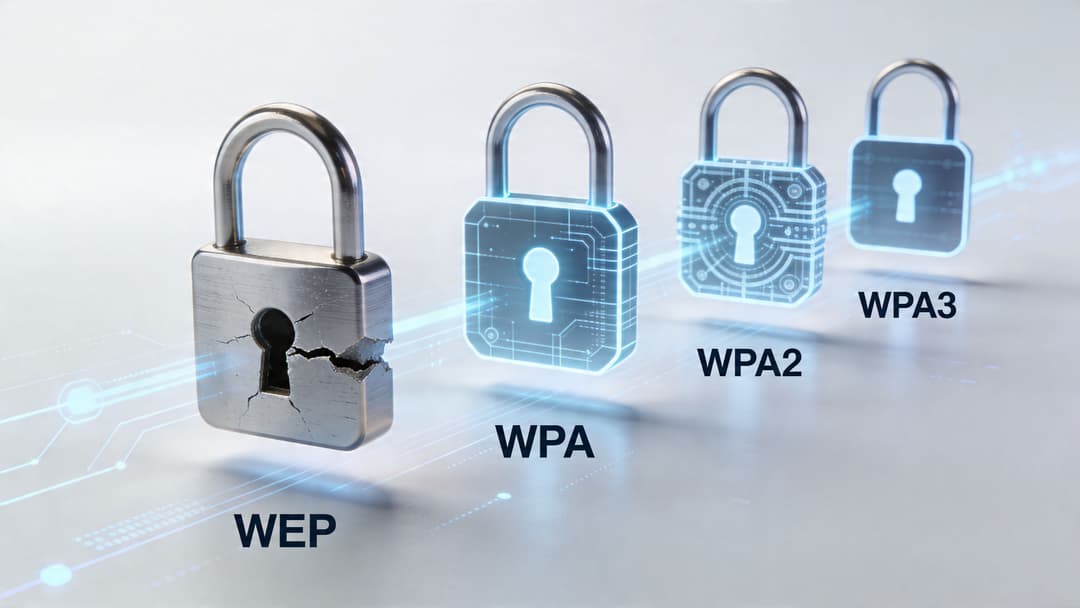
हॉटेल, स्टोअर चेन किंवा हॉस्पिटलमधील नेटवर्क टीमला क्वचितच शून्यापासून सुरुवात करण्याची संधी मिळते. त्यांना जुने हँडहेल्ड टर्मिनल्स, विसरलेले SSID, केवळ जुन्या मानकांना सपोर्ट करणारी उपकरणे आणि "मला फक्त WiFi पासवर्ड द्या" अशा वर्षांच्या सवयींमुळे तयार झालेल्या वापरकर्त्यांच्या अपेक्षा वारशाने मिळतात. म्हणूनच वायरलेस सुरक्षा प्रोटोकॉल हे केवळ संक्षेप शब्दांची यादी नसून एक ऑपरेशनल टाइमलाइन म्हणून समजून घेणे सर्वात योग्य ठरते.
WEP हे पहिले कुलूप होते, पण ते चांगले नव्हते
WEP हा गोपनीयतेसाठी WiFi चा पहिला मोठ्या प्रमाणावर तैनात केलेला प्रयत्न होता. याने हवेतून उघडपणे डेटा पाठवण्याच्या सुरुवातीच्या समस्येचे निराकरण केले, परंतु यात अशा काही त्रुटी होत्या ज्यांचा गैरफायदा घ्यायला हल्लेखोर शिकले. आधुनिक भाषेत सांगायचे तर, WEP हे सुरक्षेचे नियंत्रण कमी आणि नेटवर्क जुने झाले असल्याचे लक्षण जास्त आहे.
त्याचे अपयश दोन कारणांमुळे महत्त्वाचे ठरले. व्यावहारिकदृष्ट्या ते तोडण्याइतकी त्याची क्रिप्टोग्राफी कमकुवत होती आणि ते पुन्हा-पुन्हा करणे शक्य होते. एकदा टूल्समुळे हे सोपे झाल्यावर, WEP चा अडथळा संपुष्टात आला.
हा जुना प्रॉब्लेम स्टँडर्ड संपल्याबरोबर संपला नाही. जुने बारकोड स्कॅनर, प्रिंटर्स, विशेष वैद्यकीय उपकरणे आणि तात्पुरती नेटवर्क सहसा त्यांच्या सभोवतालच्या सुरक्षा टीमच्या अपेक्षेपेक्षा जास्त काळ कार्यरत राहिले. एंटरप्राइझ वातावरणात, WEP कडून मिळालेला हाच मुख्य धडा आहे. दुर्लक्षित उपकरणे आणि विसरलेल्या ऑपरेशनल अपवादांमुळे कमकुवत प्रोटोकॉल पर्याय टिकून राहतात.
WPA आणि WPA2 ने एन्क्रिप्शन मजबूत केले, परंतु अनेक डिप्लॉयमेंट व्यवस्थापित करणे कठीण राहिले
WPA हा एक तात्पुरता उपाय होता. अधिक टिकाऊ मानक अंतिम केले जात असताना याने उद्योगाला एक सुरक्षित पर्याय दिला. त्यानंतर WPA2 हा एंटरप्राइझ WiFi साठी दीर्घकाळ चालणारा डीफॉल्ट बनला कारण त्याने अधिक मजबूत सुरक्षा आणि व्यापक वेंडर सपोर्ट आणला.
त्यामुळे प्रोटोकॉलची समस्या सुटली. पण मॅनेजमेंटची समस्या सुटली नाही.
अनेक WPA2 उपयोजन अजूनही शेअर्ड पासवर्डवर अवलंबून होते कारण ते समजवून सांगणे सोपे आणि वेगाने लागू करण्यासारखे होते. ही निवड संपूर्ण इमारतीसाठी एकच भौतिक गुरुकिल्ली देण्यासारखी आहे. हे पहिल्या दिवशी सोपे वाटते. परंतु कंत्राटदार बदलताच, पाहुणे बदलताच, किंवा एखादे डिव्हाइस गहाळ होताच ते खर्चिक आणि जोखमीचे बनते.
व्यावहारिक अडचणी प्रत्येक इंडस्ट्रीनुसार वेगवेगळ्या स्वरूपात समोर येतात:
| वातावरण | शेअर केलेल्या की मुळे घर्षण का निर्माण होते | सहसा आधी काय अयशस्वी होते |
|---|---|---|
| हॉस्पिटॅलिटी | थोड्या काळासाठी राहणारे मोठ्या संख्येने युजर्स आणि वारंवार बदलणारे कर्मचारी | पासवर्ड नियंत्रण आणि पुन्हा वितरण |
| रिटेल | तात्पुरते कामगार, तृतीय पक्ष आणि बहु-साइट ऑपरेशन्स | ॲक्सेस योग्यरित्या रद्द करणे |
| हेल्थकेअर | वैद्यकीय व्यावसायिक, अभ्यागत आणि कनेक्टेड डिव्हाइसेसची संमिश्र लोकसंख्या | विश्वास पातळी वेगळी ठेवणे |
त्यामुळे WPA2 ही एक मोठी सुधारणा असली तरी, अनेक संस्था अजूनही ती अशा ॲक्सेस मॉडेलसह चालवत होत्या जे खूप व्यापक, खूप मॅन्युअल आणि गैरवापर करण्यासाठी खूप सोपे होते. प्रोटोकॉल त्याच्या भोवती असलेल्या ऑपरेटिंग मॉडेलपेक्षा अधिक मजबूत होता.
WPA3 ने केवळ सायफर सूटपेक्षा अधिक सुधारणा केली आहे
WPA3 महत्त्वाचे आहे कारण ते केवळ लॅबमधील तुलनेतच नव्हे, तर प्रत्यक्ष वापरात समोर आलेल्या कमकुवतपणा दूर करते.
व्यक्तिगत मोडसाठी, WPA3 जुन्या पासवर्ड एक्सचेंजच्या जागी SAE चा वापर करते. या बदलामुळे कॅप्चर केलेला ऑथेंटिकेशन ट्रॅफिक ऑफलाइन पासवर्डचा अंदाज लावण्याचा प्रयत्न करणाऱ्या आक्रमणकर्त्यासाठी खूपच कमी उपयुक्त ठरतो. नेटवर्क टीम्ससाठी, याचा व्यावहारिक परिणाम अगदी स्पष्ट आहे. ऑनबोर्डिंगच्या एका कमकुवत सवयीमुळे आक्रमणकर्त्यांना आता जुन्या शेअर-की मॉडेल्सप्रमाणे सहज रीप्ले आणि अंदाज लावण्याच्या संधी मिळत नाहीत.
WPA3 हे Protected Management Frames सह व्यवस्थापन ट्रॅफिकचे हाताळणी देखील मजबूत करते. हे महत्त्वाचे आहे कारण वायरलेस हल्ले हे अनेकदा डिक्रिप्शनपेक्षा व्यत्यय आणण्याबद्दल असतात. जर एखादा हल्लेखोर वारंवार रिकनेक्ट करण्यास भाग पाडू शकला किंवा नियंत्रण ट्रॅफिक स्पूफ करू शकला, तर वापरकर्त्यांची दिशाभूल करणे सोपे होते आणि ऑपरेशन्सवर विश्वास ठेवणे कठीण होते.
मोठ्या वातावरणासाठी WPA3 ची एंटरप्राइझ आवृत्ती अधिक संबंधित ठरते. ही मजबूत क्रिप्टोग्राफिक पर्याय आणि अधिक चांगल्या आयडेंटिटी-आधारित ॲक्सेस मॉडेल्सना सपोर्ट करते, परंतु मुख्य फायदा हा आर्किटेक्चरल आहे. हे संस्थांना "प्रत्येकाला पासवर्ड माहित असणे" यावरून दूर नेऊन प्रत्येक युझर किंवा प्रत्येक उपकरणाच्या विश्वासाकडे वळवते. हा बदल केवळ साध्या प्रोटोकॉल अपग्रेडपेक्षा हॉस्पिटल, रिटेलर किंवा हॉटेल समूहात खूप जास्त उपयुक्त ठरतो.
प्रोटोकॉलचा इतिहास अजूनही का महत्त्वाचा आहे
WEP, WPA, WPA2, आणि WPA3 यांकडे वाईट कडून चांगल्या कडे जाणारी एक सोपी प्रगती म्हणून पाहणे सोपे आहे. प्रत्यक्ष परिस्थिती अधिक गुंतागुंतीची असते. एखादा व्यवसाय मुख्य कर्मचारी SSID वर WPA3, जुन्या ऑपरेशनल उपकरणांवर WPA2, आणि पूर्णपणे भिन्न ऑनबोर्डिंग नियमांसह एक स्वतंत्र अतिथी नेटवर्क चालवू शकतो.
ती संमिश्र परिस्थिती यामुळेच वायरलेस सुरक्षा निर्णय हे क्वचितच केवळ तांत्रिक असतात. ते उपकरणांचे लाइफसायकल, अतिथी अनुभव, सपोर्टचा ताण आणि किती जलद गतीने ॲक्सेस जारी किंवा रद्द केला जाऊ शकतो याच्याशी जोडलेले असतात. दुसऱ्या शब्दांत, प्रोटोकॉलची निवड हा कंट्रोल प्लेनचा केवळ एक भाग आहे.
एंटरप्राइझ WiFi चांगल्या प्रकारे हाताळणाऱ्या टीम्स सहसा हा प्रश्न विचारत नाहीत की "आम्ही कोणत्या मानकावर आहोत?" त्याऐवजी त्यांचा प्रश्न हा असतो की सुरक्षा मॉडेल मोठ्या प्रमाणावर कार्यक्षम आहे का. आयडेंटिटी आपोआप जारी केल्या जाऊ शकतात का? इतर गोष्टी कमकुवत न करता जुनी डिव्हाइसेस नियंत्रित केली जाऊ शकतात का? हेल्प डेस्कवर रांगा न लावता किंवा शेअर-सिक्रेटची समस्या निर्माण न करता पाहुणे कनेक्ट होऊ शकतात का?
याच टप्प्यावर प्रमाणपत्र-आधारित ॲक्सेस आणि स्वयंचलित ऑनबोर्डिंग यांसारखे आधुनिक दृष्टिकोन महत्त्वाचे ठरू लागतात. हे वारसा मिळालेल्या वायरलेस सुरक्षेमुळे मागे राहिलेल्या ऑपरेशनल त्रुटी दूर करतात.
आधुनिक ऑथेंटिकेशन आणि एन्क्रिप्शन पद्धतींची तुलना
एखादी हॉटेल साखळी WPA3 लागू करते आणि सुरक्षेची समस्या सुटेल अशी अपेक्षा करते. एका महिन्यानंतर, IT टीम अजूनही चॅट थ्रेड्समध्ये शेअर्ड कर्मचारी पासवर्ड शोधत असते, फ्रंट-डेस्क कंत्राटदार कायमस्वरूपी कर्मचाऱ्यांइतकेच क्रेडेंशियल वापरत असतात आणि रद्द केलेला ॲक्सेस जुन्या डिव्हाइसेसवर तसाच राहतो. एन्क्रिप्शन सुधारले. ऑपरेटिंग मॉडेल नाही.
त्यामुळेच अनेकदा एकत्र मिसळली जाणारी दोन कामे वेगळी करण्यास मदत होते. Encryption हे डिव्हाइस कनेक्ट झाल्यानंतर डेटा सुरक्षित ठेवते. Authentication हे ठरवते की त्या डिव्हाइसला किंवा युझरला नेटवर्कवर येण्याची परवानगी द्यावी की नाही. एक संभाषणाचे रक्षण करते. दुसरे दारातून आत कोण येत आहे हे तपासते.
एंटरप्राइझ वातावरणातील तीन सामान्य पर्याय
सराव मध्ये, एंटरप्राइझ टीम्स सहसा तीन मॉडेल्सची तुलना करतात: WPA3-Personal, WPA3-Enterprise, आणि EAP-TLS सह प्रमाणपत्र-आधारित ऍक्सेस.
हे प्रोटोकॉलचे पर्याय वाटू शकतात. हॉस्पिटल, रिटेलर किंवा हॉटेल ग्रुपमध्ये, हे स्टाफिंगचे पर्याय, ऑनबोर्डिंगचे पर्याय आणि सपोर्टचे पर्याय देखील असतात.
| पद्धत | युजर्स किंवा डिव्हाइसेस कसे प्रमाणीकरण करतात | सुरक्षा स्थिती | युजर अनुभव | IT ओव्हरहेड | सर्वोत्तम पर्याय |
|---|---|---|---|---|---|
| WPA3-Personal | SAE वापरून शेअर केलेला पासवर्ड | जुन्या PSK मॉडेल्सपेक्षा मजबूत, परंतु तरीही सामायिक गुपितावर आधारित | सुरुवातीला सोपे, पासवर्ड बदलल्यावर गैरसोयीचे | मध्यम, कारण वितरण आणि रोटेशन मॅन्युअल आहे | लहान वातावरण किंवा तात्पुरते वापर |
| WPA3-Enterprise | 802.1X द्वारे प्रति-युजर किंवा प्रति-डिव्हाइस प्रमाणीकरण | उच्च, विशेषतः व्यवस्थापित संस्थांसाठी | एकदा कॉन्फिगर केल्यावर शेअर केलेल्या पासवर्डपेक्षा चांगले | RADIUS, ओळख आणि लाइफसायकल मॅन्युअली हाताळल्यास जास्त | कर्मचारी आणि नियंत्रित एंटरप्राइझ ॲक्सेस |
| प्रमाणपत्र-आधारित EAP-TLS | डिव्हाइस किंवा युजर प्रमाणपत्र ओळख सिद्ध करते | खूप उच्च, चोरी किंवा पुन्हा वापरण्यासाठी कोणताही शेअर केलेला पासवर्ड नाही | स्वयंचलित असताना उत्कृष्ट. बऱ्याचदा युजरला दिसत नाही | युजर्ससाठी कमी, ॲडमिन्ससाठी संभाव्यतः जास्त जोपर्यंत स्वयंचलित केले जात नाही | एंटरप्राइझ कर्मचारी, व्यवस्थापित डिव्हाइसेस, उच्च-विश्वास वातावरण |
WPA3-Personal हे परिचयाच्या कमकुवत पायावर उभारलेली अधिक चांगली सुरक्षा आहे
WPA3-Personal जुन्या प्री-शेअर्ड की मॉडेलमध्ये सुधारणा करते. SAE पासवर्डवरील हल्ले कठीण बनवते, त्यामुळे मूलभूत सामायिक पासवर्डद्वारे संरक्षित असलेल्या जुन्या WiFi पेक्षा ही एक महत्त्वपूर्ण सुधारणा आहे.
यात अडचण ऑपरेशनल आहे. प्रत्येकजण अजूनही त्याच एका गुप्त पासवर्डवर अवलंबून असतो.
यामुळे मल्टी-साइट वातावरणात अंदाज लावता येण्यासारख्या समस्या निर्माण होतात:
- वितरण जोखीम (Distribution risk) कारण पासवर्ड मेसेज, प्रिंटेड गाईड आणि शिफ्ट हँडओव्हर नोट्समध्ये कॉपी केले जातात
- बदलण्याचा त्रास (Rotation pain) कारण एका पासवर्ड बदलामुळे अनेक उपकरणांचे रीकन्फिगरेशन करावे लागू शकते
- अस्पष्ट ओळख (Poor attribution) कारण नेटवर्क केवळ पासवर्ड वापरला गेल्याचे पाहू शकते, पण तो कोणत्या व्यक्तीने वापरला हे समजत नाही
- कमकुवत ऑफबोर्डिंग (Weak offboarding) कारण एक युझर काढण्यासाठी अनेकदा सर्वांचाच ॲक्सेस बदलावा लागतो
एखाद्या लहान ऑफिससाठी हे सहन करण्यासारखे असू शकते. परंतु हंगामी कर्मचारी असलेल्या रिटेलरसाठी, क्लिनिकल आणि नॉन-क्लिनिकल भूमिका असणाऱ्या हॉस्पिटलसाठी, किंवा वारंवार कर्मचारी बदलणाऱ्या हॉस्पिटॅलिटी ग्रुपसाठी, हे सपोर्टच्या कामाचे आणि पॉलिसी विचलनाचे वारंवार उद्भवणारे कारण बनते.
WPA3-Enterprise नेटवर्कला ओळखीवर आधारित निर्णय घेण्याचा मार्ग प्रदान करते
WPA3-Enterprise प्रवेश मॉडेल बदलते. "तुम्हाला पासवर्ड माहित आहे का?" असे विचारण्याऐवजी, नेटवर्क 802.1X आणि RADIUS सारख्या ओळख प्रणालीद्वारे विचारू शकते, "तुम्ही कोण आहात?" किंवा "हे कोणते उपकरण आहे?".
हा बदल महत्त्वाचा आहे कारण तो मोठ्या संस्था आधीच इतर ठिकाणी ज्या प्रकारे ऍक्सेस व्यवस्थापित करतात त्याला पाठबळ देतो. कर्मचाऱ्यांची खाती डिरेक्टरी पॉलिसीशी जोडली जाऊ शकतात. डिव्हाइसेस वेगवेगळ्या भूमिकांमध्ये ठेवले जाऊ शकतात. संपूर्ण इमारतीचा पासवर्ड रिसेट न करता एखादे तडजोड केलेले क्रेडेंशियल निष्क्रिय केले जाऊ शकते.
क्रिप्टोग्राफी देखील अधिक मजबूत आहे, विशेषत: नियंत्रित संस्थांद्वारे वापरल्या जाणाऱ्या उच्च-अॅश्युरन्स मोड्समध्ये. परंतु सर्वात मोठा फायदा नियंत्रणाचा आहे. एखाद्या व्यक्तीचे खाते आता संपूर्ण SSID साठी मास्टर की सारखे काम करत नाही.
टीम्स जिथे अडकतात तो भाग म्हणजे उपयोजन (deployment) करण्यासाठी लागणारे प्रयत्न. पारंपारिक एंटरप्राइझ WiFi मध्ये अनेकदा एकाच वेळी अनेक गोष्टींची आवश्यकता असते: RADIUS, सर्टिफिकेट सेवा, डिरेक्टरी इंटिग्रेशन, सप्लिकंट कॉन्फिगरेशन आणि चुकीचे वर्तन करणाऱ्या डिव्हाइसेससाठी सपोर्ट प्रोसिजर्स. जर या पायऱ्या मॅन्युअली हाताळल्या गेल्या, तर सुरक्षा मॉडेल मजबूत असते परंतु दैनंदिन कामकाज कठीण होऊ शकते.
सर्टिफिकेट-आधारित EAP-TLS हे सहसा सर्वात सुरक्षित आणि स्पष्ट ट्रस्ट मॉडेल असते
EAP-TLS विशिष्ट व्यक्ती किंवा उपकरणाला जारी केलेल्या ॲक्सेस बॅजसारखे काम करते. नेटवर्क कोणत्याही पाठ केलेल्या गुप्त पासवर्डची मागणी करत नाही. ते केवळ सादर केलेले सर्टिफिकेट विश्वसनीय जारीकर्त्याकडून आले आहे की नाही आणि ते अद्याप वैध आहे की नाही हे तपासते.
हे पासवर्डपेक्षा तांत्रिक वाटते कारण ते तसेच आहे. तरीही युजर्ससाठी हे बऱ्याचदा सोपे असते. एकदा लॅपटॉप, स्कॅनर, हँडसेट किंवा टॅबलेट नोंदणीकृत झाले की, कनेक्शन आपोआप होऊ शकते. नर्सिंग स्टेशनवर, चेकआउटच्या मागे किंवा हॉटेलच्या रिसेप्शन डेस्कवर कोणालाही WiFi पासवर्ड टाईप करण्याची गरज पडत नाही.
सर्वोत्तम एंटरप्राइझ WiFi अनुभव शांत असतो. वापरकर्ता लॅपटॉप उघडतो किंवा फोन अनलॉक करतो, आणि नेटवर्कला आधीच माहित असते की ते डिव्हाइस तिथे जोडले जाण्यासाठी योग्य आहे की नाही.
सर्टिफिकेट-आधारित प्रवेश लाइफसायकल नियंत्रण देखील अधिक सुलभ करतो. क्रेडेंशियल्स प्रत्येक डिव्हाइसनुसार जारी केले जाऊ शकतात, आयडेंटिटी रेकॉर्ड्सशी मॅप केले जाऊ शकतात आणि इतरांवर परिणाम न करता ते रद्द केले जाऊ शकतात. हा केवळ सुरक्षेचा नाही, तर एक व्यावहारिक फायदा आहे. गहाळ झालेली डिव्हाइसेस, नोकरी सोडणारे कर्मचारी, कंत्राटदार आणि तात्पुरते युनिट्स संपूर्ण पासवर्ड बदलण्याऐवजी अचूकपणे हाताळले जाऊ शकतात.
हा निर्णय शेवटी प्रशासकीय आहे, केवळ क्रिप्टोग्राफिक नाही
कागदावर कोणती पद्धत सर्वात मजबूत आहे, असे प्रश्न टीम्स अनेकदा विचारतात. अधिक चांगला प्रश्न हा आहे की संस्था मोठ्या प्रमाणावर कोणती मजबूत पद्धत जारी करू शकते, रिन्यू करू शकते, रद्द करू शकते आणि तिला सपोर्ट देऊ शकते.
एक सोपी निर्णय प्रणाली मदत करते:
- वापरकर्ते अनमॅनेज्ड आणि अल्प-मुदतीचे असल्यास, अशा मॉडेलचा वापर करणे टाळा जे एका व्यक्तीकडून दुसऱ्या व्यक्तीकडे शेअर केलेल्या गुपितांवर अवलंबून असते.
- डिव्हाइसेस मॅनेज्ड असल्यास आणि ओळख महत्त्वाची असल्यास, PSKs ऐवजी एंटरप्राइझ ऑथेंटिकेशन वापरा.
- ॲक्सेस त्वरित रद्द करण्याची आवश्यकता असल्यास, सर्टिफिकेट-आधारित पद्धती सामान्यतः अधिक स्पष्ट नियंत्रण प्रदान करतात.
- जुनी डिव्हाइसेस ऑनलाइन ठेवणे आवश्यक असल्यास, मुख्य नेटवर्क कमकुवत करण्याऐवजी त्यांना वेगळ्या मार्गावर ठेवा.
हा असा टप्पा देखील आहे जिथे वायरलेस सुरक्षा अधिक व्यापक अशा zero trust network access architecture सोबत जोडली जाते. नेटवर्कने केवळ SSID आणि पासवर्ड असण्यावर नव्हे, तर सत्यापित ओळख आणि डिव्हाइसच्या स्थितीच्या आधारे विश्वास दिला पाहिजे.
ऑटोमेशन खर्च मॉडेल बदलून टाकते. प्लॅटफॉर्म्स आयडेंटिटी इंटिग्रेशन, सर्टिफिकेट-स्टाईल ऑनबोर्डिंग, Passpoint प्रोव्हिजनिंग आणि प्रत्येक डिव्हाइसनुसार पॉलिसी लागू करण्याशी संबंधित मॅन्युअल काम कमी करू शकतात. त्या श्रेणीमध्ये, ज्या टीम्सना डायरेक्टरी-इंटिग्रेटेड स्टाफ ऍक्सेस, पासवर्डलेस गेस्ट ऑथेंटिकेशन आणि सामायिक पासवर्डभोवती सर्वकाही पुन्हा न तयार करता जुन्या डिव्हाइसेससाठी iPSK सपोर्ट हवा आहे, त्यांच्यासाठी Purple हा एक उत्तम पर्याय आहे.
संस्थांनी सर्वात आधी काय बंद केले पाहिजे
अनेक पॅटर्न्स अजूनही वापरात दिसतात कारण ते परिचयाचे आहेत, म्हणून नाही की ते दबावाखाली चांगली कामगिरी करतात:
- सर्व कर्मचाऱ्यांसाठी एकच WiFi पासवर्ड
- वापरकर्त्यांमध्ये कमकुवत वेगळेपणा असलेला एकच पाहुण्यांचा SSID
- प्रत्येक कंत्राटदार, तात्पुरता कामगार किंवा भेट देणाऱ्या भागीदारासाठी मॅन्युअल ऑनबोर्डिंग
- पासवर्ड रोटेशन प्रकल्प जे प्रत्येक वेळी घडतात तेव्हा ऑपरेशन्समध्ये व्यत्यय आणतात
एकदा ऍक्सेस हा व्यवसायाच्या इतर भागांप्रमाणे कार्य करू लागला की वायरलेस सुरक्षा अधिक सुधारते. क्लाउड ॲप्स एका सामायिक कंपनी पासवर्डने सुरक्षित केलेले नसतात. इमारतीमधील प्रवेश हा प्रत्येक कर्मचाऱ्यासाठी कॉपी केलेल्या एकाच बॅजवर अवलंबून नसतो. WiFi ने देखील याच लॉजिकचे पालन केले पाहिजे. आयडेंटिटी विशिष्ट असावी, रिव्होकेशन (रद्द करणे) लक्ष्यित असावे आणि ऍक्सेस केवळ प्रोटोकॉल चार्टमध्ये वर्णन करण्यास सोपा नसून, प्रत्यक्ष वातावरणात चालवण्यास सोपा असावा.
एक सुरक्षित Zero-Trust वायरलेस आर्किटेक्चर डिझाइन करणे
एक पाहुणा हॉटेलमध्ये चेक-इन करतो, एक नर्स वॉर्ड्सदरम्यान कनेक्टेड मॉनिटर घेऊन जाते, आणि स्टोअर सुरू होण्यापूर्वी एक स्टोअर असोसिएट हँडहेल्ड स्कॅनरमध्ये साइन इन करतो. हे तिघेही एकाच वायरलेस इस्टेटवर अवलंबून आहेत. परंतु या तिघांनाही वेगळी वागणूक दिली पाहिजे.
हीच ती डिझाईनची समस्या आहे जी Zero Trust ने WiFi वर सोडवली आहे.
Zero Trust चे सहसा कधीही विश्वास ठेवू नका, नेहमी सत्यापित करा असे संक्षेप केले जाते. वायरलेस नेटवर्कवर, याचा अर्थ असा आहे की एखाद्या डिव्हाइसला SSID माहित आहे, ते इमारतीच्या आत आहे किंवा गेल्या आठवड्यात यशस्वीरित्या कनेक्ट झाले होते म्हणून त्याला ॲक्सेस दिला जाऊ नये. रेडिओ लहरी भिंतींवर थांबत नाहीत आणि रेंजमध्ये येण्यासाठी हल्लेखोरांना ऑफिसमध्ये अतिरिक्त डेस्कची आवश्यकता नसते.
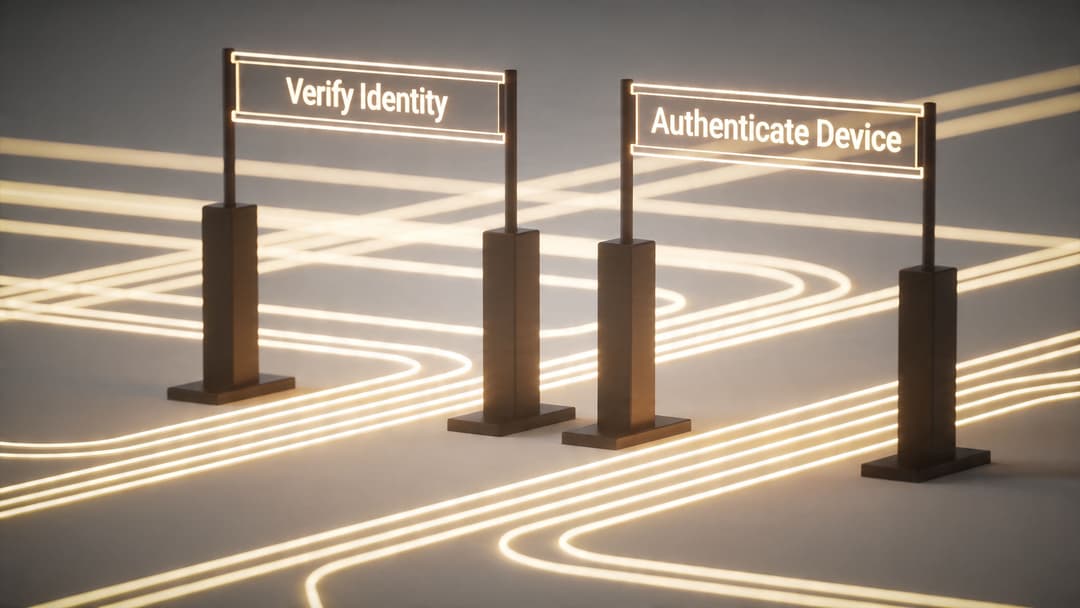
वायरलेस ॲक्सेस हा इमारतीमधील नियंत्रित प्रवेशासारखाच काम करायला हवा
एक सुव्यवस्थित इमारत प्रत्येक दरवाजासाठी एकच की वापरत नाही. अभ्यागत रिसेप्शनपर्यंत पोहोचतात. कर्मचारी कामाच्या ठिकाणी पोहोचतात. फार्मसी टीम्स औषध साठवणुकीपर्यंत पोहोचतात. खूप कमी लोक सर्व्हर रूमपर्यंत पोहोचतात.
WiFi ने याच तर्काचे पालन केले पाहिजे. SSID हे केवळ मुख्य प्रवेशद्वार आहे. खरे नियंत्रण ऑथेंटिकेशननंतर काय होते यावरून मिळते, जेव्हा नेटवर्क हे ठरवते की या वापरकर्त्याला किंवा डिव्हाइसला कशापर्यंत पोहोचण्याची परवानगी आहे.
एक व्यावहारिक झिरो ट्रस्ट डिझाइन सहसा किमान चार गट वेगळे करते:
- गेस्ट्स ज्यांना केवळ इंटरनेट ॲक्सेस आणि इतर फार कमी गोष्टींची गरज असते
- कर्मचारी ज्यांना बिझनेस सिस्टम्स आणि अंतर्गत ॲप्लिकेशन्सची गरज असते
- IoT आणि ऑपरेशनल उपकरणे जसे की सेन्सर्स, स्कॅनर्स, डिस्प्ले, टीव्ही, प्रिंटर्स आणि टर्मिनल्स
- प्रशासकीय किंवा अत्यंत संवेदनशील सिस्टम्स ज्यांच्यासाठी सर्वात मर्यादित ॲक्सेस पाथ असणे आवश्यक आहे
हे ऐकायला ओळखीचे वाटते कारण अनेक टीम्स आधीच स्वतंत्र SSIDs किंवा VLANs वापरतात. अडचण अशी आहे की केवळ व्यापक सेगमेंटेशन हॉटेल, रिटेल साईट्स किंवा हेल्थकेअर कॅम्पस सारख्या वास्तविक वातावरणासाठी पुरेशा अचूकतेसह विश्वासाचे वर्णन करत नाही. नर्सने जारी केलेले टॅब्लेट, रुग्णाचा फोन, स्मार्ट टीव्ही आणि पेमेंट टर्मिनल यांना केवळ ते एकाच मजल्यावर आहेत म्हणून समान पॉलिसी मिळू नये.
सेगमेंटेशन आणि आयसोलेशन वेगवेगळ्या समस्या सोडवतात
अनेकदा, वायरलेस डिझाइन्स आकृतीमध्ये योग्य दिसतात परंतु व्यवहारात अयशस्वी ठरतात.
एक स्वतंत्र अतिथी VLAN अतिथी ट्रॅफिकला अंतर्गत सिस्टम्सपासून दूर ठेवू शकते. पण हे त्याच सेगमेंटवरील एका अतिथी उपकरणाला दुसऱ्या अतिथी उपकरणाचा शोध घेण्यापासून किंवा त्यावर हल्ला करण्यापासून आपोआप रोखत नाही. व्यस्त सामायिक वातावरणात, हा फरक महत्त्वाचा ठरतो. क्लायंट आयसोलेशन जवळपासच्या उपकरणांमधील परस्पर एक्सपोजर नियंत्रित करते. त्याशिवाय, नेटवर्क विभागलेले दिसू शकते परंतु तरीही स्थानिक हस्तक्षेप किंवा संधीसाधू हल्ल्यांना परवानगी देऊ शकते.
हे स्पष्ट करण्यासाठी एक सोपा मार्ग खालीलप्रमाणे आहे:
सेगमेंटेशन हे ठरवते की तुम्ही नेटवर्कच्या कोणत्या भागात प्रवेश करता. क्लायंट आयसोलेशन हे ठरवते की तुम्ही तुमच्या शेजारी असलेल्या इतर डिव्हाइसेसशी संवाद साधू शकता की नाही.
तुम्हाला दोन्हीची आवश्यकता आहे, विशेषतः अशा मल्टि-टेंनंट वातावरणात जेथे अनेक असंबंधित वापरकर्ते एकाच प्रत्यक्ष जागेत असतात.
प्रवेश हा ओळखीवरून ठरला पाहिजे, नेटवर्कच्या नावावरून नाही
एकदा का तुम्ही Zero Trust साठी डिझाइन केले की, SSID हा मुख्य सुरक्षा मर्यादेऐवजी केवळ एक ट्रान्सपोर्ट पर्याय बनतो. ओळख हीच खरी मर्यादा बनते.
यामुळे आर्किटेक्चरमध्ये व्यावहारिक बदल घडून येतात:
- शेअर केलेल्या पासवर्डवर अवलंबून राहण्याऐवजी प्रत्येक युजर किंवा डिव्हाइसचे स्वतंत्रपणे प्रमाणीकरण करा
- भूमिका, डिव्हाइस प्रकार, स्थान, भाडेकरू किंवा जोखमीच्या आधारे पॉलिसी डायनॅमिकपणे लागू करा
- पूर्व-पश्चिम दृश्यमानता प्रतिबंधित करा जेणेकरून शेजारील डिव्हाइसेस एकमेकांना सहज शोधू शकणार नाहीत
- ॲक्सेस बदलांना लाइफसायकल इव्हेंटशी जोडा जेणेकरून ऑफबोर्डिंग, डिव्हाइस गमावणे किंवा कंत्राटदार समाप्तीनंतर प्रवेश रद्द होईल
- लेगसी अपवाद समाविष्ट करा जेणेकरून जुने हार्डवेअर मुख्य प्रवाहातील ॲक्सेस कमकुवत करणार नाही
म्हणूनच एंटरप्राइझ WiFi मध्ये सर्टिफिकेट-आधारित ऍक्सेस महत्त्वाचा ठरतो. एक सर्टिफिकेट रीयुझेबल पासवर्डपेक्षा व्यवस्थापित आयडी बॅजसारखे काम करते. नेटवर्क हे तपासू शकते की ते कोणी जारी केले आहे, ते अद्याप वैध आहे की नाही आणि त्यानुसार कोणती पॉलिसी लागू झाली पाहिजे. जर एखादा कर्मचारी निघून गेला किंवा एखादे डिव्हाइस धोक्यात आले, तर तुम्ही डझनभर किंवा शेकडो एंडपॉइंट्सवर शेअर केलेला पासवर्ड बदलण्याऐवजी केवळ ते एक क्रेडेंशियल रद्द करता.
वायरलेस नियंत्रणे अधिक व्यापक Zero Trust नेटवर्क ऍक्सेस आर्किटेक्चर सह संरेखित करणाऱ्या संस्थांसाठी, हे आयडेंटिटी-फर्स्ट मॉडेल हाच मुख्य बदल आहे. ऍक्सेस हा एखाद्या व्यक्ती, डिव्हाइस आणि संदर्भाशी जोडलेला एक धोरणात्मक निर्णय बनतो, केवळ कोणाला योग्य पासफ्रेज माहीत आहे की नाही याची एक वेळची चाचणी राहत नाही.
एंटरप्राइझ ऑपरेशन्स हेच असे ठिकाण आहे जिथे चांगली डिझाईन्स यशस्वी किंवा अयशस्वी ठरतात
सर्वात कठीण काम प्रोटोकॉलचा संक्षिप्त शब्द निवडणे हे नसते. तर ते डिझाइन दररोज चालवणे हे असते.
एका हॉटेलमध्ये एकाच मालमत्तेवर अल्प-मुदतीचे पाहुणे, दीर्घकाळ राहणारे रहिवासी, कंत्राटदार, फ्रंट-डेस्क कर्मचारी, IPTV युनिट्स, कुलूप आणि बॅक-ऑफिस सिस्टीम्स असू शकतात. रिटेलरकडे स्टोअर टॅब्लेट, POS टर्मिनल्स, स्टॉक स्कॅनर, डिजिटल साइनेज आणि भेट देणाऱ्या विक्रेत्यांची डिव्हाइसेस असू शकतात. हॉस्पिटलमध्ये क्लिनिकल वर्कस्टेशन्स, बायोमेडिकल डिव्हाइसेस, पेशंट ॲक्सेस आणि तात्पुरते कर्मचारी सतत जागांमध्ये फिरत असू शकतात. शेअर केलेले पासवर्ड आणि मॅन्युअल ऑनबोर्डिंग अशा परिस्थितीत फार काळ टिकत नाहीत कारण ते धोका आणि ॲडमिन ओव्हरहेड दोन्ही निर्माण करतात.
म्हणूनच आधुनिक वायरलेस सुरक्षेला एकाच वेळी दोन कामे करावी लागतात. तिला धोके कमी करावे लागतात आणि ती चालवणाऱ्या टीम्ससाठी ती सुलभ असावी लागते.
व्यवहारात, याचा अर्थ सहसा खालील गोष्टी एकत्रित करणे असा होतो:
- सर्टिफिकेट्स किंवा आयडेंटिटी-आधारित एंटरप्राइझ पद्धतींसह मजबूत कर्मचारी ऑथेंटिकेशन
- प्रत्येक उपकरण किंवा प्रत्येक भूमिकेनुसार (role) पॉलिसी लागू करणे
- अविश्वासू आणि अतिथी युझर्ससाठी क्लायंट आयसोलेशन (Client isolation)
- ऑटोमेटेड ऑनबोर्डिंग आणि रिव्होकेशन (काढून टाकणे)
- आधुनिक ऑथेंटिकेशनला सपोर्ट न करणाऱ्या जुन्या एंडपॉइंट्ससाठी iPSK सारखे नियंत्रित फॉलबॅक पर्याय
जर तुम्ही केवळ वैशिष्ट्य तक्त्यावरील प्रोटोकॉलची तुलना केली, तर ऑपरेशनल फायदा लक्षात येणे कठीण आहे. चांगली वायरलेस सुरक्षा म्हणजे केवळ मजबूत क्रिप्टोग्राफी नव्हे. हे असे डिझाइन आहे जे IT ला ॲक्सेस द्रुतपणे बदलण्याची, एकच डिव्हाइस सुरक्षितपणे काढून टाकण्याची, सर्व्हिस-डेस्कच्या त्रासाशिवाय वापरकर्त्यांना ऑनबोर्ड करण्याची आणि प्रत्येक वेळी व्यवसाय बदलताना पॉलिसी पुन्हा तयार करणे टाळण्याची परवानगी देते.
Passpoint आणि OpenRoaming सह अखंड सुरक्षा प्राप्त करणे
पारंपारिक Captive Portal ने एका जुन्या समस्येचे निराकरण केले. त्यांनी डेस्कवर पासवर्ड न देता लोकांना अटी दाखवण्याचा, काही तपशील गोळा करण्याचा आणि ऑनलाइन आणण्याचा मार्ग वेन्यूजला दिला. बऱ्याच काळासाठी, ते पुरेसे होते.
हा आता फारसा मजबूत मॉडेल राहिलेला नाही.
Captive Portal मुळे अडथळा निर्माण होतो, विशेषतः अशा ठिकाणी जिथे वापरकर्त्याला फक्त जलद आणि विश्वासार्ह ॲक्सेस हवा असतो. ते वाईट सवयींना देखील प्रोत्साहन देतात. वापरकर्त्यांना प्रॉम्प्ट्सवर क्लिक करणे, रिडायरेक्ट्स स्वीकारणे आणि नेटवर्क ट्रस्टला सुरक्षा निर्णयाऐवजी ब्रँडिंगचा भाग समजण्याची सवय लागते. काही उपकरणांवर आणि ॲप्सवर, हा अनुभव इतका विसंगत असतो की ज्यामुळे सपोर्ट कॉल्स आणि वापर बंद होण्याचे प्रमाण वाढते.
Passpoint हे मोबाईल रोमिंगसारखे का वाटते
Passpoint WiFi चा वापर मोबाईल नेटवर्कसारखा सुलभ करून हा अनुभव बदलतो. डिव्हाइस एका विश्वासू प्रदात्याला ओळखते, आपोआप ऑथेंटिकेट होते, आणि सुरुवातीपासूनच सुरक्षित एनक्रिप्टेड कनेक्टिव्हिटी स्थापित करते. युझरला खरा ॲक्सेस सुरू होण्यापूर्वी ब्राउझर उघडण्याची आणि लॉगिन पेज वापरण्याची आवश्यकता नसते.
ही एक महत्त्वपूर्ण सुरक्षा सुधारणा आहे कारण सर्वात सुरक्षित कनेक्शन सहसा तेच असते जे गोंधळाच्या संधी दूर करते. बनावट बनवण्यासाठी कोणतेही पोर्टल पेज नाही. ऐकण्यासाठी कोणताही पासवर्ड नाही. असोसिएशन आणि सुरक्षित वापर यामध्ये कोणताही त्रासदायक व्यत्यय नाही.
ऑपरेटरसाठी, याचे आकर्षण तितकेच व्यावहारिक आहे:
- पाहुणे आणि अभ्यागतांसाठी कनेक्शनच्या कमी पायऱ्या
- फ्रंट डेस्क आणि सेवा काउंटरवरील कमी सपोर्ट खर्च
- परत येणाऱ्या पाहुण्यांचा अधिक सुसंगत अनुभव
- ओळख-आधारित ॲक्सेस मॉडेल्सशी अधिक मजबूत सुसंगतता
OpenRoaming हे विश्वासाचे मॉडेल अधिक विस्तृत करते
OpenRoaming याच कल्पनेवर आधारित आहे आणि त्याचे फेडरेशन मॉडेलमध्ये विस्तार करते. एखादा युजर मान्यताप्राप्त ओळख प्रदात्याद्वारे (identity provider) प्रमाणीकरण करतो, आणि नंतर प्रत्येक वेळी संपूर्ण ऑनबोर्डिंग प्रक्रियेची पुनरावृत्ती न करता सहभागी ठिकाणांवर सुरक्षितपणे कनेक्ट होतो.
जर तुम्ही एखादा हॉस्पिटल ग्रुप, रिटेल इस्टेट, इव्हेंट पोर्टफोलिओ किंवा हॉस्पिटॅलिटी ब्रँड चालवत असाल, तर हे महत्त्वाचे आहे कारण युजर वेगवेगळ्या ठिकाणी जात असताना त्यांचा विश्वास देखील कायम राहतो. जेव्हा एखादी व्यक्ती नवीन प्रॉपर्टीमध्ये प्रवेश करते तेव्हा प्रत्येक वेळी नेटवर्कला सामान्य पोर्टलवर परत जाण्याची आवश्यकता नसते.
पासवर्डशिवाय प्रवेश देणे हे केवळ सोयीचे वैशिष्ट्य नाही. हे अतिथी WiFi ऑपरेशन्समधील सर्वात जास्त त्रुटी-प्रवण भागांपैकी एक काढून टाकते, जे सामायिक क्रेडेंशियल्सचे वितरण, पुनर्वापर आणि सपोर्टचे ओझे आहे.
प्रत्यक्ष कामकाजात हे का महत्त्वाचे आहे
मजबूत वायरलेस नियंत्रणांवर प्रामुख्याने युजर फ्रिक्शनचा आक्षेप घेतला जात असे. "हे सुरक्षित वाटते, परंतु पाहुणे हे सहन करणार नाहीत." Passpoint आणि OpenRoaming हा आक्षेप कमकुवत करतात कारण ते अनुभव गुंतागुंतीचा न करता अधिक सोपा करून सुरक्षा सुधारतात.
हे एक दुर्मिळ आणि अत्यंत फायदेशीर संयोजन आहे.
एंटरप्राइझ आणि सार्वजनिक वातावरणात, आधुनिक गेस्ट मॉडेलने एकाच वेळी तीन गोष्टी साध्य करण्याचे ध्येय ठेवले पाहिजे:
| आवश्यकता | जुने पोर्टल मॉडेल | Passpoint आणि OpenRoaming मॉडेल |
|---|---|---|
| वापरकर्त्याचे प्रयत्न | मॅन्युअल आणि विसंगत | एकदा विश्वासू झाल्यावर स्वयंचलित |
| सुरक्षा स्थिती | नक्कल करणे आणि व्यत्यय आणणे सोपे | ओळख-नेतृत्त्व असणारे आणि सुरुवातीपासूनच एन्क्रिप्टेड |
| ऑपरेशनल भार | कर्मचारी सपोर्ट आणि वारंवार ऑनबोर्डिंग | सेटअप नंतर कमी हस्तक्षेप |
हा असा टप्पा देखील आहे जिथे ठिकाणचे ऑपरेटर्स नेटवर्किंगला निष्ठा आणि सेवा गुणवत्तेशी जोडण्यास सुरवात करतात. परत येणारा पाहुणा जो त्वरित रीकनेक्ट होतो त्याला नेटवर्क विश्वसनीय आणि अदृश्य असल्याचा अनुभव येतो. अंतिम युजरला चांगल्या वायरलेस कनेक्शन सुरक्षेचा अनुभव अगदी असाच वाटला पाहिजे.
वायरलेसचे भविष्य सुरक्षित आणि सोपे आहे
प्रवासाची दिशा स्पष्ट आहे. वायरलेस सुरक्षा आता shared secrets कडून identity-based access कडे जात आहे. हा बदल महत्त्वाचा आहे कारण सामायिक पासवर्ड नेहमीच एक तडजोड राहिली आहे. ते समजवायला सोपे असतात, परंतु मोठ्या प्रमाणावर नियंत्रित करणे कठीण असते.
आधुनिक वायरलेस कनेक्शन सुरक्षा अधिक चांगल्या प्रकारे कार्य करते जेव्हा नेटवर्कला हे माहित असते की कोण किंवा काय कनेक्ट होत आहे, योग्य पॉलिसी स्वयंचलितपणे लागू करते आणि लोक आणि डिव्हाइसेस बदलत असताना तो निर्णय अद्ययावत ठेवते. म्हणूनच प्रमाणपत्र-आधारित ॲक्सेस, एंटरप्राइझ प्रमाणीकरण आणि पासवर्डलेस ऑनबोर्डिंग हे चांगल्या डिझाइनचे व्यावहारिक केंद्र बनत आहेत.
सुरक्षा आणि वापरयोग्यता यांमधील जुनी तडजोड आता पूर्वीसारखी राहिलेली नाही. तुम्हाला आता कठीण एंटरप्राइझ सेटअप आणि सोयीस्कर पण जोखमीचे गेस्ट मॉडेल यांपैकी एकाची निवड करण्याची गरज नाही. योग्य आर्किटेक्चरसह, कर्मचारी व्यवस्थापित आयडेंटिटीद्वारे ऑथेंटिकेट करू शकतात, जुनी डिव्हाइसेस प्रत्येक डिव्हाइसनुसार असलेल्या नियंत्रणांसह मर्यादित केली जाऊ शकतात आणि पाहुणे Passpoint आणि OpenRoaming सारख्या सुलभ यंत्रणांद्वारे कनेक्ट होऊ शकतात.
व्यापक धडा सोपा आहे. वापरकर्ते ऑनलाइन जाऊ शकतात की नाही यावरून वायरलेस नेटवर्कचे मूल्यमापन करू नका. प्रवेश सत्यापित आहे की नाही, ट्रॅफिक सुरक्षित आहे की नाही, शेजारील डिव्हाइसेस वेगळे आहेत की नाही, आणि कोणत्याही गोंधळाशिवाय क्रेडेंशियल्स बदलले जाऊ शकतात की नाही यावरून त्याचे मूल्यमापन करा.
जर तुमचे सध्याचे डिझाइन अद्याप शेअर्ड की, मॅन्युअल ऑनबोर्डिंग आणि पोर्टल-केंद्रित वर्कफ्लोवर अवलंबून असेल, तर त्याचे पुनर्मूल्यांकन करणे फायदेशीर ठरेल. सर्वात मजबूत नेटवर्क्स आता कायदेशीर युजर्ससाठी सुरक्षा जवळजवळ अदृश्य ठेवतात आणि नियंत्रण पूर्णपणे ऑपरेटरच्या हातात ठेवतात.
तुम्ही पाहुणे, कर्मचारी आणि मल्टि-टेनंट ॲक्सेस आधुनिक कसा करायचा याचे पुनरावलोकन करत असल्यास, एकाच वातावरणात पासवर्डलेस पाहुण्यांची कनेक्टिव्हिटी, ओळख-आधारित कर्मचारी प्रमाणीकरण आणि Passpoint, OpenRoaming आणि प्रति-डिव्हाइस ॲक्सेस मॉडेल यांसारखी ऑपरेशनल नियंत्रणे एकत्र आणणारे प्लॅटफॉर्म म्हणून Purple चे मूल्यमापन करणे फायदेशीर ठरेल.



