
Railway WiFi Network: रेल्वे चालक कशा प्रकारे वेगाने कनेक्टिव्हिटी प्रदान करत आहेत
हे तांत्रिक संदर्भ मार्गदर्शक IT लीडर्स, नेटवर्क आर्किटेक्ट्स आणि ट्रान्सपोर्ट ऑपरेशन्स डायरेक्टर्सना विश्वसनीय रेल्वे WiFi नेटवर्कचे आर्किटेक्चर आणि ते तैनात करण्याबद्दल व्यावहारिक माहिती प्रदान करते. यामध्ये लाईन्सॉइड इन्फ्रास्ट्रक्चर आणि multi-bearer ॲग्रीगेशनपासून ते बँडविड्थ मॅनेजमेंट, captive portals आणि प्रवासी ॲनालिटिक्सपर्यंतच्या संपूर्ण स्टॅकचा समावेश आहे. रेल्वे चालक ऑनबोर्ड WiFi कडे केवळ एक खर्च केंद्र म्हणून न पाहता, त्याचा वापर फर्स्ट-पार्टी डेटा, ऑपरेशनल इंटेलिजन्स आणि मोजता येण्याजोगा ROI मिळवून देणारी एक धोरणात्मक मालमत्ता म्हणून कसा करू शकतात, हे हे मार्गदर्शक दर्शवते.
Video overview
हे मार्गदर्शक ऐका
पॉडकास्ट ट्रान्सक्रिप्ट पहा
आमच्या मुख्य मालिकेचा भाग: Guest WiFi मार्गदर्शक →
Railway WiFi fleet architecture and backhaul sizing tool
Model rolling stock passenger density, bonded backhaul capacity, EN 50155 access point counts, and captive portal data acquisition for train operators.
Flagship high-speed services requiring Doppler shift mitigation and multi-bearer cellular handover.
Standard streaming throttled to 480p; email, web, and VPN prioritised
Carrier diversity across 3 independent network operators prevents dead zones along track corridors.
Modelled rolling stock network architecture
EN 50155 compliantCommercial impact: captive portal passenger intelligence
Basis: 638 concurrent connections per service, 4 services a day, 30 days, and a 28% captive portal registration opt-in rate. Substitute your own timetable and opt-in rate to check the projection.
Purple overlays on rail gateways (Cisco, Icomera, Nomad Digital, Westermo), turning captive portals into GDPR-compliant passenger communication hubs.
Railway network deployment checklist (EN 50155)
- Vibration & shock resistance: All switches and APs must comply with EN 50155 Class TX (-40°C to +70°C) with lockable M12 X-coded Ethernet connectors.
- Layer 2 client isolation: Essential on all passenger SSIDs to prevent peer-to-peer port scanning, ARP poisoning, and broadcast saturation.
- Pre-authentication walled gardens: Must strictly limit unauthenticated traffic to portal DNS and login endpoints, preventing background cloud updates from congesting transit backhaul.
- Passpoint (Hotspot 2.0) & OpenRoaming: Enables automatic encrypted onboard onboarding for season ticket holders and corporate commuters without portal friction.
Designing or upgrading onboard railway WiFi?
Purple partners with train operating companies and rolling stock integrators worldwide to deploy high-converting captive portals, trackside analytics, and passenger engagement software.

कार्यकारी सारांश (Executive summary)
धावत्या ट्रेनमध्ये विश्वसनीय WiFi प्रदान करणे हे एंटरप्राइझ नेटवर्किंगमधील सर्वात गुंतागुंतीच्या आव्हानांपैकी एक आहे. IT मॅनेजर्स, नेटवर्क आर्किटेक्ट्स आणि व्हेन्यू ऑपरेशन्स डायरेक्टर्ससाठी, प्रवासी कनेक्टिव्हिटी ही आता चैनीची गोष्ट राहिलेली नाही - ही एक मूलभूत अपेक्षा आहे जी थेट ग्राहक समाधान आणि ब्रँडच्या प्रतिमेवर परिणाम करते.
हे मार्गदर्शक १२५ मैल प्रति तास वेगाने कनेक्टिव्हिटी राखण्यासाठी आवश्यक असलेल्या तांत्रिक आर्किटेक्चरची रूपरेषा स्पष्ट करते, ज्यामध्ये सतत बदलणारे सेल टॉवर हँडऑफ, धातूच्या डब्यांचा फॅराडे केज (Faraday cage) प्रभाव आणि चढ-उतार होणारी वापरकर्ता घनता हाताळणे समाविष्ट आहे. आम्ही साध्या सेल्युलर राउटरपासून ते मल्टि-बेअरर एग्रीगेशन गेटवे आणि समर्पित लाईनसाईड इन्फ्रास्ट्रक्चरमधील बदलांचा शोध घेतो. महत्त्वाचे म्हणजे, ऑपरेटर बँडविड्थ व्यवस्थापित करण्यासाठी, GDPR चे पालन सुनिश्चित करण्यासाठी आणि कृतीयोग्य फर्स्ट-पार्टी डेटा गोळा करण्यासाठी कॅप्टिव्ह पोर्टल्स आणि Analytics प्लॅटफॉर्मचा - जसे की guest WiFi आणि WiFi analytics - कसा वापर करतात याचे आम्ही विश्लेषण करतो. ऑनबोर्ड नेटवर्ककडे केवळ एक खर्च केंद्र म्हणून न पाहता एक धोरणात्मक मालमत्ता म्हणून पाहून, वाहतूक ऑपरेटर आधुनिक प्रवाशांच्या डिजिटल गरजा पूर्ण करत असतानाच उत्कृष्ट ROI मिळवू शकतात.
तांत्रिक सखोल विश्लेषण
रेल्वे WiFi नेटवर्क तयार करण्यासाठी स्टॅटिक एंटरप्राइझ LAN डिझाइनपेक्षा पूर्णपणे वेगळा दृष्टिकोन आवश्यक आहे. शेकडो एकाच वेळी वापरणाऱ्या युजर्ससाठी सेशन सातत्य राखत, नेटवर्कने वेगाने फिरणारे स्थानिक वातावरण आणि मुख्य इंटरनेट बॅकहॉल यांच्यात पूल बांधला पाहिजे.
मल्टी-बेअरींग बॅकहॉल आर्किटेक्चर
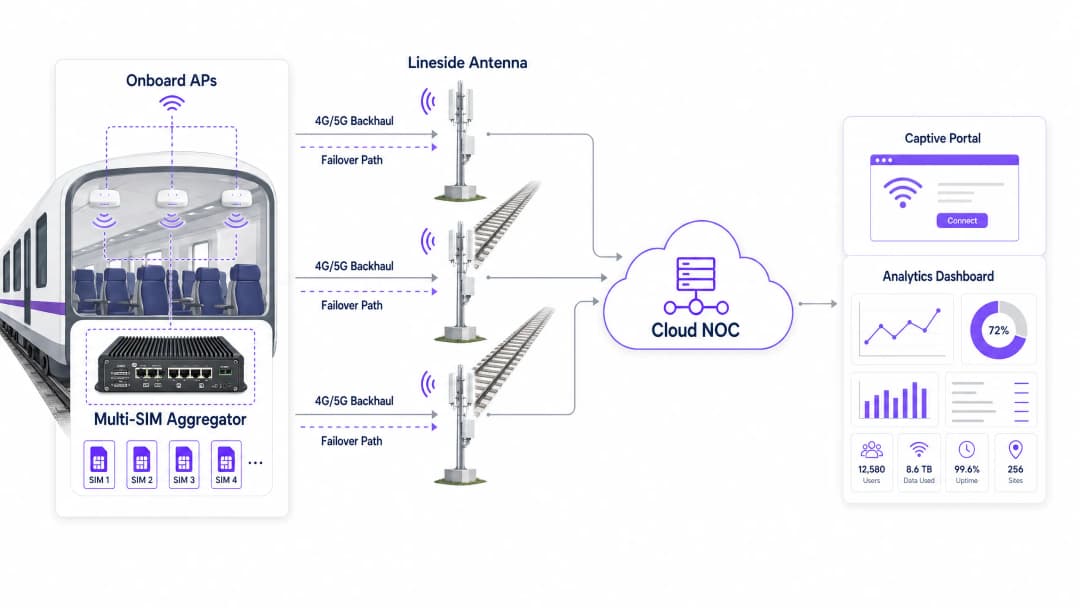
धावत्या ट्रेनसाठी एकाच मोबाईल नेटवर्क ऑपरेटरवर अवलंबून राहणे अपुरे आहे. आधुनिक उपयोजनांमध्ये ट्रेनवर माउंट केलेले मल्टी-SIM ॲग्रीगेशन गेटवे (किंवा मल्टी-बेअरींग राउटर) वापरले जाते. हे डिव्हाइस एकाच वेळी अनेक मोबाईल नेटवर्क ऑपरेटर (MNOs) कडून 4G आणि 5G कनेक्शन्स एकत्र जोडते.
जसजशी ट्रेन वेगवेगळ्या कव्हरेज भागातून जाते, तसतसे ॲग्रीगेटर रिअल-टाइम लेटन्सी, पॅकेट लॉस आणि सिग्नल स्ट्रेंथ मेट्रिक्सवर आधारित उपलब्ध कनेक्शन्सवर ट्रॅफिक डायनॅमिकली राउट करते. एखाद्या बोगद्यात किंवा ग्रामीण भागात एका ऑपरेटरचा सिग्नल गेल्यास, इतर ऑपरेटर सेशन चालू ठेवतात, ज्यामुळे प्रवाशांसाठी कोणताही अडथळा न येता अखंड फेलओव्हर मिळतो. कोणत्याही रेल्वे WiFi उपयोजनात हा सर्वात महत्त्वाचा आर्किटेक्चरल निर्णय आहे.
लाईनसाईड इन्फ्रास्ट्रक्चर (ट्रॅक-टू-ट्रेन)
अति-गर्दीच्या कम्युटर मार्गांसाठी जिथे गर्दीच्या वेळी सार्वजनिक सेल्युलर नेटवर्क जाम होते, तिथे ऑपरेटर समर्पित लाईनसाईड इन्फ्रास्ट्रक्चरमध्ये गुंतवणूक करत आहेत. यामध्ये ट्रॅकच्या बाजूने अँटेना तैनात करणे समाविष्ट आहे - साधारणपणे तंत्रज्ञानावर अवलंबून ५०० मीटर ते २ किलोमीटरच्या अंतरावर - जे मिलिमीटर वेव्ह किंवा समर्पित 5G स्पेक्ट्रमचा वापर करून थेट ट्रेनच्या डब्यांच्या बाहेरील बाजूला बसवलेल्या रिसीव्हर्सवर समर्पित सिग्नल पाठवतात.
हा दृष्टिकोन सार्वजनिक सेल्युलर गर्दीला पूर्णपणे बायपास करतो आणि हमी दिलेली थ्रूपुट प्रदान करतो. यासाठी ट्रॅकच्या बाजूला बांधकाम करण्याचा मोठा भांडवली खर्च करावा लागतो, परंतु उच्च-महसूल मिळवून देणाऱ्या आंतरशहरी मार्गांसाठी हा व्यवसायिक निर्णय फायदेशीर ठरतो. यामध्ये डॉप्लर इफेक्ट (Doppler effect) हा एक महत्त्वाचा विचार आहे: १०० mph पेक्षा जास्त वेगाने, रिसीव्हरने पकडलेली रेडिओ फ्रिक्वेन्सी ही ट्रान्समिट केलेल्या फ्रिक्वेन्सीपेक्षा वेगळी असते, ज्यासाठी हाय-स्पीड मोबिलिटीसाठी डिझाइन केलेल्या विशेष रेडिओ उपकरणांची आवश्यकता असते.
ऑनबोर्ड वितरण आणि हार्डवेअर मानके
एकदा बॅकहॉल सुरक्षित झाल्यानंतर, सिग्नल प्रत्येक डब्यातील वायरलेस ॲक्सेस पॉइंट्स (APs) कडे ऑनबोर्ड इथरनेट बॅकबोनद्वारे वितरीत केला जातो. ट्रेनवर तैनात केलेले हार्डवेअर हे कठोर पर्यावरणीय मानकांचे, विशेषतः EN 50155 चे पालन करणारे असावे. हे मानक रोलिंग स्टॉकवर वापरल्या जाणाऱ्या इलेक्ट्रॉनिक उपकरणांसाठीच्या आवश्यकता निर्दिष्ट करते, जे तापमानातील अत्यंत चढ-उतार (साधारणपणे -२५°C ते +७०°C), आर्द्रता, धक्का आणि कंपन सहन करण्याची क्षमता सुनिश्चित करते.
APs ना सहसा कंपनतेमुळे होणारे कनेक्शन तुटणे टाळण्यासाठी मानक RJ45 पोर्ट्स ऐवजी M12 इंडस्ट्रियल कनेक्टर्सची आवश्यकता असते. नवीन उपयोजनांसाठी WiFi 6 (802.11ax) हा सध्याचा शिफारस केलेला मानक आहे, जो OFDMA आणि BSS Colouring सारख्या तंत्रज्ञानाद्वारे हाय-डेन्सिटी वातावरणात सुधारित कार्यक्षमता प्रदान करतो.
ऑनबोर्ड LAN टोपोलॉजी देखील तितकीच महत्त्वाची आहे. डेझी-चेन पद्धतीमुळे प्रत्येक इंटर-कॅरेज कनेक्शनवर सिंगल पॉईंट ऑफ फेल्युअर निर्माण होतो. यासाठी रेडंडंट रिंग टोपोलॉजी ही शिफारस केलेली आर्किटेक्चर आहे, ज्यामध्ये कोणत्याही एका केबल सेगमेंटमध्ये बिघाड झाल्यास रिंगच्या विरुद्ध दिशेने ट्रॅफिक वळवून तो आपोआप बायपास केला जातो.
अंमलबजावणी मार्गदर्शक (Implementation guide)
रेल्वे WiFi सेवा तैनात करण्यासाठी काळजीपूर्वक नियोजन आणि टप्प्याटप्प्याने अंमलबजावणी करणे आवश्यक आहे. खालील पायऱ्या IT टीम्सना एक व्यावहारिक फ्रेमवर्क प्रदान करतात.
पायरी 1: RF सर्व्हे आणि बॅकहॉल मूल्यांकन
हार्डवेअर निवडण्यापूर्वी, संपूर्ण ट्रेन रूटचा सर्वसमावेशक RF सर्व्हे करा. दिवसाच्या वेगवेगळ्या प्रातिनिधिक वेळी ट्रॅकवरील सर्व प्रमुख MNOs साठी सिग्नलची ताकद आणि डेटा थ्रूटपुट मॅप करा. टनेल, खोल कटींग्ज, ग्रामीण भाग यांसारखे डेड झोन्स ओळखा - जिथे सेल्युलर कव्हरेज पूर्णपणे निघून जाते. हा डेटा थेट ॲग्रीगेशन गेटवेच्या SIM कॅरियर कॉन्फिगरेशनला माहिती पुरवतो आणि लाईनसाईड इन्फ्रास्ट्रक्चरमधील गुंतवणूक कुठे फायदेशीर ठरू शकते हे स्पष्ट करतो.
पायरी 2: हार्डवेअर खरेदी आणि इन्स्टॉलेशन
रेल्वे उपयोजनांचा सिद्ध अनुभव असलेल्या विक्रेत्यांकडून EN 50155-सुसंगत हार्डवेअर निवडा. सुरक्षित, हवेशीर कॉम्स कॅबिनेटमध्ये (सहसा पहिल्या किंवा शेवटच्या डब्यात) मल्टी-SIM ॲग्रीगेटर इन्स्टॉल करा. डब्यांच्या दरम्यान लवचिक केबलिंग चालवा - APs साठी इंडस्ट्रियल-ग्रेड केबल वापरून ड्युअल-रेडंडंट इथरनेट रिंग. बाहेरील अँटेनामध्ये एरोडायनामिक प्रोफाइल असल्याची आणि वारा व हवामानापासून संरक्षणासाठी ते IP67 किंवा त्याहून अधिक सुरक्षित असल्याचे निश्चित करा.
पायरी 3: captive portal आणि बँडविड्थ व्यवस्थापन कॉन्फिगरेशन
हा तो महत्त्वाचा इंटिग्रेशन पॉईंट आहे जिथे इन्फ्रास्ट्रक्चर आणि प्रवाशांचा अनुभव एकत्र येतो. तुम्ही ट्रेनमध्ये अमर्यादित बँडविड्थ देऊ शकत नाही; बॅकहॉल हा एक मर्यादित, सामायिक रिसोर्स आहे. फेअर युसेज पॉलिसी (FUP) लागू करण्यासाठी captive portal सोल्यूशनची अंमलबजावणी करा.
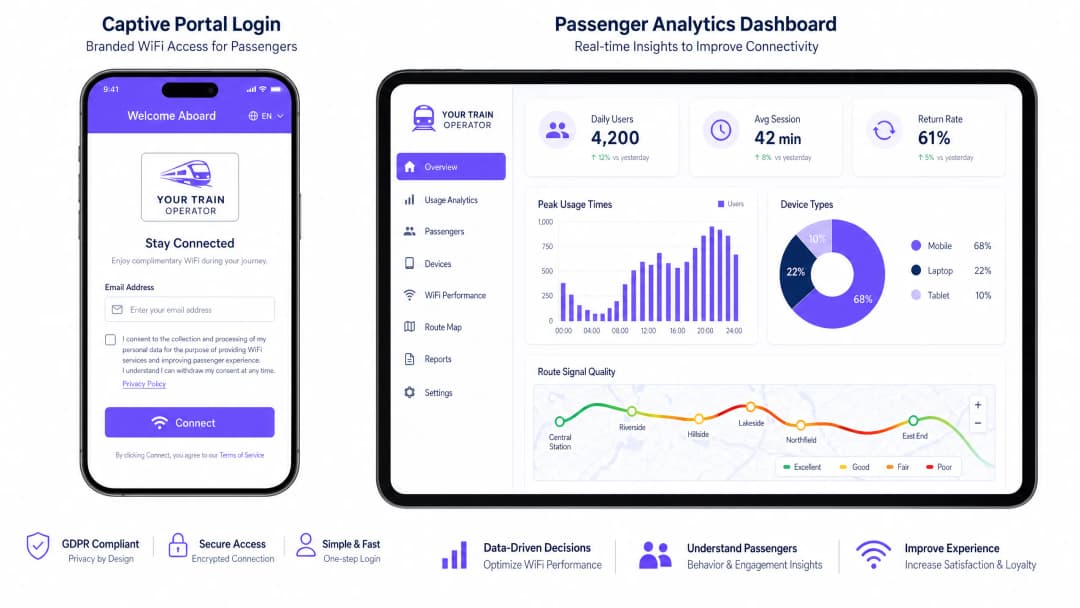
रेट लिमिटिंग मुळे वैयक्तिक युझरच्या गतीवर मर्यादा येते - सहसा 5 Mbps डाउनलोड - जेणेकरून सर्व कनेक्टेड डिव्हाइसेसना वाजवी प्रवेश मिळतो. ट्रॅफिक शेपिंग हे 4K स्ट्रीमिंग किंवा मोठ्या सॉफ्टवेअर अपडेट्स सारख्या हाय-बँडविड्थ ॲप्लिकेशन्सना ब्लॉक किंवा थ्रोटल करते, आणि वेब ब्राउझिंग, ईमेल व VoIP ला प्राधान्य देते. पोर्टलद्वारे होणारे ऑथेंटिकेशन GDPR च्या पूर्ण पूर्ततेसह प्रवाशांचा डेटा (ईमेल पत्ता, सोशल लॉगिन) कॅप्चर करते आणि तो तुमच्या विश्लेषण प्लॅटफॉर्मवर फीड करते.
पायरी 4: NOC इंटिग्रेशन आणि मॉनिटरिंग
ऑनबोर्ड नेटवर्कला क्लाउड-आधारित Network Operations Centre (NOC) सह एकत्रित करा. AP आरोग्य, बॅकहॉल लेटन्सी थ्रेशोल्ड आणि SIM फेलओव्हर इव्हेंट्ससाठी रिअल-टाइम अलर्ट कॉन्फिगर करा. रूट-पातळीवरील सिग्नल गुणवत्ता नकाशे तयार करण्यासाठी नेटवर्क कार्यप्रदर्शन मेट्रिक्ससह GPS ट्रेन पोझिशन डेटा ओव्हरले करा. हे रिऍक्टिव्ह तक्रार निवारणाऐवजी प्रोऍक्टिव्ह व्यवस्थापनाचा पाया आहे.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
सर्वोत्तम पद्धती
सर्व APs वर क्लायंट आयसोलेशन लागू करा. स्थानिक नेटवर्कवर प्रवाशांची उपकरणे एकमेकांशी थेट संवाद साधू शकणार नाहीत याची खात्री करा. हे ऑनबोर्ड LAN मधील पीअर-टू-पीअर हल्ले, मॅन-इन-द-मिडल हल्ले आणि मालवेअरचा प्रसार होण्याचा धोका कमी करते. कोणत्याही सार्वजनिक नेटवर्कसाठी हा एक तडजोड न करता येणारा सुरक्षा पाया आहे.
पोर्टलचा त्रास कमी करण्यासाठी OpenRoaming चा अवलंब करा. वारंवार प्रवास करणाऱ्या प्रवाशांचा अनुभव सुधारण्यासाठी, Passpoint आणि OpenRoaming (IEEE 802.11u) ला सपोर्ट करा. हे सुसंगत उपकरणांना प्रत्येक प्रवासादरम्यान captive portal शी संवाद न साधता सुरक्षितपणे आणि आपोआप ऑथेंटिकेट करण्याची परवानगी देते. आधीच हे प्लॅटफॉर्म वापरत असलेल्या ऑपरेटरसाठी, Purple हे OpenRoaming सेवांसाठी विनामूल्य ओळख प्रदाता म्हणून काम करते, ज्यामुळे हा एक व्यवहार्य अपग्रेड मार्ग बनतो. नेटवर्क सुरक्षेच्या मूलभूत गोष्टींच्या अधिक माहितीसाठी, Protecting your network with robust DNS and security पहा.
प्रोऍक्टिव्ह मॉनिटरिंग तडजोड न करता येणारे आहे. त्रुटी ओळखण्यासाठी प्रवाशांच्या तक्रारींवर अवलंबून राहू नका. रिअल टाईममध्ये अपटाइम, बॅकहॉल लेटन्सी आणि AP आरोग्याचे निरीक्षण करण्यासाठी ऑनबोर्ड नेटवर्कला क्लाउड NOC सह एकत्रित करा. पहिल्या प्रवाशाला अडचण जाणवण्यापूर्वीच समस्या शोधणे आणि त्यांचे निराकरण करणे हे ध्येय आहे.
captive portal कडे एक उपयुक्तता म्हणून नव्हे, तर उत्पादन म्हणून पहा. हे पोर्टल प्रवाशांशी जोडणारा तुमचा प्राथमिक संपर्क बिंदू आहे. सेवा अटी आणि डेटाचा कसा वापर केला जाईल हे स्पष्टपणे सांगणाऱ्या ब्रँडेड, जलद-लोडिंग अनुभवामध्ये गुंतवणूक करा. खराब डिझाइन केलेले पोर्टल अडथळे निर्माण करते आणि ऑथेंटिकेशनचे दर कमी करते, ज्याचा थेट परिणाम तुमच्या फर्स्ट-पार्टी डेटाच्या गुणवत्तेवर होतो.
ट्रबलशूटिंग आणि जोखीम कमी करणे
स्टेशन लाटेचा परिणाम
जोखीम: जेव्हा एखादी ट्रेन व्यस्त स्टेशनवर येते, तेव्हा शेकडो ऑनबोर्ड उपकरणे एकाच वेळी स्टेशनच्या मॅक्रो सेल्युलर नेटवर्कशी किंवा स्टेशनच्या स्वतःच्या सार्वजनिक WiFi शी कनेक्ट करण्याचा प्रयत्न करू शकतात, ज्यामुळे गंभीर हस्तक्षेप, बॅकहॉल सॅचुरेशन आणि सर्व प्रवाशांसाठी निकृष्ट दर्जाचा अनुभव येतो.
निवारण: स्टेशन प्लॅटफॉर्मवर सेल्युलरमधून समर्पित हाय-कॅपॅसिटी WiFi किंवा फायबर लिंकवर बॅकहॉल डायनॅमिकली स्विच करण्यासाठी ऑनबोर्ड APs कॉन्फिगर करा. जेव्हा ट्रेन प्रमुख हबवर थांबलेली असते तेव्हा बँडविड्थ धोरणे स्वयंचलितपणे समायोजित करण्यासाठी भौगोलिक स्थान किंवा GPS ट्रिगर्सचा वापर करा, ज्यामुळे बॅकहॉल क्षमता प्रभावीपणे अमर्यादित असताना प्रति-वापरकर्ता मर्यादा तात्पुरती काढून टाकली जाईल.
इंटर-कॅरेज केबल बिघाड
जोखीम: डब्यांमधील भौतिक कनेक्शन्स सतत यांत्रिक ताण, कंपन आणि कपलिंग व अनकपलिंग ऑपरेशन्स दरम्यानच्या हालचाली सहन करतात, ज्यामुळे केबल खराब होते आणि नेटवर्कचे तुकडे होतात.
Mitigation: Rapid Spanning Tree Protocol (RSTP) किंवा प्रोप्रायटरी रिंग प्रोटोकॉल असणारे EN 50155 compliant स्विच वापरून ऑनबोर्ड LAN साठी रेडंडंट रिंग टोपोलॉजी लागू करा. दोन डब्यांमधील कोणतीही केबल निकामी झाल्यास, ट्रॅफिक आपोआप रिंगच्या विरुद्ध दिशेने मार्गस्थ होते आणि काही सेकंदात सर्व APs शी कनेक्टिव्हिटी पूर्ववत राखते.
बोगद्यातून बाहेर पडताना बॅकहॉल सॅचुरेशन
Risk: जेव्हा ट्रेन एका लांब बोगद्यातून बाहेर येते, तेव्हा प्रत्येक डिव्हाइस एकाच वेळी डेटा (ईमेल, ॲप अपडेट्स, क्लाउड बॅकअप) रीसिंक्रोनाइझ करण्याचा प्रयत्न करते. यामुळे ट्रॅफिकचा प्रचंड लोंढा येतो जो ३० ते ६० सेकंदांसाठी बॅकहॉल सॅच्युरेट करतो.
Mitigation: पार्श्वभूमीतील (background) ॲप्लिकेशन ट्रॅफिकला विशेषतः मर्यादित करणाऱ्या आक्रमक ट्रॅफिक शेपिंग पॉलिसी लागू करा. ॲप्लिकेशन लेयरवर OS अपडेट ट्रॅफिक आणि क्लाउड सिंक सेवांना दुय्यम प्राधान्य देण्यासाठी captive portal कॉन्फिगर करा, जेणेकरून संवादात्मक ट्रॅफिकला (वेब ब्राउझिंग, मेसेजिंग) नेहमी सर्वोच्च प्राधान्य मिळेल.
ROI आणि व्यावसायिक प्रभाव
रेल्वे WiFi नेटवर्क तैनात करण्यासाठी मोठ्या भांडवली खर्चाची गरज असते - बॅकहॉल सोल्यूशनच्या गुंतागुंतीनुसार सामान्यतः प्रति ट्रेन £५०,००० ते £२००,००० - तरीही जेव्हा हे एका मजबूत ॲनालिटिक्स प्लॅटफॉर्मसह समाकलित केले जाते, तेव्हा हे लक्षणीय आणि मोजता येण्यासारखा परतावा देते.
| Value driver | Mechanism | Measurable outcome |
|---|---|---|
| प्रथम-पक्षीय डेटा संपादन | Captive portal ऑथेंटिकेशन | CRM आणि मार्केटिंगसाठी प्रवाशांचा ईमेल डेटाबेस |
| ऑपरेशनल इंटेलिजन्स | NOC ॲनालिटिक्स + GPS ओव्हरले | कॅरियर SLA उत्तरदायित्व, कव्हरेज गॅप शोधणे |
| रिटेल मीडिया महसूल | Captive portal जाहिराती | लॉगिनच्या वेळी स्पॉन्सर केलेल्या कंटेंटमधून थेट महसूल |
| प्रवासी समाधान | विश्वासार्ह कनेक्टिव्हिटी | सुधारित NPS स्कोअर, उच्च रेल्वे मोडल शेअर |
| नियामक अनुपालन | GDPR compliant डेटा कॅप्चर | कायदेशीर जोखीम कमी करणे, ऑडिट करण्यायोग्य संमती रेकॉर्ड |
Captive portal द्वारे ऑथेंटिकेशन अनिवार्य करून, ऑपरेटर प्रवाशांच्या डेमोग्राफिक्स आणि प्रवास करण्याच्या सवयींचा एक मौल्यवान डेटाबेस तयार करतात. हा डेटा लक्ष्यित मार्केटिंग मोहिमा, लॉयल्टी प्रोग्राम्स आणि सेवा वैयक्तिकरणासाठी वापरला जाऊ शकतो. नेटवर्क परफॉर्मन्स आणि ट्रेन पोझिशन डेटा एकत्रित करणारे ॲनालिटिक्स डॅशबोर्ड ऑपरेटरना रेल्वे ट्रॅकवरील कव्हरेज गॅप्स अचूकपणे शोधण्यास आणि सेल्युलर प्रदात्यांना कराराच्या SLA साठी जबाबदार धरण्यास मदत करतात.
Captive portal स्वतःच एक उत्कृष्ट डिजिटल रिअल इस्टेट आहे. ऑपरेटर लॉगिन प्रवाहामध्ये लक्ष्यित जाहिराती किंवा स्पॉन्सर केलेले संदेश समाविष्ट करू शकतात, ज्यामुळे इन्फ्रास्ट्रक्चरचा खर्च भरून काढण्यासाठी थेट महसूल मिळतो. हे मॉडेल रिटेल आणि वाहतूक केंद्रांसह इतर क्षेत्रांमध्ये अत्यंत यशस्वी ठरले आहे, आणि हेच नियम थेट रेल्वे वातावरणाला लागू होतात. स्टेशन हॉटेल्स किंवा लाउंज व्यवस्थापित करणाऱ्या हॉस्पिटॅलिटी ऑपरेटरसाठी, हेच प्लॅटफॉर्मचे नियम लागू होतात - समांतर अंमलबजावणी पॅटर्नसाठी आमचे हॉस्पिटॅलिटी WiFi डिप्लॉयमेंट मार्गदर्शक पहा.
महत्वाच्या व्याख्या
Multi-Bearer Aggregation
एकाधिक नेटवर्क कनेक्शन्स - सामान्यतः वेगवेगळ्या कॅरियर्सची अनेक 4G किंवा 5G सिम कार्ड - एका बाँडिंग गेटवेचा वापर करून एका मजबूत डेटा कनेक्शनमध्ये एकत्रित करण्याची प्रक्रिया, जेणेकरून एकूण बँडविड्थ सुधारता येईल आणि ऑटोमॅटिक फेलओव्हर प्रदान करता येईल.
ट्रेनसाठी अत्यंत आवश्यक आहे, कारण जेव्हा ट्रेन अशा भागातून जाते जिथे एका सेल्युलर प्रदात्याचे कव्हरेज नसते, तेव्हा हे नेटवर्क खंडित होण्यापासून रोखते. गेटवे रिअल-टाइममध्ये सर्व उपलब्ध बेअरर्सवर डायनॅमिकपणे पॅकेट्स रूट करतो.
EN 50155
रेल्वे ॲप्लिकेशन्ससाठी रोलिंग स्टॉकवर वापरल्या जाणाऱ्या इलेक्ट्रॉनिक उपकरणांचा समावेश करणारा एक आंतरराष्ट्रीय मानक (IEC 60571), जो तापमान, आर्द्रता, कंपन, धक्का आणि वीज पुरवठ्यातील चढ-उतार यांसारख्या आवश्यकता निश्चित करतो.
IT टीम्सनी हे सुनिश्चित केले पाहिजे की सर्व ऑनबोर्ड राउटर्स, स्विचेस आणि APs हे EN 50155 प्रमाणित आहेत. रेल्वेच्या वातावरणातील कंपने आणि तापमानातील टोकाच्या बदलांमुळे मानक एंटरप्राइझ हार्डवेअर निकामी ठरतात.
Captive Portal
एक वेब पेज जे पब्लिक-ॲक्सेस नेटवर्कच्या युजरला पूर्ण इंटरनेट ॲक्सेस मिळण्यापूर्वी पाहणे आणि त्यावर क्रिया करणे बंधनकारक असते. यासाठी सामान्यतः प्रमाणीकरण आणि सेवा अटींची स्वीकृती आवश्यक असते.
युजर्सचे प्रमाणीकरण करण्यासाठी, फेअर युसेज पॉलिसी लागू करण्यासाठी आणि मौल्यवान फर्स्ट-पार्टी मार्केटिंग डेटा कॅप्चर करण्यासाठी ऑपरेटर्सद्वारे वापरले जाते. WiFi नेटवर्कवर ऑपरेटर आणि प्रवासी यांच्यातील हा मुख्य व्यावसायिक इंटरफेस आहे.
Client Isolation
वायरलेस ॲक्सेस पॉइंट्सवरील एक सुरक्षा वैशिष्ट्य जे कनेक्ट केलेल्या डिवाइसेसना स्थानिक नेटवर्कवर थेट एकमेकांशी संवाद साधण्यापासून रोखते, आणि सर्व ट्रॅफिकला गेटवेद्वारे जाण्यास भाग पाडते.
ट्रेन WiFi सारख्या सार्वजनिक नेटवर्कसाठी प्रवाशांना पीअर टू पीअर हॅकिंगचे प्रयत्न, मॅन इन द मिडल अटॅक्स आणि ऑनबोर्ड LAN वरील मालवेअर प्रसारापासून वाचवण्यासाठी अत्यंत महत्त्वाचे आहे.
Lineside Infrastructure
ट्रेन्ससाठी प्रायव्हेट, हाय-कॅपॅसिटी बॅकहॉल नेटवर्क प्रदान करण्यासाठी रेल्वे ट्रॅकच्या बाजूने स्थापित केलेली समर्पित दूरसंचार उपकरणे - ज्यामध्ये अँटेना, रेडिओ युनिट्स आणि फायबर बॅकहॉलचा समावेश आहे.
जेव्हा सार्वजनिक सेल्युलर नेटवर्क्स दाट गर्दीच्या मार्गांवरील उच्च डेटाची मागणी हाताळू शकत नाहीत तेव्हा हे तैनात केले जाते. यासाठी मोठ्या भांडवली गुंतवणुकीची आवश्यकता असते परंतु हे सार्वजनिक नेटवर्कच्या गर्दीपासून स्वतंत्र अशी हमी दिलेली थ्रुपुट गती प्रदान करते.
Passpoint / OpenRoaming
एक प्रोटोकॉल सूट (IEEE 802.11u आणि Hotspot 2.0 वर आधारित) जो सर्टिफिकेट-बेस्ड ऑथेंटिकेशनचा वापर करून, उपकरणांना Captive Portal लॉगिनची आवश्यकता न पडता सहभागी WiFi नेटवर्कशी स्वयंचलितपणे आणि सुरक्षितपणे कनेक्ट होऊ देतो.
अखंड, स्वयंचलित कनेक्टिव्हिटी प्रदान करून वारंवार प्रवास करणाऱ्या प्रवाशांचा अनुभव सुधारते. Purple या सेवेसाठी आयडेंटिटी प्रोव्हाइडर म्हणून काम करते, ज्यामुळे ऑपरेटर्सना स्वतःची ऑथेंटिकेशन इन्फ्रास्ट्रक्चर न उभारता ही सेवा ऑफर करणे शक्य होते.
Traffic Shaping (QoS)
बँडविड्थचे वितरण नियंत्रित करण्यासाठी, ठराविक प्रकारच्या ट्रॅफिकला प्राधान्य देण्यासाठी आणि इतरांना ब्लॉक किंवा मर्यादित करण्यासाठी नेटवर्क डेटा ट्रान्सफरचे नियमन करण्याची पद्धत, ज्यामुळे सर्व युजर्ससाठी सेवा दर्जाची निश्चित गुणवत्ता सुनिश्चित होते.
ट्रेन्सवर हाय-बँडविड्थ ॲप्लिकेशन्स (जसे की 4K व्हिडिओ स्ट्रीमिंग) ब्लॉक करण्यासाठी आणि परस्परसंवादी ट्रॅफिकला (वेब ब्राउझिंग, ईमेल, VoIP) प्राधान्य देण्यासाठी वापरले जाते, जेणेकरून मर्यादित बॅकहॉल क्षमता असूनही सर्व प्रवाशांना वापरण्यायोग्य कनेक्शन मिळेल.
Doppler Shift
ट्रान्समीटरच्या सापेक्ष फिरत असलेल्या रिसिव्हरद्वारे जाणवणारा रेडिओ तरंगाच्या फ्रिक्वेन्सीमधील बदल. अति वेगामुळे, या फ्रिक्वेन्सीमधील बदलामुळे रेडिओ लिंकची गुणवत्ता खराब होऊ शकते.
हाय-स्पीड रेल्वे नेटवर्किंगमधील एक मूलभूत भौतिक आव्हान. १०० मैल प्रति तास पेक्षा जास्त वेगाने चालणाऱ्या ट्रेन्ससाठी Doppler Shift ची भरपाई करण्यासाठी विशेष ट्रॅक-टू-ट्रेन रेडिओ उपकरणांची आवश्यकता असते, ज्यामुळे मानक एंटरप्राइझ आउटडोअर APs लाइनसाइड तैनातीसाठी अयोग्य ठरतात.
Fair Usage Policy (FUP)
नेटवर्क ऑपरेटरद्वारे लागू केलेला नियमांचा संच जो सर्व कनेक्ट केलेल्या डिवाइसेसना समान ॲक्सेस सुनिश्चित करण्यासाठी वैयक्तिक युजर्सच्या बँडविड्थ किंवा डेटा वापरावर मर्यादा घालतो.
मल्टी-सिम ॲग्रीगेटरवरील Captive Portal आणि ट्रॅफिक शेपिंग इंजिनद्वारे लागू केले जाते. FUP शिवाय, थोडेच जास्त डेटा वापरणारे युजर्स संपूर्ण बॅकहॉल संतृप्त करू शकतात, ज्यामुळे इतर सर्व प्रवाशांच्या अनुभवात अडथळा येतो.
सोडवलेली उदाहरणे
५० ट्रेन असलेल्या एका प्रादेशिक रेल्वे चालकाला WiFi च्या गंभीर तक्रारी येत आहेत. एका ग्रामीण खोऱ्यातून जाणाऱ्या प्रवासाच्या १५ मिनिटांच्या टप्प्यात नेटवर्क पूर्णपणे खंडित होत असल्याचे प्रवासी सांगत आहेत. सध्याच्या सेटअपमध्ये प्रत्येक डब्यात सिंगल-SIM 4G राउटर वापरला जातो. यासाठी कोणती सुधारणा सुचवली जाते?
रेल्वे चालकाने multi-bearer आर्किटेक्चरवर अपग्रेड करणे आवश्यक आहे. पायरी १: सिंगल-SIM राउटरच्या जागी प्रत्येक ट्रेनसाठी एक सेंट्रलाइज्ड EN 50155-compliant multi-SIM ॲग्रीगेशन गेटवे बसवा. पायरी २: बाधित भागामध्ये कोणत्या MNO कडे अंशतः कव्हरेज आहे हे शोधण्यासाठी खोऱ्याचे RF सर्वेक्षण करा. पायरी ३: पॅकेट-लेव्हल बाँडिंग आणि अखंड फेलओव्हरसाठी गेटवे कॉन्फिगर करून, किमान तीन वेगवेगळ्या MNO कडून (उदा. EE, O2, Vodafone) SIM सह गेटवे कार्यान्वित करा. पायरी ४: मर्यादित कव्हरेज असलेल्या खोऱ्याच्या भागात मूलभूत वेब ब्राउझिंगसाठी कनेक्शन टाईमआऊट टाळण्यासाठी प्रति-वापरकर्ता २ Mbps ची कठोर मर्यादा लागू करण्यासाठी Captive Portal कार्यान्वित करा. पायरी ५: रिअल-टाइममध्ये फेलओव्हर इव्हेंटचे निरीक्षण करण्यासाठी आणि करिअर वाटाघाटीसाठी कव्हरेज मॅप तयार करण्यासाठी क्लाउड NOC सह समाकलित करा.
एक मोठा इंटरसिटी ऑपरेटर एक नवीन प्रीमियम सेवा सुरू करत आहे आणि त्याला एक वेगळा WiFi अनुभव द्यायचा आहे: प्रथम श्रेणीतील प्रवाशांना अमर्यादित २० Mbps मिळतील, तर सामान्य श्रेणीतील प्रवाशांना स्ट्रीमिंग ब्लॉकसह ५ Mbps मिळतील. याचे आर्किटेक्चर कसे असावे?
यासाठी प्रति-SSID QoS पॉलिसीसह multi-SSID आर्किटेक्चर आवश्यक आहे. पायरी १: ऑनबोर्ड AP वर दोन स्वतंत्र SSID कॉन्फिगर करा - एक प्रथम श्रेणीसाठी आणि एक सामान्य श्रेणीसाठी. पायरी २: प्रत्येक SSID ला स्वतंत्र VLAN वर नियुक्त करा. पायरी ३: multi-SIM ॲग्रीगेटरवर, प्रति-VLAN ट्रॅफिक शेपिंग पॉलिसी कॉन्फिगर करा: VLAN १० (प्रथम श्रेणी) ला कोणत्याही ॲप्लिकेशन-लेव्हल ब्लॉकिंगशिवाय प्राधान्याने क्युइंग मिळेल; VLAN २० (सामान्य श्रेणी) ला Deep Packet Inspection (DPI) नियमांसह ५ Mbps प्रति-वापरकर्ता मर्यादा मिळेल जी ज्ञात स्ट्रीमिंग सेवा डोमेन्स आणि IP श्रेणी ब्लॉक करेल. पायरी ४: प्रत्येक SSID साठी स्वतंत्र Captive Portal इन्स्टन्स तैनात करा, ज्यामध्ये प्रथम श्रेणीचे पोर्टल OpenRoaming किंवा लॉयल्टी प्रोग्राम टोकनद्वारे वारंवार प्रवास करणाऱ्यांसाठी आधीच भरलेले असेल.
सराव प्रश्न
Q1. तुम्ही नवीन ८ डब्यांच्या ट्रेन्सच्या ताफ्यासाठी ऑनबोर्ड LAN डिझाइन करत आहात. खर्च कमी करण्यासाठी डब्यांच्या दरम्यान प्रमाणित Cat6 केबलद्वारे APs चे डेझी-चेनिंग (daisy-chaining) करण्याचा सल्ला प्रोजेक्ट मॅनेजर देतात. या दृष्टिकोनाचा मुख्य धोका कोणता आहे आणि त्याऐवजी तुम्ही कोणत्या आर्किटेक्चरची शिफारस करावी?
टीप: धावत्या ट्रेनच्या भौतिक वातावरणाचा आणि डब्यांच्या दरम्यानची केबल तुटल्यास डाउनस्ट्रीम नेटवर्क सेगमेंटवर काय परिणाम होईल याचा विचार करा.
नमुना उत्तर पहा
मुख्य धोका म्हणजे कॅस्केडिंग सिंगल पॉईंट ऑफ फेल्युअर. जर डबा ३ आणि डबा ४ मधील केबल कपलिंग दरम्यान कंपनामुळे किंवा यांत्रिक दाबामुळे तुटली, तर डबा ४ ते ८ ची सर्व नेटवर्क कनेक्टिव्हिटी खंडित होते. मी M12 कनेक्टर्स आणि RSTP किंवा प्रोप्रायटरी रिंग प्रोटोकॉलसह EN 50155-सुसंगत मॅनेज्ड स्विचेस वापरून रिडंडंट रिंग टोपोलॉजीची शिफारस करेन. रिंग टोपोलॉजीमध्ये, कोणत्याही एका केबल सेगमेंटमधील बिघाड विरुद्ध दिशेने ट्रॅफिक वळवून काही मिलिसेकंदांत स्वयंचलितपणे बायपास केला जातो, ज्यामुळे सर्व APs ची कनेक्टिव्हिटी कायम राहते.
Q2. तुमचा ॲनालिटिक्स डॅशबोर्ड दर्शवतो की सकाळी ०८:०० च्या कम्युटर सेवेवरील एकूण बँडविड्थ मल्टि-SIM बॅकहॉलचा कमाल वापर करत आहे, ज्यामुळे संथ गतीबद्दल मोठ्या प्रमाणावर तक्रारी येत आहेत. तथापि, केवळ ३०% प्रवाशांनी Captive Portal वर ऑथेंटिकेशन केले आहे. याचे संभाव्य कारण काय आहे आणि यावर उपाय काय आहे?
टीप: वापरकर्त्याने सक्रियपणे ब्राउझिंग सुरू करण्यापूर्वी, एखादे ओळखीचे किंवा ओपन WiFi नेटवर्क आढळल्यावर डिव्हाइसेस पार्श्वभूमीत (background) काय करतात याचा विचार करा.
नमुना उत्तर पहा
याचे सर्वात संभाव्य कारण म्हणजे डिव्हाइसची बॅकग्राउंड ॲक्टिव्हिटी: युझरने Captive Portal द्वारे ऑथेंटिकेशन केले आहे की नाही याचा विचार न करता, डिव्हाइस SSID शी जोडले जाताच OS अपडेट्स, क्लाउड बॅकअप्स (iCloud, Google Drive), ॲप रिफ्रेश सायकल्स आणि ईमेल सिंक स्वयंचलितपणे सुरू होतात. यावर उपाय म्हणजे Captive Portal वर कठोर प्री-ऑथेंटिकेशन वॉल्ड गार्डन्स (walled gardens) लागू करणे - लॉगिन करण्यापूर्वी फक्त पोर्टलवरच प्रवेश देणे - आणि यासोबतच पोस्ट-ऑथेंटिकेशन ट्रॅफिक शेपिंग वापरणे जे पीक अवर्स दरम्यान ओळखीच्या अपडेट सर्व्हर IP रेंजेस आणि CDN डोमेन्स ब्लॉक करते. पोस्ट-ऑथेंटिकेशननंतर लगेचच प्रति-वापरकर्ता रेट लिमिटिंग देखील लागू केले पाहिजे.
Q3. एक ट्रेन ऑपरेटर सार्वजनिक सेल्युलर नेटवर्क पूर्णपणे बायपास करण्यासाठी समर्पित ट्रॅक-टू-ट्रेन इन्फ्रास्ट्रक्चर तैनात करू इच्छितो. त्यांच्या खरेदी टीमने ट्रॅकच्या बाजूने दर २०० मीटर अंतरावर खांबांवर बसवलेले प्रमाणित एंटरप्राइझ आउटडोअर WiFi ॲक्सेस पॉईंट्स वापरून कमी खर्चाचा पर्याय निवडला आहे. ट्रेन्स १२५ mph वेगाने धावतात. हा दृष्टिकोन का अयशस्वी ठरेल आणि त्यांनी त्याऐवजी काय विहित करावे?
टीप: उच्च-वेगवान रेडिओ संवादाचे भौतिकशास्त्र आणि ॲक्सेस पॉईंट्स दरम्यानच्या हँडऑफच्या ऑपरेशनल आवश्यकता या दोन्हीचा विचार करा.
नमुना उत्तर पहा
हा दृष्टिकोन दोन मूलभूत कारणांमुळे अयशस्वी ठरेल. पहिले म्हणजे, प्रमाणित एंटरप्राइझ आउटडोअर APs हे ट्रेन १२५ mph वेगाने धावत असताना आवश्यक असणारे जलद हँडऑफ हाताळण्यासाठी डिझाइन केलेले नसतात - त्या वेगाने, ट्रेन २०० मीटरची सेल ४ सेकंदांपेक्षा कमी वेळात पार करते, जे प्रमाणित ८०२.११ रोमिंग प्रोटोकॉल्सद्वारे क्लीन हँडऑफ करण्याच्या गतीपेक्षा खूप जास्त वेगवान आहे. दुसरे म्हणजे, त्या वेगावरील डॉपलर शिफ्ट (Doppler shift) परिणामामुळे रेडिओ लिंकच्या गुणवत्तेत घट होईल, कारण प्रमाणित APs हे ट्रेन आणि फिक्स्ड अँटेनामधील सापेक्ष वेगामुळे होणाऱ्या फ्रिक्वेन्सी शिफ्टची भरपाई करू शकत नाहीत. ऑपरेटरने हाय-स्पीड रेल्वे तैनातीचा सिद्ध इतिहास असलेल्या व्हेंडर्सकडून समर्पित ट्रॅक-टू-ट्रेन रेडिओ उपकरणे विहित केली पाहिजेत, जी विशेषतः मोबिलिटीसाठी डिझाइन केलेली तंत्रज्ञाने, डायरेक्शनल अँटेना आणि ट्रेनच्या वेगासाठी ऑप्टिमाइझ केलेले प्रोप्रायटरी हँडऑफ प्रोटोकॉल्स वापरतात.
Q4. एक पॅसेंजर रेल्वे ऑपरेटर GDPR ऑडिटची तयारी करत आहे. त्यांचे Captive Portal ईमेल पत्ते गोळा करते आणि मार्केटिंगसाठी वापरते. त्यांनी सिद्ध करणे आवश्यक असलेल्या तीन सर्वात महत्त्वाच्या अनुपालन (compliance) आवश्यकता कोणत्या आहेत?
टीप: प्रक्रियेचा कायदेशीर आधार (lawful basis), संमती मागे घेण्याचा अधिकार आणि डेटा धारणा (data retention) यावर लक्ष केंद्रित करा.
नमुना उत्तर पहा
तीन सर्वात महत्त्वाच्या आवश्यकता खालीलप्रमाणे आहेत: १) कायदेशीर आधार आणि स्पष्ट संमती - पोर्टलने विपणन संपर्कांसाठी एक स्पष्ट, अनबंडल संमती चेकबॉक्स सादर करणे आवश्यक आहे जो आधीपासून टिक केलेला नसेल आणि WiFi प्रवेशासाठी आवश्यक असलेल्या सेवा अटींच्या मंजुरीपासून वेगळा असेल. प्रवाशांना विपणनासाठी संमती न देताही WiFi वापरता आले पाहिजे. २) संमती मागे घेण्याचा अधिकार - प्रवाशांना त्यांची विपणन संमती कधीही मागे घेण्यासाठी एक स्पष्ट, सुलभ पर्याय उपलब्ध असणे आवश्यक आहे, सामान्यतः प्रत्येक ईमेलमधील अनसब्सक्राइब लिंक आणि सेल्फ-सर्व्हिस प्रेफरन्स सेंटर. ३) डेटा धारणा आणि मिनिमायझेशन - ऑपरेटरकडे प्रवाशांचा डेटा किती काळ जतन केला जाईल हे स्पष्ट करणारे दस्तऐवजीकरण केलेले डेटा धारणा धोरण असणे आवश्यक आहे आणि धारणा कालावधी संपल्यानंतर डेटा डिलीट किंवा अनामित केला गेल्याचे सिद्ध करता आले पाहिजे. या तिन्हींचे पुरावे ऑडिट लॉगसह सादर करणे बंधनकारक आहे.
वारंवार विचारले जाणारे प्रश्न
Why is multi-bearer cellular aggregation essential for train WiFi?
As a train travels through diverse geographical corridors, no single mobile network operator (MNO) provides uninterrupted 4G or 5G coverage. Multi-bearer aggregation gateways bond multiple cellular modems across distinct carriers using packet-level aggregation, ensuring that if one carrier experiences low signal or a dead zone, active connections automatically traverse remaining bonded links without session drops.
What is the EN 50155 standard and why is it mandatory for railway WiFi hardware?
EN 50155 (IEC 60571) is the international standard governing electronic equipment installed on rolling stock. It mandates rigorous physical tolerance against mechanical vibration, shock, rapid temperature swings (-40°C to +70°C), power supply surges, and electromagnetic interference (EN 50121-3-2). Standard commercial or enterprise access points fail prematurely on trains without EN 50155 compliance and vibration-proof M12 connectors.
How do high train speeds cause Doppler shift and handoff issues on wireless networks?
When a train travels at 125 to 200+ mph (200 to 320+ km/h), rapid relative velocity between train roof antennas and fixed base stations causes frequency shifts (Doppler effect) and requires handoffs every 3 to 6 seconds between cellular towers. Specialized rolling stock modems and trackside radio systems implement Doppler frequency pre-compensation and predictive roaming algorithms to prevent link degradation.
How does captive portal traffic shaping protect onboard bandwidth?
Trains operate over shared, metered backhaul with finite throughput. Before authentication, a strict walled garden prevents passenger devices from downloading automatic background OS updates or cloud sync backups. Post-authentication, Deep Packet Inspection (DPI) traffic shaping enforces per-user rate limiting (e.g. 2 Mbps) and deprioritises 4K video streams, ensuring business passengers and commuters retain reliable connectivity.
Why is Layer 2 client isolation critical on passenger WiFi networks?
Passenger WiFi is an untrusted public environment where hundreds of strangers share the same local wireless broadcast domain. Layer 2 client isolation prevents connected devices from communicating directly with each other, blocking ARP spoofing, man-in-the-middle sniffing, and local port scanning attacks at the access point radio level.
या मालिकेमध्ये पुढे वाचा
Staff WiFi vs. Guest WiFi: Corporate Network Segmentation साठी सर्वोत्तम पद्धती
स्टाफ आणि guest WiFi नेटवर्क्सचे विभाजन करण्याबाबत IT लीडर्ससाठी एक सर्वसमावेशक तांत्रिक मार्गदर्शक. यामध्ये VLAN आर्किटेक्चर, 802.1X ऑथेंटिकेशन, फायरवॉल पॉलिसीज आणि सुरक्षित नेटवर्क डिझाइनचा व्यवसायावर होणारा प्रभाव समाविष्ट आहे.
हॉटेल अतिथी WiFi व्यवस्थापन: PMS, पोर्टल्स आणि ब्रँड मानके यांचे एकत्रीकरण
हे तांत्रिक मार्गदर्शक एंटरप्राइझ-श्रेणीचे हॉटेल WiFi नेटवर्क कसे डिझाइन करावे हे तपशीलवार सांगते, ज्यामध्ये VLAN विभाजन, स्वयंचलित सत्र व्यवस्थापनासाठी PMS एकत्रीकरण आणि GDPR-अनुपालक डेटा संकलनासाठी captive portal ऑप्टिमायझेशन यावर लक्ष केंद्रित केले आहे.
Guest WiFi कसा सेट करावा: एक सुरक्षित Enterprise कॉन्फिगरेशन मार्गदर्शिका
ही अधिकृत मार्गदर्शिका IT लीडर्स आणि नेटवर्क आर्किटेक्ट्सना सुरक्षित enterprise guest WiFi तैनात करण्यासाठी एक निश्चित ब्ल्यूप्रिंट प्रदान करते. यामध्ये अंतर्गत प्रणालींचे संरक्षण करताना सुसंगत फर्स्ट - पार्टी डेटा गोळा करण्यासाठी आवश्यक आर्किटेक्चर, WPA3 मायग्रेशन, VLAN सेगमेंटेशन आणि captive portal इंटिग्रेशन समाविष्ट आहे.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.