
铁路 WiFi 网络:运营商如何实现高速连接
本技术参考指南为 IT 负责人、网络架构师和交通运营总监提供了关于架构和部署可靠铁路 WiFi 网络的实用见解。它涵盖了从沿线基础设施和多承载聚合到带宽管理、Captive Portal 以及旅客分析的全套技术栈。本指南展示了运营商如何不再将车载 WiFi 仅仅视为成本中心,而是将其作为产生第一方数据、运营情报和可衡量投资回报率的战略资产加以利用。
Video overview
收听本指南
查看播客转录
核心系列的一部分:访客 WiFi 指南 →
Railway WiFi fleet architecture and backhaul sizing tool
Model rolling stock passenger density, bonded backhaul capacity, EN 50155 access point counts, and captive portal data acquisition for train operators.
Flagship high-speed services requiring Doppler shift mitigation and multi-bearer cellular handover.
Standard streaming throttled to 480p; email, web, and VPN prioritised
Carrier diversity across 3 independent network operators prevents dead zones along track corridors.
Modelled rolling stock network architecture
EN 50155 compliantCommercial impact: captive portal passenger intelligence
Basis: 638 concurrent connections per service, 4 services a day, 30 days, and a 28% captive portal registration opt-in rate. Substitute your own timetable and opt-in rate to check the projection.
Purple overlays on rail gateways (Cisco, Icomera, Nomad Digital, Westermo), turning captive portals into GDPR-compliant passenger communication hubs.
Railway network deployment checklist (EN 50155)
- Vibration & shock resistance: All switches and APs must comply with EN 50155 Class TX (-40°C to +70°C) with lockable M12 X-coded Ethernet connectors.
- Layer 2 client isolation: Essential on all passenger SSIDs to prevent peer-to-peer port scanning, ARP poisoning, and broadcast saturation.
- Pre-authentication walled gardens: Must strictly limit unauthenticated traffic to portal DNS and login endpoints, preventing background cloud updates from congesting transit backhaul.
- Passpoint (Hotspot 2.0) & OpenRoaming: Enables automatic encrypted onboard onboarding for season ticket holders and corporate commuters without portal friction.
Designing or upgrading onboard railway WiFi?
Purple partners with train operating companies and rolling stock integrators worldwide to deploy high-converting captive portals, trackside analytics, and passenger engagement software.

决策者摘要
在行驶的火车上提供可靠的 WiFi 是企业级网络中最复杂的挑战之一。对于 IT 经理、网络架构师和场馆运营总监而言,乘客的连网体验不再是一项奢侈服务 - 它是直接影响客户满意度和品牌认知的基本期望。
本指南概述了在 125 英里/小时的速度下保持连接所需的骨干技术架构,包括处理频繁的蜂窝基站切换、金属车厢的法拉第笼效应以及波动的大量用户密度。我们探讨了从简单的蜂窝路由器到多载波聚合网关及专用沿线基础设施的转变。至关重要的是,我们分析了运营商如何利用 Captive Portal 和分析平台 - 例如 guest WiFi 和 WiFi analytics - 来管理带宽、确保符合 GDPR,并提取极具商业价值的第一方数据。通过将车客网络不仅仅视为一个成本中心,而是作为一个战略资产,交通运营商可以在满足现代乘客数字化需求的同时,实现显著的 ROI。
技术深度剖析
构建铁路 WiFi 网络需要彻底改变静态企业局域网的设计思路。网络必须在快速移动的本地环境与核心互联网回传之间架起桥梁,同时为数百名并发用户保持会话连续性。
多载体回传架构
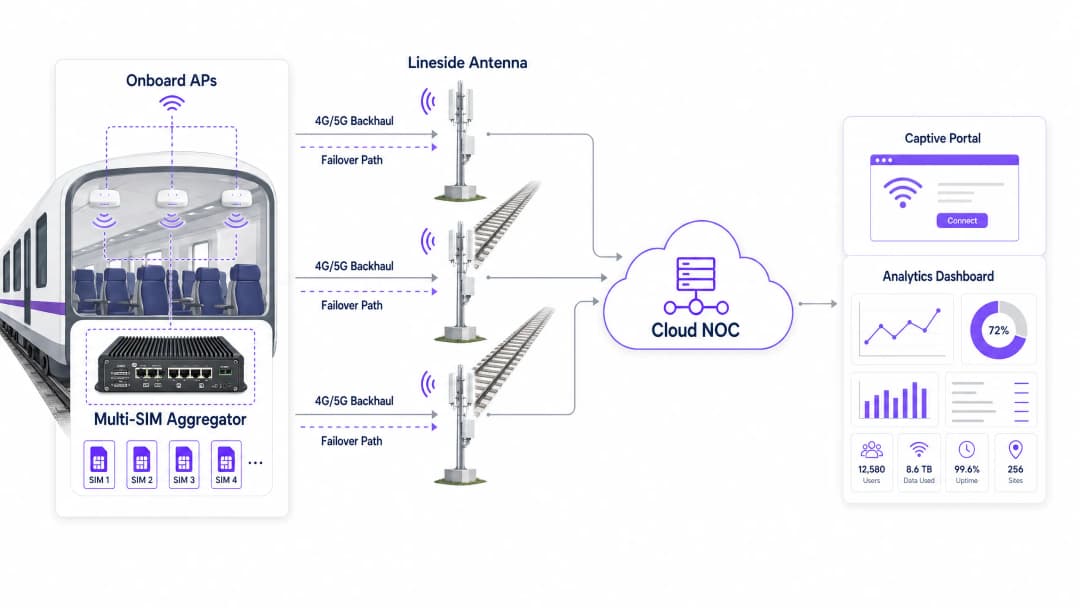
对于移动中的列车而言,仅依赖单一移动网络运营商是远远不够的。现代部署在列车上安装了多 SIM 卡聚合网关(或多载体路由器)。该设备可同时绑定来自多个移动网络运营商(MNO)的 4G 和 5G 连接。
当列车穿过不同的覆盖区域时,聚合器会根据实时延迟、丢包率和信号强度指标,动态地在可用连接之间路由流量。如果某家运营商在隧道或农村路段失去信号,其他运营商将维持会话,提供无缝故障转移,而乘客不会察觉到任何中断。这是任何铁路 WiFi 部署中最重要的一项架构决策。
轨旁基础设施(车地通信)
对于在高峰时段公共蜂窝网络容易拥堵的高密度通勤线路,运营商正在投资建设专用的轨旁基础设施。这涉及沿轨道部署天线 - 根据技术的不同,间距通常为 500 米至 2 公里 - 利用毫米波或专用 5G 频谱将专用信号直接发射到安装在列车车厢外部的接收器上。
这种方法完全避开了公共蜂窝网络拥堵,并提供了有保障的吞吐量。其代价是轨旁建设需要大量的资本支出,但对于高收益的城际路线来说,其商业案例非常具有说服力。一个关键的考量因素是多普勒效应:在速度超过每小时 100 英里时,接收器接收到的射频与发射频率存在偏差,这就需要专为高速移动场景设计的专业无线电设备。
车载分配与硬件标准
在确保回传之后,信号通过车载以太网骨干网分配到每节车厢的无线接入点(AP)。列车上部署的硬件必须符合严格的环境标准,特别是 EN 50155。该标准规定了机车车辆所用电子设备的要求,确保其能够耐受极端的温度变化(通常为 -25°C 至 +70°C)、湿度、冲击和振动。
APs通常需要M12工业连接器,而不是标准的RJ45端口,以防止因振动导致连接断开。WiFi 6 (802.11ax)是目前新部署推荐的标准,通过OFDMA和BSS Colouring等技术,在密集的车载环境中提供更强的性能。
车载区域网路拓扑结构同样重要。链状(daisy-chain)连接方式在每个车厢连接处都会产生单点故障风险。推荐的架构是冗余环路拓扑,在这种架构中,任何单根电缆段的断开都会通过反向路由环路中的流量来自动绕过。
实施指南
部署铁路WiFi服务需要周密的规划和分阶段的执行。以下步骤为IT团队提供了一个实用的框架。
步骤 1:射频(RF)调查与回程评估
在选择硬件之前,对整个列车路线进行全面的射频调查。在一天中有代表性的时间段,绘制轨道沿线所有主要移动网络运营商(MNO)的信号强度和数据吞吐量。识别盲区(如隧道、深切路堑、农村路段),在这些地方蜂窝网络覆盖会完全中断。这些数据直接为聚合网关的SIM运营商配置提供依据,并凸显了哪些地方可能需要对铁路沿线基础设施进行投资。
步骤 2:硬件采购与安装
选择符合EN 50155标准且有成熟铁路部署经验的厂商硬件。将多SIM卡聚合网关安装在安全、通风的通信机柜中(通常位于车头或车尾车厢)。在车厢之间铺设弹性电缆 - 采用工业级电缆的双冗余以太网环路 - 连接到APs。确保外部天线具有空气动力学外形,并且防风防水等级达到IP67或更高。
步骤 3:Captive Portal与带宽管理配置
这是基础设施与乘客体验融合的关键集成点。你无法在列车上提供不受限制的带宽;回程连接是一种有限的、共享的资源。实施Captive Portal解决方案以执行公平使用政策(FUP)。
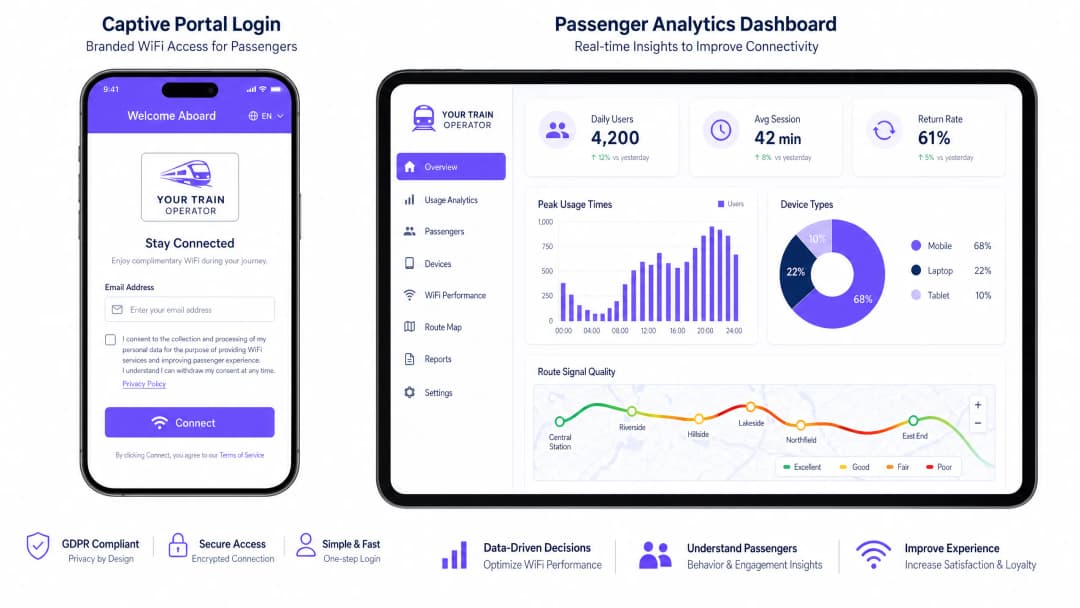
速率限制可以限制单个用户的速度 - 通常是下载5 Mbps - 以确保所有连接设备获得公平的访问权限。流量整形可以阻止或限制高带宽应用,例如4K视频流或大型软件更新,从而优先保证网页浏览、电子邮件和VoIP的畅通。通过门禁页面(portal)进行的身份验证可以在完全符合GDPR的前提下收集乘客数据(电子邮件地址、社交媒体登录),并将其输入到您的分析平台中。
步骤 4:网管中心(NOC)集成与监控
将车载网络与基于云的网络操作中心 (NOC) 集成。配置针对 AP 健康状况、回传延迟阈值和 SIM 卡故障转移事件的实时告警。将 GPS 列车位置数据与网络性能指标进行叠加,以构建路线级的信号质量地图。这是主动管理而非被动处理投诉的基础。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。
最佳实践
在所有 AP 上实施客户端隔离。 确保乘客设备无法在本地网络上直接相互通信。这降低了在车载 LAN 上发生对等网络攻击、中间人攻击和恶意软件传播的风险。对于任何公共网络,这都是不可逾越的安全底线。
采用 OpenRoaming 以减少门户摩擦。 为了提升回头客乘客的体验,支持 Passpoint 和 OpenRoaming (IEEE 802.11u)。这允许兼容的设备在每次行程中无需与 Captive Portal 交互即可安全且自动地进行身份验证。对于已经使用该平台的运营商,Purple 可以作为 OpenRoaming 服务的免费身份验证提供商,使其成为一条可行的升级路径。有关网络安全基础的更多背景信息,请参阅 使用强大的 DNS 和安全保护您的网络。
主动监控势在必行。 不要依赖乘客投诉来发现故障。将车载网络与云 NOC 集成,以实时监控在线率、回传延迟和 AP 健康状况。我们的目标是在第一位乘客发现问题之前,识别并解决这些问题。
将 Captive Portal 视为一种产品,而非一项公用事业。 该门户是您与乘客的主要接触点。投资于品牌化、加载快速的体验,清晰地传达服务条款和数据使用方式。设计不佳的门户会产生摩擦并降低身份验证率,从而直接影响您第一方数据的质量。
故障排除与风险缓解
车站浪涌效应
风险: 当列车驶入繁忙的车站时,数百台车载设备可能会同时尝试连接到车站的宏蜂窝网络或车站自身的公共 WiFi,从而导致严重的干扰、回传饱和以及所有乘客体验的下降。
缓解措施: 配置车载 AP,以便在站台上动态地将回传从蜂窝网络切换到专用的高容量 WiFi 或光纤链路。利用地理定位或 GPS 触发器,在列车停靠于大型枢纽车站时自动调整带宽策略,在回传容量实际不受限制时临时取消单用户限制。
车厢间电缆故障
风险: 车厢之间的物理连接在连挂和解编操作期间会承受持续的机械应力、振动和运动,从而导致电缆老化和网络分割。
**缓解措施:**使用符合 EN 50155 标准且支持快速生成树协议 (RSTP) 或专用环网协议的交换机,为车载 LAN 部署冗余环网拓扑。如果任意两个车厢之间的电缆发生故障,流量会自动绕环路反向路由,在数秒内保持与所有 AP 的连接。
隧道出口处的断联回传饱和
**风险:**当列车驶出长隧道时,每台设备都会同时尝试重新同步数据(电子邮件、应用更新、云备份),从而产生突发流量,导致回传带宽饱和达 30 至 60 秒。
**缓解措施:**实施主动的流量整形策略,专门限制后台应用程序流量。配置 Captive Portal,在应用层降低操作系统更新流量和云同步服务的优先级,确保交互式流量(网页浏览、即时通讯)始终具有最高优先级。
投资回报率 (ROI) 与业务影响
虽然部署铁路 WiFi 网络需要大量的资本支出 - 根据回传解决方案的复杂性,每列列车通常需要 50,000 至 200,000 英镑 - 但在与强大的分析平台集成时,它能带来可观且可衡量的回报。
| 价值驱动因素 | 机制 | 可衡量的成果 |
|---|---|---|
| 第一方数据获取 | Captive Portal 认证 | 用于 CRM 和营销的乘客电子邮件数据库 |
| 运营情报 | NOC 分析 + GPS 叠加 | 运营商 SLA 问责制、覆盖范围盲点识别 |
| 零售媒体收入 | Captive Portal 广告 | 登录时赞助内容带来的直接收入 |
| 乘客满意度 | 可靠的连接 | 提升 NPS 评分,提高铁路出行分担率 |
| 合规性 | 符合 GDPR 的数据采集 | 降低法律风险、可审计的同意记录 |
通过要求通过 Captive Portal 进行认证,运营商可以建立一个包含乘客人口统计特征和出行习惯的宝贵数据库。这些数据可用于定向营销活动、忠诚度计划和个性化服务。将网络性能与列车位置数据相结合的分析仪表盘,使运营商能够精准定位沿线的信号覆盖盲点,并要求蜂窝网络提供商对合同规定的 SLA 负责。
Captive Portal 本身就是黄金数字资产。运营商可以在登录流程中插入定向广告或赞助消息,产生直接收入以抵消基础设施成本。这种模式在其他领域已证明非常成功,包括 零售 和 交通 枢纽,同样的原理也直接适用于铁路环境。对于管理车站酒店或贵宾室的酒店餐饮与服务业运营商,同样的平台原理也适用 - 参见我们的 酒店餐饮与服务业 WiFi 部署指南以了解平行的实施模式。
关键定义
多承载聚合
通过绑定网关将多个网络连接 - 通常是来自不同运营商的多张 4G 或 5G SIM 卡 - 组合成一个单一、强大的数据连接的过程,以提高总带宽并提供自动故障转移。
对列车至关重要,因为当列车穿过单一蜂窝网络提供商未覆盖的区域时,它可以防止网络中断。网关实时在所有可用承载上动态路由数据包。
EN 50155
一项涵盖铁路应用轨道交通车辆所用电子设备的国际标准(IEC 60571),规定了温度、湿度、振动、冲击和电源波动的要求。
IT 团队必须确保所有车载路由器、交换机和 AP 都通过 EN 50155 认证。标准的企业级硬件会因振动和极端温度而在铁路环境中失效。
Captive Portal
公共访问网络用户在获得完全互联网访问权限之前必须查看并与之交互的网页。它通常需要进行身份验证并接受服务条款。
运营商用于验证用户身份、执行公平使用政策以及捕获宝贵的首方营销数据。它是 WiFi 网络上运营商与乘客之间的主要商业接口。
客户端隔离
无线接入点上的一种安全功能,可防止连接的设备在本地网络上直接相互通信,从而强制所有流量通过网关。
对于列车 WiFi 等公共网络至关重要,可保护乘客免受点对点黑客攻击、中间人攻击以及恶意软件在车载局域网中的传播。
沿线基础设施
沿铁路线路安装的专用电信设备 - 包括天线、射频单元和光纤回传 - 旨在为列车提供私有、高容量的回传网络。
当公共蜂窝网络无法满足密集通勤线路的高数据需求时部署。这需要大量的资本投资,但可以提供不受公共网络拥堵影响的保证吞吐量。
Passpoint / OpenRoaming
一套协议套件(基于 IEEE 802.11u 和 Hotspot 2.0),允许设备利用基于证书的身份验证,自动且安全地连接到参与的 WiFi 网络,而无需通过 Captive Portal 登录。
通过提供无缝、自动的连接,为重复出行的旅客改善乘客体验。Purple 作为该服务的身份提供商,使运营商无需构建自己的身份验证基础设施即可提供该服务。
流量整形 (QoS)
调节网络数据传输以控制带宽分配、优先处理某些类型的流量并阻止或限制其他流量的实践,从而确保所有用户获得定义的服务质量。
在列车上用于阻止高带宽应用(如 4K 视频流)并优先处理交互式流量(网页浏览、电子邮件、VoIP),以确保在回传容量有限的情况下所有乘客都能获得可用的连接。
多普勒频移
接收器与发射器发生相对运动时所接收到的无线电波频率的变化。在高速运动时,这种频率偏移会降低无线电链路的质量。
高速铁路组网中一个根本性的物理挑战。在时速超过 100 英里时,需要专门的车地无线电设备来补偿多普勒频移,这使得标准的企业级室外 AP 不适合沿线部署。
公平使用政策 (FUP)
网络运营商强制执行的一套规则,旨在限制单个用户的带宽或数据消耗,以确保所有已连接设备能够平等地访问网络。
通过多 SIM 卡聚合器上的 Captive Portal 和流量整形引擎实施。如果没有公平使用政策,少数重度用户可能会占满整个回传带宽,从而降低所有乘客的体验。
应用实例
一家拥有 50 辆列车的区域铁路运营商正面临严重的 WiFi 投诉。乘客反映,在列车穿过乡村山谷的 15 分钟路程中,网络会完全中断。目前的配置是在每节车厢中使用单 SIM 卡的 4G 路由器。推荐的整改方法是什么?
该运营商必须升级到多承载架构。步骤 1:将单 SIM 卡路由器替换为每列车一个集中的、符合 EN 50155 标准的多 SIM 卡聚合网关。步骤 2:对山谷进行射频勘测,以确定哪些移动网络运营商在受影响路段拥有部分覆盖。步骤 3:为网关配置至少三家不同移动网络运营商(例如 EE、O2、Vodafone)的 SIM 卡,并对网关进行配置以实现数据包级绑定和无缝故障转移。步骤 4:实施 Captive Portal,在低覆盖的山谷路段强制执行每用户 2 Mbps 的严格速率限制,以防止进行基本网页浏览时连接超时。步骤 5:与云端 NOC 集成,以实时监控故障转移事件并构建覆盖范围图,以便与运营商进行谈判。
一家大型城际运营商正在推出一项新的尊享服务,并希望提供差异化的 WiFi 体验:头等舱乘客获得 20 Mbps 且不限速的连接,而普通舱乘客获得 5 Mbps 且限制流媒体的连接。这应该如何进行架构设计?
这需要一个具有每 SSID QoS 策略的多 SSID 架构。步骤 1:在车载 AP 上配置两个独立的 SSID - 一个用于头等舱,一个用于普通舱。步骤 2:将每个 SSID 分配到独立的 VLAN。步骤 3:在多 SIM 卡聚合器上配置每 VLAN 流量整形策略:VLAN 10(头等舱)获得优先队列,且不进行应用层阻断;VLAN 20(普通舱)获得每用户 5 Mbps 的上限,并使用深度包检测(DPI)规则阻断已知的流媒体服务域名和 IP 范围。步骤 4:为每个 SSID 部署独立的 Captive Portal 实例,头等舱门户通过 OpenRoaming 或忠诚度计划令牌为常旅客预先填充信息。
练习题
Q1. 您正在为由8节车厢组成的新型列车车队设计车载局域网。项目经理建议通过标准的Cat6网线跨车厢以手拉手(daisy-chaining)方式串接AP,以降低成本。这种方法的主要风险是什么?您应该推荐什么样的架构来替代它?
提示:考虑移动列车的物理环境,以及车厢间电缆断开后下游网络段会发生什么。
查看标准答案
主要风险是级联式的单点故障。如果在列车运行中由于震动或车厢连接处的机械应力导致3号车厢与4号车厢之间的网线断开,那么4号到8号车厢将彻底失去网络连接。我建议推荐使用符合EN 50155标准的、配有M12接口的网管型交换机,并结合RSTP或专有环网协议,构建冗余的环网拓扑结构。在环网拓扑中,任何单一网段的断开都会在几毫秒内被自动旁路,通过绕行环路相反方向来路由流量,从而确保所有AP维持不间断的连接。
Q2. 您的分析仪表板显示,在早上08:00的通勤列车上,总带宽正使多SIM卡回传链路达到满载,导致乘客普遍抱怨网速缓慢。然而,只有30%的乘客在Captive Portal上进行了身份验证。可能的原因是什么?解决方案是什么?
提示:思考一下,当设备检测到已知的或开放的WiFi网络时,甚至在用户主动浏览之前,它们在后台会执行什么操作。
查看标准答案
最可能的原因是后台设备活动:一旦设备关联到SSID,操作系统更新、云端备份(如iCloud、Google Drive)、应用刷新以及电子邮件同步等都会自动开始运行,而不管用户是否已经通过Captive Portal完成身份验证。解决方案是在Captive Portal上实施严格的认证前围墙花园(walled garden) - 在登录前仅允许访问门户网站本身 - 并结合认证后的流量整形,在高峰时段阻止已知的更新服务器IP地址范围和CDN域名。同时,应在认证后立即应用单用户限速规则。
Q3. 某列车运营商希望部署专用的轨道旁车地(track-to-train)基础设施,以完全绕过公共蜂窝网络。他们的采购团队确定了一套低成本方案:使用标准的企业级室外WiFi接入点,沿轨道以200米的间隔安装在立杆上。列车运行速度为125英里/小时。为什么这种方法会失败?他们应该规定采用什么来替代?
提示:同时考虑高速无线电通信的物理特性以及接入点之间切换的运行要求。
查看标准答案
这种方法会失败,原因有两个根本点。第一,标准的企业级室外AP并不是为了处理列车以125英里/小时的速度行驶时所需的高速切换而设计的 - 在这个速度下,列车在不到4秒内就会通过一个200米的蜂窝扇区,这远远快于标准802.11漫游协议执行干净切换的速度。第二,在这种高速下的多普勒频移效应会降低无线电链路质量,因为标准AP无法补偿由列车与固定天线之间的相对速度引起的频率偏移。该运营商必须规定采用来自拥有成熟高速铁路部署经验的厂商的专用车地无线电设备,使用专为移动场景设计的技术、定向天线以及针对列车速度进行了优化的专有切换协议。
Q4. 某客运铁路运营商正在为GDPR审计做准备。他们的Captive Portal收集电子邮件地址并用于市场营销。他们必须证明符合哪三个最关键的合规要求?
提示:重点关注处理的合法依据、撤回同意的权利以及数据保留期限。
查看标准答案
三个最关键的要求是:1) 合法依据和明确同意 - 门户网站必须展示一个清晰、未捆绑的营销传播同意复选框,该复选框不得预先勾选,且必须与访问 WiFi 所需接受的服务条款相分离。乘客必须能够在不同意营销的情况下访问 WiFi。2) 撤回权 - 必须为乘客提供一个清晰、易于访问的随时撤回其营销同意的机制,通常是每封电子邮件中的退订链接和自助服务偏好中心。3) 数据保留和最小化 - 运营商必须有记录在案的数据保留政策,说明乘客数据的保留时间,并必须能够证明数据在保留期后被删除或匿名化。这三点都必须有审计日志证明。
常见问题
Why is multi-bearer cellular aggregation essential for train WiFi?
As a train travels through diverse geographical corridors, no single mobile network operator (MNO) provides uninterrupted 4G or 5G coverage. Multi-bearer aggregation gateways bond multiple cellular modems across distinct carriers using packet-level aggregation, ensuring that if one carrier experiences low signal or a dead zone, active connections automatically traverse remaining bonded links without session drops.
What is the EN 50155 standard and why is it mandatory for railway WiFi hardware?
EN 50155 (IEC 60571) is the international standard governing electronic equipment installed on rolling stock. It mandates rigorous physical tolerance against mechanical vibration, shock, rapid temperature swings (-40°C to +70°C), power supply surges, and electromagnetic interference (EN 50121-3-2). Standard commercial or enterprise access points fail prematurely on trains without EN 50155 compliance and vibration-proof M12 connectors.
How do high train speeds cause Doppler shift and handoff issues on wireless networks?
When a train travels at 125 to 200+ mph (200 to 320+ km/h), rapid relative velocity between train roof antennas and fixed base stations causes frequency shifts (Doppler effect) and requires handoffs every 3 to 6 seconds between cellular towers. Specialized rolling stock modems and trackside radio systems implement Doppler frequency pre-compensation and predictive roaming algorithms to prevent link degradation.
How does captive portal traffic shaping protect onboard bandwidth?
Trains operate over shared, metered backhaul with finite throughput. Before authentication, a strict walled garden prevents passenger devices from downloading automatic background OS updates or cloud sync backups. Post-authentication, Deep Packet Inspection (DPI) traffic shaping enforces per-user rate limiting (e.g. 2 Mbps) and deprioritises 4K video streams, ensuring business passengers and commuters retain reliable connectivity.
Why is Layer 2 client isolation critical on passenger WiFi networks?
Passenger WiFi is an untrusted public environment where hundreds of strangers share the same local wireless broadcast domain. Layer 2 client isolation prevents connected devices from communicating directly with each other, blocking ARP spoofing, man-in-the-middle sniffing, and local port scanning attacks at the access point radio level.
继续阅读本系列
Staff WiFi 对比 Guest WiFi:企业网络分段最佳实践
针对 IT 领导者的全面技术指南,介绍如何对 staff 和 guest WiFi 网络进行分段。内容涵盖 VLAN 架构、802.1X 认证、防火墙策略以及安全网络设计对业务的影响。
酒店客用 WiFi 管理:整合 PMS、门户与品牌标准
本技术指南详细介绍了如何构建企业级酒店 WiFi 网络,重点关注 VLAN 划分、用于自动会话管理的 PMS 集成,以及用于符合 GDPR 的数据采集的 Captive Portal 优化。
如何设置 Guest WiFi:企业级安全配置指南
本权威指南为 IT 负责人和网络架构师提供了部署安全企业 Guest WiFi 的确定性蓝图。内容涵盖了基本架构、WPA3 迁移、VLAN 隔离以及 Captive Portal 集成,在保护内部系统的同时,实现合规的一方数据采集。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。