
鐵路 WiFi 網路:營運商如何提供高速連線
本技術參考指南為 IT 領導者、網路架構師和交通營運總監提供了關於架構與部署可靠鐵路 WiFi 網路的實用見解。內容涵蓋了從沿線基礎設施、多載波聚合到頻寬管理、Captive Portal 和乘客分析的完整技術堆疊。本指南展示了營運商如何不再將車載 WiFi 僅視為成本中心,而是將其轉化為能產生第一方數據、營運情報和可衡量投資報酬率(ROI)的戰略資產。
Video overview
收聽此指南
查看播客逐字稿
核心系列的一部分:Guest WiFi 指南 →
Railway WiFi fleet architecture and backhaul sizing tool
Model rolling stock passenger density, bonded backhaul capacity, EN 50155 access point counts, and captive portal data acquisition for train operators.
Flagship high-speed services requiring Doppler shift mitigation and multi-bearer cellular handover.
Standard streaming throttled to 480p; email, web, and VPN prioritised
Carrier diversity across 3 independent network operators prevents dead zones along track corridors.
Modelled rolling stock network architecture
EN 50155 compliantCommercial impact: captive portal passenger intelligence
Basis: 638 concurrent connections per service, 4 services a day, 30 days, and a 28% captive portal registration opt-in rate. Substitute your own timetable and opt-in rate to check the projection.
Purple overlays on rail gateways (Cisco, Icomera, Nomad Digital, Westermo), turning captive portals into GDPR-compliant passenger communication hubs.
Railway network deployment checklist (EN 50155)
- Vibration & shock resistance: All switches and APs must comply with EN 50155 Class TX (-40°C to +70°C) with lockable M12 X-coded Ethernet connectors.
- Layer 2 client isolation: Essential on all passenger SSIDs to prevent peer-to-peer port scanning, ARP poisoning, and broadcast saturation.
- Pre-authentication walled gardens: Must strictly limit unauthenticated traffic to portal DNS and login endpoints, preventing background cloud updates from congesting transit backhaul.
- Passpoint (Hotspot 2.0) & OpenRoaming: Enables automatic encrypted onboard onboarding for season ticket holders and corporate commuters without portal friction.
Designing or upgrading onboard railway WiFi?
Purple partners with train operating companies and rolling stock integrators worldwide to deploy high-converting captive portals, trackside analytics, and passenger engagement software.

執行摘要
在行駛的火車上提供可靠的 WiFi 是企業網路中最複雜的挑戰之一。對於 IT 經理、網路架構師和場域營運總監而言,旅客連線已不再是奢侈品,而是直接影響客戶滿意度和品牌形象的基本期待。
本指南概述了在時速 125 英里的情況下保持連線所需的技術架構,包括處理頻繁的基地台切換、金屬車廂的法拉第籠效應以及波動的使用者密度。我們將探討從簡單的行動路由器向多承載聚合閘道器和專用沿線基礎設施的轉變。至關重要的是,我們研究了營運商如何使用 Captive Portal 和分析平台 - 例如 guest WiFi 與 WiFi analytics - 來管理頻寬、確保符合 GDPR 規範並提取具備行動指引價值的第一方數據。藉由將車載網路不單單視為成本中心,而是視為一項戰略資產,運輸營運商可以在滿足現代旅客數位需求的同時,推動顯著的投資報酬率。
技術深度剖析
建構鐵路 WiFi 網路需要從根本上脫離靜態企業區域網路(LAN)的設計。網路必須在快速移動的本地環境與核心網際網路回程網路(backhaul)之間架起橋樑,同時維持數百名同時線上使用者的工作階段連續性。
多載體回程網路架構
對於行進中的列車,僅依賴單一行動網路營運商是遠遠不夠的。現代部署採用安裝在列車上的多 SIM 卡聚合閘道器(或多載體路由器)。此裝置可同時綁定來自多家行動網路營運商(MNO)的 4G 和 5G 連線。
當列車通過不同的收訊範圍區域時,聚合器會根據即時延遲、封包遺失率和訊號強度指標,動態地將流量路由到可用的連線。如果某家營運商在隧道或鄉村路段失去訊號,其他營運商則會維持該工作階段,提供無縫的容錯移轉,讓乘客完全察覺不到中斷。這是任何鐵路 WiFi 部署中唯一最重要的架構決策。
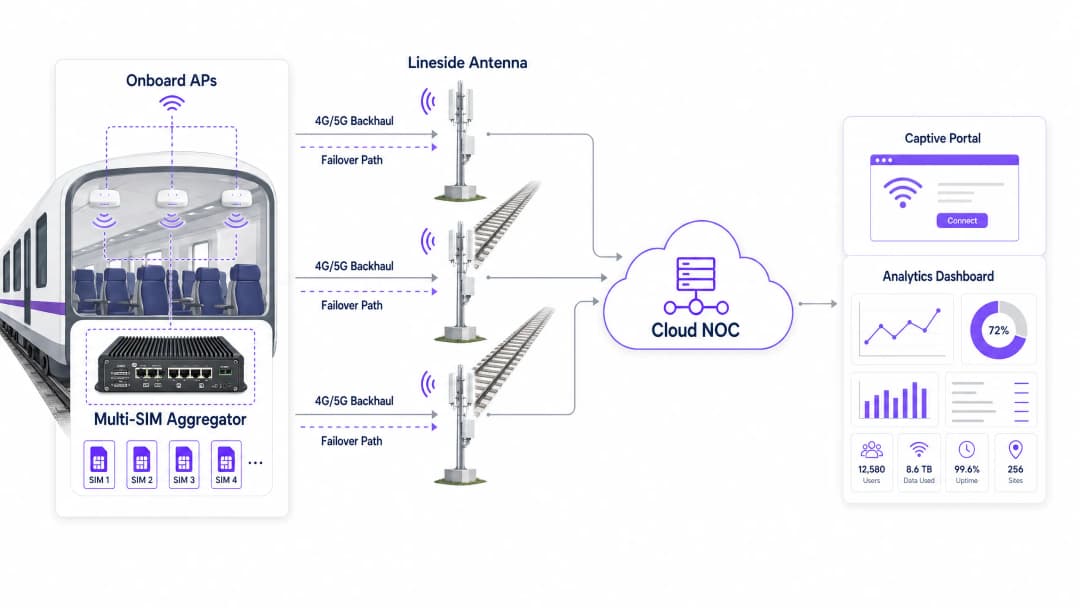
沿線基礎設施(軌道至列車)
針對在尖峰時段公共行動網路會變得擁擠的高密度通勤路線,營運商正在投資專用的沿線基礎設施。這涉及沿著軌道部署天線 - 根據技術的不同,間隔通常為 500 公尺至 2 公里 - 利用毫米波或專用 5G 頻譜,將專用訊號直接射向安裝在客車廂外部的接收器。
這種方法完全繞過了公共行動網路的擁擠,並提供了保證的吞吐量。其代價是軌道旁建設的龐大資本支出,但對於高收益的城際路線來說,其商業案例極具吸引力。一個關鍵的考量是都卜勒效應:在時速超過 100 英里時,接收器接收到的無線電頻率會與發射頻率不同,這需要設計用於高速移動場景的專用無線電設備。
車載分配與硬體標準
一旦確保了回程網路的安全,訊號就會透過車載乙太網路骨幹網分配到每個車廂的無線存取點(AP)。部署在火車上的硬體必須符合嚴格的環境標準,特別是 EN 50155。該標準規定了鐵路車輛所用電子設備的要求,確保能耐受極端的溫度變化(通常為 -25°C 至 +70°C)、濕度、衝擊和震動。
APs 通常需要 M12 工業連接器,而非標準的 RJ45 連接埠,以防止因震動而導致斷線。WiFi 6 (802.11ax) 是目前針對新佈署推薦的標準,透過 OFDMA 和 BSS Colouring 等技術,在密集的環境中提供更好的效能。
車載 LAN 拓撲同樣重要。菊花鏈方法會在每個車廂間的連接處建立單點故障點。推薦的架構是備援環狀拓撲,在這種拓撲中,任何單一電纜段的斷裂都會透過繞過環路相反方向的路由流量,自動被繞過。
實作指南
佈署鐵路 WiFi 服務需要仔細的規劃和分階段執行。以下步驟為 IT 團隊提供了一個實用的框架。
步驟 1:射頻調查與回程評估
在選擇硬體之前,請對整個火車路線進行全面的射頻調查。在一天中的代表性時間,繪製沿線所有主要行動網路營運商 (MNO) 的訊號強度和資料吞吐量。識別蜂巢網路訊號完全消失的死角 - 包括隧道、深切路段、鄉村路段。這些數據將直接用於設定聚合閘道器的 SIM 電信業者配置,並突顯哪些地方可能值得投資沿線基礎設施。
步驟 2:硬體採購與安裝
選擇具有實績鐵路佈署經驗之廠商所提供符合 EN 50155 標準的硬體。將多 SIM 卡聚合器安裝在安全、通風的通訊機櫃中,通常位於車頭或車尾車廂。在車廂之間佈設高韌性的佈線 - 使用工業級電纜的雙備援乙太網路環 - 連接至 APs。確保外部天線具有流線型的外觀,且密封達到 IP67 或更高防護等級,以防止風雨侵入。
步驟 3:captive portal 與頻寬管理設定
這是基礎設施與乘客體驗結合的關鍵整合點。您無法在火車上提供不受限制的頻寬;回程傳輸是有限且共享的資源。實作 captive portal 解決方案以執行公平使用政策 (FUP)。
速率限制限制個別使用者的速度 - 通常為 5 Mbps 下載 - 以確保所有已連線裝置的公平存取。流量整形阻擋或限制高頻寬應用程式(例如 4K 串流媒體或大型軟體更新),並優先處理網頁瀏覽、電子郵件和 VoIP。透過 portal 進行的驗證在完全符合 GDPR 的情況下收集乘客數據(電子郵件地址、社群登入),並將其送入您的分析平台。
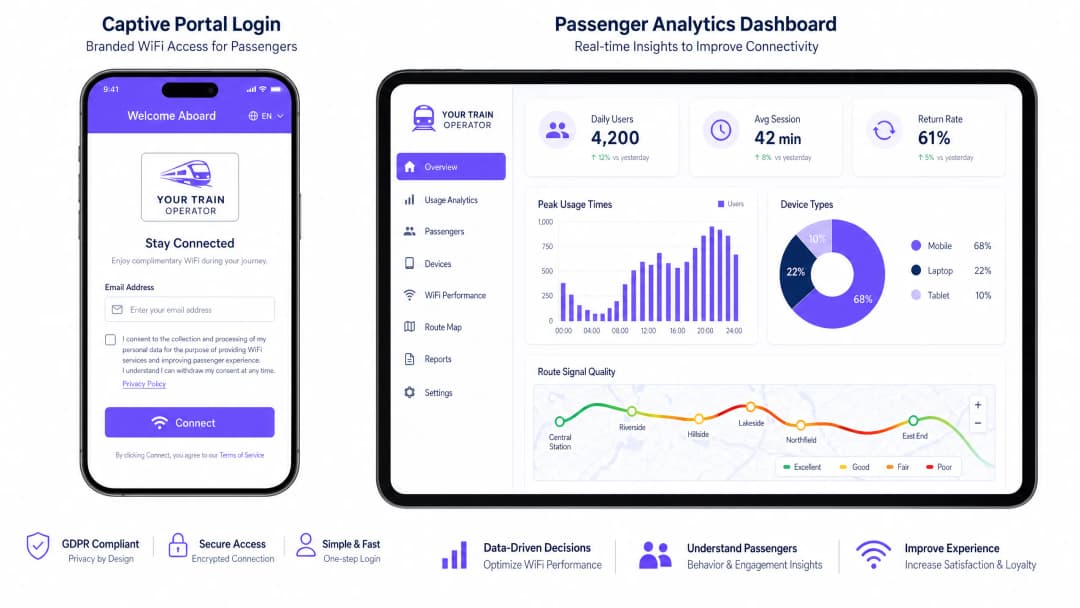
步驟 4:NOC 整合與監控
將車載網路與雲端網路營運中心(NOC)整合。針對 AP 健康狀態、回程網路延遲臨界值以及 SIM 卡容錯移轉事件設定即時警報。將 GPS 列車位置數據與網路效能指標相結合,以建立路線層級的訊號品質地圖。這是進行主動式管理而非被動式處理客訴的基礎。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。
最佳實踐
在所有 AP 上實作用戶端隔離。 確保乘客裝置無法在區域網路上直接互相通訊。這可降低點對點攻擊、中間人攻擊以及惡意軟體在車載 LAN 上傳播的風險。這是任何公共網路不容妥協的安全基準。
採用 OpenRoaming 以減少 Portal 阻力。 為了改善頻繁乘車旅客的乘客體驗,請支援 Passpoint 與 OpenRoaming(IEEE 802.11u)。這可讓相容的裝置安全且自動地進行驗證,而無需在每次行程中都與 Captive Portal 進行互動。對於已在使用該平台的營運商,Purple 可作為 OpenRoaming 服務的免費身分識別提供者,使其成為一條可行的升級路徑。如需了解網路安全基本原理的更多背景資訊,請參閱 Protecting your network with robust DNS and security。
主動監控是不容妥協的。 不要依賴乘客投訴來發現中斷。將車載網路與雲端 NOC 整合,以即時監控上線時間、回程網路延遲和 AP 健康狀態。其目標是在第一位乘客發現之前識別並解決問題。
將 Captive Portal 視為一項產品,而非一項工具。 Portal 是您與乘客的主要接觸點。投資於一個品牌化、載入速度快的體驗,清楚傳達服務條款以及數據將如何被使用。設計不良的 Portal 會產生阻力並降低驗證率,直接影響您第一方數據的品質。
疑難排解與風險緩解
車站突增效應
風險: 當列車駛入繁忙的車站時,數百部車載裝置可能會同時嘗試連接到車站的巨型行動網路或車站自身的公共 WiFi,從而導致嚴重干擾、回程網路飽和以及所有乘客體驗下降。
緩解措施: 設定車載 AP,將回程網路從行動網路動態切換至車站月台的專用高容量 WiFi 或光纖連線。當列車在主要樞紐站靜止時,使用地理定位或 GPS 觸發器自動調整頻寬策略,在回程網路容量實際上不受限制時,暫時取消每位使用者的限制。
車廂間電纜故障
風險: 車廂之間的物理連接在聯結與解聯操作期間承受著持續的機械應力、振動與移動,從而導致電纜劣化和網路分割。緩解措施: 針對車載 LAN 實施備援環狀拓撲,使用符合 EN 50155 標準並支援快速生成樹協定 (RSTP) 或專有環狀協定的交換器。如果任何兩個車廂之間的電纜發生故障,流量會自動繞行環路的相反方向,在數秒內維持與所有 AP 的連線性。
出隧道時的後端傳輸飽和
風險: 當列車駛出長隧道時,每部裝置都會同時嘗試重新同步資料 (電子郵件、應用程式更新、雲端備份),從而產生流量爆發,使後端傳輸在 30 到 60 秒內達到飽和。
緩解措施: 實施積極的流量整形策略,特別是限制背景應用程式流量。設定 Captive Portal,在應用程式層降低作業系統更新流量和雲端同步服務的優先順序,確保互動式流量 (網頁瀏覽、即時訊息) 始終享有優先權。
投資報酬率與商業影響
雖然部署鐵路 WiFi 網路需要大量的資本支出 - 根據後端傳輸解決方案的複雜程度,每列火車通常需要 50,000 至 200,000 英鎊 - 但與強大的分析平台整合時,它能帶來相當大且可衡量的回報。
| 價值驅動因素 | 機制 | 可衡量的結果 |
|---|---|---|
| 第一方數據取得 | Captive Portal 驗證 | 用於 CRM 和行銷的乘客電子郵件資料庫 |
| 營運情報 | NOC 分析 + GPS 疊加 | 電信業者 SLA 問責、覆蓋缺口識別 |
| 零售媒體收益 | Captive Portal 廣告 | 登入時贊助內容的直接收益 |
| 乘客滿意度 | 可靠的連線功能 | 提升 NPS 評分,提高鐵路客運分擔率 |
| 法規遵循 | 符合 GDPR 的資料收集 | 減少法律風險、可審計的同意記錄 |
透過要求經由 Captive Portal 進行驗證,營運商可以建立一個包含乘客人口統計資料和旅行習慣的寶貴資料庫。此資料可用於精準行銷活動、會員計劃和服務個人化。將網路效能與列車位置資料相結合的分析儀表板,可讓營運商精確定位沿線的收訊死角,並要求行動通訊業者對合約規定的 SLA 負責。
Captive Portal 本身是極具價值的數位黃金地段。營運商可以在登入流程中加入定向廣告或贊助訊息,產生直接收益以抵消基礎設施成本。這種模式在其他領域 (包括 零售 和 交通 樞紐) 已被證明非常成功,同樣的原則也直接適用於鐵路環境。對於管理車站飯店或貴賓室的餐旅營運商,同樣的平台原則也適用 - 請參閱我們的 餐旅 WiFi 部署指南以了解平行的實施模式。
關鍵定義
多載波聚合
透過綁定閘道器將多個網路連線 - 通常是來自不同電信業者的多張 4G 或 5G SIM 卡 - 整合為單一且強韌的數據連線,以提升總頻寬並提供自動容錯移轉的程序。
對火車至關重要,因為它能防止火車行經單一行動電信商缺乏訊號覆蓋的區域時發生網路中斷。閘道器會即時在所有可用載波之間動態路由封包。
EN 50155
一項適用於鐵路車輛電子設備的國際標準(IEC 60571),具體規定了溫度、濕度、震動、衝擊和電源波動的要求。
IT 團隊必須確保所有車載路由器、交換器和 AP 都通過 EN 50155 認證。標準企業硬體會因震動和極端溫度而在鐵路環境中失效。
Captive Portal
公共存取網路的使用者在獲得完整網際網路存取權限之前,必須瀏覽並與之互動的網頁。它通常需要身分驗證並接受服務條款。
營運商用來驗證使用者身分、執行公平使用政策,並收集珍貴的第一方行銷數據。它是營運商與乘客在 WiFi 網路上的主要商業互動介面。
Client Isolation
無線存取點上的一項安全功能,可防止已連線的裝置在區域網路上直接相互通訊,強迫所有流量必須通過閘道器。
這對於火車 WiFi 等公共網路至關重要,可保護乘客免受點對點駭客攻擊、中間人攻擊以及惡意軟體在車載區域網路上的傳播。
沿線基礎設施
沿著鐵路軌道安裝的專用電信設備 - 包括天線、無線電單元和光纖回程網路 - 為列車提供私有、高容量的回程網路。
當公共蜂窩網路無法因應繁忙通勤路線的高數據需求時部署。需要大量的資本投資,但能提供不受公共網路擁塞影響的保證吞吐量。
Passpoint / OpenRoaming
基於 IEEE 802.11u 和 Hotspot 2.0 的協定套件,允許裝置自動且安全地連線至參與的 WiFi 網路,無需透過 Captive Portal 登入,並使用憑證型身分驗證。
透過提供無縫、自動的連線,提升回頭客的乘客體驗。Purple 在此服務中擔任身分識別提供者,讓營運商無需自行建置驗證基礎設施即可提供此功能。
流量塑造 (QoS)
調節網路數據傳輸以控制頻寬分配、優先處理特定類型流量並阻擋或限制其他流量的實作方法,從而確保為所有使用者提供定義的服務品質。
用於火車上阻擋高頻寬應用程式(如 4K 影片串流)並優先處理互動式流量(網頁瀏覽、電子郵件、VoIP),以確保所有乘客在有限的回程網路容量下都能獲得可用的連線。
都卜勒頻移
接收器相對於發射器移動時,所接收到的無線電波頻率變化。在高車速下,此頻率偏移可能會降低無線電鏈路的品質。
高速鐵路網路中的一項根本物理挑戰。需要專用的車地無線電設備來補償時速超過 100 英里時的都卜勒頻移,因此標準企業室外 AP 不適合部署在鐵路沿線。
公平使用政策 (FUP)
由網路營運商執行的一套規則,限制個別使用者的頻寬或數據消耗量,以確保所有連線裝置享有公平的存取權。
透過多 SIM 卡聚合器上的 Captive Portal 和流量塑造引擎來實施。若沒有公平使用政策,少數高流量使用者可能會佔滿整個回程網路,從而降低所有乘客的體驗。
範例
一家擁有 50 列火車的區域鐵路營運商正遭遇嚴重的 WiFi 投訴。乘客反映,在行經鄉村山谷的 15 分鐘路段中,網路會完全中斷。目前的設定是在每節車廂中使用單一 SIM 卡的 4G 路由器。推薦的改善方案是什麼?
營運商必須升級為多載波架構。步驟 1:將單一 SIM 卡路由器替換為每列火車一個符合 EN 50155 標準的集中式多 SIM 卡聚合閘道器。步驟 2:對山谷進行射頻(RF)勘測,以確定哪些行動網路營運商(MNO)在受影響路段擁有部分訊號覆蓋。步驟 3:為閘道器配備至少三家不同 MNO 的 SIM 卡,並將閘道器設定為封包級綁定與無縫容錯移轉。步驟 4:導入 Captive Portal,在訊號覆蓋率低的山谷路段強制執行每位使用者 2 Mbps 的嚴格速率限制,以防止基本網頁瀏覽時連線逾時。步驟 5:與雲端 NOC 整合,即時監控容錯移轉事件,並建立訊號覆蓋地圖以進行電信商談判。
一家大型城際鐵路營運商正在推出一項新的尊榮服務,並希望提供差異化的 WiFi 體驗:頭等艙乘客可獲得 20 Mbps 且不限速的連線,而標準艙乘客則獲得 5 Mbps 且封鎖串流媒體的連線。這該如何設計架構?
這需要採用具有每 SSID QoS 策略的多 SSID 架構。步驟 1:在車載 AP 上設定兩個獨立的 SSID - 一個給頭等艙,一個給標準艙。步驟 2:將每個 SSID 分配到不同的 VLAN。步驟 3:在多 SIM 卡聚合器上設定每 VLAN 流量整形策略:VLAN 10(頭等艙)獲得優先佇列且不進行應用程式層封鎖;VLAN 20(標準艙)獲得每位使用者 5 Mbps 的上限,並搭配深度封包檢測(DPI)規則來封鎖已知的串流媒體服務網域和 IP 範圍。步驟 4:為每個 SSID 部署獨立的 Captive Portal 執行個體,其中頭等艙的門戶網站可透過 OpenRoaming 或會員計劃代幣為常客預先載入資訊。
練習題
Q1. 您正在為一支擁有 8 節車廂的新列車車隊設計車載區域網路。專案經理建議透過標準的 Cat6 網路線在車廂之間以鏈狀串接(daisy-chaining) AP 以降低成本。這種方法的主要風險是什麼?您應該改為推薦哪種架構?
提示:請考慮行駛中火車的物理環境,以及車廂間電纜斷裂時,下游網路區段會發生什麼情況。
查看標準答案
主要風險是級聯式的單一故障點。如果車廂 3 與車廂 4 之間的網路線因列車聯結期間的震動或機械應力而斷裂,車廂 4 到車廂 8 將失去所有網路連線。我會推薦使用符合 EN 50155 標準且具備 M12 連接器的網管型交換器,並搭配 RSTP 或專有環狀協定的備援環狀拓撲(ring topology)。在環狀拓撲中,任何單一網路線段的斷裂都會在毫秒內自動被繞過,透過繞向環狀結構的相反方向來傳輸流量,從而維持所有 AP 的連線。
Q2. 您的分析儀表板顯示,早上 08:00 通勤班次上的總頻寬已達到多 SIM 卡回傳網路的上限,導致大批乘客抱怨網速過慢。然而,只有 30% 的乘客在 Captive Portal 上完成了驗證。可能的原因是什麼?解決方案又是什麼?
提示:思考一下,當裝置偵測到已知或開放的 WiFi 網路時,甚至在使用者主動瀏覽網頁之前,會在背景執行什麼操作。
查看標準答案
最可能的原因是背景裝置活動:作業系統更新、雲端備份(iCloud、Google Drive)、應用程式重新整理以及電子郵件同步,在裝置與 SSID 建立關聯後便會立即自動啟動,無論使用者是否已透過 Captive Portal 進行驗證。解決方案是在 Captive Portal 上實施嚴格的驗證前圍牆花園(walled gardens) - 在登入前僅允許存取入口網站本身 - 並結合驗證後的流量整形,在尖峰時段封鎖已知的更新伺服器 IP 範圍和 CDN 網域。同時,也應在驗證後立即實施單一使用者速率限制。
Q3. 一家鐵路營運商希望部署專用的軌道旁車地(track-to-train)基礎設施,以完全繞過公共行動網路。其採購團隊評估了一個低成本方案:使用標準的企業級室外 WiFi AP,並以 200 公尺為間隔安裝在軌道旁的電線桿上。列車行駛時速為 125 英里(約 201 公里)。為什麼這種方法會失敗?他們應該改為指定哪些規格?
提示:請同時考慮高速無線電通訊的物理學原理,以及存取點(access points)之間切換(handoff)的運作需求。
查看標準答案
這種方法會失敗,原因有兩個關鍵。首先,標準的企業級室外 AP並非設計用來處理列車在時速 125 英里行駛時所需的快速切換 - 在該速度下,列車在不到 4 秒的時間內就會通過 200 公尺的細胞網格,這遠快於標準 802.11 漫遊協定執行乾淨切換的速度。其次,在該速度下的多普勒頻移(Doppler shift)效應會降低無線電鏈結品質,因為標準 AP 無法補償因列車與固定天線之間的相對速度所產生的頻率偏移。營運商必須指定專為具有實績的高速鐵路部署設計的車地無線電設備,使用專為移動場景設計的技術,並配備定向天線和針對列車速度進行優化的專有切換協定。
Q4. 一家客運鐵路營運商正準備接受 GDPR 稽核。其 Captive Portal 會收集電子郵件地址並用於行銷目的。他們必須證明哪三個最關鍵的合規要求?
提示:重點放在處理的法律依據、撤回同意的權利以及資料保留期。
查看標準答案
三個最關鍵的要求為:1)合法基礎與明確同意 - Captive Portal 必須針對行銷通訊提供清晰、未捆綁且預設未勾選的同意核取方塊,且該核取方塊必須與使用 WiFi 所需接受的服務條款分開。旅客必須能在不同意接收行銷資訊的情況下使用 WiFi。2)撤回權 - 必須為旅客提供隨時撤回行銷同意的清晰且易於使用的機制,通常是每封電子郵件中的取消訂閱連結以及自助式偏好設定中心。3)資料保留與最小化 - 營運商必須擁有文件化的資料保留政策,明確說明旅客資料的保留期限,且必須能夠證明資料在保留期滿後已被刪除或匿名化。這三項要求都必須有稽核記錄作為證據。
常見問題
Why is multi-bearer cellular aggregation essential for train WiFi?
As a train travels through diverse geographical corridors, no single mobile network operator (MNO) provides uninterrupted 4G or 5G coverage. Multi-bearer aggregation gateways bond multiple cellular modems across distinct carriers using packet-level aggregation, ensuring that if one carrier experiences low signal or a dead zone, active connections automatically traverse remaining bonded links without session drops.
What is the EN 50155 standard and why is it mandatory for railway WiFi hardware?
EN 50155 (IEC 60571) is the international standard governing electronic equipment installed on rolling stock. It mandates rigorous physical tolerance against mechanical vibration, shock, rapid temperature swings (-40°C to +70°C), power supply surges, and electromagnetic interference (EN 50121-3-2). Standard commercial or enterprise access points fail prematurely on trains without EN 50155 compliance and vibration-proof M12 connectors.
How do high train speeds cause Doppler shift and handoff issues on wireless networks?
When a train travels at 125 to 200+ mph (200 to 320+ km/h), rapid relative velocity between train roof antennas and fixed base stations causes frequency shifts (Doppler effect) and requires handoffs every 3 to 6 seconds between cellular towers. Specialized rolling stock modems and trackside radio systems implement Doppler frequency pre-compensation and predictive roaming algorithms to prevent link degradation.
How does captive portal traffic shaping protect onboard bandwidth?
Trains operate over shared, metered backhaul with finite throughput. Before authentication, a strict walled garden prevents passenger devices from downloading automatic background OS updates or cloud sync backups. Post-authentication, Deep Packet Inspection (DPI) traffic shaping enforces per-user rate limiting (e.g. 2 Mbps) and deprioritises 4K video streams, ensuring business passengers and commuters retain reliable connectivity.
Why is Layer 2 client isolation critical on passenger WiFi networks?
Passenger WiFi is an untrusted public environment where hundreds of strangers share the same local wireless broadcast domain. Layer 2 client isolation prevents connected devices from communicating directly with each other, blocking ARP spoofing, man-in-the-middle sniffing, and local port scanning attacks at the access point radio level.
繼續閱讀本系列
員工 WiFi 對比訪客 WiFi:企業網路分段的最佳實踐
為 IT 領導者提供的全面技術指南,探討如何對員工和訪客 WiFi 網路進行分段。內容涵蓋 VLAN 架構、802.1X 驗證、防火牆策略,以及安全網路設計對業務的影響。
飯店顧客 WiFi 管理:整合 PMS、傳送門與品牌標準
本技術指南詳細介紹如何構建企業級飯店 WiFi 網路,重點在於 VLAN 隔離、用於自動化工作階段管理的 PMS 整合,以及用於符合 GDPR 的資料收集 Captive Portal 最佳化。
如何設定訪客 WiFi:企業安全設定指南
本權威指南為 IT 領導者與網路架構師提供佈署安全企業訪客 WiFi 的決定性藍圖。內容涵蓋核心架構、WPA3 遷移、VLAN 區隔及 captive portal 整合,在保護內部系統的同時,收集符合法規的第一方數據。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。