
Cisco Meraki मध्ये VLAN Steering साठी NAC Policies कशा कॉन्फिगर कराव्यात
हे अधिकृत मार्गदर्शक IT लीडर्स, नेटवर्क आर्किटेक्ट्स आणि वेन्यू ऑपरेशन्स डायरेक्टर्सना Cisco Meraki वातावरणात NAC Policies आणि VLAN steering कॉन्फिगर करण्यासाठी एक व्यावहारिक, स्टेप बाय स्टेप फ्रेमवर्क प्रदान करते. यामध्ये हॉस्पिटॅलिटी, रिटेल आणि सार्वजनिक क्षेत्रातील डिप्लॉयमेंटमध्ये सुरक्षित, सुसंगत आणि हाय परफॉर्मन्स नेटवर्क सेगमेंटेशन सुनिश्चित करण्यासाठी 802.1X इम्प्लीमेंटेशन, MAC Authentication Bypass द्वारे IoT डिव्हाइस आयसोलेशन आणि Purple च्या गेस्ट WiFi ॲनालिटिक्स प्लॅटफॉर्मसह अखंड इंटिग्रेशन समाविष्ट आहे.
Video overview
हे मार्गदर्शक ऐका
पॉडकास्ट ट्रान्सक्रिप्ट पहा
आमच्या मुख्य मालिकेचा भाग: The Enterprise WiFi Security Guide →
Cisco Meraki NAC policy and dynamic VLAN steering evaluator
Evaluate RADIUS attribute payloads, calculate subnet host capacity with broadcast headroom, and generate turnkey Meraki MR policy configurations.
Role-based authorization profile
RADIUS Access-Accept payload breakdown
These attributes are returned by the RADIUS server upon authentication and parsed by the Cisco Meraki MR access point.
कार्यकारी सारांश (Executive Summary)
एंटरप्राइझ ठिकाणे - हाय-डेन्सिटी स्टेडियम्सपासून ते पसरलेल्या हॉस्पिटॅलिटी कॉम्प्लेक्सपर्यंत - फ्लॅट नेटवर्कवर चालणे परवडणारे नाही. ट्रॅफिकचे विभाजन करण्यासाठी एकाधिक SSID ब्रॉडकास्ट केल्याने RF कामगिरी खालावते, मौल्यवान एअरटाइम वाया जातो आणि प्रशासकीय भार वाढतो जो मल्टी-साइट डिप्लॉयमेंट्समध्ये नीट व्यवस्थापित होत नाही. आधुनिक मानक डायनॅमिक सेगमेंटेशन आहे: एकच, सुरक्षित SSID ब्रॉडकास्ट करणे आणि डिव्हाइसेसचे स्वयंचलितपणे प्रोफाइल, ऑथेंटिकेट आणि योग्य VLAN मध्ये नेण्यासाठी नेटवर्क ॲक्सेस कंट्रोल (NAC) वर अवलंबून राहणे.
हे मार्गदर्शक वरिष्ठ IT आर्किटेक्ट्स आणि ऑपरेशन्स डायरेक्टर्सना Cisco Meraki मध्ये VLAN स्टीयरिंगसाठी NAC पॉलिसी कॉन्फिगर करण्यासाठी एक व्यावहारिक ब्ल्यूप्रिंट प्रदान करते. आम्ही डिप्लॉयमेंटच्या वास्तवावर लक्ष केंद्रित करण्यासाठी शैक्षणिक सिद्धांताला बायपास करतो: कॉर्पोरेट डिव्हाइसेससाठी IEEE 802.1X लागू करणे, हेडलेस IoT सिस्टीमसाठी MAC Authentication Bypass (MAB) वापरणे, आणि Retail, Hospitality आणि इतर एंटरप्राइझ वातावरणात सुरक्षित, सुसंगत प्रवेश सुनिश्चित करण्यासाठी Purple सारख्या Guest WiFi प्लॅटफॉर्मसह अखंडपणे समाकलित करणे. या कॉन्फिगरेशन्सवर प्रभुत्व मिळवून, संस्था सुरक्षा जोखीम कमी करू शकतात, PCI-DSS अनुपालन सुनिश्चित करू शकतात आणि नेटवर्क थ्रुपुट ऑप्टिमाइझ करू शकतात - हे सर्व एकाच, मध्यवर्ती व्यवस्थापित SSID वरून.
तांत्रिक सखोल विश्लेषण (Technical Deep-Dive)
डायनॅमिक VLAN स्टीयरिंगचे आर्किटेक्चर (The Architecture of Dynamic VLAN Steering)
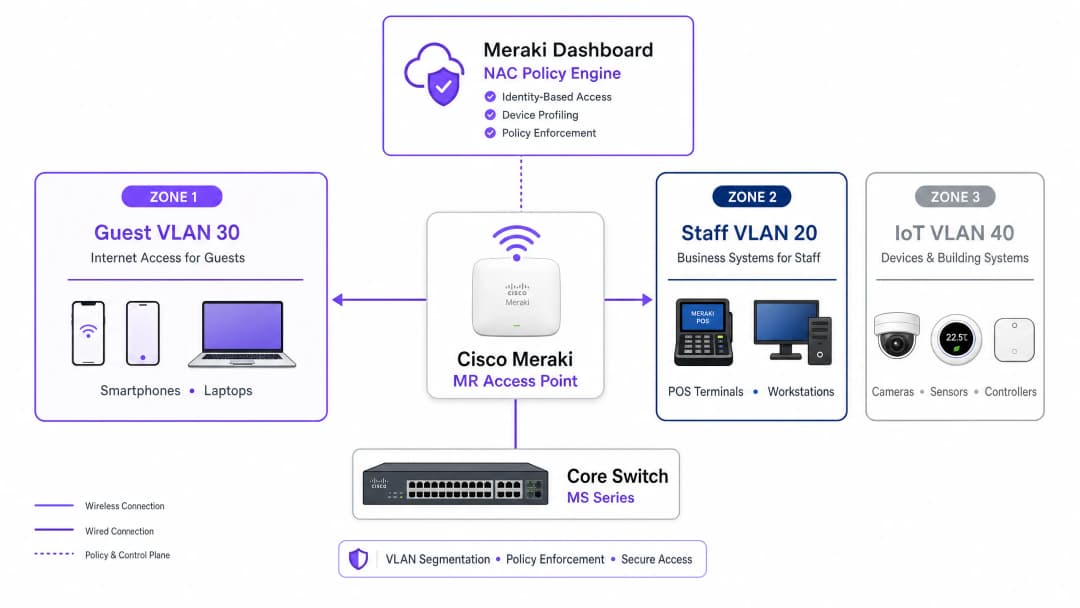
Meraki वातावरणात VLAN स्टीयरिंग हे तीन मुख्य घटकांमधील परस्परसंवादावर अवलंबून असते: Meraki ॲक्सेस पॉइंट (ऑथेंटिकेटर म्हणून काम करणे), क्लायंट डिव्हाइस (सप्लिकंट) आणि NAC/RADIUS सर्व्हर (ऑथेंटिकेशन सर्व्हर). हे तीन-पार्टी मॉडेल IEEE 802.1X मानकांद्वारे परिभाषित केले आहे आणि कोणत्याही एंटरप्राइझ-ग्रेड ॲक्सेस कंट्रोल डिप्लॉयमेंटचा कणा बनते.
जेव्हा एखादे डिव्हाइस नेटवर्कशी जोडले जाते, तेव्हा AP ट्रॅफिक थांबवतो आणि RADIUS सर्व्हरकडे Access-Request फॉरवर्ड करतो. यशस्वी ऑथेंटिकेशन झाल्यावर, RADIUS सर्व्हर Access-Accept संदेशासह प्रतिसाद देतो. महत्त्वपूर्ण म्हणजे, VLAN स्टीयरिंग होण्यासाठी, या संदेशामध्ये विशिष्ट IETF मानक RADIUS ॲट्रिब्युट्स असणे आवश्यक आहे जे AP ला कोणत्या VLAN लागू करायचे हे निर्देशित करतात:
| RADIUS Attribute | ID | Value | Purpose |
|---|---|---|---|
| Tunnel-Type | 64 | 13 (VLAN) | टनेलिंग प्रोटोकॉल निर्दिष्ट करतो |
| Tunnel-Medium-Type | 65 | 6 (802) | ट्रान्सपोर्ट माध्यम निर्दिष्ट करतो |
| Tunnel-Private-Group-ID | 81 | उदा. 20 |
लक्ष्य VLAN ID निर्दिष्ट करतो |
जेव्हा Meraki AP ला हे ॲट्रिब्युट्स मिळतात, तेव्हा ते स्विचपोर्टवर फॉरवर्ड करण्यापूर्वी क्लायंटच्या ट्रॅफिकला नियुक्त केलेल्या VLAN ID सह डायनॅमिकरित्या टॅग करते. ही प्रक्रिया अंतिम वापरकर्त्यासाठी पारदर्शक असते आणि नेटवर्क जोडणीच्या काही मिलिसेकंदांमध्ये पूर्ण होते.
प्रमाणीकरण यंत्रणा (Authentication Mechanisms)
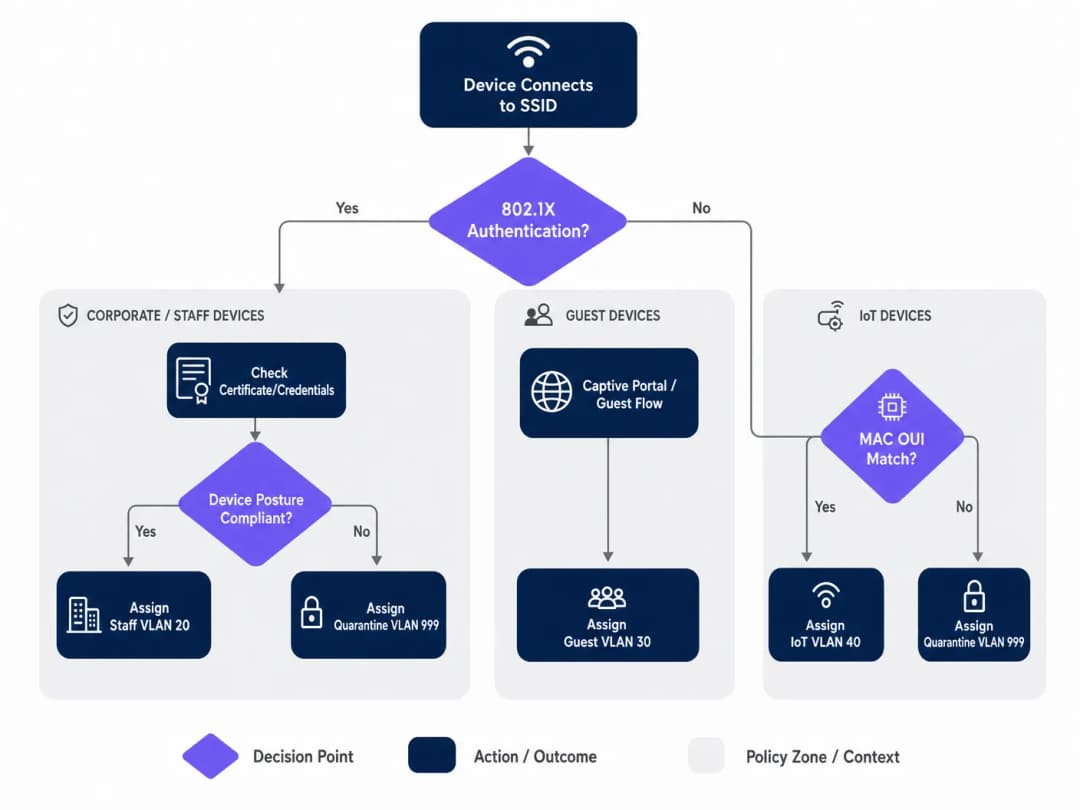
एंटरप्राइझ नेटवर्क्सना सामान्यतः प्रमाणीकरणासाठी बहु-स्तरीय दृष्टिकोनाची आवश्यकता असते, कारण कोणत्याही विशिष्ट ठिकाणी उपकरणांची संख्या वैविध्यपूर्ण असते. येथे तीन प्राथमिक यंत्रणा आहेत:
IEEE 802.1X (EAP-TLS किंवा PEAP) हे कॉर्पोरेट आणि कर्मचारी उपकरणांसाठी सर्वोत्तम मानक आहे. प्रमाणीकरण डिजिटल प्रमाणपत्रांवर (EAP-TLS) किंवा सुरक्षित क्रेडेंशियल्सवर (PEAP-MSCHAPv2) आधारित असते, जे मजबूत एन्क्रिप्शन आणि ओळख पडताळणी प्रदान करते. संस्थेच्या MDM प्लॅटफॉर्मद्वारे व्यवस्थापित केलेल्या कोणत्याही उपकरणासाठी हा शिफारस केलेला दृष्टिकोन आहे.
MAC Authentication Bypass (MAB) हे हेडलेस उपकरणांसाठी आवश्यक आहे - जसे की IP कॅमेरे, POS टर्मिनल्स, बिल्डिंग मॅनेजमेंट सेन्सर्स आणि स्मार्ट टीव्ही - जे 802.1X सप्लिकंट चालवू शकत नाहीत. यामध्ये MAC ॲड्रेसचा ओळखकर्ता म्हणून वापर केला जातो. हे प्रमाणपत्र-आधारित प्रमाणीकरणापेक्षा कमी सुरक्षित असले तरी (कारण MAC ॲड्रेस स्पूफ केले जाऊ शकतात), MAB आणि कडक VLAN ACLs एकत्रित केल्यास आयसोलेटेड IoT विभागांसाठी एक स्वीकार्य सुरक्षा स्थिती प्रदान करतात. या विषयाच्या सर्वसमावेशक विहंगावलोकनसाठी, आमचे Managing IoT Device Security with NAC and MPSK वरील मार्गदर्शक पहा.
Captive Portal Authentication चा वापर अतिथी प्रवेशासाठी केला जातो. जोपर्यंत वापरकर्ता लॉगिन फ्लो पूर्ण करत नाही - सामान्यतः सोशल लॉगिन, ईमेल नोंदणी किंवा साधे क्लिक-थ्रू - जो Purple सारख्या प्लॅटफॉर्मद्वारे होस्ट केला जातो, तोपर्यंत उपकरण मर्यादित प्री-ऑथेंटिकेशन स्थितीत ठेवले जाते. हे उपकरण एका वेगळ्या Guest VLAN मध्ये वळवतानाच फर्स्ट-पार्टी डेटा देखील कॅप्चर करते.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
अंमलबजावणी मार्गदर्शक
पायरी 1: तुमच्या VLAN आर्किटेक्चरचे नियोजन करा
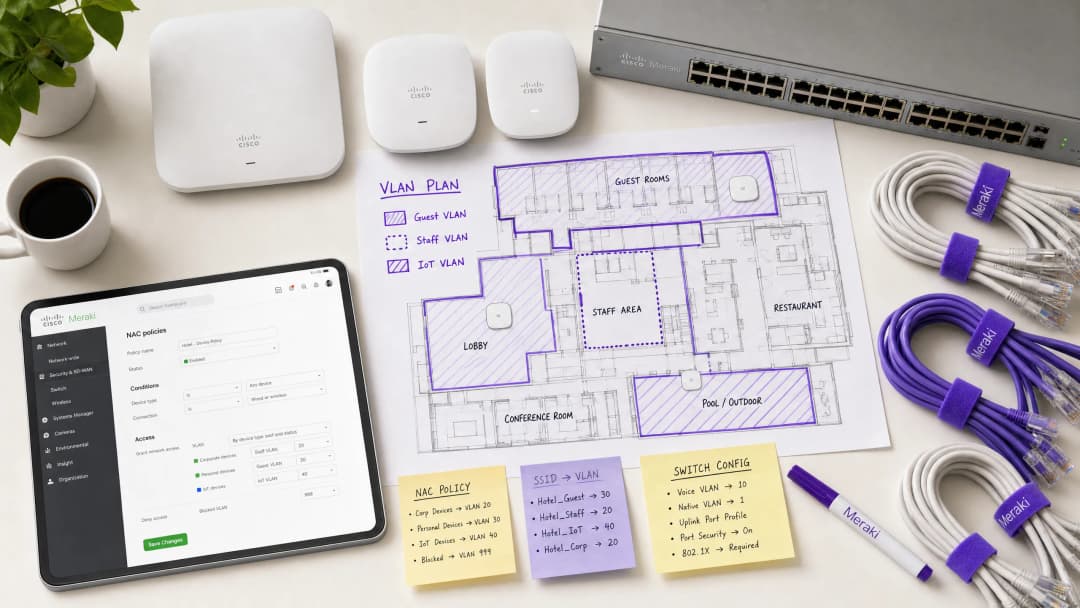
Meraki डॅशबोर्डला स्पर्श करण्यापूर्वी, तुमची VLAN विभागणी धोरण निश्चित करा. सामान्य एंटरप्राइझ वेन्यू उपयोजनात खालील संरचनेचा वापर केला जातो:
| VLAN ID | नाव | उद्देश | प्रमाणीकरण पद्धत |
|---|---|---|---|
| 10 | Management | नेटवर्क इन्फ्रास्ट्रक्चर | Static |
| 20 | Staff | कॉर्पोरेट उपकरणे, अंतर्गत प्रणाली | 802.1X (EAP-TLS) |
| 30 | Guest | अभ्यागतांसाठी इंटरनेट प्रवेश | Captive Portal (Purple) |
| 40 | IoT | कॅमेरे, सेन्सर्स, स्मार्ट उपकरणे | MAB |
| 50 | POS | पेमेंट टर्मिनल्स (PCI व्याप्ती) | 802.1X (प्रमाणपत्र) |
| 999 | Quarantine | अयशस्वी प्रमाणीकरण, अज्ञात उपकरणे | काहीही नाही |
पायरी 2: स्विच इन्फ्रास्ट्रक्चर कॉन्फिगर करा
वायरलेस सेटिंग्ज कॉन्फिगर करण्यापूर्वी, वायर्ड इन्फ्रास्ट्रक्चर तयार करणे आवश्यक आहे. Meraki APs शी कनेक्ट होणारे स्विच पोर्ट ट्रंक पोर्ट म्हणून कॉन्फिगर केले जावेत, ज्यामुळे AP द्वारे डायनॅमिकपणे नियुक्त केले जाऊ शकणारे सर्व VLANs अनुमत होतील. अयशस्वी उपयोजनांमध्ये ही सर्वात सामान्य त्रुटी आहे.
Meraki डॅशबोर्डमध्ये, Switch > Monitor > Switch ports वर जा, तुमच्या APs ला जोडलेले पोर्ट्स निवडा, Type ला Trunk वर सेट करा, Native VLAN कॉन्फिगर करा (साधारणपणे तुमचे मॅनेजमेंट VLAN), आणि Allowed VLANs फील्डमध्ये, सर्व संभाव्य क्लायंट VLANs स्पष्टपणे निर्दिष्ट करा (उदा. 20,30,40,50,999).
पायरी ३: 802.1X साठी Meraki SSID कॉन्फिगर करा
Wireless > Configure > Access control वर जा आणि लक्ष्य SSID निवडा. Network access अंतर्गत, Enterprise with 802.1X निवडा. खाली RADIUS servers विभागाकडे स्क्रोल करा आणि तुमच्या NAC सर्व्हरचे तपशील जोडा: IP ॲड्रेस, पोर्ट (ऑथेंटिकेशनसाठी डीफॉल्ट १८१२, अकाउंटिंगसाठी १८१३), आणि शेअर्ड सिक्रेट. रिडंडन्सीसाठी, दुय्यम RADIUS सर्व्हर जोडा.
पायरी ४: VLAN टॅगिंगसाठी RADIUS ओव्हरराइड सक्षम करा
ही अत्यंत महत्त्वाची पायरी आहे जी Meraki AP ला NAC सर्व्हरकडून VLAN असाइनमेंट्स स्वीकारण्यास सक्षम करते. त्याच Access control पेजवर, Addressing and traffic विभागाकडे स्क्रोल करा. Client IP assignment ला Bridge mode वर सेट करा - हे सुनिश्चित करते की क्लायंटला AP च्या NAT कडून नाही, तर त्यांच्या असाइन केलेल्या VLAN वरील स्थानिक DHCP सर्व्हरकडून IP ॲड्रेस मिळतील. VLAN tagging अंतर्गत, Use VLAN tag from RADIUS निवडा.
पायरी ५: Purple सह गेस्ट ॲक्सेस कॉन्फिगर करा
गेस्ट नेटवर्कसाठी, ओपन असोसिएशन आणि Captive Portal इंटिग्रेशनसह कॉन्फिगर केलेले एक वेगळे SSID तयार करा. Network access ला Open (no encryption) वर सेट करा आणि Splash page ला तुमच्या Purple पोर्टल URL वर निर्देशित करण्यासाठी कॉन्फिगर करा. प्री-ऑथेंटिकेटेड सर्व ट्रॅफिक एका समर्पित, आयसोलेटेड गेस्ट VLAN ला (उदा. VLAN ३०) असाइन करण्यासाठी VLAN tagging सेट करा आणि गेस्ट डिव्हाइसेस दरम्यान लॅटरल मूव्हमेंट रोखण्यासाठी Client isolation सक्षम करा. Purple चे WiFi Analytics प्लॅटफॉर्म ऑथेंटिकेशन फ्लो आणि डेटा कॅप्चर हाताळेल.
सर्वोत्तम पद्धती
क्रिटिकल ऑथेंटिकेशन VLANs सह फेल - क्लोज्ड पोश्चर लागू करा. जर RADIUS सर्व्हर अनरिचेबल झाला, तर फेल ओपन होऊन पूर्ण नेटवर्क ॲक्सेस देऊ नका. एक क्रिटिकल ऑथेंटिकेशन VLAN कॉन्फिगर करा जो मूलभूत इंटरनेट कनेक्टिव्हिटी प्रदान करतो परंतु NAC सर्व्हर रिस्टोर होईपर्यंत सर्व अंतर्गत रिसोर्सेसचा ॲक्सेस ब्लॉक करतो. हे विशेषतः रिटेल वातावरणासाठी अत्यंत आवश्यक आहे जेथे POS टर्मिनल्सनी RADIUS आउटेज दरम्यानही पेमेंट प्रोसेसिंग सुरू ठेवणे आवश्यक असते.
अखंड रोमिंगसाठी Fast BSS Transition (802.11r) सक्षम करा. डायनॅमिक VLAN असाइनमेंट रोमिंग दरम्यान विलंब आणू शकते कारण डिव्हाइसला प्रत्येक AP वर पुन्हा ऑथेंटिकेट करावे लागते. 802.11r सक्षम केल्याने संपूर्ण ठिकाणी व्हॉइस आणि व्हिडिओ ॲप्लिकेशन्ससाठी अखंड हँडऑफ सुनिश्चित होतो. हॉस्पिटॅलिटी वातावरणासाठी हे अत्यंत आवश्यक आहे जेथे पाहुणे सतत प्रॉपर्टीभोवती फिरत असतात. WiFi Frequencies: A Guide to WiFi Frequencies in 2026 समजून घेतल्याने दाट डिप्लॉयमेंटसाठी चॅनल प्लॅनिंग ऑप्टिमाइझ करण्यात मदत होऊ शकते. IoT ट्रॅफिकचे आक्रमकपणे वर्गीकरण (Segment) करा. IoT उपकरणांना कधीही कॉर्पोरेट किंवा अतिथी (guest) ट्रॅफिकसह एकत्र करू नका. ही उपकरणे ओळखण्यासाठी MAB चा वापर करा आणि त्यांना कडक Layer 3 फायरवॉल नियमांसह समर्पित VLANs मध्ये निर्देशित करा जे केवळ उपकरणाच्या कार्यासाठी आवश्यक असलेले विशिष्ट पोर्ट्स आणि गंतव्यस्थानांना (destinations) अनुमती देतात. तडजोड केलेला (compromised) IP कॅमेरा कधीही तुमच्या POS नेटवर्क किंवा कॉर्पोरेट फाइल सर्व्हर्समध्ये प्रवेश करण्यास सक्षम नसावा.
कॉर्पोरेट SSIDs वर WPA3 लागू करा. जिथे उपकरणाची सुसंगतता अनुमती देते, तिथे WPA3-Enterprise वापरण्यासाठी कॉर्पोरेट SSIDs कॉन्फिगर करा. हे मजबूत एन्क्रिप्शन प्रदान करते आणि WPA2 PMKID हल्ल्यांशी संबंधित असुरक्षितता दूर करते.
त्रुटी निवारण (Troubleshooting) आणि जोखीम कमी करणे
सामान्य बिघाड मोड (Failure Modes)
क्लायंट IP पत्ता मिळवण्यात अयशस्वी होतात. ही जवळजवळ नेहमीच स्विचपोर्ट कॉन्फिगरेशनची समस्या असते. AP शी कनेक्ट केलेला स्विचपोर्ट ट्रंक म्हणून कॉन्फिगर केला आहे आणि त्या ट्रंकवर डायनॅमिकली नियुक्त केलेल्या VLAN ला परवानगी आहे याची खात्री करा. तसेच, DHCP सर्व्हरकडे त्या VLAN साठी सक्रिय स्कोप आहे आणि DHCP रिले एजंट (लागू असल्यास) योग्यरित्या कॉन्फिगर केला आहे याची पडताळणी करा.
ऑथेंटिकेशन टाइमआउट्स. जर उपकरणे 802.1X हँडशेक दरम्यान टाइम आउट होत असतील, तर Meraki APs आणि RADIUS सर्व्हरमधील नेटवर्क लेटन्सी तपासा. जास्त लेटन्सीमुळे EAP टायमर्स कालबाह्य होऊ शकतात. हे घडत असल्यास Meraki डॅशबोर्डचा Event Log हा 8021x_auth_timeout इव्हेंट दर्शवेल.
चुकीची VLAN असाइनमेंट. RADIUS Access-Accept संदेश पाहण्यासाठी Meraki डॅशबोर्डचा Event Log वापरा. NAC सर्व्हर योग्य Tunnel-Private-Group-ID ॲट्रिब्यूट पाठवत असल्याची खात्री करा. हे गहाळ किंवा चुकीचे असल्यास, समस्या NAC पॉलिसी कॉन्फिगरेशनमध्ये आहे, Meraki AP मध्ये नाही. बहुतांश NAC प्लॅटफॉर्म्स (Cisco ISE, ClearPass) तपशीलवार RADIUS ऑथेंटिकेशन लॉग्स प्रदान करतात जे नेमके कोणते ॲट्रिब्यूट परत केले गेले होते ते दर्शवतील.
MAC रँडमायझेशनमुळे MAB खंडित होणे. आधुनिक iOS आणि Android उपकरणे डीफॉल्टनुसार त्यांचे MAC पत्ते यादृच्छिक (randomise) करतात. Purple द्वारे व्यवस्थापित केलेल्या अतिथी नेटवर्कसाठी, हे Captive Portal प्रवाहाद्वारे सुलभतेने हाताळले जाते - ओळख वापरकर्त्याच्या लॉगिनद्वारे स्थापित केली जाते, MAC पत्त्याद्वारे नाही. MAB वापरणाऱ्या IoT उपकरणांसाठी, एंडपॉइंट डेटाबेसमध्ये वास्तविक हार्डवेअर MAC पत्ता नोंदणीकृत असल्याची खात्री करा, कारण ही उपकरणे रँडमायझेशन करत नाहीत.
ROI आणि व्यावसायिक प्रभाव
NAC-चालित VLAN स्टीयरिंग लागू करणे एकाधिक आयामांमध्ये एंटरप्राइझ ठिकाणांसाठी मोजण्यायोग्य व्यावसायिक मूल्य प्रदान करते:
| व्यावसायिक परिणाम | यंत्रणा | मोजण्यायोग्य प्रभाव |
|---|---|---|
| कमी झालेला ऑपरेशनल ओव्हरहेड | व्यवस्थापित करण्यासाठी कमी SSIDs | SSID संख्येत 60-70% घट |
| वर्धित सुरक्षा स्थिती | स्वयंचलित मायक्रो-सेगमेंटेशन | उल्लंघनांसाठी (breaches) मर्यादित ब्लास्ट रेडियस |
| अनुपालन सक्षमीकरण | ओळख-आधारित प्रवेश नियंत्रण | PCI DSS, GDPR, ISO 27001 संरेखन |
| अतिथी डेटा कॅप्चर | Purple Captive Portal एकत्रीकरण | मोठ्या प्रमाणावर फर्स्ट-पार्टी डेटा |
| नेटवर्क कामगिरी | कमी झालेला व्यवस्थापन फ्रेम ओव्हरहेड | हाय-डेंसिटी क्षेत्रांमध्ये चांगली थ्रूपुट |
हॉस्पिटॅलिटी आणि रिटेल ऑपरेटर्ससाठी, Purple च्या गेस्ट WiFi प्लॅटफॉर्मसह एकत्रीकरण केल्याने गेस्ट नेटवर्कचे रूपांतर एका खर्चिक केंद्रातून थेट महसूल मिळवून देणाऱ्या मालमत्तेमध्ये होते. प्रत्येक प्रमाणित गेस्ट सेशन हा एक डेटा पॉइंट बनतो, जो थेट मार्केटिंग ऑटोमेशन, लॉयल्टी प्रोग्राम्स आणि वेन्यू विश्लेषणास पूरक ठरतो - हे सर्व घडत असतानाच, मूळ NAC पॉलिसी हे सुनिश्चित करते की गेस्ट ट्रॅफिक कधीही अंतर्गत सिस्टमला स्पर्श करणार नाही.
ब्रीफिंग ऐका
डेप्लॉयमेंट धोरणे आणि सामान्य त्रुटींबद्दल सखोल माहिती मिळवण्यासाठी, आमचे १० मिनिटांचे तांत्रिक ब्रीफिंग पॉडकास्ट ऐका:
महत्वाच्या व्याख्या
Network Access Control (NAC)
एक सुरक्षा आर्किटेक्चर जे नेटवर्क संसाधनांमध्ये प्रवेश करू इच्छिणाऱ्या डिव्हाइसेसवर पॉलिसी लागू करते, सामान्यत: प्रवेश मंजूर करण्यापूर्वी आणि नेटवर्क विभाग नियुक्त करण्यापूर्वी ओळख, डिव्हाइसची स्थिती आणि अनुपालन स्थितीचे मूल्यांकन करते.
आयटी टीम केंद्रीय पॉलिसी इंजिन म्हणून काम करण्यासाठी NAC प्लॅटफॉर्म (जसे की Cisco ISE किंवा Aruba ClearPass) तैनात करतात, जे एखादे डिव्हाइस कोण किंवा काय आहे आणि ते कोणत्या स्थितीत आहे यावर आधारित ते कोणत्या VLAN मध्ये असावे हे ठरवते.
VLAN Steering (Dynamic VLAN Assignment)
यशस्वी ऑथेंटिकेशन झाल्यावर क्लायंट डिव्हाइसला स्वयंचलितपणे एका विशिष्ट Virtual Local Area Network (VLAN) मध्ये नियुक्त करण्याची प्रक्रिया, ते कोणत्या भौतिक पोर्ट किंवा SSID शी कनेक्ट करतात याच्याशी संबंध नसतो.
अतिथी, कर्मचारी आणि IoT डिव्हाइस समूहांमध्ये कठोर सुरक्षा विभाजन राखून ब्रॉडकास्ट केलेल्या SSIDs ची संख्या कमी करण्यासाठी अत्यंत गर्दीच्या ठिकाणांसाठी आवश्यक आहे.
IEEE 802.1X
पोर्ट-आधारित नेटवर्क ॲक्सेस कंट्रोलसाठी एक IEEE मानक जे Extensible Authentication Protocol (EAP) फ्रेमवर्क वापरून LAN किंवा WLAN शी कनेक्ट होऊ इच्छिणाऱ्या डिव्हाइसेसना ऑथेंटिकेशन यंत्रणा प्रदान करते.
कॉर्पोरेट लॅपटॉप आणि कर्मचाऱ्यांचे स्मार्टफोन ऑथेंटिकेट करण्यासाठी सुवर्ण मानक, जे केवळ वैध क्रेडेन्शियल्स किंवा प्रमाणपत्रांसह सत्यापित वापरकर्तेच अंतर्गत संसाधनांमध्ये प्रवेश करू शकतात याची खात्री करते.
MAC Authentication Bypass (MAB)
एक फॉलबॅक ऑथेंटिकेशन पद्धत जिथे डिव्हाइसचे MAC ॲड्रेस त्याची ओळख क्रेडेन्शियल म्हणून वापरले जाते जेव्हा ते 802.1X ला सपोर्ट करू शकत नाही. MAC ॲड्रेस RADIUS सर्व्हरला युझरनेम आणि पासवर्ड दोन्ही म्हणून पाठवला जातो.
वापरकर्त्याच्या हस्तक्षेपाची आवश्यकता नसताना हेडलेस IoT डिव्हाइसेस - प्रिंटर, कॅमेरा, सेन्सर आणि POS टर्मिनल्स - एका सुरक्षित, विभाजित नेटवर्कवर आणण्यासाठी अत्यंत आवश्यक आहे.
RADIUS (Remote Authentication Dial-In User Service)
एक नेटवर्किंग प्रोटोकॉल जो नेटवर्क सेवेशी कनेक्ट होणारे वापरकर्ते आणि डिव्हाइसेससाठी केंद्रीकृत Authentication, Authorisation, and Accounting (AAA) व्यवस्थापन प्रदान करतो.
NAC सर्व्हरशी संवाद साधण्यासाठी Meraki AP द्वारे वापरला जाणारा प्रोटोकॉल. AP Access-Request मेसेज पाठवतो; NAC सर्व्हर Access-Accept (VLAN ॲट्रिब्युट्ससह) किंवा Access-Reject सह प्रतिसाद देतो.
Captive Portal
एक वेब पेज जे सार्वजनिक-प्रवेश नेटवर्कच्या वापरकर्त्याला संपूर्ण नेटवर्क प्रवेश मंजूर करण्यापूर्वी पाहणे आणि त्यावर संवाद साधणे अनिवार्य असते. सामान्यत: अटींच्या स्वीकृतीसाठी, लॉगिनसाठी किंवा डेटा संकलनासाठी वापरले जाते.
हॉस्पिटॅलिटी, रिटेल आणि सार्वजनिक क्षेत्रातील वातावरणात अतिथी वापरकर्त्यांना नेटवर्कवर आणण्यासाठी प्राथमिक पद्धत. Purple सारखे प्लॅटफॉर्म Captive Portal होस्ट करतात, विश्लेषणात्मक डेटा संकलित करतात आणि सेवा अटी लागू करतात.
Client Isolation
एक वायरलेस सुरक्षा वैशिष्ट्य जे एकाच SSID किंवा VLAN शी कनेक्ट केलेल्या डिव्हाइसेसना एकमेकांशी थेट संवाद साधण्यापासून रोखते आणि सर्व ट्रॅफिकला गेटवेद्वारे जाण्यास भाग पाडते.
दुष्ट घटकांना इतर अतिथींच्या डिव्हाइसेस स्कॅन करण्यापासून किंवा त्यांच्यावर हल्ला करण्यापासून रोखण्यासाठी Guest VLANs साठी एक अनिवार्य सेटिंग. जिथे अविश्वासू डिव्हाइसेस असण्याची शक्यता असते अशा कोणत्याही SSID वर सक्षम केले पाहिजे.
Fast BSS Transition (802.11r)
एक IEEE 802.11 सुधारणा जी ऑथेंटिकेशन की प्री-कॅश करून एका ॲक्सेस पॉइंटवरून दुसऱ्या ॲक्सेस पॉइंटवर जलद आणि सुरक्षित हँडओव्हर सक्षम करते, ज्यामुळे रोमिंग लेटन्सी शेकडो मिलिसेकंदांवरून 50ms च्या खाली कमी होते.
वापरकर्ते फिरते असताना व्हॉइस कॉल किंवा व्हिडिओ स्ट्रीम खंडित होण्यापासून रोखण्यासाठी, जेथे वापरकर्ते फिरते आहेत अशा ठिकाणी 802.1X आणि डायनॅमिक VLAN असाइनमेंट वापरताना सक्षम केले पाहिजे, जेणेकरून वापरकर्ते ॲक्सेस पॉइंट्स दरम्यान फिरताना अडथळा येणार नाही.
EAP-TLS (Extensible Authentication Protocol - Transport Layer Security)
802.1X फ्रेमवर्कमधील एक परस्पर ऑथेंटिकेशन पद्धत जी क्लायंट आणि ऑथेंटिकेशन सर्व्हर दोन्हीवर डिजिटल प्रमाणपत्रे वापरते, ज्यामुळे वायरलेस ऑथेंटिकेशनसाठी सर्वोच्च पातळीची सुरक्षा मिळते.
PCI DSS च्या कार्यक्षेत्रातील डिव्हाइसेससाठी आणि क्रेडेन्शियल चोरीची मोठी जोखीम असलेल्या कोणत्याही वातावरणासाठी शिफारस केलेली ऑथेंटिकेशन पद्धत. क्लायंट प्रमाणपत्रे जारी करण्यासाठी आणि व्यवस्थापित करण्यासाठी PKI इन्फ्रास्ट्रक्चरची आवश्यकता असते.
सोडवलेली उदाहरणे
एका ४०० खोल्यांच्या हॉटेलला सुरक्षित वायरलेस नेटवर्क डिप्लॉय करायचे आहे. त्यांना कर्मचाऱ्यांसाठी अंतर्गत बुकिंग सिस्टम सुरक्षितपणे ॲक्सेस करणे, पाहुण्यांसाठी ब्रँडेड captive portal द्वारे इंटरनेट ॲक्सेस करणे आणि खोल्यांमधील स्मार्ट टीव्ही स्थानिक मीडिया सर्व्हरशी कनेक्ट करणे आवश्यक आहे. हाय डेंसिटी एरियामध्ये इष्टतम परफॉर्मन्स सुनिश्चित करण्यासाठी त्यांना SSID ब्रॉडकास्ट ओव्हरहेड कमी करायचे आहे.
IT टीमने दोन SSID डिप्लॉय करावेत. SSID १: 'Hotel_Secure' जो 802.1X साठी कॉन्फिगर केलेला असेल. हॉटेलच्या PKI द्वारे जारी केलेल्या कॉर्पोरेट प्रमाणपत्रांसह EAP-TLS चा वापर करून कर्मचारी ऑथेंटिकेट करतात. NAC सर्व्हर (Cisco ISE) कर्मचाऱ्यांची ओळख पटवतो आणि RADIUS ॲट्रिब्युट्स परत करतो जे त्यांना VLAN २० (Staff) मध्ये नियुक्त करतात, ज्याला PMS आणि बुकिंग सिस्टमचा पूर्ण ॲक्सेस असतो. स्मार्ट टीव्ही, ज्यांच्याकडे 802.1X क्षमता नाही, त्यांचे MAC Authentication Bypass (MAB) वापरून प्रोफाइलिंग केले जाते. NAC सर्व्हर टीव्हीच्या MAC OUI प्रिफिक्स ओळखतो आणि त्यांना VLAN ४० (IoT) मध्ये नियुक्त करतो, ज्यामध्ये फक्त पोर्ट ८०८० वरील मीडिया सर्व्हर आणि इंटरनेटचा ॲक्सेस देणारे ACLs आहेत. SSID २: 'Hotel_Guest' जो Purple captive portal सह Open म्हणून कॉन्फिगर केलेला असेल. पाहुणे कनेक्ट होतात, त्यांना Purple च्या स्प्लॅश पेजवर रिडायरेक्ट केले जाते आणि यशस्वी सोशल लॉगिन किंवा ईमेल नोंदणीनंतर, क्लायंट आयसोलेशन सक्षम असलेल्या VLAN ३० (Guest) मध्ये नियुक्त केले जाते. Purple प्लॅटफॉर्म हॉटेलच्या CRM आणि मार्केटिंग ऑटोमेशनसाठी फर्स्ट पार्टी डेटा गोळा करतो.
एक रिटेल चेन ५० ठिकाणी नवीन वायरलेस Point-of-Sale (POS) टर्मिनल्स सुरू करत आहे. PCI DSS आवश्यकतांचे पालन करण्यासाठी ही डिव्हाइसेस काटेकोरपणे सेगमेंट करणे आवश्यक आहे. तथापि, पीक ट्रेडिंग तासांमध्ये केंद्रीय RADIUS सर्व्हर ऑफलाइन गेल्यास काय होईल याबद्दल IT टीम चिंतेत आहे.
POS टर्मिनल्स एका 802.1X सक्षम SSID शी कनेक्ट केले पाहिजेत, जे मजबूत ओळख पडताळणी सुनिश्चित करण्यासाठी प्रमाणपत्र आधारित ऑथेंटिकेशन (EAP-TLS) चा वापर करतात. NAC पॉलिसी या डिव्हाइसेसना समर्पित, अत्यंत प्रतिबंधित POS VLAN (VLAN ५०) मध्ये घेऊन जाईल, ज्यामध्ये आवश्यक पोर्ट्सवरील केवळ पेमेंट गेटवे IPs साठी ट्रॅफिकला परवानगी देणारे लेअर ३ फायरवॉल नियम असतील. RADIUS सर्व्हर बिघाडाचा धोका कमी करण्यासाठी, IT टीमने Meraki ॲक्सेस पॉइंट्सवर Critical Authentication VLAN कॉन्फिगर करणे आवश्यक आहे. जर AP कॉन्फिगर केलेल्या टाइमआउटमध्ये RADIUS सर्व्हरपर्यंत पोहोचू शकला नाही, तर तो POS टर्मिनल्सना स्वयंचलितपणे या क्रिटिकल VLAN मध्ये पाठवेल. हा VLAN कडक ACLs सह कॉन्फिगर केला पाहिजे जो केवळ आवश्यक पेमेंट प्रोसेसिंग गेटवेजना ट्रॅफिकची परवानगी देतो, जेणेकरून इतर सर्व नेटवर्क ॲक्सेस ब्लॉक करताना व्यवहार सुरू राहू शकतील. प्रत्येक ठिकाणी दुय्यम RADIUS सर्व्हर अतिरिक्त रिडंडन्सी स्तर प्रदान करतो.
सराव प्रश्न
Q1. एका हॉस्पिटलच्या IT संचालकाने कळवले आहे की नव्याने इन्स्टॉल केलेले वायरलेस IP कॅमेरे 'Med_Secure' SSID शी कनेक्ट होण्यास अपयशी ठरत आहेत, जे 802.1X साठी कॉन्फिगर केले आहे. कॅमेरे प्रमाणपत्र-आधारित ऑथेंटिकेशनला सपोर्ट करत नाहीत आणि त्यांना कोणताही युझर इंटरफेस नाही. हे डिव्हाइसेस सुरक्षितपणे ऑनबोर्ड करण्यासाठी नेटवर्क आर्किटेक्चरमध्ये कसा बदल केला पाहिजे?
टीप: जेव्हा हेडलेस डिव्हाइसेस 802.1X सप्लिकंट चालवू शकत नाहीत, तेव्हा त्यांचे प्रोफाइलिंग आणि ऑथेंटिकेशन कसे केले जाते याचा विचार करा.
नमुना उत्तर पहा
IT टीमने NAC सर्व्हरवर MAC Authentication Bypass (MAB) चा वापर केला पाहिजे. कॅमेऱ्यांचे MAC ॲड्रेस एंडपॉइंट डेटाबेसमध्ये जोडले जावे आणि त्यांचे 'IoT_Camera' म्हणून प्रोफाइलिंग केले जावे. जेव्हा एखादा कॅमेरा कनेक्ट करण्याचा प्रयत्न करेल, तेव्हा NAC सर्व्हर ऑथेंटिकेशन क्रेडेंशियल म्हणून MAC ॲड्रेस वापरेल आणि कॅमेऱ्याला एका वेगळ्या IoT VLAN मध्ये नेण्यासाठी RADIUS ॲट्रिब्युट्स परत करेल. या VLAN वर कडक लेयर 3 ACLs लागू केले जावे, जे केवळ कॅमेरा मॅनेजमेंट सर्व्हरला ट्रॅफिकची परवानगी देतील आणि इतर सर्व अंतर्गत नेटवर्क ॲक्सेस ब्लॉक करतील. हॉस्पिटलने दुय्यम प्रोफाइलिंग पद्धत म्हणून DHCP फिंगरप्रिंटिंग वापरण्याचा देखील विचार केला पाहिजे जेणेकरून डिव्हाइसचा प्रकार हा नोंदणीकृत MAC ॲड्रेसच्या अपेक्षित प्रोफाइलशी जुळत असल्याची खात्री करता येईल.
Q2. एका रिटेल चेनमध्ये नेटवर्क ऑडिट दरम्यान असे दिसून आले की डायनॅमिक VLAN वरील कर्मचाऱ्यांचे लॅपटॉप 802.1X द्वारे यशस्वीरित्या ऑथेंटिकेट होत आहेत (इव्हेंट लॉग योग्य VLAN ID सह Access-Accept मेसेज दाखवतो) परंतु त्यांना IP ॲड्रेस मिळत नाहीत. स्वतंत्र SSID वरील गेस्ट डिव्हाइसेस सामान्यपणे काम करत आहेत. सर्वात संभाव्य कॉन्फिगरेशन त्रुटी कोणती आहे आणि आपण तिचे निवारण कसे कराल?
टीप: ऑथेंटिकेशन यशस्वी होत आहे - VLAN टॅग लागू केल्यानंतर डेटा पाथमध्ये समस्या आहे.
नमुना उत्तर पहा
Meraki AP ला कोर स्विचशी जोडणारा फिजिकल स्विचपोर्ट योग्यरित्या कॉन्फिगर न केलेला असणे ही सर्वात संभाव्य समस्या आहे. AP यशस्वीरित्या क्लायंटला ऑथेंटिकेट करत असताना आणि ट्रॅफिकला Staff VLAN ID सह टॅग करत असताना, स्विचपोर्ट बहुधा ॲक्सेस पोर्ट (किंवा ट्रंक पोर्ट ज्याच्या अलाऊड लिस्टमध्ये Staff VLAN गहाळ आहे) म्हणून कॉन्फिगर केलेले असते. स्विचपोर्ट ट्रंक म्हणून कॉन्फिगर केलेले असणे आवश्यक आहे, आणि डायनॅमिकली असाइन केलेले Staff VLAN अलाऊड VLANs मध्ये स्पष्टपणे सूचीबद्ध असणे आवश्यक आहे. IT टीमने Meraki डॅशबोर्डमधील Switch > Monitor > Switch ports वर जावे, AP शी जोडलेला पोर्ट निवडावा, तो ट्रंक प्रकारावर सेट असल्याची पडताळणी करावी आणि Staff VLAN ID हा Allowed VLANs फील्डमध्ये समाविष्ट असल्याची खात्री करावी.
Q3. एका स्टेडियमला इव्हेंट दरम्यान ५०,००० चाहत्यांना अखंड WiFi प्रदान करायचे आहे आणि त्याच वेळी पॉइंट-ऑफ-सेल टर्मिनल्स आणि डिजिटल साइनेज सुरक्षितपणे कनेक्ट करायचे आहेत. सध्याची नेटवर्क टीम ट्रॅफिक वेगळे करण्यासाठी पाच भिन्न SSIDs ब्रॉडकास्ट करण्याचा प्रस्ताव मांडते. हाय-डेन्सिटी वातावरणासाठी हे खराब डिझाइन का आहे आणि शिफारस केलेले आर्किटेक्चर काय आहे?
टीप: हाय-डेन्सिटी वातावरणात वायरलेस एअरटाइमवर मॅनेजमेंट फ्रेम्सच्या होणाऱ्या प्रभावाचा विचार करा.
नमुना उत्तर पहा
पाच SSIDs ब्रॉडकास्ट केल्याने अतिरिक्त मॅनेजमेंट फ्रेम ओव्हरहेड तयार होतो - प्रत्येक SSID ला प्रत्येक ॲक्सेस पॉइंटद्वारे ठराविक अंतराने स्वतःचे बीकन फ्रेम्स ब्रॉडकास्ट करणे आवश्यक असते. शेकडो APs असलेल्या स्टेडियमसारख्या हाय-डेन्सिटी वातावरणात, हा मॅनेजमेंट फ्रेम ओव्हरहेड उपलब्ध एअरटाइमचा मोठा हिस्सा वापरतो, ज्यामुळे थेट युझर डेटासाठी उपलब्ध थ्रूपुट कमी होतो. शिफारस केलेला दृष्टिकोन म्हणजे जास्तीत जास्त दोन SSIDs ब्रॉडकास्ट करणे: ५०,००० चाहत्यांसाठी Purple कॅप्टिव्ह पोर्टलसह एक ओपन SSID, जे त्यांना क्लायंट आयसोलेशनसह गेस्ट VLAN कडे निर्देशित करेल; आणि सर्व कॉर्पोरेट डिव्हाइसेससाठी एक 802.1X-सक्षम सुरक्षित SSID. त्यानंतर NAC पॉलिसी त्यांच्या ओळखीच्या आधारे अतिरिक्त SSIDs ची आवश्यकता न ठेवता POS टर्मिनल्सना PCI-सुसंगत VLAN मध्ये आणि डिजिटल साइनेजला एका IoT VLAN मध्ये डायनॅमिकली मार्गस्थ करेल.
वारंवार विचारले जाणारे प्रश्न
What RADIUS attributes are required for dynamic VLAN assignment in Cisco Meraki MR access points?
Dynamic VLAN steering in Cisco Meraki relies on standard RFC 2868 and RFC 3580 attributes returned in the RADIUS Access-Accept packet. The RADIUS server must return: Tunnel-Type = 13 (VLAN), Tunnel-Medium-Type = 6 (802), and Tunnel-Private-Group-ID = <VLAN_ID> or <VLAN_NAME>. On the Meraki Dashboard, the target SSID must be set to Bridge mode with VLAN tagging enabled.
What is the difference between Meraki Group Policies and dynamic RADIUS VLAN steering?
Dynamic VLAN steering operates at Layer 2 by tagging client frames into specific 802.1Q broadcast domains and isolated IP subnets. Meraki Group Policies operate at Layer 7 by applying custom firewall rules, bandwidth limits, and splash page behaviors. Group policies can be assigned via the RADIUS Filter-Id attribute, allowing network administrators to combine network subnet isolation with application-aware filtering.
How does Cisco Meraki handle RADIUS Change of Authorization (CoA RFC 5176) during posture reassessment?
Cisco Meraki MR access points natively support RFC 5176 disconnect messages (DM) and Change of Authorization (CoA) on UDP port 3799. When an endpoint fails security posture or completes captive portal authentication, the NAC server sends a CoA packet that triggers the AP to re-evaluate client permissions or steer the device to a quarantine VLAN without requiring client disconnect.
Can dynamic VLAN steering be combined with 802.1X EAP-TLS and MAC Authentication Bypass (MAB)?
Yes. Meraki SSIDs configured with WPA2 or WPA3 Enterprise authenticate managed endpoints using 802.1X EAP-TLS certificates and headless IoT devices using MAC Authentication Bypass (MAB). The centralized RADIUS or NAC server evaluates client identity and device profiling fingerprints, returning role-specific VLAN tags such as VLAN 20 for employees and VLAN 70 for medical IoT.
What common switchport misconfigurations cause Meraki dynamic VLAN steering failures?
The most frequent issue is failing to trunk required dynamic VLANs on the upstream switchport connecting to the Meraki MR access point. Switch interfaces must be configured as 802.1Q trunks allowing all dynamic VLAN IDs. If an assigned VLAN is missing from the switch trunk allowed list, client DHCP discovery packets are dropped at the switch, leaving devices without an IP address.
How does Purple integrate with Cisco Meraki NAC policies for automated guest and visitor isolation?
Purple functions as an enterprise cloud RADIUS and captive portal platform that integrates directly with Cisco Meraki. Upon visitor authentication and marketing consent capture, Purple returns dynamic RADIUS attributes and Filter-Id policies to isolate guest traffic into dedicated VLANs, apply per-user bandwidth shaping, and enforce zero trust segmentation.
या मालिकेमध्ये पुढे वाचा
अॅक्सेस पॉईंट्ससाठी Power over Ethernet (PoE): एक अंमलबजावणी मार्गदर्शिका
ही मार्गदर्शिका इन्फ्रास्ट्रक्चर तंत्रज्ञ, नेटवर्क आर्किटेक्ट्स आणि IT निर्णय-कर्त्यांना हॉटेल्स, रिटेल इस्टेट्स, स्टेडियम्स आणि सार्वजनिक क्षेत्रातील सुविधांसह एंटरप्राइझ ठिकाणी Power over Ethernet (PoE) अॅक्सेस पॉईंट्स तैनात करण्यासाठी एक निश्चित तांत्रिक संदर्भ प्रदान करते. यात IEEE मानके 802.3af ते 802.3bt, पॉवर बजेट गणना, केबलिंग आवश्यकता, VLAN विभागणी आणि सुरक्षा अनुपालन समाविष्ट आहे, ज्यामध्ये ठोस अंमलबजावणीचे सिनॅरिओ आणि मोजता येण्याजोगे ROI बेंचमार्क आहेत. PoE आर्किटेक्चर समजून घेणे कोणत्याही [Guest WiFi](/guest-wifi) किंवा [WiFi Analytics](/guest-wifi) तैनातीसाठी मूलभूत आहे, कारण फिजिकल लेयरची विश्वासार्हता थेट डेटा कॅप्चरची गुणवत्ता, वापरकर्ता अनुभव आणि ऑपरेशनल अपटाइम ठरवते.
एंटरप्राइझ ॲक्सेस पॉइंट्स निवडणे: Cisco, Aruba, Ruckus, UniFi ची तुलना
Cisco Meraki, Aruba, Ruckus आणि UniFi एंटरप्राइझ ॲक्सेस पॉइंट्सची तुलना करा. WiFi 6E/7, TCO लायसन्सिंग, RF परफॉर्मन्स आणि कंट्रोलर आर्किटेक्चर्सचे मूल्यमापन करा.
अपग्रेडनंतर Windows 11 इंटरनेट कनेक्टिव्हिटी आणि नेटवर्क अडॅप्टर समस्यांचे निवारण करा
अपग्रेडनंतर उद्भवणाऱ्या Windows 11 WiFi आणि इंटरनेट कनेक्टिव्हिटी त्रुटींचे निवारण करा. दूषित TCP/IP स्टॅक, DNS टाईमआउट आणि ड्रायव्हर त्रुटींसाठी टप्प्याटप्प्याने तांत्रिक उपाय.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.