
Legacy NAC कडून Cloud-Native NAC वर स्थलांतरित करण्यासाठीची चेकलिस्ट
हे अधिकृत तांत्रिक संदर्भ मार्गदर्शक Legacy Network Access Control (NAC) कडून cloud-native आर्किटेक्चरवर स्थलांतरित करण्यासाठी तीन टप्प्यांची रचनाबद्ध चेकलिस्ट प्रदान करते. हे IT व्यवस्थापक आणि नेटवर्क आर्किटेक्ट्सना ठिकाणांच्या कामकाजात कोणताही व्यत्यय न आणता ओळख एकत्रीकरण, पॉलिसी समानता आणि अनुपालन हाताळण्यासाठी व्यावहारिक धोरणांसह सुसज्ज करते.
Video overview
हे मार्गदर्शक ऐका
पॉडकास्ट ट्रान्सक्रिप्ट पहा
आमच्या मुख्य मालिकेचा भाग: Enterprise WiFi Security Guide →
कार्यकारी सारांश (Executive Summary)
जुन्या Network Access Control (NAC) कडून क्लाउड-नेटिव्ह आर्किटेक्चरकडे स्थलांतरित होणे हा आता केवळ एक पर्यायी पर्याय राहिलेला नाही; आधुनिक एंटरप्राइझ वातावरणात सुरक्षा, स्केलेबिलिटी आणि अनुपालन राखण्यासाठी ही एक महत्त्वपूर्ण गरज आहे. जुन्या प्रणाली, ज्या सहसा कालबाह्य ऑन-प्रिमाइसेस हार्डवेअर आणि कडक डिरेक्टरी स्ट्रक्चर्सवर अवलंबून असतात, त्या IoT उपकरणांच्या प्रचंड वाढीला, डायनॅमिक कर्मचारी गतिशीलतेला आणि आधुनिक अतिथी प्रवेशाच्या कठोर मागण्यांना समर्थन देण्यासाठी संघर्ष करतात. हॉस्पिटॅलिटी, रिटेल आणि सार्वजनिक क्षेत्रातील व्हेन्यू ऑपरेशन्स डायरेक्टर्स आणि IT व्यवस्थापकांसाठी, क्लाउड-नेटिव्ह NAC कडे संक्रमण हार्डवेअर बिघाड आणि पॉलिसी विखंडनाचा धोका कमी करते, तर दुसरीकडे API-चालित ऑटोमेशन सक्षम करते.
हे तांत्रिक संदर्भ मार्गदर्शक हे स्थलांतर कार्यान्वित करण्यासाठी एक व्यापक चेकलिस्ट प्रदान करते. हे एका संरचित तीन-टप्प्यांच्या दृष्टिकोनाची रूपरेषा देते: स्थलांतर-पूर्व मूल्यांकन, समांतर चालवणे आणि प्रमाणीकरण, आणि पूर्ण कटओव्हर आणि ऑप्टिमायझेशन. हार्डवेअरमधून पॉलिसी अंमलबजावणी वेगळी करून आणि आयडेंटिटी स्टोअर्स एकत्र करून, संस्था झिरो-टच प्रोव्हिजनिंग, मजबूत IEEE 802.1X अंमलबजावणी आणि इकोसिस्टम टूल्ससह अखंड एकीकरण साध्य करू शकतात. महत्त्वपूर्ण म्हणजे, हे मार्गदर्शक अतिथी ओळख आणि नेटवर्क पॉलिसी एकत्रित करण्यासाठी Purple सारख्या प्लॅटफॉर्मचा कसा फायदा घ्यावा याचे तपशील देते, ज्यामुळे स्थलांतरातून त्वरित ऑपरेशनल ROI आणि सुधारित सुरक्षा स्थिती मिळते.
तांत्रिक सखोल विश्लेषण (Technical Deep Dive)
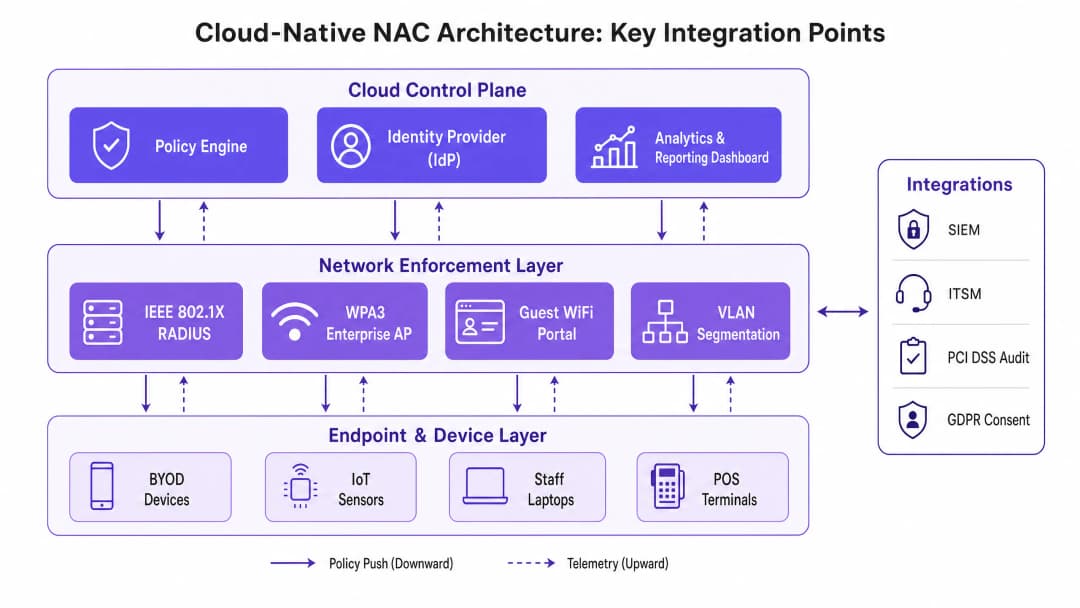
जुन्या सिस्टीममधून क्लाउड-नेटिव्ह NAC कडे जाण्यामधील मूलभूत बदल म्हणजे डेटा प्लेनपासून कंट्रोल प्लेनचे वेगळे करणे. जुने आर्किटेक्चर सामान्यत: मोनोलिथिक RADIUS सर्व्हर्स आणि एजवर तैनात केलेल्या किंवा मुख्य डेटा सेंटरमध्ये केंद्रीत केलेल्या भौतिक उपकरणांवर अवलंबून असतात. हे मॉडेल अडथळे निर्माण करते, वितरित साइट्ससाठी लेटन्सी वाढवते आणि पॉलिसी सुसंगतता राखण्यासाठी सतत मॅन्युअल हस्तक्षेपाची मागणी करते.
क्लाउड-नेटिव्ह NAC पॉलिसी इंजिन आणि आयडेंटिटी प्रदाता (IdP) ला स्केलेबल क्लाउड वातावरणात रूपांतरित करते. अंमलबजावणी एजवर ढकलली जाते, एकतर लाइटवेट सॉफ्टवेअर एजंट्सद्वारे किंवा आधुनिक ऍक्सेस पॉइंट्स आणि स्विचेससह थेट API एकीकरणाद्वारे. हे आर्किटेक्चर प्रमाणीकरण आणि अधिकृतता कशी प्रक्रिया केली जाते यामध्ये मूलभूत बदल करते.
आयडेंटिटी फेडरेशन आणि RADIUS
या स्थलांतराच्या केंद्रस्थानी आयडेंटिटी मॅनेजमेंटचे संक्रमण आहे. जुने NAC सहसा ऑन-प्रिमाइसेस Active Directory मधील थेट LDAP बाइंड्सवर अवलंबून असतात. क्लाउड-नेटिव्ह सोल्यूशन्स Microsoft Entra ID किंवा Okta सारख्या क्लाउड आयडेंटिटी प्रदात्यांसह SAML किंवा OIDC एकीकरणास प्राधान्य देतात. स्थलांतर करताना, RADIUS पायाभूत सुविधा आधुनिक केल्या पाहिजेत. क्लाउड RADIUS सेवा जागतिक स्तरावर IEEE 802.1X प्रमाणीकरण (उदा. EAP-TLS, PEAP-MSCHAPv2) हाताळतात, सर्वात जवळच्या भौगोलिक पॉइंट ऑफ प्रेझेन्सकडे विनंत्या पाठवून लेटन्सी कमी करतात.सध्या वापरात असलेल्या प्रत्येक Extensible Authentication Protocol (EAP) पद्धतीचे दस्तऐवजीकरण (document) करणे अत्यंत महत्त्वाचे आहे. नवीन वातावरणात विद्यमान EAP प्रकारांना सपोर्ट न दिल्यास एंडपॉइंट्ससाठी तत्काळ ऑथेंटिकेशन अयशस्वी होईल. याव्यतिरिक्त, अतिथी (guest) प्रवेशासाठी, Purple सारख्या मजबूत Guest WiFi प्लॅटफॉर्मचे एकत्रीकरण केल्याने क्लाउड-आधारित पॉलिसी अंमलबजावणी करणे शक्य होते, ज्यामुळे स्थानिक हार्डवेअरमधून RADIUS Change of Authorisation (CoA) आणि VLAN असाइनमेंटची गुंतागुंत दूर होते.
नेटवर्क सेगमेंटेशन आणि अनुपालन (Compliance)
आधुनिक NAC हे केवळ प्रवेशापुरते मर्यादित नाही; ते डायनॅमिक सेगमेंटेशनबद्दल आहे. PCI DSS किंवा GDPR च्या अधीन असलेल्या वातावरणात, वापरकर्त्याची भूमिका, डिव्हाइसची स्थिती आणि स्थानावर आधारित VLAN डायनॅमिकरित्या नियुक्त करण्याची किंवा मायक्रो-सेगमेंटेशन पॉलिसी लागू करण्याची क्षमता सर्वोपरि आहे. क्लाउड-नेटिव्ह NAC प्रवेश मंजूर करण्यापूर्वी संदर्भाचे - कोण, काय, कुठे आणि कधी - मूल्यमापन करते.
मायग्रेशन दरम्यान, विद्यमान स्टॅटिक VLAN असाइनमेंट डायनॅमिक पॉलिसींमध्ये मॅप केल्या पाहिजेत. उदाहरणार्थ, POS टर्मिनल अतिथी नेटवर्क आणि सामान्य कर्मचारी नेटवर्कपासून वेगळे केले पाहिजे. क्लाउड पॉलिसी इंजिन डिव्हाइसच्या MAC ॲड्रेसचे (किंवा आदर्शपणे, डिव्हाइस प्रमाणपत्राचे) मूल्यमापन करते आणि नेटवर्क इन्फ्रास्ट्रक्चरला सुरक्षित PCI-compliant झोनमध्ये ठेवण्याचे निर्देश देते.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
अंमलबजावणी मार्गदर्शक (Implementation Guide)
मायग्रेशन यशस्वीरित्या पूर्ण करण्यासाठी सक्रिय स्थाने आणि गंभीर व्यावसायिक ऑपरेशन्समधील व्यत्यय कमी करण्यासाठी शिस्तबद्ध, टप्प्याटप्प्याने दृष्टिकोन आवश्यक आहे.
टप्पा १: मायग्रेशन-पूर्व मूल्यांकन (Pre-Migration Assessment)
कोणतीही कॉन्फिगरेशन बदलण्यापूर्वी, विद्यमान NAC इकोसिस्टमची संपूर्ण इन्व्हेंटरी घेणे अनिवार्य आहे. यामध्ये सर्व RADIUS सर्व्हर, सप्लिकेंट कॉन्फिगरेशन, VLAN स्कीमा आणि थर्ड-पार्टी इंटिग्रेशन (जसे की SIEM किंवा ITSM प्लॅटफॉर्म) मॅप करणे समाविष्ट आहे.
१. ओळख स्रोतांचे ऑडिट करा (Audit Identity Sources): ऑथेंटिकेशनसाठी वापरल्या जाणाऱ्या सर्व डिरेक्ट्री आणि डेटाबेस ओळखा. जुनी खाती साफ करा आणि विशेषाधिकार प्राप्त ओळखींवर MFA लागू करा. २. EAP पद्धती मॅप करा (Map EAP Methods): वायर्ड आणि WiFi नेटवर्कवर वापरात असलेल्या सर्व 802.1X पद्धतींचे दस्तऐवजीकरण करा. ३. अतिथी प्रवाहांचे विश्लेषण करा (Analyse Guest Flows): सध्याच्या Captive Portal इंटिग्रेशनचे दस्तऐवजीकरण करा. एक आधुनिक Guest WiFi सोल्यूशन ही प्रक्रिया कशी सुलभ करू शकते याचे मूल्यांकन करा. ४. IoT डिव्हाइसेसचे पुनरावलोकन करा (Review IoT Devices): MAC Authentication Bypass (MAB) वर अवलंबून असलेली डिव्हाइसेस ओळखा आणि शक्य असेल तिथे प्रमाणपत्र-आधारित ऑथेंटिकेशनसाठी नियोजन करा.
टप्पा २: समांतर चालवणे आणि प्रमाणीकरण (Parallel Run and Validation)
सर्वात प्रभावी धोरण म्हणजे जुन्या सिस्टमसह शॅडो मोडमध्ये क्लाउड-नेटिव्ह NAC तैनात करणे. हे उत्पादनावरील (production) ट्रॅफिकवर परिणाम न करता पॉलिसी प्रमाणीकरणास अनुमती देते.
१. क्लाउड RADIUS तैनात करा (Deploy Cloud RADIUS): जुन्या सिस्टमच्या समांतर ऑथेंटिकेशन विनंत्या प्राप्त करण्यासाठी क्लाउड NAC कॉन्फिगर करा. २. पॉलिसी समानतेचे प्रमाणीकरण करा (Validate Policy Parity): दोन्ही प्रणाल्यांद्वारे घेतलेल्या प्रवेश निर्णयांची (भूमिका, VLAN, ACL) तुलना करा. कोणत्याही विसंगतीची चौकशी करून ती सोडवली पाहिजे.3. लेटन्सी तपासा: क्लाउड ऑथेंटिकेशन विनंत्या स्वीकार्य मर्यादेत (साधारणपणे १००ms पेक्षा कमी) पूर्ण होत असल्याची खात्री करा. 4. पायलट ग्रुप्स: एंड - टू - एंड कार्यक्षमतेची पडताळणी करण्यासाठी युजर्सच्या एका लहान गटाला (उदा. आयटी कर्मचारी) किंवा एखाद्या विशिष्ट नॉन - क्रिटिकल SSID ला नवीन सिस्टमवर स्थलांतरित करा.
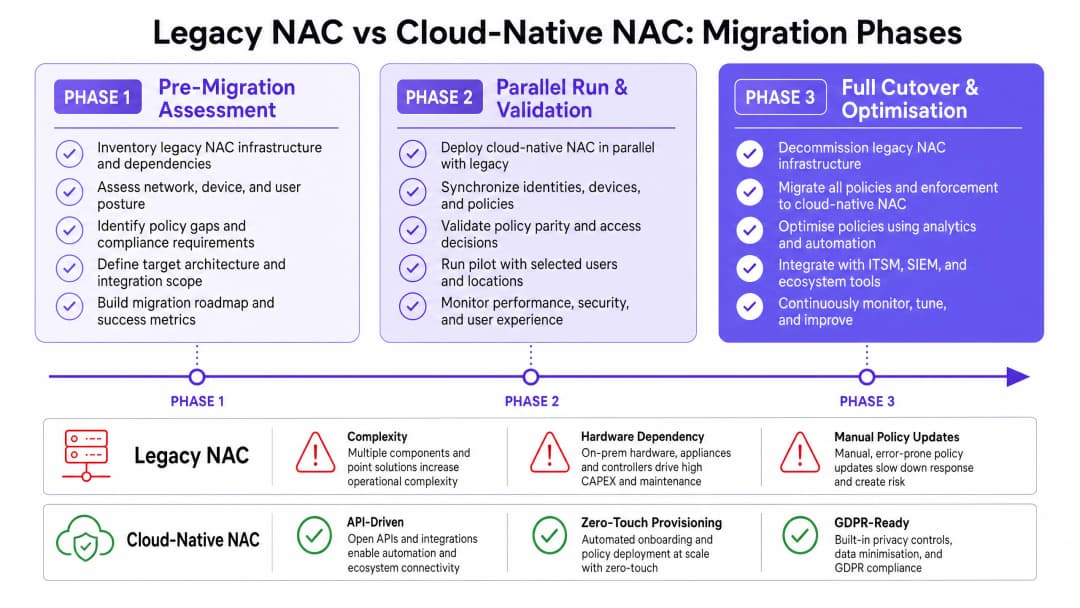
टप्पा ३: पूर्ण कटओव्हर आणि ऑप्टिमायझेशन
एकदा समानता सिद्ध झाल्यावर, नियोजित देखभाल वेळेत (maintenance window) कटओव्हरची अंमलबजावणी करा.
- कटओव्हरचा क्रम निश्चित करा: सर्वात कमी धोका असलेल्या नेटवर्कपासून सुरुवात करा. आधी गेस्ट नेटवर्क स्थलांतरित करा, त्यानंतर कर्मचाऱ्यांचे वायरलेस, वायर्ड 802.1X आणि शेवटी IoT/OT नेटवर्क स्थलांतरित करा.
- टेलिमेट्रीचे निरीक्षण करा: ऑथेंटिकेशन यशस्वी होण्याचे प्रमाण तपासण्यासाठी आणि विसंगत वर्तन शोधण्यासाठी क्लाउड प्लॅटफॉर्मच्या प्रगत दृश्यमानतेचा (visibility) वापर करा.
- अॅनालिटिक्स एकत्रित करा: डिव्हाइसचा थांबण्याचा वेळ (dwell times), कनेक्शन पॅटर्न आणि जागेचा वापर याबद्दल तपशील मिळवण्यासाठी टेलिमेट्रीला WiFi Analytics प्लॅटफॉर्मवर फीड करा.
- जुने हार्डवेअर वापरातून काढून टाका: एकदा स्थिरता प्राप्त झाल्यावर, जुनी NAC उपकरणे सुरक्षितपणे वाईप करा आणि वापरातून काढून टाका.
सर्वोत्तम पद्धती
लवचिक आणि स्केलेबल उपयोजन सुनिश्चित करण्यासाठी, या उद्योग - मानक सर्वोत्तम पद्धतींचे अनुसरण करा:
- WPA3-Enterprise चा स्वीकार करा: जिथे हार्डवेअर सपोर्ट करते, तिथे अत्यंत सुरक्षित नेटवर्कसाठी (उदा. फायनान्स, एचआर) १९२ - बिट मोडसह WPA3-Enterprise अनिवार्य करा. हे नवीनतम Wi-Fi Alliance सुरक्षा मानकांशी सुसंगत आहे. आधुनिक वायरलेस मानकांच्या सखोल माहितीसाठी, आमचे WiFi Frequencies: A Guide to WiFi Frequencies in 2026 हे मार्गदर्शक पहा.
- गेस्ट ओळख एकत्रित करा: कॉर्पोरेट डिरेक्टरीमध्ये गेस्ट खाती व्यवस्थापित करू नका. गेस्ट ऑनबोर्डिंग, संमती व्यवस्थापन आणि डेटा रेसिडेन्सी हाताळण्यासाठी Purple सारख्या विशेषतः तयार केलेल्या प्लॅटफॉर्मचा वापर करा, ज्यामुळे GDPR चे पालन सुनिश्चित होईल.
- झिरो ट्रस्ट तत्त्वे लागू करा: नेटवर्क लोकेशनवर आधारित गृहीत धरलेल्या विश्वासावर विसंबून राहणे बंद करा. प्रवेश मंजूर करण्यापूर्वी सर्व एंडपॉइंट्ससाठी सतत पोश्चर मूल्यांकन लागू करा.
- IoT ऑनबोर्डिंग स्वयंचलित करा: हेडलेस उपकरणांसाठी स्वयंचलित प्रमाणपत्र तरतूद (certificate provisioning) लागू करून MAB पासून दूर जा.
नेटवर्क सुरक्षिततेच्या उत्क्रांतीबद्दल अधिक तपशीलांसाठी, The Future of WiFi Security: AI-Driven NAC and Threat Detection आणि त्याची स्पॅनिश आवृत्ती, El Futuro de la Seguridad WiFi: NAC Impulsado por IA y Detección de Amenazas चे पुनरावलोकन करा.
त्रुटी निवारण आणि जोखीम कमी करणे
स्थलांतरामध्ये नैसर्गिकरित्या जोखीम असते. सुरळीत संक्रमणासाठी संभाव्य त्रुटींचा आधीच अंदाज घेणे अत्यंत महत्त्वाचे आहे.
त्रुटीचा प्रकार: आयडेंटिटी सिंक्रोनायझेशन समस्या जर क्लाउड IdP स्थानिक (on-premises) डिरेक्टरीसह सिंक्रोनाइझ करण्यात अपयशी ठरले, तर ऑथेंटिकेशन अयशस्वी होईल. शमन: डिरेक्टरी सिंक एजंट्सवर मजबूत मॉनिटरिंग लागू करा. वेगवेगळ्या प्रत्यक्ष ठिकाणांवर रिडंडंट सिंक कनेक्टर्स कॉन्फिगर करा.
अयशस्वी मोड: उच्च प्रमाणीकरण विलंबता (High Authentication Latency) RADIUS ट्रॅफिकला रिमोट क्लाउड रिजनवर रूट केल्याने एंडपॉईंट सप्लिकंटवर टाईमआउट होऊ शकतात. शमन: भौगोलिकदृष्ट्या वेन्यूच्या जवळ असलेला क्लाउड रिजन निवडा. मोठ्या Retail स्टोअर्स किंवा Healthcare सुविधांसारख्या गंभीर ठिकाणांसाठी स्थानिक RADIUS प्रॉक्सी किंवा सर्वायव्हेबल ब्रँच अप्लायन्सेस लागू करा.
अयशस्वी मोड: IoT कनेक्टिव्हिटी गमावणे जुनाट IoT उपकरणांमध्ये बऱ्याचदा हार्डकोड केलेले नेटवर्क कॉन्फिगरेशन असते किंवा आधुनिक EAP पद्धतींसाठी सपोर्ट नसतो. शमन: जुनाट IoT उपकरणांसाठी ते बदलले जाईपर्यंत विशेषतः MAB फॉलबॅकसह एक समर्पित, वेगळा SSID ठेवा. या VLAN मध्ये लॅटरल मूव्हमेंट मर्यादित करणारे कडक ACLs असल्याची खात्री करा.
ROI आणि व्यावसायिक प्रभाव
क्लाउड-नेटिव्ह NAC कडील संक्रमण केवळ वर्धित सुरक्षेच्या पलीकडे मोजता येईल असे व्यावसायिक मूल्य प्रदान करते.
- कार्यक्षम कार्यक्षमता: झिरो-टच प्रोव्हिजनिंग आणि केंद्रीकृत पॉलिसी व्यवस्थापन मुव्ह्स, ॲड्स आणि चेंजेस (MACs) साठी आवश्यक असणारे इंजिनिअरिंगचे तास लक्षणीयरीत्या कमी करतात.
- हार्डवेअरची बचत: ऑन-प्रिमाइसेस अप्लायन्सेस बंद केल्याने संबंधित वीज, कूलिंग आणि देखभाल कराराचा खर्च नाहीसा होतो.
- वर्धित पाहुण्यांचा अनुभव: आधुनिक Guest WiFi प्लॅटफॉर्मसह NAC समाकलित केल्याने ऑनबोर्डिंगमधील अडचणी कमी होतात, ज्यामुळे Hospitality आणि Transport क्षेत्रातील मार्केटिंग टीम्ससाठी उच्च ऑप्ट-इन दर आणि समृद्ध डेटा संकलन होते.
- जोखीम कमी करणे: स्वयंचलित अनुपालन अहवाल आणि डायनॅमिक सेगमेंटेशन डेटा लीकची शक्यता आणि संभाव्य प्रभाव कमी करतात, ज्यामुळे सायबर विमा प्रीमियम कमी होतो आणि ब्रँडची प्रतिष्ठा सुरक्षित राहते.
महत्वाच्या व्याख्या
Network Access Control (NAC)
एक सुरक्षा उपाय जो नेटवर्कमध्ये प्रवेश करू इच्छिणाऱ्या डिव्हाइसेस आणि युजर्सवर पॉलिसी लागू करतो.
फक्त अधिकृत, अनुपालन करणारी डिव्हाइसेस कॉर्पोरेट किंवा अतिथी नेटवर्कशी कनेक्ट होतील याची खात्री करण्यासाठी आवश्यक आहे.
Cloud-Native Architecture
सामान्यत: मायक्रोसर्व्हिसेस आणि APIs वापरून क्लाउड कॉम्प्युटिंग मॉडेलचा फायदा घेण्यासाठी विशेषतः ॲप्लिकेशन्स डिझाइन करणे.
NAC ला अमर्यादपणे स्केल करण्यास आणि स्थानिक हार्डवेअर मर्यादांपासून पॉलिसी व्यवस्थापन विलग करण्यास अनुमती देते.
RADIUS (Remote Authentication Dial-In User Service)
एक नेटवर्किंग प्रोटोकॉल जो केंद्रीकृत ऑथेंटिकेशन, ऑथरायझेशन आणि अकाउंटिंग (AAA) व्यवस्थापन प्रदान करतो.
नेटवर्क स्विचेस आणि APs द्वारे NAC पॉलिसी इंजिनशी संवाद साधण्यासाठी वापरला जाणारा मुख्य प्रोटोकॉल.
IEEE 802.1X
पोर्ट-आधारित Network Access Control साठी एक IEEE मानक, जे LAN किंवा WLAN ला जोडू इच्छिणाऱ्या डिव्हाइसेसना ऑथेंटिकेशन यंत्रणा प्रदान करते.
कर्मचाऱ्यांच्या डिव्हाइसेससाठी सुरक्षित, एंटरप्राइझ दर्जाच्या नेटवर्क ऑथेंटिकेशनसाठी सर्वोत्तम मानक.
MAC Authentication Bypass (MAB)
युझरनेम/पासवर्ड किंवा प्रमाणपत्राऐवजी डिव्हाइसच्या MAC पत्त्यावर आधारित नेटवर्क प्रवेश देण्याची एक पद्धत.
802.1X चे समर्थन न करू शकणाऱ्या हेडलेस IoT डिव्हाइसेससाठी (प्रिंटर, कॅमेरे) सामान्यतः वापरले जाते, जरी ते नैसर्गिकरित्या कमी सुरक्षित असते.
Dynamic Segmentation
वापरकर्त्याची ओळख, डिव्हाइसचा प्रकार किंवा संदर्भ यावर आधारित डायनॅमिकपणे नेटवर्क ॲक्सेस पॉलिसी (जसे की VLANs किंवा ACLs) नियुक्त करण्याची क्षमता.
विविध प्रकारच्या ट्रॅफिकला वेगळे करण्यासाठी अत्यंत महत्त्वाचे आहे (उदा. POS टर्मिनल्स अतिथी WiFi पासून वेगळे ठेवणे).
Identity Provider (IdP)
एक सिस्टम घटक जो प्रमुखांसाठी ओळखीची माहिती तयार करतो, देखरेख करतो आणि व्यवस्थापित करतो आणि ऑथेंटिकेशन सेवा प्रदान करतो.
Cloud-native NAC हा जुन्या ऑन-प्रिमाइस LDAP सर्व्हरऐवजी आधुनिक IdPs (Azure AD, Okta) वर अवलंबून असतो.
Change of Authorisation (CoA)
एक RADIUS एक्स्टेंशन जे NAC सर्व्हरला सक्रिय सेशनच्या ॲक्सेस परवानग्या डायनॅमिकपणे बदलण्याची परवानगी देते.
वापरकर्त्यांनी अटी स्वीकारल्यानंतर त्यांना मर्यादित प्री-ऑथेंटिकेशन VLAN वरून पूर्ण ॲक्सेस VLAN वर स्विच करण्यासाठी गेस्ट WiFi पोर्टलमध्ये मोठ्या प्रमाणावर वापरले जाते.
सोडवलेली उदाहरणे
एक ५०० खोल्यांचे हॉटेल cloud-native NAC वर स्थलांतरित होत आहे. ते सध्या कर्मचाऱ्यांच्या 802.1X (PEAP) साठी legacy ऑन-प्रिमायसेस RADIUS सर्व्हर आणि पाहुण्यांसाठी मूलभूत captive portal वापरतात. त्यांच्याकडे MAB द्वारे ऑथेंटिकेट होणारे २०० IoT डिव्हाइसेस (स्मार्ट टीव्ही, डोअर लॉक्स) आहेत. पाहुण्यांना होणारा व्यत्यय कमी करण्यासाठी त्यांनी स्थलांतराचा क्रम कसा निश्चित करावा?
१. क्लाउड NAC तैनात करा आणि कर्मचाऱ्यांसाठी ते सध्याच्या IdP सह समाकलित करा. २. पाहुण्यांच्या प्रवेशासाठी Purple Guest WiFi ला क्लाउड NAC सह समाकलित करा. ३. फेज १ कटओव्हर: Guest SSID नवीन captive portal प्रवाहावर स्थलांतरित करा. यामध्ये जोखीम कमी आहे आणि त्वरित मार्केटिंग ROI मिळतो. ४. फेज २ कटओव्हर: कर्मचाऱ्यांचे 802.1X स्थलांतरित करा. चेतावणी टाळण्यासाठी नवीन RADIUS सर्व्हर प्रमाणपत्र कर्मचारी एंडपॉइंट्सद्वारे विश्वसनीय असल्याचे सुनिश्चित करा. ५. फेज ३ कटओव्हर: IoT डिव्हाइसेस स्थलांतरित करा. MAB साठी क्लाउड NAC मध्ये एक विशिष्ट पॉलिसी तयार करा, हे डिव्हाइसेस वेगळ्या VLAN मध्ये ठेवले जातील याची खात्री करा.
१५० स्टोअर्स असलेली एक मोठी रिटेल साखळी त्यांच्या क्लाउड NAC स्थलांतराच्या समांतर रन फेज दरम्यान उच्च लेटन्सी (५००ms पेक्षा जास्त) अनुभवत आहे, ज्यामुळे ऑथेंटिकेशन दरम्यान POS टर्मिनल्स कालबाह्य (timeout) होत आहेत.
ही लेटन्सी बहुधा स्टोअर्स आणि क्लाउड RADIUS प्रदेशामधील भौगोलिक अंतर किंवा अकार्यक्षम डिरेक्टरी शोधामुळे उद्भवत आहे. यावर उपाय खालीलप्रमाणे आहे: १. क्लाउड NAC टेनंट सर्वोत्तम भौगोलिक प्रदेशात होस्ट केला आहे याची पडताळणी करा. २. ऑथेंटिकेशन्स कॅश करण्यासाठी आणि स्थानिक EAP टर्मिनेशन्स हाताळण्यासाठी प्रादेशिक हबमध्ये हलके RADIUS प्रॉक्सी किंवा सर्वायव्हॅबिलिटी एज अप्लायन्स तैनात करा. ३. IdP एकत्रीकरण जलद, अनुक्रमित शोध वापरत असल्याचे सुनिश्चित करा (उदा. VPN वर ऑन-प्रिम LDAP सर्व्हरला क्वेरी करण्याऐवजी मूळ Azure AD एकत्रीकरण).
सराव प्रश्न
Q1. तुमची संस्था Cisco ISE वरून क्लाउड-नेटिव्ह NAC वर मायग्रेट करत आहे. पॅरेलल रन दरम्यान, तुमच्या लक्षात येते की तुमच्या वेअरहाउस मधील जुन्या बारकोड स्कॅनरचा एक विशिष्ट गट क्लाउड NAC वर ऑथेंटिकेशनसाठी अयशस्वी होत आहे, परंतु ISE वर यशस्वी होत आहे. याचे बहुधा काय कारण असावे आणि तुम्ही त्याचे निवारण कसे कराल?
टीप: जुनी डिव्हाइसेस एन्क्रिप्शन आणि प्रोटोकॉल निगोशिएशन कसे हाताळतात याचा विचार करा.
नमुना उत्तर पहा
याचे बहुधा कारण म्हणजे सपोर्टेड EAP पद्धती किंवा सायफर सूट्समधील विसंगती असू शकते. क्लाउड NAC ने जुने, कमी सुरक्षित प्रोटोकॉल (जसे की TLS 1.0 किंवा विशिष्ट कमकुवत सायफर्स) नाकारले असावेत जे जुन्या ISE सर्व्हरवर अद्याप परवानगीप्राप्त होते. याचे निवारण करण्यासाठी, तुम्ही एकतर बारकोड स्कॅनरवरील फर्मवेअर/सप्लिकंट आधुनिक प्रोटोकॉल्सना सपोर्ट करण्यासाठी अपडेट केले पाहिजेत, किंवा ते शक्य नसल्यास, कठोर नेटवर्क सेगमेंटेशनद्वारे सुरक्षिततेचा धोका कमी करत केवळ त्या डिव्हाइस ग्रुपसाठी तात्पुरत्या स्वरूपात जुन्या प्रोटोकॉलला परवानगी देण्यासाठी क्लाउड NAC मध्ये एक विशिष्ट, आयसोलेटेड पॉलिसी कॉन्फिगर केली पाहिजे.
Q2. एका युनिव्हर्सिटी कॅम्पसला त्यांच्या कर्मचाऱ्यांच्या नेटवर्कसाठी NAC मायग्रेशनसह WPA3-Enterprise लागू करायचे आहे. तथापि, 15% कर्मचाऱ्यांचे लॅपटॉप जुने वायरलेस NICs वापरत आहेत जे WPA3 ला सपोर्ट करत नाहीत. नेटवर्क आर्किटेक्टने SSIDs चे डिझाइन कसे करावे?
टीप: ट्रान्झिशन मोड आणि सिक्युरिटी पोश्चरवरील परिणामांचा विचार करा.
नमुना उत्तर पहा
आर्किटेक्टने कर्मचाऱ्यांचे SSID हे WPA3-Enterprise Transition Mode वापरण्यासाठी कॉन्फिगर केले पाहिजे. हे सक्षम डिव्हाइसेसना WPA3-Enterprise वापरून कनेक्ट करण्याची परवानगी देते, तर जुनी डिव्हाइसेस WPA2-Enterprise वर बॅकअप घेतात. पर्यायाने, विशिष्ट विभागांसाठी कठोर सुरक्षा अनुपालनाची आवश्यकता असल्यास, सुसंगत डिव्हाइसेससाठी एक समर्पित केवळ- WPA3 SSID तयार केला जाऊ शकतो आणि उर्वरित हार्डवेअर रिफ्रेश होईपर्यंत जुना SSID सक्रिय ठेवला जाऊ शकतो.
Q3. फेज 1 (मायग्रेशन-पूर्व मूल्यांकन) दरम्यान, तुम्हाला आढळले की सध्याचा गेस्ट WiFi हा वापरकर्त्यांना वॉल-गार्डन VLAN वरून इंटरनेट-ॲक्सेस VLAN वर हलवण्यासाठी RADIUS CoA वर मोठ्या प्रमाणावर अवलंबून आहे. नवीन क्लाउड APs WAN वर विश्वसनीयपणे CoA ला सपोर्ट करत नाहीत. शिफारस केलेला आर्किटेक्चरल बदल कोणता आहे?
टीप: आधुनिक गेस्ट प्लॅटफॉर्म्स गुंतागुंतीच्या स्थानिक VLAN स्विचिंगवर अवलंबून न राहता पॉलिसी अंमलबजावणी कशी हाताळतात याचा विचार करा.
नमुना उत्तर पहा
शिफारस केलेला दृष्टीकोन म्हणजे स्थानिक VLAN स्विचिंगपासून दूर जाणे आणि क्लाउड-व्यवस्थापित गेस्ट WiFi प्लॅटफॉर्म (जसे की Purple) वापरणे. या मॉडेलमध्ये, AP सर्व गेस्ट ट्रॅफिक एकाच गेस्ट VLAN मध्ये ठेवतो. कॅप्टिव्ह पोर्टल आणि पॉलिसी अंमलबजावणी (बँडविड्थ मर्यादा, कंटेंट फिल्टरिंग, सेशन वेळ) एकतर AP च्या अंगभूत फायरवॉलद्वारे किंवा क्लाउड गेटवेद्वारे हाताळली जाते, ज्यामुळे RADIUS CoA ची आवश्यकता पूर्णपणे संपुष्टात येते आणि एज कॉन्फिगरेशन सोपे होते.
या मालिकेमध्ये पुढे वाचा
PPSK WPA3: वैशिष्ट्ये आणि उपयोजन मॉडेल्सची तुलना
हे तांत्रिक संदर्भ मार्गदर्शक PPSK आणि WPA3-SAE ची तुलना करते, मल्टी-टेनंट वातावरणासाठी त्यांचे आर्किटेक्चरल फरक आणि उपयोजन मॉडेल्स स्पष्ट करते. हे IT व्यवस्थापक आणि मालमत्ता विकासकांसाठी Purple च्या ओळख-आधारित उपायांचा वापर करून सुरक्षित, स्वतंत्र WiFi नेटवर्क मिळवण्याबाबत व्यावहारिक मार्गदर्शन प्रदान करते.
कर्मचारी WiFi साठी बँडविड्थ व्यवस्थापित करणे: शेपिंग, QoS आणि ट्रॅफिक कमी करणे
हे मार्गदर्शक व्यावसायिक ठिकाणी कर्मचारी WiFi साठी बँडविड्थ व्यवस्थापित करण्याच्या व्यावहारिक पद्धतींचे तपशील देते. यामध्ये ट्रॅफिक शेपिंग, QoS अंमलबजावणी आणि पायाभूत सुविधांमध्ये सुधारणा न करता Purple Shield तैनात केल्याने नेटवर्क लोड कसा कमी होतो याचा समावेश आहे.
Per-Device PSK (iPSK, DPSK, MPSK) चा वापर करून WiFi SSID ची संख्या कशी कमी करावी
हा अधिकृत तांत्रिक संदर्भ मार्गदर्शक स्पष्ट करतो की IT टीम्स प्रति-डिव्हाइस PSK (xPSK) चा वापर करून एकाच SSID मध्ये एकाधिक विशिष्ट उद्देशांसाठी तयार केलेले नेटवर्क्स एकत्र करून SSID बीकन ओव्हरहेडमुळे होणारी WiFi परफॉर्मन्सची घसरण कशी दूर करू शकतात. यामध्ये Cisco iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK, आणि Ubiquiti UniFi PPSK मधील व्हेंडर लँडस्केपचा समावेश आहे, ज्यामध्ये डायनॅमिक VLAN असाइनमेंट, IoT ऑनबोर्डिंग आणि PCI DSS अनुपालनावर व्यावहारिक अंमलबजावणीचे मार्गदर्शन आहे. हॉस्पिटॅलिटी, रिटेल, स्टेडियम आणि सार्वजनिक क्षेत्रातील संस्थांमधील वेन्यू ऑपरेटर्सना यामध्ये कृतीयोग्य आर्किटेक्चर मार्गदर्शन आणि वास्तविक जगातील व्यावहारिक उदाहरणे मिळतील.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.