
Guias técnicos de WiFi
Guias técnicos aprofundados e liderados por especialistas sobre WiFi de visitantes, analytics, Captive Portals e tecnologia para locais.
54 guides in Security

O WiFi de hospital é seguro? O que pacientes e visitantes devem saber
Este guia de referência técnica abrangente examina a arquitetura de segurança de redes WiFi para visitantes em hospitais. Ele fornece aos gerentes de TI e operadores de instalações estratégias de implementação acionáveis, com foco em segmentação de rede, padrões de criptografia e frameworks de conformidade para garantir que os dados dos pacientes permaneçam protegidos sem comprometer as operações clínicas.

O WiFi de aeroporto é seguro? Um guia de segurança para viajantes
Este guia fornece uma referência técnica autoritativa para gerentes de TI, arquitetos de rede e diretores de operações de locais sobre os riscos de segurança do WiFi de aeroportos e como mitigá-los. Ele abrange todo o cenário de ameaças — de pontos de acesso Evil Twin a servidores DHCP invasores — e oferece uma estrutura de implantação prática e baseada em padrões usando IEEE 802.1X, WPA3 e segmentação de rede. Ele também mapeia a plataforma de Guest WiFi e analytics da Purple para cada vetor de risco, fornecendo pontos de integração concretos para operadoras que buscam implantar um WiFi público seguro, em conformidade com o GDPR e comercialmente viável.

O WiFi de hotel é seguro? O que todo viajante precisa saber
Este guia técnico abrangente detalha os riscos de segurança específicos inerentes às redes WiFi de hotéis, incluindo APs invasores e ataques MITM. Ele fornece etapas de implementação práticas e neutras em relação a fornecedores para que gerentes de TI e arquitetos de rede protejam sua infraestrutura sem fio e aproveitem plataformas gerenciadas de Captive Portal para convidados.

O WiFi Público é Seguro? O Guia Definitivo
Este guia definitivo oferece aos líderes de TI corporativos estratégias práticas para projetar redes WiFi públicas seguras. Ele detalha a mitigação técnica das principais ameaças, como ataques MITM e pontos de acesso invasores, enquanto descreve como aproveitar plataformas como a Purple para garantir a conformidade, proteger a infraestrutura corporativa e monetizar de forma segura a conectividade de visitantes.

Como Monitorar o Tráfego de Rede WiFi: Um Guia para Equipes de TI
Este guia técnico oferece estratégias práticas para monitorar o tráfego de WiFi corporativo, com foco em arquitetura, segurança e desempenho. Ele capacita equipes de TI nos setores de hotelaria, varejo e setor público com as estruturas necessárias para implantar soluções de monitoramento de rede seguras e escaláveis.

Segurança de WiFi BYOD: Como Permitir Dispositivos Pessoais com Segurança em Sua Rede
Um guia prático e neutro em relação a fornecedores para líderes de TI sobre como proteger o acesso WiFi BYOD. O guia abrange a implementação de autenticação 802.1X, integração com MDM e segmentação de rede rigorosa para proteger os ativos corporativos enquanto viabiliza o uso de dispositivos pessoais.

O Método Mais Seguro de Autenticação WiFi: Uma Comparação
Este guia de referência técnica fornece uma comparação classificada definitiva dos métodos de autenticação WiFi - desde o padrão WEP obsoleto até a autenticação baseada em certificados EAP-TLS - ajudando gerentes de TI, arquitetos de rede e CTOs de locais corporativos a tomar decisões de segurança informadas e alinhadas à conformidade. Ele abrange a arquitetura técnica de cada protocolo, cenários de implantação no mundo real em hotelaria e varejo, e orientações práticas de implementação para organizações sob obrigações da PCI-DSS e GDPR. Para operadores de locais e equipes de TI, este guia traduz padrões criptográficos complexos em decisões de implantação acionáveis com resultados de negócios mensuráveis.

WPA-PSK Explicado: O Que É, Como Funciona e Seus Riscos de Segurança
Esta referência técnica autorizada detalha o funcionamento do WPA-PSK - seu handshake de 4 vias, arquitetura criptográfica e vulnerabilidades de segurança inerentes - e explica precisamente por que as redes corporativas devem fazer a transição para arquiteturas robustas 802.1X ou de Captive Portal gerenciado. O material fornece orientações de implantação acionáveis para líderes de TI que gerenciam ambientes complexos nos setores de hotelaria, varejo, eventos e organizações do setor público.

O que é segurança de WiFi? Um guia completo para a segurança de redes sem fio
Uma referência técnica abrangente para líderes de TI sobre como proteger redes sem fio corporativas. Este guia aborda a evolução dos protocolos de criptografia, as melhores práticas de arquitetura para segmentação e estratégias de defesa contra ameaças comuns de WiFi.

Conformidade com PCI DSS para Redes WiFi de Varejo
Este guia de referência técnica detalha os requisitos do PCI DSS v4.0 que se aplicam especificamente a redes WiFi de varejo, abrangendo arquitetura de segmentação de rede, padrões de criptografia, controles de autenticação e requisitos de trilha de auditoria. Ele fornece orientações práticas de implementação para gerentes de TI e arquitetos de rede que precisam proteger dados de pagamento enquanto oferecem suporte seguro a acessos sem fio corporativos e de convidados separados.

WiFi para Visitantes em Conformidade com a HIPAA para Provedores de Saúde
Este guia de referência técnica fornece estratégias de conformidade acionáveis para equipes de TI de saúde que implantam WiFi para visitantes. Ele abrange segmentação de rede, manuseio de dados e requisitos de BAA para garantir uma experiência de visitante perfeita sem comprometer os padrões da HIPAA.

CCPA vs GDPR: Conformidade Global de Privacidade para Dados de WiFi de Convidados
Este guia fornece uma comparação técnica abrangente dos requisitos do CCPA e GDPR para implantações de WiFi de convidados. Ele oferece estratégias práticas para líderes de TI e arquitetos de rede construíverem uma estrutura de consentimento unificada e duplamente em conformidade que reduz o risco regulatório ao mesmo tempo que preserva o valor comercial dos dados primários.
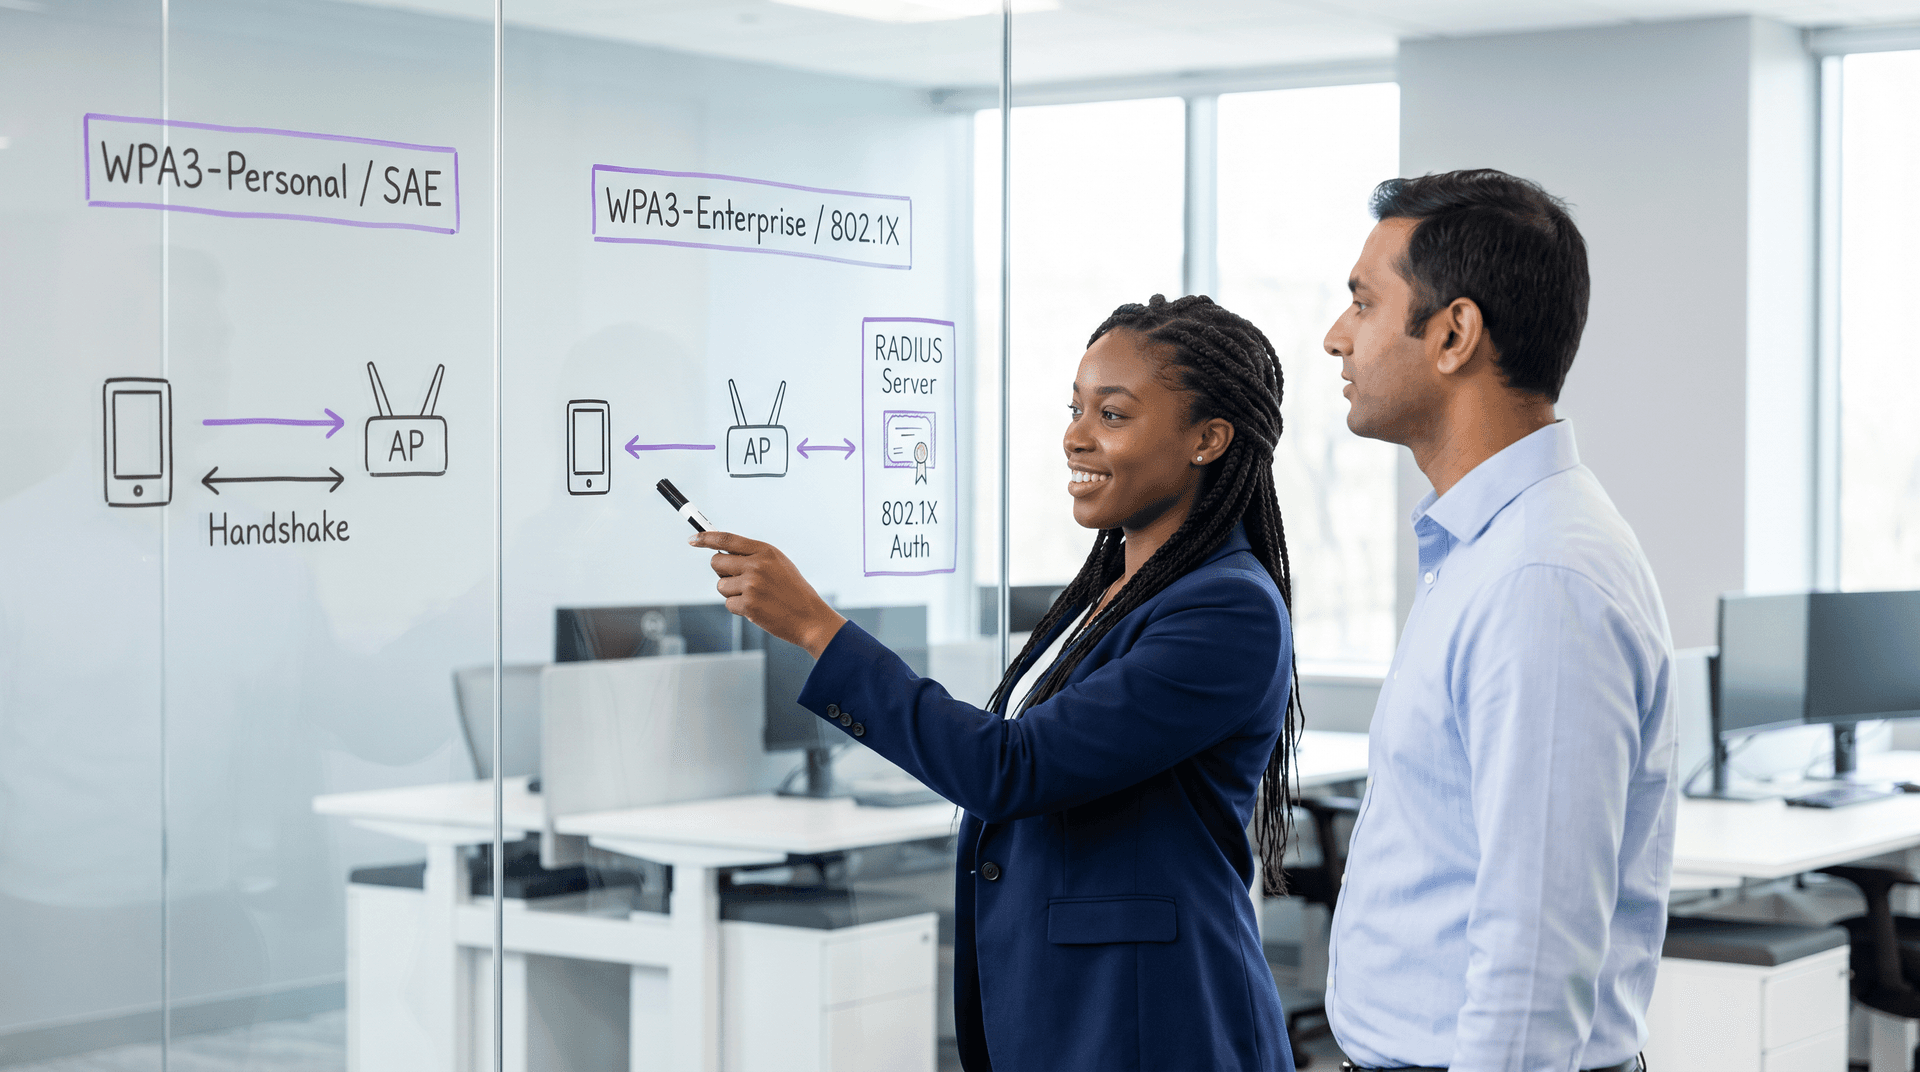
WPA3 Personal vs Enterprise: Comparativo de Segurança WiFi
Comparação técnica de WPA3 Personal (SAE) vs WPA3 Enterprise (802.1X). Aprenda as diferenças de criptografia, autenticação RADIUS e etapas de implantação empresarial.
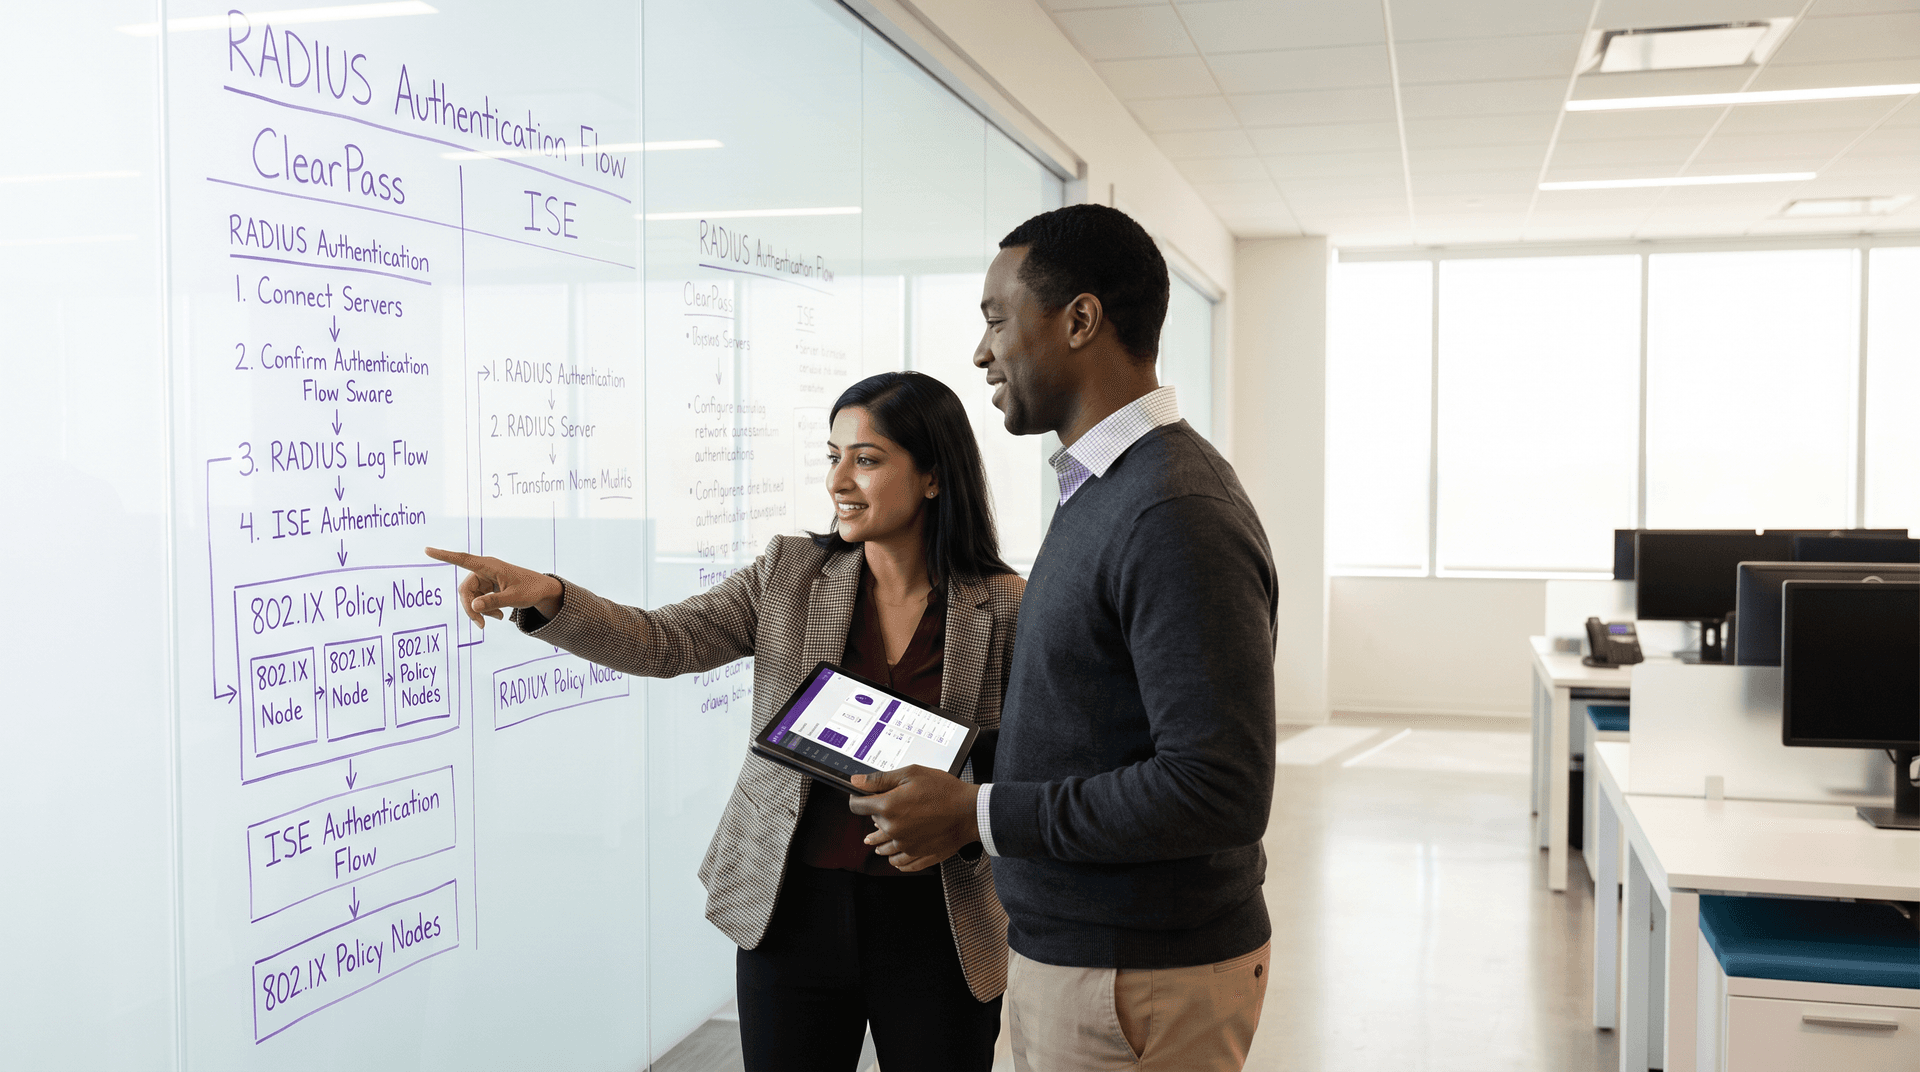
Aruba ClearPass vs Cisco ISE: comparação de plataformas NAC corporativas
Compare Aruba ClearPass Policy Manager e Cisco ISE. Avalie RADIUS AAA de múltiplos fornecedores, mecanismos de política 802.1X, custos de licenciamento e integração de guest WiFi.
Detecção de Rogue AP: Protegendo o WiFi de Locais contra Ataques de Falsificação de Identidade
Este guia fornece uma referência técnica abrangente para gerentes de TI, arquitetos de rede e diretores de operações de locais sobre a implantação de Sistemas de Prevenção de Intrusão Sem Fio (WIPS) para detectar e neutralizar pontos de acesso não autorizados (rogue APs) e ataques evil twin. O material abrange metodologias de detecção, contramedidas legais, requisitos de conformidade e cenários reais de implementação em ambientes de hotelaria, varejo e setor público. As organizações que implementarem as estratégias descritas aqui fortalecerão sua postura de segurança sem fio, reduzirão os riscos de conformidade e protegerão tanto sua infraestrutura quanto seus usuários contra ameaças de falsificação de identidade de WiFi.

ISO 27001 Guest WiFi: Um Guia de Conformidade
Esta referência técnica autorizada mapeia implantações de guest WiFi diretamente para os controles da ISO 27001:2022, detalhando os requisitos de segregação de rede, registro de logs e tratamento de riscos. Oferece orientação prática para gerentes de TI e arquitetos de rede sobre como gerar evidências prontas para auditoria e aproveitar as atestações SOC 2 de fornecedores para atender aos mandatos de garantia de fornecedores do SGSI.

Filtragem de DNS para WiFi de Visitantes: Bloqueando Malware e Conteúdo Inadequado
Este guia fornece aos gerentes de TI, arquitetos de rede e diretores de operações de estabelecimentos uma referência técnica definitiva para a implantação de filtragem de DNS em redes WiFi de visitantes. Ele aborda a arquitetura de bloqueio de ameaças em nível de DNS, uma comparação de fornecedores dos principais serviços de DNS em nuvem, orientações de implementação passo a passo e estudos de caso reais dos setores de hospitalidade e varejo. A filtragem de DNS é a primeira linha de defesa mais econômica contra malware, phishing e conteúdo inadequado em redes voltadas para o público, e este guia capacita as equipes a implantá-la com confiança e em conformidade com os requisitos PCI-DSS, GDPR e HIPAA.

Limites de Tempo de Sessão de WiFi de Visitantes: Equilibrando UX e Segurança
Este guia fornece uma estrutura prática para configurar limites de tempo de sessão de WiFi de visitantes, equilibrando uma experiência de usuário integrada com segurança robusta. Ele aborda limites de tempo de inatividade, limites absolutos de tempo, estratégias de reautenticação e cenários de implantação específicos do setor para líderes de TI e operações de locais físicos.

PEAP-MSCHAPv2: Por que ainda é comum, por que é arriscado e como migrar
Um guia de referência técnica abrangente detalhando as vulnerabilidades críticas de segurança do PEAP-MSCHAPv2, incluindo ataques evil twin e captura de credenciais. Ele fornece um roteiro prático e neutro em relação a fornecedores para que as equipes de TI migrem redes WiFi corporativas para a autenticação segura EAP-TLS baseada em certificados.

Arquitetura Zero Trust WiFi: Aplicando Zero Trust a Redes de Grandes Ambientes
Um guia de referência técnica abrangente que detalha como os operadores de grandes ambientes podem aplicar os princípios do Zero Trust em redes WiFi corporativas. Ele aborda verificação contínua, micro-segmentação e aplicação de postura de dispositivos para proteger ambientes de hospitalidade, varejo e do setor público contra movimentação lateral e riscos de conformidade.

Fundamentos de PKI para Administradores de WiFi: Certificados, CAs e Cadeias de Confiança
Este guia de referência técnica explica os conceitos fundamentais da Infraestrutura de Chaves Públicas (PKI) para administradores de WiFi corporativo, abrangendo autoridades certificadoras, cadeias de confiança e certificados X.509. Ele detalha como a PKI fundamenta a autenticação mútua EAP-TLS e fornece orientações práticas de implantação para equipes de TI em ambientes de hotelaria, varejo e setor público. Compreender a PKI é um pré-requisito obrigatório para implantar a autenticação de WiFi para funcionários baseada em certificados com a Purple.

O Guia Definitivo para Arquitetura e Autenticação OpenRoaming
Este guia fornece uma referência técnica autoritativa sobre a arquitetura WBA OpenRoaming, cobrindo a base Passpoint, federação RADIUS, segurança RadSec mTLS e orientação de implantação passo a passo para locais corporativos. Ele capacita gerentes de TI, arquitetos de rede e operadores de locais com o conhecimento para substituir Captive Portals por conectividade WiFi contínua, segura e em conformidade que entrega um ROI mensurável.

OCSP e Revogação de Certificados para Autenticação WiFi
Este guia abrangente explora os mecanismos críticos de revogação de certificados em ambientes WiFi corporativos, focando na transição de CRLs para OCSP. Ele fornece estratégias de implementação práticas para equipes de TI que gerenciam redes de grande escala e alta densidade, onde a segurança em tempo real e a baixa latência são fundamentais.

Avaliação de Postura de Dispositivo para Controle de Acesso à Rede
Este guia técnico explica como funciona a avaliação de postura de dispositivo para Controle de Acesso à Rede (NAC), detalhando a arquitetura, a integração com MDM e os fluxos de remediação necessários para implementar o WiFi Zero Trust em ambientes corporativos e locais de grande público.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.
