
Guias técnicos de WiFi
Guias técnicos aprofundados e liderados por especialistas sobre WiFi de visitantes, analytics, Captive Portals e tecnologia para locais.
54 guides in Security
Contratação de WiFi escolar: 802.1X para colaboradores, dispositivos de alunos, visitantes e filtragem em uma única especificação
Você poderá redigir uma única especificação de WiFi escolar que contemple colaboradores, dispositivos gerenciados de alunos, visitantes e dispositivos prediais, cada um com sua própria política de autenticação, VLAN e filtragem. Em seguida, você pode pontuar os licitantes em demonstrações ao vivo, testar a rede em relação aos padrões de filtragem e monitoramento do DfE e comparar preços item por item.
Substituição de fornecedores separados de WiFi para visitantes, RADIUS e filtragem de DNS: os argumentos para a consolidação em propriedades multissite
Você poderá decidir se consolida o WiFi para visitantes, o RADIUS para colaboradores e a filtragem de DNS em uma única plataforma, se mantém um especialista ou se aguarda a renovação. É possível calcular os custos das transferências de chamados entre fornecedores com base em seus próprios dados de tíquetes, contabilizar as evidências de auditoria que você eliminaria e planejar uma migração em fases nos seus pontos de acesso atuais.
KCSIE e WiFi escolar: combinando acesso seguro com filtragem de conteúdo
Você poderá decidir como atender aos padrões de filtragem e monitoramento do DfE no WiFi de funcionários, alunos e visitantes. Você verá como a autenticação por pessoa e a filtragem de DNS se combinam para que cada log identifique um indivíduo. Você também obterá um plano sequenciado, os limites a considerar no planejamento e as perguntas a serem feitas ao seu provedor de filtragem.
Conformidade com a CIPA: checklist de conformidade para operadores de locais
Você será capaz de decidir se a CIPA se aplica ao seu WiFi, depois segmentar redes, rotear o DNS através do Purple Shield e fechar rotas de desvio. Você também saberá quais evidências guardar para a certificação do Formulário 486 ou Formulário 479. O checklist atribui cada requisito a um responsável, para que sua certificação do próximo ano de financiamento não tenha nenhuma pendência.
Falhas de conexão no modo de transição WPA3: um checklist de implantação para Cisco Meraki, HPE Aruba e Ruckus
Use este checklist para diagnosticar por que os dispositivos falham em um SSID de modo de transição WPA3 SAE e corrija o problema no Cisco Meraki, HPE Aruba ou Ruckus. Você associará códigos de status 802.11 às causas, isolará problemas de PMF, 802.11r e 6GHz, e decidirá quando migrar para um SSID exclusivo WPA3.
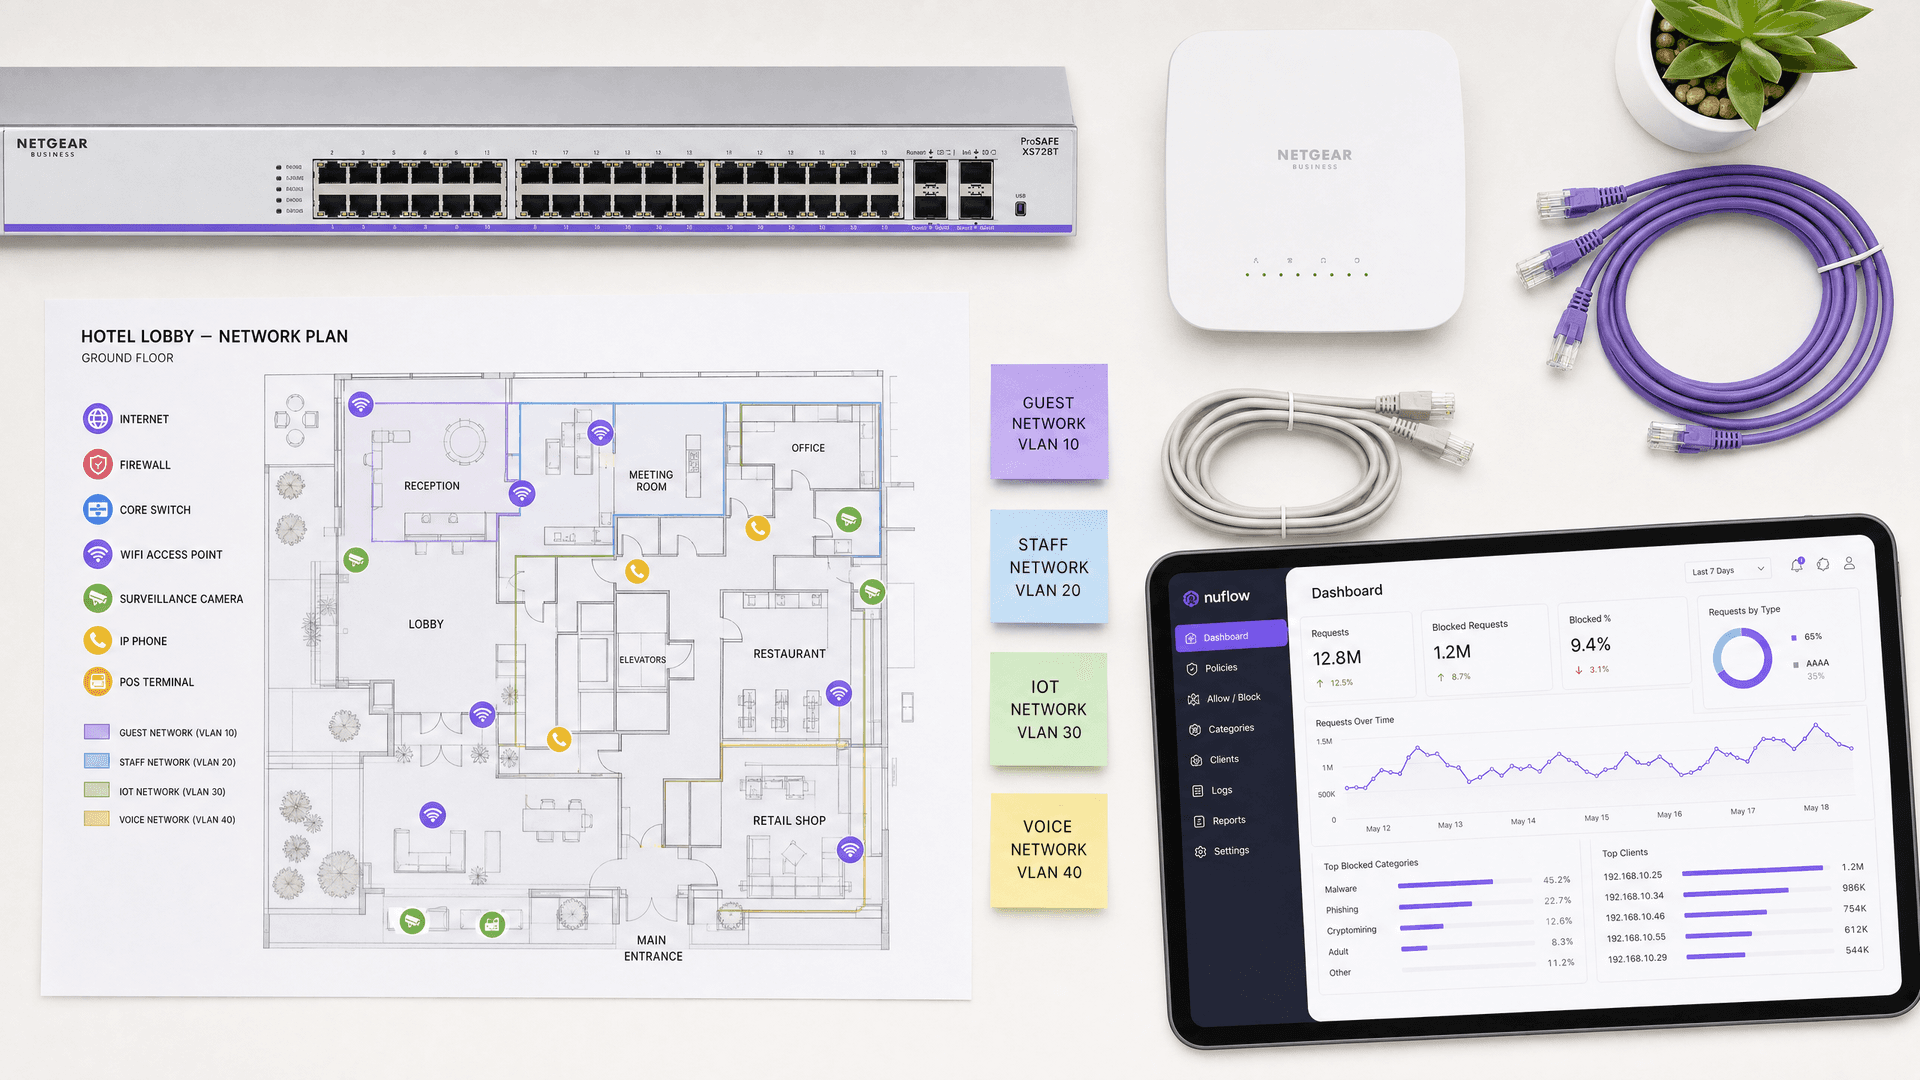
Melhor filtragem de DNS: um guia completo para empresas
Este guia de referência técnica explica como a filtragem de DNS corporativa protege redes públicas bloqueando domínios maliciosos na camada de resolução - antes mesmo que uma conexão seja estabelecida. Ele oferece aos diretores de TI, arquitetos de rede e equipes de operações de locais a arquitetura de implantação, a configuração do firewall e o contexto de conformidade necessários para proteger o WiFi de convidados em ambientes de hotelaria, varejo e setor público. O Purple Shield bloqueia malware, botnets e conteúdo inadequado no nível de DNS em mais de 80.000 locais ativos.
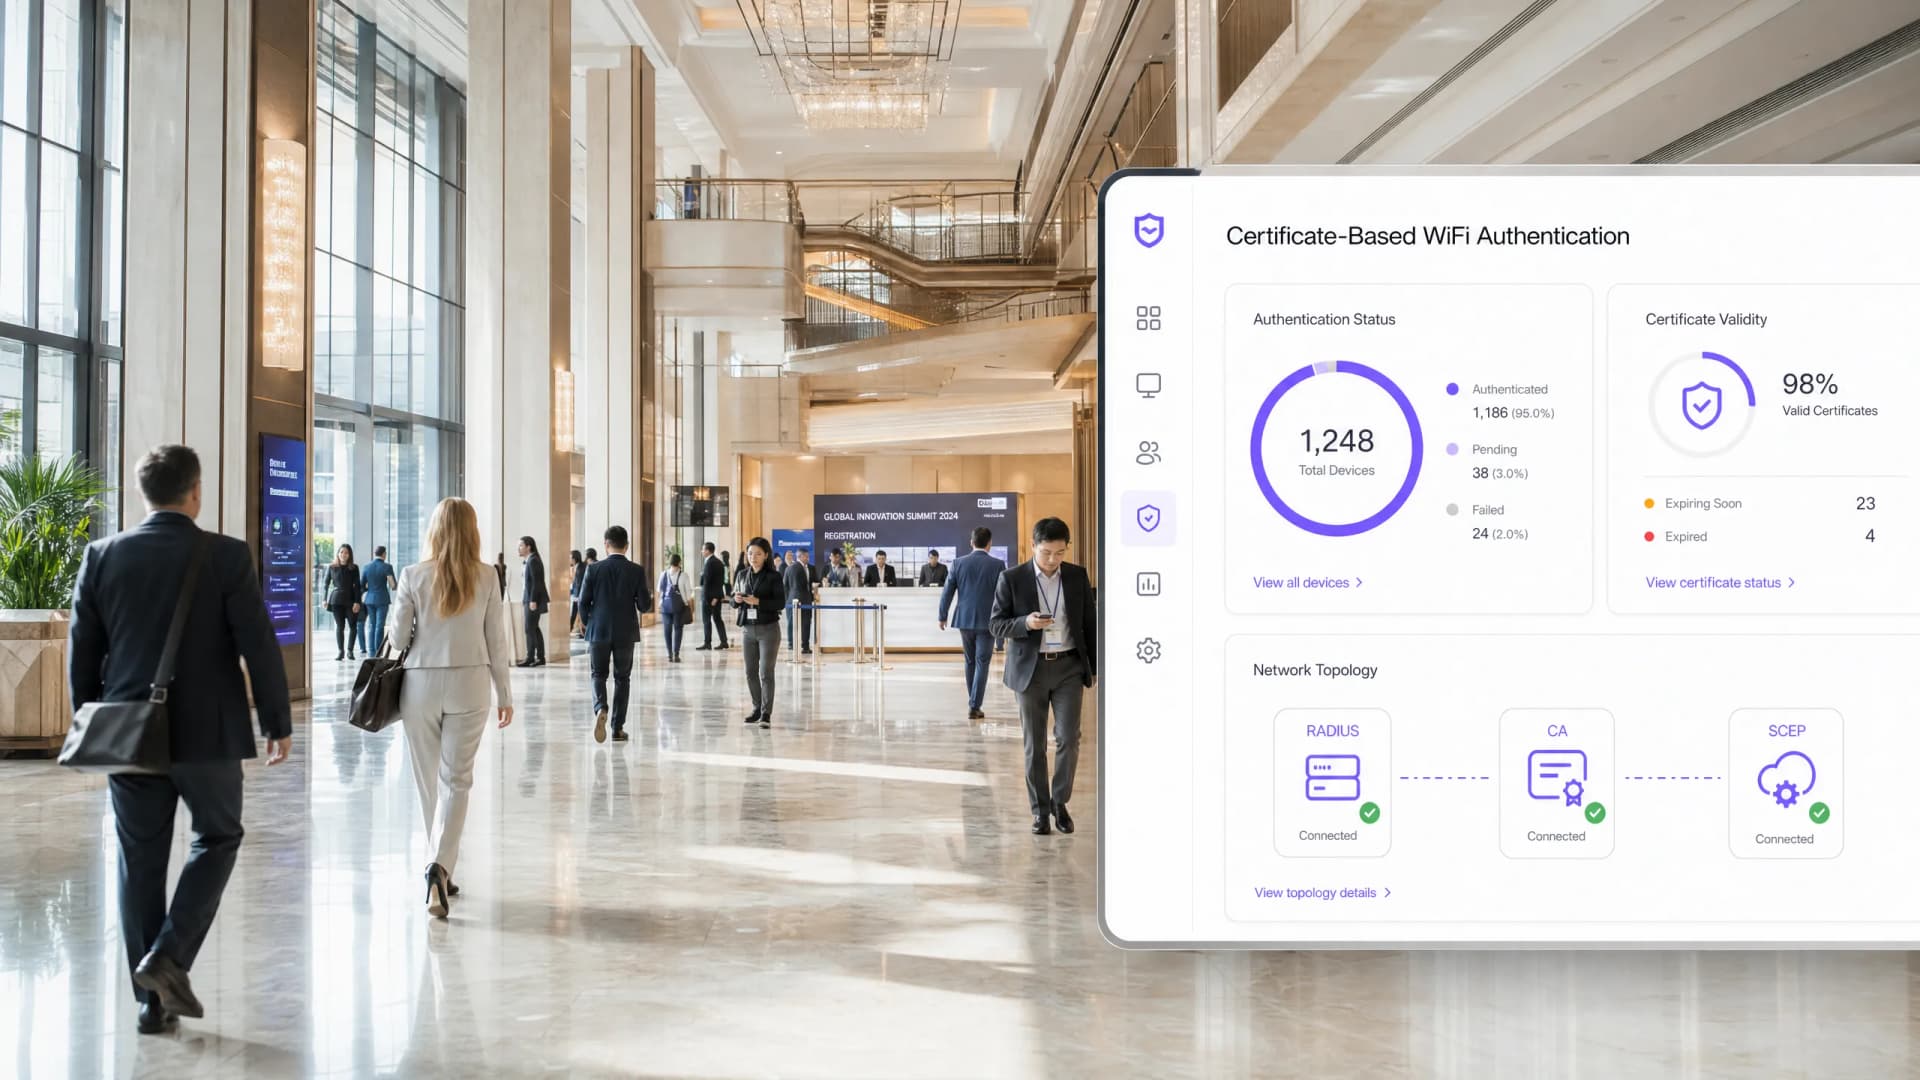
O Guia Corporativo de SCEP: Implantando o Simple Certificate Enrollment Protocol para Segurança Automatizada de WiFi de Campus
Este guia de referência técnica fornece um modelo de arquitetura definitivo e uma estratégia de implementação passo a passo para a implantação de certificados de WiFi corporativos usando SCEP. Ele aborda as diferenças críticas entre SCEP e PKCS, a sequência exata de implantação necessária para o sucesso e estratégias reais de mitigação de riscos para líderes de TI.
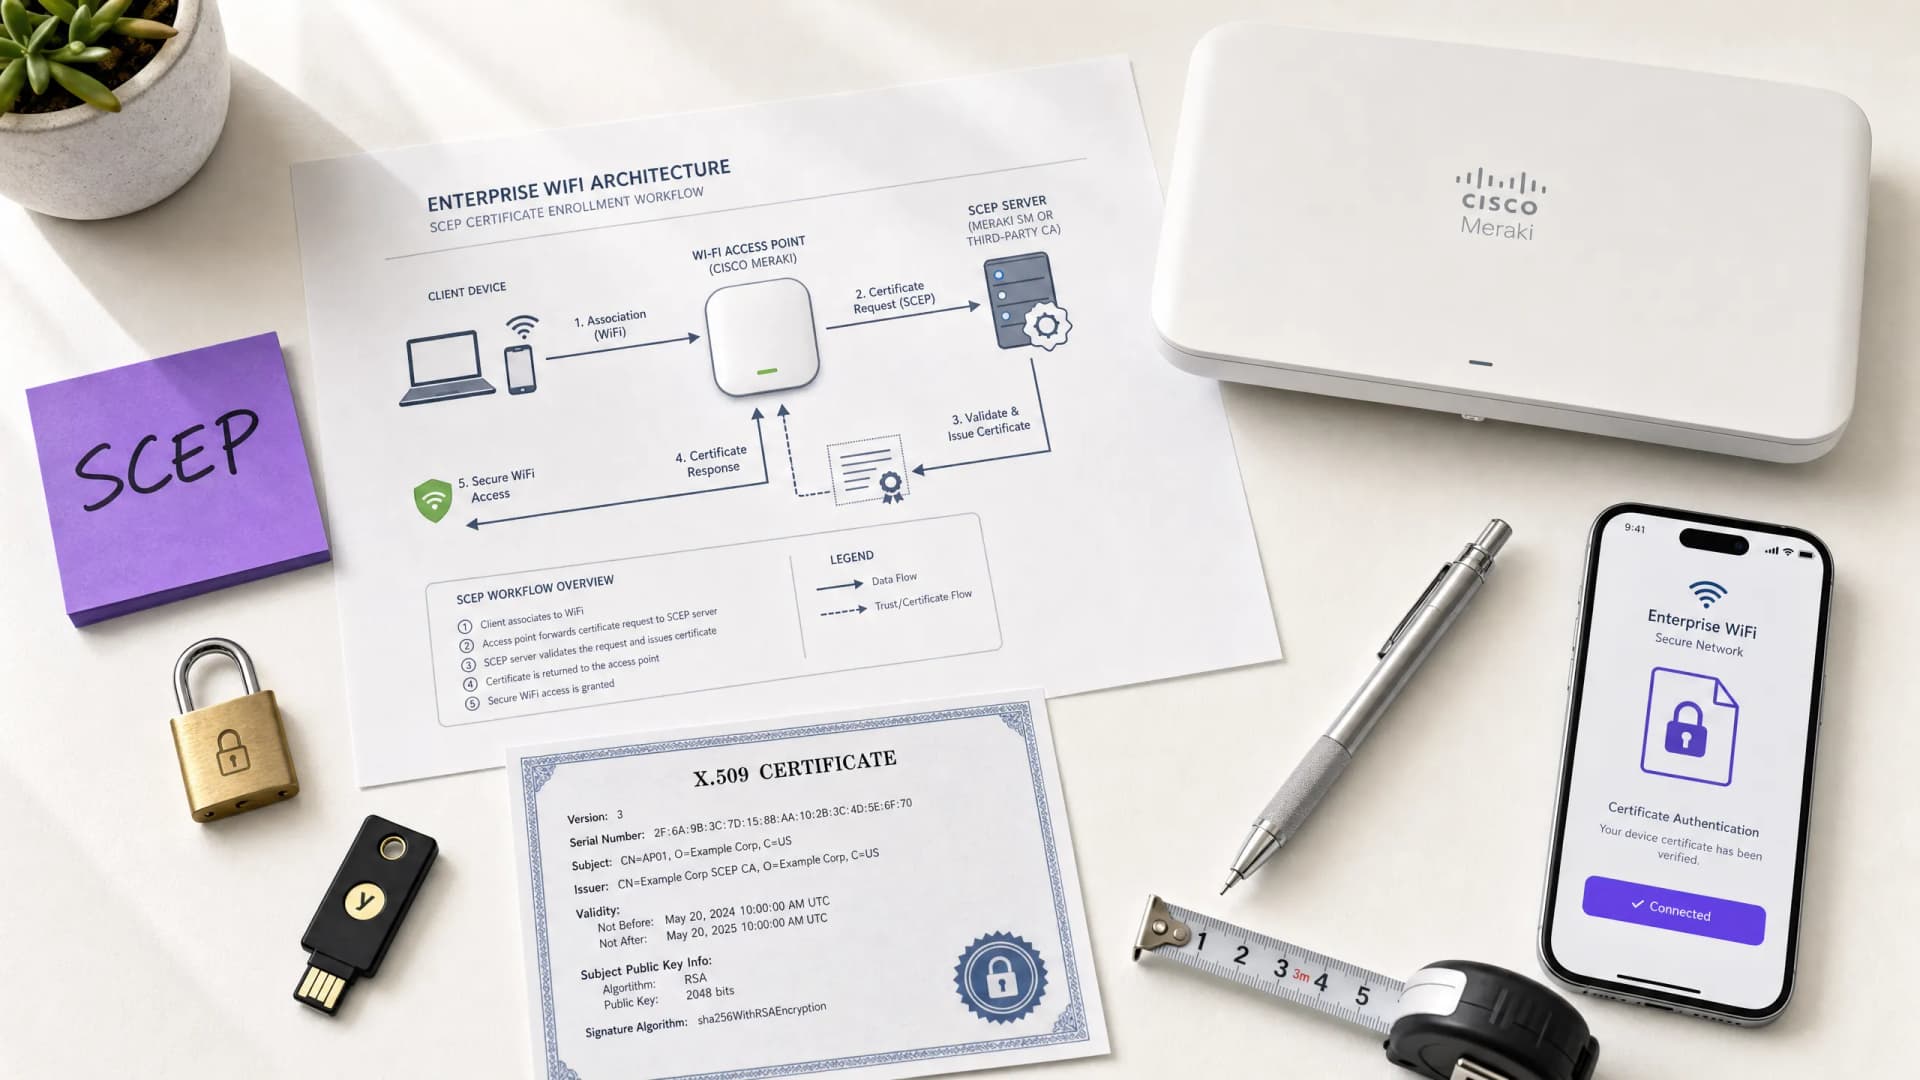
Como implementar SCEP para registro automatizado de certificados WiFi
Este guia explica como implementar o SCEP (Simple Certificate Enrollment Protocol) para registro automatizado de certificados WiFi em locais corporativos. Ele abrange o projeto arquitetônico completo - desde o design de PKI e integração com MDM até a sequência obrigatória de implantação em três etapas - e mostra aos gerentes de TI e arquitetos de rede como eliminar credenciais compartilhadas, automatizar o gerenciamento do ciclo de vida dos certificados e atender aos requisitos do PCI DSS e GDPR em escala.
Entendendo o Cisco SUDI: Identidade de Dispositivo Baseada em Hardware no Controle de Acesso à Rede
Este guia detalha a arquitetura técnica do Cisco SUDI, explicando como a identidade ancorada em hardware protege o controle de acesso à rede. Ele fornece etapas práticas de implementação para líderes de TI implantarem a autenticação 802.1X EAP-TLS e automatizarem o Zero Touch Provisioning em locais corporativos.
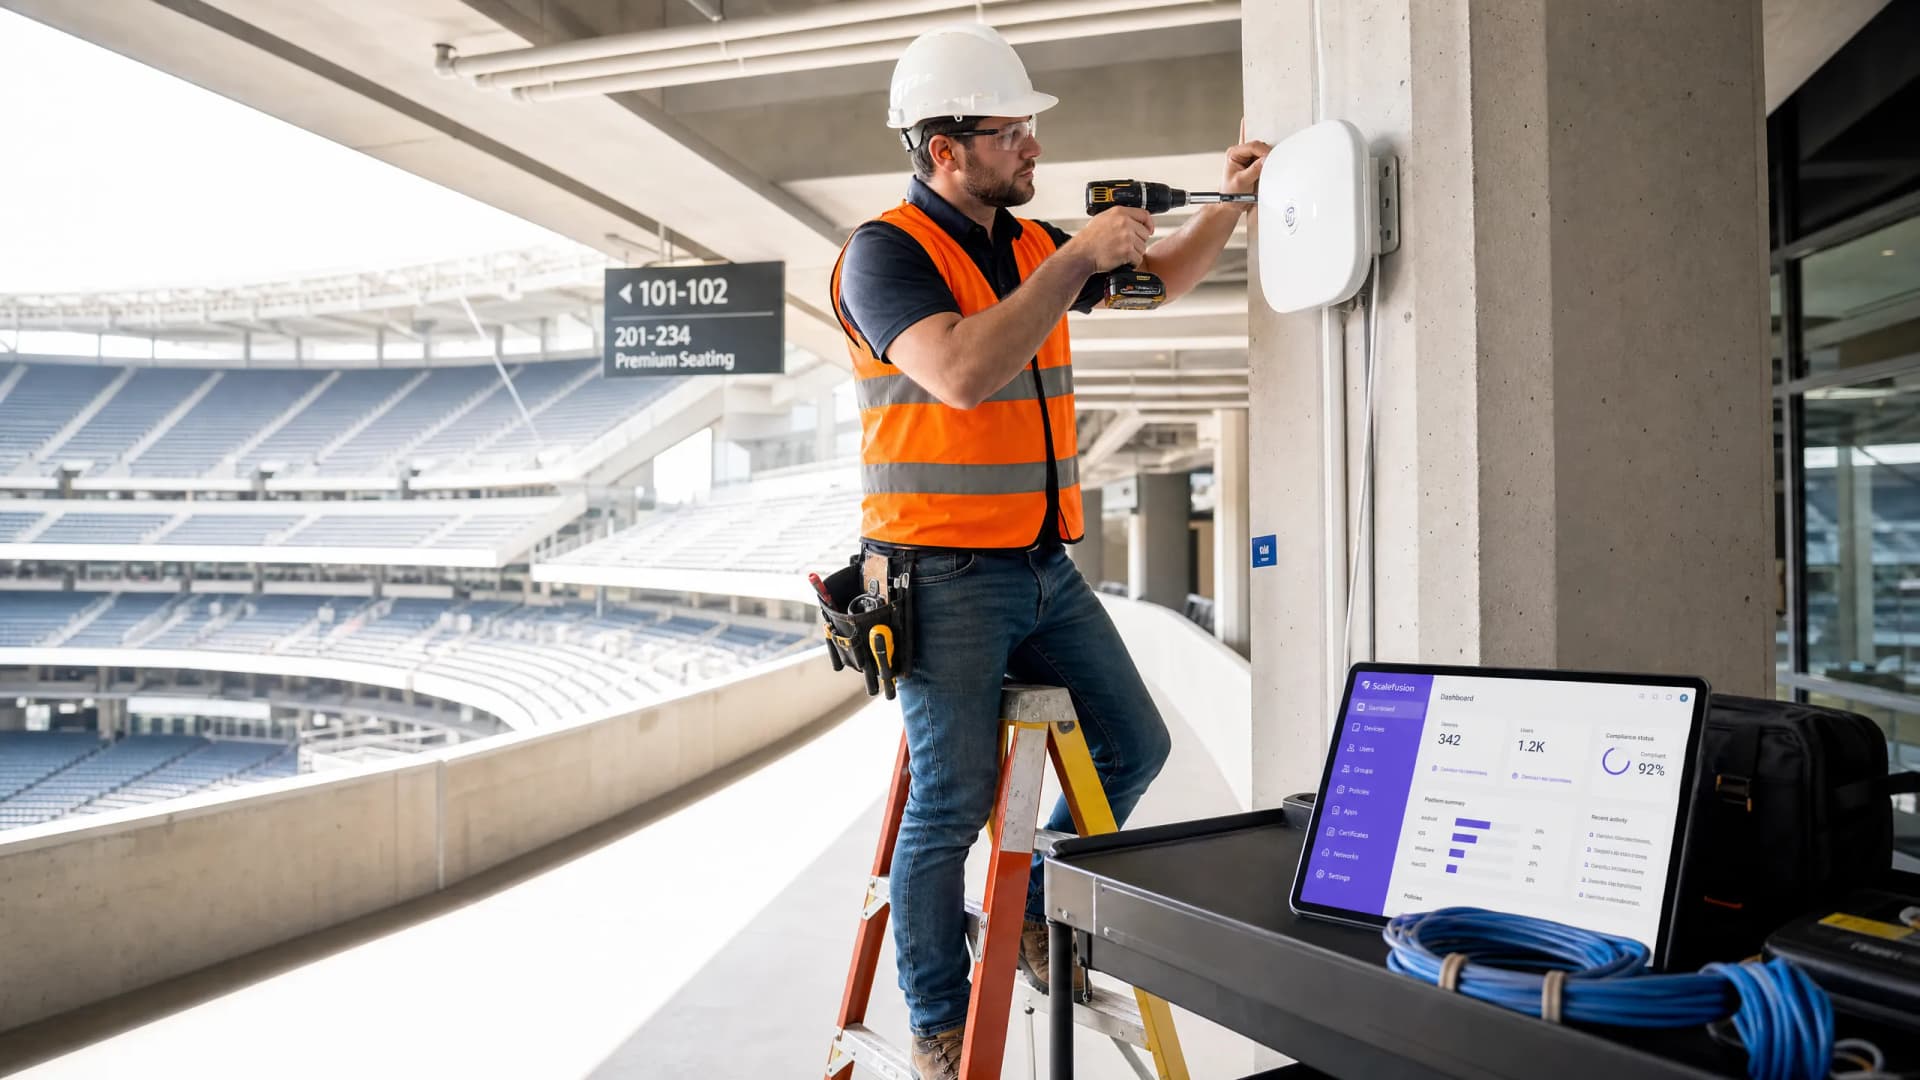
Como Configurar SCEP para BYOD Seguro e Autenticação de Rede 802.1X
Este guia fornece uma referência técnica abrangente para configurar SCEP para implantar autenticação de rede 802.1X baseada em certificados. Ele aborda a mudança de arquitetura de senhas compartilhadas para EAP-TLS, integração com gerenciamento de dispositivos móveis e segmentação de rede rigorosa para acesso BYOD seguro em ambientes corporativos.
Termos e Condições do WiFi para Funcionários: Fundamentos Legais e de Conformidade
Este guia aborda os fundamentos legais e técnicos para a elaboração e aplicação de termos e condições de WiFi para funcionários em ambientes corporativos. Ele detalha o que incluir em uma Política de Uso Aceitável (AUP), como atender aos requisitos do GDPR e PCI DSS, e como implantar autenticação baseada em identidade e segmentação de rede para proteger os ativos corporativos. Gerentes de TI, equipes de RH e diretores de operações em hotéis, redes de varejo, estádios e organizações do setor público encontrarão orientações práticas que podem ser implementadas ainda este trimestre.
Guia de Configuração SCEP Enterprise: Autenticação WiFi Baseada em Certificado para Ensino Superior e Grandes Redes
Este guia fornece um modelo técnico abrangente para implantar autenticação WiFi baseada em certificado usando SCEP. Ele aborda a transição arquitetônica de chaves pré-compartilhadas para EAP-TLS, sequências de implantação em plataformas MDM e estratégias críticas de mitigação de risco para redes de grande escala.
O Futuro da Segurança de WiFi: NAC Baseado em IA e Detecção de Ameaças
Este guia autoritativo explora a evolução da segurança de WiFi corporativo, desde o legado WPA2 até o Controle de Acesso à Rede (NAC) impulsionado por IA e detecção de ameaças. Desenvolvido para líderes de TI, ele fornece estratégias de implantação práticas para proteger ambientes de alta densidade, como varejo, hotelaria e estádios, usando as redes baseadas em identidade do Purple.
RadSec: Como o RADIUS over TLS Melhora a Segurança de Autenticação WiFi
Esta referência técnica oficial explica como o RadSec (RFC 6614) protege a autenticação WiFi corporativa ao encapsular o tráfego tradicional de RADIUS em criptografia TLS. Projetado para gerentes de TI e arquitetos de rede, aborda a arquitetura, estratégias de implantação e etapas práticas para mitigar os riscos de tráfego UDP RADIUS não criptografado em redes corporativas e de convidados.
Segurança de WiFi em Aeroportos: Como Proteger Passageiros em Redes Públicas
Este guia de referência técnica detalha o cenário de ameaças específico do WiFi de aeroportos, cobrindo pontos de acesso Evil Twin, hardware não autorizado e ataques de Man-in-the-Middle. Ele fornece aos gerentes de TI, arquitetos de rede e diretores de operações de locais estratégias de arquitetura acionáveis - incluindo implementação de WPA3, segmentação de VLAN, implantação de WIPS e design de Captive Portal em conformidade com a GDPR - para proteger passageiros e a infraestrutura empresarial em escala. A plataforma de WiFi para convidados e análise de dados da Purple é mapeada concretamente para cada domínio de problema ao longo do documento.
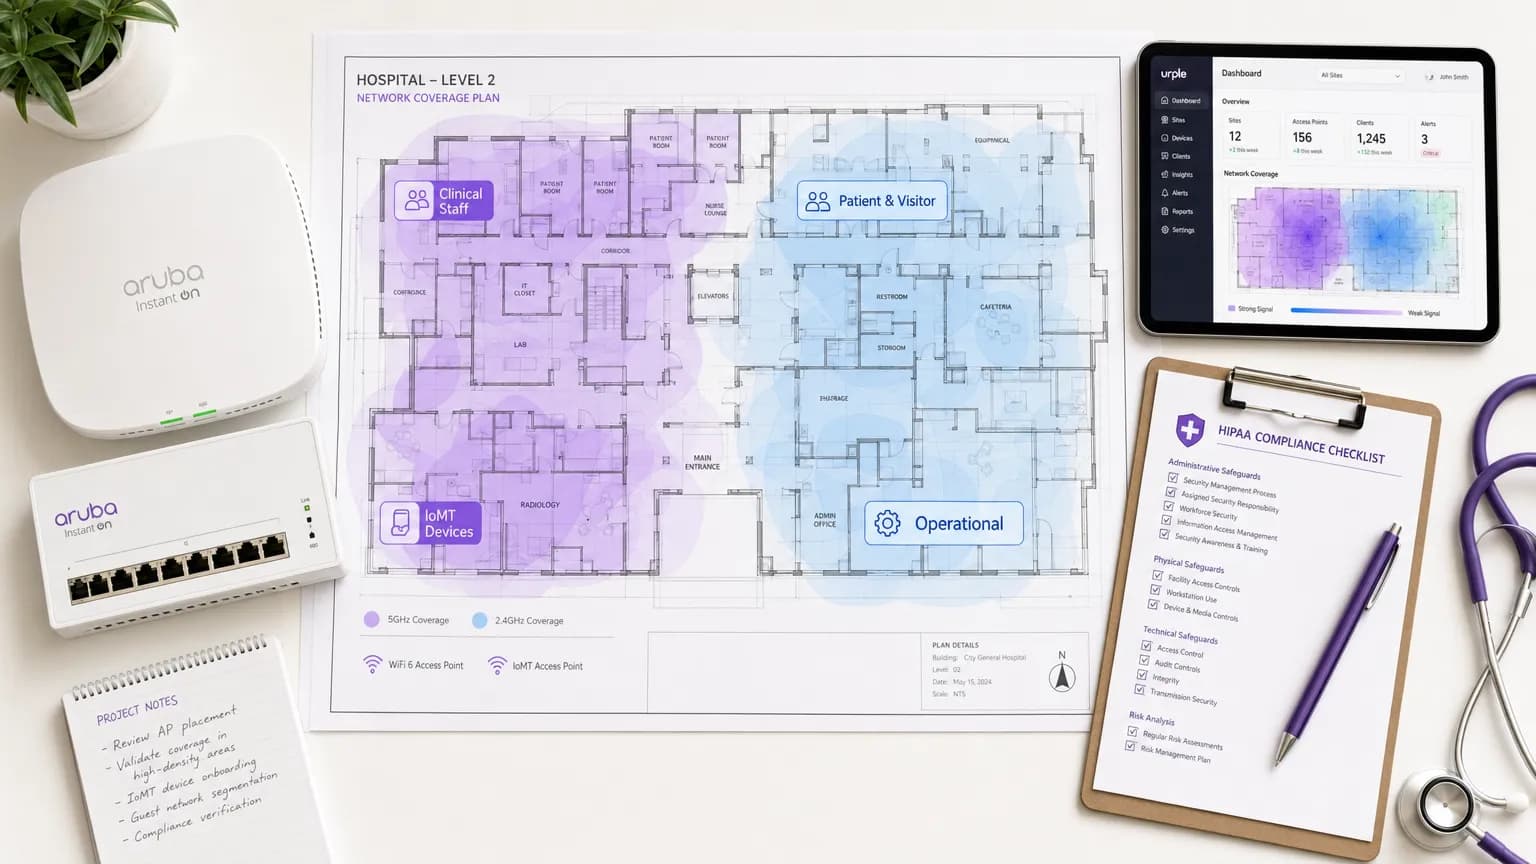
WiFi na saúde: HIPAA, DSPT e conformidade de WiFi explicados
Este guia fornece uma referência técnica definitiva para gerentes de TI, arquitetos de rede e oficiais de conformidade que implantam redes sem fio em ambientes de saúde. Ele mapeia os requisitos específicos do HIPAA (EUA) e do NHS Data Security and Protection Toolkit (DSPT, Reino Unido) para decisões concretas de arquitetura de rede - cobrindo segmentação, acesso baseado em identidade, padrões de criptografia e tratamento de dispositivos IoMT. A plataforma de WiFi para convidados e análise de dados do Purple é posicionada como uma solução em conformidade e de classe empresarial para gerenciar a conectividade de pacientes e visitantes dentro de uma propriedade sem fio governada.
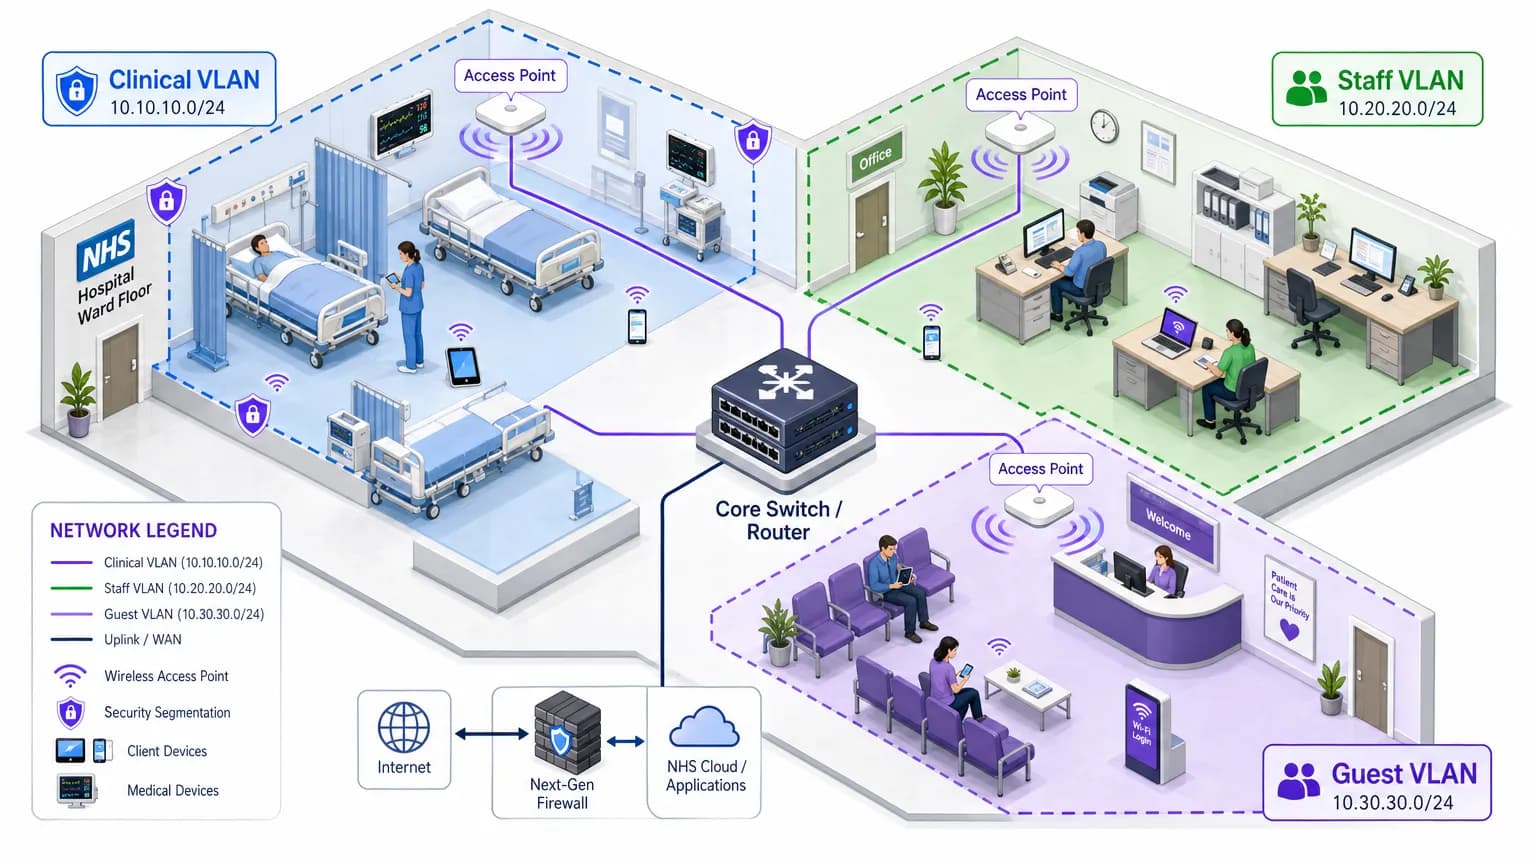
NHS Staff WiFi: Como Implantar Redes Sem Fio Seguras na Área da Saúde
Este guia de referência técnica detalha a arquitetura, os protocolos de segurança e as estratégias de implantação para NHS Staff WiFi, abrangendo autenticação 802.1X, segmentação de VLAN, políticas de BYOD e conformidade com o DSP Toolkit. Ele fornece orientações práticas para líderes de TI sobre como implantar redes sem fio de nível empresarial que atendam a usuários clínicos, administrativos e convidados em uma infraestrutura física compartilhada sem comprometer a segurança. Quer você esteja planejando uma nova implantação ou reforçando uma infraestrutura existente, este guia oferece as estruturas de decisão e as etapas de implementação necessárias para agir neste trimestre.
Segurança de WiFi de Hotel: Como Proteger Seus Hóspedes e Sua Reputação
Este guia de autoridade oferece aos gerentes de TI e diretores de operações de estabelecimentos uma estrutura abrangente para proteger redes WiFi de hotéis. Ele abrange implementações técnicas essenciais, incluindo segmentação de rede, protocolos robustos de autenticação e Captive Portals orientados pela conformidade para proteger os dados dos hóspedes e salvaguardar a reputação do local.

Lei DPDP da Índia: Conformidade de WiFi para Visitantes em Estabelecimentos Indianos
Este guia de referência técnica autoritativo detalha a lei Digital Personal Data Protection (DPDP) Act 2023 para estabelecimentos indianos que operam WiFi para visitantes. Ele fornece estratégias de conformidade acionáveis, considerações de arquitetura para Captive Portal e frameworks práticos para retenção de dados e transferências internacionais.

LGPD do Brasil e WiFi para Visitantes: Um Guia de Conformidade
Este guia de referência técnica detalha como a LGPD do Brasil se aplica a implantações de WiFi para visitantes em empresas, concentrando-se na conformidade do Captive Portal, bases legais para processamento e a interseção com o Marco Civil da Internet. Ele fornece orientações práticas de implementação para líderes de TI e arquitetos de rede para mitigar riscos regulatórios, mantendo a utilidade da rede.

Lei de IA da UE e WiFi para Visitantes: O que os Profissionais de Marketing Precisam Saber
A Lei de IA da UE (Regulamento 2024/1689) introduz uma estrutura baseada em riscos que afeta diretamente como os operadores de locais implementam marketing por WiFi baseado em IA, Captive Portals e análise de visitantes. Este guia mapeia os quatro níveis de risco da Lei em relação a casos de uso reais de WiFi para Visitantes, identifica práticas proibidas, incluindo inferência de emoções e pontuação social, e fornece etapas de conformidade acionáveis para equipes de TI e diretores de marketing que atuam nos setores de hotelaria, varejo, eventos e ambientes públicos. Entender onde sua implantação se enquadra no espectro de risco - e implementar as obrigações de transparência do Artigo 50 para chatbots de IA e portais de conversação - não é mais opcional: a aplicação para práticas proibidas começou em fevereiro de 2025.

Conformidade com a PIPEDA para WiFi de Convidados no Canadá
Este guia fornece uma referência técnica e operacional definitiva para operadores de locais canadenses que implantam WiFi de convidados sob a PIPEDA. Ele abrange a estrutura de consentimento significativo do OPC, o princípio de responsabilidade, precedentes de aplicação das investigações do Tim Hortons e do Google WiFi, e as mudanças arquitetônicas necessárias para atender à futura Lei de Proteção à Privacidade do Consumidor (CPPA) sob o Projeto de Lei C-27. Gerentes de TI e líderes de conformidade encontrarão especificações práticas de design de Captive Portal, requisitos de minimização de dados e um roteiro claro para proteção futura contra penalidades em escala de GDPR.

O WiFi de universidade é seguro? Um guia para estudantes
Uma referência técnica abrangente para gerentes de TI e operadores de locais sobre a arquitetura de segurança do WiFi universitário (eduroam/802.1X). Este guia detalha como funciona a autenticação de nível empresarial, suas armadilhas de implementação e como esses princípios se aplicam a implementações nos setores de hotelaria, varejo e público.

O WiFi do Trem é Seguro? O que os Passageiros Ferroviários Precisam Saber
Este guia examina a arquitetura de segurança das redes WiFi de trens de passageiros, analisando o cenário de ameaças desde packet sniffing e ataques de Evil Twin até explorações de Man-in-the-Middle. Ele fornece orientações de implantação acionáveis para operadoras e equipes de TI corporativas, cobrindo isolamento de clientes, autenticação de Captive Portal, filtragem de DNS e o caminho para o Hotspot 2.0 - com pontos de integração direta para a plataforma de analytics e Guest WiFi do Purple.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.
