
Como Construir uma Rede WiFi de Campus: Um Guia de TI para Universidades
Este guia técnico fornece um plano abrangente para conceber e implementar redes WiFi de campus de alta densidade, cobrindo tudo, desde vistorias de local ativas e posicionamento de pontos de acesso até à arquitetura de controladores, roaming contínuo e integração segura de convidados. Foi escrito para gestores de TI, arquitetos de rede e CTOs em universidades e grandes recintos que necessitam de orientação prática para planear e executar uma implementação sem fios este trimestre. O guia também mapeia a plataforma de Guest WiFi e análise da Purple para pontos de integração reais dentro do ciclo de vida da implementação.
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de Guest WiFi →
Resumo Executivo
Para as equipas de TI das universidades e operadores de recintos, as redes WiFi de campus já não são uma infraestrutura secundária - são uma infraestrutura crítica. O ambiente moderno do ensino superior exige redes sem fios de alta densidade e elevado débito que suportem múltiplos dispositivos por utilizador, aplicações que consomem muita largura de banda e uma movimentação contínua em espaços físicos amplos. Este guia descreve a arquitetura técnica, a estratégia de implementação e as melhores práticas operacionais necessárias para construir uma rede sem fios de campus altamente resiliente. Focamo-nos na execução prática - desde o planeamento de RF e seleção de pontos de acesso (AP) até à arquitetura de controladores e integração segura - garantindo que a sua implementação proporcione ROI, conformidade e uma experiência de utilizador fluida. Quer esteja a implementar num único edifício ou num campus com vários locais, os princípios aqui apresentados aplicam-se igualmente a ambientes de hotelaria, retalho, saúde e transportes.
Análise Técnica Detalhada: Arquitetura e Normas
A construção de uma rede sem fios de campus exige uma abordagem estruturada à topologia e a adesão às normas sem fios modernas. As decisões tomadas na fase de arquitetura determinam a escalabilidade, a segurança e o desempenho de tudo o que se segue.
A Arquitetura de Três Níveis
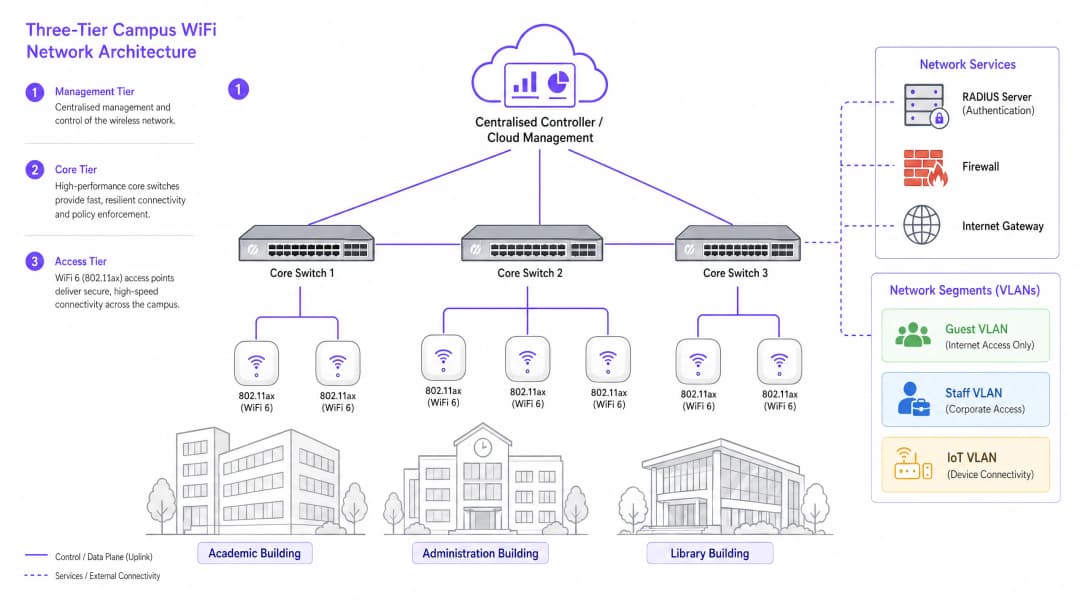
As redes de campus de nível empresarial utilizam uma arquitetura estratificada de três níveis para garantir a escalabilidade, a resiliência e o desempenho. Os três níveis são os seguintes:
Nível de Gestão/Core: O sistema nervoso central da rede. Inclui switches de encaminhamento core de alta capacidade e o controlador WLAN central (seja implementado localmente ou gerido na nuvem). O controlador trata da gestão de RF para todos os APs, transferências de roaming, aplicação de políticas globais e gestão de firmware. Os controladores geridos na nuvem tornaram-se a escolha dominante para novas implementações, simplificando a gestão de vários locais e reduzindo os custos de hardware local.
Nível de Distribuição: Agrega o tráfego do nível de acesso, aplica políticas de encaminhamento e fornece redundância antes de os dados serem transmitidos para o core. Em campus mais pequenos, este nível é frequentemente colapsado no core.
Nível de Acesso: A extremidade da rede, composta por switches de extremidade Power over Ethernet Plus (PoE+) e pelos próprios APs sem fios. Para novas implementações, o PoE+ é a norma mínima, uma vez que os APs WiFi 6 consomem significativamente mais energia do que os seus antecessores.
Normas Sem Fios e Bandas de Frequência
As implementações modernas devem ser padronizadas em 802.11ax (WiFi 6) ou WiFi 6E. O WiFi 6 introduz capacidades críticas de alta densidade, incluindo o Acesso Múltiplo por Divisão de Frequência Ortogonal (OFDMA), que permite que um único AP sirva vários clientes em simultâneo em subcanais, e o Target Wake Time (TWT), que reduz o consumo de bateria nos dispositivos IoT. O WiFi 6E estende estas capacidades para a banda de 6GHz, fornecendo uma enorme faixa de espetro contíguo livre de interferências de dispositivos herdados - uma vantagem significativa em ambientes de alta densidade, tais como anfiteatros e salas de conferência.
| Norma | Bandas | Débito Máximo | Funcionalidades Chave | Melhor Caso de Uso |
|---|---|---|---|---|
| 802.11n (WiFi 4) | 2.4GHz / 5GHz | 600 Mbps | MIMO | Apenas suporte legado |
| 802.11ac (WiFi 5) | 5GHz | 3.5 Gbps | MU-MIMO | Implementações existentes |
| 802.11ax (WiFi 6) | 2.4GHz / 5GHz | 9.6 Gbps | OFDMA, TWT | Novas implementações de campus |
| 802.11ax (WiFi 6E) | 2.4 / 5 / 6GHz | 9.6 Gbps | Espetro de 6GHz | Alta densidade, garantia de futuro |
Segurança e Autenticação
A segurança deve ser estruturada em camadas. Para funcionários e estudantes matriculados, exija a autenticação 802.1X/EAP associada ao fornecedor de identidade da universidade (Active Directory, LDAP ou um serviço de identidade na nuvem). Isto fornece um acesso encriptado e baseado em credenciais que cumpre os requisitos de normas como a ISO 27001 e Cyber Essentials. Para utilizadores transitórios - académicos visitantes, delegados de conferências e membros do público - é necessário um Captive Portal seguro. A integração de uma solução robusta de Guest WiFi garante uma adesão em conformidade com o GDPR, páginas de boas-vindas personalizáveis e a capacidade de recolher informações operacionalmente valiosas através de WiFi Analytics. Todo o tráfego sem fios deve ser encriptado com WPA3, a norma atual, que oferece uma proteção muito mais forte contra ataques de força bruta do que o seu antecessor, o WPA2. Para uma revisão abrangente da postura de segurança dos seus pontos de acesso, consulte o nosso guia Access Point Security: Your 2026 Enterprise Guide.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.
Guia de Implementação: Do Estudo à Implementação
A implementação de uma rede de campus é um processo faseado que exige um planeamento meticuloso antes de se passar qualquer cabo ou de se montar um AP.
Fase 1: Estudo Ativo do Local
Para ambientes de campus complexos, um estudo preditivo que utilize plantas não é suficiente. Deve realizar um estudo de RF ativo no local. Os materiais de construção das universidades mais antigas - alvenaria espessa, malha metálica, betão armado - atenuam o sinal de formas imprevisíveis. O estudo identifica zonas mortas de RF e ajuda a determinar a localização ideal dos APs, tanto para cobertura como para capacidade. O resultado deve ser um mapa de calor validado que mostre a força do sinal, a utilização de canais e os níveis de interferência para cada piso.
Fase 2: Planeamento de Capacidade
Historicamente, as redes eram concebidas para cobertura - garantindo que o sinal chegava a todos os cantos. Hoje em dia, o design é impulsionado pela capacidade. Num auditório com 300 lugares, assuma três dispositivos por estudante: um portátil, um smartphone e um tablet. Isto exige APs de alta densidade com antenas direcionais para zonear a sala, em vez de depender de um único AP omnidirecional, que ficaria rapidamente sobrecarregado. A regra geral para implementações de alta densidade é de um AP por cada 25 a 30 utilizadores simultâneos em ambientes de auditório.
Fase 3: Posicionamento de APs e Planeamento de Canais
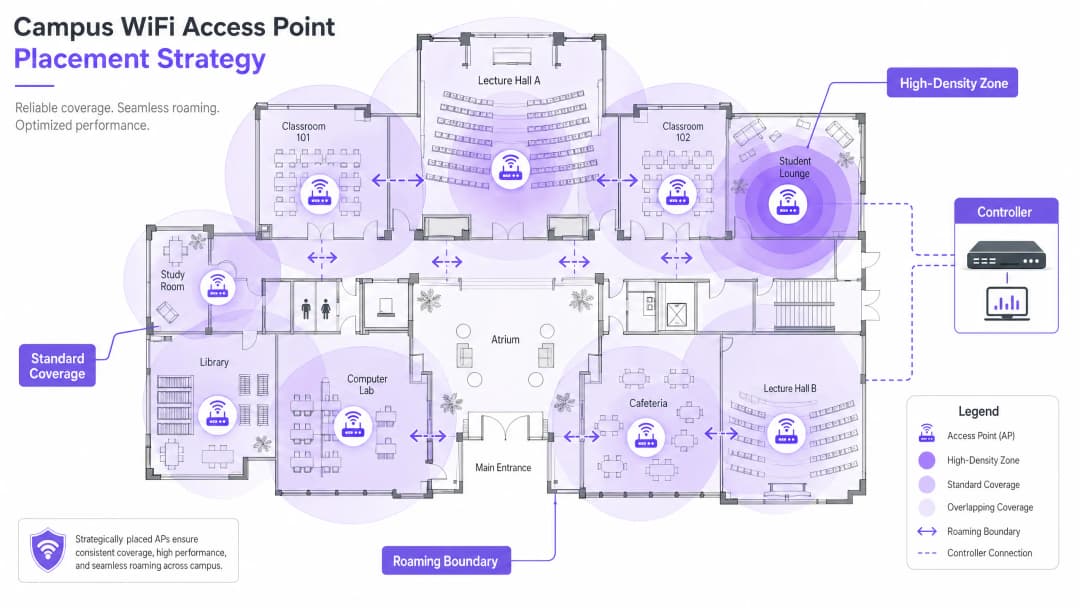
Um planeamento cuidadoso de canais é essencial para minimizar a interferência de canal partilhado (CCI). Utilize canais que não se sobreponham (1, 6 e 11 em 2.4GHz; atribuição dinâmica em 5GHz e 6GHz). Garanta que os APs são colocados estrategicamente - evite montá-los acima de tetos falsos ou atrás de condutas de ar condicionado, o que degrada o desempenho. Para espaços com tetos altos, utilize APs com antenas direcionais viradas para baixo.
Fase 4: Configuração de Roaming Sem Interrupções
À medida que os utilizadores se deslocam entre edifícios, as suas ligações devem ser transferidas sem interrupções entre APs. Implemente o trio de roaming rápido: 802.11k (relatórios de vizinhos), 802.11v (gestão de transição BSS) e 802.11r (transição rápida BSS). Juntos, estes padrões permitem que os dispositivos clientes tomem decisões de roaming inteligentes e concluam as transferências de autenticação em milissegundos em vez de segundos - o que é crítico para VoIP e aplicações em tempo real.
Ajustar a potência de transmissão é igualmente importante. Se a potência de transmissão for demasiado elevada, os dispositivos clientes agarram-se a APs distantes ("sticky clients") em vez de fazerem roaming para um mais próximo. Reduza a potência de transmissão para criar células de cobertura sobrepostas mas com dimensões adequadas, e desative as taxas de dados antigas (1, 2, 5.5 Mbps) para forçar os dispositivos a largarem ligações fracas e a fazerem roaming.
Fase 5: Segmentação de VLAN e Aplicação de Políticas
Crie VLANs dedicadas para cada classe de utilizador: funcionários, estudantes, convidados e dispositivos IoT. Os dispositivos IoT (sistemas de gestão de edifícios, câmaras de segurança, sinalização digital) nunca devem partilhar um segmento de rede com dispositivos de utilizadores. Aplique regras de firewall rigorosas entre VLANs, permitindo apenas a comunicação estritamente necessária. Para segurança ao nível do DNS e proteção contra domínios maliciosos, consulte o nosso guia sobre como proteger a sua rede com DNS e segurança robustos.
Melhores Práticas para Ambientes de Campus
As seguintes recomendações, independentes de fornecedor, representam as práticas padrão do setor para grandes implementações sem fios.
Band steering: Encaminhe os dispositivos clientes compatíveis para as bandas de 5GHz ou 6GHz, que estão menos congestionadas, reservando a banda de 2.4GHz para dispositivos antigos e sensores IoT de longo alcance. A maioria dos controladores modernos suporta band steering automático.
Limiares mínimos de RSSI: configure o controlador para rejeitar ligações de clientes cuja intensidade de sinal caia abaixo de um limiar definido (normalmente -75 dBm). Isto evita que clientes com sinal fraco degradem a experiência de todos os outros utilizadores no AP.
Prevenção de Intrusões Sem Fios (WIPS): ative o WIPS no controlador para detetar e conter APs não autorizados (routers pessoais ligados por estudantes ou funcionários, que causam interferência e introduzem vulnerabilidades de segurança).
Cobertura exterior: estenda a rede a pátios e áreas de lazer ao ar livre utilizando APs robustos e resistentes às intempéries com antenas direcionais. Os APs exteriores devem resistir a temperaturas extremas, humidade e adulteração.
Gestão de concessões DHCP: em áreas de elevada rotação (refeitórios, bibliotecas), encurte o tempo de concessão de DHCP da rede de convidados para uma ou duas horas para evitar a exaustão de endereços IP.
O foco da Purple no ensino superior está a crescer rapidamente - leia sobre a integração do VP of Education Tim Peers na equipa e o que isso significa para a estratégia de rede do campus.
Resolução de Problemas e Mitigação de Riscos
Mesmo as redes bem concebidas enfrentam problemas operacionais. Abaixo encontram-se os modos de falha mais comuns e as respetivas mitigações.
| Modo de Falha | Sintoma | Causa Raiz | Mitigação |
|---|---|---|---|
| Clientes persistentes | Desempenho fraco apesar do sinal forte | Potência de transmissão demasiado elevada; taxas legadas ativas | Reduzir a potência de transmissão; desativar taxas abaixo de 11 Mbps |
| Exaustão de DHCP | Os utilizadores não se conseguem ligar | Tempos de concessão demasiado longos; sub-rede demasiado pequena | Encurtar os tempos de concessão; aumentar a sub-rede |
| Interferência de canal partilhado | Rendimento lento em todo um piso | Mau planeamento de canais | Implementar atribuição dinâmica de canais |
| APs não autorizados | Interferência; alertas de segurança | Routers pessoais não autorizados | Ativar WIPS; realizar auditorias de RF regulares |
| Falhas de autenticação | Os utilizadores não conseguem iniciar sessão | Servidor RADIUS sobrecarregado ou mal configurado | Implementar RADIUS redundante; monitorizar registos de autenticação |
ROI e Impacto no Negócio
Para a liderança universitária e diretores de operações do espaço, o ROI de uma rede de alto desempenho vai muito além da conectividade básica. Uma rede sem fios robusta no campus apoia diretamente ferramentas de ensino modernas, iniciativas de campus digital e programas de eficiência operacional.
Aproveitar o WiFi Analytics fornece informações acionáveis sobre a afluência, o tempo de permanência e a utilização do espaço. Estes dados podem fundamentar decisões de gestão de património (identificando edifícios subutilizados ou espaços de pico de procura) e otimizar a utilização de HVAC com base em dados reais de ocupação, proporcionando poupanças de energia mensuráveis. Estas são as mesmas estratégias de analítica implementadas por operadores em ambientes de retalho e hotelaria, agora cada vez mais aplicadas aos campus universitários.
Para organizações que implementam WiFi para visitantes como parte de uma estratégia mais ampla de envolvimento digital, uma plataforma de Guest WiFi bem configurada também suporta automação de marketing, envolvimento de ex-alunos e iniciativas de experiência do visitante. Para locais mais pequenos ou campus satélites, o nosso guia sobre how to set up a WiFi hotspot for your business oferece um ponto de partida prático.
-
Ouça o Briefing
Definições Principais
802.11ax (WiFi 6)
O atual padrão IEEE para redes sem fios, concebido especificamente para melhorar a eficiência e o desempenho em ambientes de alta densidade através de OFDMA, MU-MIMO e TWT.
Essencial para implementações modernas em campus para suportar um elevado volume de dispositivos simultâneos sem degradação do desempenho.
Co-Channel Interference (CCI)
Interferência que ocorre quando múltiplos pontos de acesso na mesma área operam no mesmo canal, forçando os dispositivos a aguardar por tempo de antena livre antes de transmitirem.
Um planeamento de canais deficiente leva a uma elevada CCI, o que degrada severamente a capacidade de débito da rede mesmo quando a força do sinal é forte.
VLAN (Virtual Local Area Network)
Uma sub-rede lógica que agrupa um conjunto de dispositivos, isolando o seu tráfego de outros dispositivos na mesma infraestrutura de rede física.
Crucial para a segurança e desempenho; a separação do tráfego de convidados, funcionários, estudantes e IoT evita o movimento lateral e reduz o congestionamento.
802.1X
Um padrão IEEE para Controlo de Acesso à Rede baseado em portas, fornecendo um mecanismo de autenticação baseado em credenciais para dispositivos que se ligam a uma LAN ou WLAN através de um servidor RADIUS.
O padrão obrigatório para autenticação segura de nível empresarial para funcionários e estudantes inscritos em redes de campus.
Captive Portal
Uma página web com a qual um utilizador de uma rede de acesso público deve interagir antes de lhe ser concedido acesso à rede, normalmente utilizada para aceitação de termos de serviço, autenticação e captura de dados.
Utilizado para a integração de convidados em redes de campus; deve estar em conformidade com o GDPR e integrado com uma plataforma de análise para valor operacional.
OFDMA (Orthogonal Frequency-Division Multiple Access)
Uma versão multiutilizador do OFDM que permite a um único ponto de acesso servir simultaneamente múltiplos clientes em diferentes subcanais dentro da mesma transmissão.
Uma funcionalidade chave do WiFi 6 que melhora dramaticamente a eficiência em ambientes de alta densidade como salas de aula.
Sticky Client
Um dispositivo sem fios que permanece ligado a um AP distante com um sinal fraco, mesmo quando está disponível um AP mais próximo com um sinal mais forte, devido à relutância do cliente em iniciar uma transição de célula.
Causa um fraco desempenho para o utilizador afetado e uma carga desnecessária no AP distante; mitigado por um ajuste de RF adequado e pela desativação de taxas de dados antigas.
RSSI (Received Signal Strength Indicator)
Uma medição do nível de potência de um sinal de rádio recebido, normalmente expressa em dBm (decibéis relativos a um miliwatt), onde os valores mais próximos de zero indicam um sinal mais forte.
Utilizado durante estudos de cobertura local para determinar os limites de cobertura e durante a configuração do controlador para definir limiares mínimos de ligação.
PoE+ (Power over Ethernet Plus)
Um padrão IEEE 802.3at que fornece até 30 watts de potência através de cablagem Ethernet padrão, suficiente para alimentar pontos de acesso WiFi 6 sem uma fonte de alimentação separada.
O padrão PoE mínimo exigido para novas implementações em campus que utilizem APs WiFi 6.
Exemplos Práticos
Uma universidade do Russell Group está a atualizar uma biblioteca classificada do século XIX para suportar 500 ligações simultâneas de estudantes. O edifício apresenta paredes de pedra espessas, tetos altos e divisórias internas ornamentadas. Como deve a equipa de TI abordar a implementação sem fios?
Passo 1: Comissionar uma vistoria RF ativa no local - a modelação preditiva será altamente imprecisa devido às paredes de pedra e à planta irregular. Utilize software profissional de vistoria WiFi para gerar mapas de calor validados. Passo 2: Implementar APs WiFi 6 de alta densidade com antenas direcionais focadas para baixo em direção às áreas de leitura, evitando a dispersão do sinal em tetos altos. Defina como meta um AP por cada 25 utilizadores simultâneos. Passo 3: Implementar uma VLAN dedicada para acesso de estudantes através de 802.1X associada ao Active Directory da universidade, e uma VLAN de convidados separada com um captive portal para investigadores visitantes e utilizadores públicos. Passo 4: Ajustar a potência de transmissão dos APs para criar células de cobertura com dimensões adequadas, evitando clientes persistentes à medida que os estudantes se deslocam entre as salas de leitura. Passo 5: Desativar taxas de dados antigas (1, 2, 5.5 Mbps) para forçar o roaming. Passo 6: Implementar um controlador gerido na nuvem para visibilidade centralizada e otimização de RF.
Um estádio de futebol da Premier League necessita de fornecer cobertura WiFi para 40.000 ligações simultâneas em dias de jogo, com um requisito secundário de análise de dados no dia do evento sobre a movimentação e os tempos de permanência dos adeptos.
Passo 1: Implementar APs sob os assentos com antenas altamente direcionais para criar microcélulas para secções de bancada específicas - esta é a única abordagem viável nesta densidade. Passo 2: Desativar os rádios de 2.4GHz na maioria dos APs para eliminar a Interferência de Canal Comum no ambiente denso de RF; forçar todo o tráfego para 5GHz e 6GHz. Passo 3: Ativar o 802.11k/v/r para facilitar o roaming rápido à medida que os adeptos se deslocam pelos corredores durante o intervalo. Passo 4: Implementar um captive portal através da plataforma Purple de Guest WiFi para uma integração segura e de alto débito, capturando dados analíticos de consentimento sobre a movimentação e tempos de permanência dos adeptos. Passo 5: Segmentar a rede com VLANs separadas para adeptos, pessoal de operações, equipamentos de transmissão e sistemas de ponto de venda. Passo 6: Garantir a conformidade PCI-DSS no segmento de rede de pagamentos.
Perguntas de Prática
Q1. Está a implementar APs num novo bloco de dormitórios universitários. O edifício tem corredores centrais longos com quartos de estudantes de ambos os lados, separados por paredes de betão maciço. Deve colocar os APs nos corredores centrais ou dentro dos quartos individuais?
Dica: Considere a atenuação causada por paredes de betão e portas corta-fogo, e a capacidade necessária por quarto.
Ver resposta modelo
Implemente os APs dentro dos quartos, utilizando APs de tomada de parede que se montam à face da parede e se ligam através da porta Ethernet do quarto. As implementações em corredores resultam numa fraca penetração do sinal para os quartos devido às paredes de betão e portas corta-fogo pesadas, e não fornecem a capacidade necessária por quarto para múltiplos dispositivos por estudante. Os APs de tomada de parede oferecem uma ligação dedicada e de alta qualidade para cada quarto e constituem a abordagem padrão do setor para alojamento de estudantes.
Q2. Os utilizadores no refeitório da universidade estão a reportar velocidades de WiFi lentas durante o período de almoço, apesar de os seus dispositivos mostrarem as barras de força de sinal no máximo. Quais são as duas causas mais prováveis e como investigaria cada uma delas?
Dica: A força do sinal não equivale a capacidade. Considere tanto o ambiente de RF como o número de utilizadores simultâneos.
Ver resposta modelo
As duas causas mais prováveis são: (1) Sobrecarga de capacidade de AP - os APs estão sobrecarregados pelo elevado número de dispositivos simultâneos durante a hora de almoço. Investigue verificando o painel de controlo da controladora para ver a contagem de clientes por AP e a utilização de largura de banda. Se os APs estiverem a servir mais de 80 clientes, são necessários APs adicionais ou uma atualização para APs de alta densidade. (2) Interferência de canal partilhado - vários APs no refeitório estão a funcionar no mesmo canal, fazendo com que os dispositivos tenham de esperar por tempo de antena disponível. Investigue utilizando um analisador de espetro ou o painel de controlo de integridade de RF da controladora. Resolva ativando a atribuição dinâmica de canais e garantindo uma alocação de canais sem sobreposição.
Q3. A sua universidade está a acolher uma grande conferência internacional com 800 delegados, todos necessitando de acesso WiFi durante três dias. A conferência decorre num edifício que normalmente serve 200 funcionários. Como aborda o reforço temporário da rede?
Dica: Considere tanto o aumento temporário de capacidade como a separação de segurança entre os delegados da conferência e o pessoal permanente.
Ver resposta modelo
Implemente APs temporários de alta densidade no salão principal da conferência e nas salas de reuniões, ligados à infraestrutura de comutação existente através de switches PoE+ temporários se a capacidade de portas for insuficiente. Crie uma VLAN de conferência dedicada, totalmente isolada da rede de funcionários, com o seu próprio intervalo de DHCP e saída direta para a internet. Implemente um Captive Portal personalizado através de uma plataforma de WiFi de convidados para a integração de delegados, recolhendo dados de consentimento para análise pós-evento. Reduza os tempos de concessão de DHCP para duas horas para gerir a rotação de endereços IP ao longo dos três dias de evento. Após a conferência, remova os APs temporários e desative a VLAN de conferência.
Continue a ler esta série
Como Configurar WiFi de Convidados: Um Guia de Configuração Segura para Empresas
Este guia autoritário fornece aos líderes de TI e arquitetos de rede um plano definitivo para implementar WiFi de convidados seguro em ambientes empresariais. Abrange a arquitetura essencial, a migração para WPA3, a segmentação de VLAN e a integração de captive portal para proteger os sistemas internos enquanto se recolhem dados primários em conformidade.
Como Resolver WiFi Lento Sem Fazer o Upgrade do Seu Plano de Internet
Um guia de referência técnica abrangente para gestores de TI e arquitetos de rede sobre como otimizar o desempenho de WiFi empresarial sem aumentar a largura de banda do ISP. Aborda a sintonização de RF, gestão de densidade de clientes, implementação de QoS e como tirar partido do WiFi analytics para diagnosticar e resolver estrangulamentos.
WiFi em Museus e Galerias: Criar uma Experiência de Visitante Conectada
Este guia fornece um plano técnico abrangente para implementar WiFi de alta densidade em museus e galerias. Abrange a arquitetura de rede, estratégias de envolvimento dos visitantes e como tirar partido da análise de WiFi para impulsionar o ROI e a eficiência operacional.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.