
Melhorar a Visibilidade da Rede com a Integração de NAC e MDM
Este guia de referência técnica detalha a arquitetura, integração e impacto empresarial de combinar o Network Access Control (NAC) com o Mobile Device Management (MDM). Oferece orientações de implementação práticas para gestores de TI e arquitetos de rede que operam em ambientes complexos de multiutilização, como hotelaria, retalho e locais públicos.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de Segurança de WiFi Corporativa →
Resumo Executivo
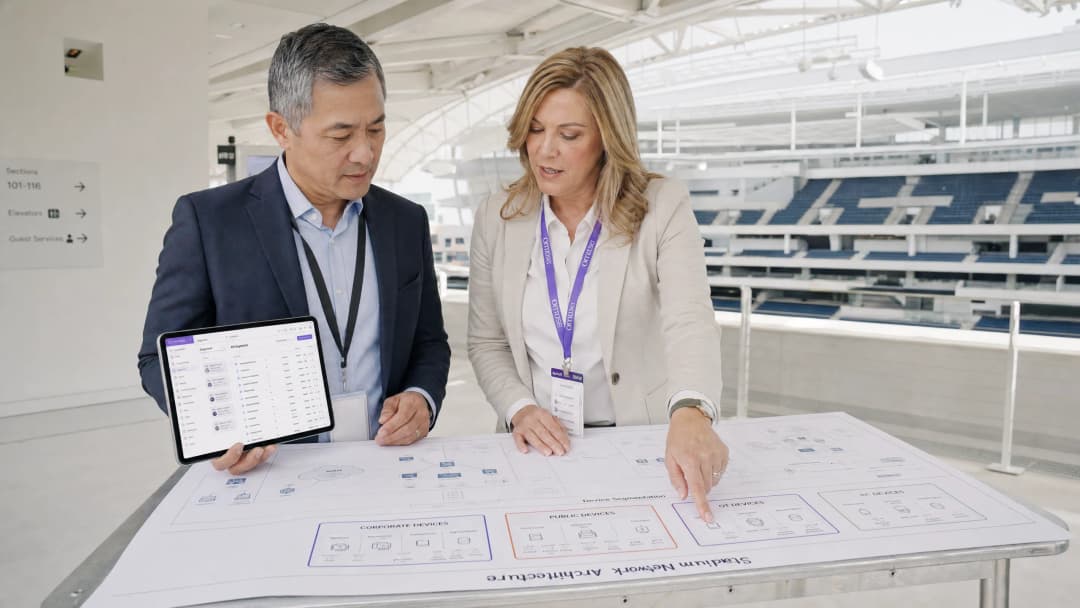
Para as equipas de TI empresariais que gerem grandes espaços físicos - seja um hotel de 500 quartos, um grande estádio ou uma cadeia nacional de retalho - o perímetro de rede deixou de existir. A infraestrutura de rede física atual compreende uma mistura volátil de dispositivos corporativos, smartphones BYOD, dispositivos de convidados não geridos, terminais de pagamento e uma frota em rápida expansão de sensores IoT sem interface de utilizador. Operar estes ambientes sem uma visibilidade de rede detalhada e em tempo real representa um risco crítico de conformidade e segurança.
Este guia fornece um modelo técnico para melhorar a visibilidade de rede com a integração de NAC e MDM. Ao colmatar a lacuna entre a identidade, a postura do dispositivo e o controlo de acesso à rede, os arquitetos de TI podem transitar de atribuições estáticas de VLAN para uma segmentação dinâmica baseada na postura. Iremos explorar a arquitetura técnica necessária para alcançar este objetivo, os pontos de integração com plataformas de autenticação de convidados como o Guest WiFi e os passos práticos de implementação necessários para proteger ambientes de multiutilização sem interromper as operações.
Detalhe Técnico Avançado: Arquitetura e Normas
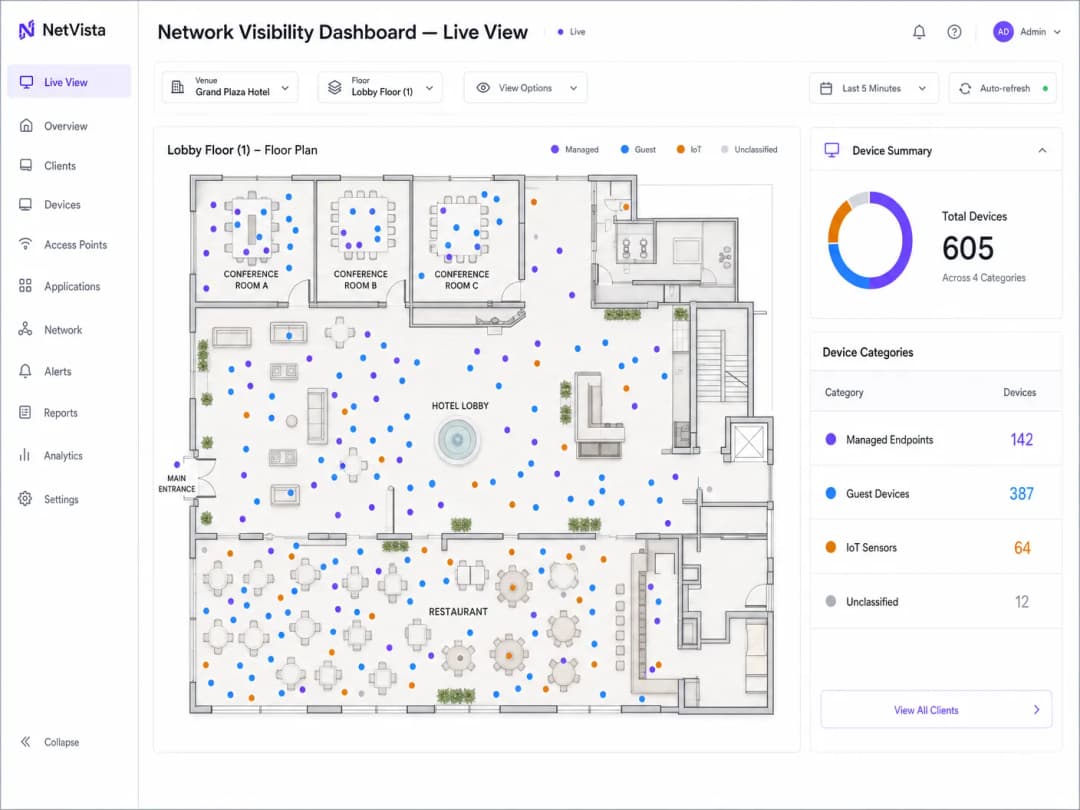
A visibilidade da rede exige fundamentalmente responder a três perguntas em tempo real: O que se está a ligar? Quem é o proprietário? Está em conformidade? Responder a estas perguntas requer uma arquitetura unificada que abranja a periferia da rede, os fornecedores de identidade e as plataformas de gestão de dispositivos.
Camada de Aplicação: Network Access Control (NAC)
No núcleo da arquitetura está o sistema Network Access Control (NAC), que atua como o Ponto de Decisão de Políticas (PDP). O padrão da indústria para uma implementação robusta de NAC continua a ser o IEEE 802.1X, que utiliza um servidor RADIUS para autenticar os requerentes antes de conceder acesso à rede.
Quando um dispositivo final corporativo tenta ligar-se a um ponto de acesso ou autenticar-se numa porta de switch, a estrutura 802.1X retransmite de forma segura as credenciais do dispositivo (normalmente via EAP-TLS utilizando certificados digitais) para o servidor RADIUS. O servidor RADIUS avalia estas credenciais em relação a uma matriz de políticas definida para determinar o segmento de rede adequado, atribuindo dinamicamente a VLAN através de atributos RADIUS.
No entanto, o 802.1X por si só apenas valida a identidade; não verifica o estado de segurança do dispositivo final. É aqui que a integração com o MDM se torna crítica.
Camada de Visibilidade: Integração com MDM e Avaliação de Conformidade
As plataformas de Gestão de Dispositivos Móveis (MDM) (por exemplo, Microsoft Intune, Jamf, Workspace ONE) mantêm um inventário contínuo dos dispositivos geridos, monitorizando versões de SO, níveis de patches, aplicações instaladas e estados gerais de conformidade.
A integração entre o NAC e o MDM ocorre normalmente através de REST APIs. Quando um dispositivo se autentica via 802.1X, o sistema NAC intercepta o pedido de autenticação e consulta a plataforma MDM utilizando o endereço MAC do dispositivo ou a identidade do certificado. A plataforma MDM devolve o estado de conformidade em tempo real do dispositivo.
Se o MDM reportar o dispositivo como em conformidade, o sistema NAC autoriza o acesso à VLAN corporativa. Se o dispositivo não estiver em conformidade (por exemplo, com atualizações críticas de SO em falta ou a executar software não autorizado), o sistema NAC atribui dinamicamente o dispositivo a uma VLAN de remediação com encaminhamento restrito, permitindo que o dispositivo aceda apenas ao servidor MDM ou a servidores de atualização para se autorrecuperar.

Gestão de Dispositivos Não Geridos: Convidados e IoT
O principal desafio em locais como ambientes de Hospitality e Retail é o elevado volume de dispositivos não geridos. Estes dispositivos finais não podem participar na autenticação 802.1X ou no registo de MDM.
Dispositivos de Convidados: Para dispositivos de convidados não geridos, a visibilidade é obtida através de arquiteturas de Captive Portal. Plataformas como a WiFi Analytics da Purple intercetam o pedido HTTP/HTTPS inicial e redirecionam o utilizador para um portal de autenticação. Esta camada regista a identidade do utilizador, aplica os termos de serviço e gere o consentimento em conformidade com o GDPR. O convidado é então colocado numa VLAN de convidados isolada, segregada física ou logicamente do tráfego corporativo.
Endpoints IoT: Dispositivos sem interface de utilizador, como controladores de AVAC, sinalização digital e terminais POS, dependem normalmente de MAC Authentication Bypass (MAB). Como os endereços MAC podem ser facilmente falsificados, o MAB deve ser emparelhado com uma definição de perfil profunda do dispositivo. Os sistemas NAC modernos analisam as impressões digitais DHCP, os agentes de utilizador HTTP e os padrões de comportamento do tráfego para classificar com precisão os dispositivos IoT e atribuí-los a VLANs de IoT altamente restritas e micro-segmentadas.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.
Guia de Implementação
A implementação de uma arquitetura integrada de NAC e MDM requer uma abordagem faseada e sistemática para evitar interrupções operacionais generalizadas.
Passo 1: Descoberta e Taxonomia de Dispositivos
Antes de configurar qualquer política de aplicação, deve estabelecer uma base de referência abrangente do estado atual da sua rede. Implemente o sistema NAC em "modo de monitorização" (utilizando frequentemente portas SPAN ou dados NetFlow) para observar passivamente o tráfego e catalogar todos os endpoints ligados.
Desenvolva uma taxonomia de dispositivos rigorosa. Defina categorias específicas: Corporativos Geridos, BYOD, Convidados, IoT (subcategorizados por função) e Subempreiteiros. Cada categoria deve ser mapeada para um método de autenticação específico, conjunto de políticas e VLAN de destino.
Passo 2: Integração de MDM Apenas de Leitura
Integre o sistema NAC com as APIs de MDM, mas configure as políticas para registar falhas de conformidade sem impor quarentena. Esta fase de apenas leitura é crítica. Em implementações empresariais, as verificações de postura iniciais revelam frequentemente uma elevada percentagem de dispositivos não conformes devido a ciclos de atualização atrasados ou problemas de sincronização de certificados. A aplicação de verificações de postura sem compreender esta base de referência causará uma negação de serviço autoinfligida. Utilize esta fase para remediar a base de referência através dos processos padrão de TI.
Passo 3: Imposição de Acesso Baseado na Postura
Assim que a base de referência de conformidade estabilizar, mude as políticas corporativas do modo de monitorização para o modo de aplicação. Comece com um grupo-piloto de utilizadores de TI antes de alargar a toda a organização. Certifique-se de que a VLAN de remediação está corretamente encaminhada para permitir o acesso à plataforma MDM e aos servidores de atualização necessários, mas que está estritamente protegida por firewall contra recursos internos.
Passo 4: Segmentação de Convidados e IoT
Implemente o portal de autenticação de convidados e a definição de perfis MAB para IoT. Para ambientes sujeitos a PCI-DSS, certifique-se de que a VLAN dos terminais POS está completamente isolada dos segmentos de convidados e corporativos. Valide a segmentação utilizando ferramentas automatizadas de testes de intrusão para confirmar que o encaminhamento entre VLANs é explicitamente negado.
Melhores Práticas
- Priorize a Autenticação Baseada em Certificados (EAP-TLS): Depender de nomes de utilizador e palavras-passe para 802.1X (PEAP-MSCHAPv2) é cada vez mais inseguro contra a recolha de credenciais. Implemente uma PKI robusta e utilize a plataforma MDM para fornecer automaticamente certificados de máquina e de utilizador a endpoints geridos.
- Imponha o WPA3-Enterprise: Ao implementar uma nova infraestrutura sem fios, exija o WPA3-Enterprise. O modo de segurança de 192 bits fornece melhorias criptográficas que protegem a troca de autenticação contra ataques de dicionário offline. Para mais contexto sobre padrões sem fios modernos, consulte o nosso guia sobre WiFi Frequencies: A Guide to WiFi Frequencies in 2026.
- Integre a Visibilidade no SIEM: A visibilidade de rede só é acionável quando centralizada. Encaminhe todos os registos de autenticação NAC, eventos de conformidade MDM e análises de WiFi de convidados para uma plataforma central de Gestão de Informação e Eventos de Segurança (SIEM). Isto permite a correlação entre o comportamento da rede, a postura do dispositivo e a localização física (aproveitando o Indoor WiFi Positioning Systems: How They Work and How to Deploy Them).
Resolução de Problemas e Mitigação de Riscos
- Modo de Falha: Limitação de Taxa da API: Ambientes de alta densidade (como estádios em dias de jogo) podem gerar milhares de autenticações simultâneas. Se o sistema NAC consultar a API do MDM para cada pedido, pode acionar limites de taxa, fazendo com que as autenticações falhem (falha aberta ou falha fechada).
- Mitigação: Implemente o cache no sistema NAC para o estado de postura do MDM, armazenando normalmente o resultado em cache por 15 a 30 minutos, ou utilize notificações push baseadas em webhooks do MDM para o NAC para alterações de estado em tempo real.
- Modo de Falha: Expiração de Certificado: Um certificado de CA raiz ou intermédia expirado irá invalidar instantaneamente todas as autenticações EAP-TLS, bloqueando todos os dispositivos geridos fora da rede.
- Mitigação: Implemente uma monitorização e alertas rigorosos para a infraestrutura PKI. Garanta que as políticas de registo automático no MDM estão a funcionar e que os dispositivos estão a ligar-se regularmente.
- Modo de Falha: Spoofing de MAB: Um atacante clona o endereço MAC de uma impressora autorizada para obter acesso à VLAN interna.
- Mitigação: Não dependa apenas do MAB. Implemente perfis de endpoint que monitorizem continuamente o comportamento do dispositivo. Se uma "impressora" iniciar subitamente ligações SSH ou executar varrimentos Nmap, o sistema NAC deve detetar a anomalia e colocar a porta imediatamente em quarentena.
ROI e Impacto no Negócio
O caso de negócio para integrar o NAC e o MDM vai muito além da conformidade de segurança. O principal retorno do investimento (ROI) é alcançado através da mitigação de riscos e da eficiência operacional.
Ao automatizar a integração de dispositivos e a aplicação da postura de segurança, os helpdesks de TI observam uma redução significativa nos pedidos de suporte relacionados com o acesso à rede e a resolução de problemas de conformidade. Do ponto de vista da segurança, a segmentação dinâmica reduz drasticamente o raio de impacto de um dispositivo comprometido, diminuindo o custo potencial e o impacto operacional de uma falha de segurança.
Além disso, em locais abertos ao público, tais como centros de Transport ou espaços comerciais, a segregação de infraestruturas complexas de TI corporativas e IoT da experiência de convidado garante que os serviços de convidados permaneçam altamente disponíveis e eficientes, apoiando os objetivos de negócio mais amplos de envolvimento do cliente e captura de dados.
Definições Principais
Network Access Control (NAC)
Uma solução de segurança que aplica políticas em dispositivos que tentam aceder a uma rede, agindo como o guardião para garantir que apenas dispositivos autorizados e em conformidade se ligam.
As equipas de TI implementam o NAC para impedir que dispositivos não autorizados se liguem a portas de switch ou a SSIDs corporativos.
Mobile Device Management (MDM)
Software utilizado pelos departamentos de TI para monitorizar, gerir e proteger os dispositivos móveis, computadores portáteis e tablets dos colaboradores em múltiplos sistemas operativos.
O MDM é a fonte de verdade para a conformidade do dispositivo, indicando à rede se um dispositivo está atualizado e seguro.
IEEE 802.1X
Uma norma IEEE para Network Access Control baseado em portas, fornecendo um mecanismo de autenticação para dispositivos que desejam ligar-se a uma LAN ou WLAN.
Este é o protocolo subjacente que permite a um computador portátil apresentar de forma segura o seu certificado à infraestrutura de rede.
MAC Authentication Bypass (MAB)
Um método de autenticação alternativo para dispositivos que não suportam 802.1X (como impressoras ou sensores IoT), utilizando o endereço MAC do dispositivo como a sua identidade.
Crucial para operações em locais onde dispositivos IoT sem interface de utilizador têm de se ligar à rede sem intervenção do utilizador.
Perfilagem de Dispositivos
O processo de análise de tráfego de rede, pedidos DHCP e padrões de comportamento para identificar com precisão o tipo e o sistema operativo de um dispositivo não gerido.
Utilizado em conjunto com o MAB para garantir que um dispositivo que afirma ser uma impressora se comporta realmente como uma impressora, mitigando ataques de falsificação de MAC.
Dynamic VLAN Assignment
A capacidade da infraestrutura de rede de atribuir um dispositivo a uma Virtual LAN específica com base nas suas credenciais de autenticação e postura, em vez da porta física à qual se liga.
Permite que um único switch físico ou ponto de acesso sirva com segurança dispositivos corporativos, de convidados e IoT em simultâneo.
Captive Portal
Uma página web que o utilizador de uma rede de acesso público é obrigado a visualizar e com a qual deve interagir antes de lhe ser concedido o acesso.
O mecanismo principal para gerir o acesso de convidados ao WiFi, capturar dados de marketing e impor os termos de serviço.
Posture-Based Access Control
Um modelo de acesso onde os privilégios de rede são ajustados dinamicamente com base no estado de segurança em tempo real (postura) do dispositivo que se está a ligar.
O objetivo final da integração de NAC e MDM, garantindo que os dispositivos comprometidos são automaticamente colocados em quarentena.
Exemplos Práticos
Um hotel de 400 quartos precisa de proteger a sua infraestrutura de rede. A configuração atual utiliza uma única rede plana para computadores portáteis de funcionários, smart TVs nos quartos de hóspedes, terminais de ponto de venda (POS) no restaurante e WiFi de convidados. Como deve o arquiteto de TI reformular esta estrutura utilizando a integração de NAC e MDM?
- Implementar um equipamento NAC e integrá-lo com o MDM corporativo. 2. Criar VLANs distintas: Corporativa, Convidados, IoT (Smart TVs) e PCI (POS). 3. Enviar certificados EAP-TLS para os computadores portáteis dos funcionários através do MDM; configurar o NAC para atribuir estes à VLAN Corporativa apenas se o MDM reportar que estão em conformidade. 4. Configurar MAB com perfilagem de dispositivos para as Smart TVs, atribuindo-as à VLAN IoT com ACLs estritas que impeçam o acesso à internet. 5. Isolar os terminais POS na VLAN PCI com listas de acesso MAC codificadas e micro-segmentação. 6. Implementar Purple Guest WiFi para o SSID público, capturando o consentimento do utilizador e atribuindo-os à VLAN de Convidados isolada.
Uma cadeia de retalho nacional está a implementar novos leitores de inventário portáteis em 500 lojas. Os leitores são baseados em Android e geridos por um MDM. Os gerentes de loja relatam que os leitores perdem frequentemente a ligação à rede quando se deslocam entre o armazém e a área de vendas.
- Rever a configuração de roaming no controlador de LAN sem fios (WLC) para garantir que o 802.11r (Fast Transition) está ativado para o SSID corporativo. 2. Verificar a política de NAC: garantir que a consulta da API do MDM não está a introduzir latência durante o roaming. 3. Implementar a colocação em cache de postura no sistema NAC para que a verificação de conformidade do MDM seja apenas realizada na associação inicial, e não durante cada transição de AP. 4. Verificar se o MDM está a enviar o perfil WPA3-Enterprise correto para os leitores.
Perguntas de Prática
Q1. A sua organização está a implementar uma nova plataforma MDM e deseja impor verificações de postura rigorosas (ex.: patches de SO instalados nos últimos 30 dias) através do sistema NAC a partir da próxima segunda-feira. Qual é o principal risco desta abordagem?
Dica: Considere a diferença entre a conformidade teórica e o estado real do dispositivo numa grande empresa.
Ver resposta modelo
O principal risco é uma negação de serviço generalizada para utilizadores legítimos. É altamente provável que uma parte significativa do parque de dispositivos esteja atualmente não conforme devido a ciclos de atualização atrasados ou dispositivos offline. A abordagem correta é executar primeiro a integração em "Modo de Monitorização" para estabelecer uma linha de base, remediar os dispositivos não conformes através de processos de TI padrão e só impor a verificação de postura assim que a taxa de conformidade for aceitável.
Q2. O diretor de TI de um estádio quer utilizar 802.1X para todos os dispositivos que se ligam à rede, incluindo sinalética digital e terminais POS, para maximizar a segurança. Porque é que isto é arquitetonicamente falhado?
Dica: Pense nas capacidades dos dispositivos sem interface de utilizador (headless).
Ver resposta modelo
Isto é falhado porque a maioria dos dispositivos IoT, sinalética digital e muitos terminais POS legados são "headless" e não possuem um suplicante 802.1X; não conseguem apresentar credenciais ou certificados. Tentar forçar o 802.1X fará com que estes dispositivos não consigam ligar-se. O arquiteto deve utilizar MAC Authentication Bypass (MAB) combinado com um perfil de dispositivo aprofundado para proteger estes endpoints em VLANs dedicadas e restritas.
Q3. Durante uma auditoria PCI DSS, o QSA pede-lhe que prove que a rede WiFi de convidados não consegue comunicar com os terminais POS nas lojas de retalho. Como é que a sua arquitetura NAC demonstra isto?
Dica: Foque-se no resultado do processo de autenticação.
Ver resposta modelo
A arquitetura NAC demonstra isto através do Dynamic VLAN Assignment. Quando um convidado se liga, é encaminhado através do Captive Portal e atribuído a uma VLAN de Convidados isolada. Quando um terminal POS se liga, o seu perfil é traçado através de MAB e é atribuído a uma VLAN PCI dedicada. Os switches e firewalls da rede principal estão configurados com Listas de Controlo de Acesso (ACLs) que negam explicitamente o encaminhamento entre a VLAN de Convidados e a VLAN PCI, satisfazendo o requisito de segmentação.
Continue a ler esta série
PPSK WPA3: comparando funcionalidades e modelos de implementação
Este guia de referência técnica compara PPSK e WPA3-SAE, explicando as suas diferenças arquiteturais e modelos de implementação para ambientes multi-tenant. Oferece orientação prática para gestores de TI e promotores imobiliários sobre como obter redes WiFi seguras e isoladas utilizando as soluções baseadas em identidade da Purple.
Gestão de Largura de Banda para WiFi de Colaboradores: Shaping, QoS e Redução de Tráfego
Este guia detalha métodos práticos para gerir a largura de banda para o WiFi de colaboradores em espaços empresariais. Aborda a implementação de traffic shaping, QoS e como a implementação do Purple Shield reduz a carga da rede sem necessidade de atualizações de infraestrutura.
How to Reduce the Number of WiFi SSIDs Using Per-Device PSK (iPSK, DPSK, MPSK)
Este guia de referência técnica autoritário explica como as equipas de TI podem eliminar a degradação de desempenho do WiFi causada pelo overhead de beacon de SSID, fundindo múltiplas redes dedicadas num único SSID utilizando PSK por dispositivo (xPSK). Abrange o panorama de fornecedores incluindo Cisco iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK e Ubiquiti UniFi PPSK, com orientações práticas de implementação em atribuição dinâmica de VLAN, onboarding de IoT e conformidade com PCI DSS. Os operadores de espaços em hotelaria, retalho, estádios e organizações do setor público encontrarão orientações de arquitetura acionáveis e exemplos práticos do mundo real.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.