Saltar para o conteúdo principal

Guias técnicos de WiFi

Guias técnicos aprofundados e orientados por especialistas sobre WiFi de convidados, análises, Captive Portals e tecnologia de espaços.

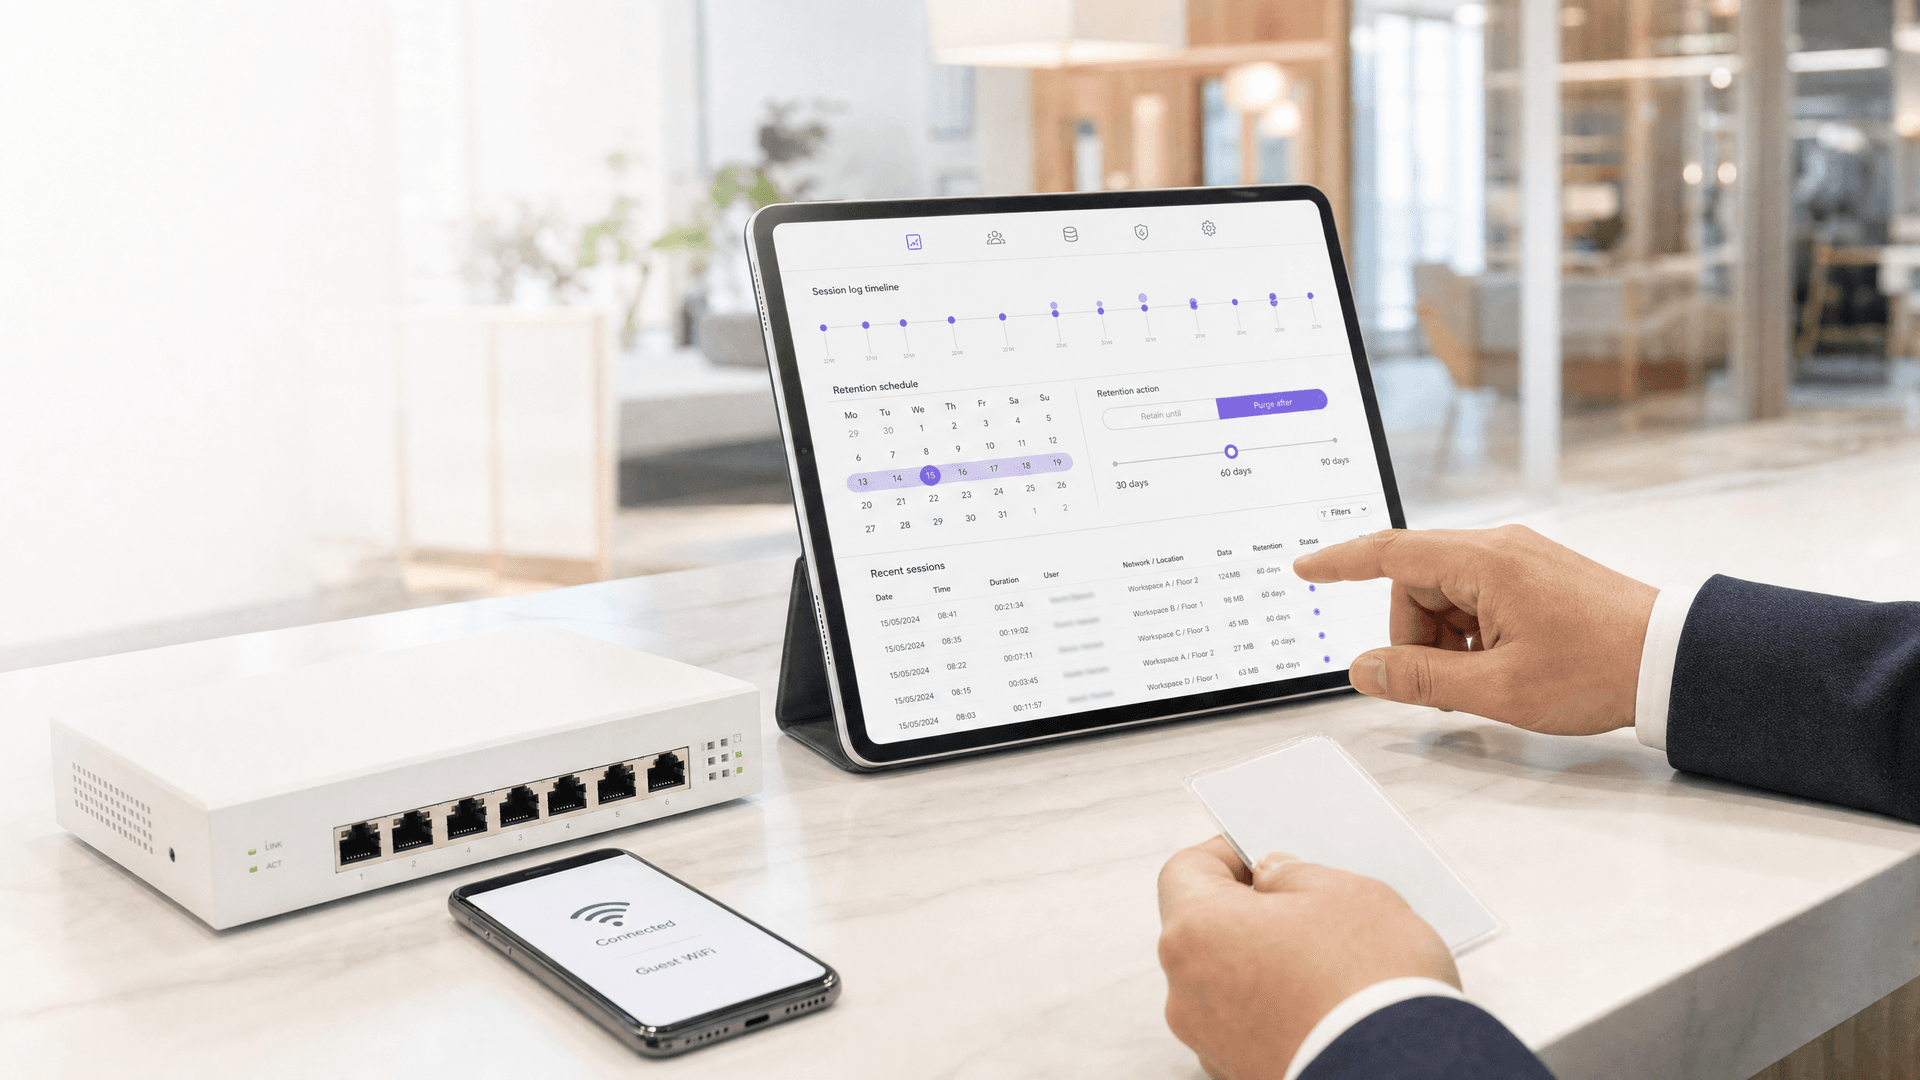
Retenção de dados GDPR para operadores de WiFi partilhado: quanto tempo pode guardar os dados de início de sessão de convidados e registos de rede
Security & Compliance

Retenção de dados GDPR para operadores de WiFi partilhado: quanto tempo pode guardar os dados de início de sessão de convidados e registos de rede

Defina um período de retenção documentado para cada categoria de dados de WiFi partilhado, desde metadados de ligação a registos de contabilidade RADIUS, e justifique-o ao abrigo do Artigo 5(1)(e) do GDPR. Também poderá decidir se é um responsável pelo tratamento ou subcontratante para cada inquilino, e se o Investigatory Powers Act 2016 o obriga realmente a guardar registos durante 12 meses.

15 min de leitura4k palavras
Salvaguardas Técnicas da HIPAA para WiFi de Funcionários Hospitalares: O Que Exige Realmente a Regra de Segurança
Security & Compliance

Salvaguardas Técnicas da HIPAA para WiFi de Funcionários Hospitalares: O Que Exige Realmente a Regra de Segurança

Poderá mapear cada uma das cinco normas de salvaguarda técnica da HIPAA no ponto 45 CFR 164.312 a um controlo específico de WiFi para funcionários. Poderá então decidir quais as configurações de SSID que sobrevivem a uma auditoria do OCR, retirar frases-passe partilhadas e reunir a prova que um auditor solicita antes da sua próxima análise de risco.

14 min de leitura3k palavras
Security & Compliance

Como o WiFi de Colaboradores o Ajuda a Cumprir a ISO/IEC 27001: Mapeamento de Controlos do Anexo A para a Sua Rede Sem Fios

Será capaz de decidir se o seu WiFi de colaboradores pode comprovar 12 controlos do Anexo A da ISO/IEC 27001:2022, incluindo A.5.15, A.8.5 e A.8.22. Será também capaz de substituir uma chave WPA2-PSK partilhada por IEEE 802.1X e VLANs dinâmicas. Finalmente, poderá reunir os registos RADIUS, testes de segregação e registos de fornecedores que um auditor aceita na fase 2.

14 min de leitura3k palavras
Security & Compliance

Cyber Essentials e WiFi para Colaboradores: Superar os Cinco Controlos na Sua Rede Sem Fios

Será capaz de mapear cada um dos cinco controlos Cyber Essentials para o seu WiFi de colaboradores e colmatar as lacunas identificadas pelos avaliadores. Poderá então escolher entre 802.1X, iPSK e uma rede WPA2-PSK segregada para cada classe de dispositivo. Por fim, saberá como preparar pontos de acesso, controladores e BYOD para uma auditoria Cyber Essentials Plus.

14 min de leitura3k palavras
Security & Compliance

Rastreio de Sessão de Inquilino e Atribuição de Abuso em WiFi de MDU: Mapeamento de Fluxos Meraki para Identidade iPSK da Purple

Será capaz de rastrear uma notificação de abuso de IP público único numa rede MDU, BTR ou de estudantes até a um apartamento específico. Pode interligar as exportações de fluxos do Meraki MX à identidade iPSK da Purple e aos registos de RADIUS Accounting por MAC, VLAN e hora. Também compreenderá o controlo de retenção, NTP e simulações que mantêm essa cadeia defensável perante um tribunal.

13 min de leitura3k palavras
PCI-DSS 4.0.1 para WiFi de hotéis: o que o prazo de 2025 significa para as suas redes de convidados e POS
Security & Compliance

PCI-DSS 4.0.1 para WiFi de hotéis: o que o prazo de 2025 significa para as suas redes de convidados e POS

Este guia detalha os requisitos obrigatórios da norma PCI-DSS v4.0.1 para redes WiFi de hotéis, com foco no prazo de março de 2025. Oferece orientações práticas para líderes de TI sobre segmentação de rede, atualização de software e monitorização sem fios para garantir a conformidade durante as avaliações de 2026.

5 min de leitura1k palavras