
Guias técnicos de WiFi
Guias técnicos aprofundados e orientados por especialistas sobre WiFi de convidados, análises, Captive Portals e tecnologia de espaços.
46 guides in Authentication
Microsoft Cloud PKI para WiFi: implementação de certificados EAP-TLS com Intune e Microsoft Entra ID
Poderá decidir se o Microsoft Cloud PKI, uma raiz Cloud PKI ou a utilização da sua própria CA (BYOCA) se adequa à sua infraestrutura. Pode depois implementar certificados WiFi EAP-TLS em dispositivos geridos pelo Intune sem NDES. O guia também cobre como fazer o RADIUS confiar na cadeia, revogar certificados através da CRL e resolver as oito falhas mais comuns.
Configurar 802.1X no Juniper Mist com RADIUS na nuvem
Poderá configurar uma WLAN WPA2 ou WPA3-Enterprise no Juniper Mist que autentica num RADIUS na nuvem, decidir entre RADIUS UDP, RadSec e um proxy Mist Edge, e mapear atributos RADIUS para VLANs dinâmicas. Também saberá onde o cronograma de client insights do Mist e a Marvis mostram exatamente onde falhou uma autenticação.
Resolução de problemas de 802.1X em iOS e macOS: uma lista de verificação de implementação para Intune, Jamf e Microsoft Entra ID
Utilize esta lista de verificação para diagnosticar por que razão iPhones, iPads e Macs falham o 802.1X no Intune ou Jamf Pro. Cada falha corresponde a uma de quatro causas: fidedignidade do servidor, certificado de identidade, modo macOS ou âmbito do grupo do Microsoft Entra ID. Irá confirmar a causa a partir dos registos do eapolclient e RADIUS, aplicar a correção e preparar futuras rotações de certificados.
Fidedignidade do servidor do perfil WiFi do Intune: nomes de servidor de certificados e lista de verificação de CA raiz para Entra ID
Será capaz de configurar a metade da validação de servidor de um perfil WiFi do Intune para que o EAP-TLS e o PEAP se liguem no Windows, Apple e Android. Irá fazer corresponder os nomes dos servidores de certificados ao certificado RADIUS, implementar a CA raiz correta, alinhar as atribuições de grupos do Entra ID e programar as renovações de certificados antes que estas quebrem silenciosamente as ligações.
Resolução de problemas de Android 802.1X e EAP-TLS: uma lista de verificação de implementação para o Intune e Microsoft Entra ID
Será capaz de identificar com precisão o motivo pelo qual os telemóveis Android geridos falham o EAP-TLS no seu SSID de funcionários e corrigi-lo no Intune. Associe cada sintoma às quatro causas habituais - CA ou domínio em falta, certificado de cliente no perfil errado, um valor incorreto de nomes de servidores RADIUS ou uma raiz fidedigna não entregue. Em seguida, aplique uma lista de verificação de implementação que impeça a repetição de interrupções.
Configurar a Autenticação RADIUS para Redes WiFi de Convidados e Funcionários
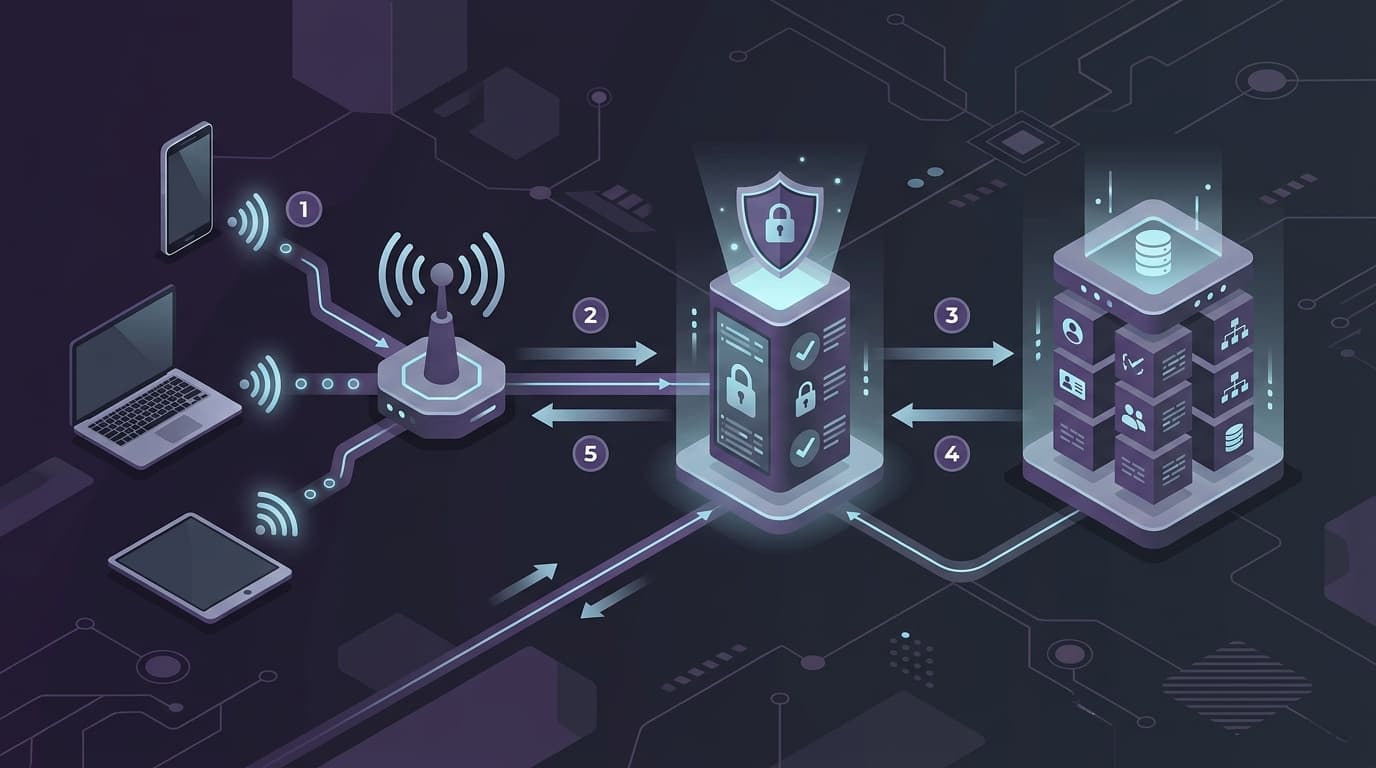
Este guia de referência técnica descreve a arquitetura, a configuração e a implementação da autenticação RADIUS para redes WiFi empresariais de convidados e funcionários. Fornece aos arquitetos de rede e aos responsáveis de TI os protocolos exatos, as normas de segurança e as metodologias de resolução de problemas necessários para criar sistemas de controlo de acesso sem fios seguros e escaláveis.
Passpoint e OpenRoaming: Guia Completo
Este guia de referência técnica fornece uma análise abrangente das frameworks Passpoint (Hotspot 2.0) e WBA OpenRoaming em redes WiFi corporativas. Detalha os protocolos de autenticação subjacentes, componentes de arquitetura e estratégias de implementação necessárias para estabelecer uma conectividade de convidados segura e sem atritos. Os arquitetos de rede e líderes de TI aprenderão a desenhar, implementar e resolver problemas destes padrões para eliminar as barreiras de início de sessão manual, mantendo simultaneamente uma segurança de nível empresarial.
Aruba ClearPass vs. Purple WiFi: Comparando Funcionalidades e Co-implantação
Um guia técnico abrangente detalhando a arquitetura de co-implantação do Aruba ClearPass e do Purple WiFi. Abrange a configuração de RADIUS proxy, atribuição dinâmica de VLAN e as melhores práticas para fornecer redes de convidados seguras e baseadas em análise de dados em conjunto com o NAC corporativo.
Cisco ISE vs. Purple WiFi: Como se Comparam e Trabalham em Conjunto
Este guia explica como o Cisco ISE e a Purple WiFi desempenham funções distintas mas complementares em redes empresariais. Detalha como utilizar o Cisco ISE para acesso corporativo seguro 802.1X enquanto rentabiliza a Purple para WiFi de convidados em conformidade com o GDPR, análises de marketing e integração com CRM.
EAP-TLS vs EAP-TTLS: Qual Protocolo de WiFi Baseado em Certificados Deve Escolher?
Poderá mapear cada grupo de dispositivos no seu parque para EAP-TLS, EAP-TTLS ou iPSK, com base em quem é o proprietário do dispositivo. Também verá como cada método afeta o roubo de credenciais, a remoção de colaboradores cessantes, a evidência de PCI-DSS e os custos operacionais. O guia termina com regras de configuração que se aplicam independentemente do método escolhido.
O que é um Suplicante 802.1X? Tipos de Clientes e Configuração de Dispositivos
Este guia explica o papel do suplicante 802.1X na autenticação WiFi empresarial. Aborda a arquitetura técnica, compara suplicantes nativos do SO com clientes de terceiros e fornece orientações práticas de configuração para equipas de TI que implementam EAP-TLS e PEAP.
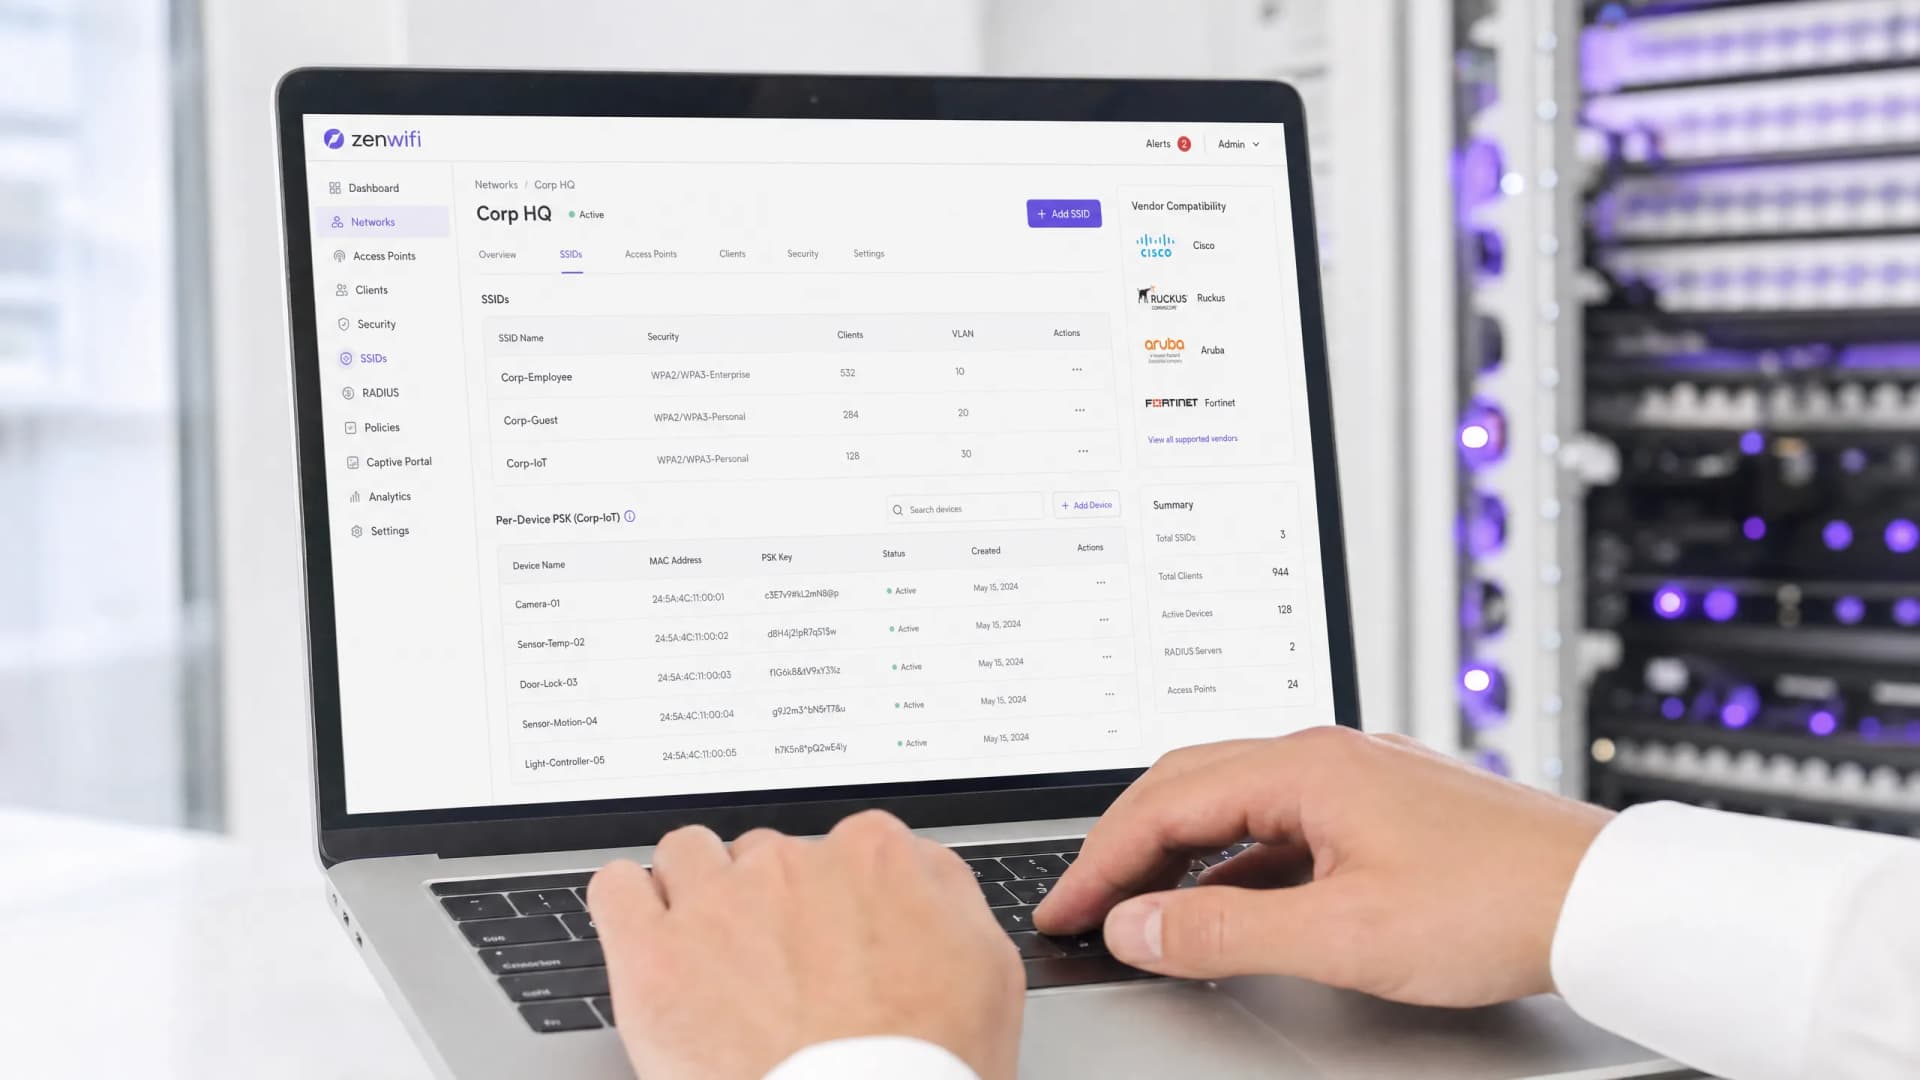
PSK por Dispositivo por Fabricante: Comparação de iPSK, DPSK, MPSK e PPSK (e Suporte WPA3)
Uma comparação abrangente de implementações de PSK por dispositivo entre Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Extreme, Fortinet e Ubiquiti UniFi. Saiba como o WPA3-SAE afeta as estratégias de chaves por dispositivo e quando implementar modos de transição versus migrar para o 802.1X.
Comparativo de Métodos de Autenticação de Captive Portal
Este guia de referência técnica autoritário avalia os prós e contras arquitetónicos, operacionais e de conformidade de cinco métodos principais de autenticação de Captive Portal. Fornece aos arquitetos de rede, diretores de TI e gestores de marketing os dados quantitativos e as estruturas de decisão necessários para equilibrar a fricção no registo de convidados com os requisitos de recolha de dados em recintos empresariais.
O que é a Autenticação por Endereço MAC? Quando Usar e Quando Evitar
Este guia de referência técnica abrangente aborda a autenticação por endereço MAC em ambientes de WiFi corporativo - como a autenticação MAC baseada em RADIUS funciona na Camada 2, as suas vulnerabilidades de segurança inerentes (incluindo a falsificação de MAC e o impacto da aleatorização de MAC ao nível do SO) e os contextos operacionais precisos onde continua a ser uma ferramenta válida para gerir IoT e dispositivos headless. Fornece orientações de implementação práticas para gestores de TI e arquitetos de rede em setores como hotelaria, retalho, saúde e setor público, com exemplos práticos reais, estruturas de decisão e contexto de integração para a plataforma de WiFi de convidados e analítica da Purple.
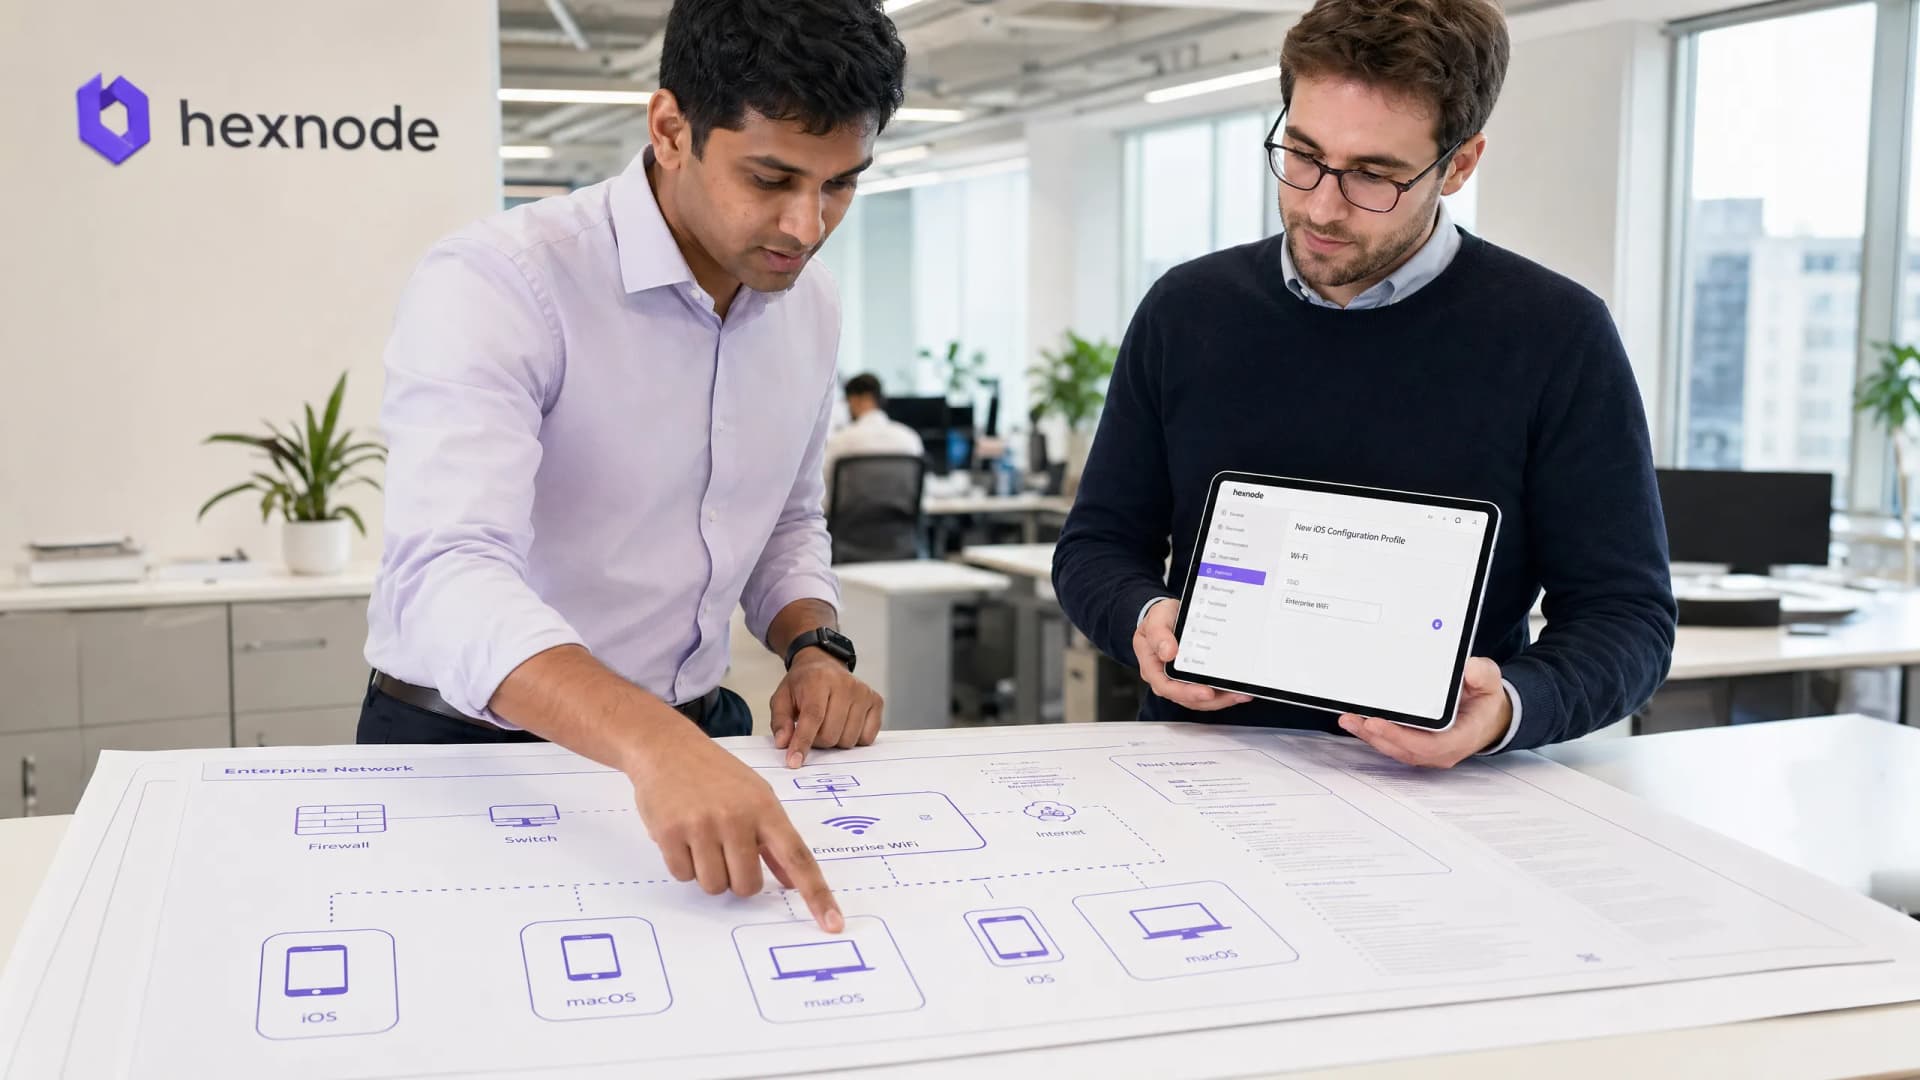
Como Configurar o WiFi Enterprise no iOS e macOS com o 802.1X
Será capaz de criar um perfil de configuração com três payloads que coloca o iPhone, o iPad e o Mac no WPA2 ou no WPA3-Enterprise com EAP-TLS. Poderá depois escolher entre configuração manual, Jamf Pro e Microsoft Intune para a distribuição. Também poderá segmentar os colaboradores do WiFi para visitantes, testar o ciclo de vida dos certificados e corrigir as falhas mais comuns antes que cheguem ao seu parque de dispositivos.
Como Configurar WiFi Enterprise em Dispositivos Android com a EAP-TLS
Poderá configurar dispositivos Android para WiFi enterprise da EAP-TLS, quer manualmente para um piloto, quer através de perfis Android Enterprise enviados por MDM para toda uma frota. Também saberá como verificar a autenticação, resolver as falhas comuns de certificados e perfis e decidir a que âmbito pertencem a EAP-TLS, as Redes Baseadas em Identidade e o WiFi para visitantes.
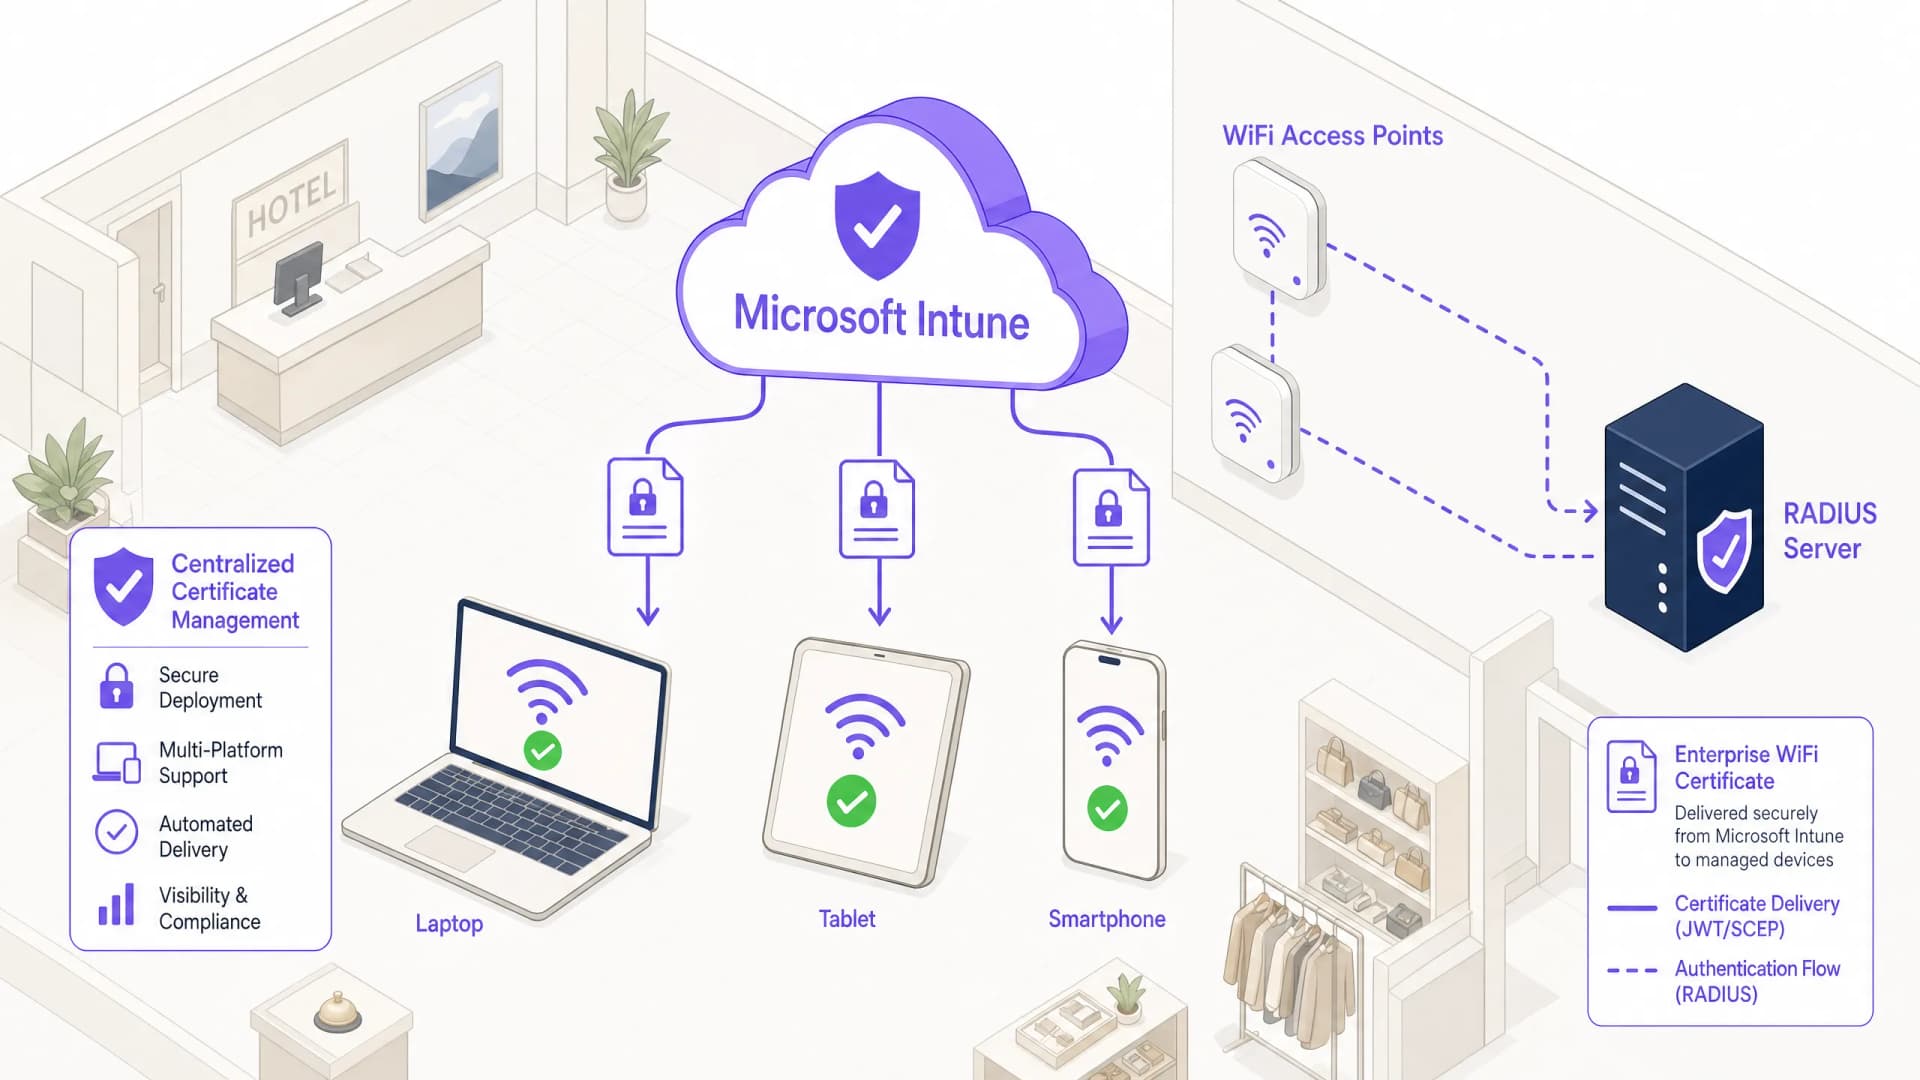
Como utilizar o Microsoft Intune para distribuir certificados WiFi para dispositivos
Poderá distribuir certificados WiFi a partir do Microsoft Intune pela ordem correta: raiz de confiança, certificado de cliente SCEP ou PKCS e, em seguida, um perfil WiFi EAP-TLS. Pode escolher uma autoridade de certificação e um servidor RADIUS, verificar cada camada, corrigir as falhas comuns e desativar chaves WiFi partilhadas sem tempo de inatividade.
Como Configurar o Azure Entra ID (Azure AD) para Autenticação WiFi
Este guia de referência detalha a arquitetura, os passos de implementação e o impacto empresarial da integração do Azure Entra ID com 802.1X para autenticação WiFi corporativa. Fornece aos arquitetos de rede e gestores de TI estratégias de implementação práticas, substituindo as PSKs legadas por um acesso à rede baseado em certificados de confiança zero.
Como Configurar WPA2-Enterprise em Plataformas Comuns de Access Points (Cisco, Aruba, Ubiquiti)
Este guia de referência técnica fornece a profissionais de TI seniores e arquitetos de rede um passo a passo definitivo e específico do fabricante para implementar WPA2-Enterprise nas plataformas Cisco, Aruba e Ubiquiti. Detalha a arquitetura, a integração RADIUS, os requisitos de conformidade e cenários de implementação reais em ambientes empresariais e locais de eventos.
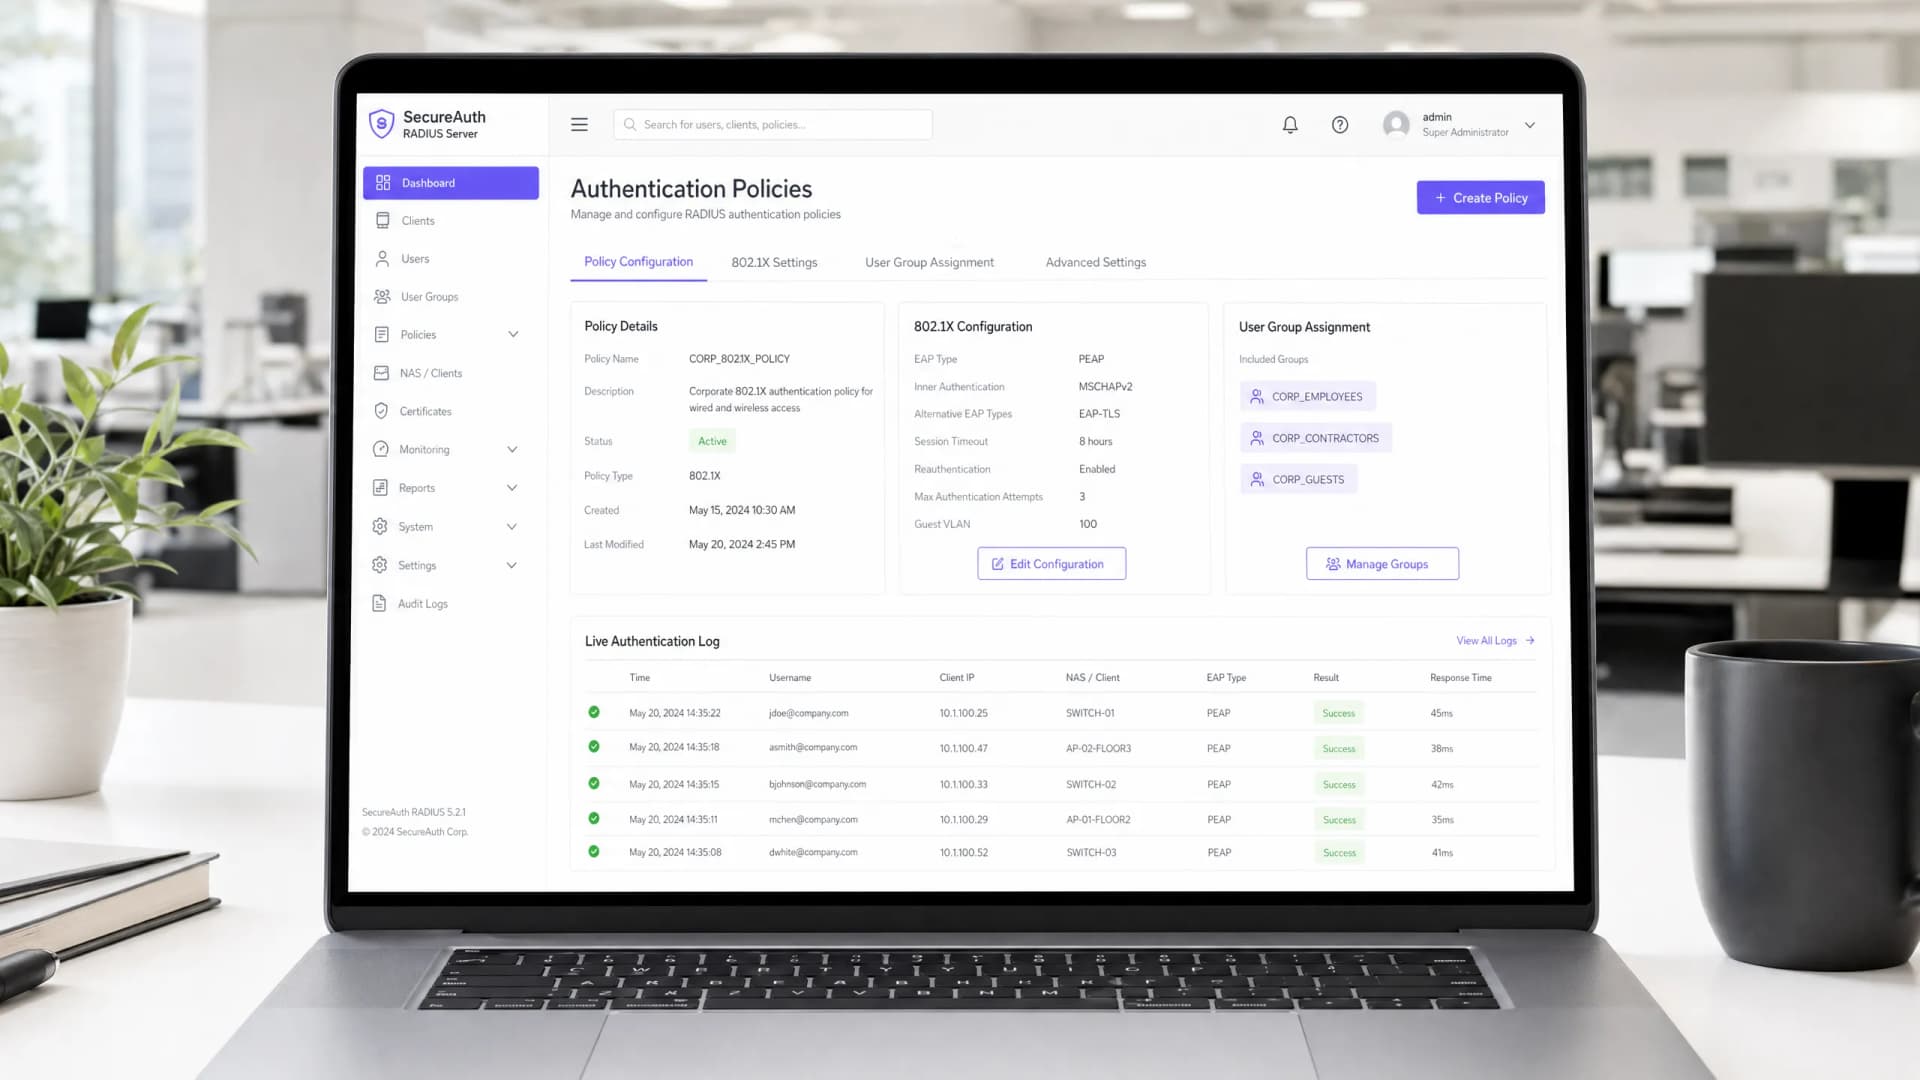
Como configurar um servidor RADIUS para autenticação WiFi: Guia passo a passo de 802.1X
Configure FreeRADIUS, Windows Server NPS e Cloud RADIUS para autenticação WiFi 802.1X empresarial. Guia passo a passo cobrando segredos partilhados, certificados EAP-TLS, atribuição dinâmica de VLAN e integração com Microsoft Entra ID.
Como Configurar Autenticação WiFi 802.1X: Um Guia Passo a Passo
Este guia técnico fornece um passo a passo para configurar a autenticação WiFi empresarial 802.1X. Cobre a configuração do servidor RADIUS, a implementação de certificados e estratégias práticas de implementação para líderes de TI em locais de grande afluência.
Eduroam e 802.1X: autenticação WiFi segura para o ensino superior | Purple
Desenhe a arquitetura e proteja o eduroam 802.1X WiFi no ensino superior. Compare EAP-TLS vs PEAP, configure a federação RADIUS e RadSec, e isole as redes de convidados.

O que é PKI? Como a Public Key Infrastructure Garante a Segurança do WiFi
Este guia de referência técnica e autoritário explica a Public Key Infrastructure (PKI) e o seu papel fundamental na segurança de redes WiFi empresariais em hotéis, retalho e espaços do setor público. Concebido para gestores de TI, arquitetos de rede e CTOs, fornece orientações práticas sobre autenticação baseada em certificados, implementação de IEEE 802.1X com EAP-TLS e como a plataforma da Purple tira partido destes padrões para uma conectividade escalável e em conformidade. Os leitores obterão um roteiro de implementação concreto, estudos de caso reais e uma compreensão clara de como a PKI elimina as vulnerabilidades do WiFi com segredo partilhado.
Simplificar a Integração de Utilizadores para Acesso Seguro à Rede
Este guia fornece uma referência técnica abrangente para gestores de TI, arquitetos de rede e diretores de operações de espaços sobre como simplificar a integração de utilizadores para acesso seguro à rede. Coberta toda a pilha de autenticação - desde Captive Portals self-service e federação de identidade até IEEE 802.1X, WPA3, RADIUS e OpenRoaming - com orientações práticas de implementação para os setores da hotelaria, retalho, eventos e setor público. O guia aborda os requisitos de conformidade com o GDPR e PCI-DSS, controlo de acesso baseado em funções e estratégias de colocação em cache de MAC, capacitando as equipas para reduzir a fricção na integração e os custos administrativos sem comprometer a postura de segurança.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.
