
Como Configurar WiFi Corporativo em iOS e macOS com 802.1X
Este guia definitivo fornece aos líderes seniores de TI passos práticos para implementar WiFi corporativo 802.1X em dispositivos iOS e macOS. Abrange a autenticação baseada em certificados (EAP-TLS), perfis de configuração MDM e integração de arquitetura para proteger as redes corporativas ao mesmo tempo que apoia iniciativas de BYOD.
Video overview
Parte da nossa série principal: Guia de Segurança de WiFi Corporativo →
Resumo Executivo
Para os CTOs e arquitetos de rede que gerem grandes espaços - desde a hotelaria e o retalho até aos centros de transporte - proteger a fronteira wireless empresarial é fundamental. Depender de chaves pré-partilhadas (PSK) ou de Captive Portals legados para o acesso de funcionários e dispositivos corporativos expõe a rede ao roubo de credenciais e a falhas de conformidade.
Esta referência técnica detalha a implementação do 802.1X utilizando EAP-TLS (Extensible Authentication Protocol-Transport Layer Security) para dispositivos Apple (iOS e macOS). Ao impor a autenticação baseada em certificados, as empresas podem eliminar as vulnerabilidades de segurança relacionadas com palavras-passe, simplificar a integração de dispositivos através de plataformas de Mobile Device Management (MDM), como o Jamf e o Intune, e garantir uma segregação de rede robusta. Enquanto as soluções de Guest WiFi gerem o acesso público e a captura de dados, uma implementação 802.1X bem estruturada protege os recursos internos, garantindo a conformidade com os requisitos PCI-DSS e GDPR.
Oiça o podcast de briefing técnico de 10 minutos abaixo para uma visão geral rápida da arquitetura e dos erros comuns.
Análise Técnica Detalhada
A Arquitetura 802.1X
O padrão IEEE 802.1X define o Controlo de Acesso à Rede Baseado em Porta (PNAC). Num contexto wireless, este impede o cliente (suplicante) de passar tráfego através do ponto de acesso wireless (autenticador) até que um servidor RADIUS (servidor de autenticação) tenha verificado a sua identidade.
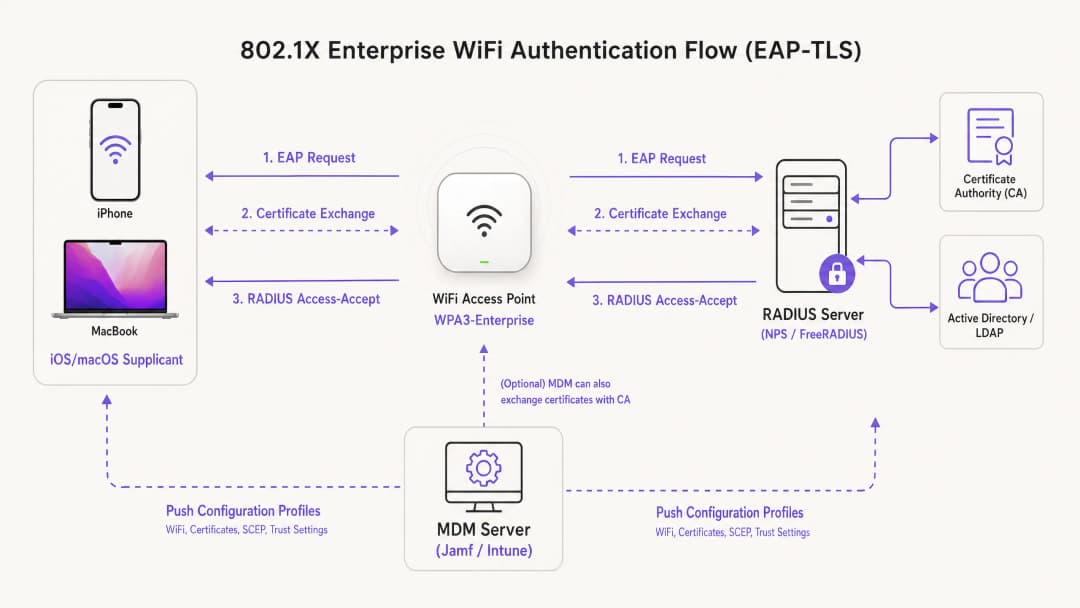
Para implementações no ecossistema Apple, o EAP-TLS é o padrão da indústria. Ao contrário do PEAP ou TTLS, que dependem de credenciais de utilizador vulneráveis a ameaças de segurança, o EAP-TLS exige que tanto o servidor RADIUS como o dispositivo do cliente apresentem certificados digitais. Este processo de autenticação mútua garante que o dispositivo está autorizado e que a rede à qual se está a ligar é legítima, protegendo contra ataques de AP falsos.
Perfis de Configuração Apple
Os dispositivos Apple não suportam nativamente a inscrição automatizada de certificados sem gestão externa. Para implementar EAP-TLS em escala, as equipas de TI devem utilizar Perfis de Configuração (ficheiros .mobileconfig). Estes ficheiros XML contêm payloads específicos:
- Payload WiFi: Define o SSID, o tipo de segurança (WPA3-Enterprise) e os tipos de EAP suportados.
- Payload de certificado: Entrega a CA raiz e quaisquer CAs intermediárias necessárias para confiar no servidor RADIUS.
- Payload SCEP/ACME: Configura o protocolo utilizado para solicitar um certificado de cliente exclusivo à Autoridade de Certificação (CA).
Para uma análise mais aprofundada sobre como proteger a sua infraestrutura de AP, consulte o nosso guia: Access Point Security: Your 2026 Enterprise Guide.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.
Guia de Implementação
Passo 1: Preparação de PKI e RADIUS
Antes de iniciar a configuração do MDM, a sua Infraestrutura de Chaves Públicas (PKI) e o servidor RADIUS (como Cisco ISE, Aruba ClearPass ou FreeRADIUS) devem estar configurados para emitir e validar certificados. Certifique-se de que o certificado do seu servidor RADIUS está assinado por uma CA interna ou pública fidedigna e que o Subject Alternative Name (SAN) corresponde ao FQDN do servidor.
Passo 2: Configuração de Payload MDM (Jamf / Intune)
Para implementações empresariais escaláveis, a implementação baseada em MDM é obrigatória.
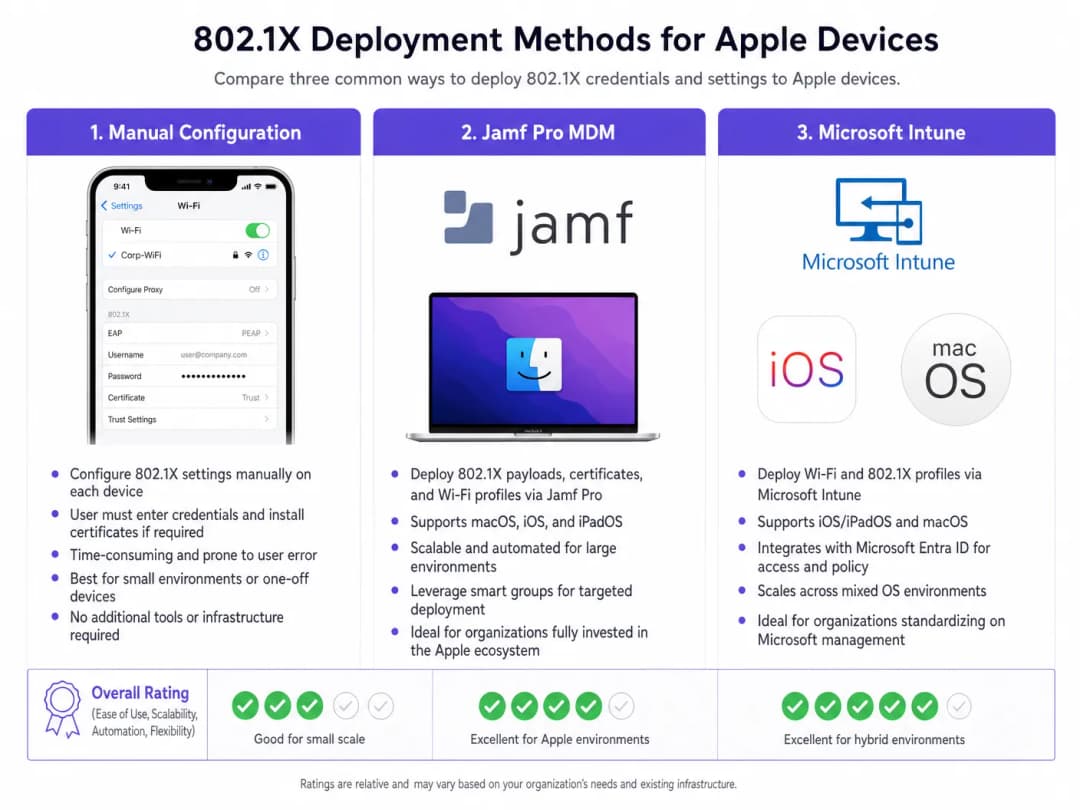
Criar o perfil:
- Definições de fidedignidade: Este passo é crítico. No payload de WiFi, deve selecionar explicitamente o certificado da CA raiz (implementado como um payload separado dentro do mesmo perfil) como a âncora de confiança para o servidor RADIUS. Adicionalmente, especifique o Common Name (CN) ou SAN exato do servidor RADIUS no campo "Trusted Server Certificate Names". Não fazer isto fará com que o iOS/macOS solicite ao utilizador que confie no certificado manualmente, quebrando o modelo de implementação zero-touch.
- Certificado de identidade: Associe o payload de WiFi ao payload SCEP ou ACME para que o dispositivo saiba qual o certificado a apresentar durante o handshake EAP-TLS.
Passo 3: Segregação de Rede
Os dispositivos corporativos autenticados via 802.1X devem ser colocados em VLANs dedicadas, totalmente isoladas das redes de acesso público. Para locais que utilizam o WiFi Analytics da Purple, o SSID de convidados funciona em paralelo, garantindo que o tráfego corporativo e os dados analíticos de convidados nunca se cruzem.
Para ambientes com frotas de dispositivos mistas, também poderá querer consultar How to Set Up Enterprise WiFi on Android Devices with EAP-TLS.
Melhores Práticas
- Forçar WPA3-Enterprise: Exija o WPA3 para todas as novas implementações para tirar partido da força criptográfica de 192 bits. Garanta a compatibilidade com dispositivos legados apenas onde for estritamente necessário para as operações comerciais.
- Automatizar a renovação de certificados: Configure o payload SCEP para renovar automaticamente os certificados de cliente pelo menos 14 dias antes de expirarem.
- Desativar a aleatorização de MAC: Para SSIDs corporativos enviados via MDM, desative o "Private WiFi Address" (iOS) para garantir a consistência na monitorização e na aplicação de políticas nas ferramentas de gestão de rede.* Aproveite a segurança de DNS: Combine o 802.1X com uma filtragem de DNS robusta para evitar que dispositivos corporativos comprometidos se liguem a servidores de comando e controlo. Para detalhes sobre a implementação, consulte Proteger a Sua Rede Através de uma Segurança e DNS Robustos.
Resolução de Problemas e Mitigação de Riscos
O Cenário de "Falha Silenciosa"
O problema mais comum em implementações 802.1X em iOS/macOS é a falha silenciosa, onde o dispositivo se recusa a ligar sem apresentar qualquer aviso ao utilizador. Isto aponta quase sempre para um problema na cadeia de confiança. Se o certificado do servidor RADIUS tiver sido renovado e a nova Autoridade de Certificação (CA) raiz/intermédia não tiver sido enviada para os dispositivos antes da transição, os dispositivos Apple irão abortar o handshake EAP para se protegerem contra ataques do tipo man-in-the-middle.
Mitigação: Implemente um processo rigoroso de gestão de alterações para certificados RADIUS. Implemente sempre a nova cadeia de CA via MDM pelo menos uma semana antes de atualizar o servidor RADIUS.
Limites de Tempo de Inscrição SCEP
Se os dispositivos não receberem os seus certificados de cliente, verifique a palavra-passe de desafio SCEP e garanta que o servidor MDM consegue comunicar com o servidor NDES/CA através das portas necessárias.
ROI e Impacto no Negócio
A implementação do 802.1X com EAP-TLS requer um investimento inicial em arquitetura de PKI e MDM, mas o ROI é alcançado através da mitigação de riscos e da eficiência operacional. Ao eliminar a reposição de palavras-passe e ao automatizar a integração de dispositivos, os pedidos de suporte de TI relacionados com o acesso ao WiFi diminuem normalmente entre 60% e 80%. Além disso, alcançar uma segmentação de rede rigorosa é frequentemente um requisito obrigatório para apólices de seguro de cibersegurança e conformidade com PCI-DSS, protegendo a organização de penalizações financeiras catastróficas resultantes de violações de segurança.
Definições Principais
EAP-TLS
Extensible Authentication Protocol-Transport Layer Security. Uma estrutura de autenticação que exige certificados digitais tanto no cliente como no servidor de autenticação.
Considerado o método 802.1X mais seguro, eliminando a necessidade de palavra-passe e protegendo contra o roubo de credenciais.
Suplicante
O dispositivo do utilizador final (por exemplo, iPhone, MacBook) que solicita acesso à rede.
O suplicante deve ser configurado via MDM para apresentar o certificado correto e confiar no servidor correto durante o handshake 802.1X.
Autenticador
O dispositivo de rede, tipicamente um Access Point de WiFi ou switch, que bloqueia o tráfego até que o suplicante seja autenticado.
O AP funciona como um intermediário, transmitindo mensagens EAP entre o suplicante e o servidor RADIUS.
Servidor RADIUS
Remote Authentication Dial-In User Service. O servidor que verifica as credenciais (certificados) do suplicante e autoriza o acesso.
O motor de decisão central para o acesso à rede corporativa, frequentemente integrado com Active Directory e PKI.
Perfil de Configuração MDM
Um ficheiro XML (.mobileconfig) enviado para dispositivos Apple para aplicar definições, implementar certificados e configurar o acesso à rede.
O mecanismo de entrega essencial para alcançar implementações de 802.1X com zero-touch em iOS e macOS.
SCEP
Simple Certificate Enrolment Protocol. Um protocolo utilizado por sistemas MDM para solicitar e instalar automaticamente certificados em dispositivos.
Crucial para automatizar o ciclo de vida dos certificados de cliente necessários para o EAP-TLS.
SAN (Subject Alternative Name)
Uma extensão para um certificado X.509 que permite que múltiplos valores (como FQDNs ou endereços IP) sejam associados ao certificado.
Os dispositivos Apple verificam rigorosamente o SAN do certificado do servidor RADIUS em relação aos nomes de confiança definidos no seu perfil de configuração.
WPA3-Enterprise
A mais recente certificação de segurança WiFi que exige uma força criptográfica de 192 bits e Protected Management Frames (PMF) obrigatórios.
O padrão de segurança recomendado para novas implementações empresariais, oferecendo uma proteção significativa contra a escuta clandestina.
Exemplos Práticos
Uma cadeia de retalho global está a implementar iPads corporativos para 500 gerentes de loja. Atualmente, utilizam um SSID oculto com uma PSK, que foi exposta. Precisam de proteger a rede utilizando o Microsoft Intune sem exigir que os gerentes introduzam credenciais manualmente.
- Implementar uma CA corporativa e configurar a integração NDES/SCEP com o Intune.
- Criar um perfil de Certificado Confiável no Intune contendo a Root CA para o servidor RADIUS.
- Criar um perfil de Certificado SCEP direcionado aos iPads para emitir certificados de cliente exclusivos.
- Criar um perfil de WiFi no Intune. Definir o tipo de segurança como WPA2/WPA3-Enterprise, e o tipo de EAP como EAP-TLS. Associar o perfil SCEP como o certificado de cliente e o perfil de Certificado Confiável para validação do servidor. Especificar os nomes dos servidores RADIUS.
- Enviar os perfis para um grupo de teste, verificar a conectividade e, em seguida, implementar para todos os 500 dispositivos.
Uma universidade está a atualizar a sua infraestrutura de rede e precisa de garantir que os MacBooks dos docentes, geridos pelo Jamf Pro, transitam sem problemas para um novo cluster de servidores RADIUS.
- Exportar os certificados Raiz e Intermédios do novo cluster de servidores RADIUS.
- No Jamf Pro, atualizar o Perfil de Configuração existente (ou criar um perfil de transição) para incluir os novos certificados CA juntamente com os antigos.
- Atualizar os "Nomes de Certificados de Servidor Confiáveis" no payload de WiFi para incluir os FQDNs do novos servidores RADIUS.
- Enviar o perfil atualizado para todos os MacBooks.
- Assim que a instalação do perfil for confirmada em todos os dispositivos, realizar a transição da infraestrutura de rede para os novos servidores RADIUS.
Perguntas de Prática
Q1. A sua organização está a implementar o WPA3-Enterprise em todos os MacBooks corporativos. Durante os testes, os utilizadores relatam que os seus dispositivos estão repetidamente a solicitar para 'Verificar Certificado' para o servidor RADIUS, apesar de o perfil ter sido distribuído via Jamf. Qual é o erro de configuração mais provável?
Dica: Considere que informações específicas o dispositivo Apple necessita para confiar no servidor de forma silenciosa.
Ver resposta modelo
O Perfil de Configuração não possui o mapeamento de confiança explícito. Embora a Root CA possa estar instalada no dispositivo, o payload de WiFi deve listar explicitamente o FQDN do servidor RADIUS no campo 'Trusted Server Certificate Names', e a Root CA deve ser selecionada como a âncora de confiança para essa rede WiFi específica. Sem isto, o macOS solicitará ao utilizador que verifique e confie manualmente no certificado.
Q2. Uma cadeia de hotéis deseja proteger as suas operações internas (iPads dos funcionários) utilizando o 802.1X, continuando a oferecer acesso público através de um captive portal. Como deve a arquitetura de rede ser desenhada para suportar ambos os requisitos de forma segura?
Dica: Pense na separação lógica ao nível do ponto de acesso e do switch.
Ver resposta modelo
A arquitetura deve utilizar dois SSIDs distintos transmitidos a partir dos mesmos Access Points. O SSID interno será configurado para WPA3-Enterprise (802.1X), autenticando os iPads dos funcionários via EAP-TLS e colocando-os numa VLAN interna segura. O SSID público será aberto, redirecionando os utilizadores para o captive portal do Purple Guest WiFi e colocando os convidados autenticados numa VLAN altamente restrita, apenas com acesso à internet. Isto garante uma segregação completa do tráfego corporativo e de convidados.
Q3. Está a migrar a sua infraestrutura RADIUS de uma implementação local do Cisco ISE para um fornecedor de RADIUS baseado na nuvem. O novo fornecedor utiliza uma Certificate Authority pública diferente. Qual é o primeiro passo crítico antes de alterar a configuração do RADIUS nos Access Points?
Dica: Considere a ordem das operações para evitar uma perda total de conectividade para os dispositivos clientes.
Ver resposta modelo
O primeiro passo crítico é enviar um Perfil de Configuração MDM atualizado para todos os dispositivos Apple que inclua os certificados Root e Intermediate da nova CA pública utilizada pelo fornecedor de RADIUS na nuvem. Esta cadeia de confiança deve ser estabelecida nos suplicantes antes de os APs serem migrados para os novos servidores RADIUS - caso contrário, os dispositivos rejeitarão os novos certificados do servidor e falharão a ligação.
Continue a ler esta série
Resolução de problemas de 802.1X em iOS e macOS: uma lista de verificação de implementação para Intune, Jamf e Microsoft Entra ID
Utilize esta lista de verificação para diagnosticar por que razão iPhones, iPads e Macs falham o 802.1X no Intune ou Jamf Pro. Cada falha corresponde a uma de quatro causas: fidedignidade do servidor, certificado de identidade, modo macOS ou âmbito do grupo do Microsoft Entra ID. Irá confirmar a causa a partir dos registos do eapolclient e RADIUS, aplicar a correção e preparar futuras rotações de certificados.
Fidedignidade do servidor do perfil WiFi do Intune: nomes de servidor de certificados e lista de verificação de CA raiz para Entra ID
Será capaz de configurar a metade da validação de servidor de um perfil WiFi do Intune para que o EAP-TLS e o PEAP se liguem no Windows, Apple e Android. Irá fazer corresponder os nomes dos servidores de certificados ao certificado RADIUS, implementar a CA raiz correta, alinhar as atribuições de grupos do Entra ID e programar as renovações de certificados antes que estas quebrem silenciosamente as ligações.
Resolução de problemas de Android 802.1X e EAP-TLS: uma lista de verificação de implementação para o Intune e Microsoft Entra ID
Será capaz de identificar com precisão o motivo pelo qual os telemóveis Android geridos falham o EAP-TLS no seu SSID de funcionários e corrigi-lo no Intune. Associe cada sintoma às quatro causas habituais - CA ou domínio em falta, certificado de cliente no perfil errado, um valor incorreto de nomes de servidores RADIUS ou uma raiz fidedigna não entregue. Em seguida, aplique uma lista de verificação de implementação que impeça a repetição de interrupções.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.