
Como Configurar Autenticação WiFi 802.1X: Um Guia Passo a Passo
Este guia técnico fornece um passo a passo para configurar a autenticação WiFi empresarial 802.1X. Cobre a configuração do servidor RADIUS, a implementação de certificados e estratégias práticas de implementação para líderes de TI em locais de grande afluência.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de Segurança WiFi Empresarial →
 \n\n## Resumo Executivo\n\nPara redes empresariais, uma PSK (chave pré-partilhada) já não é suficiente para proteger a infraestrutura corporativa. À medida que as organizações enfrentam requisitos de conformidade mais rigorosos (PCI-DSS, GDPR) e uma superfície de ataque em expansão, a transição para a autenticação 802.1X tornou-se um imperativo de segurança crítico.\n\nEste guia fornece um passo a passo prático e independente de fabricante para configurar o 802.1X em pontos de acesso empresariais. Abordamos a arquitetura principal - suplicante, autenticador e servidor de autenticação - bem como a gestão de certificados, configuração de RADIUS e erros comuns de implementação. Para gestores de TI e arquitetos de rede que operam em ambientes de retalho, hotelaria ou setor público, esta referência fornece as etapas práticas necessárias para implementar um controlo de acesso à rede robusto e baseado em identidade, mantendo o tráfego corporativo e de convidados estritamente separado.\n\nOiça o nosso podcast informativo complementar abaixo para uma visão geral de 10 minutos sobre a arquitetura e as estratégias de implementação.\n\n
Deep Dive: Arquitetura 802.1X
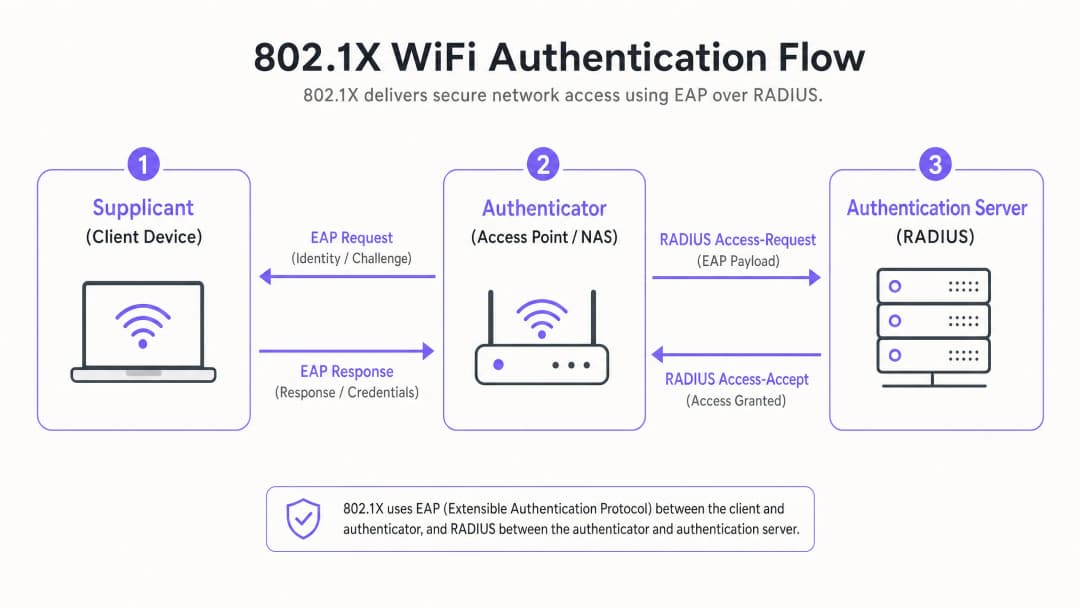
O padrão IEEE 802.1X define o controlo de acesso à rede baseado em portas. Num ambiente sem fios, impede que os dispositivos clientes enviem ou recebam tráfego de dados até que se tenham autenticado com sucesso num diretório central.
Os Três Componentes Principais
- Suplicante (Dispositivo Cliente): O software no portátil, smartphone ou dispositivo IoT que solicita o acesso. Deve suportar o método EAP (Extensible Authentication Protocol) escolhido.
- Autenticador (Access Point/WLC): O dispositivo de rede que atua como guardião. Abre uma "porta controlada" que apenas permite tráfego EAP até que a autenticação seja bem-sucedida.
- Servidor de Autenticação (RADIUS): O servidor central (por exemplo, Microsoft NPS, FreeRADIUS, Cisco ISE) que valida as credenciais num repositório de identidades (como o Active Directory) e devolve uma mensagem de Access-Accept ou Access-Reject.
Métodos EAP: Escolher a Postura de Segurança Adequada
A escolha do método EAP determina o seu nível de segurança e a complexidade de implementação.
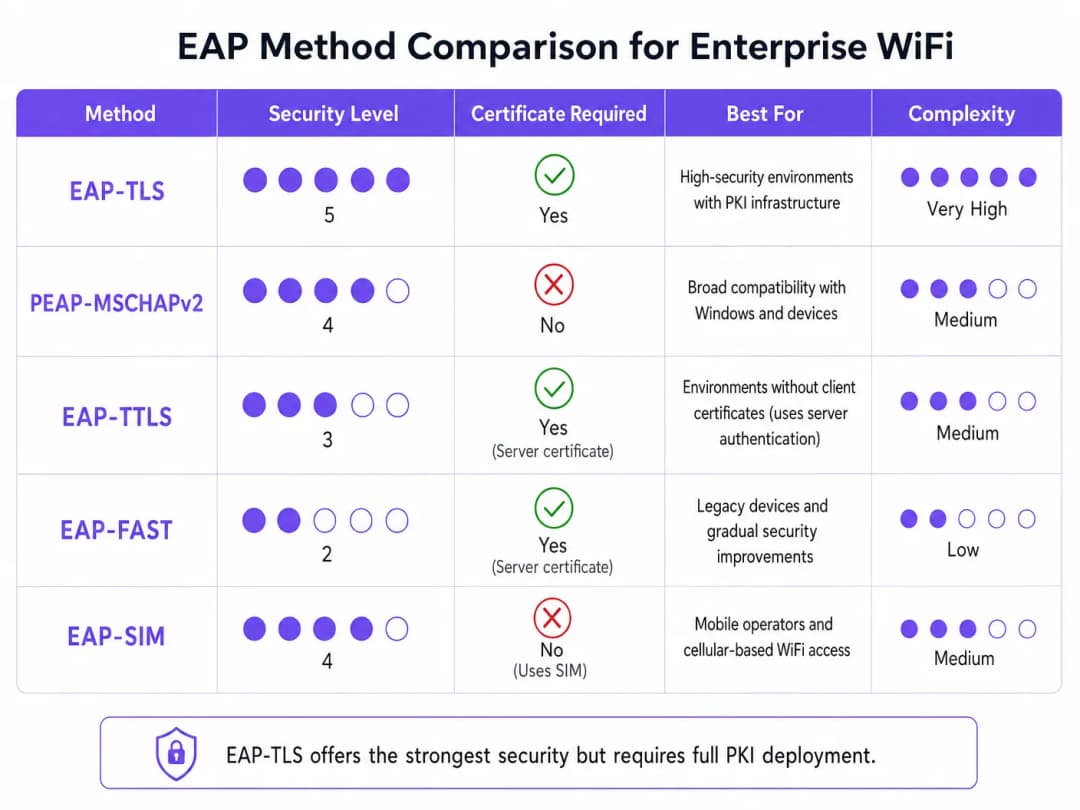
- EAP-TLS (Transport Layer Security): O padrão de excelência. Requer certificados tanto no servidor como no cliente. Não são transmitidas palavras-passe. Crítico para ambientes de alta segurança, mas requer uma infraestrutura de chaves públicas (PKI) completa.
- PEAP-MSCHAPv2 (Protected EAP): A implementação empresarial mais comum. Utiliza um certificado do lado do servidor para criar um túnel TLS seguro dentro do qual o cliente envia um nome de utilizador e palavra-passe. Mais simples de implementar, mas vulnerável à recolha de credenciais se os dispositivos clientes não estiverem configurados para validar rigorosamente o certificado do servidor.
- EAP-SIM/AKA: Utiliza credenciais do cartão SIM para autenticação. Cada vez mais relevante em hubs de transport e grandes espaços públicos para uma integração sem falhas.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.
Guia de Implementação: Configuração Passo a Passo
A implementação do 802.1X requer uma configuração coordenada no seu servidor RADIUS, nos access points e nos dispositivos clientes.
Passo 1: Preparação do Servidor RADIUS
Quer esteja a utilizar o Microsoft Network Policy Server (NPS) ou uma alternativa, os princípios fundamentais mantêm-se os mesmos.
- Definir Clientes RADIUS: Registe cada access point (ou controlador sem fios) no servidor RADIUS. Atribua um segredo partilhado forte e gerado aleatoriamente (com pelo menos 22 carateres) para proteger a comunicação entre o AP e o servidor RADIUS.
- Instalar Certificado de Servidor: Para PEAP ou EAP-TLS, instale um certificado X.509 no servidor RADIUS. A utilização de um certificado de uma Autoridade de Certificação (CA) pública fidedigna simplifica as implementações de BYOD, uma vez que o certificado raiz já é fidedigno para os sistemas operativos dos clientes.
Passo 2: Configuração de Políticas
Configure as políticas de rede para ditar o acesso com base na identidade.
- Políticas de Pedido de Ligação: Defina como o servidor RADIUS lida com os pedidos recebidos. Tipicamente, isto envolve corresponder ao NAS-Port-Type (Wireless - IEEE 802.11) e autenticar os pedidos localmente.
- Políticas de Rede: Mapeie grupos do Active Directory para privilégios de acesso à rede. Por exemplo, mapeie o grupo "Domain Computers" para a VLAN corporativa. Utilize atributos RADIUS (
Tunnel-Type=VLAN,Tunnel-Medium-Type=802,Tunnel-Private-Group-ID=[VLAN_ID]) para atribuir VLANs dinamicamente após uma autenticação bem-sucedida.
Passo 3: Configuração do Ponto de Acesso
Configure o SSID na sua infraestrutura wireless (por exemplo, Meraki, Aruba, Cisco).
- Crie um novo SSID e selecione WPA2-Enterprise ou WPA3-Enterprise como o tipo de segurança.
- Introduza os endereços IP dos seus servidores RADIUS primário e secundário.
- Introduza o segredo partilhado definido no Passo 1.
- Ative a Atribuição Dinâmica de VLAN se o seu servidor RADIUS estiver a enviar atributos de VLAN.
Passo 4: Configuração do Supplicant do Cliente
Este é o passo mais crítico e frequentemente negligenciado. Não dependa dos utilizadores para configurar manualmente os seus dispositivos.
- Dispositivos Corporativos: Utilize Objetos de Política de Grupo (GPO) ou a sua plataforma de Gestão de Dispositivos Móveis (MDM) para enviar perfis de WiFi. Os perfis devem especificar a CA raiz fidedigna e os nomes exatos dos servidores RADIUS para evitar ataques de personificação (evil twin).
- BYOD: Implemente um portal de integração ou uma solução MDM para enviar perfis seguros para os dispositivos propriedade dos colaboradores.
Melhores Práticas e Padrões do Setor
Para garantir uma implementação robusta, siga estas melhores práticas de arquitetura:
- Imponha a Validação Estrita de Certificados: Nunca permita que os clientes aceitem cegamente qualquer certificado de servidor. Este é o principal vetor para a recolha de credenciais PEAP.
- Isole o Tráfego de Convidados: A sua infraestrutura 802.1X destina-se ao acesso corporativo. O tráfego de convidados deve permanecer completamente isolado. Implemente uma plataforma dedicada de Guest WiFi, equipada com o seu próprio Captive Portal e camada de análise de dados. Conforme discutido no nosso guia Proteger a sua Rede: DNS Robusto e Segurança, o isolamento lógico é fundamental para a defesa da rede.
- Implemente Redundância: O RADIUS é um serviço de caminho crítico. Implemente servidores RADIUS primários e secundários. Em ambientes distribuídos, como grandes cadeias de retalho, considere proxies RADIUS locais para manter a operacionalidade caso a ligação WAN falhe.
Resolução de Problemas e Mitigação de Riscos
Quando as implementações falham, normalmente deve-se a alguns erros de configuração comuns:
- Erros de Tempo Limite (Timeout) do RADIUS: Geralmente causados por uma incompatibilidade do segredo partilhado entre o AP e o servidor RADIUS, ou regras de firewall a bloquear as portas UDP 1812 (autenticação) e 1813 (accounting).
- Rejeições de Clientes: Verifique os registos de eventos do RADIUS (ex: Windows Event Viewer -> Custom Views -> Server Roles -> Network Policy and Access Services). Procure pelo Event ID 6273. As causas comuns incluem certificados de cliente expirados ou a falha do cliente em confiar na cadeia de certificação do servidor.
- Falhas na Atribuição de VLAN: Se a autenticação for bem-sucedida mas o cliente não obtiver um endereço IP, verifique se a porta do switch ligada ao AP está configurada como uma porta trunk, permitindo VLANs atribuídas dinamicamente.
ROI e Impacto no Negócio
A implementação do 802.1X proporciona um ROI operacional e de segurança significativo:
- Mitigação de Riscos: Elimina o risco de uma única PSK comprometida colocar em perigo toda a rede corporativa, apoiando diretamente os esforços de conformidade com o PCI-DSS e o GDPR.
- Eficiência Operacional: Centraliza o controlo de acessos. Quando um colaborador sai da empresa, desativar a sua conta de Active Directory revoga imediatamente o seu acesso WiFi. Não é necessário alterar as PSKs em toda a empresa.
- Visibilidade de Rede: Oferece visibilidade granular sobre exatamente quem está na rede e quais os dispositivos que estão a utilizar, permitindo um planeamento de capacidade e deteção de ameaças superiores.
Para ambientes complexos e de alta densidade, como estádios desportivos ou o setor da hospitalidade, gerir a segurança corporativa enquanto se fornece acesso a convidados é um desafio. Ao proteger os ativos corporativos com 802.1X e ao tirar partido de uma plataforma robusta de análise de WiFi para gerir o tráfego de convidados, os líderes de TI podem oferecer uma conectividade segura e escalável que serve tanto a empresa como os seus clientes. Para obter perspetivas sobre a gestão de ambientes de alta densidade, consulte o nosso Zoo and Theme Park WiFi: Connectivity Guide for High-Footfall Venues.
Definições Principais
802.1X
Um padrão IEEE para controlo de acesso à rede baseado em portas que fornece um mecanismo de autenticação para dispositivos que desejam ligar-se a uma LAN ou WLAN.
O protocolo fundamental para a segurança WiFi empresarial, substituindo palavras-passe partilhadas vulneráveis.
Supplicant
O dispositivo cliente ou aplicação de software que solicita acesso à rede.
As equipas de TI devem gerir a configuração do suplicante via MDM para garantir ligações seguras.
Authenticator
O dispositivo de rede (Access Point ou Switch) que facilita o processo de autenticação, agindo como um proxy entre o Supplicant e o Servidor de Autenticação.
Configurado com o IP do servidor RADIUS e um segredo partilhado para encaminhar com segurança o tráfego EAP.
RADIUS
Remote Authentication Dial-In User Service; um protocolo de rede que fornece uma gestão centralizada de Autenticação, Autorização e Auditoria (AAA).
O servidor de backend (como o Microsoft NPS) que realmente valida as credenciais do utilizador num diretório.
EAP (Extensible Authentication Protocol)
Uma estrutura de autenticação frequentemente utilizada em redes sem fios e ligações ponto a ponto, que suporta múltiplos métodos de autenticação.
O 'idioma' falado entre o Supplicant e o servidor RADIUS.
EAP-TLS
Um método EAP que utiliza Transport Layer Security, exigindo certificados tanto do lado do servidor como do cliente para autenticação mútua.
O método mais seguro disponível, frequentemente exigido para ambientes de alta segurança ou classificados.
PEAP
Protected Extensible Authentication Protocol; encapsula o EAP dentro de um túnel TLS encriptado e autenticado.
O método empresarial mais amplamente implementado, equilibrando a segurança com a facilidade de implementação ao exigir apenas um certificado do lado do servidor.
Atribuição Dinâmica de VLAN
O processo no qual um servidor RADIUS instrui o ponto de acesso a colocar um utilizador autenticado numa VLAN específica com base na sua adesão a um grupo de diretório.
Crucial para segmentar o tráfego de rede (por exemplo, separar RH, Engenharia e dispositivos IoT) enquanto transmite apenas um único SSID corporativo.
Exemplos Práticos
Um hotel de luxo com 300 quartos necessita de proteger a sua rede operacional de apoio (tablets da equipa, telefones VoIP, portáteis de gestão) enquanto a mantém inteiramente separada da rede de convidados. Atualmente, utilizam uma única PSK para a equipa.
- Implementar o Microsoft NPS associado ao Active Directory existente do hotel.
- Configurar PEAP-MSCHAPv2, utilizando um certificado público (ex. DigiCert) no servidor NPS para simplificar a integração de tablets.
- Criar um SSID 802.1X ('Hotel_Ops') nos APs.
- Utilizar a plataforma MDM do hotel para enviar o perfil de WiFi 'Hotel_Ops' para todos os tablets e portáteis da equipa, configurando explicitamente o perfil para confiar na CA raiz da DigiCert e validar o nome do servidor NPS.
- Manter o SSID de convidados aberto existente, encaminhando-o através do Captive Portal da Purple para aceitação de termos e analítica, garantindo que as VLANs de convidados não conseguem encaminhar tráfego para as VLANs operacionais.
Um campus universitário está a migrar para o 802.1X e necessita de suportar um ambiente BYOD massivo para 15.000 estudantes em vários sistemas operativos.
- Implementar um cluster RADIUS robusto (ex. FreeRADIUS ou Cisco ISE) com balanceamento de carga.
- Implementar PEAP-MSCHAPv2 para uma ampla compatibilidade de dispositivos.
- Implementar um portal de integração (ex. SecureW2) que configure automaticamente o suplicante do dispositivo do estudante para utilizar as definições EAP corretas e confiar no certificado do servidor RADIUS da universidade.
- Utilizar a atribuição dinâmica de VLAN através de atributos RADIUS para colocar os estudantes nas sub-redes apropriadas com base na sua localização no campus para gerir domínios de difusão.
Perguntas de Prática
Q1. A sua organização está a implementar o 802.1X utilizando PEAP-MSCHAPv2. Durante os testes, os utilizadores relatam que são solicitados a "Aceitar um Certificado" quando se ligam pela primeira vez. Como deve resolver esta situação?
Dica: Considere as implicações de segurança de permitir que os utilizadores tomem decisões de confiança relativamente à infraestrutura de rede.
Ver resposta modelo
Deve configurar os perfis de suplicante do cliente (via MDM ou Política de Grupo) para confiar explicitamente na CA Raiz que emitiu o certificado do servidor RADIUS e para validar o nome de servidor específico. Confiar nos utilizadores para aceitarem manualmente os certificados ensina-os a ignorar avisos de segurança e deixa a rede vulnerável a ataques de Evil Twin (recolha de credenciais).
Q2. Precisa de proteger uma frota de leitores de códigos de barras de armazém. Eles suportam WPA2-Enterprise mas não possuem um mecanismo para instalar certificados de cliente ou aderir ao Active Directory. Qual é a abordagem de implementação mais segura?
Dica: Avalie os métodos EAP que não requerem certificados do lado do cliente mas que continuam a fornecer autenticação encriptada.
Ver resposta modelo
Implemente PEAP-MSCHAPv2. Crie uma conta de serviço dedicada no seu diretório para os leitores. Configure o servidor RADIUS com um certificado de servidor para estabelecer o túnel TLS e configure os leitores para se autenticarem utilizando as credenciais da conta de serviço dentro do túnel. Certifique-se de que a política RADIUS restringe esta conta de serviço a uma VLAN de armazém específica e isolada.
Q3. Após configurar os APs e o servidor RADIUS, os dispositivos de cliente autenticam-se com sucesso (verificado nos registos RADIUS com um Access-Accept), mas não conseguem receber um endereço IP e não conseguem aceder à rede. Qual é o problema de infraestrutura mais provável?
Dica: A autenticação foi bem-sucedida, o que significa que a fase 802.1X está concluída. O problema reside na fase subsequente de aprovisionamento de rede.
Ver resposta modelo
O problema mais provável é uma configuração incorreta de VLAN na rede com fios. Se o servidor RADIUS estiver a utilizar a atribuição dinâmica de VLAN para colocar o cliente numa VLAN específica (por exemplo, VLAN 20), a porta do switch que liga o ponto de acesso deve ser configurada como uma porta trunk 802.1Q que permite a VLAN 20. Se a VLAN não estiver em trunk para o AP, os pedidos DHCP do cliente serão descartados.
Perguntas frequentes
Qual é a principal diferença entre EAP-TLS e PEAP-MSCHAPv2 para o WiFi 802.1X?
O EAP-TLS baseia-se na validação mútua de certificados de infraestrutura de chaves públicas (PKI), onde tanto o servidor RADIUS como o dispositivo de destino do cliente apresentam certificados digitais X.509 fidedignos, eliminando totalmente as palavras-passe. O PEAP-MSCHAPv2 utiliza um certificado do lado do servidor para estabelecer um túnel TLS encriptado, através do qual são transmitidos hashes legados de nome de utilizador e palavra-passe, tornando-o vulnerável ao roubo de credenciais e a explorações de suplicantes mal configurados.
Porque é que a validação estrita do certificado do servidor é crítica para os suplicantes clientes 802.1X?
Sem uma validação estrita do certificado do servidor, os dispositivos clientes ligar-se-ão a qualquer ponto de acesso não autorizado que transmita o SSID corporativo e apresente um certificado arbitrário. Um atacante que execute um servidor RADIUS não autorizado pode capturar desafios de autenticação MS-CHAPv2 ou recolher credenciais corporativas. Impor a Root CA fidedigna e o nome de domínio do servidor evita ataques man-in-the-middle.
Como funciona a atribuição dinâmica de VLAN durante a autenticação 802.1X?
Quando um cliente se autentica com sucesso, o servidor RADIUS inclui os atributos RADIUS RFC 2868 e RFC 3580 (Tunnel-Type = 13, Tunnel-Medium-Type = 6, Tunnel-Private-Group-ID = ID ou nome da VLAN) na resposta RADIUS Access-Accept. O ponto de acesso ou switch recebe estes atributos e associa dinamicamente o tráfego do cliente à VLAN atribuída.
Que portas de firewall devem estar abertas entre os pontos de acesso e o servidor RADIUS?
Os pontos de acesso comunicam com os servidores RADIUS através de UDP. As portas standard da IANA são a porta UDP 1812 para Autenticação RADIUS e a porta UDP 1813 para Accounting RADIUS. As implementações legadas podem utilizar as portas UDP 1645 (Autenticação) e 1646 (Accounting). Adicionalmente, a Change of Authorization (CoA) dinâmica requer que a porta UDP 3799 esteja acessível do RADIUS para o AP.
Como é que a Purple simplifica a segmentação de 802.1X e guest WiFi em redes de vários fabricantes?
A Purple integra-se perfeitamente com os principais hardwares sem fios empresariais (Cisco, HPE Aruba, Ruckus, Meraki, Fortinet, Mist) para separar de forma limpa o tráfego corporativo 802.1X das redes de visitantes. A Purple disponibiliza captive portals empresariais, integração automatizada de visitantes e análises de marketing em conformidade, permitindo simultaneamente que as equipas de TI mantenham redes 802.1X isoladas e de alta segurança para funcionários e dispositivos geridos.
Continue a ler esta série
Resolução de problemas de 802.1X em iOS e macOS: uma lista de verificação de implementação para Intune, Jamf e Microsoft Entra ID
Utilize esta lista de verificação para diagnosticar por que razão iPhones, iPads e Macs falham o 802.1X no Intune ou Jamf Pro. Cada falha corresponde a uma de quatro causas: fidedignidade do servidor, certificado de identidade, modo macOS ou âmbito do grupo do Microsoft Entra ID. Irá confirmar a causa a partir dos registos do eapolclient e RADIUS, aplicar a correção e preparar futuras rotações de certificados.
Fidedignidade do servidor do perfil WiFi do Intune: nomes de servidor de certificados e lista de verificação de CA raiz para Entra ID
Será capaz de configurar a metade da validação de servidor de um perfil WiFi do Intune para que o EAP-TLS e o PEAP se liguem no Windows, Apple e Android. Irá fazer corresponder os nomes dos servidores de certificados ao certificado RADIUS, implementar a CA raiz correta, alinhar as atribuições de grupos do Entra ID e programar as renovações de certificados antes que estas quebrem silenciosamente as ligações.
Resolução de problemas de Android 802.1X e EAP-TLS: uma lista de verificação de implementação para o Intune e Microsoft Entra ID
Será capaz de identificar com precisão o motivo pelo qual os telemóveis Android geridos falham o EAP-TLS no seu SSID de funcionários e corrigi-lo no Intune. Associe cada sintoma às quatro causas habituais - CA ou domínio em falta, certificado de cliente no perfil errado, um valor incorreto de nomes de servidores RADIUS ou uma raiz fidedigna não entregue. Em seguida, aplique uma lista de verificação de implementação que impeça a repetição de interrupções.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.