
Guias técnicos de WiFi
Guias técnicos aprofundados e orientados por especialistas sobre WiFi de convidados, análises, Captive Portals e tecnologia de espaços.
54 guides in Security
Aquisições escolares de WiFi: 802.1X para colaboradores, dispositivos de alunos, visitantes e filtragem numa única especificação
Poderá redigir uma única especificação escolar de WiFi que abranja os colaboradores, os dispositivos geridos dos alunos, os visitantes e os equipamentos do edifício, cada um com a sua própria política de autenticação, de VLAN e de filtragem. Poderá depois pontuar os proponentes em demonstrações ao vivo, testar a rede face às normas de filtragem e monitorização do DfE e comparar preços linha a linha.
Substituição de fornecedores separados de WiFi para visitantes, RADIUS e filtragem de DNS: o caso da consolidação para propriedades multissítio
Poderá decidir se pretende consolidar o WiFi para visitantes, o RADIUS para colaboradores e a filtragem de DNS numa única plataforma, manter um especialista ou aguardar pela renovação. Pode calcular os custos das transferências de responsabilidade entre fornecedores com base nos dados dos seus próprios pedidos de suporte, contabilizar as evidências de auditoria que eliminaria e planear uma transição faseada nos seus pontos de acesso existentes.
KCSIE e WiFi escolar: combinar acesso seguro com filtragem de conteúdos
Poderá decidir como cumprir as normas de filtragem e monitorização do DfE no WiFi de funcionários, alunos e convidados. Verá como a autenticação por pessoa e a filtragem de DNS se combinam para que cada registo identifique um indivíduo. Obterá também um plano sequenciado, os limites a ter em conta no planeamento e as perguntas a colocar ao seu fornecedor de filtragem.
Conformidade com a CIPA: lista de verificação de conformidade para operadores de locais públicos
Poderá decidir se a CIPA se aplica ao seu WiFi, depois segmentar redes, encaminhar o DNS através do Purple Shield e fechar caminhos de desvio. Saberá também quais as provas a conservar para a certificação do Form 486 ou Form 479. A lista de verificação atribui um proprietário a cada requisito, para que não falte nada na certificação do seu próximo ano de financiamento.
Falhas de ligação em modo de transição WPA3: uma checklist de implementação para Cisco Meraki, HPE Aruba e Ruckus
Utilize esta checklist para diagnosticar por que razão os dispositivos falham num SSID em modo de transição WPA3 SAE e resolva o problema em Cisco Meraki, HPE Aruba ou Ruckus. Irá associar códigos de estado 802.11 a causas, isolar problemas de PMF, 802.11r e 6GHz, e decidir quando mudar para um SSID exclusivo WPA3.
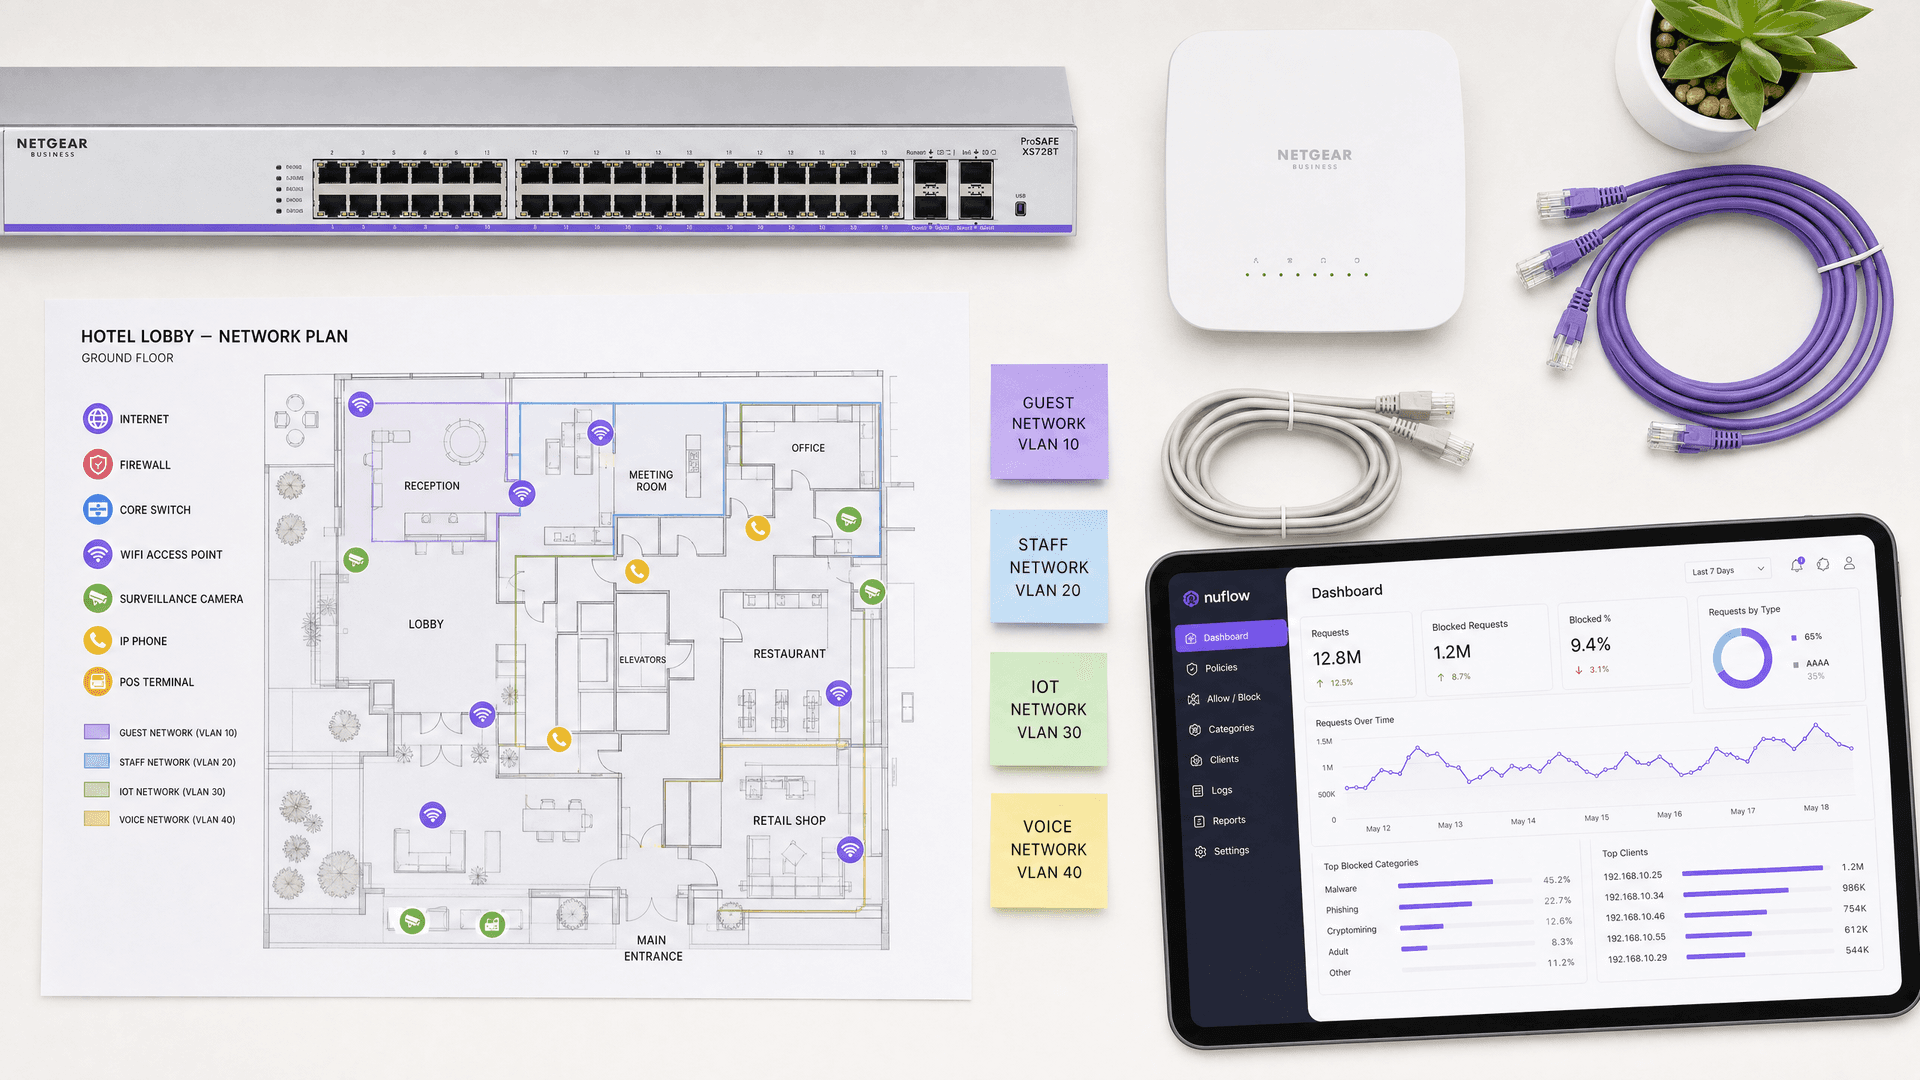
Melhor filtragem DNS: um guia abrangente para empresas
Este guia de referência técnica explica como a filtragem DNS empresarial protege as redes públicas ao bloquear domínios maliciosos na camada de resolução - antes de uma ligação ser estabelecida. Oferece aos diretores de TI, arquitetos de rede e equipas de operações de locais a arquitetura de implementação, configuração de firewall e o contexto de conformidade necessários para proteger o WiFi de convidados em ambientes de hotelaria, retalho e setor público. O Purple Shield bloqueia malware, botnets e conteúdo inadequado ao nível do DNS em mais de 80.000 locais ativos.
O Guia Empresarial para SCEP: Implementar o Simple Certificate Enrollment Protocol para Segurança Automatizada de WiFi em Campus
Este guia de referência técnica fornece um modelo arquitetónico definitivo e uma estratégia de implementação passo a passo para a implementação de certificados de WiFi empresarial usando SCEP. Abrange as diferenças críticas entre SCEP e PKCS, a sequência exata de implementação necessária para o sucesso e estratégias reais de mitigação de riscos para líderes de TI.
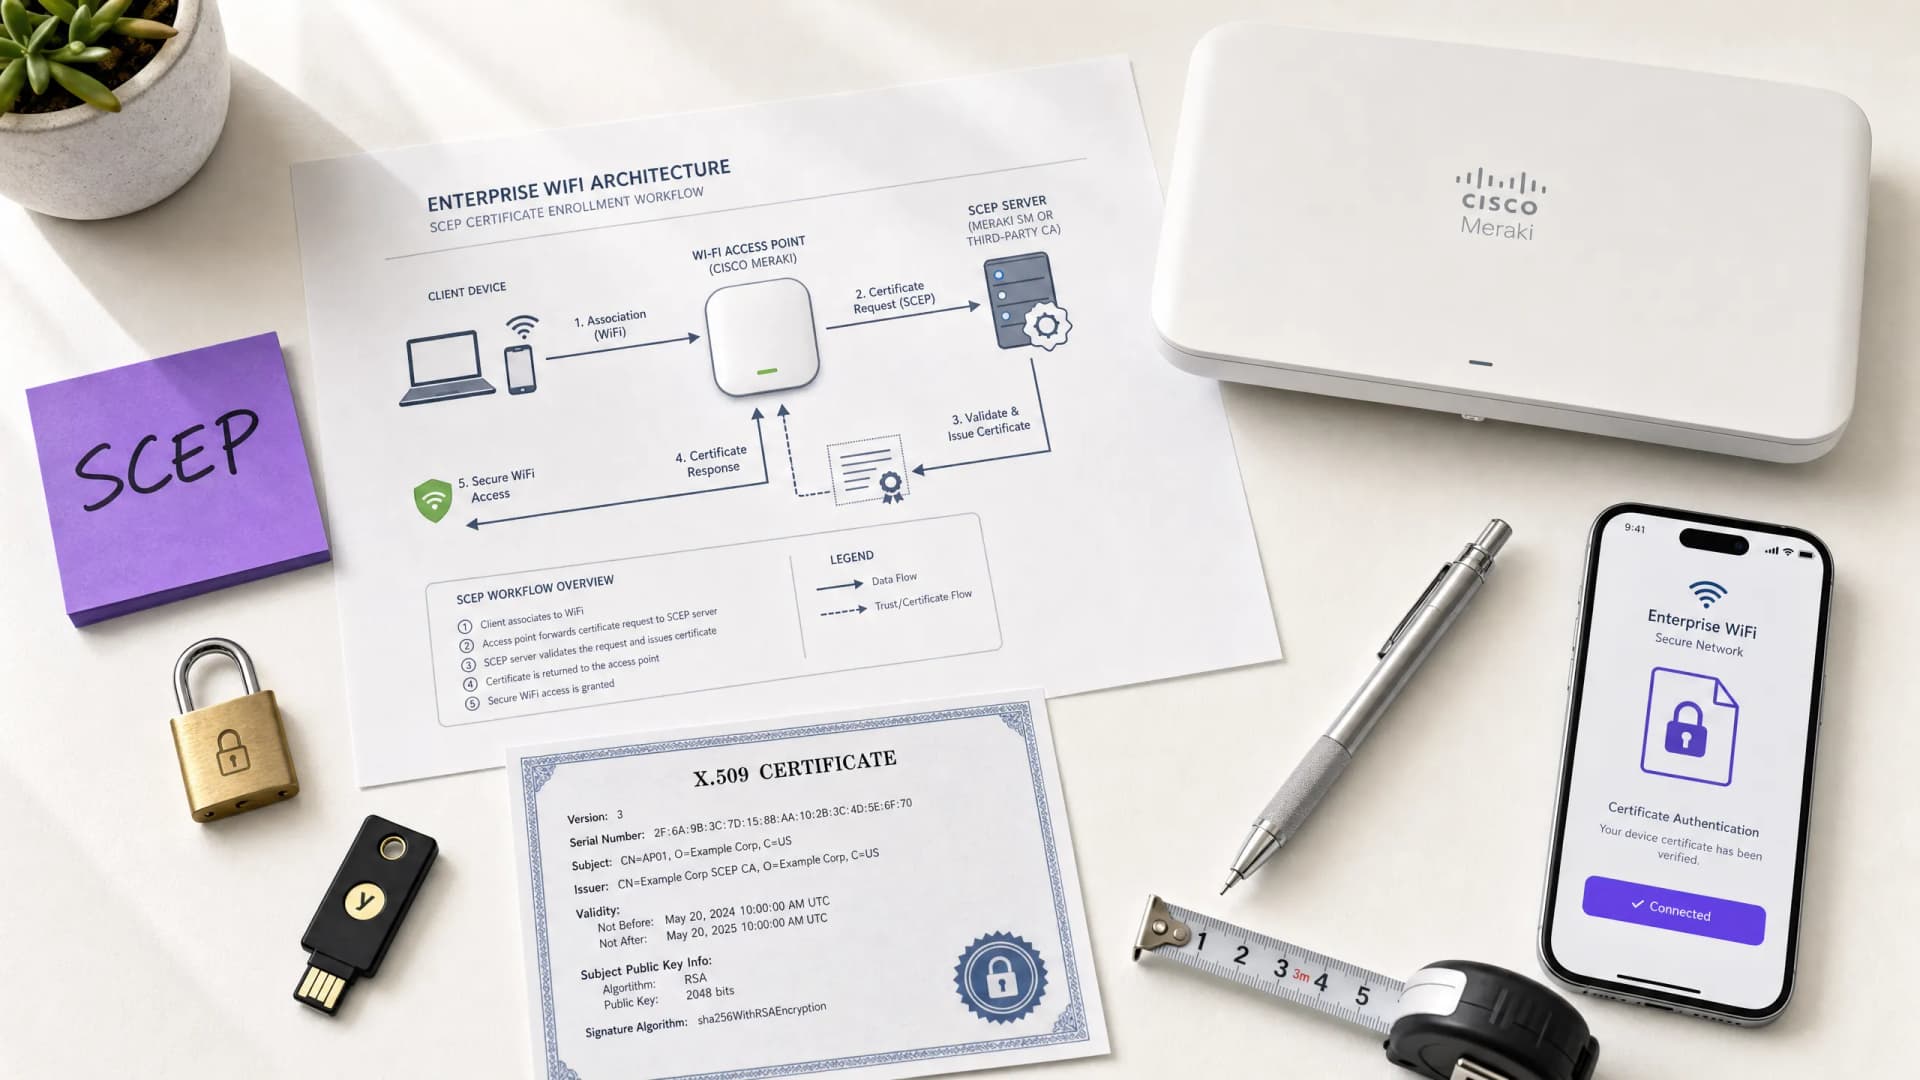
Como Implementar SCEP para a Inscrição Automatizada de Certificados WiFi
Este guia explica como implementar o SCEP (Simple Certificate Enrollment Protocol) para a inscrição automatizada de certificados WiFi em espaços empresariais. Abrange todo o plano de arquitetura - desde o design de PKI e integração de MDM até à sequência de implementação obrigatória de três passos - e mostra aos gestores de TI e arquitetos de rede como eliminar credenciais partilhadas, automatizar a gestão do ciclo de vida dos certificados e cumprir os requisitos de PCI DSS e GDPR à escala.
Compreender o Cisco SUDI: Identidade de Dispositivo Baseada em Hardware no Controlo de Acesso à Rede
Este guia detalha a arquitetura técnica do Cisco SUDI, explicando como a identidade ancorada em hardware protege o controlo de acesso à rede. Oferece etapas de implementação práticas para líderes de TI implementarem a autenticação 802.1X EAP-TLS e automatizarem o Provisionamento Zero Touch em espaços empresariais.
Como Configurar o SCEP para BYOD Seguro e Autenticação de Rede 802.1X
Este guia fornece uma referência técnica abrangente para configurar o SCEP de modo a implementar a autenticação de rede 802.1X baseada em certificados. Aborda a transição arquitetónica de palavras-passe partilhadas para o EAP-TLS, a integração com Gestão de Dispositivos Móveis e a segmentação rigorosa de rede para acesso BYOD seguro em ambientes empresariais.
Termos e Condições do WiFi para Colaboradores: Essenciais de Conformidade e Legais
Este guia aborda os aspetos essenciais técnicos e legais na elaboração e aplicação de termos e condições de WiFi para colaboradores em instalações empresariais. Detalha o que incluir numa Política de Utilização Aceitável (AUP), como cumprir os requisitos do GDPR e PCI-DSS, e como implementar autenticação baseada em identidade e segmentação de rede para proteger os ativos corporativos. Diretores de IT, equipas de RH e diretores de operações em hotéis, cadeias de retalho, estádios e organizações do setor público encontrarão orientações práticas que podem implementar já este trimestre.
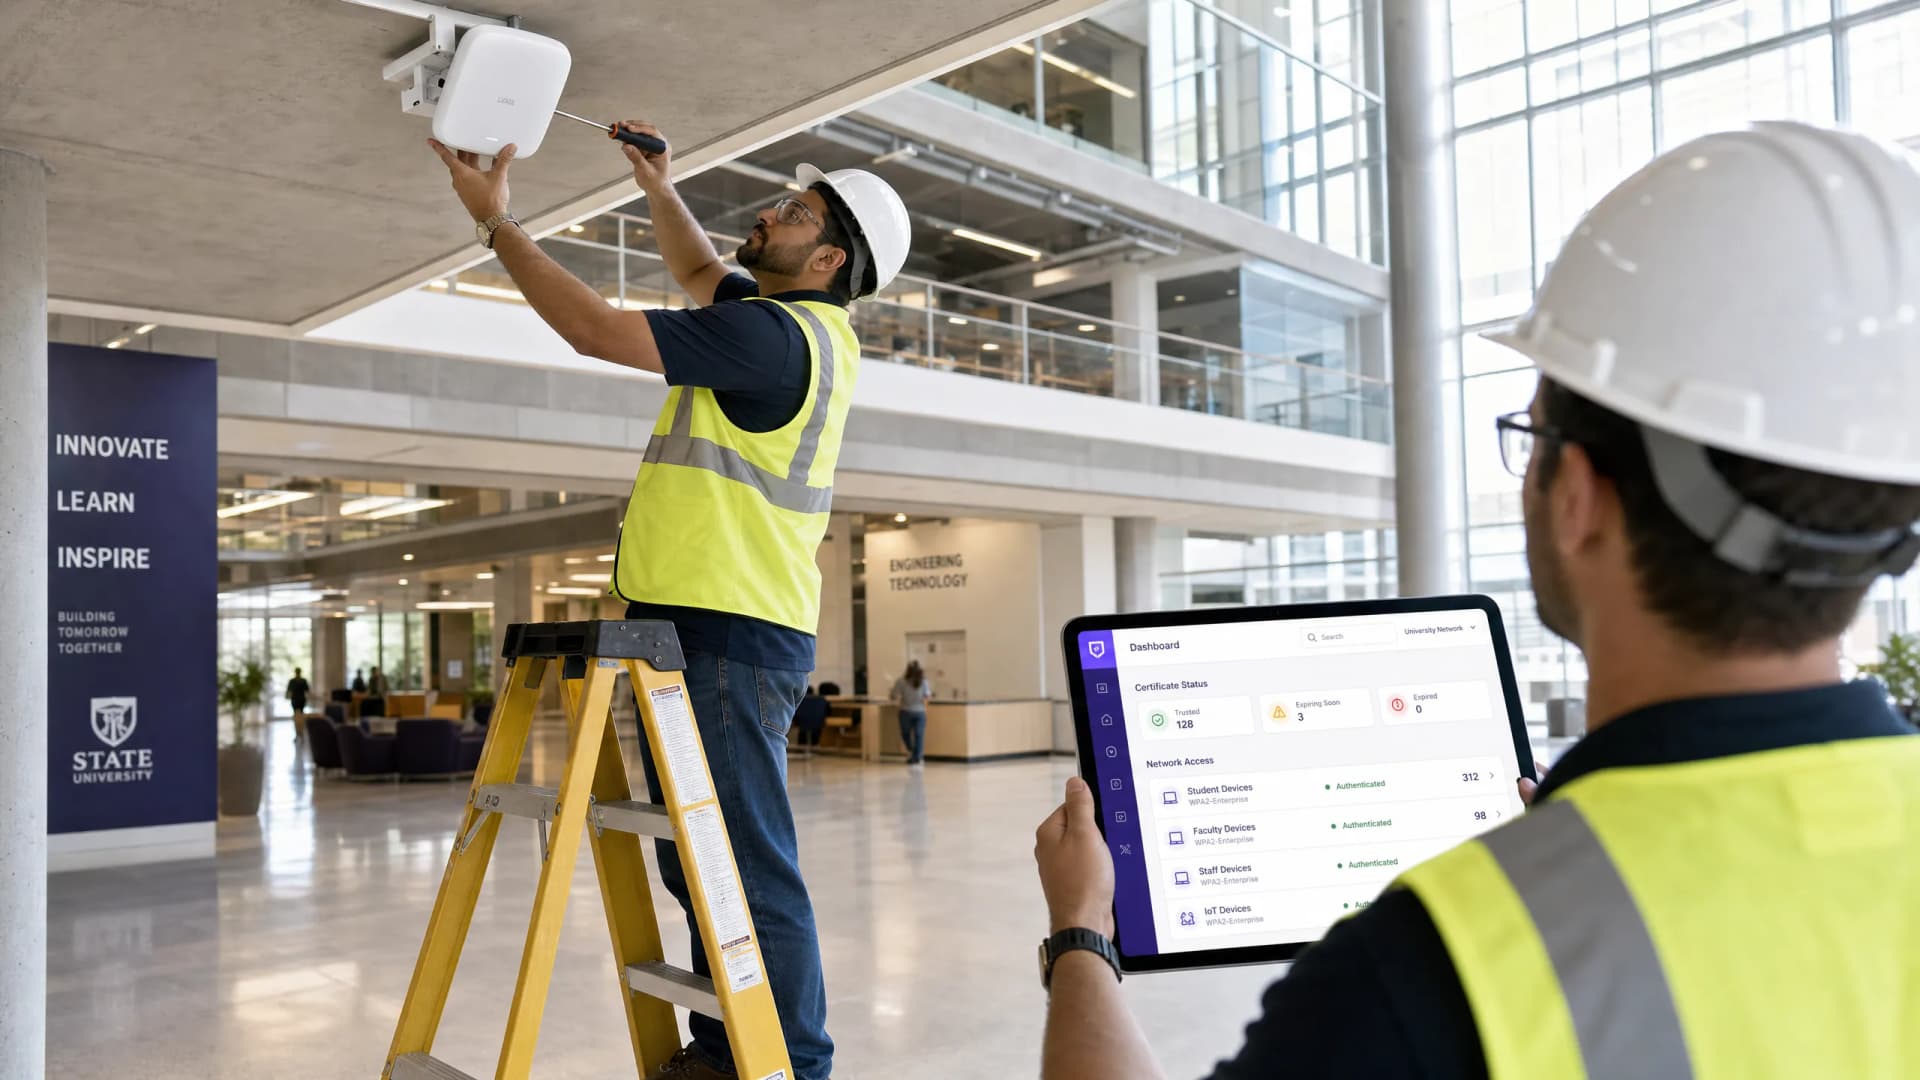
Guia de Configuração de SCEP Empresarial: Autenticação WiFi Baseada em Certificados para Ensino Superior e Grandes Redes
Este guia fornece um modelo técnico abrangente para implementar a autenticação WiFi baseada em certificados utilizando SCEP. Abrange a transição de arquitetura de chaves pré-partilhadas para EAP-TLS, sequências de implementação em plataformas MDM e estratégias críticas de mitigação de risco para redes de grande escala.
O Futuro da Segurança WiFi: NAC Baseado em IA e Deteção de Ameaças
Este guia autoritário explora a evolução da segurança WiFi empresarial do legado WPA2 para o Network Access Control (NAC) baseado em IA e deteção de ameaças. Concebido para líderes de TI, fornece estratégias de implementação práticas para proteger ambientes de alta densidade, como retalho, hotelaria e estádios, utilizando as redes baseadas em identidade da Purple.
RadSec: Como o RADIUS sobre TLS Melhora a Segurança da Autenticação WiFi
Esta referência técnica autoritária explica como o RadSec (RFC 6614) protege a autenticação WiFi empresarial ao envolver o tráfego tradicional RADIUS em encriptação TLS. Concebido para gestores de TI e arquitetos de rede, aborda a arquitetura, estratégias de implementação e passos práticos para mitigar os riscos do tráfego UDP RADIUS não encriptado em redes corporativas e de convidados.
Segurança de WiFi de Aeroportos: Como Proteger Passageiros em Redes Públicas
Este guia de referência técnica detalha o cenário específico de ameaças do WiFi de aeroportos, cobrindo pontos de acesso Evil Twin, hardware não autorizado e ataques Man-in-the-Middle. Fornece aos gestores de TI, arquitetos de rede e diretores de operações de instalações estratégias arquiteturais acionáveis - incluindo a implementação de WPA3, segmentação de VLAN, implementação de WIPS e design de Captive Portal em conformidade com o GDPR - para proteger os passageiros e a infraestrutura empresarial em escala. A plataforma de WiFi para convidados e análise de dados da Purple é mapeada concretamente para cada domínio de problema ao longo do documento.
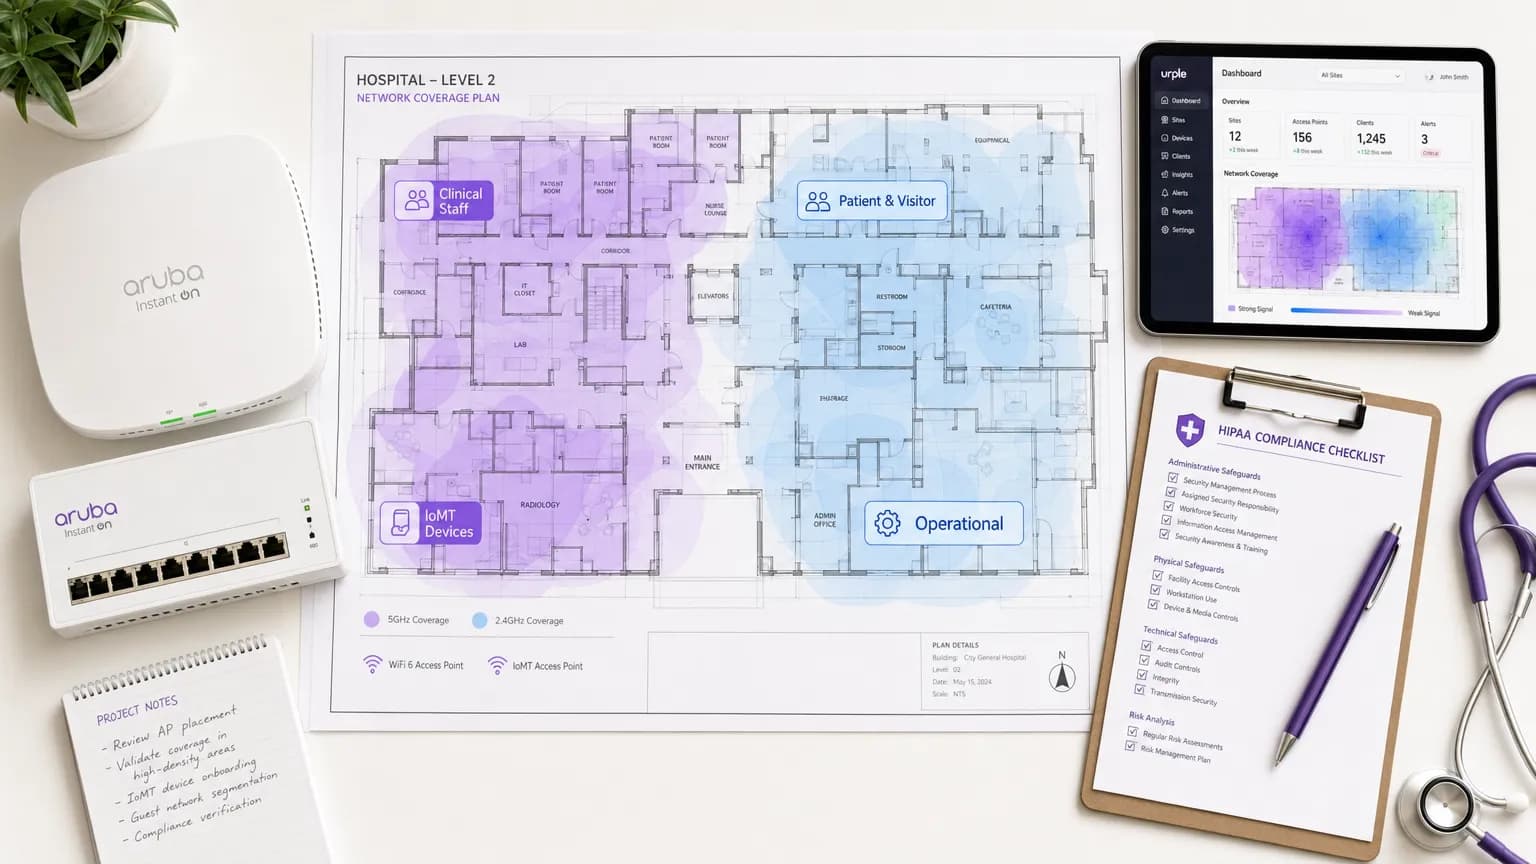
WiFi na Saúde: Conformidade com HIPAA, DSPT e WiFi Explicada
Este guia fornece uma referência técnica definitiva para gestores de TI, arquitetos de rede e responsáveis pela conformidade que implementam redes sem fios em ambientes de saúde. Mapeia os requisitos específicos do HIPAA (EUA) e do NHS Data Security and Protection Toolkit (DSPT, Reino Unido) para decisões concretas de arquitetura de rede - abrangendo segmentação, acesso baseado na identidade, padrões de encriptação e gestão de dispositivos IoMT. A plataforma de WiFi para convidados e analítica da Purple é posicionada ao longo do documento como uma solução de nível empresarial em conformidade para gerir a conectividade de doentes e visitantes num ecossistema sem fios governado.
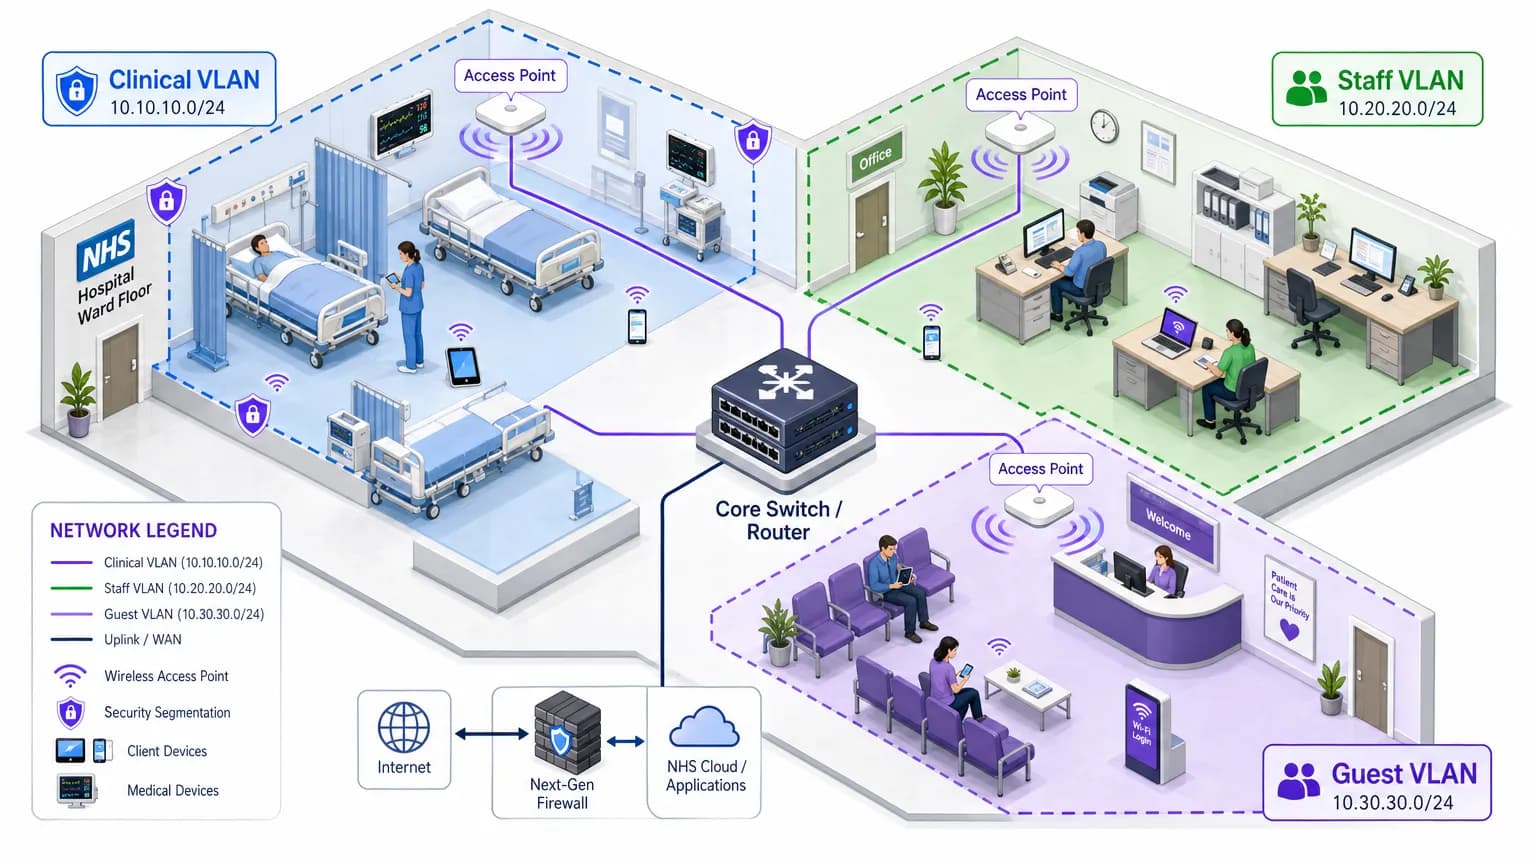
NHS Staff WiFi: Como Implementar Redes Sem Fios Seguras na Área da Saúde
Este guia de referência técnica detalha a arquitetura, os protocolos de segurança e as estratégias de implementação para o NHS Staff WiFi, abrangendo autenticação 802.1X, segmentação de VLAN, políticas de BYOD e conformidade com o DSP Toolkit. Fornece orientações práticas para os líderes de TI sobre a implementação de redes sem fios de nível empresarial que servem utilizadores clínicos, administrativos e convidados numa infraestrutura física partilhada, sem comprometer a segurança. Quer esteja a planear uma nova implementação ou a reforçar um parque existente, este guia oferece as estruturas de decisão e as etapas de implementação necessárias para agir este trimestre.
Segurança de WiFi de Hotel: Como Proteger os Seus Hóspedes e a Sua Reputação
Este guia de referência fornece aos gestores de TI e diretores de operações de hotéis uma estrutura abrangente para proteger as redes WiFi dos hotéis. Abrange implementações técnicas essenciais, incluindo a segmentação de rede, protocolos de autenticação robustos e portais cativos em conformidade (Captive Portal) para proteger os dados dos hóspedes e salvaguardar a reputação do espaço.

India DPDP Act: Conformidade de WiFi para Convidados em Espaços na Índia
Este guia técnico de referência oficial detalha a lei Digital Personal Data Protection (DPDP) Act 2023 para espaços na Índia que disponibilizam WiFi para convidados. Apresenta estratégias de conformidade acionáveis, considerações de arquitetura para Captive Portal e modelos práticos para retenção de dados e transferências transfronteiriças.

LGPD do Brasil e WiFi para Visitantes: Um Guia de Conformidade
Este guia de referência técnica detalha como a LGPD do Brasil se aplica a implementações empresariais de WiFi para visitantes, focando na conformidade do Captive Portal, bases legais para processamento e a interseção com o Marco Civil da Internet. Fornece orientações de implementação práticas para líderes de TI e arquitetos de rede para mitigar riscos regulatórios, mantendo a utilidade da rede.

Regulamento da UE sobre IA e Guest WiFi: O Que os Profissionais de Marketing Precisam de Saber
O Regulamento da UE sobre IA (Regulamento 2024/1689) introduz uma estrutura baseada no risco que afeta diretamente a forma como os operadores de espaços implementam marketing de WiFi baseado em IA, Captive Portals e análise de dados de visitantes. Este guia mapeia os quatro níveis de risco do Regulamento face a casos de uso reais de Guest WiFi, identifica práticas proibidas, incluindo a inferência de emoções e a classificação social, e fornece passos de conformidade práticos para equipas de TI e diretores de marketing que operam nos setores da hotelaria, retalho, eventos e ambientes do setor público. Compreender onde a sua implementação se posiciona no espetro de risco - e implementar as obrigações de transparência do Artigo 50 para chatbots de IA e portais conversacionais - já não é opcional: a aplicação das proibições de práticas começou em fevereiro de 2025.

Conformidade com a PIPEDA para Guest WiFi no Canadá
Este guia fornece uma referência técnica e operacional definitiva para operadores de espaços canadianos que implementam guest WiFi ao abrigo da PIPEDA. Abrange o enquadramento de consentimento significativo do OPC, o princípio da responsabilidade, precedentes de aplicação das investigações da Tim Hortons e do Google WiFi, e as alterações de arquitetura necessárias para cumprir a futura Lei de Proteção da Privacidade do Consumidor (CPPA) ao abrigo do Projeto de Lei C-27. Os gestores de TI e responsáveis de conformidade encontrarão especificações práticas de design de Captive Portal, requisitos de minimização de dados e um roteiro claro para proteção futura contra penalizações à escala do GDPR.

O WiFi Universitário é Seguro? Um Guia para Estudantes
Uma referência técnica abrangente para gestores de TI e operadores de espaços sobre a arquitetura de segurança do WiFi universitário (eduroam/802.1X). Este guia explica o funcionamento da autenticação de nível empresarial, as falhas de implementação comuns e como estes princípios se aplicam a implementações na hotelaria, retalho e setor público.

O WiFi dos Comboios é Seguro? O que os Passageiros de Caminhos de Ferro Precisam de Saber
Este guia analisa a arquitetura de segurança das redes WiFi de passageiros em caminhos de ferro, dissecando o panorama de ameaças, desde a monitorização de pacotes e ataques Evil Twin até explorações Man-in-the-Middle. Fornece orientações de implementação práticas para operadores e equipas de TI corporativas, abrangendo o isolamento de clientes, autenticação de Captive Portal, filtragem de DNS e o caminho para o Hotspot 2.0 - com pontos de integração direta para a plataforma de Guest WiFi e análise da Purple.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.
