
O Futuro da Segurança WiFi: NAC Baseado em IA e Deteção de Ameaças
Este guia autoritário explora a evolução da segurança WiFi empresarial do legado WPA2 para o Network Access Control (NAC) baseado em IA e deteção de ameaças. Concebido para líderes de TI, fornece estratégias de implementação práticas para proteger ambientes de alta densidade, como retalho, hotelaria e estádios, utilizando as redes baseadas em identidade da Purple.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de Segurança WiFi Empresarial →

Resumo Executivo
Para gestores de TI e arquitetos de rede que gerem ambientes de alta densidade - como cadeias de retalho, estádios e locais de hotelaria - os riscos para a segurança sem fios nunca foram tão elevados. Os métodos de autenticação legados, como WPA2 Personal e Pre-Shared Keys (PSKs) estáticas, estão estruturalmente obsoletos, oferecendo visibilidade zero sobre a postura do dispositivo e expondo as redes à partilha de credenciais e a ataques de movimento lateral.
O futuro da segurança sem fios empresarial é impulsionado pela identidade e alimentado por IA. Este guia fornece uma análise técnica aprofundada sobre a implementação de Network Access Control (NAC) baseado em IA e deteção contínua de ameaças. Ao transitar para 802.1X, encaminhamento dinâmico de VLAN e deteção de anomalias baseada em machine learning, as equipas de TI podem alcançar um acesso de rede zero-trust (ZTNA) na periferia. Vamos explorar como as plataformas da Purple como o Guest WiFi e o WiFi Analytics se integram com estas estruturas avançadas de segurança para fornecer uma conectividade fluida, em conformidade e altamente segura sem aumentar a sobrecarga de TI.
Análise Técnica Aprofundada: A Transição para o NAC Baseado em IA
A Falha da Segurança Sem Fios Legada
As redes empresariais tradicionais dependem frequentemente de atribuições estáticas de VLAN e credenciais partilhadas. Num ambiente de Hospitality ou Retail em expansão, esta abordagem falha em três frentes:
- Falta de Contexto de Identidade: Um dispositivo ligado através de uma PSK partilhada é apenas um endereço MAC. Não existe qualquer ligação criptográfica a uma identidade de utilizador.
- Vulnerabilidade ao Movimento Lateral: Assim que um atacante compromete uma chave partilhada, ganha acesso sem restrições ao domínio de difusão.
- Sobrecarga Operacional: Gerir listas de permissões de MAC e rodar chaves manualmente em centenas de localizações é insustentável.
Arquitetura de NAC Baseado em IA
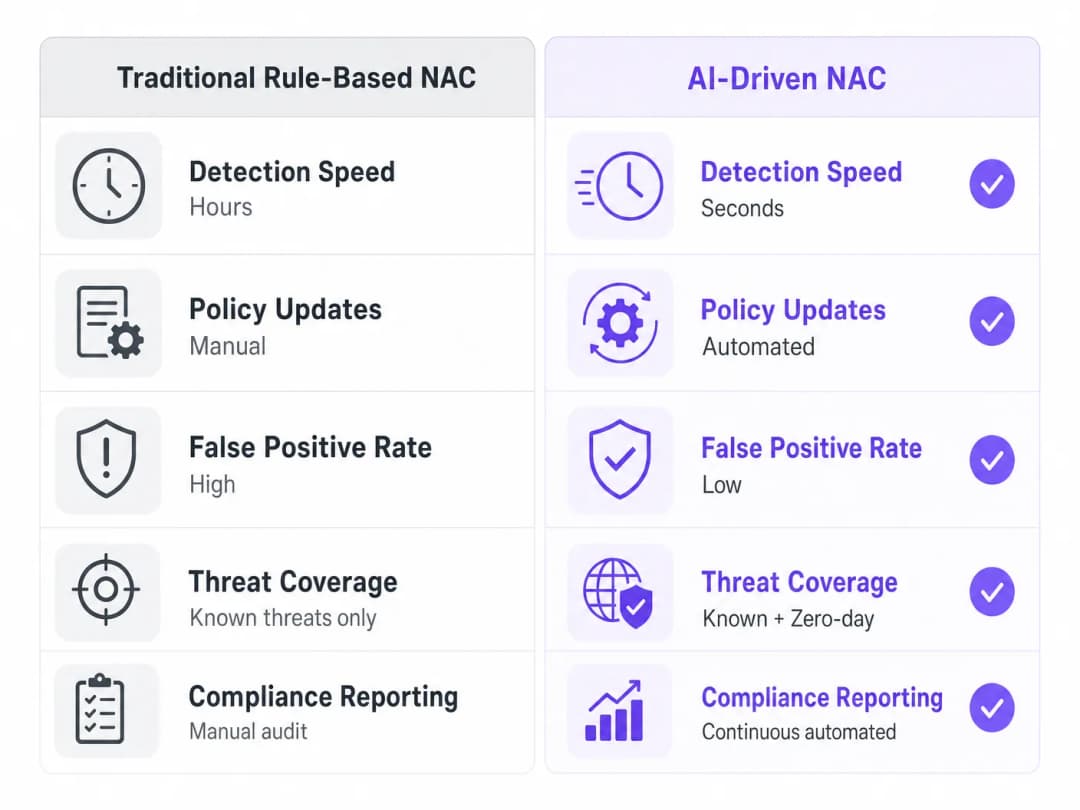
O Network Access Control moderno substitui as regras estáticas por políticas dinâmicas e sensíveis ao contexto. Quando integrado com IA e machine learning, o motor de NAC não se limita a autenticar o utilizador; avalia continuamente o comportamento do dispositivo.

Componentes Principais:
- 802.1X / WPA3-Enterprise: A base do acesso seguro. Utiliza EAP (Extensible Authentication Protocol) para validar credenciais num servidor RADIUS ou Fornecedor de Identidade (IdP) antes de conceder acesso à rede.
- Dynamic VLAN Steering: Após uma autenticação bem-sucedida, o servidor RADIUS devolve atributos específicos (ex. Filter-Id ou Tunnel-Private-Group-Id). O ponto de acesso ou switch utiliza estes atributos para colocar dinamicamente o dispositivo no segmento de rede correto (ex. Staff, Guest, IoT). Para implementações específicas de fabricantes, consulte o nosso guia sobre Como Configurar Políticas de NAC para VLAN Steering em Cisco Meraki.
- Definição de Perfil Comportamental: Algoritmos de machine learning estabelecem uma base de comportamento normal para diferentes tipos de dispositivos. Por exemplo, um termóstato inteligente apenas deve comunicar com o seu controlador de cloud designado.
- Deteção de Ameaças em Tempo Real: Se o termóstato iniciar subitamente uma ligação SSH para um terminal de Ponto de Venda (POS), o motor de IA sinaliza esta anomalia em milissegundos e aciona uma resposta de política automatizada - como colocar o dispositivo em quarentena ou terminar a sessão.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.
Guia de Implementação: Uma Abordagem Faseada
A implementação de um NAC gerido por IA numa empresa distribuída requer uma abordagem estruturada para evitar a interrupção do negócio.
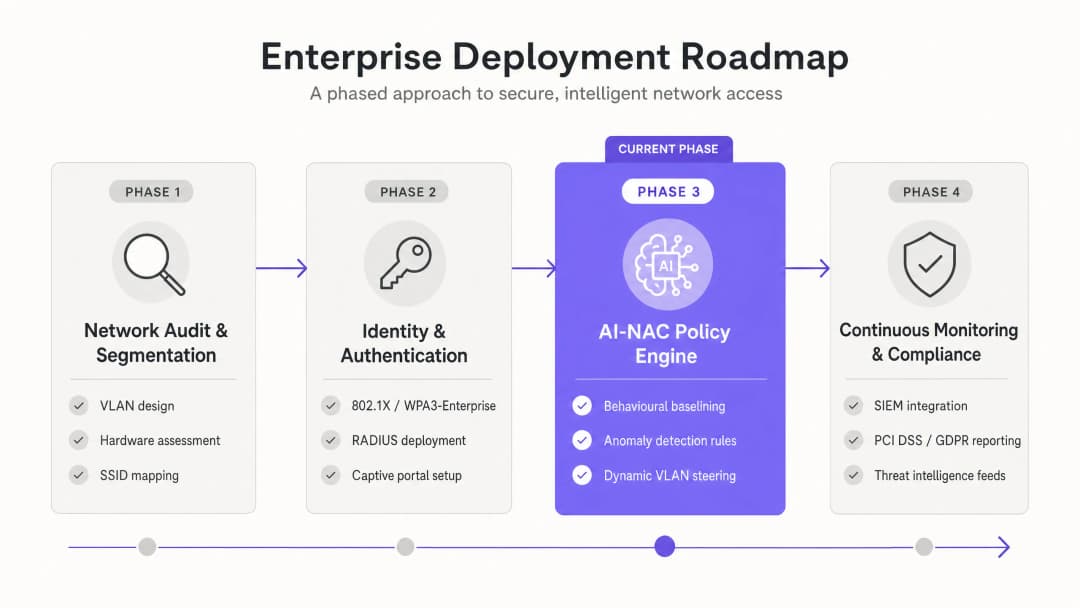
Fase 1: Auditoria e Segmentação de Rede
Antes de implementar o NAC, a arquitetura de rede subjacente deve suportar uma segmentação granular.
- Mapeie todos os SSIDs e VLANs existentes.
- Desenhe um esquema de VLAN robusto que isole Guests, Staff, dispositivos IoT e endpoints regulados por PCI.
- Garanta que os pontos de acesso e switches existentes suportam 802.1X e RADIUS Change of Authorization (CoA).
Fase 2: Identidade e Autenticação
Deixe de usar palavras-passe partilhadas e passe para um acesso baseado em identidade.
- Implemente uma infraestrutura RADIUS nativa na cloud (como o RADIUS-as-a-Service da Purple) para eliminar hardware local.
- Integre com os IdPs corporativos (ex. Microsoft Entra ID, Okta) para autenticação de colaboradores usando EAP-TLS (baseado em certificados) ou PEAP-MSCHAPv2.
- Implemente uma integração segura para visitantes utilizando um Captive Portal em conformidade.
Fase 3: Configuração do Motor de Políticas AI-NAC
Ative as funcionalidades de monitorização e encaminhamento inteligente.
- Configure os atributos de retorno do RADIUS para aplicar o dynamic VLAN steering com base no grupo de utilizadores ou no perfil do dispositivo.
- Ative a análise de tráfego por machine learning no controlador sem fios ou na plataforma sobreposta.
- Defina políticas de quarentena automatizadas para dispositivos que apresentem comportamentos de alto risco (ex. varrimento de portas ou excesso de falhas na autenticação).
Fase 4: Monitorização Contínua e Conformidade
Integre a postura de segurança sem fios com as operações de segurança empresarial mais amplas.
- Encaminhar telemetria sem fios e registos de autenticação para uma plataforma SIEM (Security Information and Event Management).
- Automatizar relatórios de conformidade para PCI-DSS e GDPR. A plataforma da Purple, por exemplo, garante que a recolha de dados de convidados cumpre rigorosamente os enquadramentos do UK GDPR e PECR.
Melhores Práticas para Segurança de WiFi Empresarial
- Impor Autenticação Baseada em Certificados (EAP-TLS): Para funcionários e dispositivos corporativos, o EAP-TLS é o padrão de excelência. Elimina o roubo de credenciais porque a autenticação depende de um certificado criptográfico instalado no dispositivo via MDM (Mobile Device Management), em vez de uma palavra-passe.
- Aproveitar WiFi de Convidados Baseado em Identidade: Para acesso público em interfaces de Transporte ou lojas de retalho, utilize um Captive Portal gerido que ligue o endereço MAC a uma identidade verificada (e-mail, SMS ou início de sessão social). Isto fornece um rasto de auditoria e permite análises de marketing potentes.
- Implementar Micro-Segmentação: Não dependa de uma única VLAN de 'IoT'. Segmente os dispositivos por função (ex.: AVAC, câmaras de segurança, sinalização digital) para limitar o raio de impacto de um ponto de extremidade comprometido.
- Adotar WPA3: Torne o WPA3 obrigatório para todas as novas implementações. O WPA3-Enterprise introduz as Tramas de Gestão Protegidas (PMF) obrigatórias, que protegem contra ataques de desautenticação.
Resolução de Problemas e Mitigação de Riscos
Mesmo com sistemas automatizados, as equipas de TI devem antecipar modos de falha:
- Timeout/Falha de RADIUS: Se o motor NAC não conseguir aceder ao servidor RADIUS na nuvem, os dispositivos não conseguirão autenticar-se. Mitigação: Implemente uma política de 'falha aberta' para infraestruturas críticas numa VLAN restrita, ou garanta a redundância de RADIUS em várias regiões.
- Falsos Positivos na Deteção de Anomalias: Modelos de IA excessivamente agressivos podem colocar em quarentena dispositivos legítimos, causando tempo de inatividade operacional. Mitigação: Execute o motor de IA em modo de 'apenas monitorização' durante os primeiros 14 a 30 dias para criar uma linha de base precisa antes de ativar a aplicação automatizada.
- Incompatibilidade de Dispositivos Antigos: Dispositivos IoT mais antigos (ex.: leitores de códigos de barras antigos) podem não suportar o 802.1X. Mitigação: Utilize iPSK ou desvio de autenticação MAC (MAB) especificamente para estes dispositivos, atribuindo-lhes frases de acesso exclusivas e restringindo o seu acesso através de ACLs estritas.
ROI e Impacto no Negócio
A transição para uma arquitetura NAC baseada em IA proporciona um valor comercial mensurável que vai além da redução de riscos:
- Redução do OpEx de TI: A automatização da integração de dispositivos e da atribuição de VLAN reduz significativamente os pedidos de suporte técnico relacionados com a conectividade WiFi e a reposição de palavras-passe.
- Conformidade Simplificada: Relatórios automatizados e uma segmentação rigorosa simplificam as auditorias PCI-DSS, reduzindo frequentemente o âmbito da auditoria e poupando milhares em custos de conformidade.
- Informações de Clientes Melhoradas: Ao integrar a validação de identidade segura com plataformas como a Purple, os espaços podem recolher de forma segura dados demográficos e tempos de permanência, impulsionando campanhas de marketing direcionadas enquanto mantêm a conformidade com o GDPR.
Definições Principais
Network Access Control (NAC)
Uma solução de segurança que aplica políticas em dispositivos que tentam aceder a uma rede, garantindo que apenas endpoints autenticados e em conformidade têm permissão de entrada.
Crucial para equipas de TI que estão a transitar de palavras-passe estáticas para arquiteturas de rede zero-trust baseadas em identidade.
802.1X
Uma norma IEEE para controlo de acesso à rede baseado em portas que fornece um mecanismo de autenticação para dispositivos que desejam ligar-se a uma LAN ou WLAN.
A base da segurança WiFi empresarial, exigindo um servidor RADIUS para validar credenciais antes de permitir o tráfego de rede.
Dynamic VLAN Steering
O processo de atribuir automaticamente um dispositivo a uma Virtual Local Area Network (VLAN) específica com base na sua identidade ou função, em vez do SSID ao qual se ligou.
Permite que os locais transmitam um único SSID enquanto segmentam de forma segura funcionários, hóspedes e dispositivos IoT no backend.
RADIUS (Remote Authentication Dial-In User Service)
Um protocolo de rede que fornece gestão centralizada de Autenticação, Autorização e Auditoria (AAA) para utilizadores que se ligam e utilizam um serviço de rede.
O motor do WiFi empresarial, frequentemente implementado como um serviço na nuvem (RADIUS-as-a-Service) para reduzir a infraestrutura local.
EAP-TLS
Extensible Authentication Protocol-Transport Layer Security. Um método de autenticação que utiliza certificados digitais tanto no cliente como no servidor para uma autenticação mútua altamente segura.
O método de autenticação mais seguro para dispositivos corporativos, eliminando as vulnerabilidades associadas às palavras-passe.
Identity PSK (iPSK)
Uma funcionalidade que permite a utilização de múltiplas chaves pré-partilhadas exclusivas num único SSID, com cada chave associada a um endereço MAC de dispositivo e a uma política específicos.
Essencial para proteger dispositivos IoT sem interface de utilizador (como impressoras ou smart TVs) que não suportam autenticação 802.1X.
Definição de Perfil Comportamental
A utilização de machine learning para estabelecer um padrão normal de atividade de rede para um dispositivo ou utilizador específico ao longo do tempo.
Permite que sistemas de deteção de ameaças baseados em IA identifiquem anomalias, como um termostato que tenta subitamente aceder a uma base de dados.
Protected Management Frames (PMF)
Uma funcionalidade de segurança WiFi que encripta as tramas de ação de gestão, impedindo que atacantes as falsifiquem para desligar os clientes.
Obrigatório no WPA3, mitiga os ataques de desautenticação habitualmente utilizados por hackers para capturar handshakes ou interromper o serviço.
Exemplos Práticos
Um hotel de 400 quartos precisa de proteger a sua rede. Atualmente, funcionários, hóspedes e smart TVs partilham todos a mesma rede WPA2-Personal com uma única palavra-passe. Como deve o Diretor de TI redesenhar esta arquitetura utilizando NAC baseado em IA?
- Implementar um servidor RADIUS na nuvem e configurar os pontos de acesso para autenticação 802.1X.
- Integrar o servidor RADIUS com o Azure AD do hotel para acesso dos funcionários via PEAP ou EAP-TLS.
- Implementar o Purple Guest WiFi com um captive portal para os visitantes, colocando-os numa VLAN de Hóspedes isolada (ex. VLAN 100) com o isolamento de clientes ativado.
- Utilizar Identity PSK (iPSK) para as smart TVs. O motor de NAC atribui uma chave pré-partilhada única a cada TV e encaminha-as automaticamente para uma VLAN de IoT restrita (ex. VLAN 200) que apenas consegue comunicar com o servidor de gestão de IPTV.
- Ativar a definição de perfil comportamental por IA para monitorizar as smart TVs quanto a tráfego de saída anómalo.
Uma cadeia de retalho está a implementar tablets de Ponto de Venda móvel (mPOS) em 50 localizações. Como podem garantir que estes dispositivos permanecem seguros e em conformidade com o PCI DSS na rede sem fios?
- Registar todos os tablets mPOS numa solução de MDM e enviar certificados de cliente únicos para cada dispositivo.
- Configurar a rede sem fios para exigir WPA3-Enterprise com autenticação EAP-TLS.
- Configurar o motor de NAC para realizar uma verificação de postura (ex. verificar o perfil de MDM e versão do SO) durante a autenticação.
- Após a autenticação e validação de postura bem-sucedidas, encaminhar dinamicamente os tablets para uma VLAN de PCI dedicada e altamente restrita.
- Utilizar a deteção de ameaças por IA para monitorizar continuamente os tablets. Se um tablet tentar ligar-se a um IP externo não autorizado, o motor de NAC emite automaticamente um RADIUS CoA para colocar o dispositivo em quarentena.
Perguntas de Prática
Q1. O diretor de TI de um hospital está a atualizar a rede sem fios. Possui 500 bombas de infusão antigas que apenas suportam WPA2-Personal e não podem ser atualizadas para suportar 802.1X. Como devem estes dispositivos ser protegidos ao migrar o resto da rede para WPA3-Enterprise?
Dica: Considere como aplicar credenciais exclusivas a dispositivos que não suportam protocolos de autenticação empresariais.
Ver resposta modelo
O diretor de TI deve implementar Identity PSK (iPSK) ou MAC Authentication Bypass (MAB) para as bombas de infusão. Ao atribuir uma frase de acesso exclusiva ao endereço MAC de cada bomba através do servidor NAC/RADIUS, a rede pode encaminhar dinamicamente estes dispositivos antigos para uma VLAN de IoT médica fortemente restrita. O resto da rede (portáteis do pessoal, tablets) pode utilizar WPA3-Enterprise de forma segura com EAP-TLS na mesma infraestrutura física.
Q2. Após a implementação de uma solução NAC baseada em IA, a equipa de operações de rede recebe alertas de que várias smart TVs no centro de conferências estão a ser colocadas em quarentena automaticamente, interrompendo um evento importante. Qual é a causa provável e como deve ser resolvida?
Dica: Pense no ciclo de vida da implementação da deteção de anomalias por machine learning.
Ver resposta modelo
A causa provável é que a deteção de anomalias por IA foi ativada no modo de "aplicação" antes de ter tido tempo para estabelecer um perfil comportamental preciso para as smart TVs. Para resolver isto, a equipa de TI deve colocar imediatamente o motor de políticas de IA no modo de "apenas monitorização", retirar as TVs da quarentena e permitir que o sistema aprenda os padrões de tráfego normais dos dispositivos durante 14 a 30 dias antes de reativar a aplicação automatizada.
Q3. Uma empresa de retalho pretende oferecer WiFi de convidados gratuito em 200 lojas e, ao mesmo tempo, recolher dados de clientes para marketing. Também precisa de garantir que esta rede pública não compromete a conformidade PCI-DSS para os terminais de ponto de venda. Qual é a arquitetura recomendada?
Dica: Foque-se na segmentação e no papel do Captive Portal.
Ver resposta modelo
A empresa deve implementar uma solução de Captive Portal gerida, como o Purple Guest WiFi, num SSID aberto para processar a integração de utilizadores, a recolha de consentimento (GDPR) e a autenticação. Fundamentalmente, a infraestrutura de rede subjacente deve utilizar segmentação por VLAN. O tráfego de convidados deve ser colocado numa VLAN de convidados isolada que encaminha diretamente para a internet, com o isolamento de clientes ativado. Os terminais POS devem residir numa VLAN PCI completamente separada e restrita, protegida por 802.1X ou iPSK, garantindo que a rede de convidados fica totalmente fora do âmbito da auditoria PCI-DSS.
Continue a ler esta série
Como Segmentar Redes WiFi de Colaboradores e de Convidados com Segurança: Melhores Práticas para LANs Empresariais
Este guia fornece aos gestores de TI e arquitetos de rede um modelo técnico e neutro em termos de fornecedor para proteger LANs empresariais através da segmentação correta do tráfego WiFi de colaboradores e convidados. Abrange a autenticação 802.1X, RADIUS na nuvem, isolamento de VLAN e a gestão do ciclo de vida das credenciais necessária para eliminar palavras-passe partilhadas e proteger os ativos corporativos.
Melhor filtragem DNS: um guia completo para empresas
Este guia de referência técnica explica como a filtragem DNS empresarial protege as redes públicas bloqueando domínios maliciosos na camada de resolução - antes de uma ligação ser estabelecida. Oferece aos diretores de TI, arquitetos de rede e equipas de operações de locais a arquitetura de implementação, configuração de firewall e contexto de conformidade necessários para proteger o Guest WiFi em ambientes de hotelaria, retalho e setor público. O Purple Shield bloqueia malware, botnets e conteúdos inadequados ao nível do DNS em mais de 80.000 locais ativos.
Compreender o Cisco SUDI: Identidade Ancorada em Hardware no Controlo de Acesso Seguro à Rede
Este guia explica como o Cisco SUDI fornece uma identidade criptograficamente segura e ancorada em hardware para a infraestrutura de rede empresarial. Saiba como substituir endereços MAC clonáveis por certificados 802.1AR imutáveis para proteger o controlo de acesso à rede do seu espaço.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.