
L'avenir de la sécurité WiFi : le NAC piloté par l'IA et la détection des menaces
Ce guide de référence explore l'évolution de la sécurité WiFi d'entreprise, du traditionnel WPA2 au contrôle d'accès réseau (NAC) piloté par l'IA et à la détection des menaces. Conçu pour les responsables informatiques, il fournit des stratégies de déploiement concrètes pour sécuriser les environnements à haute densité tels que le commerce de détail, l'hôtellerie et les stades grâce aux réseaux basés sur l'identité de Purple.
Video overview
Écouter ce guide
Voir la transcription du podcast
Fait partie de notre série principale : Guide de sécurité WiFi d'entreprise →

Synthèse
Pour les responsables informatiques et les architectes réseau qui gèrent des environnements à haute densité - tels que les chaînes de magasins, les stades et les établissements hôteliers - les enjeux de la sécurité sans fil n'ont jamais été aussi élevés. Les méthodes d'authentification existantes comme le WPA2 Personnel et les clés prépartagées (PSK) statiques sont fondamentalement obsolètes, offrant une visibilité nulle sur la posture des appareils et exposant les réseaux au partage d'identifiants et aux attaques par mouvement latéral.
L'avenir de la sécurité sans fil en entreprise repose sur l'identité et l'IA. Ce guide propose une analyse technique approfondie du déploiement d'un contrôle d'accès au réseau (NAC) piloté par l'IA et de la détection continue des menaces. En passant au 802.1X, au routage dynamique des VLAN et à la détection des anomalies basée sur le machine learning, les équipes informatiques peuvent atteindre un accès réseau zero-trust (ZTNA) en périphérie. Nous verrons comment les plateformes de Purple comme le Guest WiFi et le WiFi Analytics s'intègrent à ces frameworks de sécurité avancés pour offrir une connectivité transparente, conforme et hautement sécurisée sans augmenter la charge de travail informatique.
Analyse technique approfondie : la transition vers le NAC piloté par l'IA
L'échec de la sécurité sans fil traditionnelle
Les réseaux d'entreprise traditionnels reposent souvent sur des attributions de VLAN statiques et des identifiants partagés. Dans un environnement étendu de type Hospitality ou Retail, cette approche échoue sur trois fronts :
- Absence de contexte d'identité : un appareil connecté via une clé PSK partagée n'est qu'une simple adresse MAC. Il n'existe aucun lien cryptographique avec une identité utilisateur.
- Vulnérabilité aux mouvements latéraux : dès qu'un attaquant compromet une clé partagée, il accède librement au domaine de diffusion.
- Surcharge opérationnelle : la gestion manuelle des listes d'autorisation d'adresses MAC et la rotation des clés sur des centaines de sites est impossible à maintenir.
Architecture NAC pilotée par l'IA
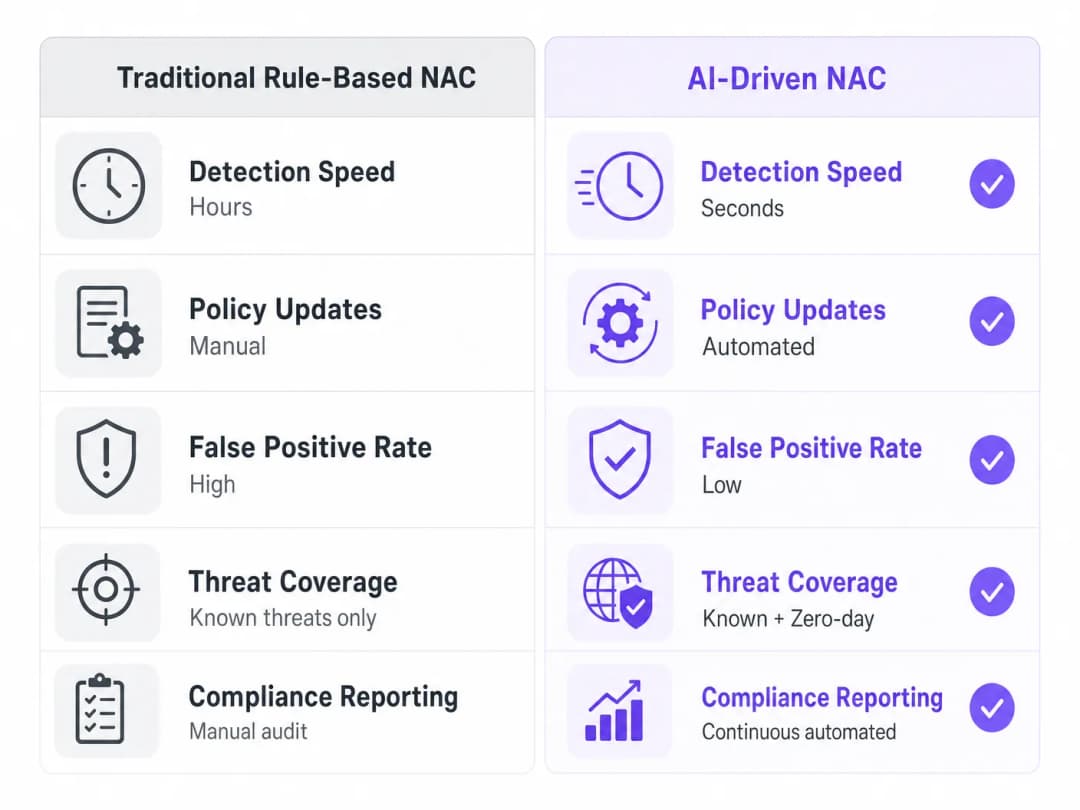
Le contrôle d'accès au réseau moderne remplace les règles statiques par des politiques dynamiques et sensibles au contexte. Lorsqu'il est intégré à l'IA et au machine learning, le moteur NAC ne se contente pas d'authentifier l'utilisateur ; il évalue en permanence le comportement de l'appareil.

Composants essentiels :
- 802.1X / WPA3-Enterprise : le fondement d'un accès sécurisé. Il utilise le protocole EAP (Extensible Authentication Protocol) pour valider les identifiants auprès d'un serveur RADIUS ou d'un fournisseur d'identité (IdP) avant d'accorder l'accès au réseau.
- Dynamic VLAN Steering : suite à une authentification réussie, le serveur RADIUS renvoie des attributs spécifiques (par exemple, Filter-Id ou Tunnel-Private-Group-Id). L'access point ou le commutateur utilise ces attributs pour placer dynamiquement l'appareil dans le bon segment réseau (par exemple, Personnel, Invité, IoT). Pour les implémentations spécifiques aux constructeurs, consultez notre guide sur How to Configure NAC Policies for VLAN Steering in Cisco Meraki.
- Modélisation comportementale de référence : des algorithmes d'apprentissage automatique établissent un profil de référence du comportement normal pour différents types d'appareils. Par exemple, un thermostat intelligent ne doit communiquer qu'avec son contrôleur cloud désigné.
- Détection des menaces en temps réel : si le thermostat lance soudainement une connexion SSH vers un terminal de point de vente (POS), le moteur IA signale cette anomalie en quelques millisecondes et déclenche une réponse politique automatisée - comme la mise en quarantaine de l'appareil ou la fermeture de la session.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
Guide d'implémentation : une approche progressive
Le déploiement d'un NAC piloté par l'IA au sein d'une entreprise distribuée nécessite une approche structurée afin d'éviter toute interruption d'activité.
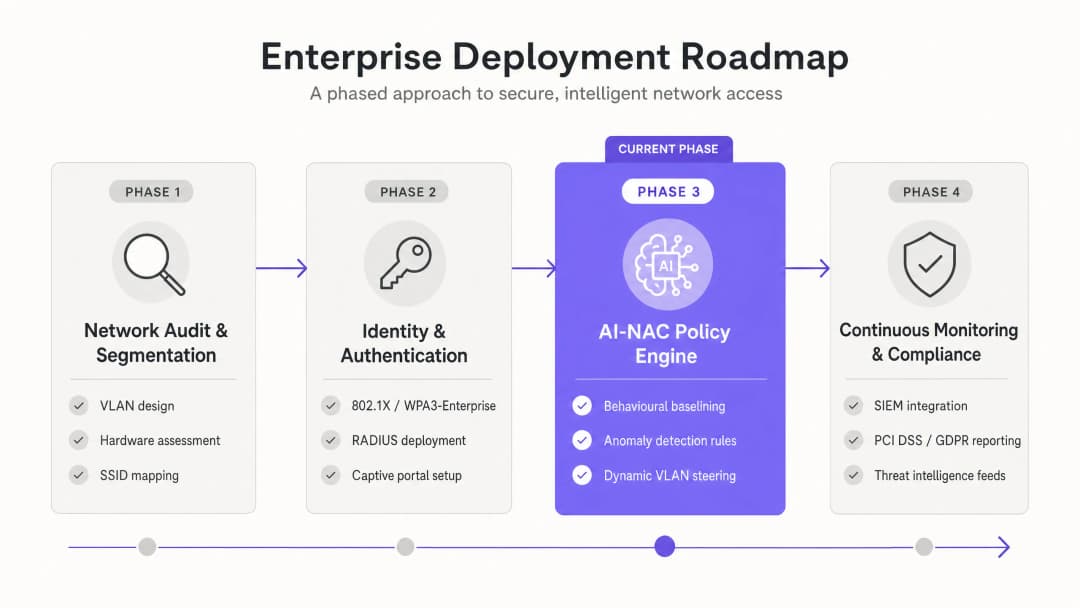
Étape 1 : Audit et segmentation du réseau
Avant de mettre en œuvre le NAC, l'architecture réseau sous-jacente doit prendre en charge une segmentation granulaire.
- Cartographiez tous les SSIDs et VLANs existants.
- Concevez un schéma VLAN robuste isolant les invités, le personnel, les appareils IoT et les terminaux réglementés par la norme PCI.
- Assurez-vous que les access points et commutateurs existants prennent en charge les protocoles 802.1X et RADIUS Change of Authorization (CoA).
Étape 2 : Identité et authentification
Abandonnez les mots de passe partagés au profit d'un accès basé sur l'identité.
- Déployez une infrastructure RADIUS cloud-native (comme le RADIUS-as-a-Service de Purple) pour éliminer le matériel sur site.
- Intégrez-la aux IdPs d'entreprise (par exemple, Microsoft Entra ID, Okta) pour l'authentification du personnel à l'aide d'EAP-TLS (basé sur des certificats) ou PEAP-MSCHAPv2.
- Mettez en œuvre un processus d'accueil sécurisé pour les visiteurs à l'aide d'un Captive Portal conforme.
Étape 3 : Configuration du moteur de politique AI-NAC
Activez les fonctionnalités de routage intelligent et de surveillance.
- Configurez les attributs de retour RADIUS pour appliquer un dynamic VLAN steering basé sur le groupe d'utilisateurs ou le profilage de l'appareil.
- Activez l'analyse du trafic par apprentissage automatique sur le contrôleur sans fil ou la plateforme de superposition.
- Définissez des politiques de quarantaine automatisées pour les appareils affichant un comportement à haut risque (par exemple, balayage de ports ou échecs d'authentification excessifs).
Étape 4 : Surveillance continue et conformité
Intégrez la posture de sécurité sans fil aux opérations de sécurité plus larges de l'entreprise.
- Transférez la télémétrie sans fil et les journaux d'authentification vers une plateforme SIEM (Security Information and Event Management).
- Automatisez les rapports de conformité pour PCI-DSS et le GDPR. La plateforme de Purple, par exemple, garantit que la collecte des données des invités respecte strictement les cadres du UK GDPR et de la PECR.
Bonnes pratiques pour la sécurité du WiFi d'entreprise
- Imposez l'authentification basée sur des certificats (EAP-TLS) : Pour le personnel et les appareils d'entreprise, EAP-TLS est la référence absolue. Elle élimine le vol d'identifiants car l'authentification repose sur un certificat cryptographique installé sur l'appareil via un MDM (Mobile Device Management), plutôt que sur un mot de passe.
- Tirez parti d'un WiFi invité basé sur l'identité : Pour l'accès public dans les hubs de Transport ou les magasins de détail, utilisez un Captive Portal managé qui associe l'adresse MAC à une identité vérifiée (e-mail, SMS ou connexion via les réseaux sociaux). Cela fournit une piste d'audit et permet des analyses marketing puissantes.
- Implémentez la micro-segmentation : Ne vous fiez pas à un seul VLAN « IoT ». Segmentez les appareils par fonction (par exemple, CVC, caméras de sécurité, affichage dynamique) afin de limiter la zone d'impact d'un point d'accès compromis.
- Adoptez le WPA3 : Imposez le WPA3 pour tous les nouveaux déploiements. Le WPA3-Enterprise introduit les cadres de gestion protégés obligatoires (PMF), qui protègent contre les attaques de désauthentification.
Dépannage et atténuation des risques
Même avec des systèmes automatisés, les équipes informatiques doivent anticiper les modes de défaillance :
- Délai d'attente/Échec RADIUS : Si le moteur NAC ne peut pas joindre le serveur RADIUS cloud, les appareils ne pourront pas s'authentifier. Atténuation : Implémentez une politique d'ouverture en cas de panne (« fail-open ») pour les infrastructures critiques sur un VLAN restreint, ou assurez un basculement RADIUS multi-région.
- Faux positifs dans la détection d'anomalies : Des modèles d'IA trop agressifs peuvent mettre en quarantaine des appareils légitimes, entraînant des interruptions d'activité. Atténuation : Exécutez le moteur d'IA en mode « surveillance uniquement » pendant les 14 à 30 premiers jours afin d'établir une base de référence précise avant d'activer l'application automatisée des règles.
- Incompatibilité des appareils existants : Les appareils IoT plus anciens (par exemple, les anciens lecteurs de codes-barres) peuvent ne pas prendre en charge le 802.1X. Atténuation : Utilisez l'iPSK (Identity PSK) ou le contournement d'authentification MAC (MAB) spécifiquement pour ces appareils, en leur attribuant des phrases de passe uniques et en limitant leur accès via des listes de contrôle d'accès (ACL) strictes.
ROI et impact commercial
La transition vers une architecture NAC pilotée par l'IA offre une valeur commerciale mesurable au-delà de la simple réduction des risques :
- Réduction des dépenses opérationnelles (OpEx) informatiques : L'automatisation de l'intégration des appareils et de l'attribution des VLAN réduit considérablement les tickets d'assistance liés à la connectivité WiFi et aux réinitialisations de mots de passe.
- Conformité simplifiée : Les rapports automatisés et la segmentation stricte simplifient les audits PCI-DSS, réduisant souvent la portée de l'audit et permettant d'économiser des milliers de dollars en coûts de conformité.
- Informations clients enrichies : en intégrant la validation d'identité sécurisée à des plateformes comme Purple, les établissements peuvent collecter en toute sécurité des données démographiques et des temps de séjour, favorisant ainsi des campagnes marketing ciblées tout en respectant la conformité GDPR.
Définitions clés
Network Access Control (NAC)
Une solution de sécurité qui applique des politiques d'accès aux appareils tentant de se connecter à un réseau, garantissant que seuls les terminaux authentifiés et conformes sont autorisés à y accéder.
Indispensable pour les équipes informatiques qui abandonnent les mots de passe statiques au profit d'architectures réseau basées sur l'identité et le Zero Trust.
802.1X
Une norme IEEE pour le contrôle d'accès réseau basé sur les ports, qui fournit un mécanisme d'authentification pour les appareils souhaitant se connecter à un réseau LAN ou WLAN.
La base de la sécurité WiFi d'entreprise, nécessitant un serveur RADIUS pour valider les identifiants avant d'autoriser le trafic réseau.
Orientation dynamique vers un VLAN
Le processus d'attribution automatique d'un appareil à un réseau local virtuel (VLAN) spécifique en fonction de son identité ou de son rôle, plutôt que du SSID auquel il s'est connecté.
Permet aux établissements de diffuser un seul SSID tout en segmentant de manière sécurisée le personnel, les invités et les appareils IoT en arrière-plan.
RADIUS (Remote Authentication Dial-In User Service)
Un protocole réseau fournissant une gestion centralisée de l'authentification, de l'autorisation et de la traçabilité (AAA) pour les utilisateurs qui se connectent et accèdent à un service réseau.
Le moteur de l'infrastructure WiFi d'entreprise, souvent déployé sous forme de service cloud (RADIUS-as-a-Service) pour réduire les infrastructures physiques locales.
EAP-TLS
Extensible Authentication Protocol-Transport Layer Security. Une méthode d'authentification qui utilise des certificats numériques tant sur le client que sur le serveur pour une authentification mutuelle hautement sécurisée.
La méthode d'authentification la plus sécurisée pour les appareils d'entreprise, éliminant les vulnérabilités associées aux mots de passe.
Identity PSK (iPSK)
Une fonctionnalité qui permet d'utiliser plusieurs clés pré-partagées uniques sur un seul SSID, chaque clé étant liée à l'adresse MAC et à la politique d'un appareil spécifique.
Essentiel pour sécuriser les appareils IoT sans interface utilisateur (comme les imprimantes ou les téléviseurs intelligents) qui ne peuvent pas prendre en charge l'authentification 802.1X.
Analyse comportementale de référence
L'utilisation du machine learning pour établir le profil d'activité réseau normal d'un appareil ou d'un utilisateur spécifique au fil du temps.
Permet aux systèmes de détection de menaces basés sur l'IA d'identifier les anomalies, comme un thermostat qui tente soudainement d'accéder à une base de données.
Protected Management Frames (PMF)
Une fonctionnalité de sécurité WiFi qui chiffre les trames d'action de gestion, empêchant les attaquants de les usurper pour déconnecter les clients.
Obligatoire avec le WPA3, il limite les attaques de désauthentification couramment utilisées par les pirates pour capturer les handshakes ou interrompre le service.
Exemples concrets
Un hôtel de 400 chambres doit sécuriser son réseau. Actuellement, le personnel, les clients et les Smart TV partagent tous le même réseau WPA2-Personal avec un mot de passe unique. Comment le directeur informatique doit-il repenser cette architecture à l'aide d'un NAC piloté par l'IA ?
- Déployer un serveur RADIUS cloud et configurer les points d'accès pour l'authentification 802.1X.
- Intégrer le serveur RADIUS avec l'Azure AD de l'hôtel pour l'accès du personnel via PEAP ou EAP-TLS.
- Implémenter Purple Guest WiFi avec un Captive Portal pour les visiteurs, en les plaçant sur un VLAN invité isolé (par exemple, VLAN 100) avec isolation des clients activée.
- Utiliser l'iPSK (Identity PSK) pour les Smart TV. Le moteur NAC attribue une clé pré-partagée unique à chaque téléviseur et les oriente automatiquement vers un VLAN IoT restreint (par exemple, VLAN 200) qui ne peut communiquer qu'avec le serveur de gestion IPTV.
- Activer le profilage comportemental par l'IA afin de surveiller tout trafic sortant anormal provenant des Smart TV.
Une chaîne de magasins déploie des tablettes de point de vente mobiles (mPOS) sur 50 sites. Comment peuvent-ils s'assurer que ces appareils restent sécurisés et conformes à la norme PCI-DSS sur le réseau sans fil ?
- Enregistrer toutes les tablettes mPOS dans une solution MDM et déployer des certificats clients uniques sur chaque appareil.
- Configurer le réseau sans fil pour exiger le chiffrement WPA3-Enterprise avec authentification EAP-TLS.
- Configurer le moteur NAC pour effectuer un contrôle de conformité (par exemple, vérification du profil MDM et de la version de l'OS) lors de l'authentification.
- Une fois l'authentification et la conformité validées, orienter dynamiquement les tablettes vers un VLAN PCI dédié et hautement restreint.
- Utiliser la détection des menaces par IA pour surveiller en continu les tablettes. Si une tablette tente de se connecter à une adresse IP externe non autorisée, le moteur NAC émet automatiquement un message RADIUS CoA pour mettre l'appareil en quarantaine.
Questions d'entraînement
Q1. Un directeur informatique d'hôpital met à niveau le réseau sans fil. Il dispose de 500 pompes à perfusion obsolètes qui ne prennent en charge que le WPA2-Personal et ne peuvent pas être mises à niveau pour supporter le 802.1X. Comment sécuriser ces appareils tout en migrant le reste du réseau vers le WPA3-Enterprise ?
Conseil : Réfléchissez à la manière d'appliquer des identifiants uniques aux appareils qui ne prennent pas en charge les protocoles d'authentification d'entreprise.
Voir la réponse type
Le directeur informatique doit implémenter l'Identity PSK (iPSK) ou le MAC Authentication Bypass (MAB) pour les pompes à perfusion. En attribuant une phrase de passe de sécurité unique à l'adresse MAC de chaque pompe via le serveur NAC/RADIUS, le réseau peut orienter dynamiquement ces appareils obsolètes vers un VLAN IoT médical fortement restreint. Le reste du réseau (ordinateurs portables du personnel, tablettes) peut utiliser en toute sécurité le WPA3-Enterprise avec EAP-TLS sur la même infrastructure physique.
Q2. Après avoir déployé une solution NAC pilotée par l'IA, l'équipe des opérations réseau reçoit des alertes indiquant que plusieurs téléviseurs intelligents du centre de conférence sont automatiquement mis en quarantaine, perturbant un événement majeur. Quelle est la cause probable et comment la résoudre ?
Conseil : Pensez au cycle de vie du déploiement de la détection d'anomalies par machine learning.
Voir la réponse type
La cause probable est que le moteur de détection d'anomalies par IA a été activé en mode "application" avant d'avoir eu le temps d'établir une analyse comportementale de référence précise pour les téléviseurs intelligents. Pour résoudre ce problème, l'équipe informatique doit immédiatement basculer le moteur de politique de l'IA en mode "surveillance uniquement", lever la quarantaine des téléviseurs et laisser le système apprendre les schémas de trafic normaux des appareils pendant 14 à 30 jours avant de réactiver l'application automatisée.
Q3. Une entreprise de vente au détail souhaite proposer un WiFi invité gratuit dans 200 magasins tout en capturant les données clients pour le marketing. Elle doit également s'assurer que ce réseau public ne compromette pas sa conformité PCI-DSS pour les terminaux de point de vente. Quelle est l'architecture recommandée ?
Conseil : Concentrez-vous sur la segmentation et le rôle du captive portal.
Voir la réponse type
L'entreprise doit déployer une solution de captive portal gérée, comme Purple Guest WiFi, sur un SSID ouvert pour gérer l'intégration des utilisateurs, la capture du consentement (GDPR) et l'authentification. De manière cruciale, l'infrastructure réseau sous-jacente doit utiliser une segmentation par VLAN. Le trafic invité doit être placé sur un VLAN invité isolé qui mène directement à internet, avec l'isolation des clients activée. Les terminaux de point de vente doivent résider sur un VLAN PCI complètement séparé et restreint, sécurisé via 802.1X ou iPSK, garantissant ainsi que le réseau invité est entièrement hors du périmètre de l'audit PCI-DSS.
Continuer la lecture de cette série
Comment segmenter de manière sécurisée les réseaux WiFi du personnel et des invités : meilleures pratiques pour les LAN d'entreprise
Ce guide fournit aux responsables informatiques et aux architectes réseau un modèle technique et indépendant des fournisseurs pour sécuriser les réseaux LAN d'entreprise en segmentant correctement le trafic WiFi du personnel et des invités. Il couvre l'authentification 802.1X, le RADIUS dans le cloud, l'isolation VLAN et la gestion du cycle de vie des identifiants nécessaires pour éliminer les phrases de passe partagées et protéger les actifs de l'entreprise.
Le meilleur filtrage DNS : un guide complet pour les entreprises
Ce guide de référence technique explique comment le filtrage DNS d'entreprise sécurise les réseaux publics en bloquant les domaines malveillants au niveau de la couche de résolution - avant même qu'une connexion ne soit établie. Il fournit aux directeurs informatiques, architectes réseau et équipes d'exploitation des sites l'architecture de déploiement, la configuration du pare-feu et le contexte de conformité nécessaires pour protéger le WiFi invité dans les secteurs de l'hôtellerie, du commerce de détail et du secteur public. Purple Shield bloque les logiciels malveillants, les botnets et les contenus inappropriés au niveau DNS sur plus de 80 000 sites actifs.
Comprendre Cisco SUDI : L'identité ancrée dans le matériel pour le contrôle d'accès réseau sécurisé
Ce guide explique comment Cisco SUDI fournit une identité sécurisée par cryptographie et ancrée dans le matériel pour l'infrastructure réseau d'entreprise. Découvrez comment remplacer les adresses MAC falsifiables par des certificats 802.1AR immuables afin de sécuriser le contrôle d'accès réseau de votre site.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.