
Il futuro della sicurezza WiFi: NAC basato su AI e rilevamento delle minacce
Questa guida autorevole esplora l'evoluzione della sicurezza WiFi aziendale dal legacy WPA2 al Network Access Control (NAC) basato su AI e al rilevamento delle minacce. Progettata per i leader IT, fornisce strategie di implementazione pratiche per proteggere ambienti ad alta densità come retail, hospitality e stadi utilizzando le reti basate sull'identità di Purple.
Video overview
Ascolta questa guida
Visualizza trascrizione del podcast
Parte della nostra serie principale: Guida alla sicurezza WiFi aziendale →

Sintesi Esecutiva
Per i responsabili IT e gli architetti di rete che gestiscono ambienti ad alta densità - come catene di vendita al dettaglio, stadi e strutture alberghiere - la posta in gioco per la sicurezza wireless non è mai stata così alta. I metodi di autenticazione legacy come WPA2 Personal e le chiavi pre-condivise statiche (PSK) sono fondamentalmente superati, offrendo una visibilità pari a zero sullo stato di sicurezza dei dispositivi ed esponendo le reti alla condivisione delle credenziali e ad attacchi di movimento laterale.
Il futuro della sicurezza wireless aziendale è guidato dall'identità e potenziato dall'intelligenza artificiale. Questa guida offre un approfondimento tecnico sull'implementazione del Network Access Control (NAC) basato sull'intelligenza artificiale e sul rilevamento continuo delle minacce. Passando a 802.1X, all'instradamento dinamico delle VLAN e al rilevamento delle anomalie basato sull'apprendimento automatico, i team IT possono ottenere un accesso alla rete zero-trust (ZTNA) all'edge. Esploreremo come piattaforme come Guest WiFi e WiFi Analytics di Purple si integrano con questi framework di sicurezza avanzati per offrire una connettività fluida, conforme e altamente sicura senza aumentare i costi operativi IT.
Approfondimento Tecnico: Il Passaggio al NAC Basato sull'IA
Il Fallimento della Sicurezza Wireless Legacy
Le reti aziendali tradizionali si affidano spesso ad assegnazioni VLAN statiche e credenziali condivise. In un vasto ambiente Hospitality o Retail, questo approccio fallisce su tre fronti:
- Mancanza di Contesto dell'Identità: Un dispositivo connesso tramite una PSK condivisa è solo un indirizzo MAC. Non esiste alcun collegamento crittografico con l'identità di un utente.
- Vulnerabilità al Movimento Laterale: Una volta che un utente malintenzionato compromette una chiave condivisa, ottiene un accesso illimitato al dominio di trasmissione.
- Costi Operativi: Gestire manualmente le whitelist dei MAC e ruotare le chiavi in centinaia di sedi è insostenibile.
Architettura NAC Basata sull'IA
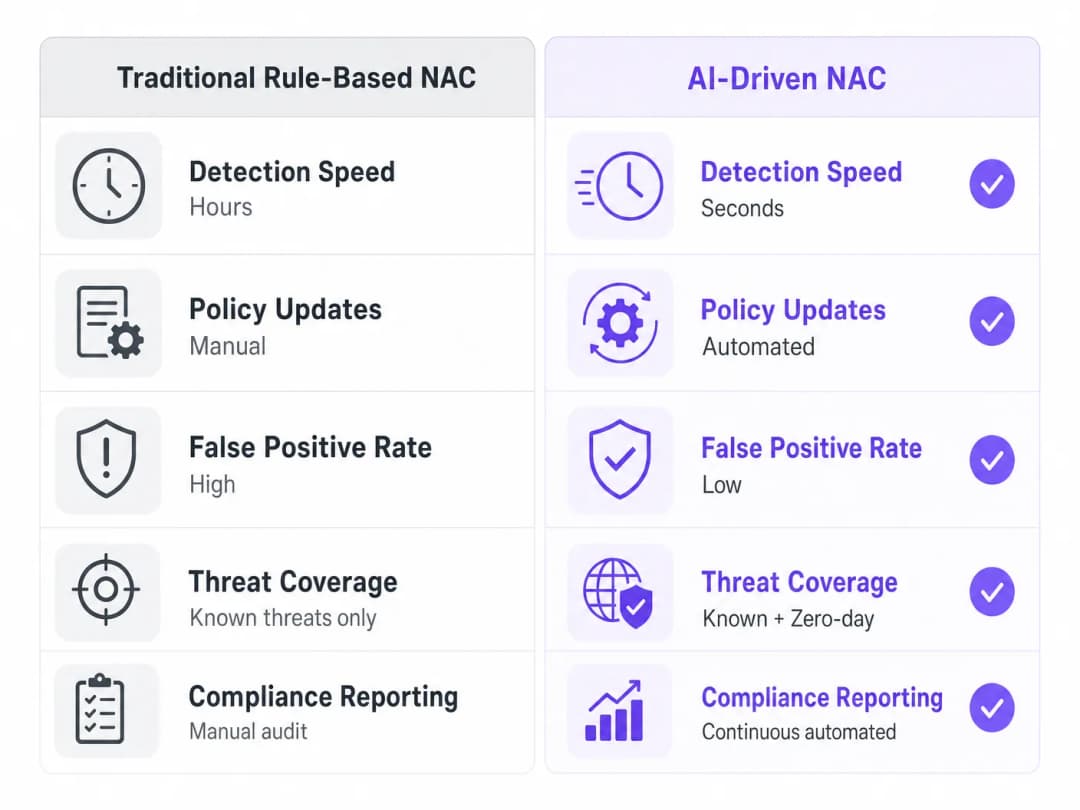
Il moderno Network Access Control sostituisce le regole statiche con policy dinamiche e sensibili al contesto. Quando integrato con l'IA e l'apprendimento automatico, il motore NAC non si limita a autenticare l'utente; valuta continuamente il comportamento del dispositivo.

Componenti Principali:
- 802.1X / WPA3-Enterprise: La base dell'accesso sicuro. Utilizza EAP (Extensible Authentication Protocol) per convalidare le credenziali rispetto a un server RADIUS o a un Identity Provider (IdP) prima di concedere l'accesso alla rete.
- Dynamic VLAN Steering: A seguito di un'autenticazione riuscita, il server RADIUS restituisce attributi specifici (ad es. Filter-Id o Tunnel-Private-Group-Id). L'access point o lo switch utilizza questi attributi per inserire dinamicamente il dispositivo nel segmento di rete corretto (ad es. Staff, Guest, IoT). Per implementazioni specifiche di fornitori, consulta la nostra guida su Come configurare le policy NAC per il VLAN Steering in Cisco Meraki.
- Definizione del comportamento di base: Gli algoritmi di machine learning stabiliscono una base di comportamento normale per diversi tipi di dispositivi. Ad esempio, un termostato intelligente dovrebbe comunicare solo con il suo cloud controller designato.
- Rilevamento delle minacce in tempo reale: Se il termostato avvia improvvisamente una connessione SSH verso un terminale Point of Sale (POS), il motore AI segnala questa anomalia in millisecondi e attiva una risposta automatica alle policy - come la messa in quarantena del dispositivo o la terminazione della sessione.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Guida all'implementazione: Un approccio graduale
La distribuzione di un NAC basato su AI in un'azienda distribuita richiede un approccio strutturato per evitare interruzioni dell'attività commerciale.
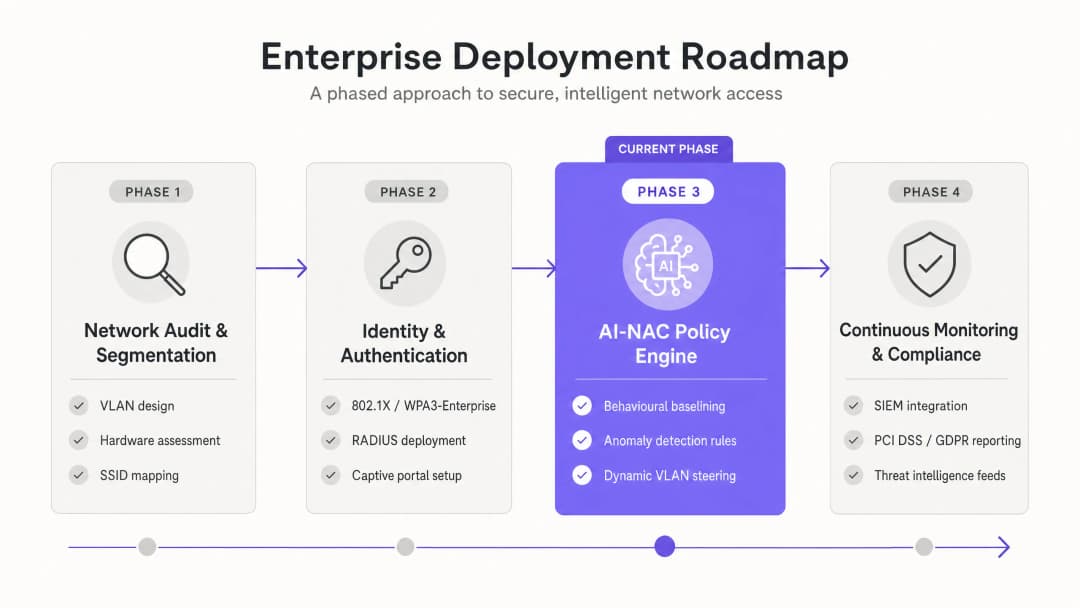
Fase 1: Audit di rete e segmentazione
Prima di implementare il NAC, l'architettura di rete sottostante deve supportare una segmentazione granulare.
- Mappa tutti gli SSID e le VLAN esistenti.
- Progetta uno schema VLAN robusto che isoli Guest, Staff, dispositivi IoT e gli endpoint regolamentati PCI.
- Assicurati che gli access point e gli switch esistenti supportino 802.1X e RADIUS Change of Authorization (CoA).
Fase 2: Identità e autenticazione
Passa dalle password condivise all'accesso basato sull'identità.
- Distribuisci un'infrastruttura RADIUS nativa del cloud (come il RADIUS-as-a-Service di Purple) per eliminare l'hardware on-premise.
- Integrazione con gli IdP aziendali (ad es. Microsoft Entra ID, Okta) per l'autenticazione del personale tramite EAP-TLS (basata su certificati) o PEAP-MSCHAPv2.
- Implementa un onboarding sicuro per i visitatori utilizzando un Captive Portal conforme.
Fase 3: Configurazione del motore di policy AI-NAC
Abilita le funzionalità di routing intelligente e di monitoraggio.
- Configura gli attributi di ritorno RADIUS per applicare il VLAN steering dinamico in base al gruppo di utenti o alla profilazione dei dispositivi.
- Abilita l'analisi del traffico tramite machine learning sul controller wireless o sulla piattaforma overlay.
- Definisci policy di quarantena automatizzate per i dispositivi che mostrano comportamenti ad alto rischio (ad es. scansione delle porte o eccessivi tentativi di autenticazione falliti).
Fase 4: Monitoraggio continuo e conformità
Integra il comportamento di sicurezza wireless con le più ampie operazioni di sicurezza aziendale.
- Inoltrare la telemetria wireless e i log di autenticazione a una piattaforma SIEM (Security Information and Event Management).
- Automatizzare i report di conformità per PCI-DSS e GDPR. La piattaforma di Purple, ad esempio, garantisce che la raccolta dei dati degli ospiti sia strettamente conforme ai framework UK GDPR e PECR.
Best Practice per la Sicurezza della rete WiFi Aziendale
- Imporre l'Autenticazione basata su Certificati (EAP-TLS): Per i dispositivi del personale e aziendali, lo standard di riferimento è EAP-TLS. Questo elimina il furto di credenziali poiché l'autenticazione si basa su un certificato crittografico installato sul dispositivo tramite MDM (Mobile Device Management), anziché su una password.
- Sfruttare il WiFi Ospiti basato sull'Identità: Per l'accesso pubblico negli hub di Trasporto o nei negozi al dettaglio, utilizza un Captive Portal gestito che colleghi l'indirizzo MAC a un'identità verificata (e-mail, SMS o social login). Questo fornisce una traccia di controllo e consente potenti analisi di marketing.
- Implementare la Micro-Segmentazione: Non affidarsi a una singola VLAN "IoT". Segmenta i dispositivi in base alla funzione (ad esempio, HVAC, telecamere di sicurezza, segnaletica digitale) per limitare l'area di impatto di un endpoint compromesso.
- Adottare WPA3: Imponi lo standard WPA3 per tutte le nuove installazioni. WPA3-Enterprise introduce i Protected Management Frames (PMF) obbligatori, che proteggono dagli attacchi di deautenticazione.
Risoluzione dei Problemi e Mitigazione dei Rischi
Anche con i sistemi automatizzati, i team IT devono prevedere le modalità di guasto:
- Timeout/Guasto RADIUS: Se il motore NAC non riesce a raggiungere il server RADIUS in cloud, i dispositivi non riusciranno a autenticarsi. Mitigazione: Implementa una policy di "fail-open" per le infrastrutture critiche su una VLAN limitata, oppure garantisci il failover RADIUS multi-regione.
- Falsi Positivi nel Rilevamento delle Anomalie: Modelli di intelligenza artificiale eccessivamente aggressivi potrebbero mettere in quarantena dispositivi legittimi, causando tempi di inattività operativi. Mitigazione: Esegui il motore AI in modalità "solo monitoraggio" per i primi 14 - 30 giorni per stabilire una baseline accurata prima di abilitare l'applicazione automatizzata delle regole.
- Incompatibilità con i Dispositivi Legacy: I dispositivi IoT più vecchi (ad esempio, scanner di codici a barre legacy) potrebbero non supportare lo standard 802.1X. Mitigazione: Utilizza iPSK (Identity PSK) o MAC Authentication Bypass (MAB) specificamente per questi dispositivi, assegnando loro passphrase univoche e limitando il loro accesso tramite ACL rigide.
ROI e Impatto Aziendale
Il passaggio a un'architettura NAC basata sull'intelligenza artificiale offre un valore aziendale misurabile che va oltre la riduzione del rischio:
- Riduzione delle Spese Operative IT (OpEx): L'automazione del processo di onboarding dei dispositivi e dell'assegnazione delle VLAN riduce significativamente i ticket di assistenza relativi alla connettività WiFi e al ripristino delle password.
- Conformità Semplificata: I report automatizzati e la segmentazione rigorosa semplificano gli audit PCI-DSS, spesso riducendo l'ambito dell'audit e risparmiando migliaia di dollari in costi di conformità.
- Informazioni approfondite sui clienti: Integrando la convalida sicura dell'identità con piattaforme come Purple, i locali possono raccogliere in modo sicuro dati demografici e tempi di permanenza, guidando campagne di marketing mirate e mantenendo al contempo la conformità al GDPR.
Definizioni chiave
Network Access Control (NAC)
Una soluzione di sicurezza che applica policy sui dispositivi che tentano di accedere a una rete, garantendo l'accesso solo agli endpoint autenticati e conformi.
Fondamentale per i team IT che passano da password statiche ad architetture di rete zero-trust basate sull'identità.
802.1X
Uno standard IEEE per il controllo dell'accesso alla rete basato su porta che fornisce un meccanismo di autenticazione ai dispositivi che desiderano collegarsi a una LAN o WLAN.
La base della sicurezza WiFi aziendale, che richiede un server RADIUS per convalidare le credenziali prima di consentire il traffico di rete.
Dynamic VLAN Steering
Il processo di assegnazione automatica di un dispositivo a una specifica rete locale virtuale (VLAN) in base alla sua identità o al suo ruolo, anziché all'SSID a cui si è connesso.
Consente alle sedi di trasmettere un singolo SSID segmentando in modo sicuro personale, ospiti e dispositivi IoT sul backend.
RADIUS (Remote Authentication Dial-In User Service)
Un protocollo di rete che fornisce una gestione centralizzata di autenticazione, autorizzazione e tracciamento (AAA) per gli utenti che si connettono e utilizzano un servizio di rete.
Il motore del WiFi aziendale, spesso distribuito come servizio cloud (RADIUS-as-a-Service) per ridurre l'infrastruttura on-premise.
EAP-TLS
Extensible Authentication Protocol-Transport Layer Security. Un metodo di autenticazione che utilizza certificati digitali sia sul client che sul server per un'autenticazione reciproca altamente sicura.
Il metodo di autenticazione più sicuro per i dispositivi aziendali, che elimina le vulnerabilità associate alle password.
Identity PSK (iPSK)
Una funzionalità che consente l'utilizzo di più Pre-Shared Key univoche su un singolo SSID, con ciascuna chiave associata a uno specifico indirizzo MAC del dispositivo e a una policy.
Essenziale per proteggere i dispositivi IoT headless (come stampanti o smart TV) che non possono supportare l'autenticazione 802.1X.
Behavioural Baselining
L'uso del machine learning per stabilire un modello normale di attività di rete per uno specifico dispositivo o utente nel tempo.
Consente ai sistemi di rilevamento delle minacce basati sull'intelligenza artificiale di identificare anomalie, come un termostato che tenta improvvisamente di accedere a un database.
Protected Management Frames (PMF)
Una funzionalità di sicurezza WiFi che crittografa i frame di azione di gestione, impedendo agli aggressori di falsificarli per disconnettere i client.
Obbligatorio in WPA3, mitiga gli attacchi di deautenticazione comunemente utilizzati dagli hacker per catturare gli handshake o interrompere il servizio.
Esempi pratici
Un hotel da 400 camere deve proteggere la propria rete. Attualmente, personale, ospiti e smart TV condividono tutti la stessa rete WPA2-Personal con un'unica password. In che modo il Direttore IT dovrebbe riprogettare questa architettura utilizzando un NAC basato su AI?
- Distribuire un server RADIUS cloud e configurare gli access point per l'autenticazione 802.1X.
- Integrare il server RADIUS con l'Azure AD dell'hotel per l'accesso del personale tramite PEAP o EAP-TLS.
- Implementare Purple Guest WiFi con un captive portal per i visitatori, inserendoli in una VLAN Guest isolata (es. VLAN 100) con isolamento dei client abilitato.
- Utilizzare Identity PSK (iPSK) per le smart TV. Il motore NAC assegna una chiave precondivisa univoca a ciascuna TV e le indirizza automaticamente a una VLAN IoT limitata (es. VLAN 200) che può comunicare solo con il server di gestione IPTV.
- Abilitare il monitoraggio comportamentale basato su AI per controllare che le smart TV non presentino traffico in uscita anomalo.
Una catena retail sta introducendo tablet per Point of Sale mobili (mPOS) in 50 punti vendita. In che modo possono garantire che questi dispositivi rimangano sicuri e conformi allo standard PCI-DSS sulla rete wireless?
- Registrare tutti i tablet mPOS in una soluzione MDM e inviare certificati client univoci a ciascun dispositivo.
- Configurare la rete wireless per richiedere WPA3-Enterprise con autenticazione EAP-TLS.
- Configurare il motore NAC per eseguire un controllo dello stato di sicurezza (es. verifica del profilo MDM e della versione del sistema operativo) durante l'autenticazione.
- In seguito a un'autenticazione e a una convalida dello stato riuscite, indirizzare dinamicamente i tablet a una VLAN PCI dedicata e altamente limitata.
- Utilizzare il rilevamento delle minacce tramite AI per monitorare continuamente i tablet. Se un tablet tenta di connettersi a un IP esterno non autorizzato, il motore NAC emette automaticamente un RADIUS CoA per mettere in quarantena il dispositivo.
Domande di esercitazione
Q1. Il direttore IT di un ospedale sta aggiornando la rete wireless. Dispone di 500 pompe di infusione legacy che supportano solo WPA2-Personal e non possono essere aggiornate per supportare 802.1X. Come dovrebbero essere protetti questi dispositivi mentre si sposta il resto della rete su WPA3-Enterprise?
Suggerimento: Considera come applicare credenziali univoche ai dispositivi che non supportano i protocolli di autenticazione enterprise.
Visualizza risposta modello
Il direttore IT dovrebbe implementare Identity PSK (iPSK) o MAC Authentication Bypass (MAB) per le pompe di infusione. Assegnando una passphrase univoca all'indirizzo MAC di ciascuna pompa tramite il server NAC/RADIUS, la rete può indirizzare dinamicamente questi dispositivi legacy in una VLAN IoT medica fortemente limitata. Il resto della rete (laptop del personale, tablet) può utilizzare in sicurezza WPA3-Enterprise con EAP-TLS sulla stessa infrastruttura fisica.
Q2. Dopo aver implementato una soluzione NAC basata sull'intelligenza artificiale, il team operativo di rete riceve avvisi che indicano che diverse smart TV nel centro congressi vengono messe automaticamente in quarantena, interrompendo un evento importante. Qual è la causa probabile e come dovrebbe essere risolta?
Suggerimento: Pensa al ciclo di vita dell'implementazione del rilevamento delle anomalie tramite machine learning.
Visualizza risposta modello
La causa probabile è che il motore di rilevamento delle anomalie dell'IA è stato attivato in modalità "enforcement" prima di aver avuto il tempo di stabilire un baseline comportamentale accurato per le smart TV. Per risolvere questo problema, il team IT dovrebbe spostare immediatamente il motore delle policy dell'IA in modalità "monitor-only", togliere le TV dalla quarantena e consentire al sistema di apprendere i normali modelli di traffico dei dispositivi per 14 - 30 giorni prima di riabilitare l'enforcement automatico.
Q3. Un'attività di vendita al dettaglio desidera offrire il WiFi ospiti gratuito in 200 negozi, acquisendo al contempo i dati dei clienti per scopi di marketing. Deve inoltre garantire che questa rete pubblica non comprometta la conformità PCI-DSS per i terminali dei punti vendita (POS). Qual è l'architettura consigliata?
Suggerimento: Concentrati sulla segmentazione e sul ruolo del captive portal.
Visualizza risposta modello
L'azienda dovrebbe implementare una soluzione di captive portal gestita, come Purple Guest WiFi, su un SSID aperto per gestire l'onboarding degli utenti, l'acquisizione del consenso (GDPR) e l'autenticazione. Aspetto fondamentale, l'infrastruttura di rete sottostante deve utilizzare la segmentazione VLAN. Il traffico degli ospiti deve essere inserito in una VLAN Guest isolata che instrada direttamente a Internet, con l'isolamento dei client abilitato. I terminali POS devono risiedere su una VLAN PCI completamente separata e limitata, protetta tramite 802.1X o iPSK, garantendo che la rete ospiti sia totalmente esclusa dall'ambito dell'audit PCI-DSS.
Continua a leggere questa serie
Come segmentare in sicurezza le reti WiFi del personale e degli ospiti: Best Practice per LAN aziendali
Questa guida fornisce ai responsabili IT e agli architetti di rete un progetto tecnico, indipendente dai vendor, per proteggere le LAN aziendali segmentando correttamente il traffico WiFi del personale e degli ospiti. Copre l'autenticazione 802.1X, il cloud RADIUS, l'isolamento VLAN e la gestione del ciclo di vita delle credenziali necessaria per eliminare le password condivise e proteggere le risorse aziendali.
Il miglior filtro DNS: una guida completa per le aziende
Questa guida tecnica di riferimento spiega in che modo il filtraggio DNS aziendale protegge le reti pubbliche bloccando i domini dannosi a livello di risoluzione - prima ancora che venga stabilita una connessione. Fornisce ai direttori IT, agli architetti di rete e ai team operativi delle sedi l'architettura di implementazione, la configurazione del firewall e il contesto di conformità necessari per proteggere il WiFi per gli ospiti in ambienti alberghieri, retail e del settore pubblico. Purple Shield blocca malware, botnet e contenuti inappropriati a livello DNS in oltre 80.000 sedi attive.
Comprensione di Cisco SUDI: Identità ancorata all'hardware nel controllo degli accessi di rete sicuro
Questa guida spiega come Cisco SUDI fornisca un'identità crittograficamente sicura e ancorata all'hardware per l'infrastruttura di rete aziendale. Scopri come sostituire gli indirizzi MAC facilmente falsificabili con certificati 802.1AR immutabili per proteggere il controllo degli accessi alla rete della tua struttura.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.