Coffee Shop WiFi Architecture & ROI Planner
Model access point density, bandwidth QoS shaping, PCI-DSS payment segmentation, and guest data capture projections for modern cafes.
Segmentation posture: Strongest of the three: terminals on a physically separate wired VLAN, outside the wireless broadcast domain entirely. PCI-DSS compliance depends on far more than the link the terminals sit on, so treat this as the network half of a scope assessment rather than a verdict on it.
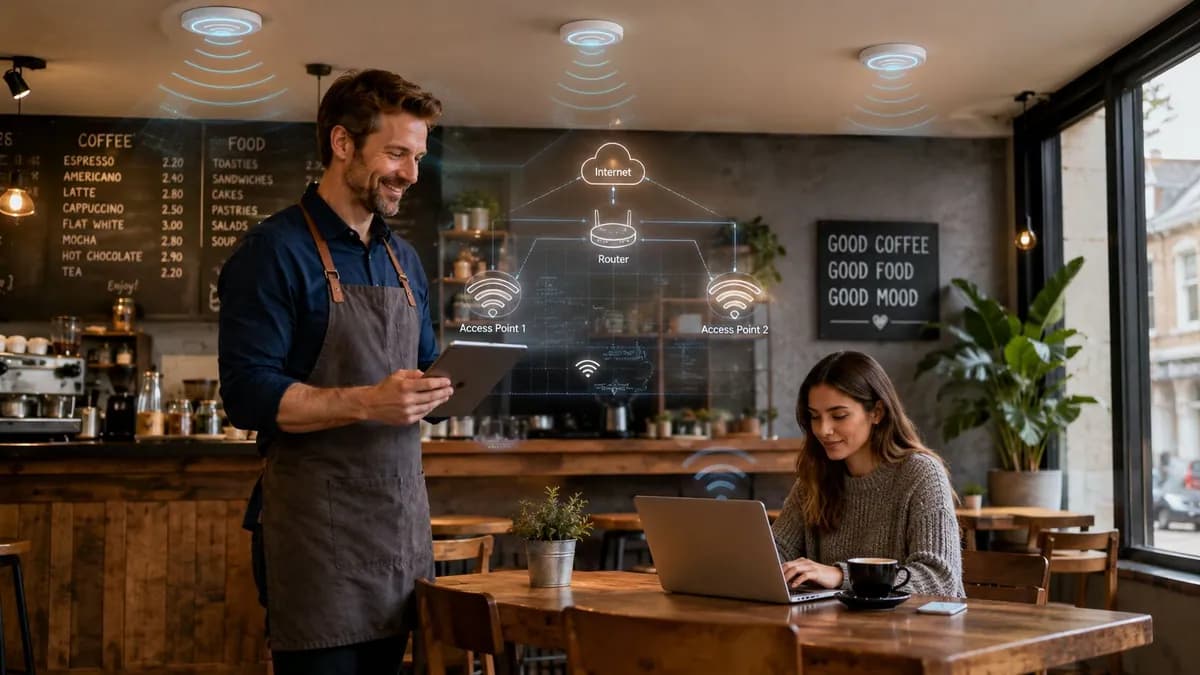
Triple-VLAN Architecture with PCI-DSS Isolation
Never mix customer smartphones with point-of-sale card terminals on the same subnet. Card payment standards (PCI-DSS 4.0 Requirement 1) mandate strict firewall isolation between cardholder data environments and public guest WiFi.
- Dedicated subnet: 192.168.20.0/24
- Zero inter-VLAN routing to Guest WiFi
- Direct outbound HTTPS to payment processor
- Ethernet or WPA3-Enterprise only
- Subnet pool: /23 (510 usable host IPs)
- Short DHCP lease: 1 hour(s)
- Layer 2 peer-to-peer blocking enabled
- DNS content filtering enabled
- Dedicated subnet: 192.168.10.0/24
- Manager laptops, CCTV, Sonos, printers
- Encrypted pre-shared key or 802.1X
- Prioritized over Guest traffic
Ready to deploy enterprise guest WiFi across your coffee shops?
Purple provides hardware-agnostic guest WiFi, captive portals, customer analytics, and marketing automation for hospitality venues.
情况通常是这样开始的。一位顾客一边小心地端着一杯馥芮白和一台笔记本电脑,一边询问 WiFi 密码。密码要么又变了,要么黑板上写的版本是错的,再要么靠窗座位的信号很弱。十分钟后,店员不得不去解决连接问题,而不是在为排队的顾客服务。
大多数运营商都将咖啡馆的 WiFi 仅仅视为一项附带闪烁指示灯的公用事业账单。这种思维方式代价高昂。在多门店咖啡连锁店中,WiFi 会影响客户留存率、员工生产力、安全风险暴露以及第一方客户数据的质量。处理得不好,它会带来摩擦;处理得好,它就会成为服务模式的一部分。
我最常看到的错误其实很简单。老板们购买了宽带,安装了路由器,分享了密码,就以为大功告成了。事实并非如此。一个优秀的咖啡馆 WiFi 设置必须能够在午餐高峰期承受压力、保护业务系统,并让再次光临变得更容易,而不是更困难。
为什么您的咖啡馆 WiFi 让您大失所望
在高峰时段,糟糕的 WiFi 不会悄无声息地崩溃。它会在众目睽睽之下崩溃。
一位顾客无法加载会议链接;另一位被不断刷新的登录页面卡住;一位常客放弃了询问密码,因为密码每周都在变。这些瞬间单独看起来并无大碍,但加在一起就决定了人们对这家店的评价。如果咖啡品质上乘,但数字化体验却很糟糕,那么这家店给人的可靠感就会输给路对面的那家店。
这一点至关重要,因为咖啡馆的 WiFi 早已不再是可有可无的额外配置。Ofcom 的 Connected Nations 报告显示,全英拥有数以十万计的公共 WiFi 热点,这也正是为什么客户现在将网络连接视为一项基础服务而非一项福利的原因,正如关于 InformationWeek 探讨咖啡馆 WiFi 期望 的趋势总结中所提到的那样。
旧有的设置会以可预见的方式崩溃
大多数表现不佳的场所都采用以下设置之一:
- 柜台上的家用路由器: 适合小型公寓,但对于繁忙的餐饮场所来说很不稳定。
- 所有人共用一个密码: 容易分发,但难以控制,在规模化运营中更无法进行精细管理。
- 繁琐的 Captive Portal: 乍看之下很专业,但当页面无法正常加载时,会极大地挫伤客户的体验。
- 用户与设备之间未进行隔离: 员工平板电脑、音响系统、后台办公设备和访客全都共用同一个环境。
每种选择都会带来不同的问题。廉价的硬件会导致覆盖范围参差不齐。共享密码会传播到场所之外。糟糕的门户设计在客户上网之前就增加了摩擦。扁平网络则会将一个简单的便利设施变成安全隐患。
糟糕的咖啡馆 WiFi 极少是因为某一个戏剧性的失误而崩溃。它的崩溃往往是因为许多细小的偷工减料堆积而成的。
客户实际关注的目标
客户不会去检查您的防火墙策略,也不会询问您使用哪个接入点厂商。他们注意到的是 WiFi 是否感觉即时、他们返回时是否会自动重新连接,以及他们是否足够信任它以停留更长时间。
对于多位置连锁店而言,这意味着问题不再是 “我们是否提供免费 WiFi?” 关键问题在于网络是否支持您的品牌想要提供的那种体验。如果您的品牌定位依赖于便利性、舒适度和回头客,那么不可靠的访客接入就会与这三点背道而驰。
优秀的运营商不再将 WiFi 视为后台的技术问题。他们像管理座位、排队客流和付款速度一样来管理它。这是客户旅程的一部分,而客户早已期望它能顺畅运行。
设计您的网络基础
在选择登录方式或考虑分析数据之前,请先打好物理和逻辑层面的基础。如果底层网络很脆弱,任何面向顾客的改进都只是空中楼阁,随时会遇到瓶颈。
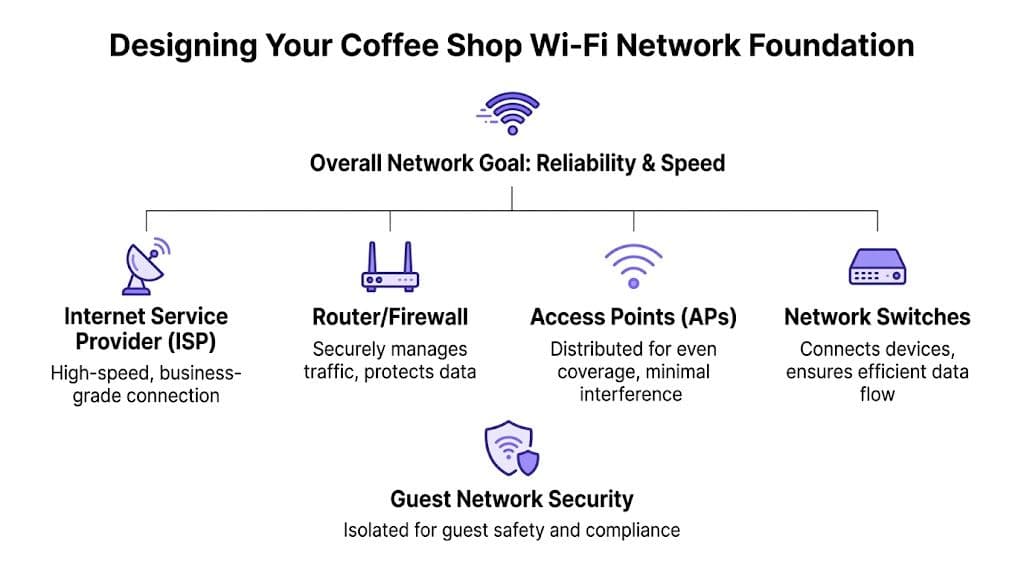
从实际使用情况出发,而非凭空想象
咖啡店的需求多种多样。一位顾客可能只是花十分钟查看电子邮件,而另一位顾客可能会花半天时间进行视频通话。与此同时,员工的设备还要运行支付、点单、库存和音乐系统。如果您按照最轻量级的用例来规划网络容量,那么当店内满员时,整个店铺的网络都会变慢。
围绕以下变量进行规划:
- 座位分布格局: 密集型座位所需的信号覆盖方案与带有临窗高脚凳的狭长型咖啡厅完全不同。
- 多设备组合: 即使大多数访客只活跃使用一台设备,他们通常也会随身携带多台设备。
- 高峰期网络争用: 您的网络必须能够应对客流高峰期的冲击,而不仅仅是在空闲时段正常运行。
- 业务运营流量: 如果不加以限制,POS 机、平板电脑、打印机、摄像头、智能音箱和办公设备都会争夺宝贵的信道资源。
对平面图的简单审查通常就能发现根本问题。接入点往往被隐藏在库房、冰箱上方或装饰性隔墙后面,因为没人想看到它们。这样虽然整洁,但却是糟糕的无线电设计。
消费级设备起初成本较低,但后续成本更高
小型运营商往往从 ISP 提供的路由器或家用网状网设备开始。这在非常简单的空间中行得通,但一旦您拥有多个门店、共享的排错责任以及对一致政策的需求时,这种方案就会崩溃。
来自 Cisco Meraki, Aruba, Ruckus, Mist, or UniFi 等厂商的企业级接入点专为集中管理、更好的漫游表现、更清晰的网段划分和可预测的支持而设计。它们还能让您的网络团队查明发生的状况,而无需在每次遇到问题时都派人前往现场。
实用规则:如果某个场所拥有客用 WiFi、员工设备和业务系统,请将其视为托管的分支机构网络,而不是家用宽带设置。
如果您正在开设新店或进行店面翻新,将网络决策与更广泛的开业计划保持一致会大有帮助。这个 适用于英国咖啡馆的 ADS 资源 非常实用,因为它将基础设施决策置于店面准备工作、设备和日常运营的更广泛背景中。
将接入点放置在客户实际坐的地方
良好的覆盖范围并不是要购买超出您实际需要的硬件。而是要把合适的硬件放在合适的位置。
常见的放置错误包括:
- 后勤办公室安装导致前厅座位区信号微弱。
- 天花板角落安装造成覆盖不均和盲区。
- 太多 AP 靠得太近,这会导致干扰而不是改善。
- 忽视建筑材料,特别是厚墙、金属货架、镜子和制冷设备。
对于多店运营商,即使各店面的平面图不同,也应标准化设计原则。具体设备可能因门店规模而异,但设计逻辑不应改变。独立的 ISP 接入、企业级防火墙、网管型交换机以及合理布置的 AP,都应该成为标准配置。
如果您想在架构方面寻求实用参考,这篇 安全且变现的咖啡馆 WiFi 设置指南 概述了运营商在部署前通常需要思考的组件。
实施安全和细分的接入
制造长期问题最快的方法就是将宾客、员工和业务系统置于同一个网络中,并将其美其名曰“便利”。
这种捷径在咖啡馆中仍然很常见。有人安装了一个单一的 SSID,给每个人相同的密码,并认为风险只是理论上的。事实并非如此。在酒店餐饮业中,网络隔离是为数不多既实用又至关重要的控制措施之一。
让宾客远离业务系统
您的访客网络绝不应与您的支付终端、员工平板电脑、打印机、摄像头或办公设备处于同一网段。即使是看似低风险的设备,例如音乐播放器或数字化菜单板,如果涉及业务运营,也属于其独立的受控分段。
咖啡连锁店至少应将以下网络隔离开来:
- 访客接入:仅限互联网,与内部系统隔离。
- 员工接入:供授权的团队成员和受管理的办公设备使用。
- 业务设备:POS、打印机、后勤办公室设备和场所技术设备。
- 遗留或棘手设备:无法处理现代身份验证方法且需要严格控制访问权限的设备。
这从两个方面保护了业务。首先,它降低了访客设备受到威胁时的风险暴露。其次,它使故障排除更加清晰,因为您可以准确看到问题所在。
开放式接入会引发信任问题
公共 WiFi 存在安全信任问题,这不无道理。英国国家网络安全中心建议用户避免在不可信的热点上进行敏感交易,正如这篇 公共 WiFi 安全概述 中所总结的那样。对于咖啡馆运营商而言,这意味着仅在窗贴上写着“免费 WiFi”并不能自动建立起客户的信任。
如今,顾客会提出一些合情合理的问题。进行网上银行交易安全吗?我的工作 VPN 能正常运行吗?这个登录页面是真实的吗?如果您的回答是“密码在收银台上”,这无法让任何人放心。
关于消费者面临的风险,这篇咖啡店 WiFi 安全指南中提供了非常有用的说明,特别是对于那些试图理解为什么信任与便利同样重要的运营商而言。
如果客户在加入您的网络之前犹豫不决,问题不仅在于安全性。而是在于服务体验。
共享密码与现代身份验证的对比
传统的客用接入模式之所以依然存在,是因为它们看似简单。但在实际操作中,它们要么导致安全性脆弱,要么导致用户体验不佳,有时两者兼有。
| 功能 | 共享密码 | Captive Portal | 免密连接 (Passpoint/OpenRoaming) |
|---|---|---|---|
| 首次访客的便利性 | 如果员工正确分享则很简单 | 通常较慢且更容易出错 | 一旦正确配置便非常顺畅 |
| 安全态势 | 较弱,尤其是当密码泄露时 | 优于开放式接入,但具体取决于实施方式 | 更强,因为访问从一开始就经过了身份验证和加密 |
| 运营控制 | 低 | 中等 | 高 |
| 再次访问体验 | 通常需要手动重新输入 | 通常需要重复操作 | 为返回用户自动重新连接 |
| 支持负担 | 当密码更改或泄漏时较高 | 当门户在设备上失效时较高 | 正确部署后较低 |
| 品牌印象 | 充其量只是实用 | 可能感觉笨重 | 感觉现代且专业 |
共享密码是一种粗放的管理手段。Captive Portal 可能会有用,尤其是当您需要条款确认和同意流程时,但它们也因重定向失败、设备兼容性问题和会话中断而臭名昭著。包括 Passpoint 和 OpenRoaming 模式在内的无密码认证接入则解决了另一类问题,在减少用户阻碍的同时提升了安全性。
在实际应用中行之有效的方案
对于大多数连锁店来说,切实可行的模式是这样的:
- 使用分段的 SSID 或等效的策略隔离
- 保持支付和核心业务隔离
- 避免完全开放的访客接入
- 在可能的情况下逐步停用密码
- 为兼容的设备支持现代加密认证
- 为旧款手持设备提供回退路径,而不降低整个环境的安全等级
在整个技术栈中,平台选择至关重要。一些运营商使用厂商原生工具,另一些则接入身份识别系统。Purple 就是这样一个平台,它在现有无线基础设施的基础上支持无密码访客接入和基于身份的网络连接。当连锁品牌希望在不依赖共享密码或繁重本地部署的情况下实现安全接入时,这将非常实用。
创建无缝的宾客旅程
顾客走进您的店里时,脑子里并不会想着认证方式。他们只想坐下来,快速下单,打开笔记本电脑,然后在不受干扰的情况下联网。
最棒的咖啡馆 WiFi 体验感觉几乎是无形的。
在连入网络之前,阻碍就已经显现了
观察一下在采用旧版门户流程的典型咖啡馆中会发生什么。新顾客唤醒手机,扫描网络列表,选择最可能正确的 SSID,等待浏览器弹出窗口,然后因为 Splash 页面无法加载而卡住。他们关闭移动数据,再次尝试,向员工寻求帮助,在开始互动时就已经有些恼火了。
这不仅仅是技术上的失败。它改变了顾客光顾时的情绪体验。
如果您需要了解为什么 Portal 体验经常带来麻烦,这篇关于 什么是 captive portal 的解释会很有帮助。虽然这种机制很常见,但常见并不意味着体验流畅。
更好的体验应该是简短且清晰的
一个强大的访客旅程只需由几个活动部件组成:
- 清晰的标识:统一的网络名称,而不是三个令人困惑的变体。
- 简单的接入体验:二维码、一键连接或直观的首次注册。
- 快速重新连接:再次光顾的访客无需从零开始重新操作。
- 无需依赖员工:收银团队不应充当技术支持人员。
在实际操作中,理想的体验是这样的:首次访问的顾客会在柜台或座位区附近看到一个低调的指示牌,扫描二维码,接受条款,然后安全连接。在下一次访问时,如果认证框架支持,他们的设备将自动重新连接。
优秀的款待服务会在顾客开口之前,就消除那些细微的挫败感。
细节设计决定成败
运营商往往专注于后端配置,而忽略了店内的物理体验。指示牌应当易于阅读、带有品牌标识,并放置在顾客自然停留的地方。不要把连接说明隐藏在糕点柜后面,也不要塞进贴满无关海报的布告栏里。
一些实用的习惯很有帮助:
- 清晰命名 SSID:使用品牌或门店名称,不要使用通用的硬件标签。
- 简化说明:对大多数访客来说,两步操作就足够了。
- 在常见设备上进行测试:应定期检查 iPhone、Android、Windows 和 Mac。
- 对员工进行简单培训:他们需要一个简单的故障升级流程,而不是网络技术讲座。
最流畅的咖啡店 WiFi 设置支持一种熟悉的节奏:进店、点单、坐下、连接、再次光顾、重新连接。当这一系列操作毫无阻碍地进行时,顾客会记住这个地方既有条理又方便使用。这比大多数运营商意识到的还要重要。
将 WiFi 数据转化为商业增长
大多数咖啡馆已经为网络连接买单,但从中挖掘出商业价值的却少之又少。
这就是“工具”与“资产”之间的差距。基础的访客网络只能让人们上网。而基于身份的访客网络可以让运营商更清晰地了解顾客的重访频率、停留时间,以及 WiFi 资产是否在支持商业目标的实现。
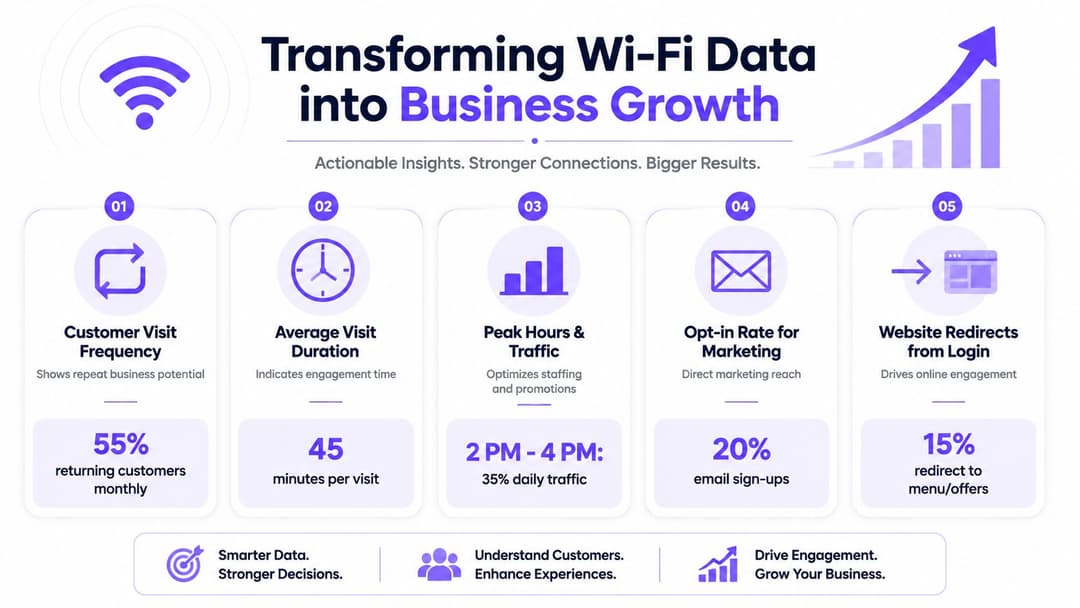
有用的指标是行为指标,而非虚荣指标
商业层面的问题不在于某个场所是否提供 WiFi。而是在于该 WiFi 是否能促进消费、提升忠诚度并助力更明智的决策。
正如在 这篇关于咖啡馆 WiFi 和投资回报率的讨论 中所指出的,基于身份的访客 WiFi 可以提供诸如会话频率和重复访问率等指标,这些指标可以输入 CRM 和营销自动化系统。这就是共享密码与托管接入模式之间的本质区别。
有效的衡量指标包括:
- 会话频率:已知访客返回的频率。
- 重复访问模式:哪些场所产生了习惯性客流。
- 选择性加入(Opt-in)质量:访客是否同意未来的沟通。
- 停留趋势:访客在不同营业时段的停留时间。
- 场所对比:哪些分店能将首次流览的用户转化为回头客。
这些指标之所以重要,是因为它们将网络投资与您可以付诸行动的行为关联起来。
运营者可以利用这些数据做什么
拥有经过身份验证的宾客接入服务的连锁店,比起在所有分店都使用同一个统一密码的连锁店,能够做出好得多的商业决策。
示例如下:
会员忠诚度跟进
如果访客选择加入,营销团队可以将访问行为与会员旅程联系起来,而不是向所有人发送相同的通用信息。门店级故障排除
如果一个分店的重复使用率低于类似门店,问题可能是座椅布局、信号质量、入网摩擦或本地运营。活动时机
访问模式可帮助团队决定何时开展促销活动更有可能取得好效果,尤其是针对客流较少的时段或利用率较低的场所。投资合理性
当网络升级能够产生更干净的互动数据并支持可衡量的留存活动时,网络升级就更容易得到支持。
只有当有人能根据分析数据采取行动时,这些数据才具有价值。如果您的 WiFi 数据无法为运营、营销或选址规划提供依据,那么您收集的只是无用的噪音。
行不通的方案
许多运营商试图通过在 WiFi 上强制每个客户填写繁琐的登录表单来“做营销”。这通常会适得其反。加入时过多的摩擦会降低完成率,惹恼客户,并且最终只能收集到低质量的数据。
更好的模式是渐进式信任。让连接变得简单。只索取您需要的信息。明确告知同意条款。然后将生成的第一方数据负责任地应用于 CRM、受众细分和营销活动逻辑中。
对于多店连锁品牌,访客 WiFi 不再仅仅是一项 IT 开支,而是成为了顾客数据基础设施的一部分。网络可以告诉您谁会再次光顾、哪些位置能培养忠诚度,以及您的店面环境是否支持品牌所依赖的顾客回头率。
确保合规性与宾客隐私
一旦您通过咖啡馆 WiFi 收集客户数据,您就不仅是在提供便利,而是承担了责任。运营商往往会低估这一环节,因为登录流程看起来很简单。但其背后的法律和信任影响绝不简单。
实际标准非常简单。只收集您需要的信息,解释收集的原因,对其进行妥善保护,不要用含糊不清的语言隐藏细节。
将法律基础融入连接流程中
如果您的宾客接入流程收集了个人数据,您的条款和隐私信息必须易于查找且易于理解。
一个好的基准包括:
- 清晰的服务条款:解释可接受的使用行为以及访客同意的内容。
- 显眼的隐私声明:说明您收集哪些数据、原因以及保留多长时间。
- 在需要时获得明确同意:特别是针对市场营销信息。
- 明确的数据控制者身份:访客应了解负责的企业实体是谁。
不要让顾客在连接后还要去网站底部费力寻找。请将相关的声明放在接入流程中,或紧邻其旁的位置。
让您的数据收集习惯保持适度
运营商往往收集了过多的数据,仅仅因为平台在技术上可行。这是错误的标准。正确的标准是:这些信息是否是访问、安全、同意管理或有明确说明的商业用途所必需的。
使用简单的内部清单:
- 收集目的: 我们为什么要收集这个字段?
- 保留期限: 我们需要保存它多久?
- 访问权限: 哪些员工角色有权查看它?
- 数据删除: 如果有需要,我们能否干净彻底地将其删除?
- 服务商合规审查: 我们的供应商处理数据的方式是否符合合规要求且合理合规?
对于更广泛地思考面向客户的安全预期和披露的团队来说,这篇关于 Vendmoore Enterprises 安全与法律 的文章是一个有用的提醒,即面向公众的技术会带来合规义务和信任问题,即使该技术看起来很常规。
隐私条款的语言读起来应该像是一个负责任的运营者在用大白话进行沟通,而不是像一个刻意隐瞒答案的律师。
信任是服务的一部分
当数据交换显得公平合理时,顾客会更愿意参与互动。如果他们清楚连接后会发生什么,他们就不太可能对后续的电子邮件感到被骗,或者对品牌产生怀疑。
这对于连锁店尤为重要。一个门店糟糕的隐私体验就会损害整个连锁品牌的信任。规范化政策,简化语言,并确保运营、市场和 IT 团队都遵循相同的规则。
管理运营与衡量成功
网络上线后,工作重心就从安装转向了日常维护。如果无人负责日常维护,咖啡店的 WiFi 会随着时间的推移而出现问题:固件版本滞后、接入点离线、更新后 Captive Portal 出现故障,以及访客的投诉在传达到 IT 部门之前就先堆到了门店经理那里。
解决办法在于运营节奏。不复杂。只需保持一致。
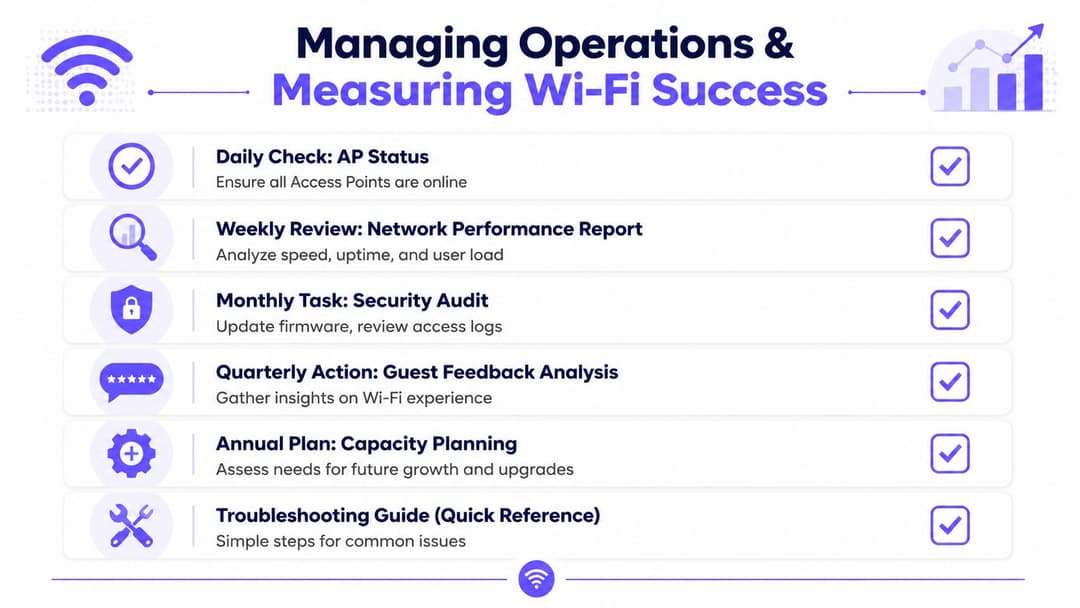
像运营零售系统一样运营网络
在多门店的连锁咖啡店中,客用 WiFi 应该与 POS 和支付系统纳入相同的管理规范中。需要有人明确负责可用性、变更控制、供应商问题上报以及报告工作。
一个可行的运营节奏如下所示:
- 每日检查:确认 AP 在线并标记明显的门店问题。
- 每周评估:查看性能趋势、失败的连接和异常的负载模式。
- 每月安全任务:审查固件状态、访问策略更改和身份验证设置。
- 每季度门店反馈:将技术数据与门店级别的投诉和员工观察进行对比。
- 年度容量规划:在翻新、菜单更改、布局调整或交易模式变化后,重新评估分店需求。
按正确的顺序排除故障
当员工报告“WiFi 断了”时,原因往往没有那么严重。培训门店团队提供有用的反馈信号,而不是含糊的抱怨。
简单的排查路径很有帮助:
确认影响范围
该问题是仅影响单一客户、门店的某个特定区域,还是影响整个场所?确认依赖关系
宽带连接是否正常?员工设备是否也受到影响,还是只有访客受到影响?确认近期变更
是否有人移动过设备、更换过 ISP 路由器或改变了门店的物理布局?确认规律与模式
网络变慢是否只发生在高峰时段?这通常指向容量限制或信道争用,而非彻底的服务瘫痪。
将业务成果和技术成果结合起来衡量
有太多的团队只测量在线时间。这固然必要,但并不完整。如果接入过程令人痛苦,或者重复使用率极低,那么网络即便在技术上可用,在商业上依然是失败的。
使用包含以下内容的平衡记分卡:
- 技术健康度: AP 在线时间、回传稳定性、漫游表现、认证失败趋势。
- 访客体验: 联网成功率、重新连接的便捷性、投诉的核心主题。
- 业务运营指标: 独立用户数、重复访问频次、主动选择加入(opt-in)的质量、营销活动契合度。
- 运维效率: 故障解决时间、门店级问题上报的数量、各分店之间的一致性。
稳定可靠的网络并非终极目标。我们的目标是构建一个能够支持客户忠诚度、保护业务安全、并能让连锁品牌更清晰地洞察人们如何使用其空间的系统。
如果您的咖啡连锁店已经不再适用共享密码、不稳定的门户网站以及一刀切的访客接入,那么在进行更广泛的网络更新时,Purple 非常值得评估。它支持安全的访客认证、基于身份的准入,以及运营商所需的分析层,使咖啡店 WiFi 能够助力忠诚度、市场营销和可衡量的投资回报率,而不仅仅是提供互联网接入。