
কারিগরি WiFi নির্দেশিকা
গেস্ট WiFi, অ্যানালিটিক্স, Captive Portal এবং ভেন্যু প্রযুক্তির উপর গভীর, বিশেষজ্ঞ-চালিত কারিগরি নির্দেশিকা।
54 guides in Security

হাসপাতালের WiFi কি নিরাপদ? রোগী এবং দর্শনার্থীদের যা জানা উচিত
এই ব্যাপক প্রযুক্তিগত রেফারেন্স গাইডটি হাসপাতালের গেস্ট WiFi নেটওয়ার্কের নিরাপত্তা আর্কিটেকচার পরীক্ষা করে। এটি আইটি ম্যানেজার এবং ভেন্যু অপারেটরদের কার্যকরী বাস্তবায়ন কৌশল সরবরাহ করে, যা ক্লিনিকাল ক্রিয়াকলাপের সাথে আপস না করেই রোগীর ডেটা সুরক্ষিত রাখতে নেটওয়ার্ক সেগমেন্টেশন, এনক্রিপশন স্ট্যান্ডার্ড এবং কমপ্লায়েন্স ফ্রেমওয়ার্কের উপর ফোকাস করে।

এয়ারপোর্ট WiFi কি নিরাপদ? একজন ভ্রমণকারীর নিরাপত্তা নির্দেশিকা
এই নির্দেশিকাটি IT ম্যানেজার, নেটওয়ার্ক আর্কিটেক্ট এবং ভেন্যু অপারেশন ডিরেক্টরদের জন্য এয়ারপোর্ট WiFi-এর নিরাপত্তা ঝুঁকি এবং কীভাবে সেগুলো প্রশমন করা যায় সে সম্পর্কে একটি নির্ভরযোগ্য প্রযুক্তিগত রেফারেন্স প্রদান করে। এটি সম্পূর্ণ হুমকির চিত্রপট কভার করে — Evil Twin অ্যাক্সেস পয়েন্ট থেকে শুরু করে অননুমোদিত DHCP সার্ভার পর্যন্ত — এবং IEEE 802.1X, WPA3 এবং নেটওয়ার্ক সেগমেন্টেশন ব্যবহার করে একটি ব্যবহারিক, স্ট্যান্ডার্ড-ভিত্তিক ডেপ্লয়মেন্ট ফ্রেমওয়ার্ক প্রদান করে। এটি প্রতিটি ঝুঁকি ভেক্টরের সাথে Purple-এর Guest WiFi এবং অ্যানালিটিক্স প্ল্যাটফর্মকে ম্যাপ করে, যা নিরাপদ, GDPR-সম্মত এবং বাণিজ্যিকভাবে কার্যকর পাবলিক WiFi ডেপ্লয় করতে চাওয়া অপারেটরদের জন্য সুনির্দিষ্ট ইন্টিগ্রেশন পয়েন্ট প্রদান করে।

হোটেল WiFi কি নিরাপদ? প্রত্যেক ভ্রমণকারীর যা জানা প্রয়োজন
এই বিশদ প্রযুক্তিগত নির্দেশিকাটি হোটেলের WiFi নেটওয়ার্কগুলিতে সহজাত নির্দিষ্ট সুরক্ষার ঝুঁকিগুলি বিস্তারিতভাবে বর্ণনা করে, যার মধ্যে রোগ এপি এবং MITM আক্রমণ অন্তর্ভুক্ত রয়েছে। এটি আইটি ম্যানেজার এবং নেটওয়ার্ক আর্কিটেক্টদের তাদের ওয়্যারলেস পরিকাঠামো সুরক্ষিত করতে এবং পরিচালিত গেস্ট WiFi প্ল্যাটফর্মগুলিকে কাজে লাগাতে কার্যকর, বিক্রেতা-নিরপেক্ষ বাস্তবায়নের পদক্ষেপগুলি প্রদান করে।

পাবলিক WiFi কি নিরাপদ? চূড়ান্ত নির্দেশিকা
এই চূড়ান্ত নির্দেশিকাটি এন্টারপ্রাইজ আইটি লিডারদের নিরাপদ পাবলিক WiFi নেটওয়ার্ক ডিজাইন করার জন্য কার্যকর কৌশল প্রদান করে। এটি MITM আক্রমণ এবং rogue অ্যাক্সেস পয়েন্টের মতো প্রাথমিক হুমকিগুলোর প্রযুক্তিগত প্রশমনের বিস্তারিত বিবরণ দেয়, পাশাপাশি কমপ্লায়েন্স নিশ্চিত করতে, কর্পোরেট অবকাঠামো রক্ষা করতে এবং নিরাপদে গেস্ট কানেক্টিভিটি থেকে আয় করতে কীভাবে Purple-এর মতো প্ল্যাটফর্মগুলো ব্যবহার করা যায় তার রূপরেখা প্রদান করে।

কীভাবে WiFi নেটওয়ার্ক ট্রাফিক মনিটর করবেন: IT টিমের জন্য একটি নির্দেশিকা
এই প্রযুক্তিগত নির্দেশিকাটি এন্টারপ্রাইজ WiFi ট্রাফিক মনিটর করার জন্য কার্যকরী কৌশল প্রদান করে, যা আর্কিটেকচার, সিকিউরিটি এবং পারফরম্যান্সের ওপর ফোকাস করে। এটি হসপিটালিটি, রিটেইল এবং পাবলিক সেক্টরের IT টিমগুলোকে স্কেলযোগ্য ও সুরক্ষিত নেটওয়ার্ক মনিটরিং সলিউশন ডেপ্লয় করার জন্য প্রয়োজনীয় ফ্রেমওয়ার্ক সরবরাহ করে।

BYOD WiFi নিরাপত্তা: কীভাবে আপনার নেটওয়ার্কে ব্যক্তিগত ডিভাইসগুলো নিরাপদে ব্যবহার করতে দেবেন
BYOD WiFi অ্যাক্সেস সুরক্ষিত করার বিষয়ে IT লিডারদের জন্য একটি বাস্তবসম্মত, ভেন্ডর-নিরপেক্ষ গাইড। ব্যক্তিগত ডিভাইস ব্যবহারের সুবিধা দেওয়ার পাশাপাশি কর্পোরেট সম্পদ রক্ষা করতে এটি 802.1X অথেন্টিকেশন বাস্তবায়ন, MDM ইন্টিগ্রেশন এবং কঠোর নেটওয়ার্ক সেগমেন্টেশন কভার করে।

সবচেয়ে নিরাপদ WiFi অথেনটিকেশন পদ্ধতি: একটি তুলনা
এই টেকনিক্যাল রেফারেন্স নির্দেশিকাটি WiFi অথেনটিকেশন পদ্ধতিগুলির একটি নিশ্চিত র্যাঙ্কড তুলনা প্রদান করে - অবহেলিত WEP স্ট্যান্ডার্ড থেকে শুরু করে EAP-TLS সার্টিফিকেট-ভিত্তিক অথেনটিকেশন পর্যন্ত - যা এন্টারপ্রাইজ ভেন্যুগুলির IT ম্যানেজার, নেটওয়ার্ক আর্কিটেক্ট এবং CTO-দের তথ্যভিত্তিক, কমপ্লায়েন্স-সংগতিপূর্ণ সুরক্ষার সিদ্ধান্ত নিতে সাহায্য করবে। এটি প্রতিটি প্রোটোকলের টেকনিক্যাল আর্কিটেকচার, হসপিটালিটি এবং রিটেইল সেক্টরের বাস্তব স্থাপনার পরিস্থিতি এবং PCI-DSS এবং GDPR-এর বাধ্যবাধকতার অধীনে থাকা সংস্থাগুলির জন্য ব্যবহারিক বাস্তবায়নের দিকনির্দেশনা কভার করে। ভেন্যু অপারেটর এবং IT টিমের জন্য, এই নির্দেশিকাটি জটিল ক্রিপ্টোগ্রাফিক স্ট্যান্ডার্ডগুলিকে পরিমাপযোগ্য ব্যবসায়িক ফলাফল সহ কার্যকরী স্থাপনার সিদ্ধান্তে রূপান্তরিত করে।

WPA-PSK এর বিস্তারিত ব্যাখ্যা: এটি কী, কীভাবে কাজ করে এবং এর নিরাপত্তা ঝুঁকিগুলি
এই নির্ভরযোগ্য প্রযুক্তিগত রেফারেন্সটি WPA-PSK এর কার্যপ্রণালী - এর ৪-ওয়ে হ্যান্ডশেক, ক্রিপ্টোগ্রাফিক আর্কিটেকচার এবং অন্তর্নিহিত নিরাপত্তা দুর্বলতাগুলি বিশ্লেষণ করে - এবং কেন এন্টারপ্রাইজ নেটওয়ার্কগুলিকে অবশ্যই শক্তিশালী 802.1X বা পরিচালিত captive portal আর্কিটেকচারে স্থানান্তরিত হতে হবে তা সুনির্দিষ্টভাবে ব্যাখ্যা করে। এটি আতিথেয়তা, খুচরা বিক্রয়, ইভেন্ট এবং সরকারি খাতের সংস্থাগুলির জটিল ভেন্যু পরিবেশ পরিচালনাকারী IT লিডারদের জন্য কার্যকর ডেপ্লয়মেন্ট নির্দেশিকা প্রদান করে।

WiFi Security কী? ওয়্যারলেস নেটওয়ার্ক সুরক্ষার একটি সম্পূর্ণ গাইড
এন্টারপ্রাইজ ওয়্যারলেস নেটওয়ার্ক সুরক্ষিত করার বিষয়ে IT লিডারদের জন্য একটি বিস্তৃত প্রযুক্তিগত রেফারেন্স। এই নির্দেশিকাটিতে এনক্রিপশন প্রোটোকলের বিবর্তন, সেগমেন্টেশনের জন্য আর্কিটেকচারাল সর্বোত্তম অনুশীলন এবং সাধারণ WiFi হুমকির বিরুদ্ধে প্রতিরক্ষা কৌশলগুলি কভার করা হয়েছে।

রিটেইল WiFi নেটওয়ার্কের জন্য PCI DSS কমপ্লায়েন্স
এই টেকনিক্যাল রেফারেন্স গাইডটিতে PCI DSS v4.0 এর প্রয়োজনীয়তাগুলো বিস্তারিতভাবে আলোচনা করা হয়েছে যা বিশেষভাবে রিটেইল WiFi নেটওয়ার্কের ক্ষেত্রে প্রযোজ্য। এর মধ্যে নেটওয়ার্ক সেগমেন্টেশন আর্কিটেকচার, এনক্রিপশন স্ট্যান্ডার্ড, অথেন্টিকেশন কন্ট্রোল এবং অডিট ট্রেইল সংক্রান্ত প্রয়োজনীয়তাগুলো অন্তর্ভুক্ত রয়েছে। এটি আইটি ম্যানেজার এবং নেটওয়ার্ক আর্কিটেক্টদের জন্য কার্যকরী বাস্তবায়ন নির্দেশিকা প্রদান করে, যাদের পেমেন্ট ডেটা সুরক্ষিত রাখার পাশাপাশি আলাদা গেস্ট এবং কর্পোরেট ওয়্যারলেস অ্যাক্সেস নিরাপদে প্রদান করতে হবে।

হেলথকেয়ার প্রোভাইডারদের জন্য HIPAA-কমপ্লায়েন্ট গেস্ট WiFi
এই টেকনিক্যাল রেফারেন্স গাইডটি গেস্ট WiFi ডিপ্লয় করা হেলথকেয়ার আইটি টিমগুলোর জন্য কার্যকরী কমপ্লায়েন্স কৌশল প্রদান করে। এটি HIPAA স্ট্যান্ডার্ডের সাথে আপস না করে একটি নিরবচ্ছিন্ন ভিজিটর অভিজ্ঞতা নিশ্চিত করতে নেটওয়ার্ক সেগমেন্টেশন, ডেটা হ্যান্ডলিং এবং BAA প্রয়োজনীয়তাগুলো কভার করে।

CCPA বনাম GDPR: Guest WiFi ডেটার জন্য গ্লোবাল প্রাইভেসি কমপ্লায়েন্স
এই গাইডটি গেস্ট WiFi ডিপ্লয়মেন্টের জন্য CCPA এবং GDPR প্রয়োজনীয়তাগুলোর একটি বিস্তৃত টেকনিক্যাল তুলনা প্রদান করে। এটি IT লিডার এবং নেটওয়ার্ক আর্কিটেক্টদের জন্য একটি ইউনিফাইড, ডুয়াল-কমপ্লায়েন্ট কনসেন্ট ফ্রেমওয়ার্ক তৈরি করার অ্যাকশনেবল স্ট্র্যাটেজি প্রদান করে, যা ফার্স্ট-পার্টি ডেটার বাণিজ্যিক মান বজায় রেখে রেগুলেটরি ঝুঁকি হ্রাস করে।
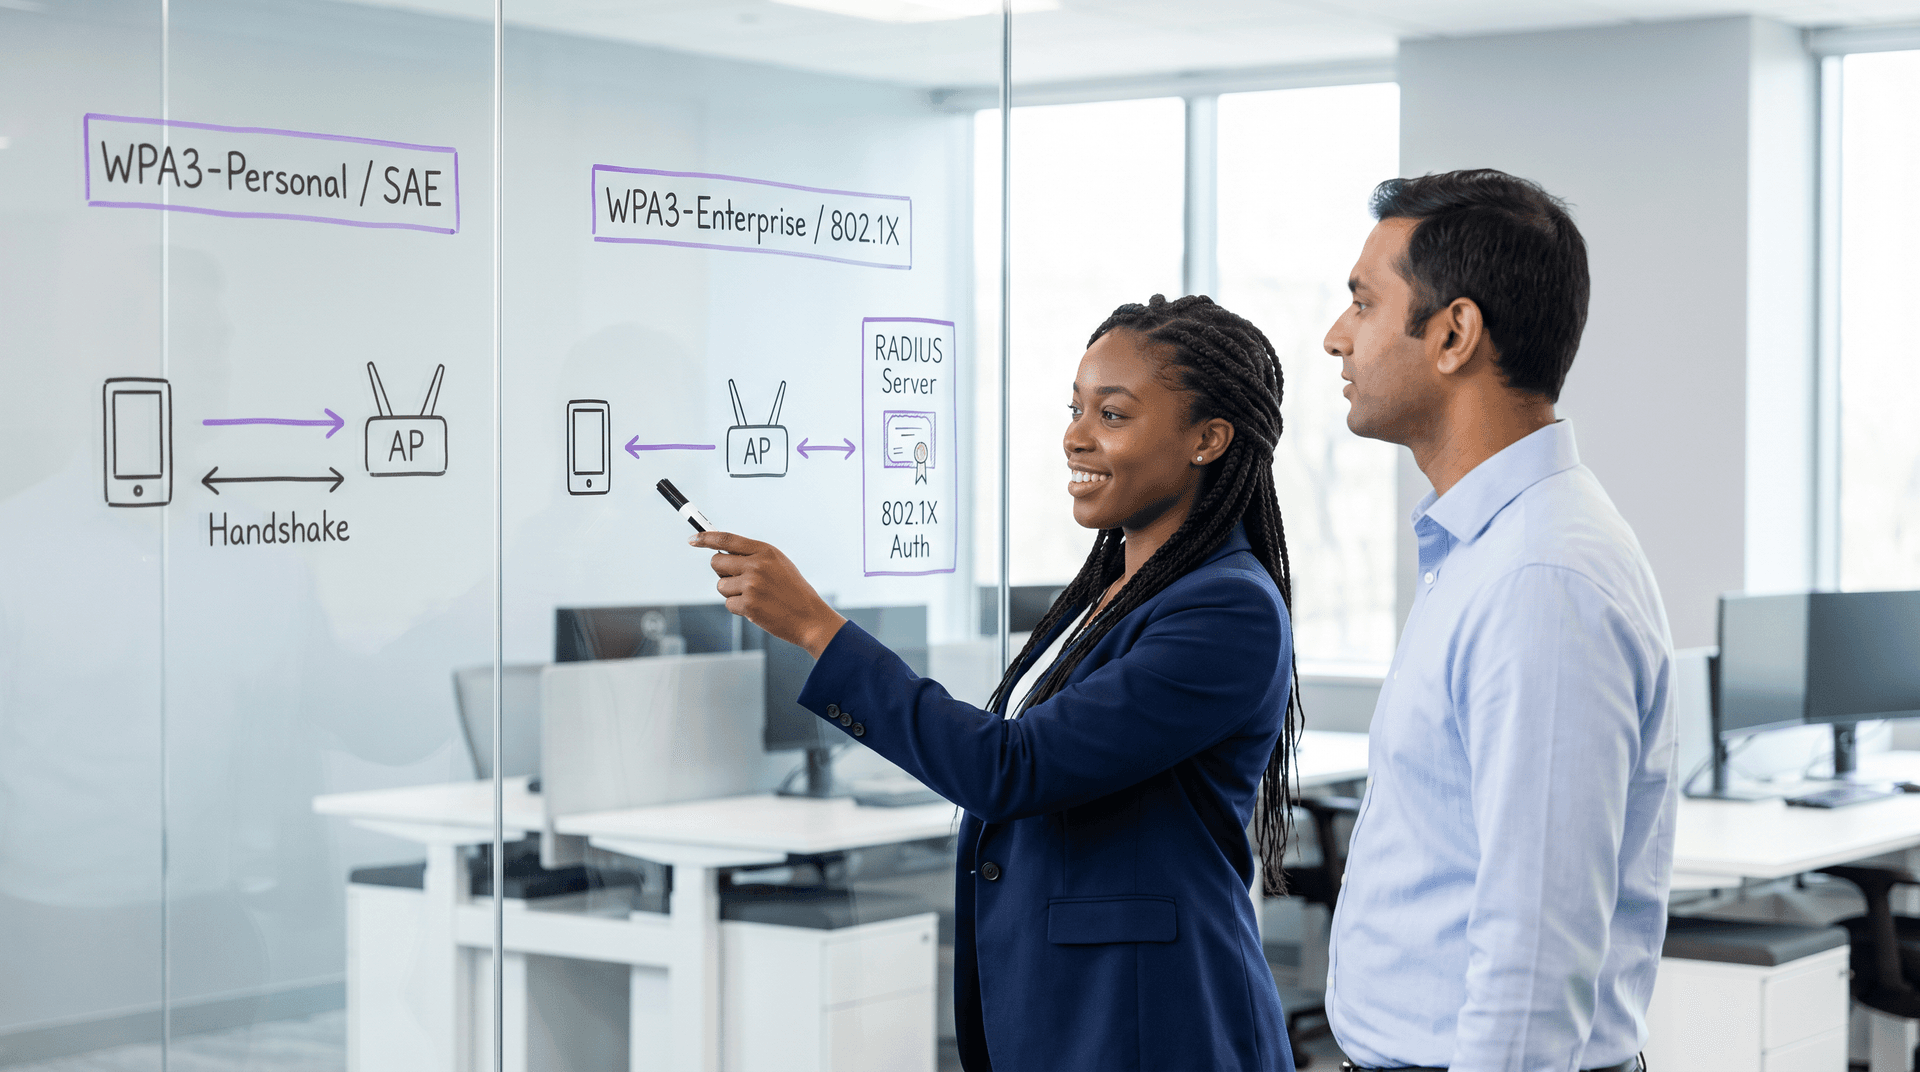
WPA3 Personal বনাম Enterprise: WiFi সিকিউরিটি তুলনা
WPA3 Personal (SAE) বনাম WPA3 Enterprise (802.1X) এর প্রযুক্তিগত তুলনা। এনক্রিপশনের পার্থক্য, RADIUS প্রমাণীকরণ এবং এন্টারপ্রাইজ ডেপ্লয়মেন্টের ধাপগুলি সম্পর্কে জানুন।
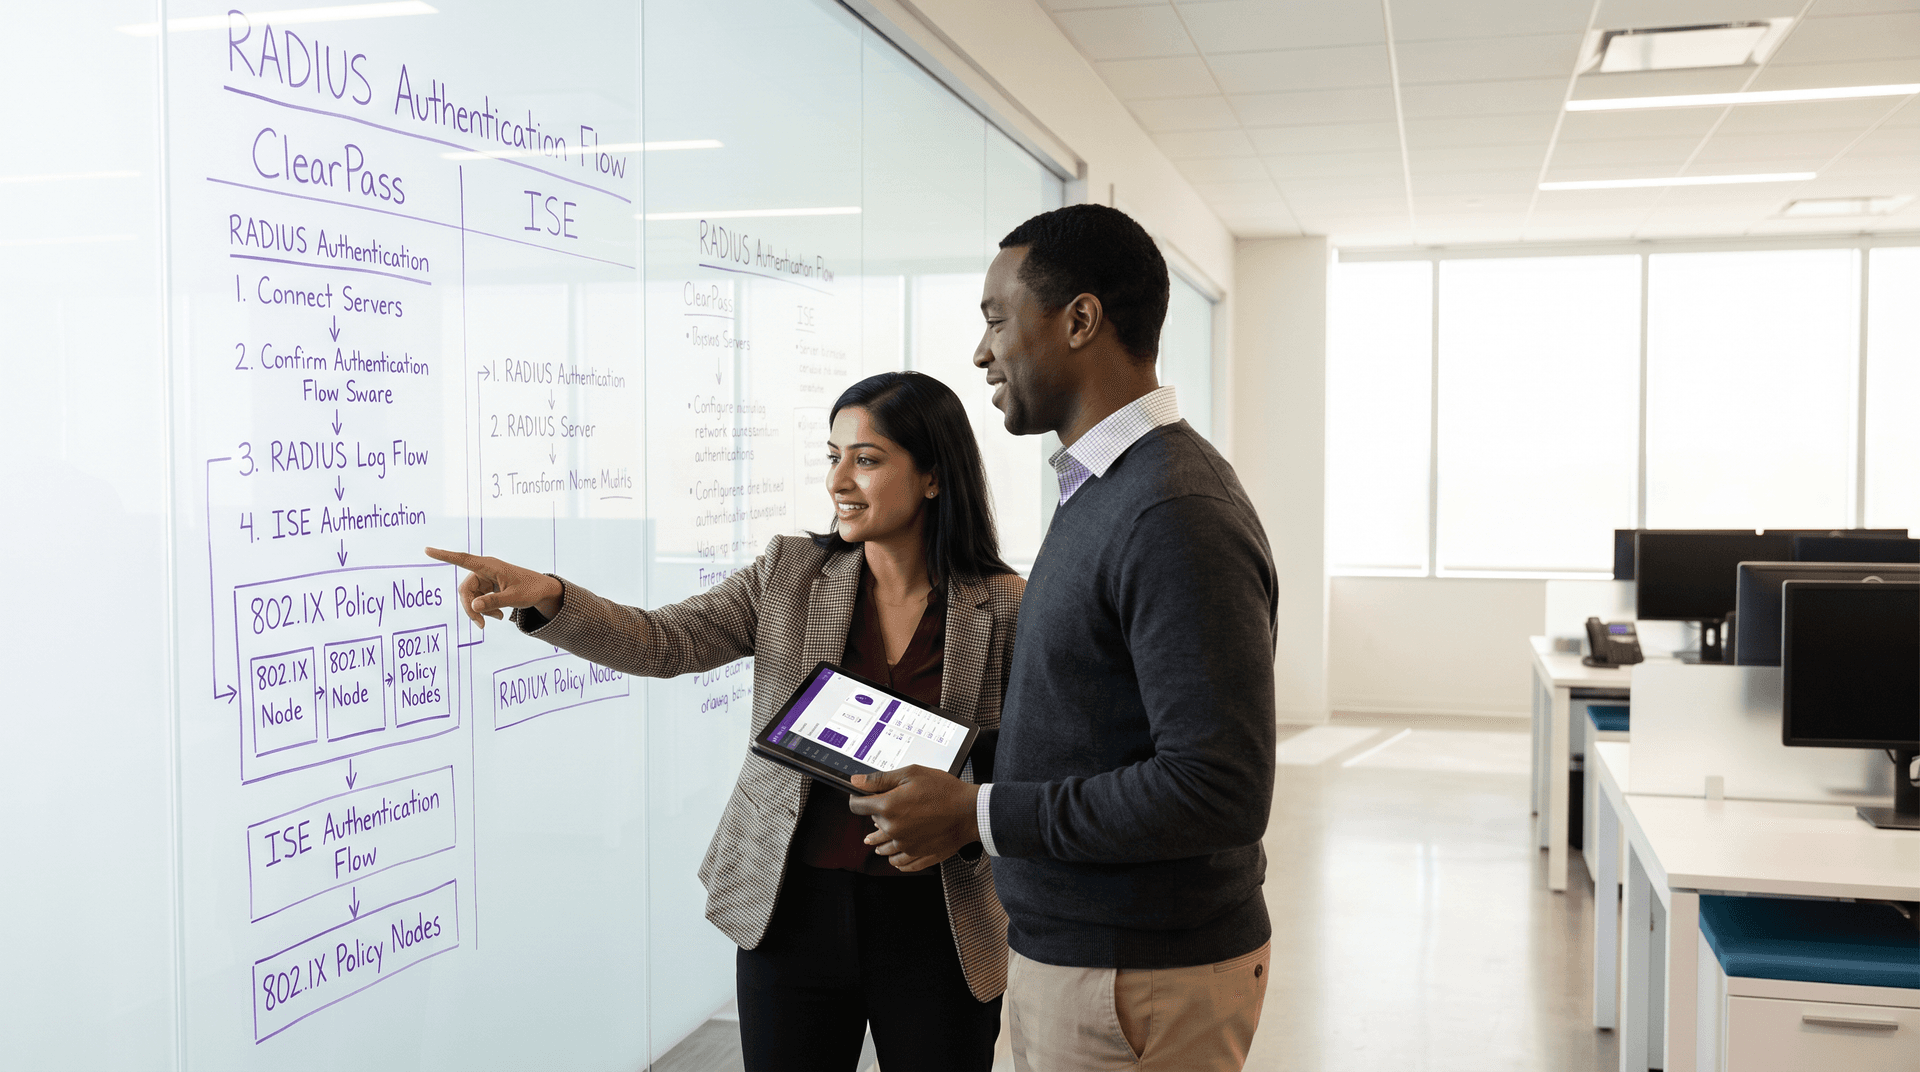
Aruba ClearPass বনাম Cisco ISE: এন্টারপ্রাইজ NAC প্ল্যাটফর্ম তুলনা
Aruba ClearPass Policy Manager এবং Cisco ISE-এর তুলনা করুন। মাল্টি-ভেন্ডর RADIUS AAA, 802.1X পলিসি ইঞ্জিন, লাইসেন্সিং খরচ এবং গেস্ট WiFi ইন্টিগ্রেশন মূল্যায়ন করুন।
Rogue AP Detection: ছদ্মবেশী আক্রমণ থেকে ভেন্যু WiFi-কে সুরক্ষিত রাখা
এই গাইডটি IT ম্যানেজার, নেটওয়ার্ক আর্কিটেক্ট এবং ভেন্যু অপারেশন ডিরেক্টরদের জন্য ওয়্যারলেস ইনট্রুশন প্রিভেনশন সিস্টেম (WIPS) স্থাপন করে rogue access point এবং evil twin আক্রমণ সনাক্ত ও নিষ্ক্রিয় করার একটি বিস্তৃত প্রযুক্তিগত রেফারেন্স প্রদান করে। এটি হসপিটালিটি, রিটেইল এবং পাবলিক সেক্টর পরিবেশ জুড়ে সনাক্তকরণ পদ্ধতি, আইনি প্রতিরোধমূলক ব্যবস্থা, কমপ্লায়েন্সের প্রয়োজনীয়তা এবং বাস্তব-জগতের বাস্তবায়ন পরিস্থিতি কভার করে। যেসব প্রতিষ্ঠান এখানে বর্ণিত কৌশলগুলো বাস্তবায়ন করবে তারা তাদের ওয়্যারলেস নিরাপত্তা ব্যবস্থাকে শক্তিশালী করবে, কমপ্লায়েন্সের ঝুঁকি কমাবে এবং তাদের অবকাঠামো ও ব্যবহারকারী উভয়কেই WiFi ছদ্মবেশী হুমকি থেকে রক্ষা করবে।

ISO 27001 Guest WiFi: একটি কমপ্লায়েন্স প্রাইমার
এই প্রামাণিক টেকনিক্যাল রেফারেন্সটি গেস্ট WiFi ডিপ্লয়মেন্টগুলিকে সরাসরি ISO 27001:2022 কন্ট্রোলগুলির সাথে ম্যাপ করে, যা নেটওয়ার্ক সেগ্রিগেশন, লগিং এবং রিস্ক ট্রিটমেন্টের প্রয়োজনীয়তাগুলির বিশদ বিবরণ দেয়। এটি IT ম্যানেজার এবং নেটওয়ার্ক আর্কিটেক্টদের জন্য অডিট-রেডি এভিডেন্স তৈরি করতে এবং ISMS সাপ্লায়ার অ্যাসুরেন্স ম্যান্ডেটগুলি পূরণ করতে ভেন্ডর SOC 2 অ্যাটেস্টেশনগুলিকে কাজে লাগানোর বিষয়ে কার্যকরী নির্দেশনা প্রদান করে।

গেস্ট WiFi-এর জন্য DNS ফিল্টারিং: ম্যালওয়্যার এবং অনুপযুক্ত কন্টেন্ট ব্লক করা
এই গাইডটি IT ম্যানেজার, নেটওয়ার্ক আর্কিটেক্ট এবং ভেন্যু অপারেশন ডিরেক্টরদের গেস্ট WiFi নেটওয়ার্কগুলিতে DNS ফিল্টারিং ডেপ্লয় করার জন্য একটি সুনির্দিষ্ট প্রযুক্তিগত রেফারেন্স প্রদান করে। এটি DNS-লেভেল থ্রেট ব্লকিংয়ের আর্কিটেকচার, শীর্ষস্থানীয় ক্লাউড DNS পরিষেবাগুলির একটি ভেন্ডর তুলনা, ধাপে ধাপে ইমপ্লিমেন্টেশন গাইডেন্স এবং হসপিটালিটি ও রিটেইল পরিবেশ থেকে বাস্তব-বিশ্বের কেস স্টাডি কভার করে। পাবলিক-ফেসিং নেটওয়ার্কগুলিতে ম্যালওয়্যার, ফিশিং এবং অনুপযুক্ত কন্টেন্টের বিরুদ্ধে DNS ফিল্টারিং হলো সবচেয়ে সাশ্রয়ী প্রথম সারির প্রতিরক্ষা, এবং এই গাইডটি টিমগুলিকে আত্মবিশ্বাসের সাথে এবং PCI DSS, GDPR এবং HIPAA প্রয়োজনীয়তা মেনে এটি ডেপ্লয় করতে প্রস্তুত করে।

গেস্ট WiFi সেশন টাইমআউট: UX এবং সিকিউরিটির মধ্যে ভারসাম্য বজায় রাখা
এই গাইডটি গেস্ট WiFi সেশন টাইমআউট কনফিগার করার জন্য একটি ব্যবহারিক ফ্রেমওয়ার্ক প্রদান করে, যা নিরবচ্ছিন্ন ইউজার এক্সপেরিয়েন্স এবং শক্তিশালী সিকিউরিটির মধ্যে ভারসাম্য বজায় রাখে। এটি IT এবং ভেন্যু অপারেশন লিডারদের জন্য আইডল টাইমআউট, অ্যাবসলিউট টাইমআউট, রি-অথেনটিকেশন স্ট্র্যাটেজি এবং ইন্ডাস্ট্রি-ভিত্তিক ডিপ্লয়মেন্ট সিনারিওগুলো কভার করে।

PEAP-MSCHAPv2: এটি কেন এখনও সাধারণ, কেন এটি ঝুঁকিপূর্ণ এবং কীভাবে এটি থেকে উত্তরণ করা যায়
PEAP-MSCHAPv2-এর গুরুত্বপূর্ণ নিরাপত্তা দুর্বলতাগুলোর বিস্তারিত বিবরণ সম্বলিত একটি বিস্তৃত টেকনিক্যাল রেফারেন্স গাইড, যার মধ্যে ইভিল টুইন আক্রমণ এবং ক্রেডেনশিয়াল ক্যাপচার অন্তর্ভুক্ত রয়েছে। এটি IT টিমগুলোর জন্য এন্টারপ্রাইজ WiFi নেটওয়ার্কগুলোকে নিরাপদ, সার্টিফিকেট-ভিত্তিক EAP-TLS অথেন্টিকেশনে স্থানান্তর করার একটি ব্যবহারিক, ভেন্ডর-নিরপেক্ষ রোডম্যাপ প্রদান করে।

জিরো ট্রাস্ট WiFi আর্কিটেকচার: ভেন্যু নেটওয়ার্কে জিরো ট্রাস্ট প্রয়োগ করা
একটি বিস্তৃত প্রযুক্তিগত রেফারেন্স গাইড যা বিস্তারিতভাবে বর্ণনা করে কীভাবে ভেন্যু অপারেটররা এন্টারপ্রাইজ WiFi নেটওয়ার্কে জিরো ট্রাস্ট নীতি প্রয়োগ করতে পারেন। এটি হসপিটালিটি, রিটেইল এবং পাবলিক-সেক্টর পরিবেশকে ল্যাটারাল মুভমেন্ট এবং সম্মতির ঝুঁকি থেকে সুরক্ষিত করতে ক্রমাগত যাচাইকরণ, মাইক্রো-সেগমেন্টেশন এবং ডিভাইস পোশ্চার প্রয়োগ কভার করে।

WiFi অ্যাডমিনিস্ট্রেটরদের জন্য PKI-এর মৌলিক বিষয়সমূহ: সার্টিফিকেট, CA এবং ট্রাস্ট চেইন
এই টেকনিক্যাল রেফারেন্স গাইডটি এন্টারপ্রাইজ WiFi অ্যাডমিনিস্ট্রেটরদের জন্য পাবলিক কি ইনফ্রাস্ট্রাকচার (PKI)-এর মৌলিক ধারণাগুলো ব্যাখ্যা করে, যার মধ্যে রয়েছে সার্টিফিকেট অথরিটি, ট্রাস্ট চেইন এবং X.509 সার্টিফিকেট। এটি বিস্তারিতভাবে আলোচনা করে কীভাবে PKI EAP-TLS পারস্পরিক অথেন্টিকেশনকে সমর্থন করে এবং হসপিটালিটি, রিটেল ও পাবলিক-সেক্টর পরিবেশের IT টিমগুলোর জন্য কার্যকর ডেপ্লয়মেন্ট নির্দেশনা প্রদান করে। Purple-এর সাথে সার্টিফিকেট-ভিত্তিক স্টাফ WiFi অথেন্টিকেশন ডেপ্লয় করার জন্য PKI বোঝা একটি বাধ্যতামূলক পূর্বশর্ত।

OpenRoaming আর্কিটেকচার এবং অথেন্টিকেশন সম্পর্কিত একটি সম্পূর্ণ নির্দেশিকা
এই নির্দেশিকাটি WBA OpenRoaming আর্কিটেকচারের উপর একটি নির্ভরযোগ্য টেকনিক্যাল রেফারেন্স প্রদান করে, যার মধ্যে Passpoint ফাউন্ডেশন, RADIUS ফেডারেশন, RadSec mTLS সিকিউরিটি এবং এন্টারপ্রাইজ ভেন্যুগুলির জন্য ধাপে ধাপে ডিপ্লয়মেন্ট গাইডেন্স অন্তর্ভুক্ত রয়েছে। এটি IT ম্যানেজার, নেটওয়ার্ক আর্কিটেক্ট এবং ভেন্যু অপারেটরদের ক্যাপটিভ পোর্টাল পরিবর্তন করে নিরবচ্ছিন্ন, সুরক্ষিত এবং কমপ্লায়েন্ট WiFi কানেক্টিভিটি প্রদান করতে সাহায্য করে যা পরিমাপযোগ্য ROI প্রদান করে।

WiFi অথেন্টিকেশনের জন্য OCSP এবং সার্টিফিকেট রিভোকেশন
এই বিস্তৃত গাইডটি এন্টারপ্রাইজ WiFi পরিবেশে সার্টিফিকেট রিভোকেশনের গুরুত্বপূর্ণ মেকানিজমগুলো অন্বেষণ করে, যেখানে CRL থেকে OCSP-তে রূপান্তরের ওপর আলোকপাত করা হয়েছে। এটি বৃহৎ আকারের, উচ্চ-ঘনত্বের নেটওয়ার্ক পরিচালনাকারী IT টিমগুলোর জন্য বাস্তবায়নযোগ্য কৌশল প্রদান করে যেখানে রিয়েল-টাইম নিরাপত্তা এবং কম ল্যাটেন্সি অত্যন্ত গুরুত্বপূর্ণ।

নেটওয়ার্ক অ্যাক্সেস নিয়ন্ত্রণের জন্য ডিভাইস পোশ্চার অ্যাসেসমেন্ট
এই প্রযুক্তিগত নির্দেশিকাটি ব্যাখ্যা করে যে কীভাবে নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল (NAC)-এর জন্য ডিভাইস পোশ্চার অ্যাসেসমেন্ট কাজ করে, যা এন্টারপ্রাইজ এবং ভেন্যু পরিবেশে Zero Trust WiFi বাস্তবায়নের জন্য প্রয়োজনীয় আর্কিটেকচার, MDM ইন্টিগ্রেশন এবং রিমেডিয়েশন ফ্লো বিস্তারিতভাবে বর্ণনা করে।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।
