মূল কন্টেন্টে যান

কারিগরি নির্দেশিকা

গেস্ট WiFi, অ্যানালিটিক্স, Captive Portal এবং ভেন্যু প্রযুক্তির উপর গভীর, বিশেষজ্ঞ-চালিত কারিগরি নির্দেশিকা।

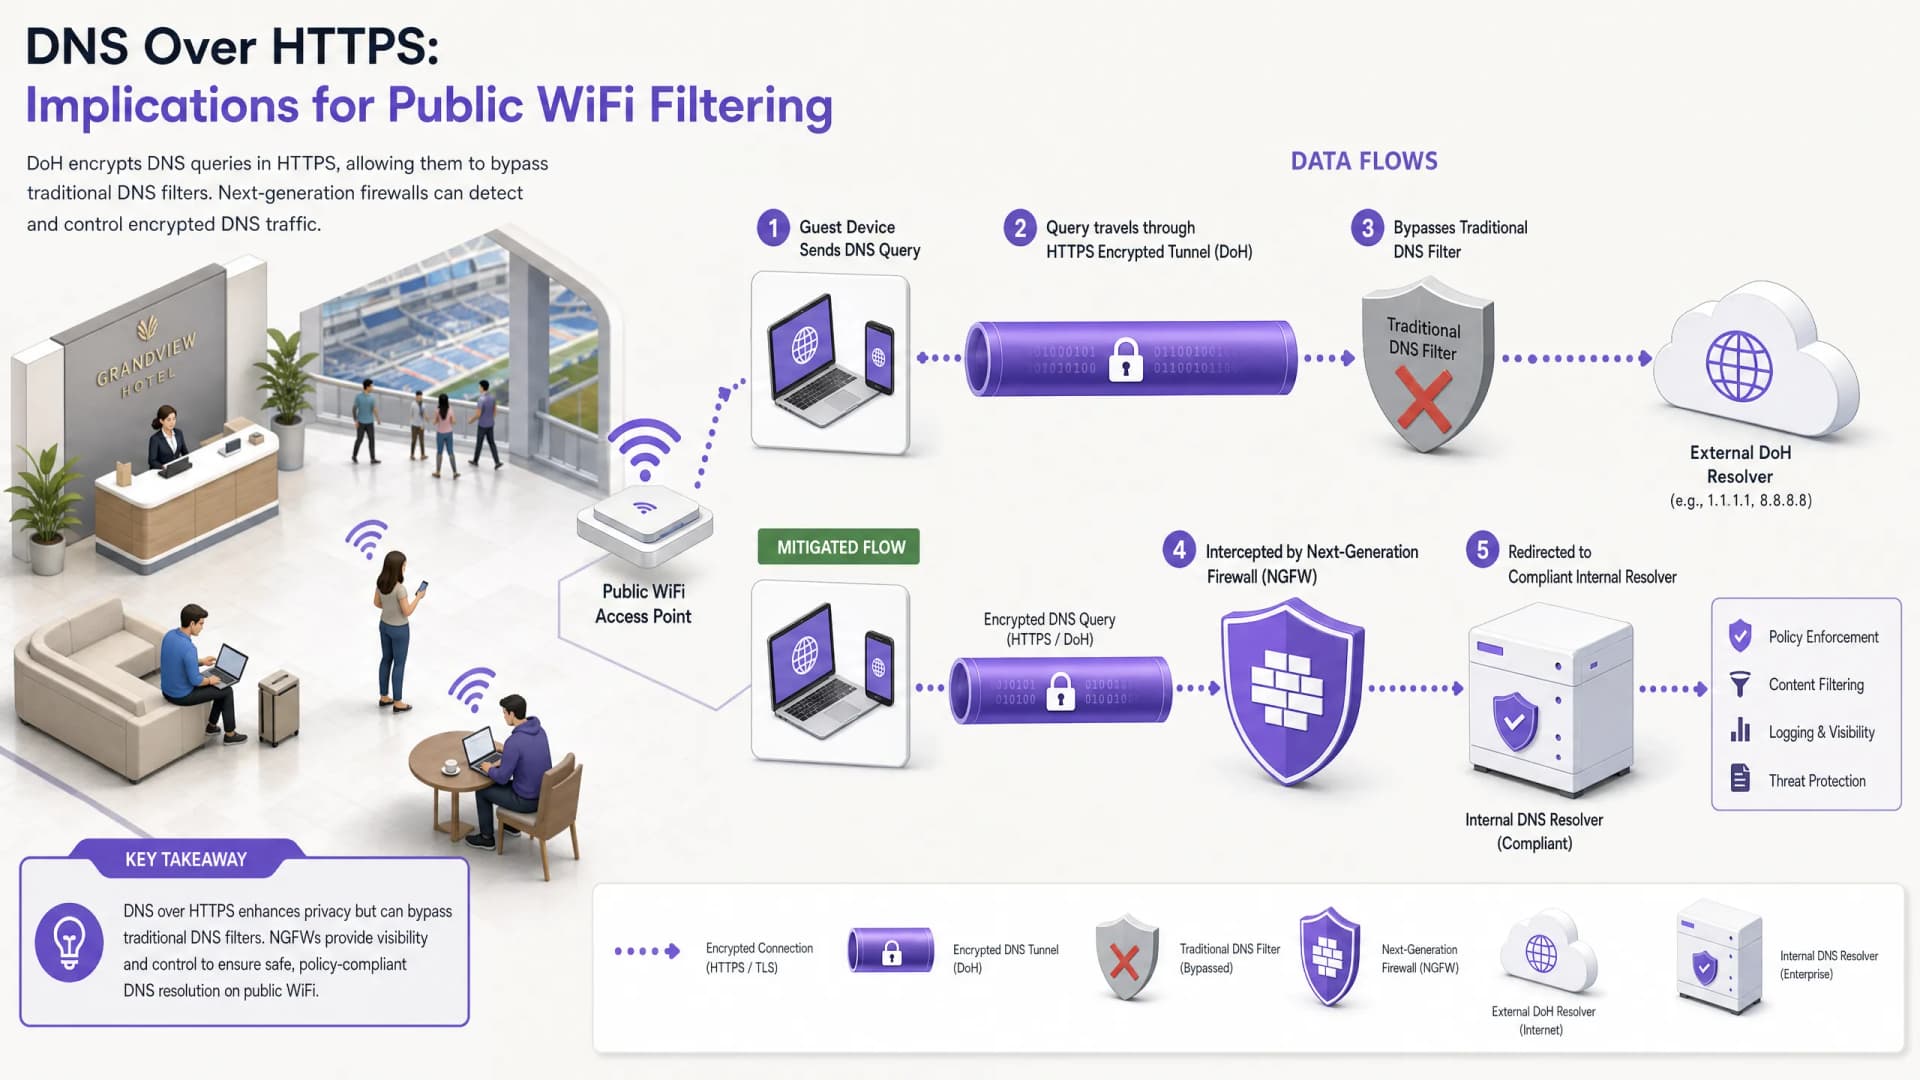
DNS Over HTTPS (DoH): পাবলিক WiFi ফিল্টারিংয়ের জন্য এর প্রভাব
Cybersecurity

DNS Over HTTPS (DoH): পাবলিক WiFi ফিল্টারিংয়ের জন্য এর প্রভাব

এই টেকনিক্যাল রেফারেন্স গাইডটি ব্যাখ্যা করে যে কীভাবে DNS over HTTPS (DoH) পাবলিক WiFi নেটওয়ার্কগুলোতে প্রথাগত পোর্ট 53 কন্টেন্ট ফিল্টারিং বাইপাস করে। এটি নেটওয়ার্ক আর্কিটেক্ট এবং আইটি ম্যানেজারদের ভিজিবিলিটি পুনরুদ্ধার করতে, কমপ্লায়েন্স প্রয়োগ করতে এবং এন্টারপ্রাইজ পরিবেশে গেস্ট অ্যাক্সেস সুরক্ষিত করার জন্য কার্যকর, ভেন্ডর-নিউট্রাল মিটিগেশন স্ট্র্যাটেজি প্রদান করে।

6 মিনিট পড়ার সময়1k শব্দ
Public WiFi Liability: কেন কনটেন্ট ফিল্টারিং বাধ্যতামূলক
Cybersecurity

Public WiFi Liability: কেন কনটেন্ট ফিল্টারিং বাধ্যতামূলক

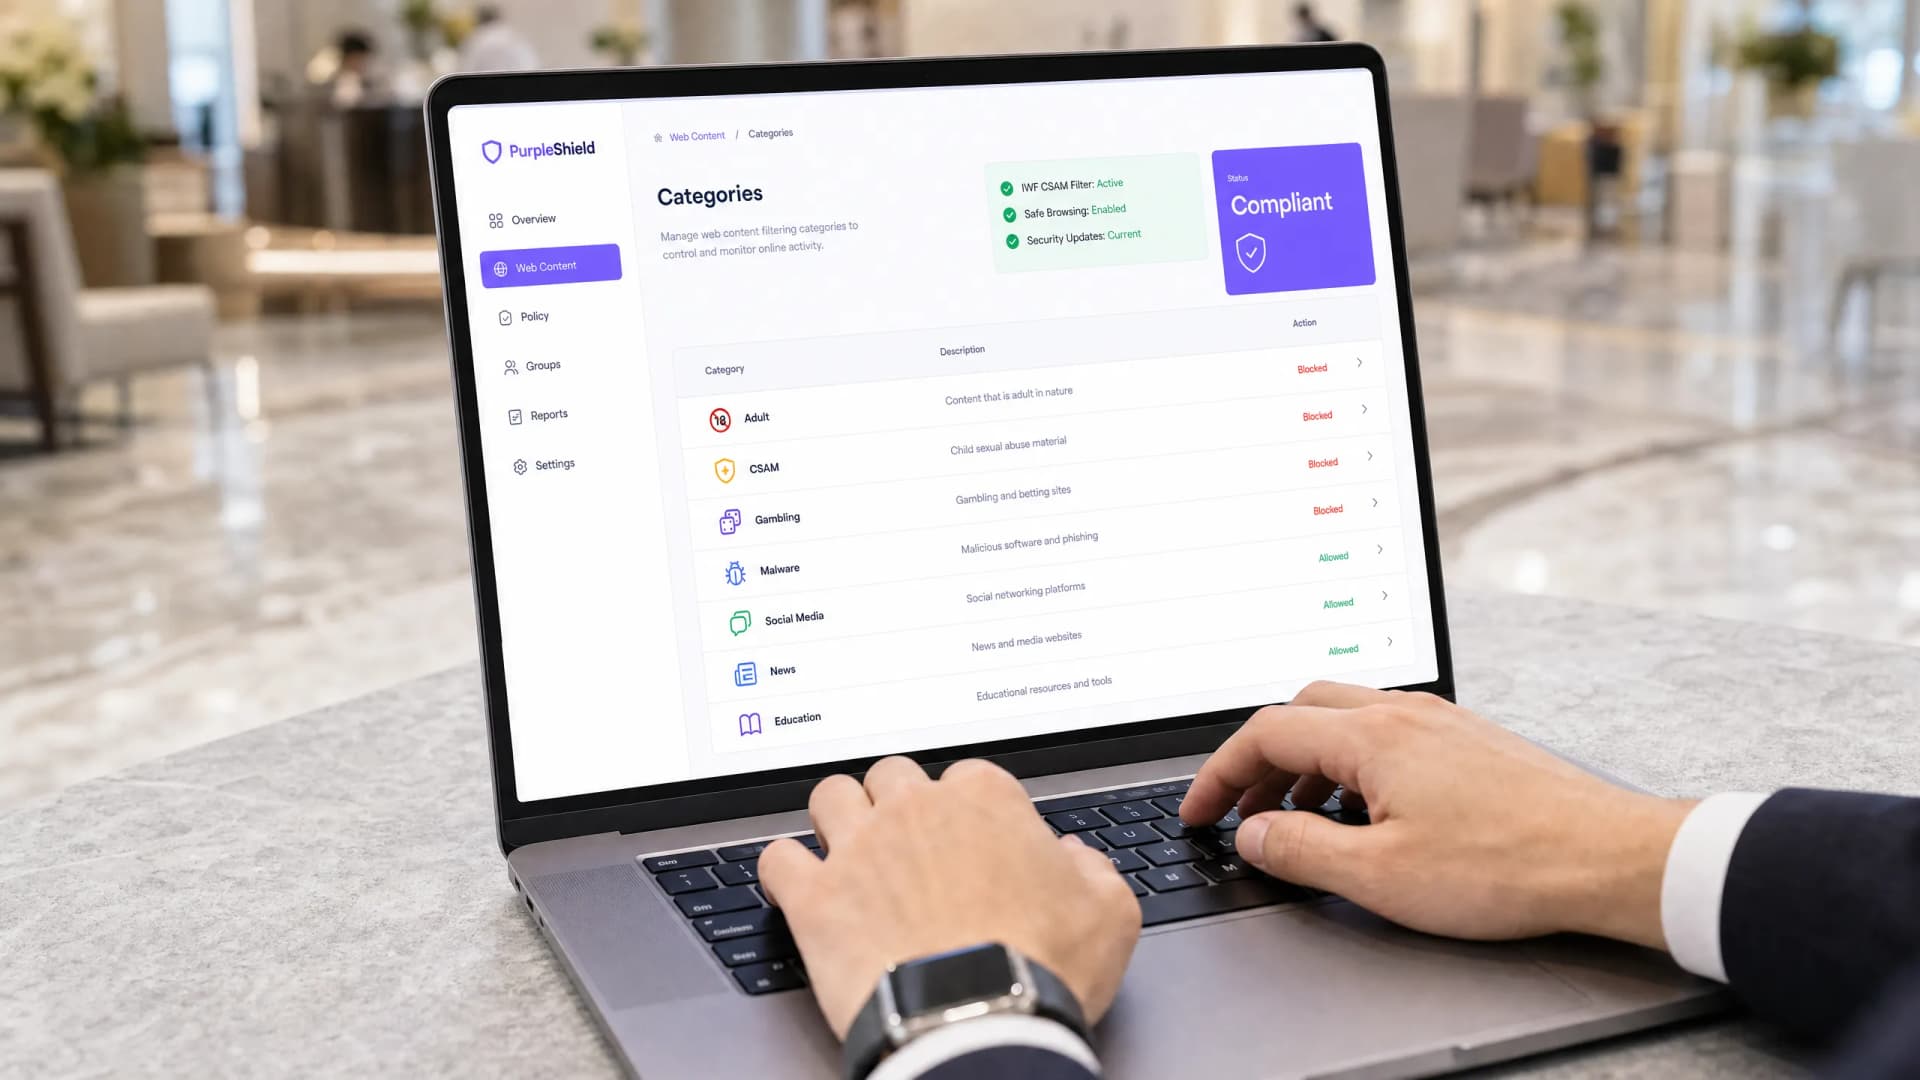
এই টেকনিক্যাল রেফারেন্স নির্দেশিকাটি ফিল্টারবিহীন পাবলিক WiFi প্রদানের আইনি এবং অপারেশনাল ঝুঁকিগুলির রূপরেখা প্রদান করে, যেখানে ভেন্যু অপারেটরদের জন্য কনটেন্ট ফিল্টারিং কেন একটি বাধ্যতামূলক ডেপ্লয়মেন্টের প্রয়োজনীয়তা তা বিস্তারিতভাবে ব্যাখ্যা করা হয়েছে। এটি নেটওয়ার্ককে অবৈধ কার্যকলাপ, কপিরাইট লঙ্ঘন এবং নিয়ন্ত্রক নন-কমপ্লায়েন্স থেকে রক্ষা করার জন্য অ্যাকশনেবল আর্কিটেকচার কৌশল, বাস্তবায়ন পদক্ষেপ এবং ঝুঁকি প্রশমন কৌশল প্রদান করে। ভেন্যু অপারেটর এবং CTO-গণ একটি সুরক্ষিত, কমপ্লায়েন্ট Guest WiFi পরিবেশ বাস্তবায়নের জন্য সুনির্দিষ্ট কেস স্টাডি, সিদ্ধান্ত নেওয়ার ফ্রেমওয়ার্ক এবং কনফিগারেশন নির্দেশিকা পাবেন।

7 মিনিট পড়ার সময়2k শব্দ
Network Edge-এ Malware এবং Phishing ব্লক করা
Cybersecurity

Network Edge-এ Malware এবং Phishing ব্লক করা

এই টেকনিক্যাল রেফারেন্স গাইডে আনম্যানেজড গেস্ট এবং IoT ডিভাইসগুলোকে সুরক্ষিত করতে network-level থ্রেট প্রোটেকশন বাস্তবায়নের আর্কিটেকচার, ডেপ্লয়মেন্ট এবং ব্যবসায়িক প্রভাব সম্পর্কে আলোচনা করা হয়েছে। এটি IT লিডারদের জন্য প্রোঅ্যাক্টিভ উপায়ে malware এবং phishing ব্লক করার কার্যকর নির্দেশনা প্রদান করে।

3 মিনিট পড়ার সময়1k শব্দ
UK-তে পাবলিক WiFi নেটওয়ার্কের জন্য IWF কমপ্লায়েন্স
Cybersecurity

UK-তে পাবলিক WiFi নেটওয়ার্কের জন্য IWF কমপ্লায়েন্স

এই নির্ভরযোগ্য গাইডটি UK জুড়ে বিভিন্ন ভেন্যুতে IWF-কমপ্লায়েন্ট পাবলিক WiFi নেটওয়ার্ক বাস্তবায়নের জন্য কারিগরি প্রয়োজনীয়তা, আর্কিটেকচার এবং ডিপ্লয়মেন্ট কৌশল বিস্তারিতভাবে বর্ণনা করে। এটি আইটি লিডারদের উচ্চ-কার্যক্ষমতার নেটওয়ার্ক অ্যাক্সেস বজায় রেখে আইনি ঝুঁকি হ্রাস করার জন্য কার্যকর ফ্রেমওয়ার্ক প্রদান করে।

5 মিনিট পড়ার সময়1k শব্দ
DNS Filtering কী? গেস্ট WiFi-এ কীভাবে ক্ষতিকারক কনটেন্ট ব্লক করবেন
Cybersecurity

DNS Filtering কী? গেস্ট WiFi-এ কীভাবে ক্ষতিকারক কনটেন্ট ব্লক করবেন

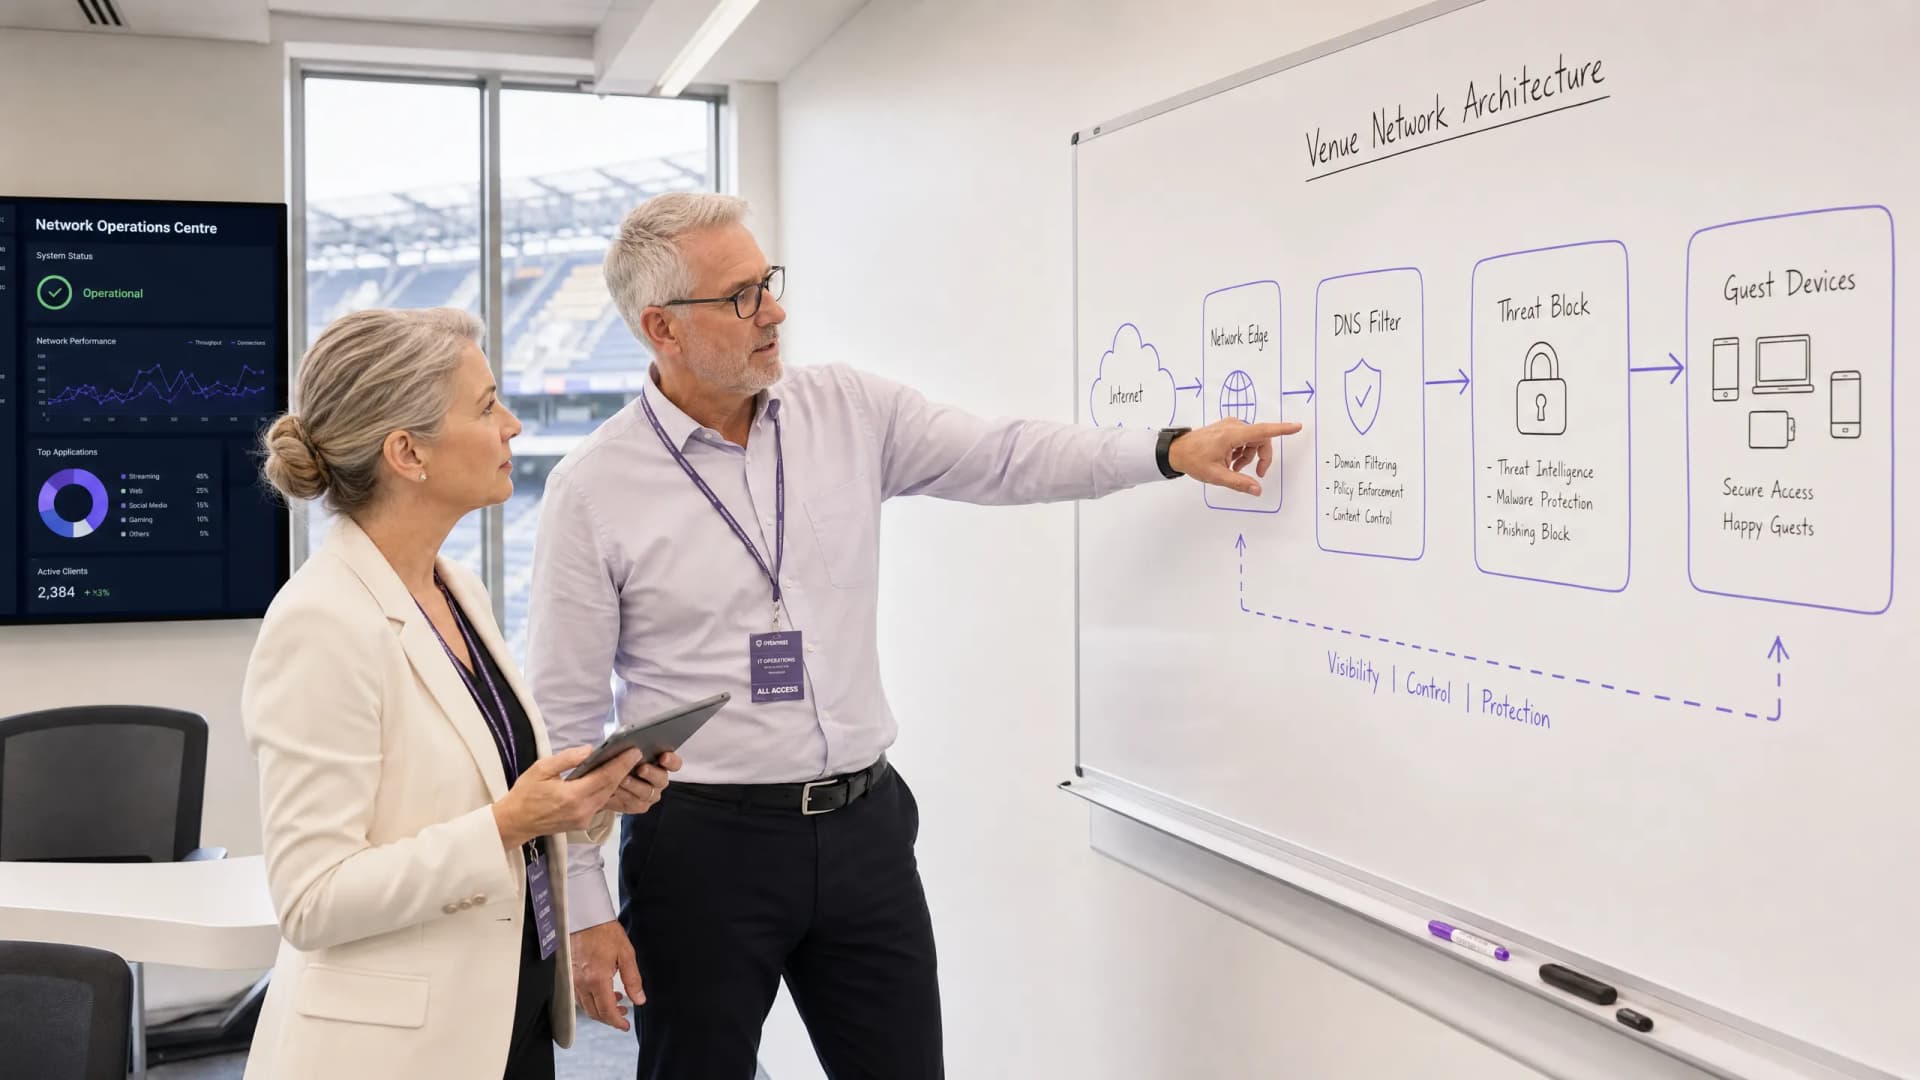
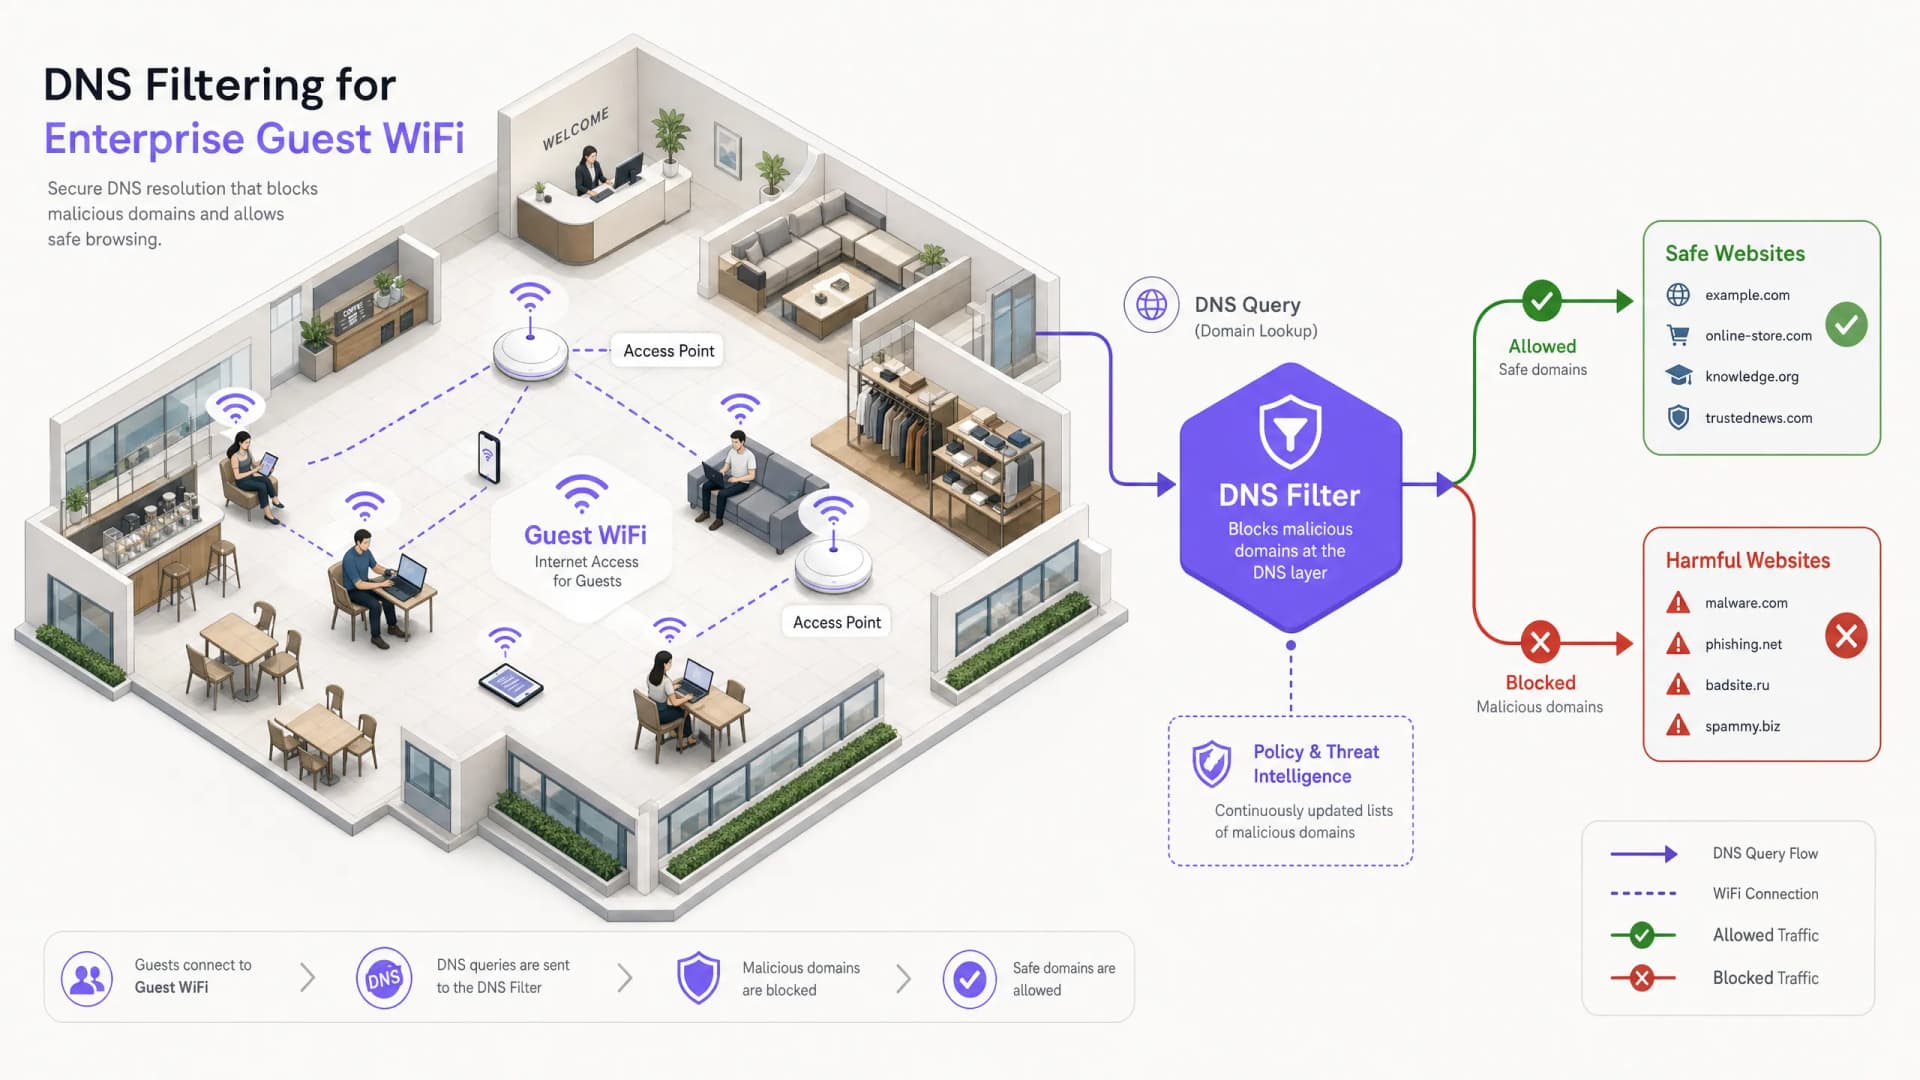
এই ব্যাপক টেকনিক্যাল গাইডটি ব্যাখ্যা করে যে কীভাবে এন্টারপ্রাইজ গেস্ট WiFi সুরক্ষিত করতে নেটওয়ার্ক লেয়ারে DNS filtering কাজ করে, যার মধ্যে ডেপ্লয়মেন্ট আর্কিটেকচার, এভেশন প্রতিরোধ এবং Captive Portal ইন্টিগ্রেশন অন্তর্ভুক্ত রয়েছে। এটি রিটেইল, হসপিটালিটি এবং পাবলিক-সেক্টর ভেন্যুগুলির IT লিডারদের জন্য কার্যকর ইমপ্লিমেন্টেশন গাইডেন্স প্রদান করে যাদের কনটেন্ট পলিসি প্রয়োগ করতে হবে, ব্র্যান্ডের সুনাম রক্ষা করতে হবে এবং PCI-DSS এবং GDPR-এর সাথে কমপ্লায়েন্স প্রদর্শন করতে হবে। হোটেল এবং রিটেইল পরিবেশের বাস্তব-জগতের কেস স্টাডিগুলি ডেপ্লয়মেন্টের সাফল্য নির্ধারণকারী বাস্তবসম্মত ট্রেড-অফ এবং কনফিগারেশন সিদ্ধান্তগুলিকে চিত্রিত করে।

8 মিনিট পড়ার সময়2k শব্দ