
কারিগরি WiFi নির্দেশিকা
গেস্ট WiFi, অ্যানালিটিক্স, Captive Portal এবং ভেন্যু প্রযুক্তির উপর গভীর, বিশেষজ্ঞ-চালিত কারিগরি নির্দেশিকা।
54 guides in Security
স্কুল WiFi সংগ্রহ: কর্মী 802.1X, শিক্ষার্থীদের ডিভাইস, ভিজিটর এবং ফিল্টারিং একটিমাত্র স্পেসিফিকেশনে
আপনি কর্মী, পরিচালিত শিক্ষার্থীদের ডিভাইস, ভিজিটর এবং বিল্ডিং ডিভাইসগুলির জন্য একটি স্কুল WiFi স্পেসিফিকেশন লিখতে সক্ষম হবেন, যার প্রতিটির নিজস্ব প্রমাণীকরণ, VLAN এবং ফিল্টারিং নীতি থাকবে। এরপরে আপনি লাইভ প্রদর্শনের ভিত্তিতে দরদাতাদের স্কোর করতে পারেন, DfE ফিল্টারিং এবং পর্যবেক্ষণ স্ট্যান্ডার্ডের বিপরীতে নেটওয়ার্ক পরীক্ষা করতে পারেন এবং লাইন ধরে দামের তুলনা করতে পারেন।
পৃথক গেস্ট WiFi, RADIUS এবং DNS ফিল্টারিং ভেন্ডরদের প্রতিস্থাপন: মাল্টি-সাইট এস্টেটের জন্য একত্রীকরণের যৌক্তিকতা
আপনি সিদ্ধান্ত নিতে সক্ষম হবেন যে গেস্ট WiFi, স্টাফ RADIUS এবং DNS ফিল্টারিংকে একটি একক প্ল্যাটফর্মে একত্রিত করবেন, একজন বিশেষজ্ঞকে রাখবেন, নাকি পুনর্নবীকরণের জন্য অপেক্ষা করবেন। আপনি আপনার নিজস্ব টিকিট ডেটার ভিত্তিতে সরবরাহকারীদের মধ্যে হস্তান্তর-জনিত খরচ নির্ধারণ করতে পারেন, কতগুলি অডিট প্রমাণ সরানো যাবে তা গণনা করতে পারেন এবং আপনার বিদ্যমান অ্যাক্সেস পয়েন্টগুলিতে পর্যায়ভিত্তিক স্থানান্তরের পরিকল্পনা করতে পারেন।
KCSIE এবং স্কুলের WiFi: কন্টেন্ট ফিল্টারিংয়ের সাথে সুরক্ষিত অ্যাক্সেসের সংমিশ্রণ
আপনি স্টাফ, শিক্ষার্থী এবং গেস্ট WiFi-এ কীভাবে DfE ফিল্টারিং এবং মনিটরিং স্ট্যান্ডার্ড মেনে চলবেন তা সিদ্ধান্ত নিতে সক্ষম হবেন। আপনি দেখতে পাবেন কীভাবে ব্যক্তি-ভিত্তিক অথেন্টিকেশন এবং DNS ফিল্টারিং একত্রিত হয় যাতে প্রতিটি লগ একজন নির্দিষ্ট ব্যক্তিকে চিহ্নিত করতে পারে। আপনি একটি সিকোয়েন্সড প্ল্যান, যে সীমানাগুলো মাথায় রেখে পরিকল্পনা করতে হবে সেগুলি এবং আপনার ফিল্টারিং প্রদানকারীকে জিজ্ঞাসা করার জন্য প্রয়োজনীয় প্রশ্নগুলিও পাবেন।
CIPA compliance: ভেন্যু অপারেটরদের জন্য একটি কমপ্লায়েন্স চেকলিস্ট
আপনি সিদ্ধান্ত নিতে পারবেন CIPA আপনার WiFi-কে বাধ্য করে কিনা, তারপর নেটওয়ার্ক সেগমেন্ট করতে পারবেন, Purple Shield-এর মাধ্যমে DNS রাউট করতে পারবেন এবং বাইপাস রুট বন্ধ করতে পারবেন। Form 486 বা Form 479 সার্টিফিকেশনের জন্য কী প্রমাণ রাখতে হবে তাও আপনি জানতে পারবেন। এই চেকলিস্টটি প্রতিটি প্রয়োজনীয়তার জন্য একজন দায়িত্বশীল ব্যক্তি নির্ধারণ করে, যাতে আপনার পরবর্তী ফান্ডিং বছরের সার্টিফিকেশনে কোনো কিছুই বাদ না পড়ে।
WPA3 transition mode কানেকশন ব্যর্থতা: Cisco Meraki, HPE Aruba এবং Ruckus-এর জন্য একটি ডিপ্লয়মেন্ট চেকলিস্ট
ডিভাইসগুলো কেন একটি WPA3 SAE transition mode SSID-তে ব্যর্থ হচ্ছে তা নির্ণয় করতে এবং Cisco Meraki, HPE Aruba বা Ruckus-এ এটি সমাধান করতে এই চেকলিস্টটি ব্যবহার করুন। আপনি 802.11 স্ট্যাটাস কোডগুলোর সাথে কারণগুলো মেলাবেন, PMF, 802.11r এবং 6GHz সমস্যাগুলো আলাদা করবেন এবং কখন একটি WPA3-only SSID-তে স্থানান্তরিত হতে হবে তা সিদ্ধান্ত নেবেন।
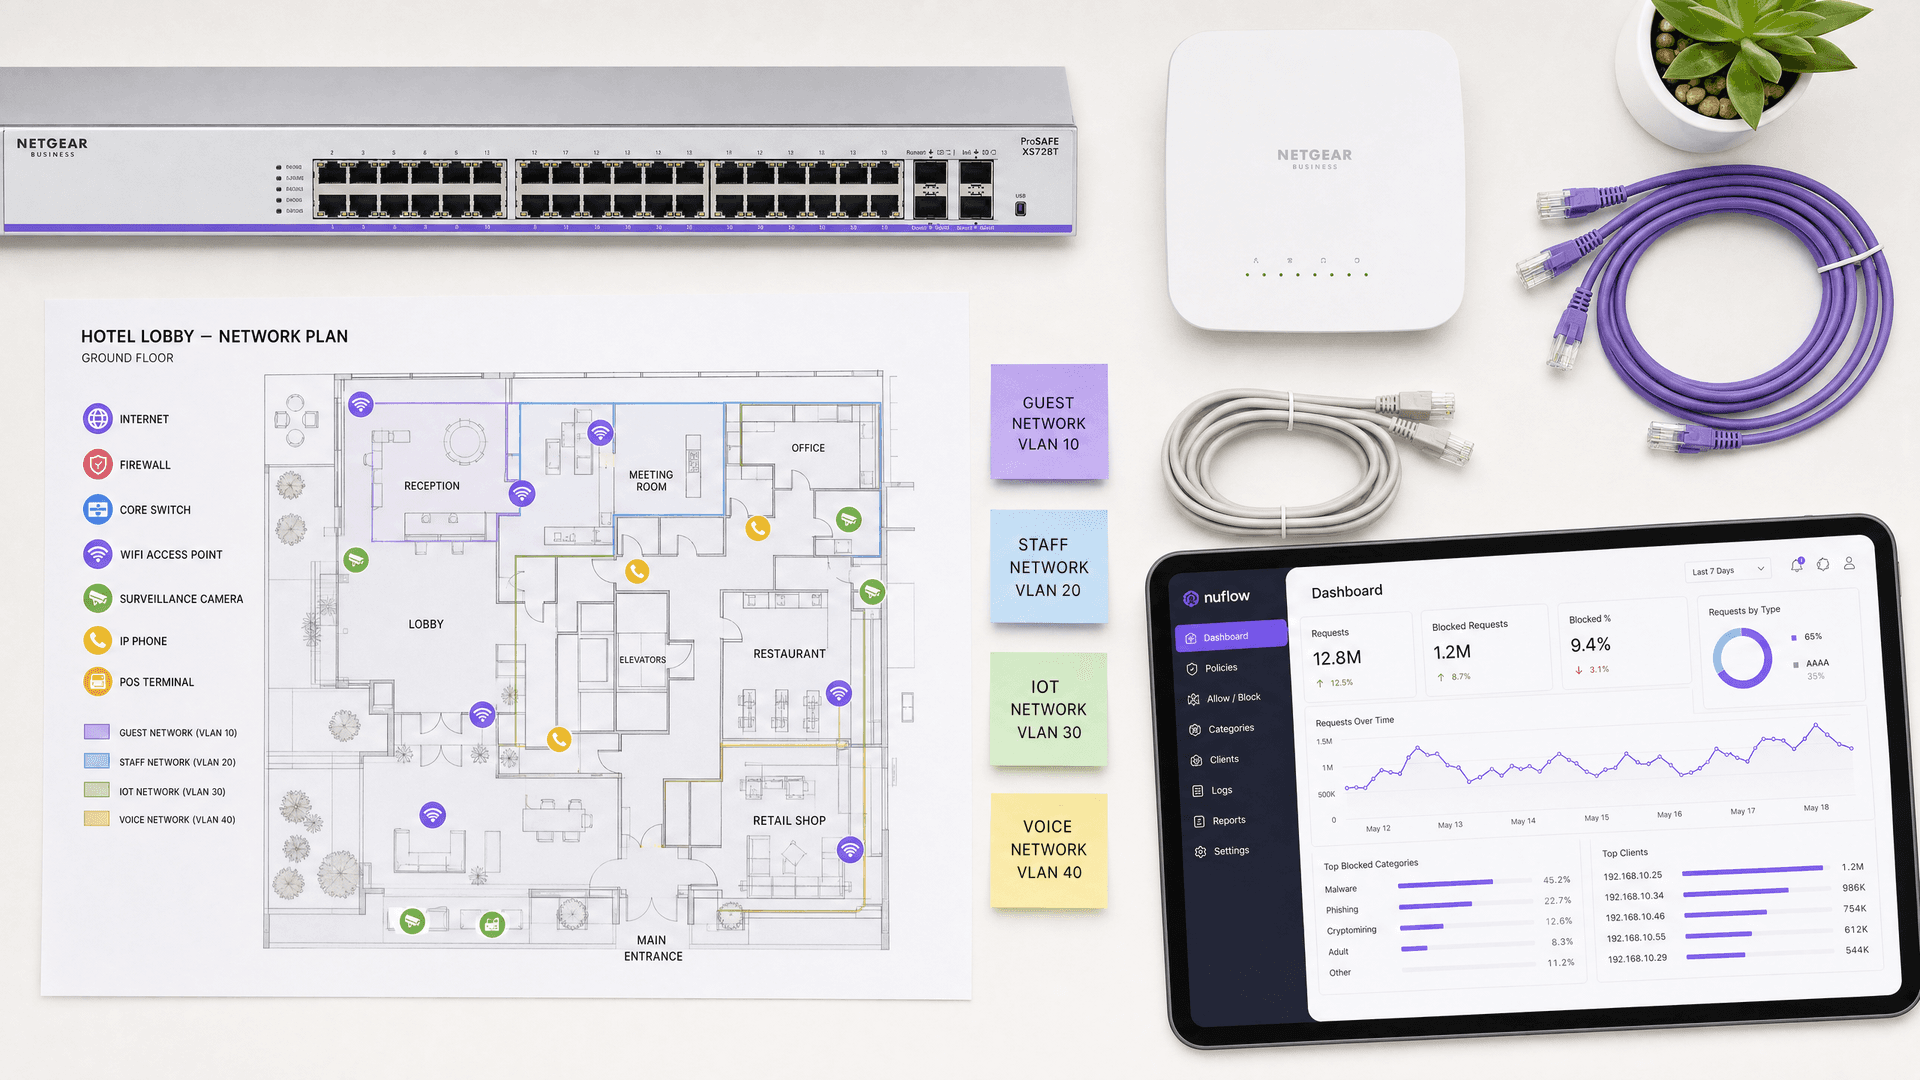
সেরা DNS filtering: ব্যবসার জন্য একটি বিস্তৃত নির্দেশিকা
এই প্রযুক্তিগত রেফারেন্স নির্দেশিকাটি ব্যাখ্যা করে যে কীভাবে এন্টারপ্রাইজ DNS filtering কোনো সংযোগ স্থাপন করার আগেই রেজোলিউশন স্তরে ক্ষতিকারক ডোমেনগুলিকে ব্লক করে পাবলিক নেটওয়ার্কগুলিকে সুরক্ষিত করে। এটি আইটি ডিরেক্টর, নেটওয়ার্ক আর্কিটেক্ট এবং ভেন্যু অপারেশন টিমকে ডেপ্লয়মেন্ট আর্কিটেকচার, ফায়ারওয়াল কনফিগারেশন এবং কমপ্লায়েন্স প্রসঙ্গ প্রদান করে যা তাদের আতিথেয়তা, খুচরা বিক্রয় এবং পাবলিক সেক্টরের পরিবেশ জুড়ে Guest WiFi সুরক্ষিত করতে প্রয়োজন। Purple Shield ৮০,০০০+ লাইভ ভেন্যু জুড়ে DNS স্তরে ম্যালওয়্যার, বটনেট এবং অনুপযুক্ত সামগ্রী ব্লক করে।
SCEP-এর এন্টারপ্রাইজ গাইড: স্বয়ংক্রিয় ক্যাম্পাস WiFi সুরক্ষার জন্য Simple Certificate Enrollment Protocol স্থাপন করা
এই প্রযুক্তিগত রেফারেন্স গাইডটি SCEP ব্যবহার করে এন্টারপ্রাইজ WiFi সার্টিফিকেট স্থাপনের জন্য একটি চূড়ান্ত আর্কিটেকচারাল ব্লুপ্রিন্ট এবং ধাপে ধাপে বাস্তবায়নের কৌশল প্রদান করে। এটি SCEP এবং PKCS-এর মধ্যে গুরুত্বপূর্ণ পার্থক্য, সফলতার জন্য প্রয়োজনীয় সঠিক স্থাপনার ক্রম এবং IT লিডারদের জন্য বাস্তব-জগতের ঝুঁকি প্রশমন কৌশলগুলি কভার করে।
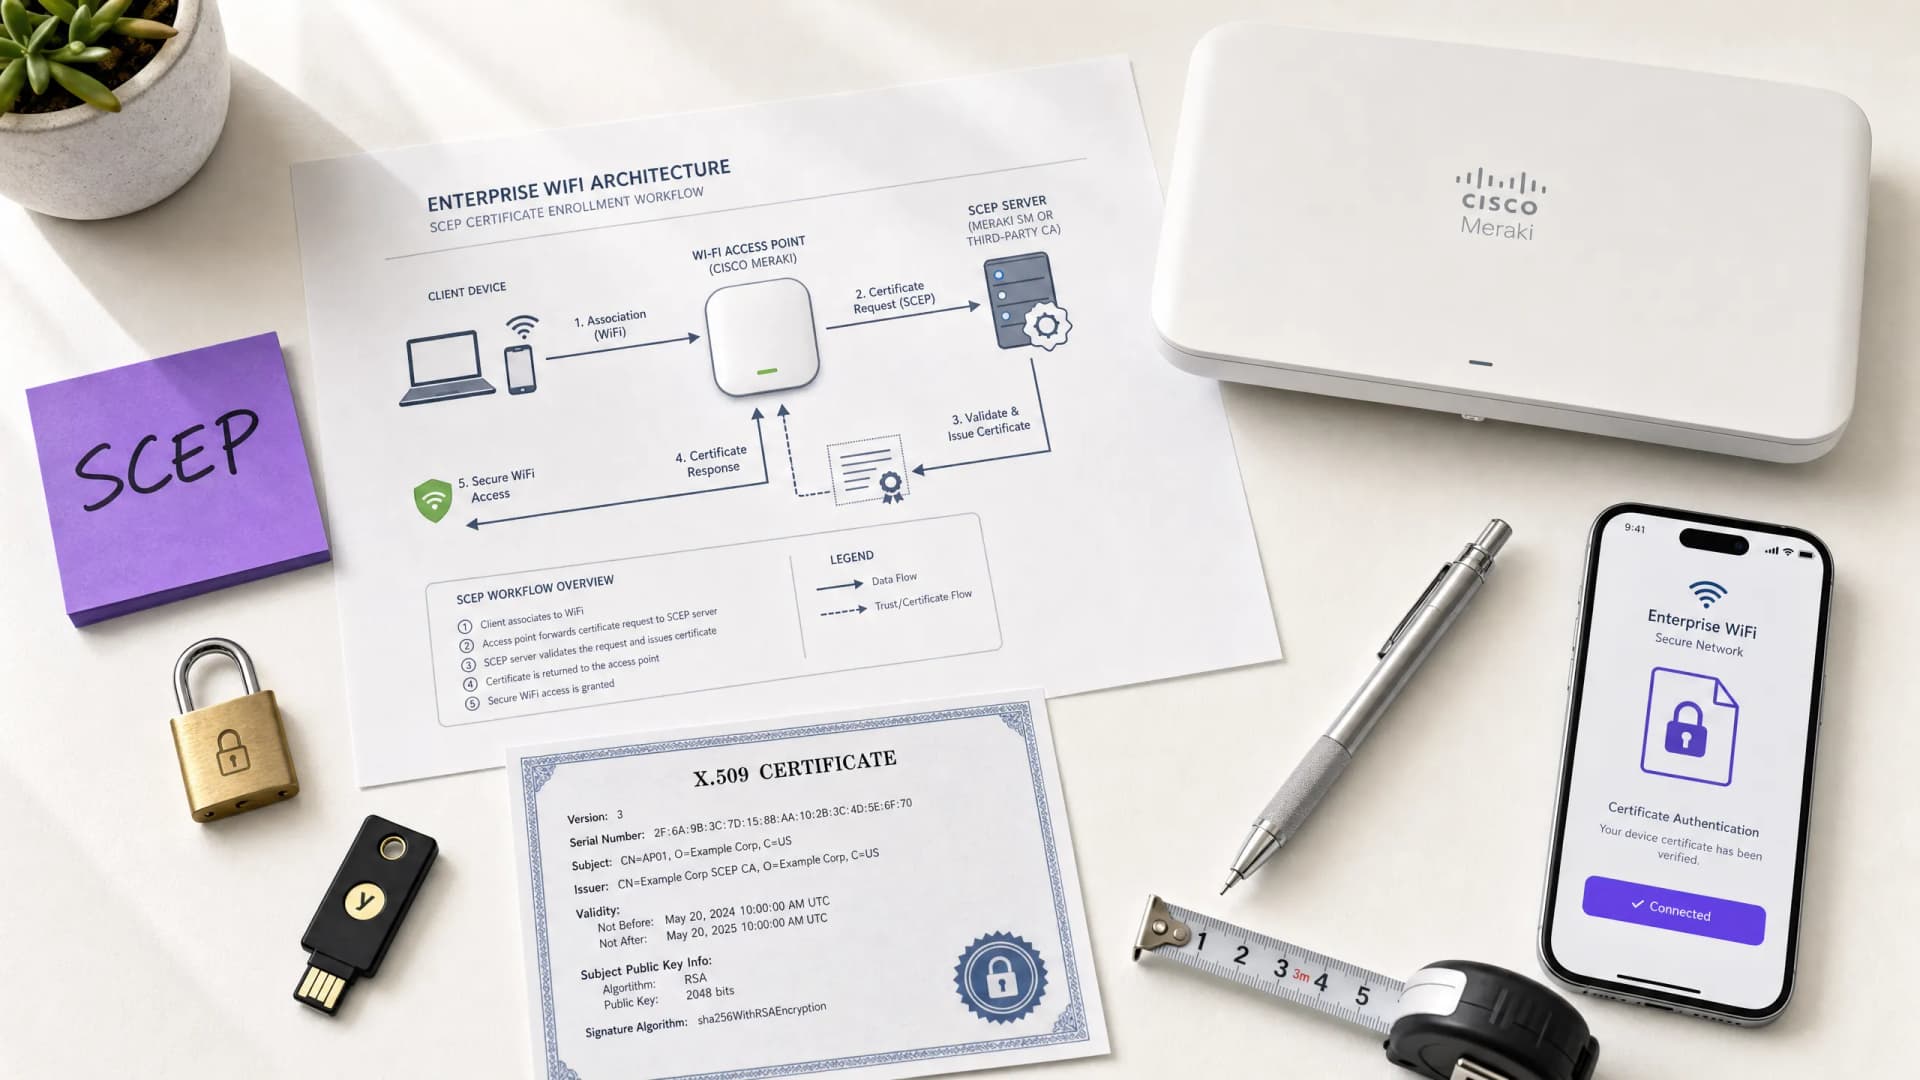
স্বয়ংক্রিয় WiFi সার্টিফিকেট এনরোলমেন্টের জন্য কীভাবে SCEP বাস্তবায়ন করবেন
এই নির্দেশিকাটি ব্যাখ্যা করে যে কীভাবে এন্টারপ্রাইজ ভেন্যু জুড়ে স্বয়ংক্রিয় WiFi সার্টিফিকেট এনরোলমেন্টের জন্য SCEP (Simple Certificate Enrollment Protocol) বাস্তবায়ন করা যায়। এটি PKI ডিজাইন এবং MDM ইন্টিগ্রেশন থেকে শুরু করে বাধ্যতামূলক তিন-ধাপের স্থাপনা অনুক্রম পর্যন্ত সম্পূর্ণ আর্কিটেকচারাল ব্লুপ্রিন্ট কভার করে - এবং IT ম্যানেজার ও নেটওয়ার্ক আর্কিটেক্টদের দেখায় কীভাবে শেয়ার্ড শংসাপত্রগুলো দূর করা যায়, সার্টিফিকেট লাইফসাইকেল ম্যানেজমেন্ট স্বয়ংক্রিয় করা যায় এবং স্কেলে PCI DSS এবং GDPR প্রয়োজনীয়তাগুলো পূরণ করা যায়।
Cisco SUDI বোঝা: নেটওয়ার্ক অ্যাক্সেস কন্ট্রোলে হার্ডওয়্যার ভিত্তিক ডিভাইস পরিচিতি
এই নির্দেশিকাটি Cisco SUDI-এর প্রযুক্তিগত আর্কিটেকচার বিস্তারিতভাবে ব্যাখ্যা করে, কীভাবে হার্ডওয়্যার-অ্যাঙ্কর্ড পরিচিতি নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল সুরক্ষিত করে তা আলোচনা করে। এটি এন্টারপ্রাইজ ভেন্যু জুড়ে 802.1X EAP-TLS প্রমাণীকরণ স্থাপন এবং জিরো টাচ প্রভিশনিং স্বয়ংক্রিয় করতে IT লিডারদের জন্য কার্যকর বাস্তবায়ন পদক্ষেপ সরবরাহ করে।
সুরক্ষিত BYOD এবং 802.1X নেটওয়ার্ক অথেন্টিকেশনের জন্য কীভাবে SCEP কনফিগার করবেন
এই নির্দেশিকাটি সার্টিফিকেট-ভিত্তিক 802.1X নেটওয়ার্ক অথেন্টিকেশন স্থাপন করার জন্য SCEP কনফিগার করার একটি বিস্তারিত প্রযুক্তিগত রেফারেন্স প্রদান করে। এটি শেয়ার করা পাসওয়ার্ড থেকে EAP-TLS-এ আর্কিটেকচারাল পরিবর্তন, মোবাইল ডিভাইস ম্যানেজমেন্ট ইন্টিগ্রেশন এবং এন্টারপ্রাইজ পরিবেশে সুরক্ষিত BYOD অ্যাক্সেসের জন্য কঠোর নেটওয়ার্ক সেগমেন্টেশন কভার করে।
স্টাফ WiFi ব্যবহারের শর্তাবলী: আইনি এবং কমপ্লায়েন্সের প্রয়োজনীয় বিষয়সমূহ
এই গাইডটি এন্টারপ্রাইজ ভেন্যুগুলোর জন্য স্টাফ WiFi ব্যবহারের শর্তাবলী খসড়া এবং প্রয়োগ করার আইনি ও প্রযুক্তিগত প্রয়োজনীয় বিষয়গুলো কভার করে। এটি একটি Acceptable Use Policy (AUP)-তে কী অন্তর্ভুক্ত করতে হবে, কীভাবে GDPR এবং PCI DSS-এর প্রয়োজনীয়তাগুলো পূরণ করতে হবে এবং কর্পোরেট সম্পদ রক্ষা করতে কীভাবে পরিচয়-ভিত্তিক প্রমাণীকরণ এবং নেটওয়ার্ক সেগমেন্টেশন স্থাপন করতে হবে তা বিস্তারিতভাবে বর্ণনা করে। হোটেল, রিটেইল চেইন, স্টেডিয়াম এবং পাবলিক-সেক্টর প্রতিষ্ঠানের IT ম্যানেজার, HR টিম এবং অপারেশন ডিরেক্টররা এখানে কার্যকর নির্দেশিকা পাবেন যা তারা এই ত্রৈমাসিকেই বাস্তবায়ন করতে পারবেন।
Enterprise SCEP সেটআপ গাইড: উচ্চ শিক্ষা এবং বৃহৎ নেটওয়ার্কের জন্য সার্টিফিকেট-ভিত্তিক WiFi অথেন্টিকেশন
এই নির্দেশিকাটি SCEP ব্যবহার করে সার্টিফিকেট-ভিত্তিক WiFi অথেন্টিকেশন বাস্তবায়নের জন্য একটি ব্যাপক প্রযুক্তিগত ব্লুপ্রিন্ট প্রদান করে। এটি প্রি-শেয়ার্ড কি থেকে EAP-TLS-এ আর্কিটেকচারাল রূপান্তর, MDM প্ল্যাটফর্ম জুড়ে ডেপ্লয়মেন্ট সিকোয়েন্স এবং বৃহৎ-স্কেল নেটওয়ার্কের জন্য গুরুত্বপূর্ণ ঝুঁকি প্রশমনের কৌশলগুলি কভার করে।
WiFi সুরক্ষার ভবিষ্যৎ: AI-চালিত NAC এবং থ্রেট সনাক্তকরণ
এই নির্ভরযোগ্য গাইডটি ঐতিহ্যবাহী WPA2 থেকে AI-চালিত Network Access Control (NAC) এবং থ্রেট সনাক্তকরণে এন্টারপ্রাইজ WiFi সুরক্ষার বিবর্তন অন্বেষণ করে। IT লিডারদের জন্য ডিজাইন করা এই গাইডটি, Purple-এর আইডেন্টিটি-ভিত্তিক নেটওয়ার্ক ব্যবহার করে রিটেল, হসপিটালিটি এবং স্টেডিয়ামের মতো উচ্চ-ঘনত্বপূর্ণ পরিবেশে সুরক্ষিত করার জন্য কার্যকরী ডিপ্লয়মেন্ট কৌশল প্রদান করে।
RadSec: কীভাবে TLS এর মাধ্যমে RADIUS, WiFi অথেনটিকেশন সিকিউরিটি উন্নত করে
এই প্রামাণিক প্রযুক্তিগত রেফারেন্সটি ব্যাখ্যা করে কীভাবে RadSec (RFC 6614) ঐতিহ্যগত RADIUS ট্রাফিককে TLS এনক্রিপশনে আবৃত করে এন্টারপ্রাইজ WiFi অথেনটিকেশন সুরক্ষিত করে। IT ম্যানেজার এবং নেটওয়ার্ক আর্কিটেক্টদের জন্য ডিজাইন করা এই নির্দেশিকায় কর্পোরেট এবং গেস্ট নেটওয়ার্ক জুড়ে আনএনক্রিপ্টেড UDP RADIUS ট্রাফিকের ঝুঁকি প্রশমিত করার জন্য আর্কিটেকচার, ডিপ্লয়মেন্ট কৌশল এবং ব্যবহারিক পদক্ষেপগুলি কভার করা হয়েছে।
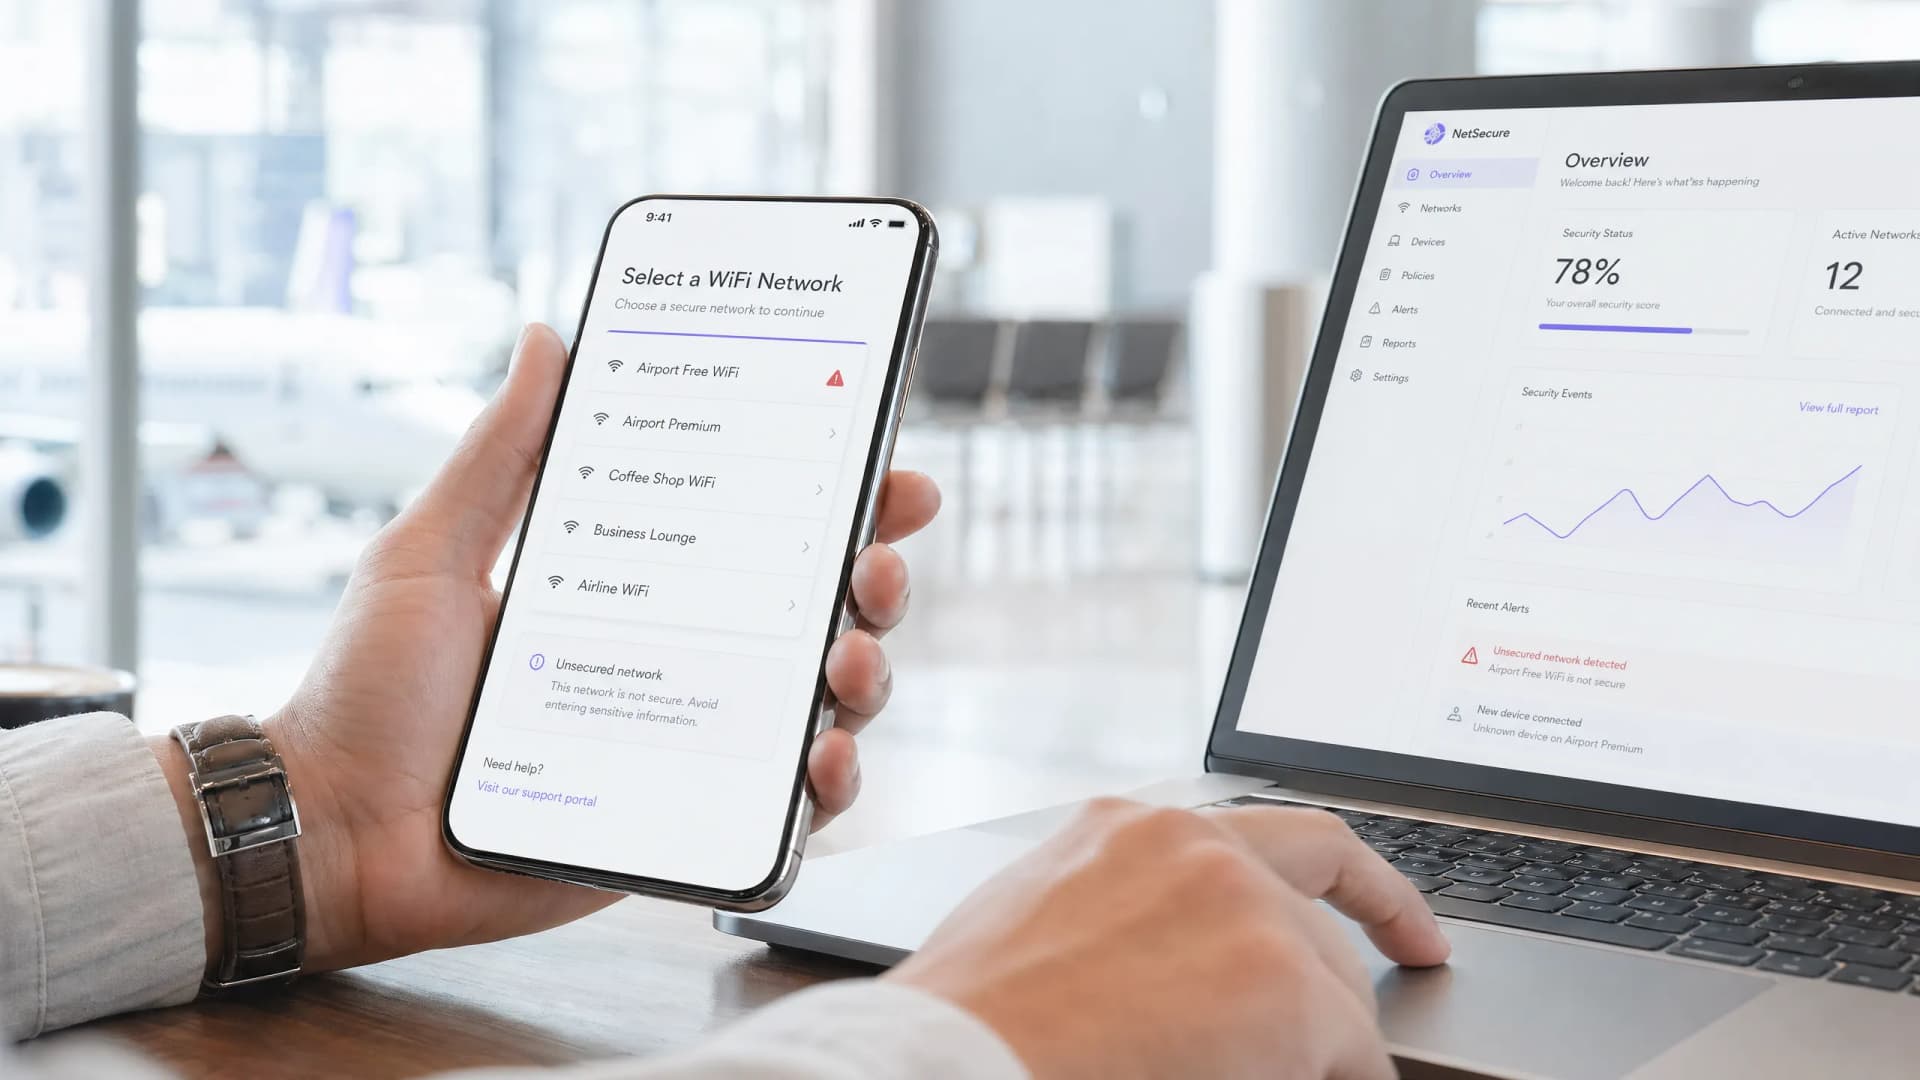
এয়ারপোর্ট WiFi সিকিউরিটি: পাবলিক নেটওয়ার্কে যাত্রীদের কীভাবে সুরক্ষিত রাখবেন
এই টেকনিক্যাল রেফারেন্স গাইডটি এয়ারপোর্ট WiFi-এর নির্দিষ্ট থ্রেট ল্যান্ডস্কেপের বিস্তারিত বিবরণ দেয়, যার মধ্যে ইভিল টুইন অ্যাক্সেস পয়েন্ট, রগ হার্ডওয়্যার এবং ম্যান-ইন-দ্য-মিডল অ্যাটাক কভার করা হয়েছে। এটি IT ম্যানেজার, নেটওয়ার্ক আর্কিটেক্ট এবং ভেন্যু অপারেশন ডিরেক্টরদের স্কেলে যাত্রী এবং এন্টারপ্রাইজ ইনফ্রাস্ট্রাকচার সুরক্ষিত করার জন্য অ্যাকশনেবল আর্কিটেকচারাল স্ট্র্যাটেজি প্রদান করে — যার মধ্যে WPA3 ইমপ্লিমেন্টেশন, VLAN সেগমেন্টেশন, WIPS ডিপ্লয়মেন্ট এবং GDPR-কমপ্লায়েন্ট Captive Portal ডিজাইন অন্তর্ভুক্ত। Purple-এর গেস্ট WiFi এবং অ্যানালিটিক্স প্ল্যাটফর্মকে পুরো গাইড জুড়ে প্রতিটি প্রবলেম ডোমেইনের সাথে সুনির্দিষ্টভাবে ম্যাপ করা হয়েছে।
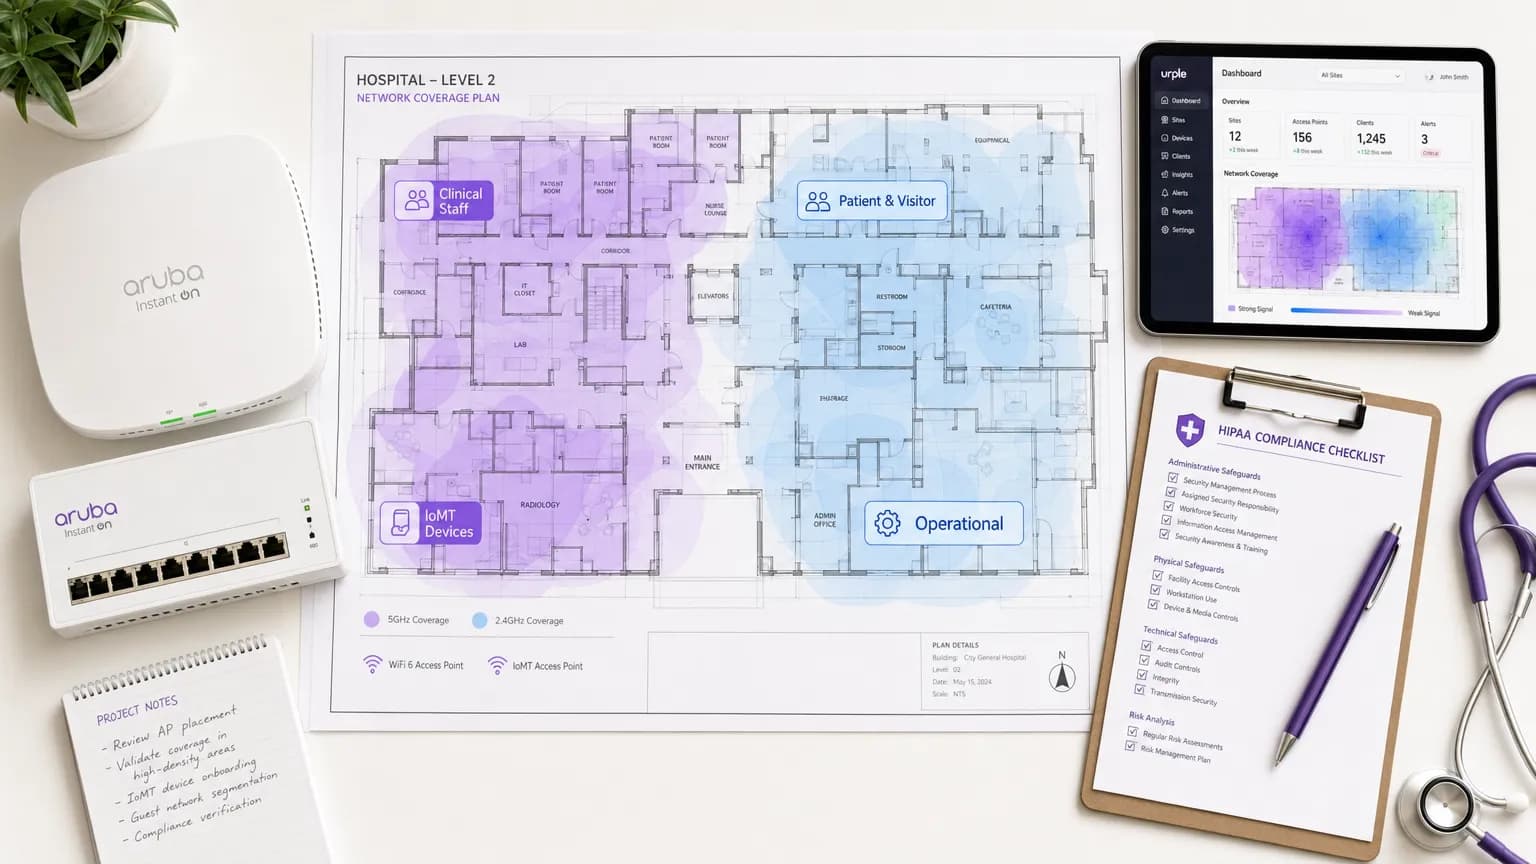
Healthcare WiFi: HIPAA, DSPT এবং WiFi Compliance এর ব্যাখ্যা
এই নির্দেশিকাটি হেলথকেয়ার পরিবেশে ওয়্যারলেস নেটওয়ার্ক মোতায়েনকারী IT ম্যানেজার, নেটওয়ার্ক আর্কিটেক্ট এবং কমপ্লায়েন্স অফিসারদের জন্য একটি নির্দিষ্ট টেকনিক্যাল রেফারেন্স প্রদান করে। এটি HIPAA (US) এবং NHS Data Security and Protection Toolkit (DSPT, UK) এর সুনির্দিষ্ট প্রয়োজনীয়তাগুলোকে বাস্তব নেটওয়ার্ক আর্কিটেকচার সিদ্ধান্তের সাথে ম্যাপ করে - যার মধ্যে রয়েছে সেগমেন্টেশন, আইডেন্টিটি-ভিত্তিক অ্যাক্সেস, এনক্রিপশন স্ট্যান্ডার্ড এবং IoMT ডিভাইস হ্যান্ডলিং। একটি শাসিত ওয়্যারলেস এস্টেটের মধ্যে রোগী এবং ভিজিটরদের কানেক্টিভিটি পরিচালনা করার জন্য Purple এর গেস্ট WiFi এবং অ্যানালিটিক্স প্ল্যাটফর্মকে সম্পূর্ণ নির্দেশিকা জুড়ে একটি কমপ্লায়েন্ট, এন্টারপ্রাইজ-গ্রেড সমাধান হিসেবে উপস্থাপন করা হয়েছে।
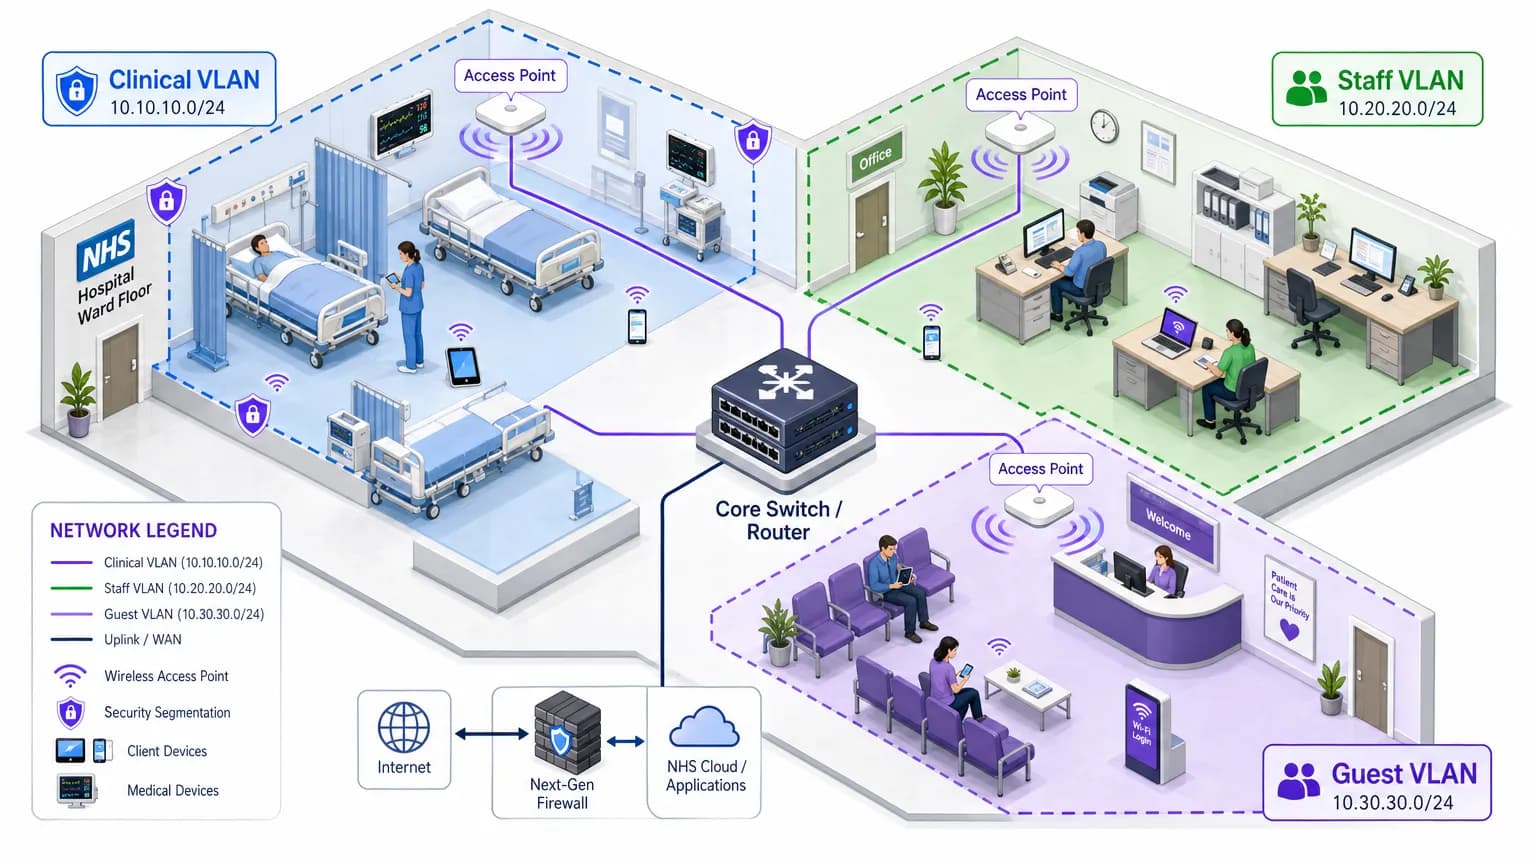
NHS Staff WiFi: হেলথকেয়ারে কীভাবে নিরাপদ ওয়্যারলেস নেটওয়ার্ক স্থাপন করবেন
এই টেকনিক্যাল রেফারেন্স গাইডে NHS Staff WiFi-এর আর্কিটেকচার, সিকিউরিটি প্রোটোকল এবং স্থাপনার কৌশল বিস্তারিতভাবে আলোচনা করা হয়েছে, যার মধ্যে 802.1X অথেন্টিকেশন, VLAN সেগমেন্টেশন, BYOD পলিসি এবং DSP Toolkit কমপ্লায়েন্স অন্তর্ভুক্ত রয়েছে। এটি আইটি লিডারদের জন্য একটি কার্যকরী নির্দেশিকা প্রদান করে যাতে তারা ক্লিনিকাল, অ্যাডমিনিস্ট্রেটিভ এবং গেস্ট ইউজারদের জন্য সিকিউরিটির সাথে আপস না করে একই শেয়ার্ড ফিজিক্যাল ইনফ্রাস্ট্রাকচারে এন্টারপ্রাইজ-গ্রেড ওয়্যারলেস নেটওয়ার্ক স্থাপন করতে পারেন। আপনি একটি নতুন স্থাপনার পরিকল্পনা করছেন বা আপনার বর্তমান পরিকাঠামোকে আরও শক্তিশালী করতে চান না কেন, এই নির্দেশিকাটি এই কোয়ার্টারে কাজ করার জন্য প্রয়োজনীয় সিদ্ধান্ত গ্রহণের কাঠামো এবং বাস্তবায়ন প্রক্রিয়া প্রদান করে।
Hotel WiFi সিকিউরিটি: কীভাবে আপনার অতিথিদের এবং আপনার সুনাম রক্ষা করবেন
এই নির্ভরযোগ্য গাইডটি আইটি ম্যানেজার এবং ভেন্যু অপারেশনস ডিরেক্টরদের হোটেল WiFi নেটওয়ার্ক সুরক্ষিত করার জন্য একটি ব্যাপক ফ্রেমওয়ার্ক প্রদান করে। এটি অতিথিদের ডেটা সুরক্ষিত করতে এবং ভেন্যুর সুনাম রক্ষা করার জন্য নেটওয়ার্ক সেগমেন্টেশন, শক্তিশালী অথেন্টিকেশন প্রোটোকল এবং কমপ্লায়েন্স-চালিত Captive Portal সহ প্রয়োজনীয় প্রযুক্তিগত বাস্তবায়ন কভার করে।

India DPDP Act: ভারতীয় ভেন্যুগুলির জন্য Guest WiFi কমপ্লায়েন্স
এই প্রামাণিক টেকনিক্যাল রেফারেন্স গাইডটি গেস্ট WiFi পরিচালনাকারী ভারতীয় ভেন্যুগুলির জন্য Digital Personal Data Protection (DPDP) Act 2023 বিশ্লেষণ করে। এটি কার্যকর কমপ্লায়েন্স কৌশল, Captive Portal-এর জন্য আর্কিটেকচারাল বিবেচনা এবং ডেটা রিটেনশন ও ক্রস-বর্ডার ট্রান্সফারের জন্য ব্যবহারিক ফ্রেমওয়ার্ক প্রদান করে।

ব্রাজিল LGPD এবং গেস্ট WiFi: একটি কমপ্লায়েন্স গাইড
এই প্রযুক্তিগত রেফারেন্স গাইডটি বিস্তারিতভাবে আলোচনা করে যে কীভাবে ব্রাজিলের LGPD এন্টারপ্রাইজ গেস্ট WiFi স্থাপনে প্রযোজ্য হয়, যেখানে ক্যাপটিভ পোর্টাল কমপ্লায়েন্স, প্রসেসিংয়ের আইনি ভিত্তি এবং Marco Civil da Internet-এর সাথে এর সংযোগের ওপর আলোকপাত করা হয়েছে। এটি নেটওয়ার্কের কার্যকারিতা বজায় রেখে নিয়ন্ত্রক ঝুঁকি প্রশমিত করতে IT লিডার এবং নেটওয়ার্ক আর্কিটেক্টদের জন্য কার্যকর বাস্তবায়ন নির্দেশিকা প্রদান করে।

EU AI Act এবং Guest WiFi: মার্কেটারদের যা জানা প্রয়োজন
EU AI Act (রেগুলেশন ২০২৪/১৬৮৯) একটি ঝুঁকি-ভিত্তিক ফ্রেমওয়ার্ক প্রবর্তন করে যা ভেন্যু অপারেটররা কীভাবে AI-চালিত WiFi মার্কেটিং, Captive Portal এবং গেস্ট অ্যানালিটিক্স ডিপ্লয় করে তার ওপর সরাসরি প্রভাব ফেলে। এই গাইডটি বাস্তব-বিশ্বের Guest WiFi ইউজ কেসগুলোর বিপরীতে আইনের চারটি ঝুঁকির স্তর ম্যাপ করে, ইমোশন ইনফারেন্স এবং সোশ্যাল স্কোরিং সহ নিষিদ্ধ প্র্যাকটিসগুলো চিহ্নিত করে এবং হসপিটালিটি, রিটেইল, ইভেন্ট এবং পাবলিক-সেক্টর পরিবেশ জুড়ে কাজ করা আইটি টিম ও মার্কেটিং ডিরেক্টরদের জন্য কার্যকর কমপ্লায়েন্স পদক্ষেপ প্রদান করে। আপনার ডিপ্লয়মেন্ট ঝুঁকির স্পেকট্রামের কোথায় অবস্থান করছে তা বোঝা - এবং AI চ্যাটবট ও কনভার্সেশনাল পোর্টালগুলোর জন্য Article 50 ট্রান্সপারেন্সি বাধ্যবাধকতা বাস্তবায়ন করা - আর ঐচ্ছিক নয়: নিষিদ্ধ প্র্যাকটিস এনফোর্সমেন্ট ২০২৫ সালের ফেব্রুয়ারিতে শুরু হয়েছে।

কানাডায় Guest WiFi-এর জন্য PIPEDA কমপ্লায়েন্স
এই গাইডটি PIPEDA-এর অধীনে গেস্ট WiFi স্থাপনকারী কানাডিয়ান ভেন্যু অপারেটরদের জন্য একটি সুনির্দিষ্ট প্রযুক্তিগত এবং অপারেশনাল রেফারেন্স প্রদান করে। এটি OPC-এর অর্থপূর্ণ সম্মতি ফ্রেমওয়ার্ক, জবাবদিহিতা নীতি, টিম হর্টনস এবং গুগল WiFi তদন্ত থেকে এনফোর্সমেন্ট নজির এবং বিল সি-২৭-এর অধীনে আসন্ন কনজিউমার প্রাইভেসি প্রোটেকশন অ্যাক্ট (CPPA) পূরণের জন্য প্রয়োজনীয় আর্কিটেকচারাল পরিবর্তনগুলিকে কভার করে। আইটি ম্যানেজার এবং কমপ্লায়েন্স লিডরা কার্যকর Captive Portal ডিজাইন স্পেসিফিকেশন, ডেটা মিনিমাইজেশন প্রয়োজনীয়তা এবং GDPR-স্কেলের জরিমানার বিরুদ্ধে ফিউচার-প্রুফিংয়ের জন্য একটি পরিষ্কার রোডম্যাপ পাবেন।

University WiFi কি নিরাপদ? শিক্ষার্থীদের জন্য একটি নির্দেশিকা
IT ম্যানেজার এবং ভেন্যু অপারেটরদের জন্য University WiFi (eduroam/802.1X) এর সিকিউরিটি আর্কিটেকচারের উপর একটি ব্যাপক প্রযুক্তিগত রেফারেন্স। এই নির্দেশিকাটি এন্টারপ্রাইজ-গ্রেড অথেন্টিকেশন কীভাবে কাজ করে, এর ইমপ্লিমেন্টেশনগত ত্রুটিগুলি এবং কীভাবে এই নীতিগুলি হসপিটালিটি, রিটেইল এবং পাবলিক সেক্টর ডেপ্লয়মেন্টের ক্ষেত্রে প্রয়োগ করা যায় তা বিশ্লেষণ করে।

ট্রেনের WiFi কি নিরাপদ? রেল যাত্রীদের যা জানা প্রয়োজন
এই নির্দেশিকাটি যাত্রীবাহী রেল WiFi নেটওয়ার্কের সিকিউরিটি আর্কিটেকচার পরীক্ষা করে, যা প্যাকেট স্নিফিং এবং ইভিল টুইন অ্যাটাক থেকে শুরু করে ম্যান-ইন-দ্য-মিডল এক্সপ্লয়েট পর্যন্ত থ্রেট ল্যান্ডস্কেপ বিশ্লেষণ করে। এটি অপারেটর এবং কর্পোরেট IT টিমের জন্য ক্লায়েন্ট আইসোলেশন, Captive Portal অথেন্টিকেশন, DNS ফিল্টারিং এবং Hotspot 2.0 এর পথ কভার করে অ্যাকশনেবল ডেপ্লয়মেন্ট গাইডেন্স প্রদান করে - যেখানে Purple এর Guest WiFi এবং অ্যানালিটিক্স প্ল্যাটফর্মের জন্য সরাসরি ইন্টিগ্রেশন পয়েন্ট রয়েছে।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।
