মূল কন্টেন্টে যান

কারিগরি নির্দেশিকা

গেস্ট WiFi, অ্যানালিটিক্স, Captive Portal এবং ভেন্যু প্রযুক্তির উপর গভীর, বিশেষজ্ঞ-চালিত কারিগরি নির্দেশিকা।

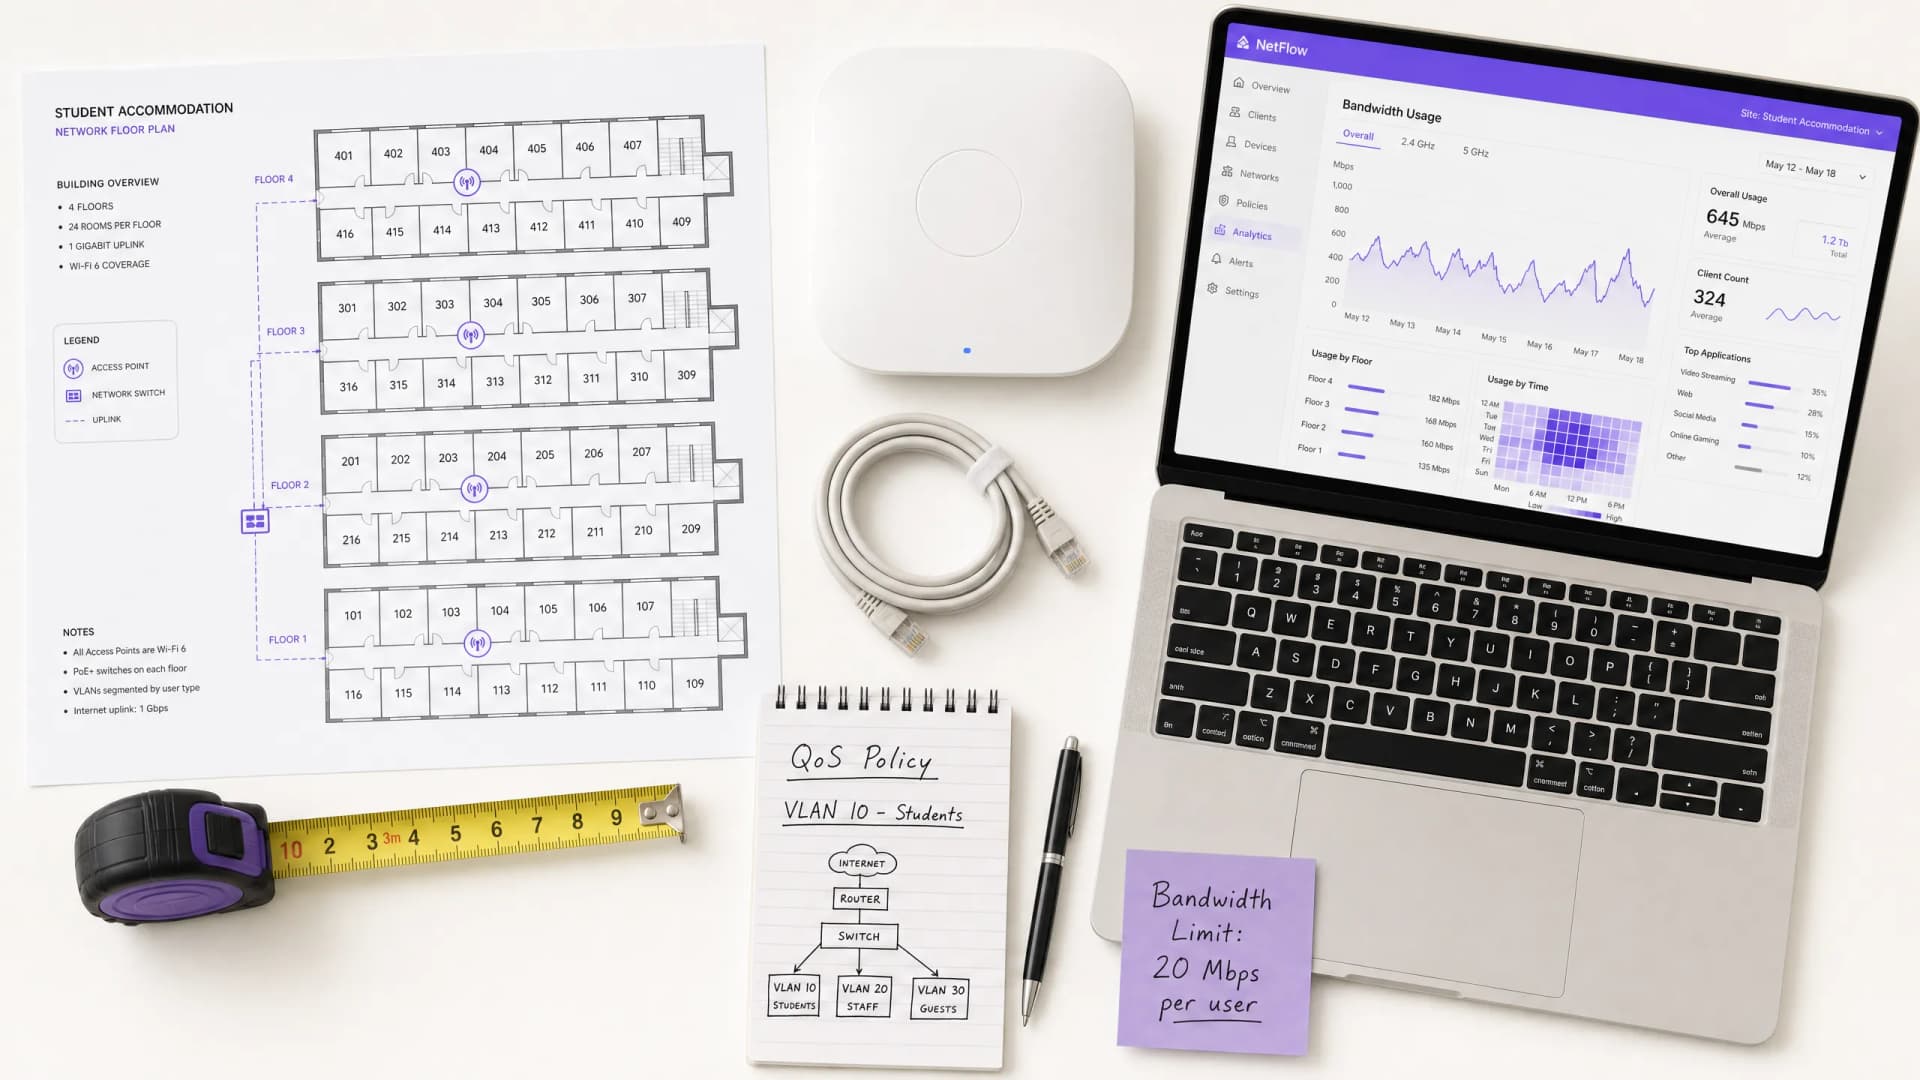
ছাত্রাবাস নেটওয়ার্কে ব্যান্ডউইথ পরিচালনা
Network Segmentation

ছাত্রাবাস নেটওয়ার্কে ব্যান্ডউইথ পরিচালনা

এই গাইডটি IT ম্যানেজার, নেটওয়ার্ক আর্কিটেক্ট এবং প্রোপার্টি অপারেশন ডিরেক্টরদের উচ্চ-ঘনত্বের ছাত্রাবাস পরিবেশে WiFi ব্যান্ডউইথ পরিচালনার জন্য একটি ভেন্ডর-নিরপেক্ষ প্রযুক্তিগত রেফারেন্স প্রদান করে। এটি VLAN সেগমেন্টেশন, Quality of Service (QoS) পলিসি ডিজাইন, আইডেন্টিটি-ভিত্তিক ট্রাফিক শেপিং এবং অ্যাপ্লিকেশন-লেয়ার ভিজিবিলিটি কভার করে - যা একটি স্কেলযোগ্য, ন্যায্য-অ্যাক্সেস নেটওয়ার্কের চারটি স্তম্ভ। বাস্তব-বিশ্বের ডিপ্লয়মেন্টের দৃশ্যপট, পরিমাপযোগ্য ফলাফল এবং সিদ্ধান্ত গ্রহণের ফ্রেমওয়ার্ক সহ, এটি স্কেলে আবাসিক নেটওয়ার্ক অবকাঠামোর জন্য দায়ী যেকোনো দলের জন্য অপারেশনাল প্লেবুক।

8 মিনিট পড়ার সময়2k শব্দ
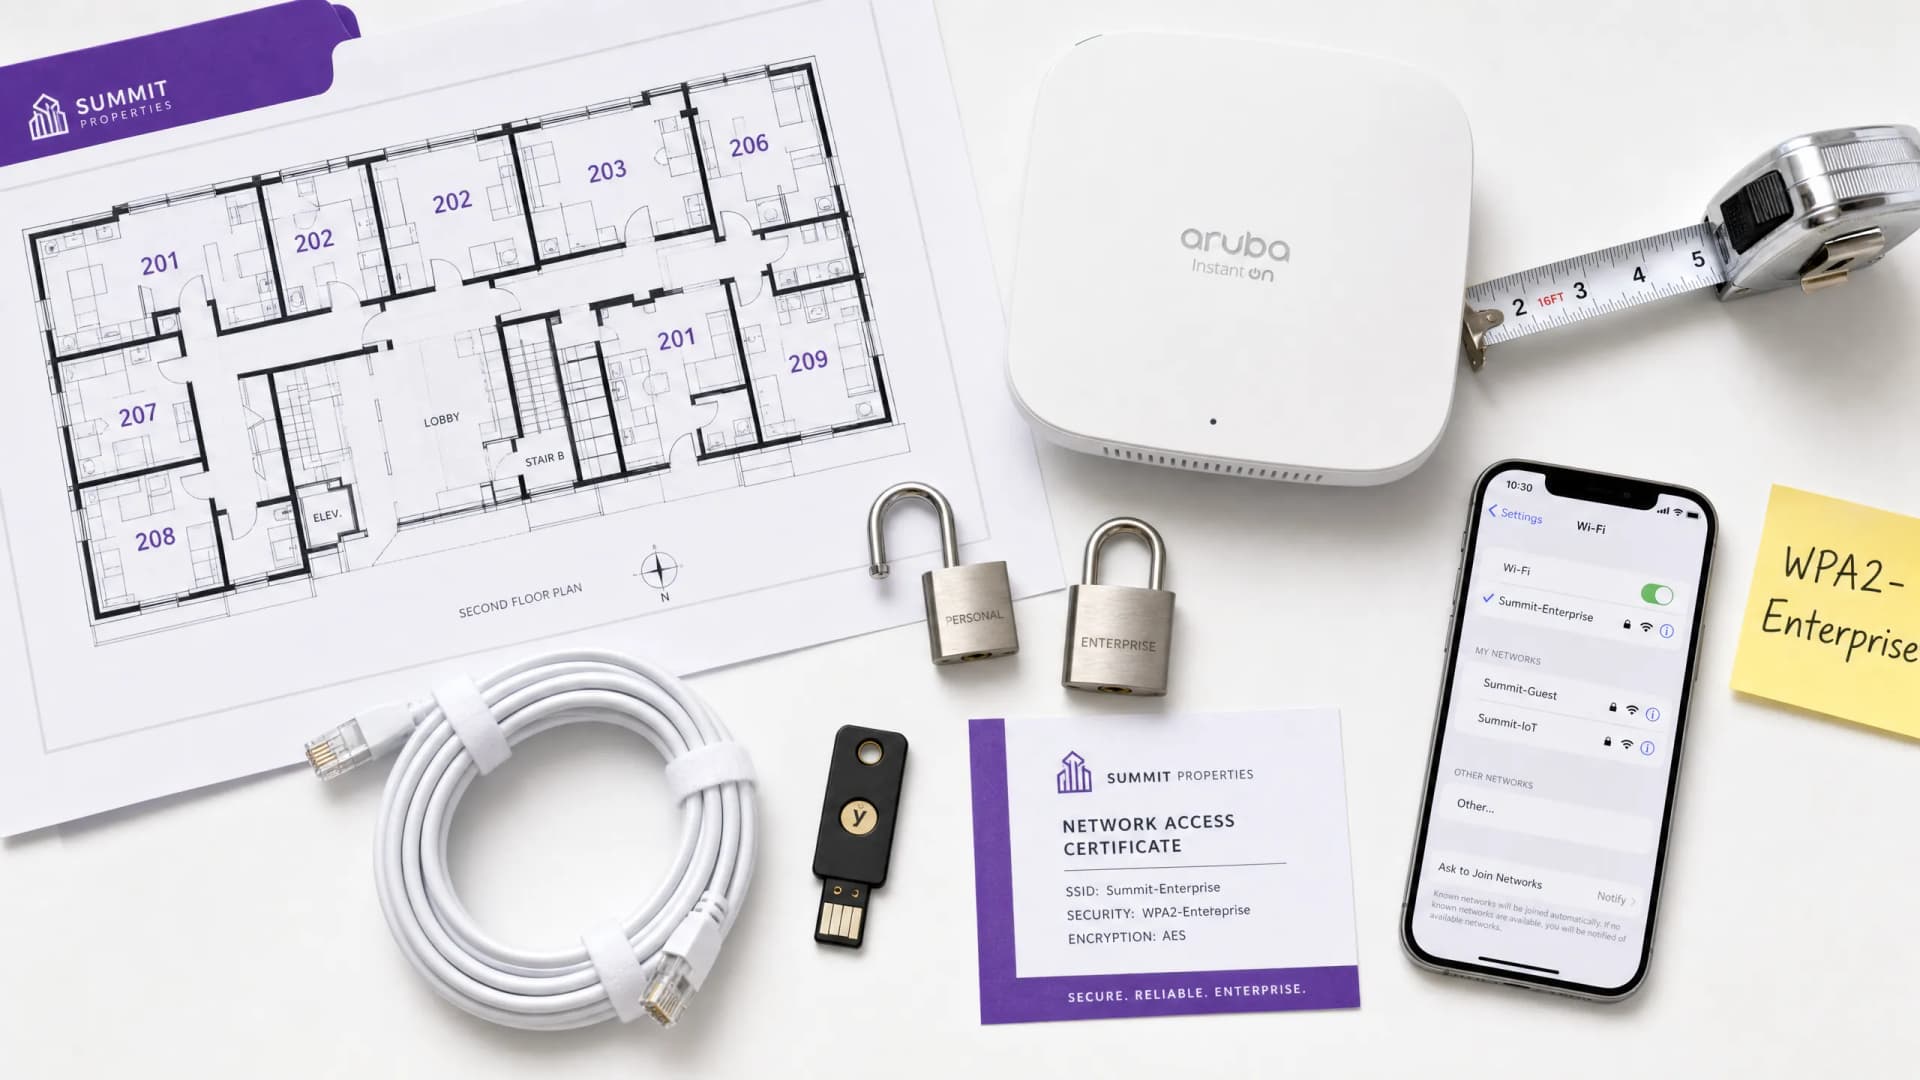
অ্যাপার্টমেন্ট এবং কো-ওয়ার্কিং স্পেসের জন্য WPA2-Enterprise বনাম Personal
Network Segmentation

অ্যাপার্টমেন্ট এবং কো-ওয়ার্কিং স্পেসের জন্য WPA2-Enterprise বনাম Personal

এই নির্ভরযোগ্য প্রযুক্তিগত রেফারেন্স গাইডটি অ্যাপার্টমেন্ট এবং কো-ওয়ার্কিং স্পেসের মতো মাল্টি-টেন্যান্ট পরিবেশের জন্য WPA2-Personal-এর বিপরীতে WPA2-Enterprise-এর মূল্যায়ন করে। এটি নেটওয়ার্ক স্থপতি এবং আইটি ম্যানেজারদের 802.1X প্রমাণীকরণ, ডায়নামিক VLAN অ্যাসাইনমেন্ট এবং সুরক্ষা সম্মতির বিষয়ে বাস্তবসম্মত অন্তর্দৃষ্টি প্রদান করে, যা দেখায় যে কেন শেয়ার করা পাসওয়ার্ডগুলি আধুনিক শেয়ার্ড ভেন্যুগুলিতে অগ্রহণযোগ্য ঝুঁকি তৈরি করে। ভেন্যু অপারেটররা এই প্রান্তিকে একটি মাইগ্রেশনের সিদ্ধান্তকে সমর্থন করার জন্য সুনির্দিষ্ট বাস্তবায়ন নির্দেশিকা, বাস্তব-জগতের কেস স্টাডি এবং ROI বিশ্লেষণ পাবেন।

8 মিনিট পড়ার সময়2k শব্দ
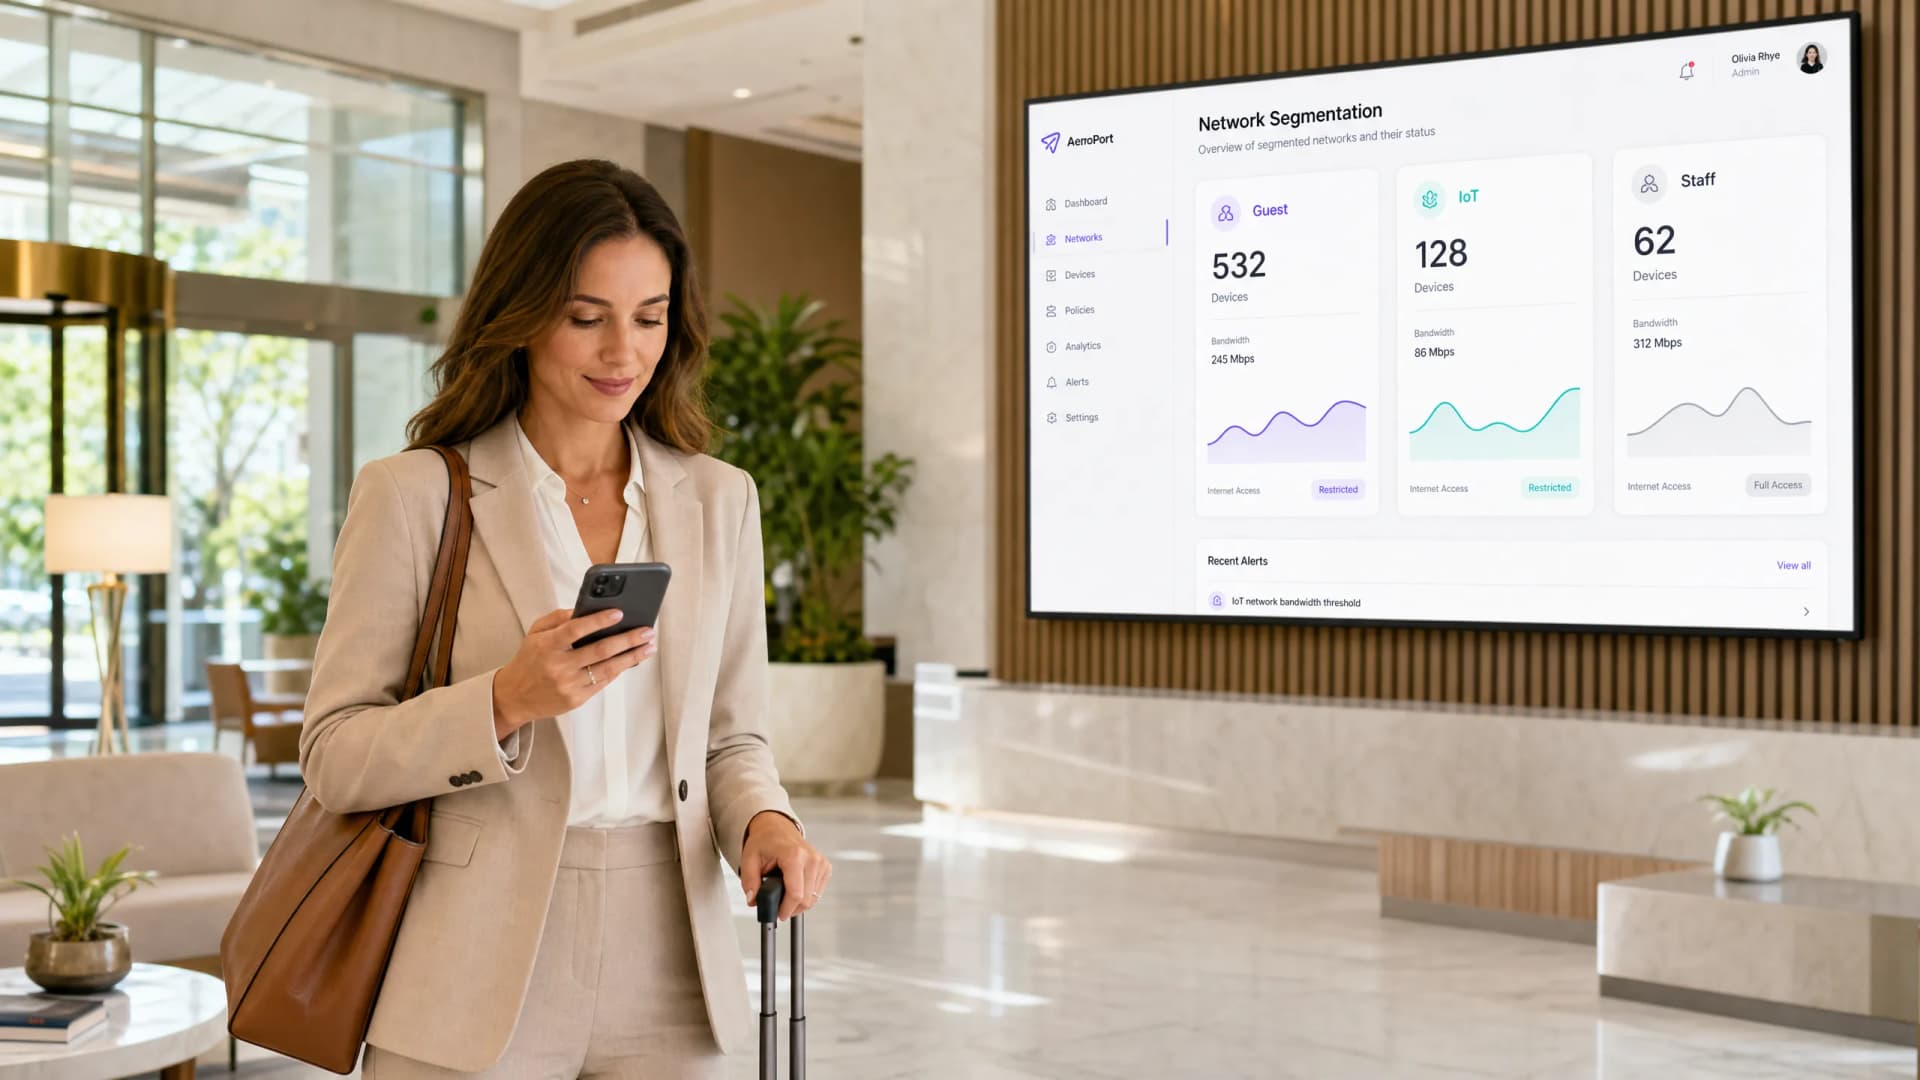
শেয়ার্ড WiFi নেটওয়ার্কের জন্য মাইক্রো-সেগমেন্টেশন-এর সেরা অনুশীলনসমূহ
Network Segmentation

শেয়ার্ড WiFi নেটওয়ার্কের জন্য মাইক্রো-সেগমেন্টেশন-এর সেরা অনুশীলনসমূহ

এই টেকনিক্যাল রেফারেন্স নির্দেশিকাটি শেয়ার্ড WiFi অবকাঠামোতে মাইক্রো-সেগমেন্টেশন বাস্তবায়নের জন্য কার্যকর কৌশল প্রদান করে। ঝুঁকি কমাতে, কমপ্লায়েন্স নিশ্চিত করতে এবং নেটওয়ার্কের কার্যক্ষমতা অপ্টিমাইজ করতে আইটি ম্যানেজার এবং নেটওয়ার্ক আর্কিটেক্টরা কীভাবে নিরাপদে গেস্ট, IoT এবং স্টাফ ট্রাফিক আইসোলেট করতে পারেন তা এখানে বিস্তারিতভাবে বর্ণনা করা হয়েছে।

4 মিনিট পড়ার সময়1k শব্দ
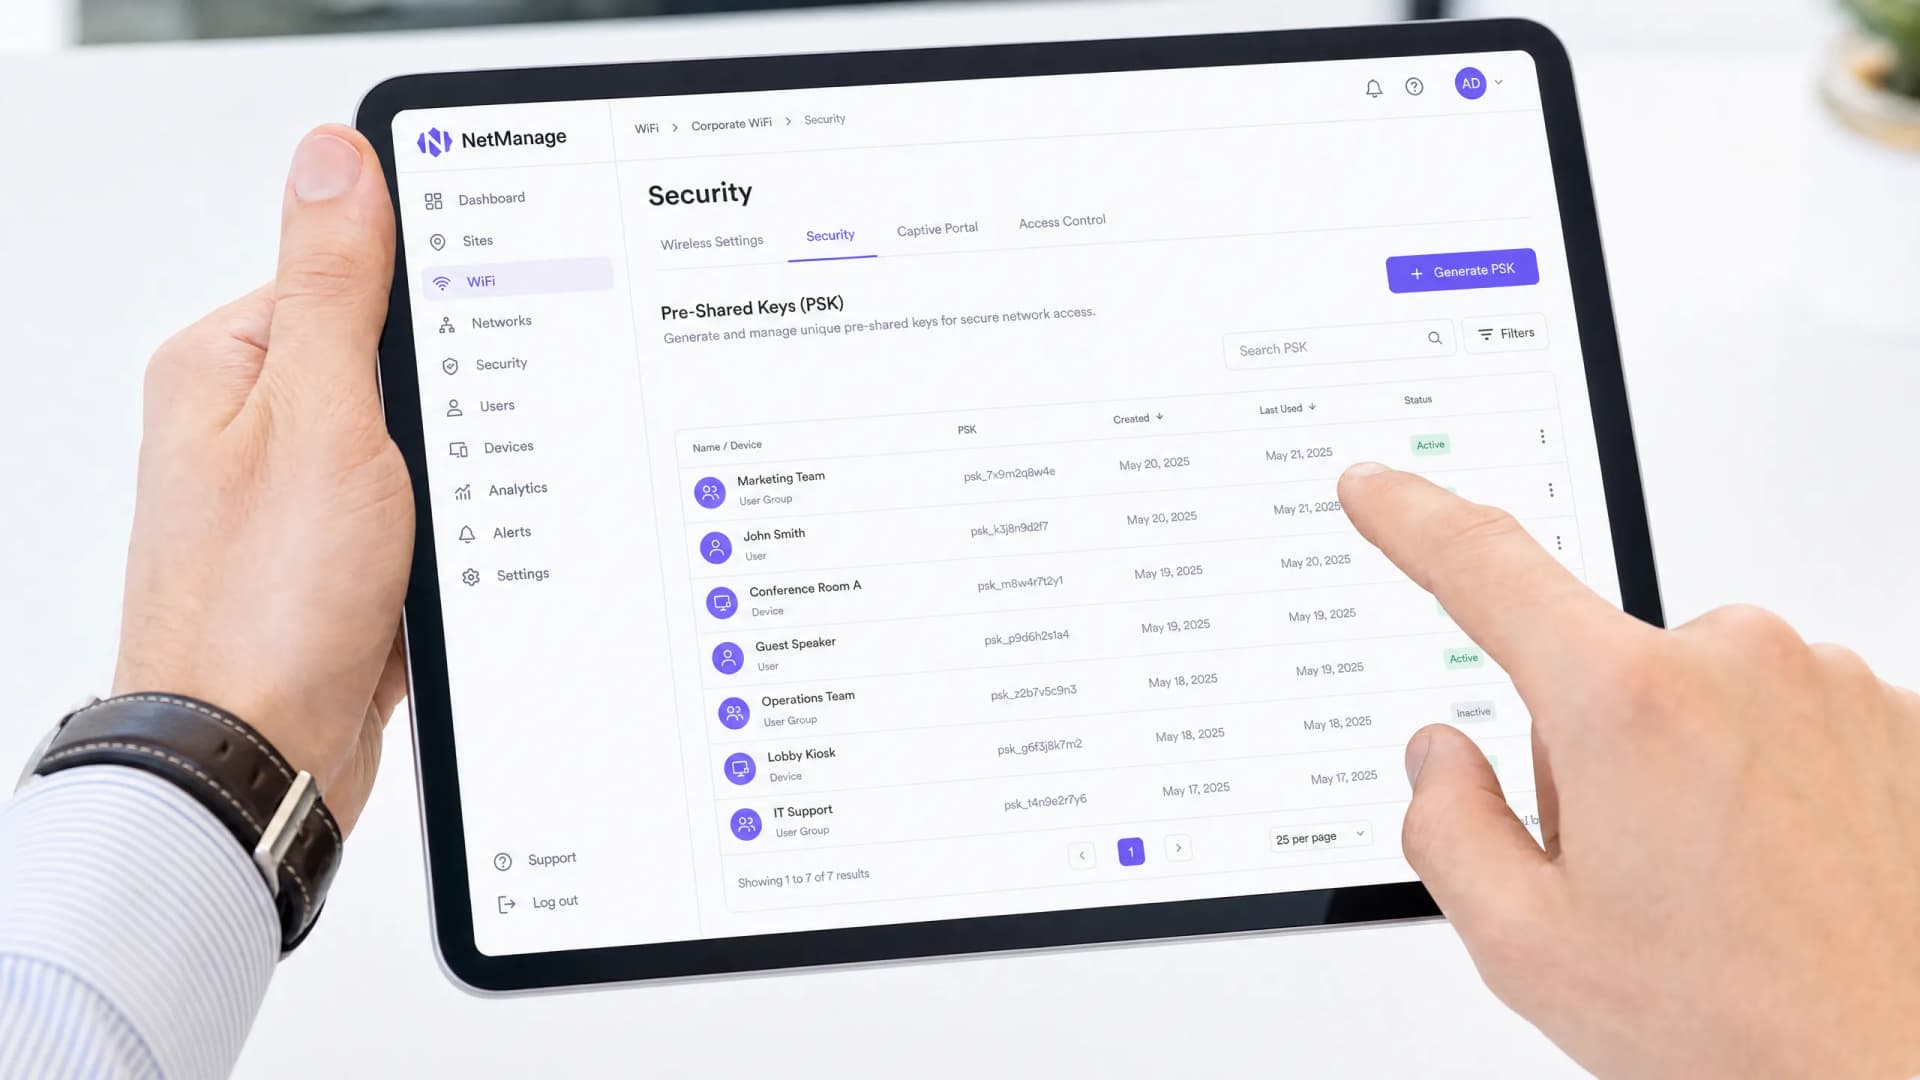
iPSK কী? আইডেন্টিটি প্রি-শেয়ার্ড কি-এর ব্যাখ্যা
Network Segmentation

iPSK কী? আইডেন্টিটি প্রি-শেয়ার্ড কি-এর ব্যাখ্যা

এই বিস্তৃত প্রযুক্তিগত গাইডটি আইডেন্টিটি প্রি-শেয়ার্ড কি (iPSK/DPSK) ব্যাখ্যা করে, এবং এটি কীভাবে 802.1X-এর ঝামেলা ছাড়াই মাল্টি-ডুয়েলিং ইউনিট (MDU) এবং ছাত্রাবাসের জন্য এন্টারপ্রাইজ-গ্রেড সিকিউরিটি এবং ডাইনামিক VLAN স্টিয়ারিং প্রদান করে তা বিস্তারিতভাবে তুলে ধরে।

5 মিনিট পড়ার সময়1k শব্দ
কীভাবে Multi-Tenant বিল্ডিংয়ে Dynamic VLAN Assignment কাজ করে
Network Segmentation

কীভাবে Multi-Tenant বিল্ডিংয়ে Dynamic VLAN Assignment কাজ করে

এই টেকনিক্যাল রেফারেন্স গাইডটিতে multi-tenant পরিবেশে 802.1X এবং RADIUS ব্যবহার করে Dynamic VLAN Assignment-এর আর্কিটেকচার এবং ইমপ্লিমেন্টেশন বিস্তারিতভাবে আলোচনা করা হয়েছে। এটি IT ম্যানেজার এবং নেটওয়ার্ক আর্কিটেক্টদের জন্য SSID ওভারহেড কমাতে, Layer 2 আইসোলেশন প্রয়োগ করতে এবং শেয়ার্ড বিল্ডিং জুড়ে নিরাপদ ও স্কেলেবল কানেক্টিভিটি নিশ্চিত করতে কার্যকর গাইডলাইন প্রদান করে।

6 মিনিট পড়ার সময়1k শব্দ
MDU -এর জন্য একটি Multi-Tenant WiFi আর্কিটেকচার ডিজাইন করা
Network Segmentation

MDU -এর জন্য একটি Multi-Tenant WiFi আর্কিটেকচার ডিজাইন করা

এই নির্ভরযোগ্য গাইডটি একটি MDU -তে একাধিক ইউনিটে স্কেলযোগ্য, সুরক্ষিত এবং বিচ্ছিন্ন WiFi নেটওয়ার্ক মোতায়েন করার জন্য একটি আর্কিটেকচারাল ব্লুপ্রিন্ট প্রদান করে। এটি VLAN সেগমেন্টেশন, RF প্ল্যানিং, 802.1X অথেন্টিকেশন এবং উন্নত ROI -এর জন্য সেন্ট্রালাইজড ম্যানেজমেন্টের সাথে টেন্যান্ট আইসোলেশনের ভারসাম্য কীভাবে বজায় রাখা যায় তা সহ গুরুত্বপূর্ণ বিষয়গুলি কভার করে।

6 মিনিট পড়ার সময়1k শব্দ