
কারিগরি WiFi নির্দেশিকা
গেস্ট WiFi, অ্যানালিটিক্স, Captive Portal এবং ভেন্যু প্রযুক্তির উপর গভীর, বিশেষজ্ঞ-চালিত কারিগরি নির্দেশিকা।
82 guides in Network Design
ইউনিট-প্রতি VLAN এবং PSK আর্কিটেকচার: MDU নেটওয়ার্কের জন্য একটি ডিজাইন গাইড
আপনি চারটি ফ্যাক্টর ব্যবহার করে প্রতিটি অ্যাপার্টমেন্টের জন্য একটি VLAN এবং প্রতিটি বাসিন্দার ইউনিক কী দ্বারা চালিত পলিসির মধ্যে বেছে নিতে পারবেন: ওয়ারার্ড পোর্ট, টার্নওভার বা চর্ন, সেগমেন্টের সংখ্যা এবং হার্ডওয়্যার সাপোর্ট। এরপর আপনি BTR, PBSA এবং অ্যাপার্টহোটেল সাইটগুলির জন্য DHCP স্কোপের সাইজ নির্ধারণ করতে পারবেন, আপনার আসল প্ল্যাটফর্ম সীমার বিপরীতে সেগমেন্ট গণনা করতে পারবেন এবং রানিং খরচ অনুমান করতে পারবেন।
Retrofit বনাম new build: MDU WiFi কেবলিং এবং access point প্লেসমেন্ট পরিকল্পনা
একটি অ্যাপার্টমেন্ট বিল্ডিংয়ে corridor নাকি in-unit access point প্রয়োজন তা নির্ধারণ করুন, এবং কেবলিং, riser, fire-stopping এবং PoE বাজেট পরিকল্পনা করুন যা প্রতিটি পথের জন্য আবশ্যক। আপনি অ্যাক্সেস সীমা বিবেচনা করে একটি নির্দেশিত-বিল্ডিং retrofit এর জন্য স্কোপ তৈরি করতে পারবেন, অথবা RIBA Stage 3 এর মাধ্যমে একটি new build-এ নেটওয়ার্ক ডিজাইন অন্তর্ভুক্ত করতে পারবেন যাতে প্রতিটি AP 90-মিটার permanent link-এর মধ্যে থাকে।
প্রতি ডোর বা ইউনিটে Managed WiFi খরচ: MDU অপারেটরদের জন্য একটি কার্যকারী মডেল
আপনি একটি MDU স্কিমের জন্য কেব্লিং, এক্সেস পয়েন্ট, সুইচিং, লাইসেন্সিং এবং সাপোর্ট জুড়ে লাইন বাই লাইন হিসাব করে প্রতি ডোর বা ইউনিটে একটি গ্রহণযোগ্য managed WiFi খরচ তৈরি করতে পারবেন। এরপর আপনি ম্যানেজড সার্ভিস বিডগুলো স্বাভাবিক পরিমাপে আনতে পারবেন, স্কেল এবং সম্পদগুলোর মেয়াদ কীভাবে এই পরিসংখ্যানে প্রভাব ফেলে তা পরীক্ষা করতে পারবেন এবং রিটেইল ব্রডব্যান্ড বেঞ্চমার্কের সাথে সম্পূর্ণ লোড করা মাসিক খরচ তুলনা করতে পারবেন।
Cisco Meraki, HPE Aruba এবং Ruckus-এ কীভাবে iPSK ডেপ্লয় করবেন
এই হ্যান্ডস-অন রেফারেন্স গাইডটি দেখায় কীভাবে Cisco Meraki-তে iPSK, HPE Aruba Central-এ MPSK এবং Ruckus SmartZone-এ DPSK ডেপ্লয় করবেন, সাথে একটি সংক্ষিপ্ত UniFi PPSK পরিশিষ্ট রয়েছে। এটি কী ইস্যুয়েন্স, VLAN বা পলিসি প্লেসমেন্ট, RADIUS ডিসিশন ফ্লো এবং রিভোকেশন টেস্টের ওপর ফোকাস করে যা প্রমাণ করে যে একটি লাইভ ভেন্যুতে ডেপ্লয়মেন্ট সঠিকভাবে কাজ করছে।
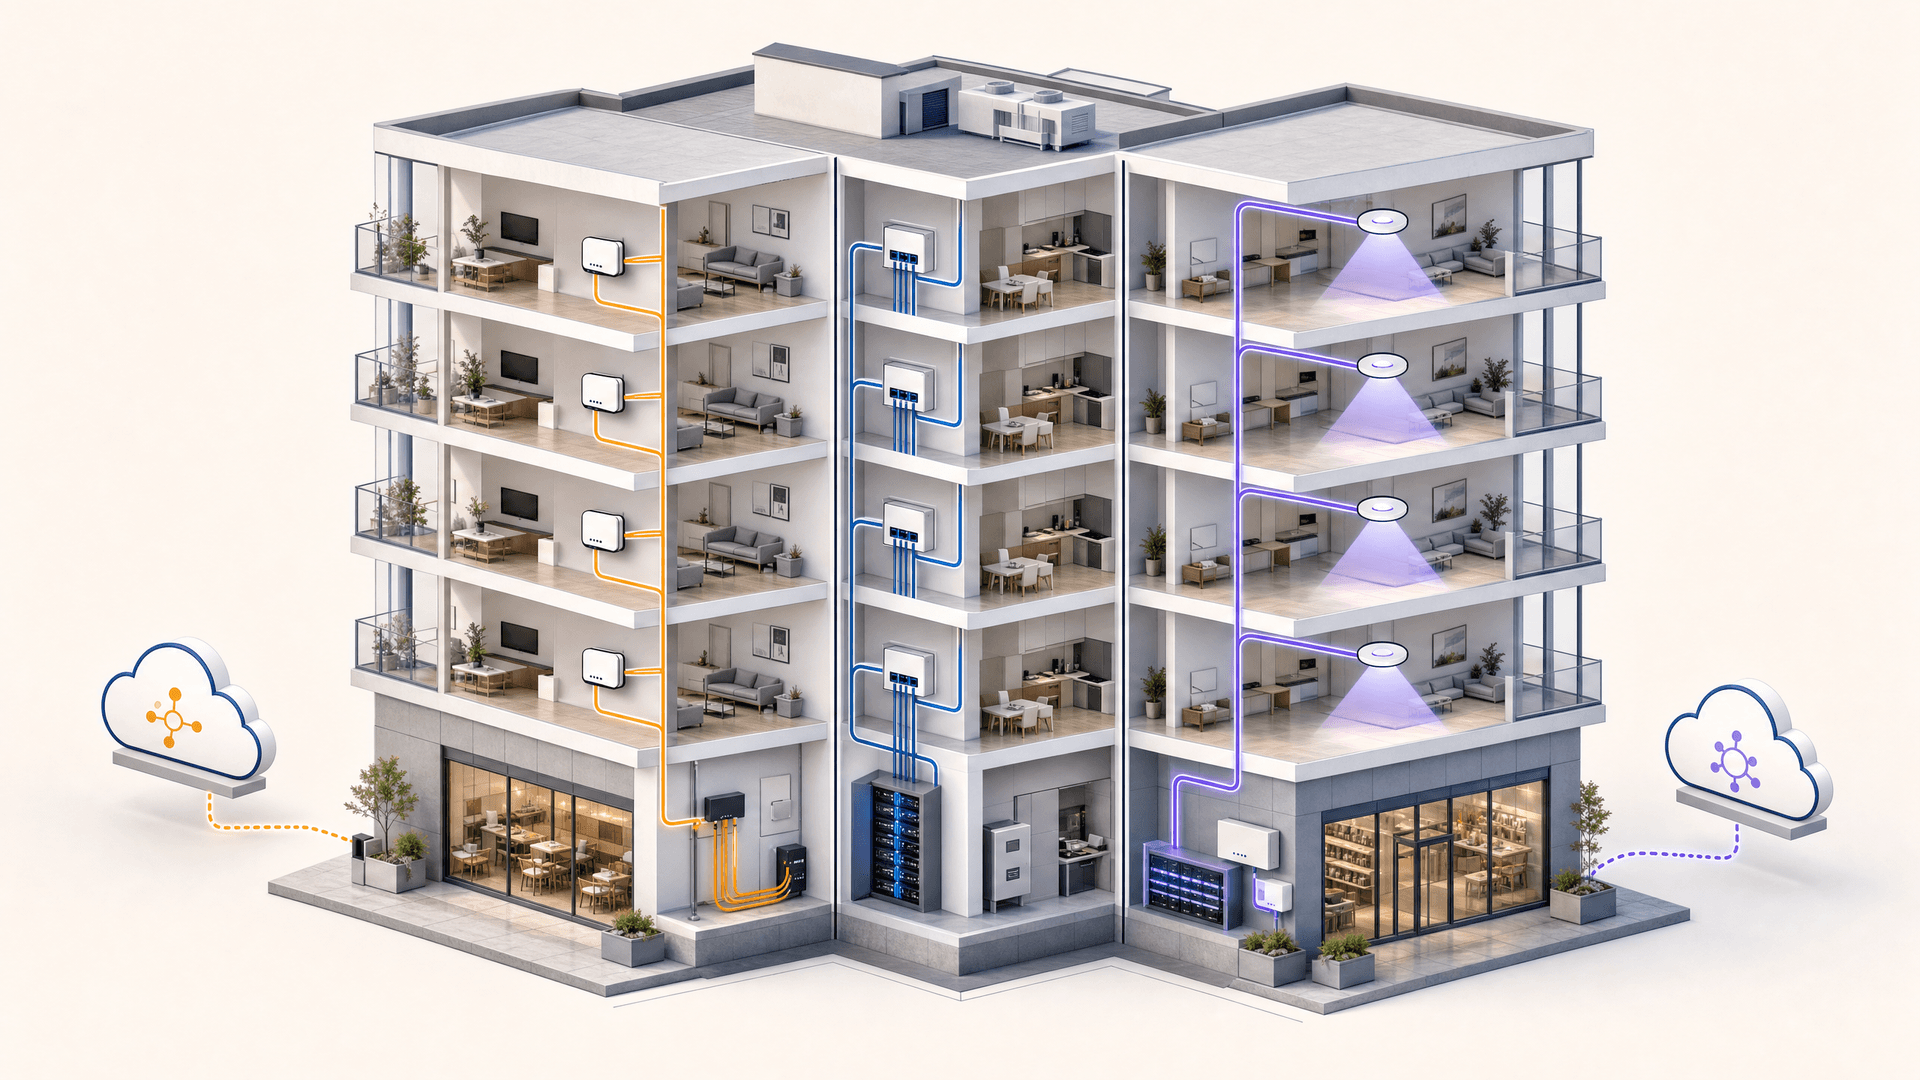
Bulk internet agreement বনাম managed WiFi: আপনার ভবনের জন্য কোন মডেলটি উপযুক্ত
প্রোপার্টি, IT এবং অপারেশনাল লিডারদের জন্য একটি ব্যবহারিক প্রকিউরমেন্ট নির্দেশিকা যা বাসিন্দাদের দ্বারা পরিশোধিত রিটেইল ব্রডব্যান্ড, একটি bulk internet agreement এবং managed WiFi-এর তুলনা করে। এটি মার্কিন যুক্তরাষ্ট্রের bulk-internet ফ্রেমওয়ার্ক এবং যুক্তরাজ্যের সমতুল্য পদ্ধতি ব্যবহার করে মালিকানা, বাসিন্দাদের স্থানান্তর, নিরাপত্তা, খরচের পরিধি এবং চুক্তিভিত্তিক প্রস্থান স্পষ্ট করে।
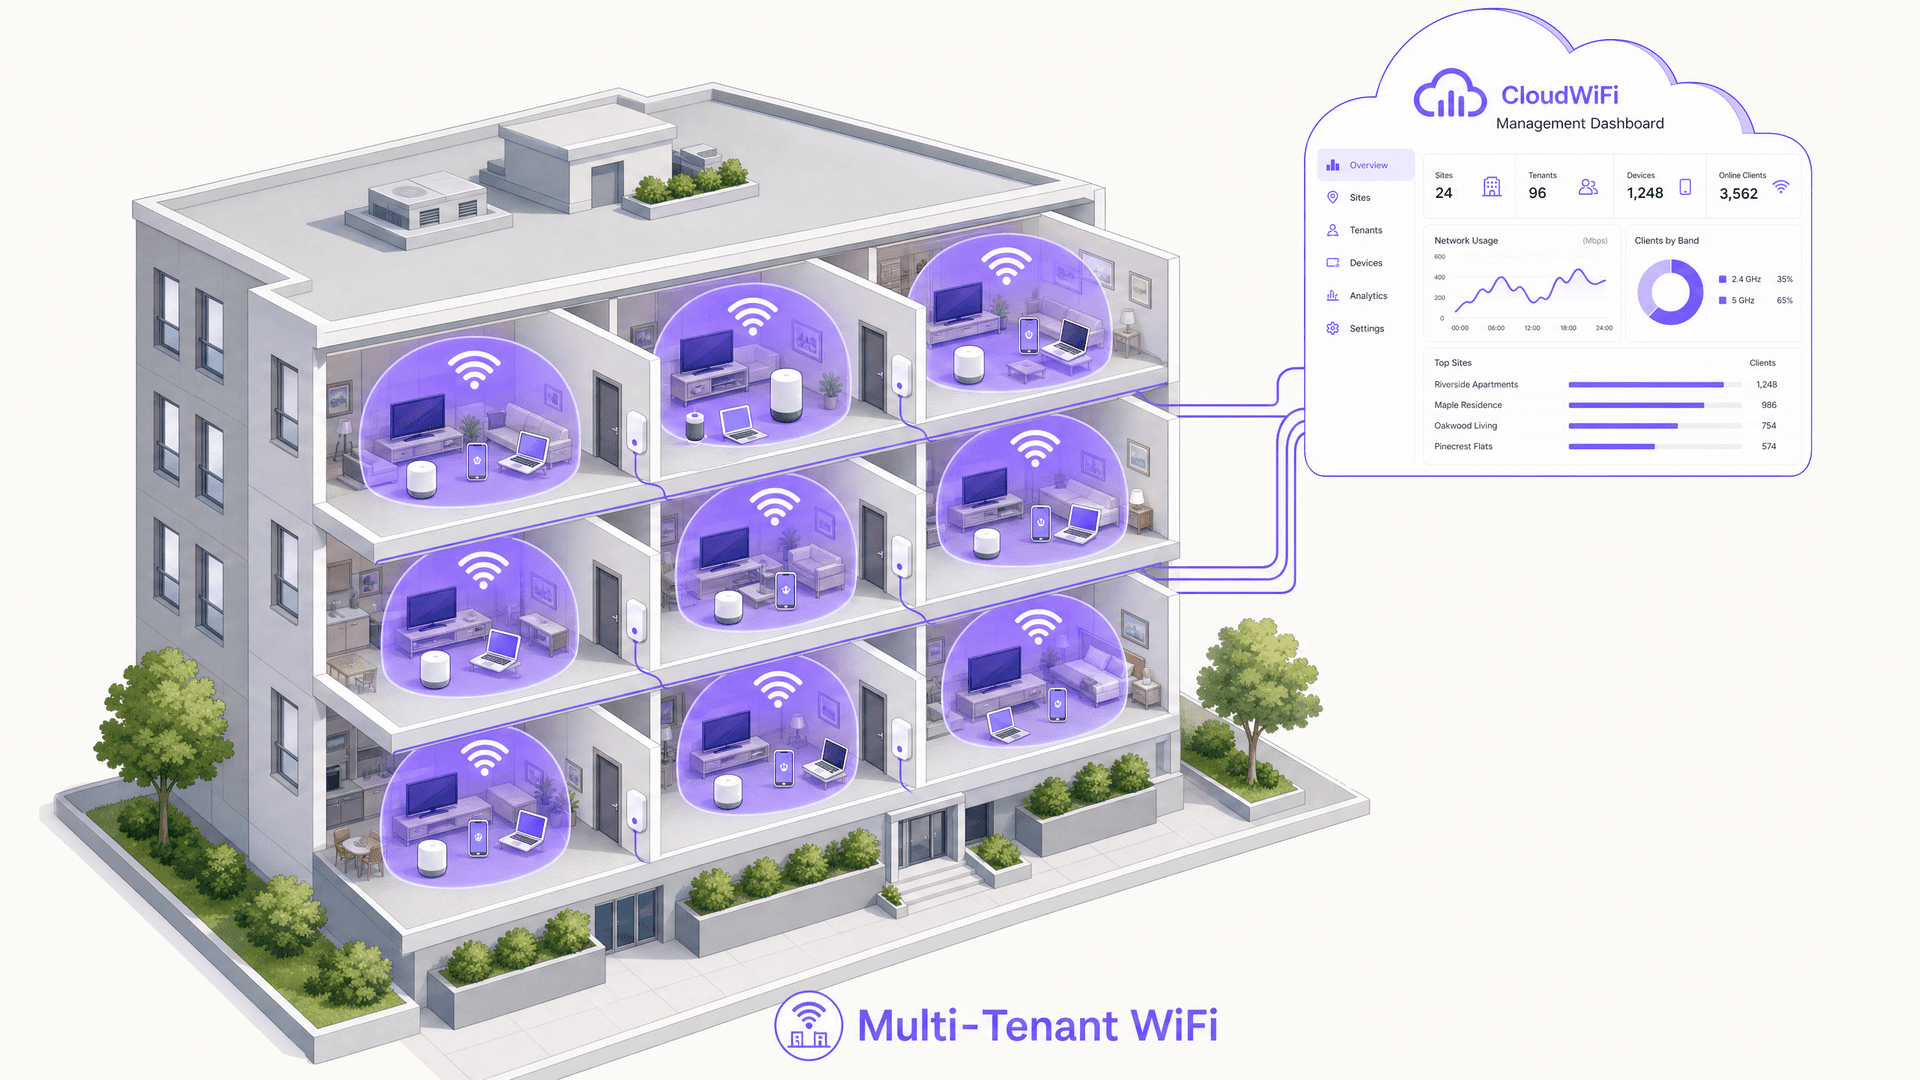
Apartment WiFi সমাধান: ব্যবসার জন্য একটি ব্যাপক নির্দেশিকা
এই নির্দেশিকাটিতে Build to Rent এবং multi-dwelling unit প্রপার্টিগুলোতে অ্যাপার্টমেন্ট WiFi সমাধানের আর্কিটেকচার, ডেপ্লয়মেন্ট এবং ব্যবসায়িক কেস কভার করা হয়েছে। এটি ব্যাখ্যা করে যে কীভাবে Identity Pre-Shared Key (iPSK) প্রযুক্তি স্মার্ট ডিভাইস এবং IoT সমর্থন করার পাশাপাশি প্রতিটি বাসিন্দার জন্য সুরক্ষিত, বিচ্ছিন্ন নেটওয়ার্ক বাবল তৈরি করে। প্রপার্টি ডেভেলপার, ল্যান্ডলর্ড এবং BTR অপারেটররা এখানে কার্যকর ডেপ্লয়মেন্ট গাইডেন্স, ROI ডেটা এবং বাস্তব ইমপ্লিমেন্টেশন পরিস্থিতি খুঁজে পাবেন।
Cox Business ম্যানেজড WiFi: ব্যবসায়িক প্রতিষ্ঠানের জন্য একটি বিস্তৃত নির্দেশিকা
এই নির্দেশিকাটিতে বিস্তারিত আলোচনা করা হয়েছে কীভাবে প্রপার্টি ডেভেলপার এবং BTR অপারেটররা Cox Business ম্যানেজড WiFi ব্যবহার করে স্কেলযোগ্য, নিরাপদ নেটওয়ার্ক ডেপ্লয় করতে পারেন। এটি নেটওয়ার্ক আর্কিটেকচার, ভেন্ডর-নিরপেক্ষ হার্ডওয়্যার ডেপ্লয়মেন্ট এবং কানেক্টিভিটিকে একটি অপারেশনাল মাথাব্যথা থেকে নির্ভরযোগ্য অবকাঠামোতে রূপান্তর করার ব্যবসায়িক প্রভাব কভার করে।
Spectrum ম্যানেজড WiFi কাস্টমার সার্ভিস: ব্যবসার জন্য একটি বিস্তারিত নির্দেশিকা
এই বিস্তারিত নির্দেশিকায় আলোচনা করা হয়েছে কীভাবে BTR অপারেটর এবং প্রপার্টি ডেভেলপাররা বাসিন্দাদের নিরাপদ, আইসোলেটেড নেটওয়ার্ক অভিজ্ঞতা দিতে spectrum ম্যানেজড WiFi স্থাপন করতে পারেন। এতে ক্লাউড RADIUS, VLAN আইসোলেশন এবং iPSK-এর টেকনিক্যাল আর্কিটেকচারের পাশাপাশি সাপোর্টের ঝামেলা কমানোর বাস্তবসম্মত ইমপ্লিমেন্টেশন স্ট্র্যাটেজি কভার করা হয়েছে।
দুবাইতে ম্যানেজড WiFi পরিষেবা: ব্যবসার জন্য একটি বিস্তৃত নির্দেশিকা
এই নির্দেশিকাটি IT ম্যানেজার, নেটওয়ার্ক আর্কিটেক্ট এবং প্রপার্টি ডেভেলপারদের দুবাইতে ম্যানেজড WiFi পরিষেবা স্থাপনের জন্য একটি ব্যবহারিক ফ্রেমওয়ার্ক প্রদান করে। এটি iPSK ব্যবহার করে মাল্টি-টেন্যান্ট আইসোলেশন, VLAN সেগমেন্টেশন আর্কিটেকচার, TDRA এবং UAE PDPL কমপ্লায়েন্স এবং হসপিটালিটি, রিটেইল এবং BTR পরিবেশ জুড়ে কানেক্টিভিটিকে একটি ম্যানেজড সুবিধা হিসেবে বিবেচনা করার বাণিজ্যিক দিকগুলো কভার করে।
দুবাইয়ে Managed WiFi সমাধান: ব্যবসার জন্য একটি বিস্তৃত নির্দেশিকা
এই নির্দেশিকাটি দুবাইয়ের IT ম্যানেজার, নেটওয়ার্ক স্থপতি এবং সম্পত্তি ডেভেলপারদের জন্য মাল্টি-টেন্যান্ট পরিবেশে managed WiFi সমাধানগুলি স্থাপন করার একটি ব্যবহারিক ব্লুপ্রিন্ট প্রদান করে। এটি VLAN সেগমেন্টেশন, iPSK এবং 802.1X অথেন্টিকেশনের প্রযুক্তিগত আর্কিটেকচারের পাশাপাশি TDRA কমপ্লায়েন্সের প্রয়োজনীয়তা এবং কানেক্টিভিটিকে একটি managed amenity হিসেবে বিবেচনা করার বাণিজ্যিক ক্ষেত্র কভার করে। আপনি কোনো বিল্ড টু রেন্ট ডেভেলপমেন্ট, একটি বিলাসবহুল হোটেল বা রিটেইল মল পরিচালনা করুন না কেন, এই নির্দেশিকাটি আপনাকে স্কেলে এন্টারপ্রাইজ গ্রেড WiFi স্থাপন ও পরিচালনা করার জন্য সিদ্ধান্ত গ্রহণের ফ্রেমওয়ার্ক এবং বাস্তবায়নের ধাপগুলি প্রদান করে।
ক্লাউড-ম্যানেজড WiFi সমাধান: ব্যবসায়িক স্থাপনা গাইড | Purple
মাল্টি-টেন্যান্ট এবং বাণিজ্যিক ভবন জুড়ে ক্লাউড-ম্যানেজড WiFi স্থাপন করুন। আর্কিটেকচার তুলনা করুন, iPSK এবং VLAN আইসোলেশন কনফিগার করুন এবং TCO ও অ্যামেনিটি ROI মডেল করুন।
PPSK WiFi: বৈশিষ্ট্য এবং ডিপ্লয়মেন্ট মডেলের তুলনা
Private Pre-Shared Key (PPSK) এবং iPSK আর্কিটেকচারের টেকনিক্যাল গাইড: ডায়নামিক VLAN সেগমেন্টেশন, mDNS আইসোলেশন এবং ওয়াইফাই এয়ারটাইম রিকভারি।
কীভাবে Guest WiFi সেট আপ করবেন: একটি সুরক্ষিত এন্টারপ্রাইজ কনফিগারেশন গাইড
এই নির্ভরযোগ্য গাইডটি IT লিডার এবং নেটওয়ার্ক আর্কিটেক্টদের সুরক্ষিত এন্টারপ্রাইজ guest WiFi স্থাপনের জন্য একটি সুনির্দিষ্ট ব্লুপ্রিন্ট প্রদান করে। এটি কমপ্লায়েন্ট ফার্স্ট-পার্টি ডেটা সংগ্রহ করার সাথে সাথে অভ্যন্তরীণ সিস্টেমগুলিকে সুরক্ষিত রাখতে প্রয়োজনীয় আর্কিটেকচার, WPA3 মাইগ্রেশন, VLAN সেগমেন্টেশন এবং captive portal ইন্টিগ্রেশন কভার করে।
প্রতি-ডিভাইস PSK (iPSK, DPSK, MPSK) ব্যবহার করে WiFi SSID-এর সংখ্যা কীভাবে কমানো যায়
এই নির্ভরযোগ্য টেকনিক্যাল রেফারেন্স গাইডটি ব্যাখ্যা করে যে কীভাবে IT টিমগুলো প্রতি-ডিভাইস PSK (xPSK) ব্যবহার করে একাধিক নির্দিষ্ট উদ্দেশ্যে তৈরি নেটওয়ার্ককে একটি একক SSID-এ নিয়ে এসে SSID বিকন ওভারহেডের কারণে সৃষ্ট WiFi পারফরম্যান্সের অবনতি দূর করতে পারে। এটি Cisco iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK এবং Ubiquiti UniFi PPSK জুড়ে ভেন্ডর ল্যান্ডস্কেপ কভার করে, যার সাথে ডাইনামিক VLAN অ্যাসাইনমেন্ট, IoT অনবোর্ডিং এবং PCI DSS কমপ্লায়েন্সের ব্যবহারিক ইমপ্লিমেন্টেশন গাইডলাইন রয়েছে। হসপিটালিটি, রিটেইল, স্টেডিয়াম এবং সরকারি খাতের ভেন্যু অপারেটররা এখানে কার্যকর আর্কিটেকচার গাইডেন্স এবং বাস্তব জীবনের কাজের উদাহরণ পাবেন।
Probe Request কী? ডিভাইস কীভাবে নেটওয়ার্ক সনাক্ত করে তা বোঝা
এই টেকনিক্যাল রেফারেন্স নির্দেশিকাটি IEEE 802.11 probe requests, সক্রিয় বনাম নিষ্ক্রিয় স্ক্যানিং এবং ভেন্যু অ্যানালিটিক্সের ওপর MAC randomisation-এর প্রভাব সম্পর্কে একটি গভীর বিশ্লেষণ প্রদান করে। এটি নেটওয়ার্ক আর্কিটেক্টদের জন্য উচ্চ-ঘনত্বের ডেপ্লয়মেন্ট অপ্টিমাইজ করতে, probe storms প্রশমিত করতে এবং অথেন্টিকেটেড আইডেন্টিটি লেয়ার ব্যবহার করে সঠিক, GDPR-সম্মত ডেটা সংগ্রহ নিশ্চিত করতে কার্যকরী বাস্তবায়ন কৌশল প্রদান করে।
আপনার ইন্টারনেট প্ল্যান আপগ্রেড না করেই কীভাবে ধীরগতির WiFi ঠিক করবেন
ISP ব্যান্ডউইথ না বাড়িয়েই এন্টারপ্রাইজ WiFi কার্যক্ষমতা অপ্টিমাইজ করার বিষয়ে IT ম্যানেজার এবং নেটওয়ার্ক আর্কিটেক্টদের জন্য একটি ব্যাপক প্রযুক্তিগত রেফারেন্স গাইড। এতে RF টিউনিং, ক্লায়েন্ট ডেনসিটি ম্যানেজমেন্ট, QoS বাস্তবায়ন এবং বাধাগুলি নির্ণয় ও সমাধান করতে কীভাবে WiFi অ্যানালিটিক্স ব্যবহার করা যায় তা কভার করা হয়েছে।
কীভাবে অবিরাম ট্রাস্ট মনিটরিংয়ের জন্য Post-Admission NAC বাস্তবায়ন করবেন
এই নির্দেশিকাটি হসপিটালিটি, রিটেইল, হেলথকেয়ার এবং পাবলিক-সেক্টর পরিবেশসহ এন্টারপ্রাইজ ভেন্যুগুলোতে Continuous Trust Monitoring সহ Post-Admission Network Access Control (NAC) বাস্তবায়নের জন্য একটি নির্ভরযোগ্য প্রযুক্তিগত ব্লুপ্রিন্ট প্রদান করে। এটি RADIUS CoA, আচরণগত বেসলাইনিং এবং টেলিমেট্রি ইন্টিগ্রেশন ব্যবহার করে স্ট্যাটিক প্রি-অ্যাডমিশন চেক থেকে ডাইনামিক, সেশন-অ্যাওয়ার এনফোর্সমেন্টে আর্কিটেকচারাল পরিবর্তনের বিস্তারিত বিবরণ দেয়। IT আর্কিটেক্ট এবং নেটওয়ার্ক অপারেশন টিমগুলো এখানে কার্যকরী ডিপ্লয়মেন্ট গাইডেন্স, বাস্তবমুখী কেস স্টাডি, কমপ্লায়েন্স অ্যালাইনমেন্ট নোট এবং পরিমাপযোগ্য ROI ফ্রেমওয়ার্ক পাবেন।
হাইব্রিড কাজ সুরক্ষিত করা: নিরবচ্ছিন্ন অ্যাক্সেসের জন্য NAC এবং ZTNA-এর সমন্বয়
এই নির্ভরযোগ্য প্রযুক্তিগত নির্দেশিকাটি কর্পোরেট, রিটেইল, হসপিটালিটি এবং পাবলিক সেক্টরের ভেন্যুগুলোতে হাইব্রিড কাজের পরিবেশ সুরক্ষিত করতে Network Access Control (NAC) এবং Zero Trust Network Access (ZTNA) এর আর্কিটেকচারাল কনভারজেন্সকে কভার করে। এটি আইটি আর্কিটেক্ট এবং CTO-দের জন্য একটি পর্যায়ক্রমিক ডেপ্লয়মেন্ট ব্লুপ্রিন্ট, বাস্তবসম্মত কেস স্টাডি এবং কমপ্লায়েন্স গাইডেন্স প্রদান করে যাদের আইসোলেটেড অন-প্রেমিসেস এবং ক্লাউড অ্যাক্সেস ডোমেনের কারণে তৈরি হওয়া সিকিউরিটি গ্যাপগুলো দূর করতে হবে।
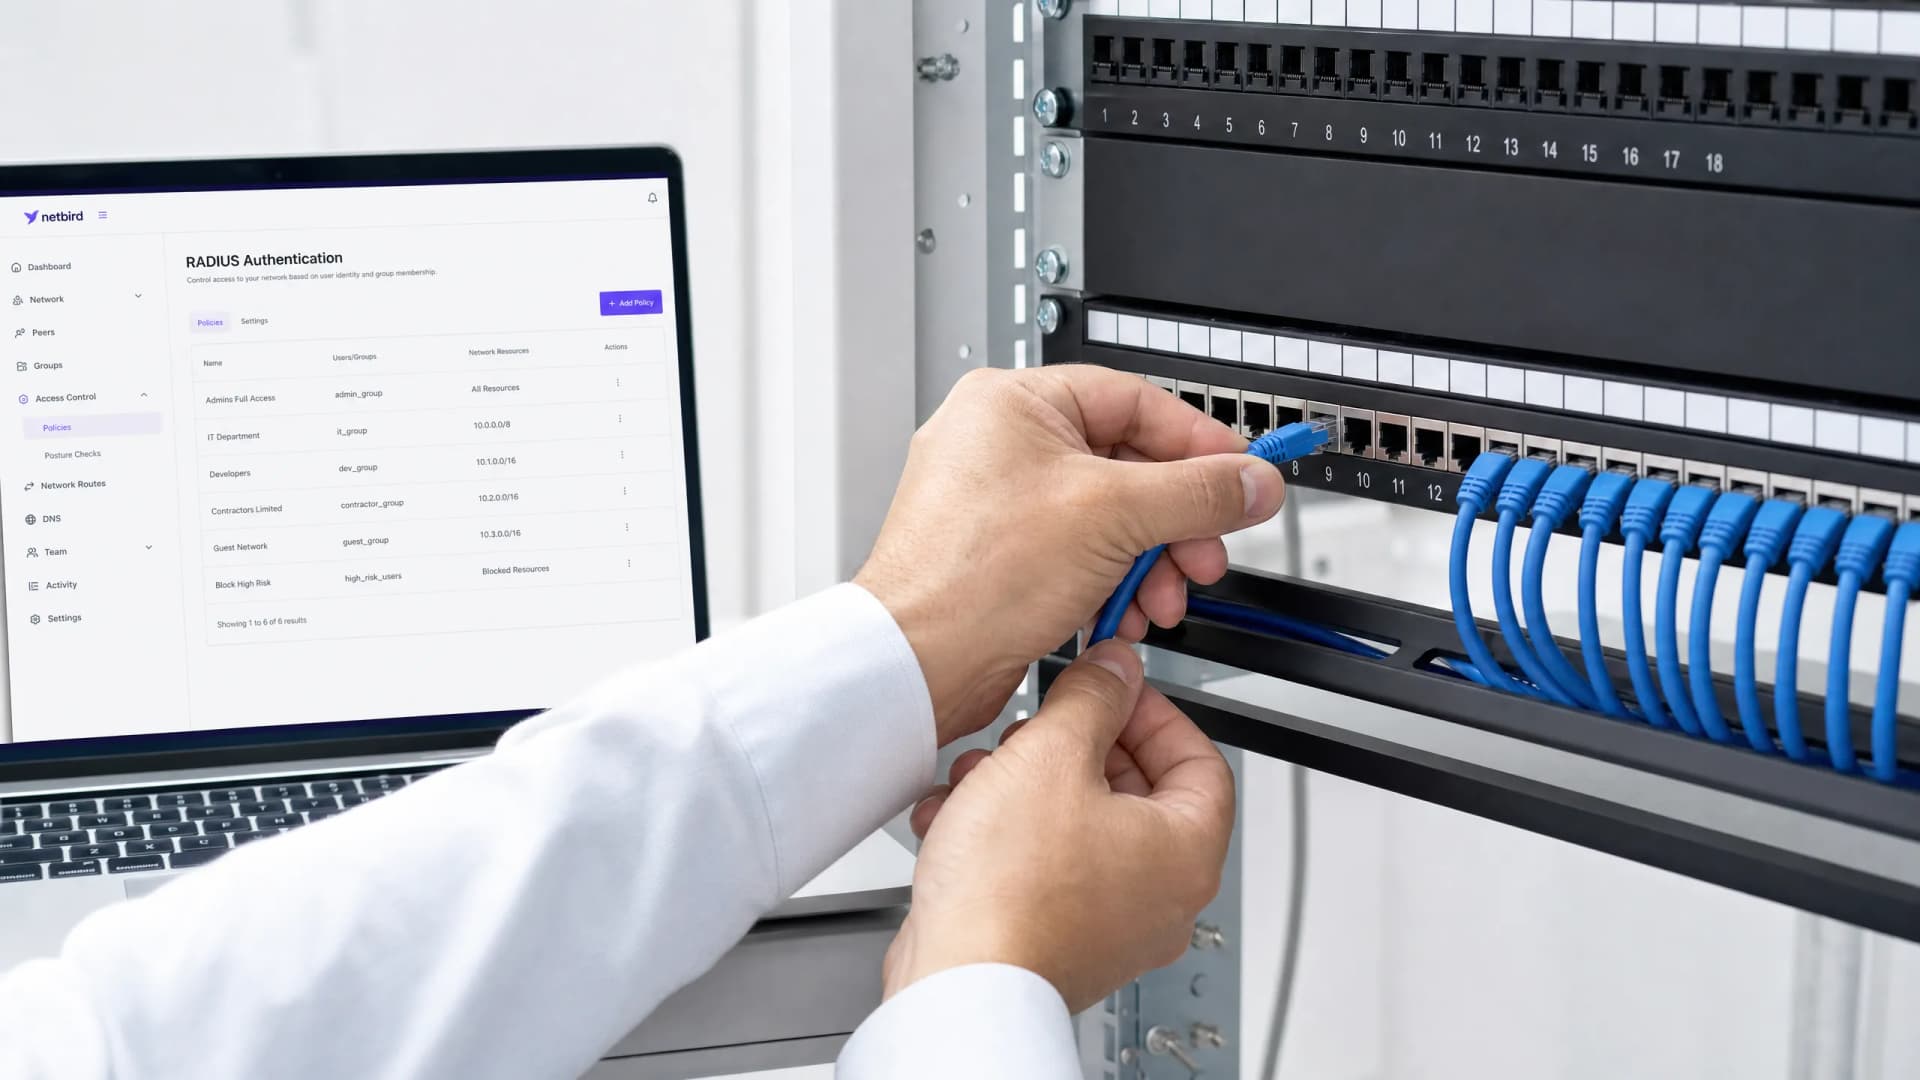
সূক্ষ্ম নেটওয়ার্ক অ্যাক্সেস নিয়ন্ত্রণের জন্য RADIUS পলিসি কনফিগার করা
এই নির্ভরযোগ্য গাইডটি IT ম্যানেজার, নেটওয়ার্ক স্থপতি এবং ভেন্যু অপারেশনস ডিরেক্টরদের সূক্ষ্ম নেটওয়ার্ক অ্যাক্সেস নিয়ন্ত্রণ অর্জনের জন্য RADIUS পলিসি কনফিগার করার একটি সম্পূর্ণ প্রযুক্তিগত ব্লুপ্রিন্ট প্রদান করে। এটি 802.1X আর্কিটেকচার, ডাইনামিক VLAN অ্যাসাইনমেন্ট, EAP পদ্ধতি নির্বাচন এবং পর্যায়ভিত্তিক স্থাপনার কৌশলগুলি কভার করে। হসপিটালিটি এবং রিটেল সেক্টর থেকে বাস্তব-জগতের বাস্তবায়নের পরিস্থিতিগুলি প্রদর্শন করে যে কীভাবে এই কৌশলগুলি পরিমাপযোগ্য কমপ্লায়েন্স, নিরাপত্তা এবং অপারেশনাল ROI প্রদান করে।
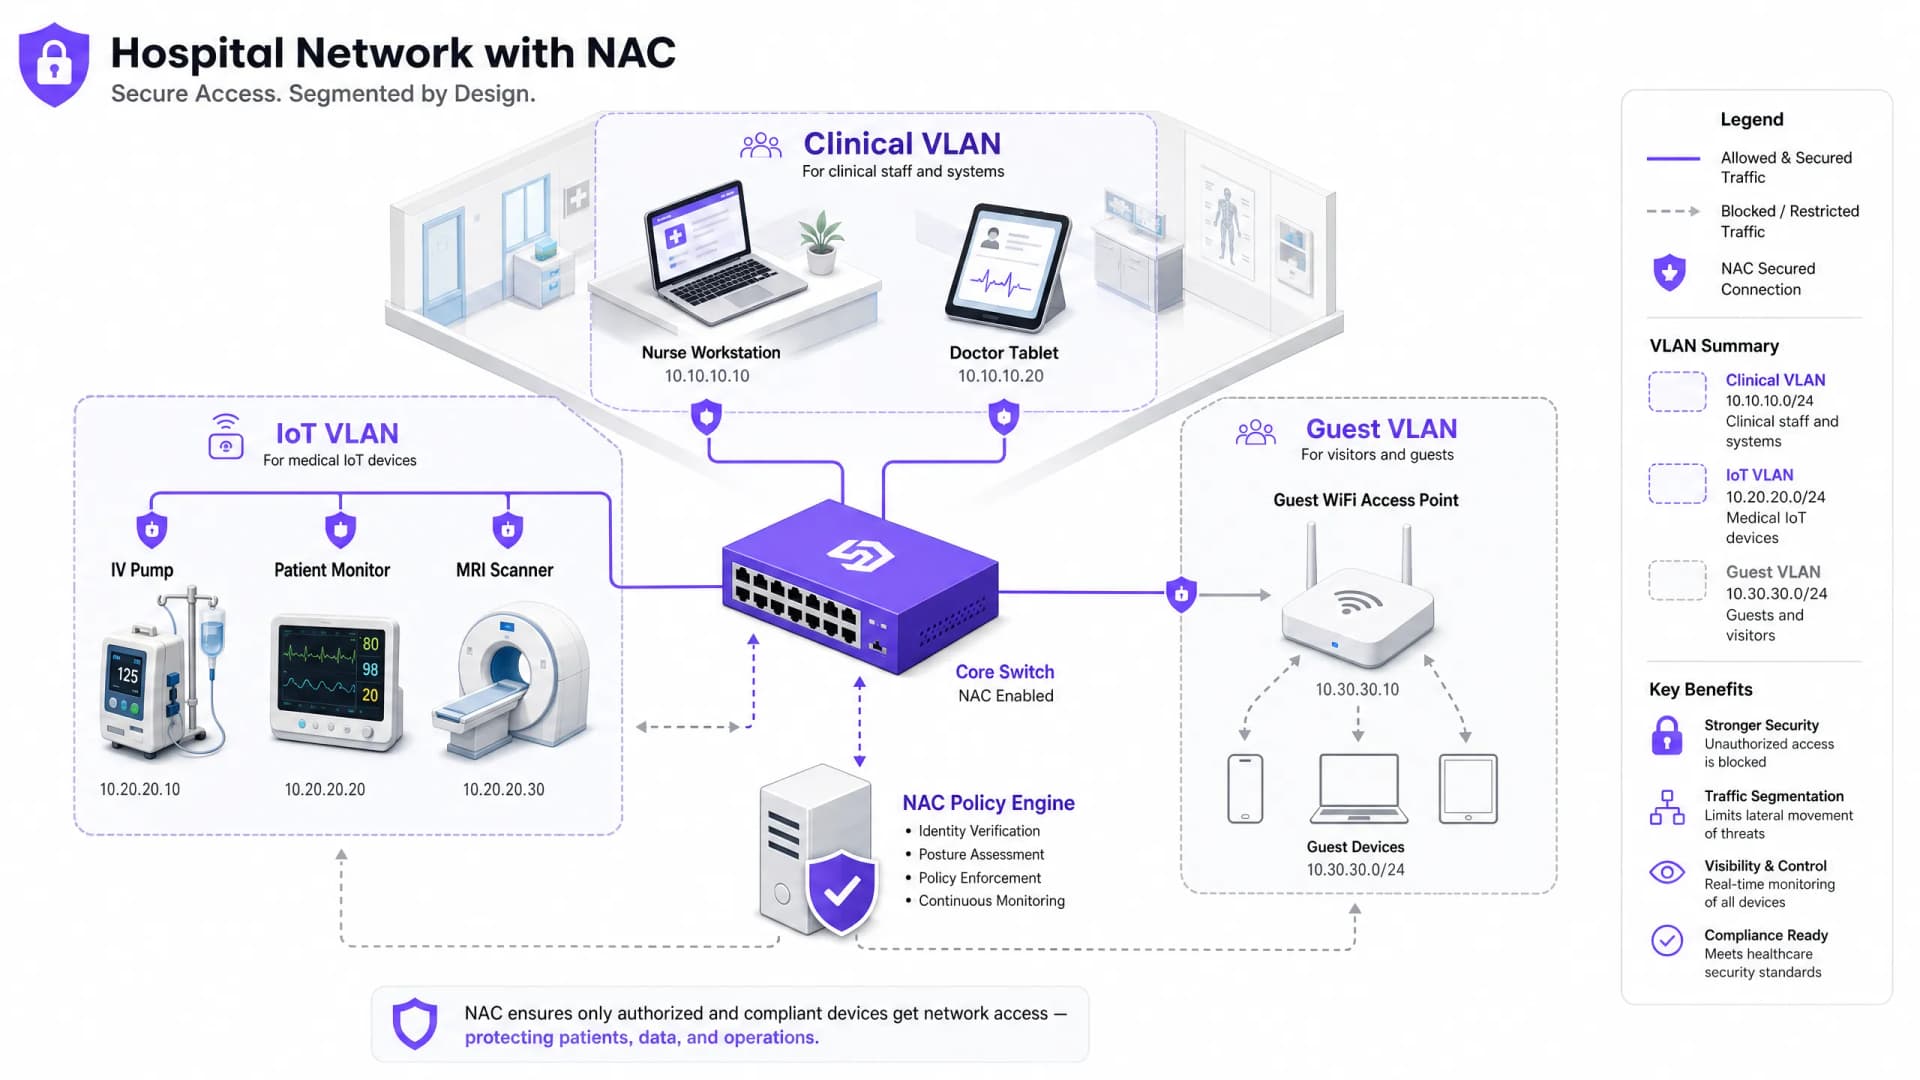
হেলথকেয়ারের জন্য NAC: মেডিকেল ডিভাইস এবং রোগীর ডেটা সুরক্ষিত করা
এই নির্দেশিকাটি হেলথকেয়ার পরিবেশে Network Access Control (NAC) মোতায়েন করার জন্য একটি বিস্তৃত প্রযুক্তিগত রেফারেন্স প্রদান করে, যার মধ্যে মেডিকেল IoT, ক্লিনিকাল সিস্টেম এবং গেস্ট অ্যাক্সেসের জন্য আর্কিটেকচার ডিজাইন, অথেনটিকেশন মেকানিজম, ডিভাইস প্রোফাইলিং এবং VLAN সেগমেন্টেশন অন্তর্ভুক্ত রয়েছে। এটি HIPAA, NHS DSP Toolkit, ISO 27001 এবং GDPR জুড়ে কমপ্লায়েন্স প্রয়োজনীয়তাগুলি পূরণ করে, যার মধ্যে বাস্তবায়ন পরিস্থিতি এবং ভেন্ডর-নিরপেক্ষ সর্বোত্তম অনুশীলন রয়েছে। হেলথকেয়ারের IT ডিরেক্টর এবং CTO-দের জন্য, ক্লিনিকাল ওয়ার্কফ্লো ব্যাহত না করে মেডিকেল ডিভাইস এবং রোগীর ডেটা সুরক্ষিত করার জন্য এটিই কার্যকারী ব্লুপ্রিন্ট।
NAC এর মাধ্যমে K-12 স্কুল নেটওয়ার্ক সুরক্ষিত করার সর্বোত্তম অনুশীলনসমূহ
এই প্রযুক্তিগত রেফারেন্স গাইডটি IT লিডারদের জন্য K-12 স্কুল পরিবেশে Network Access Control (NAC) আর্কিটেক্ট, ডেপ্লয় এবং পরিচালনা করার জন্য কার্যকরী কৌশল সরবরাহ করে। এটি 802.1X প্রমাণীকরণ এবং VLAN সেগমেন্টেশন থেকে শুরু করে MAB এবং MPSK এর মাধ্যমে IoT ডিভাইসগুলি পরিচালনা করার মতো প্রয়োজনীয় বিষয়গুলিকে কভার করে, যা শক্তিশালী সুরক্ষাকবচ এবং সম্মতি নিশ্চিত করে।
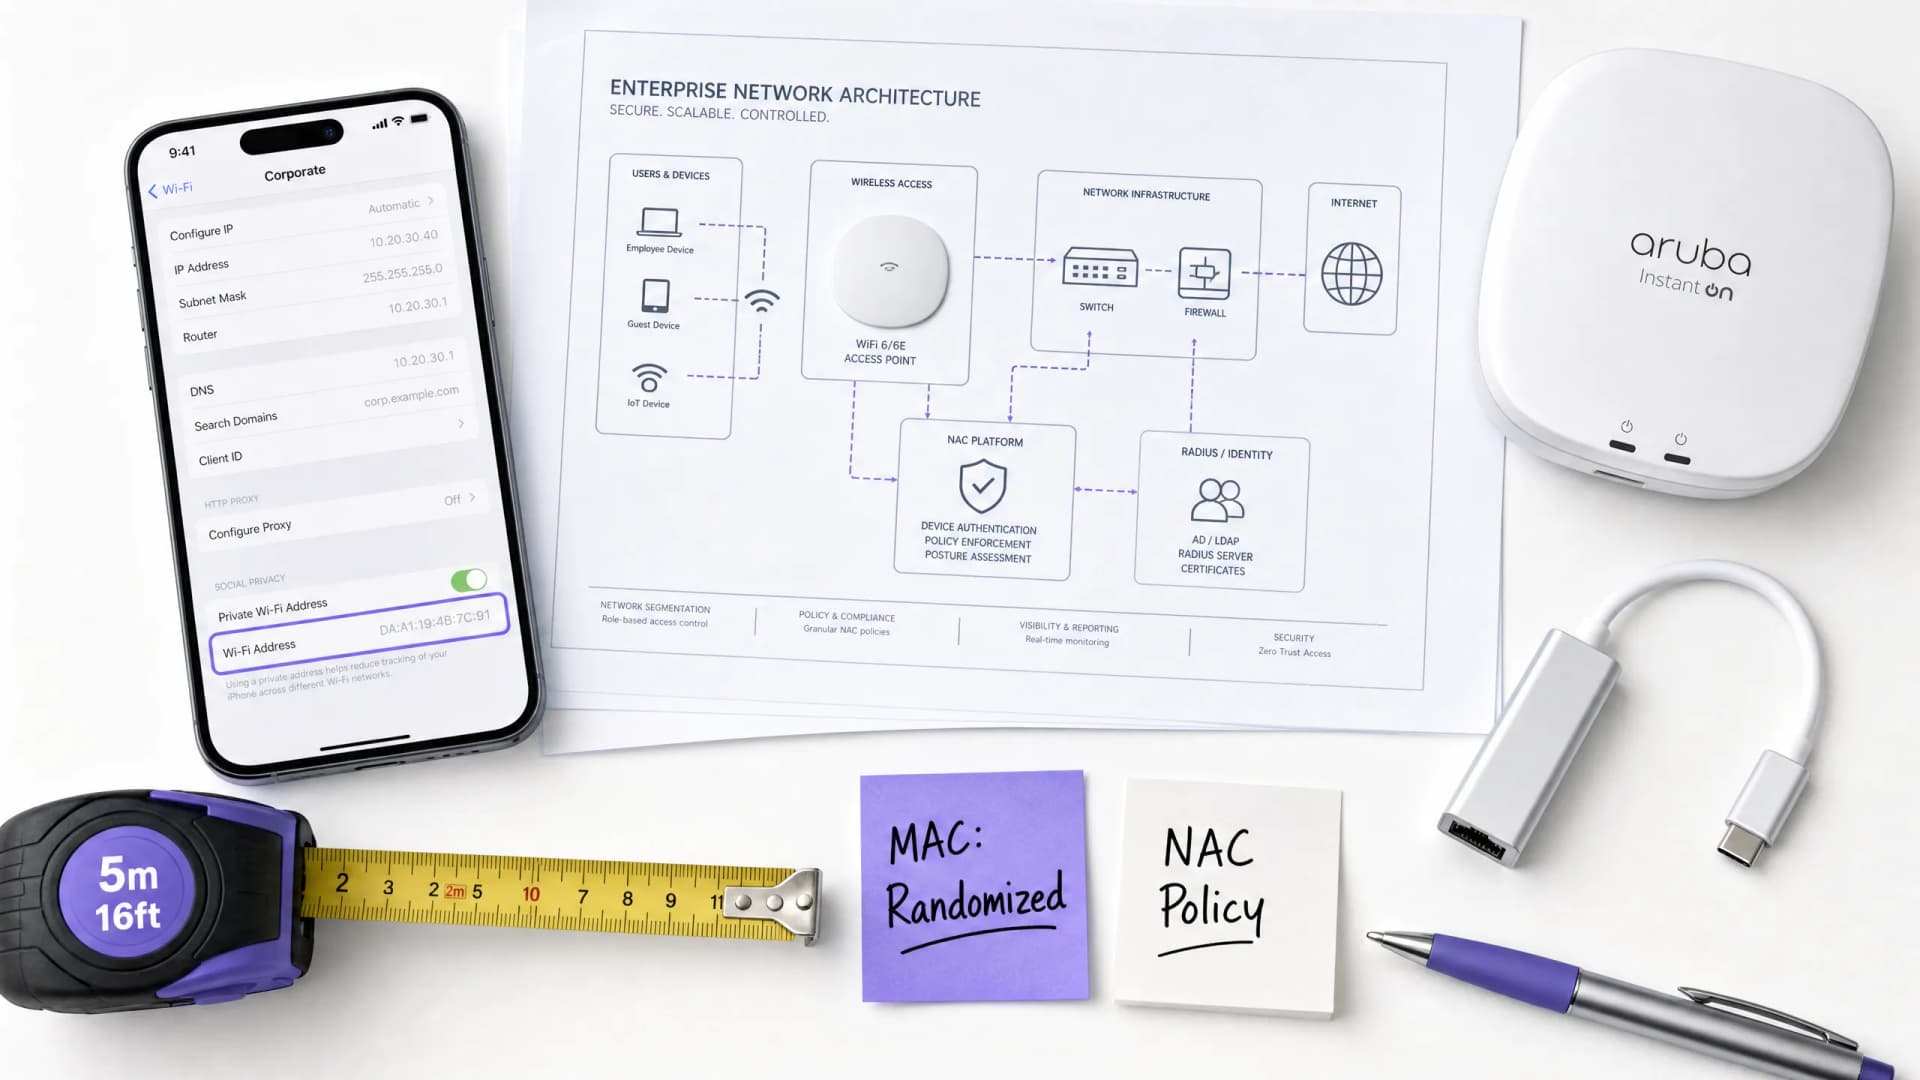
NAC-এর উপর MAC Randomisation-এর প্রভাব এবং কীভাবে এটি কাটিয়ে ওঠা যায়
এই নির্দেশিকাটি Network Access Control (NAC) সিস্টেম এবং গেস্ট WiFi আর্কিটেকচারের উপর MAC অ্যাড্রেস র্যান্ডমাইজেশনের প্রভাব সম্পর্কে একটি গভীর ও প্রযুক্তিগত রেফারেন্স প্রদান করে। এটি iOS, Android, এবং Windows জুড়ে প্রতি-নেটওয়ার্ক এবং পর্যায়ক্রমিক MAC পরিবর্তনের মেকানিজম ব্যাখ্যা করে এবং এর ফলে সৃষ্ট ক্রমাগত ব্যর্থতার বিবরণ দেয় - যা Captive Portal ক্লান্তি এবং DHCP নিঃশেষকরণ থেকে শুরু করে পলিসি প্রয়োগের ভাঙন এবং ভুল অ্যানালিটিক্স পর্যন্ত বিস্তৃত। IT লিডার এবং নেটওয়ার্ক স্থপতিরা IEEE 802.1X, Passpoint (Hotspot 2.0), এবং OpenRoaming ব্যবহার করে ডিভাইস-কেন্দ্রিক থেকে পরিচয়-কেন্দ্রিক অথেন্টিকেশনে স্থানান্তরিত হওয়ার জন্য কার্যকরী ও ভেন্ডর-নিরপেক্ষ কৌশল খুঁজে পাবেন, যেখানে আতিথেয়তা, খুচরা বিক্রয়, স্বাস্থ্যসেবা এবং পাবলিক সেক্টর পরিবেশের জন্য সুনির্দিষ্ট বাস্তবায়ন নির্দেশিকা রয়েছে।
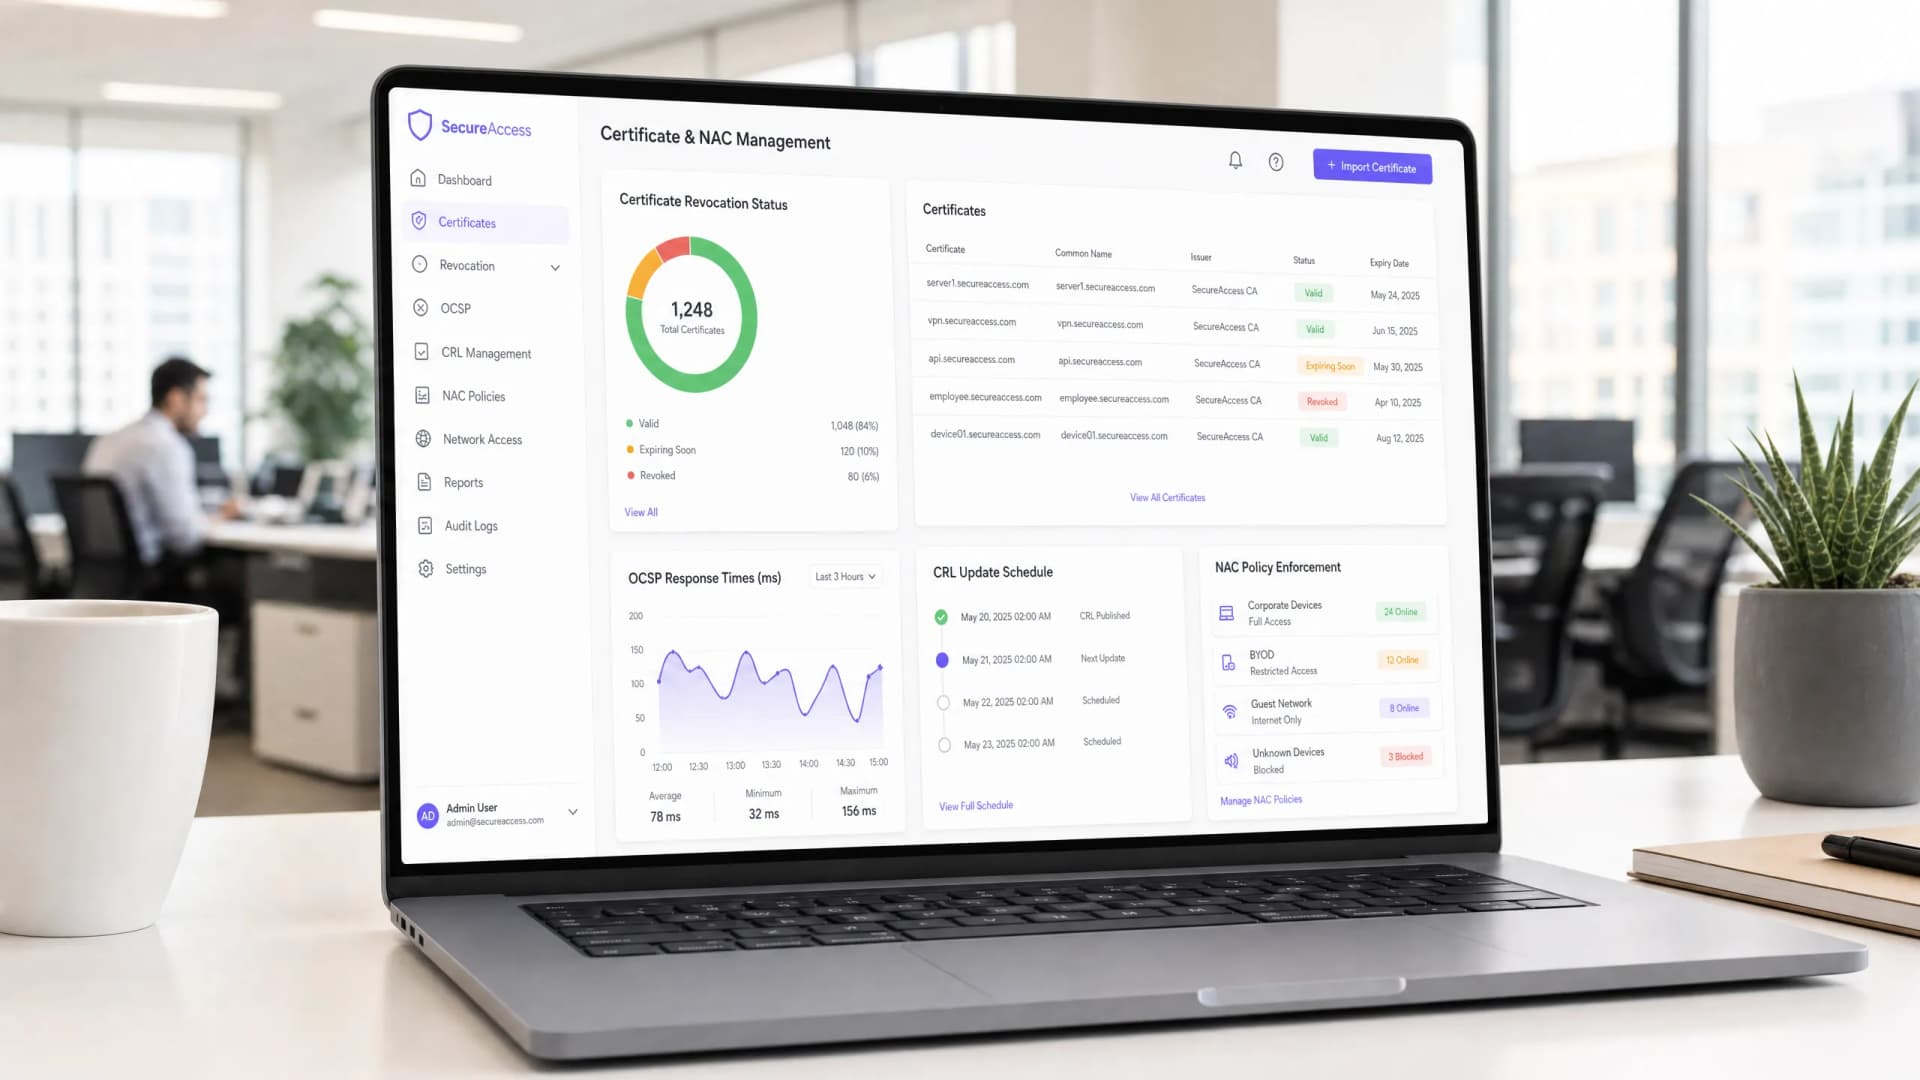
একটি NAC পরিবেশে OCSP এবং CRL-এর মাধ্যমে স্বয়ংক্রিয় সার্টিফিকেট রিভোকেশন
এই টেকনিক্যাল রেফারেন্স গাইডটি আইটি ম্যানেজার এবং নেটওয়ার্ক আর্কিটেক্টদের একটি নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল (NAC) পরিবেশে স্বয়ংক্রিয় সার্টিফিকেট রিভোকেশনের একটি বিস্তৃত ব্রেকডাউন প্রদান করে। এটি OCSP এবং CRL-এর মধ্যে আর্কিটেকচারাল ট্রেডঅফগুলি অন্বেষণ করে, ভেন্ডর-নিউট্রাল ইমপ্লিমেন্টেশন গাইডেন্স অফার করে এবং রিয়েল-টাইম পলিসি এনফোর্সমেন্টের ব্যবসায়িক প্রভাবের রূপরেখা দেয়।
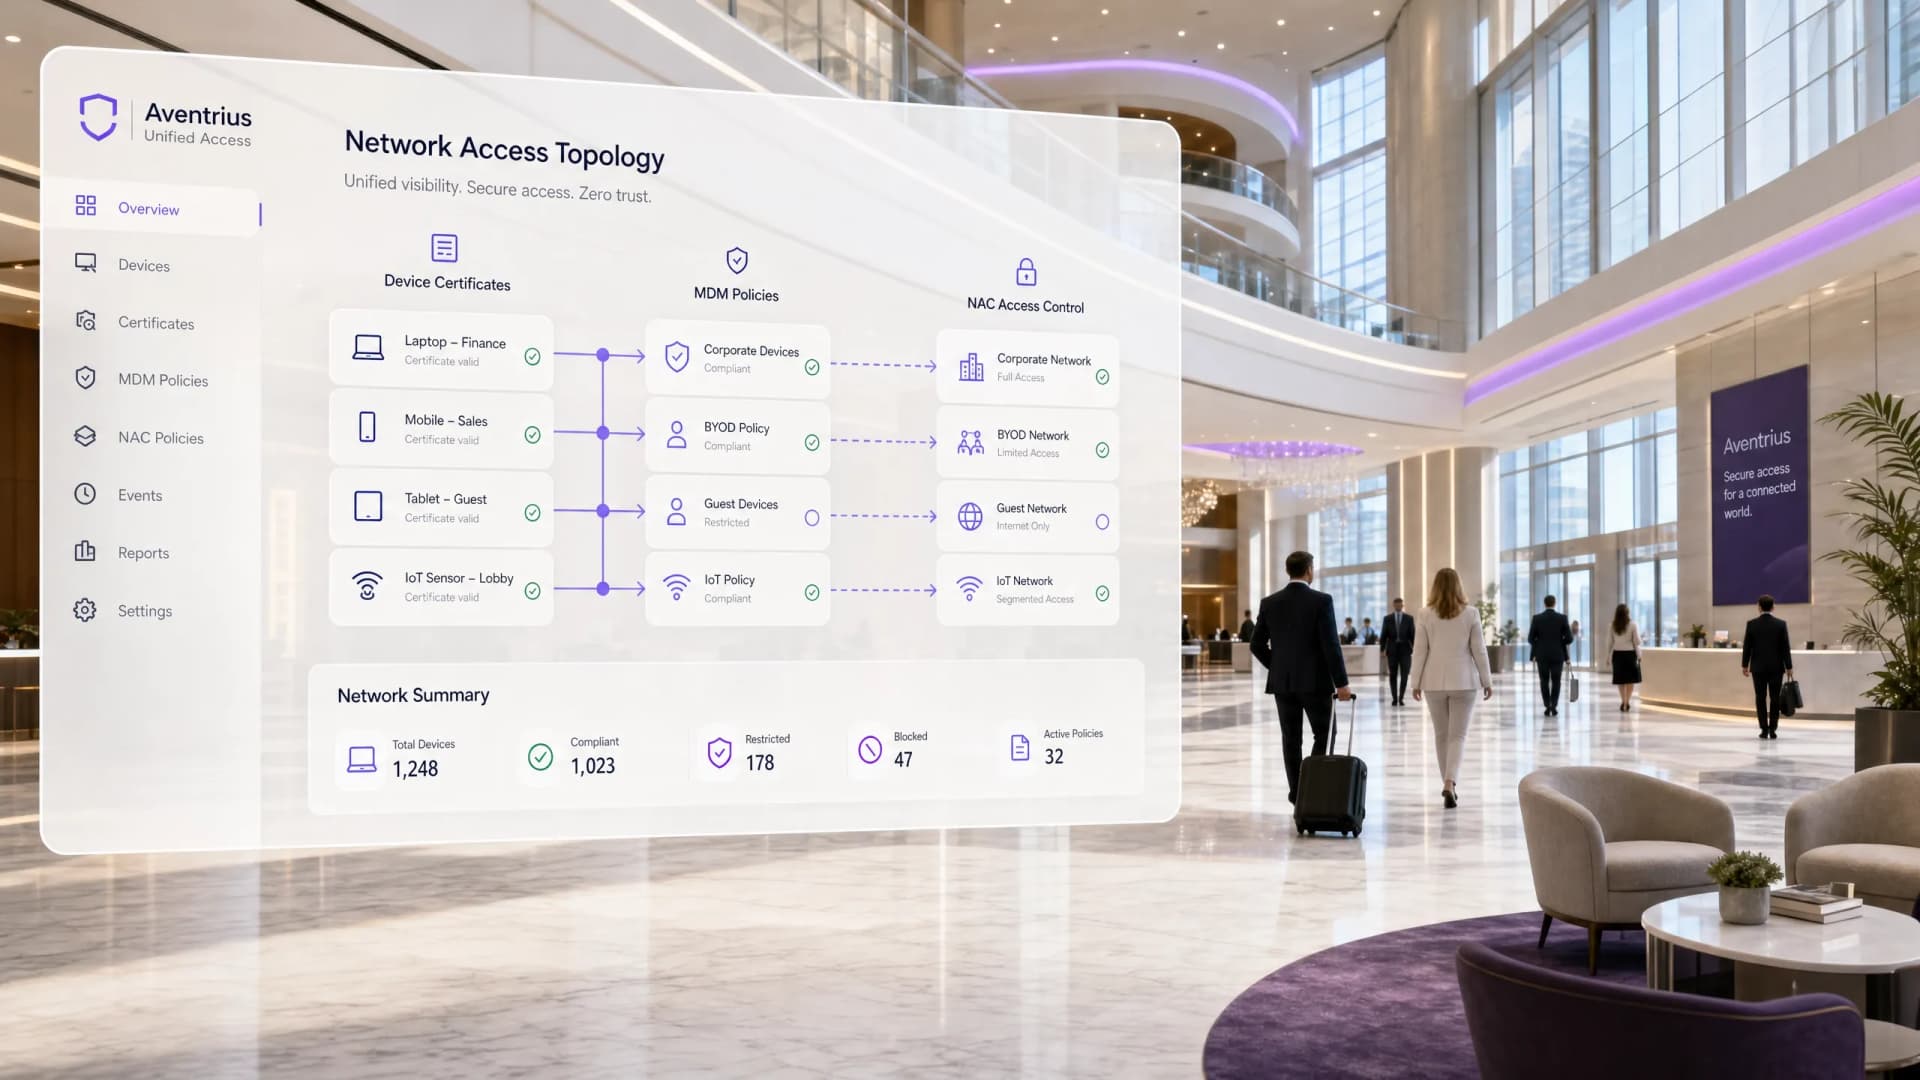
আধুনিক MDM অবকাঠামোতে SCEP এবং NAC এর ভূমিকা
এই নির্দেশিকাটি একটি ব্যাপক প্রযুক্তিগত বিশ্লেষণ প্রদান করে যে কীভাবে SCEP এবং NAC একটি এন্টারপ্রাইজ স্কেলে নিরাপদ, জিরো-টাচ নেটওয়ার্ক অ্যাক্সেস দেওয়ার জন্য MDM প্ল্যাটফর্মের সাথে সংহত হয়। এটি 802.1X প্রয়োগের মাধ্যমে সার্টিফিকেট প্রদান থেকে শুরু করে সম্পূর্ণ আর্কিটেকচারকে কভার করে, সাথে হসপিটালিটি এবং রিটেল সেক্টর থেকে বাস্তবায়নের বাস্তব পরিস্থিতি তুলে ধরে। এটি মূলত বড় ভেন্যুর IT লিডারদের জন্য ডিজাইন করা হয়েছে যাদের পাসওয়ার্ডের দুর্বলতা দূর করতে হবে, ডিভাইস প্রভিশনিং স্বয়ংক্রিয় করতে হবে এবং এই ত্রৈমাসিকে কমপ্লায়েন্সের প্রয়োজনীয়তা পূরণ করতে হবে।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।
