
কারিগরি WiFi নির্দেশিকা
গেস্ট WiFi, অ্যানালিটিক্স, Captive Portal এবং ভেন্যু প্রযুক্তির উপর গভীর, বিশেষজ্ঞ-চালিত কারিগরি নির্দেশিকা।
46 guides in Authentication
WiFi-এর জন্য Microsoft Cloud PKI: Intune এবং Entra ID সহ EAP-TLS সার্টিফিকেট ডিপ্লয়মেন্ট
আপনি সিদ্ধান্ত নিতে পারবেন যে Microsoft Cloud PKI, একটি Cloud PKI root নাকি আপনার নিজস্ব CA (BYOCA) আনা আপনার প্রতিষ্ঠানের সাথে মানানসই। তারপর আপনি NDES ছাড়াই Intune-পরিচালিত ডিভাইসগুলিতে EAP-TLS WiFi সার্টিফিকেট ডিপ্লয় করতে পারবেন। এই নির্দেশিকাটিতে RADIUS কীভাবে চেইনকে ট্রাস্ট করায়, CRL-এর মাধ্যমে সার্টিফিকেট বাতিল করে এবং আটটি সর্বাধিক সাধারণ ত্রুটি সমাধান করে তাও অন্তর্ভুক্ত রয়েছে।
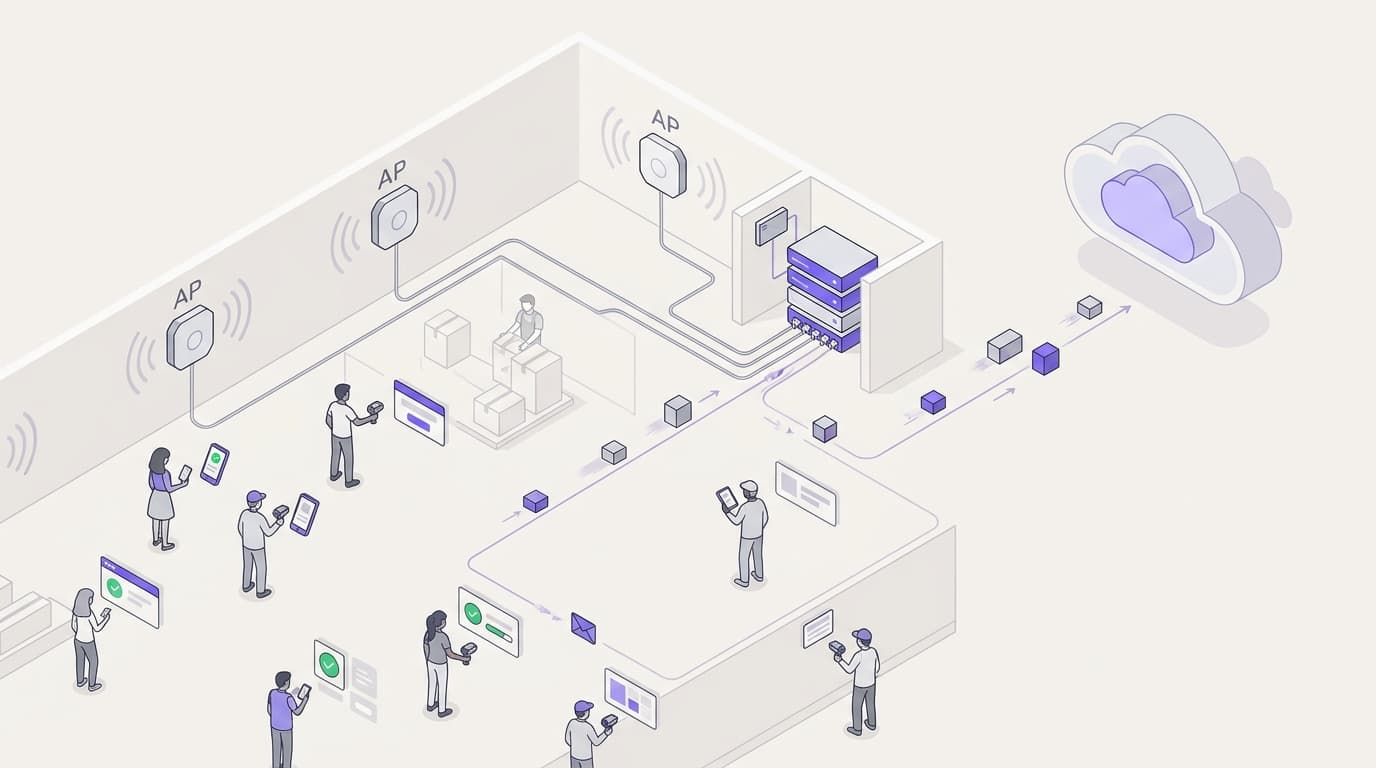
ক্লাউড RADIUS সহ Juniper Mist-এ 802.1X কনফিগার করা
আপনি Juniper Mist-এ একটি WPA2 বা WPA3-Enterprise WLAN কনফিগার করতে পারবেন যা ক্লাউড RADIUS-এর বিরুদ্ধে প্রমানিত হয়, UDP RADIUS, RadSec এবং একটি Mist Edge প্রক্সির মধ্যে সিদ্ধান্ত নিতে পারবেন এবং RADIUS অ্যাট্রিবিউটগুলিকে ডায়নামিক VLAN-এ ম্যাপিং করতে পারবেন। আপনি এটিও জানতে পারবেন যে Mist-এর ক্লায়েন্ট ইনসাইট টাইমেলাইন এবং Marvis ঠিক কোথায় ব্যর্থ প্রমাণীকরণ হয়েছে তা দেখায়।
iOS এবং macOS 802.1X ট্রাবলশুটিং: Intune, Jamf এবং Entra ID-এর জন্য একটি ডিপ্লয়মেন্ট চেকলিস্ট
iPhones, iPads এবং Macs কেন Intune বা Jamf Pro-তে 802.1X ব্যর্থ হয় তা সনাক্ত করতে এই চেকলিস্টটি ব্যবহার করুন। প্রতিটি ব্যর্থতার পিছনে চারটি কারণের যেকোনো একটি থাকে: সার্ভার ট্রাস্ট, আইডেন্টিটি সার্টিফিকেট, macOS মোড বা Entra ID গ্রুপ স্কোপিং। আপনি eapolclient এবং RADIUS লগ থেকে এর কারণ নিশ্চিত করবেন, সমাধান প্রয়োগ করবেন এবং ভবিষ্যতের সার্টিফিকেট রোটেশন পরিচালনা করবেন।
Intune WiFi প্রোফাইল সার্ভার ট্রাস্ট: Microsoft Entra ID -এর জন্য সার্টিফিকেট সার্ভার নাম এবং রুট CA চেকলিস্ট
আপনি একটি Intune WiFi প্রোফাইলের সার্ভার ভ্যালিডেশন অংশটি কনফিগার করতে পারবেন যাতে Windows, Apple এবং Android -এ EAP-TLS এবং PEAP কানেক্ট হয়। আপনি RADIUS সার্টিফিকেটের সাথে সার্টিফিকেট সার্ভারের নাম মেলাতে পারবেন, সঠিক রুট CA ডেপ্লয় করতে পারবেন, Microsoft Entra ID গ্রুপ অ্যাসাইনমেন্ট অ্যালাইন করতে পারবেন এবং সার্টিফিকেট রিনিউয়াল কানেকশন বন্ধ করার আগেই সেটিকে প্রস্তুত করতে পারবেন।
Android 802.1X এবং EAP-TLS ট্রাবলশুটিং: Intune এবং Entra ID-এর জন্য একটি ডিপ্লয়মেন্ট চেকলিস্ট
আপনি সহজেই সনাক্ত করতে পারবেন কেন ম্যানেজড Android ফোনগুলো আপনার স্টাফ SSID-এ EAP-TLS সংযোগ করতে ব্যর্থ হচ্ছে এবং তা Intune-এ ঠিক করতে পারবেন। প্রতিটি লক্ষণকে চারটি সাধারণ কারণের সাথে মেলান - অনুপস্থিত CA বা ডোমেন, ভুল প্রোফাইলে থাকা ক্লায়েন্ট সার্টিফিকেট, একটি অমিল RADIUS সার্ভার নামের মান, অথবা একটি অপৌঁছানো ট্রাস্টেড রুট। তারপর একটি রোলআউট চেকলিস্ট প্রয়োগ করুন যা বারবার বিভ্রাট হওয়া বন্ধ করে।
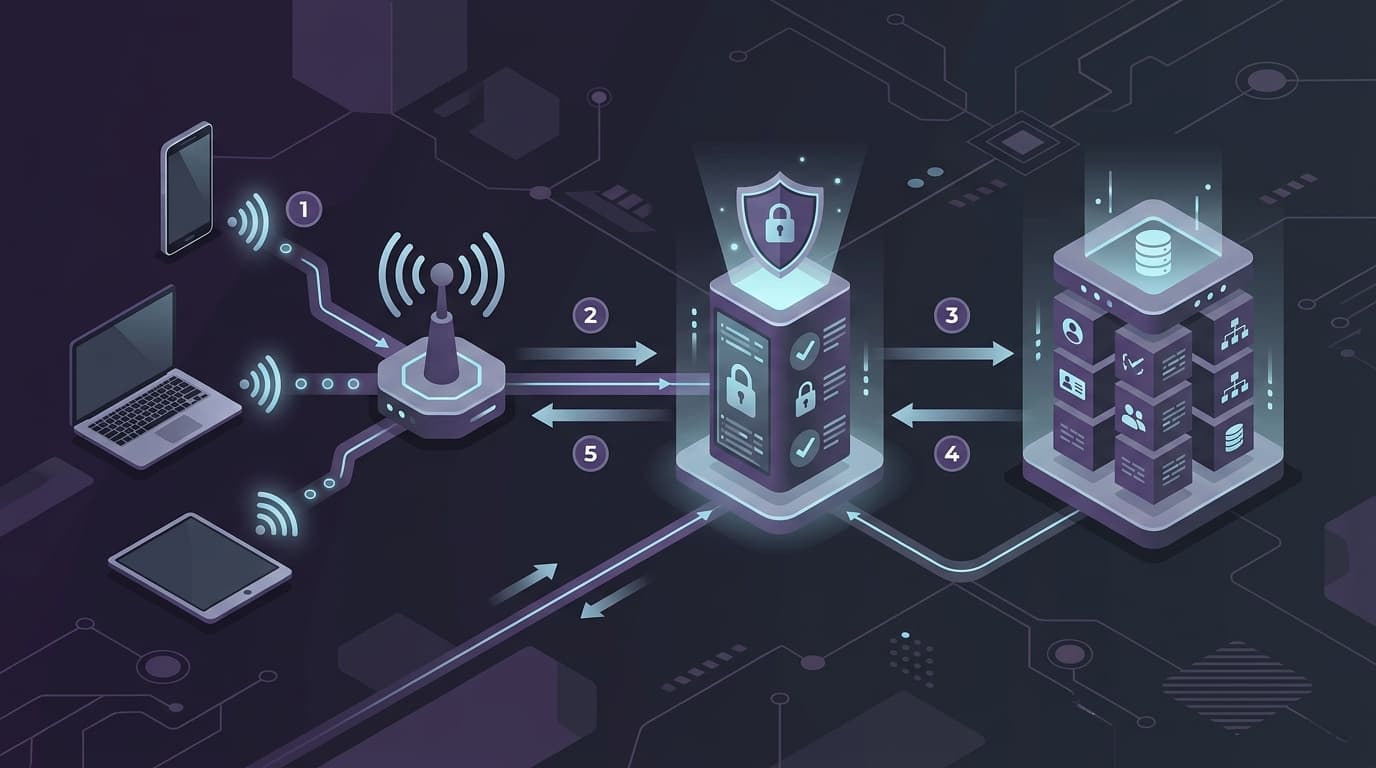
Guest এবং Staff WiFi নেটওয়ার্কের জন্য RADIUS Authentication কনফিগার করা
এই টেকনিক্যাল রেফারেন্স গাইডটি এন্টারপ্রাইজ guest এবং staff WiFi নেটওয়ার্কের জন্য RADIUS authentication-এর আর্কিটেকচার, কনফিগারেশন এবং ডিপ্লয়মেন্টের রূপরেখা প্রদান করে। এটি নেটওয়ার্ক আর্কিটেক্ট এবং IT ম্যানেজারদের সুরক্ষিত, স্কেলযোগ্য ওয়্যারলেস অ্যাক্সেস কন্ট্রোল সিস্টেম তৈরি করার জন্য প্রয়োজনীয় সঠিক প্রোটোকল, সিকিউরিটি স্ট্যান্ডার্ড এবং ট্রাবলশুটিং মেথডোলজি প্রদান করে।
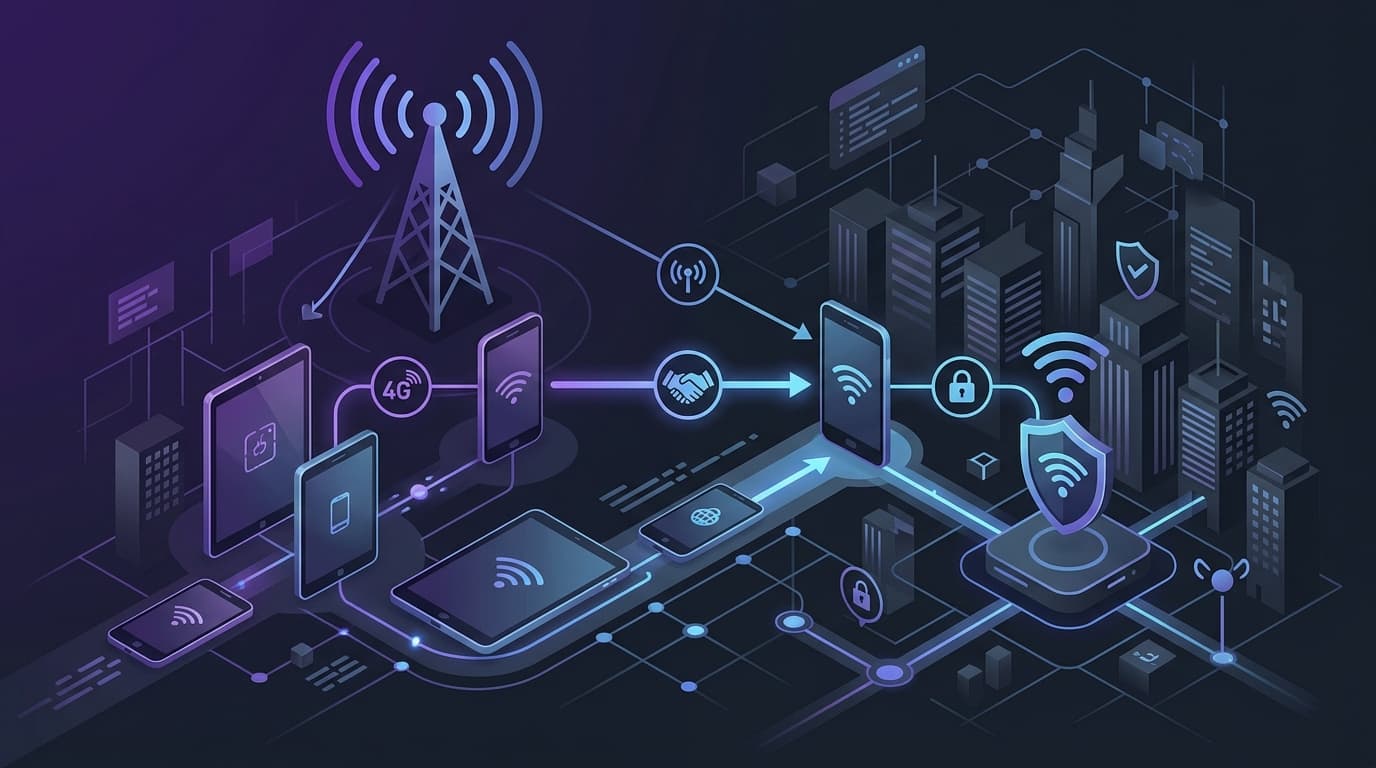
Passpoint এবং OpenRoaming: সম্পূর্ণ নির্দেশিকা
এই টেকনিক্যাল রেফারেন্স নির্দেশিকাটি এন্টারপ্রাইজ WiFi নেটওয়ার্কের মধ্যে Passpoint (Hotspot 2.0) এবং WBA OpenRoaming ফ্রেমওয়ার্কের একটি সামগ্রিক বিশ্লেষণ প্রদান করে। এটি একটি নিরাপদ, বাধাহীন গেস্ট কানেক্টিভিটি প্রতিষ্ঠা করার জন্য প্রয়োজনীয় অন্তর্নিহিত অথেন্টিকেশন প্রোটোকল, আর্কিটেকচারাল উপাদান এবং ডিপ্লয়মেন্ট কৌশলগুলি বিস্তারিতভাবে বর্ণনা করে। নেটওয়ার্ক আর্কিটেক্ট এবং IT লিডাররা শিখবেন কীভাবে এন্টারপ্রাইজ-গ্রেড নিরাপত্তা বজায় রেখে ম্যানুয়াল লগইন বাধাগুলি দূর করতে এই স্ট্যান্ডার্ডগুলি ডিজাইন, বাস্তবায়ন এবং ট্রাবলশুট করতে হয়।
Aruba ClearPass বনাম Purple WiFi: বৈশিষ্ট্য এবং সহ-স্থাপনার তুলনা
Aruba ClearPass এবং Purple WiFi-এর সহ-স্থাপনা আর্কিটেকচারের বিস্তারিত বিবরণ সম্বলিত একটি ব্যাপক প্রযুক্তিগত নির্দেশিকা। এটিতে RADIUS প্রক্সি কনফিগারেশন, ডাইনামিক VLAN অ্যাসাইনমেন্ট এবং এন্টারপ্রাইজ NAC-এর পাশাপাশি নিরাপদ, অ্যানালিটিক্স-চালিত গেস্ট নেটওয়ার্ক প্রদানের সর্বোত্তম অনুশীলনগুলি অন্তর্ভুক্ত রয়েছে।
Cisco ISE বনাম Purple WiFi: কীভাবে তারা তুলনা করে এবং একসাথে কাজ করে
এই নির্দেশিকাটি ব্যাখ্যা করে যে কীভাবে Cisco ISE এবং Purple WiFi এন্টারপ্রাইজ নেটওয়ার্কে আলাদা কিন্তু পরিপূরক ভূমিকা পালন করে। এটি নিরাপদ 802.1X কর্পোরেট অ্যাক্সেসের জন্য Cisco ISE কীভাবে ব্যবহার করবেন তা বিস্তারিতভাবে বর্ণনা করে, পাশাপাশি GDPR-সম্মত গেস্ট WiFi, মার্কেটিং অ্যানালিটিক্স এবং CRM ইন্টিগ্রেশনের জন্য Purple-কে কাজে লাগায়।
EAP-TLS বনাম EAP-TTLS: আপনার কোন সার্টিফিকেট-ভিত্তিক WiFi প্রোটোকলটি বেছে নেওয়া উচিত?
ডিভাইসটির মালিক কে, তার ওপর ভিত্তি করে আপনি আপনার এস্টেটের প্রতিটি ডিভাইস গ্রুপকে EAP-TLS, EAP-TTLS বা iPSK-এর সাথে ম্যাপ করতে সক্ষম হবেন। এই প্রতিটি পদ্ধতি কীভাবে ক্রেডেনশিয়াল চুরি, চাকরি ছেড়ে যাওয়া কর্মীদের অ্যাক্সেস অপসারণ, PCI DSS প্রমাণ এবং রানিং খরচকে প্রভাবিত করে তাও আপনি দেখতে পাবেন। আপনি যে পদ্ধতিই বেছে নিন না কেন, তার জন্য প্রযোজ্য কনফিগারেশন নিয়মগুলো দিয়ে নির্দেশিকাটি সমাপ্ত করা হয়েছে।
802.1X Supplicant কী? ক্লায়েন্টের ধরন এবং ডিভাইস কনফিগারেশন
এই গাইডটি এন্টারপ্রাইজ WiFi অথেন্টিকেশনে 802.1X Supplicant এর ভূমিকা ব্যাখ্যা করে। এটি প্রযুক্তিগত আর্কিটেকচার কভার করে, থার্ড-পার্টি ক্লায়েন্টদের সাথে নেটিভ OS supplicants এর তুলনা করে এবং EAP-TLS ও PEAP মোতায়েনকারী IT টিমের জন্য ব্যবহারিক কনফিগারেশন নির্দেশনা প্রদান করে।
ভেন্ডর অনুযায়ী Per-Device PSK: iPSK, DPSK, MPSK এবং PPSK এর তুলনা (এবং WPA3 সাপোর্ট)
Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Extreme, Fortinet এবং Ubiquiti UniFi এর মধ্যে per-device PSK ইমপ্লিমেন্টেশনের একটি বিস্তারিত তুলনা। জানুন কীভাবে WPA3-SAE per-device কী স্ট্র্যাটেজিকে প্রভাবিত করে এবং কখন ট্রানজিশন মোড ডিপ্লয় করতে হবে বনাম 802.1X এ চলে যেতে হবে।
Captive Portal অথেন্টিকেশন পদ্ধতির তুলনা
এই নির্ভরযোগ্য টেকনিক্যাল রেফারেন্স নির্দেশিকাটি পাঁচটি মূল Captive Portal অথেন্টিকেশন পদ্ধতির আর্কিটেকচারাল, অপারেশনাল এবং কমপ্লায়েন্স সংক্রান্ত ট্রেড-অফগুলো মূল্যায়ন করে। এটি নেটওয়ার্ক আর্কিটেক্ট, IT ডিরেক্টর এবং মার্কেটিং ম্যানেজারদের পরিমাণগত ডেটা এবং সিদ্ধান্ত গ্রহণের ফ্রেমওয়ার্ক প্রদান করে যা এন্টারপ্রাইজ ভেন্যুগুলোতে ডেটা সংগ্রহের প্রয়োজনীয়তার সাথে গেস্ট অনবোর্ডিংয়ের জটিলতার ভারসাম্য বজায় রাখতে প্রয়োজনীয়।
MAC Address Authentication কী? কখন এটি ব্যবহার করবেন এবং কখন এড়িয়ে চলবেন
এই নির্ভরযোগ্য টেকনিক্যাল রেফারেন্স গাইডটি এন্টারপ্রাইজ WiFi পরিবেশে MAC address authentication নিয়ে আলোচনা করে - কীভাবে Layer 2-এ RADIUS-ভিত্তিক MAC authentication কাজ করে, এর সহজাত সিকিউরিটি দুর্বলতাগুলি (যার মধ্যে MAC spoofing এবং OS-স্তরের MAC randomisation-এর প্রভাব অন্তর্ভুক্ত), এবং সুনির্দিষ্ট অপারেশনাল ক্ষেত্র যেখানে IoT এবং হেডলেস ডিভাইসগুলি পরিচালনা করার জন্য এটি একটি কার্যকর টুল হিসেবে রয়ে গেছে। এটি আতিথেয়তা, খুচরা বিক্রেতা, স্বাস্থ্যসেবা এবং পাবলিক-সেক্টর ভেন্যু জুড়ে IT ম্যানেজার এবং নেটওয়ার্ক আর্কিটেক্টদের জন্য বাস্তবসম্মত ডেপ্লয়মেন্ট নির্দেশিকা প্রদান করে, যার সাথে রয়েছে বাস্তব-ভিত্তিক কাজের উদাহরণ, সিদ্ধান্ত গ্রহণের ফ্রেমওয়ার্ক এবং Purple-এর গেস্ট WiFi এবং অ্যানালিটিক্স প্ল্যাটফর্মের জন্য ইন্টিগ্রেশন প্রসঙ্গ।
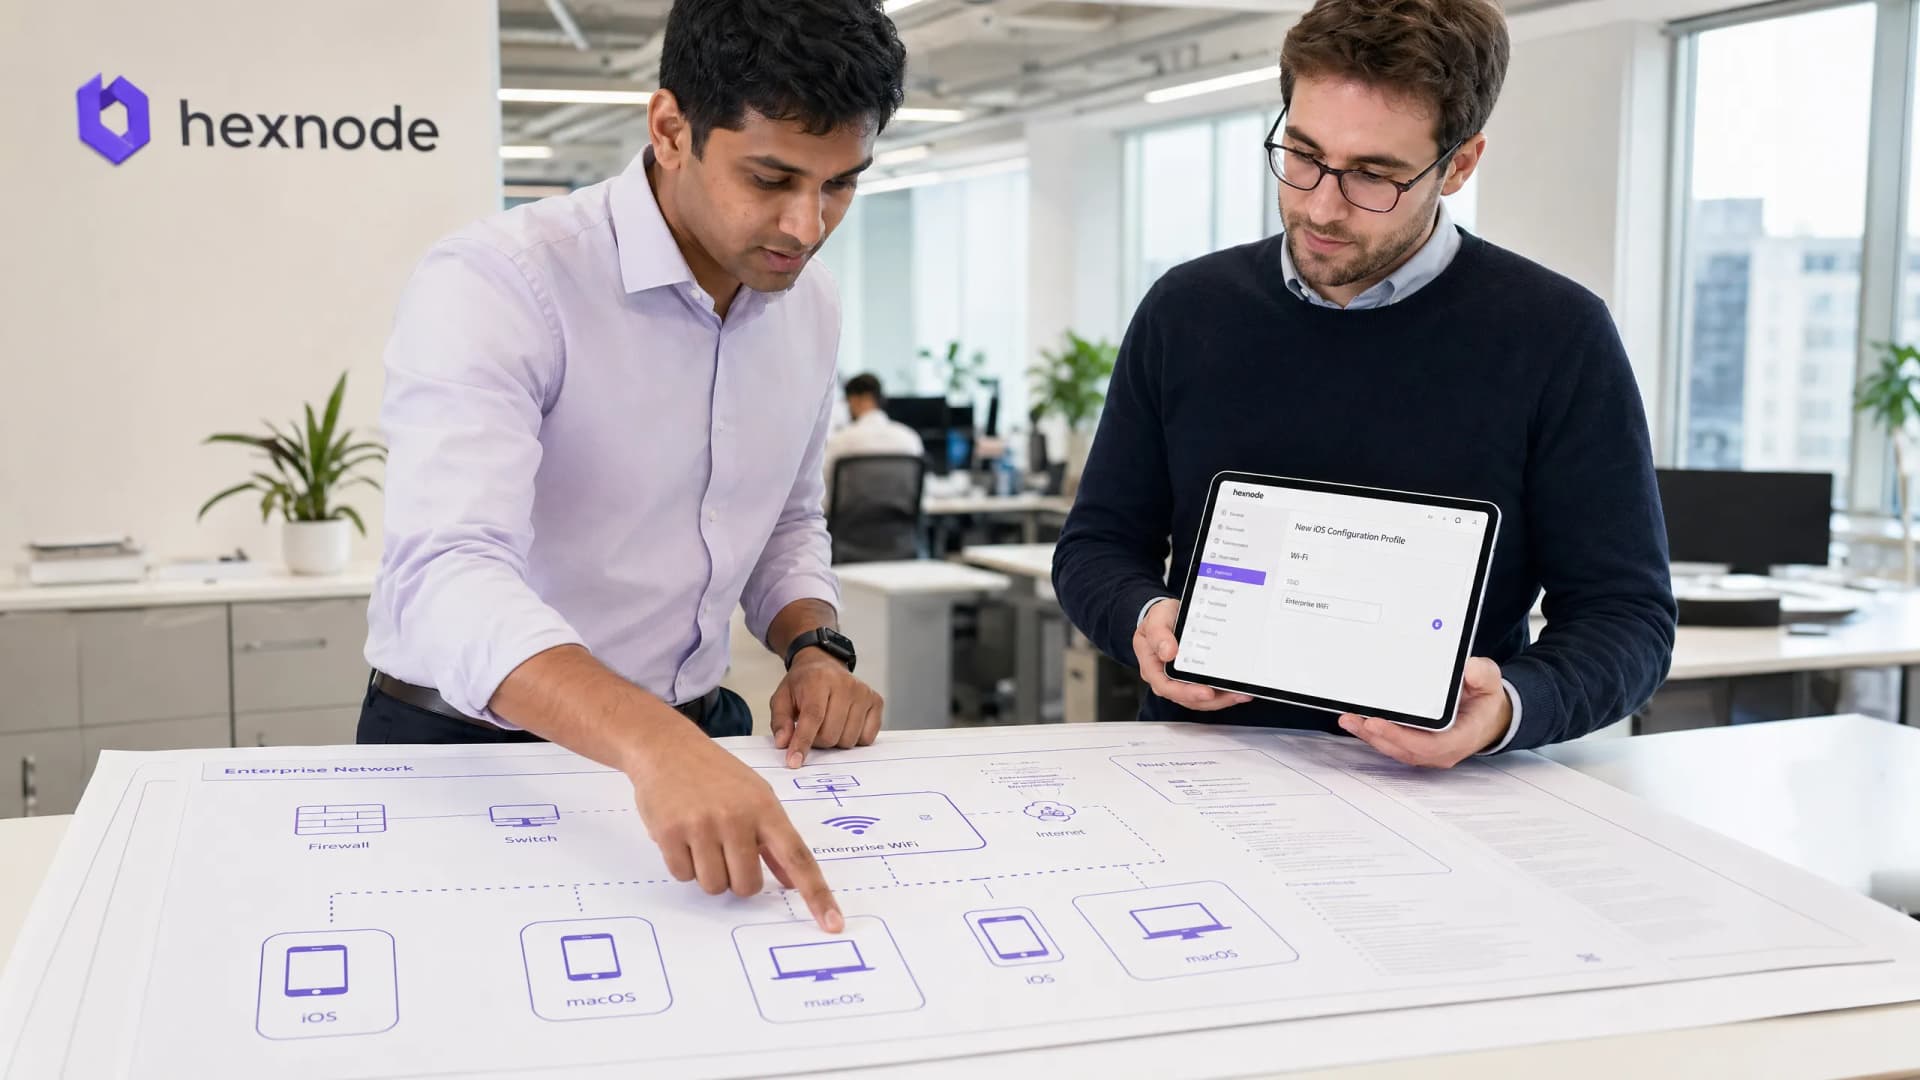
802.1X-এর সাথে iOS এবং macOS-এ কীভাবে Enterprise WiFi সেট আপ করবেন
আপনি একটি তিন-পেলোড বিশিষ্ট কনফিগারেশন প্রোফাইল তৈরি করতে সক্ষম হবেন যা iPhone, iPad এবং Mac-কে EAP-TLS সহ WPA2 বা WPA3-Enterprise-এ যুক্ত করবে। এরপর ডেলিভারির জন্য আপনি ম্যানুয়াল সেটআপ, Jamf Pro এবং Microsoft Intune-এর মধ্যে বেছে নিতে পারেন। এছাড়াও আপনি কর্মীদের Guest WiFi থেকে আলাদা করতে পারবেন, সার্টিফিকেটের লাইফসাইকেল পরীক্ষা করতে পারবেন এবং আপনার ফ্লিটে পৌঁছানোর আগেই সাধারণ ত্রুটিগুলি সমাধান করতে পারবেন।
EAP-TLS-এর মাধ্যমে Android ডিভাইসে এন্টারপ্রাইজ WiFi কীভাবে সেট আপ করবেন
আপনি পাইলটের জন্য ম্যানুয়ালি বা একটি সম্পূর্ণ বহরের জন্য MDM-পুশ করা Android এন্টারপ্রাইজ প্রোফাইলের মাধ্যমে EAP-TLS এন্টারপ্রাইজ WiFi-এর জন্য Android ডিভাইসগুলি কনফিগার করতে সক্ষম হবেন। আপনি কীভাবে অথেন্টিকেশন যাচাই করবেন, সাধারণ সার্টিফিকেট এবং প্রোফাইল ব্যর্থতাগুলি সংশোধন করবেন এবং EAP-TLS, আইডেন্টিটি-বেসড নেটওয়ার্ক এবং গেস্ট WiFi কোথায় উপযুক্ত তা নির্ধারণ করতে পারবেন।
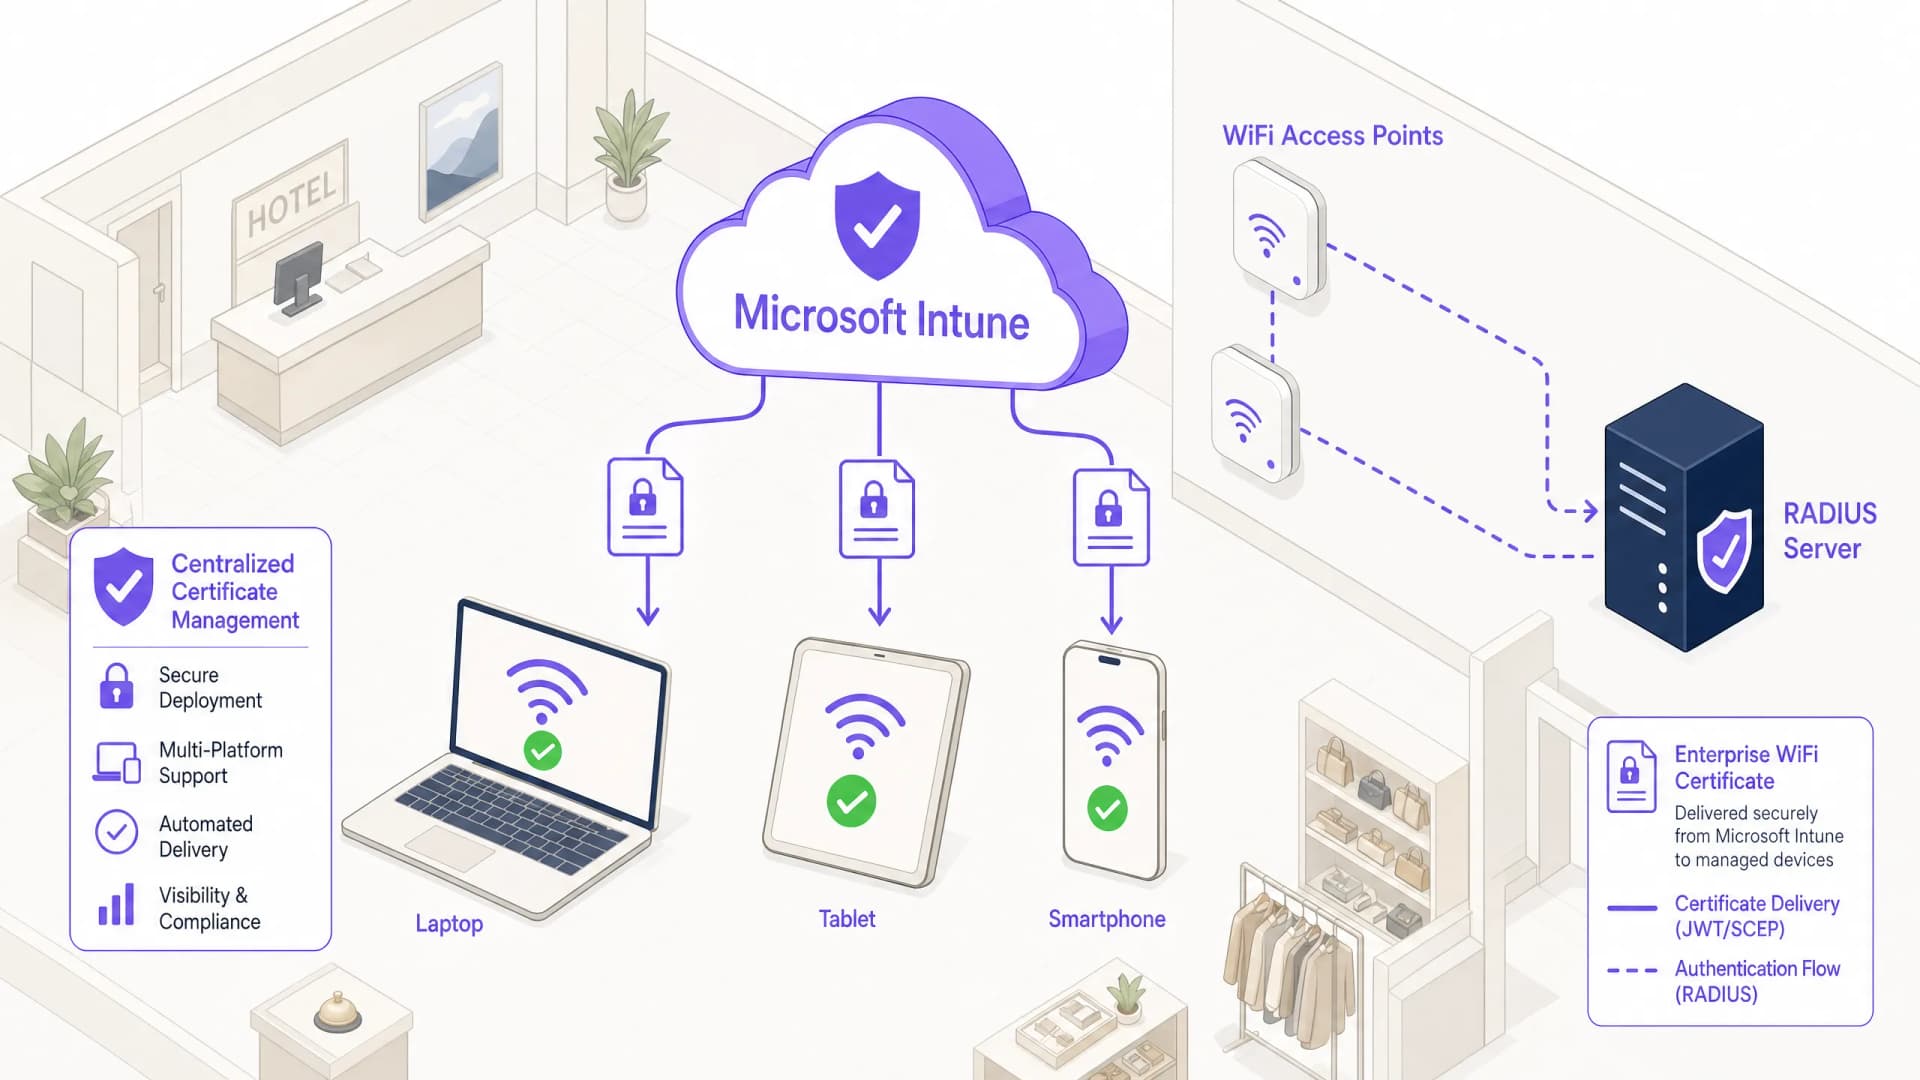
ডিভাইসে WiFi শংসাপত্র (Certificate) পুশ করতে Microsoft Intune কীভাবে ব্যবহার করবেন
আপনি Microsoft Intune থেকে সঠিক ক্রমে WiFi শংসাপত্র পুশ করতে পারবেন: ট্রাস্টেড রুট, SCEP বা PKCS ক্লায়েন্ট শংসাপত্র, এবং তার পর একটি EAP-TLS WiFi প্রোফাইল। আপনি একটি শংসাপত্র কর্তৃপক্ষ (Certificate Authority) এবং RADIUS সার্ভার চয়ন করতে, প্রতিটি স্তর যাচাই করতে, সাধারণ ব্যর্থতাগুলি সমাধান করতে এবং কোনো ডাউনটাইম ছাড়াই শেয়ার করা WiFi কীগুলি নিষ্ক্রিয় করতে পারেন।
কীভাবে WiFi অথেনটিকেশনের জন্য Azure Entra ID (Azure AD) সেট আপ করবেন
এই নির্ভরযোগ্য নির্দেশিকাটি এন্টারপ্রাইজ WiFi অথেনটিকেশনের জন্য 802.1X এর সাথে Azure Entra ID সংহতকরণের আর্কিটেকচার, বাস্তবায়নের পদক্ষেপ এবং ব্যবসায়িক প্রভাব বিস্তারিতভাবে বর্ণনা করে। এটি নেটওয়ার্ক আর্কিটেক্ট এবং IT ম্যানেজারদের বাস্তবসম্মত ডেপ্লয়মেন্ট স্ট্র্যাটেজি প্রদান করে, যা লেগাসি PSK-কে জিরো - ট্রাস্ট, সার্টিফিকেট - ভিত্তিক নেটওয়ার্ক অ্যাক্সেস দ্বারা প্রতিস্থাপন করে।
সাধারণ অ্যাক্সেস পয়েন্ট প্ল্যাটফর্মে (Cisco, Aruba, Ubiquiti) কীভাবে WPA2-Enterprise কনফিগার করবেন
এই টেকনিক্যাল রেফারেন্স গাইডটি সিনিয়র IT প্রফেশনাল এবং নেটওয়ার্ক আর্কিটেক্টদের Cisco, Aruba, এবং Ubiquiti প্ল্যাটফর্মে WPA2-Enterprise স্থাপনের জন্য একটি সুনির্দিষ্ট, ভেন্ডর-নির্দিষ্ট নির্দেশিকা প্রদান করে। এটি এন্টারপ্রাইজ এবং ভেন্যু এনভায়রনমেন্ট জুড়ে আর্কিটেকচার, RADIUS ইন্টিগ্রেশন, কমপ্লায়েন্স প্রয়োজনীয়তা এবং বাস্তব-বিশ্বের স্থাপনার পরিস্থিতি বিস্তারিতভাবে ব্যাখ্যা করে।
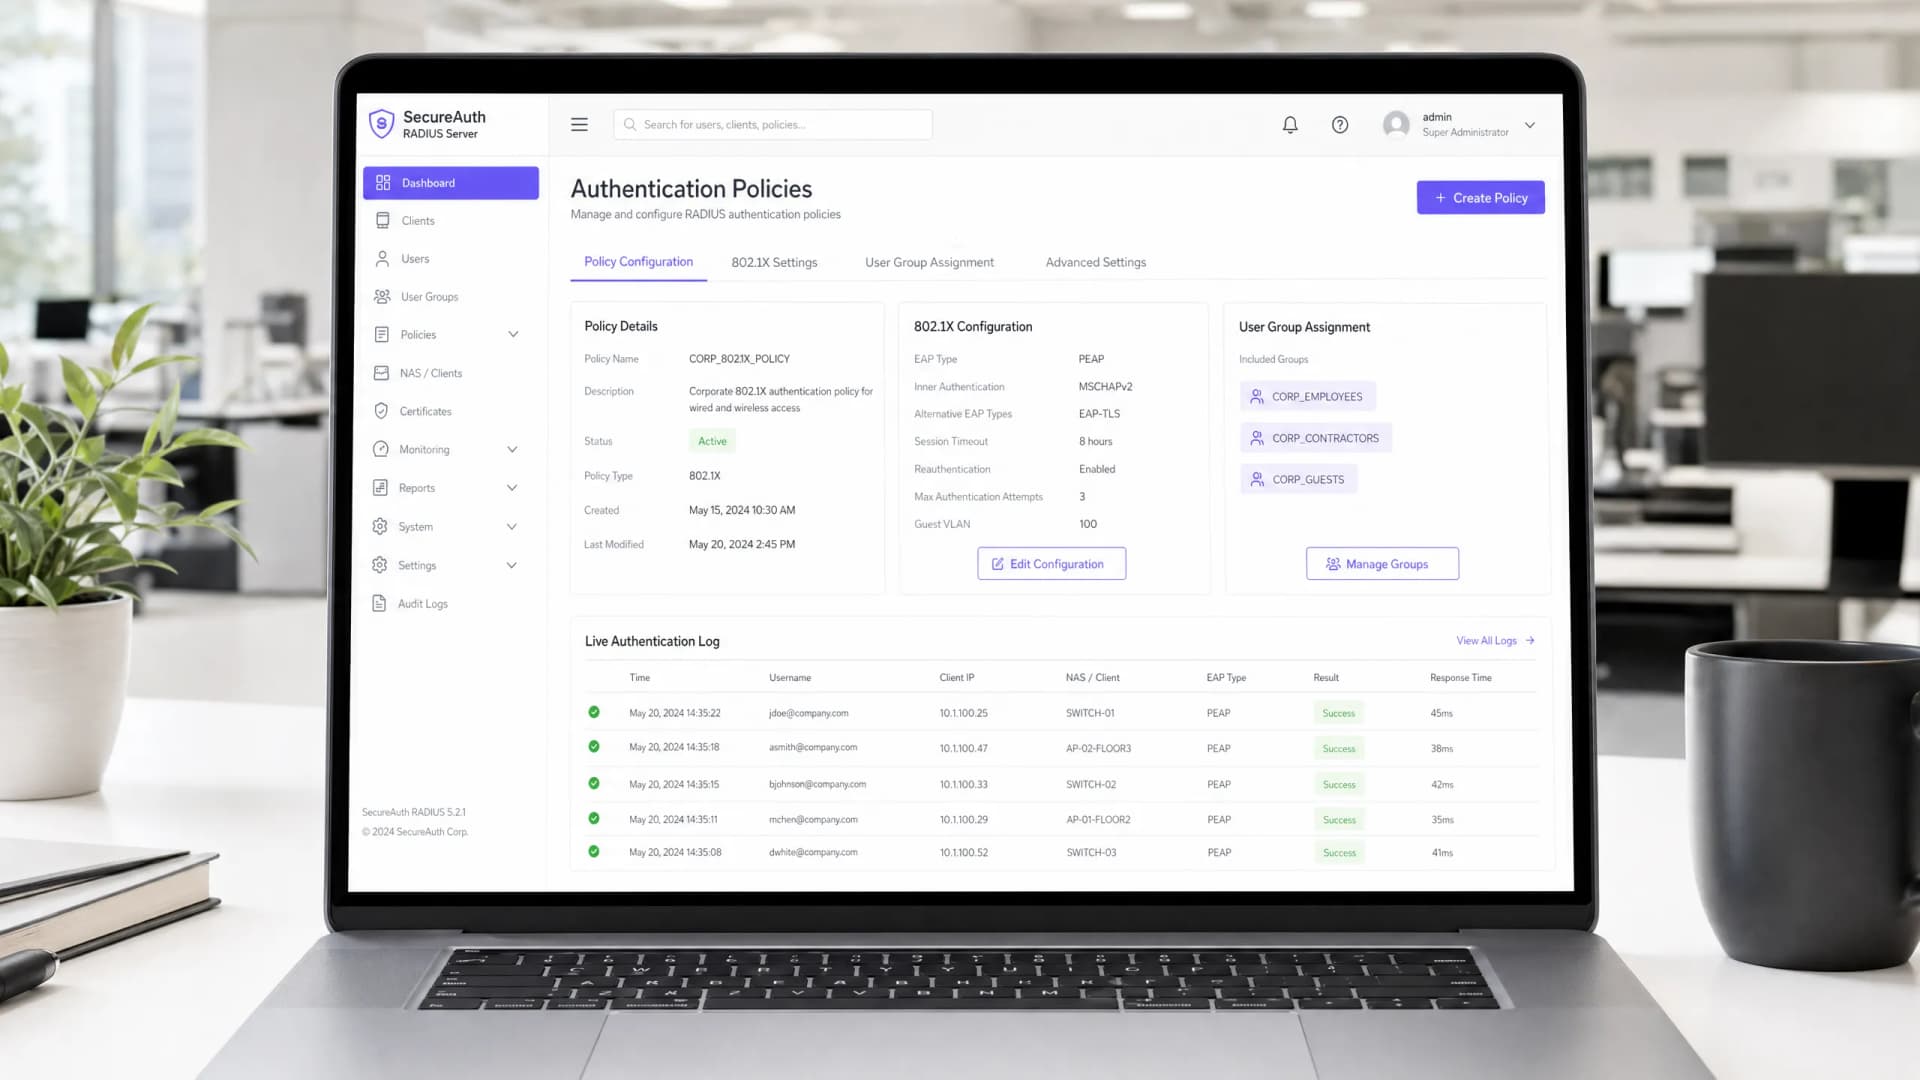
কীভাবে WiFi অথেন্টিকেশনের জন্য একটি RADIUS সার্ভার সেট আপ করবেন: ধাপে ধাপে 802.1X নির্দেশিকা
এন্টারপ্রাইজ 802.1X WiFi অথেন্টিকেশনের জন্য FreeRADIUS, Windows Server NPS এবং Cloud RADIUS কনফিগার করুন। শেয়ার্ড সিক্রেট, EAP-TLS সার্টিফিকেট, ডাইনামিক VLAN অ্যাসাইনমেন্ট এবং Microsoft Entra ID ইন্টিগ্রেশন কভার করা ধাপে ধাপে নির্দেশিকা।
কীভাবে 802.1X WiFi অথেন্টিকেশন কনফিগার করবেন: একটি ধাপে ধাপে নির্দেশিকা
এই টেকনিক্যাল নির্দেশিকাতে 802.1X এন্টারপ্রাইজ WiFi অথেন্টিকেশন কনফিগার করার একটি ধাপে ধাপে গাইড দেওয়া হয়েছে। এটি উচ্চ ভিড় সম্পন্ন ভেন্যুগুলির IT লিডারদের জন্য RADIUS সার্ভার সেটআপ, সার্টিফিকেট ডেপ্লয়মেন্ট এবং বাস্তবমুখী ডেপ্লয়মেন্ট কৌশলগুলি কভার করে।
Eduroam এবং 802.1X: উচ্চশিক্ষার জন্য সুরক্ষিত WiFi অথেন্টিকেশন | Purple
উচ্চশিক্ষায় eduroam 802.1X WiFi আর্কিটেক্ট এবং সুরক্ষিত করুন। EAP-TLS বনাম PEAP তুলনা করুন, RADIUS ফেডারেশন এবং RadSec কনফিগার করুন, এবং গেস্ট নেটওয়ার্ক আলাদা করুন।

PKI কী? কীভাবে পাবলিক কী ইনফ্রাস্ট্রাকচার WiFi সিকিউরিটি পরিচালনা করে
এই নির্ভরযোগ্য টেকনিক্যাল রেফারেন্স গাইডটি পাবলিক কী ইনফ্রাস্ট্রাকচার (PKI) এবং হসপিটালিটি, রিটেইল ও পাবলিক-সেক্টর ভেন্যু জুড়ে এন্টারপ্রাইজ WiFi নেটওয়ার্ক সুরক্ষিত করার ক্ষেত্রে এর গুরুত্বপূর্ণ ভূমিকা ব্যাখ্যা করে। IT ম্যানেজার, নেটওয়ার্ক আর্কিটেক্ট এবং CTO-দের জন্য ডিজাইন করা এই গাইডটি সার্টিফিকেট-ভিত্তিক অথেন্টিকেশন, EAP-TLS-এর সাথে IEEE 802.1X ডেপ্লয়মেন্ট এবং কীভাবে Purple-এর প্ল্যাটফর্ম স্কেলযোগ্য, কমপ্লায়েন্ট কানেক্টিভিটির জন্য এই স্ট্যান্ডার্ডগুলো ব্যবহার করে সে সম্পর্কে কার্যকর নির্দেশনা প্রদান করে। পাঠকরা একটি সুনির্দিষ্ট ডেপ্লয়মেন্ট রোডম্যাপ, বাস্তব-জগতের কেস স্টাডি এবং কীভাবে PKI শেয়ার্ড-সিক্রেট WiFi-এর দুর্বলতাগুলো দূর করে সে সম্পর্কে একটি স্পষ্ট ধারণা পাবেন।
নিরাপদ নেটওয়ার্ক অ্যাক্সেসের জন্য ইউজার অনবোর্ডিং সহজতর করা
এই নির্দেশিকাটি আইটি ম্যানেজার, নেটওয়ার্ক আর্কিটেক্ট এবং ভেন্যু অপারেশনস ডিরেক্টরদের জন্য নিরাপদ নেটওয়ার্ক অ্যাক্সেসের জন্য ইউজার অনবোর্ডিং কীভাবে সহজতর করা যায় সে সম্পর্কে একটি বিস্তৃত প্রযুক্তিগত রেফারেন্স প্রদান করে। এটি সম্পূর্ণ অথেন্টিকেশন স্ট্যাক কভার করে - সেলফ-সার্ভিস Captive Portal এবং আইডেন্টিটি ফেডারেশন থেকে শুরু করে IEEE 802.1X, WPA3, RADIUS এবং OpenRoaming পর্যন্ত - যেখানে হসপিটালিটি, রিটেইল, ইভেন্ট এবং পাবলিক-সেক্টর পরিবেশের জন্য ব্যবহারিক ডেপ্লয়মেন্ট গাইডেন্স রয়েছে। এই নির্দেশিকাটি GDPR এবং PCI-DSS কমপ্লায়েন্সের প্রয়োজনীয়তা, রোল-ভিত্তিক অ্যাক্সেস কন্ট্রোল এবং MAC ক্যাশিং কৌশলগুলিকে সম্বোধন করে, যা টিমগুলিকে নিরাপত্তার সাথে আপস না করে অনবোর্ডিং জটিলতা এবং প্রশাসনিক ওভারহেড হ্রাস করতে সক্ষম করে।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।
