
কারিগরি নির্দেশিকা
গেস্ট WiFi, অ্যানালিটিক্স, Captive Portal এবং ভেন্যু প্রযুক্তির উপর গভীর, বিশেষজ্ঞ-চালিত কারিগরি নির্দেশিকা।
7 guides in Staff WiFi
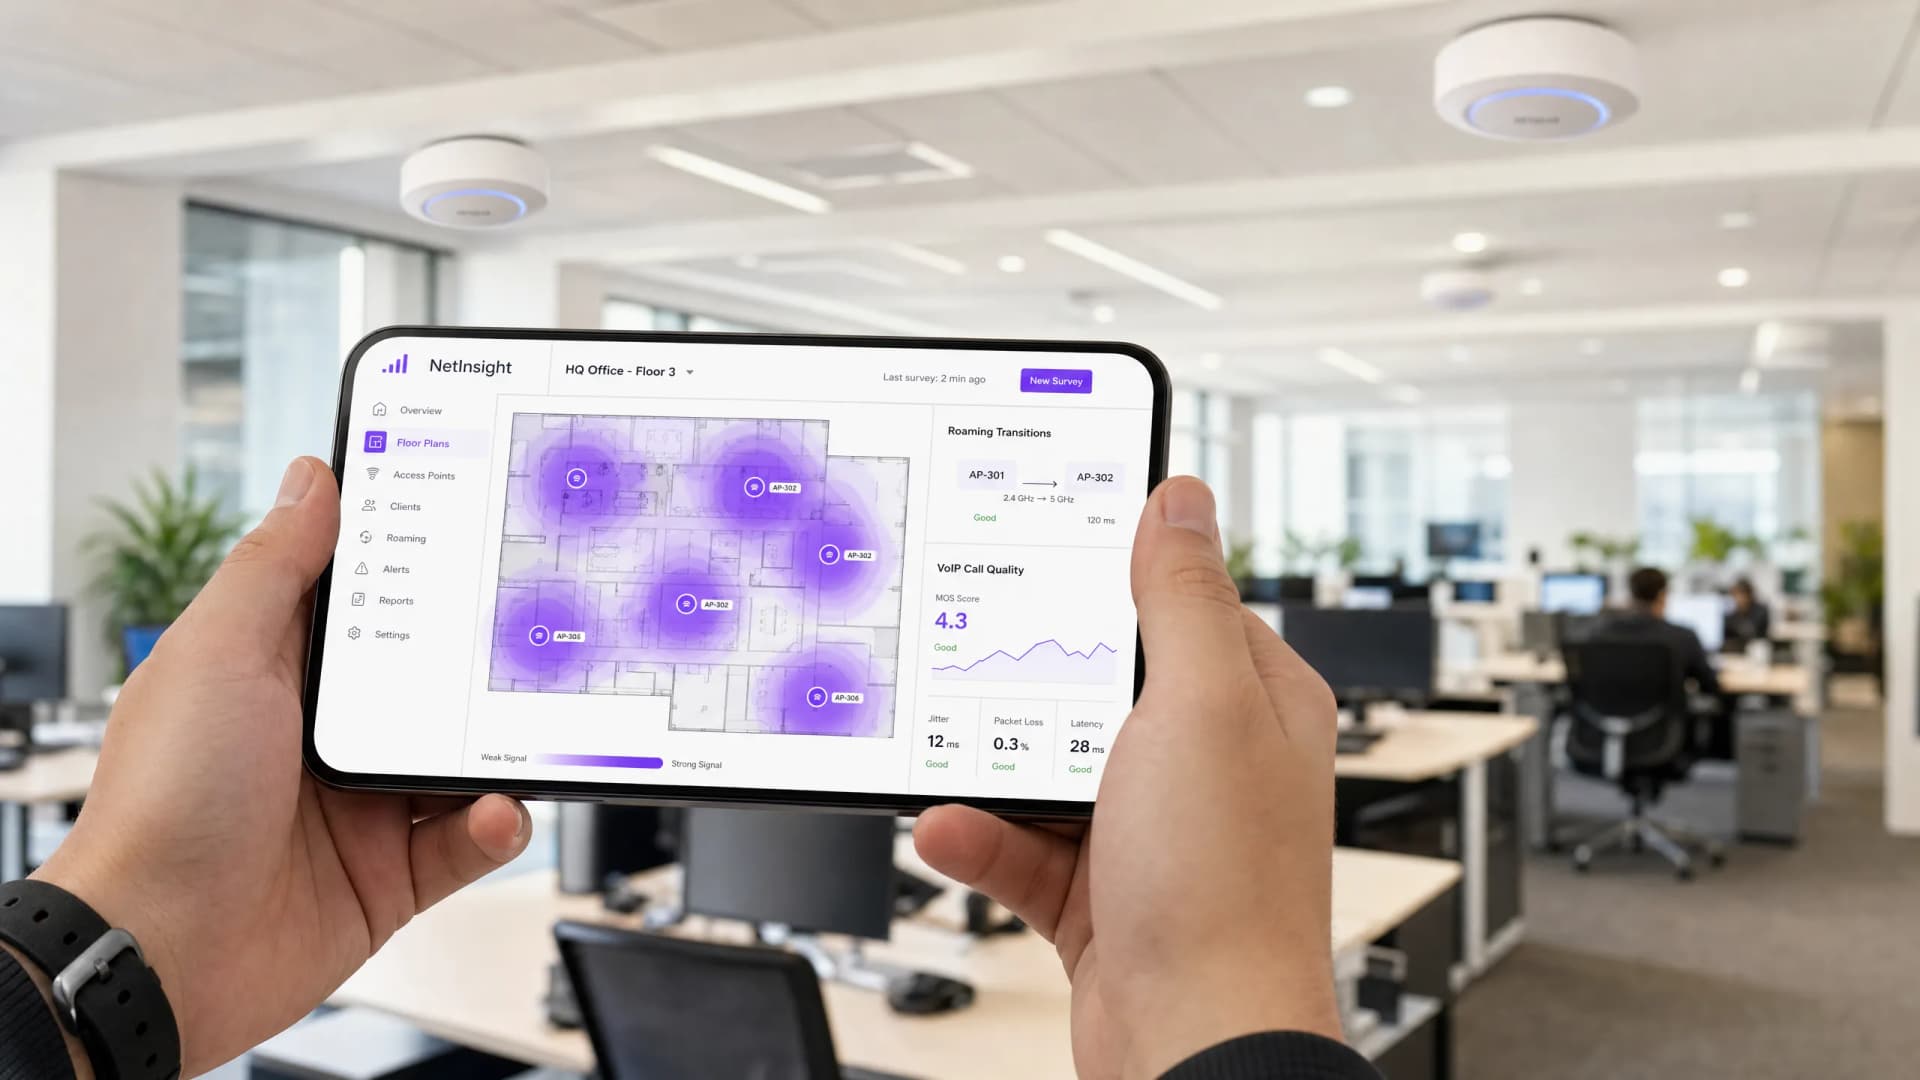
কর্পোরেট WiFi-এ VoIP এবং ভিডিও কলের জন্য রোমিং অপ্টিমাইজেশন
এই গাইডটি IT ম্যানেজার, নেটওয়ার্ক আর্কিটেক্ট এবং CTO-দের কর্পোরেট স্টাফ নেটওয়ার্কে নির্বিঘ্ন VoIP এবং ভিডিও কল সমর্থন করার জন্য WiFi রোমিং অপ্টিমাইজ করার একটি বিস্তৃত, ভেন্ডর-নিরপেক্ষ ব্লুপ্রিন্ট প্রদান করে। এতে ৫০ms-এর কম হ্যান্ডঅফ লেটেন্সি অর্জনের জন্য প্রয়োজনীয় IEEE 802.11k/r/v প্রোটোকল স্ট্যাক, WMM QoS কনফিগারেশন, RF সেল ডিজাইন এবং এন্ড-টু-এন্ড তারযুক্ত QoS ম্যাপিং কভার করা হয়েছে। হোটেল, রিটেইল, চিকিৎসা এবং বড় ভেন্যু পরিবেশের জন্য প্রযোজ্য এই রেফারেন্সে বাস্তব-জগতের বাস্তবায়ন পরিস্থিতি, ট্রাবলশুটিং ফ্রেমওয়ার্ক এবং একটি পরিমাপযোগ্য ROI বিশ্লেষণ অন্তর্ভুক্ত রয়েছে।
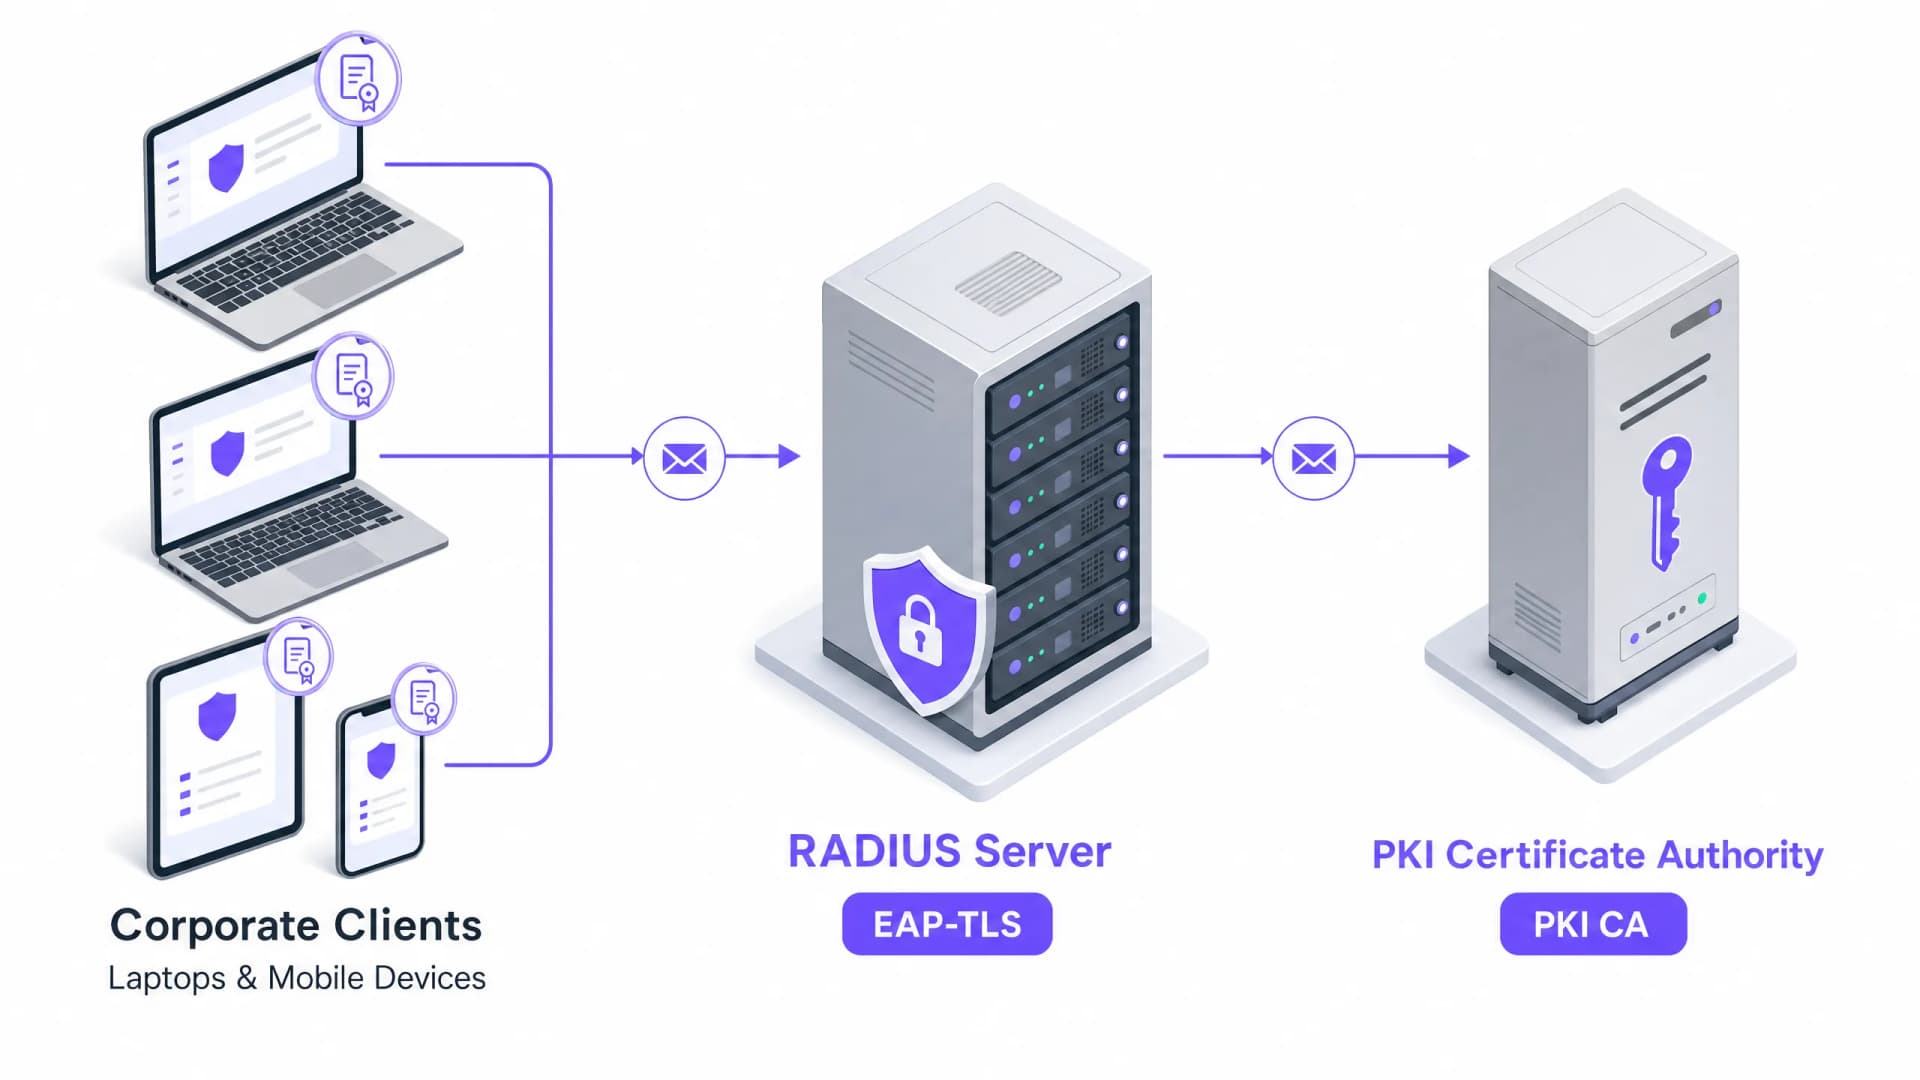
কর্পোরেট ডিভাইসের জন্য সার্টিফিকেট-ভিত্তিক প্রমাণীকরণ (EAP-TLS)
এই নির্ভরযোগ্য টেকনিক্যাল রেফারেন্স গাইডে কর্পোরেট ডিভাইসের জন্য EAP-TLS সার্টিফিকেট-ভিত্তিক প্রমাণীকরণের আর্কিটেকচার, ডেপ্লয়মেন্ট এবং অপারেশনাল সেরা অনুশীলনগুলো কভার করা হয়েছে। IT আর্কিটেক্ট এবং ভেন্যু অপারেশন লিডারদের জন্য ডিজাইন করা এই গাইডটি পাসওয়ার্ড-ভিত্তিক ক্রেডেনশিয়ালের ঝুঁকি দূর করতে এবং মাল্টি-সাইট এন্টারপ্রাইজ পরিবেশে শক্তিশালী 802.1X নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল অর্জন করতে একটি ব্যবহারিক রোডম্যাপ প্রদান করে।
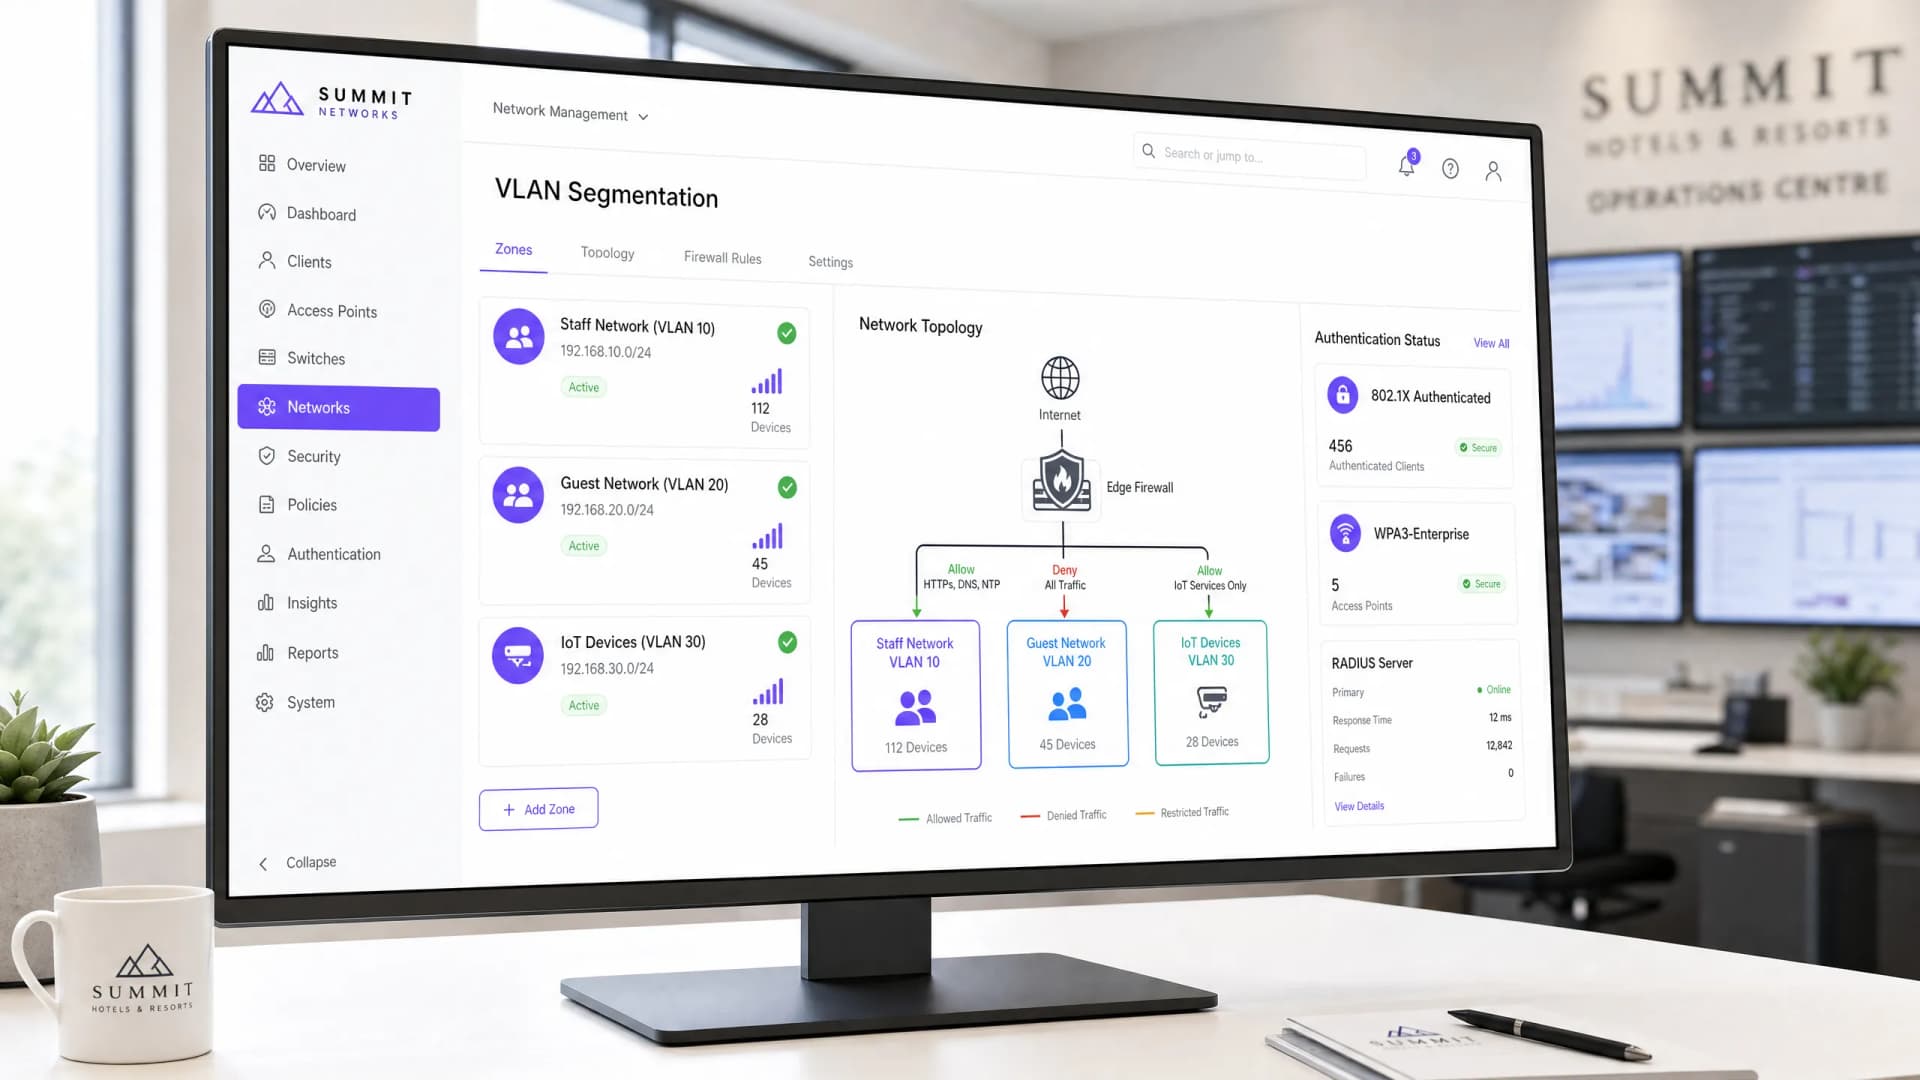
গেস্ট ট্রাফিক থেকে পৃথক করা সুরক্ষিত স্টাফ WiFi নেটওয়ার্ক ডিজাইন করা
নেটওয়ার্ক আর্কিটেক্ট এবং IT লিডারদের জন্য একটি নির্ভরযোগ্য প্রযুক্তিগত রেফারেন্স গাইড যা সুরক্ষিত, উচ্চ-ক্ষমতাসম্পন্ন স্টাফ WiFi নেটওয়ার্ক ডিজাইন করার বিষয়ে বিস্তারিত আলোচনা করে। এটি কমপ্লায়েন্স ম্যান্ডেট (PCI-DSS, GDPR) সন্তুষ্ট করতে এবং ল্যাটারাল মুভমেন্টের সুরক্ষাজনিত ঝুঁকিগুলি দূর করতে VLAN, 802.1X অথেন্টিকেশন এবং WPA3-Enterprise ব্যবহার করে পাবলিক গেস্ট নেটওয়ার্ক থেকে অপারেশনাল ট্রাফিকের লজিক্যাল এবং ফিজিক্যাল সেগমেন্টেশনের বিস্তারিত বিবরণ দেয়।
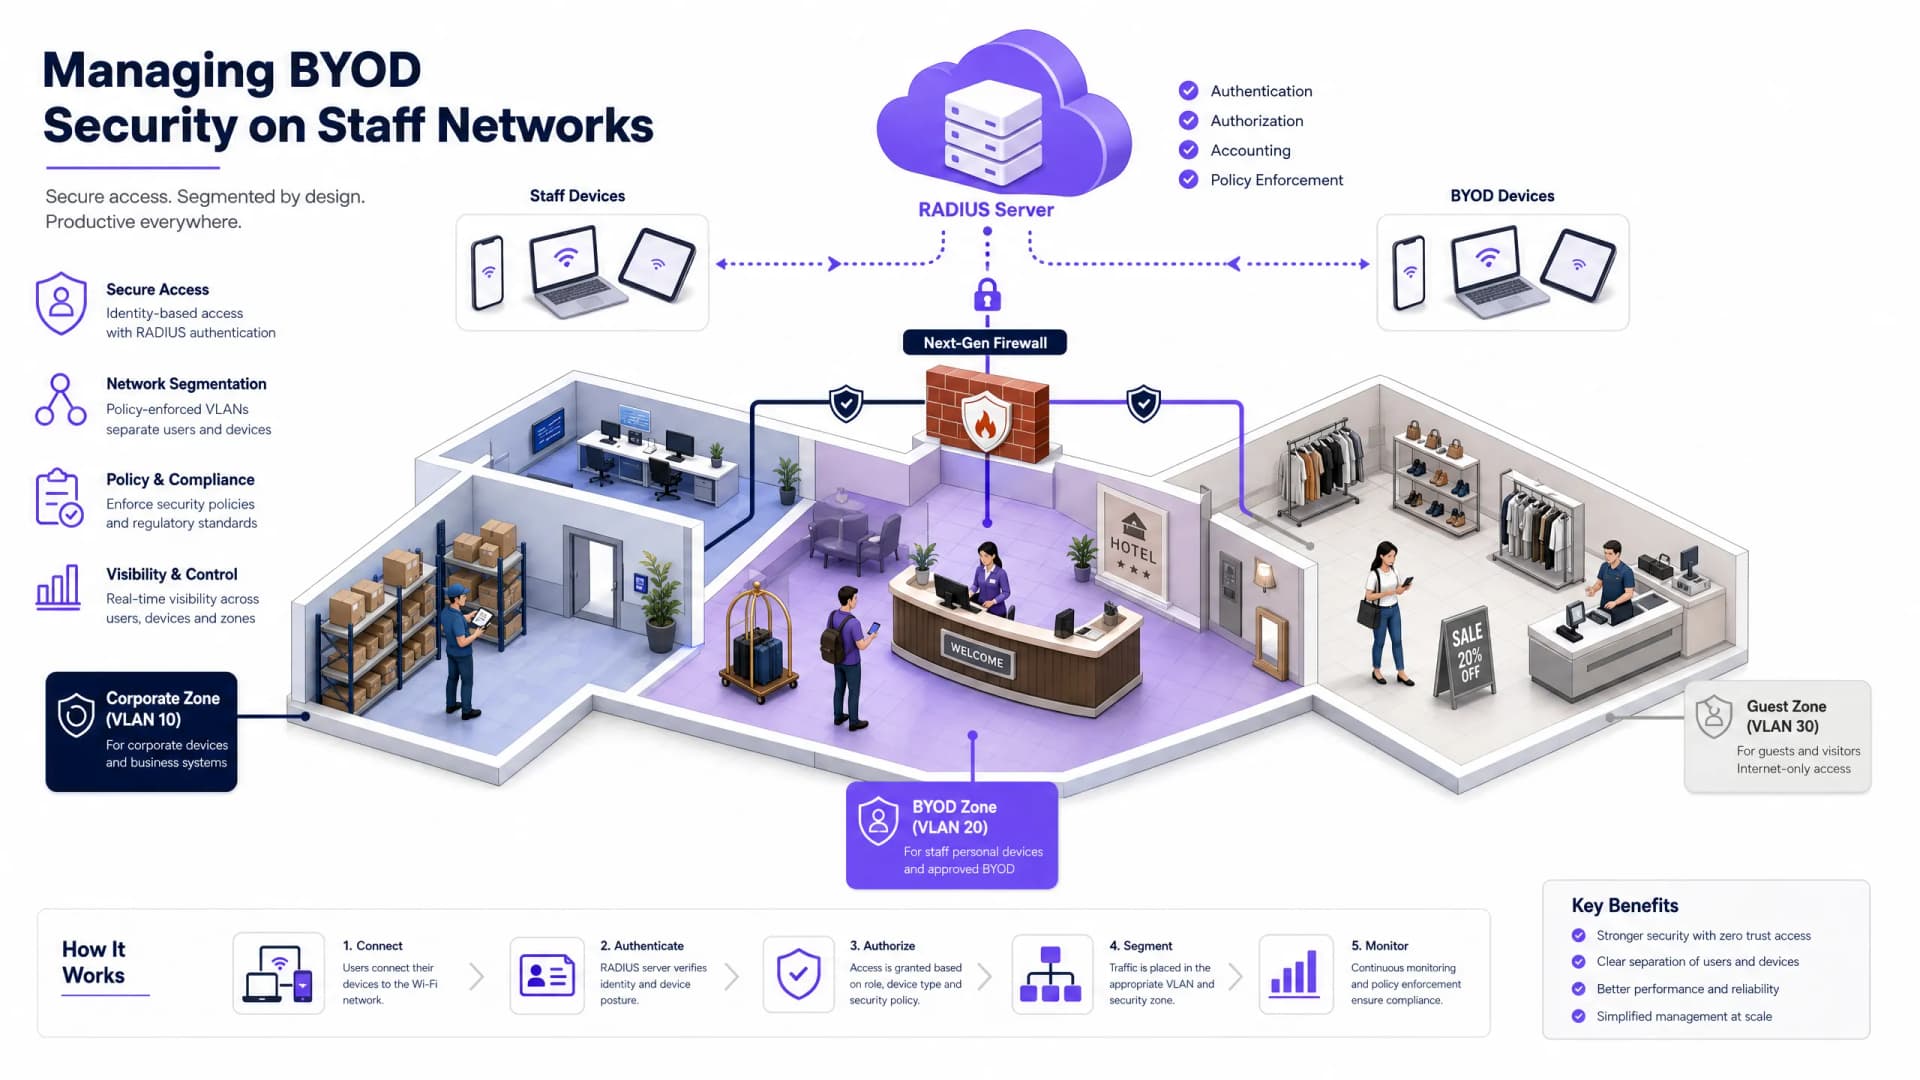
স্টাফ নেটওয়ার্কে BYOD (Bring Your Own Device) সিকিউরিটি পরিচালনা করা
এন্টারপ্রাইজ IT ম্যানেজার এবং নেটওয়ার্ক আর্কিটেক্টদের জন্য স্টাফ নেটওয়ার্কে Bring Your Own Device (BYOD) অ্যাক্সেস সুরক্ষিত করার একটি নির্ভরযোগ্য, প্রযুক্তিগত নির্দেশিকা। এই নির্দেশিকাটি উচ্চ-পদচারণাবিশিষ্ট স্থানগুলিতে ডেটা লিকেজ হ্রাস করতে এবং নিয়ন্ত্রক কমপ্লায়েন্স বজায় রাখতে প্রয়োজনীয় সঠিক নেটওয়ার্ক আর্কিটেকচার, অথেন্টিকেশন প্রোটোকল এবং MDM ইন্টিগ্রেশন ওয়ার্কফ্লোর রূপরেখা প্রদান করে।
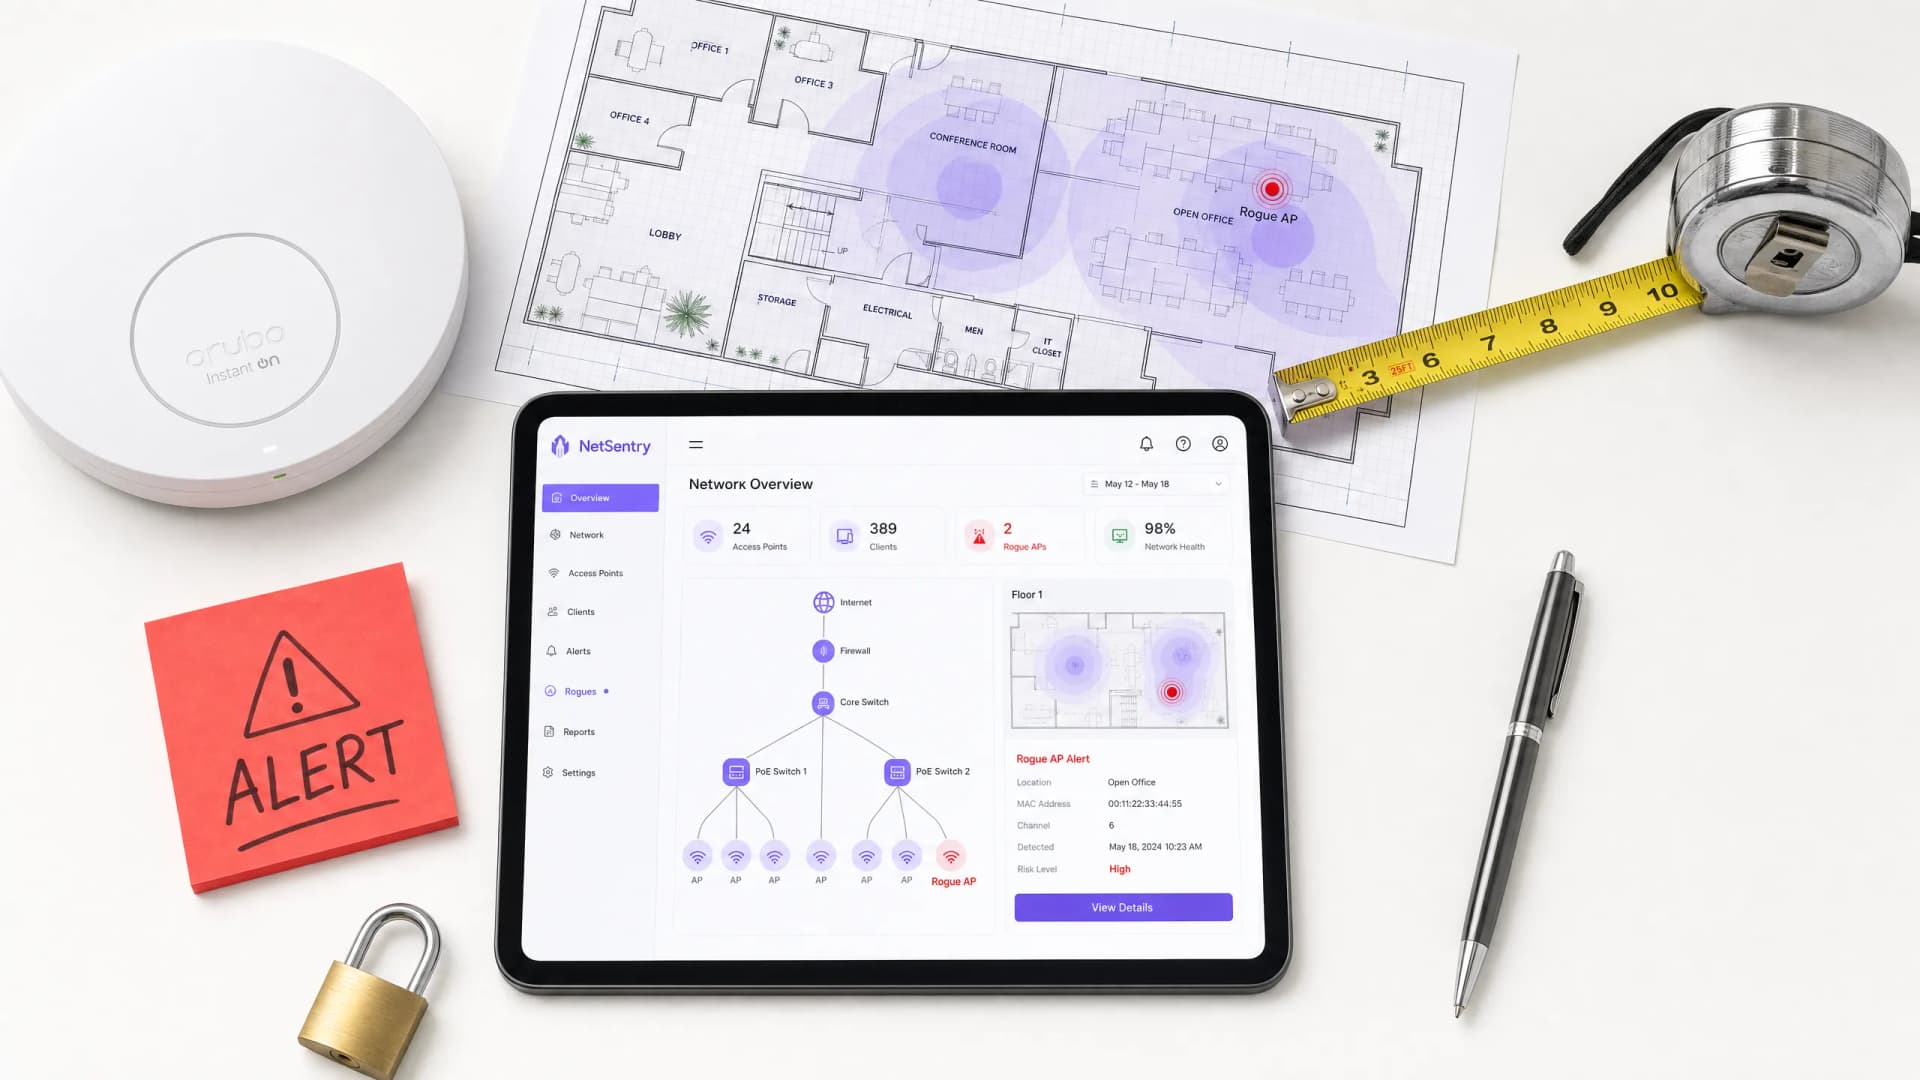
এন্টারপ্রাইজ নেটওয়ার্কে অননুমোদিত অ্যাক্সেস পয়েন্ট প্রশমিত করা
এই প্রযুক্তিগত রেফারেন্স গাইডটি ওয়্যারলেস ইনট্রুশন প্রিভেনশন সিস্টেম (WIPS) এবং ওয়্যারলেস ইনট্রুশন ডিটেকশন সিস্টেম (WIDS) ব্যবহার করে এন্টারপ্রাইজ নেটওয়ার্কে অননুমোদিত অ্যাক্সেস পয়েন্টগুলি প্রশমিত করার জন্য আর্কিটেকচার, স্থাপনা এবং অপারেশনাল প্রক্রিয়াগুলির বিবরণ দেয়। এটি আইটি সিকিউরিটি অ্যাডমিনিস্ট্রেটরদের জন্য আতিথেয়তা, খুচরা বিক্রেতা, স্বাস্থ্যসেবা এবং পাবলিক সেক্টরের ভেন্যু সহ জটিল শারীরিক পরিবেশ জুড়ে অননুমোদিত AP সনাক্তকরণ, শ্রেণিবদ্ধকরণ এবং নিষ্ক্রিয় করার জন্য কার্যকরী ফ্রেমওয়ার্ক প্রদান করে। এই গাইডটিতে থ্রেট ক্লাসিফিকেশন, স্বয়ংক্রিয় কন্টেনমেন্ট মেকানিজম, কমপ্লায়েন্সের প্রভাব (PCI-DSS, GDPR, HIPAA) এবং পরিমাপযোগ্য ব্যবসায়িক ফলাফল কভার করা হয়েছে।
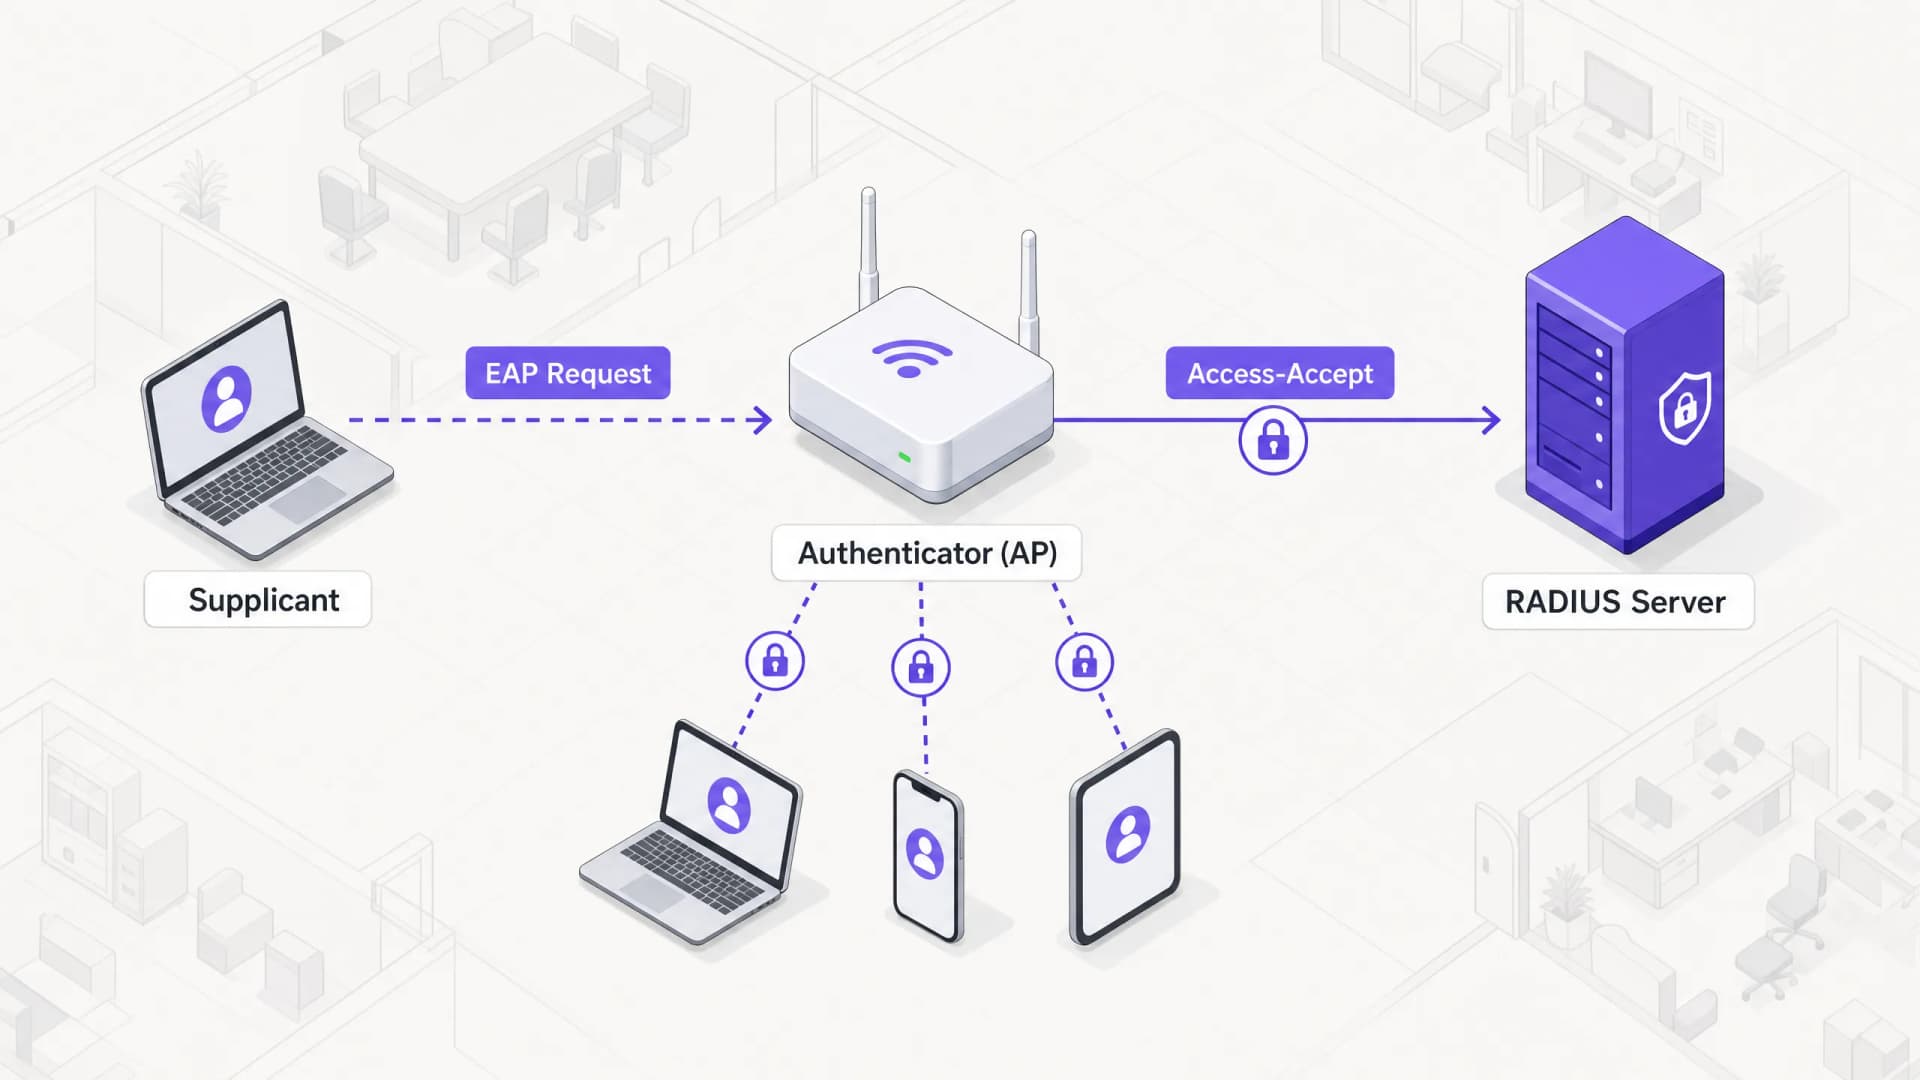
কর্পোরেট নেটওয়ার্কের জন্য 802.1X Authentication ব্যাখ্যা
এই নির্ভরযোগ্য গাইডটি IT লিডার এবং নেটওয়ার্ক আর্কিটেক্টদের কর্পোরেট নেটওয়ার্কের জন্য 802.1X অথেনটিকেশনের একটি গভীর প্রযুক্তিগত বিশ্লেষণ প্রদান করে। এটি মাল্টি-সাইট পরিবেশে সুরক্ষিত ও কমপ্লায়েন্ট WiFi অ্যাক্সেস নিশ্চিত করতে আর্কিটেকচার, EAP পদ্ধতি, ডেপ্লয়মেন্ট কৌশল এবং ঝুঁকি প্রশমন কভার করে।

স্টাফ WiFi নেটওয়ার্কের জন্য সুরক্ষিত BYOD নীতিমালা
এই নির্ভরযোগ্য গাইডটি IT লিডারদের কর্মীদের ব্যক্তিগত ডিভাইসগুলি নিরাপদে অনবোর্ড করার জন্য একটি ভেন্ডর-নিরপেক্ষ কাঠামো প্রদান করে। এটি মূল কর্পোরেট পরিকাঠামোর সাথে আপস না করে BYOD সমর্থন করার জন্য প্রয়োজনীয় গুরুত্বপূর্ণ আর্কিটেকচারাল সিদ্ধান্তগুলি—যার মধ্যে নেটওয়ার্ক সেগমেন্টেশন, EAP-TLS প্রমাণীকরণ এবং MDM ইন্টিগ্রেশন অন্তর্ভুক্ত—বিস্তারিতভাবে বর্ণনা করে।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।
