
Configuración de la autenticación RADIUS para redes WiFi de invitados y personal
Esta guía de referencia técnica describe la arquitectura, configuración e implementación de la autenticación RADIUS para redes WiFi corporativas de invitados y de personal. Proporciona a los arquitectos de red y responsables de TI los protocolos exactos, los estándares de seguridad y las metodologías de resolución de problemas necesarios para crear sistemas de control de acceso inalámbrico seguros y escalables.
Video overview
Parte de nuestra serie principal: Guía de seguridad de WiFi para empresas →
Resumen ejecutivo
En los entornos empresariales modernos, proteger las redes inalámbricas es un requisito operativo crítico. Los métodos de seguridad heredados, como las claves previamente compartidas (PSK), introducen vulnerabilidades de seguridad significativas. Si un solo empleado deja la organización, o si un invitado compromete una contraseña compartida, toda la seguridad de la red se ve comprometida. Esta guía detalla cómo implementar el servicio de usuario de marcación de autenticación remota (RADIUS) para centralizar el control de acceso, aplicar políticas de seguridad granulares y segmentar el tráfico de invitados y del personal.
Al realizar la transición a una arquitectura RADIUS centralizada, las organizaciones pueden implementar la autenticación 802.1X para el personal - garantizando que cada dispositivo se autentique con credenciales únicas y revocables - al tiempo que utilizan Captive Portals seguros y la derivación de autenticación MAC (MAB) para los usuarios invitados. Esta referencia técnica proporciona los planos arquitectónicos, los pasos de configuración y los marcos de resolución de problemas necesarios para desplegar una infraestructura de autenticación WiFi inalámbrica resistente y de nivel empresarial.
Análisis técnico profundo
El marco AAA
RADIUS opera bajo el marco AAA, que define las fases principales del control de acceso:
- Autenticación: verificar la identidad del usuario o dispositivo que intenta conectarse a la red WiFi. Esto se logra mediante credenciales, certificados digitales o tokens.
- Autorización: determinar el nivel de acceso a la red otorgado a la entidad autenticada. Esto incluye asignar VLANs específicas, aplicar listas de control de acceso (ACL) o imponer límites de ancho de banda.
- Contabilidad (Accounting): realizar el seguimiento del consumo de recursos de la red, incluida la duración de la sesión, los datos transferidos y las horas de inicio y cierre de sesión. Estos datos son críticos para la auditoría, el cumplimiento y la planificación de la red.
- Auditoría: revisar los datos de contabilidad recopilados para identificar anomalías, brechas de seguridad o violaciones de políticas.
Componentes de la arquitectura RADIUS
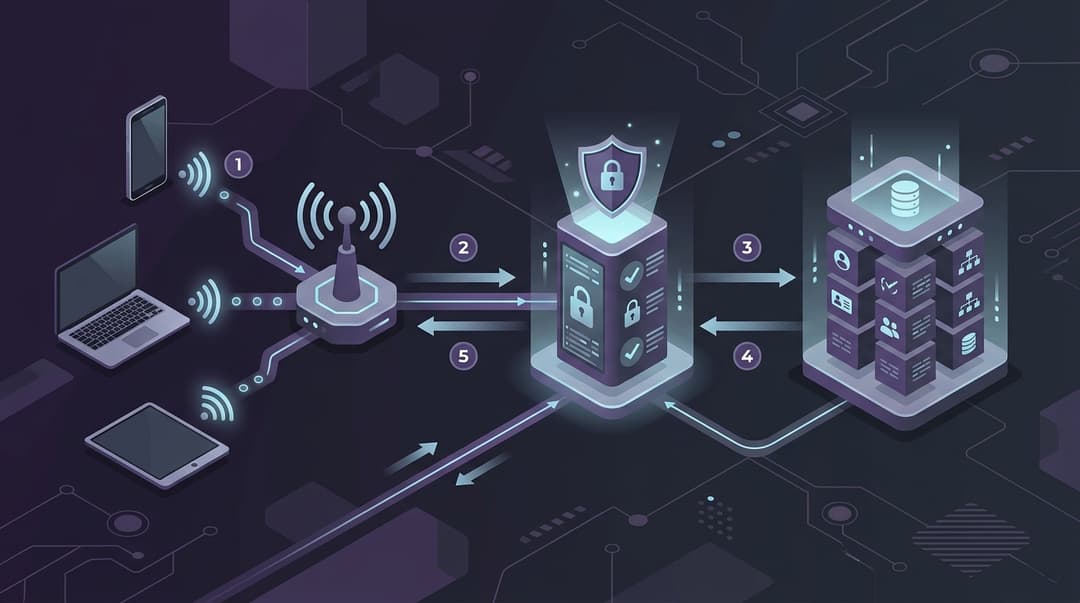
Un despliegue RADIUS empresarial estándar consta de tres componentes principales:
- El suplicante: el software cliente que se ejecuta en el dispositivo del usuario (por ejemplo, ordenador portátil, smartphone) que solicita acceso a la red y proporciona credenciales o certificados.
- El autenticador (servidor de acceso a la red / NAS): el dispositivo de red físico o virtual - normalmente un controlador de LAN inalámbrica (WLC) o un punto de acceso (AP) - que controla el acceso físico a la red. El autenticador no decide si las credenciales son válidas; actúa como un proxy, empaquetando la solicitud de autenticación en paquetes RADIUS y reenviándolos al servidor RADIUS.* El servidor de autenticación: el servidor central (como FreeRADIUS, Cisco ISE, Aruba ClearPass o el motor RADIUS en la nube de Purple) que valida las credenciales frente a un almacén de identidad (por ejemplo, Active Directory, LDAP o un proveedor de identidad en la nube) y devuelve un mensaje de aceptación de acceso (Access-Accept) o rechazo de acceso (Access-Reject) al autenticador.
Métodos EAP para el WiFi del personal
Para las redes del personal, se utiliza el Protocolo de autenticación extensible (EAP) dentro del marco de trabajo 802.1X para negociar la autenticación. Los dos métodos EAP empresariales más comunes son:
- PEAP-MSCHAPv2 (EAP protegido): este método establece un túnel TLS cifrado y seguro entre el suplicante y el servidor RADIUS utilizando el certificado digital del servidor. Dentro de este túnel seguro, el nombre de usuario y la contraseña del usuario se autentican mediante el protocolo MSCHAPv2. Es muy popular debido a su facilidad de implementación, ya que no requiere la instalación de certificados en los dispositivos cliente.
- EAP-TLS: el método de autenticación más seguro disponible. Requiere autenticación mutua, lo que significa que tanto el servidor RADIUS como el dispositivo cliente deben presentar certificados digitales válidos. Esto elimina los ataques basados en contraseñas, pero requiere una infraestructura de clave pública (PKI) robusta para gestionar la distribución y revocación de certificados.
Flujo de autenticación del WiFi de invitados
Las redes de invitados suelen utilizar un flujo diferente para equilibrar la seguridad con la comodidad del usuario. En lugar de 802.1X, las redes de invitados a menudo utilizan un SSID abierto combinado con un Captive Portal.
Cuando un invitado se conecta, el autenticador utiliza la omisión de autenticación MAC (MAB) o una política de redirección para enviar al usuario a un Captive Portal alojado en una plataforma como Purple. Una vez que el usuario completa el proceso de registro o inicio de sesión en el portal, la plataforma del portal se comunica con el servidor RADIUS, que luego envía un mensaje Access-Accept al WLC/AP, autorizando la dirección MAC del invitado para el acceso a la red durante una duración de sesión específica.
Transporte seguro: RadSec
El tráfico RADIUS tradicional se envía a través de UDP (puertos 1812 para autenticación y 1813 para contabilidad) en texto claro, con solo el campo de contraseña de usuario ofuscado mediante un secreto compartido. Esto introduce riesgos de seguridad cuando se enruta el tráfico de autenticación a través de conexiones WAN públicas o de internet.
Para mitigar esto, se debe implementar RadSec (RADIUS sobre TLS). RadSec envuelve los paquetes RADIUS estándar dentro de un túnel TLS seguro (normalmente utilizando el puerto TCP 2083). Esto garantiza que todos los datos de autenticación y contabilidad, incluidos los nombres de usuario, las direcciones MAC y los atributos de sesión, estén completamente cifrados durante el tránsito entre la red local y los servidores RADIUS basados en la nube.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.
Guía de implementación
Paso 1: Definir clientes RADIUS en el servidor
Antes de que cualquier dispositivo de red pueda comunicarse con el servidor RADIUS, debe registrarse como cliente.
- Inicie sesión en la consola de administración de su servidor RADIUS.
- Navegue hasta la sección Clientes o Dispositivos de red.
- Añada una nueva entrada de cliente para cada WLC o AP.
- Introduzca la dirección IP o subred del autenticador.
- Genere un Secreto Compartido de alta entropía. Este secreto debe tener al menos 22 caracteres de longitud y contener una mezcla de letras mayúsculas, letras minúsculas, números y caracteres especiales. Evite el uso de palabras sencillas del diccionario.
Paso 2: Configurar el Wireless LAN Controller (WLC) / Puntos de Acceso
Configure su hardware inalámbrico para que apunte al servidor RADIUS para la autenticación y la contabilidad (accounting).
- Inicie sesión en la interfaz de gestión de su WLC o AP.
- Vaya a Seguridad > AAA > RADIUS > Autenticación.
- Añada un nuevo Servidor de Autenticación RADIUS:
- Dirección IP del servidor: Introduzca la dirección IP de su servidor RADIUS principal.
- Secreto Compartido: Introduzca exactamente el secreto compartido configurado en el Paso 1.
- Puerto: 1812 (o 2083 si utiliza RadSec).
- Tiempo de espera: Establézcalo en 5 segundos para permitir la latencia de la red.
- Número de reintentos: Establézcalo en 3.
- Vaya a Contabilidad RADIUS y añada una nueva entrada de servidor utilizando el puerto 1813 (o 2083 para RadSec).
- Repita estos pasos para añadir un servidor RADIUS secundario (de respaldo) para garantizar la alta disponibilidad.
Paso 3: Configurar el SSID del personal (802.1X)
- Cree un nuevo SSID llamado
Staff_Enterprise. - Establezca el Tipo de Seguridad en WPA3-Enterprise (o modo de transición WPA2/WPA3-Enterprise si se requiere compatibilidad con dispositivos heredados).
- Seleccione 802.1X como protocolo de gestión de claves.
- Asocie el SSID con los servidores de autenticación y contabilidad RADIUS configurados en el Paso 2.
- Asocie el SSID a la VLAN segura del personal (por ejemplo, VLAN 10).
Paso 4: Configurar el SSID de invitados con Captive Portal
- Cree un nuevo SSID llamado
Guest_WiFi. - Establezca el Tipo de Seguridad en Open (o Enhanced Open / OWE para cifrado inalámbrico oportunista).
- Habilite el Filtrado MAC o la Autenticación MAC y apúntelo al servidor RADIUS.
- Habilite la redirección de Captive Portal / Portal Web.
- Configure la URL de redirección para que apunte a la página de inicio de sesión del Captive Portal de Purple.
- Configure el Walled Garden (ACL previas a la autenticación) para permitir el tráfico al dominio del Captive Portal, a los servidores DNS y a los recursos CDN necesarios antes de que se complete la autenticación.
- Asocie el SSID a una VLAN de invitados aislada (por ejemplo, VLAN 20).
Buenas Prácticas
Alta Disponibilidad y Redundancia
Despliegue siempre los servidores RADIUS en parejas redundantes (primario y secundario). Asegúrese de que estos servidores estén ubicados en hardware físico diferente o en diferentes zonas de disponibilidad de la nube. Configure sus WLC para que realicen una conmutación por error de manera fluida al servidor secundario si el servidor principal deja de responder. Implemente el equilibrio de carga cuando sea apropiado para distribuir el tráfico de autenticación de manera uniforme.
Gestión de Certificados
Para despliegues PEAP y EAP-TLS, la validez y la confianza del certificado del servidor RADIUS son de suma importancia.
- Utilice un certificado emitido por una Autoridad de Certificación (CA) pública de confianza para los portales de invitados y los despliegues PEAP para evitar avisos de advertencia de certificados en los dispositivos de los usuarios.
- Para EAP-TLS, establezca una CA privada interna dedicada para emitir y gestionar los certificados de cliente y servidor.
- Supervise de cerca las fechas de caducidad de los certificados e implemente procesos de renovación automatizados (como SCEP o ACME) para evitar fallos repentinos de autenticación en toda la red.
Segmentación de VLAN
Segmente estrictamente el tráfico de su red mediante VLAN. El tráfico de invitados debe estar completamente aislado de los recursos corporativos. Implemente reglas de firewall en el switch principal o gateway para evitar el enrutamiento inter-VLAN entre la VLAN de invitados y las VLAN de personal/gestión. Permita únicamente que el tráfico de invitados se enrute directamente a internet.
Tiempo de Espera de Sesión e Intervalos de Contabilidad
Configure tiempos de espera de sesión adecuados para evitar que las sesiones inactivas consuman direcciones IP y recursos de red.
- Para redes de personal, establezca un tiempo de espera de sesión de 8 a 12 horas, alineándose con un turno de trabajo estándar.
- Para redes de invitados, establezca un tiempo de espera de sesión más corto, de 2 a 4 horas.
- Configure el intervalo de actualización intermedia de contabilidad RADIUS en 10 o 15 minutos. Esto garantiza que el servidor RADIUS reciba actualizaciones periódicas sobre la conectividad del dispositivo y el uso de datos sin saturar el servidor con paquetes de contabilidad.
Resolución de Problemas y Mitigación de Riesgos
Modos de Fallo Comunes y Soluciones
1. Discrepancia en el Secreto Compartido
- Síntoma: Los logs del WLC muestran "El servidor RADIUS no responde" y los logs del servidor RADIUS muestran "Paquete descartado - autenticador no válido" o "Autenticador incorrecto en la solicitud".
- Causa Raíz: El secreto compartido configurado en el WLC no coincide con el secreto compartido configurado en el servidor RADIUS.
- Mitigación: Vuelva a introducir el secreto compartido en ambos dispositivos, asegurándose de que no se copien espacios finales ni caracteres ocultos.
2. Problemas de Confianza en los Certificados
- Síntoma: Los dispositivos cliente no logran conectarse al SSID de personal, mostrando errores como "Certificado de servidor no confiable" o "Conexión rechazada".
- Causa Raíz: El dispositivo cliente no confía en la CA que firmó el certificado del servidor RADIUS, o el certificado ha caducado.
- Mitigación: Asegúrese de que los certificados de la CA raíz e intermedia estén instalados en el almacén de raíces de confianza del dispositivo cliente. Para dispositivos gestionados por la empresa, distribuya estos certificados a través de MDM o políticas de grupo.
3. Bloqueos de Firewall
- Síntoma: El servidor RADIUS no recibe tráfico desde el WLC, a pesar de que se ha verificado el enrutamiento.
- Causa Raíz: Los firewalls intermedios están bloqueando los puertos UDP 1812 y 1813.
- Mitigación: Cree reglas de firewall explícitas para permitir UDP 1812 y 1813 (o TCP 2083 para RadSec) entre la IP de gestión del WLC y la IP del servidor RADIUS.
4. Tiempos de Espera Inducidos por la Latencia
- Síntoma: Fallos de autenticación intermitentes, especialmente durante las horas de mayor actividad o al utilizar servidores RADIUS basados en la nube.
- Causa raíz: La latencia de la red supera el umbral de tiempo de espera de RADIUS del WLC, lo que hace que este asuma que el servidor está fuera de línea.
- Mitigación: Aumente el ajuste del tiempo de espera de RADIUS del WLC desde el valor predeterminado (normalmente 2 segundos) a 5 o 7 segundos. Optimice el enrutamiento WAN o implemente proxies RADIUS locales para almacenar en caché las solicitudes de autenticación.
ROI e impacto empresarial
La transición a un modelo de autenticación RADIUS centralizado aporta un valor empresarial mensurable en varias áreas clave:
- Reducción de los costes operativos: Elimina el esfuerzo manual necesario para rotar las contraseñas de WiFi compartidas cuando el personal abandona la organización. Las cuentas de usuario se pueden desactivar instantáneamente en Active Directory o en su proveedor de identidad, revocando de inmediato su acceso a la red.
- Mayor seguridad: Mitiga el riesgo de filtraciones de datos causadas por el robo de credenciales o el acceso no autorizado a la red. Al aplicar 802.1X y la autenticación basada en certificados, las organizaciones garantizan que solo los dispositivos autorizados y que cumplen las normativas puedan acceder a los recursos corporativos confidenciales.
- Operaciones del recinto optimizadas: Al integrar el WiFi de invitados con la plataforma de RADIUS en la nube de Purple, los operadores del recinto capturan valiosos datos demográficos y de comportamiento. Estos datos se pueden utilizar para diseñar campañas de marketing personalizadas, mejorar la interacción con los visitantes y optimizar el uso del espacio físico basándose en análisis de afluencia.
- Cumplimiento normativo: Los registros de contabilidad de RADIUS centralizados proporcionan una pista de auditoría del acceso a la red, lo que ayuda a las organizaciones a cumplir con los requisitos de normativas como PCI-DSS, ISO 27001 y GDPR.
Definiciones clave
RADIUS
Remote Authentication Dial-In User Service. Un protocolo de red que proporciona una gestión centralizada de la autenticación, autorización y registro para los usuarios que se conectan y utilizan un servicio de red.
Es el protocolo estándar del sector que se utiliza para conectar el hardware de la red inalámbrica con las bases de datos de identidad centrales.
Suplicante
El software o dispositivo cliente (como un ordenador portátil, teléfono o tableta) que solicita acceso a una red y proporciona credenciales o certificados para su verificación.
El suplicante debe admitir el método EAP específico configurado en el servidor RADIUS para poder autenticarse correctamente.
Autenticador
El dispositivo de red (normalmente un controlador de LAN inalámbrica o un punto de acceso) que controla el acceso físico a la red y actúa como proxy entre el suplicante y el servidor RADIUS.
El autenticador no valida las credenciales por sí mismo; simplemente las reenvía al servidor RADIUS.
EAP-TLS
Extensible Authentication Protocol - Transport Layer Security. Un método de autenticación extremadamente seguro que utiliza certificados digitales mutuos tanto en el cliente como en el servidor para la verificación de la identidad.
Es el método de autenticación preferido para dispositivos gestionados por la empresa en redes WiFi de empleados.
PEAP-MSCHAPv2
Protocolo de autenticación extensible protegido con el protocolo de autenticación por desafío mutuo de Microsoft versión 2. Un método de autenticación basado en credenciales que protege la transmisión de contraseñas dentro de un túnel TLS cifrado.
Se utiliza ampliamente en redes de empleados porque no requiere certificados en el lado del cliente, lo que facilita su despliegue en comparación con EAP-TLS.
RadSec
Un protocolo que protege el tráfico RADIUS encapsulando los paquetes RADIUS estándar dentro de un túnel Transport Layer Security (TLS), que normalmente funciona a través del puerto TCP 2083.
Es esencial para las redes WiFi gestionadas en la nube, donde el tráfico de autenticación debe viajar a través de internet público.
Captive Portal
Una página web que se muestra a los usuarios inalámbricos recién conectados antes de que se les conceda un acceso más amplio a la red. Se utiliza habitualmente para la autenticación de invitados, la aceptación de las condiciones de servicio y la recopilación de datos de marketing.
Purple proporciona un captive portal alojado en la nube que se integra con el hardware de la red local a través de RADIUS.
MAC Authentication Bypass (MAB)
Un mecanismo que permite el control de acceso a la red basado en la dirección MAC del dispositivo de un cliente. Se suele utilizar para dispositivos que no son compatibles con la autenticación 802.1X.
Se utiliza a menudo en redes WiFi de invitados para permitir que los dispositivos se vuelvan a conectar sin problemas y sin tener que ver el Captive Portal repetidamente.
Ejemplos prácticos
Una marca de retail con 150 tiendas en varios centros quiere implementar una red WiFi segura para su personal. Actualmente utilizan una única clave precompartida (PSK) en todas las tiendas, que se filtra con frecuencia. Necesitan una solución que se integre con su Microsoft Azure Active Directory existente (ahora Microsoft Entra ID) y que garantice que el personal solo pueda autenticarse utilizando ordenadores portátiles gestionados por la empresa.
Para solucionar esto, implementaremos WPA3-Enterprise con autenticación EAP-TLS, integrado con Microsoft Entra ID a través de un servicio RADIUS basado en la nube.
- Establecer una CA privada: implemente una infraestructura de clave pública (PKI) basada en la nube o utilice una implementación existente de Active Directory Certificate Services (AD CS) para emitir certificados de dispositivo a todos los portátiles gestionados por la empresa.
- Distribución de certificados: configure el sistema de gestión de dispositivos móviles (MDM) de la organización (por ejemplo, Microsoft Intune) para distribuir automáticamente el certificado de la CA raíz y un certificado de cliente único a cada portátil gestionado. El certificado de cliente debe incluir el nombre de host o el número de serie del dispositivo en el Nombre alternativo del sujeto (SAN).
- Configurar el servidor RADIUS en la nube: configure un servicio RADIUS en la nube que se integre con Microsoft Entra ID. Configure el servidor RADIUS para validar los certificados de cliente entrantes frente a la CA privada de confianza.
- Configurar los WLC/AP: en las controladoras inalámbricas de cada tienda física, configure un nuevo SSID llamado
Retail_Staff. Establezca la seguridad en WPA3-Enterprise y dirija la autenticación a las IP del servidor RADIUS en la nube utilizando RadSec (puerto TCP 2083) para proteger el tráfico de autenticación a través de la internet pública. - Definir políticas de acceso: en el servidor RADIUS, cree una política que permita el acceso solo si el certificado de cliente es válido, el certificado no está revocado (verificado a través de CRL u OCSP) y la identidad del dispositivo existe y está activa dentro de Microsoft Entra ID.
Un gran centro de convenciones que alberga hasta 20 000 usuarios simultáneos necesita implementar una red WiFi para invitados. La red debe ofrecer una experiencia de inicio de sesión fluida a través de un Captive Portal, aplicar un límite de sesión de 3 horas para evitar el acaparamiento de ancho de banda y recopilar el consentimiento de marketing de conformidad con el GDPR. La infraestructura consta de WLC de Cisco Catalyst.
Desplegaremos un SSID abierto con MAC Authentication Bypass (MAB) y redirección a un captive portal integrado con la plataforma Purple.
- Configurar el SSID de invitados: En el WLC de Cisco, cree un SSID llamado
Convention_Guest. Establezca la seguridad como abierta. Habilite el filtrado MAC y seleccione el grupo de servidores RADIUS asociado con Purple. - Configurar la redirección: Configure una política de autenticación web en el WLC para redirigir a los usuarios no autenticados a la URL del captive portal de Purple:
https://portal.purplewifi.net/.... - Configurar el Walled Garden: Cree una lista de control de acceso (ACL) en el WLC llamada
GUEST_RED_ACL. Esta ACL debe permitir el tráfico DNS (puerto UDP 53), el tráfico DHCP (puertos UDP 67 y 68) y el tráfico hacia y desde los rangos de IP y CDN de Purple. Todo el resto del tráfico HTTP/HTTPS debe ser redirigido. - Configurar el registro RADIUS: Habilite el registro RADIUS (accounting) en el WLC, apuntando a los servidores de registro de Purple con un intervalo de actualización intermedia de 10 minutos.
- Configurar límites de sesión: En el panel del portal de Purple, configure el proceso de acceso para aplicar un límite de tiempo de sesión de 3 horas. Una vez que el usuario completa el inicio de sesión y acepta las condiciones de marketing que cumplen con la GDPR, el servidor RADIUS de Purple envía un paquete Access-Accept al WLC de Cisco que contiene el atributo
Session-Timeoutestablecido en 10800 segundos (3 horas). - Flujo de reautenticación: Transcurridas las 3 horas, el WLC finaliza la sesión. Si el usuario intenta volver a conectarse, se le redirige de nuevo al captive portal para que se vuelva a autenticar.
Preguntas de práctica
Q1. Una organización ha renovado recientemente el certificado SSL en su servidor RADIUS. Inmediatamente después, varios portátiles Windows gestionados por la empresa no pudieron conectarse a la red WiFi del personal, mientras que los dispositivos macOS y iOS se conectaron sin problemas. ¿Cuál es la causa más probable de este problema y cómo debería resolverse?
Sugerencia: Tenga en cuenta cómo validan los diferentes sistemas operativos los certificados de servidor y la función de la cadena de la Entidad de Certificación (CA).
Ver respuesta modelo
La causa más probable es que el nuevo certificado del servidor RADIUS haya sido emitido por una Entidad de Certificación (CA) o una CA intermedia diferente que no es de confianza para los portátiles Windows afectados, o que la Directiva de grupo de Windows esté configurada para validar la conexión a un nombre de servidor específico o a una CA raíz que no coincide con el nuevo certificado. Los dispositivos macOS y iOS suelen ser más permisivos o solicitan al usuario que confíe en el nuevo certificado de forma manual, mientras que las configuraciones de Windows para empresas bloquean estrictamente las conexiones a certificados que no son de confianza sin preguntar. Para resolver esto, verifique que los certificados raíz e intermedios de la nueva CA se distribuyan a todos los dispositivos Windows a través de la Directiva de grupo o MDM, y actualice la configuración del perfil inalámbrico para confiar en la nueva CA.
Q2. Durante las horas de máxima afluencia en un gran estadio deportivo, los usuarios de la red WiFi de invitados informan de que completan con éxito el registro en el Captive Portal pero no se les redirige a internet. En su lugar, se les muestra repetidamente la página de inicio de sesión del Captive Portal. Los registros del WLC muestran "RADIUS authentication timeout". ¿Cómo diagnosticaría y resolvería este problema?
Sugerencia: Analice la trayectoria del paquete RADIUS y los ajustes de tiempo de espera en el controlador inalámbrico.
Ver respuesta modelo
Se trata de un problema clásico de tiempo de espera inducido por la latencia. Durante las horas de máxima afluencia, el elevado volumen de tráfico provoca congestión en el enlace WAN o una alta utilización de la CPU en el servidor RADIUS, lo que retrasa la respuesta RADIUS Access-Accept. Dado que el tiempo de espera por defecto del WLC está configurado a un valor demasiado bajo (normalmente 2 segundos), el WLC asume que el servidor RADIUS está fuera de línea y descarta la sesión, obligando al usuario a volver al Captive Portal. Para diagnosticarlo, compruebe el tiempo de ida y vuelta (RTT) de los paquetes RADIUS durante las horas de máxima afluencia. Para resolverlo: 1) Aumente el tiempo de espera de RADIUS en el WLC a 5 o 7 segundos. 2) Aumente el número de reintentos a 3. 3) Implemente la Calidad de Servicio (QoS) en la pasarela WAN para priorizar el tráfico RADIUS (UDP 1812/1813) sobre el tráfico general de internet de los invitados.
Q3. Una auditoría de seguridad revela que los usuarios de la red WiFi de invitados pueden acceder a las interfaces de gestión interna de los switches de red y los WLC. La red de invitados está configurada como un SSID abierto con un Captive Portal. ¿Qué cambios de arquitectura deben realizarse para subsanar esta vulnerabilidad?
Sugerencia: Piense en la segmentación de la red y en dónde deben aplicarse las políticas de control de acceso.
Ver respuesta modelo
Para subsanar esta vulnerabilidad, se debe aplicar una segmentación de red estricta. En primer lugar, asegúrese de que el SSID de invitados esté asignado a una VLAN de invitados dedicada (por ejemplo, VLAN 20) que esté completamente separada de la VLAN del personal y de la VLAN de gestión (donde residen los switches y los WLC). En segundo lugar, configure Listas de Control de Acceso (ACL) o reglas de cortafuegos en el router principal o pasarela para bloquear todo el tráfico procedente de la VLAN de invitados con destino a cualquier subred IP privada interna (rangos RFC 1918), dirigiéndose específicamente a las direcciones IP de gestión de la infraestructura de red. La VLAN de invitados solo debe tener rutas de direccionamiento hacia internet y hacia los servidores DNS específicos y las IP del Captive Portal necesarios para la preautenticación.
Continúe leyendo esta serie
Resolución de problemas de 802.1X en iOS y macOS: una lista de verificación de despliegue para Intune, Jamf y Microsoft Entra ID
Utilice esta lista de verificación para diagnosticar por qué los iPhones, iPads y Macs fallan al conectar con 802.1X en Intune o Jamf Pro. Cada fallo se asocia a una de estas cuatro causas: confianza en el servidor, certificado de identidad, modo macOS o ámbito de grupo de Microsoft Entra ID. Confirmará la causa mediante los registros de eapolclient y RADIUS, aplicará la solución y organizará las futuras rotaciones de certificados.
Confianza en el servidor del perfil de WiFi de Intune: nombres de servidor de certificados y lista de verificación de CA raíz para Microsoft Entra ID
Podrá configurar la mitad de la validación del servidor de un perfil de WiFi de Intune para que EAP-TLS y PEAP se conecten en Windows, Apple y Android. Hará coincidir los nombres de los servidores de certificados con el certificado de RADIUS, implementará la CA raíz correcta, alineará las asignaciones de grupos de Microsoft Entra ID y preparará las renovaciones de certificados antes de que interrumpan silenciosamente las conexiones.
Resolución de problemas de 802.1X y EAP-TLS en Android: lista de comprobación de despliegue para Intune y Microsoft Entra ID
Podrá identificar exactamente por qué los teléfonos Android gestionados fallan al usar EAP-TLS en el SSID de su personal y solucionarlo en Intune. Asocie cada síntoma con las cuatro causas habituales: falta de CA o dominio, certificado de cliente en el perfil incorrecto, valor de nombres de servidor RADIUS no coincidente o raíz de confianza no entregada. A continuación, aplique una lista de comprobación de despliegue que evite interrupciones repetidas.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.