
Soluciones de WiFi para hostelería: Qué buscar en un proveedor
Esta guía de referencia detalla las consideraciones técnicas y comerciales fundamentales para seleccionar un proveedor de WiFi para hostelería. Abarca la arquitectura de red, los estándares de seguridad, el diseño del Captive Portal y el análisis de datos de conformidad con el GDPR para ayudar a los responsables de TI a implementar soluciones que impulsen los ingresos y la eficiencia operativa.
Video overview
Escuchar esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de WiFi de invitados →

Resumen Ejecutivo
Para los operadores de locales modernos, el WiFi para invitados ya no es solo un centro de costes; es un activo de datos crítico y un canal de generación de ingresos. A medida que los responsables de TI, arquitectos de red y CTO evalúan las soluciones de WiFi para el sector de la hostelería, su enfoque debe pasar de la conectividad básica a la analítica de nivel empresarial, el cumplimiento normativo y la integración. Esta guía proporciona un marco neutral con respecto a los proveedores para evaluar a los proveedores de WiFi para invitados, detallando la arquitectura de red, los requisitos de Captive Portal y las capacidades de analítica de datos necesarias para un despliegue exitoso en los sectores de hostelería, retail y sector público.
El despliegue de una solución sólida de WiFi para invitados requiere equilibrar el rendimiento en entornos de alta densidad con estándares de seguridad estrictos como WPA3 y PCI-DSS. Además, la capacidad de capturar datos de primera mano a través de una plataforma de WiFi Analytics transforma la red en un motor de marketing. Esta guía de referencia describe las especificaciones técnicas y las consideraciones de impacto empresarial necesarias para seleccionar un proveedor capaz de ofrecer tanto conectividad segura como inteligencia accionable.
Análisis Técnico Detallado
Arquitectura de Red y Estándares de Radio
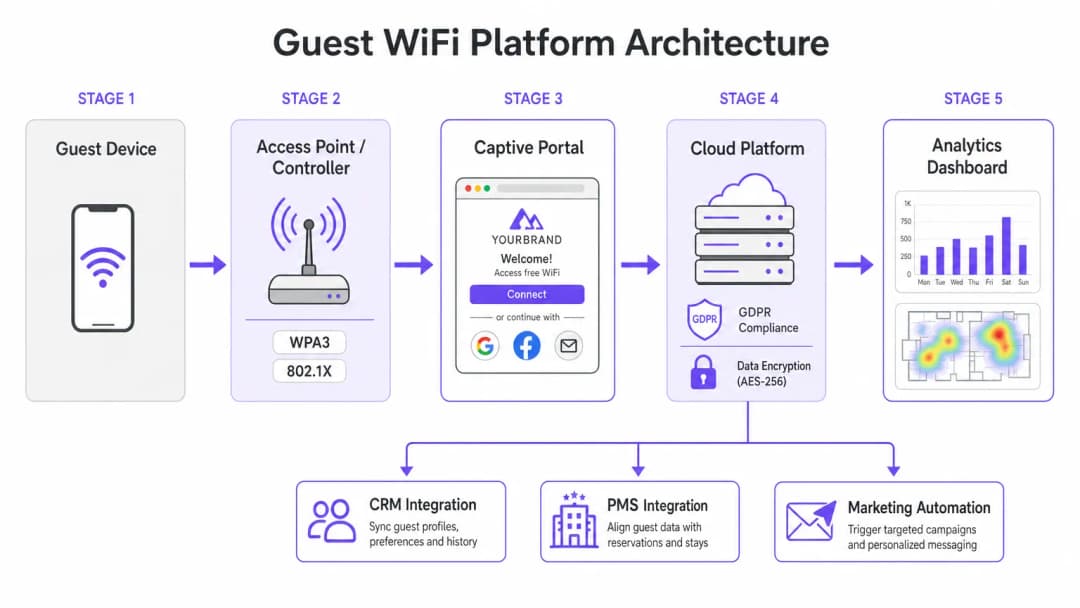
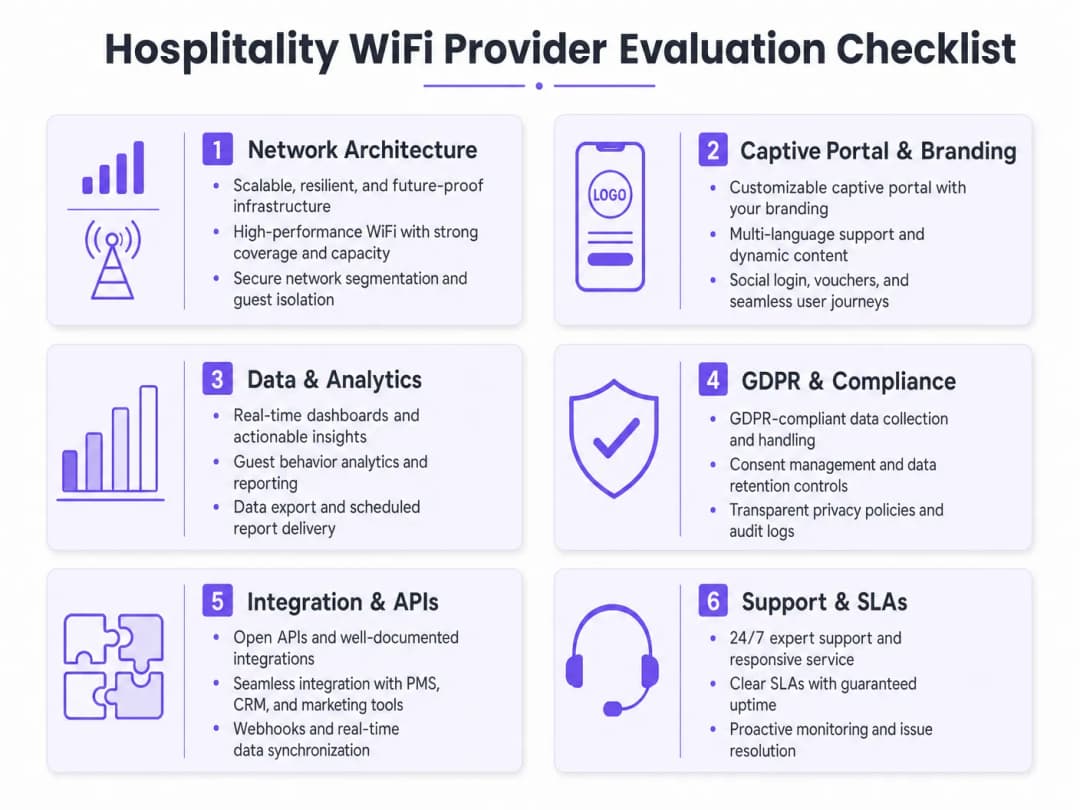
La base de cualquier despliegue de WiFi empresarial es su arquitectura de red subyacente. Para los operadores con múltiples sedes, la arquitectura gestionada en la nube es muy superior a los controladores tradicionales locales. La gestión en la nube permite el aprovisionamiento sin intervención (zero-touch), la aplicación centralizada de políticas y actualizaciones de firmware fluidas en cientos de ubicaciones sin necesidad de recursos de TI locales.
Al evaluar las especificaciones de los puntos de acceso (AP), WiFi 6 (802.11ax) debe ser el estándar de referencia. WiFi 6 introduce el acceso múltiple por división de frecuencias ortogonales (OFDMA), que permite que un solo AP se comunique con múltiples clientes simultáneamente a través de diferentes subcanales. En entornos de alta densidad - como centros de conferencias o pasillos de estadios - esto reduce drásticamente la latencia y mejora el rendimiento en comparación con el estándar anterior WiFi 5 (802.11ac). Para los recintos que esperan una densidad extrema de dispositivos, WiFi 6E amplía estas capacidades al espectro de 6 GHz, menos congestionado.
Seguridad y Segmentación de Red
La arquitectura de seguridad en el WiFi para hostelería debe abordar tanto la seguridad de los huéspedes como el cumplimiento normativo corporativo. La segmentación de red es un requisito no negociable; el tráfico de los huéspedes debe estar aislado lógicamente de las redes corporativas y de los terminales de punto de venta (POS). Esto se logra normalmente mediante el etiquetado VLAN a nivel de AP, reforzado por reglas estrictas de firewall en la puerta de enlace. Si los terminales de pago comparten la infraestructura de red física, este aislamiento es un requisito fundamental para el cumplimiento de PCI-DSS.
Los estándares de autenticación son igualmente críticos. WPA3 debería ser la opción predeterminada para todas las redes de invitados nuevas, mitigando las vulnerabilidades inherentes a WPA2 (como los ataques KRACK). Para las redes de personal interno que funcionan en el mismo hardware, la autenticación 802.1X respaldada por un servidor RADIUS proporciona una seguridad robusta basada en certificados que supera con creces la seguridad de las claves precompartidas.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.
Guía de implementación
Captive Portal y captura de datos
El Captive Portal actúa como puerta de enlace entre el punto de acceso e internet, sirviendo como interfaz principal para la interacción con el huésped y la captura de datos. Una página HTML estática básica es insuficiente para despliegues empresariales. Los operadores requieren un portal dinámico y con la imagen de marca totalmente integrada que admita múltiples métodos de autenticación, incluidos el inicio de sesión social (Google, Facebook), el registro por correo electrónico y la verificación por SMS.
Cada método de autenticación proporciona diferentes activos de datos. El inicio de sesión social proporciona datos demográficos verificados, mientras que el registro por correo electrónico es fundamental para crear una base de datos de marketing. Sin embargo, esta recopilación de datos debe estar estrictamente regulada por protocolos de gestión de consentimiento. Bajo el GDPR, el consentimiento de marketing debe ser explícito, informado y libre. Los proveedores deben admitir casillas de verificación separadas y sin marcar para el acceso a la red y para las comunicaciones de marketing, así como proporcionar mecanismos transparentes para las solicitudes de acceso a datos de los interesados (DSAR).
Integración y analítica
El verdadero valor de una solución de WiFi moderna para hostelería reside en sus capacidades de analítica. Las cifras de conexión básicas son insuficientes; los equipos de TI y marketing requieren información útil derivada del análisis del tiempo de permanencia, la identificación de visitantes recurrentes y los mapas de calor de afluencia.
Para maximizar el ROI, la plataforma de WiFi debe integrarse a la perfección con la pila tecnológica existente del establecimiento. Busque proveedores que ofrezcan una API robusta y compatibilidad con webhooks para la sincronización de datos en tiempo real con sistemas CRM, plataformas de automatización de marketing y sistemas de gestión de propiedades (PMS). Esta integración permite realizar campañas automatizadas y personalizadas basadas en el comportamiento de los huéspedes en tiempo real.
Mejores prácticas
- Realice estudios de cobertura de RF exhaustivos: Nunca estime la ubicación de los puntos de acceso basándose únicamente en los planos de planta. Lleve a cabo estudios de cobertura de RF completos para tener en cuenta la atenuación de las paredes, el acero estructural y los grupos de usuarios de alta densidad. Una regla general para zonas de alta densidad es un AP por cada 25-30 usuarios concurrentes.
- Garantice un backhaul adecuado: Incluso la red WiFi 6 más rápida fallará si el enlace de subida a Internet es un cuello de botella. Para espacios que admitan más de 100 usuarios concurrentes, invierta en líneas dedicadas para garantizar un ancho de banda ininterrumpido. Para obtener más información sobre esto, consulte nuestra guía: ¿Qué es una línea dedicada? Internet dedicado para empresas.
- Optimice el portal continuamente: Trate el Captive Portal como un canal de marketing dinámico. Actualice la imagen de marca, las promociones y los mensajes de fidelización por temporadas para maximizar el compromiso y las tasas de captura de datos.
Resolución de problemas y mitigación de riesgos
Modos de fallo comunes
- Segmentación de red inadecuada: No aislar el tráfico de invitados de los sistemas de punto de venta expone al establecimiento a riesgos significativos de cumplimiento de PCI-DSS y a posibles brechas de datos. Verifique siempre las configuraciones de VLAN y las reglas del firewall durante la implementación.
- Captura de datos no conforme: Vincular la aceptación de los Términos de servicio con el consentimiento de marketing infringe el GDPR. Asegúrese de que el Captive Portal utilice mecanismos de consentimiento claros y separados para evitar sanciones regulatorias y daños a la reputación.
- Densidad de AP insuficiente: Desplegar muy pocos puntos de acceso en zonas de mucho tráfico provoca saturación de canales, caídas de conexión y una mala experiencia para los invitados. Diseñe pensando en la capacidad, no solo en la cobertura.
ROI e impacto empresarial
El retorno de la inversión (ROI) de una solución WiFi empresarial para hostelería va mucho más allá de la conectividad básica. Al aprovechar una plataforma de WiFi Analytics, los establecimientos pueden transformar el tráfico peatonal anónimo en perfiles de clientes conocidos. Estos datos de primera mano impulsan campañas de marketing segmentadas, lo que aumenta las tasas de visitas repetidas y el gasto medio por invitado.
Además, se obtienen eficiencias operativas a través de la gestión centralizada en la nube y las integraciones automatizadas de CRM, lo que reduce la carga de TI. En última instancia, una solución WiFi bien diseñada mejora la experiencia del invitado a la vez que proporciona inteligencia empresarial medible a los equipos de operaciones y marketing, especialmente en sectores clave como la Hospitality y el Retail.
Definiciones clave
Wi-Fi 6 (802.11ax)
El estándar actual de redes inalámbricas que mejora significativamente el rendimiento en entornos de alta densidad a través de tecnologías como OFDMA.
Esencial para recintos con un gran número de usuarios simultáneos, como centros de conferencias y estadios, para evitar la congestión de la red.
OFDMA (Acceso múltiple por división de frecuencias ortogonales)
Una tecnología que permite dividir un único canal inalámbrico en subcanales más pequeños, lo que permite a un punto de acceso comunicarse con múltiples clientes de forma simultánea.
Crucial para reducir la latencia y mejorar el rendimiento cuando muchos invitados intentan acceder a la red al mismo tiempo.
Segmentación de red
La práctica de dividir una red informática en múltiples subredes lógicas (VLAN) para mejorar el rendimiento y la seguridad.
Obligatorio para aislar el tráfico de invitados no seguro de los datos corporativos confidenciales y los sistemas de procesamiento de pagos.
Captive Portal
Una página web que un usuario de una red de acceso público está obligado a ver e interactuar con ella antes de que se le conceda acceso.
El punto de contacto principal para la interacción con el invitado, la imagen de marca y la captura de datos de conformidad con el GDPR.
WPA3
El último programa de certificación de seguridad WiFi, que proporciona un cifrado más sólido y una mejor protección contra ataques de diccionario fuera de línea en comparación con WPA2.
El estándar de seguridad básico que debe implementarse en todas las nuevas redes inalámbricas corporativas y de invitados.
PCI-DSS (Estándar de Seguridad de Datos para la Industria de Tarjetas de Pago)
Un estándar de seguridad de la información para organizaciones que gestionan tarjetas de crédito de las principales marcas de tarjetas.
Relevante cuando un establecimiento procesa pagos; requiere un aislamiento estricto de la red de pago respecto a la red WiFi de invitados.
Webhook
Un método para aumentar o alterar el comportamiento de una página o aplicación web con devoluciones de llamada (callbacks) personalizadas, lo que permite la transferencia de datos en tiempo real entre aplicaciones.
Se utiliza para sincronizar instantáneamente los datos de invitados capturados en el portal WiFi con el CRM o la plataforma de automatización de marketing de un establecimiento.
Dwell Time
El tiempo que un visitante pasa en una ubicación física específica, medido mediante el seguimiento de la presencia de la dirección MAC de su dispositivo móvil.
Una métrica de analítica clave utilizada por los equipos de operaciones para comprender la utilización del espacio y por los equipos de marketing para medir la interacción.
Ejemplos prácticos
Un hotel de 200 habitaciones necesita actualizar su red heredada Wi-Fi 4 para admitir instalaciones de conferencias de alta densidad y un roaming de invitados fluido, al tiempo que garantiza el cumplimiento de PCI-DSS para sus nuevos terminales de punto de venta móviles.
Implementar una arquitectura de Wi-Fi 6 gestionada en la nube con puntos de acceso configurados para OFDMA para gestionar la alta densidad de clientes en las salas de conferencias. Implementar una segmentación de red estricta mediante VLAN para aislar el tráfico de invitados de los dispositivos de TPV móviles, aplicando la separación en el cortafuegos de la puerta de enlace. Configurar el Captive Portal para solicitar un consentimiento explícito que cumpla con el GDPR para la captura de datos de marketing.
Una cadena nacional de pubs quiere utilizar el WiFi de invitados para crear una base de datos de marketing y comprender los tiempos de permanencia de los clientes en sus 50 establecimientos.
Implementar una plataforma empresarial de WiFi de invitados que cuente con un Captive Portal personalizado con opciones de inicio de sesión social y registro por correo electrónico. Asegurarse de que el portal incluya casillas de verificación separadas y sin marcar para el consentimiento de marketing. Utilizar el panel de análisis de la plataforma para rastrear las direcciones MAC (encriptadas para proteger la privacidad) para calcular los tiempos de permanencia y las frecuencias de visitas recurrentes. Configurar integraciones de webhook para enviar las direcciones de correo electrónico verificadas directamente al sistema CRM de la cadena en tiempo real.
Preguntas de práctica
Q1. Su director de marketing quiere añadir automáticamente a todos los invitados que se conecten al WiFi a la campaña semanal de correo electrónico promocional para aumentar los ingresos de restauración. ¿Cómo se configura el Captive Portal para admitir esto?
Sugerencia: Tenga en cuenta los requisitos del GDPR relativos al consentimiento para comunicaciones de marketing.
Ver respuesta modelo
No se puede añadir automáticamente a los invitados a una lista de marketing por el mero hecho de haberse conectado al WiFi. El Captive Portal debe configurarse con un aviso de privacidad claro y una casilla de verificación independiente y sin marcar que solicite explícitamente el consentimiento para comunicaciones de marketing. Solo los invitados que marquen activamente esta casilla podrán sincronizarse con el CRM a través de API o webhook para el envío de correos electrónicos.
Q2. El director de TI de un estadio está evaluando a un proveedor que propone desplegar puntos de acceso 802.11ac (Wi-Fi 5), argumentando que ahorrará un 30 % en costes de hardware al tiempo que proporcionará una cobertura suficiente. ¿Cómo debería responder el director?
Sugerencia: Considere la diferencia entre cobertura y capacidad en el entorno de un estadio.
Ver respuesta modelo
El director debería rechazar la propuesta. Aunque Wi-Fi 5 podría proporcionar una cobertura física adecuada, carece de las funciones de gestión de capacidad necesarias para un estadio. Wi-Fi 6 (802.11ax) es esencial en este entorno porque OFDMA permite a los AP gestionar muchas conexiones simultáneas de forma eficiente, evitando que la red se colapse ante una alta densidad de clientes.
Q3. Durante la actualización de la red en una cadena de tiendas, el equipo de despliegue sugiere ejecutar el nuevo WiFi de invitados y los escáneres de inventario del personal en la misma VLAN para simplificar la gestión de direcciones IP. ¿Cuál es el riesgo y cuál es el enfoque correcto?
Sugerencia: Piense en las mejores prácticas de seguridad y en los requisitos de conformidad.
Ver respuesta modelo
Ejecutar el tráfico de invitados y el corporativo en la misma VLAN supone un grave riesgo de seguridad y vulnera las mejores prácticas (y potencialmente PCI-DSS si hay datos de pago implicados). Expone los sistemas internos a dispositivos de invitados no fiables. El enfoque correcto es una segmentación estricta de la red: configurar SSID independientes asignados a VLAN independientes y utilizar reglas de cortafuegos para bloquear todo el tráfico entre la VLAN de invitados y la VLAN corporativa.
Continúe leyendo esta serie
Cómo configurar el WiFi de invitados: una guía de configuración empresarial segura
Esta guía de referencia proporciona a los líderes de TI y arquitectos de red un plan definitivo para desplegar un WiFi de invitados empresarial seguro. Cubre la arquitectura esencial, la migración a WPA3, la segmentación de VLAN y la integración de Captive Portal para proteger los sistemas internos mientras se recopilan datos de primera mano de conformidad con la normativa.
Cómo solucionar una WiFi lenta sin actualizar su plan de internet
Una guía de referencia técnica exhaustiva para directores de TI y arquitectos de red sobre cómo optimizar el rendimiento de la WiFi corporativa sin aumentar el ancho de banda del ISP. Cubre el ajuste de RF, la gestión de la densidad de clientes, la implementación de QoS y cómo aprovechar la analítica de WiFi para diagnosticar y resolver cuellos de botella.
Cómo construir una red WiFi para campus: guía de TI para universidades
Esta guía técnica proporciona un modelo detallado para diseñar e implantar redes WiFi de alta densidad en campus, que abarca desde estudios de cobertura activos in situ y la ubicación de los puntos de acceso hasta la arquitectura del controlador, el roaming fluido y la incorporación segura de invitados. Está dirigida a responsables de TI, arquitectos de red y directores de tecnología (CTO) de universidades y grandes recintos que necesitan orientación práctica para planificar y ejecutar un despliegue inalámbrico este trimestre. La guía también asocia la plataforma de análisis y Guest WiFi de Purple con puntos de integración reales dentro del ciclo de vida del despliegue.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.