Saltar al contenido principal

Guías técnicas

Guías técnicas detalladas y dirigidas por expertos sobre WiFi para invitados, analíticas, Captive Portals y tecnología para recintos.

DNS Over HTTPS (DoH): implicaciones para el filtrado de WiFi público
Cybersecurity

DNS Over HTTPS (DoH): implicaciones para el filtrado de WiFi público

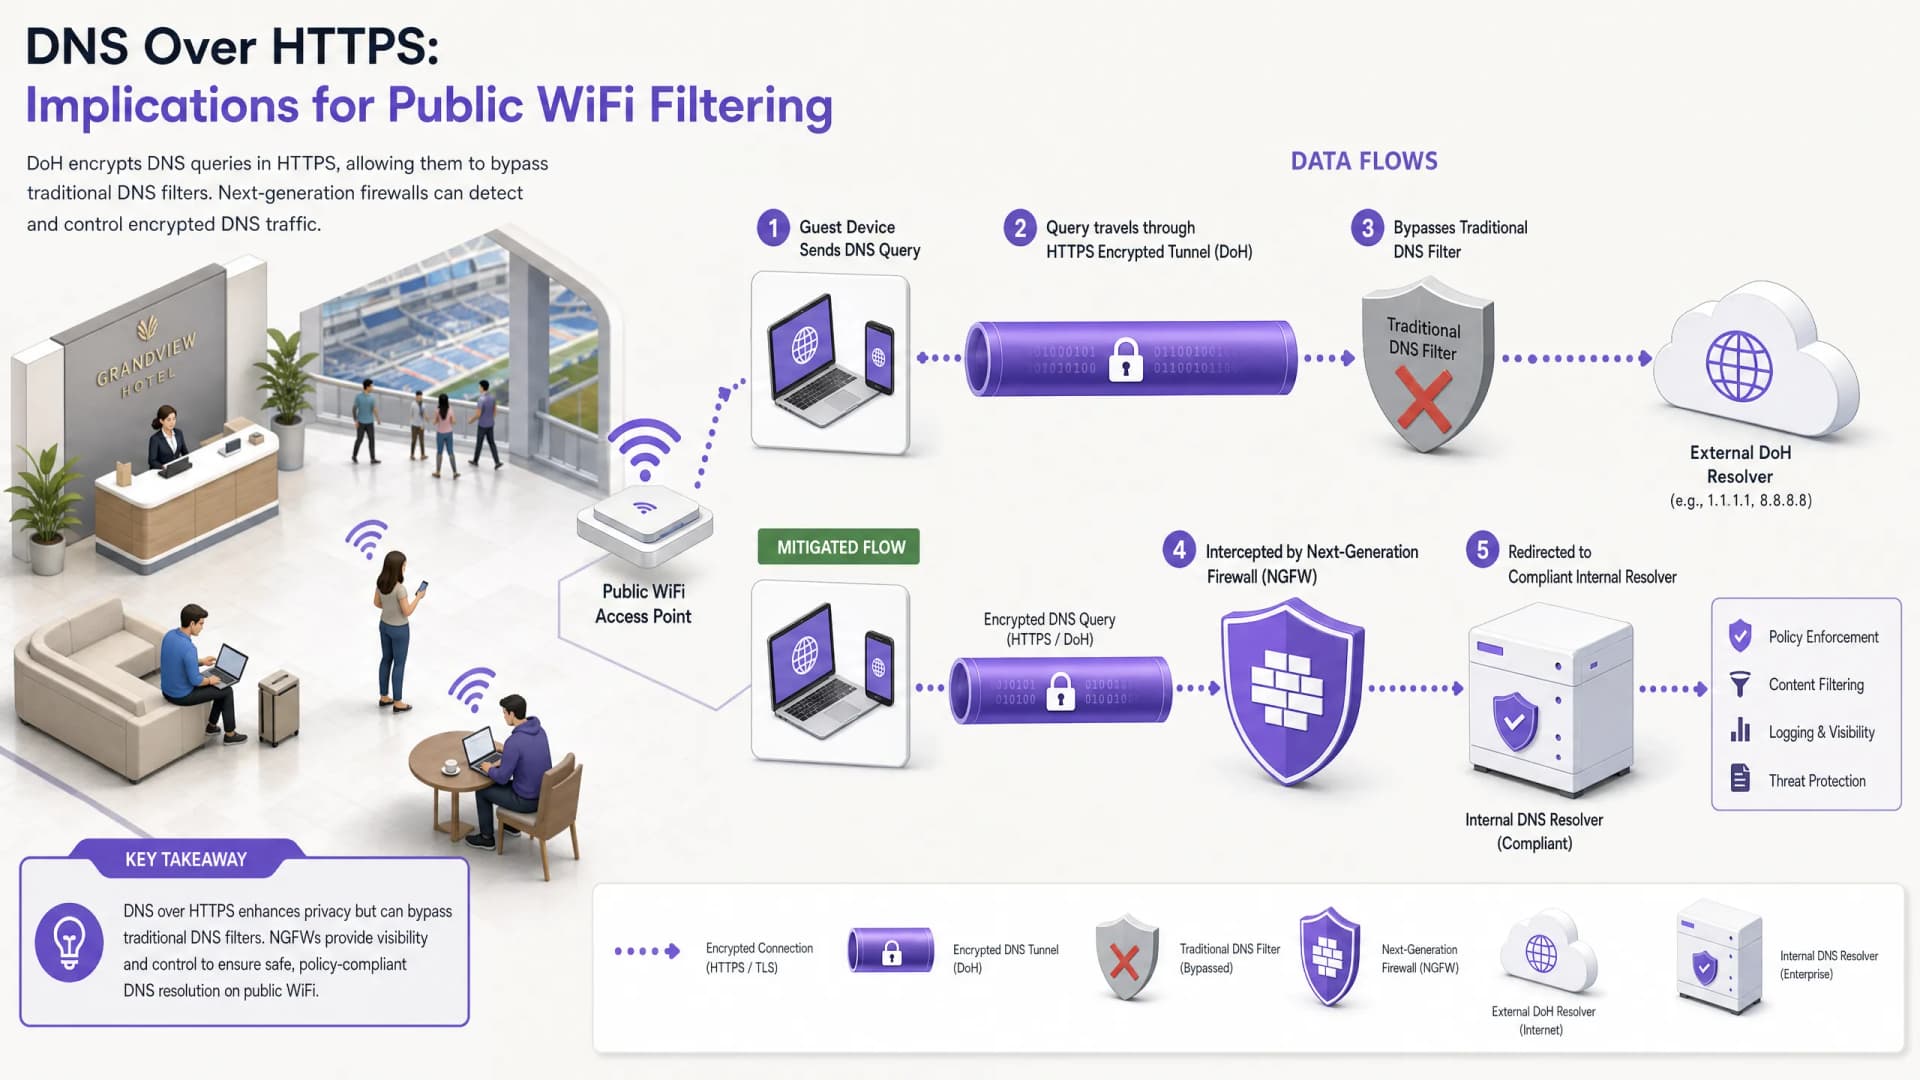
Esta guía técnica de referencia explica cómo DNS over HTTPS (DoH) elude el filtrado de contenidos tradicional del puerto 53 en redes de WiFi público. Ofrece estrategias de mitigación prácticas e independientes del proveedor para que los arquitectos de red y responsables de TI recuperen la visibilidad, garanticen el cumplimiento y protejan el acceso de invitados en entornos empresariales.

6 min de lectura1k palabras
Responsabilidad en redes WiFi públicas: Por qué el filtrado de contenido es obligatorio
Cybersecurity

Responsabilidad en redes WiFi públicas: Por qué el filtrado de contenido es obligatorio

Esta guía de referencia técnica describe los riesgos legales y operativos de ofrecer WiFi público sin filtrar, detallando por qué el filtrado de contenido es un requisito de implementación obligatorio para los operadores de recintos. Proporciona estrategias de arquitectura accionables, pasos de implementación y tácticas de mitigación de riesgos para proteger las redes frente a actividades ilegales, infracciones de derechos de autor e incumplimiento normativo. Los operadores de recintos y Directores de Tecnología (CTO) encontrarán casos de estudio concretos, marcos de decisión y pautas de configuración para implementar un entorno de WiFi de invitados seguro y conforme a la ley.

7 min de lectura2k palabras
Bloqueo de malware y phishing en el extremo de la red
Cybersecurity

Bloqueo de malware y phishing en el extremo de la red

Esta guía técnica de referencia describe la arquitectura, el despliegue y el impacto empresarial de implementar la protección contra amenazas a nivel de red para proteger los dispositivos IoT y de invitados no gestionados en el extremo de la red. Ofrece orientación práctica para que los responsables de TI bloqueen el malware y el phishing de forma proactiva.

3 min de lectura1k palabras
Cumplimiento de la IWF para redes WiFi públicas en el Reino Unido
Cybersecurity

Cumplimiento de la IWF para redes WiFi públicas en el Reino Unido

Esta guía de referencia detalla los requisitos técnicos, la arquitectura y las estrategias de despliegue para implementar redes WiFi públicas que cumplan con la IWF en centros de todo el Reino Unido. Proporciona a los responsables de TI los marcos necesarios para mitigar riesgos legales y mantener un acceso de red de alto rendimiento.

5 min de lectura1k palabras
¿Qué es el filtrado de DNS? Cómo bloquear contenido nocivo en el WiFi para invitados
Cybersecurity

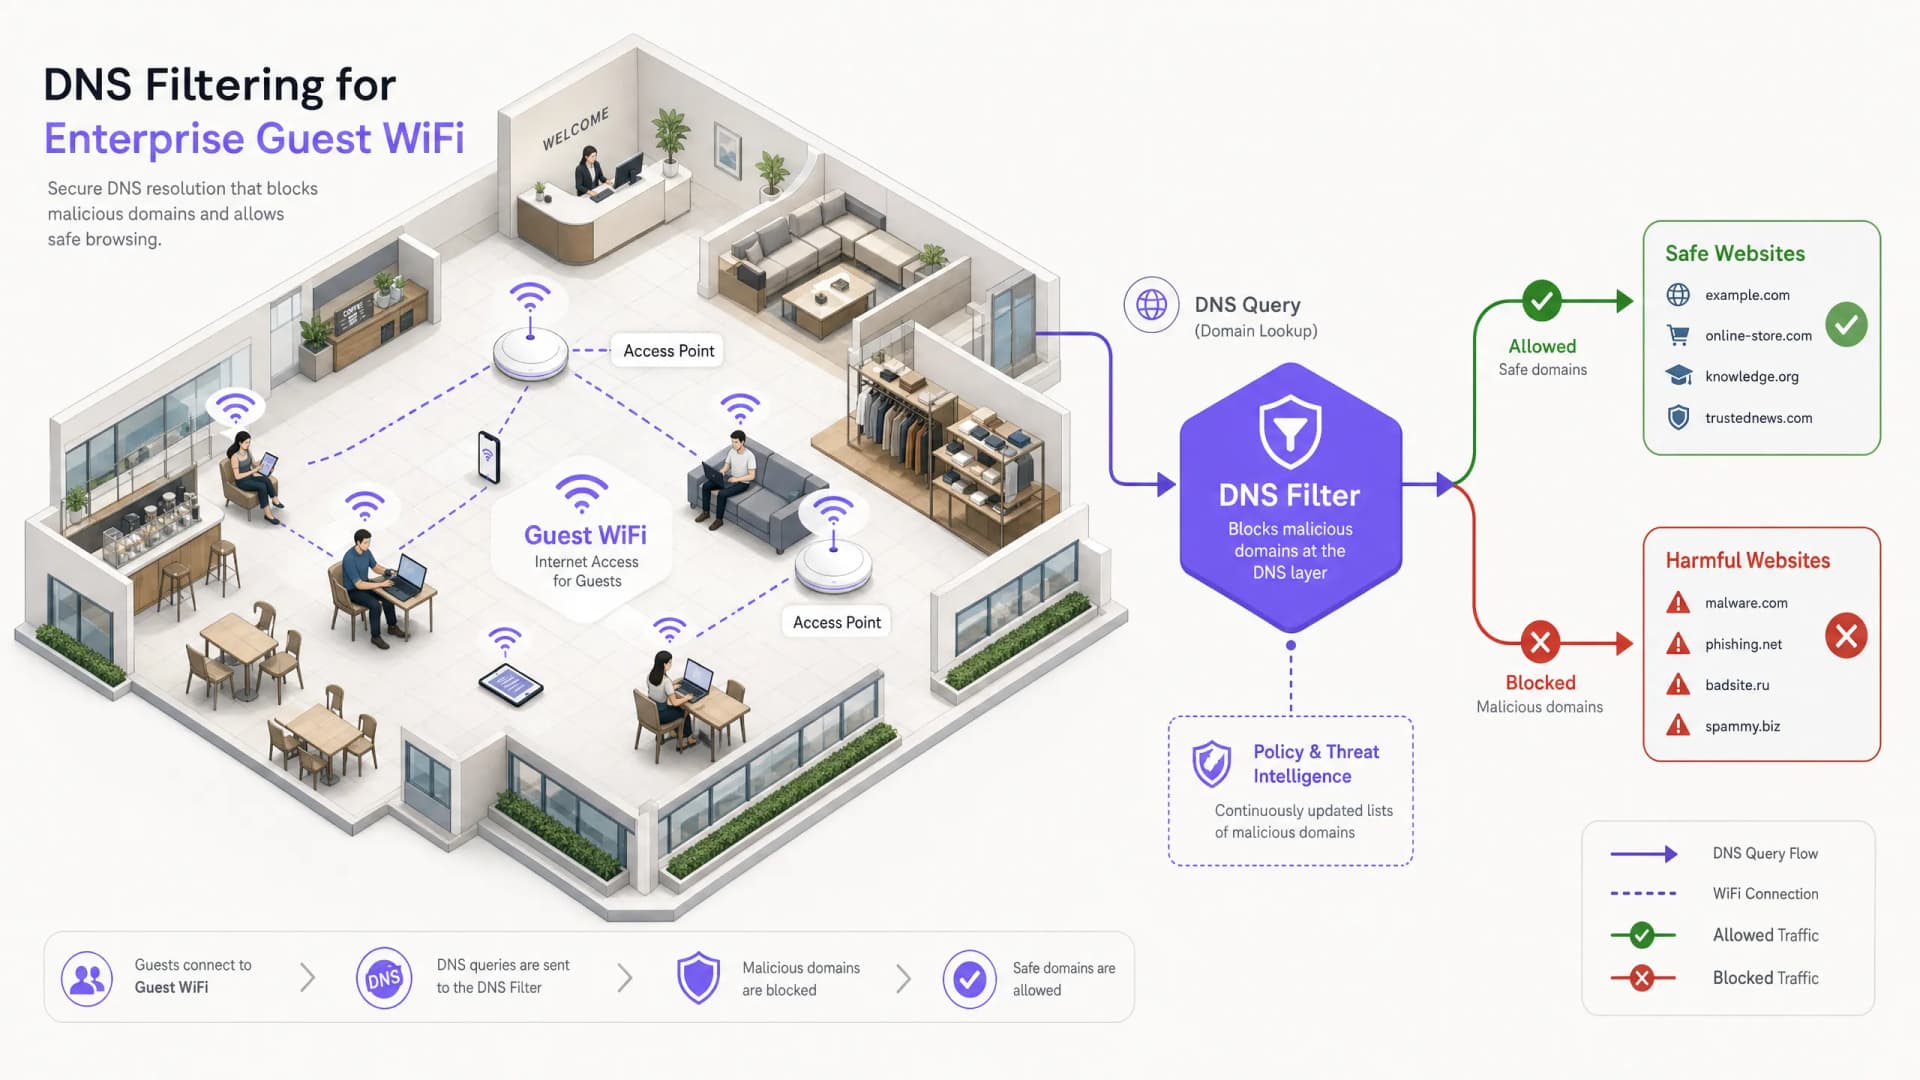
¿Qué es el filtrado de DNS? Cómo bloquear contenido nocivo en el WiFi para invitados

Esta guía técnica completa explica cómo funciona el filtrado de DNS en la capa de red para proteger el WiFi para invitados de nivel empresarial, cubriendo arquitecturas de despliegue, prevención de evasiones e integración con el Captive Portal. Proporciona orientación de implementación práctica para responsables de TI en sectores como comercio minorista, hostelería y espacios públicos que necesitan aplicar políticas de contenido, proteger la reputación de la marca y demostrar el cumplimiento de PCI-DSS y GDPR. Casos de estudio reales en entornos hoteleros y minoristas ilustran las compensaciones prácticas y las decisiones de configuración que determinan el éxito del despliegue.

8 min de lectura2k palabras