
Guías técnicas de WiFi
Guías técnicas detalladas y dirigidas por expertos sobre WiFi para invitados, analíticas, Captive Portals y tecnología para recintos.
46 guides in Authentication
Microsoft Cloud PKI para WiFi: despliegue de certificados EAP-TLS con Intune y Microsoft Entra ID
Podrá decidir si Microsoft Cloud PKI, una entidad de certificación (CA) raíz en la nube o su propia CA (BYOCA) se adapta mejor a su infraestructura. A continuación, podrá desplegar certificados WiFi EAP-TLS en dispositivos gestionados por Intune sin necesidad de NDES. La guía también cubre cómo hacer que RADIUS confíe en la cadena, revocar certificados a través de la CRL y solucionar los ocho fallos más comunes.
Configuración de 802.1X en Juniper Mist con cloud RADIUS
Podrá configurar una WLAN WPA2 o WPA3-Enterprise en Juniper Mist que se autentique contra cloud RADIUS, decidir entre UDP RADIUS, RadSec y un proxy Mist Edge, y mapear atributos RADIUS a VLANs dinámicas. También sabrá exactamente en qué punto falló una autenticación gracias al cronograma de información sobre clientes de Mist y a Marvis.
Resolución de problemas de 802.1X en iOS y macOS: una lista de verificación de despliegue para Intune, Jamf y Microsoft Entra ID
Utilice esta lista de verificación para diagnosticar por qué los iPhones, iPads y Macs fallan al conectar con 802.1X en Intune o Jamf Pro. Cada fallo se asocia a una de estas cuatro causas: confianza en el servidor, certificado de identidad, modo macOS o ámbito de grupo de Microsoft Entra ID. Confirmará la causa mediante los registros de eapolclient y RADIUS, aplicará la solución y organizará las futuras rotaciones de certificados.
Confianza en el servidor del perfil de WiFi de Intune: nombres de servidor de certificados y lista de verificación de CA raíz para Microsoft Entra ID
Podrá configurar la mitad de la validación del servidor de un perfil de WiFi de Intune para que EAP-TLS y PEAP se conecten en Windows, Apple y Android. Hará coincidir los nombres de los servidores de certificados con el certificado de RADIUS, implementará la CA raíz correcta, alineará las asignaciones de grupos de Microsoft Entra ID y preparará las renovaciones de certificados antes de que interrumpan silenciosamente las conexiones.
Resolución de problemas de 802.1X y EAP-TLS en Android: lista de comprobación de despliegue para Intune y Microsoft Entra ID
Podrá identificar exactamente por qué los teléfonos Android gestionados fallan al usar EAP-TLS en el SSID de su personal y solucionarlo en Intune. Asocie cada síntoma con las cuatro causas habituales: falta de CA o dominio, certificado de cliente en el perfil incorrecto, valor de nombres de servidor RADIUS no coincidente o raíz de confianza no entregada. A continuación, aplique una lista de comprobación de despliegue que evite interrupciones repetidas.
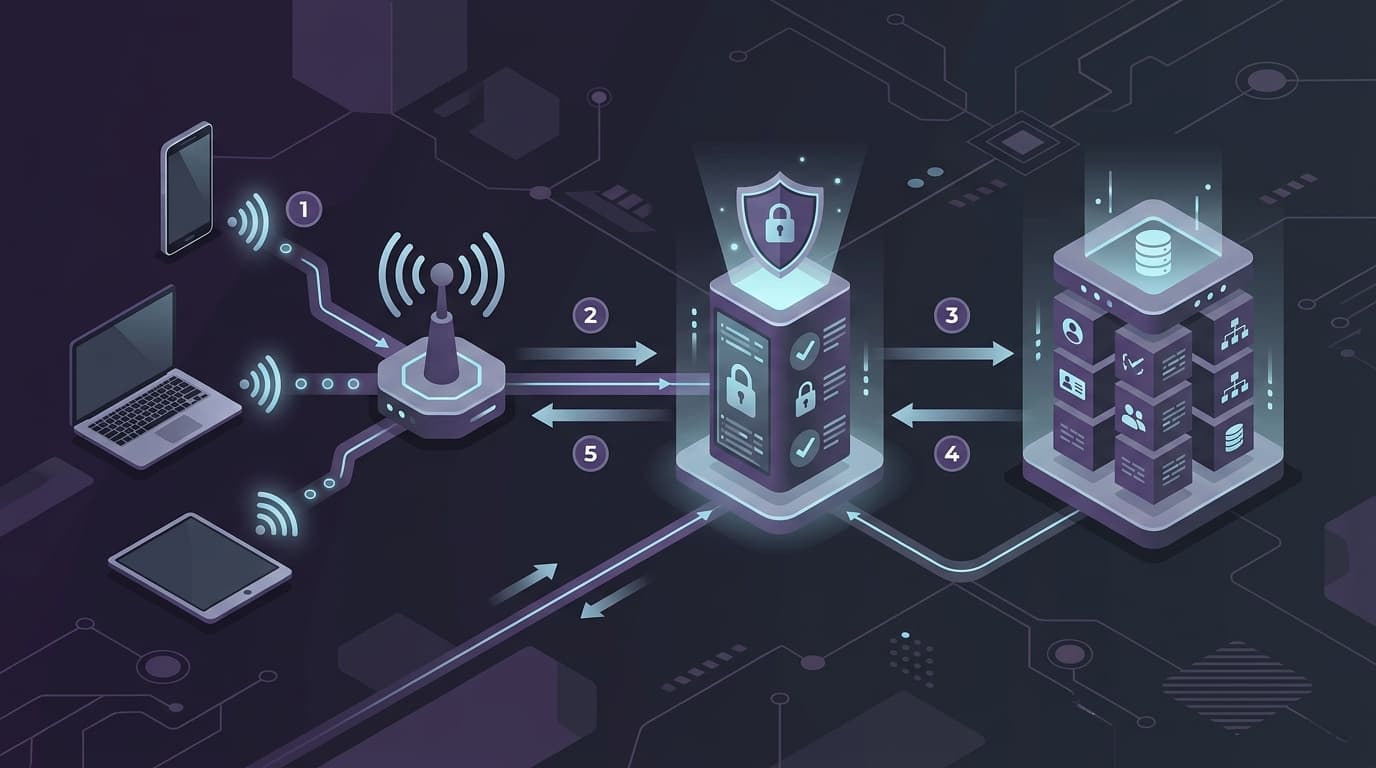
Configuración de la autenticación RADIUS para redes WiFi de invitados y personal
Esta guía de referencia técnica describe la arquitectura, configuración e implementación de la autenticación RADIUS para redes WiFi corporativas de invitados y de personal. Proporciona a los arquitectos de red y responsables de TI los protocolos exactos, los estándares de seguridad y las metodologías de resolución de problemas necesarios para crear sistemas de control de acceso inalámbrico seguros y escalables.
Passpoint y OpenRoaming: Guía completa
Esta guía de referencia técnica proporciona un análisis exhaustivo de los frameworks Passpoint (Hotspot 2.0) y WBA OpenRoaming dentro de las redes WiFi empresariales. Detalla los protocolos de autenticación subyacentes, los componentes arquitectónicos y las estrategias de despliegue necesarias para establecer una conectividad de invitados segura y sin fricciones. Los arquitectos de redes y los líderes de TI aprenderán a diseñar, implementar y solucionar problemas de estos estándares para eliminar las barreras de inicio de sesión manual mientras mantienen una seguridad de nivel empresarial.
Aruba ClearPass vs. Purple WiFi: comparación de funciones y co-despliegue
Una guía técnica exhaustiva que detalla la arquitectura de co-despliegue de Aruba ClearPass y Purple WiFi. Cubre la configuración de proxy RADIUS, la asignación dinámica de VLAN y las mejores prácticas para ofrecer redes de invitados seguras y basadas en análisis junto con el NAC empresarial.
Cisco ISE frente a Purple WiFi: comparación y cómo funcionan de manera conjunta
Esta guía explica cómo Cisco ISE y Purple WiFi desempeñan funciones distintas pero complementarias en las redes empresariales. Detalla cómo utilizar Cisco ISE para el acceso corporativo seguro mediante 802.1X, al tiempo que se aprovecha Purple para ofrecer un WiFi de invitados que cumpla con el GDPR, análisis de marketing e integración con CRM.
EAP-TLS vs EAP-TTLS: ¿Qué protocolo de WiFi basado en certificados debería elegir?
Podrá asignar cada grupo de dispositivos de su parque informático a EAP-TLS, EAP-TTLS o iPSK, según quién sea el propietario del dispositivo. También verá cómo afecta cada método al robo de credenciales, a la baja de empleados, a las pruebas de PCI DSS y al coste operativo. La guía se cierra con reglas de configuración aplicables a cualquier método que elija.
¿Qué es un suplicante 802.1X? Tipos de cliente y configuración de dispositivos
Esta guía explica la función del suplicante 802.1X en la autenticación de WiFi empresarial. Cubre la arquitectura técnica, compara los suplicantes nativos del sistema operativo con clientes de terceros y proporciona una guía de configuración práctica para equipos de TI que despliegan EAP-TLS y PEAP.
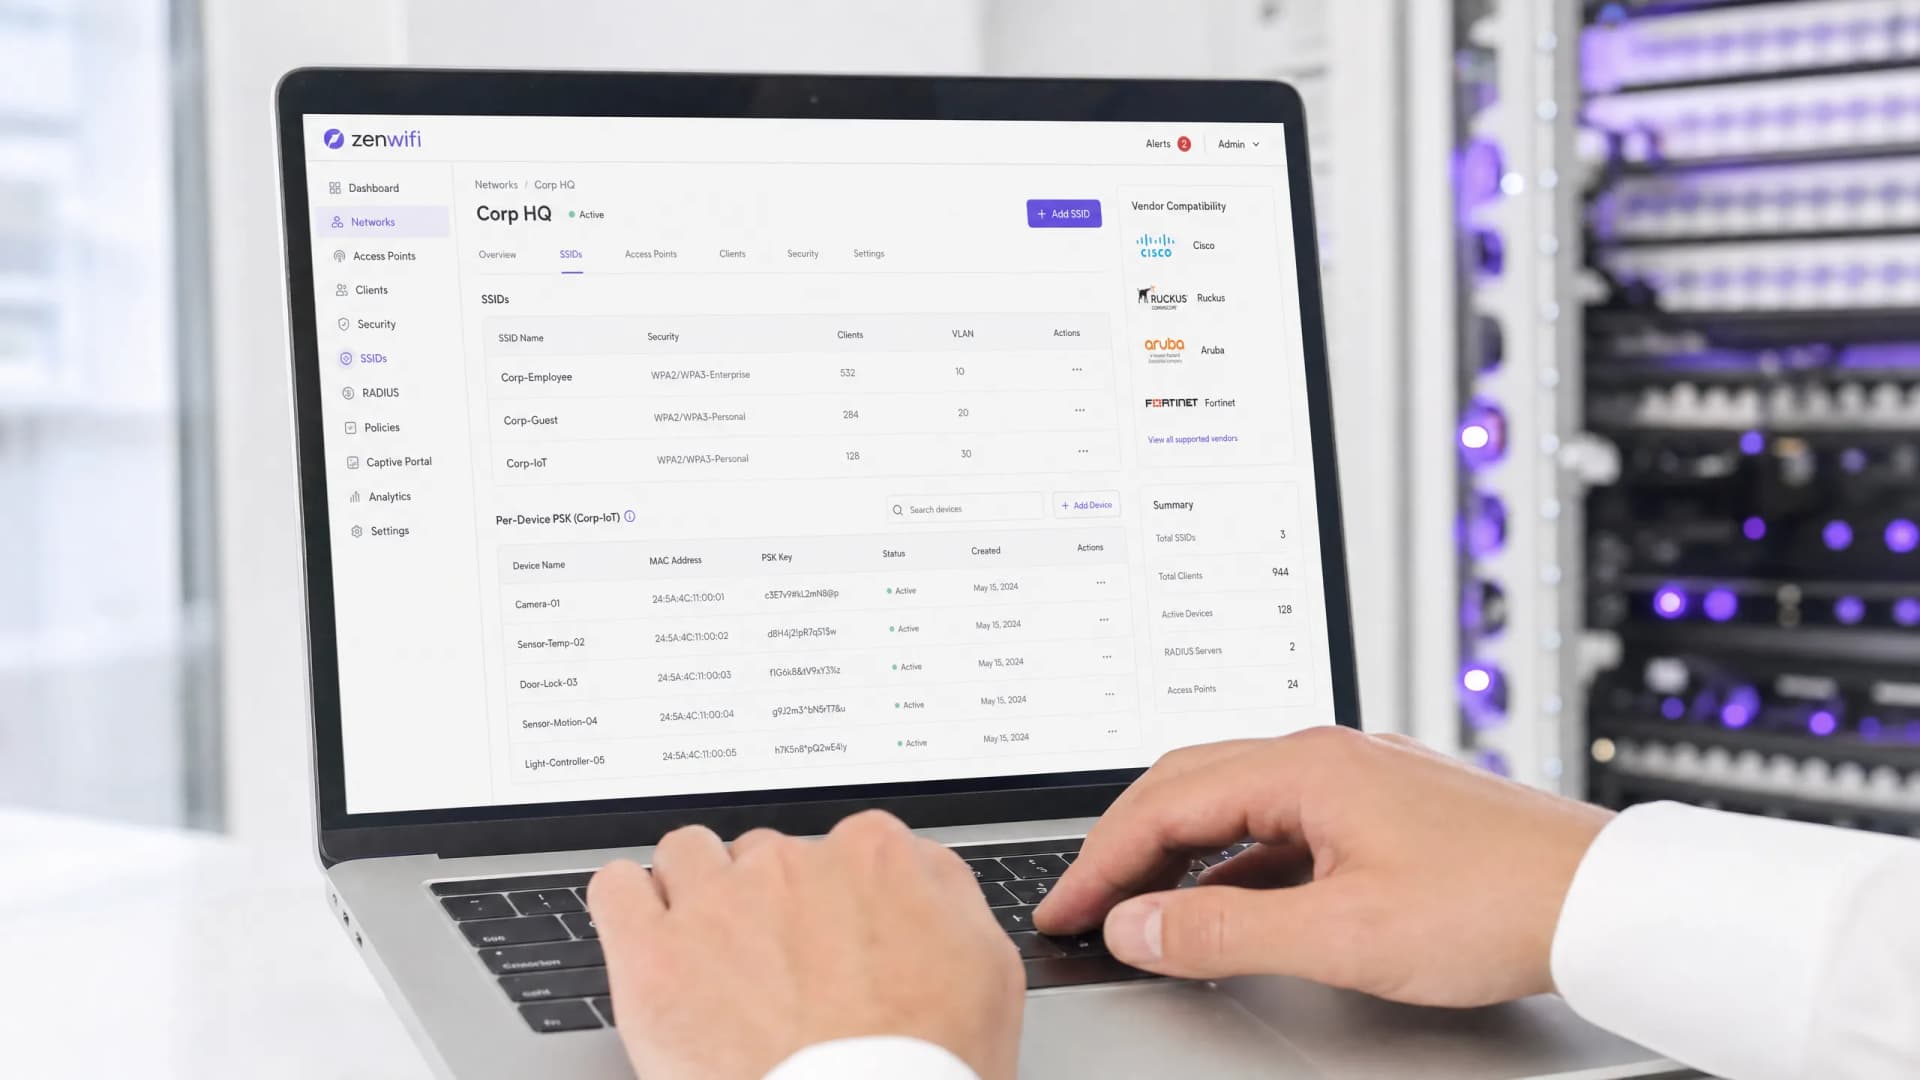
PSK por dispositivo por proveedor: comparación de iPSK, DPSK, MPSK y PPSK (y compatibilidad con WPA3)
Una comparación exhaustiva de las implementaciones de PSK por dispositivo en Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Extreme, Fortinet y Ubiquiti UniFi. Descubra cómo afecta WPA3-SAE a las estrategias de claves por dispositivo y cuándo implementar modos de transición frente a la migración a 802.1X.
Comparativa de métodos de autenticación del Captive Portal
Esta guía de referencia técnica autorizada evalúa los pros y contras arquitectónicos, operativos y de cumplimiento normativo de cinco métodos de autenticación clave para el Captive Portal. Proporciona a arquitectos de red, directores de TI y responsables de marketing los datos cuantitativos y los marcos de decisión necesarios para equilibrar la fricción en el registro de invitados con los requisitos de recopilación de datos en sedes corporativas.
¿Qué es la autenticación por dirección MAC? Cuándo usarla y cuándo evitarla
Esta guía de referencia técnica autorizada cubre la autenticación por dirección MAC en entornos WiFi empresariales: cómo funciona la autenticación MAC basada en RADIUS en la Capa 2, sus vulnerabilidades de seguridad inherentes (incluido el spoofing de MAC y el impacto de la aleatorización de MAC a nivel de sistema operativo) y los contextos operativos precisos donde sigue siendo una herramienta válida para gestionar IoT y dispositivos sin interfaz de usuario. Proporciona pautas de despliegue prácticas para responsables de TI y arquitectos de redes en los sectores de hostelería, retail, sanidad y sector público, con ejemplos prácticos reales, marcos de decisión y contexto de integración para la plataforma de WiFi de invitados y analítica de Purple.
Cómo configurar una WiFi empresarial en iOS y macOS con 802.1X
Podrá crear un perfil de configuración de tres cargas que conecte iPhone, iPad y Mac a WPA2 o WPA3-Enterprise con EAP-TLS. A continuación, podrá elegir entre la configuración manual, Jamf Pro y Microsoft Intune para su distribución. También podrá segmentar al personal de la WiFi para invitados, probar el ciclo de vida de los certificados y solucionar los fallos más comunes antes de que afecten a su flota.
Cómo configurar WiFi para empresas en dispositivos Android con EAP-TLS
Podrá configurar dispositivos Android para WiFi de empresa con EAP-TLS, ya sea manualmente para un piloto o mediante perfiles de Android Enterprise enviados por MDM para toda una flota. También sabrá cómo verificar la autenticación, solucionar los fallos comunes de certificados y perfiles, y decidir a dónde pertenecen EAP-TLS, las redes basadas en identidad y el WiFi para invitados.
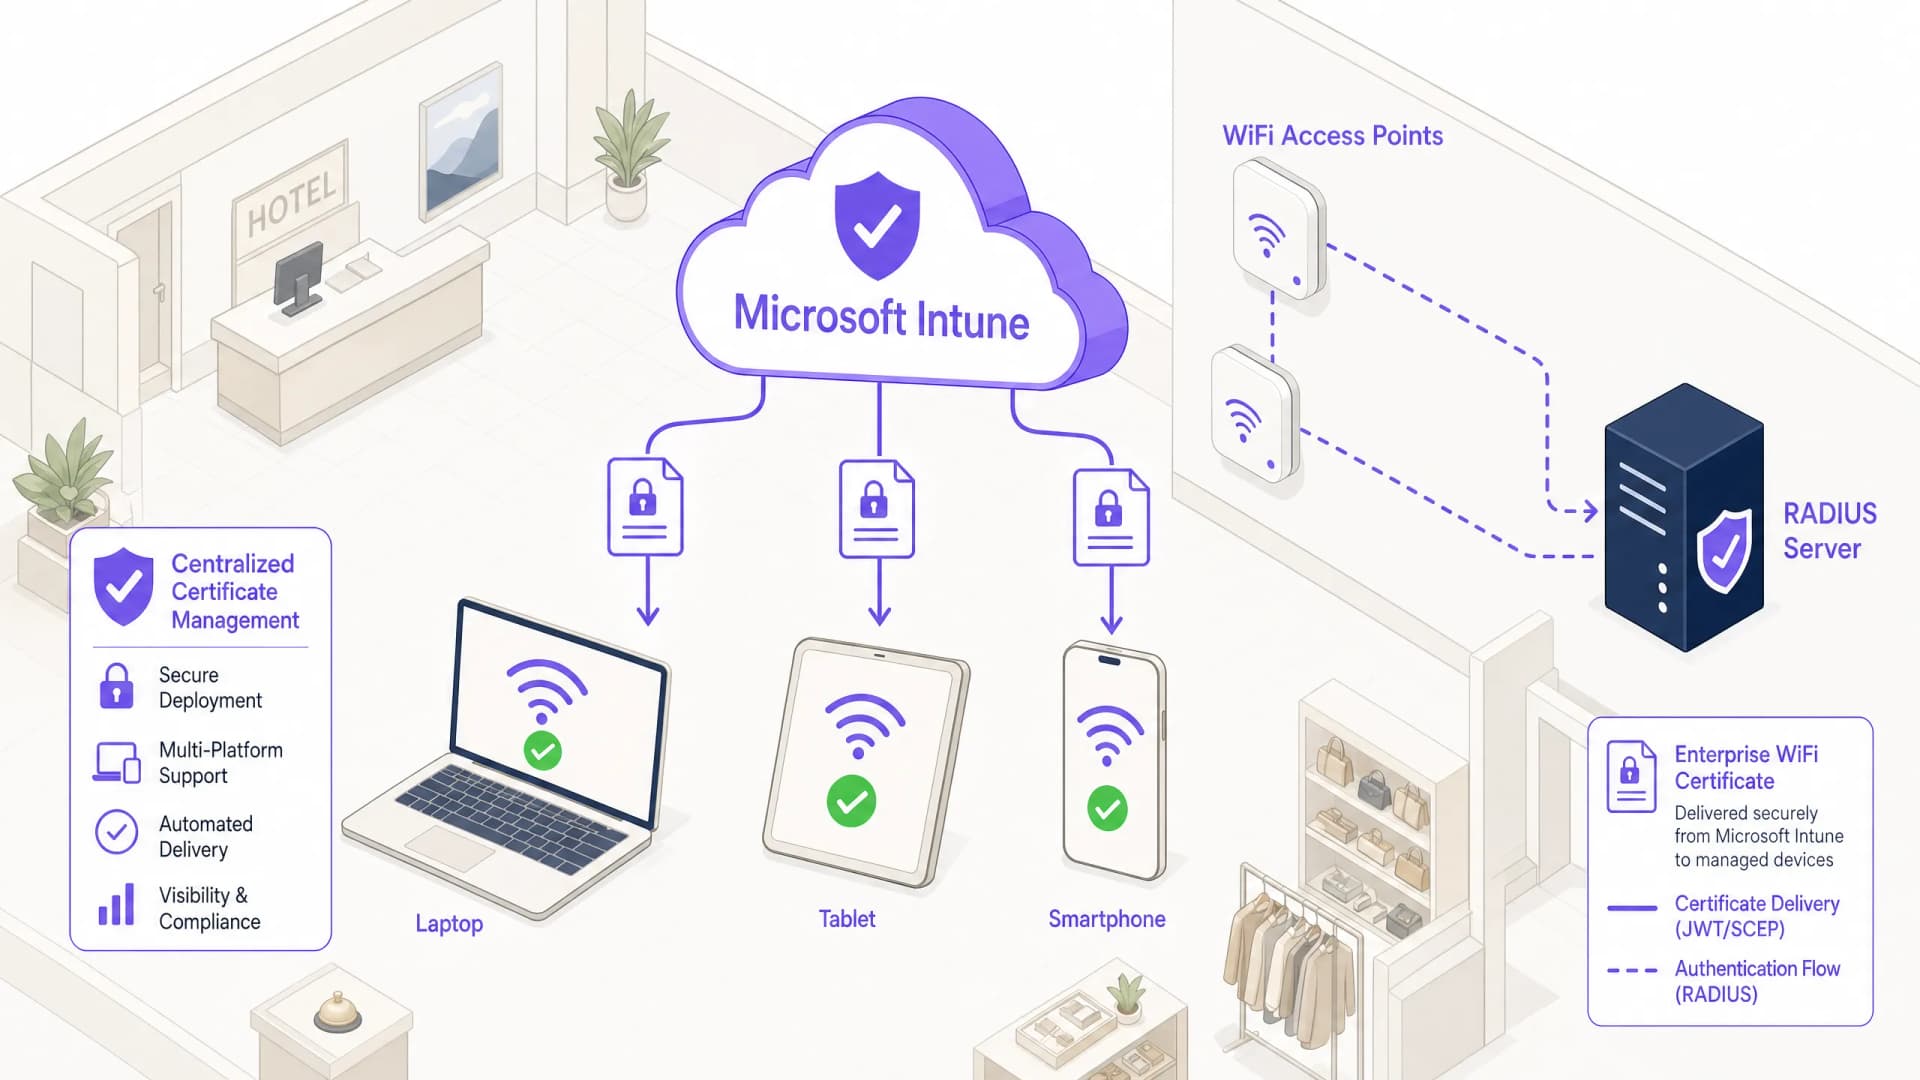
Cómo usar Microsoft Intune para desplegar certificados WiFi en dispositivos
Podrá desplegar certificados WiFi desde Microsoft Intune en el orden correcto: raíz de confianza, certificado de cliente SCEP o PKCS y, a continuación, un perfil de WiFi EAP-TLS. Puede elegir una autoridad de certificación y un servidor RADIUS, verificar cada capa, solucionar los fallos habituales y retirar claves de WiFi compartidas sin tiempo de inactividad.
Cómo configurar Azure Entra ID (Azure AD) para la autenticación de WiFi
Esta guía de referencia detalla la arquitectura, los pasos de implementación y el impacto empresarial de integrar Azure Entra ID con 802.1X para la autenticación de WiFi empresarial. Proporciona a arquitectos de red y responsables de TI estrategias prácticas de despliegue, sustituyendo las claves PSK heredadas por un acceso a la red de confianza cero basado en certificados.
Cómo configurar WPA2-Enterprise en plataformas comunes de puntos de acceso (Cisco, Aruba, Ubiquiti)
Esta guía de referencia técnica proporciona a los profesionales de TI sénior y arquitectos de redes un recorrido definitivo y específico de cada fabricante para implementar WPA2-Enterprise en plataformas Cisco, Aruba y Ubiquiti. Detalla la arquitectura, la integración de RADIUS, los requisitos de cumplimiento y los escenarios de implementación reales en entornos corporativos y recintos.
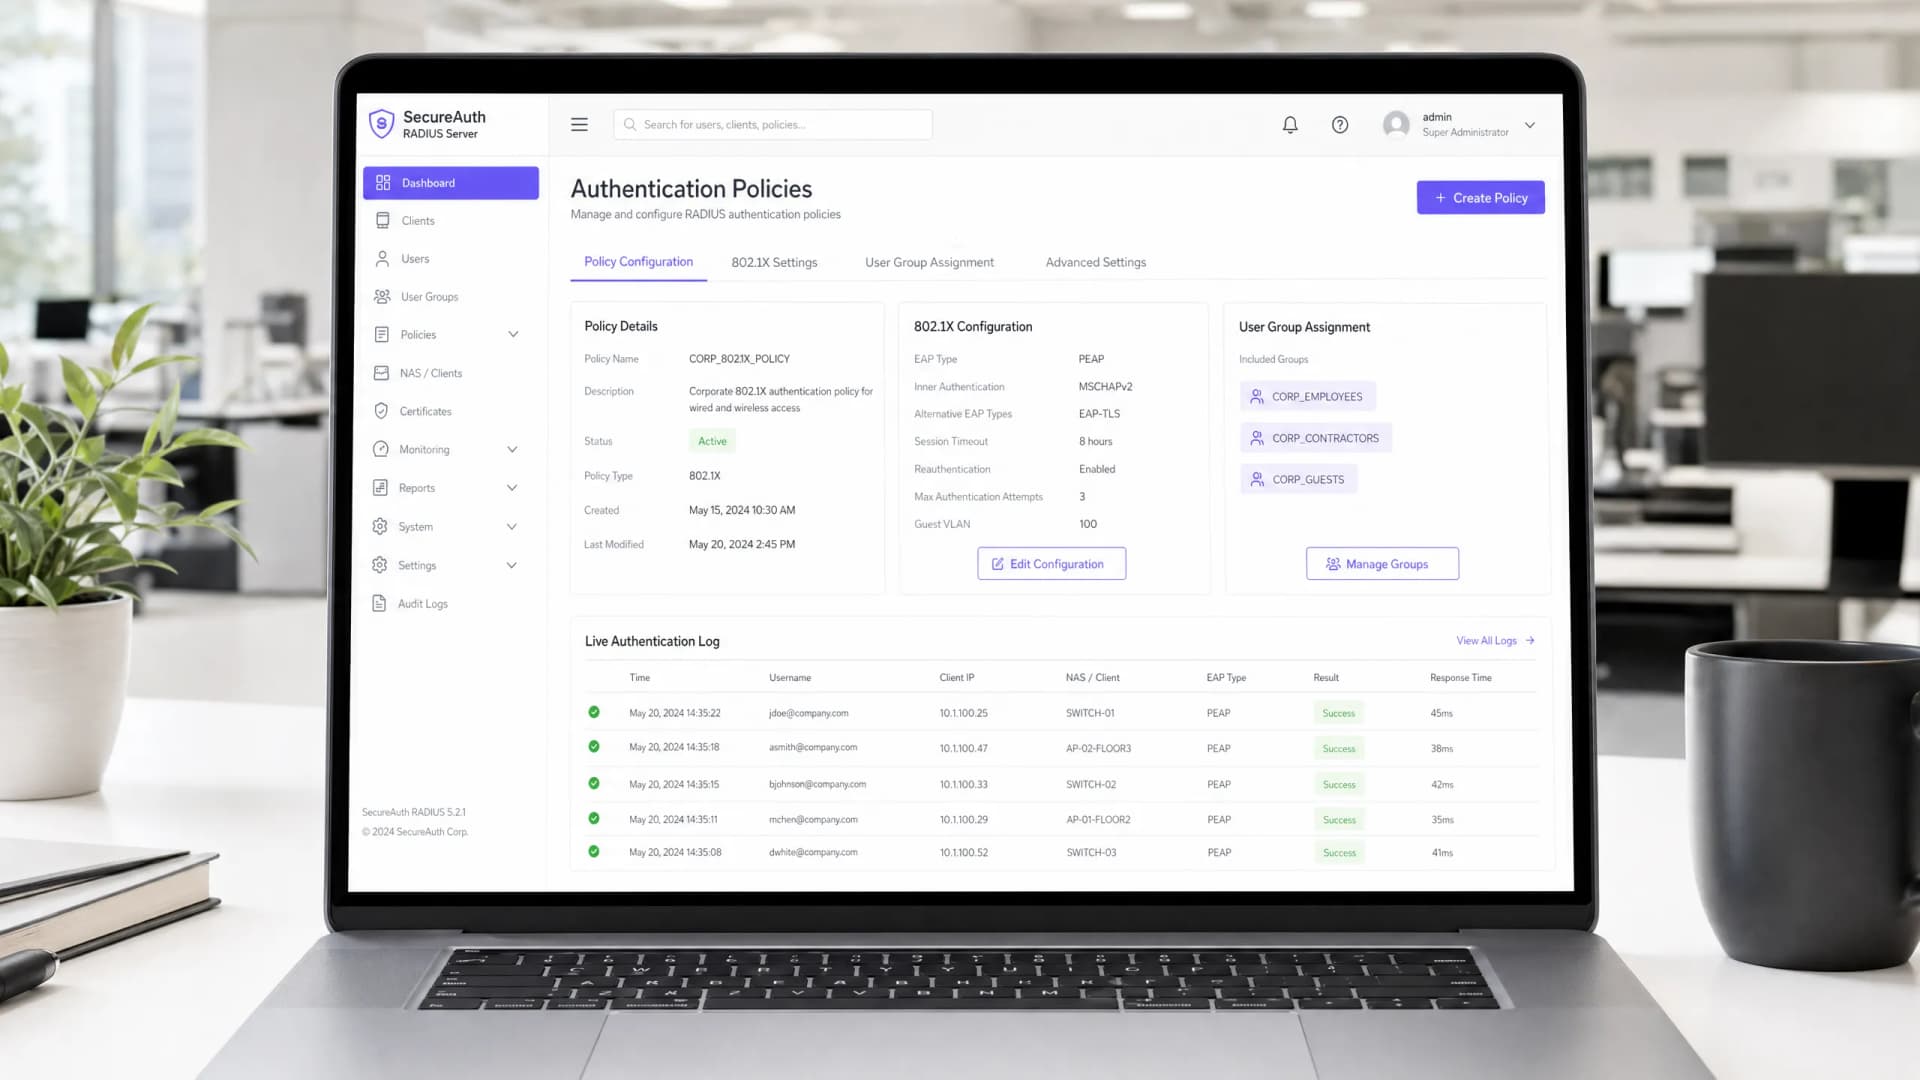
Cómo configurar un servidor RADIUS para la autenticación WiFi: Guía paso a paso de 802.1X
Configure FreeRADIUS, Windows Server NPS y Cloud RADIUS para la autenticación de WiFi empresarial 802.1X. Guía paso a paso que cubre secretos compartidos, certificados EAP-TLS, asignación dinámica de VLAN e integración con Microsoft Entra ID.
Cómo configurar la autenticación WiFi 802.1X: una guía paso a paso
Esta guía técnica proporciona un tutorial paso a paso para configurar la autenticación WiFi empresarial 802.1X. Cubre la configuración del servidor RADIUS, el despliegue de certificados y estrategias prácticas de implementación para responsables de TI en espacios de gran afluencia.
Eduroam y 802.1X: autenticación WiFi segura para educación superior | Purple
Diseñe y proteja eduroam 802.1X WiFi en educación superior. Compare EAP-TLS frente a PEAP, configure la federación RADIUS y RadSec, y aísle las redes de invitados.

¿Qué es PKI? Cómo la infraestructura de clave pública impulsa la seguridad WiFi
Esta guía de referencia técnica autorizada explica la infraestructura de clave pública (PKI) y su papel fundamental en la protección de redes WiFi empresariales en entornos de hostelería, retail y sector público. Diseñada para directores de TI, arquitectos de redes y CTO, ofrece orientación práctica sobre la autenticación basada en certificados, la implementación de IEEE 802.1X con EAP-TLS y cómo la plataforma de Purple aprovecha estos estándares para una conectividad escalable y conforme a las normativas. Los lectores obtendrán una hoja de ruta de implementación concreta, casos de estudio reales y una comprensión clara de cómo la PKI elimina las vulnerabilidades del WiFi con secreto compartido.
Simplificación de la incorporación de usuarios para el acceso seguro a la red
Esta guía proporciona una referencia técnica detallada para directores de TI, arquitectos de red y directores de operaciones de instalaciones sobre cómo simplificar la incorporación de usuarios para un acceso seguro a la red. Abarca todo el ecosistema de autenticación - desde portales cautivos de autoservicio y federación de identidades hasta IEEE 802.1X, WPA3, RADIUS y OpenRoaming - con orientaciones prácticas de despliegue para entornos de hostelería, comercio minorista, eventos y sector público. La guía aborda los requisitos de cumplimiento de GDPR y PCI-DSS, el control de acceso basado en roles y las estrategias de almacenamiento en caché de direcciones MAC, capacitando a los equipos para reducir la fricción en la incorporación y los costes administrativos sin comprometer el nivel de seguridad.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.
