
Cómo configurar WiFi empresarial en iOS y macOS con 802.1X
Esta guía fidedigna proporciona a los líderes sénior de TI pasos prácticos para implementar WiFi empresarial 802.1X en dispositivos iOS y macOS. Cubre la autenticación basada en certificados (EAP-TLS), los perfiles de configuración MDM y la integración de la arquitectura para proteger las redes corporativas al tiempo que se admiten las iniciativas BYOD.
Video overview
Parte de nuestra serie principal: Guía de seguridad de WiFi empresarial →
Resumen ejecutivo
Para los directores de tecnología y arquitectos de red que gestionan grandes espacios - desde hostelería y comercio minorista hasta hubs de transporte - proteger el extremo inalámbrico empresarial es primordial. Confiar en claves precompartidas (PSK) o en Captive Portals heredados para el acceso del personal y de los dispositivos corporativos expone la red al robo de credenciales y a fallos de cumplimiento.
Esta referencia técnica detalla la implementación de 802.1X utilizando EAP-TLS (protocolo de autenticación extensible - seguridad de la capa de transporte) para dispositivos Apple (iOS y macOS). Al imponer la autenticación basada en certificados, las empresas pueden eliminar las vulnerabilidades de seguridad relacionadas con las contraseñas, agilizar la incorporación de dispositivos a través de plataformas de gestión de dispositivos móviles (MDM) como Jamf e Intune, y garantizar una sólida segregación de la red. Mientras que las soluciones de Guest WiFi gestionan el acceso público y la captura de datos, un despliegue de 802.1X bien estructurado protege los recursos internos, garantizando el cumplimiento de los requisitos de PCI-DSS y GDPR.
Escuche el podcast informativo técnico de 10 minutos que aparece a continuación para obtener una visión general rápida de la arquitectura y los errores más comunes.
Análisis técnico detallado
La arquitectura 802.1X
El estándar IEEE 802.1X define el control de acceso a redes basado en puertos (PNAC). En un contexto inalámbrico, impide que el cliente (suplicante) transmita tráfico a través del punto de acceso inalámbrico (autenticador) hasta que un servidor RADIUS (servidor de autenticación) haya verificado su identidad.
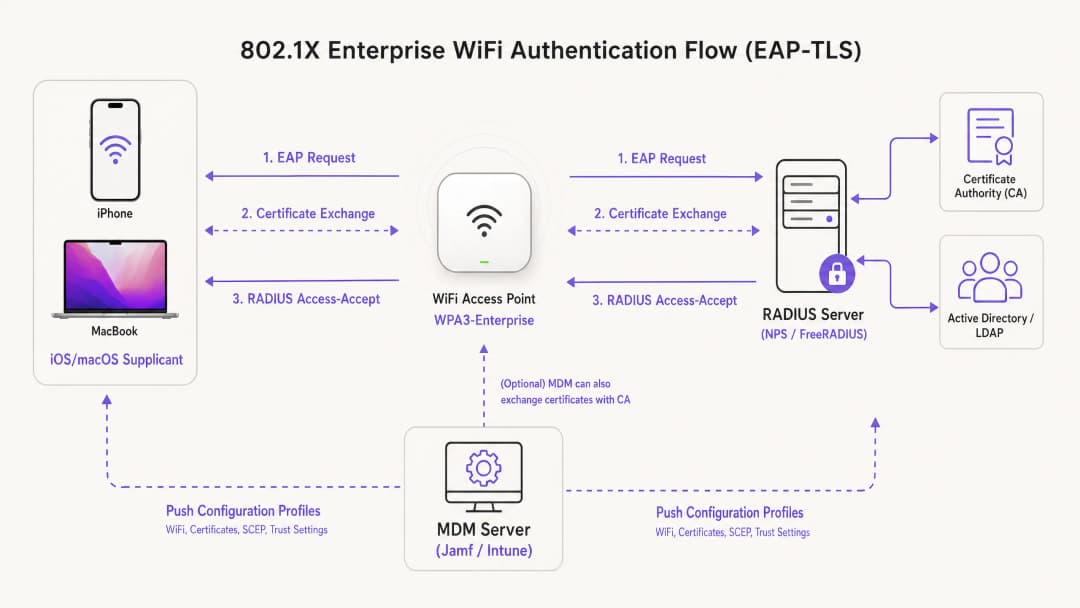
Para implementaciones dentro del ecosistema de Apple, EAP-TLS es el estándar de la industria. A diferencia de PEAP o TTLS, que dependen de credenciales de usuario que son vulnerables a amenazas de seguridad, EAP-TLS requiere que tanto el servidor RADIUS como el dispositivo del cliente presenten certificados digitales. Este proceso de autenticación mutua garantiza que el dispositivo esté autorizado y que la red a la que se conecta sea legítima, protegiendo contra ataques de AP maliciosos.
Perfiles de configuración de Apple
Los dispositivos Apple no admiten de forma nativa el registro automatizado de certificados sin una gestión externa. Para desplegar EAP-TLS a escala, los equipos de TI deben utilizar perfiles de configuración (archivos .mobileconfig). Estos archivos XML contienen cargas de datos específicas:
- Carga de datos de WiFi: Define el SSID, el tipo de seguridad (WPA3-Enterprise) y los tipos de EAP compatibles.
- Payload de certificado: Entrega la CA raíz y las CA intermedias necesarias para confiar en el servidor RADIUS.
- Payload SCEP/ACME: Configura el protocolo utilizado para solicitar un certificado de cliente único a la Autoridad de Certificación (CA).
Para profundizar en la seguridad de su infraestructura de AP, consulte nuestra guía: Access Point Security: Your 2026 Enterprise Guide.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.
Guía de implementación
Paso 1: Preparación de PKI y RADIUS
Antes de comenzar con la configuración de MDM, su infraestructura de clave pública (PKI) y el servidor RADIUS (como Cisco ISE, Aruba ClearPass o FreeRADIUS) deben estar configurados para emitir y validar certificados. Asegúrese de que el certificado de su servidor RADIUS esté firmado por una CA pública o interna de confianza, y de que el nombre alternativo del sujeto (SAN) coincida con el FQDN del servidor.
Paso 2: Configuración del payload de MDM (Jamf / Intune)
Para implementaciones empresariales escalables, la implementación basada en MDM es obligatoria.
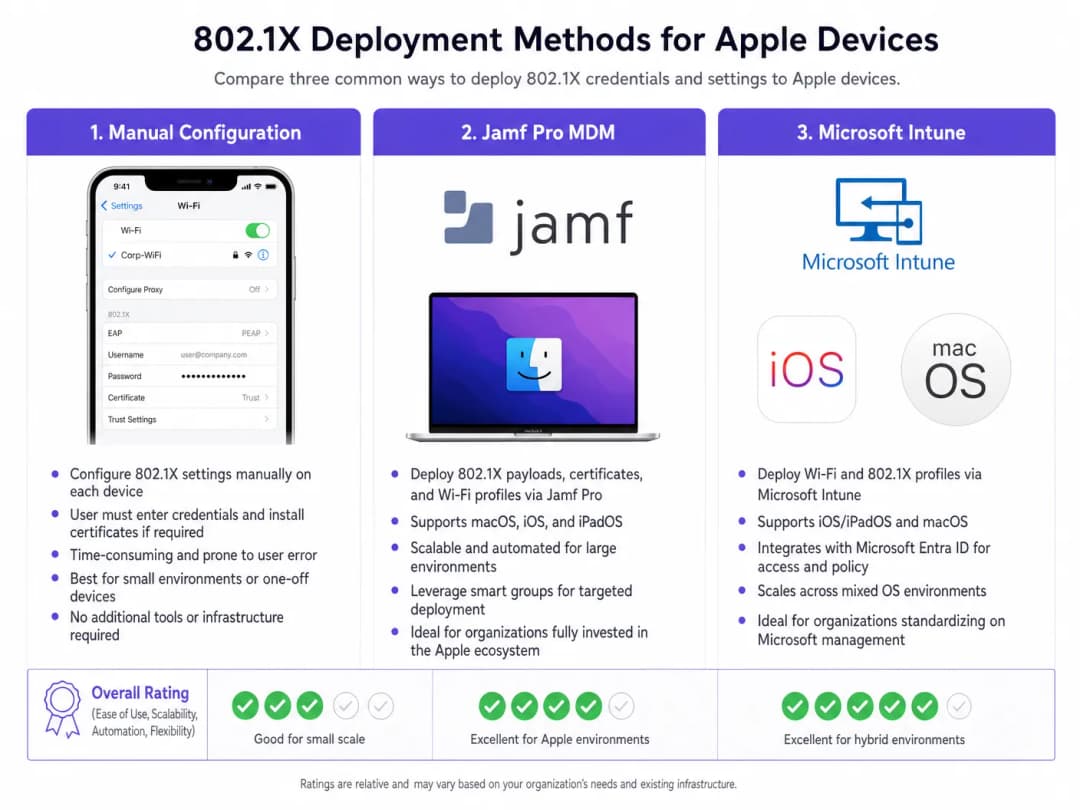
Creación del perfil:
- Configuración de confianza: Este paso es fundamental. En el payload de WiFi, debe seleccionar explícitamente el certificado de la CA raíz (implementado como un payload independiente dentro del mismo perfil) como el ancla de confianza para el servidor RADIUS. Además, especifique el nombre común (CN) o SAN exacto del servidor RADIUS en el campo "Nombres de certificado de servidor de confianza". Si no lo hace, iOS/macOS solicitará al usuario que confíe en el certificado manualmente, lo que rompería el modelo de implementación zero-touch.
- Certificado de identidad: Vincule el payload de WiFi al payload SCEP o ACME para que el dispositivo sepa qué certificado presentar durante el saludo EAP-TLS.
Paso 3: Segregación de red
Los dispositivos corporativos autenticados a través de 802.1X deben ubicarse en VLAN dedicadas, totalmente aisladas de las redes de acceso público. Para los centros que utilizan las herramientas de WiFi Analytics de Purple, el SSID de invitados funciona en paralelo, lo que garantiza que el tráfico corporativo y los datos de análisis de invitados nunca se crucen.
Para entornos con flotas de dispositivos mixtas, también puede resultar útil consultar la guía sobre Cómo configurar WiFi empresarial en dispositivos Android con EAP-TLS.
Buenas prácticas
- Imponer WPA3-Enterprise: Exija el uso de WPA3 en todas las nuevas implementaciones para aprovechar la solidez criptográfica de 192 bits. Asegúrese de mantener la compatibilidad con dispositivos antiguos solo cuando sea estrictamente necesario para las operaciones comerciales.
- Automatizar la renovación de certificados: Configure el payload SCEP para renovar automáticamente los certificados de los clientes al menos 14 días antes de que caduquen.
- Desactivar la aleatorización de direcciones MAC: Para los SSID corporativos distribuidos a través de MDM, desactive la opción "Dirección WiFi privada" (iOS) para garantizar un seguimiento constante y la aplicación de políticas en las herramientas de gestión de red.* Aproveche la seguridad DNS: combine 802.1X con un filtrado DNS robusto para evitar que los dispositivos corporativos comprometidos se conecten a servidores de comando y control. Para obtener detalles sobre la implementación, consulte Proteger su red mediante una seguridad y DNS robustos.
Resolución de problemas y mitigación de riesgos
El escenario del "fallo silencioso"
El problema más común en las implementaciones de 802.1X en iOS/macOS es el fallo silencioso, en el que el dispositivo se niega a conectarse sin avisar al usuario. Esto casi siempre apunta a un problema en la cadena de confianza. Si el certificado del servidor RADIUS se ha renovado y la nueva entidad de certificación (CA) raíz o intermedia no se envió a los dispositivos antes de la transición, los dispositivos Apple abortarán el saludo EAP para protegerse contra ataques de intermediario (man-in-the-middle).
Mitigación: implemente un proceso estricto de gestión de cambios para los certificados RADIUS. Despliegue siempre la nueva cadena de CA a través de MDM al menos una semana antes de actualizar el servidor RADIUS.
Tiempos de espera de registro SCEP
Si los dispositivos no reciben sus certificados de cliente, verifique la contraseña de desafío SCEP y asegúrese de que el servidor MDM pueda comunicarse con el servidor NDES/CA a través de los puertos requeridos.
ROI e impacto empresarial
El despliegue de 802.1X con EAP-TLS requiere una inversión inicial en arquitectura PKI y MDM, pero el ROI se materializa mediante la mitigación de riesgos y la eficiencia operativa. Al eliminar los restablecimientos de contraseñas y automatizar la incorporación de dispositivos, los tickets de soporte técnico de TI relacionados con el acceso WiFi suelen disminuir entre un 60% y un 80%. Además, lograr una segmentación de red estricta es frecuentemente un requisito obligatorio para las pólizas de seguro de ciberseguridad y el cumplimiento de PCI-DSS, lo que protege a la organización de sanciones financieras catastróficas derivadas de brechas de seguridad.
Definiciones clave
EAP-TLS
Protocolo de autenticación extensible-Seguridad de la capa de transporte. Un marco de autenticación que requiere certificados digitales tanto en el cliente como en el servidor de autenticación.
Considerado el método 802.1X más seguro, elimina la necesidad de contraseñas y protege contra el robo de credenciales.
Suplicante
El dispositivo del usuario final (por ejemplo, iPhone, MacBook) que solicita acceso a la red.
El suplicante debe configurarse a través de MDM para presentar el certificado correcto y confiar en el servidor correcto durante el protocolo de enlace 802.1X.
Autenticador
El dispositivo de red, normalmente un punto de acceso WiFi o un conmutador, que bloquea el tráfico hasta que se autentica el suplicante.
El AP actúa como intermediario, pasando mensajes EAP entre el suplicante y el servidor RADIUS.
Servidor RADIUS
Servicio de usuario de marcación de autenticación remota. El servidor que verifica las credenciales (certificados) del suplicante y autoriza el acceso.
El motor de decisión principal para el acceso a la red empresarial, a menudo integrado con Active Directory y PKI.
Perfil de configuración MDM
Un archivo XML (.mobileconfig) que se envía a los dispositivos Apple para aplicar configuraciones, implementar certificados y configurar el acceso a la red.
El mecanismo de entrega esencial para lograr implementaciones de 802.1X sin intervención en iOS y macOS.
SCEP
Protocolo simple de inscripción de certificados. Un protocolo utilizado por los sistemas MDM para solicitar e instalar automáticamente certificados en los dispositivos.
Crucial para automatizar el ciclo de vida de los certificados de cliente necesarios para EAP-TLS.
SAN (Nombre alternativo del sujeto)
Una extensión de un certificado X.509 que permite asociar múltiples valores (como FQDN o direcciones IP) al certificado.
Los dispositivos Apple comprueban estrictamente el SAN del certificado del servidor RADIUS frente a los nombres de confianza definidos en su perfil de configuración.
WPA3-Enterprise
La última certificación de seguridad WiFi que requiere una fuerza criptográfica de 192 bits y marcos de gestión protegidos (PMF) obligatorios.
El estándar de seguridad recomendado para nuevos despliegues empresariales, que ofrece una protección significativa contra la escucha no autorizada.
Ejemplos prácticos
Una cadena minorista global está implementando iPads corporativos para 500 gerentes de tienda. Actualmente utilizan un SSID oculto con una PSK que se ha filtrado. Necesitan proteger la red utilizando Microsoft Intune sin requerir que los gerentes introduzcan credenciales manualmente.
- Implementar una CA empresarial y configurar la integración de NDES/SCEP con Intune.
- Crear un perfil de Certificado de confianza en Intune que contenga la CA raíz para el servidor RADIUS.
- Crear un perfil de Certificado SCEP dirigido a los iPads para emitir certificados de cliente únicos.
- Crear un perfil de WiFi en Intune. Establecer el tipo de seguridad en WPA2/WPA3-Enterprise, el tipo de EAP en EAP-TLS. Vincular el perfil SCEP como certificado de cliente y el perfil de Certificado de confianza para la validación del servidor. Especificar los nombres de los servidores RADIUS.
- Enviar los perfiles a un grupo de prueba, verificar la conectividad y, a continuación, implementarlos en los 500 dispositivos.
Una universidad está actualizando su infraestructura de red y necesita garantizar que los MacBooks del personal docente gestionados por Jamf Pro realicen la transición sin problemas a un nuevo clúster de servidores RADIUS.
- Exportar los certificados raíz e intermedios del nuevo clúster de servidores RADIUS.
- En Jamf Pro, actualizar el perfil de configuración existente (o crear un perfil de transición) para incluir los nuevos certificados de CA junto con los antiguos.
- Actualizar los "Nombres de certificados de servidor de confianza" en la carga útil de WiFi para incluir los FQDN de los nuevos servidores RADIUS.
- Enviar el perfil actualizado a todos los MacBooks.
- Una vez que se confirme la instalación del perfil en toda la flota, realizar la transición de la infraestructura de red a los nuevos servidores RADIUS.
Preguntas de práctica
Q1. Su organización está desplegando WPA3-Enterprise en todos los MacBooks corporativos. Durante las pruebas, los usuarios informan que sus dispositivos les piden repetidamente "Verificar certificado" para el servidor RADIUS, a pesar de que el perfil se envió a través de Jamf. ¿Cuál es el error de configuración más probable?
Sugerencia: Considere qué información específica necesita el dispositivo Apple para confiar en el servidor de forma silenciosa.
Ver respuesta modelo
Al perfil de configuración le falta la asignación de confianza explícita. Aunque la CA raíz esté instalada en el dispositivo, la carga útil de WiFi debe incluir explícitamente el FQDN del servidor RADIUS en el campo "Nombres de certificados de servidor de confianza", y la CA raíz debe seleccionarse como el anclaje de confianza para esa red WiFi específica. Sin esto, macOS solicitará al usuario que verifique y confíe manualmente en el certificado.
Q2. Una cadena hotelera quiere proteger sus operaciones internas (iPads del personal) mediante 802.1X, al tiempo que sigue ofreciendo acceso público a través de un captive portal. ¿Cómo debe diseñarse la arquitectura de red para dar soporte a ambos requisitos de forma segura?
Sugerencia: Piense en la separación lógica a nivel de punto de acceso y de switch.
Ver respuesta modelo
La arquitectura debe utilizar dos SSID independientes transmitidos desde los mismos puntos de acceso. El SSID interno se configurará para WPA3-Enterprise (802.1X), autenticando los iPads del personal mediante EAP-TLS y ubicándolos en una VLAN interna segura. El SSID público será abierto, redirigiendo a los usuarios al captive portal de Purple Guest WiFi, y situando a los invitados autenticados en una VLAN muy restringida, con acceso exclusivo a internet. Esto garantiza la segregación completa del tráfico corporativo y de invitados.
Q3. Está migrando su infraestructura RADIUS de un despliegue de Cisco ISE local a un proveedor de RADIUS en la nube. El nuevo proveedor utiliza una entidad de certificación pública diferente. ¿Cuál es el primer paso crítico antes de cambiar la configuración de RADIUS en los puntos de acceso?
Sugerencia: Considere el orden de las operaciones para evitar una pérdida total de conectividad para los dispositivos cliente.
Ver respuesta modelo
El primer paso crítico es enviar un perfil de configuración MDM actualizado a todos los dispositivos Apple que incluya los certificados raíz e intermedio de la nueva CA pública utilizada por el proveedor de RADIUS en la nube. Esta cadena de confianza debe establecerse en los suplicantes antes de que los AP realicen la transición a los nuevos servidores RADIUS; de lo contrario, los dispositivos rechazarán los nuevos certificados de servidor y no podrán conectarse.
Continúe leyendo esta serie
Resolución de problemas de 802.1X en iOS y macOS: una lista de verificación de despliegue para Intune, Jamf y Microsoft Entra ID
Utilice esta lista de verificación para diagnosticar por qué los iPhones, iPads y Macs fallan al conectar con 802.1X en Intune o Jamf Pro. Cada fallo se asocia a una de estas cuatro causas: confianza en el servidor, certificado de identidad, modo macOS o ámbito de grupo de Microsoft Entra ID. Confirmará la causa mediante los registros de eapolclient y RADIUS, aplicará la solución y organizará las futuras rotaciones de certificados.
Confianza en el servidor del perfil de WiFi de Intune: nombres de servidor de certificados y lista de verificación de CA raíz para Microsoft Entra ID
Podrá configurar la mitad de la validación del servidor de un perfil de WiFi de Intune para que EAP-TLS y PEAP se conecten en Windows, Apple y Android. Hará coincidir los nombres de los servidores de certificados con el certificado de RADIUS, implementará la CA raíz correcta, alineará las asignaciones de grupos de Microsoft Entra ID y preparará las renovaciones de certificados antes de que interrumpan silenciosamente las conexiones.
Resolución de problemas de 802.1X y EAP-TLS en Android: lista de comprobación de despliegue para Intune y Microsoft Entra ID
Podrá identificar exactamente por qué los teléfonos Android gestionados fallan al usar EAP-TLS en el SSID de su personal y solucionarlo en Intune. Asocie cada síntoma con las cuatro causas habituales: falta de CA o dominio, certificado de cliente en el perfil incorrecto, valor de nombres de servidor RADIUS no coincidente o raíz de confianza no entregada. A continuación, aplique una lista de comprobación de despliegue que evite interrupciones repetidas.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.