
Guías técnicas
Guías técnicas detalladas y dirigidas por expertos sobre WiFi para invitados, analíticas, Captive Portals y tecnología para recintos.
63 guides in Security
Cómo segmentar de forma segura las redes WiFi de empleados y de invitados: mejores prácticas para LAN empresariales
Esta guía proporciona a los directores de TI y arquitectos de red un modelo técnico e independiente del proveedor para proteger las LAN empresariales mediante la segmentación correcta del tráfico de las redes WiFi de empleados e invitados. Abarca la autenticación 802.1X, RADIUS en la nube, el aislamiento de VLAN y la gestión del ciclo de vida de las credenciales necesaria para eliminar las contraseñas compartidas y proteger los activos corporativos.
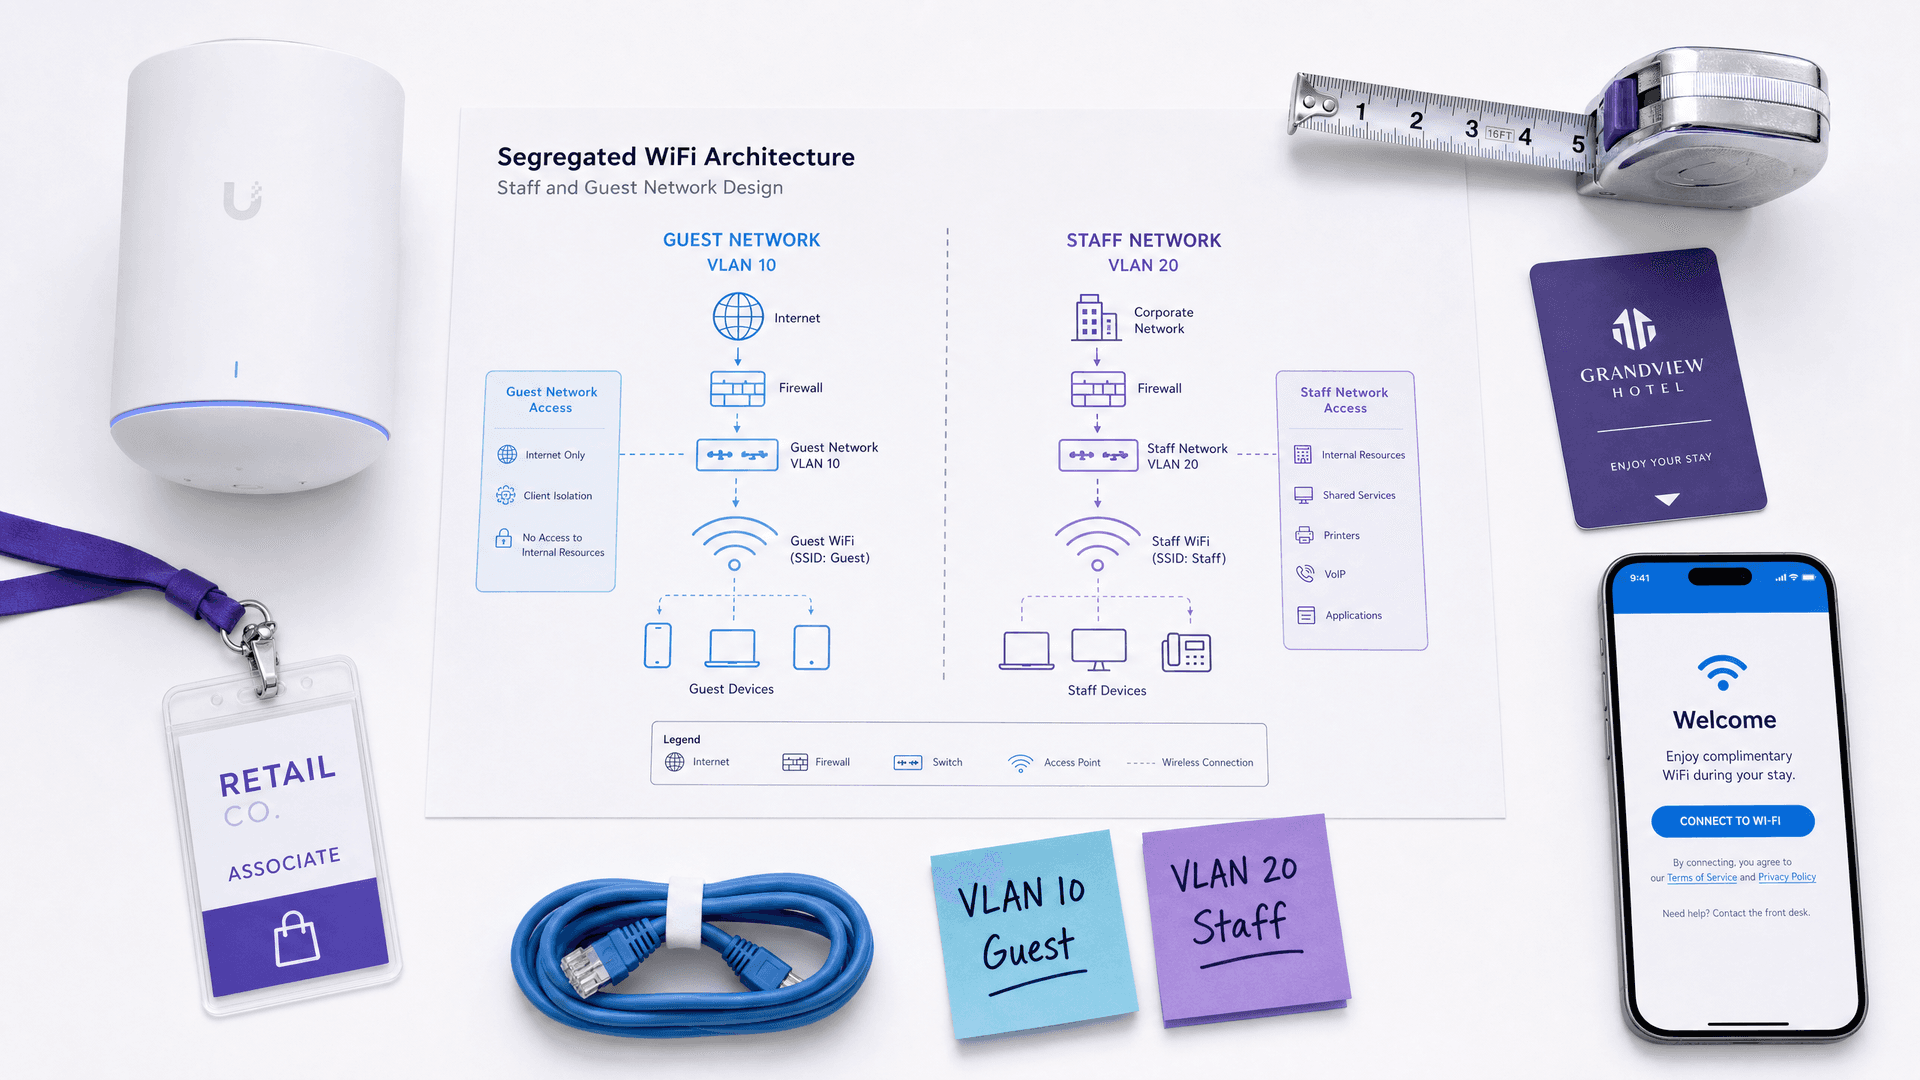
Cómo segregar de forma segura las redes WiFi de empleados y de invitados
Esta guía técnica autorizada proporciona a los responsables de TI estrategias prácticas para segregar de forma segura las redes WiFi de empleados, invitados e IoT utilizando VLANs y 802.1X. Detalla cómo proteger la infraestructura empresarial, mantener el cumplimiento de PCI-DSS y aprovechar los Captive Portals para capturar datos de origen.
La mejor filtración DNS: una guía completa para empresas
Esta guía de referencia técnica explica cómo la filtración DNS empresarial protege las redes públicas al bloquear dominios maliciosos en la capa de resolución - antes de que se establezca una conexión. Proporciona a los directores de TI, arquitectos de redes y equipos de operaciones de las instalaciones la arquitectura de despliegue, la configuración del firewall y el contexto de cumplimiento normativo que necesitan para proteger el WiFi de invitados en entornos de hostelería, comercio minorista y sector público. Purple Shield bloquea el malware, las botnets y el contenido inapropiado a nivel de DNS en más de 80.000 instalaciones activas.
Comprensión de Cisco SUDI: Identidad con Anclaje por Hardware en el Control de Acceso Seguro a la Red
Esta guía explica cómo Cisco SUDI proporciona una identidad con anclaje por hardware y criptográficamente segura para la infraestructura de red empresarial. Aprenda a sustituir las direcciones MAC suplantables por certificados 802.1AR inmutables para proteger el control de acceso a la red de su recinto.
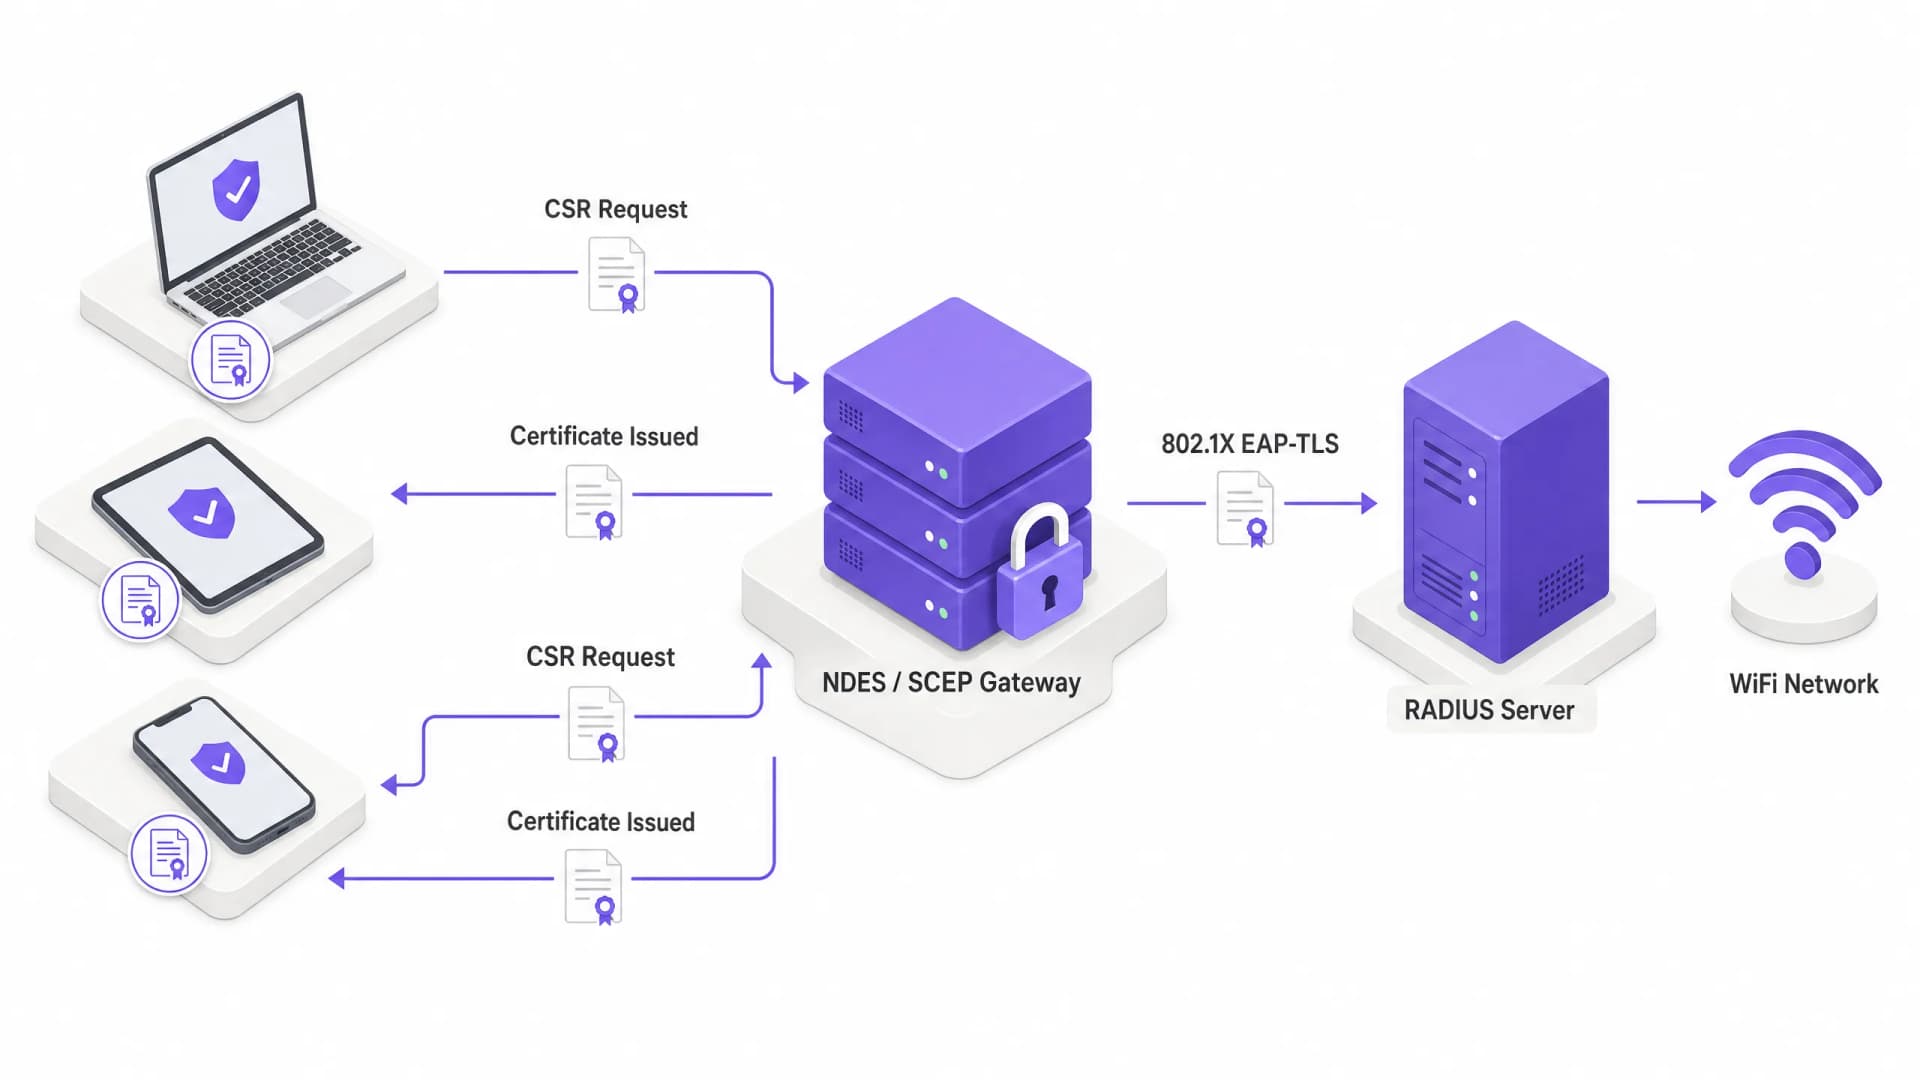
Cómo configurar SCEP para el registro automatizado de certificados WiFi empresariales
Esta guía explica cómo configurar SCEP (Simple Certificate Enrollment Protocol) para el registro automatizado de certificados WiFi empresariales, cubriendo toda la arquitectura desde PKI y NDES hasta el despliegue de perfiles MDM y la validación RADIUS. Está dirigida a directores de TI, arquitectos de red y directores de tecnología de hoteles, cadenas de retail, estadios, centros de conferencias y organizaciones del sector público que necesitan ir más allá de las claves precompartidas e implementar una autenticación scalable 802.1X EAP-TLS basada en la identidad. La plataforma de superposición en la nube de Purple, que es independiente del hardware, se integra directamente con esta arquitectura, proporcionando la capa de WiFi para invitados y BYOD que coexiste con la red del personal autenticada por certificado.
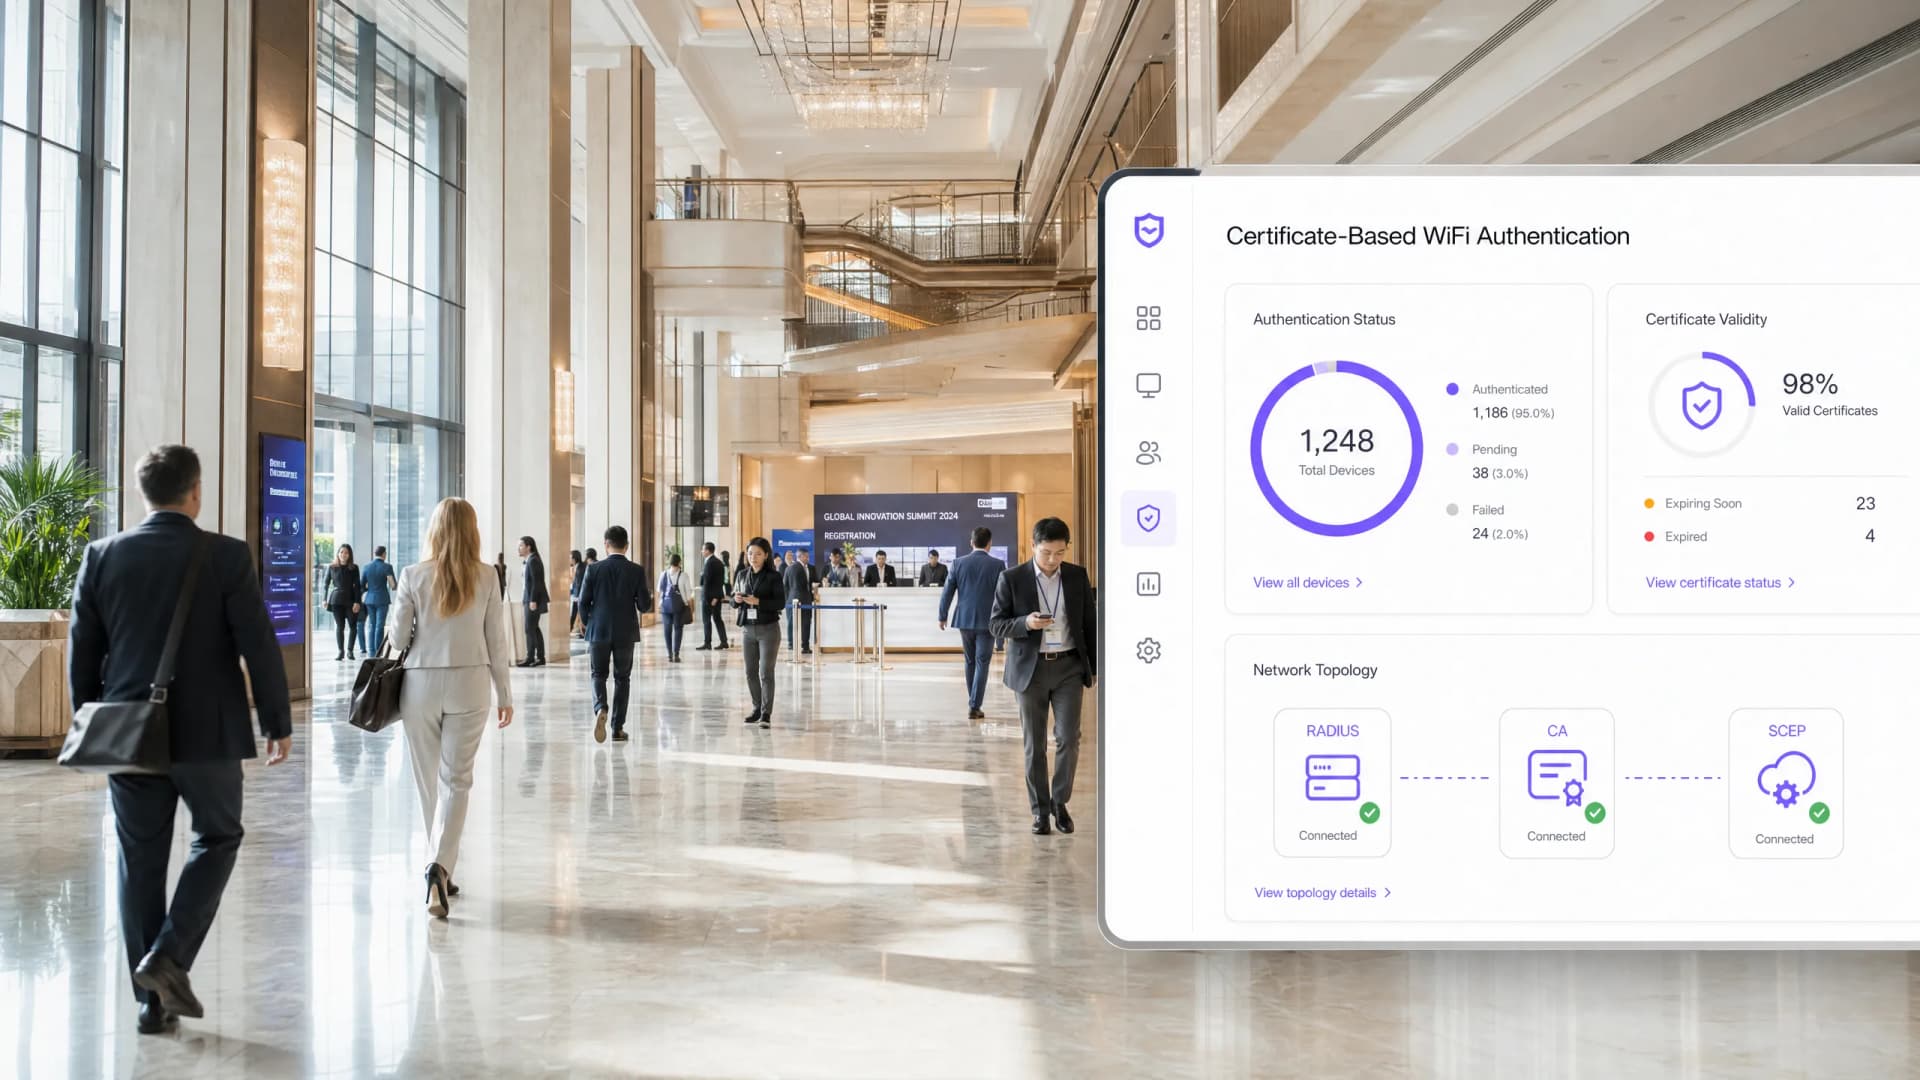
La guía empresarial de SCEP: cómo implementar el protocolo de inscripción de certificados simple para una seguridad automatizada de WiFi en campus
Esta guía de referencia técnica proporciona un diseño arquitectónico definitivo y una estrategia de implementación paso a paso para el despliegue de certificados WiFi empresariales mediante SCEP. Cubre las diferencias críticas entre SCEP y PKCS, la secuencia exacta de implementación necesaria para el éxito y las estrategias de mitigación de riesgos en el mundo real para los líderes de TI.
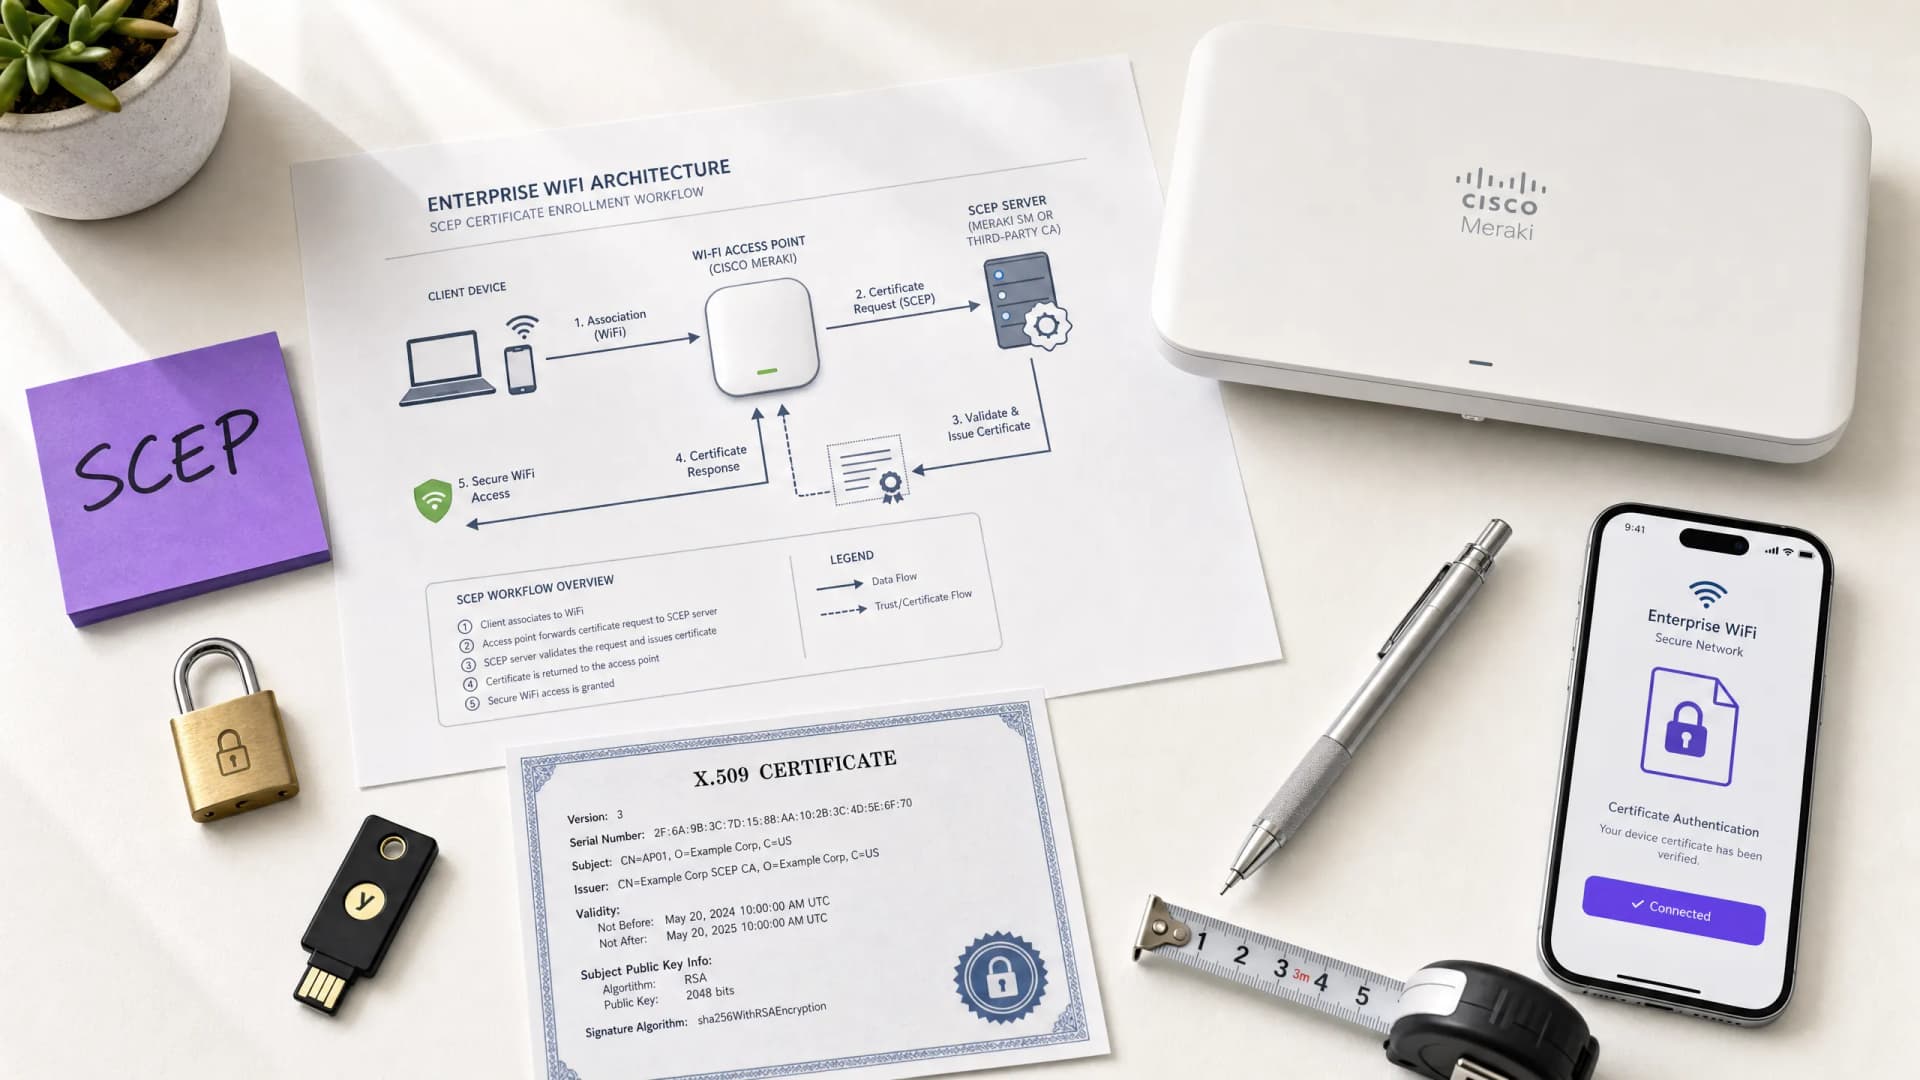
Cómo implementar SCEP para el registro automatizado de certificados WiFi
Esta guía explica cómo implementar SCEP (Simple Certificate Enrollment Protocol) para el registro automatizado de certificados WiFi en entornos empresariales. Cubre el diseño arquitectónico completo, desde el diseño de PKI y la integración con MDM hasta la secuencia de despliegue obligatoria de tres pasos, y muestra a los responsables de TI y arquitectos de red cómo eliminar las credenciales compartidas, automatizar la gestión del ciclo de vida de los certificados y cumplir con los requisitos de PCI DSS y GDPR a escala.
Comprensión de Cisco SUDI: Identidad de Dispositivo Basada en Hardware en el Control de Acceso a la Red
Esta guía detalla la arquitectura técnica de Cisco SUDI, explicando cómo la identidad anclada en hardware protege el control de acceso a la red. Proporciona pasos de implementación prácticos para que los líderes de TI implementen la autenticación 802.1X EAP-TLS y automaticen el aprovisionamiento Zero Touch en todos los recintos corporativos.
Automatización de la seguridad WiFi empresarial: Guía de despliegue de certificados SCEP
Esta guía técnica explica cómo automatizar la seguridad WiFi empresarial mediante el despliegue de certificados SCEP. Proporciona un diseño de arquitectura detallado y los pasos de implementación para desplegar la autenticación 802.1X EAP-TLS en redes corporativas y de invitados.
Cómo configurar SCEP para BYOD seguro y autenticación de red 802.1X
Esta guía proporciona una referencia técnica completa para configurar SCEP al desplegar la autenticación de red 802.1X basada en certificados. Cubre la transición arquitectónica de contraseñas compartidas a EAP-TLS, la integración con la gestión de dispositivos móviles y la segmentación estricta de la red para un acceso BYOD seguro en entornos empresariales.
Términos y condiciones de WiFi para empleados: fundamentos legales y de conformidad
Esta guía aborda los aspectos fundamentales, legales y técnicos, para la redacción y aplicación de los términos y condiciones de WiFi para empleados en entornos empresariales. Detalla qué incluir en una Política de Uso Aceptable (AUP), cómo cumplir con los requisitos de GDPR y PCI-DSS, y cómo implementar la autenticación basada en la identidad y la segmentación de red para proteger los activos corporativos. Los responsables de TI, los equipos de recursos humanos y los directores de operaciones de hoteles, cadenas de tiendas, estadios y organizaciones del sector público encontrarán directrices prácticas para implementar este trimestre.
Políticas de WiFi para empleados en el sector retail: protección de redes internas
Esta guía abarca los requisitos técnicos y normativos fundamentales para proteger las redes WiFi internas en el sector retail, desde la segmentación de VLAN y el cumplimiento de PCI DSS 4.0 hasta la gestión de dispositivos personales (BYOD) de los empleados en la tienda. Ofrece a directores de TI, arquitectos de red y directores de operaciones un plan práctico e independiente del fabricante que pueden implementar este trimestre.
Guía de configuración de SCEP empresarial: autenticación WiFi basada en certificados para educación superior y grandes redes
Esta guía proporciona un plan técnico completo para desplegar la autenticación WiFi basada en certificados mediante SCEP. Cubre la transición arquitectónica de claves previamente compartidas a EAP-TLS, las secuencias de despliegue en plataformas MDM y las estrategias críticas de mitigación de riesgos para redes a gran escala.
El futuro de la seguridad WiFi: NAC impulsado por IA y detección de amenazas
Esta guía de referencia explora la evolución de la seguridad de las redes WiFi corporativas, desde el antiguo WPA2 hasta el control de acceso a la red (NAC) impulsado por IA y la detección de amenazas. Diseñada para responsables de TI, ofrece estrategias de implementación prácticas para proteger entornos de alta densidad como tiendas físicas, hoteles y estadios utilizando las redes basadas en la identidad de Purple.
Gestión de la seguridad de dispositivos IoT con NAC y MPSK
Esta guía técnica detalla cómo los recintos empresariales pueden proteger los dispositivos IoT sin interfaz de usuario utilizando una arquitectura de clave precompartida múltiple (MPSK) y control de acceso a la red (NAC). Proporciona pasos de implementación prácticos para lograr la microsegmentación, contener el radio de impacto de seguridad y mantener el cumplimiento sin sacrificar la escalabilidad.
RadSec: Cómo RADIUS sobre TLS mejora la seguridad de la autenticación WiFi
Esta referencia técnica autorizada explica cómo RadSec (RFC 6614) protege la autenticación de WiFi corporativa al envolver el tráfico RADIUS tradicional en un cifrado TLS. Diseñada para responsables de TI y arquitectos de red, cubre la arquitectura, las estrategias de despliegue y los pasos prácticos para mitigar los riesgos del tráfico RADIUS UDP sin cifrar en redes corporativas y de invitados.
Seguridad de WiFi en aeropuertos: cómo proteger a los pasajeros en redes públicas
Esta guía de referencia técnica detalla el panorama de amenazas específico del WiFi de los aeropuertos, abarcando puntos de acceso Evil Twin, hardware no autorizado y ataques Man-in-the-Middle. Proporciona a los directores de TI, arquitectos de redes y directores de operaciones de las instalaciones estrategias arquitectónicas prácticas - incluyendo la implementación de WPA3, segmentación de VLAN, despliegue de WIPS y diseño de Captive Portal conforme a GDPR - para proteger a los pasajeros y la infraestructura empresarial a escala. La plataforma de analítica y WiFi para invitados de Purple se mapea de forma concreta en cada dominio de problemas a lo largo del documento.
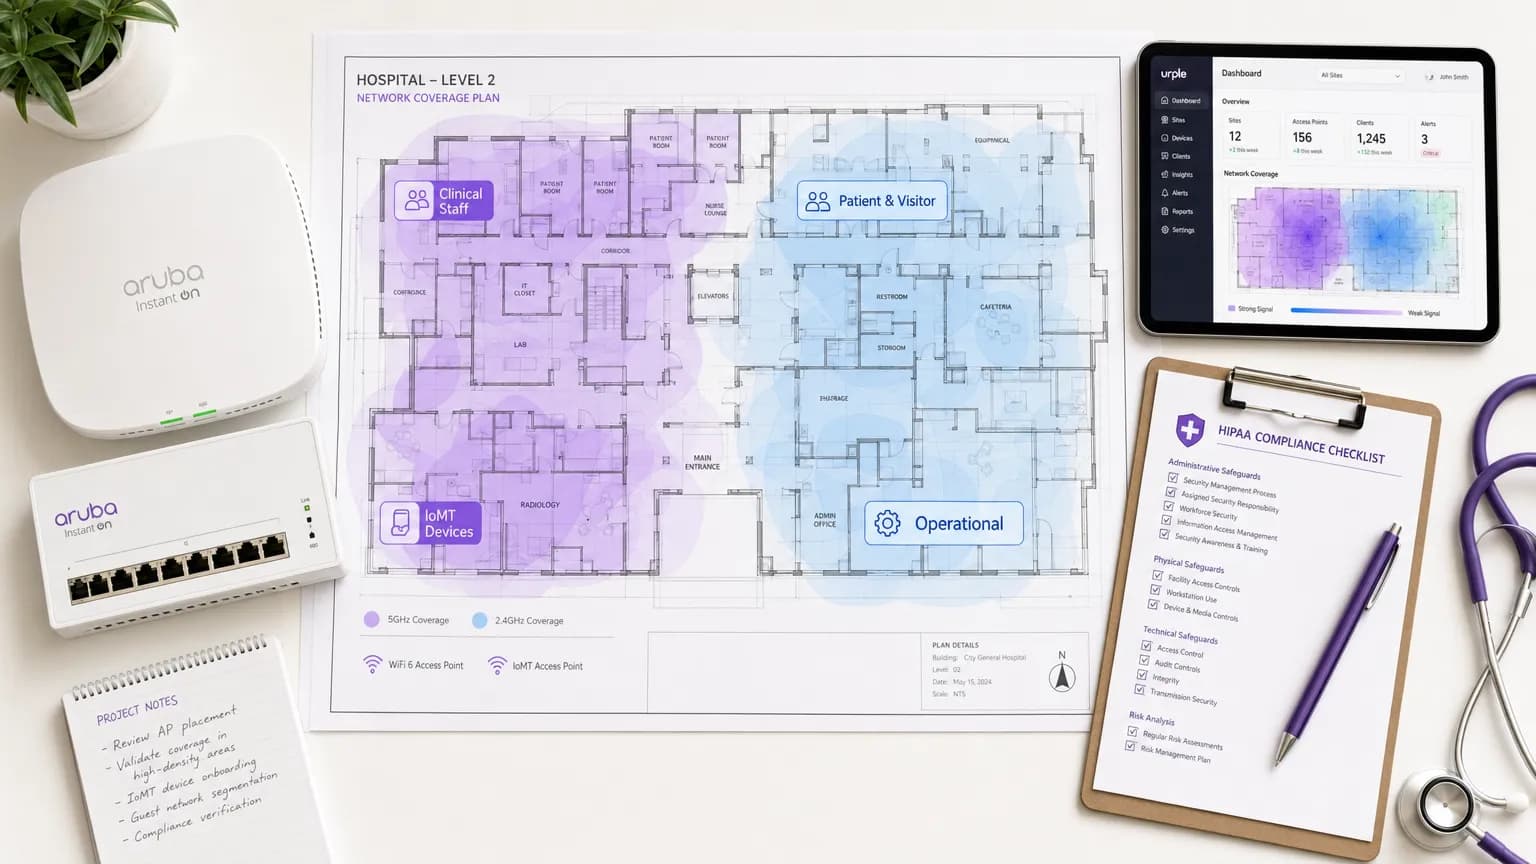
WiFi para el sector sanitario: conformidad con HIPAA, DSPT y WiFi explicada
Esta guía proporciona una referencia técnica definitiva para directores de TI, arquitectos de red y responsables de cumplimiento normativo que implementan redes inalámbricas en entornos sanitarios. Vincula los requisitos específicos de HIPAA (EE. UU.) y el Data Security and Protection Toolkit del NHS (DSPT, Reino Unido) con decisiones de arquitectura de red concretas, cubriendo la segmentación, el acceso basado en la identidad, los estándares de cifrado y la gestión de dispositivos IoMT. La plataforma de analítica y WiFi para invitados de Purple se posiciona como una solución de nivel empresarial conforme para gestionar la conectividad de pacientes y visitantes dentro de un entorno inalámbrico gobernado.
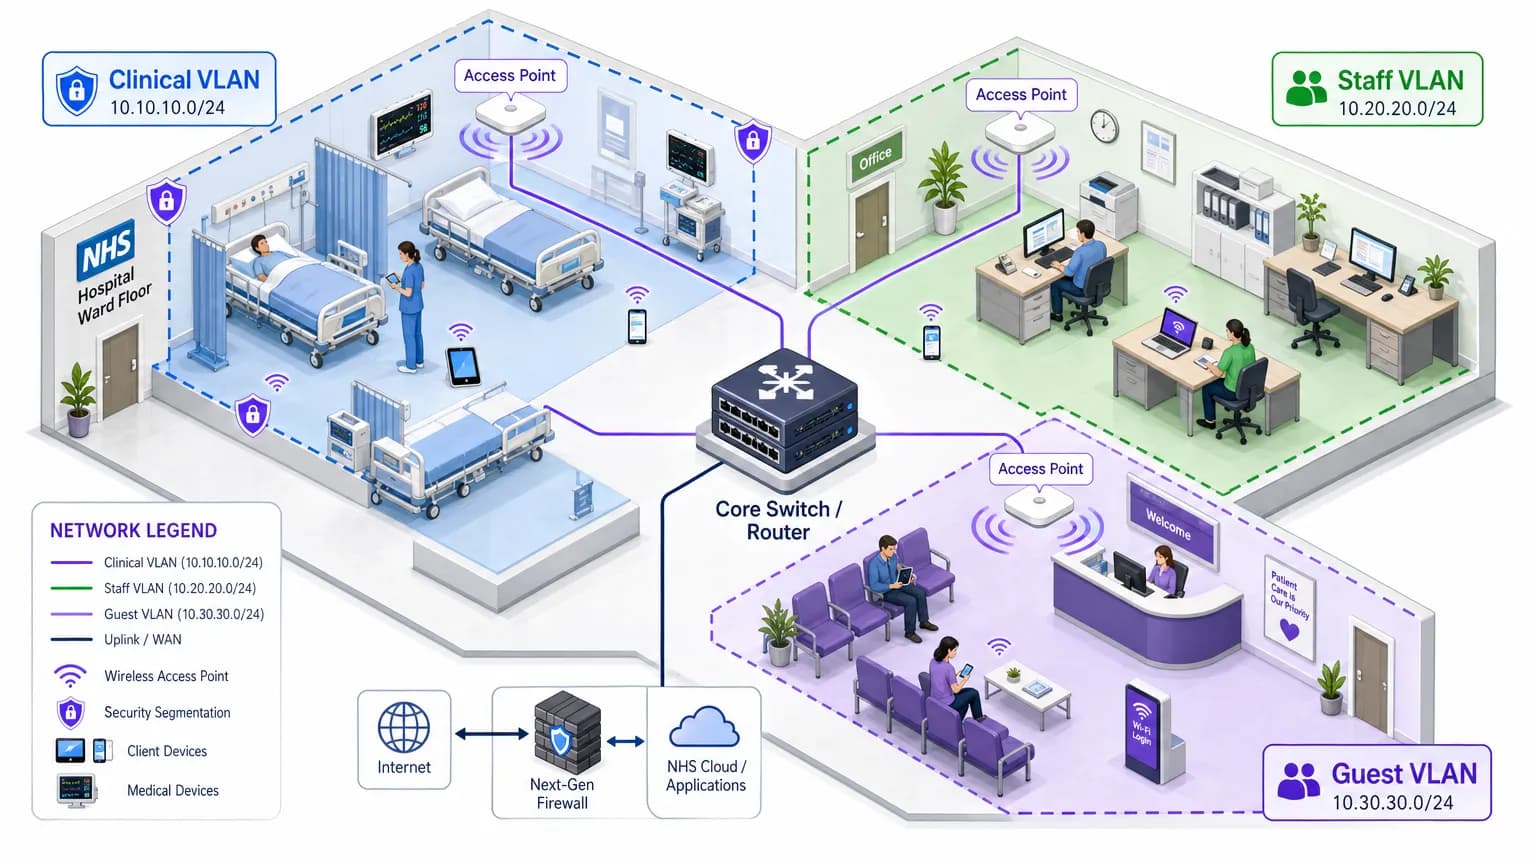
NHS Staff WiFi: Cómo desplegar redes inalámbricas seguras en el sector sanitario
Esta guía de referencia técnica detalla la arquitectura, los protocolos de seguridad y las estrategias de despliegue para el NHS Staff WiFi, abarcando la autenticación 802.1X, la segmentación de VLAN, las políticas de BYOD y la conformidad con el DSP Toolkit. Proporciona orientación práctica para los responsables de TI sobre cómo desplegar redes inalámbricas de calidad empresarial que den servicio a usuarios clínicos, administrativos y de invitados en una infraestructura física compartida sin comprometer la seguridad. Tanto si está planificando un nuevo despliegue como reforzando una infraestructura existente, esta guía ofrece los marcos de decisión y los pasos de implementación necesarios para actuar este trimestre.
Seguridad en el WiFi de hoteles: Cómo proteger a sus huéspedes y su reputación
Esta guía de referencia proporciona a los directores de TI y a los directores de operaciones de establecimientos un marco integral para proteger las redes WiFi de los hoteles. Abarca implementaciones técnicas esenciales, como la segmentación de redes, protocolos de autenticación sólidos y portales cautivos que garantizan el cumplimiento normativo para proteger los datos de los huéspedes y salvaguardar la reputación del establecimiento.

Cómo proteger los datos de los clientes recopilados a través de WiFi
Esta guía proporciona a los responsables de TI, arquitectos de redes y directores de operaciones de recintos una referencia técnica definitiva para proteger los datos de los clientes recopilados a través de despliegues de WiFi para invitados. Cubre toda la pila de seguridad, desde el cifrado WPA3 y el control de acceso IEEE 802.1X hasta los flujos de consentimiento conformes con el GDPR, la diligencia debida de proveedores y las obligaciones de notificación de brechas de seguridad. Las organizaciones que operan en los sectores de hostelería, retail, eventos y entornos del sector público encontrarán directrices de despliegue prácticas, casos de estudio reales y marcos de mitigación de riesgos medibles para implementar este trimestre.

GDPR y WiFi: una guía de cumplimiento para empresas
Una guía exhaustiva para líderes de TI y operadores de establecimientos sobre cómo gestionar el cumplimiento del GDPR en redes WiFi empresariales. Cubre el mapeo de datos, las bases legales para el procesamiento, el diseño de consentimiento en portales de inicio y las políticas de retención automatizadas.

Ley DPDP de la India: cumplimiento para WiFi de invitados en espacios de la India
Esta guía de referencia técnica autorizada detalla la Ley de Protección de Datos Personales Digitales (DPDP) de 2023 para espacios de la India que ofrecen WiFi de invitados. Proporciona estrategias de cumplimiento listas para la acción, consideraciones de arquitectura para Captive Portals y marcos prácticos para la retención de datos y transferencias transfronterizas.

LGPD de Brasil y WiFi para invitados: una guía de cumplimiento
Esta guía de referencia técnica detalla cómo se aplica la LGPD de Brasil a los despliegues de WiFi para invitados en empresas, centrándose en el cumplimiento del Captive Portal, las bases legales para el procesamiento y la intersección con el Marco Civil da Internet. Proporciona orientación de implementación práctica para líderes de TI y arquitectos de red para mitigar el riesgo regulatorio mientras se mantiene la utilidad de la red.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.
