
Cómo configurar la autenticación WiFi 802.1X: una guía paso a paso
Esta guía técnica proporciona un tutorial paso a paso para configurar la autenticación WiFi empresarial 802.1X. Cubre la configuración del servidor RADIUS, el despliegue de certificados y estrategias prácticas de implementación para responsables de TI en espacios de gran afluencia.
Video overview
Escuchar esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de seguridad WiFi para empresas →
Resumen ejecutivo
Para las redes empresariales, una PSK (clave precompartida) ya no es suficiente para proteger la infraestructura corporativa. A medida que las organizaciones se enfrentan a requisitos de cumplimiento más estrictos (PCI-DSS, GDPR) y a una superficie de ataque en expansión, la transición a la autenticación 802.1X se ha convertido en un imperativo de seguridad crítico.
Esta guía proporciona un recorrido práctico de despliegue independiente del proveedor para configurar 802.1X en puntos de acceso empresariales. Cubrimos la arquitectura principal (suplicante, autenticador y servidor de autenticación), así como la gestión de certificados, la configuración de RADIUS y los errores de despliegue más comunes. Para los responsables de TI y arquitectos de redes que operan en los sectores de retail, hostelería o sector público, esta referencia proporciona los pasos prácticos necesarios para implementar un control de acceso a la red robusto y basado en la identidad, manteniendo el tráfico corporativo y de invitados estrictamente separado.
Escuche nuestro podcast informativo complementario a continuación para obtener una descripción general de 10 minutos de la arquitectura y las estrategias de implementación.
Deep Dive: Arquitectura 802.1X
El estándar IEEE 802.1X define el control de acceso a la red basado en puertos. En un entorno inalámbrico, impide que los dispositivos cliente envíen o reciban tráfico de datos hasta que se hayan autenticado correctamente contra un directorio central.
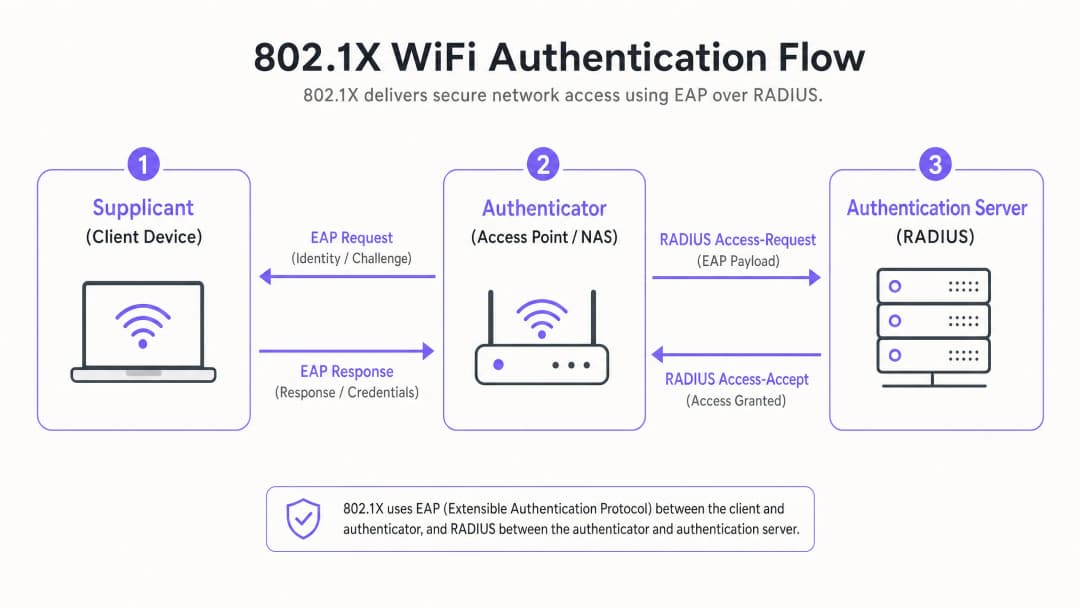
Los tres componentes principales
- Suplicante (dispositivo cliente): el software en el portátil, smartphone o dispositivo IoT que solicita el acceso. Debe ser compatible con el método EAP (Extensible Authentication Protocol) elegido.
- Autenticador (punto de acceso/WLC): el dispositivo de red que actúa como guardián. Abre un "puerto controlado" que solo permite el tráfico EAP hasta que la autenticación se realiza con éxito.
- Servidor de autenticación (RADIUS): el servidor central (por ejemplo, Microsoft NPS, FreeRADIUS, Cisco ISE) que valida las credenciales contra un almacén de identidades (como Active Directory) y devuelve un mensaje Access-Accept o Access-Reject.
Métodos EAP: elección del nivel de seguridad adecuado
La elección del método EAP determina su nivel de seguridad y la complejidad del despliegue.
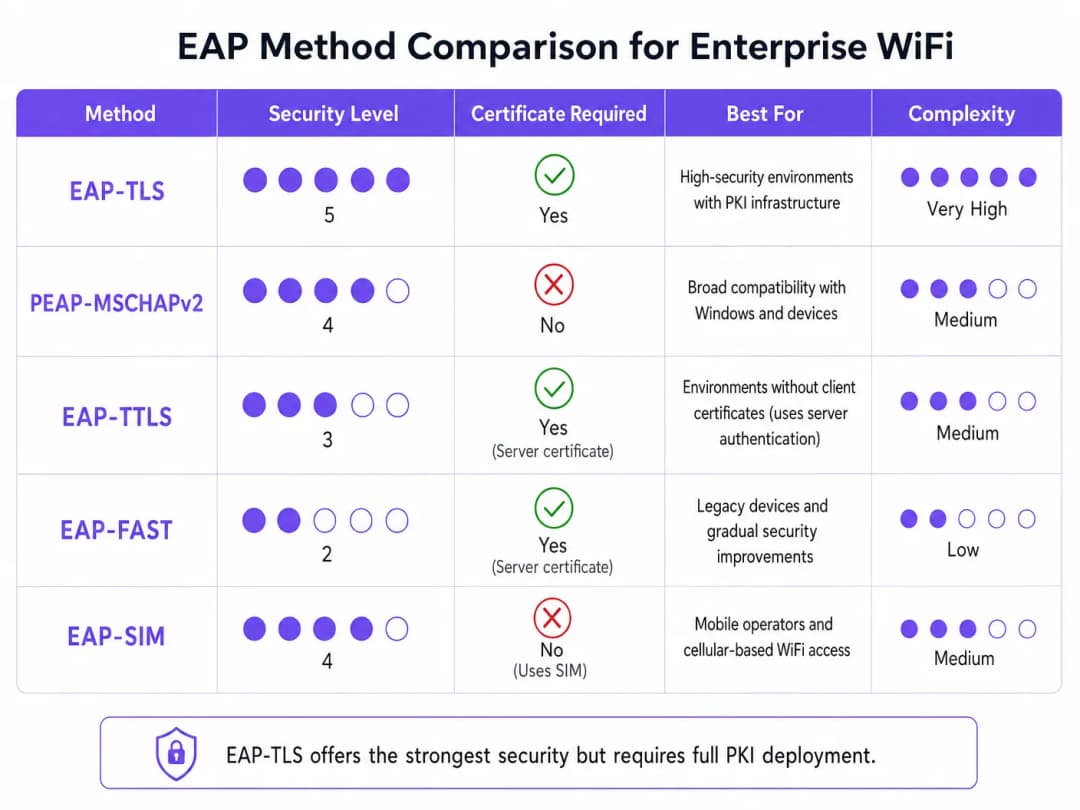
- EAP-TLS (Transport Layer Security): el estándar de oro. Requiere certificados tanto en el servidor como en el cliente. No se transmiten contraseñas. Es fundamental para entornos de alta seguridad, pero requiere una infraestructura de clave pública (PKI) completa.
- PEAP-MSCHAPv2 (PEAP protegido): el despliegue empresarial más común. Utiliza un certificado en el lado del servidor para crear un túnel TLS seguro dentro del cual el cliente envía un nombre de usuario y una contraseña. Es más sencillo de desplegar, pero vulnerable a la recolección de credenciales si los dispositivos cliente no están configurados para validar estrictamente el certificado del servidor.
- EAP-SIM/AKA: utiliza las credenciales de la tarjeta SIM para la autenticación. Cada vez más relevante en centros de transporte y grandes espacios públicos para una incorporación fluida.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.
Guía de implementación: configuración paso a paso
El despliegue de 802.1X requiere una configuración coordinada en su servidor RADIUS, puntos de acceso y dispositivos cliente.
Paso 1: Preparación del servidor RADIUS
Tanto si utiliza Microsoft Network Policy Server (NPS) como una alternativa, los principios fundamentales siguen siendo los mismos.
- Definir clientes RADIUS: registre cada punto de acceso (o controlador inalámbrico) en el servidor RADIUS. Asigne un secreto compartido fuerte y generado aleatoriamente (de al menos 22 caracteres) para proteger la comunicación entre el AP y el servidor RADIUS.
- Instalar el certificado de servidor: Para PEAP o EAP-TLS, instale un certificado X.509 en el servidor RADIUS. El uso de un certificado de una Autoridad de Certificación (CA) pública de confianza simplifica los despliegues BYOD, ya que los sistemas operativos de los clientes ya confían en el certificado raíz.
Paso 2: Configuración de políticas
Configure las políticas de red para dictaminar el acceso en función de la identidad.
- Políticas de solicitud de conexión: Definen cómo gestiona el servidor RADIUS las solicitudes entrantes. Por lo general, esto implica hacer coincidir el NAS-Port-Type (Wireless - IEEE 802.11) y autenticar las solicitudes de forma local.
- Políticas de red: Asocie grupos de Active Directory a privilegios de acceso a la red. Por ejemplo, asocie el grupo "Equipos del dominio" a la VLAN corporativa. Utilice atributos RADIUS (
Tunnel-Type=VLAN,Tunnel-Medium-Type=802,Tunnel-Private-Group-ID=[VLAN_ID]) para asignar dinámicamente las VLAN tras una autenticación correcta.
Paso 3: Configuración del punto de acceso
Configure el SSID en su infraestructura inalámbrica (por ejemplo, Meraki, Aruba, Cisco).
- Cree un nuevo SSID y seleccione WPA2-Enterprise o WPA3-Enterprise como tipo de seguridad.
- Introduzca las direcciones IP de sus servidores RADIUS principal y secundario.
- Introduzca el secreto compartido definido en el Paso 1.
- Habilite la Asignación dinámica de VLAN si su servidor RADIUS está aplicando atributos de VLAN.
Paso 4: Configuración del suplicante del cliente
Este es el paso más crítico y que más se suele pasar por alto. No confíe en que los usuarios configuren manualmente sus dispositivos.
- Dispositivos corporativos: Utilice Objetos de Directiva de Grupo (GPO) o su plataforma de gestión de dispositivos móviles (MDM) para enviar perfiles de WiFi. Los perfiles deben especificar la CA raíz de confianza y los nombres exactos de los servidores RADIUS para evitar ataques de intermediario (evil twin).
- BYOD: Implemente un portal de incorporación o una solución MDM para enviar perfiles seguros a los dispositivos propiedad de los empleados.
Buenas prácticas y estándares del sector
Para garantizar un despliegue robusto, siga estas buenas prácticas de arquitectura:
- Exigir una validación estricta de certificados: No permita nunca que los clientes acepten a ciegas cualquier certificado de servidor. Este es el principal vector de obtención de credenciales PEAP.
- Aislar el tráfico de invitados: Su infraestructura 802.1X es para el acceso corporativo. El tráfico de invitados debe permanecer completamente aislado. Despliegue una plataforma de Guest WiFi dedicada, equipada con su propio Captive Portal y capa de analítica. Como se analiza en nuestra guía Securing Your Network: Robust DNS and Security, el aislamiento lógico es fundamental para la defensa de la red.
- Implementar redundancia: El servicio RADIUS es una ruta crítica. Despliegue servidores RADIUS primarios y secundarios. En entornos distribuidos, como las grandes cadenas de retail, considere la posibilidad de utilizar proxies RADIUS locales para mantener la capacidad de supervivencia si se cae el enlace WAN.
Resolución de problemas y mitigación de riesgos
Cuando los despliegues fallan, suele deberse a unos pocos errores de configuración comunes:
- Errores de tiempo de espera de RADIUS: Normalmente están causados por una discrepancia en el secreto compartido entre el AP y el servidor RADIUS, o por reglas de cortafuegos que bloquean los puertos UDP 1812 (autenticación) y 1813 (contabilidad).
- Rechazos de clientes: Revise los registros de eventos de RADIUS (por ejemplo, Visor de eventos de Windows -> Vistas personalizadas -> Roles de servidor -> Servicios de acceso y directivas de redes). Busque el ID de evento 6273. Las causas comunes incluyen certificados de cliente caducados o que el cliente no confíe en la cadena de certificados del servidor.
- Fallos en la asignación de VLAN: Si la autenticación es correcta pero el cliente no obtiene una dirección IP, verifique que el puerto del switch conectado al AP esté configurado como puerto troncal (trunk), permitiendo VLANs asignadas dinámicamente.
ROI e impacto empresarial
La implementación de 802.1X ofrece un ROI operativo y de seguridad significativo:
- Mitigación de riesgos: Elimina el riesgo de que una sola PSK comprometida ponga en peligro toda la red corporativa, respaldando directamente los esfuerzos de cumplimiento de PCI-DSS y GDPR.
- Eficiencia operativa: Centraliza el control de acceso. Cuando un empleado se marcha, al desactivar su cuenta de Active Directory se revoca inmediatamente su acceso WiFi. No es necesario cambiar las PSK en toda la empresa.
- Visibilidad de la red: Proporciona visibilidad detallada de exactamente quién está en la red y qué dispositivos está utilizando, lo que permite una planificación de capacidad y una búsqueda de amenazas excelentes.
Para entornos complejos de alta densidad, como estadios deportivos o el sector de la hostelería, gestionar la seguridad corporativa y, al mismo tiempo, ofrecer acceso a invitados es todo un reto. Al proteger los activos corporativos con 802.1X y aprovechar una plataforma sólida de analítica WiFi para gestionar el tráfico de invitados, los responsables de TI pueden ofrecer una conectividad segura y escalable que sirva tanto a la empresa como a sus clientes. Para obtener información sobre la gestión de entornos de alta densidad, consulte nuestra Guía de conectividad WiFi en zoológicos y parques temáticos para lugares con gran afluencia de público.
Definiciones clave
802.1X
Un estándar IEEE para el control de acceso a la red basado en puertos que proporciona un mecanismo de autenticación a los dispositivos que desean conectarse a una LAN o WLAN.
El protocolo fundamental para la seguridad WiFi empresarial, que sustituye a las vulnerables contraseñas compartidas.
Suplicante
El dispositivo cliente o la aplicación de software que solicita acceso a la red.
Los equipos de TI deben gestionar la configuración del suplicante a través de un MDM para garantizar conexiones seguras.
Autenticador
El dispositivo de red (punto de acceso o switch) que facilita el proceso de autenticación actuando como intermediario entre el suplicante y el servidor de autenticación.
Configurado con la IP del servidor RADIUS y un secreto compartido para reenviar de forma segura el tráfico EAP.
RADIUS
Remote Authentication Dial-In User Service; un protocolo de red que proporciona una gestión centralizada de autenticación, autorización y contabilidad (AAA).
El servidor back-end (como Microsoft NPS) que realmente valida las credenciales del usuario frente a un directorio.
EAP (Protocolo de autenticación extensible)
Un marco de autenticación frecuentemente utilizado en redes inalámbricas y conexiones punto a punto, que admite múltiples métodos de autenticación.
El "idioma" hablado entre el suplicante y el servidor RADIUS.
EAP-TLS
Un método EAP que utiliza seguridad de la capa de transporte (Transport Layer Security) y que requiere certificados tanto en el lado del servidor como en el del cliente para una autenticación mutua.
El método más seguro disponible, a menudo obligatorio para entornos de alta seguridad o clasificados.
PEAP
Protected Extensible Authentication Protocol; encapsula EAP dentro de un túnel TLS cifrado y autenticado.
El método empresarial más implementado, que equilibra la seguridad con la facilidad de despliegue al requerir únicamente un certificado del lado del servidor.
Asignación dinámica de VLAN
El proceso en el que un servidor RADIUS indica al punto de acceso que sitúe a un usuario autenticado en una VLAN específica en función de su pertenencia a un grupo de directorio.
Crucial para segmentar el tráfico de red (por ejemplo, separando recursos humanos, ingeniería y dispositivos IoT) al tiempo que se emite un único SSID corporativo.
Ejemplos prácticos
Un hotel de lujo de 300 habitaciones necesita proteger su red operativa interna (tabletas del personal, teléfonos VoIP, portátiles de gestión) manteniéndola totalmente separada de la red de invitados. Actualmente utilizan una única clave PSK para todo el personal.
- Desplegar Microsoft NPS vinculado al Active Directory existente del hotel.
- Configurar PEAP-MSCHAPv2, utilizando un certificado público (por ejemplo, DigiCert) en el servidor NPS para simplificar la incorporación de las tabletas.
- Crear un SSID 802.1X ('Hotel_Ops') en los AP.
- Utilizar la plataforma MDM del hotel para enviar el perfil de WiFi 'Hotel_Ops' a todas las tabletas y portátiles del personal, configurando explícitamente el perfil para que confíe en la CA raíz de DigiCert y valide el nombre del servidor NPS.
- Mantener el SSID de invitados abierto existente, enrutándolo a través del captive portal de Purple para la aceptación de condiciones y analíticas, garantizando que las VLAN de invitados no puedan enrutarse a las VLAN operativas.
El campus de una universidad se está migrando a 802.1X y necesita dar soporte a un entorno BYOD masivo para 15.000 estudiantes en diversos sistemas operativos.
- Desplegar un clúster RADIUS robusto (por ejemplo, FreeRADIUS o Cisco ISE) con equilibrio de carga.
- Implementar PEAP-MSCHAPv2 para una amplia compatibilidad de dispositivos.
- Desplegar un portal de incorporación (por ejemplo, SecureW2) que configure automáticamente el suplicante del dispositivo del estudiante para usar los ajustes de EAP correctos y confiar en el certificado del servidor RADIUS de la universidad.
- Utilizar la asignación dinámica de VLAN mediante atributos RADIUS para ubicar a los estudiantes en las subredes adecuadas según su ubicación en el campus para gestionar los dominios de difusión.
Preguntas de práctica
Q1. Su organización está desplegando 802.1X utilizando PEAP-MSCHAPv2. Durante las pruebas, los usuarios informan de que se les solicita "Aceptar un certificado" al conectarse por primera vez. ¿Cómo debería solucionar esto?
Sugerencia: Considere las implicaciones de seguridad que tiene permitir que los usuarios tomen decisiones de confianza sobre la infraestructura de red.
Ver respuesta modelo
Debe configurar los perfiles de suplicante del cliente (a través de MDM o políticas de grupo) para que confíen explícitamente en la CA raíz que emitió el certificado del servidor RADIUS y para validar el nombre específico del servidor. Confiar en que los usuarios acepten manualmente los certificados les entrena para ignorar las advertencias de seguridad y deja a la red vulnerable a ataques Evil Twin (recolección de credenciales).
Q2. Debe proteger una flota de escáneres de códigos de barras de almacén. Son compatibles con WPA2-Enterprise pero no disponen de un mecanismo para instalar certificados de cliente ni para unirse a Active Directory. ¿Cuál es el enfoque de despliegue más seguro?
Sugerencia: Evalúe los métodos EAP que no requieren certificados del lado del cliente pero que siguen proporcionando autenticación cifrada.
Ver respuesta modelo
Despliegue PEAP-MSCHAPv2. Cree una cuenta de servicio dedicada en su directorio para los escáneres. Configure el servidor RADIUS con un certificado de servidor para establecer el túnel TLS y configure los escáneres para autenticarse utilizando las credenciales de la cuenta de servicio dentro del túnel. Asegúrese de que la política de RADIUS restrinja esta cuenta de servicio a una VLAN de almacén específica y aislada.
Q3. Después de configurar los AP y el servidor RADIUS, los dispositivos cliente se autentican correctamente (verificado en los registros de RADIUS con un Access-Accept), pero no reciben una dirección IP y no pueden acceder a la red. ¿Cuál es el problema de infraestructura más probable?
Sugerencia: La autenticación se ha realizado correctamente, lo que significa que la fase 802.1X se ha completado. El problema reside en la fase posterior de aprovisionamiento de red.
Ver respuesta modelo
El problema más probable es una configuración incorrecta de la VLAN en la red cableada. Si el servidor RADIUS está utilizando la asignación dinámica de VLAN para situar al cliente en una VLAN específica (por ejemplo, la VLAN 20), el puerto del switch que conecta el punto de acceso debe estar configurado como un puerto trunk 802.1Q que permita la VLAN 20. Si la VLAN no está configurada como trunk hacia el AP, las solicitudes DHCP del cliente se descartarán.
Preguntas frecuentes
¿Cuál es la diferencia principal entre EAP-TLS y PEAP-MSCHAPv2 para el WiFi 802.1X?
EAP-TLS se basa en la validación mutua de certificados de infraestructura de clave pública (PKI), donde tanto el servidor RADIUS como el dispositivo cliente presentan certificados digitales X.509 de confianza, eliminando por completo las contraseñas. PEAP-MSCHAPv2 utiliza un certificado en el lado del servidor para establecer un túnel TLS cifrado a través del cual se transmiten los hashes de usuario y contraseña heredados, lo que lo hace vulnerable al robo de credenciales y a vulnerabilidades por suplicantes mal configurados.
¿Por qué es crítica la validación estricta del certificado del servidor para los suplicantes de clientes 802.1X?
Sin una validación estricta del certificado del servidor, los dispositivos clientes se conectarán a cualquier punto de acceso no autorizado que transmita el SSID corporativo y presente un certificado arbitrario. Un atacante que ejecute un servidor RADIUS falso puede capturar los desafíos de autenticación MS-CHAPv2 o recopilar credenciales corporativas. Aplicar la CA raíz de confianza y el nombre de dominio del servidor evita los ataques de intermediario (man-in-the-middle).
¿Cómo funciona la asignación dinámica de VLAN durante la autenticación 802.1X?
Cuando un cliente se autentica correctamente, el servidor RADIUS incluye los atributos RADIUS RFC 2868 y RFC 3580 (Tunnel-Type = 13, Tunnel-Medium-Type = 6, Tunnel-Private-Group-ID = ID o nombre de VLAN) en la respuesta Access-Accept de RADIUS. El punto de acceso o switch recibe estos atributos y redirige de forma dinámica el tráfico del cliente a la VLAN asignada.
¿Qué puertos del firewall deben estar abiertos entre los puntos de acceso y el servidor RADIUS?
Los puntos de acceso se comunican con los servidores RADIUS a través de UDP. Los puertos estándar de la IANA son el puerto UDP 1812 para la autenticación RADIUS y el puerto UDP 1813 para la contabilidad (Accounting) de RADIUS. Las implementaciones heredadas pueden utilizar los puertos UDP 1645 (autenticación) y 1646 (contabilidad). Además, el cambio dinámico de autorización (CoA) requiere que el puerto UDP 3799 esté accesible desde RADIUS hacia el AP.
¿Cómo simplifica Purple la segmentación de redes WiFi 802.1X y de invitados en entornos multifabricante?
Purple se integra perfectamente con el hardware inalámbrico de los principales fabricantes empresariales (Cisco, HPE Aruba, Ruckus, Meraki, Fortinet, Mist) para separar de forma limpia el tráfico corporativo 802.1X de las redes de visitantes. Purple ofrece portales cautivos empresariales, incorporación automatizada de visitantes y análisis de marketing conformes con las normativas, al tiempo que permite a los equipos de TI mantener redes 802.1X aisladas y de alta seguridad para el personal y los terminales gestionados.
Continúe leyendo esta serie
Resolución de problemas de 802.1X en iOS y macOS: una lista de verificación de despliegue para Intune, Jamf y Microsoft Entra ID
Utilice esta lista de verificación para diagnosticar por qué los iPhones, iPads y Macs fallan al conectar con 802.1X en Intune o Jamf Pro. Cada fallo se asocia a una de estas cuatro causas: confianza en el servidor, certificado de identidad, modo macOS o ámbito de grupo de Microsoft Entra ID. Confirmará la causa mediante los registros de eapolclient y RADIUS, aplicará la solución y organizará las futuras rotaciones de certificados.
Confianza en el servidor del perfil de WiFi de Intune: nombres de servidor de certificados y lista de verificación de CA raíz para Microsoft Entra ID
Podrá configurar la mitad de la validación del servidor de un perfil de WiFi de Intune para que EAP-TLS y PEAP se conecten en Windows, Apple y Android. Hará coincidir los nombres de los servidores de certificados con el certificado de RADIUS, implementará la CA raíz correcta, alineará las asignaciones de grupos de Microsoft Entra ID y preparará las renovaciones de certificados antes de que interrumpan silenciosamente las conexiones.
Resolución de problemas de 802.1X y EAP-TLS en Android: lista de comprobación de despliegue para Intune y Microsoft Entra ID
Podrá identificar exactamente por qué los teléfonos Android gestionados fallan al usar EAP-TLS en el SSID de su personal y solucionarlo en Intune. Asocie cada síntoma con las cuatro causas habituales: falta de CA o dominio, certificado de cliente en el perfil incorrecto, valor de nombres de servidor RADIUS no coincidente o raíz de confianza no entregada. A continuación, aplique una lista de comprobación de despliegue que evite interrupciones repetidas.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.