
Guías técnicas
Guías técnicas detalladas y dirigidas por expertos sobre WiFi para invitados, analíticas, Captive Portals y tecnología para recintos.
63 guides in Security

La Ley de IA de la UE y el Guest WiFi: lo que los profesionales del marketing deben saber
La Ley de IA de la UE (Reglamento 2024/1689) introduce un marco basado en el riesgo que afecta directamente a cómo los operadores de espacios físicos despliegan el marketing de WiFi basado en IA, los Captive Portals y la analítica de visitas. Esta guía asocia los cuatro niveles de riesgo de la Ley con casos de uso reales de Guest WiFi, identifica las prácticas prohibidas - incluyendo la inferencia de emociones y la puntuación social - y proporciona pasos de cumplimiento prácticos para equipos de TI y directores de marketing en los sectores de hostelería, retail, eventos y entornos públicos. Comprender en qué parte del espectro de riesgo se encuentra su despliegue, así como implementar las obligaciones de transparencia del Artículo 50 para chatbots de IA y portales conversacionales, ya no es opcional: la aplicación de las prácticas prohibidas comenzó en febrero de 2025.

Cumplimiento de PIPEDA para WiFi de invitados en Canadá
Esta guía proporciona una referencia técnica y operativa definitiva para los operadores de establecimientos canadienses que implementan WiFi de invitados bajo PIPEDA. Cubre el marco de consentimiento significativo de la OPC, el principio de rendición de cuentas, los precedentes de aplicación de las investigaciones de Tim Hortons y Google WiFi, y los cambios de arquitectura necesarios para cumplir con la futura Ley de Protección de la Privacidad del Consumidor (CPPA) bajo el Proyecto de Ley C-27. Los responsables de TI y de cumplimiento normativo encontrarán especificaciones de diseño de Captive Portal ejecutables, requisitos de minimización de datos y una hoja de ruta clara para prepararse frente a sanciones de escala GDPR.

¿Es seguro el WiFi de los supermercados? Guía para el comprador
Esta guía autorizada examina las realidades técnicas de la seguridad del WiFi de los supermercados, proporcionando estrategias de arquitectura y seguridad prácticas para los líderes de TI en el sector retail. Detalla el panorama de amenazas — desde APs Evil Twin hasta ataques Man-in-the-Middle — junto con la pila de mitigación necesaria para proteger a los consumidores y las operaciones empresariales. Los retailers y operadores de recintos encontrarán orientación de implementación concreta que cubre la segmentación VLAN, el aislamiento de clientes, WPA3, el cumplimiento de PCI DSS y la incorporación de invitados compatible con GDPR a través de plataformas como Purple.

¿Es seguro el WiFi universitario? Una guía para estudiantes
Una referencia técnica completa para responsables de TI y operadores de recintos sobre la arquitectura de seguridad del WiFi universitario (eduroam/802.1X). Esta guía detalla cómo funciona la autenticación de nivel empresarial, sus errores de implementación y cómo se aplican estos principios a los despliegues en hostelería, retail y sector público.

¿Es seguro el WiFi de los trenes? Lo que los pasajeros de ferrocarril deben saber
Esta guía examina la arquitectura de seguridad de las redes WiFi para pasajeros en el sector ferroviario, analizando el panorama de amenazas, desde la interceptación de paquetes y los ataques de gemelo malvado hasta las vulnerabilidades de intermediario (Man-in-the-Middle). Proporciona pautas de implementación prácticas para operadores y equipos de TI corporativos, que abarcan el aislamiento de clientes, la autenticación mediante Captive Portal, el filtrado DNS y la transición hacia Hotspot 2.0 - con puntos de integración directa para la plataforma de analítica y Guest WiFi de Purple.

¿Es seguro el WiFi de los hospitales? Lo que los pacientes y visitantes deben saber
Esta completa guía de referencia técnica examina la arquitectura de seguridad de las redes WiFi para invitados en hospitales. Proporciona a los directores de TI y operadores de centros estrategias de implementación prácticas, centrándose en la segmentación de redes, los estándares de cifrado y los marcos de cumplimiento para garantizar que los datos de los pacientes permanezcan protegidos sin comprometer las operaciones clínicas.

¿Es seguro el WiFi de las cafeterías?
Esta guía técnica de referencia examina los riesgos reales de seguridad del WiFi de las cafeterías tanto para los consumidores como para los operadores de los establecimientos, abarcando vectores de amenaza como los ataques Evil Twin, el packet sniffing y las vulnerabilidades de cliente a cliente. Proporciona a los responsables de TI y arquitectos de red un marco de implementación práctico y basado en estándares, desde la segmentación de VLAN y la migración a WPA3 hasta la implementación de Captive Portal y analíticas conformes con el GDPR. La plataforma de analítica y Guest WiFi de Purple se posiciona como una solución concreta para los sectores de hostelería, retail y sector público.

¿Es seguro el WiFi de los aeropuertos? Guía de seguridad para viajeros
Esta guía ofrece una referencia técnica autorizada para responsables de TI, arquitectos de red y directores de operaciones de instalaciones sobre los riesgos de seguridad del WiFi de los aeropuertos y cómo mitigarlos. Cubre todo el panorama de amenazas —desde puntos de acceso Evil Twin hasta servidores DHCP no autorizados— y ofrece un marco de despliegue práctico basado en estándares utilizando IEEE 802.1X, WPA3 y segmentación de red. También asocia la plataforma de analítica y Guest WiFi de Purple con cada vector de riesgo, proporcionando puntos de integración concretos para los operadores que buscan desplegar un WiFi público seguro, que cumpla con el GDPR y sea comercialmente viable.

¿Es seguro el WiFi de los hoteles? Lo que todo viajero debe saber
Esta guía técnica detallada describe los riesgos de seguridad específicos inherentes a las redes WiFi de los hoteles, incluidos los AP no autorizados y los ataques MITM. Proporciona pasos de implementación prácticos y neutrales respecto al proveedor para que los responsables de TI y los arquitectos de red protejan su infraestructura inalámbrica y aprovechen las plataformas gestionadas de WiFi para invitados.

¿Es seguro el WiFi público? La guía definitiva
Esta guía definitiva proporciona a los líderes de TI empresariales estrategias prácticas para diseñar redes WiFi públicas seguras. Detalla la mitigación técnica de las principales amenazas, como los ataques MITM y los puntos de acceso no autorizados, al tiempo que describe cómo aprovechar plataformas como Purple para garantizar el cumplimiento, proteger la infraestructura corporativa y monetizar de forma segura la conectividad de los invitados.

WiFi compatible con HIPAA: una guía para organizaciones sanitarias
Esta guía de referencia técnica proporciona estrategias de cumplimiento prácticas para los equipos de TI del sector sanitario que implementan WiFi corporativo y para invitados. Cubre la segmentación de red, la autenticación 802.1X, el registro de auditoría y cómo implementar un acceso inalámbrico seguro y aislado utilizando la plataforma de Purple.

Cómo monitorizar el tráfico de la red WiFi: Guía para equipos de TI
Esta guía técnica ofrece estrategias prácticas para monitorizar el tráfico WiFi empresarial, centrándose en la arquitectura, la seguridad y el rendimiento. Proporciona a los equipos de TI de los sectores de hostelería, retail y sector público los marcos de trabajo necesarios para implantar soluciones de monitorización de red escalables y seguras.

Seguridad WiFi para BYOD: cómo permitir dispositivos personales de forma segura en su red
Una guía práctica y neutral respecto a proveedores para líderes de TI sobre cómo proteger el acceso WiFi para BYOD. Cubre la implementación de la autenticación 802.1X, la integración con MDM y una segmentación de red estricta para proteger los activos corporativos al tiempo que se habilitan los dispositivos personales.

El método de autenticación de WiFi más seguro: Una comparativa
Esta guía de referencia técnica ofrece una comparación clasificada definitiva de los métodos de autenticación de WiFi, desde el estándar obsoleto WEP hasta la autenticación basada en certificados EAP-TLS, ayudando a responsables de TI, arquitectos de red y directores de tecnología (CTO) de grandes recintos a tomar decisiones de seguridad fundamentadas y conformes con la normativa. Cubre la arquitectura técnica de cada protocolo, escenarios de despliegue reales en el sector hotelero y de retail, y directrices prácticas de implementación para organizaciones sujetas a las obligaciones de PCI DSS y GDPR. Para los operadores de recintos y equipos de TI, esta guía traduce complejos estándares criptográficos en decisiones de despliegue prácticas con resultados empresariales medibles.

Explicación de WPA-PSK: Qué es, cómo funciona y sus riesgos de seguridad
Esta referencia técnica autorizada detalla el funcionamiento de WPA-PSK - su handshake de 4 vías, su arquitectura criptográfica y sus vulnerabilidades de seguridad inherentes - y explica con precisión por qué las redes empresariales deben realizar la transición hacia arquitecturas robustas de 802.1X o de Captive Portal gestionado. Proporciona una guía de despliegue práctica para responsables de TI que gestionan entornos complejos en sectores como hostelería, retail, eventos y organizaciones del sector público.

¿Qué es la seguridad WiFi? Guía completa sobre seguridad de redes inalámbricas
Una referencia técnica exhaustiva para líderes de TI sobre cómo proteger las redes inalámbricas corporativas. Esta guía abarca la evolución de los protocolos de cifrado, las mejores prácticas de arquitectura para la segmentación y las estrategias de defensa contra las amenazas de WiFi más comunes.

Cómo configurar una red WiFi de invitados segura: paso a paso
Esta guía ofrece un recorrido técnico completo para que los equipos de TI diseñen e implementen una red WiFi de invitados segura desde cero. Cubre la segmentación de VLAN, el diseño de reglas de firewall, la integración del Captive Portal y la gestión del ancho de banda, con escenarios de implementación reales en entornos de hostelería y retail. Los operadores de establecimientos y arquitectos de redes encontrarán orientación práctica e independiente del proveedor que responde tanto a los requisitos de seguridad como de cumplimiento.

RadSec: Protección del tráfico de autenticación RADIUS con TLS
Esta guía exhaustiva analiza RadSec (RADIUS sobre TLS) y detalla cómo protege el tráfico de autenticación de red en implementaciones modernas en la nube y multisitio. Proporciona a los arquitectos de red pasos prácticos de implementación, estrategias de gestión de certificados y técnicas de resolución de problemas para sustituir el legado de RADIUS sobre UDP.

Cumplimiento de PCI-DSS para redes WiFi minoristas
Esta guía de referencia técnica detalla los requisitos de PCI-DSS v4.0 que se aplican específicamente a las redes WiFi minoristas, abarcando la arquitectura de segmentación de redes, los estándares de cifrado, los controles de autenticación y los requisitos de registro de auditoría. Proporciona una guía de implementación práctica para responsables de TI y arquitectos de redes que necesitan proteger los datos de pago al tiempo que ofrecen acceso inalámbrico seguro y separado para invitados y corporativo.

Guest WiFi compatible con HIPAA para proveedores de atención médica
Esta guía de referencia técnica proporciona estrategias de cumplimiento prácticas para los equipos de TI de atención médica que implementan guest WiFi. Cubre la segmentación de red, el manejo de datos y los requisitos de BAA para garantizar una experiencia de visitante fluida sin comprometer los estándares de HIPAA.

CCPA vs GDPR: Cumplimiento de Privacidad Global para Datos de WiFi de Invitados
Esta guía proporciona una comparación técnica exhaustiva de los requisitos de CCPA y GDPR para implementaciones de WiFi de invitados. Ofrece estrategias prácticas para líderes de TI y arquitectos de redes destinadas a crear un marco de consentimiento unificado y de doble cumplimiento que mitigue el riesgo normativo al tiempo que preserva el valor comercial de los datos de primera parte.
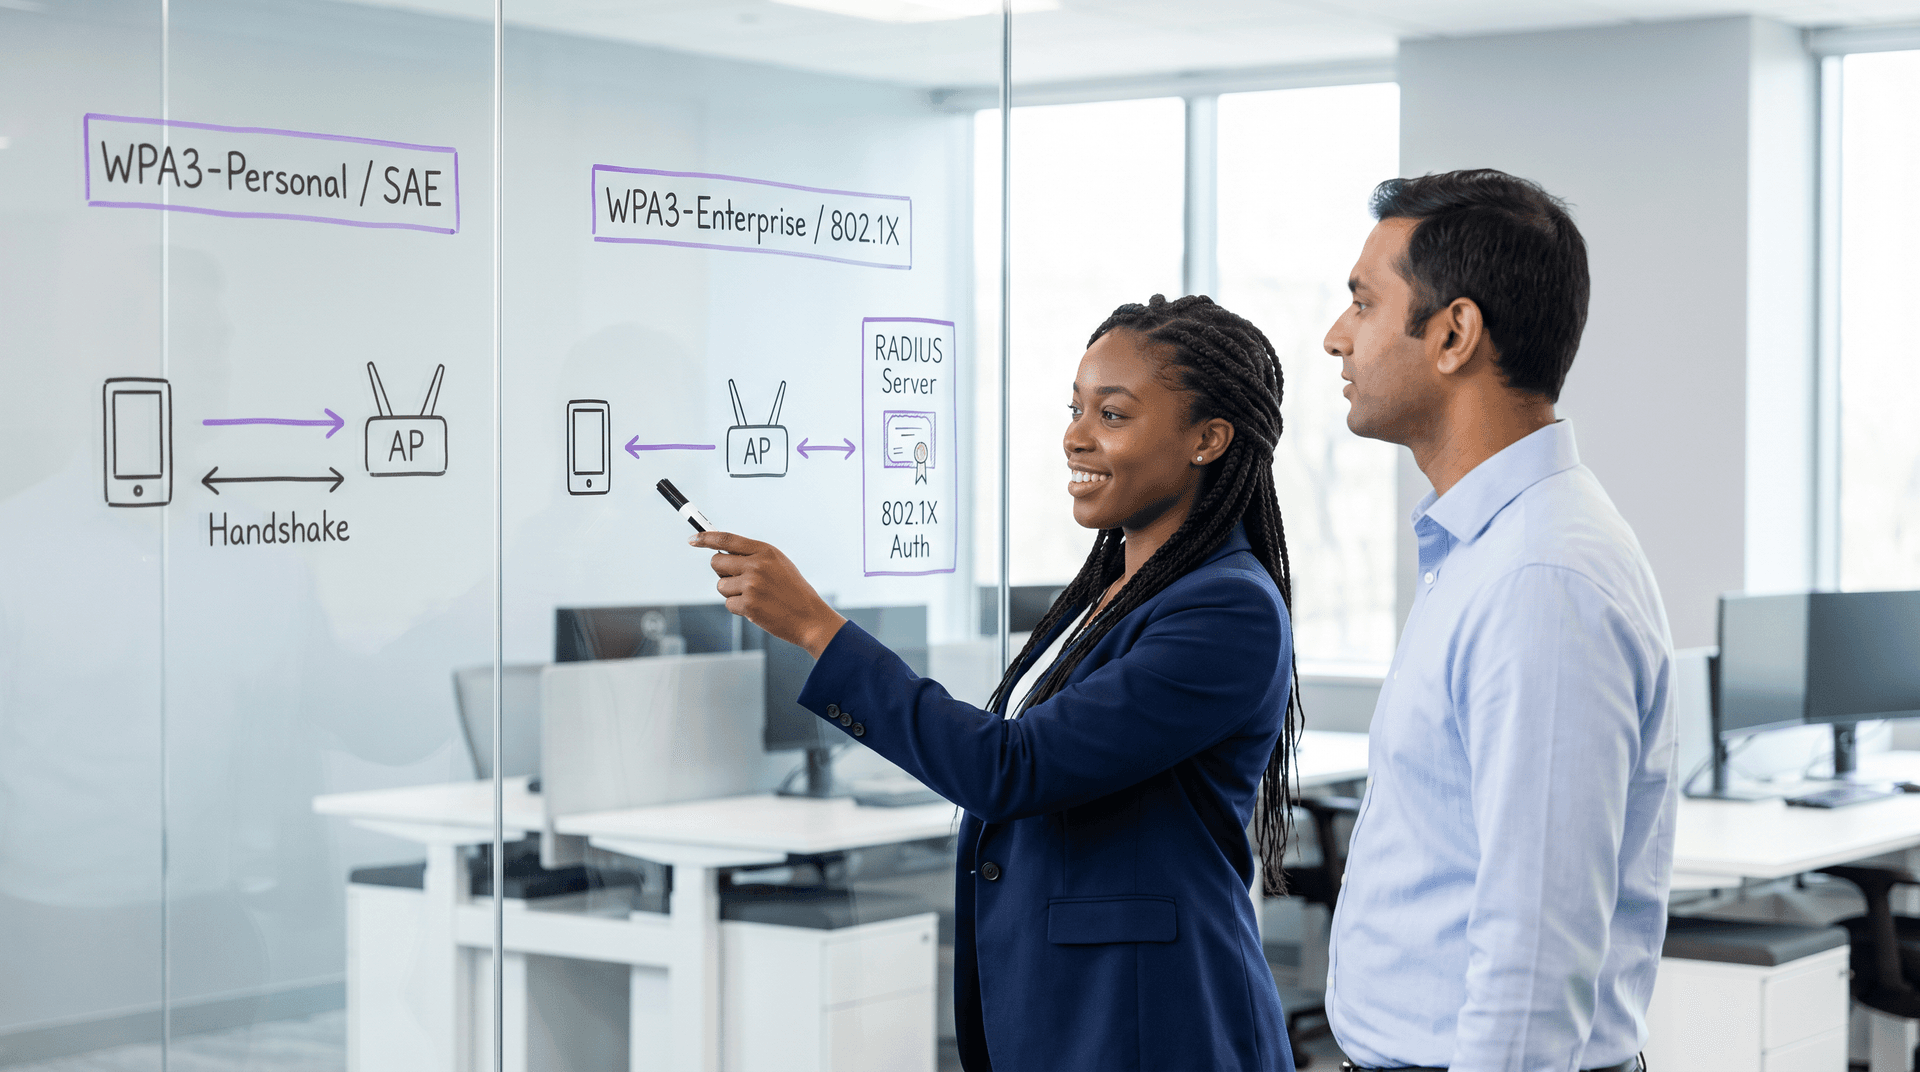
WPA3 Personal vs Enterprise: comparación de seguridad WiFi
Comparación técnica de WPA3 Personal (SAE) frente a WPA3 Enterprise (802.1X). Conozca las diferencias de cifrado, la autenticación RADIUS y los pasos para el despliegue empresarial.
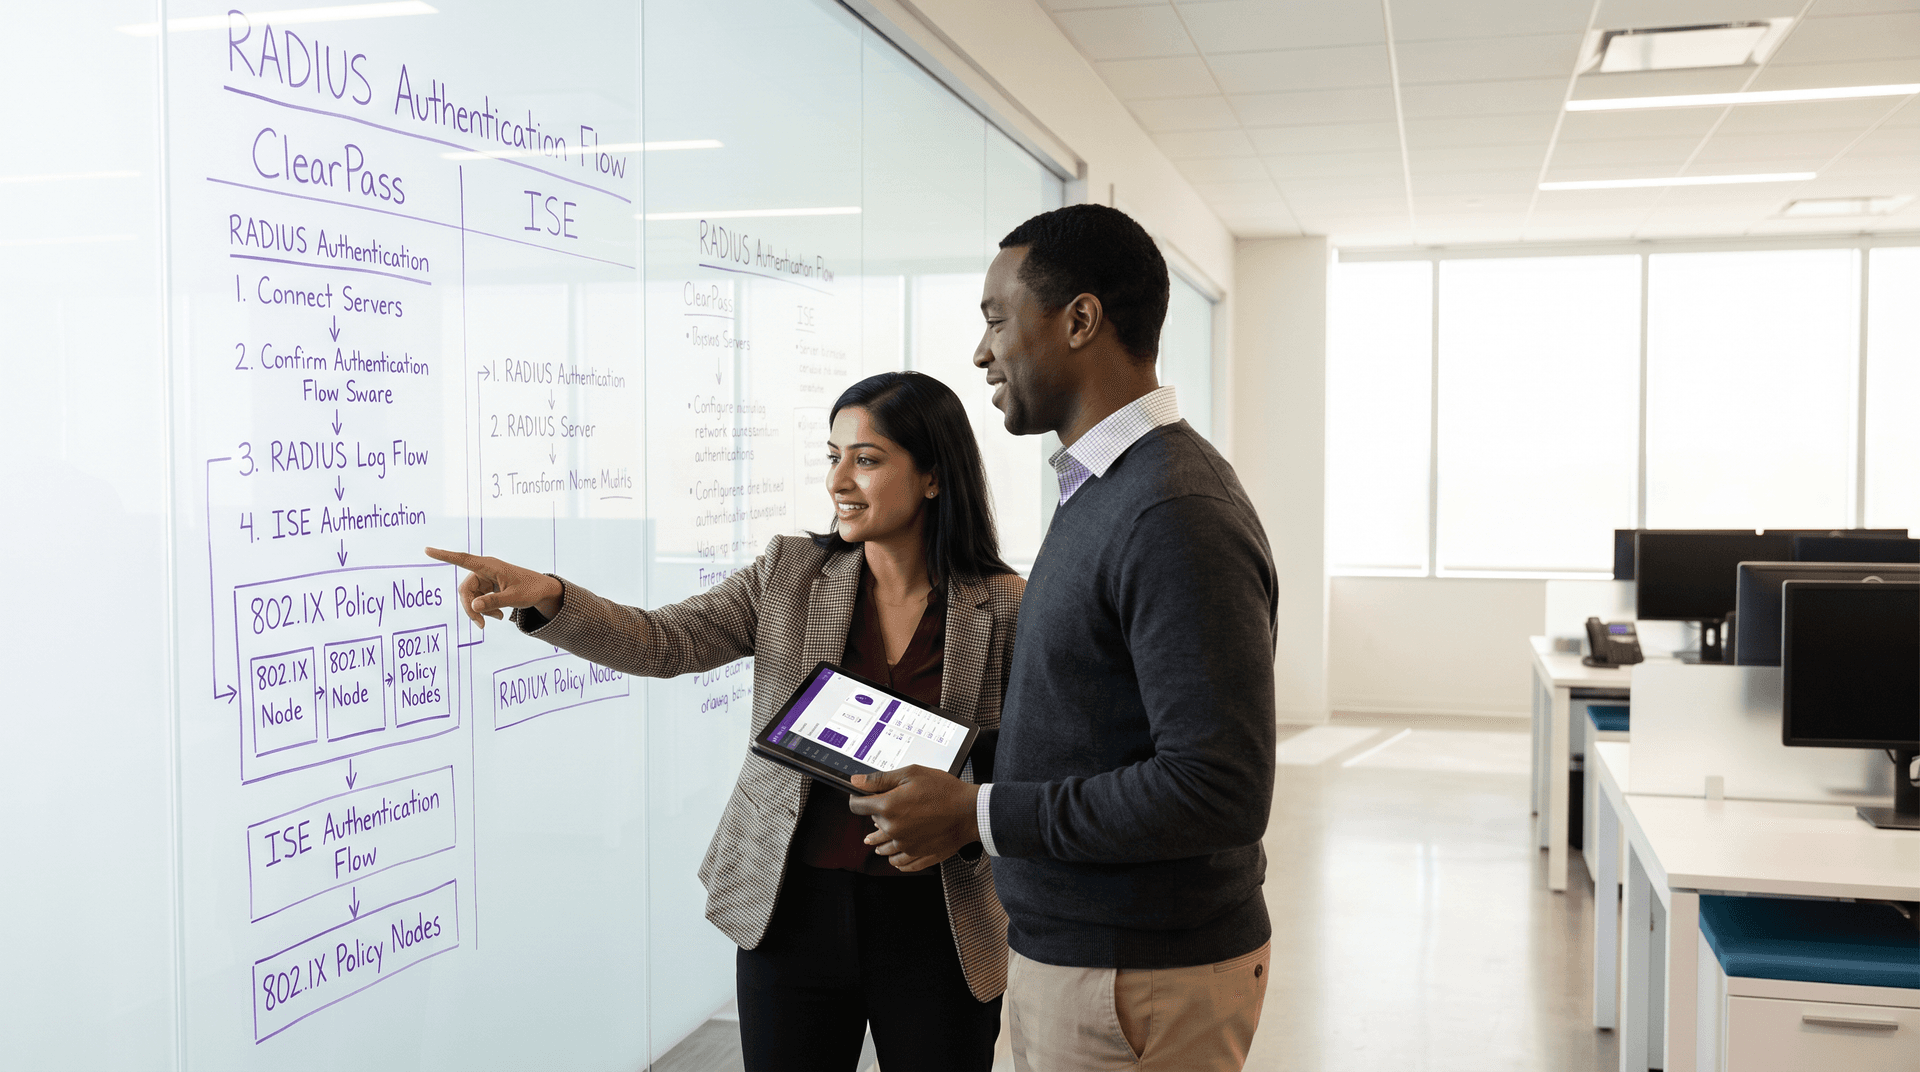
Aruba ClearPass vs Cisco ISE: comparación de plataformas NAC empresariales
Compare Aruba ClearPass Policy Manager y Cisco ISE. Evalúe AAA de RADIUS multi-proveedor, motores de políticas 802.1X, costes de licenciamiento e integración de WiFi de invitados.
Detección de Rogue AP: Protegiendo la WiFi del recinto frente a ataques de suplantación
Esta guía proporciona una referencia técnica completa para directores de TI, arquitectos de red y directores de operaciones de recintos sobre el despliegue de Sistemas de Prevención de Intrusiones Inalámbricas (WIPS) para detectar y neutralizar puntos de acceso no autorizados (rogue AP) y ataques de tipo "evil twin". Abarca metodologías de detección, contramedidas legales, requisitos de cumplimiento y escenarios de implementación reales en entornos de hostelería, comercio minorista y sector público. Las organizaciones que implementen las estrategias descritas aquí reforzarán su postura de seguridad inalámbrica, reducirán el riesgo de cumplimiento y protegerán tanto su infraestructura como a sus usuarios frente a las amenazas de suplantación de WiFi.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.
