Passer au contenu principal

Guides techniques

Guides techniques approfondis rédigés par des experts sur le WiFi invité, les analyses, les Captive Portals et la technologie de site.

Atténuer les vulnérabilités RADIUS : un guide de sécurisation
Network Security

Atténuer les vulnérabilités RADIUS : un guide de sécurisation

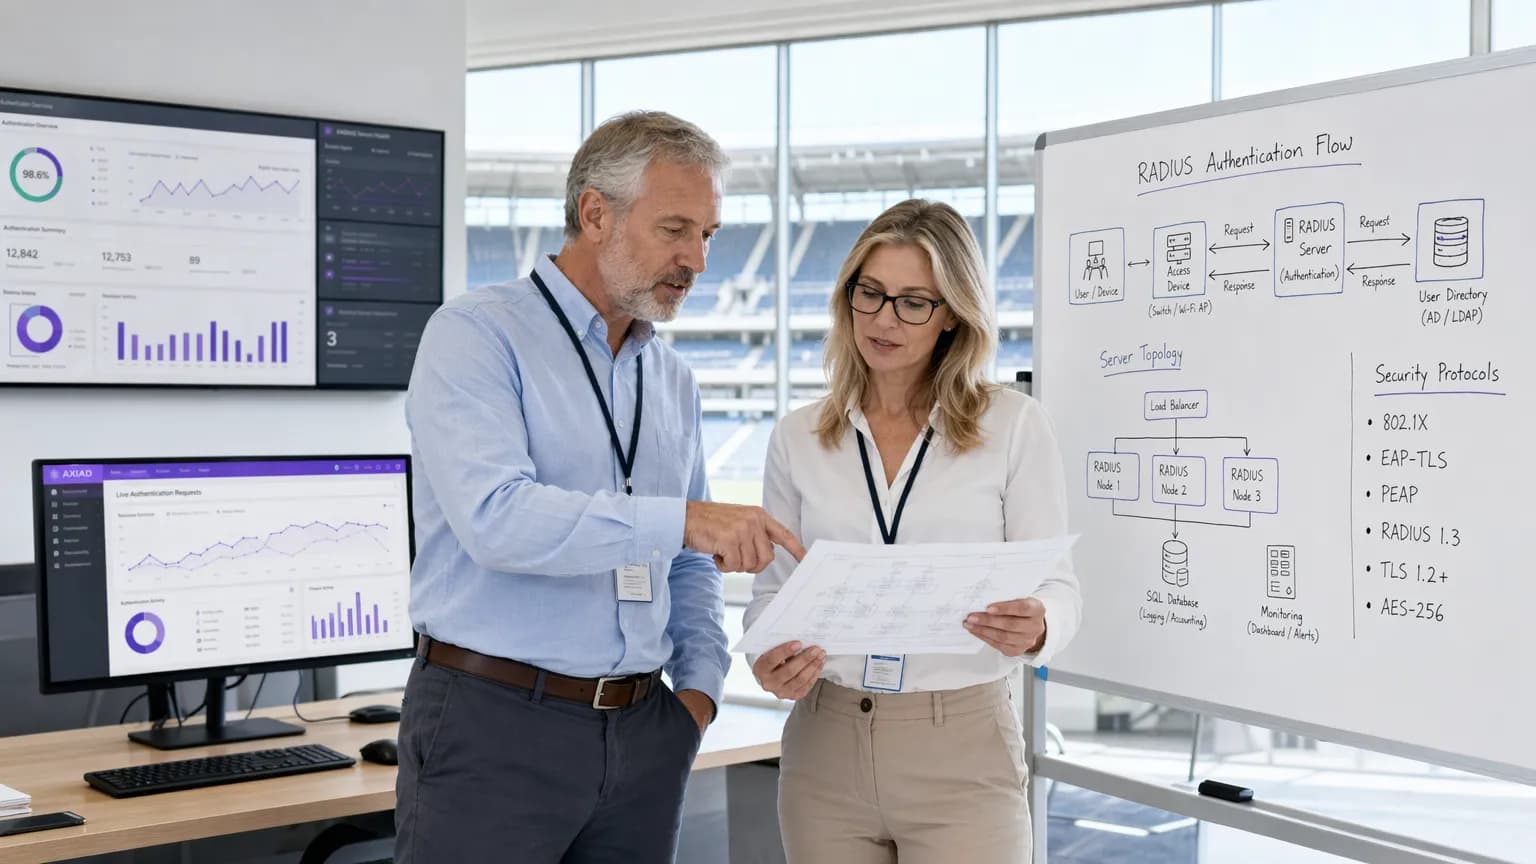
Ce guide fournit une référence complète et exploitable pour les responsables informatiques, les architectes réseau et les CTO responsables de l'infrastructure WiFi d'entreprise dans les secteurs de l'hôtellerie, du commerce, des événements et du secteur public. Il couvre l'ensemble de la surface d'attaque des déploiements de serveurs RADIUS - des vulnérabilités de collision MD5 et des secrets partagés faibles au transport UDP non chiffré et aux méthodes EAP mal configurées - et fournit une feuille de route de sécurisation prioritaire conforme aux exigences IEEE 802.1X, PCI-DSS et GDPR. Les organisations qui mettent en œuvre ces recommandations réduiront considérablement leur exposition aux attaques réseau basées sur les identifiants, respecteront leurs obligations de conformité et construiront une posture de sécurité défendable pour leur infrastructure WiFi invités et d'entreprise.

12 min de lecture3k mots
Zero Trust Network Access : stratégies d'implémentation et meilleures pratiques
Network Security

Zero Trust Network Access : stratégies d'implémentation et meilleures pratiques

Ce guide de référence technique fournit aux responsables informatiques et aux architectes réseau un plan pragmatique pour le déploiement du Zero Trust Network Access (ZTNA) dans les espaces d'entreprise. Il couvre l'architecture de base, les stratégies de microsegmentation et les méthodologies de déploiement étape par étape pour sécuriser les environnements complexes sans perturber les opérations.

4 min de lecture1k mots
Mise en œuvre de WPA3-Enterprise pour une sécurité WiFi renforcée
Network Security

Mise en œuvre de WPA3-Enterprise pour une sécurité WiFi renforcée

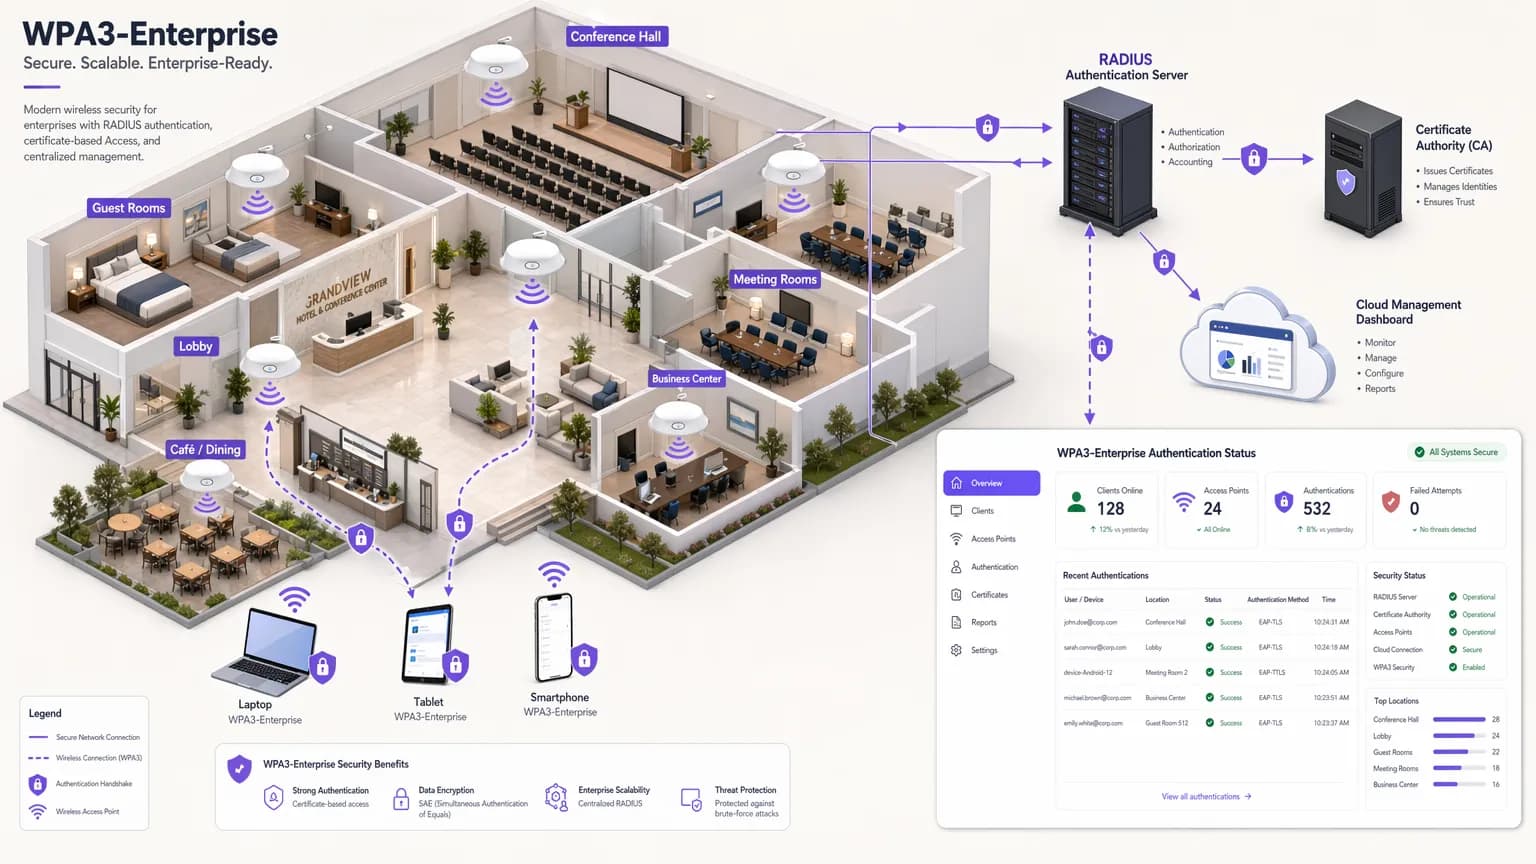
Ce guide de référence technique fournit une feuille de route complète et exploitable pour les responsables informatiques passant de WPA2 à WPA3-Enterprise. Il couvre les changements d'architecture, les améliorations de sécurité obligatoires comme EAP-TLS et PMF, ainsi que les stratégies de déploiement pratiques pour sécuriser les réseaux d'entreprise au sein d'environnements complexes.

6 min de lecture1k mots