
Guides techniques WiFi
Guides techniques approfondis rédigés par des experts sur le WiFi invité, les analyses, les Captive Portals et la technologie de site.
54 guides in Security
Achats WiFi scolaires : 802.1X du personnel, appareils des élèves, visiteurs et filtrage dans un seul cahier des charges
Vous serez en mesure de rédiger un cahier des charges WiFi unique pour l'établissement, couvrant le personnel, les appareils gérés des élèves, les visiteurs et les équipements techniques du bâtiment, chacun disposant de sa propre authentification, de son VLAN et de sa politique de filtrage. Vous pourrez ensuite évaluer les soumissionnaires lors de démonstrations en direct, tester le réseau par rapport aux normes de filtrage et de surveillance du DfE, et comparer les prix ligne par ligne.
Remplacer des fournisseurs distincts pour le WiFi invité, le RADIUS et le filtrage DNS : l'opportunité de la consolidation pour les parcs multisites
Vous serez en mesure de décider s'il convient de regrouper le WiFi invité, le RADIUS du personnel et le filtrage DNS sur une plateforme unique, de conserver un spécialiste ou d'attendre le renouvellement. Vous pouvez évaluer le coût des transferts entre prestataires à partir de vos propres données de tickets, quantifier les éléments d'audit que vous supprimeriez et planifier une transition progressive sur vos points d'accès existants.
KCSIE et WiFi scolaire : combiner accès sécurisé et filtrage de contenu
Vous serez en mesure de décider comment respecter les normes de filtrage et de surveillance du DfE sur le WiFi du personnel, des élèves et des invités. Vous verrez comment l'authentification par personne et le filtrage DNS se combinent afin que chaque journal identifie un individu. Vous obtiendrez également un plan séquentiel, les limites à anticiper et les questions à poser à votre fournisseur de filtrage.
Conformité CIPA : liste de contrôle de conformité pour les exploitants de sites
Vous serez en mesure de déterminer si la CIPA s'applique à votre WiFi, puis de segmenter les réseaux, d'acheminer le DNS via Purple Shield et de bloquer les voies de contournement. Vous saurez également quelles preuves conserver pour la certification du Form 486 ou du Form 479. La liste de contrôle attribue un responsable à chaque exigence, afin de garantir que rien ne manque pour la certification de votre prochaine année de financement.
Échecs de connexion en mode de transition WPA3 : une checklist de déploiement pour Cisco Meraki, HPE Aruba et Ruckus
Utilisez cette checklist pour diagnostiquer pourquoi des appareils échouent à se connecter sur un SSID en mode de transition WPA3 SAE et résoudre le problème sur Cisco Meraki, HPE Aruba ou Ruckus. Vous ferez correspondre les codes d'état 802.11 aux causes, isolerez les problèmes de PMF, 802.11r et 6GHz, et déciderez quand passer à un SSID WPA3 uniquement.
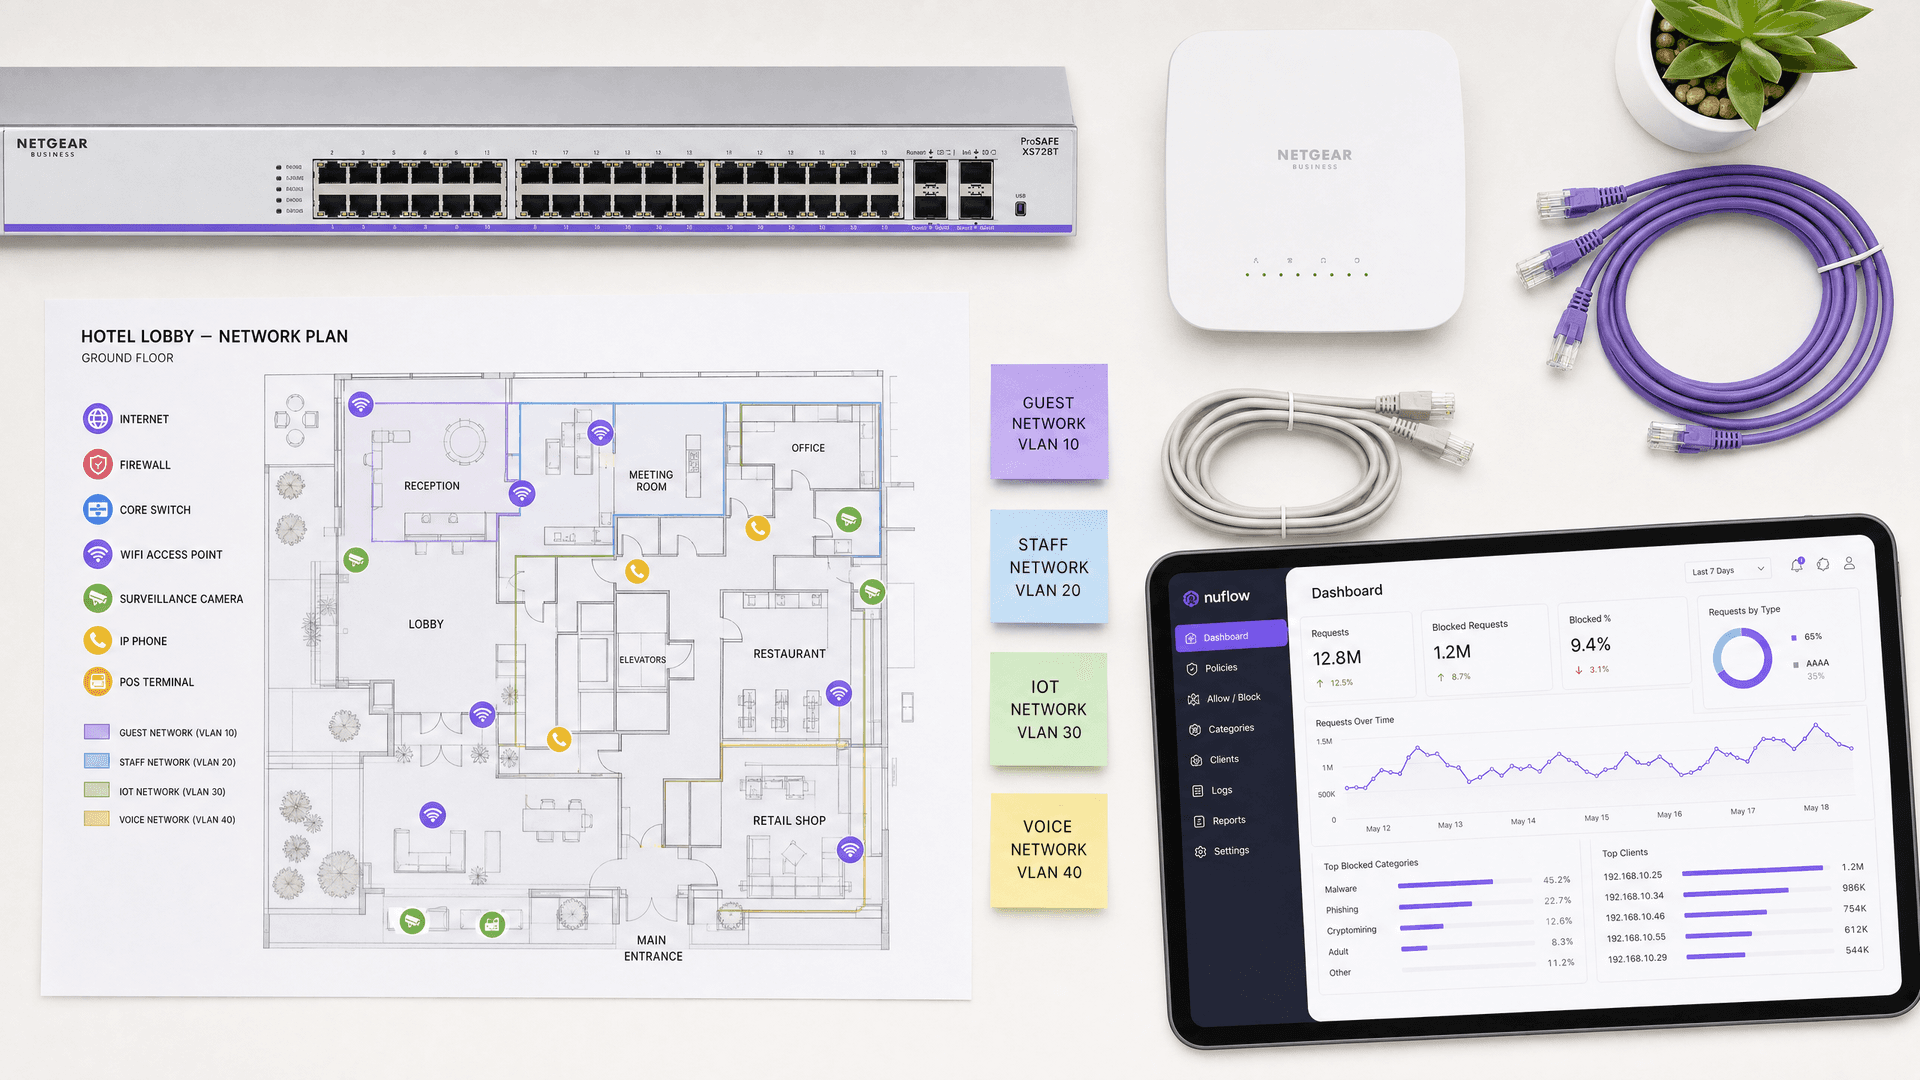
Meilleur filtrage DNS : un guide complet pour les entreprises
Ce guide de référence technique explique comment le filtrage DNS d'entreprise sécurise les réseaux publics en bloquant les domaines malveillants au niveau de la couche de résolution - avant même qu'une connexion ne soit établie. Il fournit aux directeurs informatiques, aux architectes réseau et aux équipes d'exploitation des sites l'architecture de déploiement, la configuration du pare-feu et le contexte de conformité nécessaires pour protéger le WiFi invité dans les secteurs de l'hôtellerie, de la vente au détail et du secteur public. Purple Shield bloque les logiciels malveillants, les botnets et les contenus inappropriés au niveau du DNS sur plus de 80 000 sites actifs.
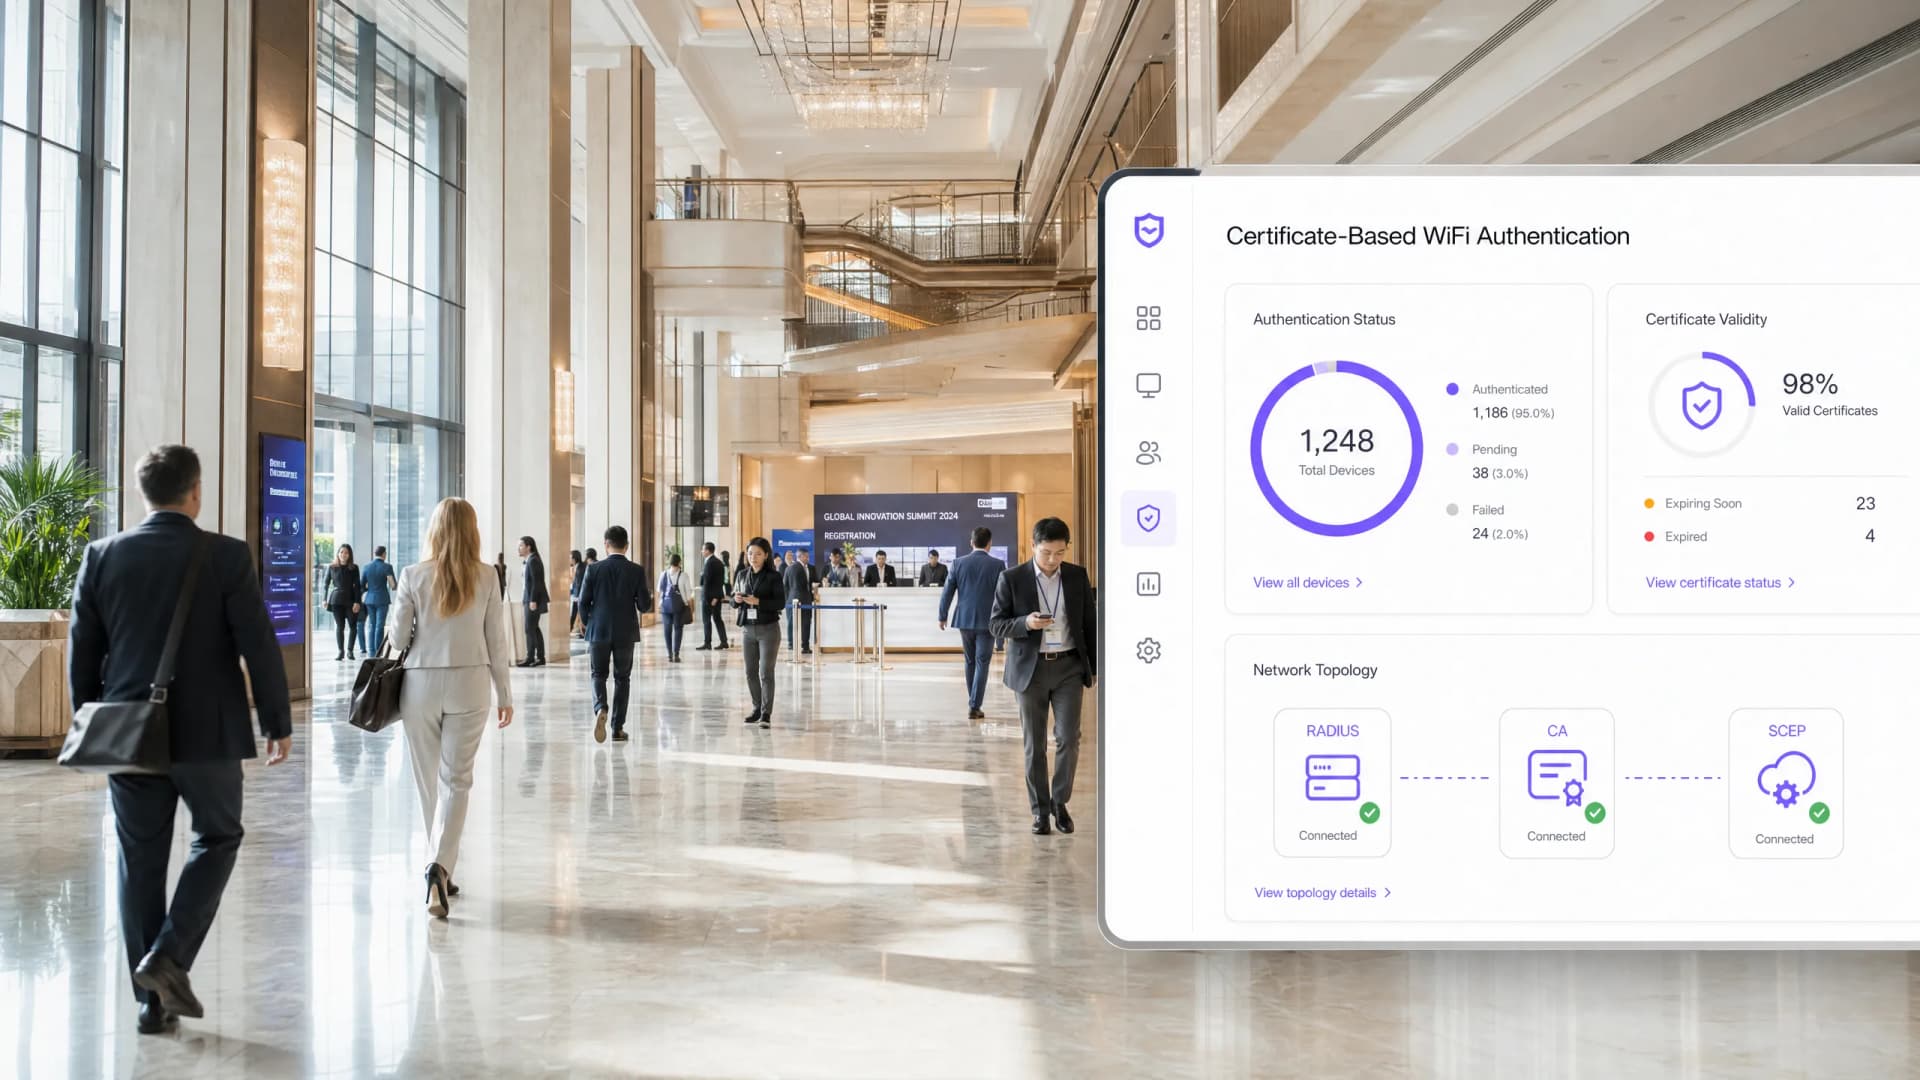
Le guide de l'entreprise sur SCEP : Déployer Simple Certificate Enrollment Protocol pour une sécurité WiFi automatisée des campus
Ce guide de référence technique fournit un schéma d'architecture définitif et une stratégie de mise en œuvre étape par étape pour le déploiement de certificats WiFi d'entreprise via SCEP. Il aborde les différences critiques entre SCEP et PKCS, la séquence de déploiement exacte requise pour réussir, ainsi que les stratégies de mitigation des risques réels pour les responsables IT.
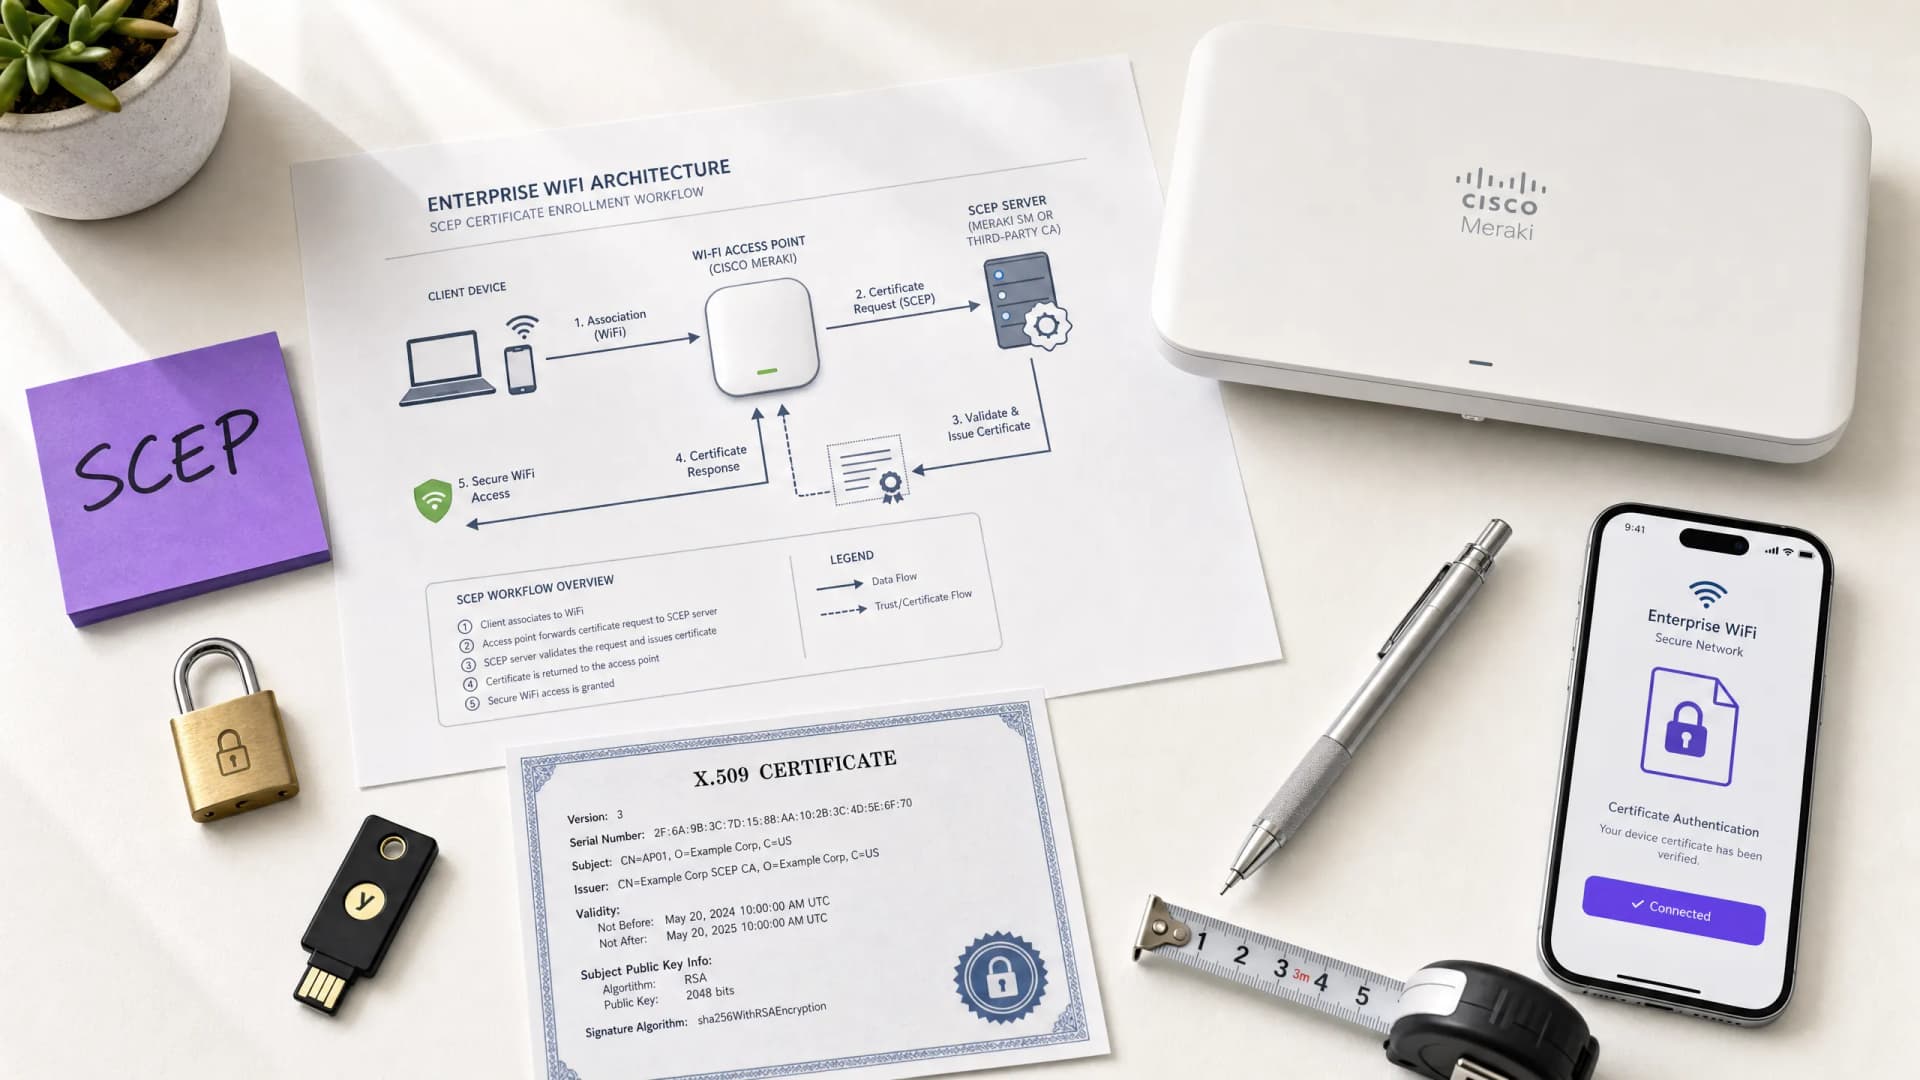
Comment implémenter SCEP pour l'enrôlement automatisé de certificats WiFi
Ce guide explique comment implémenter SCEP (Simple Certificate Enrollment Protocol) pour l'enrôlement automatisé de certificats WiFi dans les établissements d'entreprise. Il couvre l'ensemble du schéma architectural - de la conception de la PKI et l'intégration MDM à la séquence de déploiement obligatoire en trois étapes - et montre aux responsables informatiques et architectes réseau comment éliminer les identifiants partagés, automatiser la gestion du cycle de vie des certificats et respecter les exigences PCI DSS et GDPR à grande échelle.
Comprendre Cisco SUDI : l'identité d'appareil basée sur le matériel dans le contrôle d'accès réseau
Ce guide détaille l'architecture technique de Cisco SUDI, en expliquant comment l'identité ancrée sur le matériel sécurise le contrôle d'accès réseau. Il fournit des étapes de mise en œuvre concrètes pour les responsables informatiques afin de déployer l'authentification 802.1X EAP-TLS et d'automatiser le Zero Touch Provisioning sur les sites d'entreprise.
Comment configurer SCEP pour un BYOD sécurisé et l'authentification réseau 802.1X
Ce guide fournit une référence technique complète pour configurer SCEP afin de déployer une authentification réseau 802.1X basée sur des certificats. Il couvre la transition architecturale des mots de passe partagés vers EAP-TLS, l'intégration du Mobile Device Management et la segmentation réseau stricte pour un accès BYOD sécurisé dans les environnements d'entreprise.
Conditions générales du WiFi pour le personnel : Essentiels juridiques et de conformité
Ce guide couvre les aspects juridiques et techniques essentiels pour rédiger et faire respecter les conditions générales d'utilisation du WiFi pour le personnel au sein des entreprises. Il détaille les éléments à inclure dans une politique d'utilisation acceptable (AUP), comment respecter les exigences du GDPR et PCI-DSS, et comment déployer l'authentification basée sur l'identité et la segmentation réseau pour protéger les actifs de l'entreprise. Les responsables IT, les équipes RH et les directeurs des opérations des hôtels, des chaînes de vente au détail, des stades et des organisations du secteur public y trouveront des conseils concrets à mettre en œuvre dès ce trimestre.
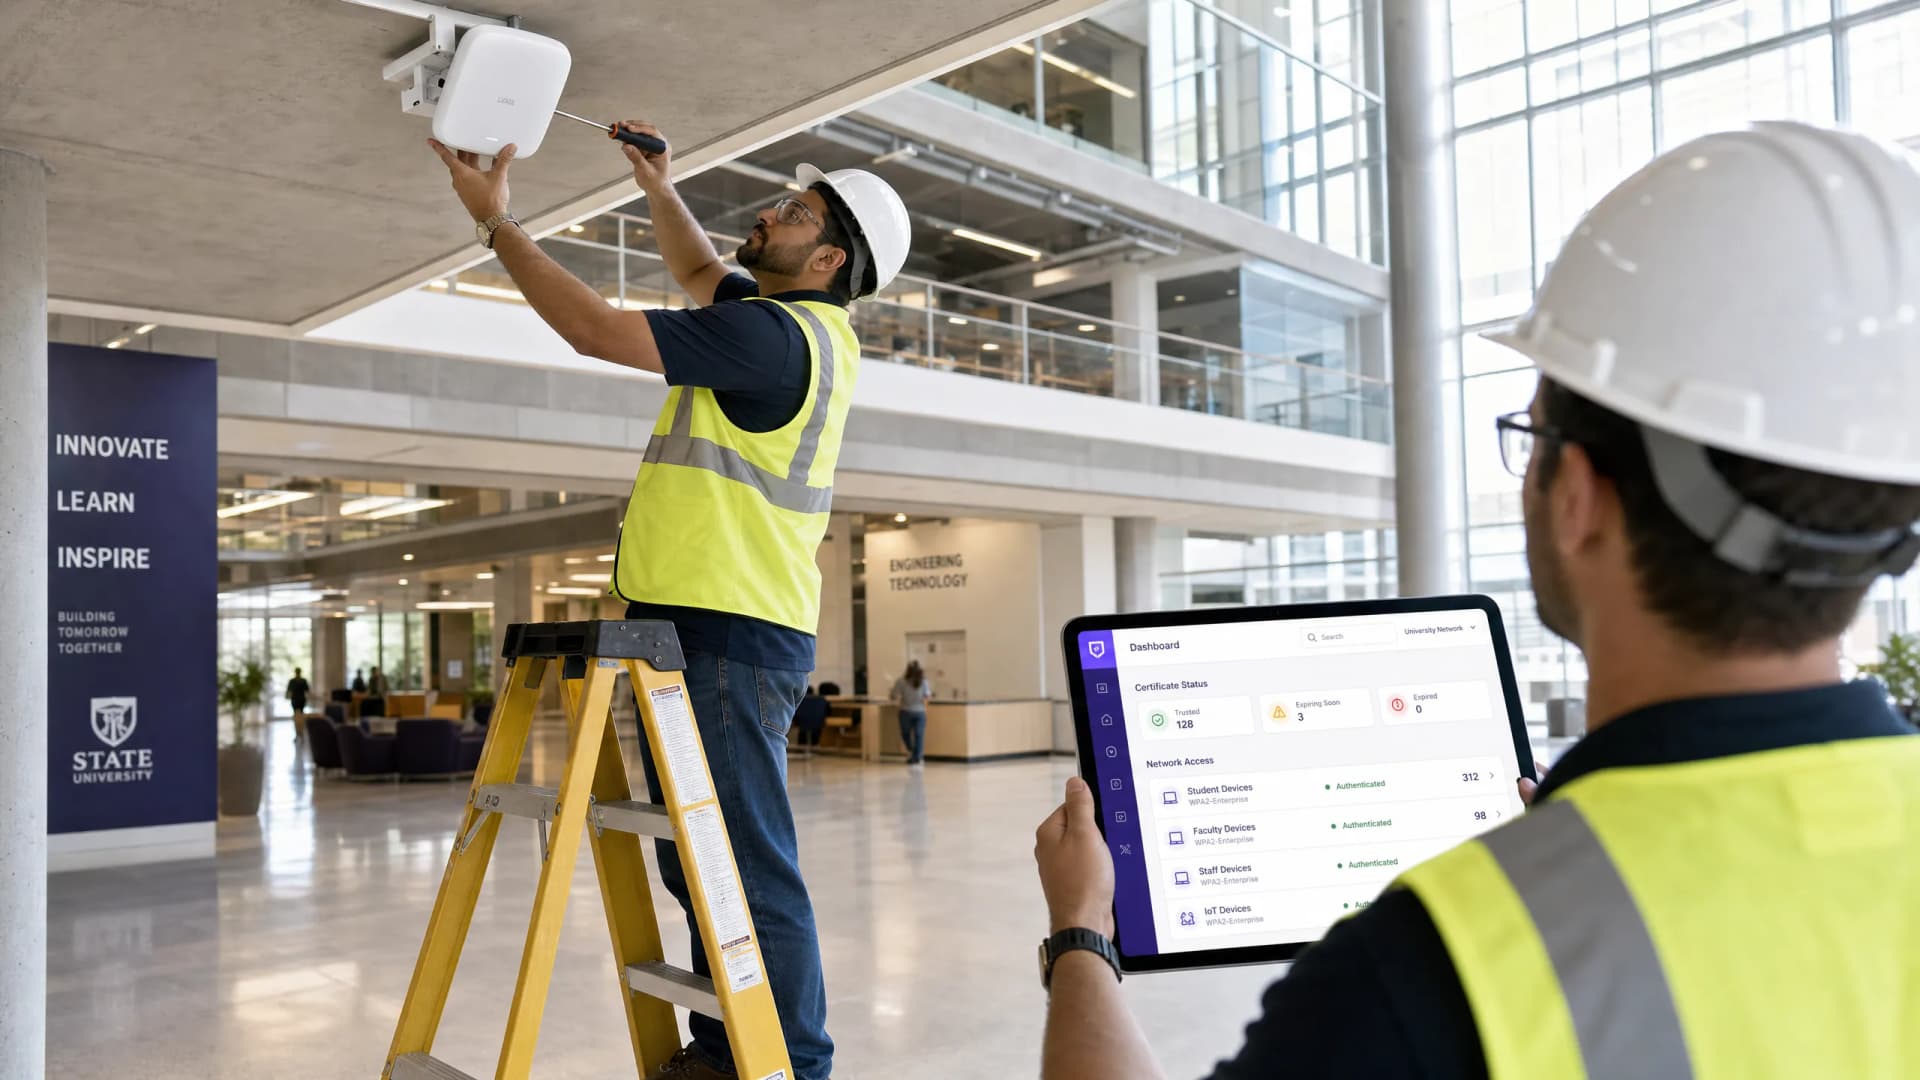
Guide de configuration SCEP d'entreprise : Authentification WiFi basée sur les certificats pour l'enseignement supérieur et les grands réseaux
Ce guide fournit un modèle technique complet pour le déploiement d'une authentification WiFi basée sur les certificats à l'aide de SCEP. Il couvre la transition architecturale des clés pré-partagées vers EAP-TLS, les séquences de déploiement sur les plateformes MDM et les stratégies de réduction des risques critiques pour les réseaux à grande échelle.
L'avenir de la sécurité WiFi : le NAC piloté par l'IA et la détection des menaces
Ce guide de référence explore l'évolution de la sécurité WiFi d'entreprise, du traditionnel WPA2 au contrôle d'accès réseau (NAC) piloté par l'IA et à la détection des menaces. Conçu pour les responsables informatiques, il fournit des stratégies de déploiement concrètes pour sécuriser les environnements à haute densité tels que le commerce de détail, l'hôtellerie et les stades grâce aux réseaux basés sur l'identité de Purple.
RadSec : Comment RADIUS sur TLS améliore la sécurité de l'authentification WiFi
Cette référence technique de référence explique comment RadSec (RFC 6614) sécurise l'authentification WiFi d'entreprise en encapsulant le trafic RADIUS traditionnel dans un chiffrement TLS. Conçu pour les directeurs informatiques et les architectes réseau, ce guide aborde l'architecture, les stratégies de déploiement et les étapes pratiques pour atténuer les risques liés au trafic UDP RADIUS non chiffré sur les réseaux d'entreprise et invités.
Sécurité du WiFi d'aéroport : comment protéger les passagers sur les réseaux publics
Ce guide de référence technique détaille le paysage des menaces spécifiques au WiFi d'aéroport, couvrant les points d'accès Evil Twin, le matériel malveillant et les attaques de l'homme du milieu. Il fournit aux responsables informatiques, aux architectes réseau et aux directeurs d'exploitation de sites des stratégies architecturales exploitables - notamment l'implémentation de WPA3, la segmentation VLAN, le déploiement de WIPS et la conception de Captive Portal conforme au GDPR - pour protéger les passagers et l'infrastructure d'entreprise à grande échelle. La plateforme de WiFi invité et d'analyse de Purple est cartographiée concrètement pour chaque domaine de problème tout au long du document.
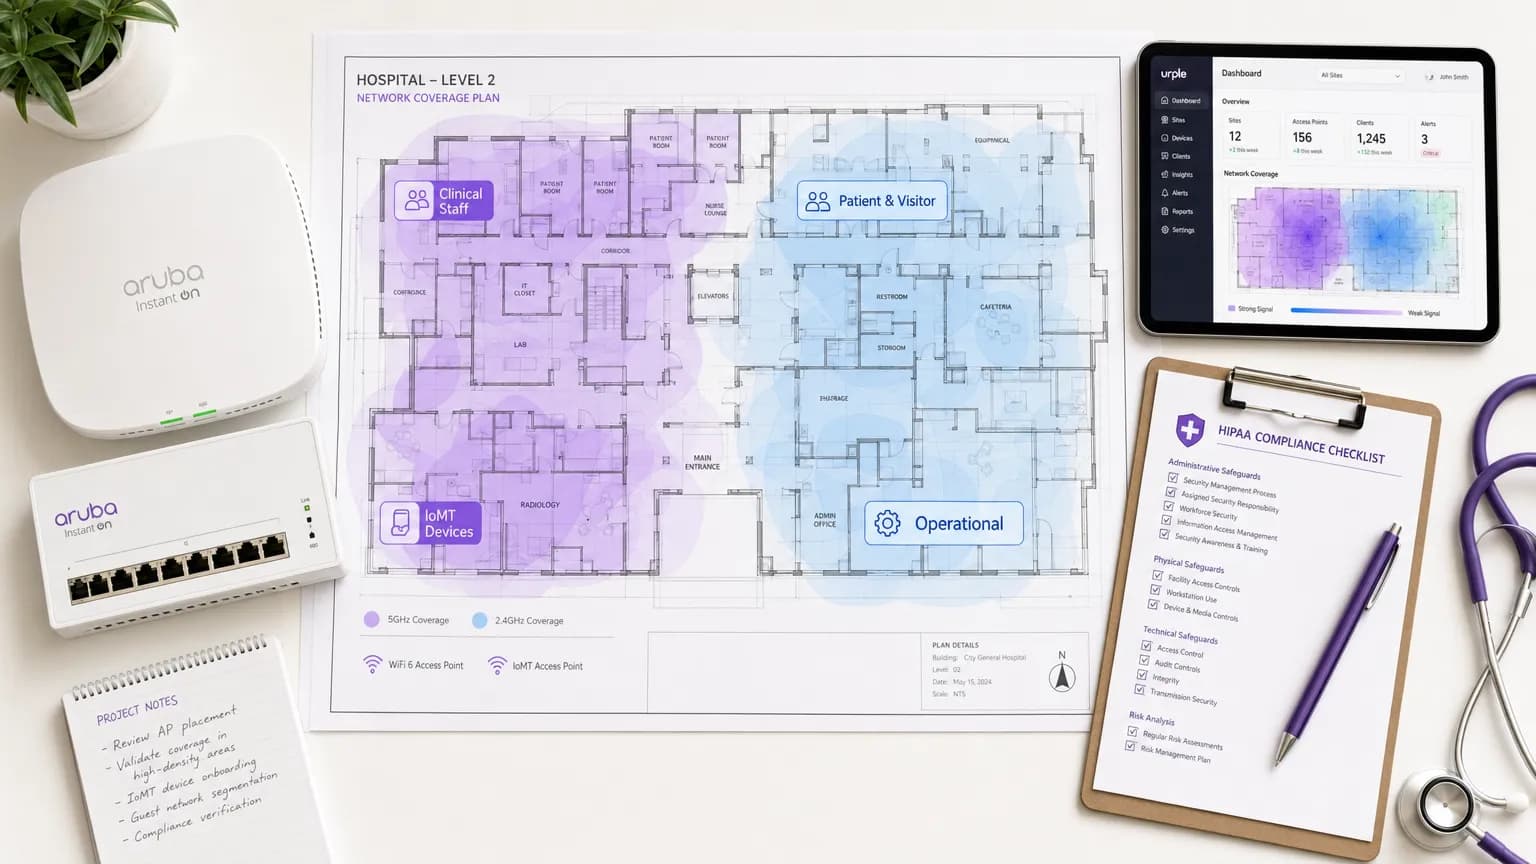
WiFi dans la santé : explications sur la conformité HIPAA, DSPT et WiFi
Ce guide constitue une référence technique définitive pour les responsables informatiques, les architectes réseau et les responsables de la conformité qui déploient des réseaux sans fil dans les environnements de santé. Il associe les exigences spécifiques de la réglementation HIPAA (États-Unis) et du NHS Data Security and Protection Toolkit (DSPT, Royaume-Uni) à des décisions concrètes d'architecture réseau - couvrant la segmentation, l'accès basé sur l'identité, les normes de chiffrement et la gestion des appareils IoMT. La plateforme d'analyse et de WiFi invité de Purple y est présentée comme une solution de classe entreprise et conforme pour gérer la connectivité des patients et des visiteurs au sein d'un parc sans fil gouverné.
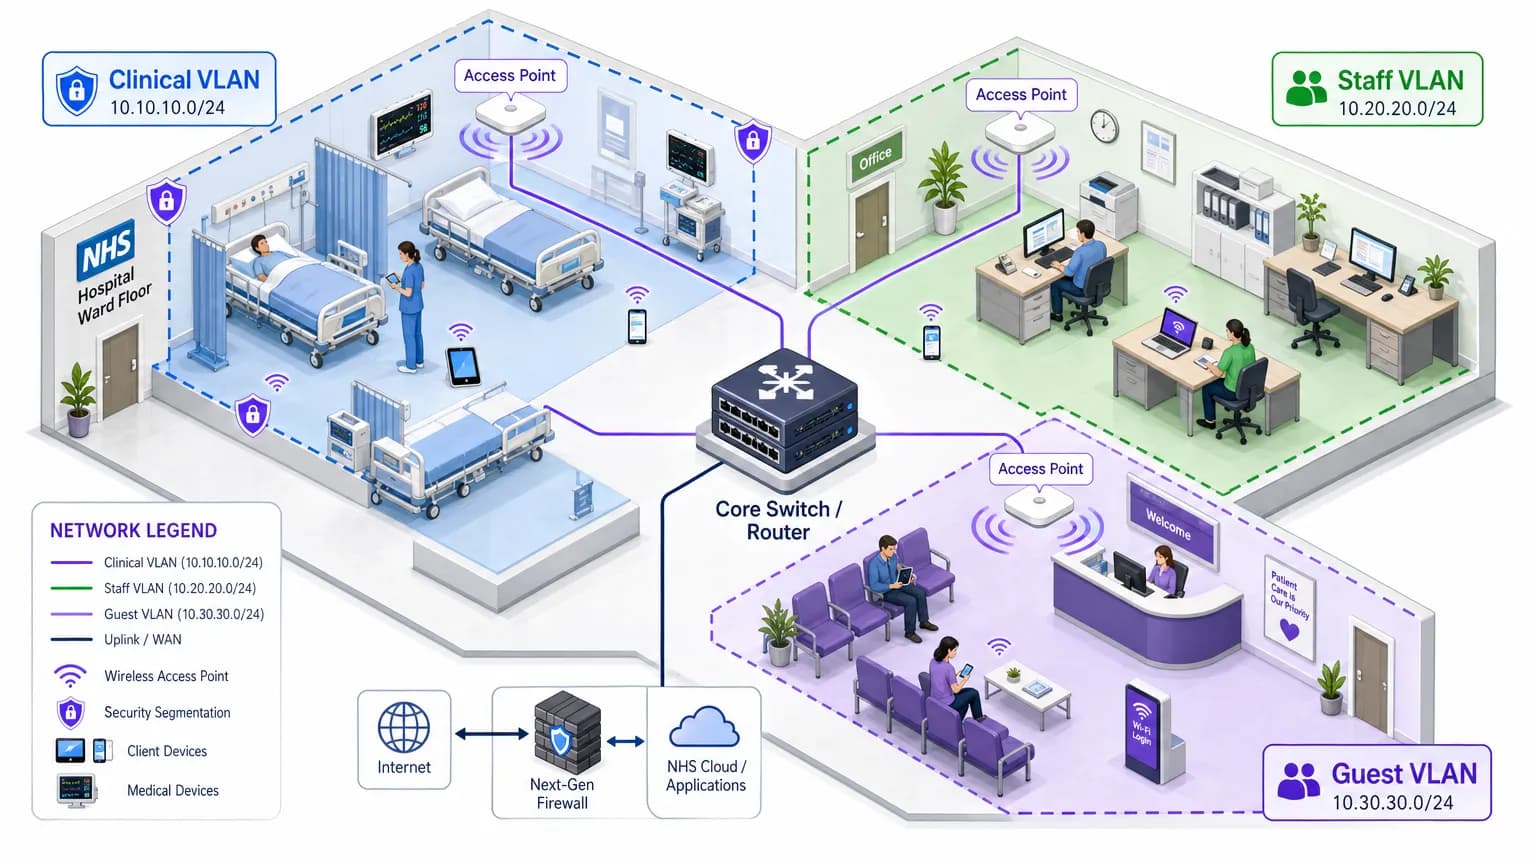
NHS Staff WiFi : comment déployer des réseaux sans fil sécurisés dans le secteur de la santé
Ce guide de référence technique détaille l'architecture, les protocoles de sécurité et les stratégies de déploiement pour le NHS Staff WiFi, couvrant l'authentification 802.1X, la segmentation VLAN, les politiques BYOD et la conformité au DSP Toolkit. Il fournit des conseils pratiques aux responsables informatiques pour déployer des réseaux sans fil de classe entreprise desservant les utilisateurs cliniques, administratifs et invités sur une infrastructure physique partagée sans compromettre la sécurité. Que vous planifiez un nouveau déploiement ou que vous sécurisiez un parc existant, ce guide fournit les cadres de décision et les étapes de mise en œuvre nécessaires pour agir dès ce trimestre.
Sécurité du WiFi d'hôtel : comment protéger vos clients et votre réputation
Ce guide de référence propose aux responsables IT et directeurs d'établissement un cadre complet pour sécuriser les réseaux WiFi d'hôtels. Il traite des déploiements techniques indispensables, notamment la segmentation de réseau, les protocoles d'authentification robustes et les portails captifs conformes afin de protéger les données des clients et de préserver la réputation de l'établissement.

India DPDP Act : Conformité du Guest WiFi pour les établissements en Inde
Ce guide de référence technique et d'autorité décrypte la loi Digital Personal Data Protection (DPDP) Act 2023 pour les établissements indiens proposant du WiFi invité. Il fournit des stratégies de conformité exploitables, des considérations architecturales pour les Captive Portals, ainsi que des cadres pratiques pour la conservation des données et les transferts transfrontaliers.

LGPD au Brésil et Guest WiFi : un guide de conformité
Ce guide de référence technique détaille comment la LGPD du Brésil s'applique aux déploiements de guest WiFi en entreprise, en se concentrant sur la conformité du Captive Portal, les bases légales de traitement et l'intersection avec le Marco Civil da Internet. Il fournit des conseils de mise en œuvre pratiques pour les responsables informatiques et les architectes réseau afin de limiter les risques réglementaires tout en maintenant l'utilité du réseau.

L'EU AI Act et le Guest WiFi : ce que les marketeurs doivent savoir
L'EU AI Act (règlement 2024/1689) introduit un cadre fondé sur le risque qui affecte directement la façon dont les exploitants de sites déploient le marketing WiFi basé sur l'IA, les Captive Portals et l'analyse des visiteurs. Ce guide associe les quatre niveaux de risque du règlement à des cas d'usage réels du Guest WiFi, identifie les pratiques interdites telles que l'inférence des émotions et le scoring social, et fournit des mesures de conformité concrètes pour les équipes informatiques et les directeurs marketing opérant dans l'hôtellerie, le retail, l'événementiel et le secteur public. Comprendre où se situe votre déploiement sur le spectre des risques - et mettre en œuvre les obligations de transparence de l'article 50 pour les chatbots IA et les portails conversationnels - n'est plus facultatif : l'application des interdictions de pratiques a débuté en février 2025.

Conformité PIPEDA pour le WiFi invité au Canada
Ce guide fournit une référence technique et opérationnelle définitive pour les exploitants d'établissements canadiens déployant le WiFi invité sous le régime de la PIPEDA. Il couvre le cadre de consentement éclairé du CPVP, le principe de responsabilité, les précédents d'application issus des enquêtes sur Tim Hortons et Google WiFi, ainsi que les modifications architecturales requises pour répondre à la future Loi sur la protection de la vie privée des consommateurs (LPVPC) en vertu du projet de loi C-27. Les responsables informatiques et de la conformité y trouveront des spécifications concrètes de conception de Captive Portal, des exigences de minimisation des données et une feuille de route claire pour se prémunir contre des sanctions de l'ordre de grandeur du GDPR.

Le WiFi universitaire est-il sûr ? Un guide pour les étudiants
Une référence technique complète pour les responsables IT et les gestionnaires de sites sur l'architecture de sécurité du WiFi universitaire (eduroam/802.1X). Ce guide détaille le fonctionnement de l'authentification de classe entreprise, ses pièges de mise en œuvre et la manière dont ces principes s'appliquent aux déploiements dans l'hôtellerie, le commerce de détail et le secteur public.

Le WiFi dans les trains est-il sûr ? Ce que les passagers doivent savoir
Ce guide examine l'architecture de sécurité des réseaux WiFi ferroviaires pour les passagers, en analysant les menaces allant de l'interception de paquets et des attaques Evil Twin aux piratages de type Man-in-the-Middle. Il fournit des conseils de déploiement concrets pour les opérateurs et les équipes informatiques d'entreprise, couvrant l'isolation des clients, l'authentification par Captive Portal, le filtrage DNS et la transition vers Hotspot 2.0 - avec des points d'intégration directs pour la plateforme d'analyse et de Guest WiFi de Purple.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
