Passer au contenu principal

Guides techniques

Guides techniques approfondis rédigés par des experts sur le WiFi invité, les analyses, les Captive Portals et la technologie de site.

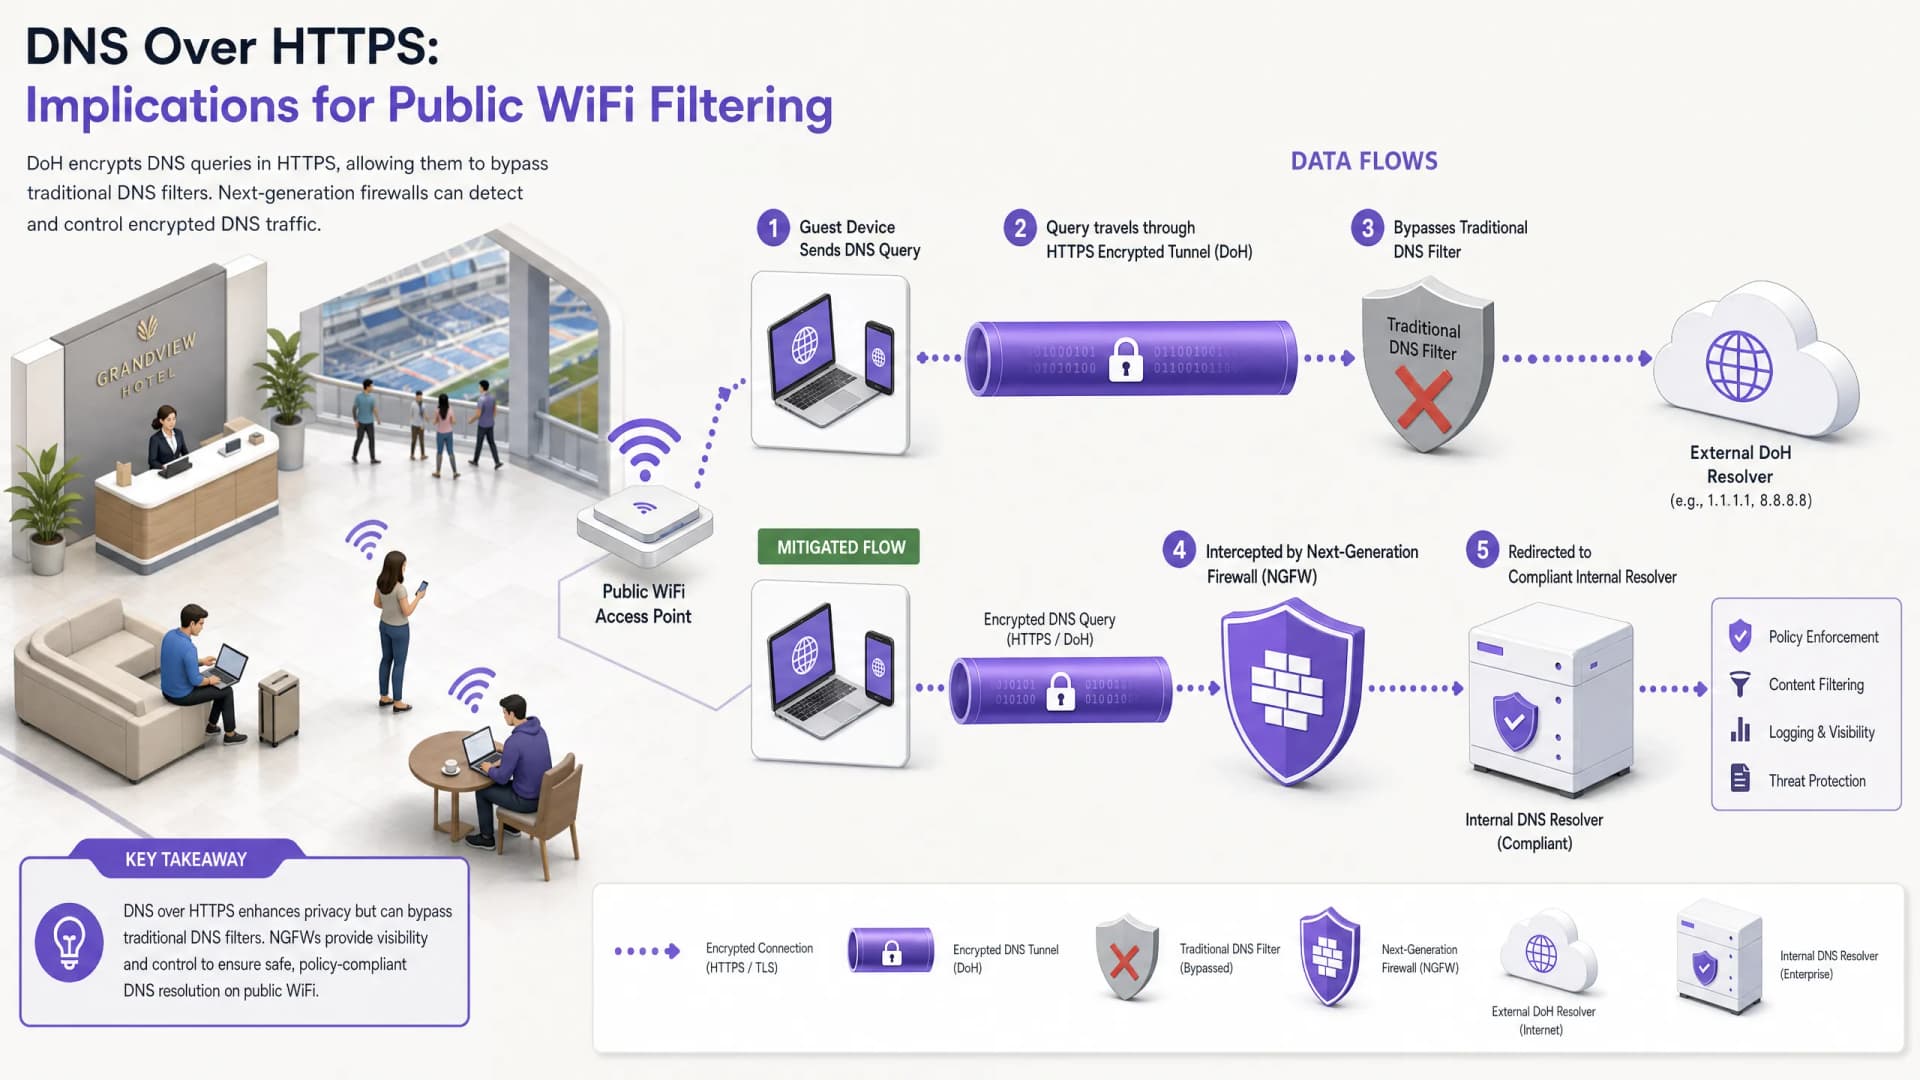
DNS Over HTTPS (DoH) : implications pour le filtrage du WiFi public
Cybersecurity

DNS Over HTTPS (DoH) : implications pour le filtrage du WiFi public

Ce guide de référence technique explique comment le DNS over HTTPS (DoH) contourne le filtrage de contenu traditionnel sur le port 53 des réseaux WiFi publics. Il fournit des stratégies d'atténuation exploitables et neutres vis-à-vis des fournisseurs pour les architectes réseau et les responsables IT afin de retrouver de la visibilité, de garantir la conformité et de sécuriser l'accès des invités dans les environnements d'entreprise.

6 min de lecture1k mots
Responsabilité liée au WiFi public : pourquoi le filtrage de contenu est obligatoire
Cybersecurity

Responsabilité liée au WiFi public : pourquoi le filtrage de contenu est obligatoire

Ce guide de référence technique présente les risques juridiques et opérationnels liés à la fourniture d'un WiFi public non filtré, en expliquant pourquoi le filtrage de contenu est une exigence de déploiement obligatoire pour les exploitants de sites. Il fournit des stratégies d'architecture exploitables, des étapes de mise en œuvre et des tactiques d'atténuation des risques pour protéger les réseaux contre les activités illégales, les violations de droits d'auteur et le non-respect des réglementations. Les exploitants de sites et les directeurs de la technologie y trouveront des études de cas concrètes, des cadres de décision et des conseils de configuration pour mettre en œuvre un environnement WiFi invité défendable et conforme.

7 min de lecture2k mots
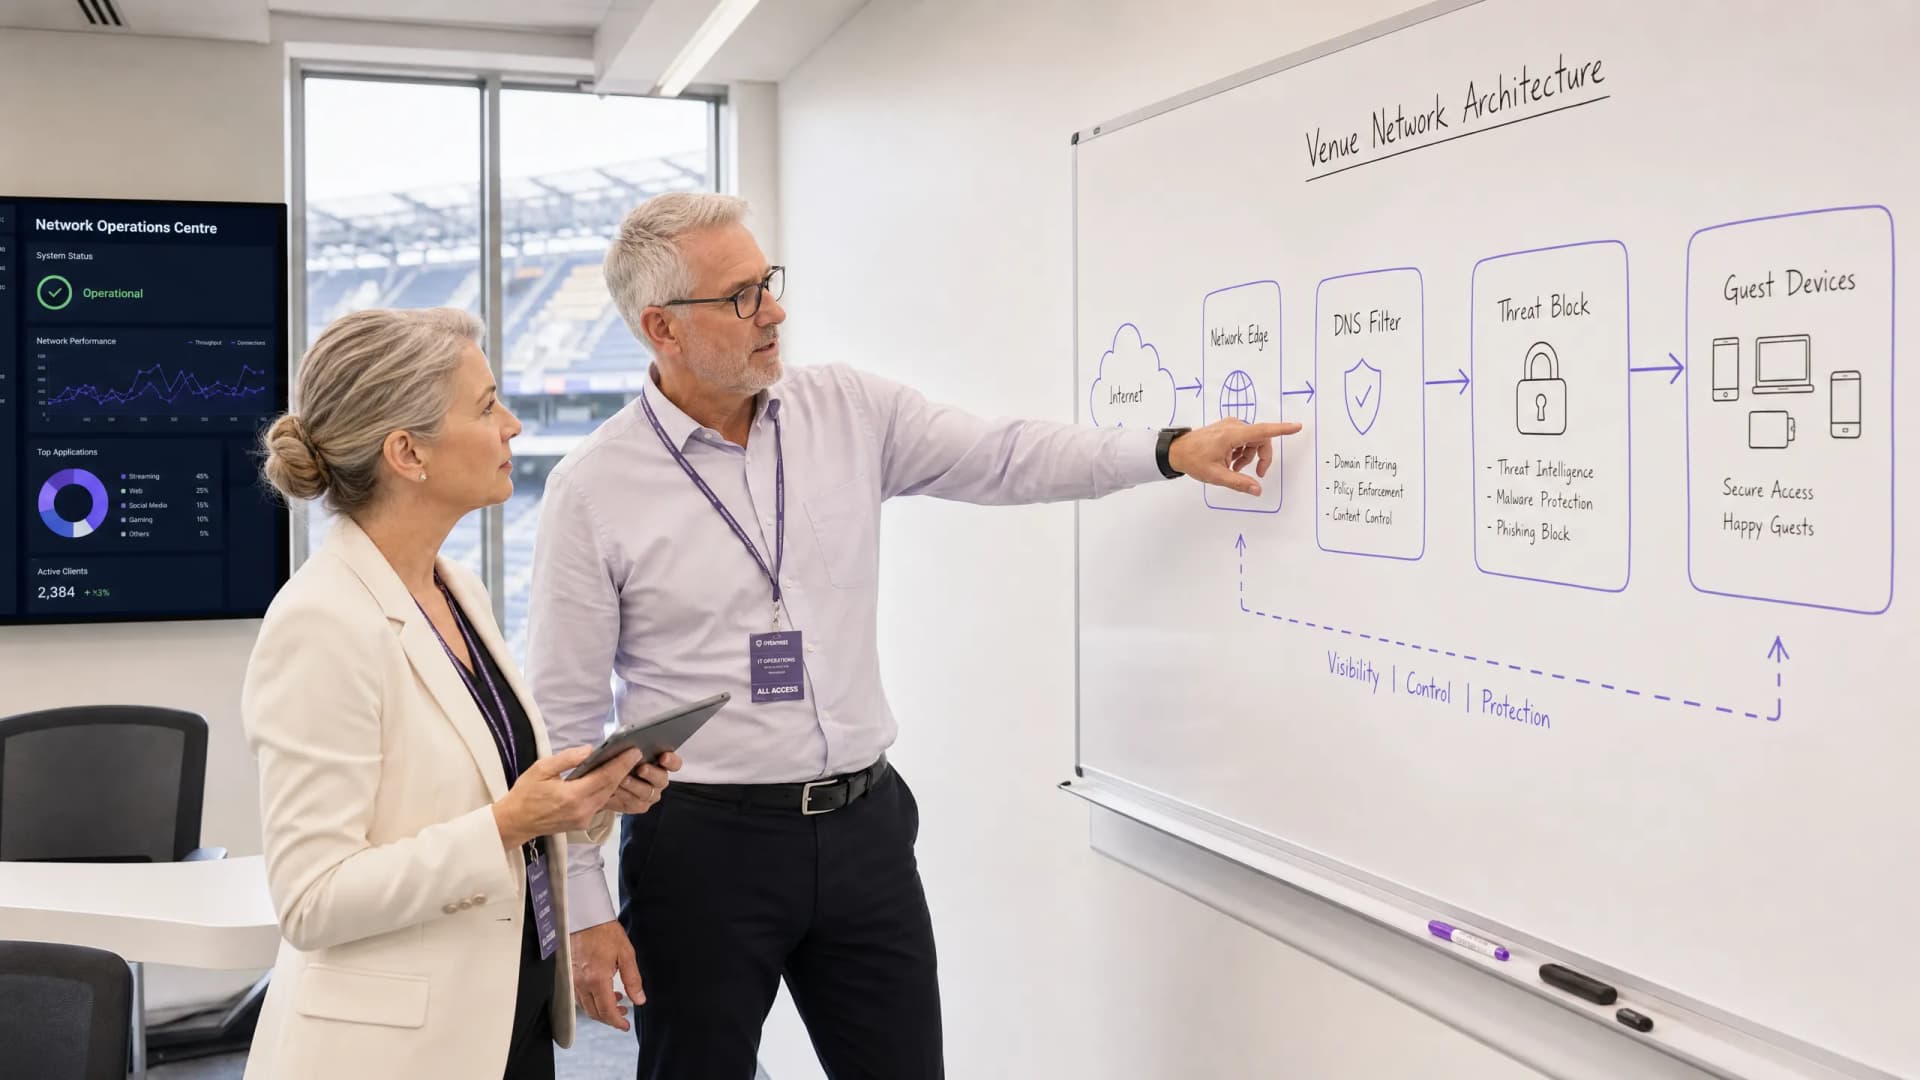
Bloquer les logiciels malveillants et le phishing en périphérie du réseau
Cybersecurity

Bloquer les logiciels malveillants et le phishing en périphérie du réseau

Ce guide de référence technique présente l'architecture, le déploiement et l'impact commercial de la mise en œuvre d'une protection contre les menaces au niveau du réseau afin de sécuriser les appareils invités et IoT non gérés en périphérie du réseau. Il fournit des conseils pratiques aux responsables informatiques pour bloquer proactivement les logiciels malveillants et le phishing.

3 min de lecture1k mots
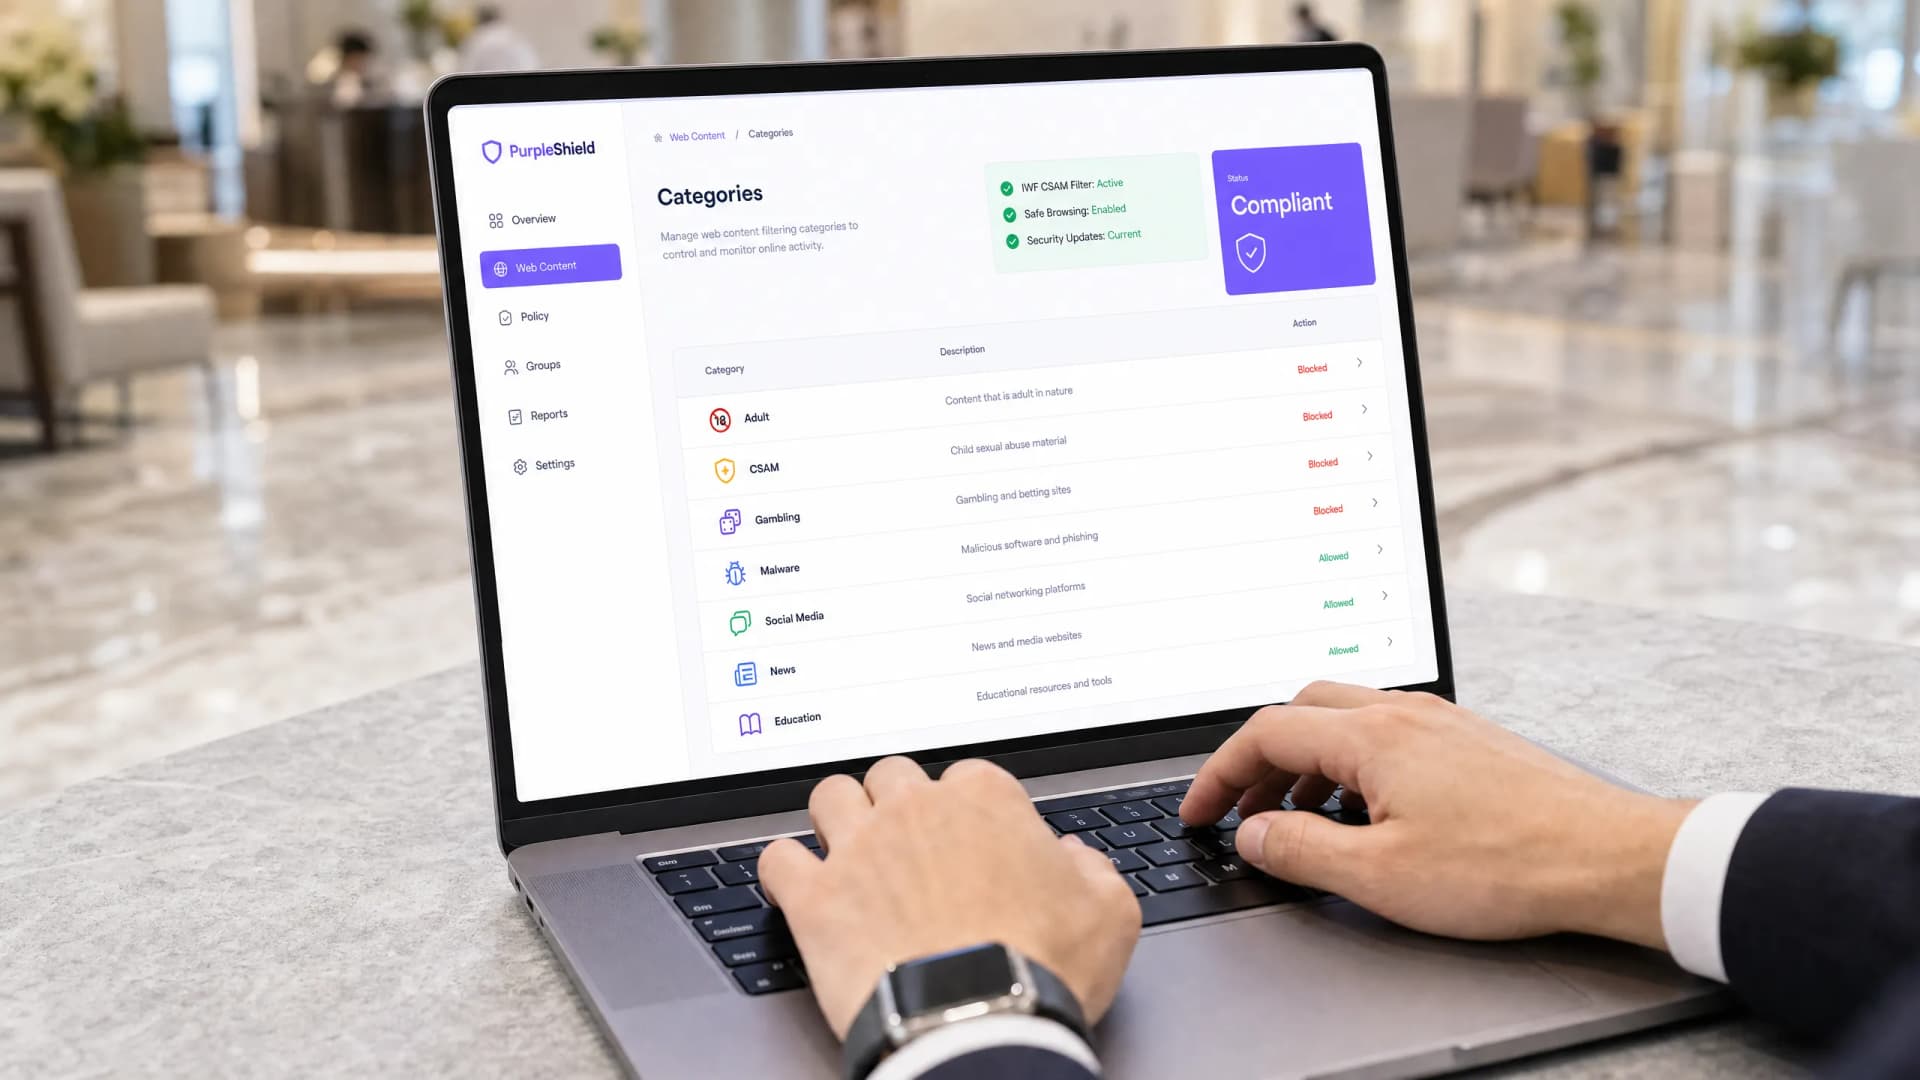
Conformité IWF pour les réseaux WiFi publics au Royaume-Uni
Cybersecurity

Conformité IWF pour les réseaux WiFi publics au Royaume-Uni

Ce guide de référence détaille les exigences techniques, l'architecture et les stratégies de déploiement pour la mise en œuvre de réseaux WiFi publics conformes à l'IWF dans les établissements du Royaume-Uni. Il fournit aux responsables informatiques des cadres exploitables pour atténuer les risques juridiques tout en maintenant un accès réseau haute performance.

5 min de lecture1k mots
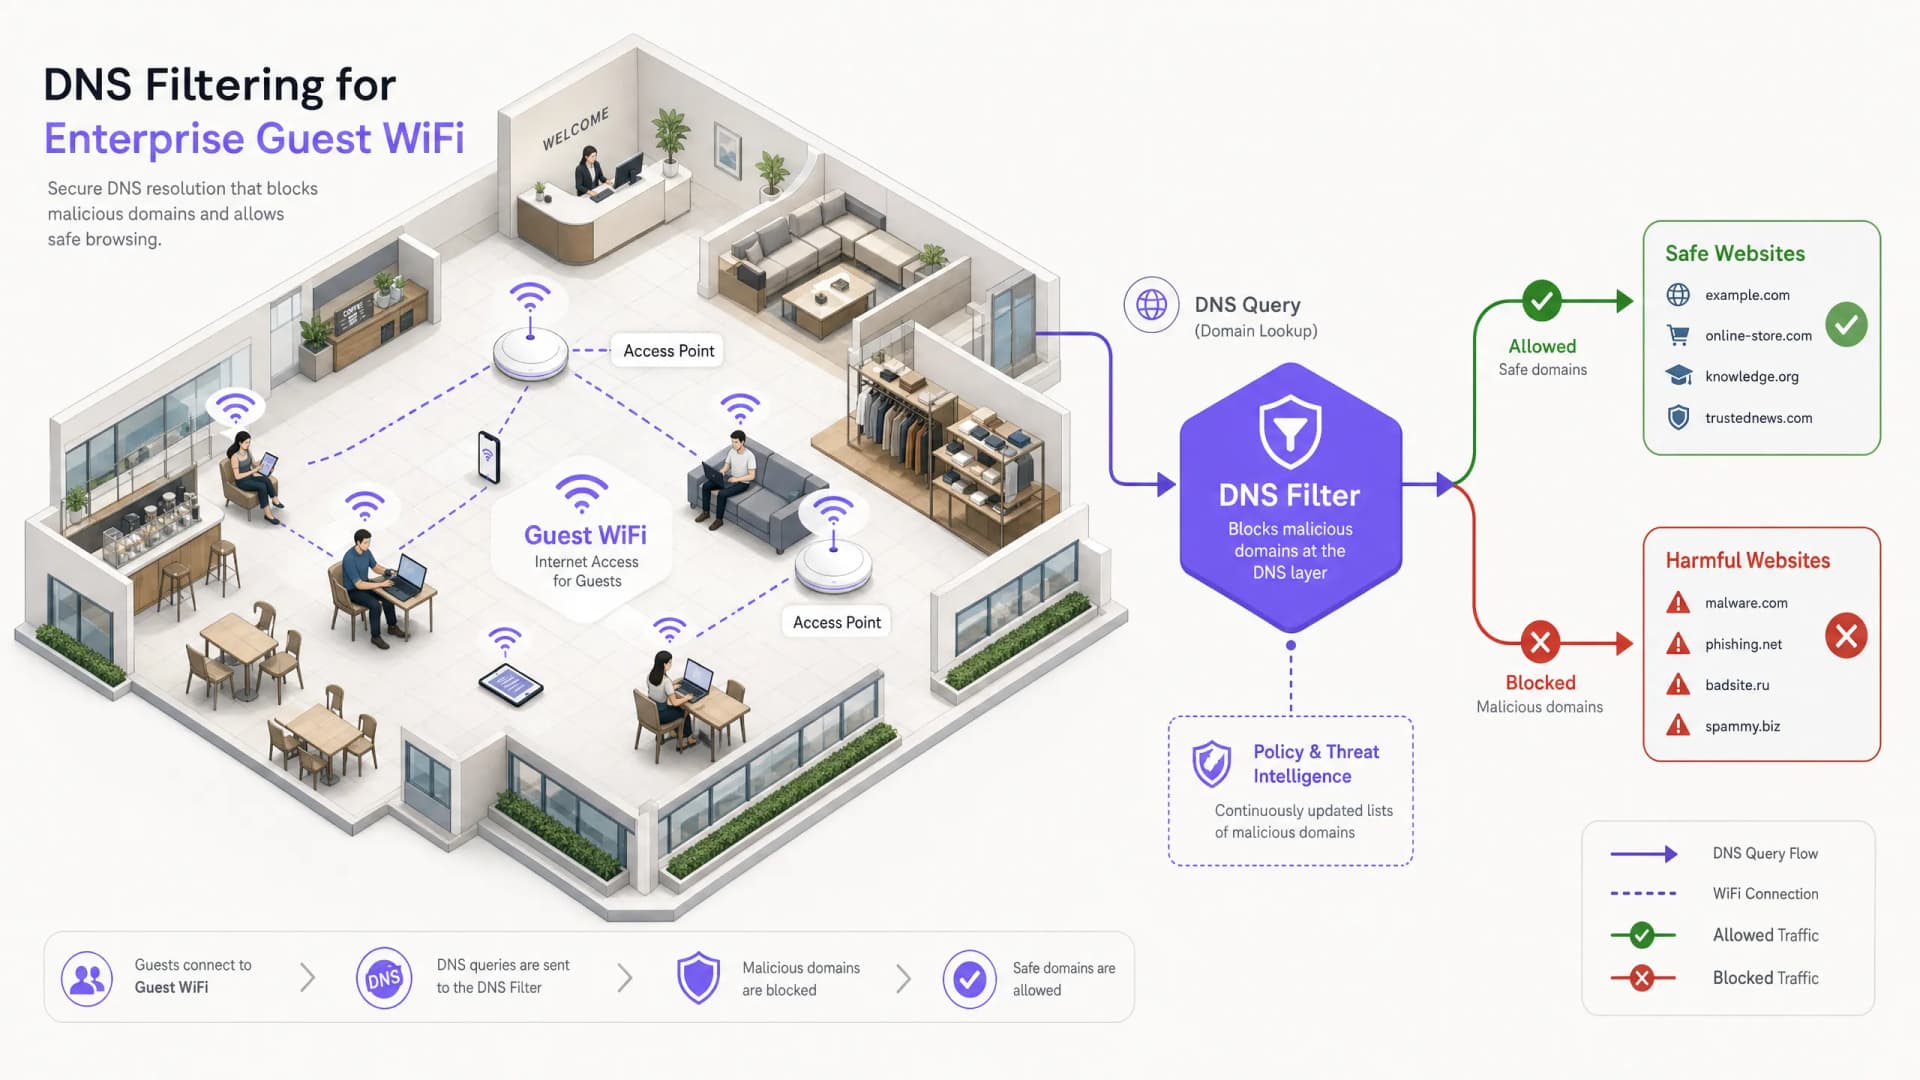
Qu'est-ce que le filtrage DNS ? Comment bloquer le contenu nuisible sur un WiFi invités
Cybersecurity

Qu'est-ce que le filtrage DNS ? Comment bloquer le contenu nuisible sur un WiFi invités

Ce guide technique complet explique comment le filtrage DNS fonctionne au niveau de la couche réseau pour sécuriser le WiFi invités des entreprises, couvrant les architectures de déploiement, la prévention du contournement et l'intégration du Captive Portal. Il fournit des conseils de mise en œuvre concrets pour les responsables informatiques des secteurs du commerce de détail, de l'hôtellerie et des espaces publics qui doivent appliquer des politiques de contenu, protéger la réputation de leur marque et prouver leur conformité avec PCI-DSS et le GDPR. Des études de cas réels issus d'environnements hôteliers et de vente au détail illustrent les compromis pratiques et les décisions de configuration qui déterminent le succès du déploiement.

8 min de lecture2k mots