
Guides techniques WiFi
Guides techniques approfondis rédigés par des experts sur le WiFi invité, les analyses, les Captive Portals et la technologie de site.
46 guides in Authentication
Microsoft Cloud PKI pour le WiFi : déploiement de certificats EAP-TLS avec Intune et Entra ID
Vous serez en mesure de décider si Microsoft Cloud PKI, une autorité racine Cloud PKI ou l'intégration de votre propre autorité de certification (BYOCA) convient à votre parc. Vous pourrez ensuite déployer des certificats WiFi EAP-TLS sur des appareils gérés par Intune sans NDES. Ce guide explique également comment amener RADIUS à faire confiance à la chaîne, révoquer des certificats via la CRL et résoudre les huit pannes les plus courantes.
Configuration de 802.1X sur Juniper Mist avec cloud RADIUS
Vous serez en mesure de configurer un WLAN WPA2 ou WPA3-Enterprise sur Juniper Mist qui s'authentifie auprès d'un cloud RADIUS, de choisir entre UDP RADIUS, RadSec et un proxy Mist Edge, et d'associer des attributs RADIUS à des VLANs dynamiques. Vous saurez également où le calendrier d'analyse des clients de Mist et Marvis indiquent exactement l'origine d'un échec d'authentification.
Dépannage 802.1X sur iOS et macOS : une checklist de déploiement pour Intune, Jamf et Microsoft Entra ID
Utilisez cette checklist pour diagnostiquer pourquoi les iPhones, iPads et Macs échouent à se connecter en 802.1X sur Intune ou Jamf Pro. Chaque échec correspond à l'une des quatre causes suivantes : confiance du serveur, certificat d'identité, mode macOS ou ciblage de groupe Microsoft Entra ID. Vous confirmerez la cause à partir des journaux eapolclient et RADIUS, appliquerez le correctif et planifierez les futures rotations de certificats.
Validation du serveur de profil WiFi Intune : noms de serveurs de certificats et liste de contrôle de l'autorité de certification racine pour Microsoft Entra ID
Vous serez en mesure de configurer la partie validation de serveur d'un profil WiFi Intune afin que les protocoles EAP-TLS et PEAP se connectent sur Windows, Apple et Android. Vous ferez correspondre les noms de serveurs de certificats au certificat RADIUS, déployerez la bonne autorité de certification racine, alignerez les attributions de groupes Microsoft Entra ID et planifierez les renouvellements de certificats avant qu'ils n'interrompent silencieusement les connexions.
Dépannage Android 802.1X et EAP-TLS : une liste de contrôle de déploiement pour Intune et Microsoft Entra ID
Vous serez en mesure de déterminer précisément pourquoi les téléphones Android gérés échouent à l'authentification EAP-TLS sur votre SSID personnel et de corriger ce problème dans Intune. Associez chaque symptôme aux quatre causes habituelles - autorité de certification (CA) ou domaine manquant, certificat client dans le mauvais profil, valeur de nom de serveur RADIUS incorrecte, ou racine de confiance non distribuée. Appliquez ensuite une liste de contrôle de déploiement qui évite les pannes répétées.
Configuration de l'authentification RADIUS pour les réseaux WiFi invités et collaborateurs
Ce guide de référence technique présente l'architecture, la configuration et le déploiement de l'authentification RADIUS pour les réseaux WiFi d'entreprise destinés aux invités et aux collaborateurs. Il fournit aux architectes réseau et aux responsables informatiques les protocoles exacts, les normes de sécurité et les méthodologies de dépannage requis pour concevoir des systèmes de contrôle d'accès sans fil sécurisés et évolutifs.
Passpoint et OpenRoaming : Le Guide Complet
Ce guide de référence technique fournit une analyse complète des frameworks Passpoint (Hotspot 2.0) et WBA OpenRoaming au sein des réseaux WiFi d'entreprise. Il détaille les protocoles d'authentification sous-jacents, les composants architecturaux et les stratégies de déploiement nécessaires pour établir une connectivité invité sécurisée et fluide. Les architectes réseau et les responsables informatiques apprendront à concevoir, implémenter et dépanner ces normes afin d'éliminer les obstacles à la connexion manuelle tout en maintenant une sécurité de niveau entreprise.
Aruba ClearPass vs. Purple WiFi : comparaison des fonctionnalités et co-déploiement
Un guide technique complet détaillant l'architecture de co-déploiement d'Aruba ClearPass et Purple WiFi. Il couvre la configuration du proxy RADIUS, l'attribution dynamique de VLAN et les meilleures pratiques pour fournir des réseaux invités sécurisés et axés sur l'analyse de données, aux côtés du NAC d'entreprise.
Cisco ISE vs. Purple WiFi : comparaison et synergie
Ce guide explique comment Cisco ISE et Purple WiFi jouent des rôles distincts mais complémentaires au sein des réseaux d'entreprise. Il détaille comment utiliser Cisco ISE pour sécuriser l'accès d'entreprise en 802.1X tout en s'appuyant sur Purple pour proposer un WiFi invité conforme au GDPR, des analyses marketing et une intégration CRM.
EAP-TLS vs EAP-TTLS: Quel protocole WiFi basé sur des certificats choisir ?
Vous serez en mesure d'associer chaque groupe d'équipements de votre parc à EAP-TLS, EAP-TTLS ou iPSK, en fonction du propriétaire de l'appareil. Vous verrez également comment chaque méthode influe sur le vol d'identifiants, le départ des collaborateurs, les preuves PCI DSS et les coûts de fonctionnement. Ce guide se termine par des règles de configuration applicables quelle que soit la méthode choisie.
Qu'est-ce qu'un suppliant 802.1X ? Types de clients et configuration des appareils
Ce guide explique le rôle du suppliant 802.1X dans l'authentification WiFi d'entreprise. Il couvre l'architecture technique, compare les suppliants natifs des OS avec les clients tiers, et fournit des conseils de configuration pratiques pour les équipes informatiques qui déploient EAP-TLS et PEAP.
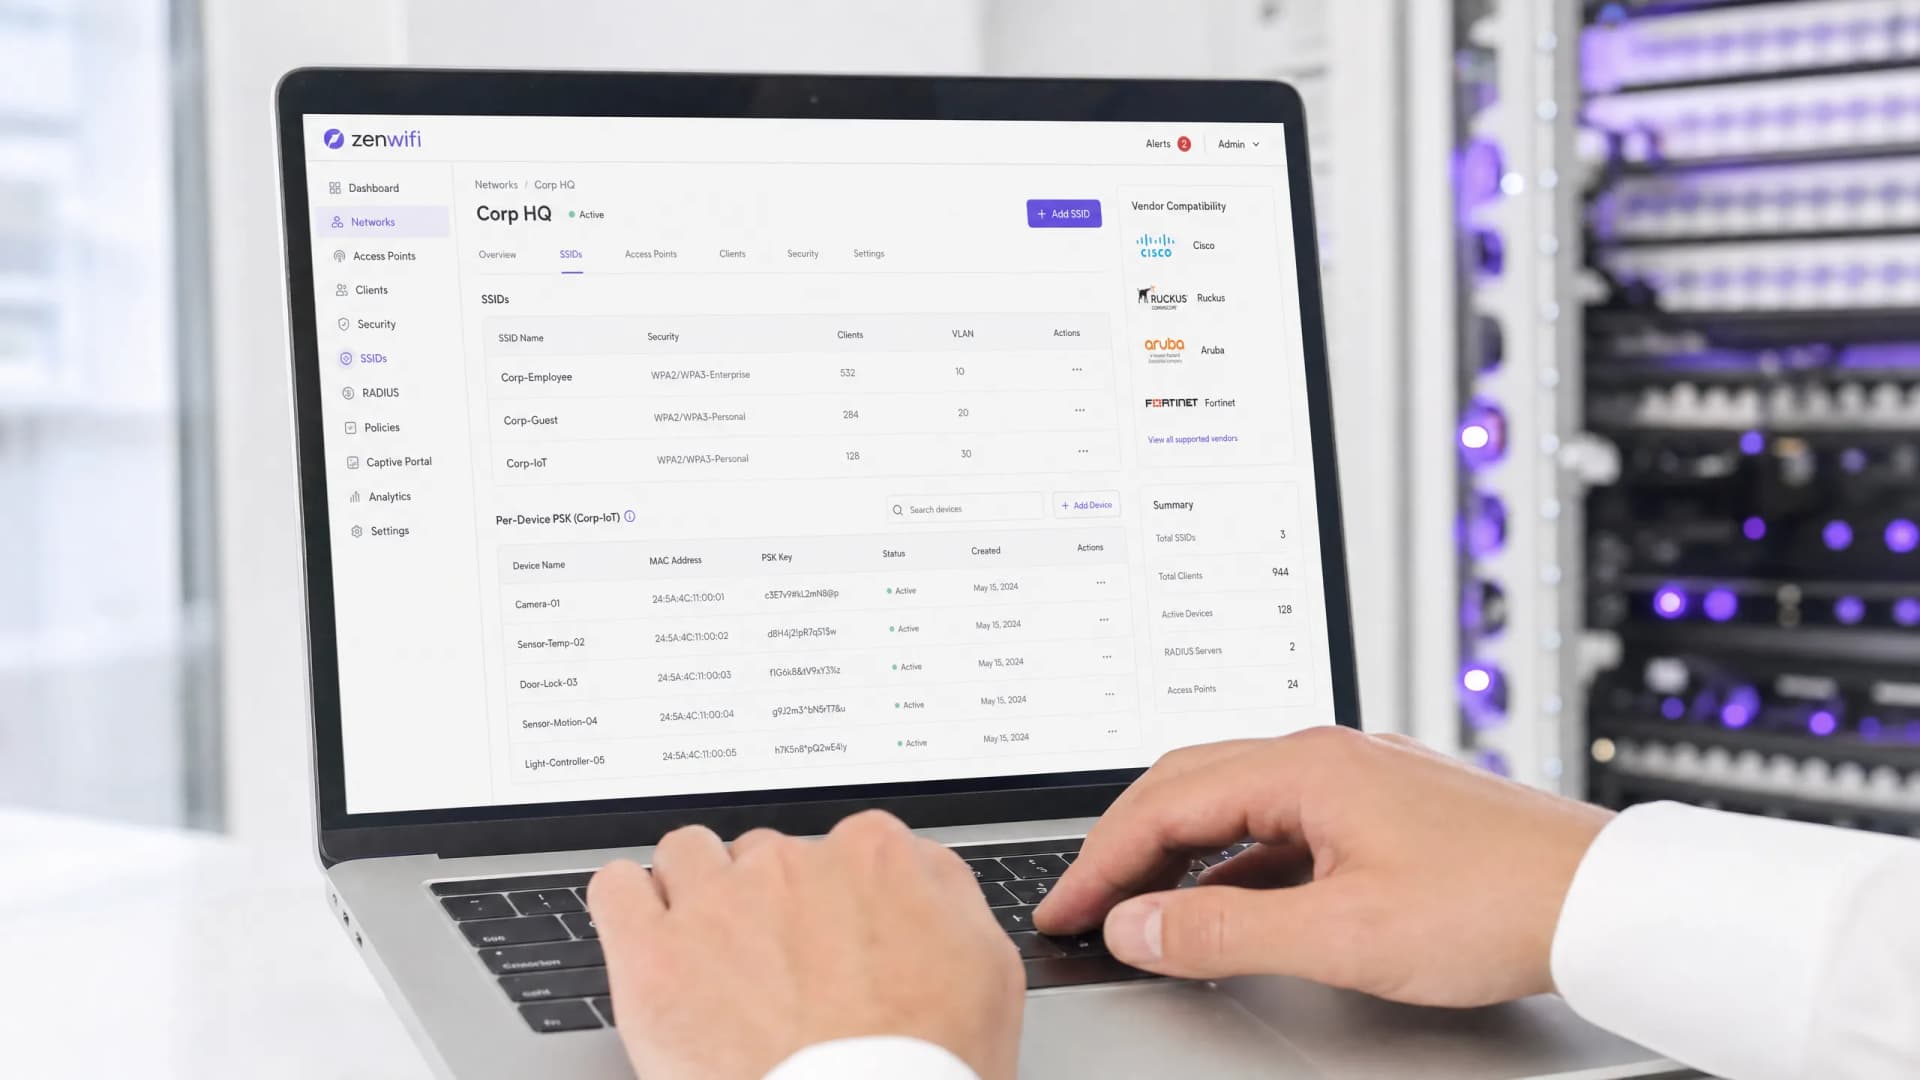
Comparatif des solutions PSK par appareil par fournisseur : iPSK, DPSK, MPSK et PPSK (et compatibilité WPA3)
Un comparatif complet des implémentations de clés PSK par appareil chez Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Extreme, Fortinet et Ubiquiti UniFi. Découvrez l'impact de WPA3-SAE sur les stratégies de clé par appareil et comment choisir entre les modes de transition et la migration vers 802.1X.
Comparatif des méthodes d'authentification par Captive Portal
Ce guide de référence technique évalue les compromis architecturaux, opérationnels et de conformité de cinq méthodes clés d'authentification par Captive Portal. Il fournit aux architectes réseau, directeurs informatiques et responsables marketing les données quantitatives et les cadres de décision nécessaires pour équilibrer la fluidité d'accès des invités avec les exigences de collecte de données au sein des sites d'entreprise.
Qu'est-ce que l'authentification par adresse MAC ? Quand l'utiliser et quand l'éviter
Ce guide de référence technique d'expert couvre l'authentification par adresse MAC dans les environnements WiFi d'entreprise - comment fonctionne l'authentification MAC basée sur RADIUS au niveau de la couche 2, ses vulnérabilités de sécurité inhérentes (y compris l'usurpation de MAC et l'impact de la randomisation MAC au niveau du système d'exploitation), et les contextes opérationnels précis où elle reste un outil valable pour gérer les appareils IoT et sans écran. Il fournit des conseils de déploiement exploitables pour les responsables informatiques et les architectes réseau dans les secteurs de l'hôtellerie, de la vente au détail, de la santé et du secteur public, avec des exemples concrets, des cadres de décision et le contexte d'intégration pour le WiFi invité et la plateforme d'analyse de Purple.
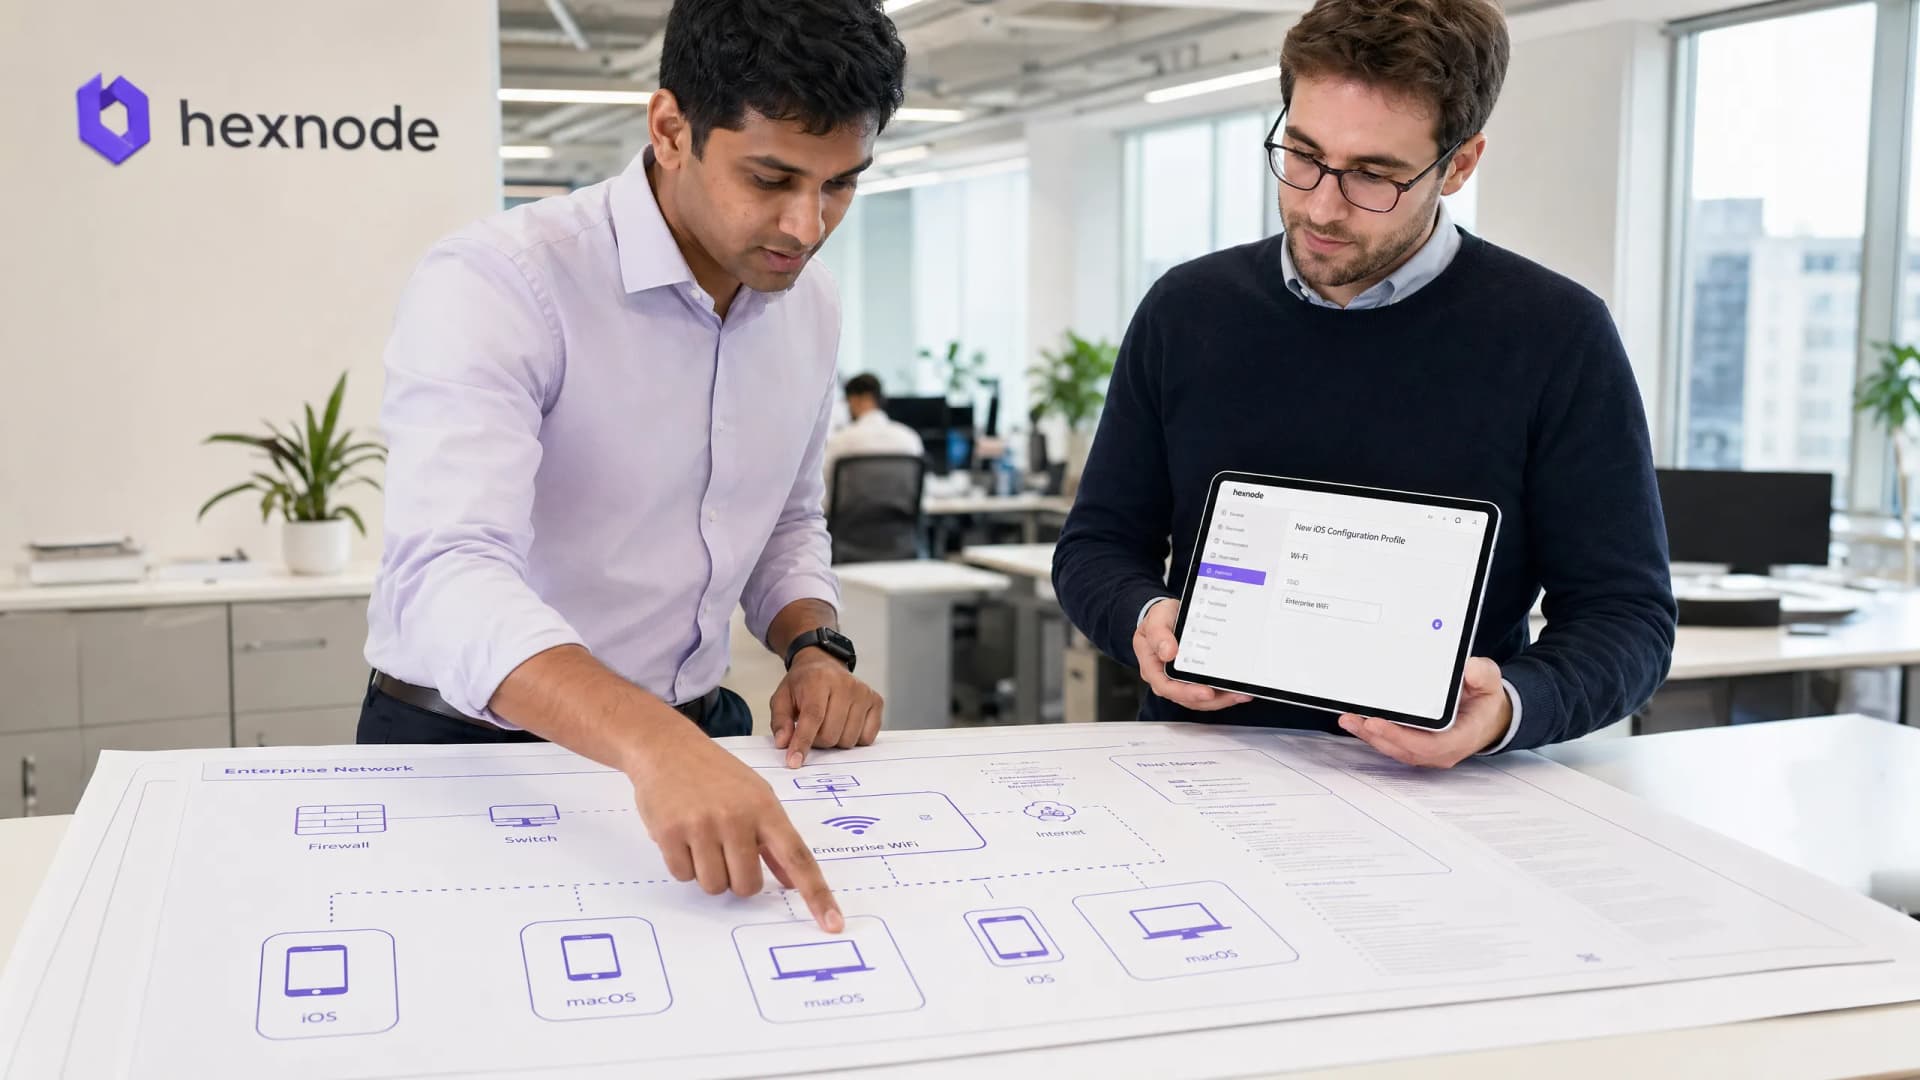
Comment configurer le WiFi d'entreprise sur iOS et macOS avec 802.1X
Vous serez en mesure de créer un profil de configuration à trois entités (payloads) qui connecte les iPhone, iPad et Mac au WPA2 ou au WPA3-Enterprise avec EAP-TLS. Vous pourrez ensuite choisir entre une configuration manuelle, Jamf Pro et Microsoft Intune pour le déploiement. Vous pourrez également séparer le personnel du WiFi invité, tester le cycle de vie des certificats et corriger les anomalies courantes avant qu'elles n'affectent votre parc.
Comment configurer le WiFi Enterprise sur les appareils Android avec EAP-TLS
Vous serez en mesure de configurer des appareils Android pour le WiFi enterprise EAP-TLS, soit manuellement pour un pilote, soit via des profils Enterprise Android poussés par MDM pour l'ensemble d'une flotte. Vous saurez également comment vérifier l'authentification, résoudre les échecs courants de certificats et de profils, et déterminer la place respective de EAP-TLS, des réseaux basés sur l'identité et du WiFi invité.
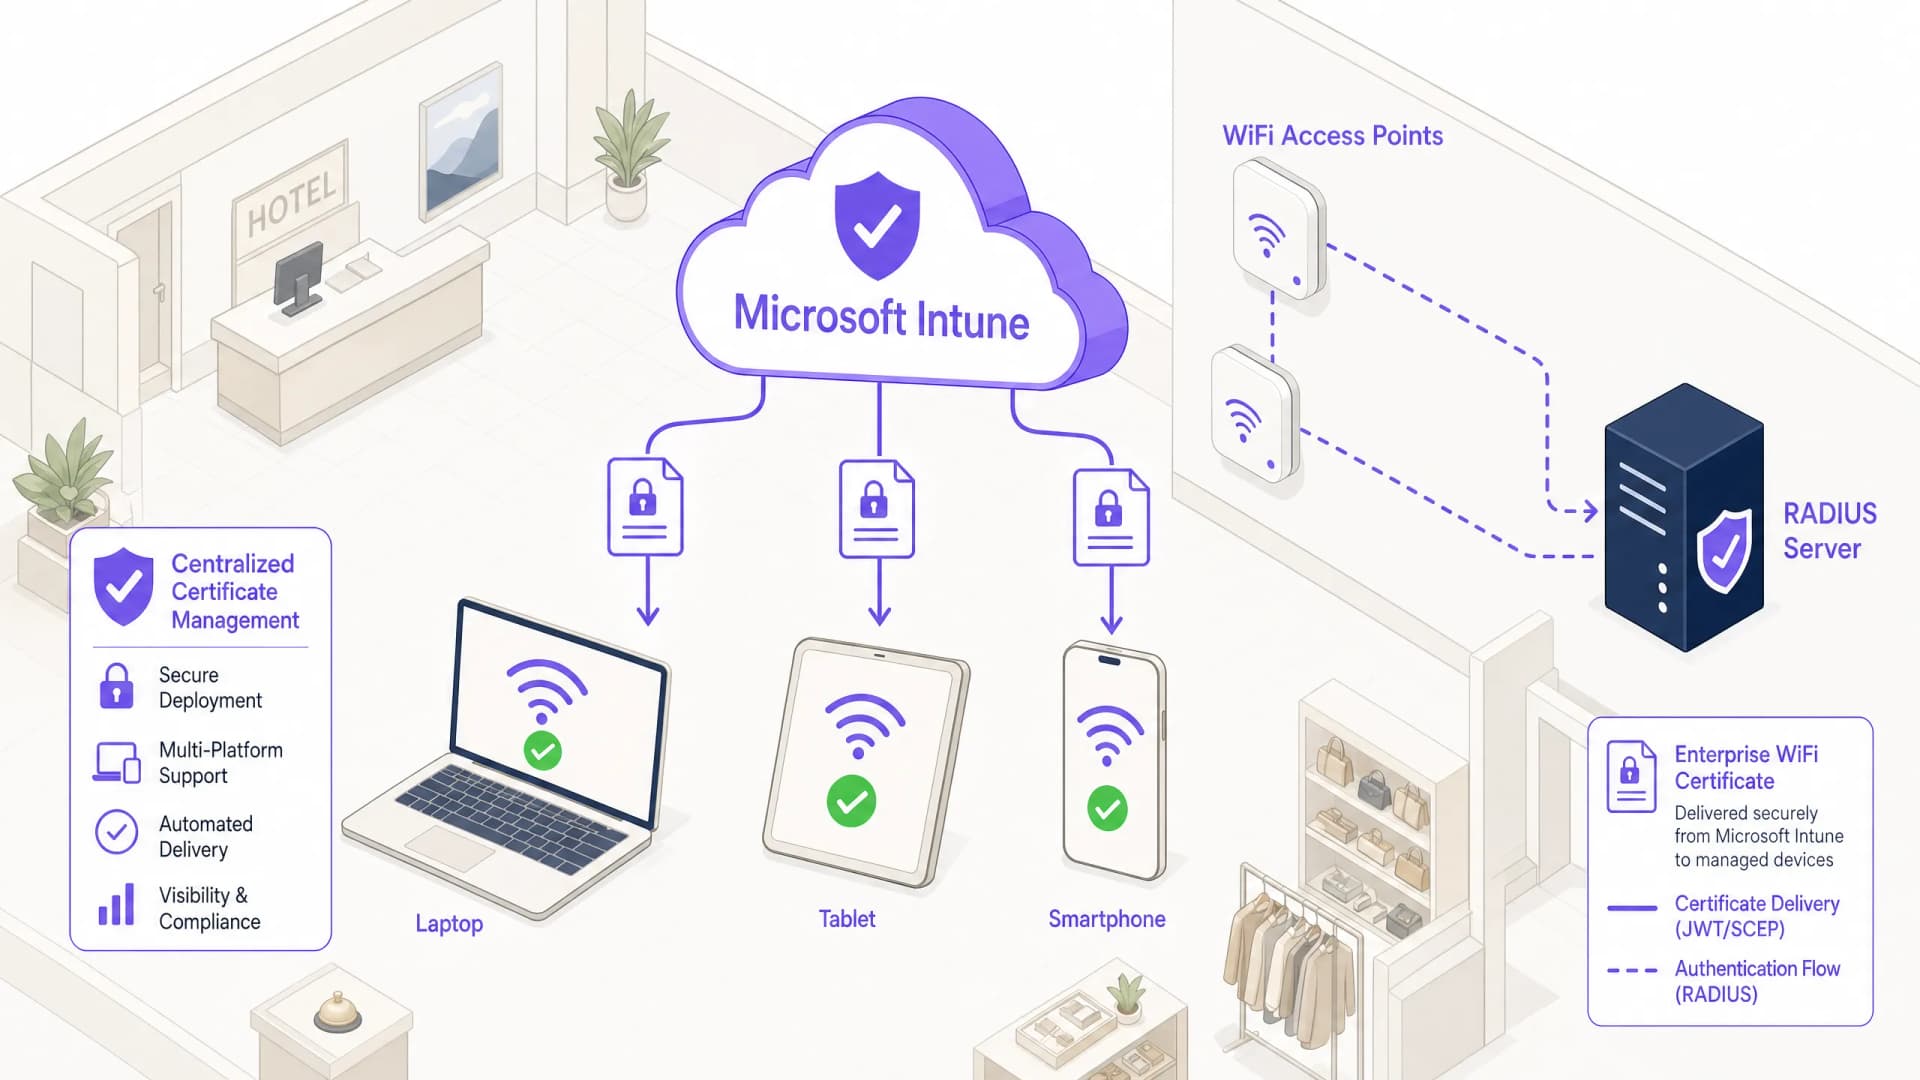
Comment utiliser Microsoft Intune pour pousser des certificats WiFi sur les appareils
Vous serez en mesure de pousser des certificats WiFi depuis Microsoft Intune dans le bon ordre : racine de confiance, certificat client SCEP ou PKCS, puis un profil WiFi EAP-TLS. Vous pouvez choisir une autorité de certification et un serveur RADIUS, vérifier chaque couche, corriger les échecs courants et révoquer les clés WiFi partagées sans interruption de service.
Comment configurer Microsoft Entra ID (Azure AD) pour l'authentification WiFi
Ce guide de référence détaille l'architecture, les étapes de mise en œuvre et l'impact commercial de l'intégration de Microsoft Entra ID avec 802.1X pour l'authentification WiFi d'entreprise. Il fournit aux architectes réseau et aux directeurs IT des stratégies de déploiement pratiques, remplaçant les clés PSK existantes par un accès réseau basé sur des certificats zero-trust.
Comment configurer WPA2-Enterprise sur les plateformes de points d'accès courantes (Cisco, Aruba, Ubiquiti)
Ce guide de référence technique fournit aux professionnels de l'IT et aux architectes réseau une procédure définitive et spécifique à chaque fournisseur pour déployer WPA2-Enterprise sur les plateformes Cisco, Aruba et Ubiquiti. Il détaille l'architecture, l'intégration RADIUS, les exigences de conformité et les scénarios de déploiement réels dans les environnements d'entreprise et de lieux publics.
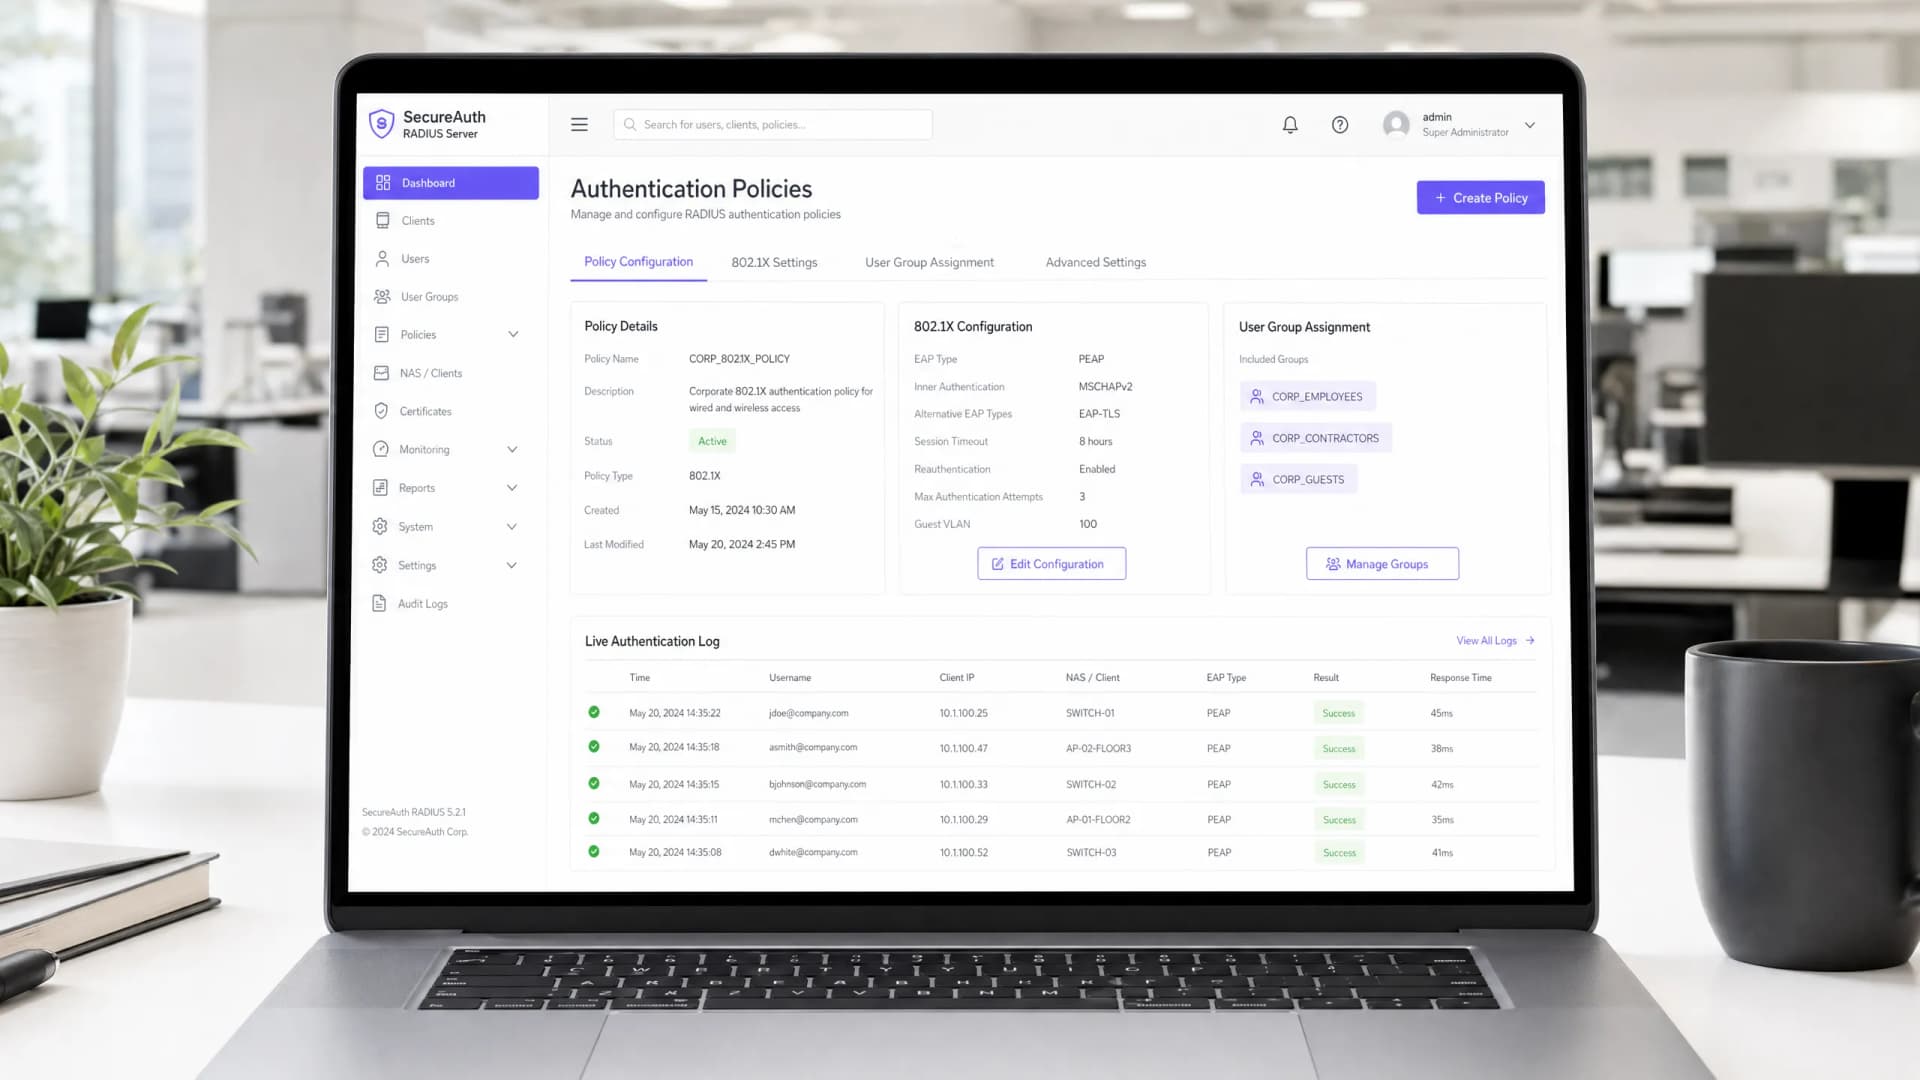
Comment configurer un serveur RADIUS pour l'authentification WiFi : Guide 802.1X étape par étape
Configurez FreeRADIUS, Windows Server NPS et Cloud RADIUS pour l'authentification WiFi 802.1X en entreprise. Guide étape par étape couvrant les secrets partagés, les certificats EAP-TLS, l'attribution dynamique de VLAN et l'intégration de Microsoft Entra ID.
Comment configurer l'authentification WiFi 802.1X : un guide étape par étape
Ce guide technique propose un tutoriel étape par étape pour configurer l'authentification WiFi d'entreprise 802.1X. Il couvre la configuration du serveur RADIUS, le déploiement des certificats et les stratégies de déploiement pratiques pour les responsables informatiques des sites à forte fréquentation.
Eduroam et 802.1X : authentification WiFi sécurisée pour l'enseignement supérieur | Purple
Concevez et sécurisez eduroam 802.1X WiFi dans l'enseignement supérieur. Comparez EAP-TLS et PEAP, configurez la fédération RADIUS et RadSec, et isolez les réseaux invités.

Qu'est-ce que la PKI ? Comment l'infrastructure à clés publiques sécurise le WiFi
Ce guide de référence technique fait autorité et explique l'infrastructure à clés publiques (PKI) ainsi que son rôle essentiel dans la sécurisation des réseaux WiFi d'entreprise dans l'hôtellerie, le commerce de détail et le secteur public. Conçu pour les responsables informatiques, les architectes réseau et les directeurs de la technologie, il fournit des conseils pratiques sur l'authentification par certificat, le déploiement de la norme IEEE 802.1X avec EAP-TLS, et la manière dont la plateforme de Purple tire parti de ces normes pour une connectivité évolutive et conforme. Les lecteurs repartiront avec une feuille de route de déploiement concrète, des études de cas réelles et une compréhension claire de la manière dont la PKI élimine les vulnérabilités du WiFi à clé partagée.
Simplifier l'intégration des utilisateurs pour un accès réseau sécurisé
Ce guide fournit une référence technique complète pour les responsables informatiques, les architectes réseau et les directeurs d'exploitation de sites sur la manière de simplifier l'intégration des utilisateurs pour un accès réseau sécurisé. Il couvre l'ensemble de la pile d'authentification - des portails captifs en libre-service et de la fédération d'identité à IEEE 802.1X, WPA3, RADIUS et OpenRoaming - avec des conseils de déploiement pratiques pour l'hôtellerie, le commerce de détail, l'événementiel et le secteur public. Le guide aborde les exigences de conformité GDPR et PCI-DSS, le contrôle d'accès basé sur les rôles et les stratégies de mise en cache MAC, permettant aux équipes de réduire les frictions d'intégration et la charge administrative sans compromettre la sécurité.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
