
Comment configurer le WiFi d'entreprise sur les appareils Android avec EAP-TLS
Ce guide de référence technique fournit aux responsables informatiques un modèle complet pour déployer l'authentification 802.1X EAP-TLS sur les appareils Android. Il couvre les mécanismes d'architecture, les stratégies de déploiement manuel et via MDM, ainsi que les méthodes de dépannage nécessaires pour sécuriser les réseaux sans fil d'entreprise.
Video overview
Écouter ce guide
Voir la transcription du podcast
Fait partie de notre série principale : Guide de sécurité WiFi d'entreprise →
Résumé exécutif
La sécurisation des réseaux sans fil d'entreprise contre le vol d'identifiants et les accès non autorisés nécessite de dépasser les mots de passe partagés. Pour les flottes d'appareils Android en environnement d'entreprise, la norme de sécurité absolue est le protocole 802.1X EAP-TLS (Extensible Authentication Protocol avec Transport Layer Security). En s'appuyant sur une authentification mutuelle basée sur des certificats, EAP-TLS élimine les risques liés à la fatigue des mots de passe, au phishing et aux identifiants faibles.
Ce guide de référence technique fournit aux architectes réseau, aux responsables informatiques et aux CTO des stratégies exploitables pour déployer EAP-TLS sur les appareils Android. Qu'il s'agisse de gérer des terminaux de point de vente dans le secteur du Commerce de détail, des appareils cliniques dans la Santé ou des opérations d'arrière-guichet dans l'Hôtellerie Hospitality, la maîtrise de ce déploiement garantit une conformité de sécurité rigoureuse (PCI-DSS, GDPR, ISO 27001) tout en offrant une expérience de connexion fluide pour les utilisateurs finaux. Nous couvrons à la fois la configuration manuelle pour les environnements BYOD et le provisionnement MDM sans contact pour les flottes d'entreprise.
Écouter le briefing
Analyse technique approfondie
Architecture 802.1X et fonctionnement de EAP-TLS
À la base, 802.1X est une norme IEEE pour le contrôle d'accès réseau basé sur les ports. Dans un contexte sans fil, le point d'accès agit comme l'authentificateur, facilitant la communication entre l'appareil Android (supplicant) et le serveur RADIUS (serveur d'authentification).
Contrairement à PEAP ou TTLS, qui encapsulent l'authentification par mot de passe classique dans un tunnel TLS, EAP-TLS repose entièrement sur des certificats X.509. Cela crée un paradigme d'authentification mutuelle :
- Le serveur RADIUS présente son certificat à l'appareil Android pour prouver que le réseau est légitime.
- L'appareil Android présente son certificat client unique au serveur RADIUS pour prouver qu'il est un terminal autorisé.

Exigences de certificat spécifiques à Android
Le déploiement sur Android introduit des contraintes spécifiques, en particulier depuis Android 11. Pour atténuer les attaques de type Man-in-the-Middle (MitM), Google a supprimé l'option "Ne pas valider" pour les certificats de serveur. Par conséquent, les appareils Android doivent posséder le certificat de l'autorité de certification racine (Root CA) qui a signé le certificat du serveur RADIUS.
De plus, le certificat du serveur RADIUS doit contenir l'attribut d'utilisation étendue de la clé (EKU) correct - spécifiquement Server Authentication (OID 1.3.6.1.5.5.7.3.1). Sans cela, le supplicant Android abandonnera silencieusement la liaison TLS.
Du côté client, Android exige que la clé privée et le certificat soient regroupés, généralement au format PKCS#12 (.p12 ou .pfx).
Intégration avec l'écosystème de Purple
Alors que EAP-TLS sécurise vos appareils d'entreprise et votre infrastructure opérationnelle, les gestionnaires de sites doivent également gérer l'accès des visiteurs. C'est là qu'une stratégie à double SSID devient essentielle. Votre SSID d'entreprise utilise 802.1X EAP-TLS, tandis que votre SSID public s'appuie sur la plateforme de Guest WiFi de Purple. Cette ségrégation garantit la sécurité opérationnelle tout en permettant aux équipes marketing d'utiliser les WiFi Analytics sur le réseau invité. Pour plus de détails sur la sécurisation de l'infrastructure physique, consultez Access Point Security: Your 2026 Enterprise Guide.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
Guide de mise en œuvre
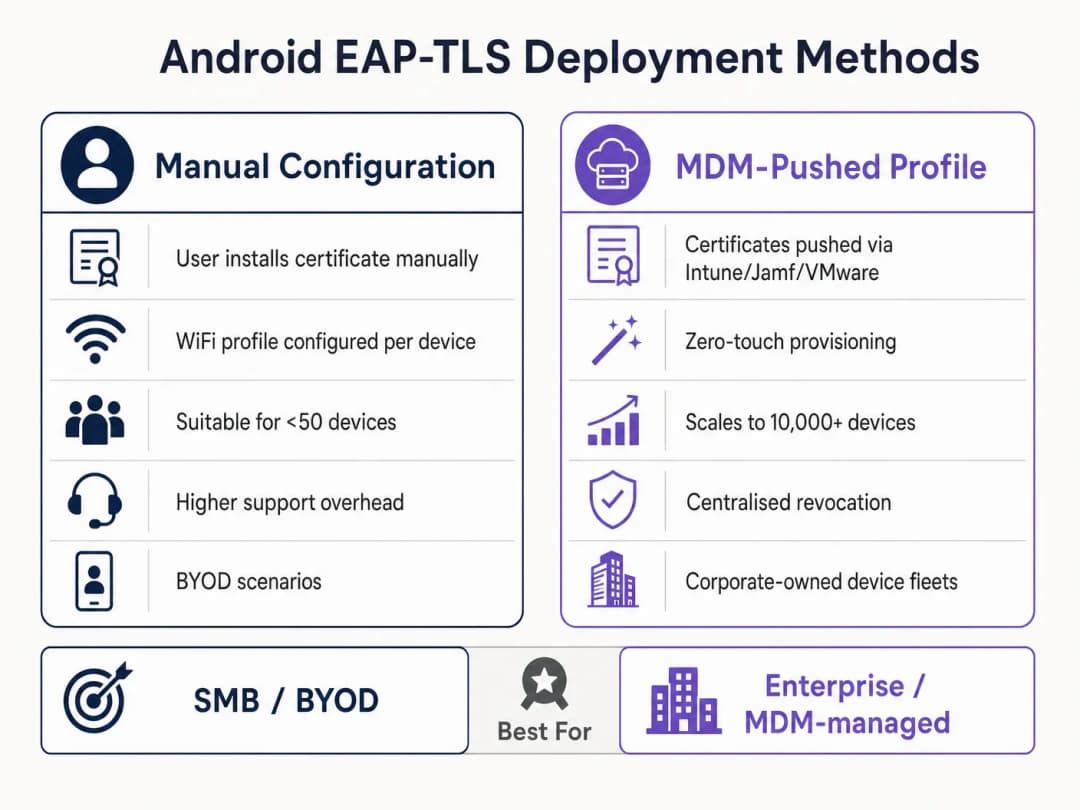
Le déploiement de EAP-TLS sur Android peut être effectué manuellement pour les petites configurations BYOD ou via une gestion des appareils mobiles (MDM) pour une dimension d'entreprise.
Méthode 1 : Configuration manuelle (BYOD / Petite échelle)
Cette méthode nécessite un support important et n'est recommandée que pour des déploiements limités ou des tests.
- Distribution des certificats : Transmettez de manière sécurisée le certificat client
.p12et le fichier de l'autorité de certification racine (Root CA).cerà l'appareil Android (par exemple, via un portail sécurisé ou un e-mail chiffré). - Installation :
- Accédez à Paramètres > Sécurité > Chiffrement et identifiants > Installer un certificat.
- Installez l'autorité de certification racine (Root CA) en tant que "certificat WiFi".
- Installez le fichier
.p12en fournissant le mot de passe d'extraction lorsque vous y êtes invité.
- Configuration réseau :
- Allez dans Paramètres > Réseau et Internet > WiFi et sélectionnez "Ajouter un réseau".
- Saisissez le SSID.
- Définissez la sécurité sur WPA/WPA2/WPA3-Enterprise.
- Définissez la méthode EAP sur TLS.
- Définissez le certificat CA sur l'autorité de certification racine (Root CA) installée.
- Définissez le statut du certificat en ligne sur Demander le statut du certificat.
- Définissez le domaine pour qu'il corresponde au nom alternatif du sujet (SAN) du certificat du serveur RADIUS.
- Sélectionnez le certificat client installé.
- Saisissez l'identité (généralement l'UPN de l'utilisateur ou l'adresse MAC de l'appareil).
Méthode 2 : Profils poussés par MDM (échelle de l'entreprise)
Pour les grands parcs, comme un campus universitaire ou un centre logistique dans les Transports, un MDM est obligatoire. Il permet un déploiement sans contact et une gestion du cycle de vie.
- Intégration PKI : Connectez votre MDM (Intune, Workspace ONE, Jamf) à votre autorité de certification à l'aide de SCEP ou NDES.
- Profils de certificat : Créez un profil de configuration pour pousser la Root CA vers le magasin de confiance de l'appareil. Créez un second profil (SCEP) pour demander et installer automatiquement le certificat client unique.
- Profil WiFi : Créez un profil de configuration WiFi reliant les certificats déployés.
- Type de sécurité : WPA2/WPA3 Enterprise
- Type d'EAP : EAP-TLS
- Méthode d'authentification : Certificat
- Confiance du serveur : Spécifiez la Root CA et le nom de domaine de serveur correct.
Pour des instructions détaillées spécifiques à Microsoft, consultez notre guide : Comment utiliser Microsoft Intune pour pousser des certificats WiFi vers les appareils.
Bonnes pratiques
- Imposer le WPA3-Enterprise : Lorsque le matériel le prend en charge, imposez le WPA3-Enterprise. La suite de sécurité 192 bits requiert explicitement EAP-TLS, garantissant les normes cryptographiques les plus élevées.
- Automatiser le cycle de vie des certificats : Les certificats clients expirent. Si vous comptez sur un renouvellement manuel, vous ferez face à des pannes généralisées. Implémentez SCEP/NDES pour renouveler automatiquement les certificats 30 jours avant leur expiration.
- Mettre en œuvre un DNS robuste : Les vérifications de liste de révocation de certificats (CRL) et l'OCSP nécessitent une résolution DNS fiable depuis la périphérie. En savoir plus dans Protégez votre réseau avec un DNS solide et la sécurité.
- Segmentation VLAN : Associez les sessions authentifiées EAP-TLS à des VLANs spécifiques en fonction des attributs des certificats (par exemple, en séparant les tablettes des responsables des terminaux de point de vente) à l'aide d'attributs RADIUS tels que
Tunnel-Private-Group-Id.
Dépannage et atténuation des risques
Lorsque des appareils Android ne parviennent pas à se connecter via EAP-TLS, le problème se situe presque toujours au niveau de la chaîne de certificats ou de la configuration RADIUS.
- Symptôme : Les appareils Android 11+ se déconnectent immédiatement ou affichent "Erreur d'authentification" sans invite pour l'utilisateur.
- Root Cause: The device does not trust the RADIUS server certificate. The "Domain" field in the WiFi profile must match the server certificate's SAN exactly, and the Root CA must be installed.
- Symptom: The connection times out during the TLS handshake.
- Root Cause: The RADIUS server cannot reach the CRL distribution point to verify the client certificate's revocation status. Ensure your RADIUS server has outbound HTTP access to your PKI's CRL endpoints.
- Symptom: Windows devices connect, but Android devices fail.
- Root Cause: The
Server AuthenticationEKU is missing from the RADIUS certificate, or the Android supplicant is attempting to use an unsupported cipher suite. Check RADIUS logs for TLS negotiation failures.
- Root Cause: The
ROI and Business Impact
Transitioning to EAP-TLS requires an upfront investment in PKI and MDM infrastructure, but the return on investment (ROI) for senior IT leaders is substantial.
- Reduced Helpdesk Costs: 20-30% of IT helpdesk tickets are password resets. Certificate-based authentication eliminates password rotation policies for network access, dramatically reducing support overhead.
- Risk Mitigation: EAP-TLS provides immunity against credential harvesting and offline dictionary attacks. In regulated industries like Healthcare, the cost of a single breach far exceeds the deployment cost of a PKI.
- Operational Continuity: Automated certificate provisioning ensures that critical operational devices, from warehouse scanners to retail POS systems, never drop off the network due to expired credentials. As Purple continues to expand its footprint, highlighted by recent strategic moves such as Purple Signals Higher Education Ambitions with Appointment of VP Education Tim Peers, robust foundational connectivity becomes instrumental for advanced analytics and engagement.
Définitions clés
802.1X
Une norme IEEE pour le contrôle d'accès réseau basé sur les ports (PNAC) qui fournit un mécanisme d'authentification aux appareils souhaitant se connecter à un réseau LAN ou WLAN.
Le cadre fondamental qui empêche les appareils non autorisés d'accéder au réseau de l'entreprise en périphérie.
EAP-TLS
Extensible Authentication Protocol avec Transport Layer Security. Un cadre d'authentification qui utilise des certificats X.509 pour l'authentification mutuelle entre le client et le serveur.
Considéré comme le type EAP le plus sécurisé, il élimine le besoin de mots de passe, ce qui le rend indispensable pour les environnements hautement sécurisés.
RADIUS
Remote Authentication Dial-In User Service. Un protocole réseau qui fournit une gestion centralisée de l'authentification, de l'autorisation et de la traçabilité (AAA).
Le composant serveur (par exemple, Cisco ISE, Microsoft NPS) qui valide le certificat de l'appareil Android auprès de la PKI.
Supplicant
L'appareil client (dans ce cas, le smartphone ou la tablette Android) qui demande l'accès au réseau.
Comprendre les contraintes spécifiques du système d'exploitation du client (comme la validation stricte d'Android 11) est essentiel pour un déploiement réussi.
Authentificateur
L'équipement réseau (le point d'accès WiFi) qui facilite le processus d'authentification entre le client (Supplicant) et le serveur RADIUS.
Le point d'accès ne prend pas la décision ; il se contente d'appliquer le contrôle d'accès au port en fonction de la réponse du serveur RADIUS.
PKI
Public Key Infrastructure. Un ensemble de rôles, de politiques, de matériels, de logiciels et de procédures nécessaires pour créer, gérer, distribuer, utiliser, stocker et révoquer des certificats numériques.
Le pilier d'EAP-TLS. Sans une PKI robuste, l'authentification par certificat est impossible.
SCEP
Simple Certificate Enrolment Protocol. Un protocole conçu pour rendre la délivrance et la révocation de certificats numériques aussi évolutives que possible.
Utilisé par les plateformes MDM pour déployer automatiquement des certificats clients sur les appareils Android sans intervention de l'utilisateur.
SAN
Subject Alternative Name. Une extension de X.509 qui permet d'associer diverses valeurs à un certificat de sécurité.
Android 11+ exige que le champ « Domaine » du profil WiFi corresponde au SAN du certificat du serveur RADIUS.
Exemples concrets
Une chaîne nationale de magasins doit déployer 5 000 tablettes de point de vente (POS) sous Android. L'équipe de sécurité exige que ces appareils n'utilisent pas de mots de passe partagés et soient protégés contre le phishing d'identifiants. Comment l'équipe d'infrastructure doit-elle aborder ce déploiement ?
L'équipe doit déployer une solution MDM intégrée à sa PKI interne via SCEP. Le MDM poussera un profil de configuration contenant le certificat de l'Autorité de Certification (CA) racine, demandera automatiquement un certificat client unique pour chaque tablette POS et configurera le profil WiFi WPA3-Enterprise pour utiliser EAP-TLS. Le serveur RADIUS sera configuré pour affecter ces appareils à un VLAN POS isolé après validation réussie du certificat.
Un responsable informatique d'un hôpital met à niveau le réseau sans fil. Suite à la mise à niveau, les anciens appareils Android 9 se connectent avec succès au réseau EAP-TLS, mais les nouveaux appareils sous Android 12 échouent à s'authentifier en signalant une erreur de confiance.
Le responsable informatique doit mettre à jour le profil de configuration WiFi poussé sur les appareils. Android 11+ impose une validation stricte du certificat du serveur. Le profil doit être mis à jour pour définir explicitement le certificat de la CA racine auquel faire confiance et spécifier le "Domaine" exact (correspondant au SAN du serveur RADIUS) afin d'éviter les attaques de type MitM.
Questions d'entraînement
Q1. Votre organisation migre de PEAP-MSCHAPv2 vers EAP-TLS. Pendant la phase pilote, plusieurs appareils Android 13 ne parviennent pas à se connecter. Les journaux RADIUS indiquent que la liaison TLS est initiée mais abandonnée par le client avant l'envoi du certificat client. Quel est l'erreur de configuration la plus probable ?
Conseil : Tenez compte des exigences strictes de validation introduites dans les versions récentes d'Android concernant l'identité du serveur.
Voir la réponse type
L'erreur la plus probable est que le profil WiFi envoyé aux appareils Android 13 ne spécifie pas correctement la correspondance du suffixe de « Domaine », ou que la CA racine n'est pas correctement liée dans le profil. Android interrompt la connexion pour empêcher une attaque de type Man-in-the-Middle car il ne peut pas valider le certificat du serveur RADIUS.
Q2. Vous concevez l'architecture pour le déploiement d'un grand stade. Le client souhaite utiliser EAP-TLS pour tous les appareils du personnel. Quel composant d'infrastructure spécifique doit être dimensionné à la hausse par rapport à un réseau WPA2-PSK standard, et pourquoi ?
Conseil : Le protocole EAP-TLS implique des opérations cryptographiques complexes lors de la phase de connexion.
Voir la réponse type
L'infrastructure du serveur RADIUS doit être considérablement renforcée. Le protocole EAP-TLS exige une validation mutuelle complète des certificats (cryptographie asymétrique), ce qui est très gourmand en ressources informatiques. Dans un environnement de stade où des milliers d'appareils peuvent être en itinérance ou s'authentifier simultanément, un déploiement RADIUS sous-dimensionné entraînera des expirations de délai d'authentification et des échecs de connexion.
Q3. Un certificat client est compromis sur une tablette Android égarée. Quel est le mécanisme exact par lequel le réseau empêche cet appareil de se connecter via EAP-TLS ?
Conseil : Comment le serveur RADIUS sait-il que le certificat n'est plus valide avant sa date d'expiration ?
Voir la réponse type
L'administrateur informatique révoque le certificat client dans la PKI. La PKI met à jour sa liste de révocation de certificats (CRL) ou son répondeur OCSP. Lorsque la tablette perdue tente de se connecter, le serveur RADIUS vérifie le certificat client par rapport à la CRL ou à l'OCSP. Constatant qu'il est révoqué, le serveur RADIUS rejette la demande d'authentification.
Questions fréquentes
Pourquoi Android 11 et les versions ultérieures nécessitent-ils un domaine et un certificat d'autorité de certification pour le WiFi d'entreprise ?
Depuis Android 11, Google a déprécié et supprimé l'option « Ne pas valider » pour les certificats d'autorité de certification afin de protéger les terminaux mobiles contre les attaques de l'homme du milieu (man-in-the-middle) et de jumeau maléfique (evil twin). Les appareils doivent valider le certificat du serveur RADIUS par rapport à une Root CA de confiance et vérifier que le Subject Alternative Name (SAN) du certificat du serveur correspond au suffixe de domaine configuré.
Quel domaine les administrateurs doivent-ils spécifier dans le profil WiFi Android EAP-TLS ?
Le domaine configuré dans le profil WiFi d'Android (ou la configuration Wi-Fi du MDM) doit correspondre au nom de domaine pleinement qualifié (FQDN) présent dans l'attribut dNSName de l'extension Subject Alternative Name (SAN) du certificat du serveur RADIUS, comme radius.purple.ai. Si le domaine ne correspond pas, la pile BoringSSL d'Android interrompt la liaison TLS avec l'alerte Alert 48.
Comment les entreprises automatisent-elles les certificats clients EAP-TLS sur les flottes d'appareils Android ?
Les entreprises automatisent la distribution des certificats à l'aide de plateformes de gestion des terminaux mobiles (MDM) telles que Microsoft Intune, VMware Workspace ONE ou Google Android Management API intégrées à SCEP ou EST. Le MDM déploie un profil de certificat Root CA de confiance et un profil SCEP qui demande un certificat client unique auprès de la PKI d'entreprise, stockant la clé privée au sein du keystore matériel Android.
Pourquoi les appareils dotés d'un profil professionnel Android ne parviennent-ils pas à trouver les certificats clients pour le WiFi d'entreprise ?
Android applique une isolation cryptographique entre le trousseau de clés (KeyChain) du profil personnel et celui du profil professionnel. Si un employé importe un certificat via ses paramètres personnels ou par téléchargement Web, le demandeur WiFi d'entreprise fonctionnant dans le profil professionnel ne peut pas accéder à la clé privée. Les administrateurs doivent distribuer à la fois la Root CA et le certificat client SCEP via la charge utile de gestion du profil professionnel Android Enterprise.
Quel est l'impact de la randomisation des adresses MAC Android sur les réseaux d'entreprise 802.1X ?
Android active la randomisation de l'adresse MAC par SSID par défaut, modifiant ainsi l'adresse MAC matérielle. Bien que le protocole EAP-TLS authentifie l'identité du client de manière cryptographique indépendamment de l'adresse MAC, les adresses MAC modifiées peuvent générer des baux DHCP en double et complexifier l'audit des ports de commutation. Pour les terminaux appartenant à l'entreprise (COBO), les administrateurs peuvent appliquer une politique MDM configurant la randomisation MAC sur « Utiliser l'adresse MAC de l'appareil ». Sur les réseaux BYOD, le suivi d'identité doit s'appuyer sur l'attribut User-Name 802.1X plutôt que sur l'adresse MAC matérielle.
Comment le RADIUS cloud de Purple simplifie-t-il l'authentification WiFi d'entreprise pour Android ?
Le RADIUS cloud de Purple fournit une authentification 802.1X haute disponibilité qui s'intègre nativement aux principaux MDM et fournisseurs d'identité cloud. Purple automatise l'émission de certificats SCEP, valide les chaînes de certificats clients Android en quelques millisecondes, renvoie des attributs de redirection dynamique de VLAN (RFC 2868) et élimine la maintenance du matériel RADIUS sur site.
Continuer la lecture de cette série
Dépannage 802.1X sur iOS et macOS : une checklist de déploiement pour Intune, Jamf et Microsoft Entra ID
Utilisez cette checklist pour diagnostiquer pourquoi les iPhones, iPads et Macs échouent à se connecter en 802.1X sur Intune ou Jamf Pro. Chaque échec correspond à l'une des quatre causes suivantes : confiance du serveur, certificat d'identité, mode macOS ou ciblage de groupe Microsoft Entra ID. Vous confirmerez la cause à partir des journaux eapolclient et RADIUS, appliquerez le correctif et planifierez les futures rotations de certificats.
Validation du serveur de profil WiFi Intune : noms de serveurs de certificats et liste de contrôle de l'autorité de certification racine pour Microsoft Entra ID
Vous serez en mesure de configurer la partie validation de serveur d'un profil WiFi Intune afin que les protocoles EAP-TLS et PEAP se connectent sur Windows, Apple et Android. Vous ferez correspondre les noms de serveurs de certificats au certificat RADIUS, déployerez la bonne autorité de certification racine, alignerez les attributions de groupes Microsoft Entra ID et planifierez les renouvellements de certificats avant qu'ils n'interrompent silencieusement les connexions.
Dépannage Android 802.1X et EAP-TLS : une liste de contrôle de déploiement pour Intune et Microsoft Entra ID
Vous serez en mesure de déterminer précisément pourquoi les téléphones Android gérés échouent à l'authentification EAP-TLS sur votre SSID personnel et de corriger ce problème dans Intune. Associez chaque symptôme aux quatre causes habituelles - autorité de certification (CA) ou domaine manquant, certificat client dans le mauvais profil, valeur de nom de serveur RADIUS incorrecte, ou racine de confiance non distribuée. Appliquez ensuite une liste de contrôle de déploiement qui évite les pannes répétées.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.